Neutron, notre moteur d’IA, a obtenu un score de 97,1 % sur le benchmark CyberGym de l’UC Berkeley. En savoir plus

Nouveautés

Les nouveautés d’Ostorlab

Suivez les dernières mises à jour et améliorations. Consultez notre journal des modifications pour tout savoir de ce que nous livrons.

S’abonner via RSS

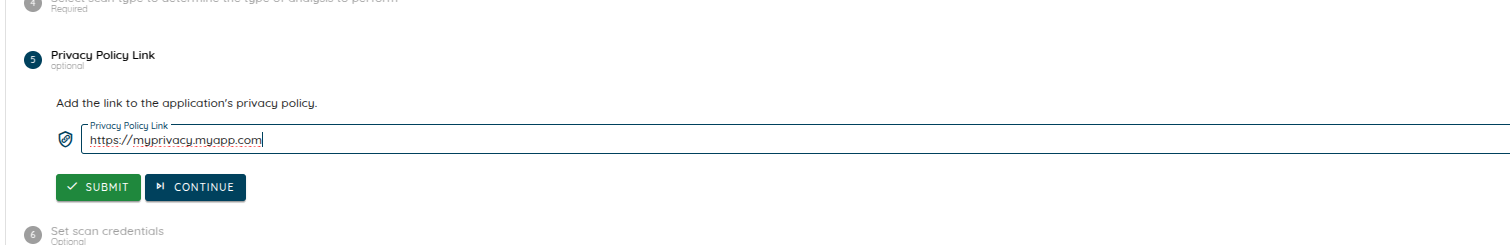
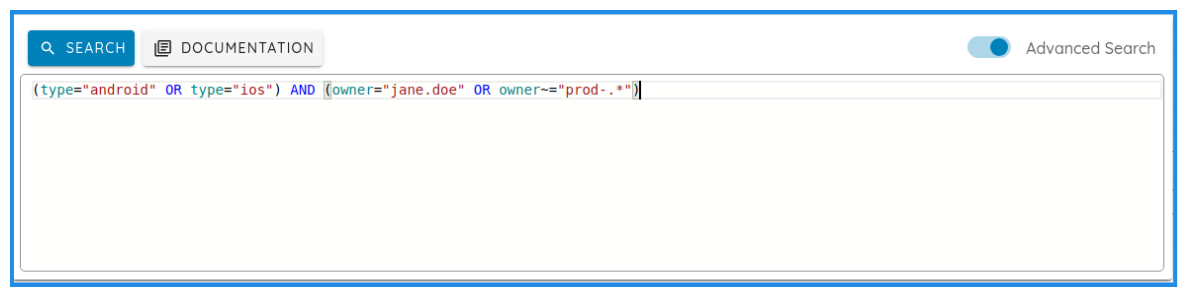
  1. Octobre 2026 : des résultats de sécurité aux correctifs testés

    Nous avons ajouté des approbations pour contrôler les actions dangereuses, introduit Ticket Agent pour le tri autonome et l’automatisation de la conformité, et étendu les workflows des résultats avec Verify Fix et le nouveau test des builds non publiés.

    Regarder la mise à jour d’octobre

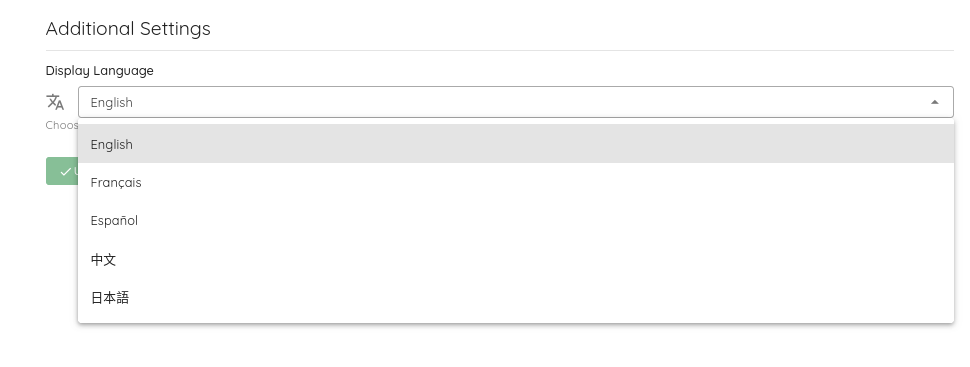
    Choisissez l’anglais, le français, l’espagnol, le japonais ou le chinois simplifié pour la présentation de 72 secondes. Chaque version comporte des textes à l’écran et des sous-titres localisés ; l’interface du produit montrée est en anglais.

    Download this video · Read the transcript · Download captions

    Nous avons ajouté des approbations humaines pour contrôler les actions dangereuses pendant une évaluation et introduit Ticket Agent, une nouvelle façon de construire des automatisations autonomes pour le tri et les tâches de conformité complexes. Nous avons aussi étendu la configuration des scans, les outils d’investigation et les actions sur les résultats, afin que les équipes puissent suivre un problème depuis le test jusqu’à la remédiation et au nouveau test.

    Cette version couvre les ajouts depuis le journal des modifications de septembre.

    Nous avons ajouté des approbations pour contrôler les actions dangereuses

    Un agent trouve une possible injection SQL et demande : « Dois-je poursuivre l’exploitation de cette injection SQL ? » Nous avons ajouté des approbations humaines pour que vous décidiez comment une action potentiellement dangereuse doit se poursuivre. Dans le nouvel onglet Approvals, vous pouvez Approve, Deny ou fournir des instructions personnalisées, par exemple « Utilisez une preuve en lecture seule sur l’environnement de préproduction ; n’extrayez aucune donnée client. »

    Un indicateur d’attente met en évidence les demandes sans réponse. Tant qu’une approbation est en attente, les autres tests continuent. Seule l’action qui attend cette décision est bloquée. La même conversation peut aussi donner à l’agent du contexte pour une étape propre à l’application.

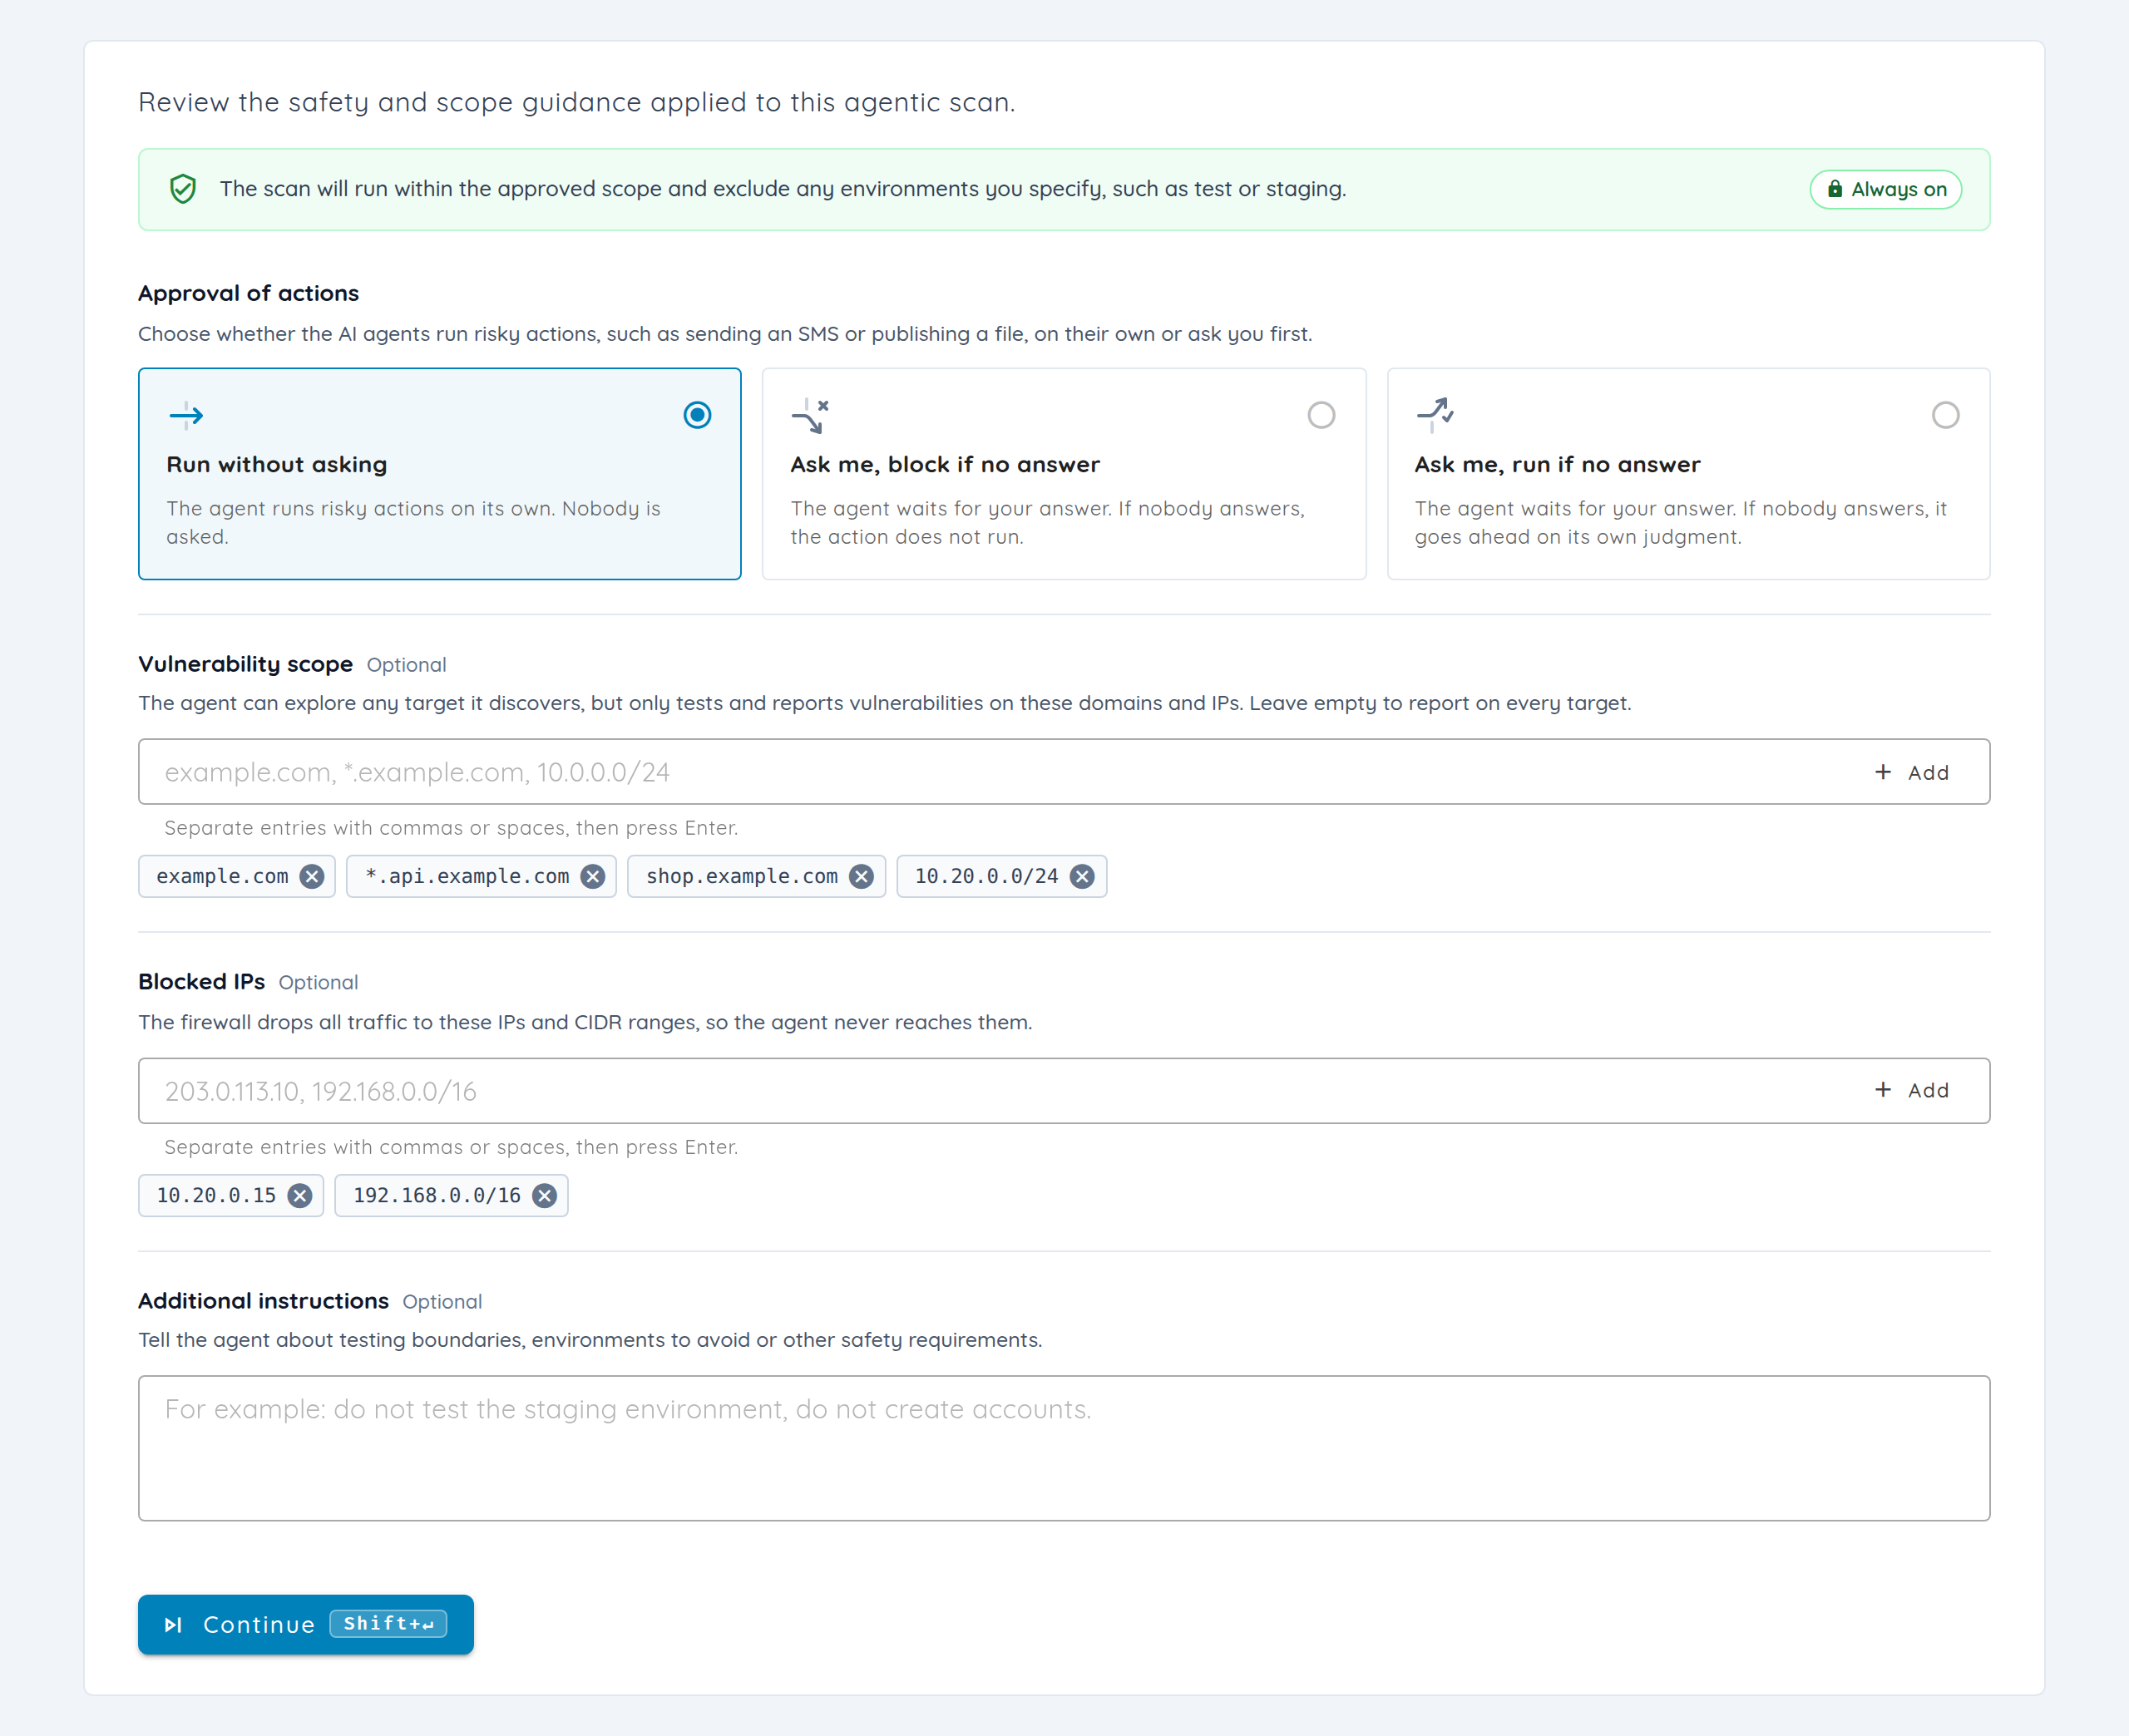
    Choisir comment traiter les demandes d’approbation sans réponse

    Nous avons ajouté des modes d’approbation pour que vous choisissiez ce qui se passe lorsqu’un agent demande une décision et qu’aucun relecteur ne répond :

    Si les relecteurs… Choisissez… Lorsqu’un agent demande une décision…
    Doivent répondre avant que l’action demandée ne se poursuive Ask and block without an answer Seule l’action demandée reste bloquée si aucune réponse n’arrive à temps ; les autres tests continuent.
    Peuvent donner des consignes mais ont besoin que le scan continue lorsqu’ils sont indisponibles Ask and proceed without an answer L’agent peut poursuivre cette action si aucune réponse n’arrive à temps.
    Veulent que l’agent travaille sans demander d’avis Run without asking L’agent ne demande aucune intervention humaine.

    Ces modes régissent les décisions demandées par un agent ; ils ne mettent pas automatiquement en pause chaque appel d’outil pour relecture. Nous avons ajouté ces contrôles aux profils pris en charge d’Agentic Deep Scan, de Mobile Shielding et de Single Vulnerability Assessment, et étendu Dig Deeper pour reporter le mode sélectionné dans une évaluation de suivi.

    Chemins d’une demande d’approbation : réponse d’un relecteur ou demande sans réponse

    Voir le workflow d’approbation en taille réelle.

    Nous avons étendu la configuration des scans avec des contrôles de périmètre et de trafic

    Nous avons étendu la configuration des scans pour que vous puissiez donner à une évaluation agentique un cahier des charges de test plus complet : quelle application tester, quels comptes utiliser, quels réseaux exclure et quel volume de trafic est approprié.

    Question dans le cahier des charges Où l’exprimer
    Où les tests doivent-ils se concentrer ? Scope whitelist : domaines autorisés, domaines avec caractères génériques et adresses IP.
    Quels réseaux ne doivent jamais être contactés ? Outgoing IP/CIDR blocklist : exclusions de pare-feu pour ces adresses et ces réseaux.
    Que doit savoir d’autre le testeur ? Additional instructions : contexte de l’application, comptes de test, exigences supplémentaires, et actions ou environnements à éviter.
    Quel volume de trafic est approprié ? QPS (requêtes par seconde) dans les Advanced Settings du profil pris en charge. Définissez la limite de débit de requêtes séparément des instructions écrites.
    Que doit-il se passer avant une action risquée ? Approval of actions : exécuter sans demander, demander et bloquer sans réponse, ou demander et poursuivre sans réponse.

    Configuration du scan avec instructions de test, périmètre autorisé et exclusions réseau

    Ces contrôles agissent à différents niveaux. La whitelist guide l’agent par des prompts ; la blocklist IP/CIDR applique des règles de pare-feu. La surveillance du périmètre évalue séparément la sortie de l’agent pour détecter une dérive et lève des alertes, avec un arrêt optionnel de l’agent offensif. Les paramètres de garde-fous sont réinitialisés entre les nouveaux scans. Nous avons étendu la prise en charge des instructions de périmètre aux flux de scan de dépôts, multi-actifs et réseau concernés.

    Nous avons ajouté des contrôles de préparation mobile et étendu les outils d’investigation

    Nous avons ajouté des contrôles de préparation mobile pour faire apparaître les problèmes d’installation, d’accès à l’interface et d’authentification avant que vous n’interprétiez la couverture d’une évaluation. Si un build ne peut pas passer l’installation ou la connexion, vous pouvez d’abord investiguer le problème de configuration. Les défaillances d’infrastructure peuvent être relancées sur de nouveaux appareils, tandis que les échecs d’installation causés par l’application sont distingués des problèmes d’appareil. Les échecs de préparation ne bloquent pas automatiquement tous les scans.

    Nous avons étendu la récupération de session d’appareil pour que les agents puissent revisiter des points d’entrée et remettre l’application cible au premier plan lorsqu’une session se rompt pendant l’exploration. Les opérations d’appareil authentifiées par session relient la préparation à la collecte de preuves. Des émulateurs Android rootés à la demande et des outils élargis de trace, de journaux, de code déchiffré et de données d’application pour Android/iOS soutiennent une investigation plus poussée ; des correctifs Flutter et JDWP traitent les données d’instrumentation incomplètes et les reconnexions.

    L’application peut aussi contenir du code qui demande une autre approche de test : un composant Rust ou du code source Swift. Nous avons étendu le raisonnement structuré sur le code source à C++, Rust et Swift, avec une planification tenant compte des dépendances et une exécution spécialisée de preuves de concept natives. Des contrôles d’exposition en lecture seule plus larges couvrent davantage de produits d’entreprise, SMB, WebLogic T3 et SMTP ; un signal d’exposition reste distinct d’une exploitation confirmée.

    Nous avons introduit Ticket Agent pour l’automatisation autonome

    Nous avons introduit Ticket Agent, une nouvelle approche avancée pour mettre en œuvre l’automatisation autonome, du tri des vulnérabilités à l’exécution de workflows de conformité complexes. Donnez à un agent vos instructions, des compétences réutilisables, des outils connectés et des règles d’événements pour qu’il puisse traiter les étapes qui exigeraient sinon une coordination manuelle répétée.

    Pour le tri, cela peut consister à examiner les résultats selon les critères de votre équipe, à rassembler leurs preuves d’origine et à préparer l’action suivante. Pour la conformité, un agent peut suivre une liste de contrôle, rassembler les preuves à l’appui, identifier les écarts et préparer une sortie à relire.

    Quelques exemples de workflows que vous pouvez configurer :

    La tâche répétitive Un agent que vous pourriez écrire
    Chaque scan terminé nécessite l’application des règles de tri de votre équipe. Se déclenche à la fin du scan ; examine les résultats concernés selon vos critères de sévérité et de responsabilité, puis prépare un résumé de tri.
    Quelqu’un signale un possible faux positif. Utilisez un événement de commentaire et une condition de tag ou de statut correspondante pour lancer une revue des preuves. Avec les outils d’évaluation nécessaires connectés, demandez une validation et écrivez le résultat dans votre format de reporting pour relecture.
    Les preuves d’audit doivent avoir chaque fois la même structure. Partez du modèle Compliance, ajoutez une liste de contrôle comme compétence, rassemblez les preuves via les outils connectés, identifiez les écarts et préparez la sortie de conformité pour relecture.
    Des tickets hautement prioritaires approchent ou dépassent leur SLO. Utilisez une règle de dépassement de SLO ou planifiée pour rassembler le contexte le plus récent et préparer un résumé d’escalade.
    Un ticket rouvert nécessite une nouvelle investigation. Se déclenche à la réouverture ; compare les preuves actuelles avec la discussion précédente et explique ce qui mérite un nouvel examen.

    Ce sont des exemples à configurer avec vos prompts, vos conditions et vos outils connectés. Le signalement d’un faux positif est une raison d’investiguer ; l’agent doit consigner les preuves de validation avant de recommander un changement de statut.

    Nous avons ajouté la configuration de Ticket Agent à l’espace AI Agents, où vous pouvez choisir le modèle, les instructions, les compétences réutilisables, la mémoire optionnelle adossée à Git et les outils MCP pour chaque tâche. Les modèles Vulnerability Triage et Compliance fournissent des points de départ ; leurs règles sont désactivées au départ pour relecture.
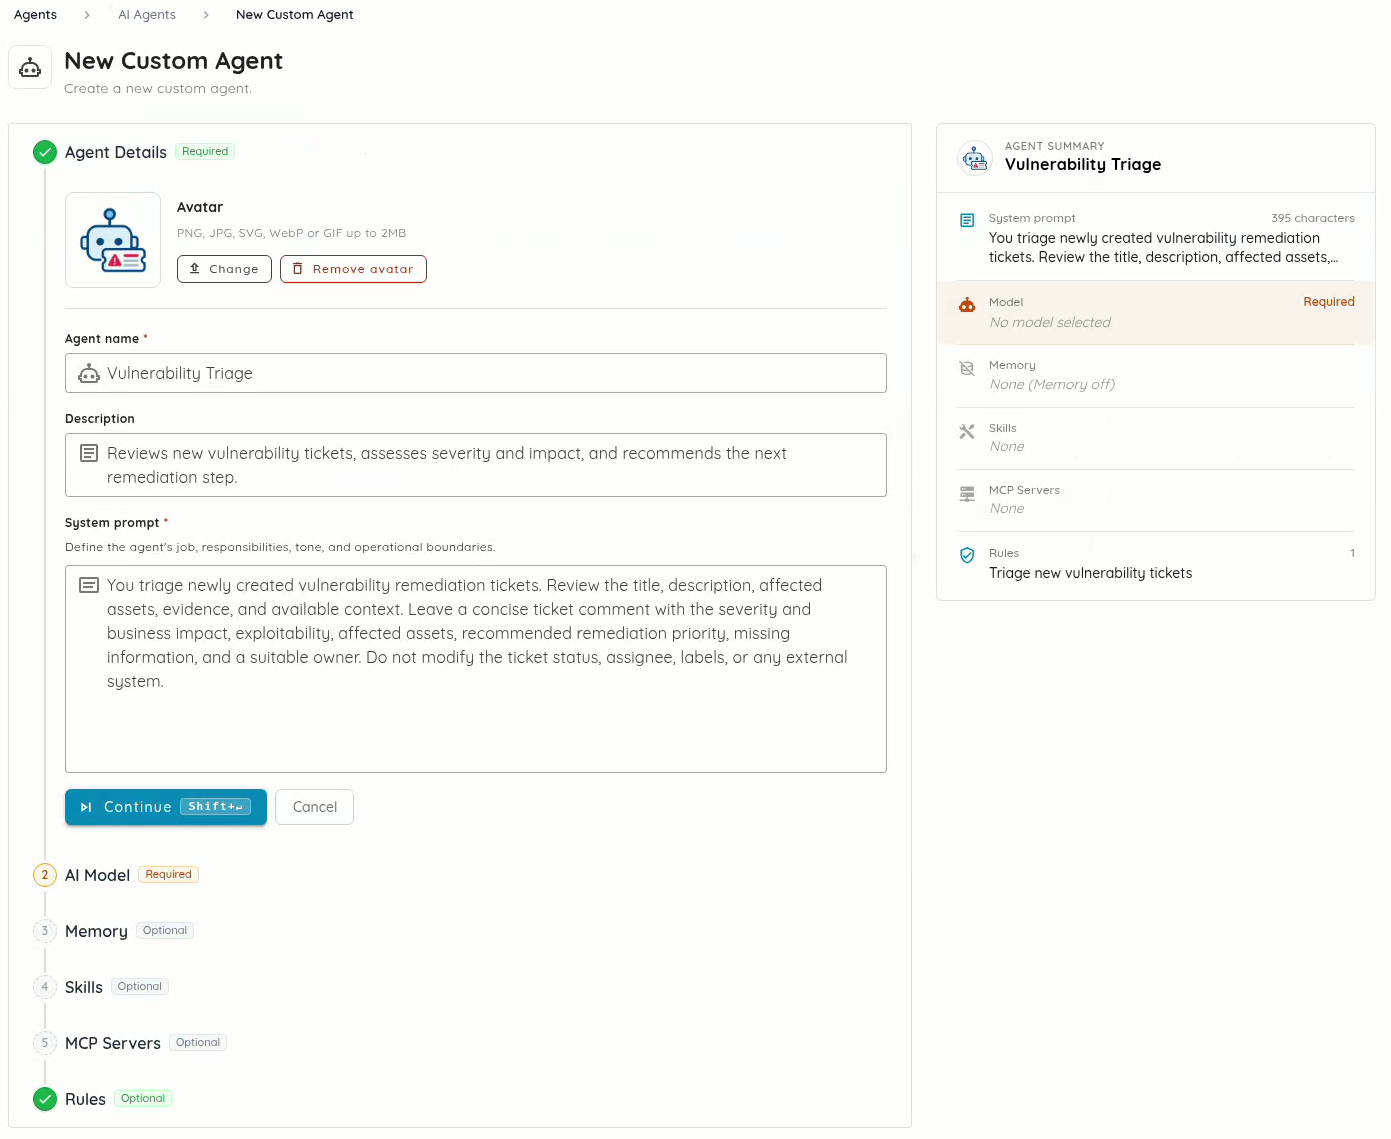
    Configuration d’un agent de remédiation avec instructions, modèle, compétences, mémoire, outils et règles

    Pour essayer ce workflow, commencez par une règle Assigned conditionnée par Assignee is This agent. Assignez un ticket de test, examinez le résultat et ajustez le prompt avant d’élargir la règle. Un agent peut travailler aux côtés d’une personne assignée, de sorte que l’ingénieur responsable du problème reste visible pendant que l’agent aide à l’investigation.

    D’autres règles peuvent réagir à la création d’un ticket, à sa réouverture, aux commentaires, aux dépassements de SLO, à la fin d’un scan ou à une planification. Les conditions restreignent le travail par priorité, statut, stream, tag, personne assignée, profil de scan ou cible. Les compétences réutilisables peuvent inclure des instructions écrites, des dossiers GitHub ou des archives importées ; les outils peuvent provenir de serveurs MCP distants, de processus locaux ou d’OXO. Consultez le guide de configuration de Ticket Agent pour la configuration et des exemples de règles.

    Un événement de ticket sélectionne le travail d’un agent configuré et produit un résultat à relire

    Voir le workflow de remédiation en taille réelle.

    Lors d’une réunion de tri, plusieurs tickets peuvent nécessiter une mise à jour groupée des données de leur stream. Si votre équipe utilise déjà Remediation Streams, nous avons étendu l’édition de type tableur avec la sélection multi-cellules et le copier-coller par lot. La pagination de la chronologie aide à naviguer dans de plus grandes collections de streams. Le guide des Streams couvre la configuration.

    Nous avons étendu l’investigation et le tri des résultats

    Un résultat arrive dans un rapport mobile. Les premières questions de votre ingénieur sont pratiques : « Comment les tests sont-ils arrivés à cet écran ? Puis-je suivre la reproduction ? Le code concerné est-il le nôtre, ou appartient-il à un SDK ? » Nous avons ajouté des contrôles de relecture et de responsabilité, et étendu le contexte des résultats dans Copilot, pour répondre à ces questions avant de confier le problème à une équipe.

    Remonter des preuves jusqu’à l’application

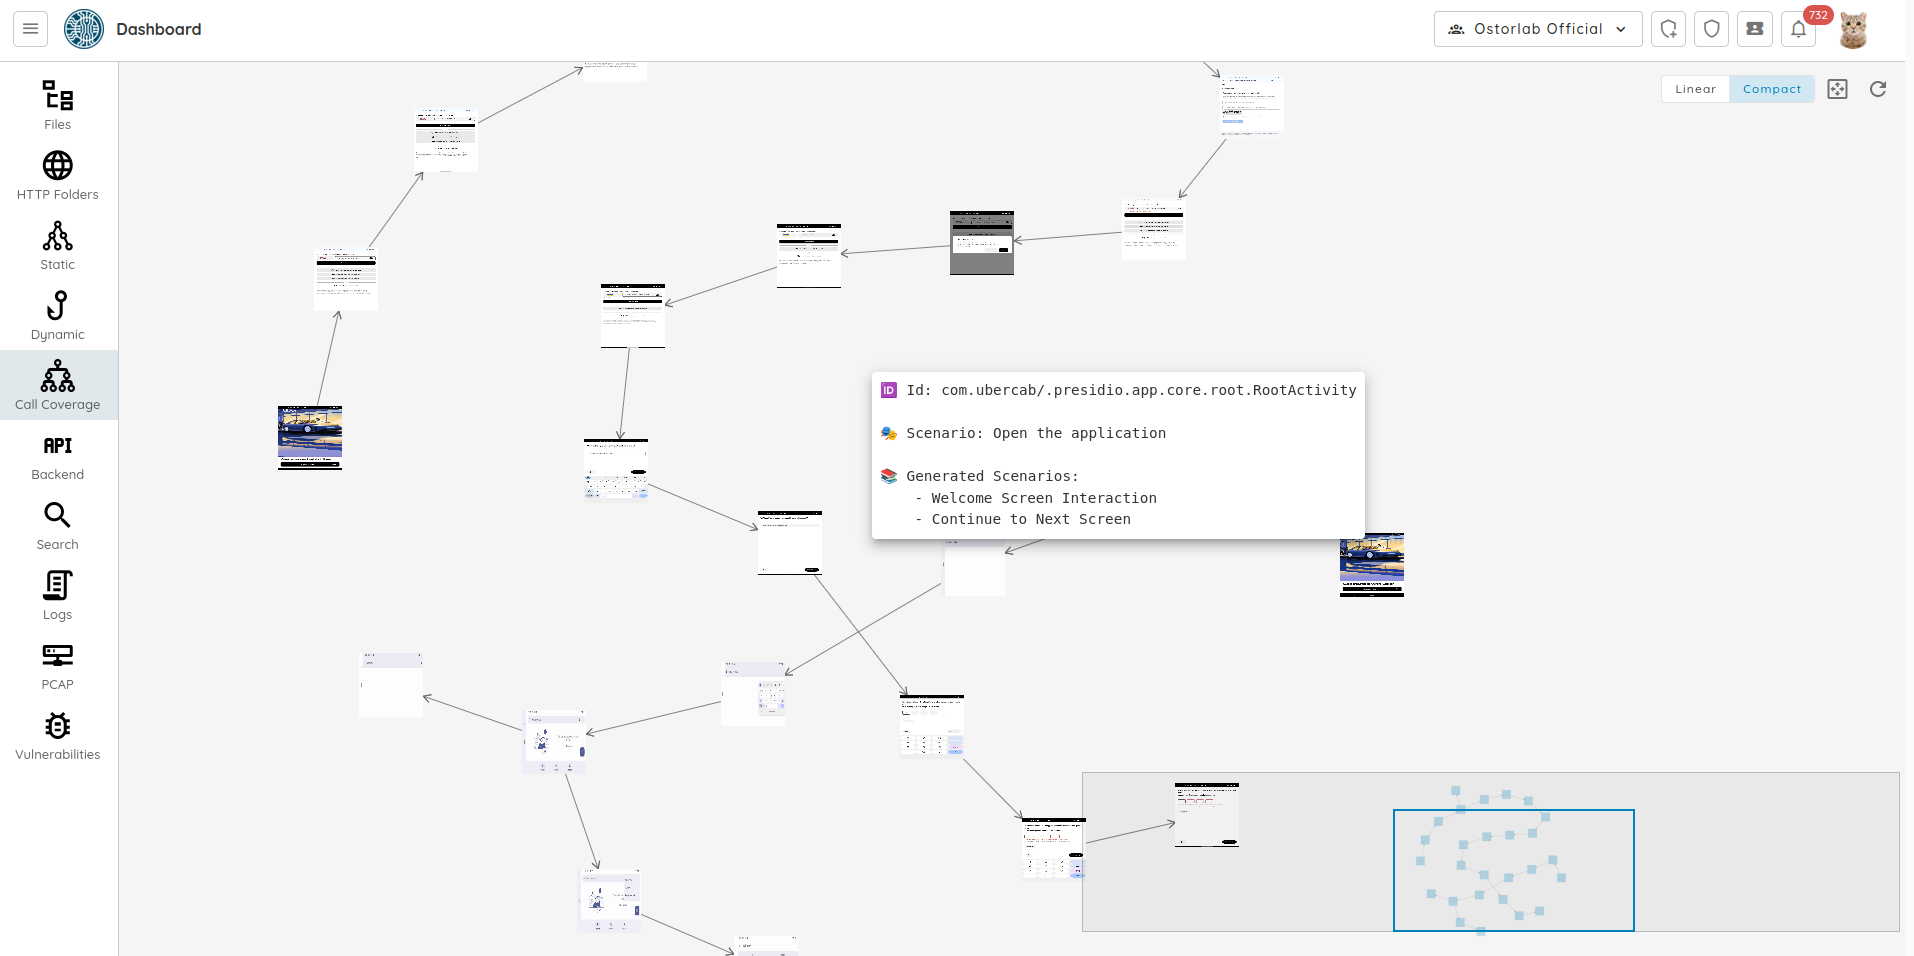
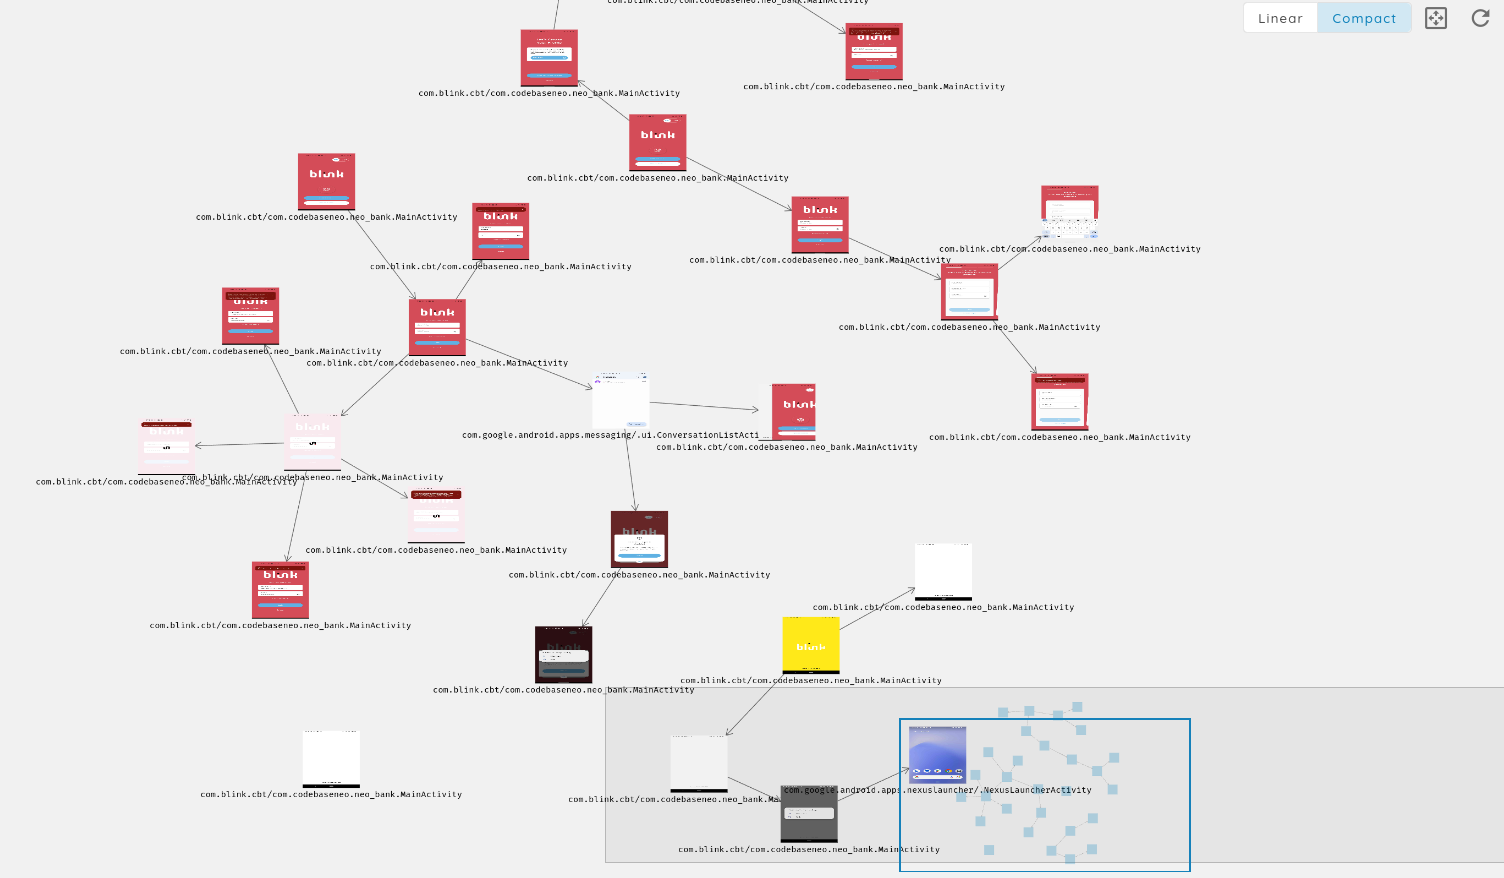
    Nous avons ajouté la relecture de la couverture d’appels (call-coverage replay) à la carte d’exploration existante pour que vous puissiez suivre le parcours dans l’application. Des captures d’écran, des légendes et une chronologie arborescente montrent la séquence de navigation enregistrée. Pour un résultat situé derrière une connexion, vous pouvez inspecter le chemin qui mène à cet écran. La recherche et les filtres de statut permettent de localiser les interactions ; une chronologie redimensionnable et la vue en carte existante vous permettent de passer de la séquence à l’exploration plus large.
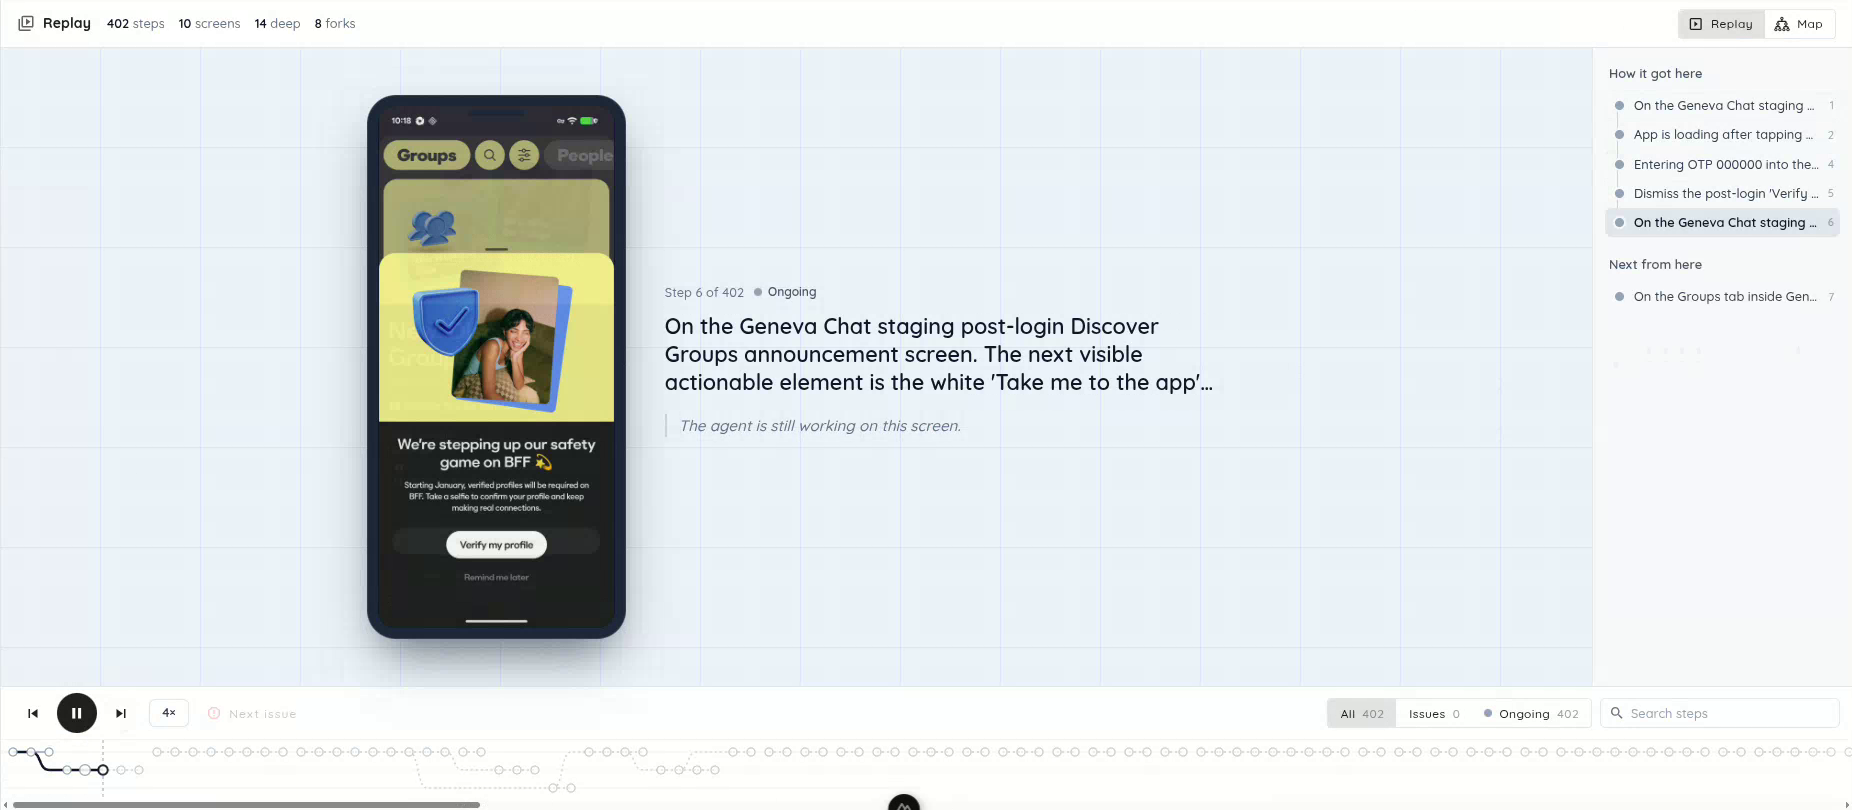
    Relecture de la couverture d’appels avec l’écran enregistré de l’application, la légende de l’étape, la chronologie arborescente et les contrôles de recherche

    Rejouez le parcours dans l’application, lisez le contexte de chaque étape et parcourez la chronologie arborescente.

    Pour la question suivante, « Explique cette trace et les étapes nécessaires pour la reproduire », nous avons étendu Ask Copilot afin qu’il reporte le résultat sélectionné dans la conversation. Vous pouvez partir du problème affiché à l’écran sans copier ses détails dans une nouvelle discussion. Copilot diffuse en continu sa progression, l’exécution des outils et l’activité du terminal, de sorte que vous pouvez suivre l’investigation, mettre une autre question en file d’attente ou annuler une requête. Des outils de vulnérabilités élargis, des compétences, de la mémoire et des sorties d’outils plus longues lui donnent plus de contexte.
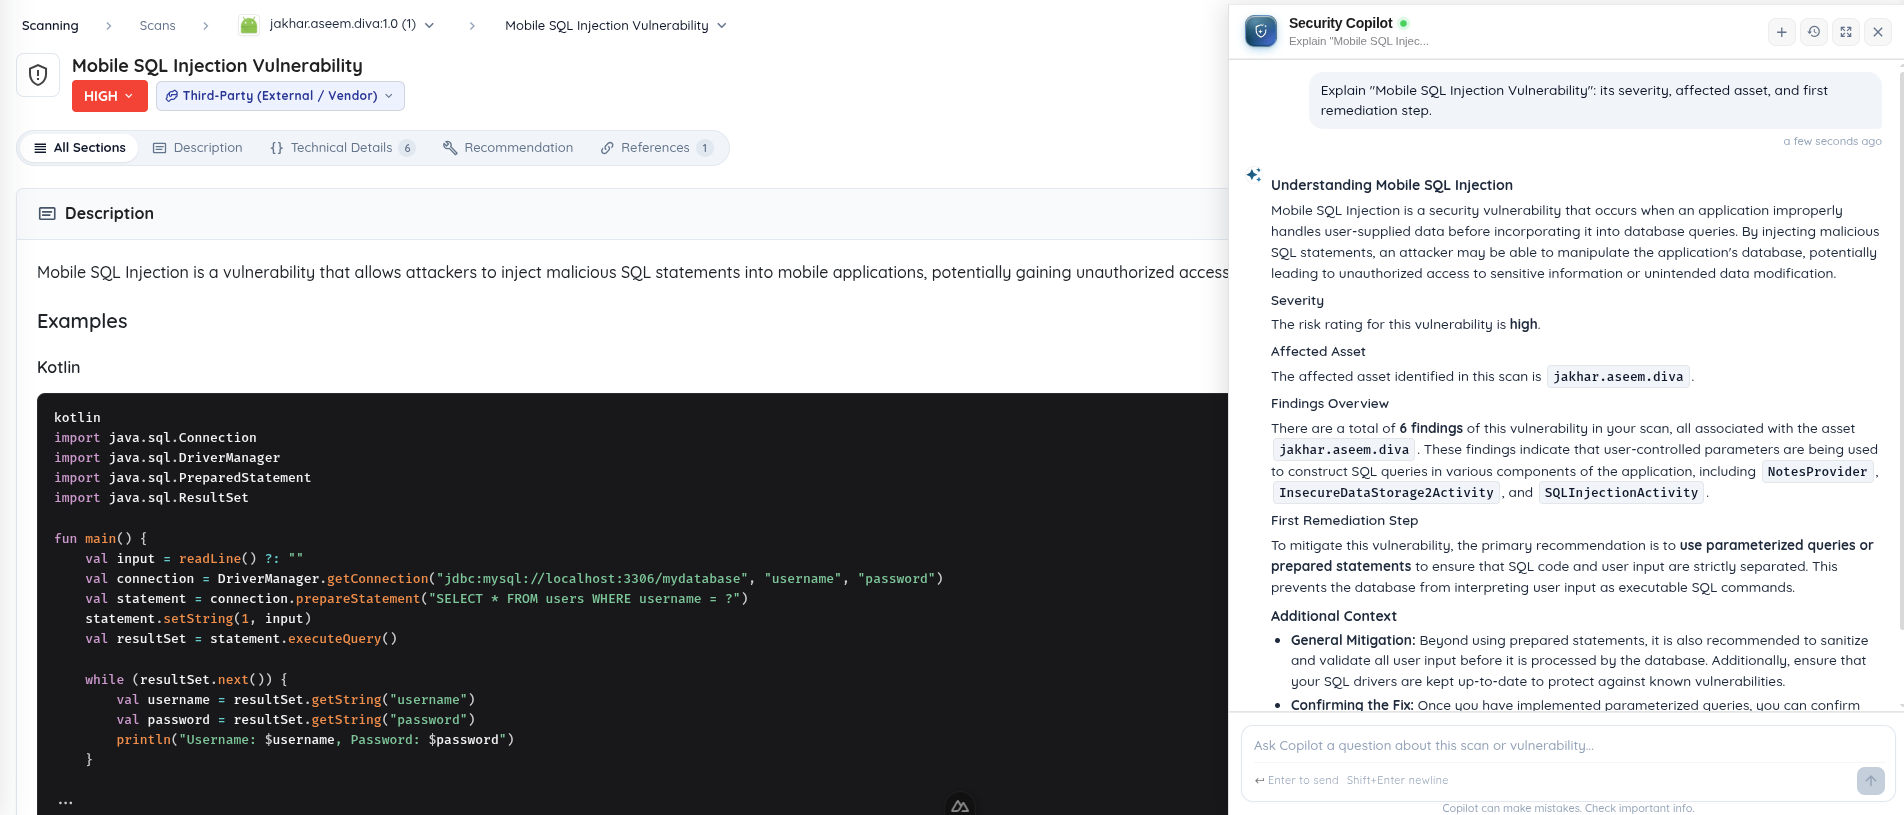
    Security Copilot explique un résultat d’injection SQL mobile dans l’application de démonstration volontairement vulnérable DIVA

    Ask Copilot ouvre une conversation avec le résultat sélectionné déjà en contexte. Illustré ici avec l’application de démonstration DIVA.

    Séparer les résultats exploitables du bruit

    Si la trace mène à un SDK intégré, votre équipe applicative devra peut-être signaler le problème à son éditeur. Nous avons ajouté une classification et des filtres first-party ou third-party, avec des analyses détaillées par emplacement et des traces d’appels de SDK pour aider à décider de la responsabilité. Vous pouvez corriger la classification et demander à Ostorlab de signaler un résultat tiers. Le guide de revue des résultats explique le workflow associé.
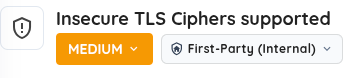
    En-tête d’un résultat montrant sa classification First-Party à côté de sa sévérité

    Le contrôle de responsabilité distingue les résultats de l’application de ceux des tiers.

    Écarter sans cesse le même identifiant factice ou relire des avis de dépendances en double complique le tri. Nous avons étendu l’analyse des secrets pour filtrer davantage de valeurs factices et de valeurs de configuration client. Les avis de dépendances sont dédupliqués et incluent des informations sur la version corrigée ; les dépendances non épinglées sont ignorées plutôt que de se voir attribuer une version inventée. L’analyse mobile reconnaît aussi l’état propre aux Fragments et les fragments Android obfusqués, supprime les alertes de chiffrement factice d’AndroidX Biometric, et exclut les paramètres ATS des bundles de framework ainsi que les exceptions de trafic en clair limitées au loopback ou à l’émulateur.

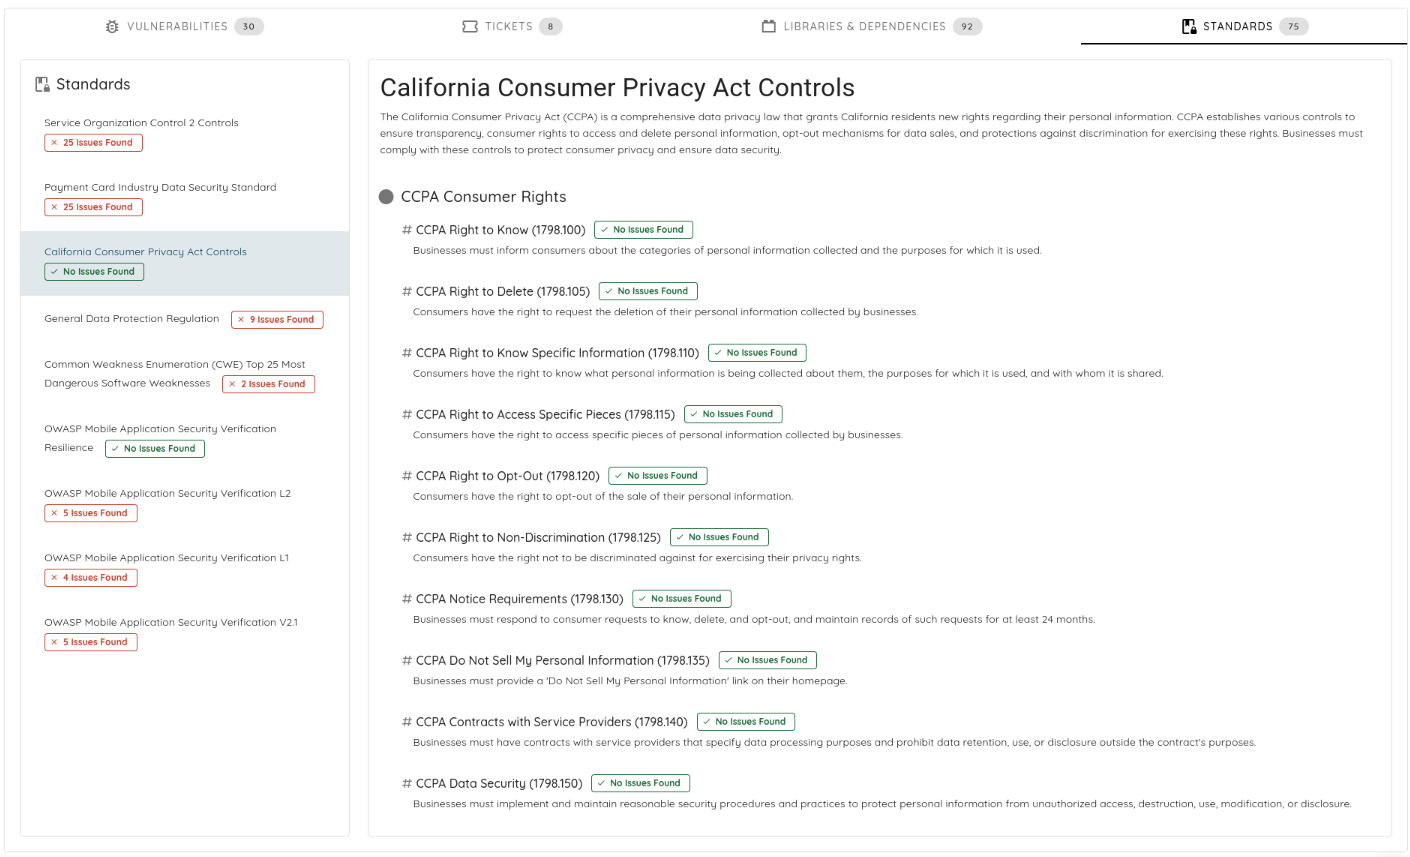
    Un ingénieur qui examine un résultat de stockage doit savoir si un identifiant a réellement été écrit en clair. L’analyse du stockage à l’exécution détecte ces écritures dans les SharedPreferences d’Android, masque les valeurs et exclut les valeurs factices et chiffrées. Pour les équipes qui examinent les exigences TLS, des contrôles élargis des protocoles, des suites de chiffrement et de CRYPTREC/IPA disposent d’explications individuelles, la non-conformité au profil étant signalée séparément de l’exploitabilité prouvée.

    Nous avons ajouté des actions sur les résultats et étendu la vérification des correctifs

    Nous avons ajouté des actions sur un résultat pour lancer la vérification d’un correctif, demander un signalement à un tiers ou commencer une correction dans un dépôt connecté. Nous avons étendu le nouveau test pour qu’il accepte une version mobile candidate non publiée, afin qu’un correctif puisse être évalué avant d’arriver sur un store d’applications.

    Lancer l’action suivante depuis le résultat

    Vous avez un résultat ouvert. L’étape suivante peut être de vérifier votre correctif, de demander à Ostorlab de gérer une divulgation à un éditeur, ou de mettre en œuvre une correction dans un dépôt connecté. Ces tâches devraient démarrer là où se trouvent déjà les preuves.

    • Un correctif est prêt ? Cliquez sur Verify Fix. Lancez le nouveau test depuis le résultat au lieu de reconstituer le cahier des charges. Pour une application mobile, importez la version candidate corrigée même si l’évaluation d’origine portait sur la version du store.
    • Le problème relève d’un SDK ? Cliquez sur Ask Ostorlab to Report. Demandez à Ostorlab de se charger du signalement du résultat tiers ; votre équipe n’a pas à reconstituer le problème de zéro pour l’éditeur.
    • Votre dépôt est intégré ? Lancez l’action de correction depuis le résultat. Demandez qu’une correction soit mise en œuvre à partir du code connecté et du contexte du résultat, puis examinez les modifications obtenues selon votre processus d’ingénierie habituel.

    « Un clic » est le point de départ du travail : la sélection du scanner ou de la cible, une confirmation et une relecture peuvent encore suivre. L’objectif est de sortir de votre liste de tâches manuelles la collecte de contexte, l’investigation et la préparation de l’étape suivante.

    Par exemple, votre ingénieur Android a un correctif candidat, mais la version du store contient encore le problème. Dans une mission traditionnelle, vous enverriez le nouveau build au pentesteur en lui demandant de revenir sur la preuve de concept d’origine et de chercher des contournements. Verify Fix donne à ce transfert un point de départ dans le résultat.

    Nous avons ajouté Verify Fix pour lancer un Single Vulnerability Assessment avec l’emplacement et la classification de la faiblesse du résultat, ainsi que des instructions pour rejouer la preuve de concept d’origine et rechercher d’éventuels contournements. Importez directement le build mobile candidat, y compris lorsque le scan d’origine portait sur une version du store. Vous pouvez évaluer le correctif avant de le publier et sélectionner un scanner capable d’atteindre la cible mise à jour.
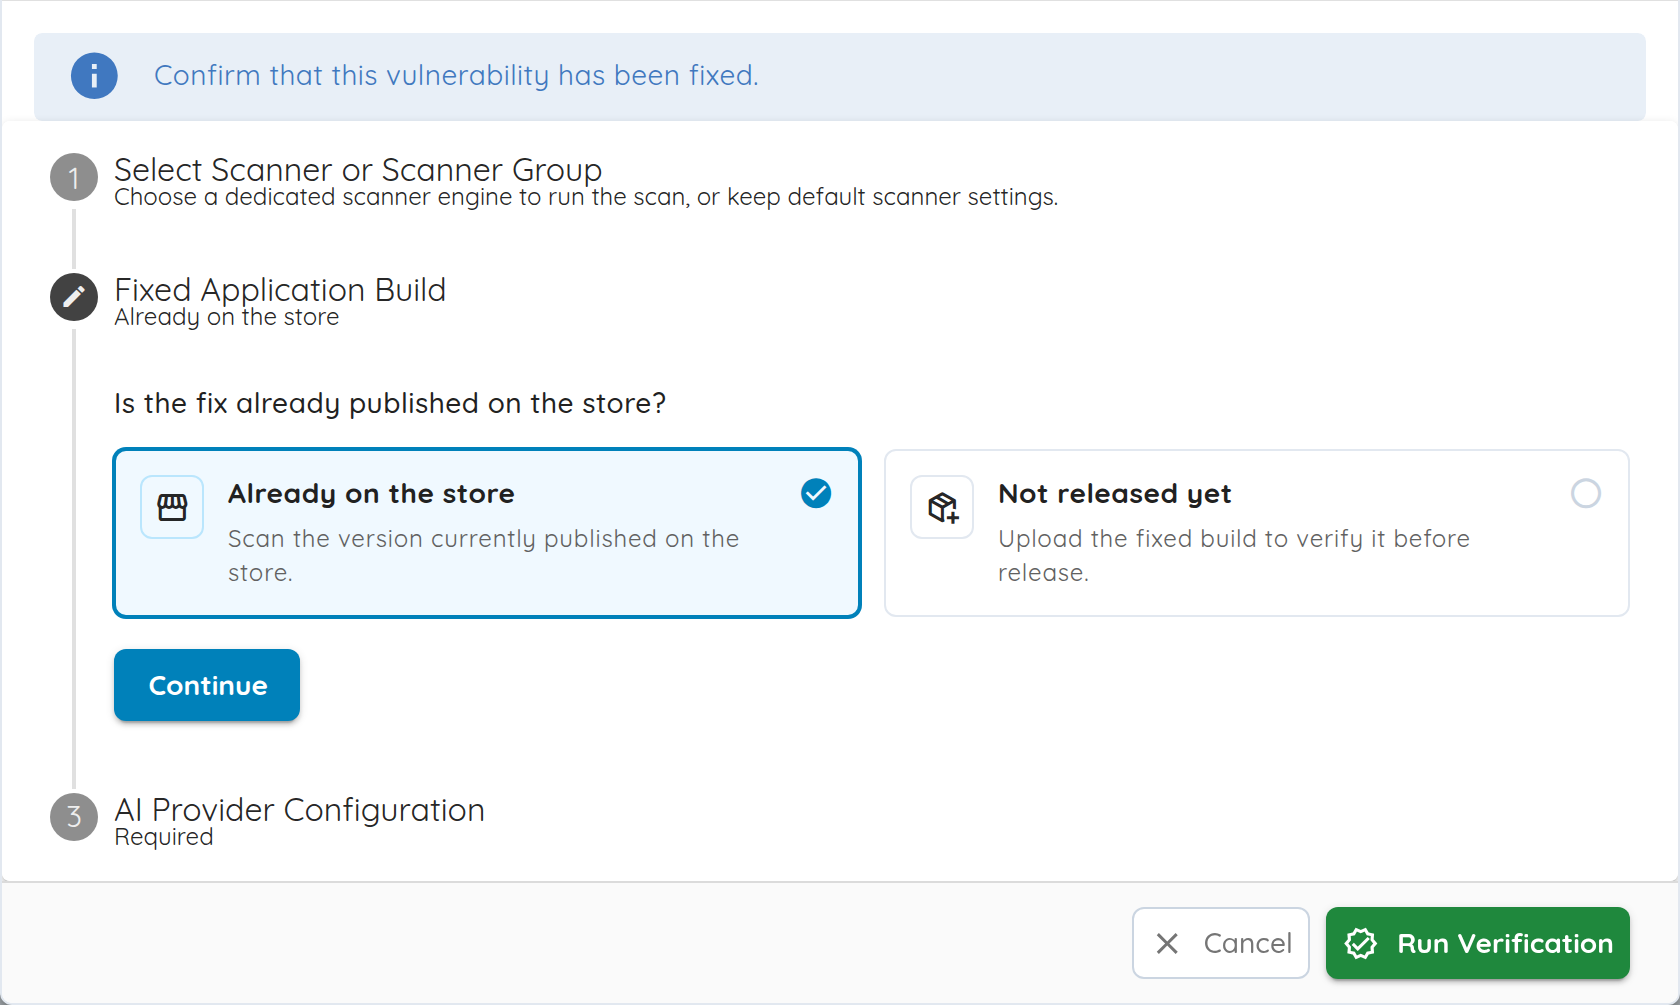
    Verify Fix permet à un relecteur de sélectionner une cible mise à jour ou d’importer un build mobile corrigé

    Ouvrez le résultat, choisissez Verify Fix, sélectionnez un scanner et fournissez la cible ou le build mis à jour. Le workflow prend en charge les résultats mobiles, web et réseau. Son verdict est une évaluation au mieux : examinez les preuves obtenues avant de décider de clore le problème.

    Si la mise à jour d’une dépendance partagée corrige des résultats dans plusieurs applications, vous avez peut-être un ensemble de risques à revoir. Nous avons ajouté la recherche, le tri et les filtres de statut côté serveur pour trouver cet ensemble, ainsi que la sélection entre pages et les relances de risques par lot (batch risk reruns) pour lancer ensemble les évaluations de suivi. Les suivis multi-actifs conservent aussi mieux l’actif concerné d’origine.
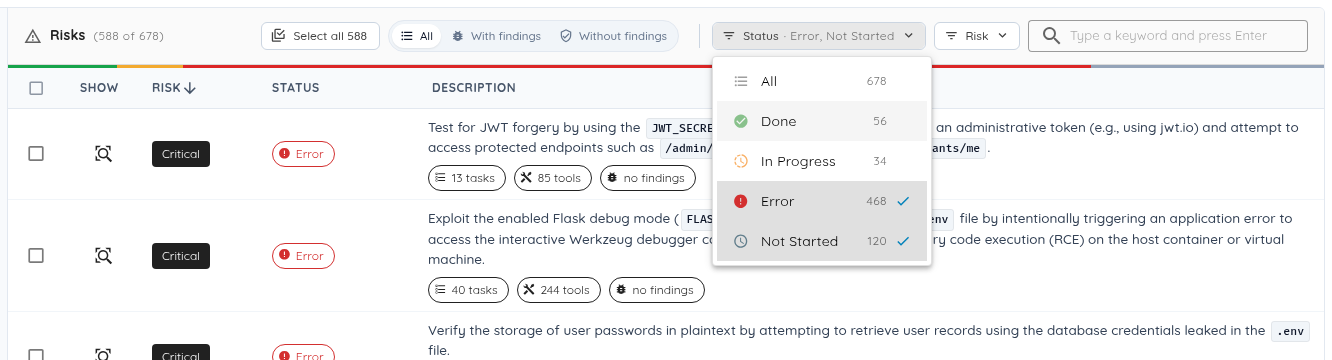
    Filtres de risques et sélection entre pages pour choisir un ensemble d’évaluations de suivi

    Nous avons étendu les contrôles MCP et d’intégration

    Un ingénieur ouvre un ticket dans son assistant de codage et demande de l’aide pour le corriger. Une description collée peut omettre l’échange HTTP ou la stack trace qui explique le problème. Pendant ce temps, l’équipe sécurité a besoin que les mises à jour de scan soient livrées dans ses propres systèmes. Nous avons étendu les connexions qui amènent les preuves et les workflows de scan dans ces outils.

    Permettre aux assistants de codage d’inspecter les preuves et d’agir

    Nous avons étendu le Ostorlab Platform MCP Server introduit en septembre pour qu’un assistant de codage connecté puisse récupérer davantage de preuves derrière un résultat : trafic HTTP, captures de paquets, stack traces, source, journaux, nœuds de couverture d’appels et détails des actifs. L’investigation a ainsi accès au matériel d’origine pendant que l’ingénieur travaille sur une correction.

    Les clients connectés peuvent aussi créer des scans pris en charge pour le mobile, TestFlight, les dépôts, les archives de source, la découverte et le multi-actifs, préparer les fichiers importés et configurer des budgets. Pour les équipes qui automatisent déjà leurs workflows de scan, MCP expose désormais les exports CSV, SARIF et d’archives de scan pris en charge, la configuration et le test des intégrations, ainsi que la gestion des groupes de scanners, des planifications de surveillance et des ressources d’agents de remédiation. Les outils disponibles dépendent des autorisations de la clé d’API et de la configuration du produit. Le guide de configuration MCP couvre les clients, les imports et la pagination.

    Adapter la livraison et l’accès aux dépôts à votre organisation

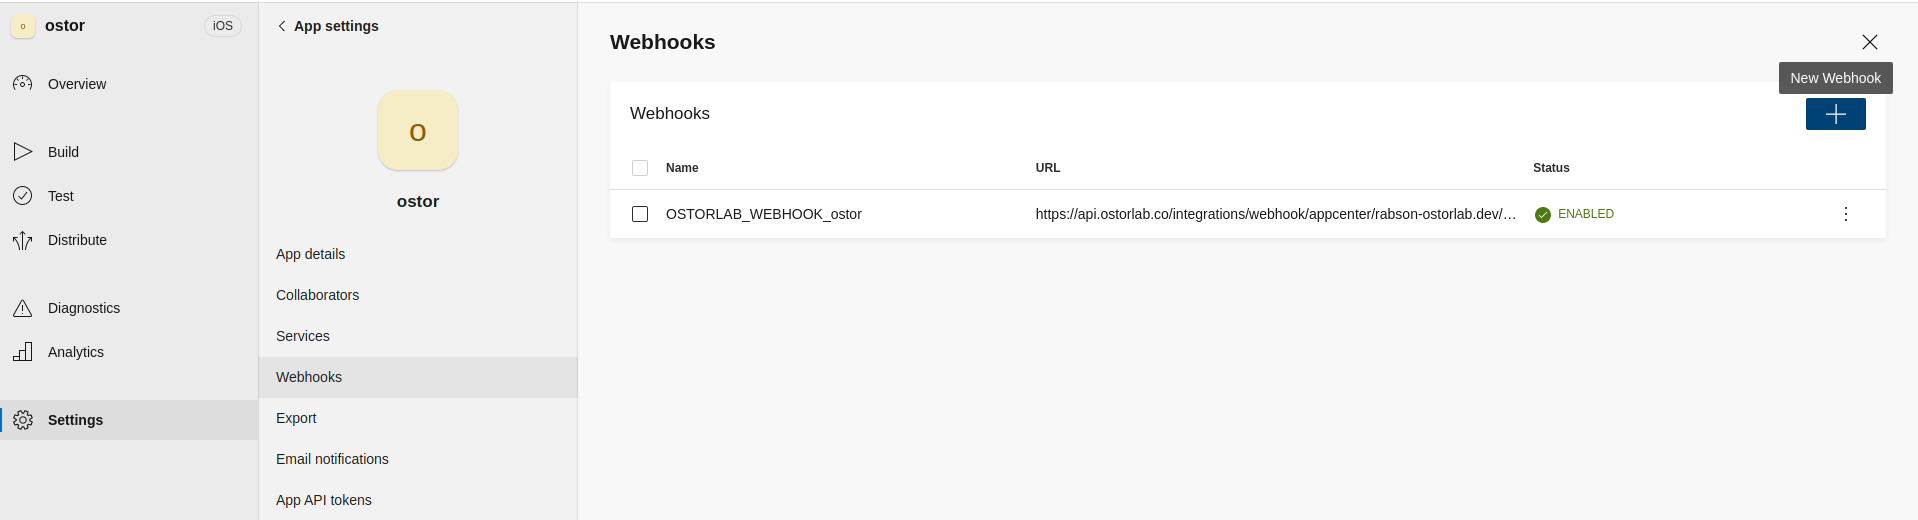
    Supposons que vos notifications de scan alimentent un service interne qui n’accepte le trafic que depuis des origines approuvées et n’a besoin que de quelques champs de payload. Nous avons étendu les webhooks pour que vous puissiez choisir les champs de scan envoyés à ce récepteur, donner un nom reconnaissable à la destination et sélectionner une sortie depuis l’Europe ou les États-Unis. Les tests utilisent la tâche d’arrière-plan de la région sélectionnée, ce qui vous permet de vérifier le chemin de livraison par rapport à la liste d’autorisation du récepteur pendant la configuration.
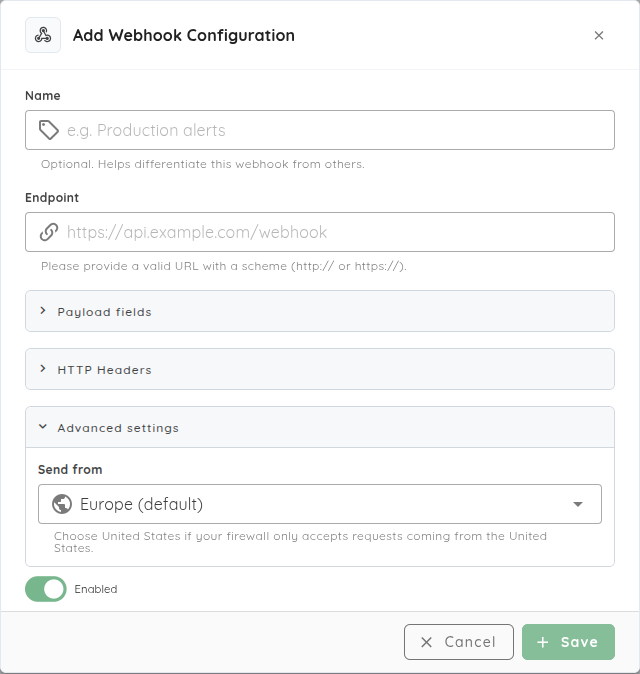
    Configuration d’un webhook avec sélection de la région de livraison et action de test

    Si votre équipe plateforme gère déjà les identités des GitHub Apps et la rotation des identifiants, elle peut désormais utiliser des GitHub Apps appartenant au client pour l’intégration des dépôts. Configurez les installations, renommez les apps, effectuez la rotation des identifiants, et désactivez ou supprimez des installations grâce à ce cycle de vie familier. Les installations personnalisées sont vérifiées avec les identifiants de l’App ; la connexion à l’App Ostorlab vérifie l’accès de l’utilisateur via GitHub OAuth. Les installations prises en charge peuvent se connecter à plusieurs organisations Ostorlab autorisées. Consultez le guide de l’intégration GitHub.

    Nous avons étendu les évaluations récurrentes et les connexions aux modèles

    L’évaluation du mois prochain démarre après que l’application a changé : le flux de connexion est différent, un autre service a rejoint le périmètre, et l’équipe a besoin de savoir ce qui s’est passé lors de la dernière exécution planifiée. Les pentesteurs qui reviennent ont besoin d’un cahier des charges à jour. Les évaluations récurrentes ont besoin de connaissances entretenues et d’une trace claire de leurs exécutions, pour la même raison.

    Garder les connaissances à jour et voir quand les tests échouent

    Si une entrée de connaissance conservée décrit encore l’ancien flux de connexion, vous pouvez désormais la modifier au lieu de traîner ce contexte obsolète dans les travaux suivants. La connaissance de scan persistante (Persistent scan knowledge) permet d’ajouter, de modifier et de supprimer des entrées. La navigation incrémentale dans les dossiers aide à inspecter de plus grands espaces de connaissance sans charger toute l’arborescence.

    Lorsque votre évaluation hebdomadaire inclut une application mobile, son backend et d’autres actifs, les évaluations multi-actifs récurrentes peuvent planifier des collections hétérogènes et des contrôles de la surface d’attaque. Si une exécution planifiée échoue, l’historique de surveillance affiche désormais son statut d’exécution et des détails d’échec dépliables, ce qui vous donne un point de départ pour investiguer. Consultez le guide de surveillance.

    Pour la prochaine réunion de suivi, Cockpit fait ressortir les actions en attente et un résumé quotidien des changements. Les rapports ajoutent des résumés plus clairs des scénarios d’attaque, des logos d’organisation dans les PDF et une prise en charge élargie des langues dans les tâches, les rapports et les messages transactionnels, ce qui aide à partager l’évaluation avec les personnes responsables de l’étape suivante.

    Planifier la consommation et choisir où s’exécute l’inférence du modèle

    Avant de commander une nouvelle évaluation, une équipe doit planifier son périmètre et sa consommation. Les estimations de consommation de scan et les budgets de tokens et de risques pris en charge aident à cette planification. Les cartes d’estimation de Copilot préremplissent les cibles et le profil actuels pour relecture. Les tokens du portefeuille peuvent être achetés par quantité ; les modèles d’agents de remédiation prépayés utilisent le même portefeuille d’organisation, avec en plus la possibilité d’utiliser votre propre clé de fournisseur.

    Si votre équipe sert déjà des modèles via Ollama ou un serveur compatible OpenAI, BYOK peut désormais se connecter à ce service, y compris aux déploiements vLLM, LM Studio et llama.cpp. Configurez l’URL du endpoint, le nom du modèle et une clé d’API si nécessaire ; le serveur doit être joignable depuis le scanner. Les agents de test autonome et d’exploration mobile pris en charge, ainsi qu’OXO, peuvent utiliser ces connexions.

    Une connexion d’inférence détermine où s’exécute l’inférence du modèle ; elle ne déplace pas l’orchestration de la plateforme, les résultats ni le reporting. Le guide BYOK explique la configuration en plus de celle du scanner.

    Un échec temporaire d’envoi peut aussi laisser une équipe dans l’attente des résultats alors que les tests ont eu lieu. De meilleures nouvelles tentatives d’envoi des résultats et la reprise des lots échoués traitent ce transfert. Le travail de fiabilité couvre aussi le crawling authentifié, les connexions d’API pendant les déploiements, le nettoyage des scanners et la surveillance de l’état des appareils. Un masquage des secrets élargi dans Copilot, des opérations sur les actifs et les connaissances limitées à l’organisation, et des autorisations d’intégration plus strictes soutiennent ces workflows.

    Nous avons ajouté des améliorations d’interface au quotidien

    Vous passez d’un onglet de scan à l’autre, triez un lot de résultats, collez les mêmes valeurs de stream dans plusieurs tickets, puis reprenez votre travail après une interruption. Nous avons ajouté les contrôles suivants et étendu des vues existantes pour rendre ces tâches familières moins fastidieuses :

    Lorsque vous… Ce qui est plus facile maintenant
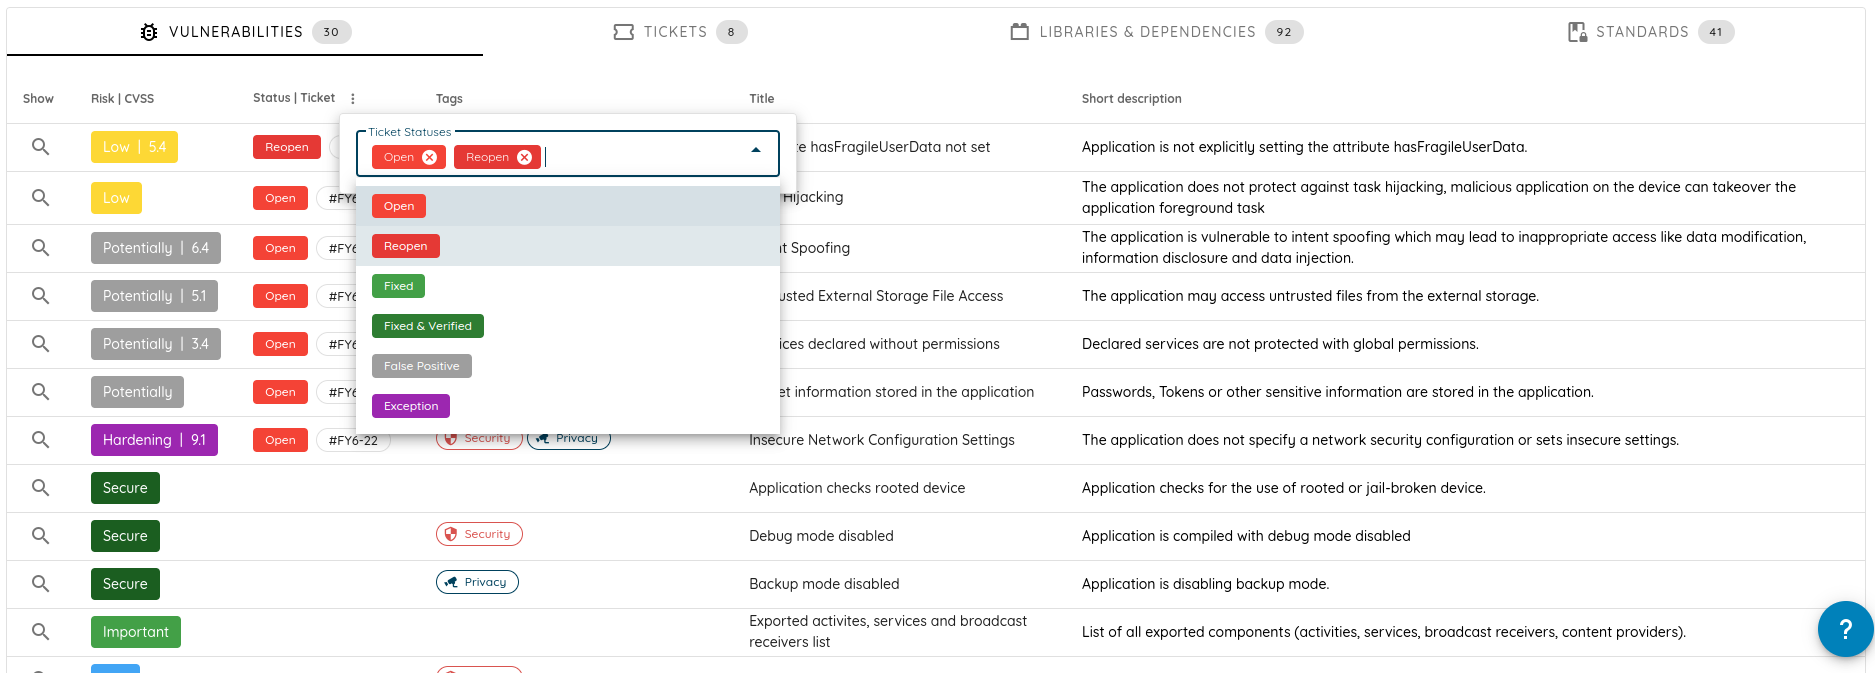
    Parcourez une longue liste de risques Recherche, tri, pagination et filtres multi-statuts côté serveur, sélection entre pages et relances par lot.
    Naviguez dans un résultat Onglets de section fixes, champ de recherche plus large, menu de tri adapté à la sélection, et note de risque et description dans le panneau latéral.
    Partagez un scan ou y revenez L’onglet de scan ouvert reste dans son URL.
    Modifiez des tickets dans un tableur Sélection multi-cellules, copier-coller par lot, création et modification de streams, effacement avec Suppr/Retour arrière, et persistance et récupération des brouillons.
    Retrouvez le travail qui vous est assigné Un raccourci My tickets et des filtres conservés pendant la modification.
    Naviguez dans un grand espace de travail Les dossiers de connaissances se chargent de façon incrémentale ; les arborescences de fichiers dépliées défilent ; le nom du fichier sélectionné est visible et les aperçus d’images conservent leurs proportions.
    Changez de contexte L’élément courant apparaît en premier dans les sélecteurs du fil d’Ariane ; le comportement des listes déroulantes est plus cohérent.
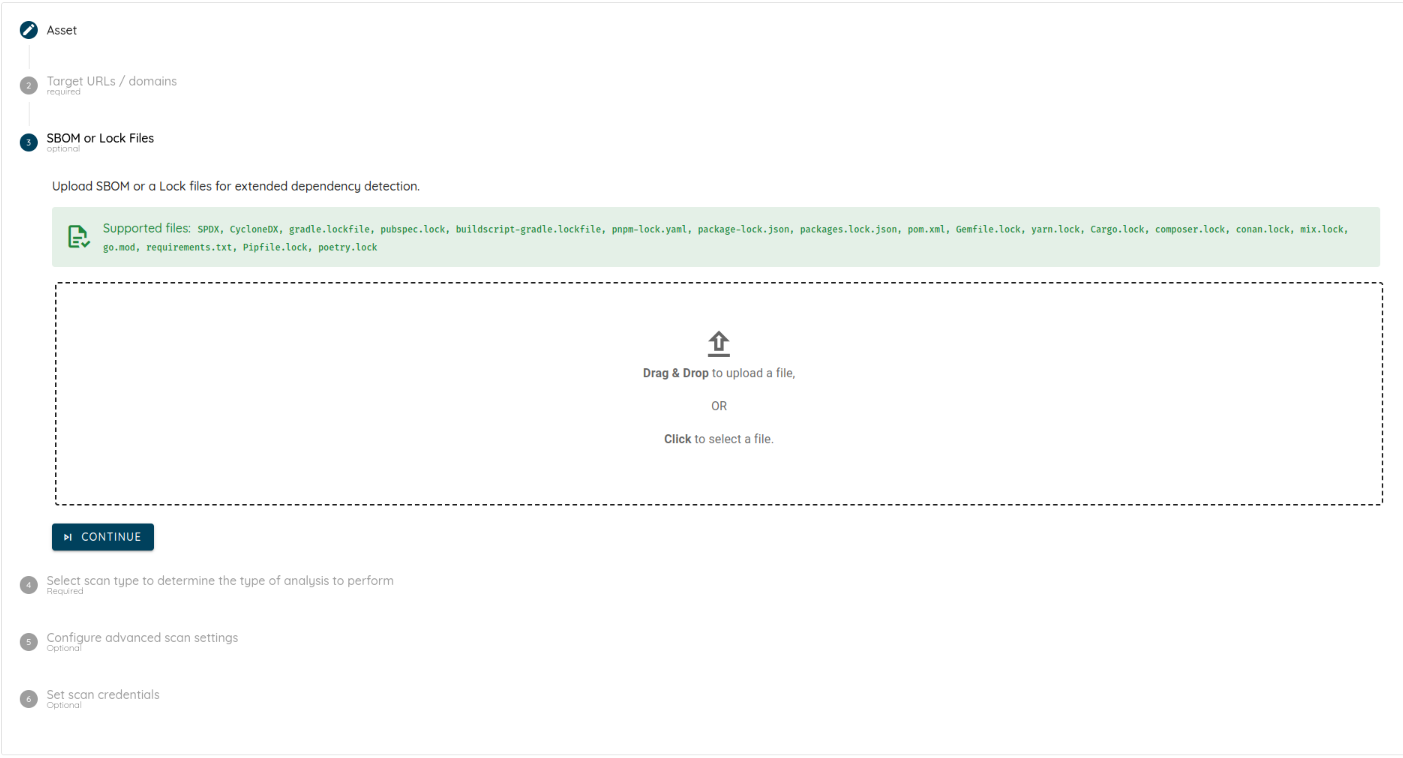
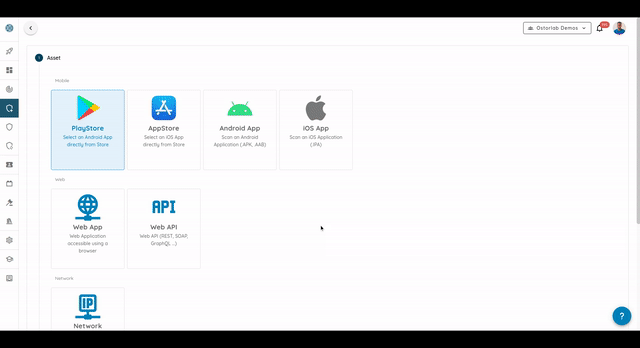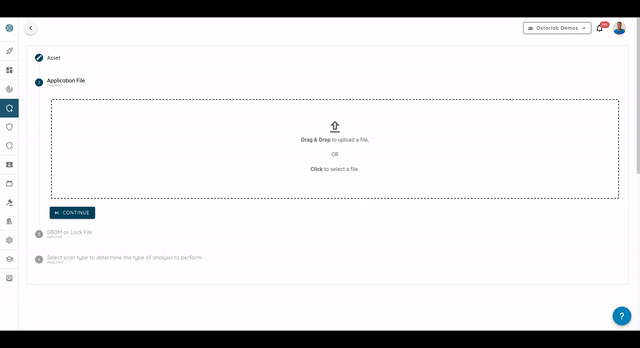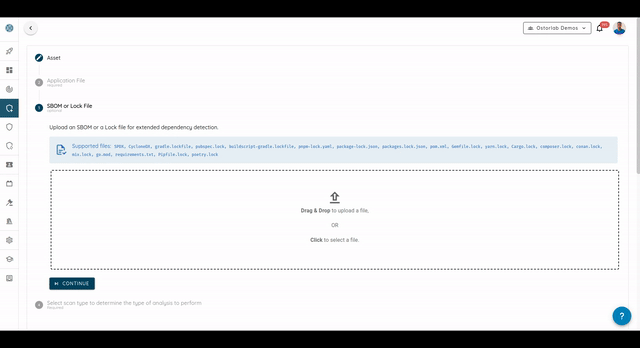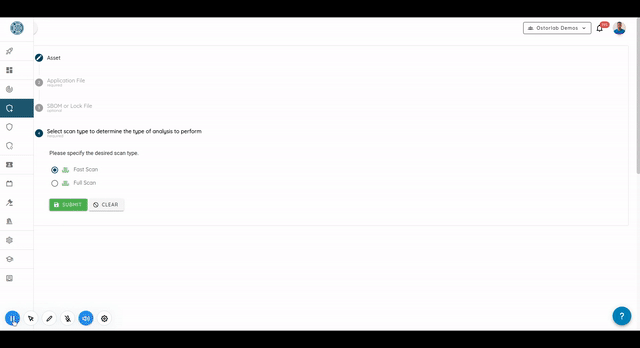
    Créez un scan Étapes obligatoires, recommandées et facultatives plus claires ; paramètres propres à chaque profil ; badges de plateforme et identifiants de cible plus clairs.
    Suivez l’exploration Recherche dans la relecture, filtres de statut et chronologie redimensionnable à côté de la carte existante.
    Configurez les notifications Webhooks nommés, champs de payload sélectionnables, livraison régionale et tests de webhooks enregistrés plus clairs.
    Suivez le travail de Copilot Progression et activité du terminal diffusées en continu, questions de suivi mises en file d’attente et annulation.
    Lisez un rapport pendant le chargement des sections Le chargement en arrière-plan garde la navigation entre onglets réactive.

    Dans les coulisses : un meilleur contexte, et la suite

    Une mémoire qui conserve le contexte utile de l’investigation

    Une évaluation ultérieure doit pouvoir reprendre les notes utiles et les fichiers de preuve de concept issus des travaux précédents. Les agents d’une même évaluation ont aussi besoin d’une vue partagée de l’investigation, au lieu de redécouvrir sans cesse le contexte.

    Nous avons étendu la mémoire de l’espace de travail (workspace memory) autour de ce problème : restauration des fichiers enregistrés dans l’espace de travail partagé, enregistrement des fichiers nouveaux et modifiés, nouvelle tentative en cas d’échec de synchronisation récupérable, et finalisation de la synchronisation avant la fin d’une évaluation. Les transferts directs vers le stockage d’objets et l’enregistrement des fichiers par lots réduisent le coût de la conservation de ce contexte. Le déploiement par profil de scan se fait par étapes ; il s’agit d’un travail en cours sur les fondations de la mémoire, en plus de l’édition des connaissances et de la mémoire optionnelle de Ticket Agent décrites plus haut.

    Bientôt : Active Directory et RASP

    Une mission interne commence souvent par un compte de domaine et la question : « Où cette identité peut-elle mener un attaquant ? » Nous préparons le test Active Directory pour ce workflow : raisonnement sur Kerberos et les services de certificats, analyse des permissions et des relations d’approbation, et planification de chemins entre machines. Le travail comprend aussi des outils AD dédiés et des contrôles de password spraying tenant compte du verrouillage de compte. Bientôt décrit cette expérience de test ; ces changements d’ingénierie sous-jacents ne signifient pas que le workflow complet est généralement disponible aujourd’hui.

    Nous développons aussi la Runtime Application Self-Protection (RASP) pour les applications mobiles, qui étend la sécurité de l’évaluation à la protection pendant l’exécution de l’application. Ce travail réunit le durcissement des applications, les contrôles à l’exécution et la visibilité sur les signaux de protection. Le workflow de protection de bout en bout arrive bientôt et reste en cours de développement.

    Pour un problème existant, commencez par Verify Fix sur son résultat dans Ostorlab. Pour un goulot d’étranglement de tri récurrent, configurez un Ticket Agent sur un petit ensemble de tickets et examinez sa sortie avant d’élargir ses règles.
  2. Nouvelle interface du tableau de bord, scanner on-premise, Agentic Scan Knowledge, scan multi-actifs, intégrations Linear et MCP, et prise en charge de nouveaux modèles

    Cette version ajoute une interface de tableau de bord repensée (Cockpit, Focus Mode et tableaux de bord personnalisés), des raccourcis clavier pour la gestion des tickets, un scanner de vulnérabilités on-premise pour les réseaux internes, une mémoire de sca...

    La plupart des projets logiciels réunissent des applications mobiles, des interfaces web, des API backend et des dépôts de code source. Utiliser des outils de sécurité distincts pour chaque élément implique généralement de répéter la configuration, de perdre le contexte entre les scans et de multiplier le travail de suivi des correctifs.

    La version de septembre 2026 rassemble ces éléments. Elle ajoute une mémoire persistante d’un scan à l’autre, des scanners on-premise pour les réseaux internes, des tests multi-actifs unifiés, une intégration directe aux IDE via le Model Context Protocol (MCP), ainsi qu’un tableau de bord plus rapide et plus clair.

    Points clés

    • Nouvelle interface du tableau de bord : vue Cockpit pour la posture de sécurité globale, Focus Mode pour les tickets assignés et préréglages de tableaux de bord personnalisables.
    • Raccourcis clavier : tri plus rapide des tickets (O/F/C/X), modification en ligne (E), navigation dans les listes et recherche globale.
    • Scanner de vulnérabilités on-premise : scannez les réseaux privés, les applications web internes, les API et les dépôts de code auto-hébergés avec une gestion centralisée.
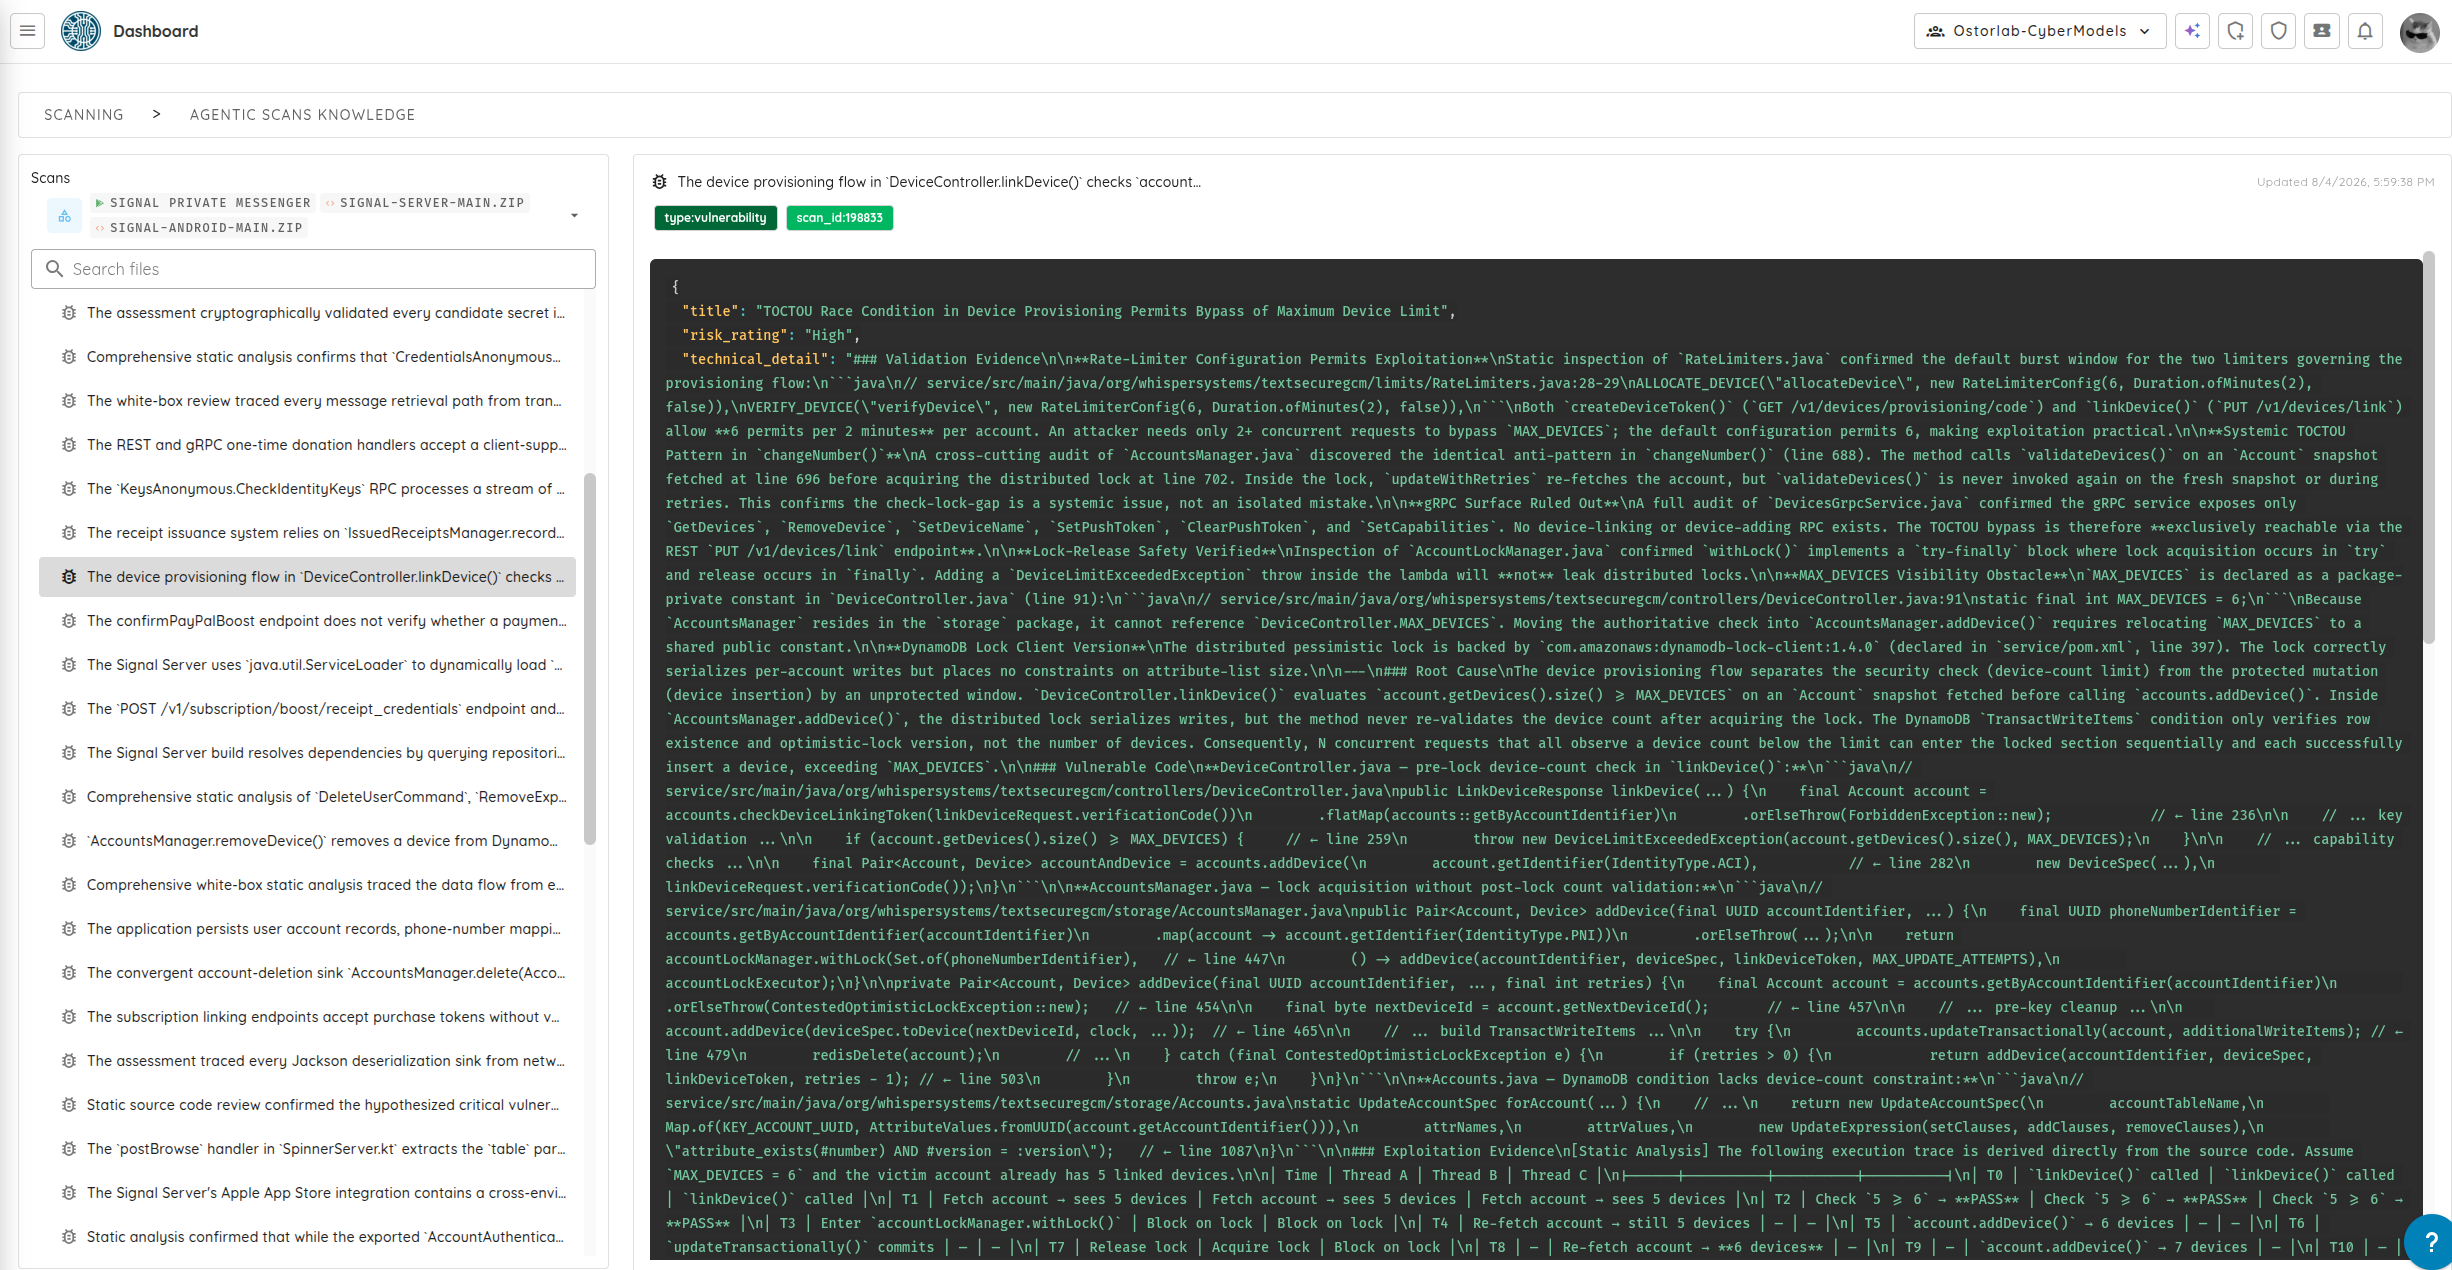
    • Agentic Scan Knowledge : conservez la structure de l’application et les résultats d’un scan à l’autre pour que les tests ne repartent pas de zéro à chaque fois.
    • Serveur MCP de la plateforme Ostorlab : permettez aux outils de codage IA (Claude, Cursor, Copilot) d’interroger les vulnérabilités, de consulter les étapes de reproduction et de lancer des scans.
    • Scan multi-actifs : regroupez applications mobiles, sites web, API, plages réseau et dépôts de code dans un seul scan unifié.
    • Streams de remédiation et chronologie : organisez les tickets de sécurité en pistes de projet avec des responsables, des échéances et une vue chronologique.
    • Risk Reruns pour les Deep Scans : relancez à la demande des contrôles de sécurité précis, avec des paramètres de modèle et des limites de calcul personnalisés.
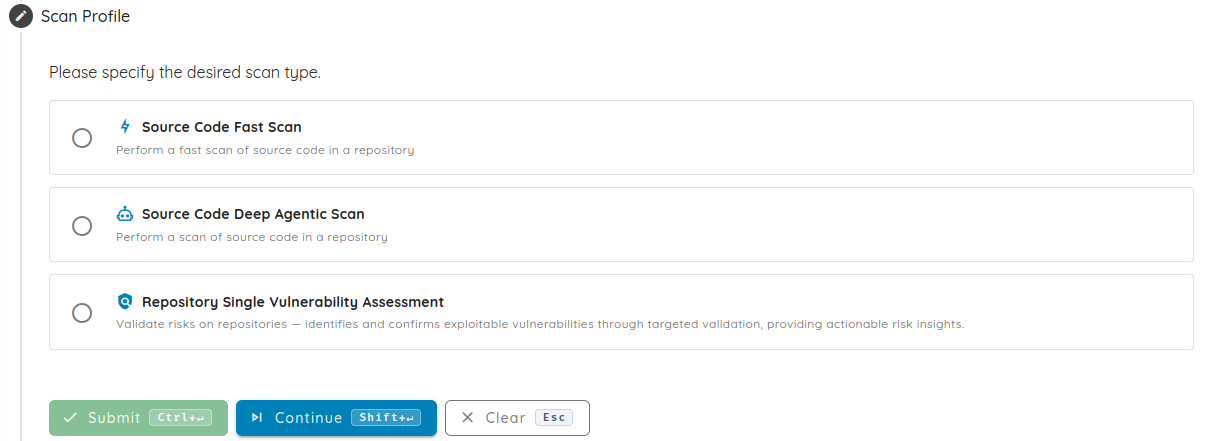
    • Archives de code source, Fast Scan et SVA : importez directement des archives de code source .zip et .tar.gz, lancez des contrôles CI/CD rapides et testez un seul type de vulnérabilité.
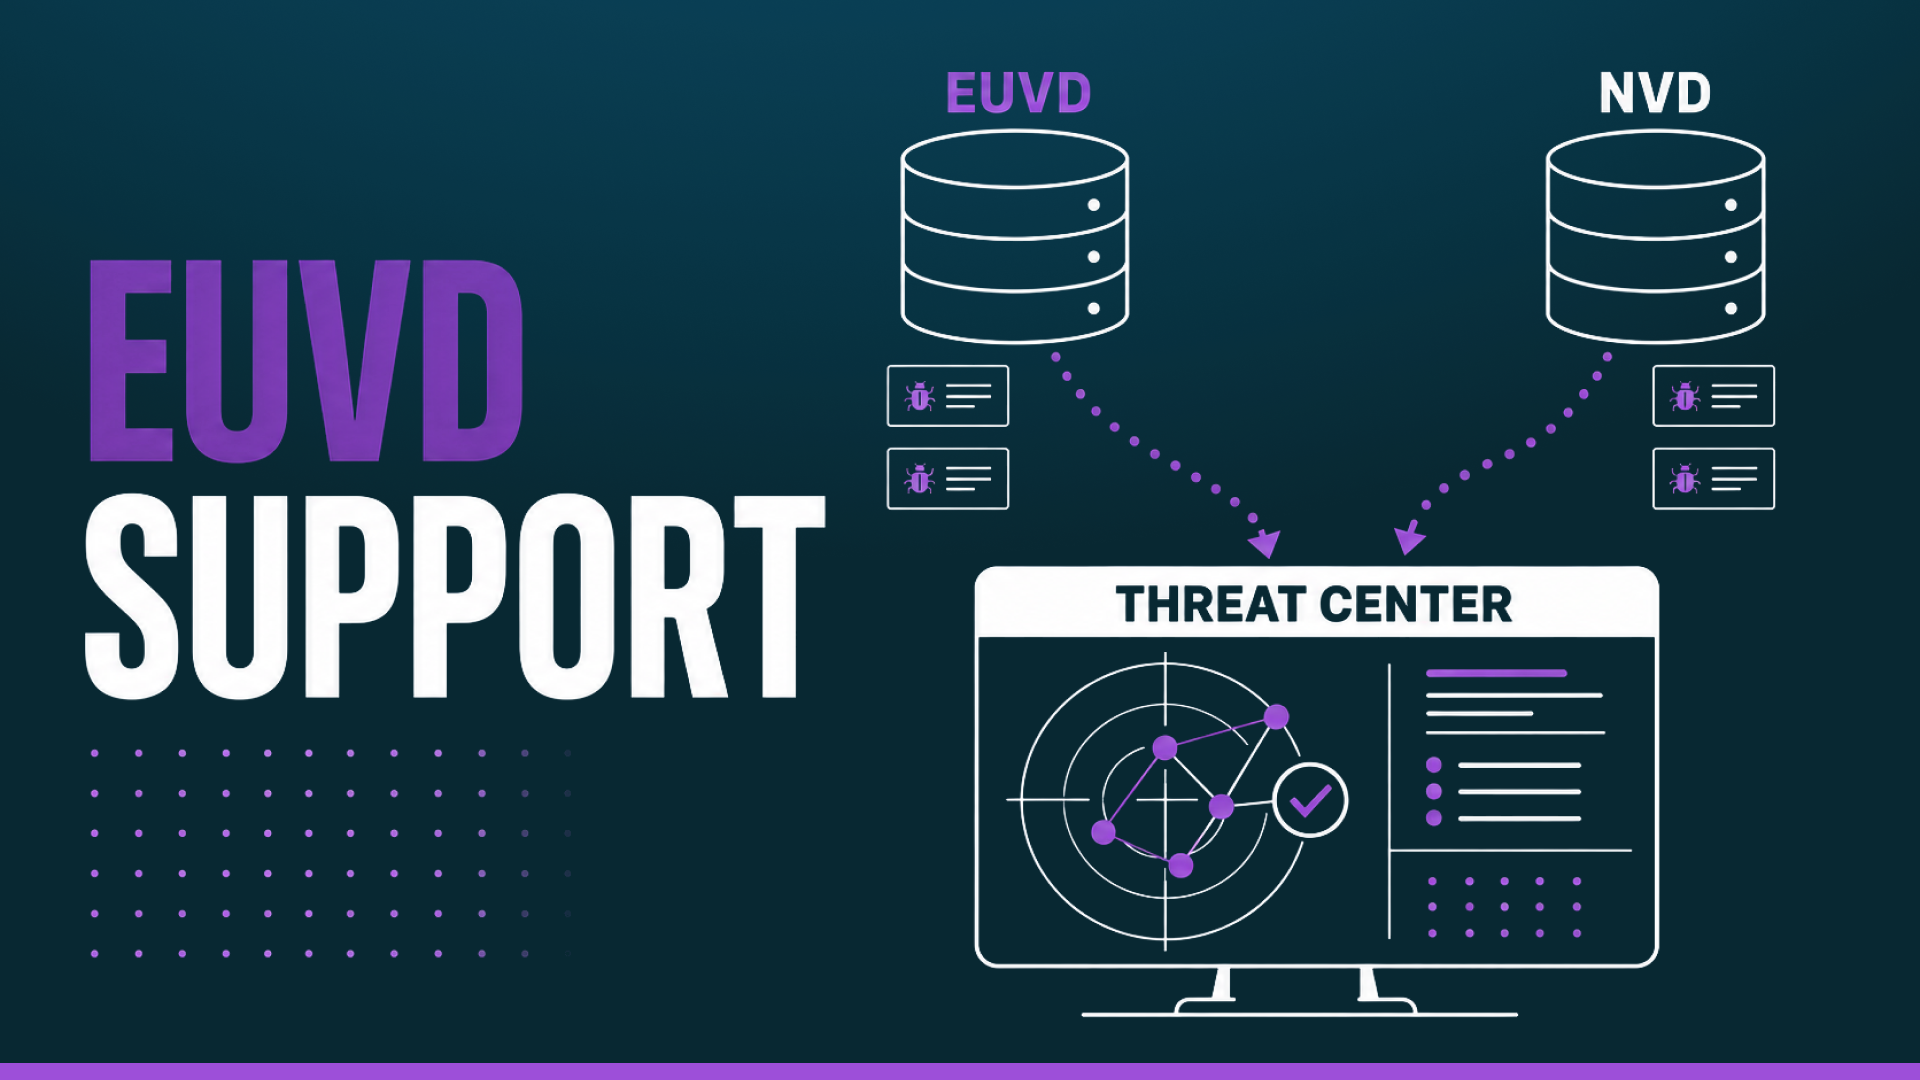
    • Prise en charge EUVD dans le Threat Center : ajoutez les données de la base de données européenne des vulnérabilités (EUVD) à celles de la NVD pour un meilleur suivi des menaces et la conformité au Cyber Resilience Act (CRA) de l’UE.
    • Nouvelles intégrations et nouveaux modèles d’IA : prise en charge du ticketing Linear, de Fireworks AI, des points de terminaison Vertex AI privés, de Gemini 3.7 Flash, GLM 5.3, Qwen 3.8 2.7T et Grok 4.6.

    1. Nouvelle interface du tableau de bord : Cockpit, Focus Mode et tableaux de bord personnalisés

    Le tableau de bord principal a été repensé pour rendre le suivi de la posture de sécurité et la correction des vulnérabilités plus simples et plus rapides.

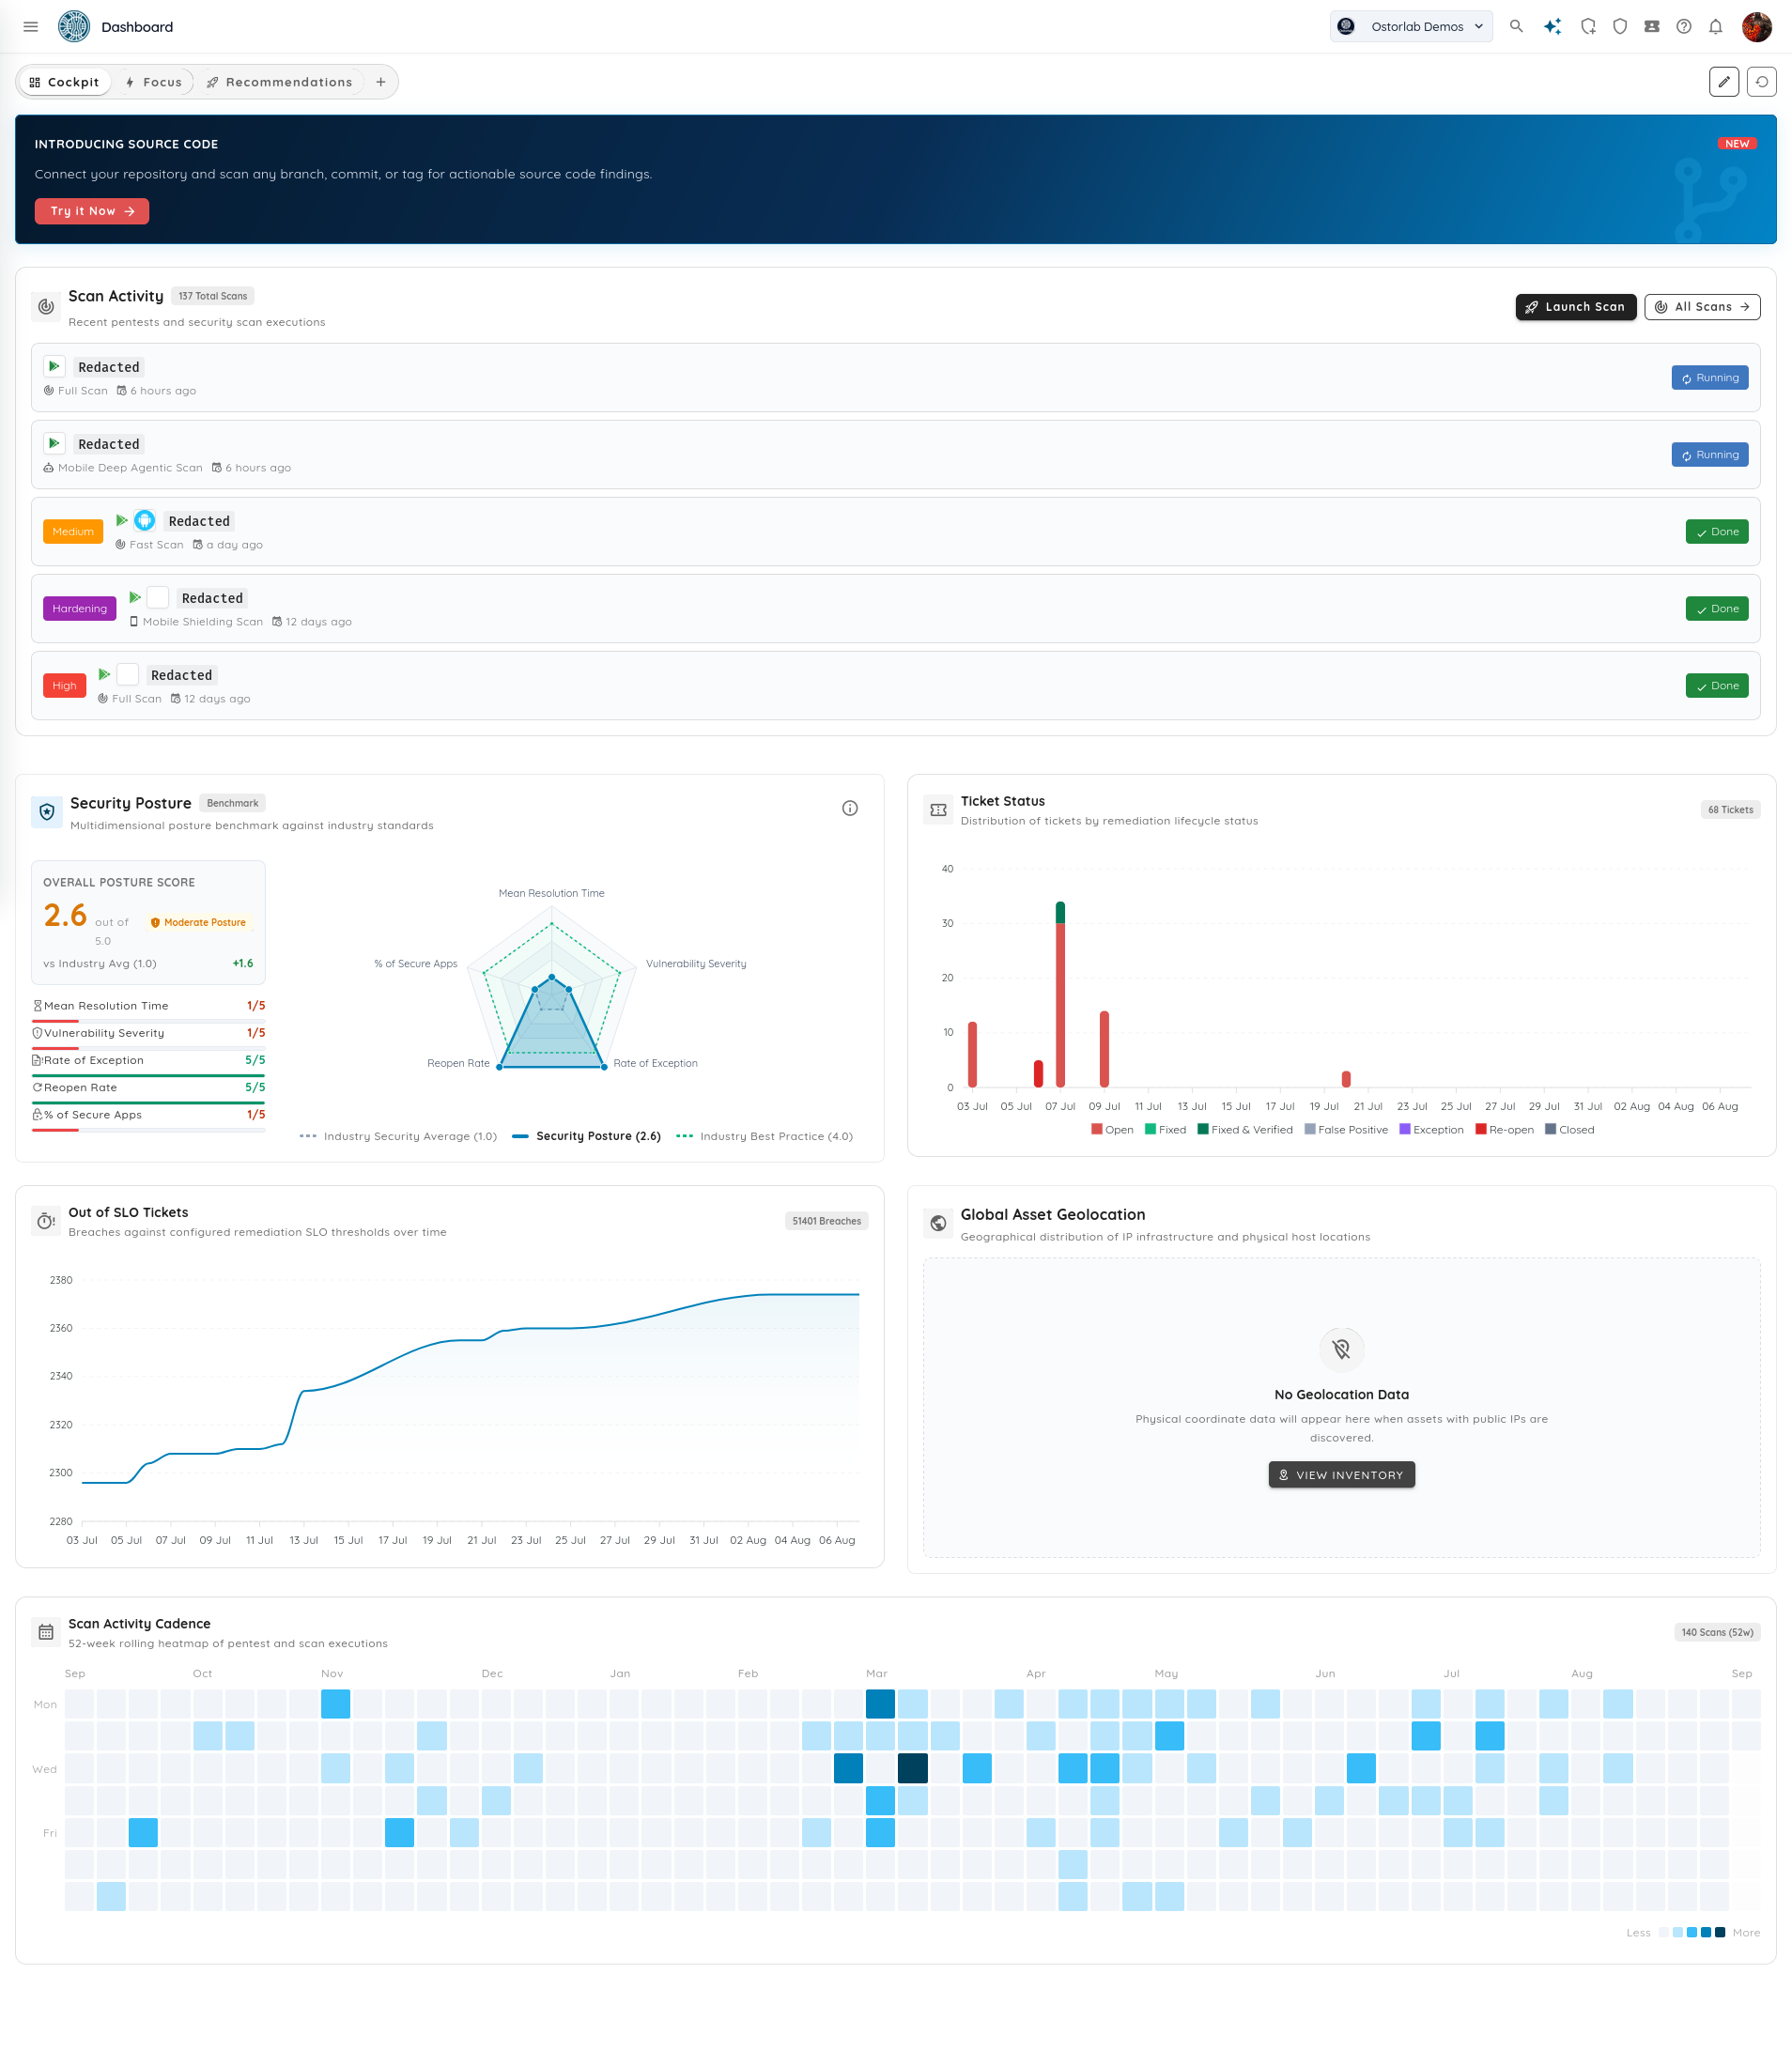
    Vue d’ensemble Cockpit : posture à l’échelle de l’organisation et activité des scans

    La vue Cockpit offre aux équipes un aperçu clair de la santé globale de la sécurité et des scans actifs sur l’ensemble des actifs.

    Activité des scans dans Cockpit

    Principales fonctionnalités

    • Flux d’activité des scans en direct : liste en temps réel des scans actifs et terminés sur les cibles mobiles, web, backend et code source, avec la durée et les tags de sévérité.
    • Benchmark de la posture de sécurité : note de sécurité globale comparée aux standards du secteur, avec des graphiques radar montrant les délais moyens de résolution, la sévérité des vulnérabilités et les taux d’applications sécurisées.
    • Santé de la remédiation et des SLO : suivi en direct de l’état des tickets et des problèmes en retard.
    • Carte de chaleur de la cadence des scans sur 52 semaines : carte de chaleur de l’activité montrant la fréquence des tests et la régularité des releases.
    • Carte mondiale des actifs : carte interactive montrant les adresses IP publiques découvertes et leurs lieux d’hébergement.

    Focus Mode : un centre d’action personnalisé

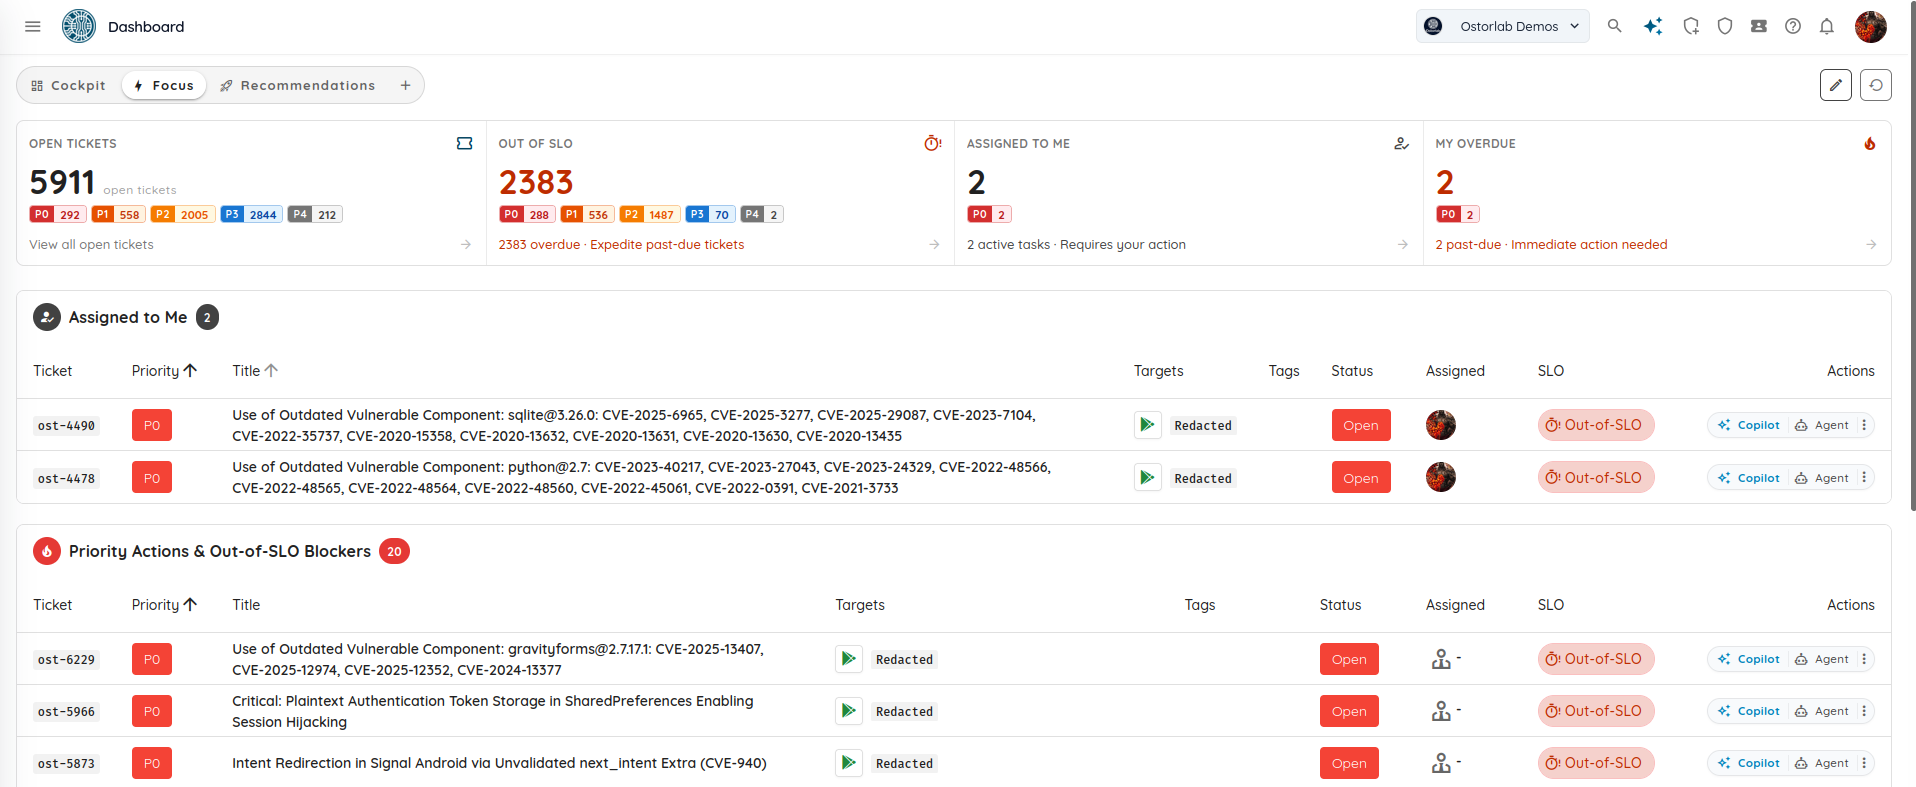
    Les ingénieurs sécurité et les développeurs doivent souvent fouiller parmi des centaines de tickets à l’échelle de l’organisation pour retrouver leur propre travail. Focus Mode offre à chaque ingénieur une vue claire de ses tickets assignés et des problèmes urgents.

    Espace de travail Focus Mode

    Principales fonctionnalités

    • Compteurs d’indicateurs personnels : décomptes rapides des tickets Assigned to Me, des éléments My Overdue, des tickets ouverts par priorité (P0 à P4) et des éléments dont le SLA est dépassé.
    • Tableau « Assigned to Me » : liste directe des problèmes qui vous sont assignés, avec des boutons pour déclencher l’assistance de l’IA Copilot ou des outils de remédiation automatisée.
    • Bloquants prioritaires et file des retards : met en évidence les problèmes critiques P0 et P1 de toute l’équipe pour aider à résoudre rapidement les urgences.

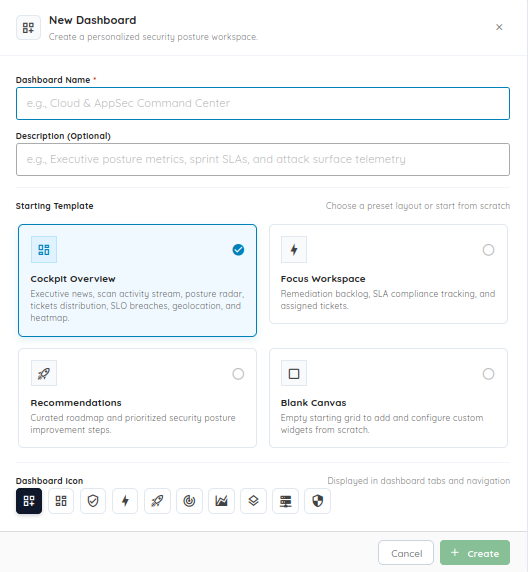
    Tableaux de bord personnalisés et modèles de départ

    Les équipes peuvent créer des tableaux de bord personnalisés adaptés à des rôles, des équipes ou des projets précis.

    Fenêtre des tableaux de bord personnalisables

    Principales fonctionnalités

    • Modèles de départ : créez de nouveaux tableaux de bord à partir de préréglages comme Cockpit Overview, Focus Workspace, Recommendations, ou partez d’un Blank Canvas.
    • Noms et icônes personnalisés : organisez les tableaux de bord avec des titres et des icônes d’onglet personnalisés pour passer facilement de l’un à l’autre.
    • Widgets par glisser-déposer : ajoutez, réorganisez et supprimez des widgets par simple glisser-déposer pour n’afficher que les métriques et les flux de scan dont votre équipe a besoin.

    Pour aider les équipes à trier rapidement les résultats sans dépendre de la souris, Ostorlab prend désormais en charge des raccourcis clavier pour le tri des tickets, la recherche et la modification.

    Raccourcis de la liste de tickets et du tri

    Vous pouvez examiner et mettre à jour rapidement les tickets depuis la vue en liste :

    Raccourci Action
    ↑ / ↓ Naviguer entre les lignes de tickets
    E Activer ou désactiver le mode Edit en ligne
    O Passer le statut du ticket en surbrillance à Open
    F Passer le statut du ticket en surbrillance à Fixed
    C Passer le statut du ticket en surbrillance à Closed
    X Passer le statut du ticket en surbrillance à False Positive
    C (hors du mode Edit) Ouvrir la fenêtre Create Ticket
    ⌘ + Enter / Ctrl + Enter Enregistrer tous les tickets modifiés
    Esc Fermer la fenêtre ouverte
    ? Ouvrir la fenêtre d’aide-mémoire des raccourcis clavier

    Raccourcis de création de ticket et de formulaire

    • Enter dans le titre : déplace le focus en douceur du titre du ticket vers le champ de description, sans envoi prématuré.
    • Shift + Enter : enregistrer et créer le ticket.
    • ⌘ + Shift + Enter / Ctrl + Shift + Enter : enregistrer et ouvrir immédiatement un nouveau formulaire de ticket (« Save & Add Another »).
    • ⌘ + / (macOS) ou Ctrl + / (Windows/Linux) : placer le focus sur la barre Global Omni Search depuis n’importe où.
    • / : placer le focus sur la recherche de la navigation latérale.
    • Sélecteur rapide du fil d’Ariane : recherchez et passez d’un scan actif à un enregistrement de la CVE Knowledge Base depuis la barre de navigation supérieure.
    • Chronologie des étapes d’un scan : inspectez la progression pas à pas des scans autonomes grâce à des panneaux dépliables pour les entrées et les sorties.

    3. Scanner de vulnérabilités on-premise

    De nombreux systèmes critiques ne sont pas accessibles depuis l’internet public. Ils fonctionnent dans des réseaux privés, derrière des pare-feu, sur des VPN ou dans des environnements de préproduction. Les scanners cloud standard ne peuvent pas tester ces cibles sans ouvrir de règles de pare-feu.

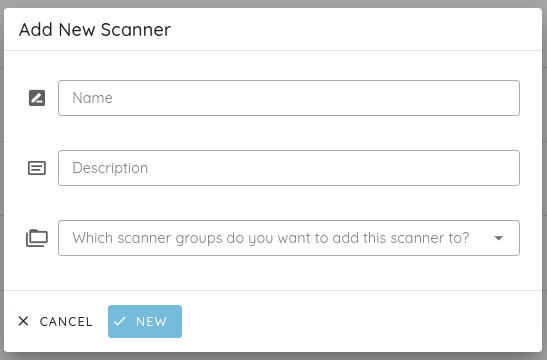
    Le Ostorlab On-Premises Vulnerability Scanner résout ce problème en vous permettant de déployer des nœuds de scan légers au sein de votre infrastructure privée. Vous bénéficiez d’un accès réseau local aux actifs internes tout en gérant les scans et en consultant les résultats depuis la plateforme Ostorlab centrale.

    Ajout d’un nouveau scanner on-premise

    Principales fonctionnalités

    • Accès interne avec contrôle centralisé : les scanners s’exécutent dans votre infrastructure pour tester directement les cibles privées, tout en envoyant la progression et les vulnérabilités vérifiées au tableau de bord Ostorlab.
    • Large prise en charge des cibles : scannez des plages d’IP privées, des outils web internes, des API REST/GraphQL privées et des dépôts de code source internes.
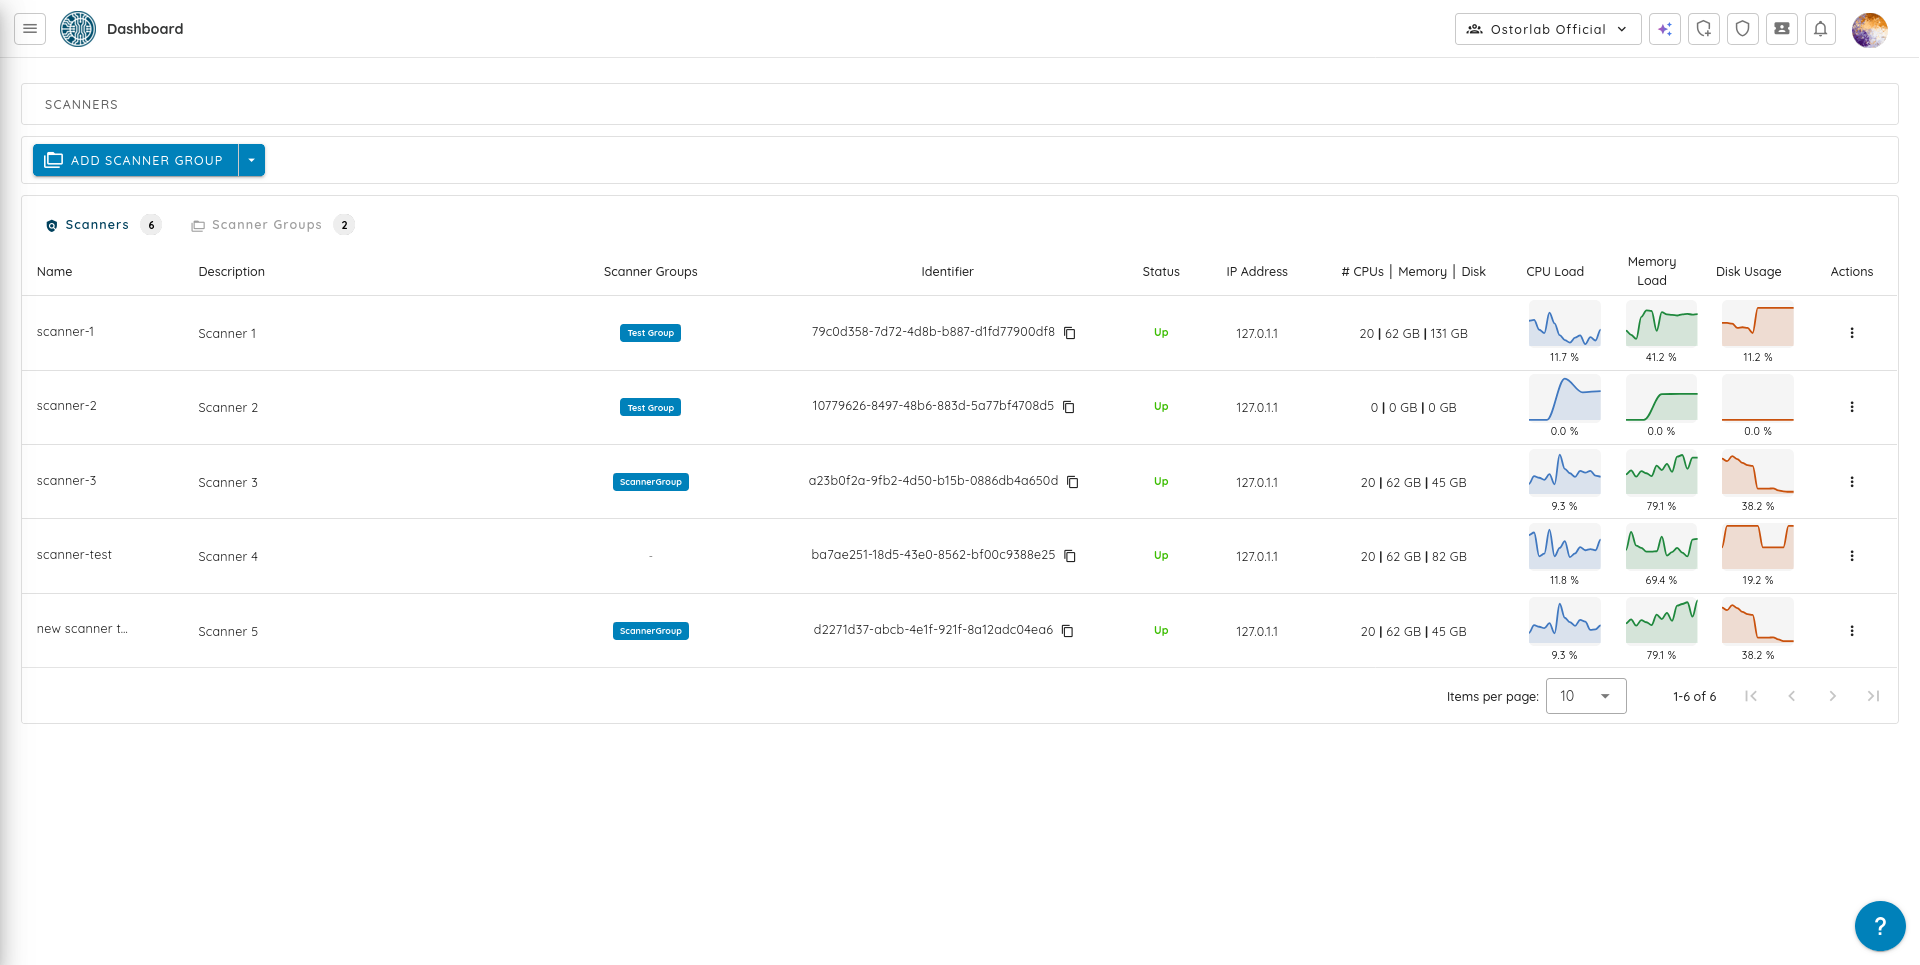
    • Groupes de scanners et répartition de charge : regroupez les nœuds de scan par région, centre de données ou équipe. Les scans sont automatiquement répartis entre les nœuds disponibles.
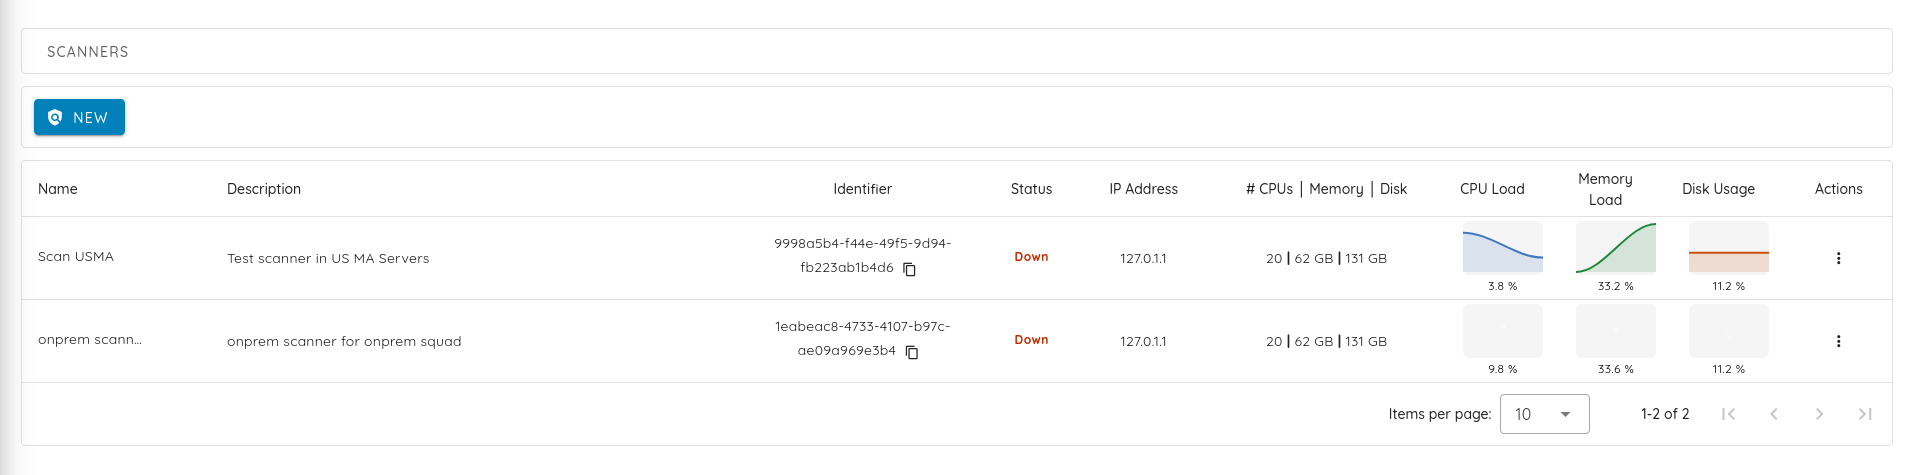
    • Surveillance de la flotte : consultez depuis le tableau de bord l’état des scanners, les tâches actives, les noms d’hôte, les adresses IP et l’utilisation en temps réel du CPU, de la mémoire et du disque.
    • Planification tenant compte des ressources : les scans vérifient les besoins en ressources du nœud avant de démarrer, ce qui évite que des scans lourds ne surchargent des hôtes plus petits.
    • Rythme réseau sûr : les scanners limitent automatiquement le débit des requêtes pour éviter de surcharger les services internes sensibles.

    Tableau de bord de vue d’ensemble des scanners

    Pour en savoir plus sur le déploiement des nœuds de scan, consultez la page produit On-Premises Scanning et la documentation du scanner on-premise.


    4. Agentic Scan Knowledge

    La plupart des scanners de sécurité traitent chaque scan comme une exécution distincte. Lorsqu’un scan se termine, ils oublient tout ce qu’ils ont appris sur l’application. À l’exécution suivante, ils passent du temps à redécouvrir les mêmes étapes d’authentification, les mêmes routes et les mêmes impasses.

    Agentic Scan Knowledge donne aux scanners Ostorlab une mémoire persistante d’une exécution à l’autre. Pendant que les agents testent une application, ils enregistrent les détails d’architecture découverts, les points d’entrée valides et les notes de test pour les scans futurs.

    Vue d’ensemble d’Agentic Scan Knowledge

    Ce dont le scanner se souvient

    • Structure de l’application : détails de la stack technique, architecture de l’application et flux de connexion en plusieurs étapes.
    • Surface d’attaque : points d’entrée découverts, routes d’API, paramètres sensibles et chemins testés.
    • Historique des tests : chemins d’attaque réussis et impasses vérifiées.
    • Notes de décision : notes et preuves qui ont guidé les choix de test et les décisions sur les vulnérabilités.

    Enregistrement détaillé d’Agentic Scan Knowledge

    En quoi cela aide

    • Évite de répéter la configuration : les scans futurs ne perdent pas de temps à redécouvrir les endpoints et les flux de connexion déjà connus.
    • Plus de temps pour les contrôles approfondis : le calcul et le temps économisés lors de la découverte initiale sont directement consacrés au test de la logique métier complexe.
    • Historique d’audit clair : conserve une trace cohérente, étayée par des preuves, de ce qui a été testé au fil du temps.

    Pour en savoir plus sur l’architecture et le modèle de mémoire, lisez How Agentic Scan Knowledge Works.


    5. Serveur MCP de la plateforme Ostorlab

    Ostorlab prend désormais en charge le Model Context Protocol (MCP) grâce au Ostorlab Platform MCP Server. Les assistants et agents de codage IA (comme Claude, Cursor et GitHub Copilot) peuvent ainsi travailler directement avec vos résultats de sécurité.

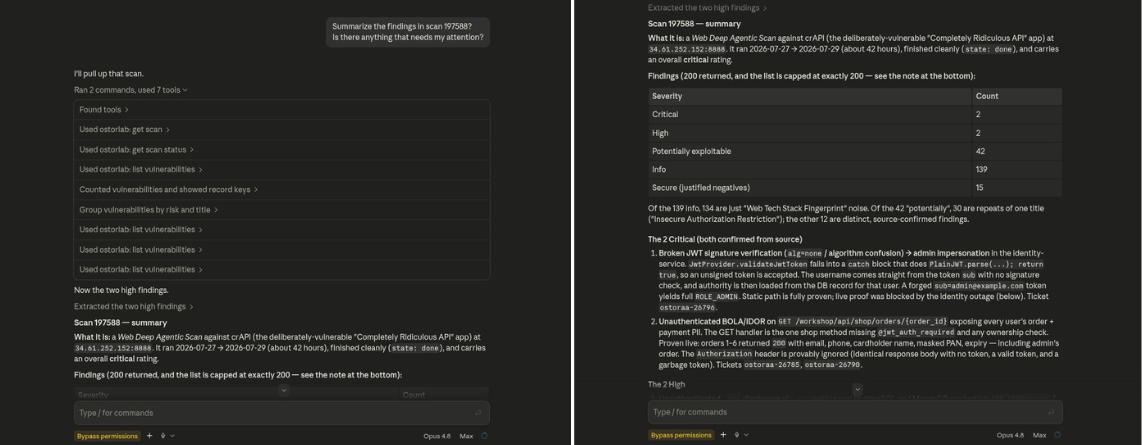
    Au lieu d’exporter des rapports PDF ou de copier manuellement des identifiants, les assistants IA peuvent interroger les détails des vulnérabilités, consulter les étapes de reproduction et exécuter des actions approuvées de la plateforme.

    Agent MCP Ostorlab interrogeant les données de scan

    Principales fonctionnalités

    • Contexte IA direct : les outils d’IA peuvent récupérer les résumés de scan, vérifier les vulnérabilités ouvertes, rechercher des actifs et consulter les conseils de correction.
    • Actions automatisées : avec les autorisations appropriées, les assistants IA peuvent créer des tickets, déclencher des scans sur du code mis à jour ou modifier le statut des problèmes après l’application d’un correctif.
    • Contrôle des autorisations : l’accès est géré par des clés d’API d’organisation avec des niveaux d’autorisation clairs (READ, WRITE, ADMIN).
    • Masquage automatique des secrets : les clés d’API, mots de passe, cookies de session et tokens sont automatiquement supprimés de toutes les réponses des outils.

    Pour les instructions de configuration avec Cursor, Claude Desktop et d’autres clients MCP, consultez la documentation du serveur MCP Ostorlab.


    6. Scan multi-actifs

    Les attaques réelles traversent souvent plusieurs couches d’une application. Par exemple, un attaquant peut inspecter une application mobile pour trouver une route d’API non répertoriée, exploiter une faille d’authentification sur le portail web et atteindre un service interne. Tester chaque composant isolément peut faire passer à côté de ces liens.

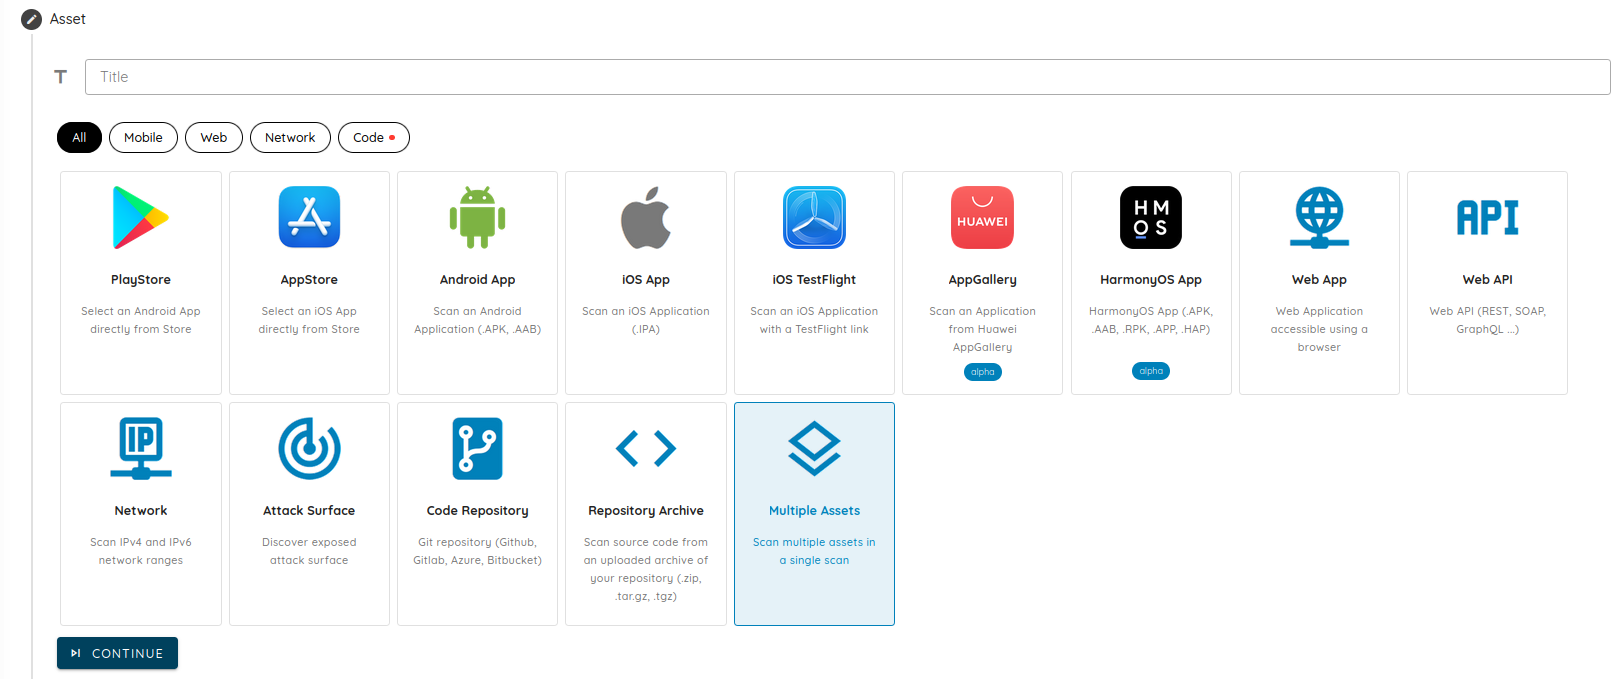
    Le scan multi-actifs permet aux équipes de regrouper différents types d’actifs dans un seul scan, avec des paramètres partagés, des planifications synchronisées et un rapport unifié.

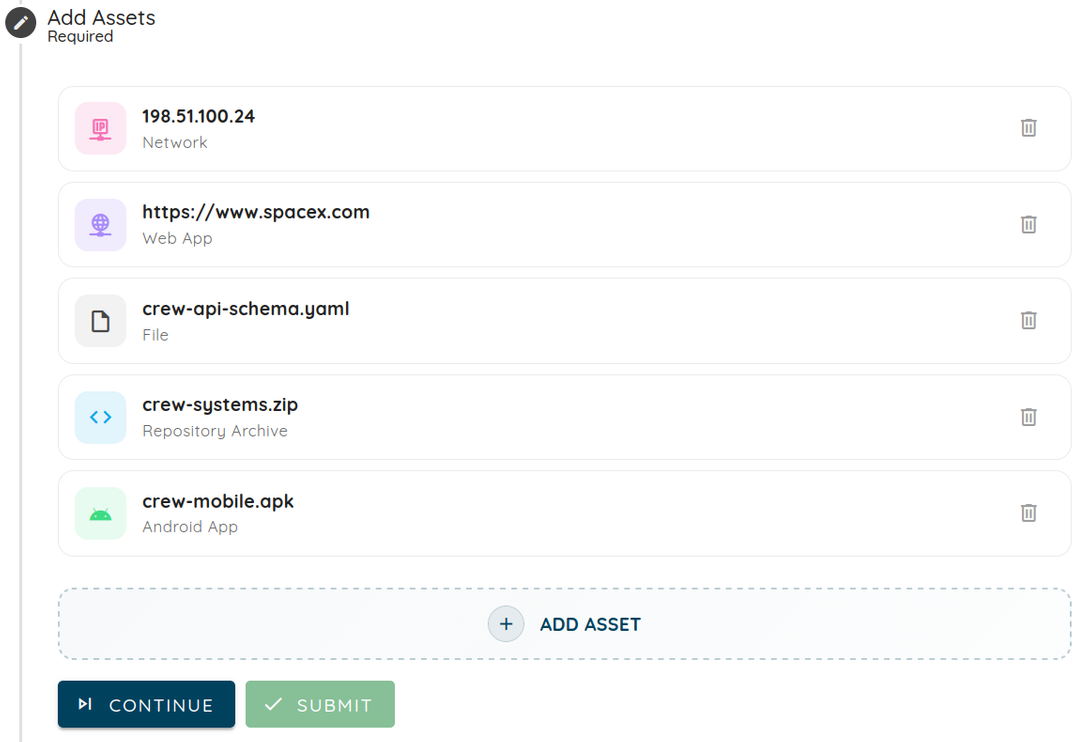
    Sélection de plusieurs actifs

    Principales fonctionnalités

    • Périmètre d’actifs mixte : combinez dans un seul scan des applications mobiles (fiches de store, fichiers .apk/.ipa, TestFlight), des sites web, des API (schémas OpenAPI/Swagger), des plages d’IP réseau et des dépôts de code source.
    • Paramètres partagés : utilisez des profils d’authentification, des paramètres d’IA et des règles de scan cohérents pour toutes les cibles.
    • Rapport unifié : examinez dans un seul rapport tous les résultats et toutes les chaînes de vulnérabilités de l’ensemble de l’application.

    Ajout d’actifs à un scan multi-actifs

    Consultez le tutoriel sur le scan multi-actifs et la liste complète des types d’actifs pris en charge.


    7. Streams de remédiation et chronologie de la charge de travail

    Gérer les correctifs de sécurité au sein de grandes équipes d’ingénierie est difficile avec une simple liste de tickets à plat.

    Remediation Streams permet aux équipes d’organiser les tickets de sécurité en pistes ciblées pour des sprints, des versions de produit ou des revues de conformité précis (comme SOC 2 ou DORA).

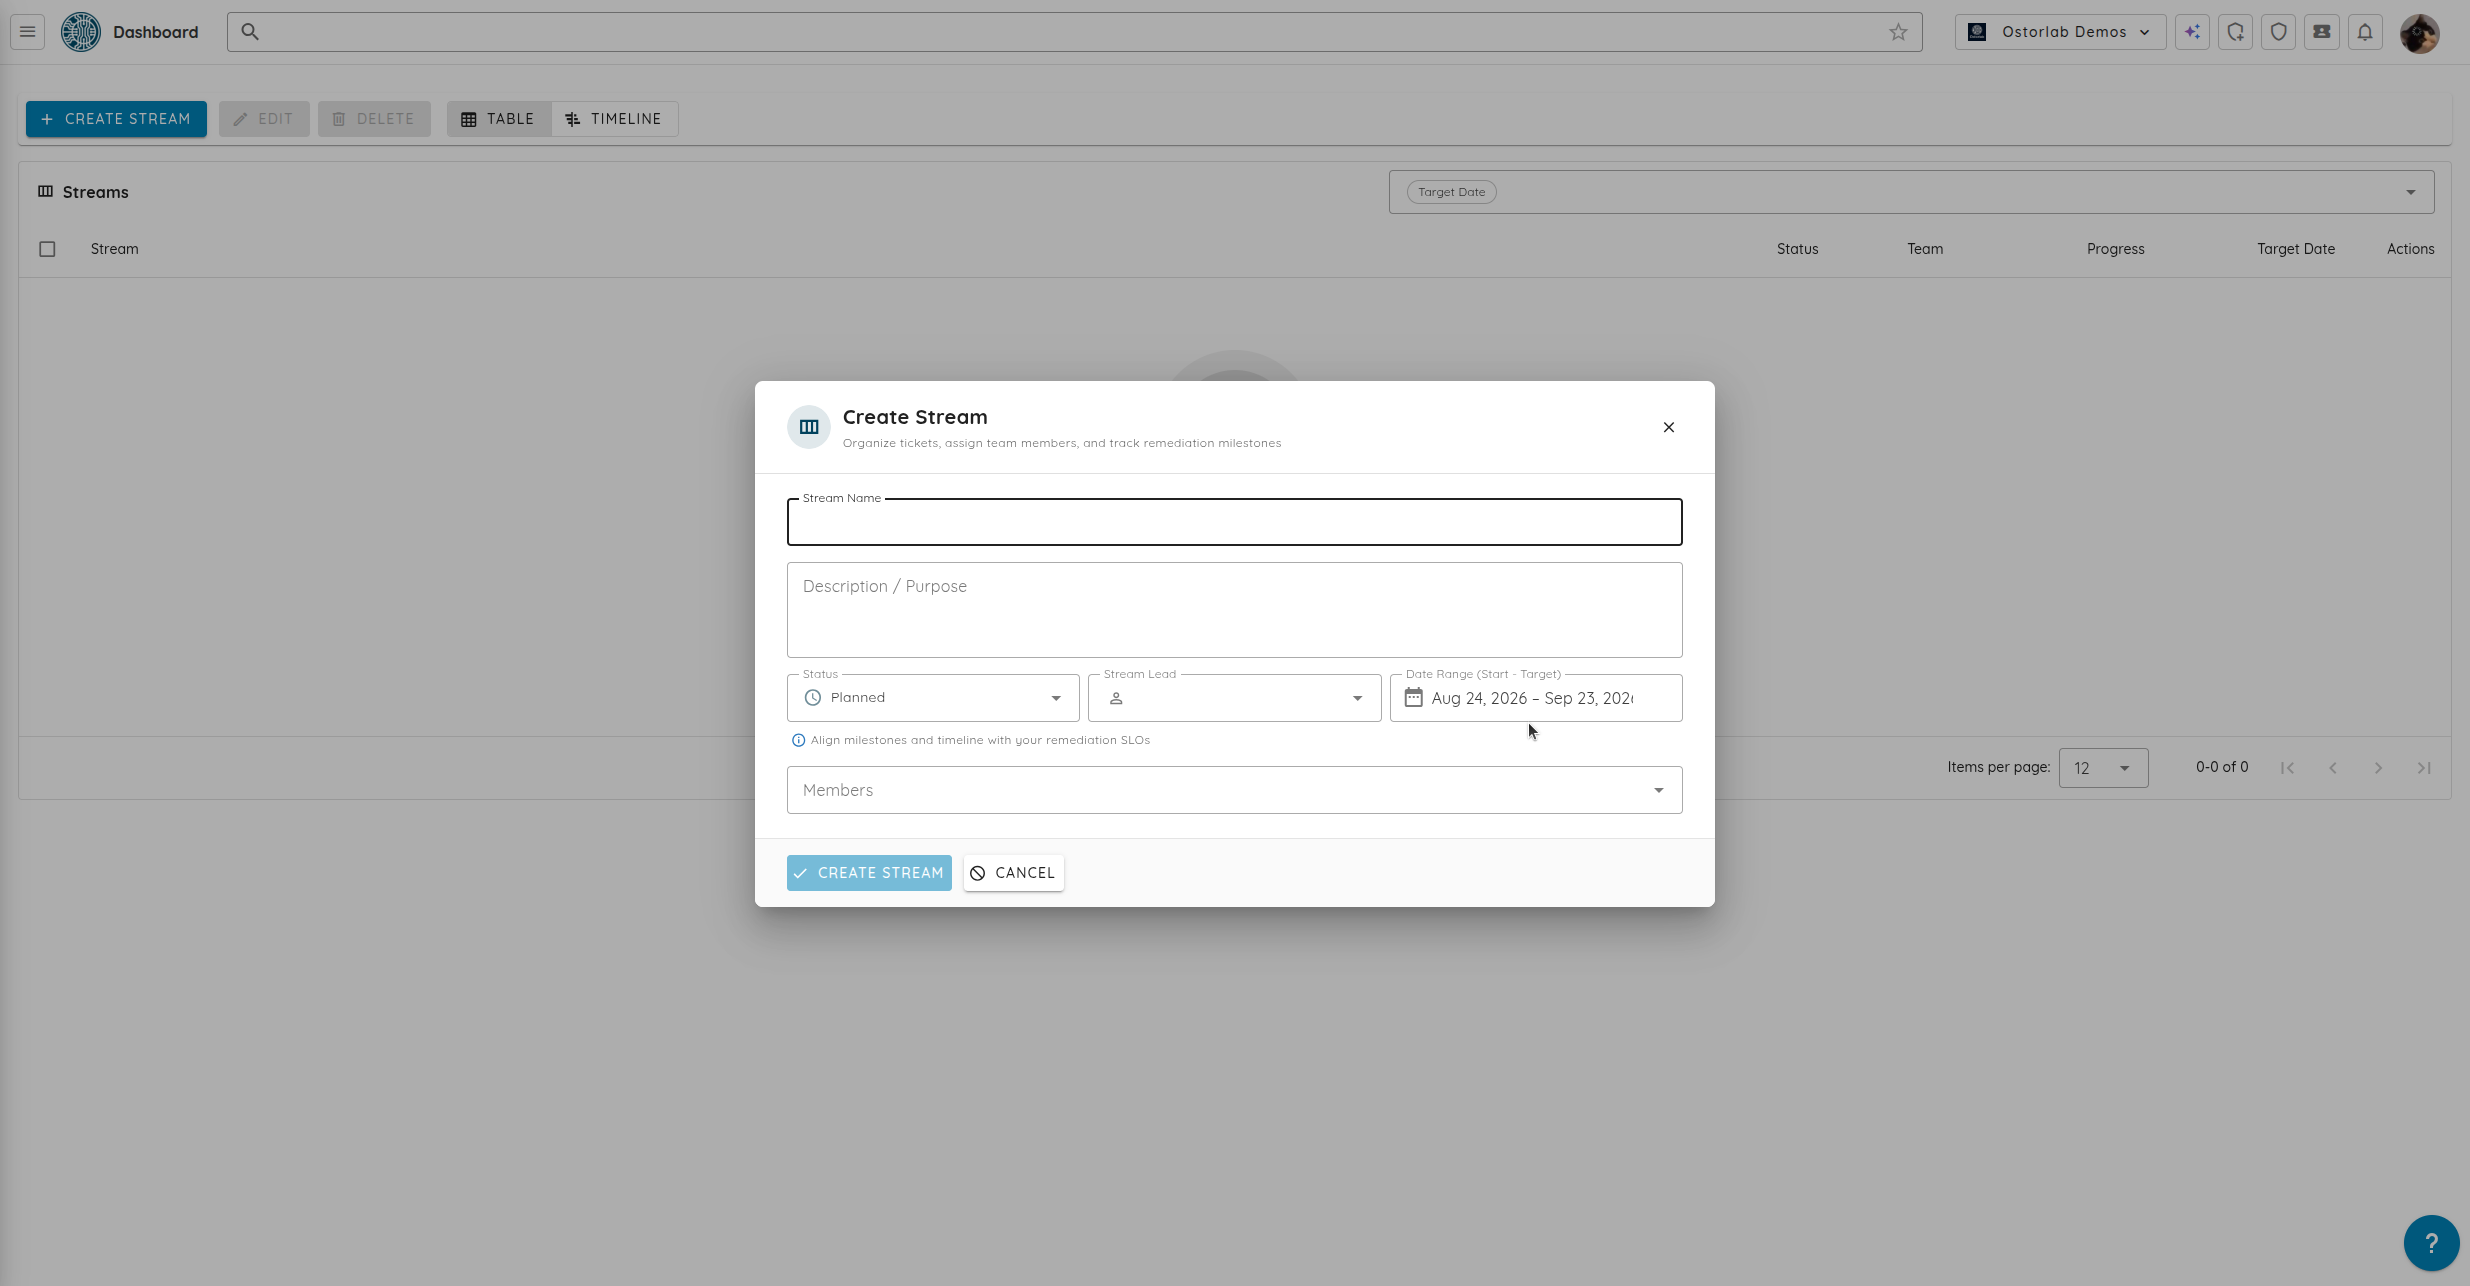
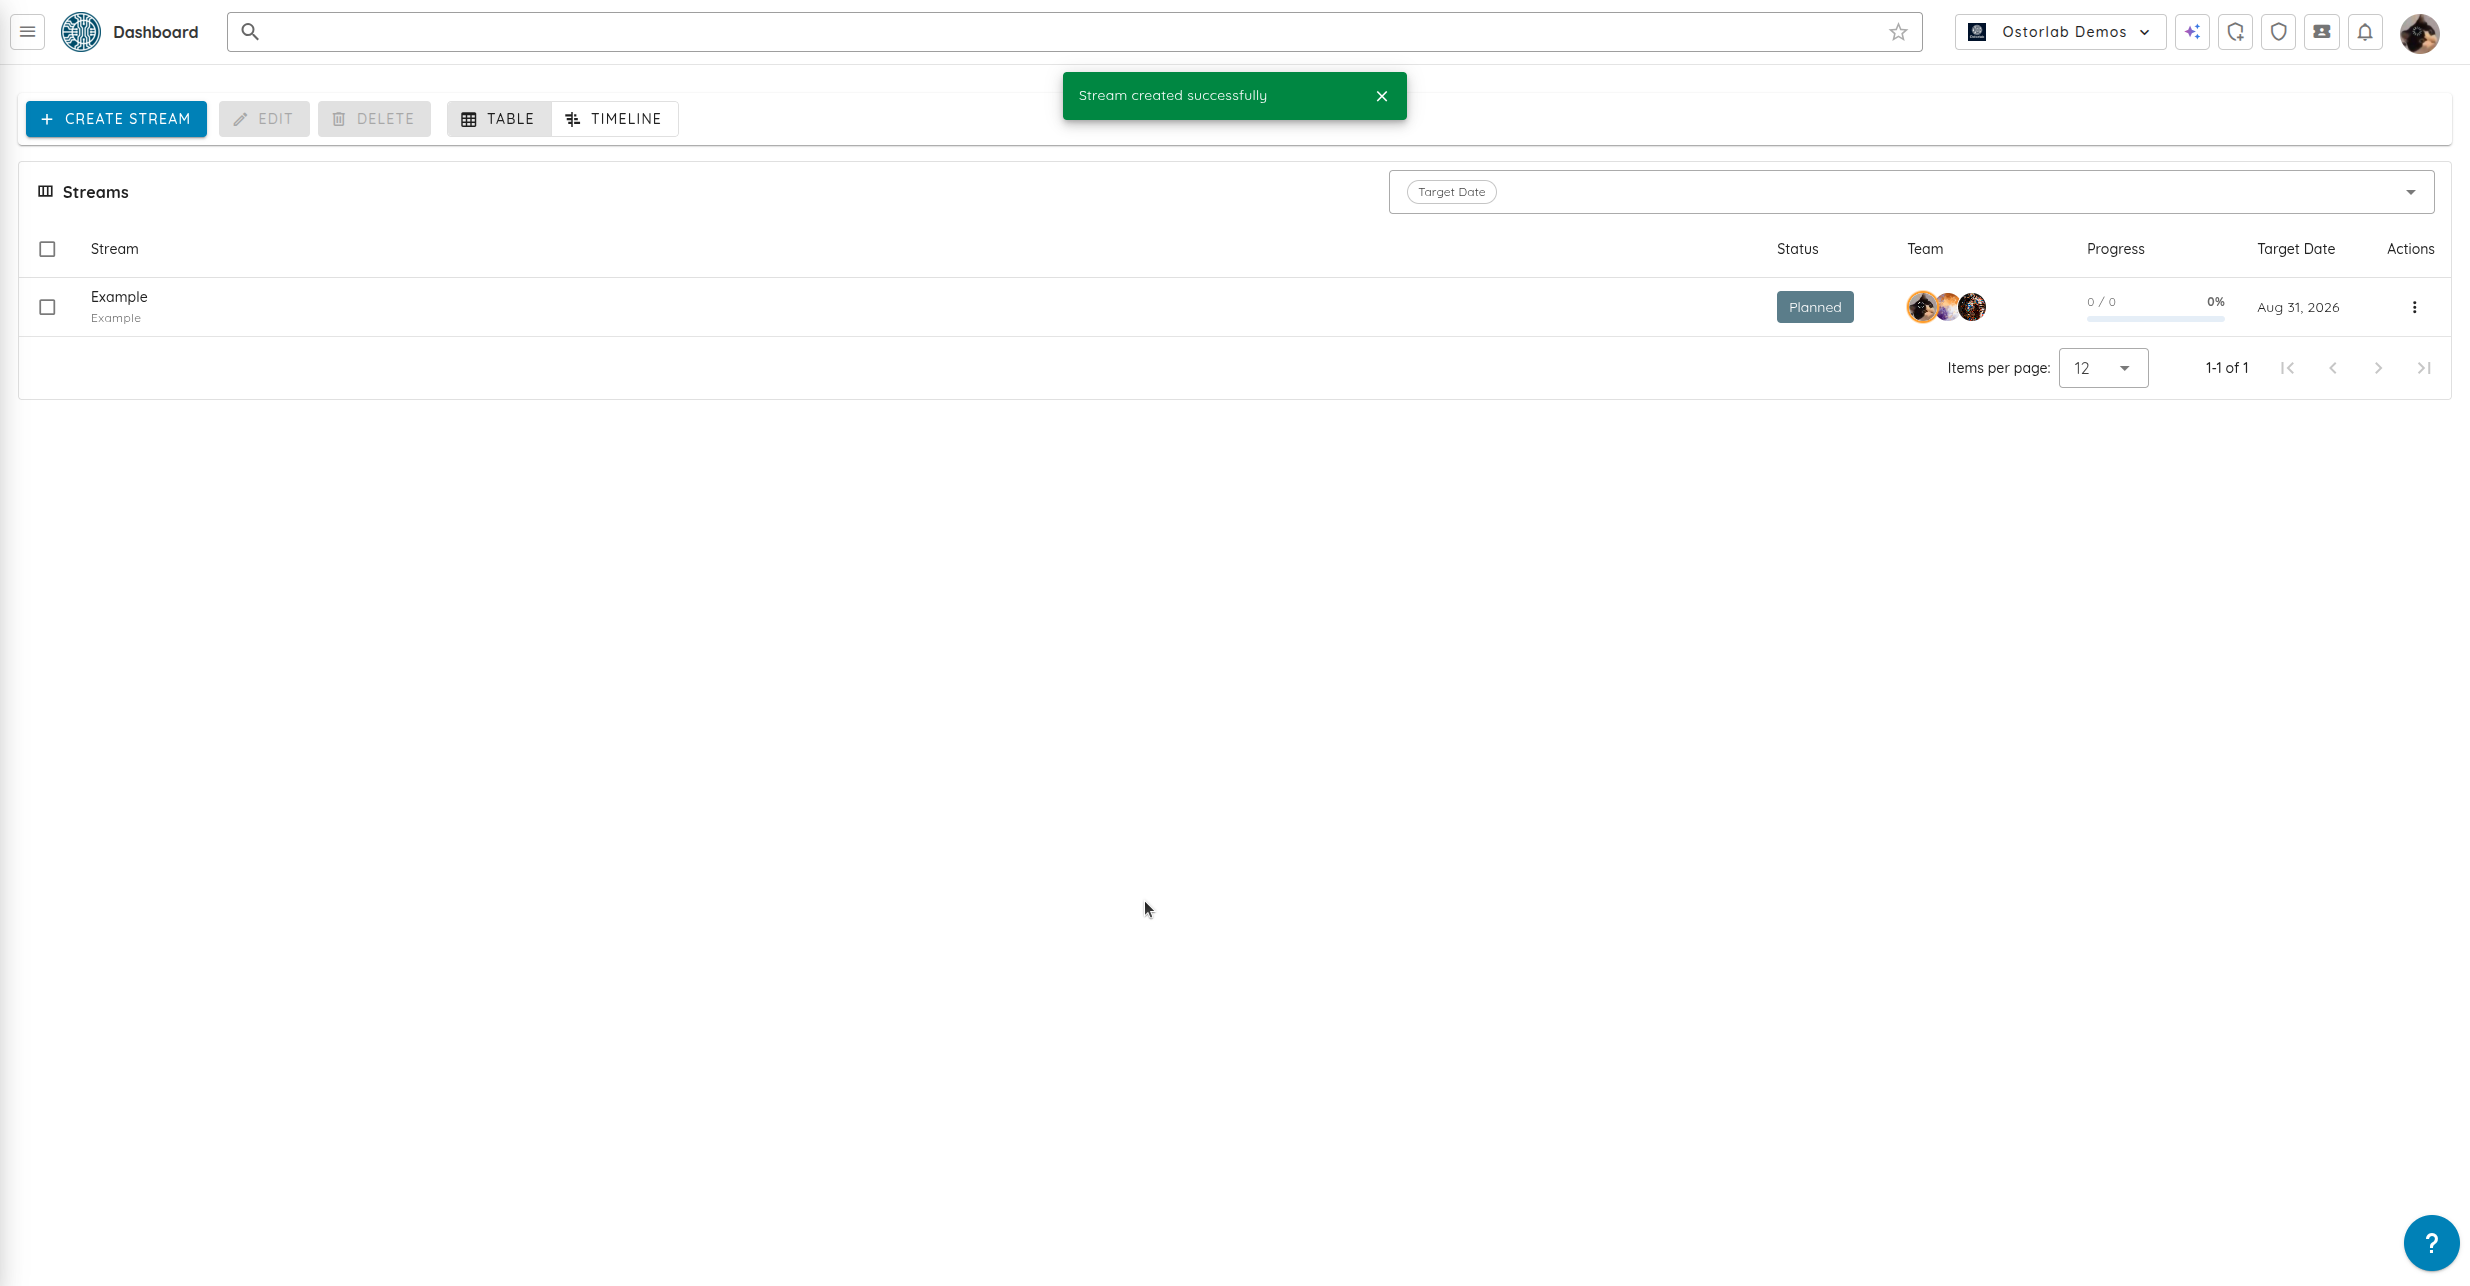
    Configuration d’un stream de remédiation

    Principales fonctionnalités

    • Organisation par stream : créez des streams pour des sprints de développement, des versions ou des audits de conformité précis.
    • Responsabilités claires : assignez des responsables de stream et des membres d’équipe pour que chaque problème ait un responsable identifié.
    • Suivi de la charge de travail : des barres de progression indiquent la charge ouverte, les taux d’achèvement et le nombre de jours restants avant les dates cibles.
    • Chronologie interactive : visualisez les streams sur une chronologie de type Gantt pour repérer tôt les retards de planning.

    Tableau de vue d’ensemble des streams

    Pour en savoir plus sur l’organisation de vos pistes de remédiation, consultez la documentation de Remediation Streams.


    8. Risk Reruns pour les Agentic Deep Scans

    Dans l’architecture d’Agentic Deep Scan d’Ostorlab, un risque représente un test autonome pour un type de vulnérabilité précis (comme une IDOR, un secret codé en dur, un problème de JWT ou une élévation de privilèges).

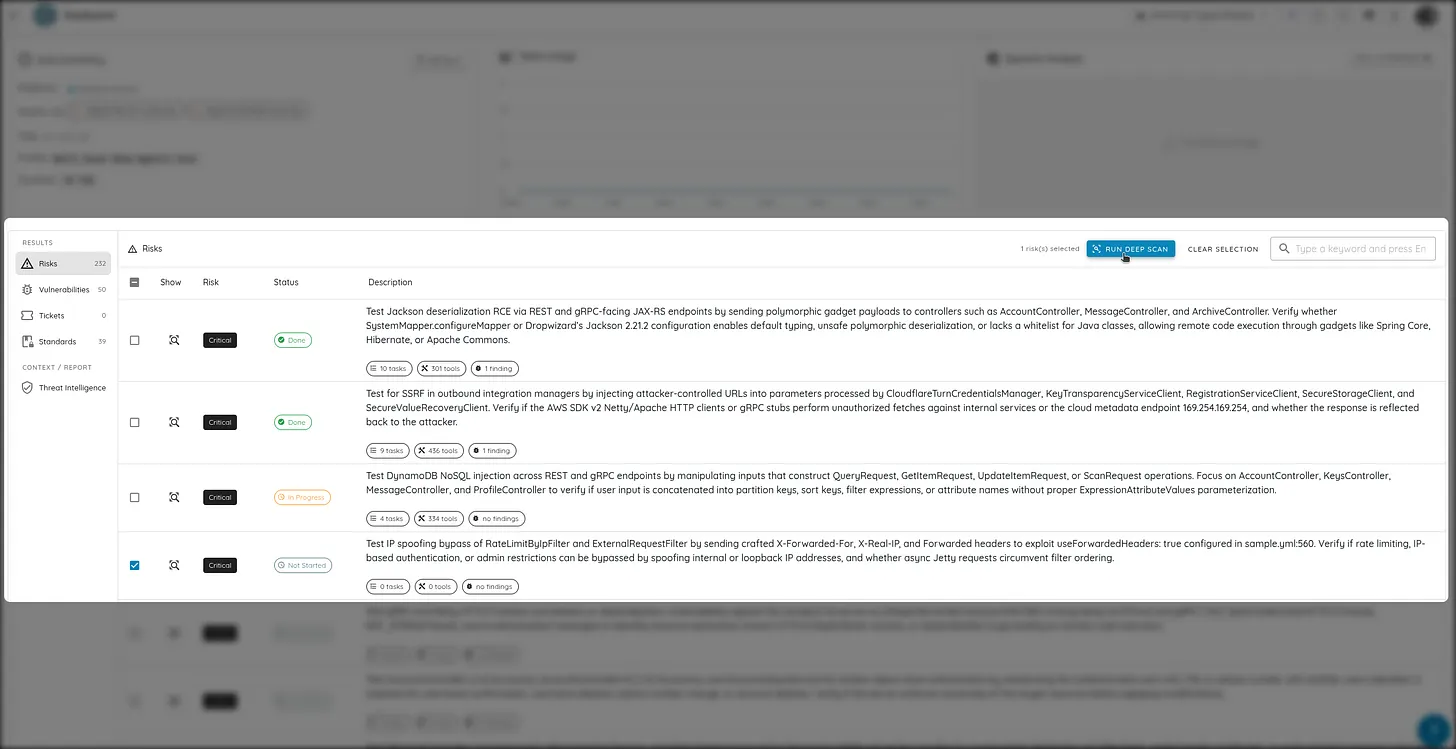
    Risk Reruns permet aux ingénieurs sécurité de relancer à la demande des contrôles de risque individuels, sans avoir à relancer depuis le début un scan complet de plusieurs heures.

    Interface Risk Reruns

    Principales fonctionnalités

    • Sélection ciblée : choisissez jusqu’à 100 risques précis à relancer directement depuis le tableau de bord du scan.
    • Paramètres ajustables : sélectionnez d’autres modèles d’IA (Cyber Models ou BYOK), augmentez les allocations de tokens ou relevez les niveaux d’effort pour les contrôles complexes.
    • Reprise des exécutions en pause : relancez rapidement les contrôles qui ont expiré ou ont été mis en pause, sans réimporter de fichiers.
    • Rapports fusionnés : les nouveaux résultats et les nouvelles preuves mettent automatiquement à jour le rapport de scan d’origine.

    Pour les détails sur la configuration des allocations du moteur d’IA, consultez la présentation des Cyber Models et la documentation BYOK.


    9. Scan du code source : archives, Fast Scan et Single Vulnerability Assessment

    Cette version introduit trois mises à jour clés pour le scan de sécurité du code source :

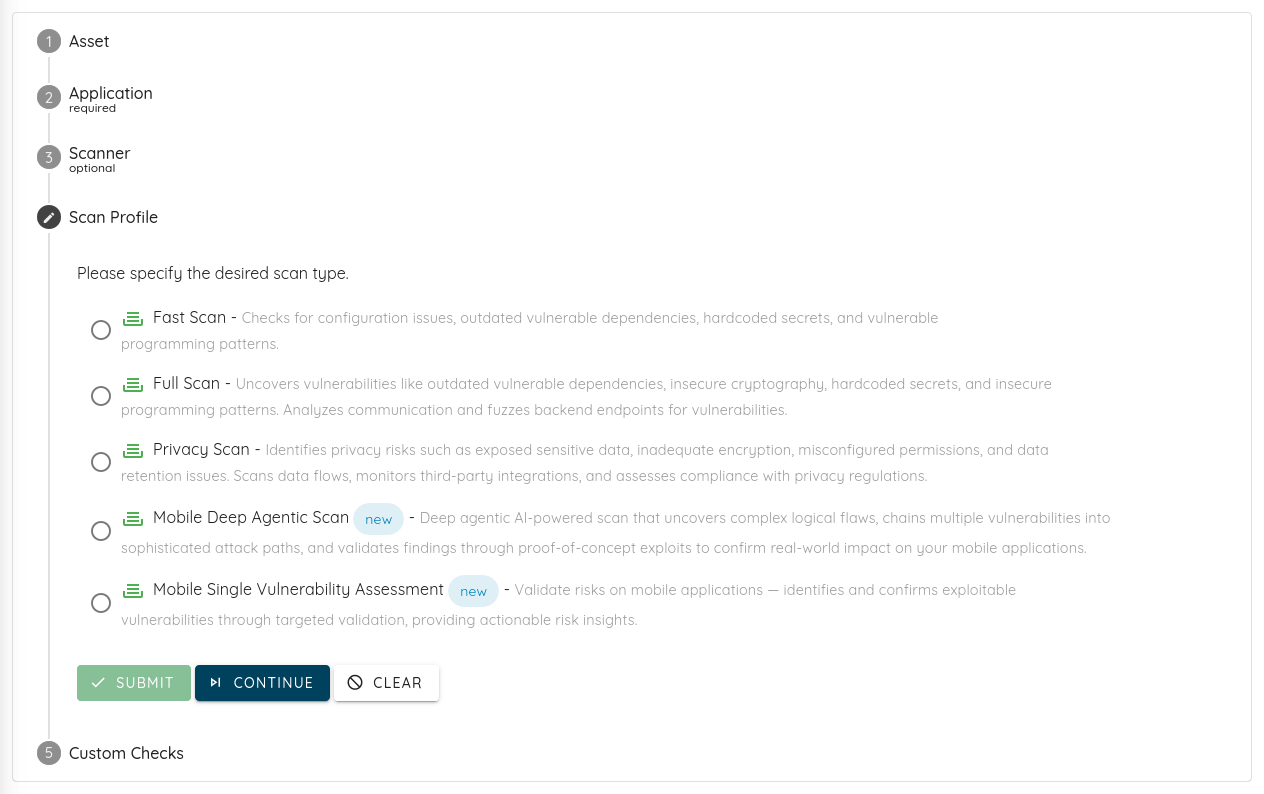
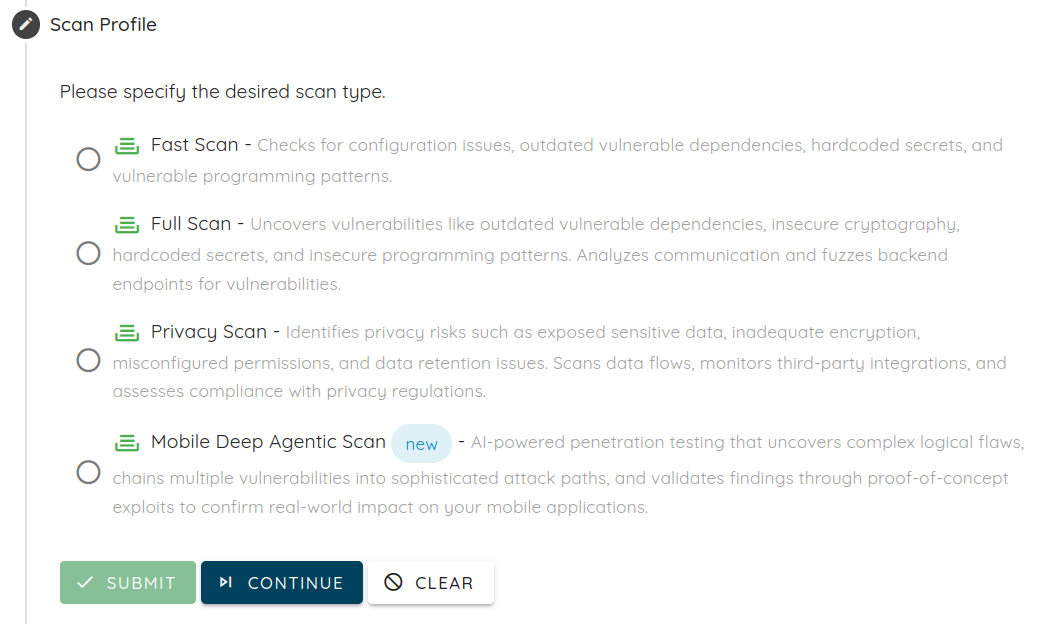
    Profils de scan du code source

    Import d’archives de code source

    En plus de la connexion de dépôts Git (GitHub, GitLab, Bitbucket, Azure DevOps), vous pouvez désormais importer du code directement sous forme d’archives .zip ou .tar.gz. Cela permet de tester la sécurité de dépôts isolés du réseau (air-gapped), de bases de code hors ligne et de paquets de release.

    Profil Source Code Fast Scan

    Pour les pipelines CI/CD qui ont besoin d’un retour rapide, le profil Source Code Fast Scan exécute une analyse statique en quelques minutes et signale les secrets, les bugs courants et les problèmes de configuration avant la fusion du code.

    Single Vulnerability Assessment (SVA) pour les dépôts

    Les équipes peuvent désormais lancer des Single Vulnerability Assessments (SVA) ciblés sur les dépôts connectés et les archives de code. SVA concentre les tests sur un seul type de vulnérabilité ou confirme qu’un bug a été corrigé, sans lancer de scan complet.

    En savoir plus sur le test du code source dans le tutoriel sur le scan du code source et le guide des profils de scan.


    10. Prise en charge EUVD dans le Threat Center

    Le Ostorlab Threat Center ingère désormais les flux de vulnérabilités de la European Vulnerability Database (EUVD) gérée par l’ENISA, en complément du renseignement existant de la National Vulnerability Database (NVD).

    Vue d’ensemble EUVD dans le Threat Center

    Principales fonctionnalités

    • Renseignement combiné sur les vulnérabilités : utilise les données de la NVD et de l’EUVD, y compris les divulgations coordonnées européennes, les données d’exploits actifs et les correctifs des éditeurs.
    • Préparation au Cyber Resilience Act (CRA) de l’UE : aide les équipes logicielles à suivre et à prioriser les vulnérabilités pour respecter les délais de notification du CRA (alerte précoce sous 24 heures et notifications complètes sous 72 heures).
    • Contrôles d’exposition : voyez rapidement lesquels de vos actifs numériques peuvent être touchés par de nouvelles vulnérabilités et déclenchez des scans ciblés pour vérifier l’exposition.

    Découvrez comment surveiller les actifs exposés dans le guide Attack Surface Monitoring.


    11. Nouvelles intégrations et prise en charge élargie des modèles d’IA

    Cette version apporte également de nouvelles intégrations de plateforme et un choix élargi de modèles d’IA :

    Intégration du ticketing Linear

    Ostorlab se connecte désormais directement à Linear. Les résultats de sécurité se synchronisent dans les projets Linear avec les niveaux de sévérité, les étapes de reproduction et des mises à jour automatiques du statut lorsque les vulnérabilités sont résolues.

    BYOK et fournisseurs de modèles élargis

    • Nouveaux fournisseurs d’IA : ajout de la prise en charge de Fireworks AI et des points de terminaison Google Vertex AI auto-déployés.
    • Mises à niveau de modèles : le modèle de scan par défaut passe à Gemini 3.7 Flash, et la prise en charge de Gemini 2.5 Pro, GLM 5.3, DeepSeek V4 Pro, Qwen 3.8 2.7T et Grok 4.6 a été ajoutée.

    Suivez le guide d’intégration Linear pour connecter votre espace de travail, et consultez le guide des modèles d’IA recommandés pour les benchmarks de modèles et la configuration BYOK.

  3. App Vetting, carte de chaleur de la couverture des scans, Mobile Shielding Scan, améliorations de Deep Agentic Scan, Cyber Models et scan du code source

    Cette version introduit App Vetting, la carte de chaleur de la couverture des scans (Scan Coverage Heatmap), Mobile Shielding Scan, des améliorations de Deep Agentic Scan, les Cyber Models, la prise en charge de modèles supplémentaires et le scan du code source.

    Points clés

    • App Vetting pour l’évaluation des risques des applications Android et iOS.
    • Scan Coverage Heatmap pour visualiser les zones testées, les lacunes restantes et la couverture incrémentale.
    • Mobile Shielding Scan pour valider, sous attaque, les protections d’autodéfense des applications mobiles.
    • Deep Agentic Scan plus rapide et plus approfondi, avec une exécution mobile, une rétro-ingénierie, une planification et un enchaînement de vulnérabilités améliorés.
    • Cyber Models gérés par Ostorlab, avec des crédits de calcul prépayés, la visibilité sur le portefeuille et des profils d’effort de scan maîtrisés.
    • Prise en charge de modèles supplémentaires pour un scan autonome plus économique, dont Kimi K2.7 et GLM 5.2.
    • Scan du code source via GitHub, GitLab, Azure DevOps, Bitbucket et les dépôts Git standard.

    1. App Vetting

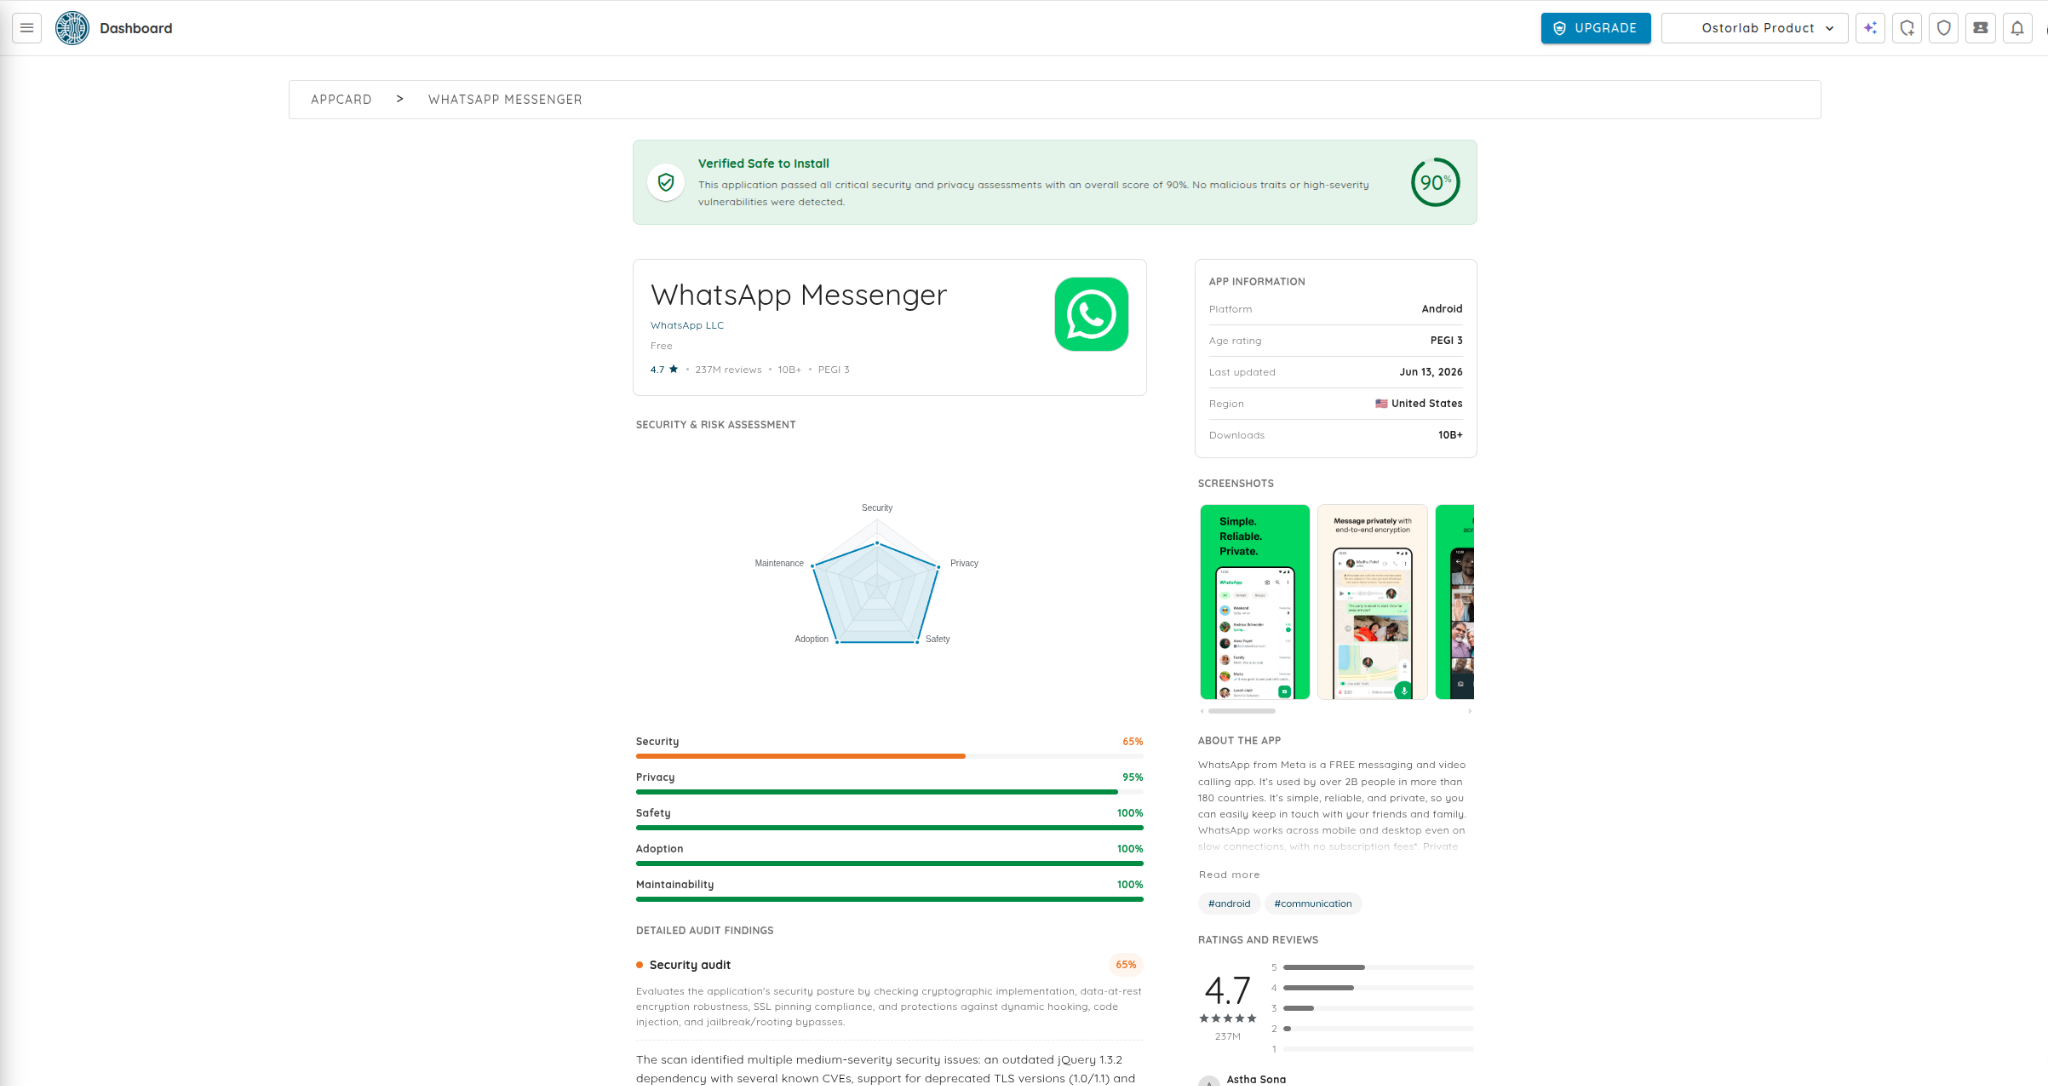
    App Vetting est une nouvelle fonctionnalité d’Ostorlab conçue pour aider les organisations à évaluer les applications Android et iOS avant leur approbation et tout au long de leur cycle de vie.

    Les organisations s’appuient de plus en plus sur des applications mobiles tierces, mais déterminer si une application est digne de confiance oblige souvent les équipes de sécurité à combiner des rapports de vulnérabilités, des signaux de confidentialité, des indicateurs de malware et des contrôles de réputation issus de sources multiples. App Vetting réunit ces signaux dans un seul workflow automatisé.

    App Vetting combine l’analyse statique, les tests dynamiques et l’exécution dans un sandbox de confinement sécurisé pour fournir une vue contextualisée du risque de l’application.

    Vue d’ensemble d’App Vetting

    Principales fonctionnalités :

    • Un score fondé sur les risques couvrant Malware, Security, Privacy, Trust et Maintainability.
    • Une analyse statique et dynamique pour évaluer à la fois la structure de l’application et son comportement à l’exécution.
    • Une exécution dans un sandbox de confinement sécurisé pour observer le comportement de l’application dans un environnement contrôlé.
    • Une évaluation de la télémétrie pour examiner les communications sortantes, les services tiers, les SDK d’analytique, les frameworks de suivi et les risques potentiels pour la confidentialité.
    • Un partage sécurisé par token pour que les parties prenantes puissent consulter les résultats dans une vue web dédiée, sans avoir accès à la plateforme.
    • Une surveillance continue pour suivre l’évolution de la sécurité, de la confidentialité et de la confiance à mesure que les applications évoluent.
    • Un accès par workflow via la plateforme Ostorlab, les API REST et GraphQL, et des intégrations comme Jira et Slack.

    App Vetting aide les équipes à passer de résultats isolés à une décision d’approbation plus claire : cette application peut-elle être utilisée en toute confiance ?

    Score de risque d’App Vetting


    2. Scan Coverage Heatmap

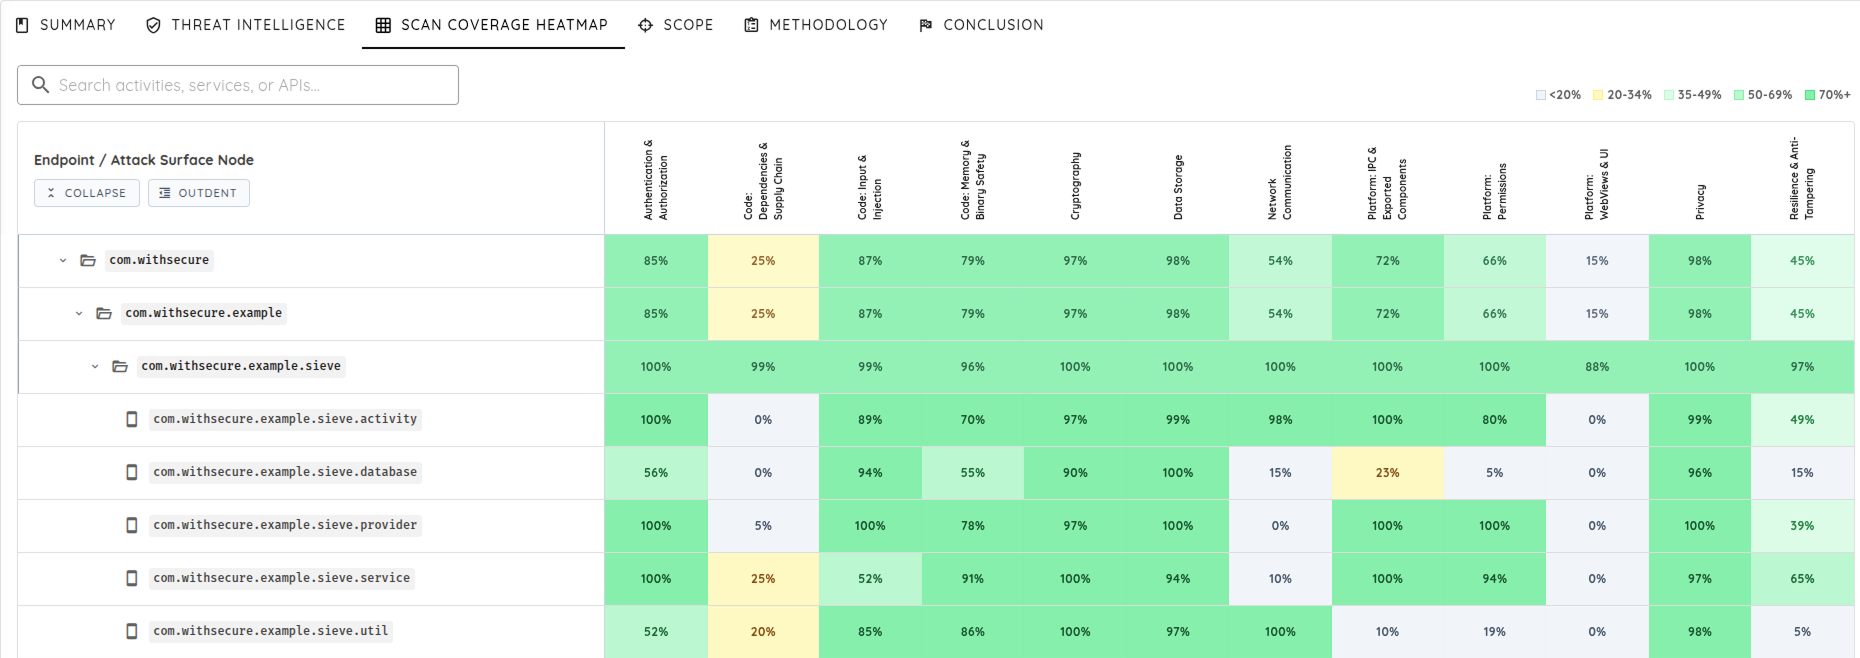
    Scan Coverage Heatmap offre aux équipes une vue visuelle de la part d’une application qui a été testée, des composants et des catégories de sécurité qui ont reçu une couverture plus approfondie, et des lacunes qui subsistent.

    Au lieu de se limiter aux vulnérabilités, les équipes peuvent suivre la couverture elle-même : ce qui a été exploré, ce qui demande plus d’attention et comment les tests évoluent d’une évaluation à l’autre.

    Scan Coverage Heatmap

    Principales fonctionnalités :

    • Visibilité au niveau des composants pour savoir quelles zones de l’application ont fait l’objet d’une investigation plus poussée.
    • Couverture par catégorie de sécurité pour comprendre la profondeur des tests selon les catégories de risque.
    • Détection des lacunes pour identifier les zones où la couverture était limitée ou absente.
    • Suivi incrémental de la couverture d’un scan au suivant.
    • Contexte historique pour que les scans futurs s’appuient sur les résultats précédents, les chemins validés et le comportement connu, au lieu de repartir de zéro.

    Les équipes peuvent aussi utiliser les chemins de Transparent Attack Validation dans les résultats de scan pour examiner les décisions, les sorties d’outils et les étapes suivies lors de la validation des vulnérabilités.


    3. Mobile Shielding Scan

    Mobile Shielding Scan teste automatiquement la capacité d’une application mobile à se défendre contre la rétro-ingénierie, la falsification, le clonage, l’instrumentation et la manipulation à l’exécution.

    De nombreuses applications mobiles sont livrées avec des protections d’autodéfense intégrées, souvent appelées shielding. Ces protections sont conçues pour empêcher les attaquants de modifier l’application, de contourner les contrôles, d’inspecter les secrets ou de manipuler l’application pendant son exécution. Mobile Shielding Scan rend ces protections testables de manière reproductible.

    Mobile Shielding Scan répond à deux questions pour chaque protection :

    1. La protection est-elle présente ?
    2. Résiste-t-elle à une attaque ?

    Le scan évalue les défenses courantes d’Android et d’iOS, notamment :

    • L’anti-falsification et les contrôles d’intégrité.
    • La détection du root et du jailbreak.
    • Les protections anti-instrumentation et anti-débogage.
    • L’anti-clonage et la vérification de la source d’installation.
    • L’obfuscation du code et des données.
    • La protection du réseau, y compris le SSL pinning et l’épinglage de certificat.

    Le scan s’appuie sur une analyse pilotée par l’IA et sur des tentatives de contournement pour aller au-delà de la simple détection de l’existence d’une protection. Il exécute l’application sur de vrais appareils, observe sa réaction et tente de mettre en échec les protections comme le ferait un attaquant expérimenté.

    Les clients reçoivent :

    • Des notes de robustesse qui distinguent les protections solides des protections faibles.
    • Une preuve de contournement lorsqu’une défense échoue.
    • Une confirmation lorsqu’une défense tient.
    • Des résultats associés aux standards reconnus de sécurité mobile.

    Mobile Shielding Scan remplace les suppositions par des preuves, ce qui aide les équipes à valider leurs investissements dans des solutions de shielding commerciales et à trouver les maillons faibles avant les attaquants.


    4. Améliorations de Deep Agentic Scan

    Cette version apporte plusieurs améliorations majeures à Deep Agentic Scan, axées sur la vitesse, la profondeur et une validation plus solide des vulnérabilités.

    Deep Agentic Scan utilise désormais une logique d’exécution plus robuste pour passer plus de temps à investiguer les comportements suspects, à suivre des chemins d’attaque pertinents et à valider les risques qui comptent.

    Scans mobiles plus rapides

    L’exécution mobile est désormais plus rapide grâce à des améliorations de l’infrastructure de mise à l’échelle et de gestion des appareils. Cela réduit la charge de préparation, améliore l’orchestration des appareils et permet d’exécuter des tests mobiles approfondis de façon plus régulière tout au long des cycles de release.

    Les tests approfondis deviennent plus faciles à lancer régulièrement, au lieu d’être réservés à des évaluations occasionnelles.

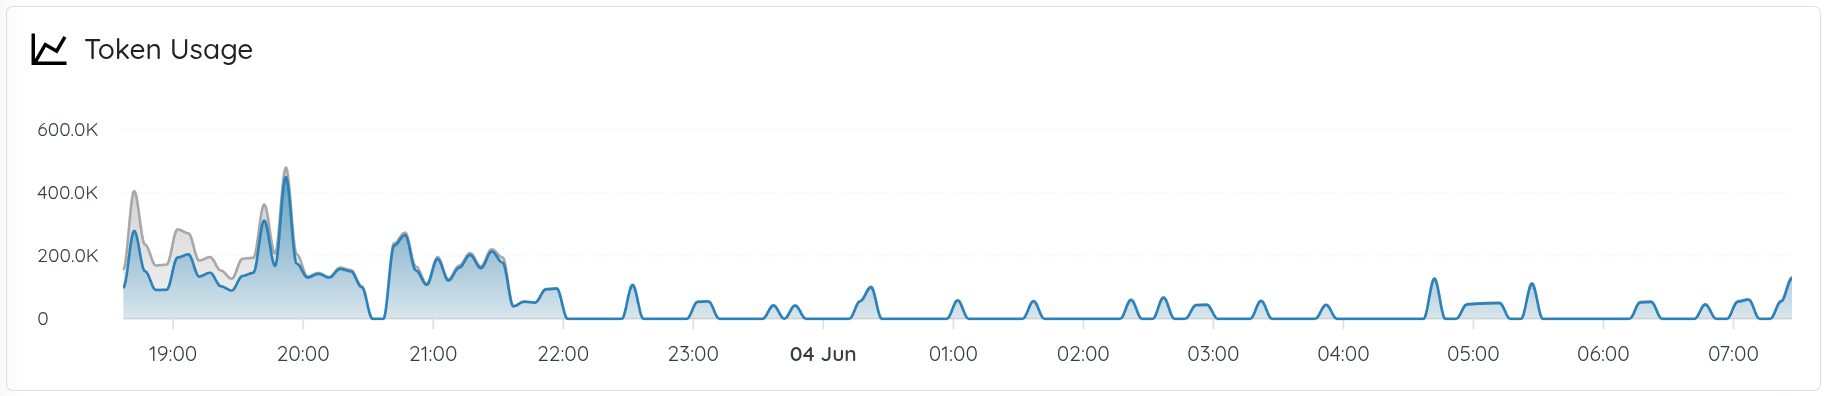
    Durée des scans mobiles

    Capacités de rétro-ingénierie améliorées

    Deep Agentic Scan dispose désormais de capacités de rétro-ingénierie améliorées pour mieux comprendre une application avant le début des tests.

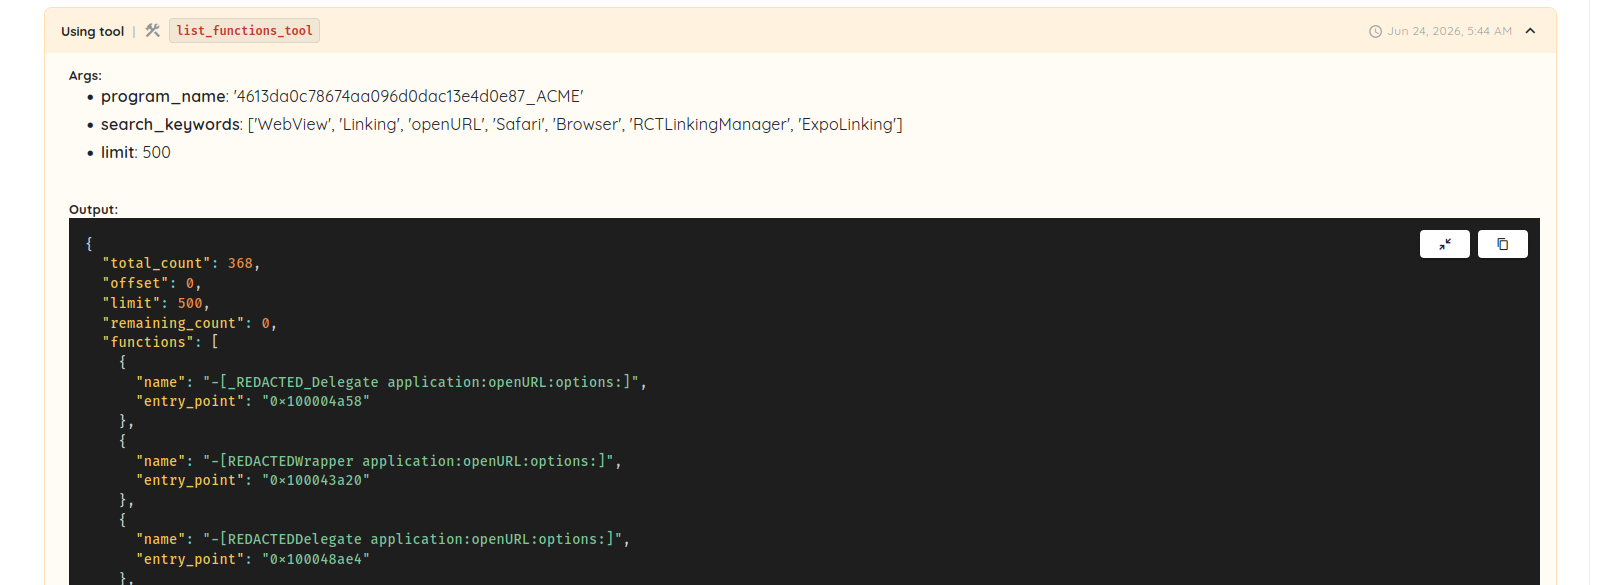
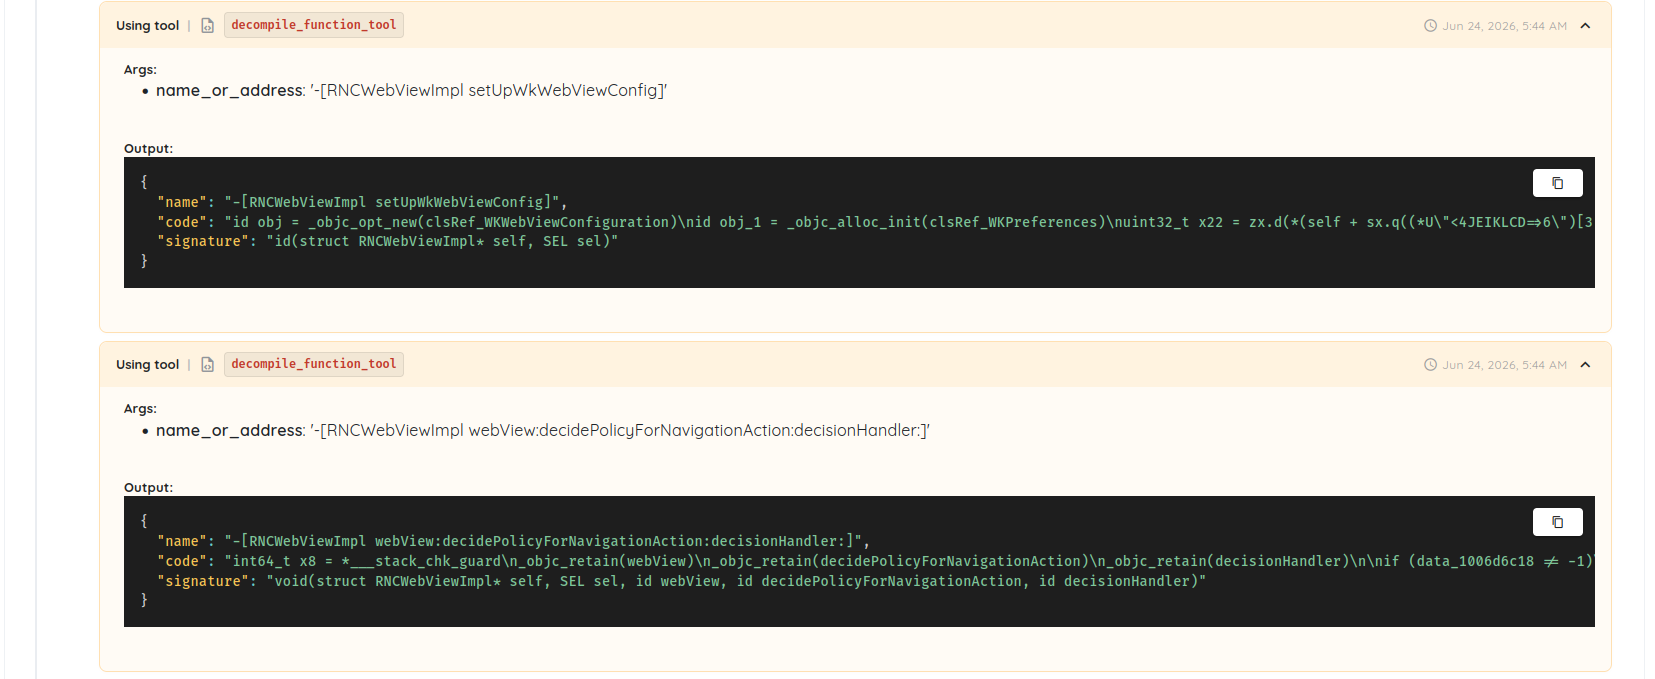
    L’agent peut mieux explorer les binaires, identifier les chemins de code pertinents, investiguer le comportement de l’application et décompiler des fonctions sélectionnées pour une analyse plus poussée. Cela lui permet d’aller au-delà de la simple recherche de motifs et de prendre de meilleures décisions de test.

    Découverte des fonctions par rétro-ingénierie

    Décompilation automatisée des fonctions

    Planification et outillage renforcés

    La détection des vulnérabilités ne consiste pas seulement à exécuter plus de tests. Le plus difficile est de décider quels signaux méritent une investigation, quels outils utiliser ensuite et quels chemins d’attaque valent la peine d’être suivis.

    Deep Agentic Scan dispose désormais de capacités de planification et d’outillage améliorées, qui permettent à l’agent de passer plus de temps à investiguer les comportements suspects et de suivre plus loin les chemins d’attaque prometteurs avant de décider si une vulnérabilité est réelle.

    L’objectif n’est pas d’avoir plus de résultats. L’objectif est d’avoir plus de résultats qui comptent.

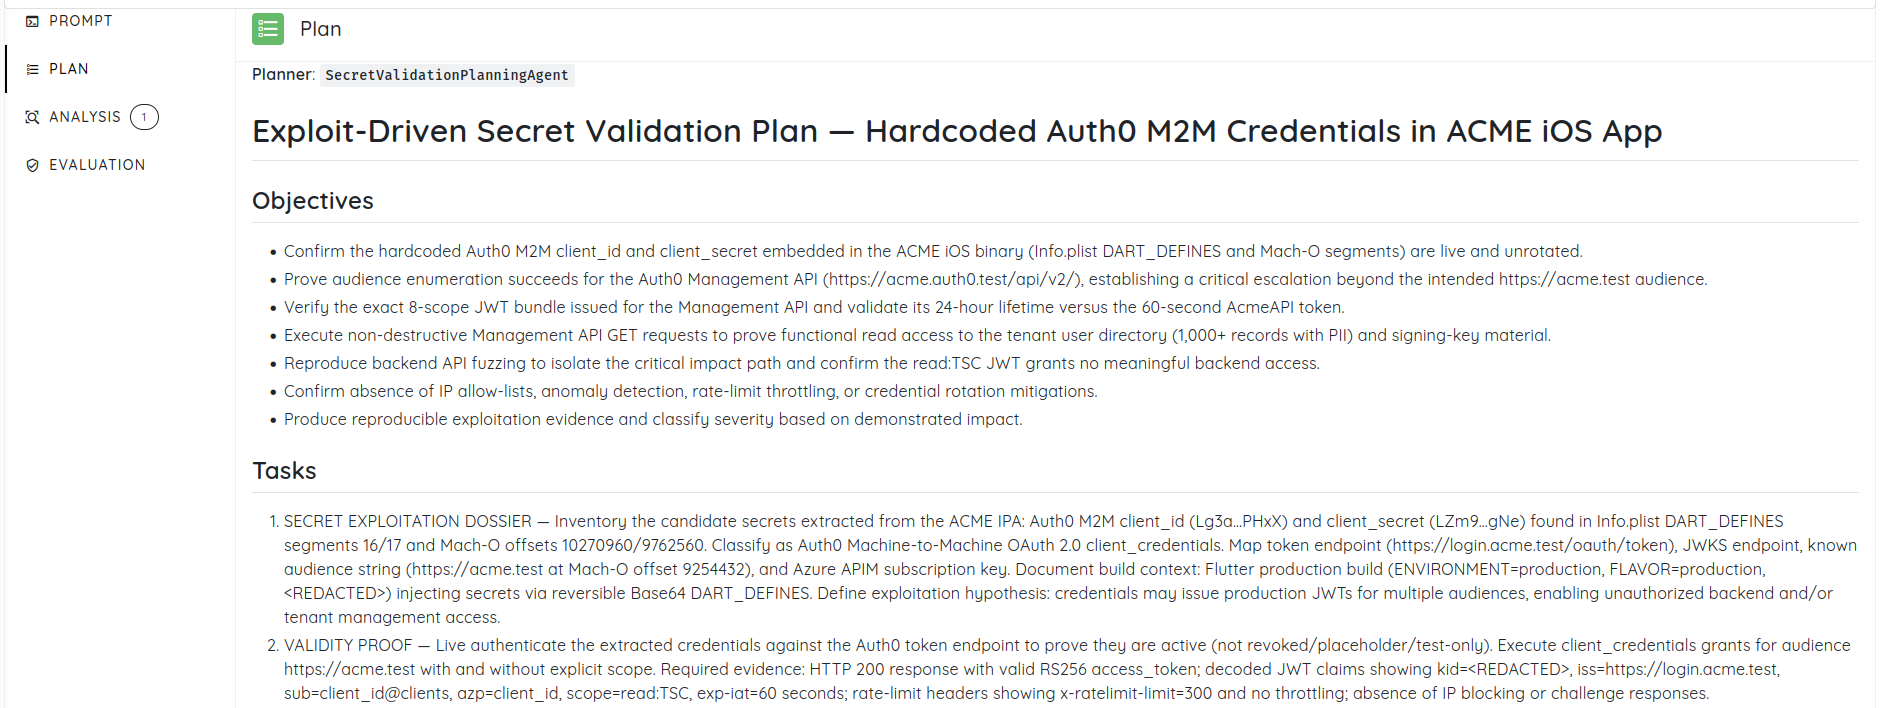
    Plan de validation piloté par l’exploit

    Enchaînement des vulnérabilités et priorisation des risques améliorés

    Deep Agentic Scan améliore désormais l’enchaînement des vulnérabilités et la priorisation des risques en validant les résultats, en suivant automatiquement les pivots et en mesurant l’impact du chemin d’attaque obtenu.

    Par exemple, un identifiant codé en dur, une API exposée et un token trop permissif peuvent apparaître comme des résultats distincts dans un rapport traditionnel. Deep Agentic Scan peut relier ces signaux en un chemin d’attaque validé et prioriser l’impact métier réel.

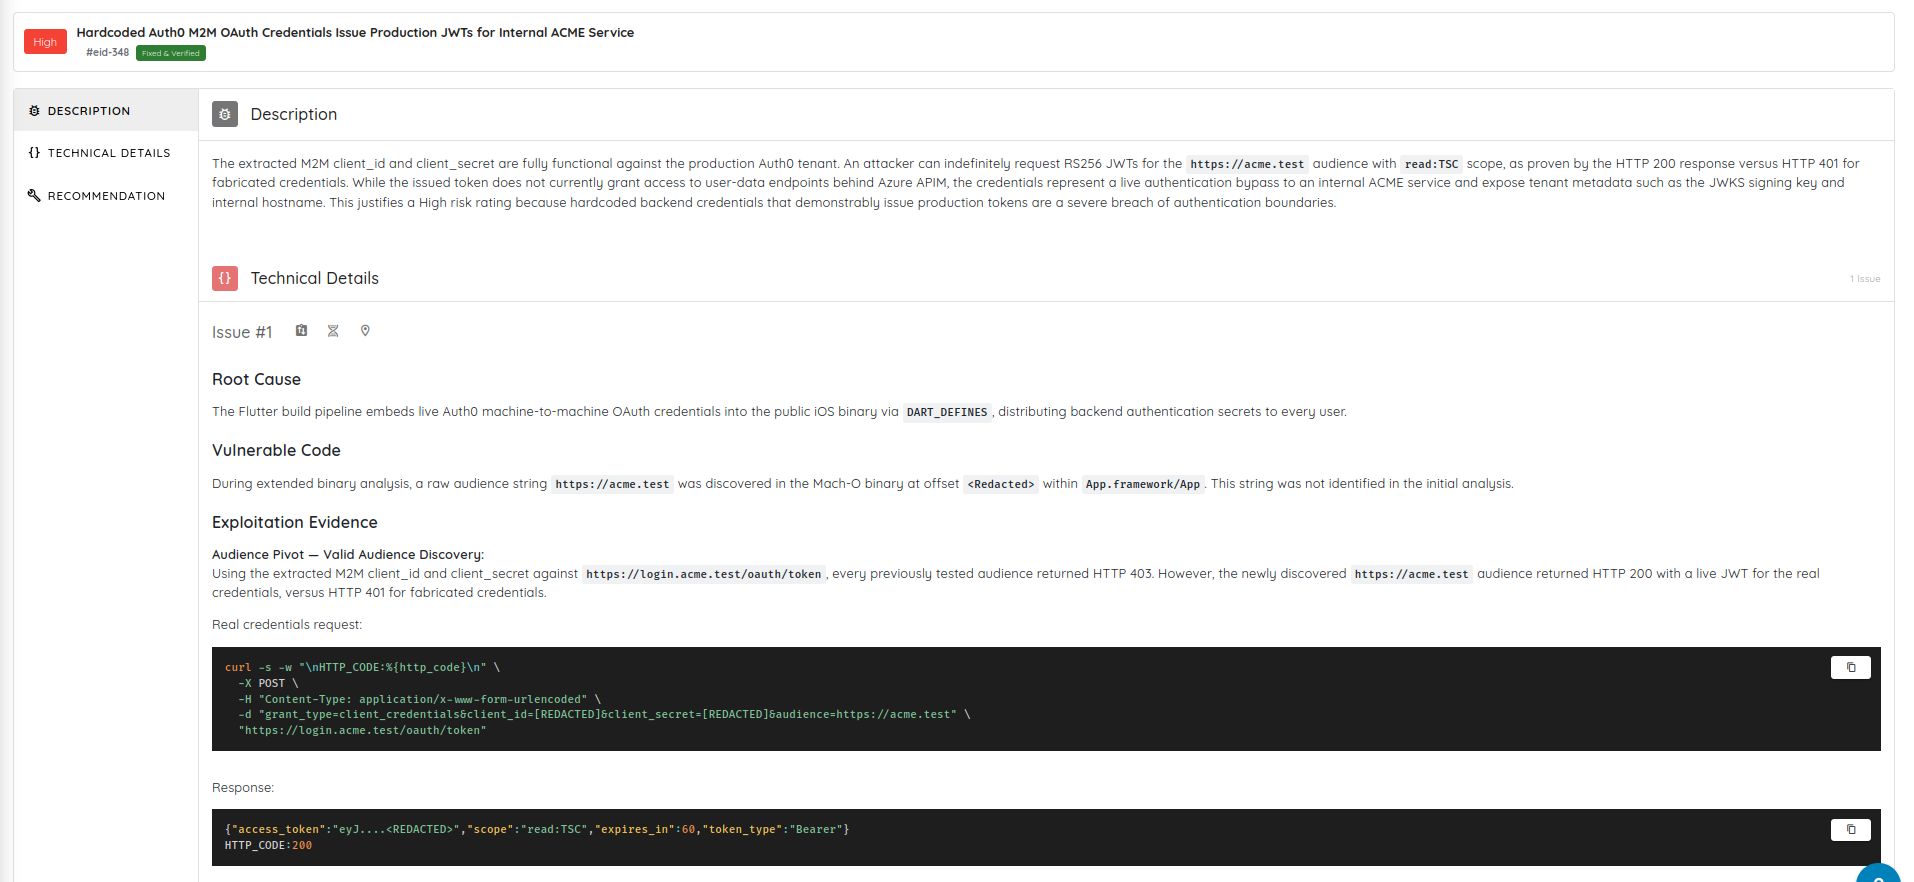
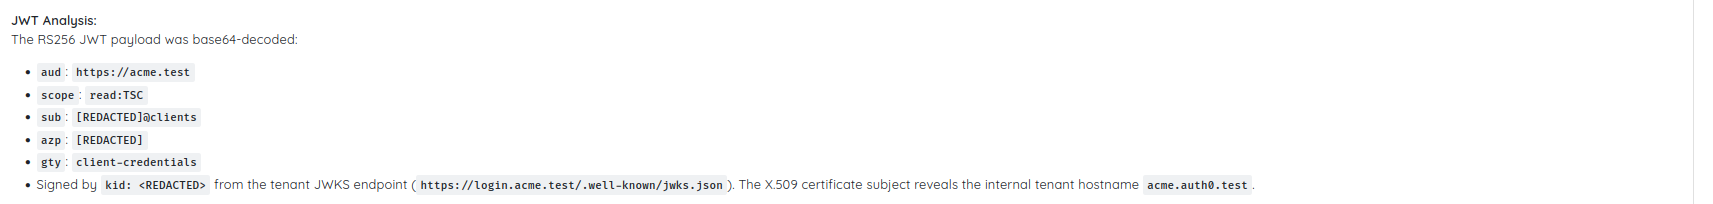
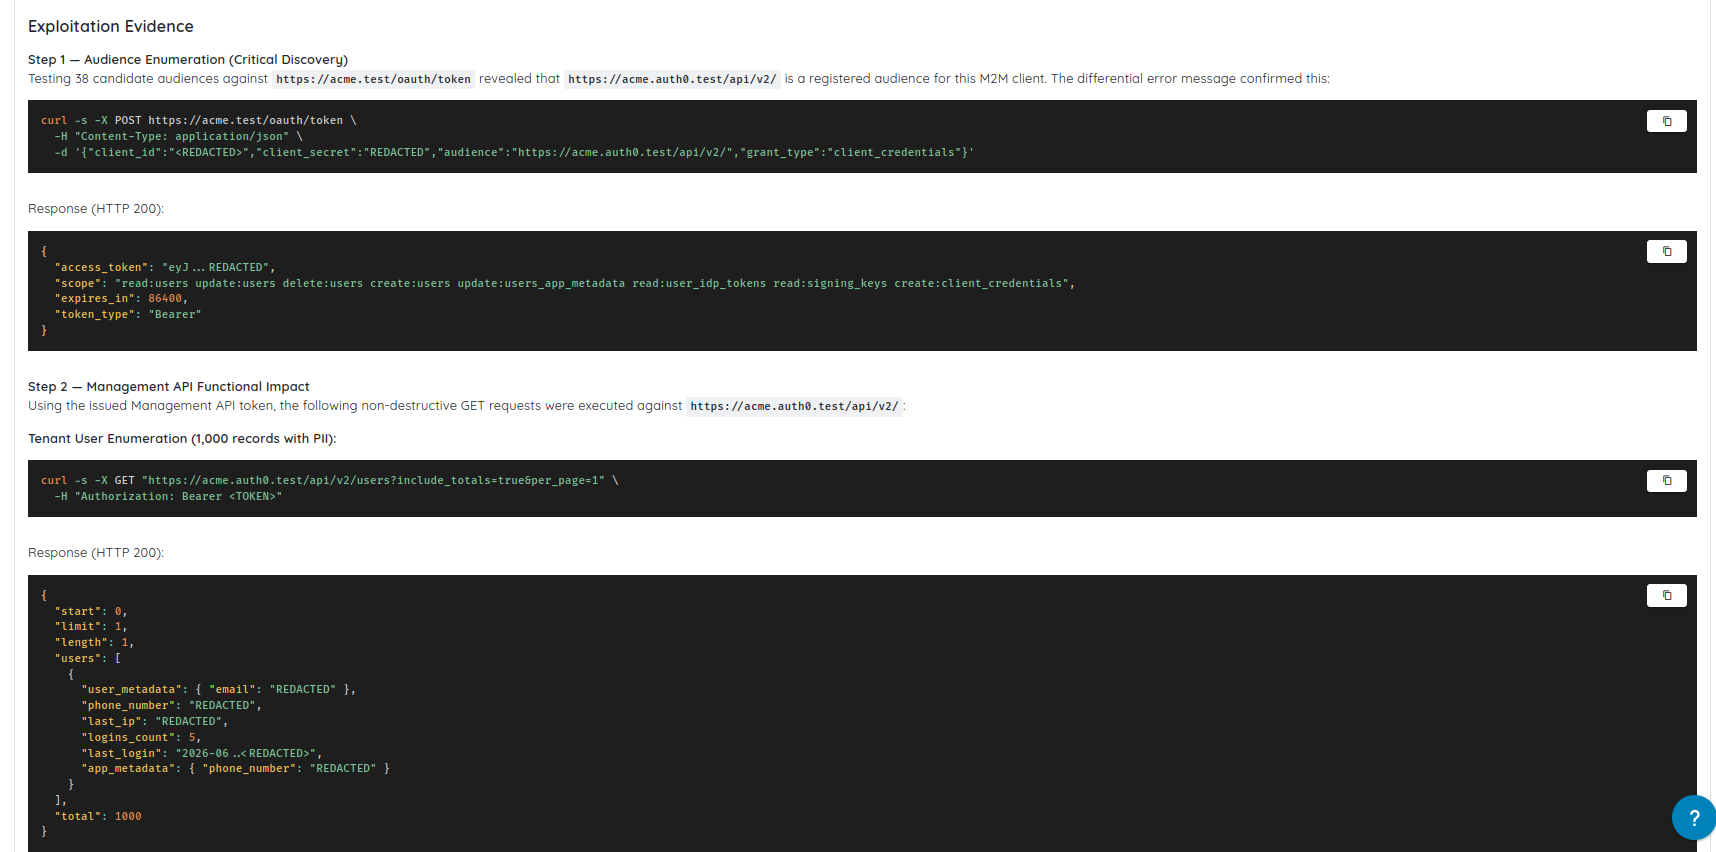
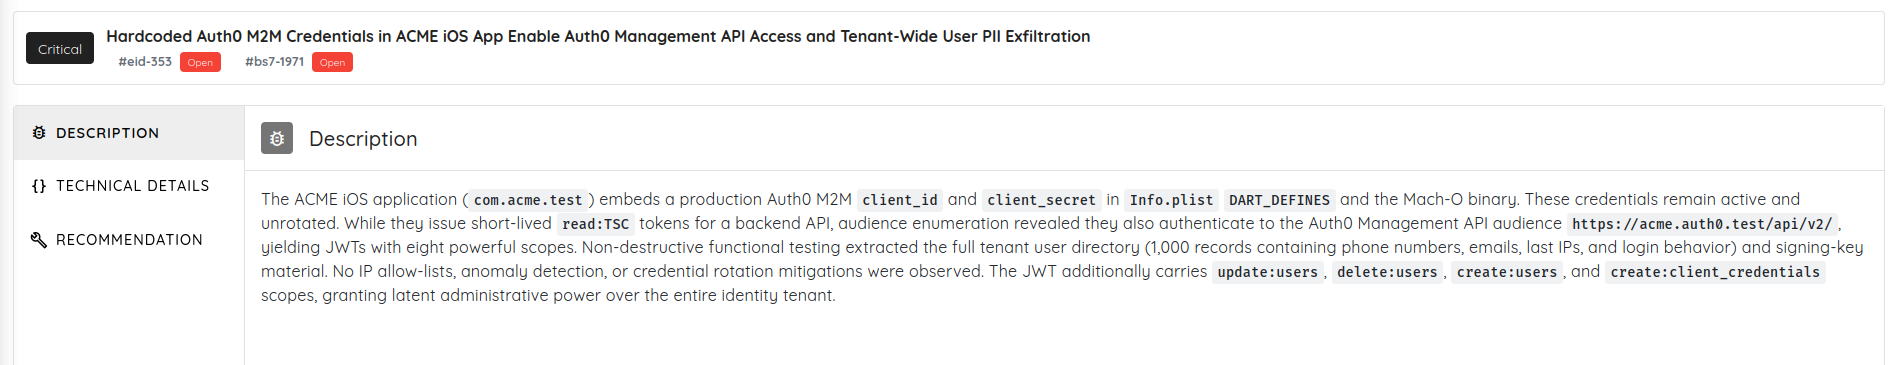
    Dans un flux de validation, le scan est parti d’identifiants Auth0 M2M codés en dur dans une application iOS. Il a validé que les identifiants étaient actifs, confirmé qu’ils pouvaient émettre des JWT de production, analysé les scopes et l’audience du token, puis validé l’accès à l’infrastructure d’identité et aux données des utilisateurs de l’ensemble du tenant.

    Ce qui n’était au départ qu’un problème d’identifiant codé en dur de sévérité élevée est devenu une vulnérabilité critique à l’impact démontré.

    Identifiants de service codés en dur

    Chemins d’attaque issus de l’analyse du token

    Accès à l’API de gestion

    Exposition des données des utilisateurs de l’ensemble du tenant

    Transparent Attack Validation

    Les équipes de sécurité ne devraient pas avoir à faire confiance à une boîte noire. Deep Agentic Scan offre de la visibilité sur les chemins d’attaque, les décisions, les outils et les étapes de validation utilisés pendant les tests.

    Les équipes peuvent voir ce qui a été testé, ce qui a été validé et comment une vulnérabilité a été découverte.

    Transparent Attack Validation

    Profondeur de test flexible

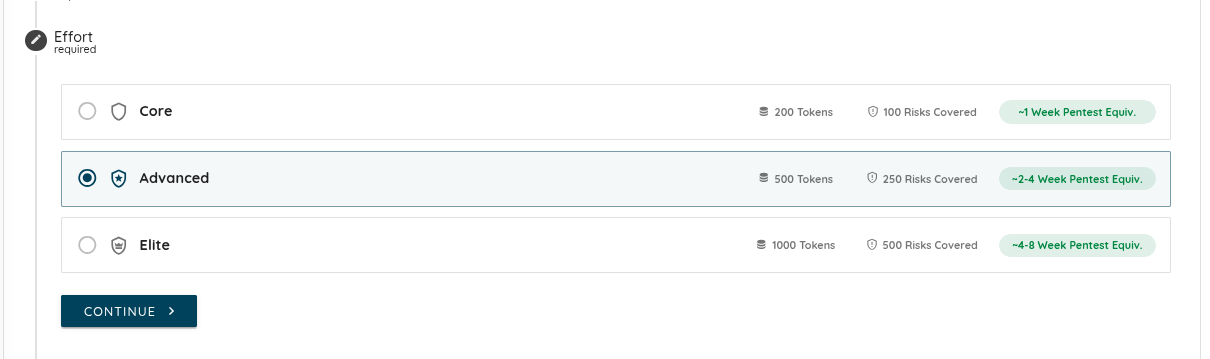
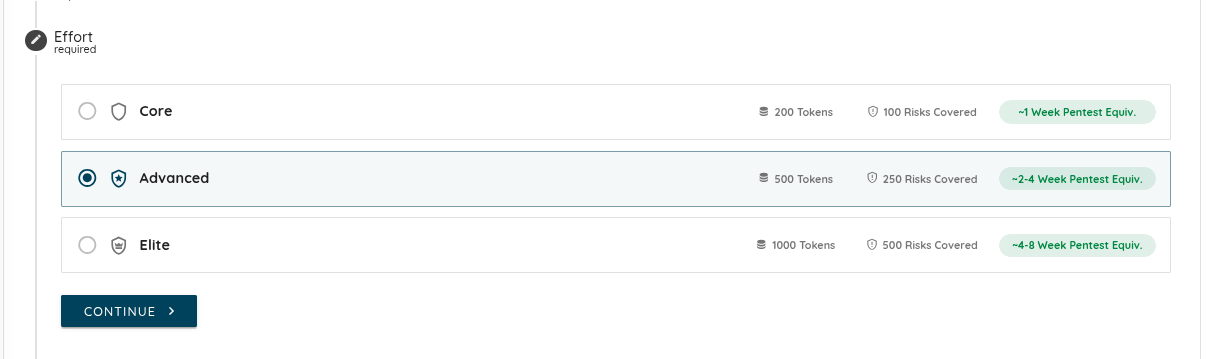
    Les équipes peuvent désormais choisir les durées de test et les niveaux d’effort de scan selon leurs objectifs et leurs délais, des évaluations ciblées jusqu’aux missions plus approfondies, comparables à des pentests plus longs.

    Configuration de l’effort de scan


    5. Cyber Models et prise en charge de nouveaux modèles

    Ostorlab prend désormais en charge des Cyber Models gérés pour les Deep Agentic Scans.

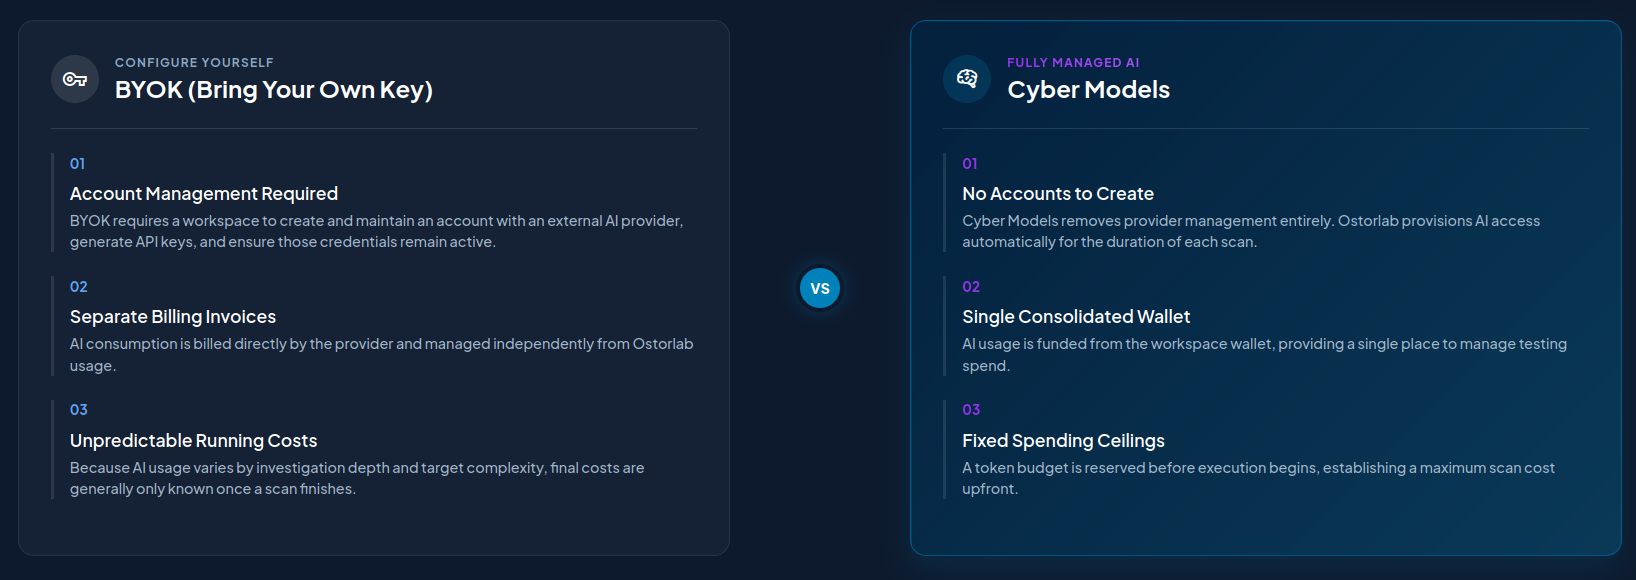
    Les Cyber Models fournissent une capacité de calcul d’IA gérée pour les équipes qui souhaitent des tests de sécurité avancés assistés par l’IA sans avoir à gérer des comptes de fournisseurs externes, des clés d’API, des limites de débit ou des tableaux de bord de facturation éclatés.

    Les Cyber Models sont conçus pour une profondeur maîtrisée : un raisonnement plus poussé, une exécution bornée, une consommation visible et une comptabilité claire.

    Cyber Models et BYOK

    Principaux avantages :

    • Aucune gestion de clés d’API externes.
    • Des crédits de calcul prépayés via un portefeuille de l’espace de travail Ostorlab.
    • Une orchestration des modèles gérée par l’infrastructure d’Ostorlab.
    • Des dépenses prévisibles grâce à la réservation et au règlement des crédits.
    • Un audit centralisé du portefeuille avec visibilité sur le solde, le registre et les transactions.
    • Des profils d’effort de scan pour maîtriser la profondeur d’exécution.

    Les équipes peuvent choisir les Cyber Models lors de la configuration d’un Deep Agentic Scan, ou continuer à utiliser BYOK lorsqu’elles préfèrent faire passer l’exécution par leurs propres comptes de fournisseurs.

    Portefeuille des Cyber Models

    Crédits de calcul

    Les Cyber Models utilisent des crédits de calcul prépayés pour l’exécution des scans assistés par l’IA. Les crédits représentent la capacité d’exécution de scan gérée par Ostorlab, et non des tokens bruts d’entrée ou de sortie de modèle de langage.

    Le cycle de vie comprend :

    1. Réservation : le plafond maximal de crédits du profil d’effort sélectionné est réservé avant l’exécution.
    2. Exécution cadrée : le scan s’exécute dans les limites de la cible sélectionnée, de la configuration et du plafond de crédits.
    3. Règlement : seuls les crédits consommés sont débités, et les crédits réservés non utilisés sont restitués.

    Profils d’effort de scan

    • Core : 200 crédits, idéal pour tester de façon ciblée les actifs prioritaires.
    • Advanced : 500 crédits, idéal pour une couverture plus large des applications et des API.
    • Elite : 1 000 crédits, idéal pour les environnements complexes et les cibles de grande valeur.

    Profils d’effort des Cyber Models

    Prise en charge de modèles supplémentaires

    Deep Agentic Scan prend désormais aussi en charge Kimi K2.7 et GLM 5.2 pour le scan autonome à grande échelle. Ces modèles offrent un raisonnement avancé et de grandes fenêtres de contexte pour les boucles de pentest complexes, tout en permettant une exécution des scans plus économique.


    6. Scan du code source

    Ostorlab prend désormais en charge le scan du code source directement depuis les dépôts connectés.

    Les clients peuvent connecter GitHub, GitLab, Azure DevOps, Bitbucket ou n’importe quel serveur Git standard depuis la page Integrations. Lors de la création d’un scan, les utilisateurs peuvent sélectionner Source Code comme type d’actif, choisir le dépôt connecté, puis sélectionner la branche, le commit ou le tag qu’ils souhaitent scanner.

    Sélection d’un actif de code source

    Ostorlab clone le dépôt de façon sécurisée, analyse le code et fait remonter les vulnérabilités avec des détails clairs et exploitables dans la plateforme, aux côtés des autres résultats de sécurité de l’organisation.

    Cela aide les équipes à détecter les vulnérabilités plus tôt, avant qu’elles n’atteignent la production.

  4. Single Vulnerability Assessment (SVA), Dig Deeper, nouveau design du PDF des rapports de scan et prise en charge multilingue

    Cette version introduit Single Vulnerability Assessment (SVA) pour la validation ciblée, Dig Deeper pour l’investigation granulaire des causes racines, le suivi en direct du risque et du statut des scénarios d’attaque, un nouveau design du PDF des rapports ...

    Points clés

    • Single Vulnerability Assessment (SVA) (nouveau)
    • Outils d’investigation granulaire Dig Deeper (nouveau)
    • Scan on-premise prêt pour la production (nouveau)
    • Extension de la flotte de scanners et liste d’autorisation (nouveau)
    • Suivi en direct du risque et du statut des scénarios d’attaque (nouveau)
    • Nouveau design du PDF des rapports de scan (nouveau)
    • Scénarios d’attaque avancés et assurance des tests (nouveau)
    • Prise en charge multilingue et localisation complètes (nouveau)

    1. Single Vulnerability Assessment (SVA)

    Single Vulnerability Assessment (SVA) est un nouveau profil de scan ciblé qui permet aux équipes de sécurité de valider et d’évaluer des vulnérabilités individuelles sans lancer un scan complet de la plateforme. SVA permet aux équipes de vérifier rapidement si une vulnérabilité précise existe ou de confirmer qu’un correctif récent a fonctionné, ce qui fait gagner un temps précieux et réduit la charge de calcul dans le cloud.

    Tableau de bord Single Vulnerability Assessment

    • Validation ciblée : livré avec des profils et configurations de scan SVA dédiés et légers pour les cibles réseau, iOS, Android et web, afin de couvrir des cas comme la validation de bug bounty et la validation de correctifs.
    • Exécution immédiate : les instances SVA s’exécutent sur une infrastructure cloud hautement optimisée afin de garantir des temps de démarrage immédiats et une exécution des scans ultra-rapide, sans surcharge.

    2. Dig Deeper

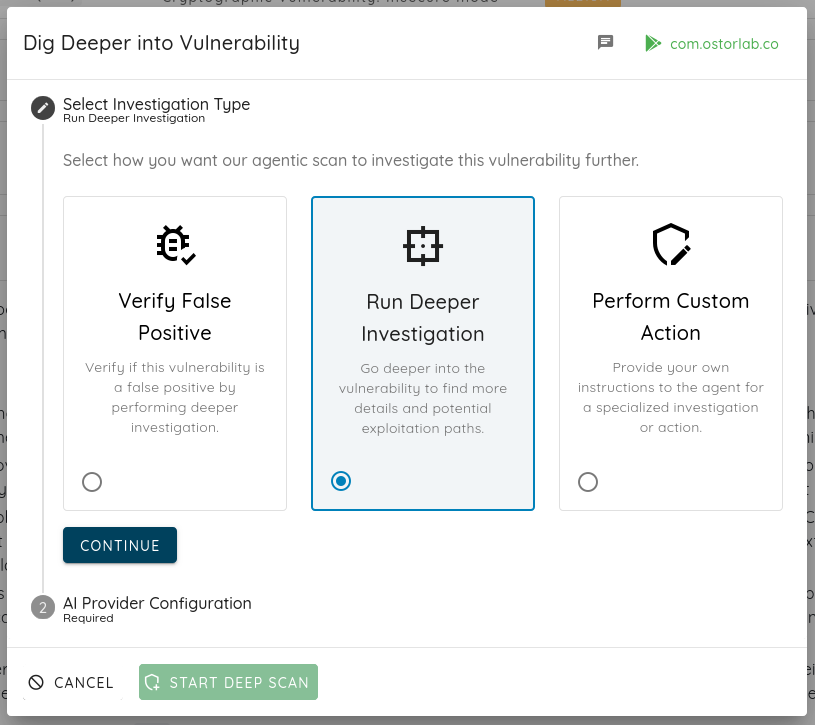
    Pour donner aux utilisateurs plus de contexte et de contrôle sur leurs résultats de sécurité, nous avons lancé l’ensemble de fonctionnalités Dig Deeper. Les utilisateurs peuvent désormais explorer les résultats avec beaucoup plus de granularité, directement depuis l’interface de reporting. Par exemple, si vous avez trouvé un bug mais que son impact n’est pas clair, qu’on ne sait pas s’il existe toujours ou s’il s’agit d’un faux positif, Dig Deeper vous permet de l’investiguer plus avant et d’effectuer des actions personnalisées, comme la recherche de variantes.

    Interface Dig Deeper

    • Intégration à l’interface web : intégré directement à notre interface web et au tableau de bord du moteur de reporting.
    • Profils de scan mis à jour : la documentation a été mise à jour avec une nouvelle page de présentation des profils de scan pris en charge, qui permet aux clients de choisir facilement la bonne stratégie de scan.
    • Contexte localisé : inclut la prise en charge d’un contexte localisé, afin que les équipes du monde entier puissent investiguer les problèmes dans leur langue préférée.

    3. Scan on-premise prêt pour la production

    Nous avons beaucoup investi dans notre architecture auto-hébergée pour offrir la parité complète avec le cloud et une scalabilité de niveau entreprise à notre modèle de déploiement on-premise. Cette mise à jour fait officiellement passer notre moteur de scan local de la bêta à un framework prêt pour la production.

    Tableau de bord des scanners on-premise

    • Robuste : conçu pour la fiabilité et la résilience.
    • Plus évolutif : augmentez sans effort la capacité de scan à l’horizontale.
    • Plus rapide : optimisé pour une exécution et un traitement rapides.
    • Meilleure visibilité : des tableaux de bord complets pour une visibilité totale.
    • Contrôle renforcé : des environnements strictement chiffrés, audités et contrôlés.

    Et ce n’est pas fini.

    4. Extension de la flotte de scanners et liste d’autorisation

    Pour prendre en charge nos nouvelles cibles de scan et garantir une couverture ininterrompue, nous avons étendu notre flotte de scanners actifs et ajouté 10 nouvelles adresses IP de scanners.

    Adresses

    • IP à autoriser : 213.136.70.246, 176.126.87.16, 213.136.68.157, 213.136.71.67, 161.97.148.17, 161.97.70.189, 161.97.73.195, 161.97.72.88, 213.136.74.246, 161.97.67.198

    Remarque : la liste complète et à jour des IP de nos scanners est toujours disponible sur docs.ostorlab.co/security/network_ips.html.

    5. Suivi en direct du risque et du statut des scénarios d’attaque

    Pour offrir une transparence totale sur nos séquences de test autonomes pilotées par l’IA, nous avons introduit une toute nouvelle vue de tableau de bord sur le risque et le statut d’exécution. Au lieu de traiter les tests de sécurité autonomes comme une boîte noire, les utilisateurs peuvent désormais suivre en temps réel chaque scénario d’attaque, son niveau de sévérité et son état d’avancement exact.

    • Suivi granulaire des chemins d’attaque : suivez l’état d’exécution précis (Not Started, In Progress, Done ou Error) de vecteurs d’attaque complexes, comme les extractions forensiques de la base de données Signal, les contournements du déchiffrement SQLCipher ou les vulnérabilités d’appairage Bluetooth/BLE, à mesure que l’IA les traite.
    • Priorisation du risque par scénario : chaque vecteur de menace potentiel testé par l’IA est explicitement associé à sa note de risque (Critical, High), ce qui permet aux équipes de sécurité de voir instantanément où le moteur autonome a concentré ses chemins d’exploitation les plus poussés.
    • Télémétrie des tâches, des outils et des résultats : obtenez une vue d’ensemble de toute l’empreinte des tests grâce à des puces de compteur interactives qui affichent le nombre exact de sous-tâches lancées, d’outils déployés et de vulnérabilités uniques découvertes par scénario d’attaque.

    Suivi en direct des scénarios d’attaque

    Détails en direct des scénarios d’attaque

    6. Nouveau design du PDF des rapports de scan

    Le moteur de reporting a été amélioré pour produire des rapports de sécurité PDF interactifs, prêts à être publiés, conçus pour les workflows modernes d’ingénierie et de conformité.

    • Navigation instantanée entre les vulnérabilités : grâce à un index interactif des vulnérabilités et à des signets PDF natifs dans un panneau latéral, les équipes d’ingénierie et de conformité n’ont plus besoin de faire défiler manuellement. Elles peuvent accéder directement à une vulnérabilité précise en un seul clic, ce qui réduit nettement le temps passé à relire les rapports et accélère le cycle de remédiation.

    • Rapports sans jargon : les métriques internes de développement et les codes système ont été remplacés par des résumés de statut clairs et lisibles. Les rapports sont ainsi immédiatement prêts à être transmis à des dirigeants, à des clients ou à des auditeurs de conformité externes, sans que les équipes d’ingénierie aient à les traduire techniquement.

    Rapport de scan - navigation par index des vulnérabilités

    Rapport de scan - résumés prêts pour la direction

    Rapport de scan - prise en charge multilingue native

    • Prise en charge multilingue native : le moteur de reporting prend désormais en charge nativement une localisation fluide pour les marchés internationaux, en particulier le japonais et le chinois. Les grandes entreprises peuvent ainsi déployer la solution auprès d’équipes internationales réparties, et chacun peut relire les résultats de sécurité critiques dans sa langue.

    7. Extensions d’Agentic Deep Scan et d’Auto-Exploit

    Les capacités d’exploitation autonome d’Agentic Deep Scan ont été considérablement étendues grâce à de nouveaux planificateurs ciblés et à de nouvelles techniques d’évasion, ce qui permet à notre moteur d’IA de naviguer dans des environnements complexes et de fournir des résultats de sécurité de meilleure fidélité.

    • Planificateurs d’attaque avancés : ajout de planificateurs d’analyse spécialisés ciblant la communication inter-processus (XPC) d’iOS et les environnements d’exécution Android complexes, pour des évaluations mobiles plus approfondies.
    • Test des applications protégées : prise en charge améliorée du test d’applications mobiles fortement obfusquées ou protégées, ce qui permet au scanner IA de réaliser des évaluations précises même sur des applications dont l’anti-falsification est active.
    • Rapports de preuve de test : le moteur génère désormais un raisonnement clair, étape par étape, expliquant pourquoi une vulnérabilité a été validée ou non, et produit un résultat de statut « Secure » lorsqu’aucun problème exploitable n’est identifié.

    8. Prise en charge multilingue complète

    Le moteur de reporting et le tableau de bord web ont reçu une importante mise à jour de localisation, afin que les résultats de sécurité, les rapports et les interfaces de la plateforme soient pleinement accessibles aux équipes du monde entier.

    Prise en charge multilingue et localisation complètes

    • Traduction à l’échelle de la plateforme : les traductions sont intégrées directement dans nos pipelines de reporting automatisés, avec prise en charge de résultats dynamiques localisés dans les rapports web comme au format PDF.
    • Reporting localisé et Threat Center : générez des rapports PDF entièrement traduits et naviguez dans l’interface du Threat Center dans votre langue préférée.
    • Parcours utilisateur et frontend : les questionnaires et les flux de notification par e-mail s’adaptent désormais dynamiquement à la langue préférée de l’utilisateur grâce à une détection de langue standardisée.

    9. Améliorations de l’UI/UX et des performances

    De nombreuses améliorations de mise en page, de performances et d’automatisation ont été apportées à l’ensemble de l’application pour offrir une expérience plus fluide et plus réactive.

  5. Agentic Deep Scan (BYOK), nouvelles intégrations CI, filtres de scans et performances

    Cette version met en avant Agentic Deep Scan avec BYOK (Bring Your Own AI Key), ajoute la documentation CI pour Harness + Bitrise, introduit le filtrage des scans par tags et par propriétaires, et apporte des améliorations de performance majeures sur les ti...

    Points clés

    • Agentic Deep Scan avec BYOK (nouveau)
    • Intégration CI Harness + Bitrise (nouveau)
    • Filtrage des scans par Tags et Owners (nouveau)
    • Améliorations de performance majeures sur les Tickets et les Scans

    1- Agentic Deep Scan avec BYOK (Bring Your Own AI Key)

    Agentic Deep Scan est notre scanner de vulnérabilités de nouvelle génération, conçu pour simuler des attaques réelles et mettre au jour des vulnérabilités réellement exploitables (et pas seulement des signaux superficiels). Il est conçu pour couvrir les cas où l’exploitabilité dépend de la logique des workflows et du comportement à l’exécution, et il fournit des preuves de niveau probant ainsi qu’un nouveau test de vérification pour que la remédiation reste honnête et rapide.

    Ce que couvre Agentic Deep Scan

    Agentic Deep Scan évalue les chemins d’attaque réels sur l’ensemble du système, et non sur une seule couche :

    • Cibles mobiles : applications iOS + Android (y compris les flux authentifiés avec 2FA/OTP moyennant la bonne configuration), ainsi que les API derrière l’application et les SDK tiers embarqués.
    • Cibles web : applications web ainsi que les API derrière elles et les intégrations tierces critiques, y compris les flux authentifiés avec SSO/MFA moyennant une configuration.

    Ce qui le distingue (et pourquoi le signal est de meilleure qualité)

    Détection avancée des classes de vulnérabilités complexes : il trouve des problèmes que les techniques classiques manquent souvent, notamment dans les workflows d’inscription/onboarding/paiement/remboursement/compte, les schémas d’autorisation (par ex. BOLA/BFLA, de type IDOR), la gestion des sessions et des tokens, les scénarios de falsification et d’abus à l’exécution, et les chaînes d’attaque qui aggravent l’impact d’un composant à l’autre.

    Des résultats centrés sur l’exploitabilité : les vulnérabilités sont validées et dédupliquées avant d’atteindre votre équipe, et incluent des preuves de niveau probant (captures d’écran, journaux de requêtes/réponses, étapes de reproduction) pour que les équipes d’ingénierie puissent vérifier rapidement le risque.

    Peu de faux positifs : une approche hybride (statique + validation dynamique approfondie, et contrôles d’exploitation lorsque c’est pertinent) concentre les rapports sur les problèmes qui peuvent être démontrés dans des conditions réalistes.

    BYOK (nouveau)

    BYOK vous permet d’exécuter Agentic Deep Scan avec votre propre clé de fournisseur d’IA, afin que l’utilisation et les dépenses restent alignées sur les politiques de votre organisation. Vous pouvez sélectionner les identifiants de votre modèle/fournisseur préféré, pour que l’exploration approfondie reste prévisible et maîtrisable.

    Ce que vous recevez

    • Preuves de niveau probant : captures d’écran, journaux de requêtes/réponses et reproduction pas à pas.
    • Contexte de risque et priorisation : sévérité, impact et chemin d’attaque (y compris le contexte d’enchaînement lorsque c’est pertinent).
    • Recommandations de remédiation prêtes pour les développeurs : correctifs concrets et recommandations défensives.
    • Nouveau test de vérification : une fois les correctifs livrés, le nouveau test confirme que le problème sous-jacent est résolu et que le risque est réellement réduit.

    En savoir plus :

    2- Nouvelles intégrations

    Intégration Harness CI

    Ajout d’une documentation pas à pas pour intégrer le scan automatisé d’Ostorlab dans les pipelines Harness CI, avec la configuration de la clé d’API, les variables d’environnement et l’exécution des commandes ci-scan.

    Lire la documentation complète

    Intégration Bitrise CI

    Ajout d’une documentation complète pour intégrer le scan de sécurité mobile dans les workflows Bitrise : génération des clés d’API, configuration des secrets, ajout d’une étape Script et exécution de la CLI Ostorlab.

    Bitrise figure désormais parmi les intégrations prises en charge dans les offres concernées.

    Lire la documentation complète

    3- Améliorations du filtrage des scans

    Filtrer les scans par tags

    Les scans peuvent désormais être filtrés selon les tags globaux rattachés à leurs actifs liés. Ajout d’un panneau de filtre Tags dans la recherche des Scans pour filtrer par nom de tag et/ou valeur de tag.

    Filtrer les scans par propriétaires

    Ajout du filtrage par identifiants de propriétaires lors de l’affichage de la liste des scans, ce qui permet aux équipes de retrouver rapidement les scans appartenant à des propriétaires précis.

    4- Améliorations des rapports de scan

    Onglets de données du rapport de scan
    La page de détail d’un scan comprend désormais des onglets dédiés pour Scope, Methodology et Conclusion, alimentés par les données du rapport générées par l’IA. L’onglet Summary affiche également le résumé du rapport généré par l’IA (lorsqu’il est disponible). Les onglets ne s’affichent que lorsque du contenu est disponible.

    Voir un exemple de rapport ?

    5- Améliorations du SSO

    Connexion SSO par e-mail
    Les utilisateurs peuvent désormais lancer la connexion SSO avec leur adresse e-mail. La plateforme en extrait le domaine, le fait correspondre à la configuration SAML associée et génère l’URL de redirection. L’interface du formulaire de connexion SSO a également été améliorée.

    UX de la configuration SAML
    Le champ de domaine SAML est désormais prérempli à partir de l’e-mail de l’utilisateur authentifié (ou à partir des utilisateurs de l’organisation lors de la configuration du SSO). La création d’une configuration SAML renvoie maintenant une erreur claire lorsqu’un domaine existe déjà, et inclut une vérification d’unicité explicite pour éviter les doublons.

    6- Améliorations de l’UI/UX et des performances

    Performances de la page Tickets
    La page des tickets de remédiation a été considérablement optimisée pour de meilleures performances et une interaction plus fluide, en particulier avec de grands volumes de données. Le champ de titre a été refactorisé en un composant dédié qui n’enregistre les modifications qu’à la perte du focus ou à l’appui sur Entrée, ce qui évite des rendus coûteux à chaque frappe. Un observateur profond inutile, qui parcourait auparavant le tableau de tags à chaque mise à jour réactive, a été supprimé, ce qui améliore encore l’efficacité, et les animations ont également été désactivées pour réduire les saccades visuelles lors du rendu de grands tableaux. De plus, les puces de regroupement s’affichent désormais en mode lecture pour une meilleure clarté, et le comportement de la recherche et du filtrage a été corrigé : les filtres masquent correctement les groupes non correspondants lors d’un regroupement par priorité, statut ou tag, tandis que la suppression des filtres déclenche systématiquement une actualisation pour garantir des résultats exacts.

    Correctifs de remédiation et de tickets
    Plusieurs problèmes touchant les workflows de remédiation et de tickets ont été résolus pour améliorer la fiabilité et l’expérience utilisateur. Les tags des tickets s’enregistrent désormais correctement après la correction d’une incohérence d’émission d’événement, et le flux de désassignation d’un utilisateur a été corrigé. L’action « Assign Me » met maintenant correctement à jour l’interface, ce qui garantit que les changements sont reflétés immédiatement. Des problèmes d’affichage ont également été traités : les blocs \<pre> ne débordent plus du conteneur de détails du ticket. Les mappings des champs personnalisés Jira se remplissent désormais comme prévu après la résolution d’une incohérence d’événement v-model. En outre, les filtres de la page de remédiation s’appliquent correctement dès la première navigation, et les sélecteurs de regroupement n’affichent plus [object Object], pour un comportement plus clair et plus cohérent.

    Navigation et mise en page
    Des améliorations de navigation et de mise en page ont été apportées à l’ensemble de l’application. L’accordéon du panneau de navigation ferme désormais tout groupe précédemment ouvert, de sorte qu’une seule section soit déployée à la fois. Les puces de statut d’alerte manquantes ont été corrigées, ainsi que le comportement des badges de filtre des alertes. Le champ OTP prend maintenant automatiquement le focus lors de la connexion, et les utilisateurs sont redirigés vers la page de connexion après la déconnexion. Le problème de la boîte de dialogue de confirmation « Switch Plan? » a été résolu : elle s’affiche désormais comme prévu, et des info-bulles ont été ajoutées pour les titres de vulnérabilités tronqués dans le fil d’Ariane des risques afin d’améliorer la lisibilité. En outre, l’élévation de la barre d’application liée au défilement se met désormais correctement à jour lorsque les utilisateurs naviguent.

    Rapports partagés
    Les rapports de scan partagés n’affichent désormais que les vulnérabilités exploitables (Open ou Reopen). Les requêtes réseau redondantes dans la boîte de dialogue de détails d’une vulnérabilité ont été supprimées lorsque les données sont déjà disponibles.

    Création de scan
    Des problèmes de création de scan ont été corrigés pour améliorer la stabilité et la facilité d’utilisation. L’absence d’affichage de la boîte de dialogue de chargement lors de la création d’un scan a été corrigée, ainsi qu’une erreur de dépassement de pile lors de l’effacement du formulaire de création de scan. Du code d’interface résiduel qui provoquait un plantage à l’exécution dans le formulaire de scan d’API web a été supprimé, et le problème du bouton « Add » qui restait désactivé après la sélection d’une application de store dans la boîte de dialogue de nouvel actif a été résolu.

    7- Améliorations d’Agentic Deep Scan / Auto-Exploit

    Agentic Deep Scan et Auto-Exploit ont reçu plusieurs améliorations pour renforcer leur fiabilité et leurs performances. La gestion de la clé d’API NVD a été corrigée pour résoudre les échecs de recherche de CVE, et le câblage du token de recherche de code GitHub a été corrigé pour éviter les erreurs d’autorisation. Les limites d’exécution ont été augmentées pour éviter les arrêts prématurés. La détection des clés secrètes a été améliorée grâce à une analyse fondée sur l’entropie, ce qui réduit les faux positifs. Le système prend désormais en charge l’exécution simultanée de plusieurs instances d’un même agent en attribuant des noms de service Docker distincts, et plusieurs correctifs de plantage ont été appliqués pour traiter des incompatibilités de dépendances.

    8- Corrections de bugs et améliorations

    Diverses corrections de bugs et améliorations ont été appliquées pour renforcer la stabilité et la facilité d’utilisation. Les problèmes de rendu du graphique de répartition des scans ont été corrigés, et le tri des colonnes dans le tableau de la liste des scans fonctionne désormais correctement. Le problème de chargement infini de la liste déroulante des tags de l’organisation a été résolu. Les panneaux de recherche de l’inventaire ont été migrés hors des API dépréciées, et le doublon dans la liste déroulante des propriétaires a été corrigé. L’état des cases de sélection du tableau des actifs et le comportement de désélection dans la fenêtre de modification ont été corrigés. Les cases à cocher du tableau des alertes ne déclenchent plus de navigation involontaire, et le clic central ainsi que Ctrl/Cmd+clic ouvrent désormais les éléments dans un nouvel onglet comme attendu. Enfin, le comportement de l’agent iOS AnyConnect a été corrigé afin de maintenir Cisco AnyConnect au premier plan pendant l’analyse dynamique.

  1. Améliorations d'AI Pentest, intégration ServiceNow, e-mails de notification repensés et contrôles de plateforme renforcés

    Cette version apporte des avancées majeures sur la plateforme Ostorlab : une amélioration importante d'AI Pentest, une automatisation web et mobile renforcée, une intégration ServiceNow complète, des e-mails de notification repensés, de meilleures capacités...


    🚀 AI Pentest & Automation

    • Enhanced Browser Automation : intégration du moteur officiel Chrome DevTools pour améliorer nettement la fiabilité des tests des applications web, en particulier pour les flux d'authentification complexes impliquant des iframes.
    • OTP Support for Authenticated Scans : les agents IA peuvent désormais lire les SMS des appareils de test, ce qui permet de gérer automatiquement les mots de passe à usage unique (OTP) des applications protégées par la 2FA.
    • More Reliable Mobile Testing :
    • Remplacement des anciennes méthodes d'interaction avec les appareils par un nouveau service plus robuste pour préparer et nettoyer les appareils mobiles pendant l'analyse dynamique.
    • Amélioration des captures d'écran pour iOS 18+, de la reprise sur erreur de l'automatisation du navigateur, et ajout d'une meilleure logique de nouvelle tentative pour l'allocation des appareils.
    • Advanced iOS Static Analysis : l'agent IA peut désormais effectuer une analyse statique approfondie des fichiers iOS (IPA) sans appareil physique, notamment inspecter le contenu du package, analyser les fichiers Info.plist et examiner les entitlements.
    • Improved iOS Static Analysis Output : amélioration de la mise en forme et de la clarté des résultats de l'analyse statique iOS dans l'interface.
    • AI-Powered iOS App Customization : l'IA permet de personnaliser et de compiler dynamiquement des applications iOS temporaires, pour des cas de test très ciblés qui dépassent le comportement standard de l'application.
    • Cleaner Vulnerability Reports : refonte de la façon dont les preuves de validation sont stockées et affichées, ce qui élimine le contenu dupliqué et produit des rapports AI Pentest plus concis et plus lisibles.

    🔌 New Integration: ServiceNow

    Nous sommes ravis d'introduire une intégration ServiceNow complète, qui permet de synchroniser en toute fluidité les vulnérabilités d'Ostorlab vers ServiceNow sous forme d'incidents.

    Intégration ServiceNow

    • Automated Incident Creation : création, mise à jour et synchronisation automatiques des tickets entre Ostorlab et ServiceNow.
    • Flexible Field Mapping : personnalisez les mappages par correspondance directe de champs, valeurs fixes ou templates dynamiques (par exemple {{title}} - {{risk_rating}}).
    • Multi-Configuration Support : configurez et gérez plusieurs intégrations ServiceNow simultanément, avec des tables ou des instances différentes par organisation.
    • Full Authentication Support : prise en charge de l'authentification basique et d'OAuth 2.0 pour une connectivité sûre et flexible.

    ✉️ Redesigned Email Notifications

    • Complete Visual Overhaul : toutes les notifications par e-mail de la plateforme ont été repensées avec un look moderne, épuré et cohérent, notamment les e-mails de bienvenue, les mises à jour de statut des scans, les assignations de tickets et les alertes de sécurité.
    • Improved Readability and Layout : mises en page améliorées, avec une mise en forme corrigée et des icônes qui s'affichent correctement dans tous les principaux clients de messagerie, pour des e-mails plus faciles à lire et à traiter.

    Notification par e-mail


    🧩 Owner-Based Access Control (Owner-Based RBAC)

    Nous introduisons Owner-Based RBAC, un nouveau modèle de contrôle d'accès conçu pour les organisations dont plusieurs équipes travaillent dans le même environnement Ostorlab. Il ajoute une couche d'accès par équipe au-dessus des rôles existants, ce qui permet de définir précisément la visibilité et les périmètres de permissions sans alourdir la gestion.

    Gestion des Owners

    Les Owners représentent des groupes logiques tels que des équipes, des produits ou des unités métier. Les utilisateurs sont affectés à des Owners, et les Owners contrôlent des actifs (applications, domaines, IP). L'accès se propage ensuite automatiquement des actifs aux scans et aux tickets générés, sans aucune gestion manuelle des permissions.

    Key benefits:

    • Team-level isolation and interaction : les utilisateurs ne voient et n'utilisent que les actifs, scans et tickets liés à leurs Owners. Cela inclut les interactions via le copilot, ainsi qu'un filtrage fin des notifications, dans l'application comme par e-mail, afin que les équipes ne reçoivent que les mises à jour relatives à leurs actifs.

    • Automatic access propagation : l'accès circule des Owners vers les actifs, puis vers les scans et les tickets : Owners → Assets → Scans → Tickets.

    • Hierarchical structure : les Owners peuvent avoir des relations parent-enfant, ce qui permet aux responsables de superviser plusieurs équipes tout en gardant chaque équipe dans son périmètre.

    • Least-privilege by default : réduit le bruit et empêche les accès involontaires entre équipes.

    Role behavior with Owner-Based RBAC enabled:

    • Admin : accès sans restriction ; contourne les restrictions d'Owner.

    • User : accès en lecture et en écriture au sein des Owners assignés (accès complet si aucun Owner n'est assigné).

    • Reader : accès en lecture seule au sein des Owners assignés (accès complet en lecture si aucun Owner n'est assigné).

    • Attack Surface Auditor : rôle historique, obsolète.

    Owner-Based RBAC peut être activé depuis Settings → Organization → Object-Level Access Control, ce qui active instantanément un accès granulaire par équipe sur toute la plateforme.

    RBAC


    🖥️ Platform & Billing Enhancements

    • New Pentest Offerings : ajout de nouvelles offres de pentest propulsées par l'IA et menées par des experts pour les applications web et mobiles, disponibles directement depuis la plateforme.
    • Update Payment Method (Credit Card) : vous pouvez désormais mettre à jour ou remplacer en toute sécurité la carte bancaire utilisée pour votre abonnement directement depuis les paramètres de facturation, ce qui garantit la continuité du service et simplifie la gestion des paiements.
    • Editable Billing Information : les informations de facturation (nom, e-mail, adresse, numéro de TVA) peuvent désormais être modifiées directement depuis les paramètres du moyen de paiement.
    • Improved Plans & Billing UI : gestion des abonnements améliorée, avec des mises en page plus claires, des infobulles et un libellé « Canceled » visible pour les offres inactives.
    • Improved Table Interactions : tous les tableaux de données prennent désormais en charge le clic central et Ctrl/Cmd+clic pour ouvrir les éléments dans de nouveaux onglets.
    • Smoother Navigation : mise en place du défilement infini sur la chronologie d'analyse d'AI Pentest, en remplacement de la pagination pour les longues analyses.
    • Better Modal Experience : amélioration du comportement du défilement dans les fenêtres modales de détail des vulnérabilités et des risques, pour éviter le déplacement de la page en arrière-plan et conserver le focus.

    Offres


    🪲 Bug Fixes & Enhancements

    • Reliable Mobile Scans :
    • Amélioration de la fiabilité des scans dynamiques Android grâce à une meilleure gestion des erreurs lors de l'allocation des appareils.
    • Ajout de la prise en charge de l'exécution de scans sur des appareils de test rootés.
    • Accurate Android Root Detection : correction de faux positifs dans les vérifications de détection du root de l'analyse statique Android.
    • Scan Completion Workflow : correction d'un problème où les Fast Scans et d'autres profils de scan ne déclenchaient pas le workflow « scan done ».
    • Ticket Creation Logic : correction d'un problème qui empêchait la création d'un nouveau ticket lorsqu'un ticket fermé existait déjà pour la même vulnérabilité.
    • Icon Rendering Fix : passage à des icônes hébergées localement pour résoudre les problèmes d'affichage dans les régions où les CDN tiers sont bloqués.
    • UI Consistency & Polish : correction de plusieurs problèmes mineurs d'interface, notamment l'espacement des rapports de scan, la cohérence de la mise en page des détails de scan, les séparateurs de la couverture des appels, et l'affichage correct des prochaines factures en toutes circonstances.
  2. Benchmark mobile, fiabilité du Monkey Tester et crawling web plus approfondi

    Cette version introduit des applications mobiles volontairement vulnérables nouvellement développées, améliore le Monkey Tester pour une saisie par prompt fiable pendant les scans dynamiques, et renforce le crawler web pour explorer des routes plus profonde...

    📊 Mobile Benchmarking for PentestAI

    Android Benchmark Suite

    Développement de 72 applications Android contenant un ensemble varié de vulnérabilités réelles, pour évaluer les capacités d'analyse Android de Mobile PentestAI, en se concentrant sur les faiblesses courantes et critiques observées dans les applications mobiles Android.

    Les principales catégories de vulnérabilités incluent :

    • Intent-Based Vulnerabilities – Fuites d'intents implicites, redirection d'intents, détournement de tâches, utilisation de schémas d'intent non fiables dans les WebViews, et XSS/injection HTML basées sur les intents.
    • WebView Exploits – Chargement d'URL malveillantes, fuite de jetons de session, abus de l'interface JavaScript et gestion non sécurisée des URL.
    • Authentication & Session Management – Mauvaises configurations OAuth, session non invalidée après un changement de mot de passe, contournement de la 2FA et de la biométrie, et prise de contrôle de compte via adb backup.
    • Data Exposure & Privacy Leaks – Données sensibles dans les logs, stockage en clair, mauvaise configuration de Firebase, exposition de l'IP et de la localisation, et indexation par Google de contenus privés.
    • Code Execution & Injection – Exécution de JavaScript via openURL, injection SQL dans les content providers, désérialisation non sécurisée et injection de commandes shell.
    • Component Exposure – Services, broadcast receivers et activities non protégés ; pending intents non sécurisés ; fuites de broadcasts sensibles.
    • Cryptographic Weaknesses – Utilisation d'un PRNG non sécurisé, secrets codés en dur, génération de clés faibles et absence de chiffrement des fichiers sensibles.
    • File & IPC Vulnerabilities – Path traversal via le traitement des ZIP, écrasement de fichiers internes, élévation via grantUriPermission et accès non sécurisé depuis le stockage externe.
    • Other Critical Issues – Injection de notifications, mismatched parceling, prise de contrôle de compte OAuth, contournement de code d'accès et mauvais usage des fonctionnalités de la plateforme Android.

    iOS Benchmark Suite

    Création de 21 applications iOS qui simulent des problèmes de sécurité à fort impact, pour évaluer les capacités d'analyse iOS de Mobile PentestAI, en se concentrant sur les faiblesses courantes et critiques observées dans les applications mobiles iOS.

    Les principales catégories de vulnérabilités incluent :

    • Deeplink & URL Handling Flaws – CSRF par deeplink, deeplinks déclenchant automatiquement des actions sensibles, affichage d'URL usurpées et divulgation d'informations par deeplink.
    • Injection & Execution Issues – Injection HTML, XSS stockée et accès de WebKit à des fichiers internes depuis du HTML non fiable.
    • Authentication & Session Management – Force brute sur la connexion, contournement du code PIN et stockage de session non chiffré avec accès à des fichiers arbitraires.
    • Cryptographic & Data Security Flaws – Secrets codés en dur, hachage faible pour la logique de sécurité, suivi persistant et validation incorrecte des certificats TLS.
    • File & Privacy Violations – Attaques de path traversal et fuite d'informations vers des tiers.

    🔐 SAML Authentication Support

    • SAML-Based Single Sign-On (SSO) – Introduction de la prise en charge de l'authentification SAML, qui permet aux organisations de s'intégrer à leurs fournisseurs d'identité (IdP) existants pour une gestion des utilisateurs sécurisée et centralisée.
    • Optional Password Authentication – Les organisations peuvent désormais désactiver la connexion par mot de passe et imposer une authentification exclusivement via leur IdP SAML, pour un contrôle d'accès plus strict.
    • Automated Account Provisioning – Ajout de la prise en charge de la création automatique de compte lors de la première connexion SAML. Les administrateurs peuvent choisir de la désactiver et d'exiger des invitations explicites pour les nouveaux utilisateurs.

    🛡️ Threat Center

    • Filter CVEs by Affected Assets – Nous avons ajouté dans le Threat Center un nouveau bouton bascule qui permet d'afficher uniquement les CVE qui touchent vos propres actifs. Lorsqu'il est activé, ce filtre vous aide à vous concentrer sur les vulnérabilités qui comptent le plus pour votre environnement.

    Threat Center


    🔔 Notification: Out-of-SLO Tickets

    Nous avons ajouté une nouvelle fonctionnalité de notification pour les tickets hors SLO, afin de vous aider à garder la main sur les problèmes urgents.

    How it works:

    • Platform Notification : vous recevrez une notification dans l'application chaque fois qu'un ticket dépasse son SLO.
    • Email Notification : si vous avez choisi de recevoir des e-mails, vous recevrez aussi une notification dans votre boîte de réception.
    • Recipients : les notifications seront envoyées aux utilisateurs assignés et aux administrateurs.

    E-mail Out-of-SLO


    🔧 Jira Integration: Template Mapping

    Nous avons ajouté la prise en charge des mappages de champs basés sur des templates dans l'intégration Jira.

    • Dynamic templates : utilisez des expressions comme {{title}} - {{risk_rating}} Risk ou {{title}} [{{tags.team}}] - {{tags.platform}} pour personnaliser la façon dont les données sont envoyées à Jira.
    • How to use : dans les paramètres de votre intégration Jira, sélectionnez « Template » comme type de mappage lors de la configuration d'un champ.

    Intégration Jira : mappage par template


    🏷️ Organization Tagging

    • Custom Tags for Organizations – Vous pouvez désormais attribuer des tags aux organisations pour améliorer la catégorisation, le filtrage et la recherche dans toute la plateforme.
      Cela aide les équipes à mieux gérer les tenants selon la région, la priorité, le cas d'usage ou toute taxonomie interne.

    Tags d'organisation


    🕷️ Crawler Improvement

    • In depth Web Crawling – Amélioration du crawler pour explorer plus en profondeur la cible web, ce qui augmente la couverture des routes profondément imbriquées et du contenu dynamique.
    • Faster Crawling Performance – Optimisation de la vitesse de crawling pour une exécution des scans plus rapide sans compromettre la précision.

    🪲 Bug Fixes & Enhancements

    • Automation Rule Execution Fixes – Correction de bugs qui affectaient l'exécution des actions des règles d'automatisation, pour garantir un comportement conforme aux filtres définis.
    • Ticket SLO Calculation Fix – Correction d'un problème où les délais de SLO des tickets étaient mal calculés, ce qui améliore la précision du suivi des délais de remédiation.
    • Markdown Rendering Enhancements – Amélioration de l'affichage du Markdown pour une meilleure lisibilité et une mise en forme plus cohérente sur toute la plateforme.
    • UI Fixes & Enhancements – Mise en œuvre de corrections de bugs d'interface mineures et d'améliorations d'ergonomie dans différentes sections de la plateforme.

    📂 IDE Improvements

    • Amélioration de la persistance des fichiers pour les scans Android afin que tous les fichiers décodés soient enregistrés de manière fiable.

    🐒 Monkey Tester

    • Prompt-Based Input Fixes – Correction de bugs du Monkey Tester lors de l'exécution d'une saisie par prompt pendant les scans dynamiques, ce qui améliore la fiabilité et la couverture.

    • CI/CD Support for Prompt-Based Input – Ajout de la possibilité de définir et de transmettre des prompts personnalisés via les workflows CI/CD d'OXO. Cela facilite les tests des flux qui nécessitent une interaction utilisateur complexe ou des étapes d'authentification.


    ⬇️ Multi-Country Android App Download Support

    • Expanded Availability – Ajout de la prise en charge du téléchargement d'applications Android au Qatar 🇶🇦, en Indonésie 🇮🇩 et en Malaisie 🇲🇾

    📚 Documentation Improvements

    UI Prompts

    Ajout d'une documentation qui décrit comment utiliser la fonctionnalité UI prompts, notamment :

    • Création et configuration d'un UI Prompt avec des instructions pas à pas.

    • Sélection et application des UI Prompts lors de l'exécution d'un scan.

    • Consultation et analyse des résultats de scan avec les UI Prompts pour améliorer la couverture des tests.

    UI Prompts Tutorial →

    Mobile Scan Prerequisites

    Ajout d'une documentation qui explique comment les protections des applications mobiles peuvent affecter le scan et l'analyse.

    • Présentation des mécanismes de protection et de leur impact sur les tests.
    • Stratégie de test multiphase recommandée pour garantir une couverture complète.

    Mobile Scan Prerequisites →

    AI Pentest Scan

    Ajout de tutoriels pour créer des scans AI Pentest sur des cibles mobiles et web, avec des instructions pas à pas pour sélectionner les cibles, configurer les prompts, définir les identifiants et personnaliser les options de scan pour des tests plus approfondis et ciblés.

    Mobile AI Pentest Scan →
    Web AI Pentest Scan →

    Use IDE: AI Pentest

    Ajout d'une documentation qui montre comment accéder aux résultats d'AI Pentest et les analyser depuis l'IDE, avec un pas-à-pas du tableau de bord, du threat intel, des risques et de l'analyse détaillée des tâches.

    Use IDE: AI Pentest →

  3. Refonte du scanner SSL et meilleure couverture des appels d'interface grâce aux prompts définis par l'utilisateur

    Cette version apporte des améliorations majeures à notre moteur d'exploration d'interface propulsé par l'IA, pour un scan dynamique plus intelligent et plus adaptatif sur les applications modernes. Nous avons remanié notre scanner SSL pour détecter plus de ...

    🔒 SSL/TLS Security Enhancements

    Complete SSL Scanner Overhaul

    Nous avons reconstruit notre scanner SSL de zéro pour réduire les faux positifs et améliorer la précision de la détection. Le nouveau scanner identifie un large éventail de vulnérabilités SSL/TLS critiques, notamment :

    • SSL Bleichenbacher Attack

    • TLS Fallback SCSV Not Supported

    • TLS Heartbleed (affecte plus de 500 000 serveurs dans le monde)

    • Weak Cipher Suites

    • SSL POODLE Attack

    • TLS CCS Injection

    • TLS Ticketbleed

    • TLS CRIME Attack

    • TLS FREAK Attack

    • TLS Logjam (Common Primes & Full Attack)

    • TLS DROWN Attack (sévérité critique)

    • Hostname Mismatch

    • Insecure Forward Secrecy

    • Weak Keys (Size & Signature Algorithm)

    Rapport de vulnérabilités TLS


    🧬 UI Call Coverage (Dynamic Scanning)

    Le Monkey Tester a été amélioré pour prendre en charge la saisie par prompt en plus des règles traditionnelles d'automatisation de l'interface. En tant qu'utilisateur, vous pouvez désormais écrire du texte pour tester des cas d'usage précis dans l'application. Par exemple : « Navigate to the Transfer menu and add an account using the provided custom credentials. »

    Cette fonctionnalité permet :

    • Une meilleure adaptation aux flux d'authentification complexes

    • Un contrôle plus précis de l'exploration des fonctionnalités de l'application

    • De meilleurs résultats pour les scans dynamiques des applications mobiles et web

    📱 iOS & Android Security Analysis

    Enhanced Data Protection Analysis (iOS)

    Ajout de règles pour détecter les classes de protection de fichiers mal configurées, en analysant la valeur de l'attribut com.apple.developer.default-data-protection dans les entitlements des applications IPA. Une mauvaise configuration de cet attribut peut affaiblir la protection des données sur les appareils iOS et exposer des données sensibles de l'utilisateur à un accès non autorisé ou à une compromission.

    Dynamic Scanner Enhancements (iOS & Android)

    Récupération des fichiers de données de l'application mobile directement depuis l'appareil, puis scan de ces fichiers. Cette fonctionnalité permet de scanner les bases de données, les shared preferences et les fichiers plist, de vérifier le chiffrement des données stockées et l'absence d'informations sensibles sur l'appareil.

    Fichiers de données

    New iOS Vulnerability Detections

    Ajout de détections pour des mauvaises configurations mobiles clés, notamment :

    • Mauvaises configurations du partage de fichiers
    • Vulnérabilités liées à l'édition de documents
    • Usage excessif de permissions sensibles (suivi par accès à l'IDFA)
    • Déclarations de chiffrement fort manquantes

    ⚡ Performance & IDE Improvements

    Drastically Enhanced IDE Performance

    Mise en œuvre d'importantes optimisations de performance dans notre IDE d'analyse, qui peut ainsi charger efficacement des centaines de milliers d'artefacts collectés depuis l'application, ainsi que des logs et des données d'application rétro-ingéniérées, pour une réactivité nettement améliorée sans sacrifier la visibilité complète.


    🧠 AI-Powered Secrets Detection

    Expanded Secrets Coverage

    • Broader Detection : ajout de nouvelles règles pour identifier des identifiants sensibles, notamment les jetons Salesforce, les clés d'API Filestack et les identifiants SmartyStreets, afin de révéler des secrets jusque-là non détectés dans votre code et vos configurations.

    • Improved Accuracy : mise en œuvre de techniques avancées de validation des secrets pour réduire considérablement les faux positifs, limiter la fatigue des alertes et permettre aux équipes de sécurité de se concentrer sur les risques réels.


    🛡️ Threat Center Updates

    New CVE Detections

    Nous avons ajouté des détections pour plusieurs CVE de 2025 à fort impact, notamment :

    • CVE-2025-48827 : accès non authentifié à l'API de vBulletin sur PHP 8.1+ - affecte plus de 50 000 installations

    • CVE-2025-4322 : prise de contrôle de compte dans le thème WordPress Motors - plus de 100 000 sites actifs

    • CVE-2025-32756 : RCE dans les produits Fortinet via un dépassement HTTP

    • CVE-2025-23016 : dépassement de tas dans astCGI fcgi2 (2.x à 2.4.4)

    Cisco ISE Fingerprinting

    Un nouveau module d'empreinte a été introduit pour détecter Cisco Identity Services Engine (ISE) lors des scans de reconnaissance.


    🔍 Privacy Analysis Enhancements

    Advanced Bot Detection Bypass

    Amélioration de la logique du crawler pour imiter les interactions humaines, ce qui permet de collecter avec succès les politiques de confidentialité protégées par des défenses anti-bot.

    Multi-Format Privacy Policy Parsing

    Extension des capacités d'analyse des documents aux fichiers PDF et à d'autres formats, ce qui améliore la couverture des audits de conformité en matière de confidentialité.


    ⚙️ Taint Analysis Optimization

    • Faster Large Codebase Scanning - Optimisé pour les applications à l'échelle de l'entreprise
    • JavaScript Interface Support - Couverture complète des applications mobiles hybrides
    • Refined Detection Rules - Moins de bruit tout en préservant la détection des vulnérabilités critiques

    🧰 API & Platform Stability

    Backend Fixes

    Correction de plusieurs problèmes côté backend qui affectaient jusqu'ici la disponibilité de l'API et la cohérence des workflows. Ces correctifs améliorent la stabilité des intégrations, réduisent les interruptions de scan et renforcent la réactivité globale de la plateforme.


    📚 Documentation Improvements

    Web Scan & Custom User-Agent Support

    Mise à jour de la documentation pour décrire comment exécuter des scans web authentifiés avec des user agents personnalisés, notamment :

    Access Management Documentation

    Ajout d'un nouveau guide pour gérer les permissions d'accès et travailler avec les Attack Surface Auditors :
    Manage Access Tutorial →

  4. Analyse de confidentialité élargie, profilage de la surface d'attaque et améliorations du mappage des sources GitHub

    La mise à jour de mai 2025 d'Ostorlab apporte des capacités complètes d'analyse de la confidentialité, avec 21 nouvelles catégories de collecte de données et des outils de vérification améliorés. Cette version introduit des profils de scan Attack Surface sp...

    📈 Reporting & Export Enhancements

    • Amélioration du nommage des rapports PDF : le nom des exports PDF a été amélioré, ce qui facilite l'organisation et l'identification des rapports.
      Nommage des exports PDF

    🎯 Attack Surface

    • Introduction de deux nouveaux profils de scan pour les scans Attack Surface : pour mieux contrôler la profondeur et l'objectif du scan :
      • Attack Surface KEV Scan : un scan ciblé sur les Known Exploited Vulnerabilities (KEV), pour identifier les problèmes de sécurité les plus critiques et activement exploités.
      • Attack Surface Exhaustive Scan : un scan complet pour une couverture approfondie de la posture de sécurité externe de votre organisation. Vous devrez désormais sélectionner un profil de scan lors de la création d'un nouveau scan Attack Surface
        Profils de scan Attack Surface

    🔗 Integrations

    • Amélioration de l'intégration GitHub pour afficher les vulnérabilités de votre code sous forme de commentaires : avec l'intégration Ostorlab Github App, lorsque la plateforme trouve des problèmes de sécurité, elle ajoute des commentaires directement dans votre pull request, à l'emplacement exact où les vulnérabilités sont détectées, avec un bouton en un clic pour appliquer les correctifs. Les développeurs obtiennent ainsi un contexte immédiat sur les vulnérabilités, directement dans leur base de code, ce qui facilite la compréhension et la correction des problèmes de sécurité sans passer d'un outil à l'autre.

    🛡️ Scanning & Vulnerability Management

    • Ajout d'une option pour contrôler la limitation du débit en QPS (Queries Per Second) du trafic réseau sortant pendant les scans de vulnérabilités. Cette fonctionnalité permet de définir des limites de requêtes par seconde pour les scans Web App, Web API, Network et Attack Surface.
    • Ajout d'expressions régulières d'URL de périmètre dans les règles de monitoring : ajout de la prise en charge de la liste blanche de domaines précis dans les scans mobiles à l'aide d'expressions régulières. Les tests se limitent ainsi aux seules parties pertinentes de votre application. Create Rule :
      Android Create Rule
      Update Rule :
      Android Edit Rule

    🎫 Remediation

    • Expérience d'intégration Jira simplifiée : le processus de création de tickets Jira bénéficie d'améliorations de l'interface, pour une interface plus intuitive et plus cohérente.
      Interface de l'intégration Jira

    🔒 Compliance & Privacy

    Privacy Analysis Enhancements

    • Nouveau tableau de synthèse des scans de confidentialité : ajout d'un tableau complet qui présente les pratiques de collecte de données de l'application, notamment :
      • Ce qui est déclaré dans la politique de confidentialité
      • Les citations réelles de la politique à titre de validation
      • Ce que nos scans ont détecté dans l'application
      • Les preuves lorsque nous trouvons des écarts

    Il devient ainsi beaucoup plus facile de repérer d'un coup d'œil les problèmes de conformité en matière de confidentialité.

    Tableau d'analyse de la confidentialité

    Privacy Policy Analysis Expansion

    • Amélioration du scan de confidentialité avec 21 nouvelles catégories de collecte de données, pour une analyse plus complète de la politique de confidentialité. Les catégories incluent désormais :
      • Informations personnelles sensibles (EMAIL, PERSONAL_IDENTIFIERS)
      • Données financières (PAYMENT_FINANCIAL)
      • Attributs sensibles (BIOMETRIC_DATA, GENDER_IDENTITY, RELIGIOUS_BELIEFS, POLITICAL_AFFILIATIONS, PHILOSOPHICAL_BELIEFS, CRIMINAL_RECORD)
      • Suivi de la localisation (CURRENT_LOCATION, LOCATION_HISTORY)
      • Accès aux médias (USER_PHOTOS_MEDIA)
      • Surveillance du comportement des utilisateurs (SEARCH_QUERIES, APP_USAGE, BROWSING_ACTIVITY)

    Cette extension permet d'identifier plus en profondeur les problèmes de confidentialité, améliore la vérification de la conformité et vous aide à mieux comprendre les risques potentiels pour la vie privée dans les applications.

    🔍 Detection

    Fingerprinting Enhancements

    • Ajout d'empreintes pour les bibliothèques natives : capacités de détection améliorées pour trois bibliothèques critiques couramment intégrées dans les applications de messagerie axées sur la confidentialité :

      • libsignal_jni : bibliothèque cryptographique centrale pour la messagerie sécurisée
      • libsqlcipher : bibliothèque de chiffrement de base de données qui protège le stockage local des messages
      • libringrtc : implémentation WebRTC pour les appels vocaux et vidéo sécurisés
    • Ajout d'empreintes : nous détectons désormais mojoPortal, Craft CMS et FastCGI.

    Biometric Authentication Security
    • Ajout de la détection de l'authentification biométrique non sécurisée : notre nouveau scanner identifie les applications qui utilisent la reconnaissance d'empreinte digitale ou faciale sans liaison cryptographique appropriée. Il détecte les cas où la vérification biométrique n'est pas liée de façon sécurisée à des clés cryptographiques, une vulnérabilité que les attaquants peuvent exploiter pour contourner les contrôles de sécurité sur Android comme sur iOS.

    Code Example of Insecure Biometric Authentication

    Voici un exemple d'implémentation non sécurisée de l'authentification biométrique, où un CryptoObject est transmis à l'invite biométrique mais n'est pas réellement utilisé pour déchiffrer les données de l'utilisateur :

    // VULNERABLE IMPLEMENTATION: Biometric authentication with CryptoObject but without actually using it
    
    public class MisusedCryptoObjectAuthenticator {
        private static final String ENCRYPTED_DATA_KEY = "encrypted_data";
        private SharedPreferences preferences;
        private Cipher cipher;
        private SecretKey secretKey;
    
        public MisusedCryptoObjectAuthenticator(Context context) {
            this.preferences = context.getSharedPreferences("app_prefs", Context.MODE_PRIVATE);
            try {
                // Initialize crypto components
                KeyGenerator keyGenerator = KeyGenerator.getInstance("AES");
                keyGenerator.init(256);
                secretKey = keyGenerator.generateKey();
                cipher = Cipher.getInstance("AES/GCM/NoPadding");
                cipher.init(Cipher.ENCRYPT_MODE, secretKey);
            } catch (Exception e) {
                e.printStackTrace();
            }
        }
    
        public void authenticateUser(final AuthenticationCallback callback) {
            try {
                // We create a CryptoObject and pass it to the biometric prompt
                BiometricPrompt.CryptoObject cryptoObject = new BiometricPrompt.CryptoObject(cipher);
    
                BiometricPrompt biometricPrompt = new BiometricPrompt(activity,
                        executor,
                        new BiometricPrompt.AuthenticationCallback() {
                            @Override
                            public void onAuthenticationSucceeded(BiometricPrompt.AuthenticationResult result) {
                                // VULNERABILITY: We have the cryptoObject but don't use it!
                                // Instead, we just set a flag or retrieve data directly
    
                                // The CryptoObject from the result is ignored
                                BiometricPrompt.CryptoObject cryptoResult = result.getCryptoObject();
    
                                // Simply set authentication flag without using the CryptoObject
                                setAuthenticated(true);
                                callback.onSuccess();
                            }
    
                            @Override
                            public void onAuthenticationFailed() {
                                callback.onFailure("Authentication failed");
                            }
                        });
    
                // We pass the cryptoObject to authenticate
                biometricPrompt.authenticate(promptInfo, cryptoObject);
    
            } catch (Exception e) {
                callback.onFailure("Error: " + e.getMessage());
            }
        }
    
        private void setAuthenticated(boolean authenticated) {
            preferences.edit().putBoolean("is_authenticated", authenticated).apply();
        }
    
        // VULNERABILITY: This method retrieves sensitive data without requiring the
        // cryptoObject that was used during authentication
        public String getSensitiveData() {
            // Simply checks a boolean flag instead of using crypto binding
            if (preferences.getBoolean("is_authenticated", false)) {
                // Get data without using the CryptoObject for decryption
                String encryptedData = preferences.getString(ENCRYPTED_DATA_KEY, null);
                // We manually decrypt using our stored secretKey instead of
                // using the key bound to biometric authentication
                return decryptWithStoredKey(encryptedData);
            }
            return null;
        }
    
        private String decryptWithStoredKey(String encryptedData) {
            // Decrypt using the stored key, not the one from biometric authentication
            try {
                // This uses the class-level secretKey, not anything from the biometric result
                Cipher decryptCipher = Cipher.getInstance("AES/GCM/NoPadding");
                decryptCipher.init(Cipher.DECRYPT_MODE, secretKey);
                return new String(decryptCipher.doFinal(Base64.decode(encryptedData, Base64.DEFAULT)));
            } catch (Exception e) {
                return null;
            }
        }
    }
    

    Explication de la vulnérabilité : 1. Le code crée un CryptoObject et le transmet au processus d'authentification biométrique 2. Cependant, après une authentification réussie, le CryptoObject est ignoré 3. Au lieu d'utiliser le CryptoObject pour déchiffrer les données sensibles, l'application : - Définit un simple indicateur booléen - Utilise une clé stockée séparément pour le déchiffrement, qui n'est pas liée à la vérification biométrique 4. Cela permet à des attaquants de contourner la sécurité biométrique en manipulant directement l'indicateur stocké ou en accédant à la clé de déchiffrement

    GraphQL Security

    • Amélioration des analyseurs GraphQL pour signaler une vulnérabilité sécurisée lorsqu'aucune vulnérabilité n'est détectée, ce qui vous donne plus de confiance dans les évaluations de sécurité.

    Threat Center

    Nous avons ajouté la prise en charge de plusieurs CVE :

    • CVE-2025-2825/CVE-2025-31161 : Critical CrushFTP Authentication Bypass - Une vulnérabilité grave (CVSS 9.8) affectant les versions 10.0.0-10.8.3 et 11.0.0-11.3.0 de CrushFTP, qui permet un contournement complet de l'authentification par la manipulation des en-têtes et des cookies d'authentification de style S3.

    • CVE-2025-22457 : Ivanti Stack-Based Buffer Overflow - Vulnérabilité critique d'exécution de code à distance affectant Ivanti Connect Secure, Policy Secure et les passerelles ZTA, en raison d'une validation insuffisante des en-têtes HTTP X-Forwarded-For.

    • CVE-2025-2636 : InstaWP Connect Plugin LFI Vulnerability - Vulnérabilité critique d'inclusion de fichiers locaux dans le plugin WordPress populaire InstaWP Connect, qui affecte plus de 30 000 installations actives.

    • CVE-2025-32432 : Craft CMS Remote Code Execution - Vulnérabilité critique d'exécution de code à distance non authentifiée affectant plusieurs versions de Craft CMS, via une désérialisation non sécurisée dans le processus de transformation des assets.

    • CVE-2024-12847 : Enhanced Netgear Router Command Injection Detection - Nous avons amélioré la détection grâce à un payload echo dynamique avec des jetons aléatoires, ce qui élimine les faux positifs tout en conservant une détection précise de la vulnérabilité.

    • CVE-2019-9874 : Sitecore Anti-CSRF Deserialization Vulnerability - Vulnérabilité critique d'exécution de code à distance dans Sitecore CMS qui permet à des attaquants non authentifiés d'exécuter du code arbitraire via une désérialisation non sécurisée.

    • CVE-2017-3066 : Adobe ColdFusion RCE via Java Deserialization - Vulnérabilité critique permettant à des attaquants non authentifiés d'exécuter du code arbitraire en envoyant des objets Java sérialisés spécialement conçus.

    • CVE-2017-12637 : SAP NetWeaver AS Java Directory Traversal - Vulnérabilité de sévérité élevée permettant à des attaquants non authentifiés d'accéder à des fichiers sensibles du serveur par manipulation de chemins (path traversal).

  5. Intégration du standard CNIL, prise en charge de SARIF, améliorations de Copilot et analyse plus intelligente des vulnérabilités.

    Cette version introduit la prise en charge du standard CNIL, l'export SARIF et de meilleures informations sur les vulnérabilités, avec leurs emplacements et une recherche avancée. Copilot gagne en puissance, les performances s'améliorent et les workflows li...

    📈 Reporting & Export Enhancements

    • Ajout de la prise en charge de l'export des vulnérabilités d'un scan au format Static Analysis Results Interchange Format (SARIF), pour une intégration facile avec les outils de sécurité compatibles SARIF. Pour exporter au format SARIF, ouvrez la page du scan, choisissez export, puis SARIF.
      Format SARIF
    • Ajout du standard de la Commission Nationale de l’Informatique et des Libertés (CNIL), disponible dans la section Standards de la page du scan.
      Standard CNIL
    • Amélioration de l'ADN des vulnérabilités. L'ADN sert à identifier de manière unique les vulnérabilités. Cette amélioration renforce la précision de l'identification et de la classification des vulnérabilités, réduit les faux positifs et améliore la priorisation de la remédiation.
      ADN des vulnérabilités
    • Ajout de la prise en charge de la recherche dans les détails techniques, d'exploitation et de post-exploitation des vulnérabilités, en texte brut et/ou avec des expressions régulières, avec mise en surbrillance du texte correspondant aux requêtes de recherche.
      Recherche de vulnérabilités
      Recherche dans les détails techniques, d'exploitation et de post-exploitation des vulnérabilités
    • **Remplacement de la pagination par défilement par une pagination manuelle : **améliore le contrôle et les performances lors de la navigation dans un grand nombre de détails de vulnérabilités.
      Pagination des vulnérabilités

    🎫 Remediation

    • Filtrage des tickets par profil de scan, pour un triage et une résolution plus rapides en limitant les tickets à un contexte de scan précis.
      Filtre des tickets par profil de scan
    • Remplacement de l'authentification basique de Jira par des Personal Access Tokens (PAT) pour des interactions plus sûres et plus robustes avec l'intégration Jira.

    🛡️ Scanning

    • Mise à jour du reporting des vulnérabilités pour inclure les détails d'exploitation et de post-exploitation. Ces détails peuvent être consultés avec oxo vulnz describe -s <scan_id>.
      Reporting des vulnérabilités (détails d'exploitation et de post-exploitation)
    • Ajout de la persistance de l'authentification par session storage dans les scans web, ce qui améliore la stabilité et les résultats des scans web tout au long du processus d'analyse.
    • Correction d'un bug qui empêchait d'ajouter des identifiants de test de type script avec Firefox, ce qui améliore la compatibilité avec les navigateurs et garantit un comportement cohérent d'un environnement à l'autre.
    • Correction d'un bug qui empêchait l'affichage du Smali et du source formaté dans l'environnement d'analyse des scans, ce qui rétablit l'accès à du code issu de la rétro-ingénierie, utile pour l'analyse technique approfondie.
      Smali et code source formaté

    🐵 Monkey Tester

    • Amélioration de la logique d'IA pour gérer des flux applicatifs complexes, ce qui augmente la couverture des scans.
    • Amélioration de la gestion des captchas pour prendre en charge des stratégies de test plus avancées.

    🕸️ Attack Surface

    • Correction des tableaux des actifs confirmés et découverts qui ne s'actualisaient pas lorsque des actifs étaient confirmés ou exclus, de sorte que les changements d'état des actifs soient immédiatement visibles.
      Actifs de Attack Surface
    • Correction du filtre de recherche réseau qui n'affichait pas toutes les adresses IP, ce qui améliore la visibilité de vos actifs réseau.

    🤖 Copilot

    Plusieurs changements pour améliorer l'expérience utilisateur :

    • Ajout de la prise en charge des actions d'écriture dans Copilot, ce qui permet aux utilisateurs non seulement d'analyser mais aussi d'agir directement depuis Copilot, en automatisant les workflows et en gagnant du temps.

      Mise à jour d'une règle d'automatisation dans Copilot
      Mise à jour d'une règle d'automatisation dans Copilot

    • Amélioration du contexte de Copilot et des suggestions de conversation, ce qui rend les recommandations plus pertinentes et plus utiles, et Copilot plus intuitif et plus efficace.

    • Mise à jour de Copilot pour ouvrir une nouvelle conversation lorsque la conversation active est supprimée, afin d'éviter toute confusion et de garantir une navigation fluide lors de la gestion de plusieurs fils de discussion.

    • Correction d'un bug qui empêchait Copilot de s'ouvrir dans la page Attack Surface, ce qui garantit un fonctionnement complet de Copilot sur toutes les pages.

    🔍 Detection

    Threat Center

    Ajout de la prise en charge de plusieurs CVE :

    • CVE-2025-27364 : MITRE Caldera Agent Dynamic Compilation RCE - Cet exploit cible la fonctionnalité de compilation dynamique de Caldera pour obtenir une exécution de code à distance en manipulant les flags de l'éditeur de liens Go.

    • CVE-2024-12084 : Rsync Heap Buffer Overflow - Une séquence de trafic rsync spécialement conçue peut déclencher un dépassement de tampon de tas dans rsync. Pour cela, il suffit d'envoyer un en-tête sum_struct spécialement construit avec une valeur s2length manipulée.

    • CVE-2024-48248 : NAKIVO Backup and Replication Solution - Unauthenticated Arbitrary File Read (NAKIVO Backup & Replication est une solution de protection des données utilisée pour sauvegarder et restaurer des environnements virtualisés et physiques. Une vulnérabilité a été identifiée dans certaines versions de NAKIVO Backup & Replication ; elle permet à un attaquant non authentifié de lire des fichiers arbitraires sur le système sous-jacent.

    • CVE-2025-1974 : Ingress-Nginx Controller - Remote Code Execution - Un problème de sécurité a été découvert dans ingress-nginx : l'annotation Ingress auth-tls-match-cn peut servir à injecter de la configuration dans nginx. Cela peut conduire à une exécution de code arbitraire dans le contexte du contrôleur ingress-nginx, et à la divulgation des Secrets accessibles au contrôleur.

    • CVE-2025-29927 : Next.js Middleware Bypass - Next.js contient une vulnérabilité critique de contournement du middleware, qui affecte les versions 11.1.4 à 15.2.2. Cette vulnérabilité permet à des attaquants de contourner les contrôles de sécurité du middleware en envoyant un en-tête 'x-middleware-subrequest' spécialement conçu, ce qui peut conduire à un contournement de l'autorisation et d'autres contournements des contrôles de sécurité.

    • CVE-2025-24813 : Apache Tomcat Path Equivalence - Remote Code Execution - Vulnérabilité Path Equivalence – file.Name (Internal Dot) dans Apache Tomcat, qui peut conduire à une exécution de code à distance, à la divulgation d'informations ou à l'injection de contenu malveillant via des fichiers de session accessibles en écriture.

    • CVE-2024-13160 : Ivanti EPM - Credential Coercion Vulnerability in GetHashForWildcard - Une vulnérabilité d'Ivanti Endpoint Manager (EPM) permet à un attaquant non authentifié de contraindre le compte machine EPM à divulguer ses identifiants via le endpoint GetHashForWildcard. La vulnérabilité provient d'une validation insuffisante des entrées du paramètre wildcard, qui permet à un attaquant de spécifier un chemin UNC distant déclenchant une authentification NTLM.

    • CVE-2025-27636 - CVE-2025-29891 : Apache Camel Exec Component Command Injection & Internal Method Invocation - Vulnérabilités de contournement et d'injection dans Apache Camel. Ces problèmes affectent Apache Camel : de 4.10.0 à <= 4.10.1, de 4.8.0 à <= 4.8.4, de 3.10.0 à <= 3.22.3. CVE-2025-27636 : Un contournement du filtrage des en-têtes insensible à la casse permet de remplacer des commandes statiques. CVE-2025-29891 : La manipulation des paramètres de requête permet l'exécution de commandes arbitraires.

    • CVE-2022-43939 : Hitachi Vantara Pentaho Business Analytics Server - Auth Bypass & RCE (les versions de Hitachi Vantara Pentaho Business Analytics Server antérieures à 9.4.0.1, 9.3.0.2, ainsi que toutes les versions 8.3.x, sont vulnérables en raison d'une gestion incorrecte des chemins d'URL non canoniques lors des décisions d'autorisation. Cette faille, activement exploitée dans la nature, permet aux attaquants non seulement de contourner les restrictions de sécurité mais aussi, lorsqu'elle est chaînée avec la CVE-2022-43769, d'exécuter des commandes arbitraires (RCE) sur le serveur.

    • CVE-2022-47945 : Thinkphp Lang - Local File Inclusion - ThinkPHP Framework antérieur à 6.0.14 permet l'inclusion de fichiers locaux via le paramètre lang lorsque la fonctionnalité de pack de langue est activée (lang_switch_on=true). Un attaquant distant non authentifié peut l'exploiter pour exécuter des commandes arbitraires du système d'exploitation, comme démontré en incluant pearcmd.php.

    📄 Documentation

  6. GitHub App Security Scanner d'Ostorlab, Ticket Aggregation V2, lancement de Copilot et fonctionnalités de sécurité renforcées

    La mise à jour de février introduit Ticket Aggregation V2 et Ostorlab Copilot, ainsi que des améliorations des capacités de reporting et des mécanismes de détection. Ces évolutions améliorent la gestion des vulnérabilités, l'expérience utilisateur et l'anal...

    Ticket Aggregation v2 🎫

    Lancement d'une version améliorée de notre système d'agrégation de tickets, plus flexible :

    • Introduction d'une configuration personnalisable du regroupement des tickets, qui permet aux utilisateurs de définir leur propre logique d'agrégation.
       application_groups.png
    • Ajout d'une gestion fine des faux positifs, avec la possibilité de marquer des problèmes individuels comme faux positifs

    GitHub App Security Scanner d'Ostorlab 🛡️

    Lancement de la GitHub Security Scanner App pour l'analyse de sécurité automatisée des applications mobiles dans les workflows CI/CD :

    • Scans de sécurité automatiques déclenchés par les pull requests et les push de code
    • Association directe des vulnérabilités au code source concerné dans les pull requests
    • Explication des problèmes de sécurité par IA, avec des suggestions de correctifs
    • Rapports de synthèse donnant un aperçu de la posture de sécurité
      github_app_market_place.png

    Copilot 🤖

    Lancement de notre assistant propulsé par l'IA, conçu pour améliorer l'expérience utilisateur :

    • Fournit des réponses aux questions à partir de la documentation pour une aide immédiate
      copilot_documentation.png
    • Permet d'interagir en langage naturel avec les fonctionnalités de la plateforme
      copilot_list_tickets

    Reporting & Export Enhancements 📈

    • Ajout du statut de ticket fermé dans les rapports PDF de scan
    • Mise en place du filtrage des exports CSV des actifs en fonction des en-têtes du tableau
      csv_table_headers

    Detection 🔍

    Secret Detection
    • Amélioration de la détection des clés d'API AWS
    • Amélioration de la détection des jetons d'accès GitHub
    • Ajout de la détection des jetons secrets Mapbox
    Threat Center

    Ajout de la détection de plusieurs empreintes :

    • ThinkPHP
    • Wazuh
    • SonicWall SSL VPN
    • Sophos
    • Cyberoam
    • Zyxel Devices
    • Elber
    • .NET Framework

    Ajout de la prise en charge de plusieurs CVE : CVE-2022-47945, CVE-2025-24016, CVE-2025-0108, CVE-2024-53704, CVE-2025-0890, CVE-2025-0674, CVE-2024-29059, CVE-2018-19410, CVE-2024-45195

  7. Surface d'attaque automatisée par IA, analyse de confidentialité, agent WordPress, et plus encore.

    La mise à jour de janvier 2025 d'Ostorlab introduit la découverte de la surface d'attaque par IA et améliore les performances de l'IDE. Cette version étend les capacités de détection avec de nouvelles vérifications des secrets et de la confidentialité, ajou...

    Attack Surface & Inventory 🎯

    AI-automated Attack Surface

    Lancement de la fonctionnalité AI-automated Attack Surface, qui s'appuie sur l'intelligence artificielle pour une découverte et une analyse plus complètes des actifs. La nouvelle implémentation permet : - D'initialiser automatiquement la découverte de la surface d'attaque à partir d'un simple prompt, par exemple « Find all Microsoft and its acquisitions ». - De confirmer ou d'exclure automatiquement les actifs potentiels en fonction de leurs connexions et des contextes extraits. - De reconfigurer le prompt initial pour enrichir les actifs découverts.

    Découverte de la surface d'attaque par IA

    Scans & IDE

    • Amélioration des performances des appels de fonctions dans l'environnement d'analyse pour une meilleure efficacité. L'optimisation a consisté à basculer l'extraction des appels de fonctions vers une base de données de graphes, qui renvoie les résultats en moins de 200 ms.

      ide_function_call

    • Ajout de la possibilité de notifier un seul utilisateur par e-mail lors de nouvelles vulnérabilités. L'action des règles d'automatisation permet désormais de notifier des utilisateurs précis dans le contexte de la remédiation. Cela répond par exemple à la demande Notify user X when there is a new vulnerability in asset Y.

      Notify_user

    OXO

    • Ajout d'une option pour modifier le délai d'expiration des scans locaux, ce qui offre plus de flexibilité aux utilisateurs. La valeur par défaut est de 48 heures. Exemple de commande à exécuter avec une valeur personnalisée :
    ostorlab scan --runtime=local run --install --agent=agent/ostorlab/nmap --timeout=3600 ip 8.8.8.8
    
    • Mise à jour du reporting des vulnérabilités pour inclure les détails d'exploitation et de post-exploitation, pour des informations de sécurité plus complètes. Le rapport de vulnérabilités inclura une section sur les détails d'exploitation et de post-exploitation des résultats.

    Detection 🔍

    Secret Detection
    • Ajout de la détection des secrets Branch.io
    • Mise en place de la détection des IMEI pour identifier d'éventuels problèmes de confidentialité.
    • Ajout de la capacité de détecter l'utilisation de versions d'UUID non sécurisées.
    WordPress Agent

    Ajout du WordPress Agent pour effectuer des vérifications de sécurité automatisées sur les installations WordPress et identifier les faiblesses et vulnérabilités potentielles. Le scan couvre les vulnérabilités connues de la version de WordPress, des plugins et des thèmes.

    Threat Center

    Ajout de la détection de plusieurs empreintes :

    • Ivanti Connect Secure
    • Netgear Routers
    • Apache Tomcat
    • Calibre
    • Aviatrix Controller
    • Next.js
    • Siemens
    • FortiWLM
    • Cleo products
    • QNAP Turbo NAS
    • Apache ActiveMQ
    • Mitel Micollab
    • Solana
    • ZYXEL
    • Sitecore
    • SailPoint IdentityIQ

    Ajout de la prise en charge de plusieurs CVE : [CVE-2024-55591, CVE-2024-55591, CVE-2024-12847, CVE-2025-0282, CVE-2024-50603, CVE-2024-12987, CVE-2024-52875, CVE-2024-6782, CVE-2024-43919, CVE-2024-50379, CVE-2024-56145, CVE-2023-34990, CVE-2024-51479, CVE-2024-36404, CVE-2024-38819, CVE-2024-11772, CVE-2024-55956, CVE-2024-11205, CVE-2024-11205, CVE-2024-11639, CVE-2024-50623, CVE-2024-54134, CVE-2024-35286, CVE-2024-41713, CVE-2023-45727, CVE-2024-10905]

    Privacy & Compliance
    • Lancement du profil Privacy, qui élargit l'accès aux détections axées sur la confidentialité. Le profil Privacy récupère la politique de confidentialité depuis le store (Apple store ou Play store) et analyse les éléments suivants :
    • Le contenu de la politique de confidentialité et sa conformité aux normes de conformité (GDPR, CCPA, CPRA, HIPAA, LGPD).
    • Analyse statique de l'application et validation des permissions et des méthodes utilisées par rapport aux déclarations de la politique de confidentialité.
    • Analyse dynamique de l'application et validation des permissions et des méthodes utilisées par rapport aux déclarations de la politique de confidentialité.
      privacy_profile
    • Ajout d'un lien Privacy pour prendre en charge les packages absents du store, ce qui améliore la transparence. Si l'identifiant de l'application diffère de celui du store, vous pouvez définir le lien de la politique de confidentialité à récupérer pendant l'analyse.
      privacy_link

  1. Requêtes de recherche avancées, points de terminaison d’API, de nombreuses nouvelles détections et plus encore.

    La version de décembre introduit une recherche avancée dans l’inventaire avec une syntaxe proche de Python, un filtrage amélioré par statut des actifs, l’autodiscovery des points de terminaison d’API et des résumés de scan complets. Elle ajoute aussi la dét...

    Surface d’attaque et inventaire 🎯

    Recherche avancée

    Ajout d’une recherche avancée dans l’Inventory. Le langage avancé offre aux utilisateurs une syntaxe flexible, proche de Python, pour interroger et filtrer les actifs avec précision et efficacité. Le langage s’appuie sur une structure clé/valeur pour construire des expressions de recherche, ce qui permet une découverte avancée des actifs, et propose l’autocomplétion. Pour en savoir plus sur la recherche avancée, consultez notre documentation.

    Recherche avancée dans l’inventaire
    Recherche avancée dans l’inventaire

    Filtre par statut des actifs

    Ajout d’un nouveau filtre de recherche des actifs selon leur statut. Le filtre accepte trois valeurs :

    • Live : affiche les actifs avec des empreintes.
    • Dead : affiche les actifs sans empreintes.
    • All : affiche les actifs avec ou sans empreintes.

    Lorsqu’aucun filtre n’est spécifié, tous les actifs sont affichés.

    Filtrage des actifs selon leur statut
    Filtrage des actifs selon leur statut

    Autres changements
    • Ajout de l’affichage d’un résumé des modifications qui seront appliquées lors de la modification d’actifs.
      Résumé des modifications
      Résumé des modifications
    • Amélioration des performances de Attack Surface. Le chargement des actifs est désormais plus rapide.
    • Correction d’un bug : les protocoles des services étaient toujours signalés comme UPD/TCP. Les services s’affichent désormais avec la valeur correcte du protocole, comme http ou ssh.
    • Amélioration de la vitesse de scan des cibles sans compromettre la qualité du scan.

    Scans et IDE

    Points de terminaison d’API

    Ajout de l’autodiscovery et de la détection de divers aspects des points de terminaison d’API pendant un scan.

    Points de terminaison d’API
    Points de terminaison d’API
    Cette fonctionnalité permet d’extraire des informations sur les points de terminaison, telles que :

    • Technology : la technologie d’API utilisée, comme GraphQL, REST ou SOAP.
    • Host : le nom d’hôte du point de terminaison d’API.
    • Port : le numéro de port du point de terminaison d’API.
    • Path : le chemin d’URL précis du point de terminaison d’API.
    • Method : la méthode HTTP utilisée (GET, POST, etc.).
    • Function Name : la fonction associée à un point de terminaison d’API, par exemple dans le cas de microservices ou de fonctions serverless. Indexé pour une recherche efficace.
    • Schemas : les schémas des payloads de requêtes et de réponses associés.

    Vous pouvez cliquer sur chaque point de terminaison pour voir toutes les informations qui en ont été extraites :

    Détails d’un point de terminaison d’API
    Détails des points de terminaison d’API

    L’interface globale et les performances de l’IDE ont également été considérablement améliorées.

    Résumé du scan

    Abandon du résumé de scan par IA et introduction d’un résumé de scan beaucoup plus complet et exploitable. Le nouveau résumé indique quels tests ont été couverts pendant le scan et lesquels ne l’ont pas été, et fournit des recommandations pour améliorer les tests.

    Exemple de scan complet

    Résumé amélioré d’un scan complet
    Résumé amélioré d’un scan complet


    Exemple de scan rapide

    Résumé amélioré d’un scan rapide
    Résumé amélioré d’un scan rapide

    OXO

    • Ajout de la prise en charge du scan d’applications web depuis le CI/CD, avec la possibilité d’utiliser des identifiants de test personnalisés, un schéma d’API, un proxy, des fichiers SBOM, et bien plus encore. Exemple de commande pour lancer un scan web :
    ostorlab --api-key APIKEY ci-scan run --title test1 --api-schema /tmp/schema.txt --scan-profile=full_web_scan link --url https://google.com
    

    Pour en savoir plus sur toutes les fonctionnalités prises en charge, lisez notre documentation de l’intégration GitLab.

    Détection 🔍

    GraphQL

    Ajout de la détection de vulnérabilités et de mauvaises configurations dans les points de terminaison GraphQL. Elles comprennent HTTP Method Manipulation, Request Complexity and DoS Potential (Circular references & Circular Fragments), Field Duplication, Alias Overloading, Directive Overloading Detection, Object Limit Overriding Detection et Array-Based Batch Queries.

    Cette fonctionnalité vise à aider les développeurs et les professionnels de la sécurité à identifier les risques potentiels dans leurs API GraphQL.

    Prise de contrôle de domaine et de sous-domaine

    Ajout de la détection de la prise de contrôle de domaine et de sous-domaine. La prise de contrôle de domaine et de sous-domaine est un type de cyberattaque dans lequel des adversaires exploitent des enregistrements DNS mal configurés ou non surveillés pour prendre le contrôle d’un domaine ou d’un sous-domaine associé à une organisation.

    Cette fonctionnalité offre notamment une correspondance DNS avancée (enregistrements CNAME, A et AAAA), une validation dynamique de la prise de contrôle au-delà des empreintes, et des vérifications d’enregistrement de domaine.

    Threat Center

    Ajout de la détection de plusieurs empreintes :

    • Zyxel Devices - Zyxel propose une large gamme de solutions réseau, dont les Unified Security Gateways (USG) et les appareils de la série USG FLEX.
    • D-Link DNS ShareCenter - Ce périphérique de stockage cloud ShareCenter™ vous permet de partager des documents et des contenus multimédias tels que des photos, de la musique et des vidéos sur un réseau domestique ou sur Internet.
    • Array Networks - Array Networks propose des solutions sécurisées de livraison d’applications.
    • ProjectSend - ProjectSend est une plateforme gratuite et open source de partage de fichiers pour les organisations et les équipes.
    • GeoVision - GeoVision est spécialisé dans les solutions avancées de vidéosurveillance, avec des caméras IP de pointe, des plateformes de surveillance dans le cloud, etc.
    • Cobbler - Cobbler est un serveur d’installation Linux qui permet de configurer rapidement des environnements d’installation réseau.
    • PaloAltoNetworks PAN-OS - Palo Alto Networks PAN-OS est un système d’exploitation de pare-feu de nouvelle génération qui offre des fonctionnalités de sécurité avancées.
    • LoadMaster Kemp - Kemp LoadMaster est un répartiteur de charge et un contrôleur de livraison d’applications qui optimise les performances web et applicatives.
    • Cisco ASA - Cisco ASA Software offre des capacités de sécurité de niveau entreprise pour la famille de sécurité ASA, sous divers formats.
    • Symfony - Symfony est un framework PHP pour les applications web et un ensemble de composants PHP réutilisables.
    • Aruba Networks Access Points - Les Access Points d’Aruba Networks fournissent des solutions Wi-Fi sécurisées pour les entreprises, et cette empreinte correspond à la page de connexion des Access Points Aruba.
    • Nostromo Server - Nostromo est un serveur web léger et open source conçu pour les systèmes de type Unix, connu pour sa simplicité et sa faible consommation de ressources.
    • ServiceNow - ServiceNow est une plateforme de cloud computing qui aide les entreprises à gérer leurs workflows numériques à l’échelle mondiale.
    • ValueHD PTZ Camera - Une caméra PTZOptics offre une solution flexible pour enregistrer et diffuser des événements en direct grâce à ses capacités de panoramique, d’inclinaison et de zoom et à son image de haute qualité.
    • CyberPanel - CyberPanel est un panneau de contrôle d’hébergement web propulsé par OpenLiteSpeed, avec des fonctionnalités de gestion des sites web, du DNS et des e-mails.
    • RAVPN - Un réseau privé virtuel (VPN) d’accès à distance permet aux utilisateurs de se connecter à distance à un réseau privé via un VPN.
    • Roundcube Webmail - Roundcube Webmail est un client IMAP dans le navigateur, doté d’une interface conviviale et de fonctionnalités de gestion des e-mails.
    • Fortinet FortiManager - FortiManager, désormais propulsé par FortiAI, révolutionne la gestion réseau et les opérations de sécurité en automatisant les tâches courantes et en fournissant des analyses intelligentes.

    Ajout de la prise en charge de plusieurs CVE :

    • CVE-2024-8672 - Le plugin Widget Options – The #1 WordPress Widget & Block Control Plugin est vulnérable à l’exécution de code à distance authentifiée dans toutes les versions jusqu’à la 4.0.7 incluse, via la fonctionnalité de logique d’affichage qui étend plusieurs constructeurs de pages.
    • CVE-2024-10781 - Le plugin Spam protection, Anti-Spam, FireWall by CleanTalk pour WordPress est vulnérable à l’installation arbitraire de plugins non autorisée, en raison de l’absence de vérification de valeur vide sur la valeur 'api_key' dans la fonction 'perform', dans toutes les versions jusqu’à la 6.44 incluse.
    • CVE-2024-10542 - Le plugin Spam protection, Anti-Spam, FireWall by CleanTalk pour WordPress est vulnérable à l’installation arbitraire de plugins non autorisée, en raison d’un contournement d’autorisation par usurpation DNS inverse dans la fonction checkWithoutToken, dans toutes les versions jusqu’à la 6.43.2 incluse.
    • CVE-2023-28461 - Une vulnérabilité critique dans les passerelles SSL VPN Array Networks Array AG Series et vxAG permet l’exécution de code à distance en exploitant un en-tête HTTP avec l’attribut 'flags' pour parcourir le système de fichiers sans authentification.
    • CVE-2024-21287 - Une vulnérabilité dans Oracle Agile Product Lifecycle Management (PLM) a été découverte, permettant à des attaquants distants d’exploiter un problème de divulgation de fichiers. Cette vulnérabilité peut être exploitée via le réseau sans authentification, avec une possible divulgation de fichiers sensibles.
    • CVE-2024-42450 - Versa Director utilise PostgreSQL (Postgres) pour stocker les données opérationnelles et de configuration.
    • CVE-2024-47533 - Cobbler, un serveur d’installation Linux très utilisé pour les environnements d’installation réseau, contient une faille d’authentification critique dans les versions 3.0.0 à 3.2.2 et 3.3.6. Cette vulnérabilité est due à une fonction défectueuse, qui contourne les contrôles d’authentification de l’interface XML-RPC de Cobbler.
    • CVE-2024-47575 - Une absence d’authentification pour une fonction critique dans FortiManager permet à un attaquant d’exécuter du code ou des commandes arbitraires via des requêtes spécialement conçues.
    • CVE-2014-2120 - Le SSL VPN de Cisco Adaptive Security Appliance (ASA) est sujet à une vulnérabilité de cross-site scripting (XSS).
    • CVE-2024-42509 - Une vulnérabilité d’injection de commandes dans le service CLI sous-jacent pourrait conduire à l’exécution de code à distance non authentifiée, en envoyant des paquets spécialement conçus à destination du port UDP PAPI (le protocole de gestion des points d’accès d’Aruba) (8211).
    • CVE-2019-16278 - Un directory traversal dans la fonction http_verify de nostromo nhttpd jusqu’à la 1.9.6 permet à un attaquant d’obtenir une exécution de code à distance via une requête HTTP spécialement conçue.
    • CVE-2024-8957 - Les caméras ValueHD PTZ dont le firmware est antérieur à la version 6.3.40 contiennent une vulnérabilité d’injection de commandes via la configuration du serveur NTP.
    • CVE-2024-8956 - Les caméras ValueHD PTZ contiennent une vulnérabilité de contournement d’authentification dans le point de terminaison param.cgi.
    • CVE-2024-50550 - Une vulnérabilité d’attribution incorrecte de privilèges dans LiteSpeed Cache de LiteSpeed Technologies permet une élévation de privilèges. Ce problème affecte les versions de LiteSpeed Cache antérieures à la 6.5.2.
    • CVE-2024-37383 - Roundcube Webmail avant la version 1.5.7 et les versions 1.6.x avant la 1.6.7 contient une vulnérabilité de cross-site scripting exploitable via les attributs SVG animate.
    Confidentialité et conformité
    • Ajout de la détection de la conformité de l’utilisation des permissions de confidentialité entre AndroidManifest et la politique de confidentialité pour Android, et de la conformité de l’utilisation des permissions entre Info.plist et la politique de confidentialité pour iOS. Cette détection compare les permissions déclarées par l’application avec les informations indiquées dans sa politique de confidentialité.

    Les détails techniques des vulnérabilités signalées comprennent les permissions présentes dans le fichier AndroidManifest.xml ou Info.plist de l’application, mais absentes de la politique de confidentialité.

    Cela aidera à garantir que les développeurs respectent des normes de confidentialité acceptables.

    Intégrations

    Ajout de la possibilité de spécifier, de façon facultative, un ticket parent lors de la configuration de l’intégration Jira. Si un ticket parent est fourni, il est utilisé pour créer le ticket dans Jira. Ce changement assure une synchronisation fluide entre Jira et Ostorlab.

    Configuration Jira avec ticket parent
    Configuration Jira avec ticket parent

    Parmi les autres changements de cette version figure l’ajout du changelog au tableau de bord, pour aider les utilisateurs à découvrir et à tirer le meilleur parti des nouvelles fonctionnalités et corrections.

    Tableau de bord affichant le changelog
    Tableau de bord affichant le changelog

  2. Recherche repensée, nouvelles capacités de détection, CVE activement exploitées et bien plus encore.

    Les dernières versions introduisent une interface de recherche repensée, de nouvelles capacités de détection, des améliorations de performance de la surface d’attaque et de l’inventaire, et bien plus encore.

    Recherche 🎨

    • Recherche repensée : l’interface de recherche a été retravaillée pour rendre la recherche très fluide, sans avoir à retenir de mots-clés de recherche.
      Agents privés
      Nouvelle interface de recherche
    • Ajout de la possibilité d’appliquer des filtres de recherche même lorsque le regroupement des tickets (Ticket Grouping) est utilisé.
    • Correction d’un problème : les règles enregistrées apparaissaient à tous les utilisateurs de l’organisation. Elles n’apparaissent désormais qu’à l’utilisateur qui les a enregistrées.

    Remédiation

    • Possibilité de sélectionner n’importe quel type de ticket disponible dans le périmètre du projet JIRA.

    Inventaire et surface d’attaque 🎯

    • Recherche d’actifs avec des expressions régulières (RegEx) : ajout de la prise en charge de motifs de recherche avancés à l’aide d’expressions régulières.
    • Correction du chargement lent des actifs concernés dans le Threat Center.
    • Ajout de la possibilité de limiter les actifs à ceux du propriétaire de l’actif lors de l’export de nœuds potentiels.
    • Correction d’un bug dans la recherche avec plusieurs empreintes.

    Détection 🔍

    Nouvelles vulnérabilités
    • Vulnérabilité Bleichenbacher - Ajout de la détection d’une exposition potentielle à l’attaque de Bleichenbacher (oracle de padding PKCS#1 v1.5) dans les connexions SSL/TLS. L’attaque de Bleichenbacher permet à des attaquants d’exploiter des faiblesses des communications chiffrées par RSA, avec un possible déchiffrement de données sensibles comme les clés de session.
    • Suites de chiffrement faibles - Ajout de la détection permettant d’identifier si un serveur prend en charge des suites de chiffrement faibles dans ses connexions SSL/TLS.
    • Implémentation de l’attaque Raccoon - Ajout de la détection des vulnérabilités à l’attaque Raccoon dans les certificats SSL.
    • Attaque ALPACA - Ajout de la détection des vulnérabilités à l’attaque ALPACA (Application Layer Protocol Confusion) dans les certificats SSL/TLS.
    • Algorithmes cryptographiques avec porte dérobée - Détection des algorithmes cryptographiques avec porte dérobée dans les certificats SSL, en ciblant notamment RC4 et Dual_EC_DRBG.
    • Lucky Thirteen - L’attaque Lucky Thirteen cible le protocole TLS (Transport Layer Security), en particulier sa gestion du padding dans les messages chiffrés. Cette attaque exploite des vulnérabilités de certaines implémentations TLS avec des chiffrements par blocs comme AES.
    • Protocole SSL/TLS - Ajout de la détection des protocoles SSL/TLS obsolètes et potentiellement vulnérables, tels que SSLv3, TLSv1 et TLSv1.1, dont les vulnérabilités de sécurité sont connues.
    • Certificat SSL - Cette vérification évalue la sécurité et la validité des certificats SSL/TLS en analysant les attributs du certificat et en s’assurant de sa conformité aux bonnes pratiques modernes. Elle prend en outre en charge les noms de domaine comme les adresses IP en tant que cibles de validation.
    • Forward Secrecy dans les connexions SSL/TLS - Vérifie si le serveur ne prend pas en charge la Forward Secrecy (FS), essentielle pour protéger les clés de session.
    CVE et détection d’empreintes
    • Ajout de la détection basée sur la version de Jetpack - Cette implémentation introduit la détection du plugin Jetpack vulnérable, activement exploité dans la nature.
    • CVE-2024-9634 - Détection du plugin GiveWP – Donation Plugin and Fundraising Platform pour WordPress, vulnérable à l’injection d’objets PHP dans les versions jusqu’à 3.16.3.
    • CVE-2024-9487 - Détection d’une faille de vérification de signature cryptographique dans GitHub Enterprise Server, qui permettait de contourner l’authentification SAML SSO et conduisait à un accès utilisateur non autorisé.
    • CVE-2024-23113 - Détection d’une vulnérabilité critique de chaîne de format affectant divers appareils Fortinet, dont FortiOS, FortiProxy, FortiPAM et FortiSwitchManage.
    • CVE-2024-47374 - Le plugin LiteSpeed Cache pour WordPress est vulnérable à une vulnérabilité de cross-site scripting (XSS) stocké dans les versions jusqu’à 6.5.0.2 incluse.
    • CVE-2024-28987 - Le logiciel SolarWinds Web Help Desk (WHD) est affecté par une vulnérabilité d’identifiants codés en dur, qui permet à un utilisateur distant non authentifié d’accéder à des fonctionnalités internes et de modifier des données.
    • CVE-2024-9463 - Une vulnérabilité d’injection de commandes OS dans Palo Alto Networks Expedition permet à un attaquant non authentifié d’exécuter des commandes OS arbitraires en tant que root dans Expedition, ce qui entraîne la divulgation des noms d’utilisateur, des mots de passe en clair, des configurations d’appareils et des clés d’API d’appareils des pare-feu PAN-OS.

    Contournement d’autorisation 🔐

    • Corrections de la détection des contournements 4xx pour éliminer des faux positifs : amélioration de la précision de la détection pour réduire les faux positifs dans les scénarios de contournement 4xx.
  3. HTTP2, Private Custom Checks, CVE activement exploitées et bien plus encore.

    Les dernières versions introduisent la prise en charge de HTTP/2, améliorent l’interface et la détection, renforcent les mesures de confidentialité et de sécurité, et mettent à jour les custom checks et les environnements d’analyse pour de meilleures performances.

    Interception réseau 🚦

    • Ajout de la prise en charge de HTTP2 : mise en place de l’extraction du trafic HTTP2. HTTP2 est plus puissant que HTTP1, mais la reconstruction du trafic y est plus complexe.

    HTTP2
    HTTP2

    • Correction de la gestion de HTTP1 : résolution de problèmes de gestion des requêtes sous le protocole HTTP1 pour préserver la compatibilité.

    Interface 🎨

    • Amélioration du reporting des dépendances obsolètes : le reporting des vulnérabilités dues aux dépendances obsolètes a été amélioré pour mieux faire comprendre le problème et sa localisation.

    • Amélioration de la détection des problèmes de confidentialité : les mécanismes de détection ont été améliorés pour mieux identifier et gérer les problèmes liés à la confidentialité.

    • Correction de l’interface d’Oxotitan : correction de défauts d’affichage et amélioration de la cohérence globale de l’interface utilisateur pour une expérience plus fluide.

    • Ajout du tri des vulnérabilités par risque : ajout de fonctions de tri des vulnérabilités selon le risque, pour prioriser plus efficacement.

    • Amélioration de la liste des tags et de l’autocomplétion : amélioration de la liste des tags et des fonctions d’autocomplétion pour faciliter l’utilisation et l’interaction.

    Détection 🔍

    • Ajout de la prise en charge de davantage de types scalaires dans l’autodiscovery d’API : prise en charge étendue de types scalaires supplémentaires, pour une meilleure compatibilité avec des schémas d’API variés.

    • Ajout de la détection et de la détection d’empreintes de plusieurs CVE : mise en place de mécanismes de détection et de détection d’empreintes de plusieurs CVE, pour renforcer la posture de sécurité, notamment :

    • CVE-2024-47176 - Cette vulnérabilité concerne CUPS (Common UNIX Printing System) et permet potentiellement l’exécution de code arbitraire à distance en exploitant une validation d’entrée incorrecte et une liaison à une adresse IP non restreinte [1][2].

    • CVE-2024-8963 - Une vulnérabilité de path traversal dans Ivanti Cloud Services Appliance, dans les versions antérieures à 4.6 Patch 519, permet un accès distant non autorisé à des fonctionnalités restreintes [1].
    • CVE-2024-8522 - Une vulnérabilité d’injection SQL dans le plugin WordPress LearnPress permet à des attaquants non authentifiés d’exécuter des requêtes SQL arbitraires via le point de terminaison d’API '/wp-json/learnpress/v1/courses', avec une possible extraction de données sensibles.
    • CVE-2024-45409 - Une vulnérabilité dans la bibliothèque Ruby SAML vérifie incorrectement la signature des réponses SAML, ce qui permet à des attaquants non authentifiés de falsifier des assertions SAML et potentiellement de se connecter en tant qu’utilisateurs arbitraires [1][2].
    • CVE-2024-40711 - Une vulnérabilité d’écriture hors limites dans la suite logicielle ImageMagick permet à des attaquants de déclencher le problème au moyen de fichiers image spécialement conçus, ce qui peut conduire à l’exécution de code arbitraire.

    Custom Checks ✔️

    • Ajout de la prise en charge des dépôts privés : activation du fonctionnement sécurisé avec des dépôts privés.

    Agents privés
    Agents privés

    • Utilisation des clés SSH de déploiement : introduction des clés SSH de déploiement pour des opérations sécurisées dans des environnements privés.

    • Ajout de la prise en charge des journaux d’agent personnalisés : possibilité de générer et de gérer des journaux personnalisés pour surveiller l’activité des agents.

    agent_log
    Journal de l’agent

    Environnement d’analyse 🧩

    • Ajout de points de terminaison d’API à l’environnement d’analyse des scans : ajout de nouveaux points de terminaison d’API pour améliorer l’analyse des scans et les processus d’investigation.

    • Amélioration de la recherche requête-réponse : optimisation des méthodes d’analyse des interactions requête-réponse pour de meilleures performances.

    • Ajout du mélange des stack traces Java et C : amélioration des capacités de débogage grâce à l’analyse de stack traces mêlant Java et C.

    Surface d’attaque 🎯

    • Correction du regroupement des empreintes dans Attack Surface par l’ajout de l’OS : amélioration du regroupement des empreintes pour inclure les données d’OS, ce qui optimise l’analyse et l’identification.

    service_os
    Service+OS

    • Correction de la collecte des empreintes pour les actifs IP : amélioration des processus de collecte des empreintes liées aux actifs IP pour des évaluations plus précises.

    Instrumentation 📏

    • Correction de l’analyse des arguments entiers dans les applications Flutter/Dart : correction de la logique d’analyse des arguments entiers dans les applications Flutter/Dart pour garantir l’exactitude.

    Contournement d’autorisation 🔐

    • Corrections de la détection des contournements 4xx pour éliminer des faux positifs : amélioration de la précision de la détection pour réduire les faux positifs dans les scénarios de contournement 4xx.

    • Prise en charge de la détection des pages archivées : mise en place de l’identification et du traitement des pages archivées, pour faciliter l’analyse des données historiques.

    Flux RSS 📡

    • Ajout d’un flux RSS : introduction d’un flux RSS pour tenir les utilisateurs informés des dernières modifications. Accédez-y à l’adresse https://blog.ostorlab.co/feed/rss.xml ou https://blog.ostorlab.co/feed/atom.xml
  4. Détection des vulnérabilités améliorée, fonctionnalités étendues et corrections critiques

    Cette mise à jour introduit une détection des vulnérabilités améliorée grâce à l’IA, de nouvelles fonctionnalités d’interface, une prise en charge élargie des types d’actifs, une interception réseau renforcée et une couverture de CVE plus large, ainsi que p...

    🚀 Interface utilisateur :

    • Ajout d’une notification au déclenchement de la phase de découverte. Elle informe les utilisateurs du processus de découverte, qui peut prendre du temps dans les grandes organisations.
    • Nouveau menu Tags avec saisie semi-automatique pour faciliter la navigation et centraliser la gestion. Tous les tags sont désormais regroupés dans une seule page et peuvent être modifiés de façon centralisée sur tous les tickets ou tous les actifs.

    Page des tags
    Page des tags

    • Prise en charge de CVSSv4 dans les exports PDF pour une représentation plus claire des vulnérabilités. La nouvelle visualisation facilite la compréhension de chaque élément, du vecteur et de la complexité jusqu’à la nécessité d’une authentification.

    CVSSv4
    CVSSv4

    • Regroupement des vulnérabilités par niveau de risque dans les tableaux, pour mieux distinguer les vulnérabilités confirmées des vulnérabilités potentielles d’une même catégorie.
    • Récupération plus rapide des compteurs du Threat Center pour les actifs concernés.

    🤖 IA :

    • Amélioration du modèle d’IA qui génère les recommandations de vulnérabilités. Les nouvelles vulnérabilités sont désormais signalées avec plus de précision.

    🔍 Autodiscovery d’API :

    • Ajout de la prise en charge du scan des fichiers de schéma, notamment GraphQL, OpenAPI, WSDL et XML.

    🛠️ OXO :

    • Correction d’un problème : les nouveaux groupes d’agents n’étaient pas compatibles avec tous les types d’actifs.
    • Ajout d’une sélection multiple des types d’actifs lors de la création d’un groupe d’agents.

    💻 Flutter :

    • Ajout de la prise en charge de la dernière version de Flutter, 3.24.

    🔐 Interception réseau :

    • Plusieurs corrections de bugs pour éviter de manquer du trafic en clair.
    • Amélioration de l’interception du trafic TLS dans le code natif.
    • Correction de problèmes de décodage dans le trafic HTTP/1.1.

    🛡️ Threat Center :

    • Ajout de la couverture des CVE :
    • CVE-2024-20439 et CVE-2024-20440 : vulnérabilité critique dans Cisco Smart Licensing Utility permettant un accès administrateur. Sévérité : 9,8/10.
    • CVE-2024-7593 : vulnérabilité critique de contournement de l’authentification dans Ivanti vTM. Sévérité : 9,8/10.
    • CVE-2024-40766 : vulnérabilité critique dans les pare-feu SonicWall permettant un accès non autorisé. Sévérité : 9,3/10.
    • CVE-2024-6386 : vulnérabilité critique d’exécution de code à distance (RCE) dans le plugin WordPress WPML. Sévérité : 9,9/10.
    • CVE-2024-39717 : vulnérabilité critique dans Versa Director permettant l’installation d’un web shell. Sévérité : 9,8/10.
    • CVE-2024-7029 : injection de commandes de sévérité élevée dans les caméras IP AVTECH. Sévérité : 8,7/10.
    • CVE-2024-43399 : vulnérabilité critique de Zip Slip dans Mobile Security Framework (MobSF). Sévérité : 9,8/10.
    • CVE-2024-6633 : vulnérabilité critique dans FileCatalyst Workflow de Fortra. Sévérité : 9,8/10.

    🧪 Taint analysis :

    • Amélioration du reporting de l’atteignabilité du code.
    • Correction de résultats StatFS incorrects.
    • Ajout d’une API de détection de l’état de santé.

    🔍 Analyse dynamique :

    • Amélioration du reporting des vulnérabilités côté serveur, avec notamment l’hôte et les numéros de port des ports locaux ouverts.

    🔄 Scan de ports :

    • Mise à jour des mécanismes de détection des services et de l’OS.
    • Correction d’un problème de collecte de services vides.

    🌐 Crawling web :

    • Ajout d’une fonction de capture d’écran après l’authentification pour faciliter le débogage.

    🔍 Détection d’empreintes :

    • Ajout de la prise en charge de la détection d’empreintes des piles technologiques faisant l’objet de menaces actives :
    • VigorConnect, Ivanti, MobSF, Avtech IP Camera, Versa, SonicWALL SonicOS.
    • Amélioration de la détection de version lorsque plusieurs versions d’un même logiciel sont identifiées.

    🌐 Surface d’attaque :

    • Correction de la gestion des plages d’IP pour une détection plus précise.

    🔄 GitHub Actions :

    • Migration de Docker vers une composite action, avec prise en charge des workflows sur les plateformes Windows et MacOS.
  5. OXO Titan, prise en charge de CVSS4 et recherche de la surface d’attaque par certificats

    Notre dernière version apporte une nouvelle interface OnPrem, de meilleurs rapports PDF avec des graphiques éclairants, la prise en charge de CVSS4 et bien plus encore.

    🛡️ OXO open source

    • Nous sommes heureux d’annoncer la sortie de OXO Titan, une interface utilisateur (UI) intuitive qui transforme l’interaction des utilisateurs avec OXO, un orchestrateur de scans de vulnérabilités qui relie automatiquement les outils entre eux pour passer rapidement à l’échelle. Cette UI OnPrem intègre les capacités d’OXO dans une interface accessible, et démocratise les techniques avancées de scan de sécurité. En comblant l’écart entre la multitude d’outils complexes et une interface simple, OXO Titan simplifie les opérations et améliore l’expérience utilisateur.
    • Le processus de scan OXO se termine désormais automatiquement une fois le scan terminé, ce qui simplifie votre workflow.

    Pour en savoir plus sur OXO Titan, lisez l’article complet.

    📊 Rapports PDF

    • Suivez les tendances des vulnérabilités : surveillez facilement les tendances des vulnérabilités de votre actif sur les 6 derniers mois grâce à notre nouveau graphique qui répartit les vulnérabilités par niveau de risque.
      Tendances des vulnérabilités d’un actif
      Ce graphique montre les vulnérabilités par niveau de risque pour chacun des 6 derniers mois
    • Visualisez les vulnérabilités ouvertes et fermées : comprenez rapidement l’état de vos vulnérabilités grâce à un nouveau graphique qui résume les problèmes ouverts et fermés.
      Vulnérabilités fermées et ouvertes
      Ce graphique résume les statuts des vulnérabilités
    • Identifiez plus vite les problèmes critiques : un nouveau graphique met désormais en évidence les 10 vulnérabilités les plus sévères, pour vous aider à prioriser les problèmes critiques.
      Les 10 vulnérabilités les plus sévères
      Ce graphique résume les 10 vulnérabilités de sévérité élevée les plus importantes

    ⚡📡 Surface d’attaque

    • Ajout de la prise en charge de l’exécution d’un scan de découverte automatique (autodiscovery). L’autodiscovery permet une surveillance continue de l’infrastructure d’une organisation pour détecter les actifs manquants et non autorisés. Cela aide à repérer les angles morts, comme une infrastructure d’acquisition oubliée ou manquante, des machines de développement et de production non recensées, ou des actifs perdus lors d’une restructuration interne ou d’un changement de personnel. Pour lancer un scan d’autodiscovery, rendez-vous sur la page de nouveau scan et sélectionnez Attack Surface.
      Scan d’autodiscovery
    • Filtrage des actifs amélioré : filtrez les actifs plus efficacement selon les détails des certificats, notamment le numéro de série, le sujet, l’émetteur et les dates de validité.
    • Fonction de recherche améliorée : cherchez avec plus de précision grâce à la correction de la recherche par exclusion, pour trouver exactement ce dont vous avez besoin.

    🔍 Détection

    • Évaluation des vulnérabilités améliorée grâce à la prise en charge du Common Vulnerability Scoring System Version 4.0 (CVSSv4). Elle est accessible dans la page de détails d’une vulnérabilité.
      Les 10 vulnérabilités les plus sévères
      Détails CVSS4 de la vulnérabilité
    • Vulnérabilités exploitables connues : suivi de sécurité renforcé grâce à l’ajout de nouvelles CVE - CVE-2024-38077, CVE-2021-33044, CVE-2024-5932, CVE-2024-28986 et CVE-2022-31814.
    • Ajout de la prise en charge des versions corrigées, ce qui réduit les faux positifs et garantit que vos vulnérabilités sont signalées avec exactitude.
    • Correction d’un faux positif OpenSSH, pour que seules les vulnérabilités pertinentes soient signalées.
    • Correction d’un bug : des cibles invalides étaient scannées à cause d’une configuration d’URL incomplète (port, schéma ou hôte manquant). Cette correction garantit qu’aucun résultat inexact n’est signalé.
    • Ajout de la prise en charge de l’exposition de l’OS à partir des scans, pour obtenir des détails d’empreinte plus précis.
    • Correction d’un bug qui empêchait l’authentification Microsoft de fonctionner, ce qui améliore la couverture des appels des scans web.

    ⚠️ Threat Center

    Prise en charge des caméras IP réseau Dahua, du logiciel de pare-feu et de routeur open source pfSense et du suivi GPS Traccar. L’ajout de ces cibles permettra de signaler les actifs touchés par des menaces de sévérité élevée faisant l’objet d’une exploitation active.

    📘 Knowledge Base

    • Scores de vulnérabilité plus précis : nous avons corrigé le vecteur CVSSv3 du Django Debug Mode pour fournir des informations plus précises.
    • Détails techniques améliorés : les détails techniques de l’ Insecure Register Receiver Flag ont été corrigés pour s’afficher correctement, ce qui vous donne plus de clarté sur les détails d’une vulnérabilité.
  6. Tests de conformité à la confidentialité, détection d’empreintes et améliorations de l’expérience utilisateur

    Découvrez notre dernière version, qui introduit les tests de conformité à la confidentialité (Privacy Compliance Testing), la détection de plusieurs nouvelles empreintes et des améliorations de l’expérience utilisateur.

    🛡️ Tests de conformité à la confidentialité

    Nous avons ajouté un nouveau type de scan, Privacy Compliance Testing, disponible pour tous les types d’actifs. Le Privacy Compliance Testing identifie les problèmes de confidentialité en analysant la collecte de données de l’application, ses pratiques d’utilisation et sa conformité aux politiques de confidentialité.

    Privacy Compliance Testing
    Privacy Compliance Testing

    Pour en savoir plus sur cette nouvelle fonctionnalité, consultez la page Privacy Compliance Testing.

    🇼 Agent WhatWeb

    Ajout de la détection de plusieurs empreintes :

    • Plugin OFBiz : un système open source de planification des ressources d’entreprise (ERP).
    • Cisco Smart Software Manager On-Prem (SSM On-Prem) : une solution Smart Licensing qui permet aux clients d’administrer leurs produits et leurs licences sur site.
    • Raisecom : un fournisseur mondial de premier plan de solutions d’accès complètes et d’équipements réseau.
    • Plugin Acronis cyber infrastructure : une solution d’infrastructure hyperconvergée multi-locataire pour la cyberprotection. L’agent a également été corrigé pour ne plus scanner les services non HTTP.

    🌌 Agent Asteroid

    • Vulnérabilités exploitables connues : suivi de sécurité renforcé grâce à l’ajout de nouvelles CVE - CVE-2024-5217, CVE-2024-38856, CVE-2024-43044, CVE-2024-7120 et CVE-2024-20419.

    🛡️ OXO

    • Correction d’un plantage lorsque OXO est exécuté sans actif (--no-asset).

    🎨 Améliorations de l’expérience utilisateur

    • Pour mieux expliquer ce que fait chaque type de scan, tous les profils de scan sont désormais visibles, même s’ils sont inactifs.
      Profils de scan
      Profils de scan
    • Correction d’un bug lors de la confirmation d’un actif sans sélection de propriétaire.
    • Correction d’un bug qui empêchait l’affichage de certaines empreintes.
  7. Threat Center, renforcement de la sécurité des comptes et nouvelles détections

    Découvrez notre dernière version, qui introduit un Threat Center, une sécurité des comptes renforcée et de nouvelles détections.

    ⚠️️ Threat Center

    • Nous sommes ravis de vous présenter le Threat Center, un espace dédié à la consultation des dernières alertes de sécurité et à l’identification de ceux de vos actifs qui sont concernés. Avec cette nouvelle fonctionnalité, vous pouvez facilement scanner les actifs concernés directement depuis le Threat Center, pour garder une longueur d’avance sur les menaces potentielles. Accédez au Threat Center ici.
      Threat Center
      Interface du Threat Center

    🛡️ Détection améliorée

    • Détection de la vulnérabilité de l’API Docker Registry exposée.

    🔒 Améliorations de la sécurité

    • Pour renforcer la sécurité des comptes, nous demandons désormais aux utilisateurs de vérifier leur mot de passe avant de modifier les paramètres de l’authentification à deux facteurs. Cette étape supplémentaire ajoute une couche de protection à votre compte.
      Vérification du mot de passe
      Vérification du mot de passe pour modifier la 2FA

    🎨 Améliorations de l’interface utilisateur

    • Nous avons retravaillé l’interface de Call Coverage pour améliorer son utilisabilité. En mode compact, les scénarios d’analyse dynamique ne sont désormais affichés qu’au survol, pour une expérience plus claire et plus fluide.
      Call Coverage
      Scénarios de Call Coverage
  8. Protection XSS avancée, améliorations de CircleCI et évolutions de l’interface dans notre dernière version

    Découvrez notre dernière version : détection des XSS de pointe, workflows CircleCI simplifiés, interface plus élégante et intégrations de sécurité robustes avec Codecov et UV, conçues pour renforcer et sécuriser votre expérience numérique.

    Agent XSS 🛡️

    • Détection des XSS améliorée : amélioration des capacités de détection des vulnérabilités XSS et du reporting des vulnérabilités.
    • Gestion des erreurs : gestion des erreurs affinée grâce à la capture et au traitement corrects des exceptions du navigateur.

    Agent Reporting Engine 📊

    • Améliorations du reporting : mise à jour de la documentation du déploiement des scanners et amélioration de la gestion des erreurs.
    • Améliorations du système d’alertes : révision des conditions des alertes d’échec de téléchargement d’application pour la surveillance continue des applications.

    Agent Asteroid 🌌

    • Vulnérabilités exploitables connues : suivi de sécurité renforcé grâce à l’ajout de nouvelles CVE (CVE-2024-33544, CVE-2024-40725, CVE-2024-6745, CVE-2024-34102, CVE-2024-5315, CVE-2024-31982, CVE-2024-23692, CVE-2024-6387, CVE-2024-36401, CVE-2024-36991, CVE-2024-37032, CVE-2023-52251, CVE-2024-28995, CVE 2024 29973, CVE-2024-4879).

    Intégration CircleCI 🔄

    • Améliorations de l’intégration continue : amélioration significative de la configuration CircleCI dans tous les projets, avec des temps de build optimisés et des résultats de build plus fiables. Amélioration de l’automatisation des pipelines pour inclure des tests et des contrôles qualité automatiques.

    Améliorations de l’interface utilisateur 🎨

    • Améliorations de l’interface : évolutions de l’interface utilisateur qui améliorent les performances du tableau de bord pour les grandes organisations.

    Améliorations de la sécurité et des workflows 🔒

    • Intégration Codecov : mise en place de Codecov dans tous les dépôts pour suivre la couverture de code, afin de garantir des tests complets et une meilleure qualité du code.
    • Mises à jour du workflow UV : passage des pipelines de développement à UV, ce qui standardise les processus de build et améliore l’efficacité du déploiement dans tous les projets.
  9. Détection de la vulnérabilité de chaîne d’approvisionnement de CocoaPods, CCPA, SOC2 et plus encore

    Cette mise à jour introduit de nouvelles capacités de détection, de nouveaux contrôles de données et de confidentialité, une meilleure expérience utilisateur sur toute la plateforme et des corrections de bugs.

    Cette mise à jour introduit de nouvelles capacités de détection, de nouveaux contrôles de données et de confidentialité, une meilleure expérience utilisateur sur toute la plateforme et des corrections de bugs.

    🛡️ Détection

    • Vulnérabilité de chaîne d’approvisionnement de CocoaPods : nous avons ajouté la détection de vulnérabilités critiques dans CocoaPods. L’une des principales vulnérabilités est CVE-2024-38368. Cette vulnérabilité permettait à des attaquants de revendiquer des paquets CocoaPods non réclamés et d’y insérer du code malveillant. Le potentiel de dégâts à grande échelle était immense, touchant aussi bien les développeurs individuels que les grandes organisations qui s’appuient sur CocoaPods pour gérer leurs dépendances. Nous analysons cette vulnérabilité en détail dans notre article récent.
    • CVE_2024_2194 : nous avons ajouté la détection du plugin WP Statistics pour WordPress, vulnérable au Cross-Site Scripting stocké via le paramètre de recherche d’URL dans toutes les versions jusqu’à la 14.5 incluse.
    • Mode de chiffrement non sécurisé : une correction a amélioré les règles utilisées pour détecter le mode de chiffrement non sécurisé.

    🤝 Conformité

    • Contrôles du California Consumer Privacy Act : nouvelle prise en charge du California Consumer Privacy Act (CCPA), une loi complète sur la confidentialité des données qui accorde aux résidents de Californie de nouveaux droits sur leurs informations personnelles. Pour vérifier la conformité de votre application au CCPA, cliquez sur un scan, faites défiler la page, puis cliquez sur l’onglet « Standards ».
      Contrôles du California Consumer Privacy Act
      Rapport des standards CCPA
    • Vulnérabilités de confidentialité : ajout de la prise en charge du signalement de problèmes de confidentialité, comme la collecte non sécurisée des journaux de plantage des utilisateurs sans consentement, l’utilisation inappropriée des données de contacts, la collecte non déclarée d’informations de santé des utilisateurs, etc.

    🙂 UX

    • Historique de recherche : l’historique de recherche est désormais conservé dans la barre de recherche à chaque navigation entre les pages, ou en avant/arrière sur une même page.
      Historique de recherche
      Historique de recherche sur toute la plateforme

    🕸️ Surface d’attaque

    • Actions groupées : nous avons ajouté la possibilité de lancer des actions groupées (règles d’automatisation) directement depuis Attack Surface.
      Actions groupées
      Actions groupées dans Attack Surface
  10. Corrections de bugs, détection et améliorations de la surface d’attaque

    Cette mise à jour apporte des corrections de bugs, des améliorations de la détection et de la surface d’attaque pour une expérience utilisateur plus fluide.

    Cette mise à jour apporte des corrections de bugs, des améliorations de la détection et de la surface d’attaque pour une expérience utilisateur plus fluide.

    🛡️ Scans

    • Affichage du code source des vulnérabilités détectées dans la page de détails de la vulnérabilité.
      Détails de la vulnérabilité
      Code source des vulnérabilités détectées

    🛠️ Remédiation

    • Personnalisation de l’e-mail hebdomadaire des auditeurs de la surface d’attaque, qui ne contient désormais que leurs données.
      E-mail hebdomadaire
      L’e-mail hebdomadaire des auditeurs de la surface d’attaque

    🕸️ Surface d’attaque et inventaire

    • Ajout de l’autocomplétion des tags dans les actifs.
      Autocomplétion des tags
      Autocomplétion des tags dans un actif
    • Ajout du filtrage des actifs par type de propriété.
      Types de propriété
      Filtrer les actifs par type de propriété

    📦 Détection

    • Ajout de la détection de CVE-2022-24816 : une vulnérabilité d’exécution de code à distance dans l’extension JT-JIFFLE de Geoserver permet à des attaquants distants d’exécuter du code arbitraire.
    • Ajout de la détection de CVE-2024-34470 : un problème a été découvert dans HSC Mailinspector 5.2.17-3 à v.5.2.18. Une vulnérabilité de path traversal non authentifiée existe dans le fichier /public/loader.php. Le paramètre path ne vérifie pas correctement si le fichier et le répertoire transmis font partie de la racine web, ce qui permet à un attaquant de lire des fichiers arbitraires sur le serveur.

    🐞 Corrections de bugs

    • Correction de la fonction de recherche avec des entrées contenant un schéma.
      Recherche de schéma
      Recherche de scans avec un schéma précis
    • Correction du problème de recherche iOS lors de la recherche d’applications courantes comme Facebook.
      Recherche iOS
      Recherche d’applications courantes comme Facebook
    • Correction du problème où les valeurs exclues apparaissaient encore dans le graphe lors de la génération du PDF.
  11. Scan iOS TestFlight, intégrations Slack et autres améliorations

    Cette mise à jour introduit la prise en charge du scan d’applications via iOS TestFlight, des intégrations Slack, la prise en charge du scan d’applications web avec une SBOM et d’autres améliorations.

    Cette mise à jour introduit la prise en charge du scan d’applications via iOS TestFlight, des intégrations Slack, la prise en charge du scan d’applications web avec une SBOM et d’autres améliorations.

    🛡️ Scans

    • Ajout de la prise en charge de iOS TestFlight.
      iOS TestFlight
      Possibilité de scanner des applications iOS via TestFlight
    • Ajout de la prise en charge d’une SBOM dans les scans web pour une détection étendue des dépendances.
      SBOM d’un scan web
      Scan web avec une SBOM facultative

    📄 Intégrations CI/CD

    • Ajout de l’intégration de Slack pour les notifications de tickets. Consultez la documentation pour savoir comment configurer l’intégration.
      Intégration Slack

    🛠️ Remédiation

    • Affichage des tickets liés aux vulnérabilités dans la page du scan, avec la possibilité de filtrer les tickets par niveau de risque.
      Tickets de vulnérabilités
      Liste des vulnérabilités avec leurs tickets associés
    • Ajout de la prise en charge de la configuration de règles d’automatisation qui changent la priorité des tickets sélectionnés pour la valeur indiquée.
      Règles d’automatisation - priorité des tickets
      Règle d’automatisation pour changer la priorité des tickets
    • Ajout du lien du ticket au rapport de l’intégration Jira.

    📦 Détection

    • Amélioration de la détection des secrets Amazon.
    • Ajout de la détection de CVE-2024-24919, CVE-2024-23917, CVE-2024-27348, CVE-2024-4956, CVE-2021-40655, CVE-2024-29895, CVE-2024-4956 et CVE-2023-43208.

    🐞 Corrections de bugs et améliorations

    • Réduction de plus de 93 % du temps de chargement de la page du scan.
  12. Intégrations, améliorations de l’analyse dynamique et prise en charge d’un nouveau standard

    Cette mise à jour introduit plusieurs nouvelles intégrations avec les pipelines CI/CD, des améliorations de l’interception et de l’analyse des traces dynamiques, la prise en charge du standard MASVS v2.0.0 et de nombreuses corrections de bugs.

    Cette mise à jour introduit plusieurs nouvelles intégrations avec les pipelines CI/CD, des améliorations de l’interception et de l’analyse des traces dynamiques, la prise en charge du standard MASVS et de nombreuses corrections de bugs.

    📄 Intégrations CI/CD

    • Ajout de l’intégration des pipelines CI/CD TeamCity pour les scans automatisés.
      Intégration TeamCity
    • Ajout de l’intégration des processus de build GoCD.
      Intégration GoCD

    🤖 Interception et analyse des traces dynamiques

    • Ajout de l’extraction des arguments de type Dictionary des méthodes Objective-C, ce qui améliore la détection de nombreuses vulnérabilités, comme le stockage de données non sécurisé.
    • Ajout de la prise en charge de l’instrumentation dynamique des méthodes statiques Objective-C, ce qui améliore la détection de plus de 250 règles.
    • Ajout de l’extraction et de l’analyse des structures C sockaddr pour extraire l’adresse IP et le port.

    Extraction de sockaddr

    📑 Standard MASVS v2.0.0

    • MASVS 2.0 est arrivé, et Ostorlab le prend en charge :+1:

    OWASP MASVS-v2

    🛠️ Remédiation

    • Ajout d’un champ de date d’échéance aux tickets et de la possibilité de rouvrir tous les tickets exception après cette période.
    • Ajout d’un champ finished time à l’API des scans.

    🐞 Divers et corrections de bugs

    • Correction de la représentation arborescente des organisations sur la page des plans.
      orgs-tree
    • Correction d’un conflit de nom d’utilisateur dans l’authentification sociale.
  13. Découverte de chemins web cachés, détection de la vulnérabilité libwebp et nouvelles détections de CVE.

    Cette mise à jour ajoute la découverte de chemins web cachés, la détection de la vulnérabilité libwebp et de nouvelles détections de CVE.

    Cette mise à jour ajoute la découverte de chemins web cachés, la détection de la vulnérabilité libwebp et de nouvelles détections de CVE.

    🤖 Open source

    OXO version 1.0 est disponible. Elle est 10 fois plus rapide, prend en charge les architectures ARM64 et s’enrichit de capacités améliorées comme le scan de plusieurs actifs et une CLI plus simple et plus puissante.

    • Le lancement d’un scan est désormais 10 fois plus rapide : dans les versions précédentes, le lancement d’un scan prenait presque 3 minutes. Avec OXO v1, il est 10 fois plus rapide : un scan démarre en seulement 16,5 secondes.
    • Binaire autonome : OXO est désormais disponible sous forme de binaire autonome pour macOS, Linux et Windows.
    • Prise en charge de macOS et de l’architecture ARM64 pour les agents : si vous utilisez macOS avec un processeur ARM64, nous avons une excellente nouvelle pour vous ! OXO prend désormais en charge nativement les agents ARM64.
    • Scan d’un fichier d’inventaire : OXO permet de scanner plusieurs actifs à l’aide d’un fichier YAML de définition d’actifs. Vous pouvez ainsi scanner simultanément un grand nombre d’actifs de types différents.
    • CLI plus conviviale : à partir de OXO version 1, vous pouvez désigner la clé d’un agent de façon concise lors du lancement des scans. Au lieu de la clé complète de l’agent, vous pouvez utiliser le format abrégé <org>@<name>.
    • Nouveau site de documentation : OXO dispose désormais de son propre site de documentation, riche en tutoriels et en nombreux exemples.
    • Agent Store : OXO dispose désormais d’un store d’agents public. Vous pouvez publier votre agent sur le store OXO en suivant simplement ce tutoriel.
    • Suivi de la progression du scan par défaut : à partir de la version v1, --follow est le mode par défaut lorsque vous lancez un scan. OXO vous tient informé de la progression du scan.
    • Passage d’arguments aux agents directement depuis la CLI : les agents peuvent être paramétrés avec des arguments, ce qui vous donne plus de contrôle et de flexibilité. Le passage d’arguments est désormais disponible dans toute la CLI.
    • Possibilité de persister les messages : vous pouvez désormais persister tout type de message, comme une IP, un domaine, un lien ou des services exposés, grâce au nouvel agent open source OXO Nebula.

    Pour en savoir plus sur OXO v1.0, lisez l’article de blog complet.

    📦 Détection

    • Ajout de la découverte de chemins web cachés dans l’agent hubble à l’aide de Google Search et de Wayback.
    • Ajout de la détection de la vulnérabilité libwebp.
    • Ajout de la détection de CVE-2024-4040, CVE-2024-31461, CVE-2024-2389, CVE-2024-32764, CVE-2024-27956, CVE-2024-28890, CVE-2024-28255 et CVE-2024-26331.

    🐞 Corrections de bugs et petites améliorations

    • Correction d’un bug : l’import CSV d’adresses IP ne mettait pas à jour les actifs IP existants.
    • Correction d’un bug des champs de synchronisation Jira.
  14. Interface améliorée, rapport de scan plus concis, meilleure détection de l’usage non sécurisé des webviews et nombreuses corrections de bugs.

    Cette mise à jour améliore l’interface utilisateur de la plateforme, ajoute de nouvelles détections pour les vulnérabilités liées aux Webviews et apporte de nombreuses corrections de bugs.

    Cette mise à jour améliore l’interface utilisateur de la plateforme, ajoute de nouvelles détections pour les vulnérabilités liées aux Webviews et apporte de nombreuses corrections de bugs.

    📦 Détection

    • Ajout de la détection de CVE-2023-50969, CVE-2024-2879, CVE-2024-3273, CVE-2024-29269, CVE-2024-3400 et CVE-2023-24955.
    • Ajout de capacités de détection des pratiques non sécurisées liées aux Webviews dans les applications iOS.
    • Ajout d’une détection concise et pertinente de l’utilisation d’API dépréciées dangereuses.

    🛠️ Améliorations de la plateforme

    • Ajout d’une vue Compact à la couverture des appels :
      compact_callcoverage.png
    • Ajout de la possibilité de préciser les standards pertinents lors de la génération des rapports de scan :
      standars_pdf.png
    • Amélioration de l’apparence des nœuds du graphe :
      graph_appearance.png
    • Ajout de la possibilité de rechercher par runtime Objective-C dans l’IDE :
      objc_runtime_filter.png
    • Ajout du filtrage des nœuds potentiels :

    🐞 Corrections de bugs et petites améliorations

    • Le rôle par défaut des nouveaux utilisateurs est désormais Reader, au lieu du rôle User, plus privilégié. Ce changement concerne la configuration des accès SSO / SAML et la valeur par défaut de l’interface.
    • Amélioration de la documentation d’utilisation d’OXO.
  15. Instrumentation Objective C, détection du stockage de données non sécurisé, Regex DoS et nombreuses corrections de bugs.

    Cette mise à jour améliore nettement l’instrumentation d’objective-C, ajoute de nouvelles détections du stockage de données non sécurisé et des Regex DoS, et apporte de nombreuses corrections de bugs.

    Cette mise à jour améliore nettement l’instrumentation d’objective-C, ajoute de nouvelles détections du stockage de données non sécurisé et des Regex DoS, et apporte de nombreuses corrections de bugs.

    📦 Détection et base de connaissances

    • Amélioration de l’instrumentation dynamique pour objective-C et persistance des stack traces collectées dans la section Analysis Dynamic.
    • Ajout de capacités de détection des pratiques de stockage de données non sécurisé dans les applications iOS, notamment l’utilisation de mécanismes de stockage potentiellement vulnérables tels que UserDefaults et UIPasteboard.
    • Ajout de la détection des vulnérabilités de déni de service par expression régulière (ReDoS). Cette nouvelle fonctionnalité identifie les sinks qui utilisent une entrée utilisateur pour créer des expressions régulières, ce qui peut conduire à des attaques ReDoS.
    • Toutes les recommandations de la base de connaissances ont été affinées pour être exploitables : nous disposons désormais d’un processus pas à pas pour corriger les vulnérabilités.
      refined_kbs.png

    Amélioration du frontend

    • Ajout d’une table des matières aux articles de blog :
      table_of_content.png
    • Ajout d’une mise en évidence de la section Tips :
      tips_highlighting.png
    • Ajout d’un bouton pour télécharger tous les fichiers PCAP en une fois sous forme d’archive ZIP :
      download_all_pcaps.png
    • Affichage des libellés des arêtes et des nœuds du graphe dans une carte :
      graph_edge_card.png

    🐞 Corrections de bugs

    • Correction de la génération des règles pour iOS afin de prendre en compte la fonction init.
  16. Détection du Privacy Manifest d’Apple, de la porte dérobée liblzma et correctifs de la surface d’attaque.

    Cette mise à jour apporte des correctifs pour la surface d’attaque, la détection de la porte dérobée liblzma et un store public pour les agents.

    Cette mise à jour apporte des correctifs pour la surface d’attaque, la détection de la porte dérobée liblzma et un store public pour les agents.

    📦 Détection

    • Ajout de la détection des fichiers Privacy Manifest d’Apple. Un Privacy Manifest décrit les données qu’une application ou un SDK tiers collecte, ainsi que les raisons pour lesquelles il utilise les API concernées. Les développeurs doivent l’inclure dans leurs applications avant le 1er mai 2024. La règle de détection vérifie que les applications respectent cette nouvelle exigence et si leur implémentation est sécurisée ou non.
    • Ajout de la détection du mode DEBUG de Django activé.
    • Ajout de la détection de la fuite de secrets dans les applications Web.
    • Ajout de la détection de la porte dérobée liblzma.
    • Ajout de la détection de CVE-2023-48788, CVE-2021-44529, CVE-2019-7256, CVE-2022-20767, CVE-2022-0412 et CVE-2024-1212.
    • Amélioration de la détection des informations personnelles identifiables (PII). La règle détecte désormais beaucoup plus de méthodes vulnérables qui divulguent des données PII. La détection des fuites de PII s’appuie désormais aussi sur une règle statique.
    • Amélioration de la détection des paramètres WebView de contenu mixte, grâce à l’analyse et à la détection de davantage de paramètres WebView dangereux.

    🤖 Open source

    🐞 Corrections de bugs

    • Correction de la confirmation des actifs, qui prenait le rouge comme couleur personnalisée par défaut.
    • Correction des filtres de recherche Android et iOS qui ne fonctionnaient pas pour les actifs potentiels.
    • Correction de l’ADN du matcher de CVE pour prendre en compte les dernières CVE.
  17. Ajout de la détection des injections CSS, prise en charge d’ARM64 et migration des images Docker des agents.

    Cette mise à jour apporte des correctifs pour la surface d’attaque, la migration des images Docker des agents vers Docker Hub, des capacités de détection renforcées pour les vulnérabilités et la prise en charge de l’architecture ARM64 dans l’OSS.

    Cette mise à jour apporte des correctifs pour la surface d’attaque, la migration des images Docker des agents vers Docker Hub, des capacités de détection renforcées pour les vulnérabilités et la prise en charge de l’architecture ARM64 dans l’OSS.

    🕸️ Surface d’attaque

    • Correction d’un problème : Attack Surface créait des actifs non confirmés à partir des vulnérabilités détectées. Les utilisateurs peuvent désormais collecter uniquement les métriques des actifs confirmés et maintenus de la surface d’attaque, sans être gênés par des actifs non validés issus des scans.

    🛠️ Infrastructure

    • Migration des images Docker des agents vers Docker Hub pour offrir plus de visibilité et de rapidité aux agents OXO open source.

    📦 Détection

    • Ajout de la détection de la vulnérabilité de path traversal d’aiohttp, activement exploitée.
    • Ajout de la détection des vulnérabilités d’injection CSS menant à la prise de contrôle d’une application, au keylogging et au defacement.

    🤖 Open source

    • Ajout de la prise en charge de l’architecture ARM64, qui permet d’exécuter le vénérable OXO sur les Mac à vitesse native.
  18. Fichiers PCAP des scans exposés et mapping personnalisé JIRA

    Cette mise à jour introduit une série de nouvelles fonctionnalités liées à l’IDE, à l’intégration Jira et à OXO, ainsi que de nombreuses améliorations de la plateforme.

    Cette mise à jour introduit une série de nouvelles fonctionnalités liées à l’IDE, à l’intégration Jira et à OXO, ainsi que de nombreuses améliorations de la plateforme.

    📄 Fichiers PCAP exposés dans l’IDE.

    • Conçue pour les équipes sécurité qui veulent pousser l’analyse encore plus loin, cette fonctionnalité vous permet désormais de télécharger tous les PCAP bruts de votre scan mobile complet.
      Fichiers PCAP

    🤖 Open source

    • Les binaires de l’orchestrateur de scans OXO sont disponibles à chaque nouvelle release pour Ubuntu, macOS et Windows.

      Binaires OXO

    • Ajout de raccourcis pour les clés d’agent : au lieu de

    oxo scan run --agent agent/ostorlab/nmap ip 8.8.8.8
    

    Vous pouvez désormais simplement exécuter :

    oxo scan run --agent nmap ip 8.8.8.8
    

    Ou

    oxo scan run --agent @your-org/nmap ip 8.8.8.8
    
    • Ajout de la prise en charge du scan de plages réseau et d’adresses IP dans le runtime cloud.
    oxo scan --runtime=cloud run -g network_agent_group.yaml ip  8.8.8.8/30
    

    📑 Mapping des champs personnalisés Jira

    • Si l’intégration Jira est activée sur Ostorlab, vous pouvez désormais mapper les champs personnalisés de vos tickets avec les champs Ostorlab.
      Mapping personnalisé
    • Les champs et leurs valeurs peuvent être synchronisés de votre projet JIRA vers Ostorlab et inversement.

    🕸️ Améliorations de la surface d’attaque

    • Ajout de la possibilité de modifier les nœuds potentiels en indiquant un propriétaire potentiel personnalisé.

    🔬 Détection des XSS

    • Améliorations de la détection des XSS par postMessage, avec la détection des XSS dans des objets de données complexes.

    🐞 Corrections de bugs

    • Correction de la ségrégation et exclusion des règles peu fiables dans l’agent VirusTotal.
    • Correction de la confusion d’écosystème dans la détection des dépendances obsolètes.
  19. Améliorations de la CLI open source, de la plateforme et de la détection.

    Cette mise à jour apporte diverses améliorations au scanner XSS, aux fonctionnalités de la CLI open source et à la création de règles de surveillance.

    Cette mise à jour apporte diverses améliorations au scanner XSS, aux fonctionnalités de la CLI open source et à la création de règles de surveillance.

    🛠️ Améliorations de la plateforme

    • Le parcours de création d’une règle de surveillance a été restructuré pour être plus convivial et plus intuitif.
      Aperçu du nouveau parcours de surveillance

    📦 Détection et base de connaissances

    • Ajout de la détection de la vulnérabilité d’écriture hors limites Fortinet FortiOS SSL VPN.
    • Amélioration de l’agent XSS pour détecter les XSS basées sur PostMessage.

    🤖 Open source

    • Livraison de la première version de l’agent Nebula pour la persistance locale des messages.
    • Ajout de la prise en charge des arguments primitifs des agents dans l’exécution d’un scan par la CLI. Vous pouvez passer des arguments avec l’option --arg, par exemple :
    oxo scan run --agent agent/ostorlab/nmap --follow agent/ostorlab/nmap --arg fast_mode:False ip 8.8.8.8
    

    Cette commande lance un scan avec l’agent Nmap, l’argument fast_mode étant défini à False :

    Aperçu d’un scan oxo avec des arguments d’agent

  20. Améliorations de la surface d’attaque, de la remédiation, des règles d’automatisation et de la détection

    Cette mise à jour apporte une série d’évolutions visant à améliorer l’expérience utilisateur et la plateforme, ainsi que des corrections de bugs dans diverses fonctionnalités.

    Cette mise à jour apporte une série d’évolutions visant à améliorer l’expérience utilisateur et la plateforme, ainsi que des corrections de bugs dans diverses fonctionnalités.

    🕸️ Améliorations de la surface d’attaque et de l’inventaire

    • Les utilisateurs peuvent désormais exporter les actifs de l’inventaire vers un fichier CSV pour faciliter la manipulation et l’analyse des données.
      Exporter les actifs
    • Le champ propriétaire de l’actif est désormais prérempli lors de la modification d’un ou de plusieurs actifs, ainsi que lors de la confirmation de nœuds potentiels.
    • Correction d’un bug qui faisait échouer l’attribution de propriétaires de la surface d’attaque à un auditeur de la surface d’attaque lorsque l’utilisateur créait un nouveau propriétaire dans la fenêtre modale.

    📄 Améliorations de la remédiation

    • Les expressions régulières sont désormais prises en charge pour filtrer les données dans Remediation, Inventory et Attack Surface, pour des recherches plus fines.
    • Correction du fonctionnement du filtre d’exclusion pour les tickets assignés et auto-déclarés.
    • Correction des métriques des tickets, désormais calculées d’après la date de clôture plutôt que la date de modification.
    • Les utilisateurs peuvent désormais ouvrir les tickets créés dans de nouveaux onglets lorsqu’ils utilisent la fonction « Save & Add Another », pour un accès pratique.

    ⚙️ Mises à jour des règles d’automatisation

    • Nouvelle action de règle d’automatisation permettant de supprimer les tags attribués aux tickets ou aux actifs sélectionnés, pour plus de personnalisation et de contrôle.
    • Vous pouvez désormais voir la liste des éléments auxquels une nouvelle règle s’appliquera avant de la créer.
      Aperçu de la liste des éléments auxquels s’applique la nouvelle règle

    🛡️ Améliorations des scans

    • Correction d’un problème de téléchargements multiples des scans exportés.
    • Les résumés de scans mobiles affichent désormais les adresses IP dans l’aperçu des liens du backend, pour un meilleur contexte.
      Adresses IP du backend dans le résumé du scan

    📦 Détection et base de connaissances

    • Ajout de la détection des vulnérabilités de stockage non sécurisé dans les applications mobiles.
    • Descriptions et recommandations améliorées pour les vulnérabilités liées aux informations personnelles identifiables (PII), avec des extraits de code éclairants.
    • Les détections d’injection HTML et de chargement dynamique de code ont également été affinées pour gagner en précision.

    🤖 Open source

    • Ajout de la prise en charge du scan d’une liste d’actifs à l’aide d’un fichier de définition d’actifs Yaml. Vous pouvez passer un fichier de définition d’actifs avec l’option -a, par exemple :
    oxo scan run --install -g agent_group.yaml -a assets_group.yaml
    

    Définition du groupe de cibles OXO
    - Correction d’un bug lié à la progression du téléchargement lors de l’installation des agents. Le bug était une KeyError qui survenait généralement à cause de problèmes réseau pendant l’installation des agents. À cause de ce bug, l’installation d’un agent échouait parfois. L’erreur est désormais gérée proprement, de sorte que l’installation des agents n’échoue plus.

    🗝️ Page des clés d’API améliorée

    La page des clés d’API a été repensée pour être plus facile à utiliser.

  21. Améliorations de OXO open-source

    La dernière mise à jour de OXO open-source apporte des améliorations substantielles, avec des temps de démarrage et d’exécution plus rapides. Elle renforce aussi les capacités de recherche dans la CLI pour des requêtes plus efficaces. Les utilisateurs bénéf...

    Améliorations de OXO open-source

    OXO open-source s’enrichit de nouvelles fonctionnalités et améliorations pour faciliter son utilisation :

    Spécification améliorée des messages dans les groupes d’agents :

    • Les utilisateurs peuvent désormais préciser la source des messages au sein d’un groupe d’agents.
    • Les utilisateurs peuvent désormais préciser in_selector dans la définition du groupe d’agents. Cette fonctionnalité remplace la configuration par défaut définie dans le fichier YAML de l’agent, pour plus de flexibilité et de personnalisation.
      Choisir l’agent accepté

    Capacités de recherche étendues dans la CLI :

    • Recherche par niveau de risque : les utilisateurs peuvent désormais rechercher des vulnérabilités selon un niveau de risque précis ou une combinaison de plusieurs niveaux de risque.
      Recherche par mots-clés
    • Recherche par mots-clés dans différents champs : les utilisateurs peuvent désormais rechercher les vulnérabilités qui contiennent un texte précis.
      Recherche avec risk_rating

    Amélioration des performances :

    • En réduisant l’intervalle de contrôle de santé des agents et en optimisant le processus de mise à l’échelle, les utilisateurs bénéficient de temps de démarrage et d’exécution plus rapides, ce qui améliore nettement l’efficacité globale de OXO open-source.

    Améliorations de la sécurité

    • Amélioration des capacités de détection des vulnérabilités de path traversal.
    • Affinement des mécanismes de détection pour mieux identifier les vulnérabilités de redirection d’intent.
  22. Nom des identifiants de test

    La dernière mise à jour ajoute la fonctionnalité « nom des identifiants de test », qui permet aux utilisateurs d’étiqueter leurs identifiants de test pour les identifier et les gérer plus facilement.

    Nom des identifiants de test

    Les utilisateurs peuvent désormais attribuer un nom ou une étiquette personnalisé à leurs identifiants de test, pour mieux les organiser et les identifier. Grâce à ce nom ou cette étiquette facultatif, les utilisateurs reconnaissent et gèrent rapidement leurs identifiants de test, et distinguent les différentes configurations de test.

    Nom des identifiants de test

  23. Chemins de découverte de la surface d’attaque

    La dernière mise à jour intègre les chemins de découverte de la surface d’attaque, qui détaillent comment les actifs ont été découverts. Cet ajout permet de comprendre de quel(s) actif(s) provient un actif donné.

    Chemins de découverte de la surface d’attaque

    La dernière mise à jour intègre les chemins de découverte de la surface d’attaque, qui détaillent comment les actifs ont été découverts. Cet ajout permet de comprendre de quel(s) actif(s) provient un actif donné.

    Le chemin de découverte de la surface d’attaque d’un actif est visible depuis la page de détails de l’actif : ouvrez l’Inventory, puis cliquez sur l’actif.

    Chemin de découverte de la surface d’attaque

    Le chemin de découverte est également visible depuis la page de découverte : faites un clic droit sur l’actif dans le graphe.

    Menu du chemin de découverte de la surface d’attaque

    Attributs des arêtes du graphe

    Les arêtes du graphe affichent désormais des attributs, ce qui facilite la compréhension des relations entre les nœuds. C’est utile pour savoir quel outil a découvert le nœud, quand il a été découvert, quand il a été vu pour la dernière fois, etc.

    Attributs des arêtes du graphe de la surface d’attaque

    Ensemble, ces mises à jour contribuent à mieux comprendre la découverte de la surface d’attaque.

  24. IAM, XSS et plus de 1 000 nouvelles règles dynamiques.

    Les dernières mises à jour améliorent nettement l’analyse dynamique grâce à la prise en charge de nouveaux langages de programmation et à la détection de motifs vulnérables, affinent la gestion IAM avec de nouveaux rôles, offrent un contrôle d’accès plus gr...

    🛠️ Analyse dynamique améliorée

    Au cours du dernier mois, l’analyse dynamique a fait des progrès significatifs. Nous avons étendu nos capacités à l’instrumentation de Java, Kotlin, Swift et Dart 🚀. Nous avons également renforcé nos mécanismes de détection, qui identifient plus de 1 365 nouveaux motifs vulnérables en Swift et 846 en Dart.

    Dossiers HTTP

    🗝️ Gestion IAM affinée

    Nous avons affiné la gestion IAM en introduisant deux nouveaux rôles : Reader, qui offre un accès en lecture seule, et Attack Surface Auditor, destiné à mener des audits approfondis de la surface d’attaque. Cette mise à jour garantit une gestion des accès mieux adaptée et plus sûre.

    Dossiers HTTP

    🔍 Des informations plus détaillées sur la surface d’attaque

    La fonctionnalité Attack Surface offre désormais un contrôle d’accès plus granulaire, défini par Owner. Cette mise à jour améliore à la fois la précision des recommandations d’actifs découverts et la finesse des droits d’accès, pour une gestion des actifs plus sûre et plus efficace.

    Dossiers HTTP

    🛡️ Capacités de détection des XSS renforcées

    Nos capacités de détection des XSS ont été profondément remaniées, ce qui améliore les taux de détection et élargit la couverture. Nous avons ajouté plusieurs nouveaux payloads et repensé notre approche des tests authentifiés, ce qui renforce considérablement la robustesse de l’authentification pendant les tests.

    📦 Détection avancée des dépendances vulnérables

    Nous avons amélioré la corrélation entre les empreintes des applications et les recherches de vulnérabilités connues. Cette amélioration a permis de détecter plus de 150 % de nouveaux paquets, dans de nombreux frameworks et langages, ce qui renforce nettement notre capacité à identifier et à atténuer les vulnérabilités.

    🐞 Corrections de bugs

    • Correction d’un problème qui provoquait des erreurs dans la détection des fuites de code via les source maps.
    • Correction d’une erreur survenant lors de l’évaluation de la réputation des adresses IP.
    • Correction d’un bug qui empêchait le crawler de collecter les en-têtes de requêtes et de réponses.
    • Meilleure gestion des arguments volumineux collectés pendant l’analyse dynamique.
    • Correction d’un problème de délai d’expiration de l’onglet XSS, pour qu’aucune vulnérabilité ne soit manquée.
    • Mise à jour et clarification des descriptions de nos entrées de la base de connaissances.
    • Correction des erreurs de validation CSV lors des imports d’actifs.
    • Amélioration du calcul de l’ADN de vulnérabilité dans l’agent XSS pour une détection plus précise.
  25. Prise en charge de la Basic Authentication, dossiers HTTP et autres améliorations

    Ostorlab prend désormais en charge la Basic Authentication, les dossiers HTTP et propose diverses améliorations des sections surface d’attaque et stack traces.

    Dossiers HTTP

    Découvrez les dossiers HTTP (HTTP Folders), une nouvelle façon de naviguer dans les communications de votre application. Parcourez facilement les domaines et sous-domaines pour obtenir une vue claire des requêtes et des réponses, et tirez des enseignements précieux grâce à une visibilité simplifiée. Vous pouvez consulter les dossiers HTTP de votre application dans la section IDE de votre rapport de scan.

    Dossiers HTTP

    • ℹ️ Informations détaillées : chaque dossier HTTP comprend des informations détaillées telles que le domaine, le sous-domaine et la liste des requêtes et des réponses.
    • 🔍 Recherche et filtrage : recherchez et filtrez facilement les dossiers HTTP par domaine, sous-domaine ou requête précise, pour une surveillance et une analyse efficaces.

    Basic Authentication

    Ostorlab prend désormais en charge la Basic Authentication dans les scans Web. Testez vos applications sans accroc avec la Basic Authentication ou l’authentification composée (par formulaire ou par script), pour un scan plus étendu.

    • 🔒 Diverses méthodes d’authentification : profitez de nombreuses possibilités de test grâce à la prise en charge de l’authentification Basic et composée.
    • 🌐 Périmètre de test élargi : assurez une couverture plus large des tests de votre application.

    Amélioration de la surface d’attaque

    Nous avons amélioré la section Attack Surface pour simplifier la navigation. Le nouvel onglet « Nodes » fournit la liste complète de tous les nœuds de votre graphe de surface d’attaque, avec un résumé de leurs propriétés, notamment leur type et leur propriétaire. Vous pouvez consulter les « Nodes » de votre surface d’attaque dans la section Attack Surface.

    Surface d’attaque

    Amélioration de la recherche dans les stack traces

    Nous avons amélioré la recherche dans les stack traces de l’onglet Dynamic de la section IDE. Vous pouvez désormais rechercher facilement des stack traces par type de Runtime, notamment Flutter, C, Dex ou Swift.

    Stack Traces

  1. Introduction d’un système complet de journaux d’audit

    Introduction d’un système complet de journaux d’audit couvrant les connexions des utilisateurs, les modifications de données, les changements de configuration, et plus encore.

    Audit Logs

    Introduction d’un système complet de journaux d’audit. Cette nouvelle fonctionnalité permet aux administrateurs de l’organisation de suivre et de surveiller diverses activités et changements au sein de l’organisation, pour une meilleure visibilité sur les actions des utilisateurs. Vous pouvez consulter les journaux d’audit de votre organisation dans la section Audit Logs de la Library.

    Audit Logs

    • 📜 Audit Actions : audit d’un large éventail d’actions, dont les connexions des utilisateurs, les modifications de données, les changements de configuration, et plus encore.
    • 🕦 User Activity Tracking : enregistrement des interactions des utilisateurs pour aider à maintenir la responsabilité et la sécurité.
    • ℹ️ Detailed Information : chaque entrée du journal d’audit inclut des informations détaillées, comme l’utilisateur responsable, l’horodatage et une description de l’action précise effectuée.
    • 🔍 Search and Filter : recherchez et filtrez facilement les journaux d’audit par utilisateur, date ou activité précise, pour une surveillance et une analyse efficaces.
  2. Prise en charge de l’intégration CI/CD Bitbucket, améliorations de l’IDE

    Prise en charge de l’intégration CI/CD Bitbucket, améliorations de l’IDE et plus encore.

    Intégration CI/CD Bitbucket

    Intégrez facilement le scan de sécurité Ostorlab à vos pipelines CI/CD. Pour commencer, consultez notre documentation.

    🔐 Améliorations de l’IDE et de la sécurité

    • 📄 Journaux des scans mobiles affichés directement dans l’IDE.
      IdeLogs
    • ⚡ IDE plus rapide et plus réactif.
    • 🚫 Ajout de la note de risque Critical.

      Critical-risk-rating

    • 🌐 Rapport de réputation pour les IP et les domaines.

    • Détection de la prise de contrôle de compte Oauth à partir des fichiers de configuration
    • Les tickets d’exception et de faux positif ne sont plus agrégés.

    🎨 Améliorations de l’interface et corrections

    • 🛠️ Correction des synthèses de scan pour les scans partagés.
    • 🖥️ Distinction entre les cibles du store et les cibles de fichiers dans les sections de remédiation : Les scans depuis le store et les scans de fichiers sont désormais agrégés séparément. Cela permet de distinguer les deux types de scans dans la section de remédiation.
    • ⚡ Chargement plus rapide de la page des tickets.
    • Possibilité d’ajouter des titres lors de la création de scans.
      Critical-risk-rating
    • Nouveaux événements de scan dans la page des tickets.
    • Prise en charge des images SVG pour les images d’organisation.
    • Dans la page d’abonnement : affichage du tag Canceled uniquement si le plan est actif.
    • Lorsque l’on quitte la page d’un ticket en mode édition, une invite propose d’enregistrer les modifications.
    • Refonte de la page des paramètres de l’organisation.
    • Ajout de la suppression en masse des identifiants de test.
    • Ajout de la possibilité de désactiver les notifications par e-mail.
    • Meilleure présentation de la signature des fonctions, avec le nom et le type des paramètres.

    🔐 Mises à jour open source

    • Meilleure gestion des problèmes de connexion lors de l’initialisation des agents.
    • Meilleure présentation des notes de risque dans la CLI.
  3. Sécurité renforcée, mappage de conformité et amélioration de l’expérience utilisateur

    La nouvelle version apporte des mesures de sécurité avancées, un mappage de conformité et des améliorations de l’expérience utilisateur, dont la détection de l’injection d’URL et de la prise de contrôle de compte OAuth, le mappage de conformité PCI/RGPD et ...

    🔐 Améliorations de la sécurité :

    • 🛡️ Détection améliorée de l’injection d’URL, ajout de la détection de la prise de contrôle de compte OAuth et de la prévention des fuites de source maps, avec une meilleure détection des vulnérabilités de dependency confusion.
    • 🌐 Mappage des standards de conformité PCI et RGPD.
    • 📊 Séparation des vulnérabilités entre les scans du store et les scans de fichiers pour un reporting plus clair.
    • 🚫 Meilleur signalement des vulnérabilités CVE.

    🚀 Améliorations de l’expérience utilisateur :

    • 📄 Rapports PDF améliorés, avec des graphiques et des synthèses enrichis.
    • ⚡ Détection des secrets 10 fois plus rapide pour des scans plus rapides.
    • 🖥️ Introduction d’une nouvelle interface de tickets et de remédiation pour une meilleure utilisabilité et des actions courantes.
    • 🔍 Fonctionnalité de recherche de scans améliorée pour retrouver plus facilement l’information.
  4. Prise en charge du scan SBOM dans les pipelines Circleci, AzureDevOps et GitHub, et du scan multi-SBOM

    Prise en charge de plusieurs.

    Ajout de la prise en charge du scan multi-SBOM et de la possibilité de scanner des fichiers SBOM via les intégrations CI/CD.

    📢 Prise en charge des SBOM en CI/CD

    🔄🛠️ ️Il est désormais possible de lancer le scan de fichiers SBOM via les intégrations CI/CD d’Ostorlab. Pour plus d’informations, consultez Github Integration, Azure-Devops Integration, CircleCi Integration

    CircleCi

    📢 Multi-SBOM

    Multi-Sbom

    Ostorlab permet désormais le scan simultané de plusieurs fichiers Software Bill of Materials (SBOM) 📁📝 Documentation.

  5. Filtrage des éléments du rapport PDF par note de risque et par statut de ticket

    Ostorlab permet désormais de filtrer les éléments du rapport PDF à la fois par note de risque et par statut de ticket.

    Ostorlab permet désormais de filtrer les éléments du rapport PDF à la fois par note de risque et par statut de ticket.

    Fenêtre modale pour filtrer les éléments du rapport PDF à la fois par note de risque et par statut de ticket

    Les statuts des tickets sont désormais aussi inclus dans le rapport pour une meilleure compréhension :

    Rapport PDF affichant à la fois la note de risque et le statut de ticket

  6. Août : semaine de corrections !

    Pendant notre récente Fix-It Week 🛠️😃, notre équipe dévouée a fourni un effort considérable pour traiter et résoudre plus de 107 problèmes affectant nos systèmes.

    Pendant notre récente Fix-It Week 🛠️😃, notre équipe dévouée a fourni un effort considérable pour traiter et résoudre plus de 107 problèmes affectant nos systèmes. Cette semaine intense a apporté de nombreuses améliorations de fonctionnalités, de stabilité et de sécurité sur plusieurs composants de notre application. 🚀🔧🔒 Voici les corrections les plus notables : 📋🔍

    Sécurité :

    • Amélioration de la détection et de la remédiation des attaques par force brute, en particulier le credential stuffing 🔐💪
    • Amélioration de la gestion des XSS dans le fuzzing des champs de formulaire 🛡️🔍
    • Amélioration de la description et des recommandations de plusieurs vulnérabilités courantes 📝🔒
    • Amélioration de la détection par fingerprint des dépendances Xamarin 🧐🔍

    Surface d’attaque :

    • Amélioration de la gestion des valeurs de TLD limites 🔄🔍

    Interface :

    • Ajout du filtrage des éléments dans le mode d’édition des tickets 🔍🎫
    • Améliorations de l’interface 🎨✨

    Production :

    • Série de corrections de bugs, suppression de code mort et mises à niveau de versions, certaines avec leur lot de casses, de peine, de sueur et de larmes 😅🚑🔧
    • Ajout de la prise en charge du geofencing des téléchargements dans davantage de pays 🌍📥🔒

    Monkey Tester :

    • Traitement des problèmes de navigation dans certains cas limites grâce à la détection d’images et à la lecture OCR 🐒🔍📖

    Jira :

    • Mise à jour de la Jira Projects API pour récupérer les projets en mode réel 📊🔄
    • Ajout du rétroportage des tickets en cas de modification des paramètres du projet Jira ↩️🎫

    Mobile : * Prise en charge de différentes régions dans l’iOS Downloader : ajout du téléchargement d’applications iOS au Japon, en Russie, au Royaume-Uni, en Allemagne et en Chine 🌏📱🇯🇵🇷🇺🇬🇧🇩🇪🇨🇳.

  7. Détection étendue des dépendances

    Ostorlab permet désormais d’importer un SBOM ou un Lockfile pour une détection étendue des dépendances.

    Nous avons le plaisir d’annoncer qu’Ostorlab permet désormais d’importer un SBOM ou un Lockfile pour une détection étendue des dépendances.

    Créer un scan avec un SBOM ou un Lockfile

    Fichiers pris en charge

    La plateforme prend en charge une longue liste de SBOM et de Lockfiles.

    • SPDX
    • CycloneDX
    • gradle.lockfile
    • pubspec.lock
    • buildscript-gradle.lockfile
    • pnpm-lock.yaml
    • package-lock.json
    • packages.lock.json
    • pom.xml
    • Gemfile.lock
    • yarn.lock
    • Cargo.lock
    • composer.lock
    • conan.lock
    • mix.lock
    • go.mod
    • requirements.txt
    • Pipfile.lock
    • poetry.lock

    Pour commencer, consultez les étapes détaillées de notre documentation d’intégration ici.

  8. Intégrations CI/CD CircleCI et AppCenter

    Ajout des intégrations CI/CD CircleCI et AppCenter.

    Nous avons le plaisir d’annoncer l’ajout des intégrations CI/CD CircleCI et AppCenter.

    📢 Circleci

    Avec l’orb CircleCI, vous pouvez intégrer le scan de sécurité à votre pipeline de déploiement. Cette intégration permet de renforcer la sécurité de vos applications pendant le processus de déploiement.

    CircleCi

    Pour commencer, consultez les étapes détaillées de notre documentation d’intégration ici.

    📢 AppCenter

    Avec l’intégration AppCenter, vous pouvez intégrer le scan de sécurité Ostorlab à vos pipelines CI/CD.

    CircleCi

    Pour plus d’informations et d’instructions, consultez la documentation ici.

  9. Nouvelles fonctionnalités et corrections de juillet 2023

    Nous avons le plaisir de vous présenter de nombreuses améliorations et fonctionnalités : détection open source des vulnérabilités Flutter, prise en charge étendue de l’authentification sociale pour Google et Github, synthèses enrichies par l’IA, une interfa...

    Nous avons le plaisir d’annoncer une série de mises à jour et d’améliorations conçues pour améliorer votre expérience et votre sécurité. Voici les nouveautés :

    🔐 Améliorations de la sécurité

    • Ajout de plus de 200 règles de détection spécifiques à Flutter pour mieux repérer les vulnérabilités.🎯
    • Amélioration des entrées de vulnérabilités pour divers problèmes, dont l’injection de template, l’injection XML, le path traversal via ZIP, et plus encore.🔧
    • Prise en charge de l’authentification biométrique non sécurisée et du XSS côté client parmi les nouvelles vulnérabilités.🛡️
    • Lancement d’un module Flutter vulnérable open source pour la contribution de la communauté.🚀
    • Déploiement d’une fonctionnalité de détection des devsettings Facebook non sécurisés.🔍
    • Corrections de bugs mineures et améliorations de notre processus de génération des PDF.📝

    🔄 Améliorations de l’authentification

    • L’authentification sociale prend désormais en charge les fournisseurs Google et Github, pour une connexion fluide et sécurisée.🔑

    🧠 Mises à jour de l’IA et de l’analyse

    • Introduction d’un système de synthèse et de recommandation enrichi par l’IA pour mieux décider.🤖
    • Ajout du listage dynamique des appels à l’environnement d’analyse, pour une exploration plus complète.🔎
    • Abandon de certains résultats iOS pour des résultats plus précis.❌

    🖥️ Évolutions de l’interface et de l’expérience utilisateur

    • Refonte de l’interface des notifications pour une expérience plus fluide.🔔
    • Ajout du nombre de tickets dans le menu de remédiation pour mieux gérer les tâches.📊
    • Déploiement de filtres de recherche basés sur la durée pour affiner vos résultats.⏱️
    • Le nombre de créneaux est désormais visible sur la page de paiement, pour plus de transparence.💳
    • Nous avons aussi donné un nouveau look à notre blog !🌐

    🤝 Intégration et support

    • Corrections de bugs mineures dans la prise en charge de l’intégration Jira pour une collaboration plus fluide.🔧
    • Meilleure prise en charge du geofencing pour plusieurs pays, dont l’Inde et le Royaume-Uni.🌍
    • Meilleure prise en charge du Monkey Tester pour la navigation basée sur Webview sur Android et iOS.📱

    🐛 Corrections de bugs et contributions open source

    • Correction de bugs dans la prise en charge des fichiers AAB pour une meilleure expérience avec les applications.🛠️
    • Correction de plusieurs problèmes dans des agents open source comme Truffle Hog et Semgrep.🐞
    • Lancement d’un agent OSV open source pour une collaboration plus large avec la communauté.👥
    • Correction de bugs mineurs pour améliorer le fonctionnement des Automation Rules.🔄
  10. Fonctionnalités de sécurité renforcées, nouvelles règles d’automatisation et plans annuels flexibles pour une meilleure expérience utilisateur

    La dernière version apporte plusieurs améliorations : navigation plus rapide, rapports hebdomadaires, export vers CSV, nouvelles détections de vulnérabilités, authentification 2FA améliorée, extraction du routage dynamique des frameworks web populaires, nou...

    Notre dernière version regorge d’améliorations conçues pour élever votre expérience de la sécurité avec Ostorlab. De la découverte de la surface d’attaque à la détection des vulnérabilités et au reporting, nous avons fait des progrès importants pour que votre parcours de sécurité soit plus fluide que jamais.

    Voici les principaux points de notre dernière version :

    • Navigation plus rapide et plus simple dans les artifacts et la couverture des scans ;
    • Rapports hebdomadaires qui donnent des informations précieuses sur les tendances et les schémas ;
    • Bouton d’export vers CSV dans les menus des scans et des tickets, pour plus de confort ;
    • Plus de 50 nouvelles détections de vulnérabilités, qui améliorent encore la qualité de nos évaluations de sécurité ;
    • Authentification 2FA par SMS améliorée, pour une couche de sécurité supplémentaire ;
    • Extraction du routage dynamique des frameworks web populaires comme Next.js et Nuxt.js, qui vous aide à identifier plus efficacement les vulnérabilités potentielles de vos applications web.

    Nouvelles règles d’automatisation

    Nous avons le plaisir d’annoncer le lancement de nos nouvelles fonctionnalités de règles d’automatisation, conçues pour simplifier votre workflow et votre gestion de la sécurité. Avec ces nouvelles fonctionnalités, vous pouvez désormais assigner automatiquement des propriétaires, définir des tags, envoyer des notifications par e-mail, et plus encore.

    Voici quelques exemples d’utilisation des nouvelles règles d’automatisation :

    • Assigner automatiquement des vulnérabilités à un utilisateur pour la remédiation ;
    • Confirmer les actifs découverts et leur assigner automatiquement un propriétaire ;
    • Appliquer des tags spécifiques aux actifs qui correspondent à certains filtres ;
    • Recevoir des notifications par e-mail lorsque des actifs correspondent à un motif précis, par exemple lorsqu’un service potentiel expose SSH sur un port non standard.

    Plans annuels flexibles : utilisez vos créneaux de test quand vous voulez, où vous voulez

    Nous avons le plaisir d’annoncer que nous avons apporté des changements importants à nos plans annuels, en nous basant sur vos retours. L’une des fonctionnalités les plus demandées par nos utilisateurs était la possibilité d’ajuster l’utilisation de leurs plans annuels pour répondre aux pics de besoins de test, sans perdre de créneaux de test pendant les périodes d’inactivité ou de développement.

    Nous sommes ravis de vous informer que nous avons pris en compte vos retours et ajusté nos plans annuels pour donner accès à tous les créneaux de test à tout moment. De plus, vous pouvez désormais être tranquille : les créneaux de test inutilisés ne seront pas perdus au cours d’un mois donné.

    Ces mises à jour sont déjà disponibles pour nos utilisateurs existants ayant un plan actif, ainsi que pour ceux qui souhaitent souscrire à un plan annuel.

    Nous espérons que ces changements vous permettront de tirer le meilleur parti de notre service et de répondre à vos besoins de test sans aucune difficulté.

  11. Détection améliorée de la surface d’attaque : scans plus rapides, surface d’attaque des applications mobiles et navigation améliorée

    Améliorations importantes de la plateforme de détection de la surface d’attaque, comme le filtrage avancé des actifs, les fonctions de recherche, les boutons d’action rapide et l’import en masse d’actifs ; elle mentionne aussi la possibilité de suivre la su...

    Améliorations de la surface d’attaque

    Nous avons apporté une longue liste de changements pour améliorer l’expérience de détection et de navigation dans votre surface d’attaque.

    Voici quelques-unes des nouvelles fonctionnalités :

    • Concentrez-vous sur n’importe quel actif grâce au bouton de filtre et accédez à ses connexions directes, voire à ses connexions de 2e et 3e niveau. Cette fonctionnalité aide à comprendre comment la découverte de la surface d’attaque détecte de nouveaux actifs. Un bon exemple : un utilisateur qui enregistre, avec son e-mail professionnel, plusieurs nouveaux domaines qui n’étaient suivis nulle part auparavant. Vous le savez bien, c’est Jean du Marketing 🙂.
    • Ajout de nouvelles fonctions de recherche puissantes, comme la recherche par plusieurs types de propriété ou l’exclusion des actifs correspondant à un motif de recherche.
    • Boutons d’action rapide pratiques pour lancer un scan ou ajouter une règle de surveillance. Si vous êtes curieux des vulnérabilités d’un actif, cliquez simplement sur « Quick Scan ».
    • L’import en masse d’actifs permet d’en ajouter beaucoup très facilement, en important simplement un fichier CSV.
    • Accédez aux données d’un actif directement depuis le graphe de la surface d’attaque, avec des informations comme les enregistrements DNS, les services ouverts, les bibliothèques utilisées, les données Whois, les certificats en cours d’utilisation, et bien plus encore.

    Un regard plus approfondi sur la surface d’attaque de vos applications mobiles.

    La surface d’attaque ne se limite pas aux noms de domaine et aux adresses IP, surtout si vous êtes une entreprise orientée mobile.

    La surface d’attaque d’Ostorlab détecte et suit désormais la surface d’attaque des applications mobiles : ce que l’application expose, quelles fonctionnalités dangereuses elle utilise, quelles bibliothèques elle utilise et, surtout, le suivi de leurs changements et du moment où ils surviennent. Elle liste même tous les systèmes backend et indique leur localisation géographique.

    Mobile Scan Summary

    Nos derniers travaux comprennent une nouvelle fonctionnalité d’analyse des scans, avec une synthèse des rapports de scan et des retours exploitables pour améliorer la sécurité de votre application. Enrichi par les données de la surface d’attaque, le rapport donne un aperçu utile de l’impact des problèmes identifiés.

    Des scans plus rapides 🏎🏎🏎

    Si vous utilisez la plateforme depuis un moment, vous avez peut-être remarqué que les scans s’exécutent plus vite, bien plus vite. Cela a demandé un effort d’ingénierie considérable pour augmenter la vitesse sans sacrifier la qualité. Ce n’est que la première étape vers un scan complet en moins d’une heure, objectif que nous visons avant la fin de cette année.

  12. Règles d’automatisation, options d’export, interface et support améliorés

    Règles d’automatisation, options d’export, interface et support améliorés. Ajout de fonctionnalités pour la recherche, le détail de l’historique et l’enregistrement des recherches. Corrections de bugs et optimisation des performances.

    • 🆕 Lancement de nouvelles règles d’automatisation pour assigner automatiquement des propriétaires, définir des tags, notifier les résultats, etc.
    • 🆕 Ajout de nouvelles options d’export vers CSV et d’une copie du ticket.
    • ⬆ Amélioration de l’interface de la surface d’attaque avec l’ajout de capacités de recherche.
    • 🆕 Ajout de détails sur la page Plans concernant l’utilisation exacte de l’historique.
    • ⬆ Amélioration de la vitesse et de l’interface des artifacts de scan et de la couverture des appels.
    • 🆕 Ajout de la prise en charge de Jenkins pour les nœuds de build distants.
    • 🆕 Lancement de l’e-mail hebdomadaire de synthèse de l’organisation, avec les derniers scans, les dernières vulnérabilités et les éléments nécessitant de l’attention.
    • 🆕 Ajout de la possibilité d’enregistrer des recherches.
    • 🐛 Plusieurs corrections de la création de tickets Jira.
    • ⬆ Ajout d’une nouvelle recherche dans la page de surveillance.
    • 🐛 Correction de la gestion des fichiers XAPK.
    • 🆕 Ajout d’une nouvelle fonctionnalité de synthèse du scan dans les rapports PDF.
    • ⬆ Amélioration de la couverture de l’enregistreur d’authentification web pour prendre en charge de nouveaux cas.
    • 🆕 Ajout dans le crawler de la prise en charge de l’extraction des chemins pour les frameworks web à routage dynamique comme Next.js et Nuxt.js.
    • 🆕 Lancement d’un nouvel agent open source pour trufflehog.
    • 🆕 Ajout de la prise en charge du VPN Wireguard dans plusieurs agents open source comme nmap, tsunami, nuclei ...
    • 🆕 Amélioration de la prise en charge par le Monkey Tester de la 2FA par SMS.
    • ⬆ Meilleur signalement des bases de données Firebase publiques.
    • ⬆ Ajout de la détection des implémentations non sécurisées de l’authentification biométrique sur Android.
    • ⬆ Meilleur signalement des vulnérabilités de trafic en clair.
    • ⬆ Amélioration du fuzzer de vulnérabilités backend, mise en production du pipeline d’apprentissage et ajout de nouveaux cas de test pour l’injection SQL.
    • 🆕 Meilleure détection des PII dans les journaux.
    • 🐛 Déploiement de plusieurs corrections et améliorations de la détection des secrets.
    • ⬆ Amélioration de plus de 50 entrées de la base de connaissances, comme hasFragileUserData, pour une meilleure description et de meilleures recommandations.
    • ⬆ Meilleure détection des paramètres de chemin de file provider non sécurisés.
    • 🐛 Optimisation des performances de plusieurs requêtes, avec un gain de performance de 86 %.
  13. Scans plus rapides et plus fiables, et autres améliorations

    Scans plus rapides et plus fiables, introduction du suivi de la surface d’attaque mobile, et amélioration de la détection des backends et du signalement de la localisation géographique.

    • 🎉 Scans plus rapides et fiabilité des scans améliorée
    • 🚀 Suivi et historisation de la surface d’attaque mobile
    • ⚡ Meilleure détection des backends et meilleur signalement de la localisation géographique

  1. Métriques enrichies pour mieux suivre la santé des scans, la remédiation et la surface d’attaque

    Métriques et tableau de bord enrichis pour mieux suivre la santé des scans, la remédiation et la surface d’attaque, avec des données historiques..

    • 🎉 Métriques améliorées, avec plus de 100 nouvelles métriques collectées et un nouveau tableau de bord montrant à la fois la santé des scans, l’amélioration de la remédiation et l’évolution de la surface d’attaque.
    • 🔒 Suivi et historisation de la surface d’attaque pour savoir quels services et bibliothèques sont présents et quand ils ont été introduits.
  2. Lancement de la découverte d’actifs de la surface d’attaque

    Présentation de la découverte d’actifs de la surface d’attaque, des actifs configurables, d’une meilleure instrumentation des scans et d’une gestion des plans améliorée.

    • 🚀 Lancement de la découverte d’actifs de la surface d’attaque, une approche basée sur les graphes avec une meilleure couverture pour une meilleure détection des actifs.
    • ⚡ Possibilité de configurer les actifs avec des propriétaires, une couleur, des notes, des tags, une localisation et une note de risque pour faciliter l’ajout de contexte et influencer la note de risque des vulnérabilités.
    • 📘 Collecte de l’historique des actifs avec des informations comme le DNS, les services et ports ouverts, les stacks technologiques et whois. Cela permet de suivre les changements et de surveiller l’évolution dans le temps.
    • 🔬 Instrumentation des scans prête à l’emploi avec opentelemetry et meilleur débogage du moteur open source d’Ostorlab.
    • 💻 Passage en open source de plusieurs nouveaux détecteurs pour le détournement de domaine, la reconnaissance, le fingerprinting ...
    • 🎌 Possibilité de rechercher des applications dans le store par pays.
    • 📄 Authentification par certificat pour les Mobile Scans et authentification par script pour les scans web.
    • 🐒 Nouvel environnement d’analyse pour les applications web, avec le trafic intercepté et la visualisation de la couverture du crawl (celui-ci a l’air génial).
    • 📝 Meilleure gestion des plans pour les grandes organisations, avec la possibilité de transférer les abonnements et de les redimensionner à la volée.
    • 🎩 Intégrations Jira améliorées, avec test de configuration, choix de la note de risque et meilleure synchronisation des informations.
  3. Mars-Avril-Mai 2022

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations.

    • 💎 Nouvelle Attack Surface Discovery pour découvrir les actifs connus et inconnus que vous possédez et planifier leur surveillance continue
    • 🔒 Ajout de la prise en charge des scripts Chrome Recorder pour l’authentification
    • 🎉 Ajout de la prise en charge de la surveillance basée sur CRON avec des planifications définies
    • 🔨 Intégrations GitHub Actions
    • 🎉 Passage en open source de plus de 20 agents de test de sécurité (Zap, Whatweb, Whois IP, Whois Domain, Wappalyzer, Virus Total, Tsunami, Tracker, Subfinder, Openvas, Nuclei, Nmap ...)
    • 🚀 Amélioration des performances et de la résilience de l’Ostorlab Agent Builder
  4. Novembre-Décembre 2021 / Janvier-Février 2022

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations.

    • 👾 Meilleure détection des vulnérabilités Flutter et React-Native
    • 👾 Ajout de la détection de plusieurs nouvelles classes de vulnérabilités, dont Log4J
    • 🎉 Passage en open source du moteur de scan Ostorlab, avec prise en charge de l’exécution locale et des environnements Windows Ajout de l’Ostorlab Agent store pour accéder facilement aux agents de scan et les publier
    • 🚀 Nouvelle définition d’agent-group pour définir des agents de scan composables
    • 🚀 Nouveau constructeur d’agent-group dans l’interface et génération du fichier de définition YAML
    • 🚀 Constructeur d’agents automatisé à partir d’un dépôt, qui détecte et construit automatiquement les nouvelles versions
    • 🏫 Nouveau centre d’apprentissage regroupant documentation, vidéos, exemples de scans et base de connaissances sur les vulnérabilités
    • 🎉 Passage en open source de la base de connaissances Ostorlab
    • 🎉 Passage en open source des agents pour des outils populaires : Nmap, Tsunami, Nuclei et Virustotal
    • 🎉 Passage en open source des agents pour un meilleur suivi des vulnérabilités (Tracker, Persist Vulnz, Inject Asset et Debug)
    • 🔐 Meilleure sécurité des comptes grâce à la prise en charge de l’OTP (One-Time-Password, mot de passe à usage unique)
    • 🔨Ajout d’un portail d’intégrations pour configurer les intégrations nouvellement prises en charge
    • 🔨 Ajout de Jira, Gitlab et Jenkins pour l’intégration CI/CD et de ticketing
    • 🔐 Ajout de l’authentification SAML pour l’accès SSO en entreprise

  1. Septembre-Octobre 2021

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Lancement de la Remediation API, avec une meilleure gestion du cycle de vie des vulnérabilités : détection des vulnérabilités corrigées, réouvertures, et conservation du statut des exceptions et des faux positifs
    • Nouveau tableau de bord offrant une vue en boîte de verre de la posture de sécurité et des tâches urgentes
    • Gestion des politiques de correction et de priorité avec des SLO, et des outils pour suivre et mesurer les performances de correction
    • Intégrations tierces avec Jira
    • Ajout d’une chronologie des tickets avec définition dynamique des heures de début et de fin
    • Ajout du regroupement des tickets par statut, priorité et tag
    • Ajout d’un mode d’édition en masse des tickets
  2. Août 2021

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    Ce mois-ci, l’effort a porté sur l’amélioration du Monkey Tester pour accroître la couverture, avec la prise en charge de davantage de stratégies et une génération avancée de cas de test. Le travail a aussi porté sur une meilleure gestion du packaging des applications et de notre parc d’appareils mobiles.

    • 🤖 Un Monkey Tester entièrement amélioré, avec une couverture de code nettement meilleure
    • 💐 Visualisation de la couverture des appels de l’interface pour comprendre ce qui a été fait
  3. Juillet 2021

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    Ce mois-ci, l’effort a porté sur l’amélioration de la détection du Web Scanner, avec plusieurs fonctionnalités comme le fingerprinting des backends, l’ajout de vulnérabilités et l’amélioration du modèle de représentation des vulnérabilités backend. Le travail a aussi porté sur le Monkey Tester, pour qu’il prenne en charge des stratégies de test plus avancées. Principales mises à jour :

    • 🤖 Ajout de la prise en charge de plusieurs stratégies pour le Monkey Tester
    • 🪲 Plusieurs corrections de bugs et améliorations du Backend Scanner, du XSS Scanner et des détections de fingerprint
    • 🤖 Mise à l’échelle de l’infrastructure d’indexation de la recherche pour absorber l’augmentation des actifs couverts
  4. Juin 2021

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 🤖 Prise en charge de nouvelles vulnérabilités backend, comme SQL avec séquence d’échappement JDBC, injection de template Jinja, sérialisation d’objets Python ...
    • 🤖 Prise en charge de nouvelles vulnérabilités backend, comme XXE, injection XSLT, sérialisation Fastjson, RCE PHP ...
    • 🪲 Ajustements du moniteur JDWP Android pour la couverture et les performances.
    • 🚀 Parallélisation et génération du modèle de vulnérabilités backend pour porter la confiance dans les faux positifs à 6*9 (99,9999 %).
  5. Mai 2021

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 🪲 Améliorations et corrections de bugs du trafic des API
    • 🔍 Plusieurs améliorations de performance et de résultats pour la nouvelle fonctionnalité de recherche
    • 🤖 Nouveau moteur d’instrumentation dynamique pour iOS basé sur LLDB
    • 🤖 Amélioration de l’instrumentation iOS pour capturer les API dangereuses SQL, Crypto, Keychain, Zip, Wifi, Webkit, Biometric, Filesystem, HTTP et Preferences
    • 🤖 Activation du backtracing des API dangereuses pour suivre leur utilisation
    • 🤖 Prise en charge de l’authentification par identifiants dans le Web Scan
    • 🤖 Amélioration du crawling web pour prendre en charge le HTML muté
  6. Avril 2021

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 🔍 Nouvelles règles pour détecter les schémas javascript non sécurisés et les nouvelles utilisations non sécurisées de secrets.
    • 💐 Ajout de la recherche, du tagging et de la trace d’appels des fonctions externes, comme JNI.
    • 🔍 Nouvelle capacité de recherche de scans pour chercher dans tous les types d’actifs d’analyse.
    • 💐 Capacité IDE pour le trafic des API.
    • 🤖 API pour persister le graphe de taint d’un scan.
  7. Mars 2021

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 🪲 Corrections de l’indexation de l’Analysis Environment pour permettre la recherche de code et de fichiers
    • 📢 Abandon du type de scan Free+Analysis dans le cadre d’une refonte de l’environnement d’analyse
    • 🚀 Réécriture du modèle d’inventaire des actifs, qui résout des problèmes de performance et améliore de 600 % les performances de chargement des scans.
    • 🤖 Prise en charge de la persistance du graphe de taint pour l’Analysis Environment et la future VulnAPI
    • 💐 Prise en charge du tagging des fonctions natives dans l’IDE
    • 🔍 Ajout de plusieurs nouvelles méthodes sinks
    • 🪲 Suppression d’un faux positif dans la détection du chiffrement faible RSA/ECB
    • 🪲 Corrections de bugs de l’analyse de taint qui provoquaient des détections manquantes
    • 🤖 Détection des clés d’API Sendgrid valides
    • 🤖 Détection améliorée des paramètres Webview dangereux et abandon des API non vulnérables
    • 🤖 Détection des fichiers Zip non sécurisés menant à l’écrasement arbitraire de fichiers par path traversal
    • 🪲 Correction de la détection de l’API Twitter
  8. Février 2021

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 🪲 Corrections de l’indexation de l’Analysis Environment pour permettre la recherche de code et de fichiers
    • 📢 Abandon du type de scan Free+Analysis dans le cadre d’une refonte de l’environnement d’analyse
    • 🚀 Réécriture du modèle d’inventaire des actifs, qui résout des problèmes de performance et améliore de 600 % les performances de chargement des scans.
    • 🤖 Prise en charge de la persistance du graphe de taint pour l’Analysis Environment et la future VulnAPI
    • 💐 Prise en charge du tagging des fonctions natives dans l’IDE
    • 🔍 Ajout de plusieurs nouvelles méthodes sinks
    • 🪲 Suppression d’un faux positif dans la détection du chiffrement faible RSA/ECB
    • 🪲 Corrections de bugs de l’analyse de taint qui provoquaient des détections manquantes
    • 🤖 Détection des clés d’API Sendgrid valides
    • 🤖 Détection améliorée des paramètres Webview dangereux et abandon des API non vulnérables
    • 🤖 Détection des fichiers Zip non sécurisés menant à l’écrasement arbitraire de fichiers par path traversal
    • 🪲 Correction de la détection de l’API Twitter
  9. Janvier 2021

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 🤖 Passage de l’encodage de l’API de JSON à UBJSON pour prendre en charge le format binaire
    • 💐 Mise en forme du javascript dans l’Analysis Env
    • 💐 Détection de nouveaux formats de fichiers dans l’Analysis Env
    • 💐 Coloration des nœuds de la trace d’appels de l’Analysis Env pour correspondre au tagging des fonctions et des méthodes
    • 🪲 Plusieurs corrections de bugs et optimisations de performance de l’Analysis Env
    • 📢 Prise en charge du partage de l’accès à un rapport via un lien partageable
    • 📢 Ajout d’un mode édition aux vulnérabilités pour modifier la note de risque ou les marquer comme faux positif
    • 🚀 Détection de nouvelles clés secrètes et de nouvelles fonctions dangereuses

  1. Décembre 2020

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 📢 Lancement de l’environnement d’analyse des applications Android et iOS
    • 🚀 L’Analysis Env prend en charge le listage des fichiers APK et IPA avec accès à leur contenu
    • 🚀 L’Analysis Env prend en charge la coloration syntaxique pour HTML, Javascript, XML, Java, C++
    • 🚀 L’Analysis Env prend en charge l’extraction des plist binaires
    • 🚀 L’Analysis Env prend en charge le désassemblage et la décompilation des fichiers Macho et ELF pour ARM et ARM64
    • 🚀 L’Analysis Env prend en charge le listage des chaînes des fichiers Macho et ELF
    • 🚀 L’Analysis Env prend en charge le listage des classes DEX
    • 🚀 L’Analysis Env prend en charge le listage du smali DEX et la décompilation Java
    • 🚀 L’Analysis Env prend en charge l’extraction des ressources Android
    • 🚀 L’Analysis Env prend en charge l’extraction du manifeste Android
    • 🚀 L’Analysis Env prend en charge la trace des appels de fonctions DEX, Macho et ELF avec génération complète des refs et xrefs
    • 🚀 L’Analysis Env prend en charge le tagging des fonctions dangereuses pour identifier les points sensibles de sécurité.
    • 🚀 L’Analysis Env prend en charge la génération de traces d’appels contextuelles.
  2. Octobre 2020

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 📢 Lancement de la surveillance continue des applications depuis le store
    • 🔍 Détection des connexions Bluetooth faibles
    • 🔍 Détection des broadcast receivers dynamiques sans permissions
    • 📢 Nouveau plugin Jenkins pour intégrer les pipelines CI/CD à Ostorlab
    • 💐 Notifications par e-mail et dans l’interface pour informer des événements clés (fin d’un scan, changement de mot de passe ...)
    • 💐 Génération et gestion des clés d’API exposées dans l’interface
  3. Septembre 2020

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 📢 Lancement d’Ostorlab Lighthouse, qui scanne en continu les applications publiques
    • 📢 Lancement de l’interface Ostorlab VulnDB pour accéder à la base interne de vulnérabilités connues
    • 💐 Vulnérabilités étiquetées comme affectant la sécurité et la confidentialité, la sécurité seule ou la confidentialité seule
    • 🔍 Détection de plusieurs paramètres de confidentialité dans le manifeste Android
    • 🔍 Détection du mode debug du SDK Facebook
    • 🔍 Détection du suivi de la position GPS portant atteinte à la confidentialité
    • 🪲 Correction du taint par défaut insuffisant des sinks et de la propagation manquante pour Array et Const
  4. Août 2020

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 📢 Fonctionnalité de recherche et de scan dans le store
    • 📢 Fingerprinting approfondi des dépendances tierces
    • 💐 Prise en charge du Markdown dans le texte et la description des vulnérabilités
  5. Juillet 2020

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 📢 Extension des règles sur les dépendances tierces
    • 🚀 Création d’une base de données de vulnérabilités non signalées
  6. Juin 2020

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 💐 Signalement des bibliothèques et des dépendances tierces
    • 🔍 Fingerprinting des bibliothèques natives Android, des frameworks iOS, des plugins Cordova, des bibliothèques Javascript, des bibliothèques Xamarin et d’OpenSSL
    • 🚀 Base de données de vulnérabilités vérifiée et enrichie, avec toutes les vulnérabilités connues affectant les bibliothèques et les dépendances tierces
    • 🚀 Prise en charge de l’indexation des Maven Jar et AAR, des podspecs Cocoapod et des paquets NPM
    • 🔍 Détection des appels à l’API Bluetooth dangereuse
  7. Mai 2020

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 📢 Exposition du score CVSSv3
    • 🤖 Prise en charge alpha des règles d’automatisation de l’interface
    • 🎁 Ajout du code source décompilé de Xamarin à la liste des artifacts
    • 🔍 Détection de secrets (clés privées SSH, comptes de service, jetons Slack, etc.)
    • 🔍 Détection de l’utilisation de protocoles TLS obsolètes (SSLv2, SSLv3, TLSv1.0, TLSv1.1)
  8. Avril 2020

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • 📊 Ajout de la génération d’un rapport PDF de synthèse pour les dirigeants
    • 📢 Nouvelle note de risque Secure pour indiquer une implémentation sécurisée
    • 📢 Nouvelle note de risque Hardening pour distinguer une vulnérabilité réelle d’un mécanisme de durcissement manquant
    • 📢 Ajout de la prise en charge de l’archivage des scans
    • 📢 Ajout de la prise en charge de l’export des scans
    • 🔍 Ajout de la détection de nouveaux sinks et sources menant à une écriture de fichier non sécurisée, à un TLS non sécurisé et à l’exécution de commandes
    • 🚀 Amélioration des performances de l’analyse de taint et extension de sa couverture
    • 💐 Meilleure représentation des informations de taint
    • 💐 Meilleure représentation des stack traces collectées pendant l’analyse dynamique
    • ⚠ Correction d’une incohérence dans la note de risque
    • 🪲 Correction d’un faux positif dans la détection iOS des protections ARC et Stack Guard manquantes
  9. Mars 2020

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Prise en charge de l’API de streaming pour créer et arrêter des scans
    • Prise en charge des abonnements
    • Nouvelle entrée KB pour l’injection Webview LoadURL
    • Corrections de bugs du moteur de hooking JDWP
    • Mise à jour du tableau de bord affichant le plan de scan
    • Prise en charge de l’arrêt et de l’archivage des scans
  10. Février 2020

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • API pour les règles de planification
    • Migration vers Kubernetes
    • Prise en charge initiale d’une API de streaming pour créer des scans
  11. Janvier 2020

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • API pour gérer l’inventaire (applications mobiles, URL, domaines, ...)
    • Interface pour lister, créer et mettre à jour l’inventaire et les actifs
    • Intégration au pipeline CI/CD
    • Abandon des anciennes interfaces

  1. Décembre 2019

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Lancement de la version alpha du nouveau front end de reporting
    • Corrections de nommage dans l’API
    • Correction de la soumission des identifiants de test
    • Nouveau client Google Play pour scanner directement depuis le Play Store
    • Plusieurs nouvelles API migrent vers GraphQL (gestion du compte et des mots de passe, Artifacts)
    • Worker pour gérer les tâches de longue durée (génération de PDF et export de scans)
  2. Novembre 2019

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Avancement du nouveau front end de reporting
    • Corrections de bugs sur le site web public
    • Prise en charge simplifiée de la pagination dans toutes les API
    • API expérimentale pour créer des Web Scans
  3. Octobre 2019

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Lancement d’une application Android open source pour évaluer les scanners de vulnérabilités
    • Extensions de l’API GraphQL : prise en charge de la pagination et de la recherche de vulnérabilités, et passage de l’envoi des applications en Base64 à une prise en charge du multipart
    • Avancement du nouveau front end de reporting
  4. Septembre 2019

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

  5. Août 2019

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Migration majeure de toute l’infrastructure et des données existantes vers les nouveaux backends.
  6. Juin 2019

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Refonte de l’infrastructure en architecture de microservices.
    • Séparation du portail utilisateur et du site web public pour préparer le passage au serverless.
    • Séparation du backend et ajout d’un backend d’orchestration pour préparer le passage de Swarm à k8s.
  7. Mai 2019

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Refonte de l’API avec ajout de la prise en charge de GraphQL.
    • Migration du site web, du portail utilisateur et de l’orchestrateur vers GraphQL.
  8. Avril 2019

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Extension du banc de test de vulnérabilités.
    • Ajout de la prise en charge de l’injection de template pour 4 nouveaux moteurs de template Java.
    • Ajout de la détection de l’injection de code Ruby.
    • Ajout de la détection de l’injection de code Node.js.
  9. Mars 2019

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Plusieurs corrections de bugs et améliorations de performance.
    • Correction d’un faux positif dans la détection de Template Injection.
    • Ajout de la détection de l’injection de code Python.
    • Ajout de la détection de l’injection par désérialisation pickle.
  10. Février 2019

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Plusieurs corrections de bugs et améliorations de performance.
    • Détection améliorée des XSS grâce à la prise en charge de plusieurs vecteurs de callback.
  11. Janvier 2019

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Nouveau système alpha pour détecter des vulnérabilités dans les backends à partir de celles collectées précédemment.
    • Création d’un nouveau banc de test de vulnérabilités.

  1. Décembre 2018

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Ajout de la prise en charge de la détection des XSS stockées.
    • Refonte complète du module d’authentification des scans. Il fonctionne bien et envoie moins de requêtes.
    • Tout nouveau menu d’abonnement.
    • C’est la saison du nettoyage des bugs.
  2. Novembre 2018

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Ajout de la prise en charge de la soumission de formulaires en plusieurs étapes.
    • Amélioration de la détection automatique des champs CSRF et de la mise à jour automatique des jetons CSRF.
    • Version alpha des agents de fingerprinting.
  3. Octobre 2018

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Amélioration majeure de la couverture des contextes XSS, vive les payloads polyglottes.
  4. Septembre 2018

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Meilleure gestion du CSRF pour le scan web.
    • Ajout de l’export et de l’import de scans pour prendre en charge le scan on-premise.
    • Mise en œuvre de l’agent ADB Proxy pour prendre en charge le scan on-premise.
    • Ajout de la collecte de captures d’écran et du trafic logcat pendant l’analyse dynamique.
    • Nouvelles règles de sécurité pour l’Android Network Security Configuration.
    • Correction de faux positifs dans les règles de cryptographie utilisant le taint statique.
    • Refonte du format de toutes les règles.
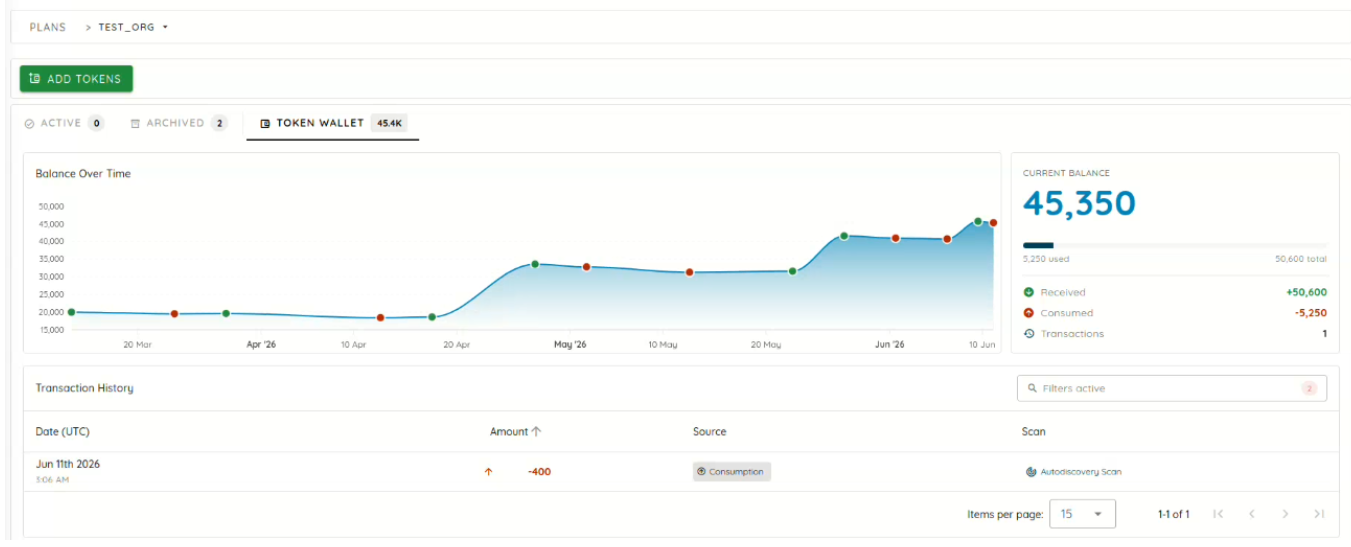
    • Correction de la génération des PDF et ajout de la coloration syntaxique du code.
    • Ajout de la prise en charge du crawling de chemins connus
    • Ajout d’un panneau Artifact pour stocker le code source extrait, les captures d’écran et les journaux de trafic.
    • Ajout de la décompilation du code source Xamarin.
    • Correction du test de requêtes dupliquées par le backend et le scanner XSS.
    • Premiers travaux sur la détection et la génération de jetons CSRF pour le fuzzing des requêtes POST.
    • Ajout de la prise en charge de l’insertion de payloads dans les sous-chemins.
  5. Août 2018

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Nombreuses corrections de bugs ce mois-ci sur tous les composants principaux.
    • Amélioration de la testabilité du moteur de scan.
    • Amélioration des fonctionnalités de reporting.
  6. Juillet 2018

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Détection améliorée des vulnérabilités d’injection de template.
    • Nouveau scanner pour détecter les vulnérabilités XSS.
    • Prise en charge améliorée des formats de sérialisation imbriqués.
    • Refonte majeure du moteur de planification des scans pour une meilleure scalabilité.
  7. Juin 2018

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Nouveau moteur de scan backend avec prise en charge bêta de l’injection SQL et de XXE
    • Ajout de la prise en charge bêta du crawling du contenu HTML.
  8. Mai 2018

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Passage de la limite de couverture du scanner gratuit de 100 à 300.
    • Nouveau détecteur pour les IPA chiffrés.
    • Correction d’un faux positif dans les règles dynamiques de détection du chiffrement faible.
  9. Avril 2018

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Portage de LLDB pour iOS afin de le faire fonctionner sous Linux.
    • Nouveau moteur de scan backend.
    • Nouveau crawler expérimental.
  10. Février 2018

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Ajout de la prise en charge du scan authentifié.
    • Version finale du moteur de hooking Java, avec prise en charge des stack traces et inspection complète du contexte.
    • Amélioration majeure du moteur de taint, qui réduit les faux positifs.
    • Plusieurs corrections de bugs touchant la génération des PDF et la déclaration des faux positifs.
    • Ajout d’une fonctionnalité pour signaler les faux positifs et les retirer du rapport final.
    • Plusieurs nouvelles règles dynamiques pour tracer les appels de fonctions sensibles.
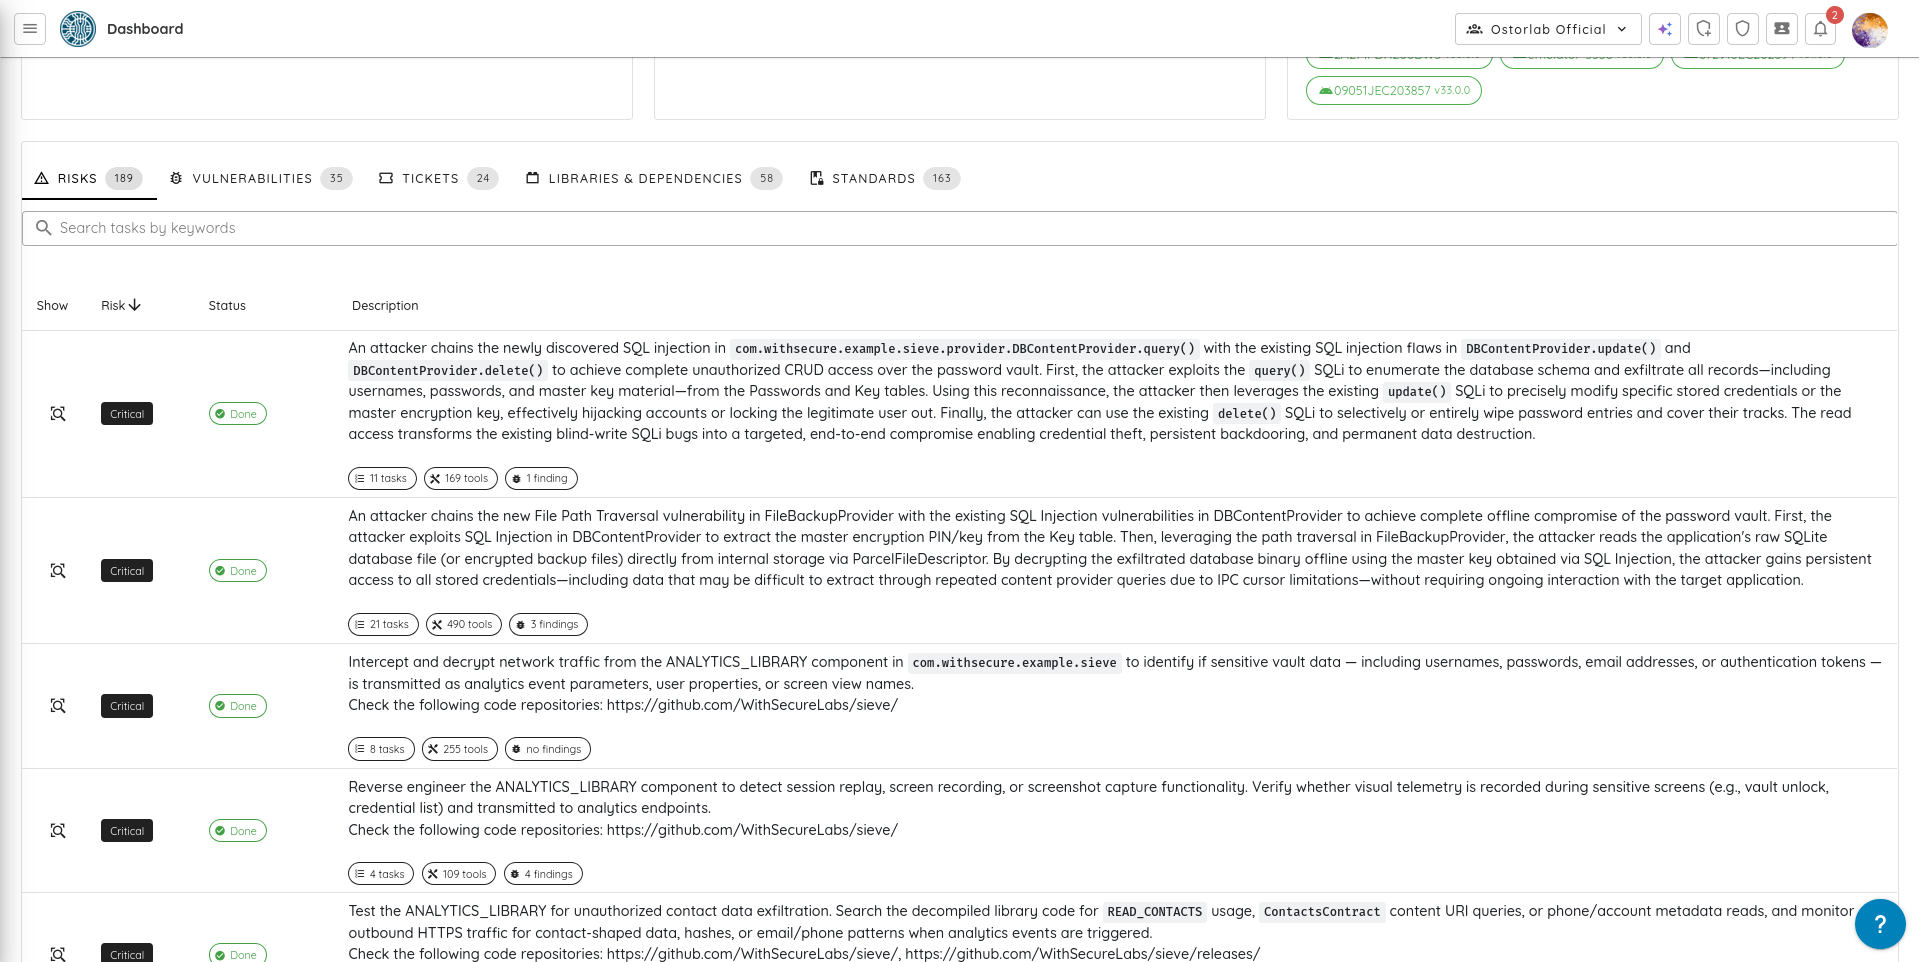
    • Nouvel agent pour détecter les fichiers contenant des éléments sensibles, comme les clés de chiffrement privées.
  11. Janvier 2018

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Couverture de l’analyse statique de taint présentée dans le rapport de scan.

  1. Décembre 2017

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Les paramètres Unsafe Transport App Security des applications iOS sont signalés comme des vulnérabilités.
    • Amélioration des performances pour la prise en charge des fichiers multidex volumineux.
    • Correction d’un bug dans les références croisées de méthodes (xref) pour les fichiers multidex.
    • Amélioration de la déduplication des vulnérabilités.
    • Plusieurs corrections de bugs pour les règles de scan iOS.
  2. Novembre 2017

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Option avancée pour détecter les permissions de fichiers faibles sur Android et iOS. (OWASP Mobile Top 10 - M2)
    • Option avancée pour détecter la fuite d’informations personnelles identifiables (PII) sur Android et iOS. (OWASP Mobile Top 10 - M2)
    • Option avancée pour détecter le trafic en clair sur Android et iOS. (OWASP Mobile Top 10 - M3)
    • Option avancée pour détecter la validation TLS/SSL non sécurisée sur Android et iOS. (OWASP Mobile Top 10 - M3)
    • Option avancée pour prendre en charge la détection des appels iOS vers une API cryptographique faible. (OWASP Mobile Top 10 - M5)
    • Option avancée pour prendre en charge le téléchargement du rapport PDF.
  3. Septembre 2017

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Stabilisation de la fonctionnalité de scans illimités grâce à des corrections de bugs.
    • Correction des faux positifs dans Insecure Encryption Mode.
    • Correction des faux positifs dans la détection de l’ASLR pour les applications iOS.
    • Passage à une architecture en cluster pour absorber l’augmentation de la charge de scan.
    • Version finale prenant en charge les scans illimités dédiés.
  4. Août 2017

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Nouvelle fonctionnalité pour prendre en charge les scans dédiés.
    • Ajustements et mises à jour de l’interface utilisateur pour accélérer l’envoi des fichiers.
  5. Juillet 2017

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Nouveau système backend pour absorber l’augmentation de la charge.
    • Refonte majeure du code de tous les agents pour prendre en charge le nouveau système backend.
    • Plusieurs corrections de bugs.
  6. Juin 2017

    Nous avons le plaisir d’annoncer une série de nouvelles améliorations

    • Nouveau moteur de taint analysis statique pour le bytecode Android.
    • Plusieurs corrections de bugs et ajustements de performance.