Neutron, nuestro motor de IA, obtuvo un 97.1% en el benchmark CyberGym de UC Berkeley. Más información

Novedades

Novedades de Ostorlab

Manténgase al día con las últimas actualizaciones y mejoras. Consulte nuestras novedades para conocer todo lo que publicamos.

Suscribirse por RSS

  1. Octubre de 2026: de los hallazgos de seguridad a las correcciones probadas

    Hemos añadido aprobaciones para controlar las acciones peligrosas, hemos incorporado Ticket Agent para el triaje autónomo y la automatización del cumplimiento normativo, y hemos ampliado los flujos de trabajo de los hallazgos con Verify Fix y la repetición ...

    Vea la actualización de octubre

    Elija inglés, francés, español, japonés o chino simplificado para ver el resumen de 72 segundos. Cada versión incluye el texto en pantalla y los subtítulos localizados; la interfaz del producto que se muestra está en inglés.

    Download this video · Read the transcript · Download captions

    Hemos añadido aprobaciones humanas para controlar las acciones peligrosas durante una evaluación y hemos incorporado Ticket Agent, una nueva forma de crear automatizaciones autónomas para el triaje y para trabajos complejos de cumplimiento normativo. También hemos ampliado la configuración de escaneos, las herramientas de investigación y las acciones sobre los hallazgos, para que los equipos puedan llevar un problema desde las pruebas hasta la corrección y la repetición de las pruebas.

    Esta versión recoge las novedades añadidas desde el registro de cambios de septiembre.

    Hemos añadido aprobaciones para controlar las acciones peligrosas

    Un agente encuentra una posible inyección SQL y pregunta: «¿Debo proceder a explotar esta inyección SQL?». Hemos añadido aprobaciones humanas para que usted decida cómo debe continuar una acción potencialmente peligrosa. En la nueva pestaña Approvals, puede Approve, Deny o proporcionar instrucciones personalizadas, como «Use una prueba de solo lectura en el entorno de preproducción; no extraiga datos de clientes».

    Un indicador de espera resalta las solicitudes sin respuesta. Mientras una aprobación está pendiente, las demás pruebas continúan. Solo se bloquea la acción que espera esa decisión. La misma conversación también puede dar al agente contexto para un paso específico de la aplicación.

    Elija cómo se gestionan las solicitudes de aprobación sin respuesta

    Hemos añadido modos de aprobación para que pueda elegir qué ocurre cuando un agente solicita una decisión y ningún revisor responde:

    Si los revisores… Elija… Cuando un agente solicita una decisión…
    Necesitan responder antes de que la acción solicitada continúe Ask and block without an answer Solo la acción solicitada permanece bloqueada si no llega una respuesta a tiempo; las demás pruebas continúan.
    Pueden dar orientación, pero necesitan que el escaneo continúe cuando no están disponibles Ask and proceed without an answer El agente puede continuar con esa acción si no llega una respuesta a tiempo.
    Quieren que el agente trabaje sin solicitar intervención Run without asking El agente no solicita la intervención humana.

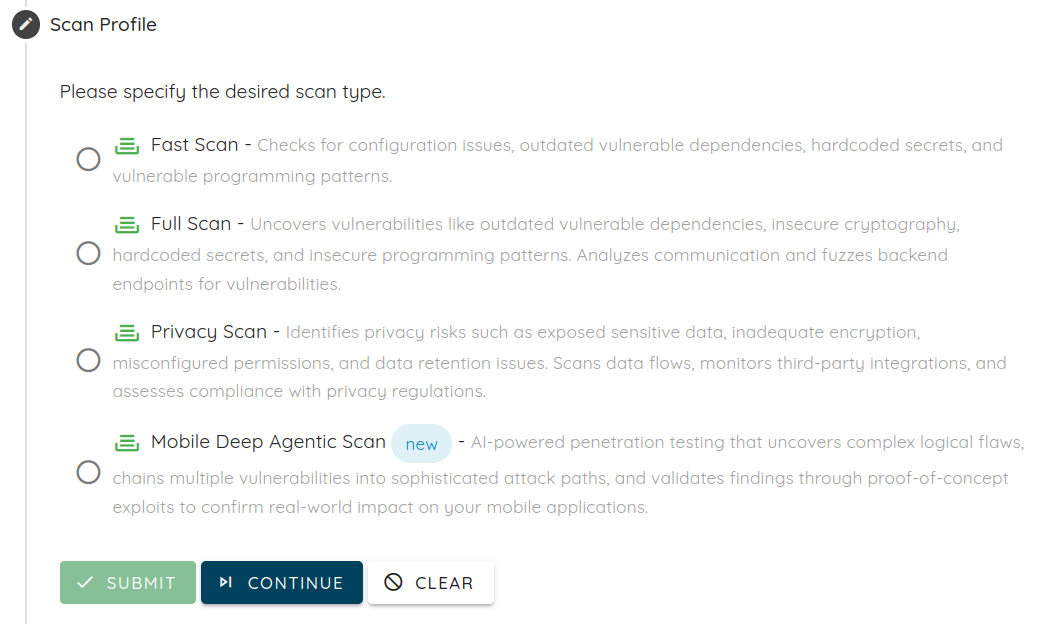
    Estos modos rigen las decisiones solicitadas por un agente; no pausan automáticamente cada llamada a una herramienta para su revisión. Hemos añadido estos controles a los perfiles compatibles de Agentic Deep Scan, Mobile Shielding y Single Vulnerability Assessment, y hemos ampliado Dig Deeper para trasladar el modo seleccionado a una evaluación de seguimiento.

    Rutas de la solicitud de aprobación para la respuesta de un revisor o una solicitud sin respuesta

    Ver el flujo de aprobación en tamaño completo.

    Hemos ampliado la configuración de escaneos con controles de alcance y de tráfico

    Hemos ampliado la configuración de escaneos para que pueda dar a una evaluación agéntica un briefing de pruebas más completo: qué aplicación probar, qué cuentas usar, qué redes excluir y cuánto tráfico es apropiado.

    Pregunta del briefing Dónde expresarla
    ¿Dónde deben centrarse las pruebas? Scope whitelist: dominios permitidos, dominios con comodines y direcciones IP.
    ¿Con qué redes no se debe contactar nunca? Outgoing IP/CIDR blocklist: exclusiones de firewall para esas direcciones y redes.
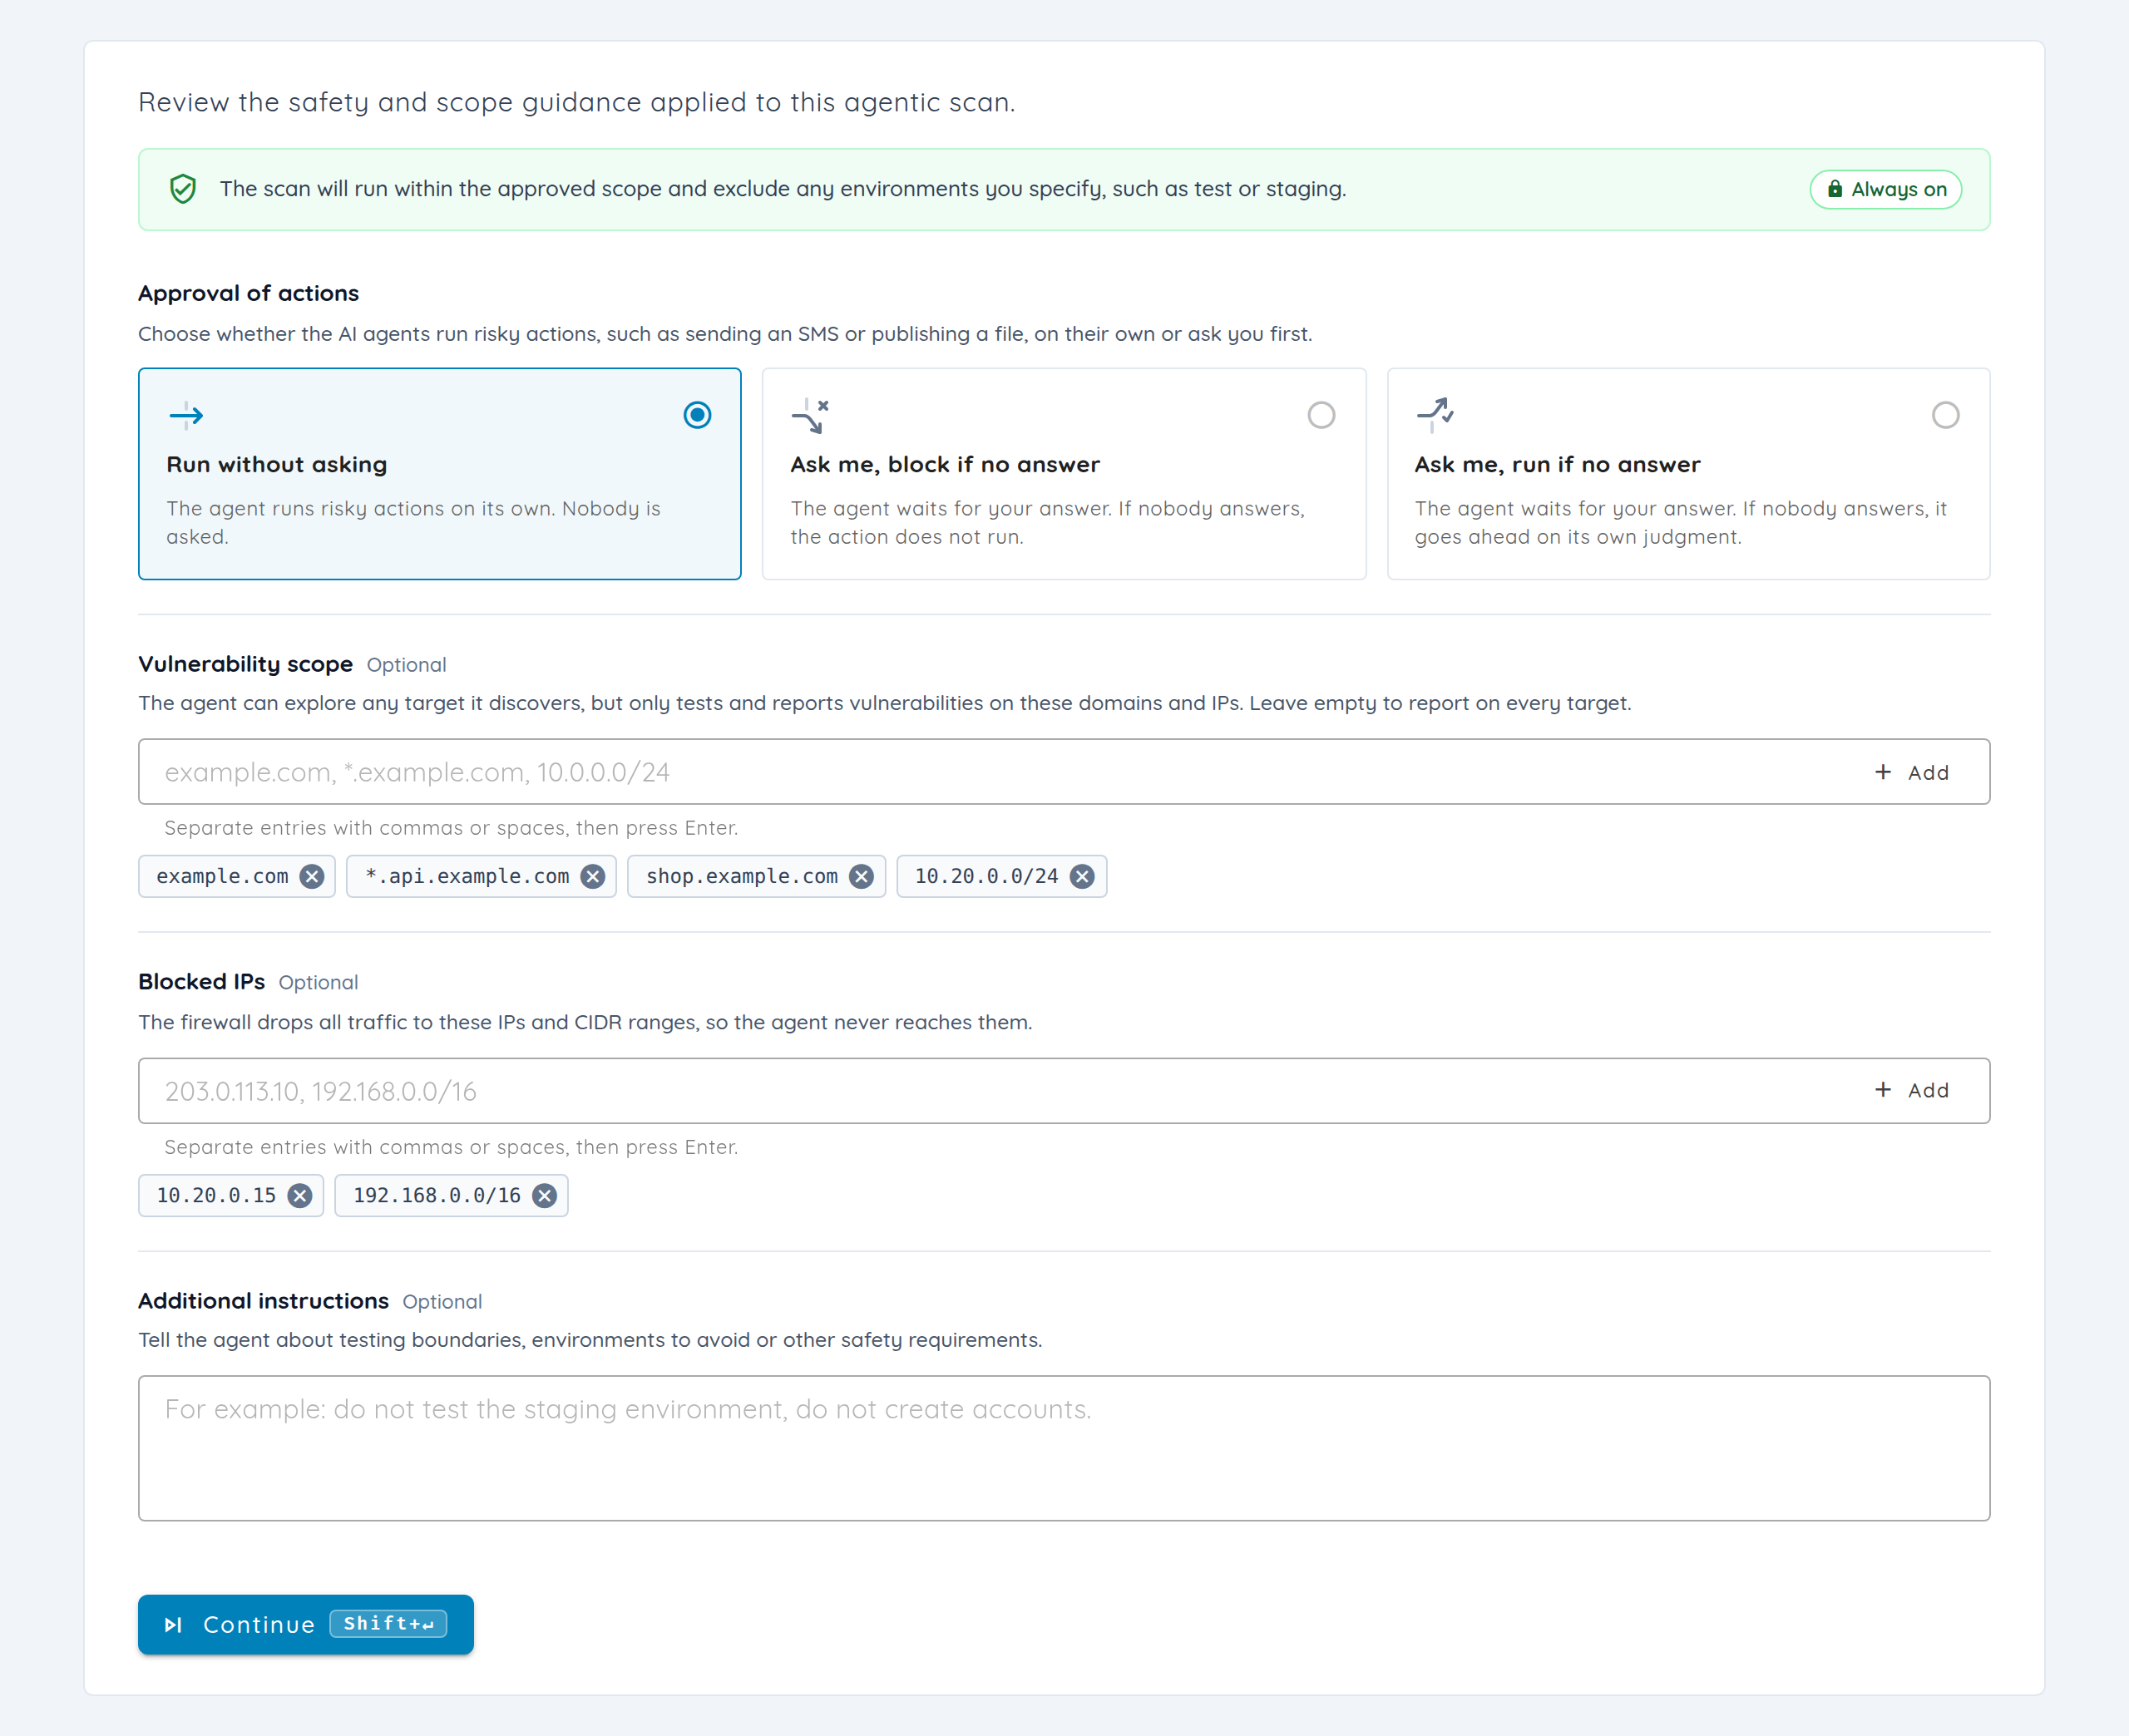
    ¿Qué más debe saber el evaluador? Additional instructions: contexto de la aplicación, cuentas de prueba, requisitos adicionales, y acciones o entornos que se deben evitar.
    ¿Cuánto tráfico es apropiado? QPS (consultas por segundo) en Advanced Settings del perfil compatible. Defina el límite de frecuencia de solicitudes por separado de las instrucciones escritas.
    ¿Qué debe ocurrir antes de una acción arriesgada? Approval of actions: ejecutar sin preguntar, preguntar y bloquear sin respuesta, o preguntar y continuar sin respuesta.

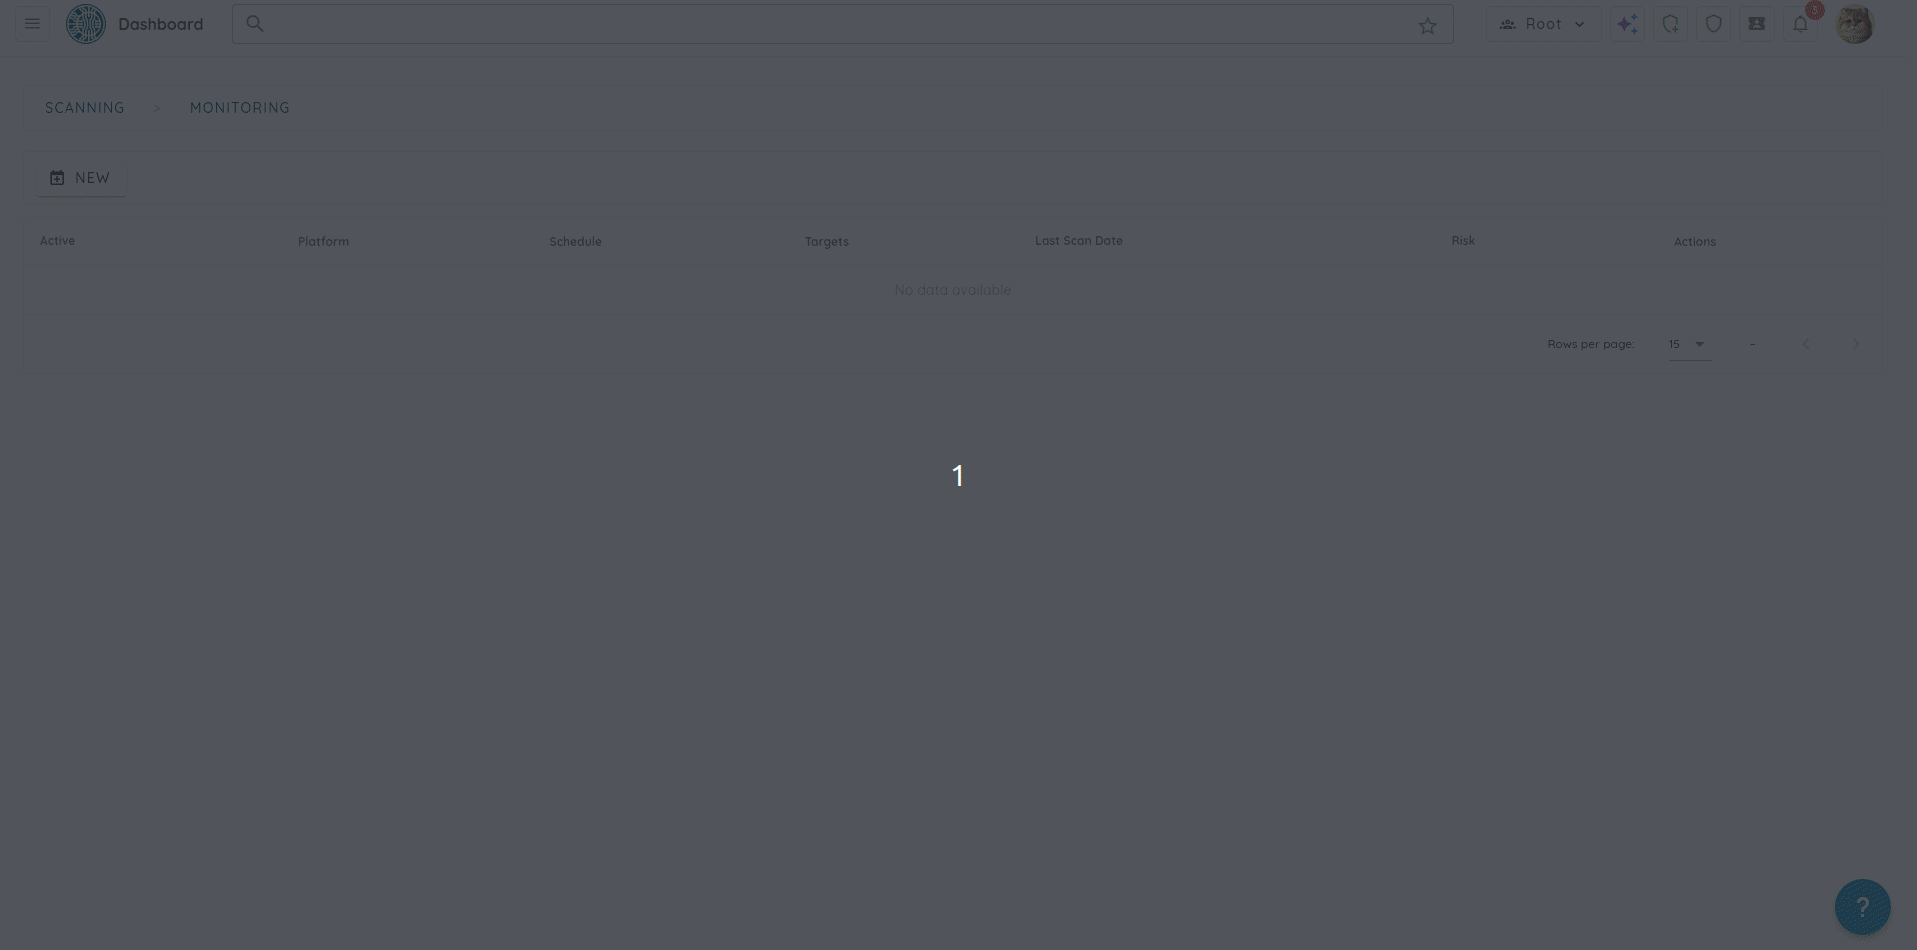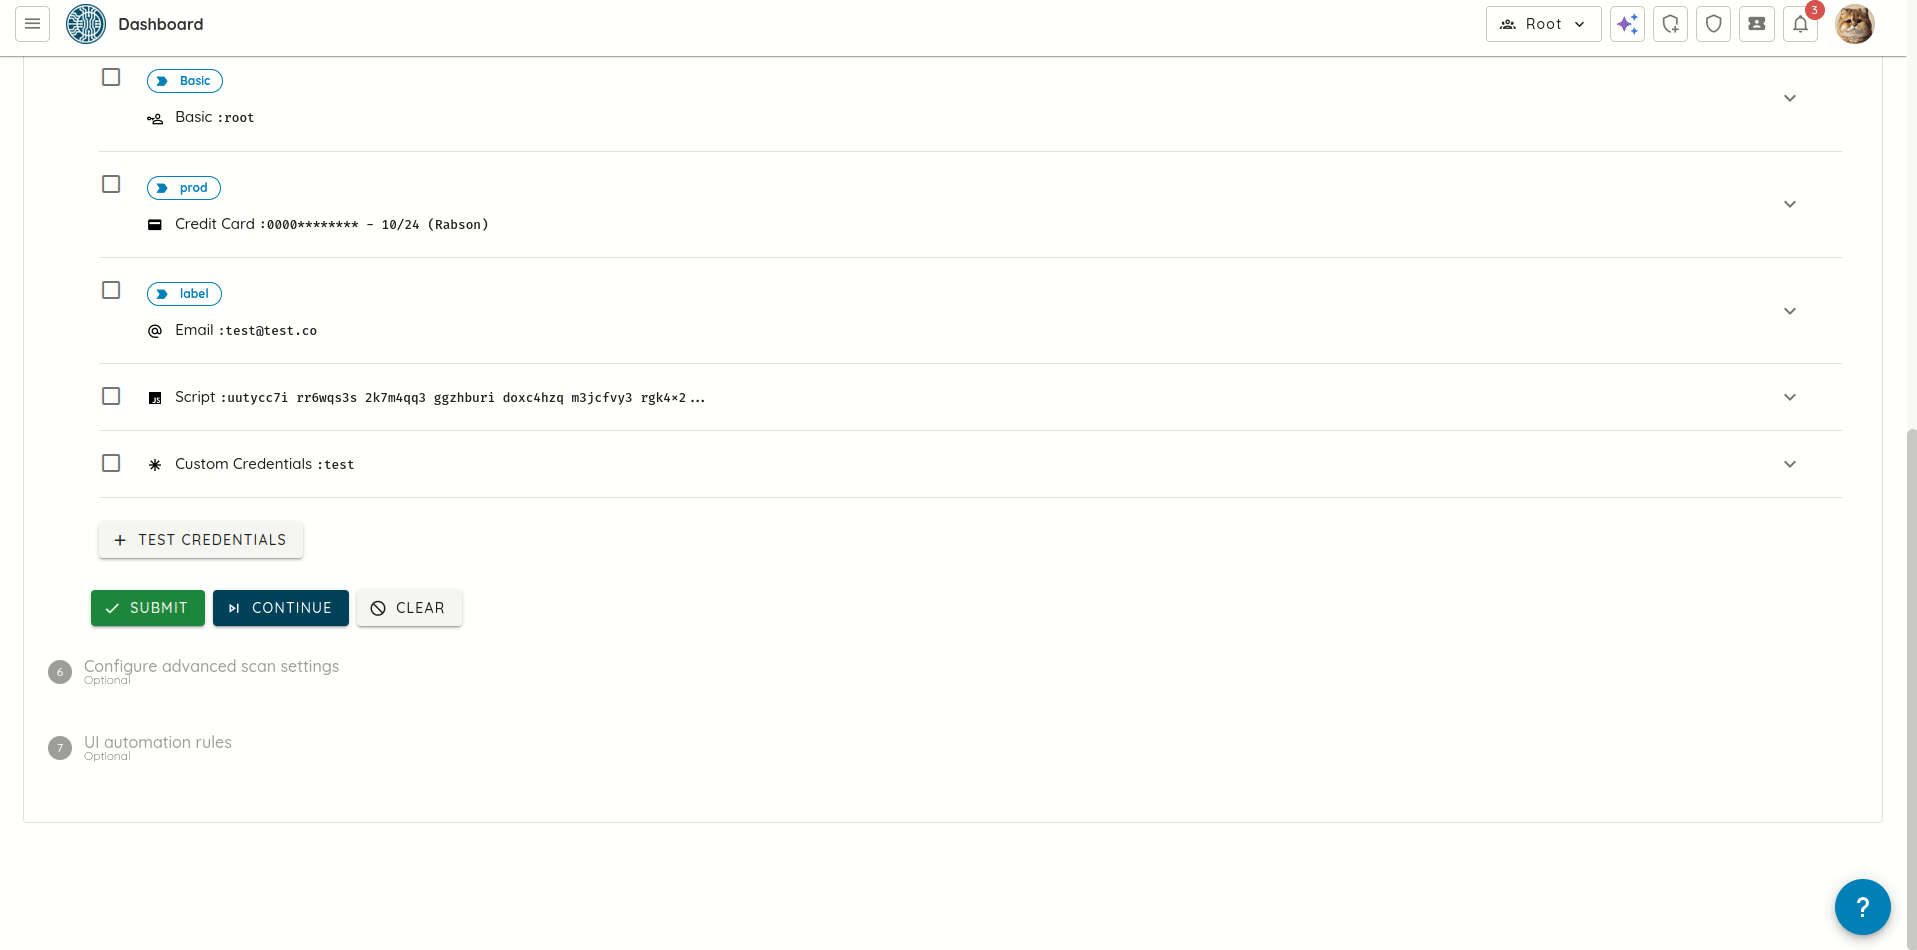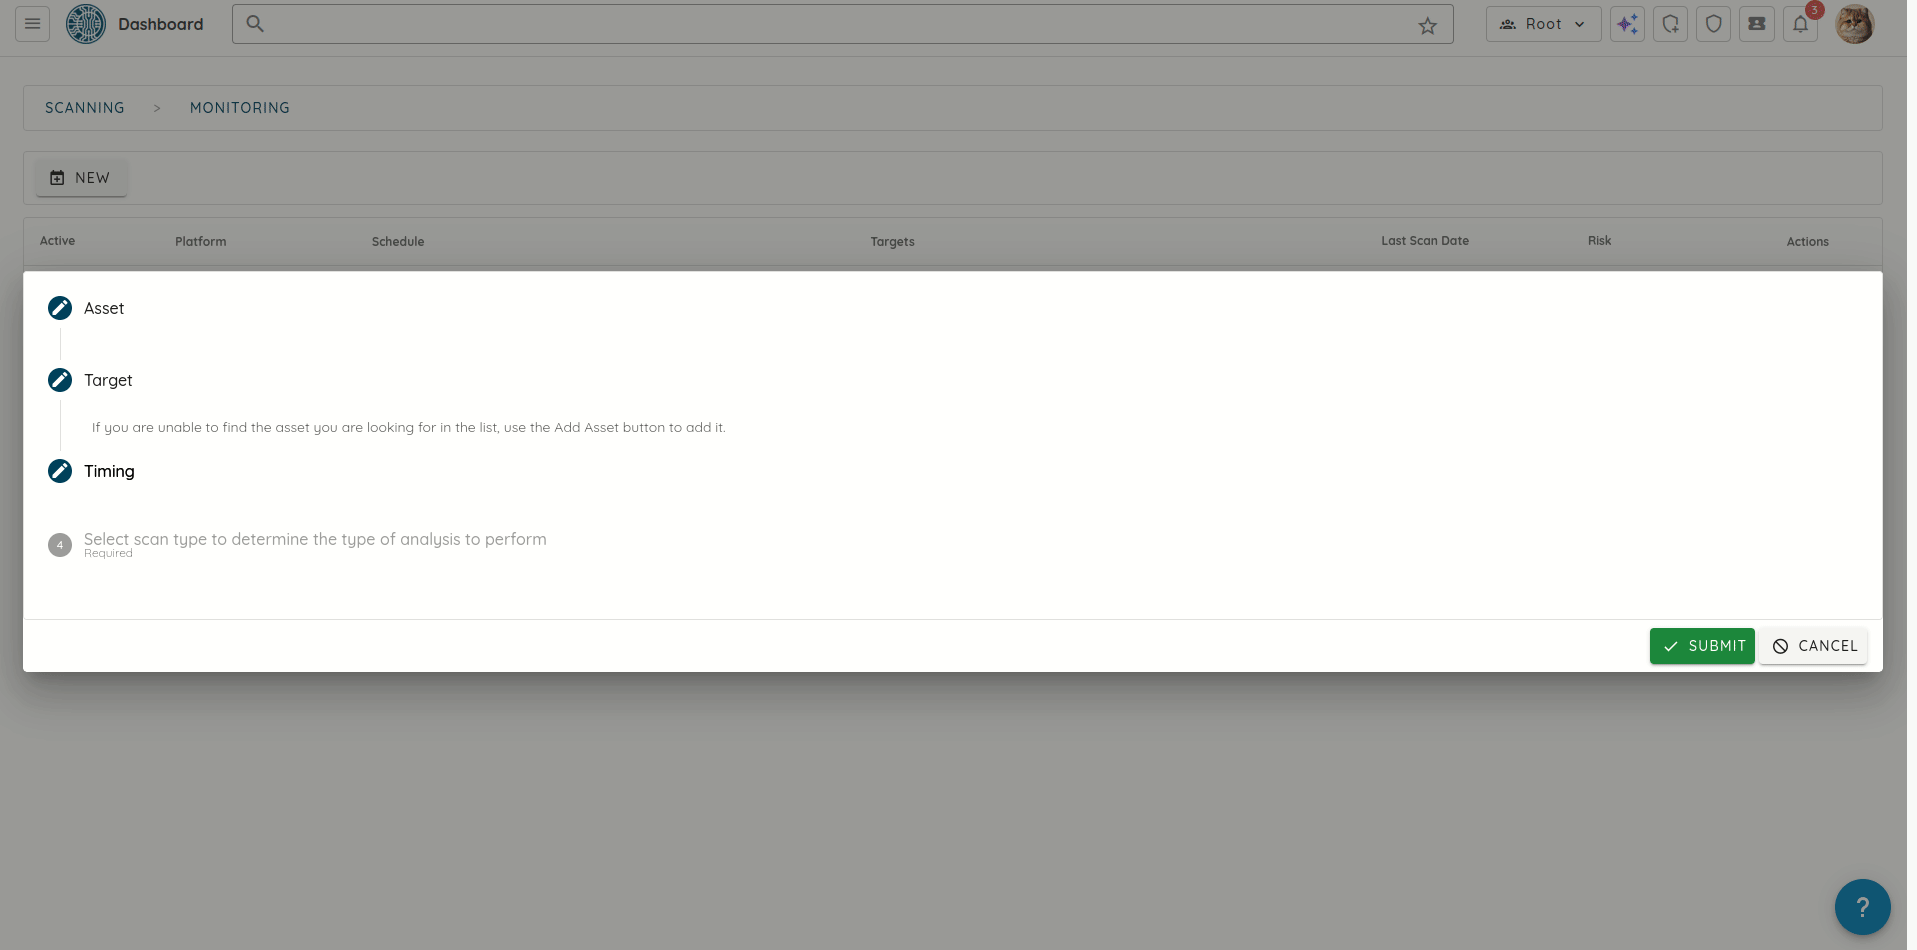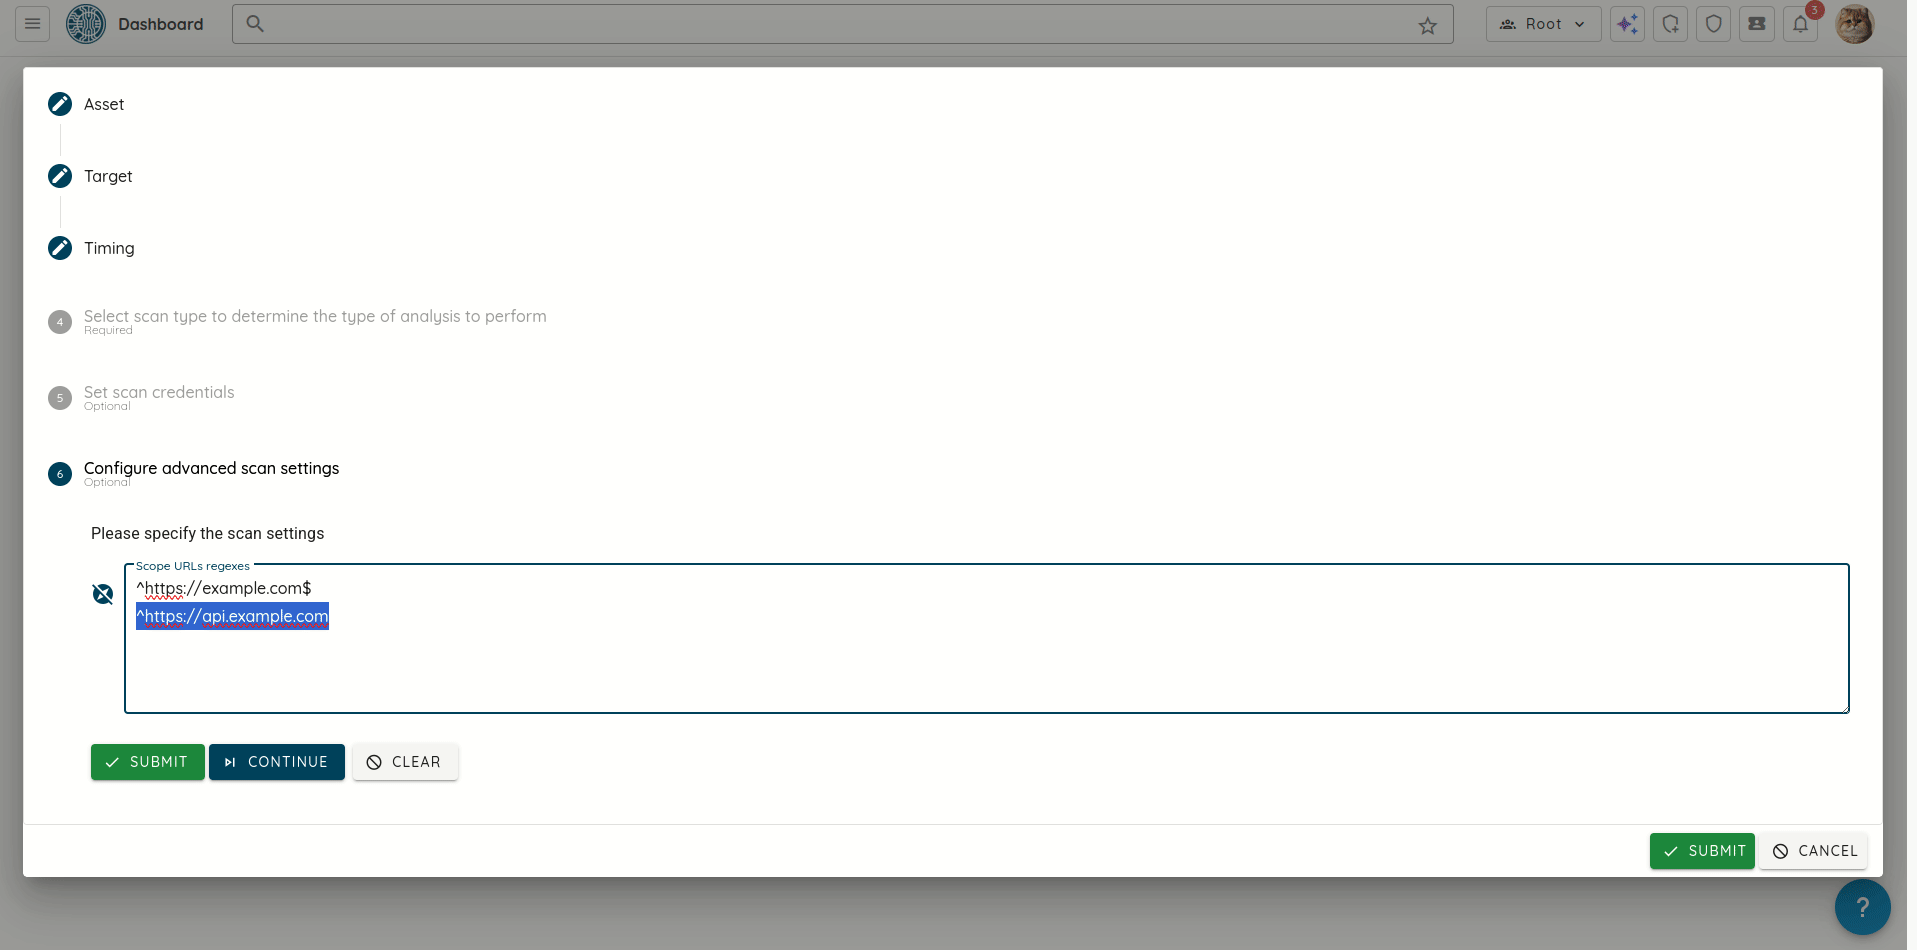
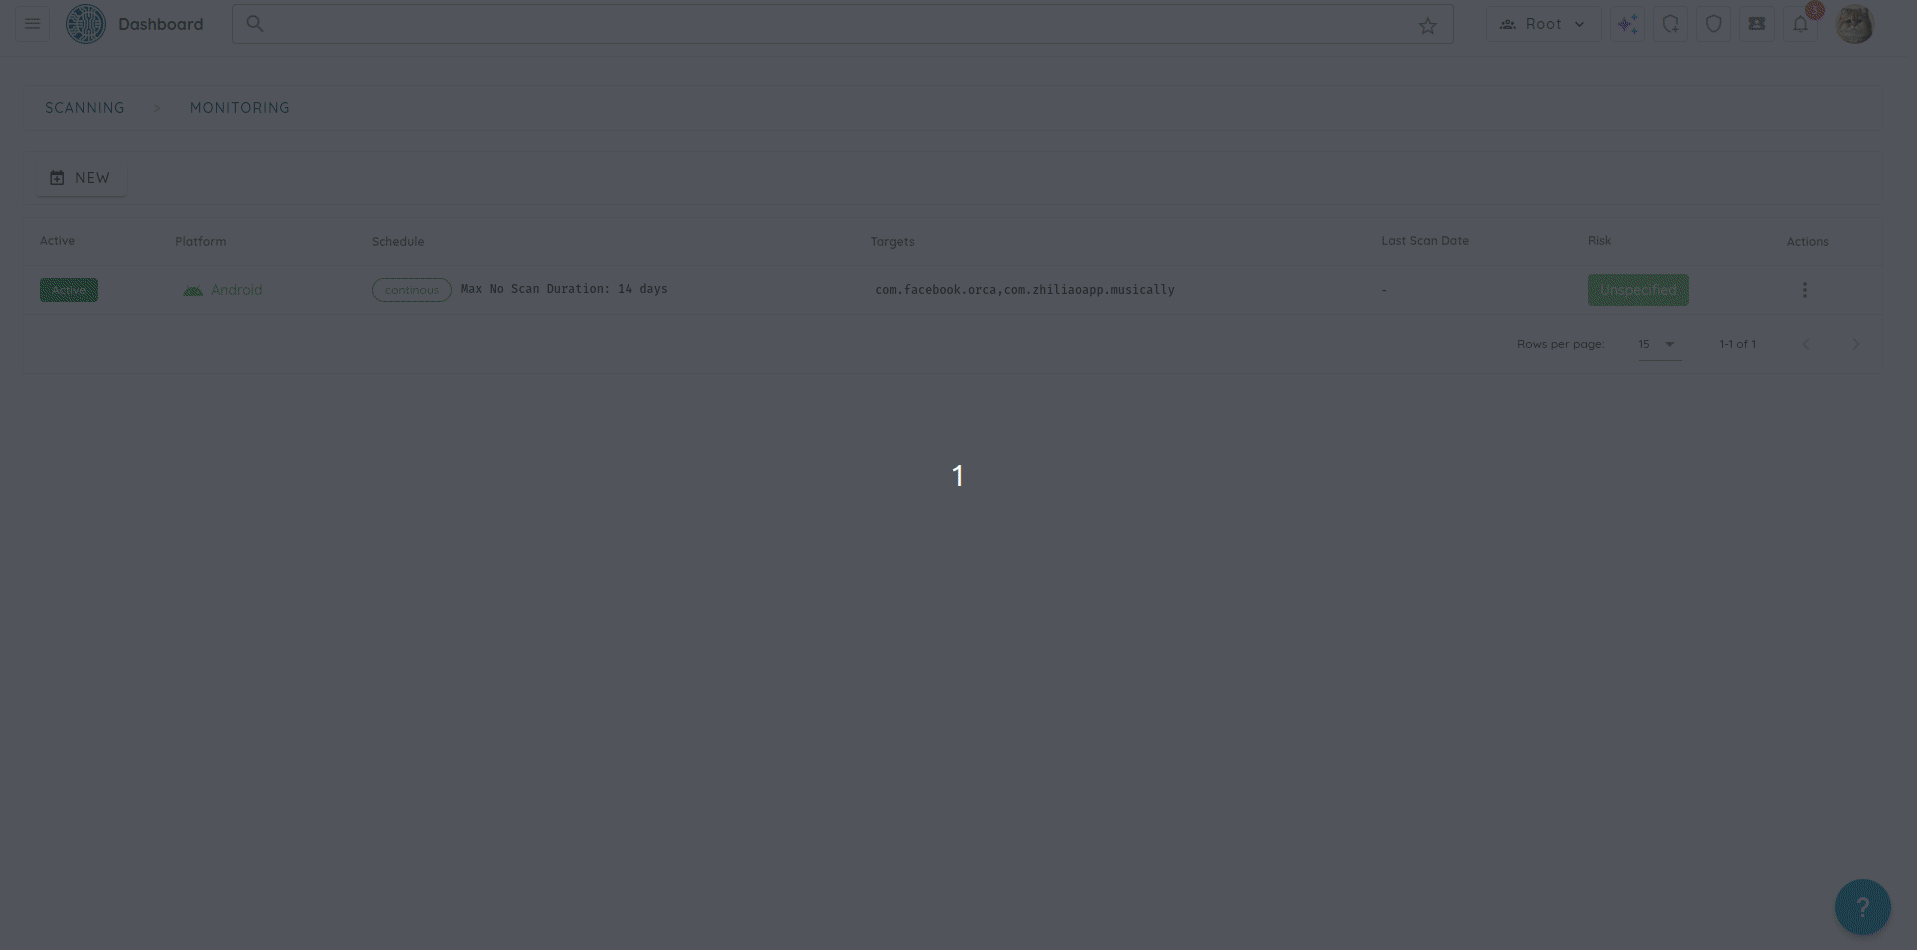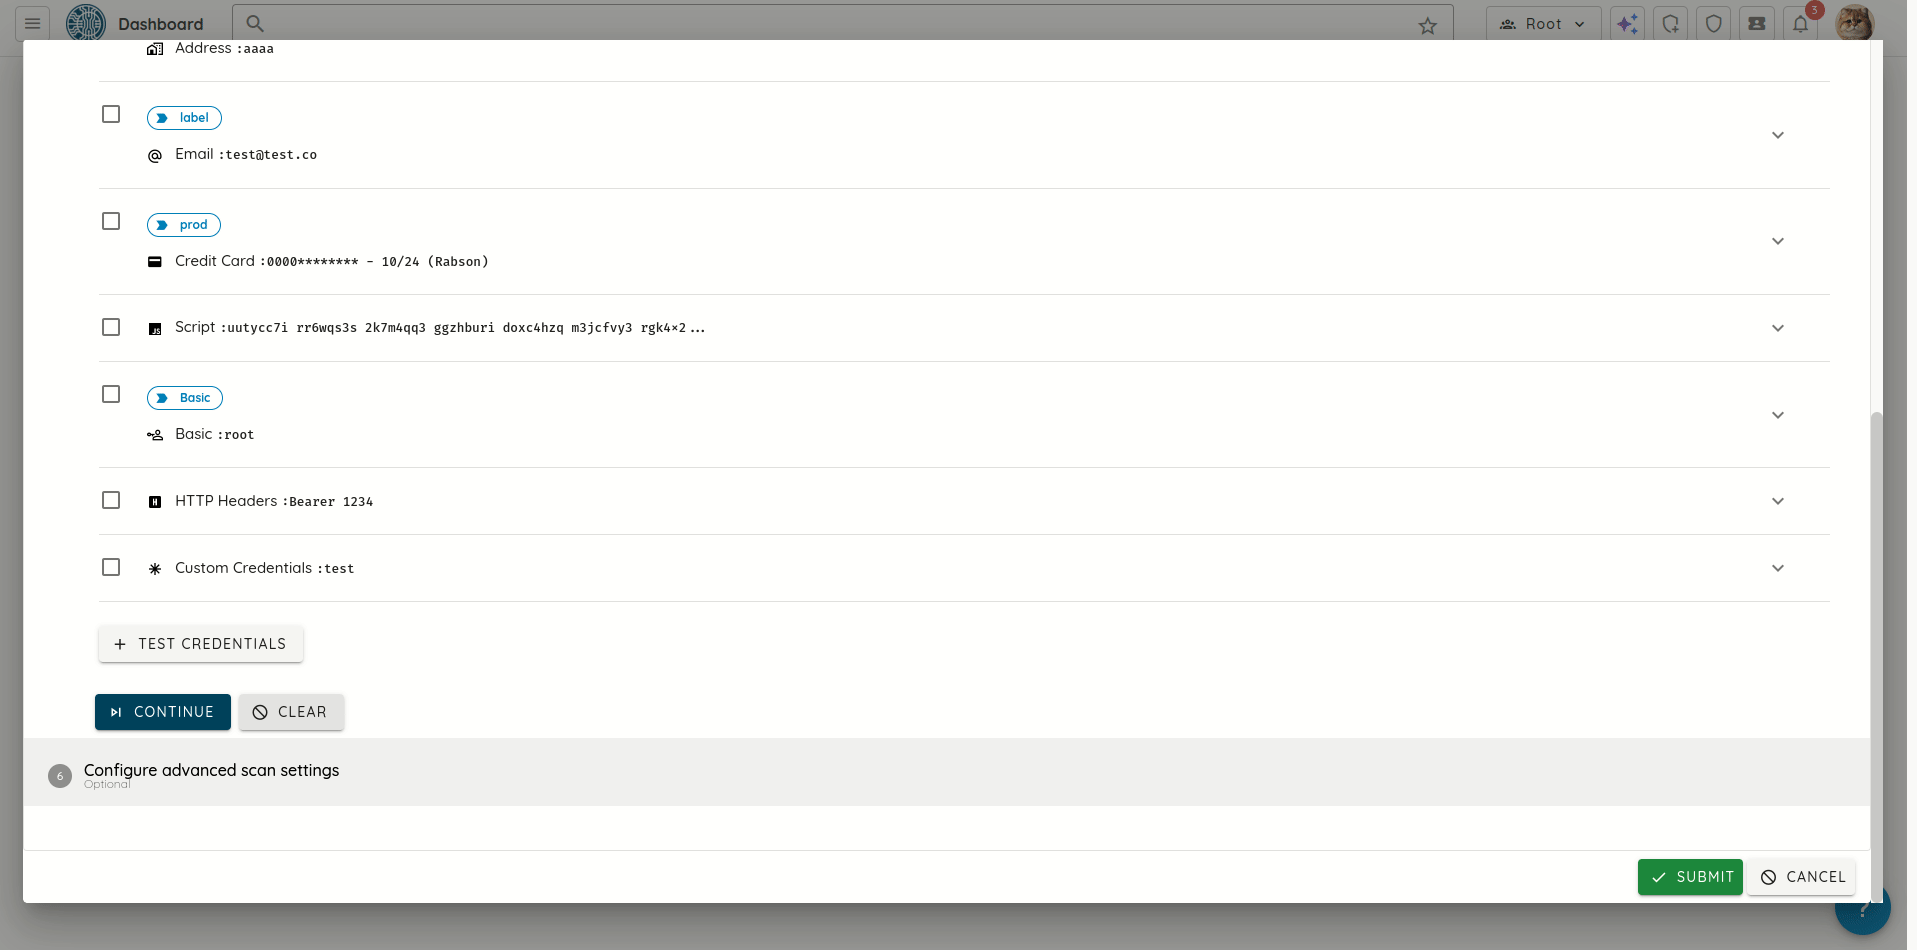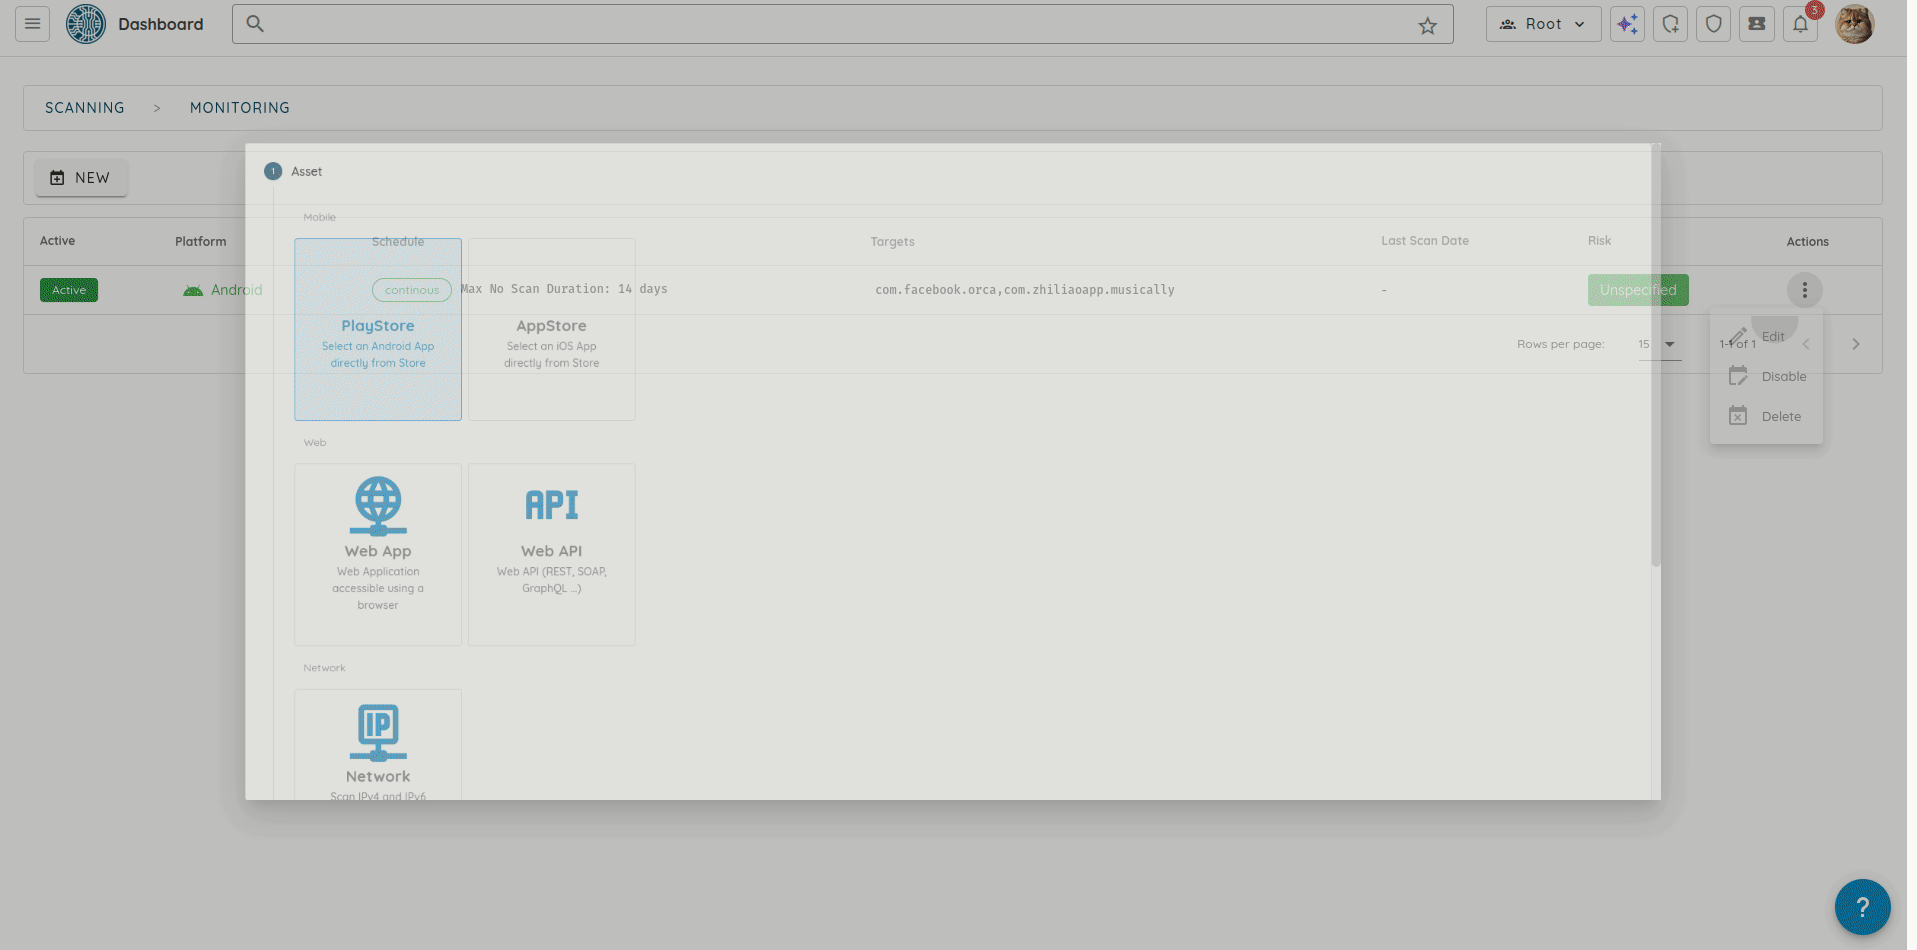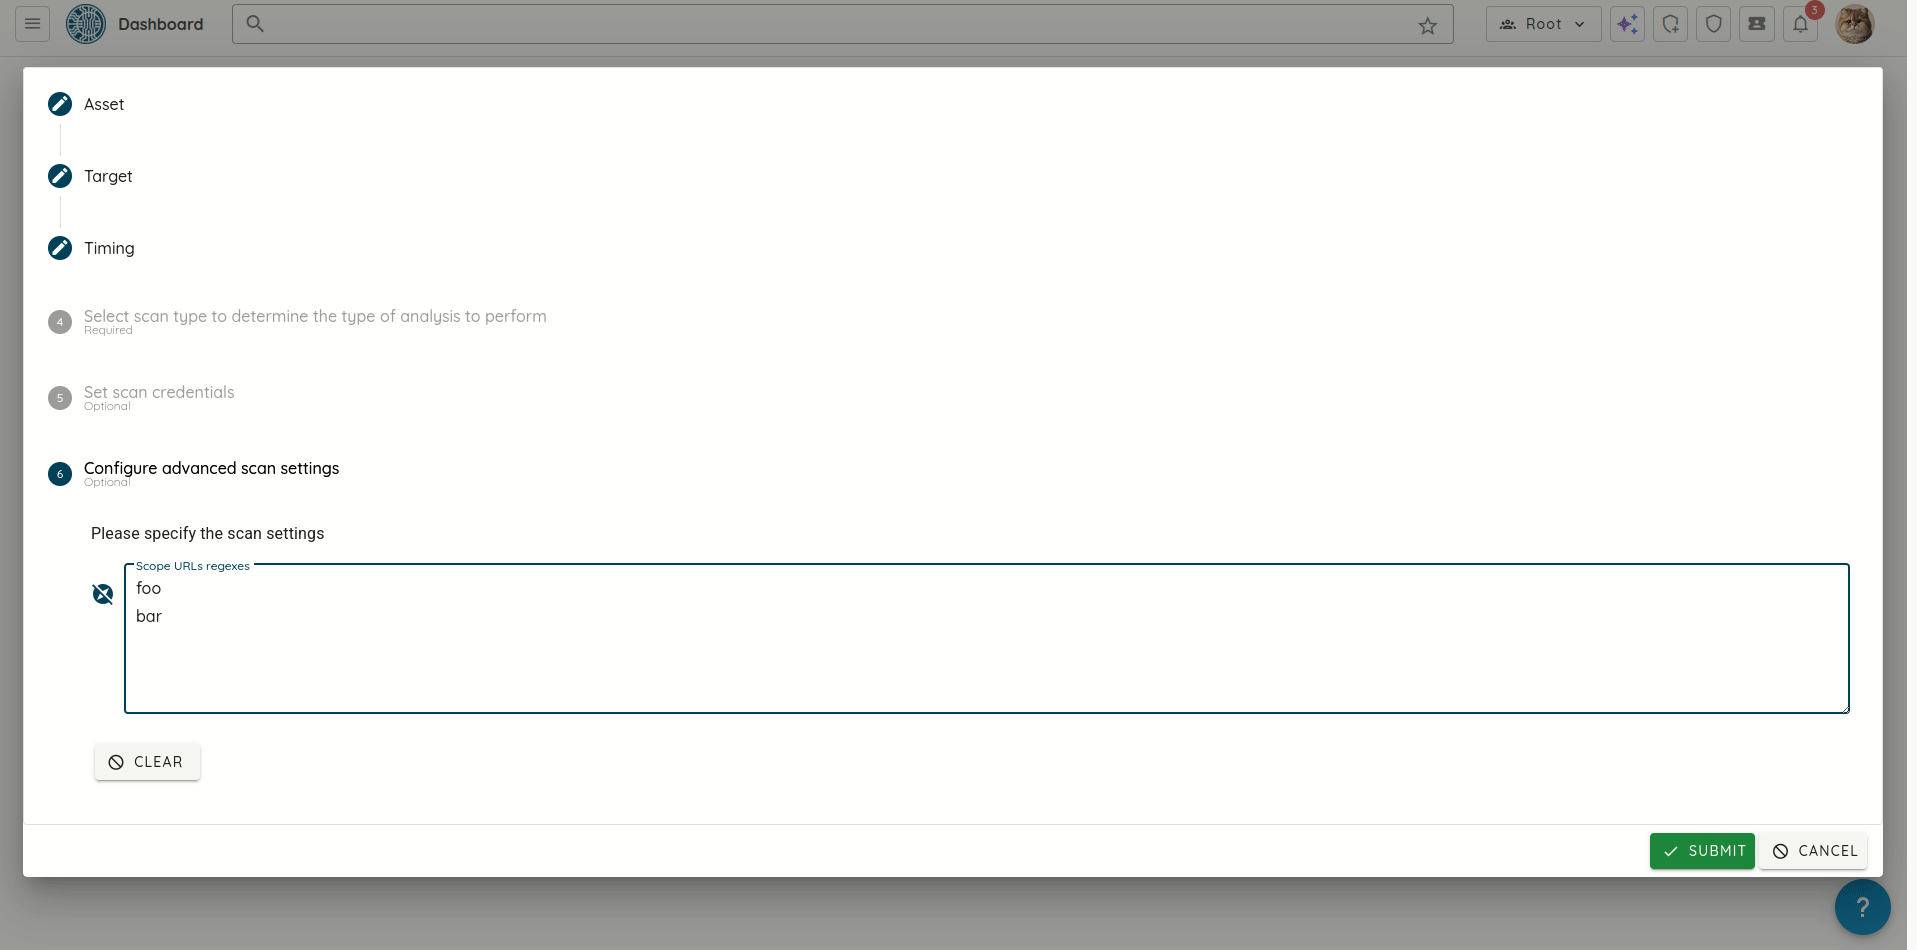
    Configuración del escaneo con instrucciones de prueba, alcance permitido y exclusiones de red

    Estos controles actúan en niveles distintos. La lista de permitidos guía al agente mediante prompts; la lista de bloqueo de IP/CIDR aplica reglas de firewall. La supervisión del alcance evalúa por separado la salida del agente para detectar desviaciones y genera alertas, con apagado opcional del agente ofensivo. Los ajustes de las barreras de protección se restablecen entre los escaneos nuevos. Hemos ampliado la compatibilidad con las instrucciones de alcance a los flujos de escaneo de repositorios, de múltiples activos y de red que corresponden.

    Hemos añadido comprobaciones de preparación móvil y hemos ampliado las herramientas de investigación

    Hemos añadido comprobaciones de preparación móvil para detectar problemas de instalación, de acceso a la interfaz y de autenticación antes de interpretar la cobertura de una evaluación. Si una compilación no puede superar la instalación o el inicio de sesión, puede investigar primero el problema de configuración. Los fallos de infraestructura pueden reintentarse en dispositivos nuevos, y los fallos de instalación causados por la aplicación se distinguen de los problemas del dispositivo. Los fallos de preparación no bloquean automáticamente todos los escaneos.

    Hemos ampliado la recuperación de sesiones de dispositivo para que los agentes puedan volver a visitar los puntos de entrada y devolver la aplicación objetivo al primer plano cuando una sesión se interrumpe durante la exploración. Las operaciones de dispositivo autenticadas por sesión conectan la preparación con la recopilación de evidencias. Los emuladores Android con root bajo demanda y las herramientas ampliadas de trazas, registros, código descifrado y datos de aplicación para Android/iOS permiten una investigación más profunda; las correcciones de Flutter y JDWP resuelven los datos de instrumentación incompletos y las reconexiones.

    La aplicación también puede incluir código que requiere un enfoque de pruebas diferente: un componente en Rust o código fuente en Swift. Hemos ampliado el razonamiento estructurado sobre código fuente a C++, Rust y Swift, con una planificación que tiene en cuenta las dependencias y una ejecución especializada de pruebas de concepto nativas. Las comprobaciones de exposición de solo lectura más amplias cubren más productos empresariales, SMB, WebLogic T3 y SMTP; una señal de exposición sigue siendo distinta de una explotación confirmada.

    Hemos incorporado Ticket Agent para la automatización autónoma

    Hemos incorporado Ticket Agent, una nueva forma avanzada de implementar la automatización autónoma, desde el triaje de vulnerabilidades hasta la ejecución de flujos de trabajo complejos de cumplimiento normativo. Dé a un agente sus instrucciones, habilidades reutilizables, herramientas conectadas y reglas de eventos para que pueda recorrer los pasos que, de otro modo, exigirían una coordinación manual repetida.

    Para el triaje, eso puede significar revisar los hallazgos según los criterios de su equipo, reunir sus evidencias originales y preparar la siguiente acción. Para el cumplimiento normativo, un agente puede seguir una lista de comprobación de controles, reunir las evidencias de respaldo, identificar las brechas y preparar el resultado para su revisión.

    Algunos ejemplos de flujos de trabajo que puede configurar:

    La tarea repetitiva Un agente que podría escribir
    Hay que aplicar las reglas de triaje de su equipo a cada escaneo completado. Se activa con la finalización del escaneo; revisa los hallazgos pertinentes según sus criterios de severidad y de responsables, y luego prepara un resumen de triaje.
    Alguien informa de un posible falso positivo. Use un evento de comentario y una condición de tag o de estado coincidente para iniciar una revisión de evidencias. Con las herramientas de evaluación necesarias conectadas, solicite la validación y escriba el resultado en su formato de informe para su revisión.
    Las evidencias de auditoría necesitan la misma estructura cada vez. Parta de la plantilla Compliance, añada una lista de comprobación de controles como habilidad, reúna las evidencias mediante las herramientas conectadas, identifique las brechas y prepare el resultado de cumplimiento normativo para su revisión.
    Los tickets de alta prioridad están cerca de incumplir su SLO o ya lo incumplen. Use una regla de incumplimiento de SLO o programada para reunir el contexto más reciente y preparar un resumen de escalado.
    Un ticket reabierto necesita otra investigación. Se activa con la reapertura; compara las evidencias actuales con la conversación anterior y explica qué necesita otra revisión.

    Son ejemplos que se configuran con sus prompts, condiciones y herramientas conectadas. Un informe de falso positivo es un motivo para investigar; el agente debe registrar las evidencias de validación antes de recomendar un cambio de estado.

    Hemos añadido la configuración de Ticket Agent al espacio de trabajo AI Agents, donde puede elegir el modelo, las instrucciones, las habilidades reutilizables, la memoria opcional respaldada por Git y las herramientas MCP para cada tarea. Las plantillas Vulnerability Triage y Compliance ofrecen puntos de partida; sus reglas comienzan deshabilitadas para su revisión.
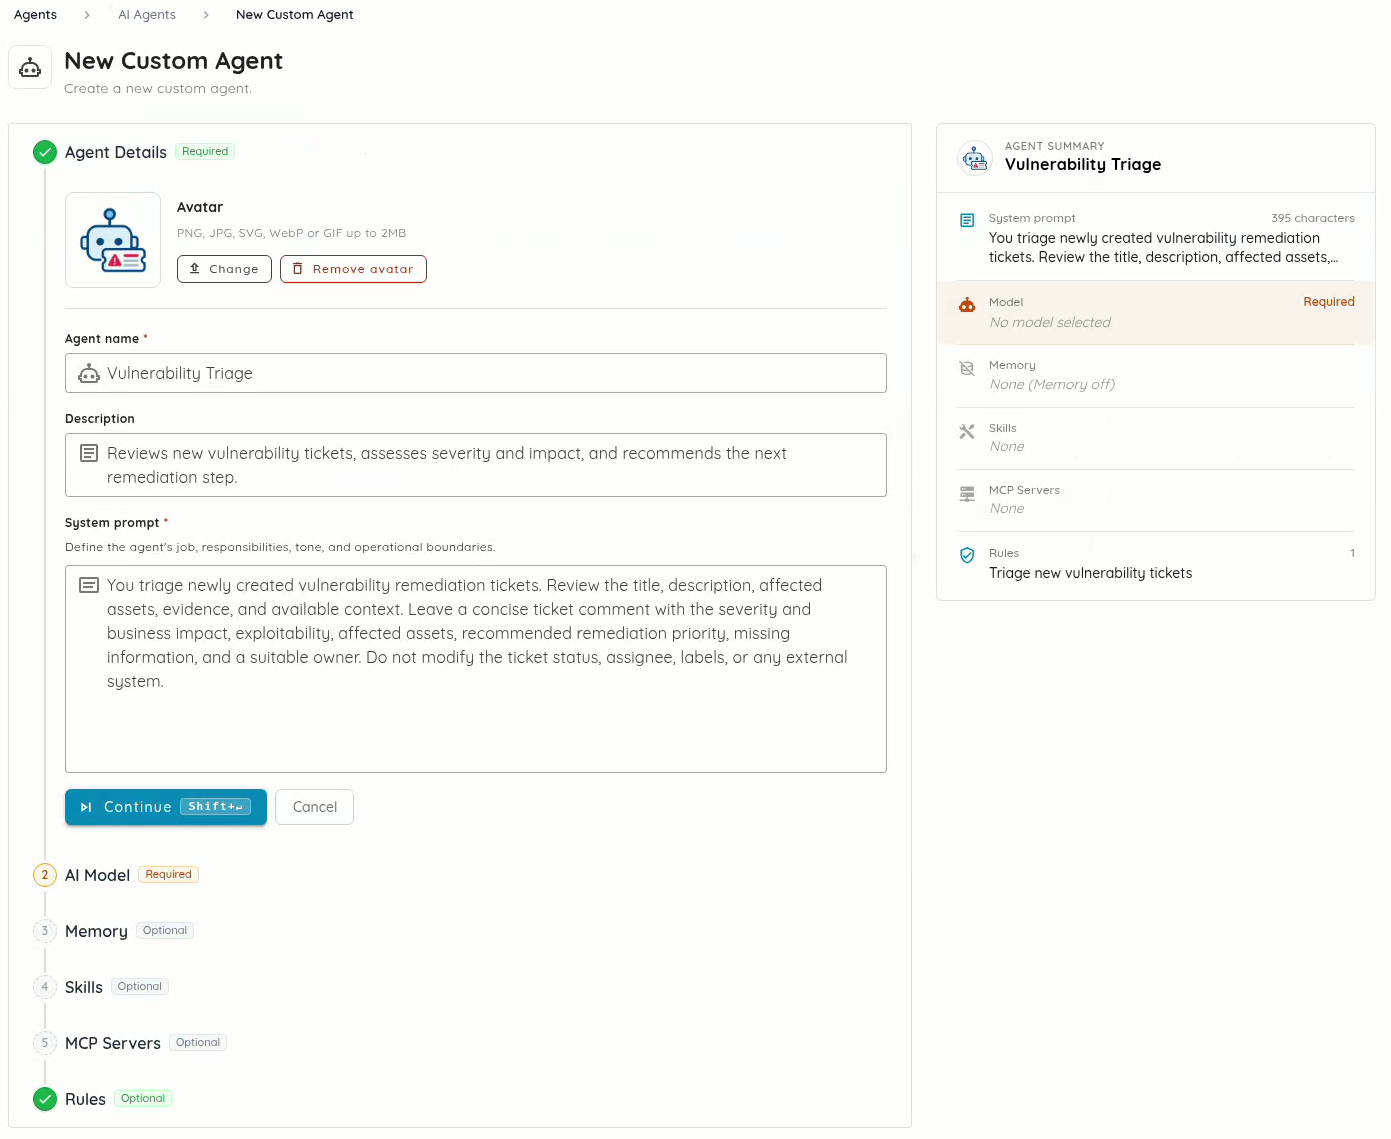
    Configuración del agente de corrección con instrucciones, modelo, habilidades, memoria, herramientas y reglas

    Para probar ese flujo de trabajo, empiece con una regla Assigned condicionada a Assignee is This agent. Asigne un ticket de prueba, revise el resultado y ajuste el prompt antes de ampliar la regla. Un agente puede trabajar junto con una persona asignada, de modo que el ingeniero responsable del problema sigue siendo visible mientras el agente ayuda con la investigación.

    Otras reglas pueden reaccionar a la creación de tickets, la reapertura, los comentarios, los incumplimientos de SLO, la finalización de escaneos o una programación. Las condiciones acotan el trabajo por prioridad, estado, stream, tag, persona asignada, perfil de escaneo u objetivo. Las habilidades reutilizables pueden incluir instrucciones escritas, carpetas de GitHub o archivos subidos; las herramientas pueden provenir de servidores MCP remotos, procesos locales u OXO. Consulte la guía de configuración de Ticket Agent para ver ejemplos de configuración y de reglas.

    Un evento de ticket selecciona el trabajo para un agente configurado y genera un resultado para su revisión

    Ver el flujo de corrección en tamaño completo.

    Durante una reunión de triaje, puede ser necesario actualizar a la vez los datos de stream de varios tickets. Si su equipo ya usa Remediation Streams, hemos ampliado la edición en hoja de cálculo con selección de varias celdas y copiado y pegado por lotes. La paginación de la línea de tiempo ayuda a navegar por colecciones de streams más grandes. La guía de Streams explica la configuración.

    Hemos ampliado la investigación y el triaje de hallazgos

    Llega un hallazgo en un informe móvil. Las primeras preguntas de su ingeniero son prácticas: «¿Cómo llegaron las pruebas a esa pantalla? ¿Puedo seguir la reproducción? ¿El código afectado es nuestro o pertenece a un SDK?». Hemos añadido controles de repetición y de titularidad, y hemos ampliado el contexto de los hallazgos en Copilot, para responder a esas preguntas antes de pasar el problema a un equipo.

    Siga las evidencias hasta la aplicación

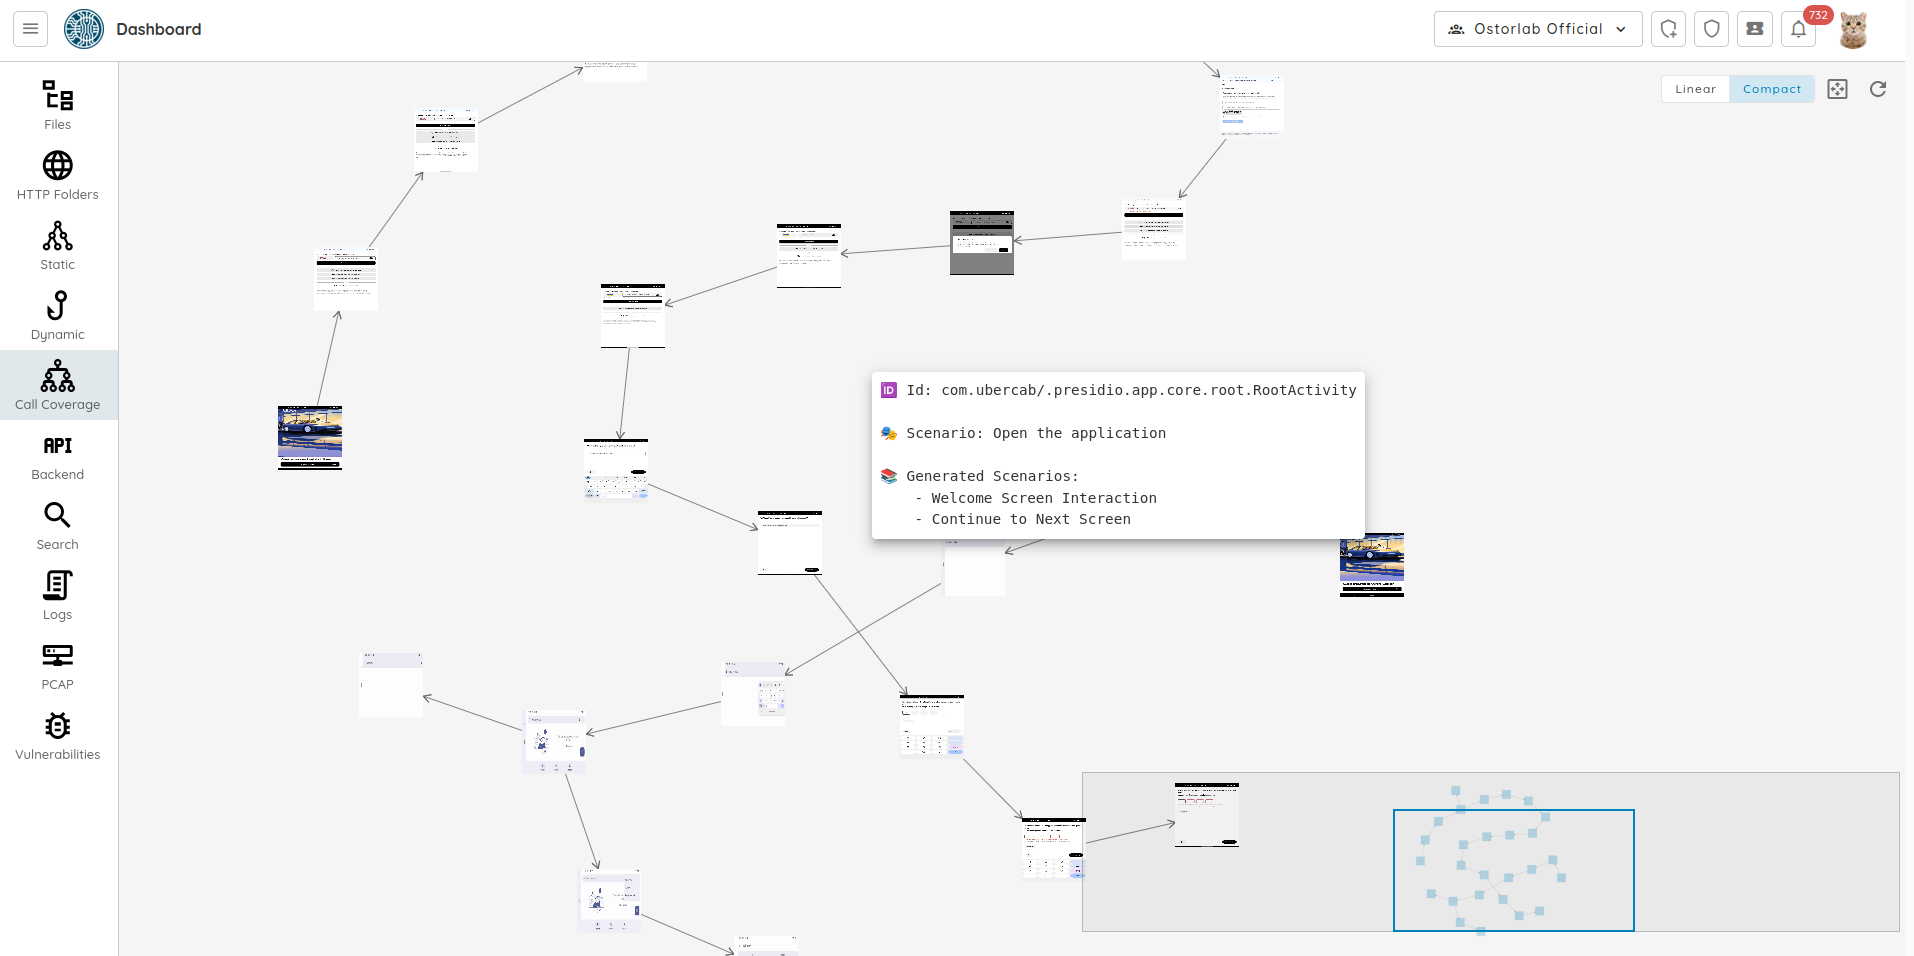
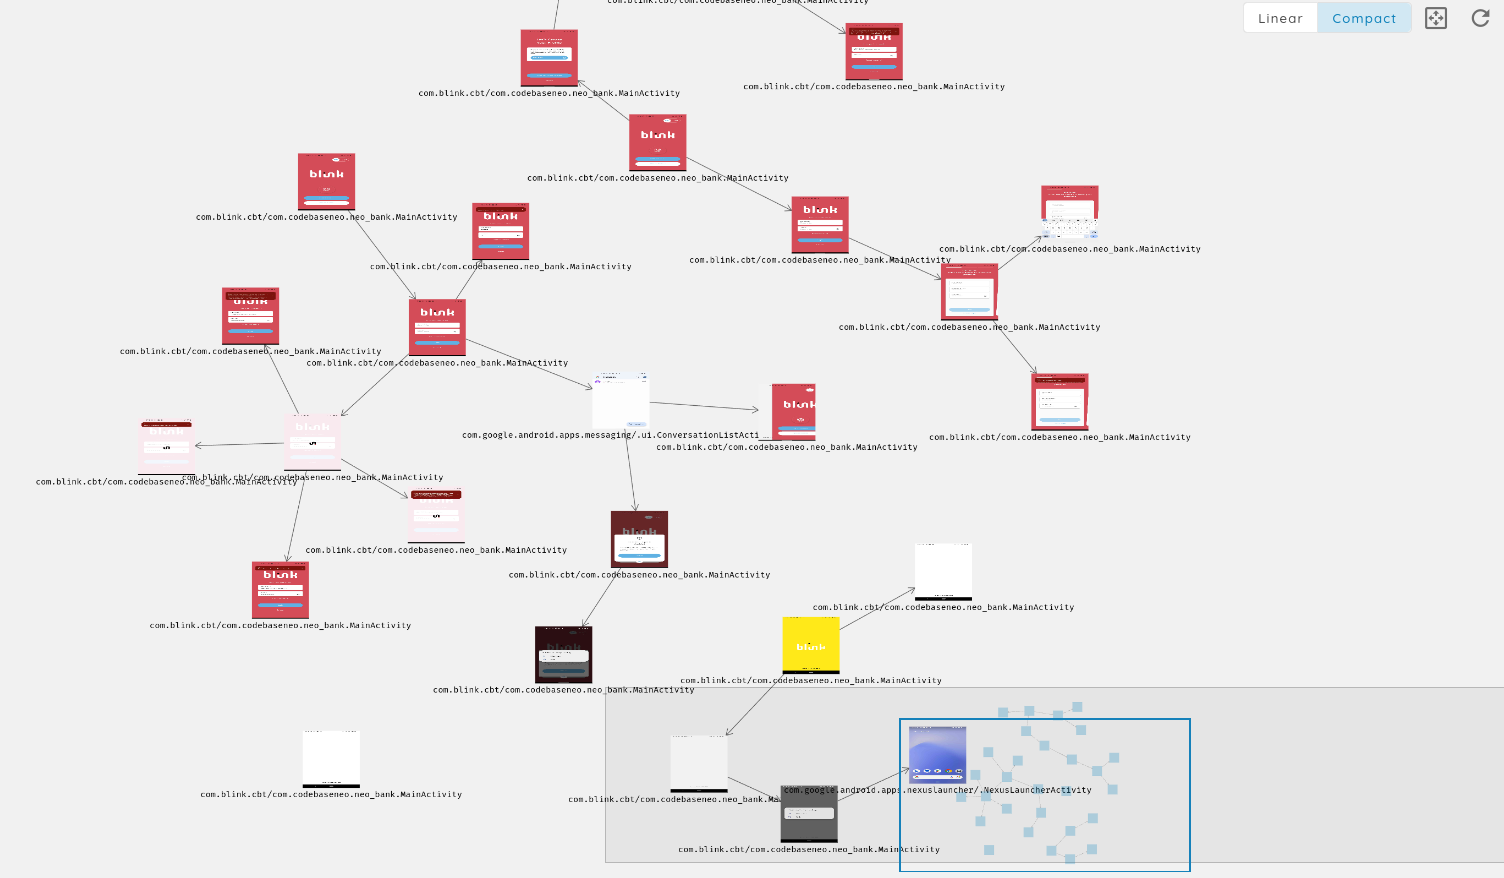
    Hemos añadido la repetición de la cobertura de llamadas al mapa de exploración existente para que pueda seguir el recorrido por la aplicación. Las capturas de pantalla, los pies de imagen y una línea de tiempo con ramificaciones muestran la secuencia de navegación registrada. Para un hallazgo detrás del inicio de sesión, puede inspeccionar la ruta que conduce a esa pantalla. La búsqueda y los filtros de estado localizan las interacciones; una línea de tiempo de tamaño ajustable y la vista de mapa existente le permiten moverse entre la secuencia y la exploración más amplia.
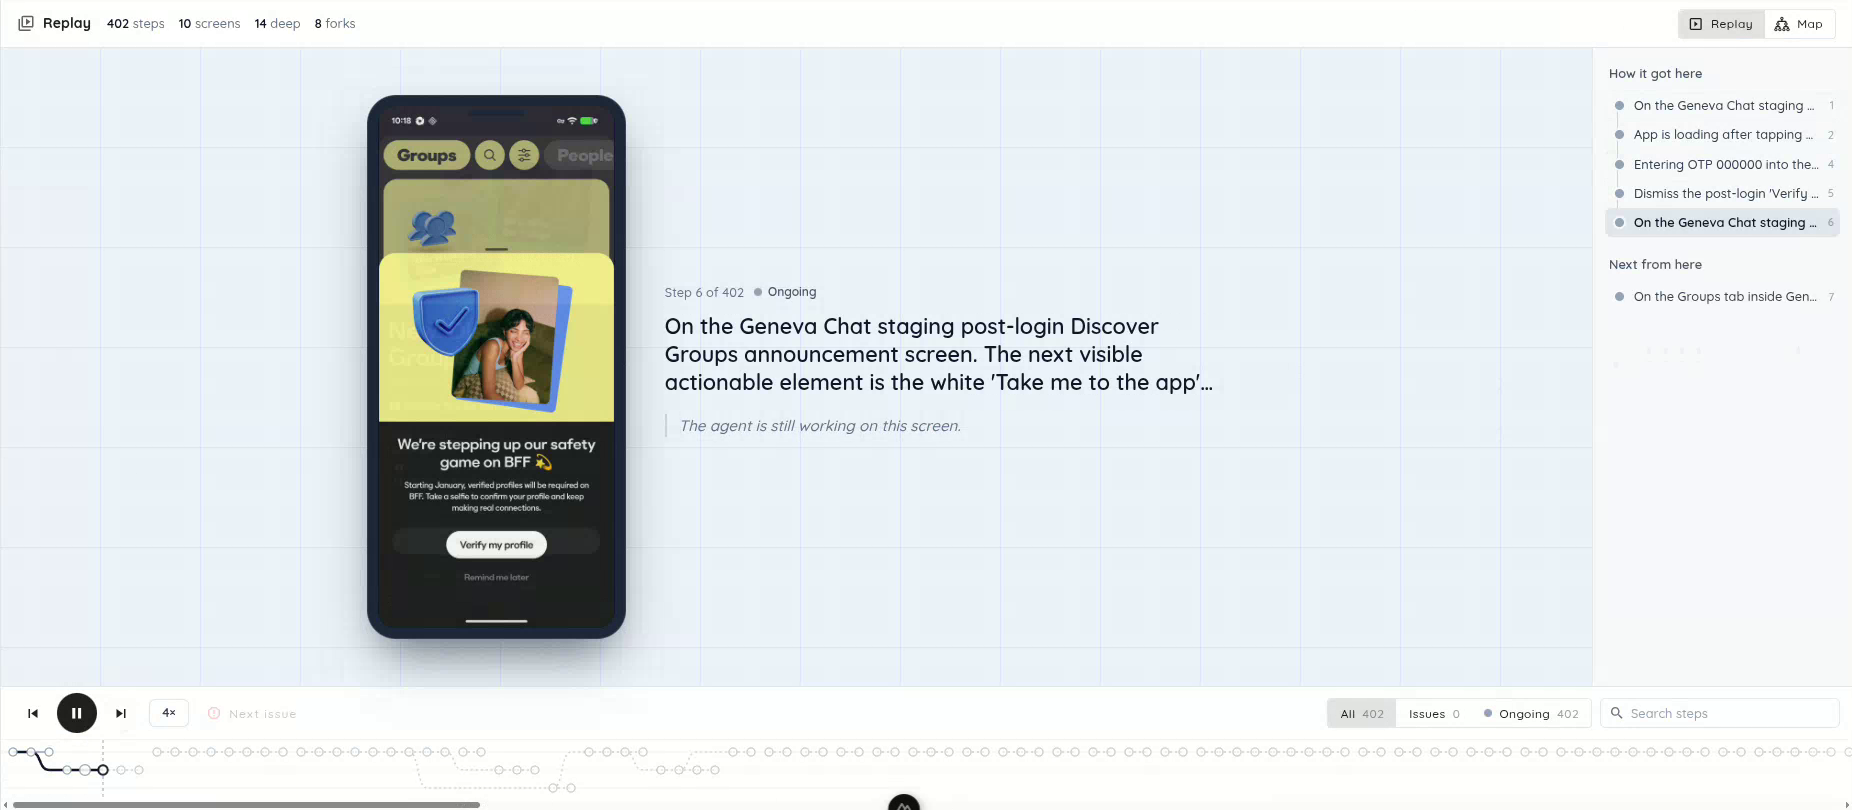
    Repetición de la cobertura de llamadas con la pantalla registrada de la aplicación, el pie del paso, la línea de tiempo con ramificaciones y los controles de búsqueda

    Reproduzca el recorrido por la aplicación, lea el contexto del paso y desplácese por la línea de tiempo con ramificaciones.

    Para la siguiente pregunta («Explica esta traza y los pasos que necesito para reproducirla»), hemos ampliado Ask Copilot para que lleve el hallazgo seleccionado a la conversación. Puede empezar desde el problema que tiene en pantalla sin copiar sus detalles en un chat nuevo. Copilot muestra en tiempo real el progreso, la ejecución de herramientas y la actividad del terminal, de modo que puede seguir la investigación, poner en cola otra pregunta o cancelar una solicitud. Las herramientas de vulnerabilidades ampliadas, las habilidades, la memoria y las salidas de herramientas más largas le dan más contexto con el que trabajar.
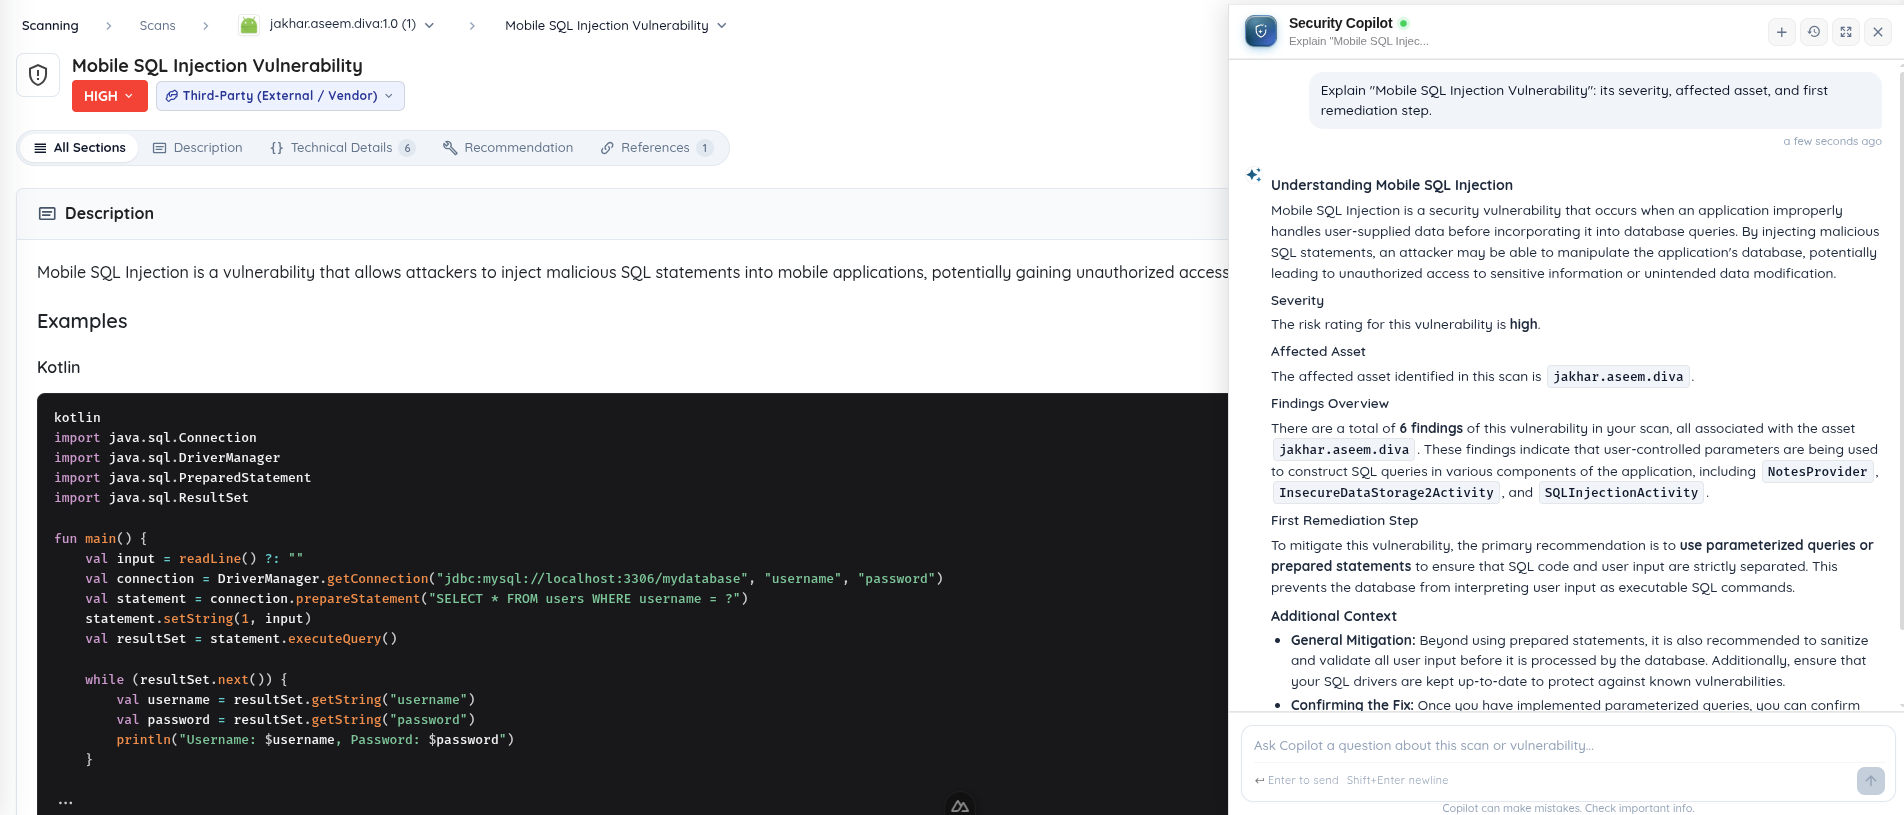
    Security Copilot explica un hallazgo de inyección SQL móvil en la aplicación de demostración deliberadamente vulnerable DIVA

    Ask Copilot abre una conversación con el hallazgo seleccionado ya en contexto. Se muestra con la aplicación de demostración DIVA.

    Separe los hallazgos accionables del ruido

    Si la traza conduce a un SDK incluido en la aplicación, es posible que su equipo de aplicación deba plantear el problema a su proveedor. Hemos añadido la clasificación y los filtros de propio o de terceros, con desgloses de ubicación y trazas de llamadas del SDK para ayudar a tomar esa decisión de titularidad. Puede corregir la clasificación y solicitar que Ostorlab informe de un hallazgo de terceros. La guía de revisión de hallazgos explica el flujo de trabajo asociado.
    Encabezado de un hallazgo que muestra su clasificación de titularidad First-Party junto a su severidad

    El control de titularidad distingue los hallazgos de la aplicación de los hallazgos de terceros.

    Descartar una y otra vez la misma credencial de marcador de posición o revisar avisos de dependencias duplicados dificulta el triaje. Hemos ampliado el análisis de secretos para filtrar más marcadores de posición y valores de configuración del cliente. Los avisos de dependencias se deduplican e incluyen información de la versión corregida; las dependencias sin versión fijada se omiten en lugar de asignarles una versión inventada. El análisis móvil también reconoce el estado propiedad de los Fragment y los fragmentos de Android ofuscados, suprime las alertas de cifrado ficticio de AndroidX Biometric y excluye los ajustes de ATS de los paquetes de frameworks y las excepciones de texto sin cifrar solo de loopback o de emulador.

    Un ingeniero que revisa un hallazgo de almacenamiento necesita saber si una credencial se escribió realmente en texto sin cifrar. El análisis de almacenamiento en tiempo de ejecución detecta esas escrituras en SharedPreferences de Android, enmascara los valores y excluye los marcadores de posición y los valores cifrados. Para los equipos que revisan los requisitos de TLS, las comprobaciones ampliadas de protocolos, cifrados y CRYPTREC/IPA tienen explicaciones individuales, y el incumplimiento del perfil se informa por separado de la explotabilidad demostrada.

    Hemos añadido acciones sobre los hallazgos y hemos ampliado la verificación de correcciones

    Hemos añadido acciones sobre un hallazgo para iniciar la verificación de la corrección, solicitar el informe a terceros o comenzar una corrección en un repositorio conectado. Hemos ampliado la repetición de pruebas para aceptar un candidato móvil no publicado, de modo que un parche pueda evaluarse antes de que llegue a una tienda de aplicaciones.

    Inicie la siguiente acción desde el hallazgo

    Tiene un hallazgo abierto. El siguiente paso podría ser verificar su parche, pedir a Ostorlab que gestione una divulgación al proveedor o implementar una corrección en un repositorio conectado. Esas tareas deberían empezar donde ya están las evidencias.

    • ¿Tiene un parche listo? Haga clic en Verify Fix. Inicie la repetición de la prueba desde el hallazgo en lugar de reconstruir el briefing. Para una aplicación móvil, suba el candidato con el parche aunque la evaluación original usara la versión de la tienda de aplicaciones.
    • ¿El problema pertenece a un SDK? Haga clic en Ask Ostorlab to Report. Solicite que Ostorlab se encargue de informar del hallazgo de terceros; su equipo no tiene que reconstruir el problema desde cero para el proveedor.
    • ¿Su repositorio está integrado? Inicie la acción de corrección desde el hallazgo. Pida que se implemente una corrección usando el código conectado y el contexto del hallazgo, y luego revise los cambios resultantes mediante su proceso de ingeniería habitual.

    «Un clic» es el punto de partida del trabajo: la selección del escáner o del objetivo, una confirmación y una revisión pueden seguir siendo necesarias. El objetivo es sacar de su lista manual de tareas la recopilación de contexto, la investigación y la preparación del siguiente paso.

    Por ejemplo, su ingeniero de Android tiene un parche candidato, pero la versión de la tienda de aplicaciones sigue conteniendo el problema. En un encargo tradicional, enviaría la nueva compilación al pentester y le pediría que volviera a la prueba de concepto original y buscara evasiones. Verify Fix ofrece a ese traspaso un punto de partida dentro del hallazgo.

    Hemos añadido Verify Fix para iniciar un Single Vulnerability Assessment con la ubicación del hallazgo y su clasificación de debilidad, además de instrucciones para repetir la prueba de concepto original e investigar posibles evasiones. Suba directamente la compilación móvil candidata, incluso cuando el escaneo original usó una versión de la tienda de aplicaciones. Puede evaluar el parche antes de publicarlo y seleccionar un escáner que pueda llegar al objetivo actualizado.
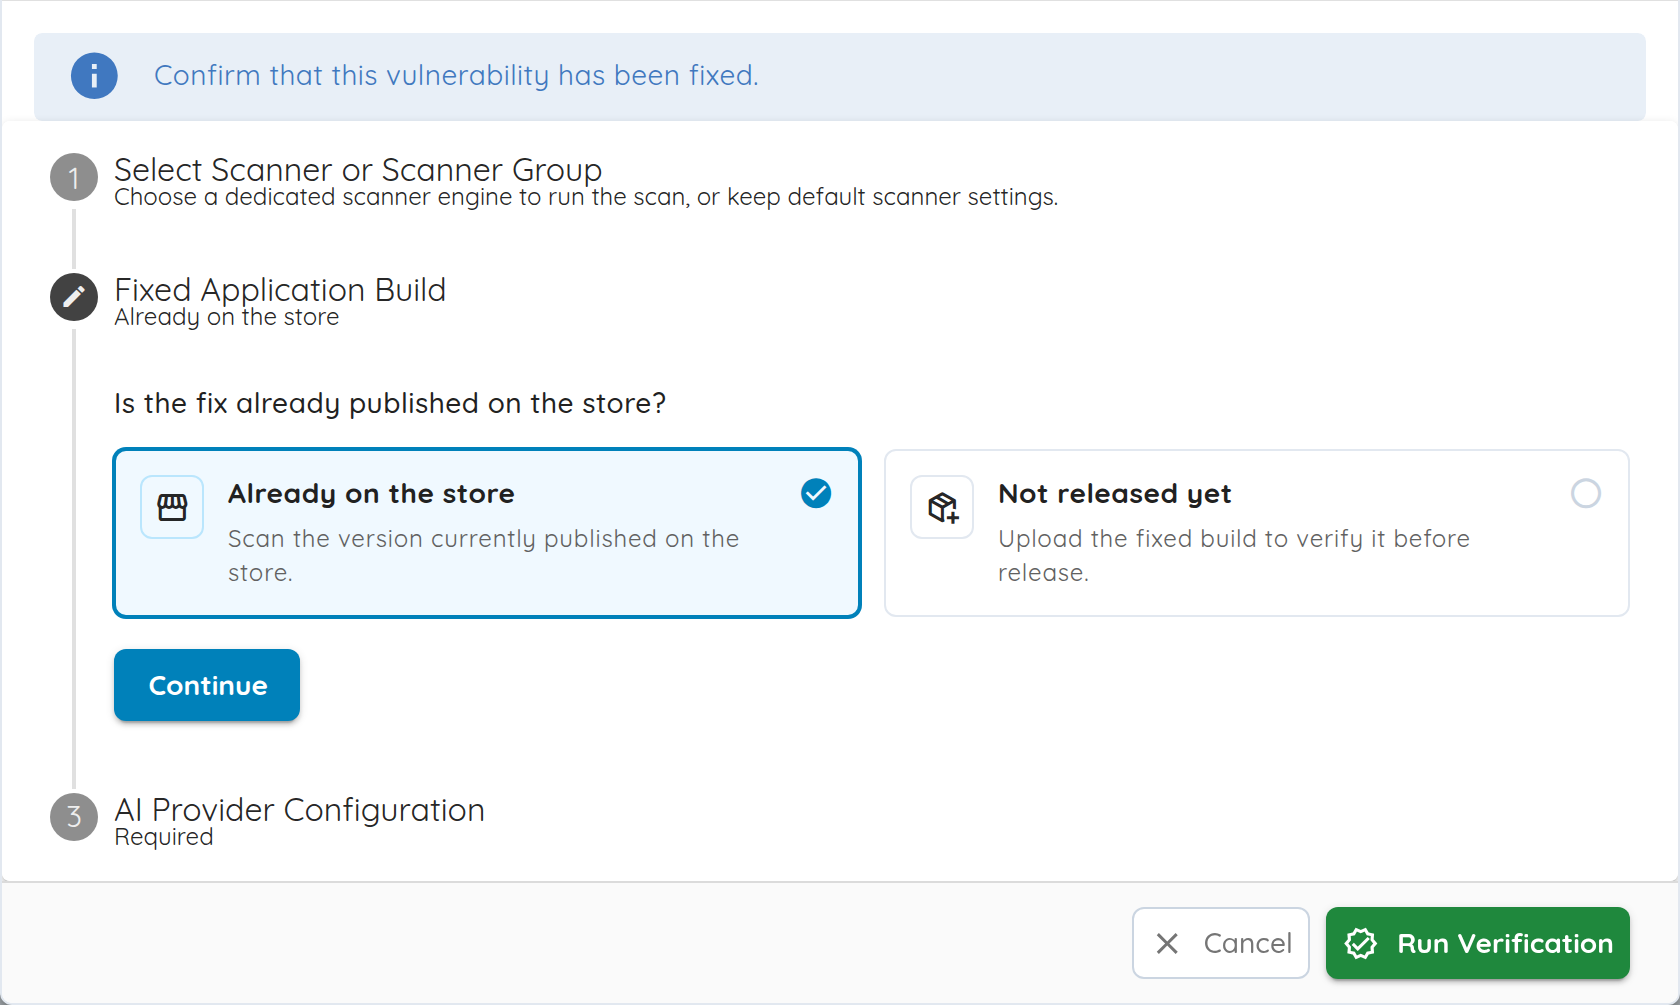
    Verify Fix permite a un revisor seleccionar un objetivo actualizado o subir una compilación móvil corregida

    Abra el hallazgo, elija Verify Fix, seleccione un escáner y proporcione el objetivo o la compilación actualizados. El flujo de trabajo admite hallazgos móviles, web y de red. Su veredicto es una evaluación de mejor esfuerzo: revise las evidencias resultantes antes de decidir si cierra el problema.

    Si la actualización de una dependencia compartida corrige hallazgos en varias aplicaciones, puede haber un conjunto de riesgos que revisar de nuevo. Hemos añadido búsqueda, ordenación y filtros de estado en el servidor para encontrar ese conjunto, además de selección entre páginas y repeticiones de riesgos por lotes para lanzar juntas las evaluaciones de seguimiento. Los seguimientos de múltiples activos también conservan mejor el activo afectado original.
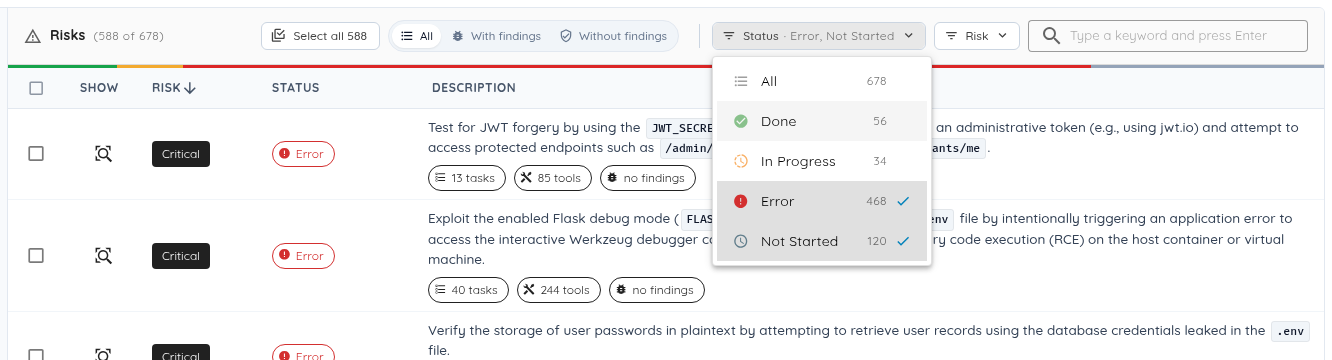
    Filtros de riesgos y selección entre páginas para elegir un conjunto de evaluaciones de seguimiento

    Hemos ampliado los controles de MCP y de integraciones

    Un ingeniero abre un ticket en su asistente de programación y pide ayuda para corregirlo. Una descripción pegada puede omitir el intercambio HTTP o la traza de pila que explica el problema. Mientras tanto, el equipo de seguridad necesita que las actualizaciones de los escaneos se entreguen en sus propios sistemas. Hemos ampliado las conexiones que llevan las evidencias y los flujos de trabajo de escaneo a esas herramientas.

    Permita que los asistentes de programación inspeccionen las evidencias y actúen sobre ellas

    Hemos ampliado el Ostorlab Platform MCP Server presentado en septiembre para que un asistente de programación conectado pueda recuperar más evidencias de un hallazgo: tráfico HTTP, capturas de paquetes, trazas de pila, código fuente, registros, nodos de cobertura de llamadas y detalles de los activos. Así, una investigación tiene acceso al material original mientras el ingeniero trabaja en una corrección.

    Los clientes conectados también pueden crear escaneos compatibles de aplicaciones móviles, TestFlight, repositorios, archivos de código fuente, descubrimiento y múltiples activos, preparar archivos subidos y configurar presupuestos. Para los equipos que ya automatizan flujos de trabajo de escaneo, MCP expone ahora las exportaciones compatibles de CSV, SARIF y archivos de escaneo, la configuración y las pruebas de integraciones, y la gestión de grupos de escáneres, programaciones de supervisión y recursos de agentes de corrección. Las herramientas disponibles dependen de los permisos de la clave de API y de la configuración del producto. La guía de configuración de MCP explica los clientes, las subidas y la paginación.

    Adapte la entrega y el acceso a los repositorios a su organización

    Supongamos que las notificaciones de sus escaneos alimentan un servicio interno que solo acepta tráfico de orígenes aprobados y necesita solo unos pocos campos del payload. Hemos ampliado los webhooks para que pueda elegir los campos del escaneo que se envían a ese receptor, dar al destino un nombre reconocible y seleccionar la salida desde Europa o Estados Unidos. Las pruebas usan el trabajo en segundo plano de la región seleccionada, de modo que durante la configuración puede comprobar la ruta de entrega frente a la lista de permitidos del receptor.
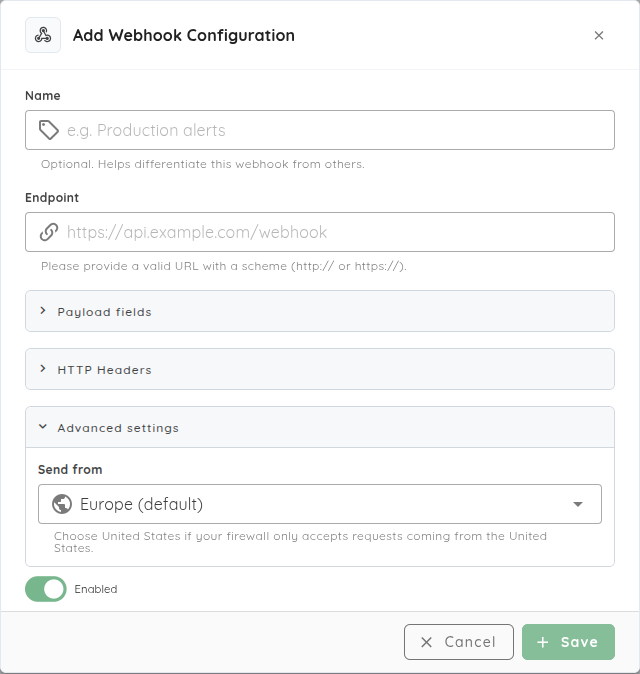
    Configuración de webhooks con selección de la región de entrega y una acción de prueba

    Si su equipo de plataforma ya gestiona identidades de GitHub App y la rotación de credenciales, ahora puede usar GitHub Apps propiedad del cliente para la integración con repositorios. Configure instalaciones, cambie el nombre de las aplicaciones, rote las credenciales y deshabilite o elimine instalaciones mediante ese ciclo de vida conocido. Las instalaciones personalizadas se verifican con las credenciales de la App; la conexión de la App de Ostorlab verifica el acceso de los usuarios mediante GitHub OAuth. Las instalaciones compatibles pueden conectarse a varias organizaciones de Ostorlab autorizadas. Consulte la guía de la integración con GitHub.

    Hemos ampliado las evaluaciones recurrentes y las conexiones de modelos

    La evaluación del próximo mes empieza después de que la aplicación haya cambiado: el flujo de inicio de sesión es distinto, otro servicio se ha incorporado al alcance y el equipo necesita saber qué ocurrió en la última ejecución programada. Los pentesters que regresan necesitan un briefing actualizado. Las evaluaciones recurrentes necesitan un conocimiento mantenido y un registro claro de sus ejecuciones por el mismo motivo.

    Mantenga el conocimiento al día y vea cuándo fallan las pruebas

    Si una entrada de conocimiento retenida sigue describiendo el flujo de inicio de sesión antiguo, ahora puede editarla en lugar de arrastrar ese contexto obsoleto a trabajos posteriores. El conocimiento de escaneo persistente permite añadir, editar y eliminar entradas. La exploración incremental de carpetas ayuda a inspeccionar espacios de trabajo de conocimiento más grandes sin cargar todo el árbol.

    Cuando su evaluación semanal incluye una aplicación móvil, su backend y otros activos, las evaluaciones recurrentes de múltiples activos pueden programar colecciones heterogéneas y comprobaciones de la superficie de ataque. Si una ejecución programada falla, el historial de supervisión muestra ahora su estado de ejecución y detalles del fallo desplegables, lo que le da un lugar por donde empezar a investigar. Consulte la guía de supervisión.

    Para la próxima reunión de seguimiento, Cockpit muestra las acciones pendientes y un resumen diario de cambios. Los informes añaden resúmenes más claros de los escenarios de ataque, logotipos de la organización en los PDF y una mayor compatibilidad de idiomas en tareas, informes y mensajes transaccionales, lo que ayuda a compartir la evaluación con las personas responsables del siguiente paso.

    Planifique el consumo y elija dónde se ejecuta la inferencia de los modelos

    Antes de encargar otra evaluación, un equipo necesita planificar su alcance y su consumo. Las estimaciones de consumo de escaneos y los presupuestos compatibles de tokens y de riesgos ayudan con esa planificación. Las tarjetas de estimación de Copilot rellenan previamente los objetivos y el perfil actuales para su revisión. Los tokens de la cartera pueden comprarse por cantidad; los modelos prepagados de los agentes de corrección usan la misma cartera de la organización, junto con la opción de usar su propia clave de proveedor.

    Si su equipo ya sirve modelos mediante Ollama o un servidor compatible con OpenAI, BYOK puede conectarse ahora a ese servicio, incluidos los despliegues de vLLM, LM Studio y llama.cpp. Configure la URL del endpoint, el nombre del modelo y una clave de API si hace falta; el servidor debe ser accesible desde el escáner. Los agentes compatibles de pruebas autónomas y de exploración móvil, así como OXO, pueden usar estas conexiones.

    Una conexión de inferencia determina dónde se ejecuta la inferencia del modelo; no traslada la orquestación de la plataforma, los hallazgos ni los informes. La guía de BYOK explica la configuración junto con la del escáner.

    Un fallo temporal de subida también puede dejar a un equipo esperando los hallazgos después de que las pruebas se hayan ejecutado. La mejora de los reintentos de subida de hallazgos y la recuperación de lotes fallidos resuelven ese traspaso. El trabajo de fiabilidad abarca también el rastreo autenticado, las conexiones de API durante los despliegues, la limpieza de escáneres y la supervisión del estado de los dispositivos. La ocultación ampliada de secretos en Copilot, las operaciones de activos y de conocimiento limitadas a la organización y los permisos de integración más estrictos respaldan estos flujos de trabajo.

    Hemos añadido mejoras cotidianas de la interfaz

    Cambia entre pestañas de escaneo, hace el triaje de un lote de hallazgos, pega los mismos valores de stream en varios tickets y luego vuelve a su trabajo tras una interrupción. Hemos añadido los siguientes controles y hemos ampliado las vistas existentes para que esas tareas habituales resulten menos engorrosas:

    Cuando… Qué es más fácil ahora
    Trabaja con una lista de riesgos grande Búsqueda, ordenación, paginación y filtros de varios estados en el servidor, selección entre páginas y repeticiones por lotes.
    Navega por un hallazgo Pestañas de sección fijas, un campo de búsqueda más ancho, un menú de triaje que tiene en cuenta la selección, y la calificación de riesgo y la descripción en el panel lateral.
    Comparte un escaneo o vuelve a él La pestaña de escaneo abierta se mantiene en su URL.
    Edita tickets en una hoja de cálculo Selección de varias celdas, copiado y pegado por lotes, creación y edición de streams, borrado con Delete/Backspace, y persistencia y recuperación de borradores.
    Vuelve a su trabajo asignado Un acceso directo My tickets y filtros que se conservan durante la edición.
    Navega por un espacio de trabajo grande Las carpetas de conocimiento se cargan de forma incremental; los árboles de archivos expandidos se desplazan; el nombre del archivo seleccionado es visible y las vistas previas de imágenes mantienen sus proporciones.
    Cambia de contexto El elemento actual aparece primero en los selectores de migas de pan; el comportamiento de los desplegables es más coherente.
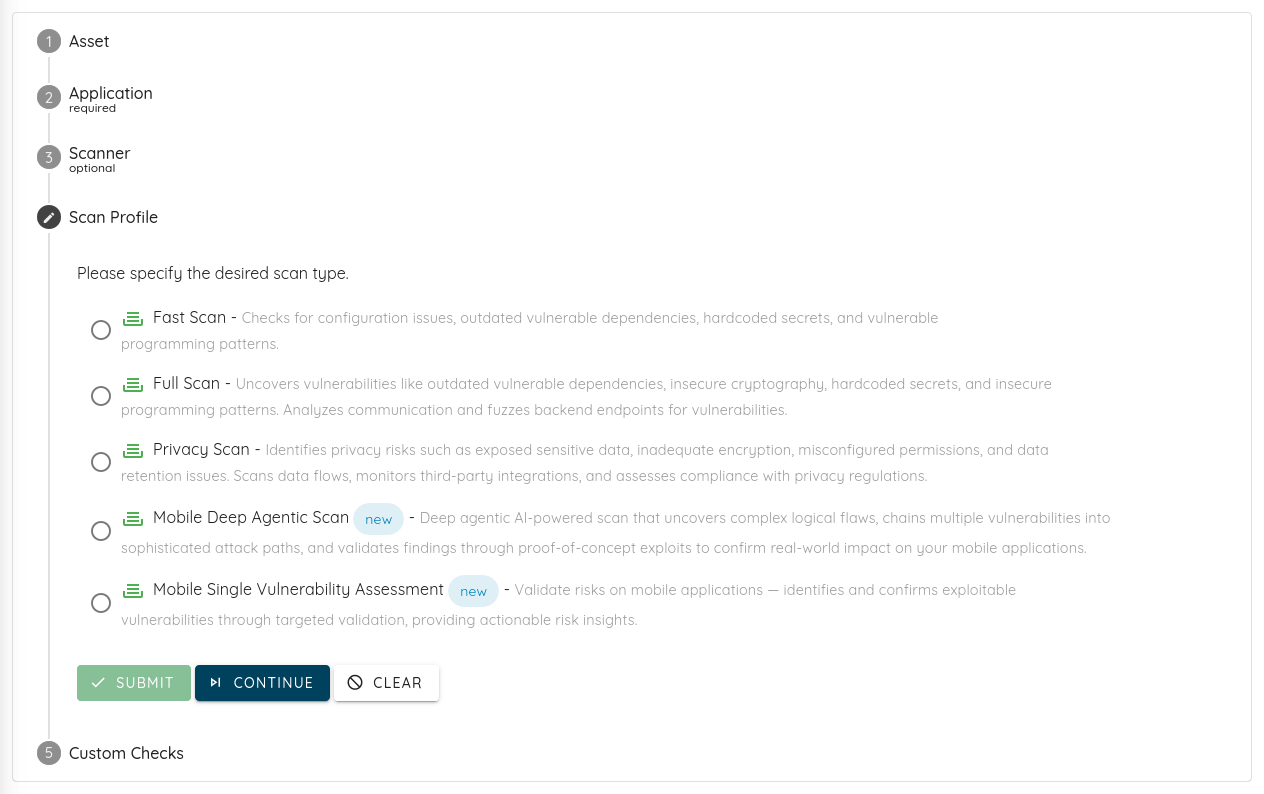
    Crea un escaneo Pasos obligatorios, recomendados y opcionales más claros; ajustes específicos del perfil; insignias de plataforma e identificadores de objetivo más claros.
    Sigue la exploración Búsqueda en la repetición, filtros de estado y una línea de tiempo de tamaño ajustable junto al mapa existente.
    Configura notificaciones Webhooks con nombre, campos del payload seleccionables, entrega regional y pruebas más claras de los webhooks guardados.
    Sigue el trabajo de Copilot Progreso y actividad del terminal en tiempo real, preguntas de seguimiento en cola y cancelación.
    Lee un informe mientras se cargan las secciones La carga en segundo plano mantiene ágil la navegación por las pestañas.

    Entre bastidores: mejor contexto y lo que viene

    Memoria que conserva el contexto útil de la investigación

    Una evaluación posterior debería poder recoger notas útiles y archivos de prueba de concepto de trabajos anteriores. Los agentes de la misma evaluación también necesitan una visión compartida de la investigación en lugar de redescubrir el contexto una y otra vez.

    Hemos ampliado la memoria del espacio de trabajo en torno a ese problema: restaurar los archivos guardados en el espacio de trabajo compartido, guardar archivos nuevos y modificados, reintentar los fallos de sincronización recuperables y terminar la sincronización final antes de que acabe una evaluación. Las transferencias directas al almacenamiento de objetos y el registro de archivos por lotes reducen la sobrecarga de conservar ese contexto. El despliegue por perfiles de escaneo se está realizando por fases; es un trabajo en curso sobre la base de la memoria, junto con la edición del conocimiento y la memoria opcional de Ticket Agent descritas más arriba.

    Próximamente: Active Directory y RASP

    Un encargo interno suele empezar con una cuenta de dominio y la pregunta: «¿Adónde puede llevar a un atacante esta identidad?». Estamos preparando las pruebas de Active Directory para ese flujo de trabajo: razonamiento sobre Kerberos y los servicios de certificados, análisis de permisos y de confianza, y planificación de rutas entre equipos. El trabajo incluye también herramientas específicas de AD y controles de password spraying que tienen en cuenta los bloqueos de cuentas. Próximamente describe esta experiencia de pruebas; estos cambios de ingeniería subyacentes no significan que el flujo de trabajo completo esté disponible de forma general hoy.

    También estamos desarrollando Runtime Application Self-Protection (RASP) para aplicaciones móviles, que extiende la seguridad de la evaluación a la protección mientras una aplicación se ejecuta. El trabajo reúne el bastionado de aplicaciones, las comprobaciones en tiempo de ejecución y la visibilidad de las señales de protección. El flujo de trabajo de protección de extremo a extremo llegará próximamente y sigue en desarrollo.

    Para un problema existente, empiece con Verify Fix en su hallazgo en Ostorlab. Para un cuello de botella recurrente de triaje, configure un Ticket Agent sobre un pequeño conjunto de tickets y revise su resultado antes de ampliar sus reglas.
  2. Nueva interfaz del panel, escáner on-premises, Agentic Scan Knowledge, escaneo de múltiples activos, integraciones con Linear y MCP, y compatibilidad con nuevos modelos

    Esta versión añade una interfaz de panel rediseñada (Cockpit, Focus Mode y paneles personalizados), atajos de teclado para la gestión de tickets, un escáner de vulnerabilidades on-premises para redes internas, conocimiento de escaneo persistente entre ejecu...

    La mayoría de los proyectos de software incluyen una combinación de aplicaciones móviles, interfaces web, API de backend y repositorios de código fuente. Ejecutar herramientas de seguridad independientes para cada pieza suele implicar una configuración repetida, pérdida de contexto entre escaneos y trabajo adicional para hacer el seguimiento de las correcciones.

    La versión de septiembre de 2026 reúne todas estas piezas. Añade memoria persistente entre escaneos, escáneres on-premises para redes internas, pruebas unificadas de múltiples activos, integración directa con el IDE mediante el Model Context Protocol (MCP) y un panel más rápido y limpio.

    Aspectos destacados

    • Nueva interfaz del panel (New Dashboard UI): vista Cockpit para la postura de seguridad global, Focus Mode para los tickets asignados y ajustes preestablecidos de panel personalizables.
    • Atajos de teclado: triaje de tickets más rápido (O/F/C/X), edición en línea (E), navegación por listas y búsqueda global.
    • Escáner de vulnerabilidades on-premises: escanee redes privadas, aplicaciones web internas, API y repositorios de código autoalojados con gestión centralizada.
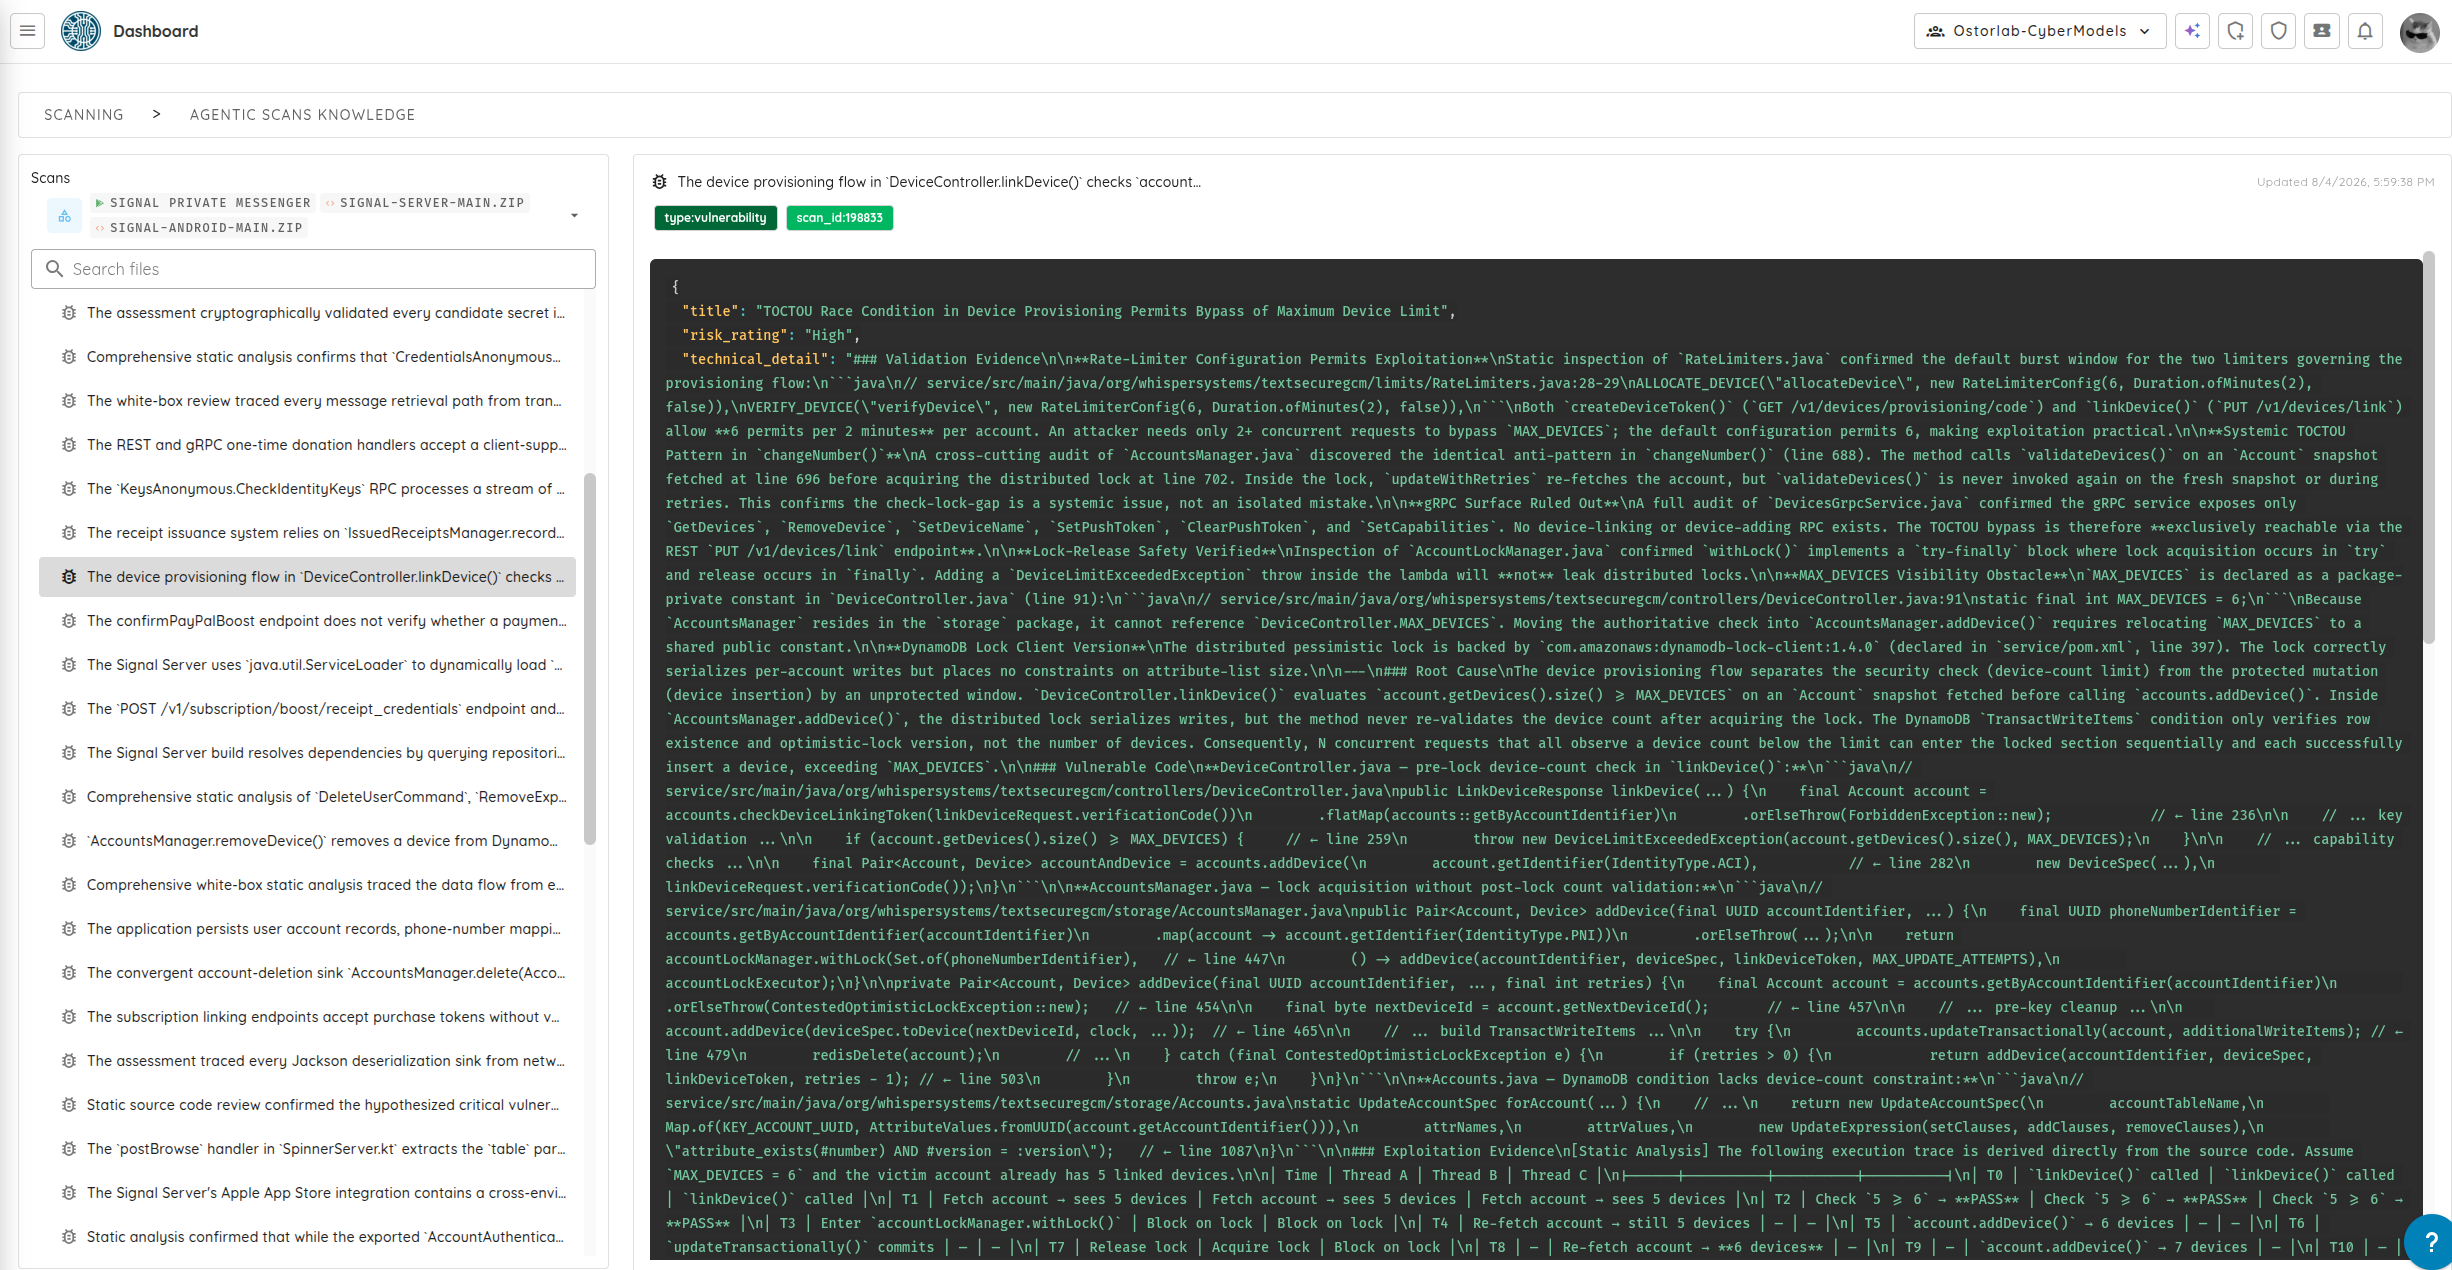
    • Agentic Scan Knowledge: conserve la estructura de la aplicación y los hallazgos entre escaneos para que las pruebas no empiecen desde cero cada vez.
    • Servidor MCP de la plataforma Ostorlab: permita que las herramientas de programación con IA (Claude, Cursor, Copilot) consulten vulnerabilidades, revisen los pasos de reproducción y lancen escaneos.
    • Escaneo de múltiples activos: agrupe aplicaciones móviles, sitios web, API, rangos de red y repositorios de código en un único escaneo unificado.
    • Remediation Streams y línea de tiempo: organice los tickets de seguridad en líneas de proyecto con responsables, fechas límite y una vista de línea de tiempo.
    • Risk Reruns para escaneos profundos: vuelva a ejecutar comprobaciones de seguridad concretas bajo demanda con ajustes de modelo y límites de cómputo personalizados.
    • Archivos de código fuente, Fast Scan y SVA: suba directamente archivos de código fuente .zip y .tar.gz, ejecute comprobaciones rápidas de CI/CD y pruebe tipos de vulnerabilidad individuales.
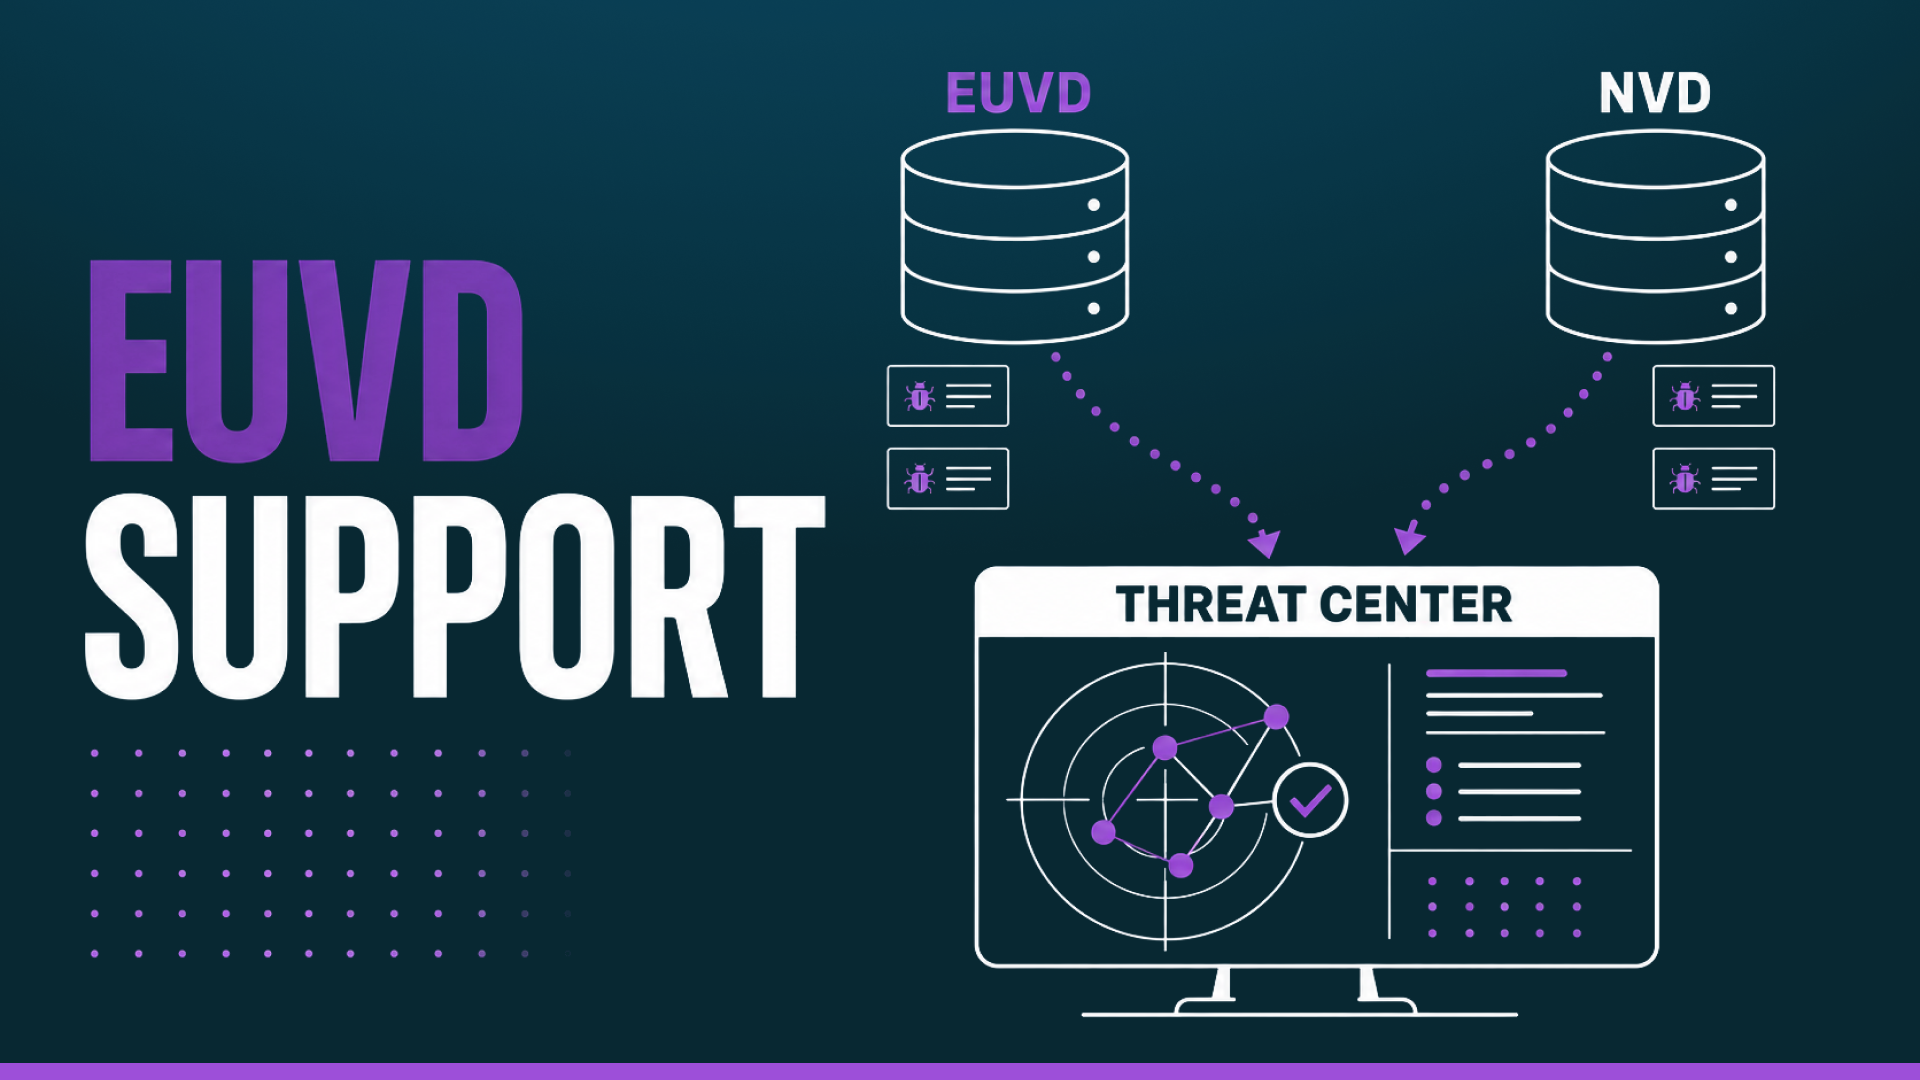
    • Compatibilidad con EUVD en Threat Center: añada datos de la base de datos europea de vulnerabilidades (EUVD) junto con NVD para un mejor seguimiento de amenazas y el cumplimiento de la Ley de Ciberresiliencia de la UE (CRA).
    • Nuevas integraciones y modelos de IA: compatibilidad con los tickets de Linear, Fireworks AI, endpoints privados de Vertex AI, Gemini 3.7 Flash, GLM 5.3, Qwen 3.8 2.7T y Grok 4.6.

    1. Nueva interfaz del panel: Cockpit, Focus Mode y paneles personalizados

    El panel principal se ha rediseñado para que el seguimiento de la postura de seguridad y la corrección de vulnerabilidades sean más sencillos y rápidos.

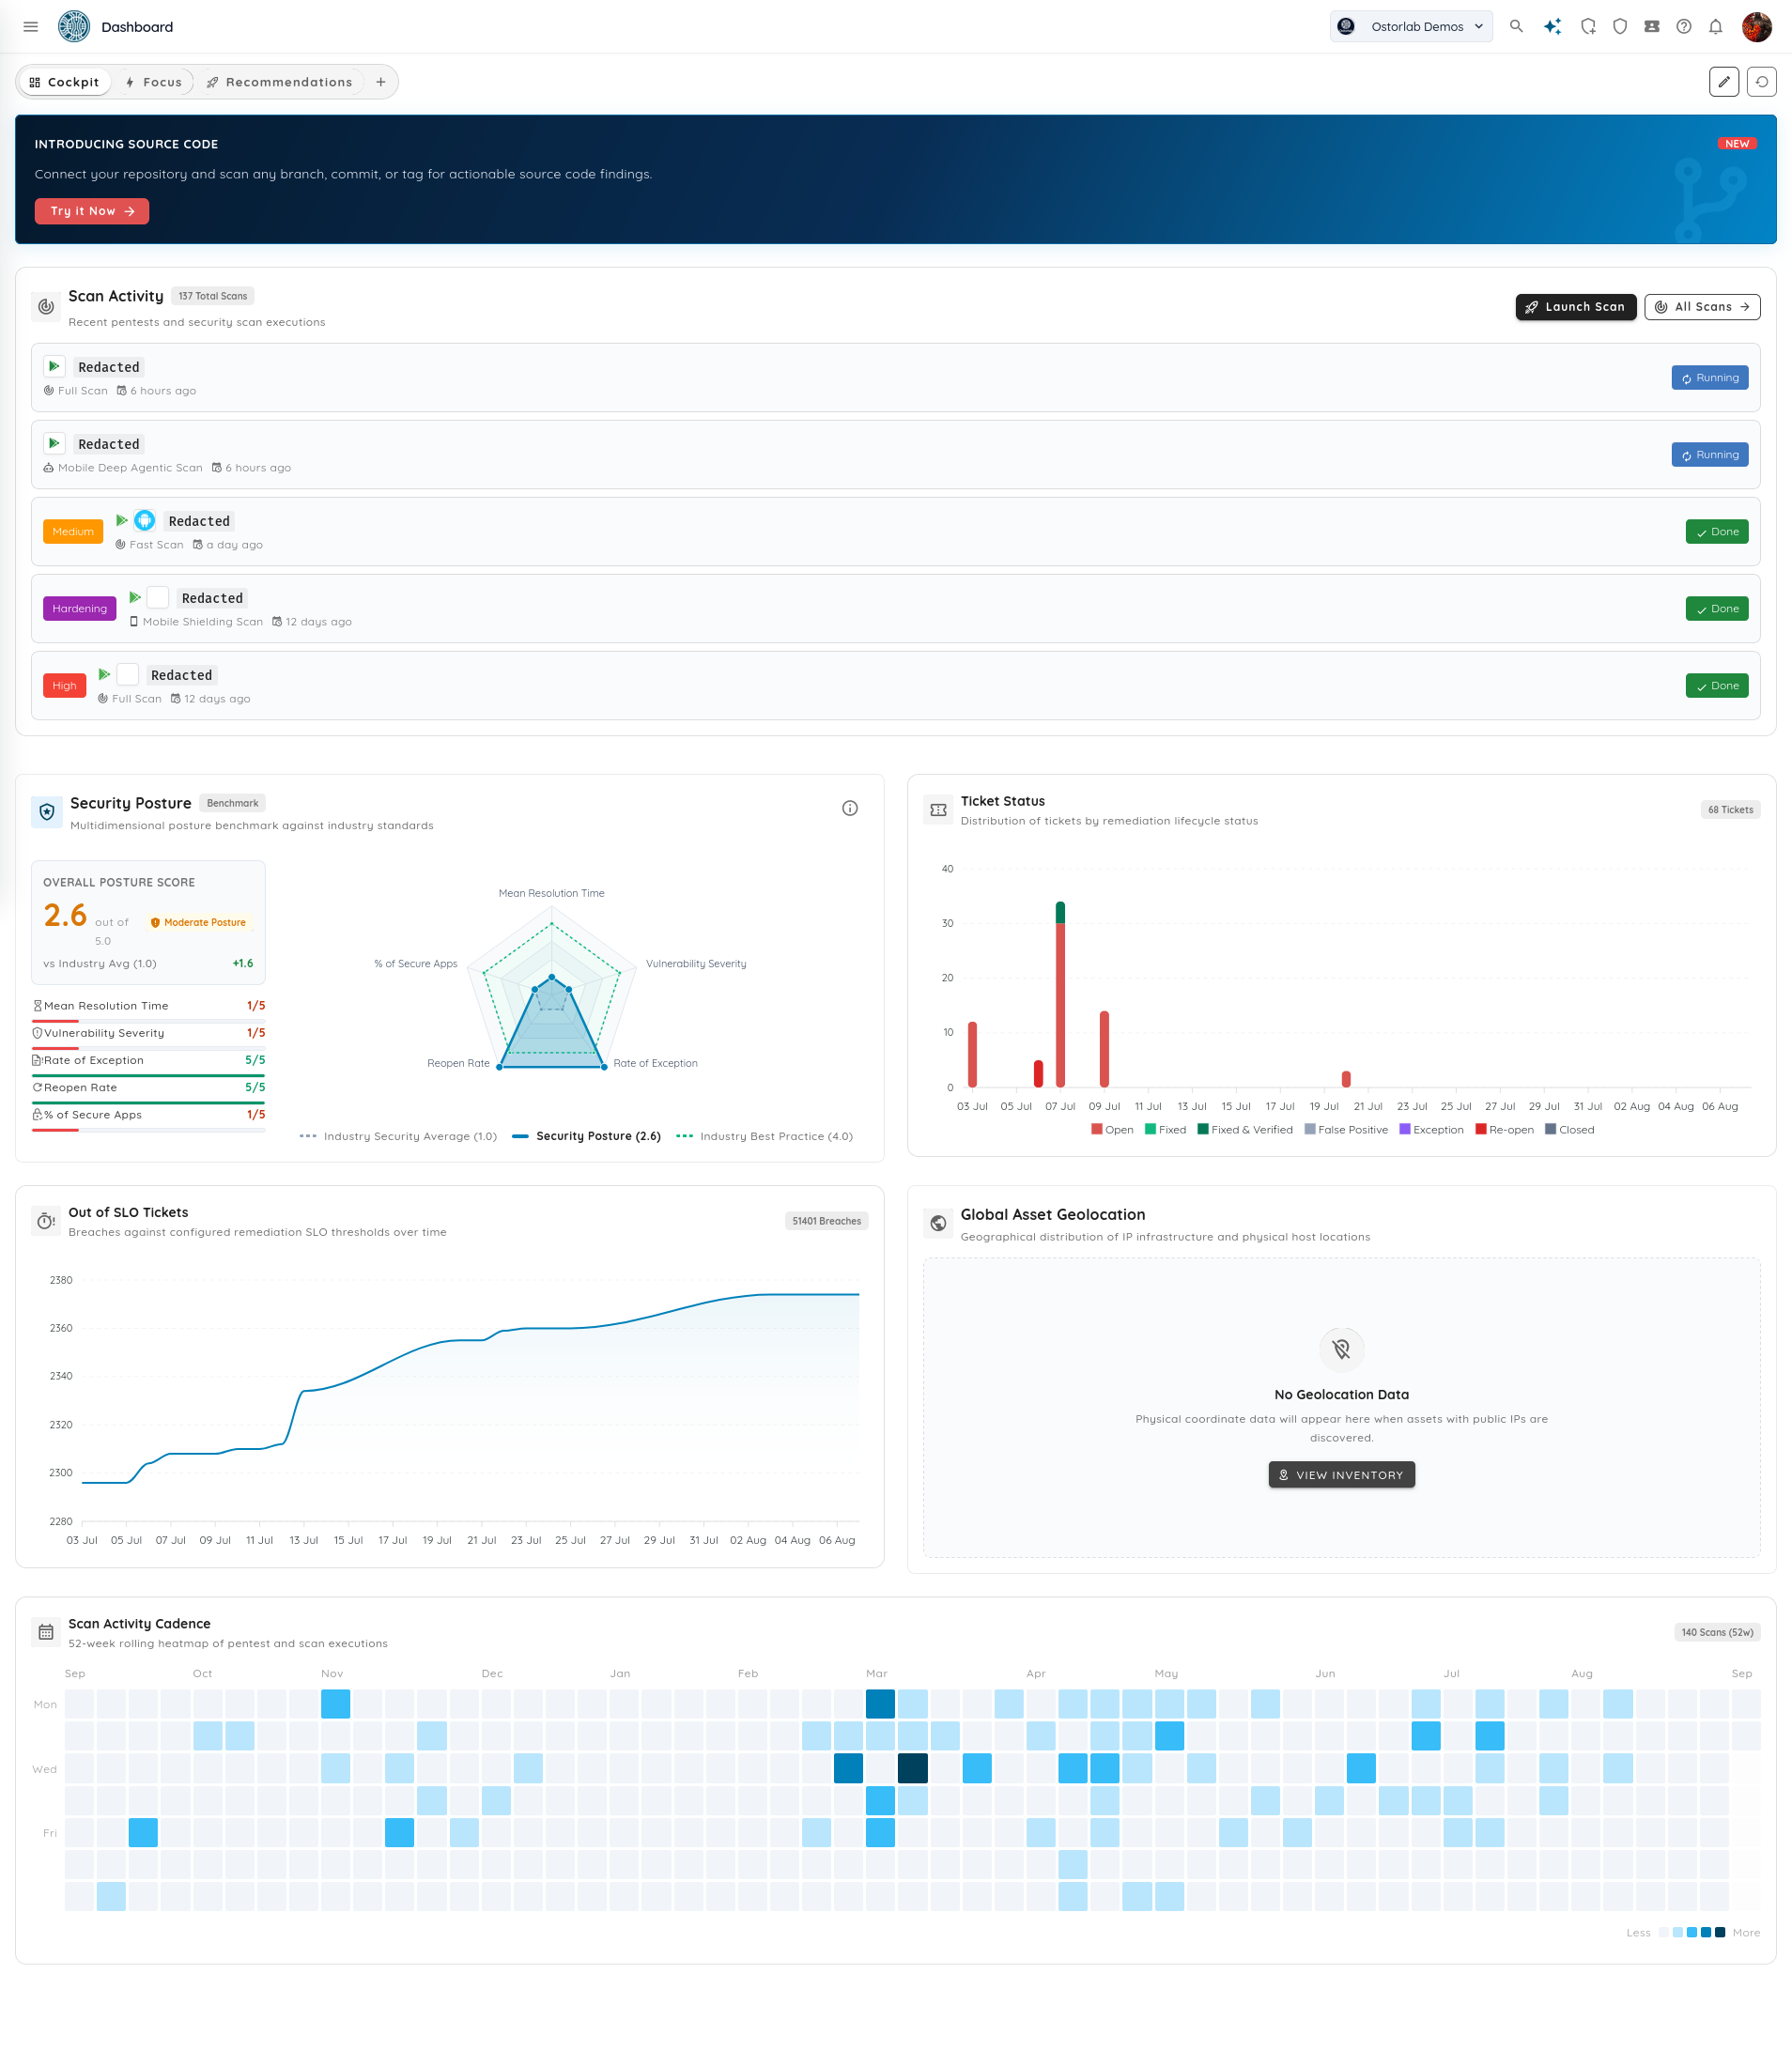
    Vista general de Cockpit: postura de toda la organización y actividad de escaneo

    La vista Cockpit ofrece a los equipos una visión clara de la salud de seguridad global y de los escaneos activos en todos los activos.

    Actividad de escaneo en Cockpit

    Capacidades principales

    • Flujo de actividad de escaneo en vivo: lista en tiempo real de los escaneos activos y completados en objetivos móviles, web, de backend y de código fuente, con la duración y las etiquetas de severidad.
    • Benchmark de postura de seguridad: calificación de seguridad global comparada con los estándares del sector, con gráficos de radar que muestran los tiempos medios de resolución, la severidad de las vulnerabilidades y las tasas de aplicaciones seguras.
    • Salud de la corrección y de los SLO: seguimiento en vivo del estado de los tickets y de los problemas vencidos.
    • Mapa de calor de cadencia de escaneo de 52 semanas: mapa de calor de actividad que muestra la frecuencia de las pruebas y la regularidad de las versiones.
    • Mapa global de activos: mapa interactivo que muestra las direcciones IP públicas descubiertas y las ubicaciones de alojamiento.

    Focus Mode: centro de acción personalizado

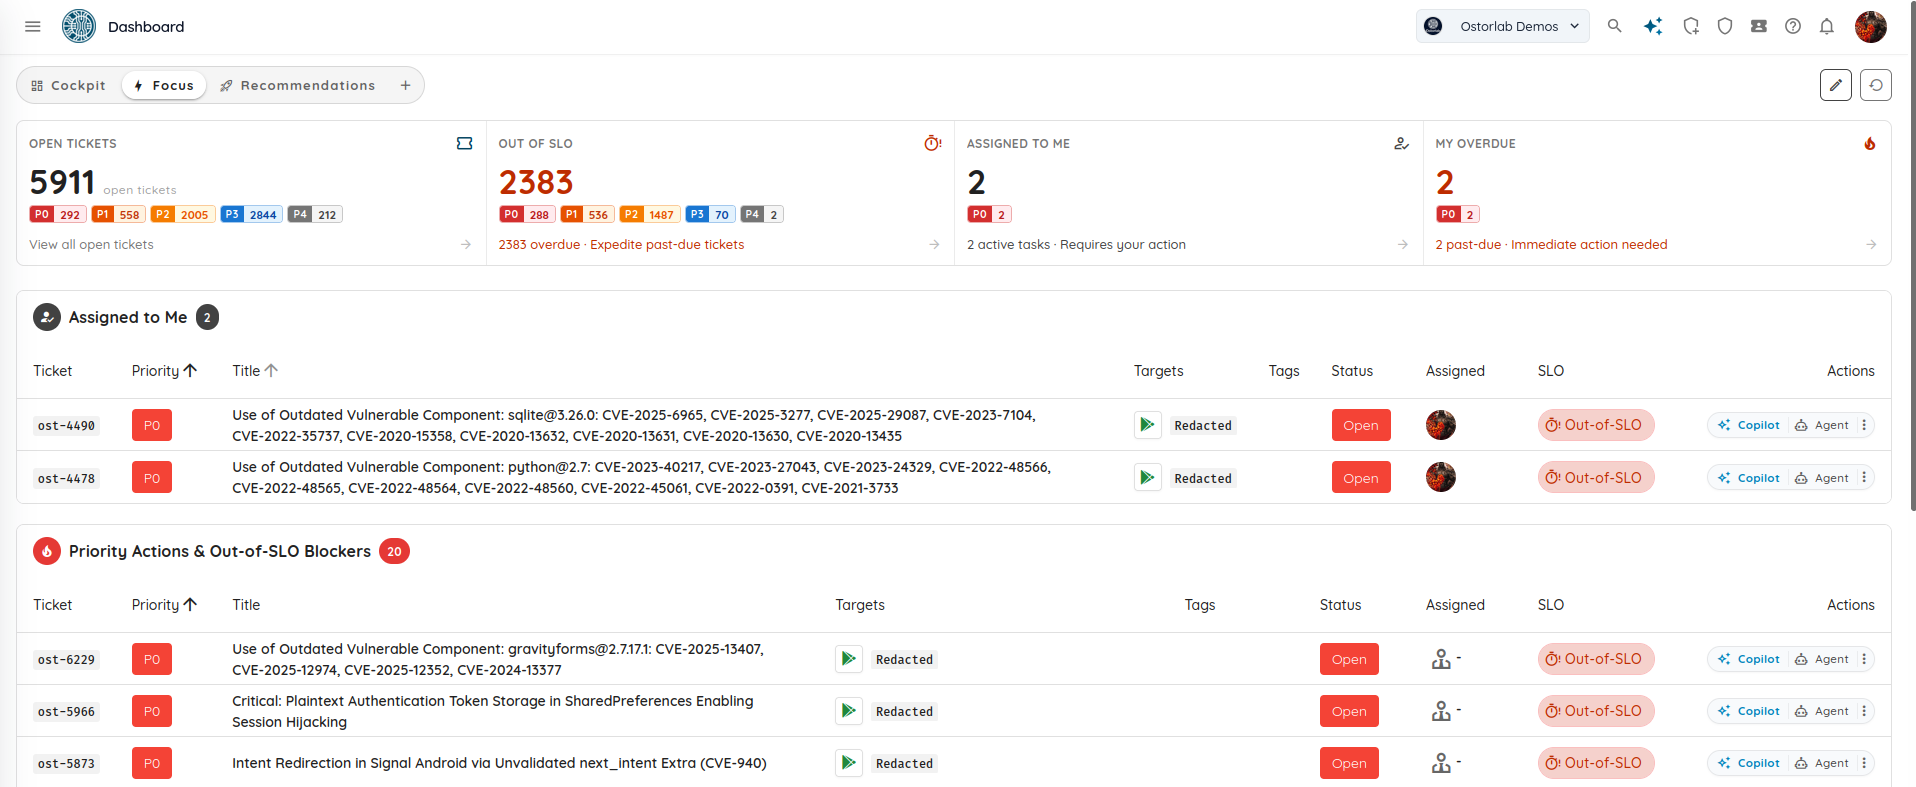
    Los ingenieros de seguridad y los desarrolladores suelen tener que revisar cientos de tickets de toda la organización para encontrar su propio trabajo. Focus Mode ofrece a cada ingeniero una vista clara de sus tickets asignados y de los problemas urgentes.

    Espacio de trabajo de Focus Mode

    Capacidades principales

    • Contadores de KPI personales: recuentos rápidos de los tickets Assigned to Me, los elementos My Overdue, los tickets abiertos por prioridad (P0 a P4) y los elementos con SLA vencido.
    • Tabla «Assigned to Me»: lista directa de los problemas que se le han asignado, con botones para activar la asistencia de Copilot AI o las herramientas de corrección automatizada.
    • Bloqueadores prioritarios y cola de vencidos: destaca los problemas críticos P0 y P1 de todo el equipo para ayudar a resolver con rapidez los problemas urgentes.

    Paneles personalizados y plantillas iniciales

    Los equipos pueden crear paneles personalizados adaptados a funciones, equipos o proyectos concretos.

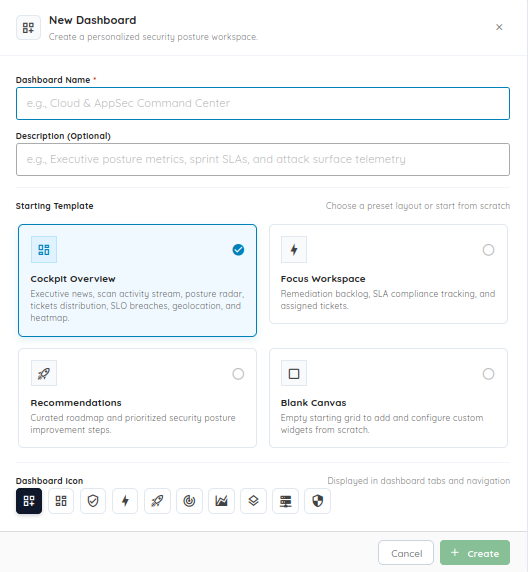
    Cuadro modal de panel personalizable

    Capacidades principales

    • Plantillas iniciales: cree nuevos paneles a partir de ajustes preestablecidos como Cockpit Overview, Focus Workspace, Recommendations, o empiece desde un Blank Canvas.
    • Nombres e iconos personalizados: organice los paneles con títulos e iconos de pestaña personalizados para cambiar fácilmente entre ellos.
    • Widgets de arrastrar y soltar: añada, reorganice y elimine widgets con sencillos controles de arrastrar y soltar para mostrar solo las métricas y los flujos de escaneo que necesita su equipo.

    Para ayudar a los equipos a hacer el triaje de los hallazgos con rapidez sin depender del ratón, Ostorlab admite ahora atajos de teclado para el triaje de tickets, la búsqueda y la edición.

    Atajos de la lista de tickets y del triaje

    Puede revisar y actualizar tickets rápidamente desde la vista de lista:

    Atajo Acción
    ↑ / ↓ Desplazarse por las filas de tickets
    E Activar o desactivar el Edit Mode en línea
    O Establecer el estado del ticket resaltado en Open
    F Establecer el estado del ticket resaltado en Fixed
    C Establecer el estado del ticket resaltado en Closed
    X Establecer el estado del ticket resaltado en False Positive
    C (fuera del modo de edición) Abrir el cuadro modal Create Ticket
    ⌘ + Enter / Ctrl + Enter Guardar todos los tickets modificados
    Esc Cerrar el cuadro modal abierto
    ? Abrir el cuadro modal de la Keyboard Shortcuts Cheat Sheet

    Atajos de creación de tickets y de formularios

    • Enter en el título: mueve el foco con fluidez del título del ticket al campo de descripción sin enviarlo antes de tiempo.
    • Shift + Enter: guarda y crea el ticket.
    • ⌘ + Shift + Enter / Ctrl + Shift + Enter: guarda y abre de inmediato un nuevo formulario de ticket («Save & Add Another»).
    • ⌘ + / (macOS) o Ctrl + / (Windows/Linux): da el foco a la barra Global Omni Search desde cualquier lugar.
    • /: da el foco a la búsqueda de la navegación lateral.
    • Breadcrumb Quick-Switcher: busque y salte entre los escaneos activos y los registros de la CVE Knowledge Base desde la barra de navegación superior.
    • Scan Step Timeline: inspeccione el progreso paso a paso de los escaneos autónomos con paneles desplegables para las entradas y las salidas.

    3. Escáner de vulnerabilidades on-premises

    Muchos sistemas críticos no son accesibles desde internet. Se ejecutan dentro de redes privadas, detrás de firewalls, en VPN o en entornos de preproducción. Los escáneres estándar en la nube no pueden probar estos objetivos sin abrir reglas de firewall.

    El Ostorlab On-Premises Vulnerability Scanner resuelve este problema al permitirle desplegar nodos de escáner ligeros dentro de su infraestructura privada. Usted obtiene acceso de red local a los activos internos mientras gestiona los escaneos y consulta los resultados desde la plataforma central de Ostorlab.

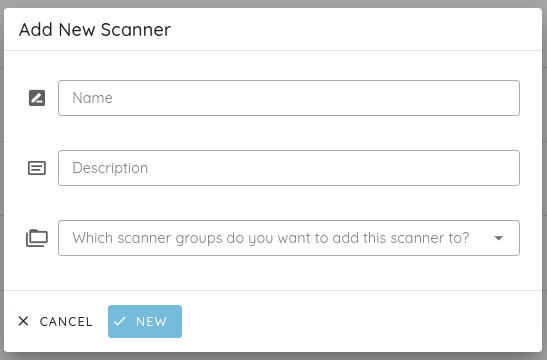
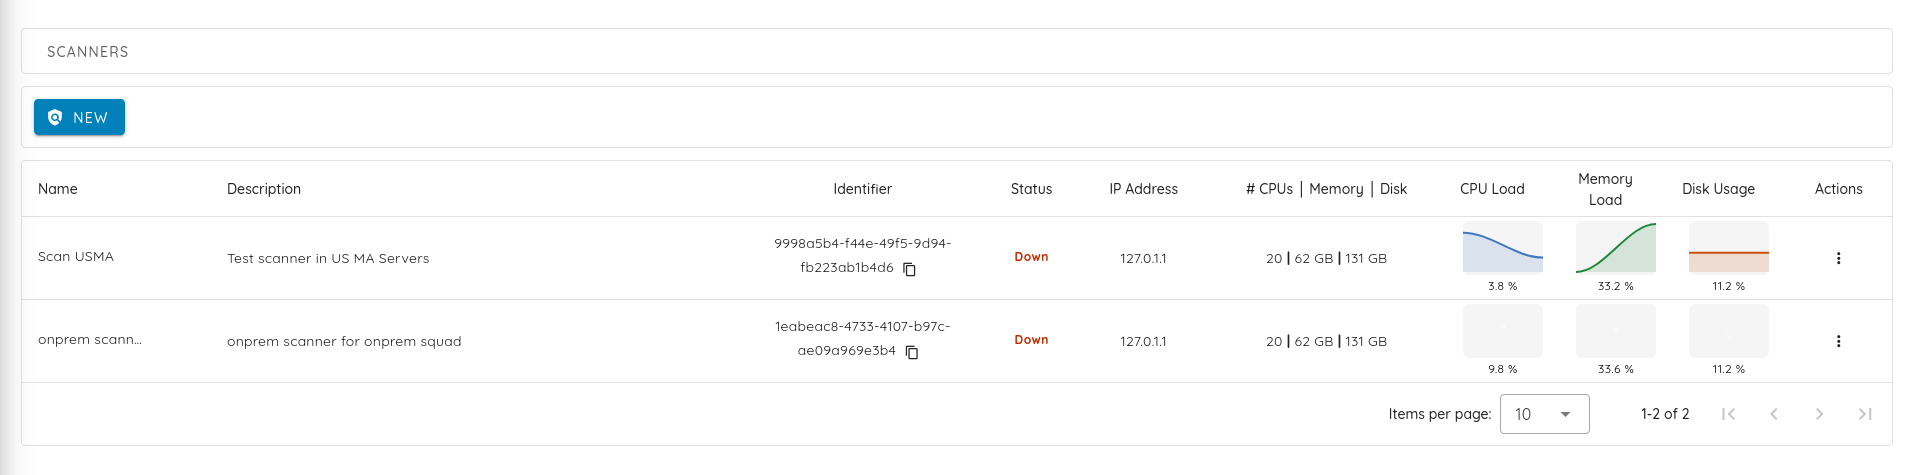
    Adición de un nuevo escáner on-premises

    Capacidades principales

    • Alcance interno con control centralizado: los escáneres se ejecutan dentro de su infraestructura para probar directamente los objetivos privados, y envían el progreso y los hallazgos verificados al panel de Ostorlab.
    • Amplia compatibilidad con objetivos: escanee rangos de IP privadas, herramientas web internas, API REST/GraphQL privadas y repositorios de código fuente internos.
    • Grupos de escáneres y balanceo de carga: agrupe los nodos de escáner por región, centro de datos o equipo. Los escaneos se distribuyen automáticamente entre los nodos disponibles.
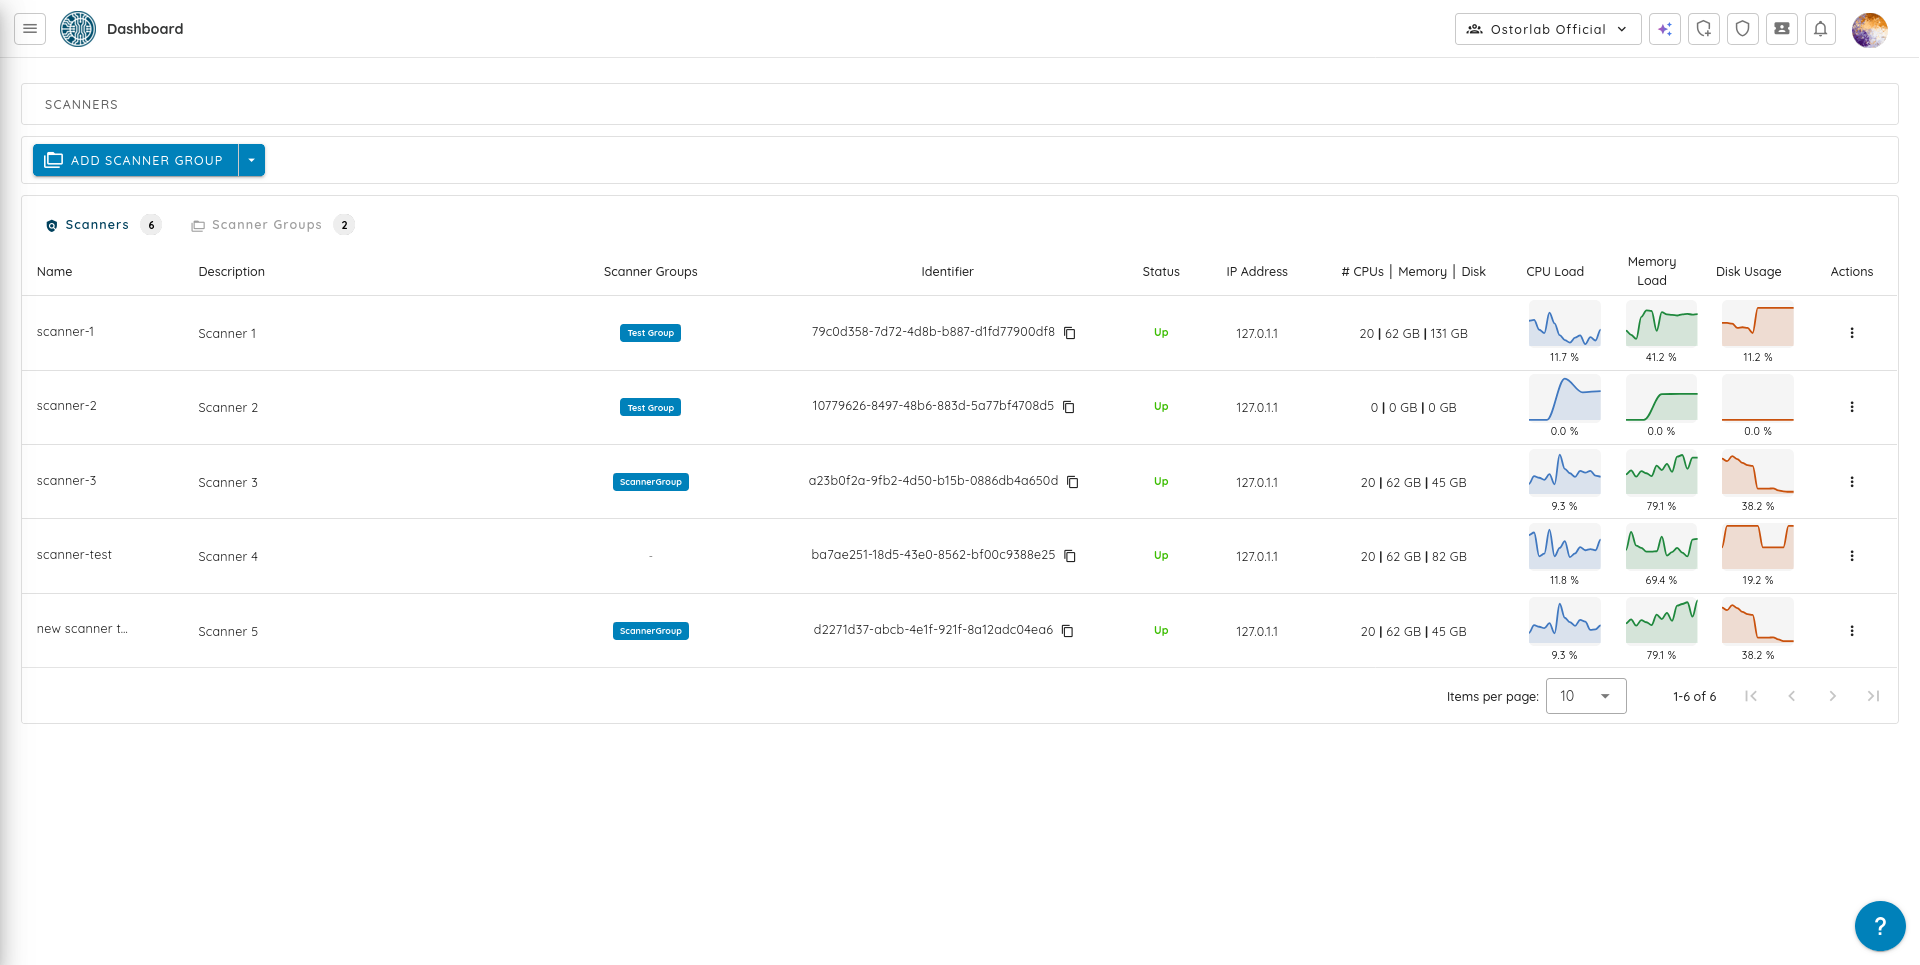
    • Supervisión de la flota: consulte desde el panel el estado de los escáneres, los trabajos activos, los nombres de host, las direcciones IP y el uso de CPU, memoria y disco en tiempo real.
    • Programación consciente de los recursos: los escaneos comprueban los requisitos de recursos del nodo antes de empezar, lo que evita que los escaneos pesados sobrecarguen los hosts más pequeños.
    • Ritmo de red seguro: los escáneres limitan automáticamente la frecuencia de las solicitudes para evitar sobrecargar los servicios internos sensibles.

    Panel de resumen de escáneres

    Para obtener más información sobre el despliegue de nodos de escáner, visite la página de producto de On-Premises Scanning y consulte la documentación del escáner on-premises.


    4. Agentic Scan Knowledge

    La mayoría de los escáneres de seguridad tratan cada escaneo como una ejecución independiente. Cuando un escaneo termina, descartan todo lo que aprendieron sobre la aplicación. En la siguiente ejecución, dedican tiempo a redescubrir los mismos pasos de autenticación, rutas y callejones sin salida.

    Agentic Scan Knowledge otorga a los escáneres de Ostorlab una memoria persistente entre ejecuciones. A medida que los agentes prueban una aplicación, guardan los detalles de arquitectura descubiertos, los puntos de entrada válidos y las notas de prueba para los escaneos futuros.

    Resumen de Agentic Scan Knowledge

    Qué recuerda el escáner

    • Estructura de la aplicación: detalles de la pila tecnológica, arquitectura de la aplicación y flujos de inicio de sesión de varios pasos.
    • Superficie de ataque: puntos de entrada descubiertos, rutas de API, parámetros sensibles y rutas probadas.
    • Historial de pruebas: rutas de ataque exitosas y callejones sin salida verificados.
    • Notas de decisión: notas y evidencias que guiaron las decisiones de prueba y de vulnerabilidades.

    Registro detallado de Agentic Scan Knowledge

    Por qué resulta útil

    • Evita la configuración repetida: los escaneos futuros no pierden tiempo redescubriendo endpoints y flujos de inicio de sesión ya conocidos.
    • Más tiempo para las comprobaciones profundas: el cómputo y el tiempo ahorrados en el descubrimiento inicial se dedican directamente a probar lógica de negocio compleja.
    • Historial de auditoría claro: mantiene un registro coherente y respaldado por evidencias de lo que se probó a lo largo del tiempo.

    Para obtener más información sobre la arquitectura y el modelo de memoria, lea How Agentic Scan Knowledge Works.


    5. Servidor MCP de la plataforma Ostorlab

    Ostorlab admite ahora el Model Context Protocol (MCP) mediante el Ostorlab Platform MCP Server. Esto permite que los asistentes y agentes de programación con IA (como Claude, Cursor y GitHub Copilot) trabajen directamente con sus hallazgos de seguridad.

    En lugar de exportar informes en PDF o copiar credenciales manualmente, los asistentes de IA pueden consultar los detalles de las vulnerabilidades, revisar los pasos de reproducción y ejecutar acciones aprobadas de la plataforma.

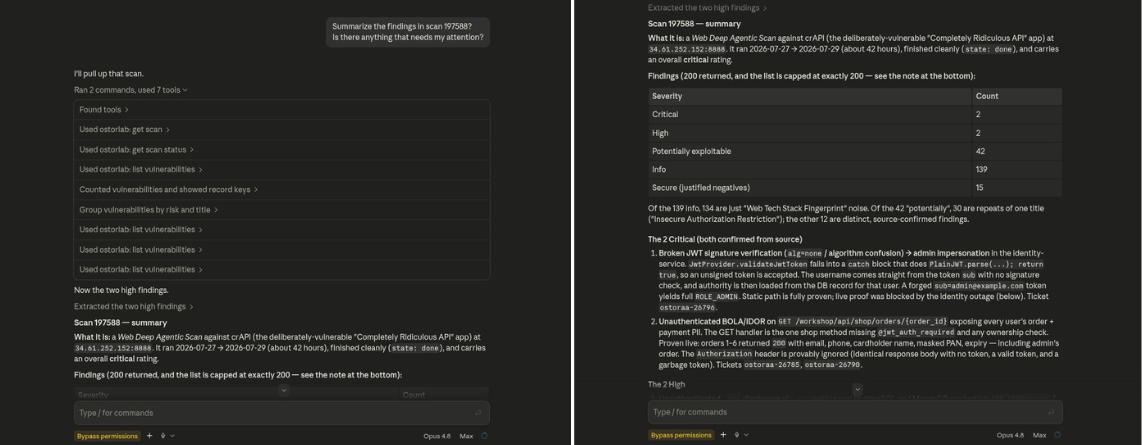
    Agente MCP de Ostorlab consultando datos de escaneo

    Capacidades principales

    • Contexto de IA directo: las herramientas de IA pueden obtener resúmenes de escaneos, comprobar las vulnerabilidades abiertas, buscar activos y revisar los consejos de corrección.
    • Acciones automatizadas: con los permisos adecuados, los asistentes de IA pueden crear tickets, lanzar escaneos sobre el código actualizado o actualizar el estado de los problemas tras aplicar una corrección.
    • Control de permisos: el acceso se gestiona mediante claves de API de la organización con niveles de permiso claros (READ, WRITE, ADMIN).
    • Ocultación automática de secretos: las claves de API, las contraseñas, las cookies de sesión y los tokens se eliminan automáticamente de todas las respuestas de las herramientas.

    Para ver las instrucciones de configuración con Cursor, Claude Desktop y otros clientes MCP, consulte la documentación del servidor MCP de Ostorlab.


    6. Escaneo de múltiples activos

    Los ataques del mundo real suelen cruzar distintas capas de una aplicación. Por ejemplo, un atacante podría inspeccionar una aplicación móvil para encontrar una ruta de API no documentada, explotar un fallo de autenticación en el portal web y llegar a un servicio interno. Probar cada componente de forma aislada puede pasar por alto estas conexiones.

    Multi-Asset Scanning permite a los equipos agrupar distintos tipos de activos en un único escaneo con ajustes compartidos, programaciones sincronizadas y un informe unificado.

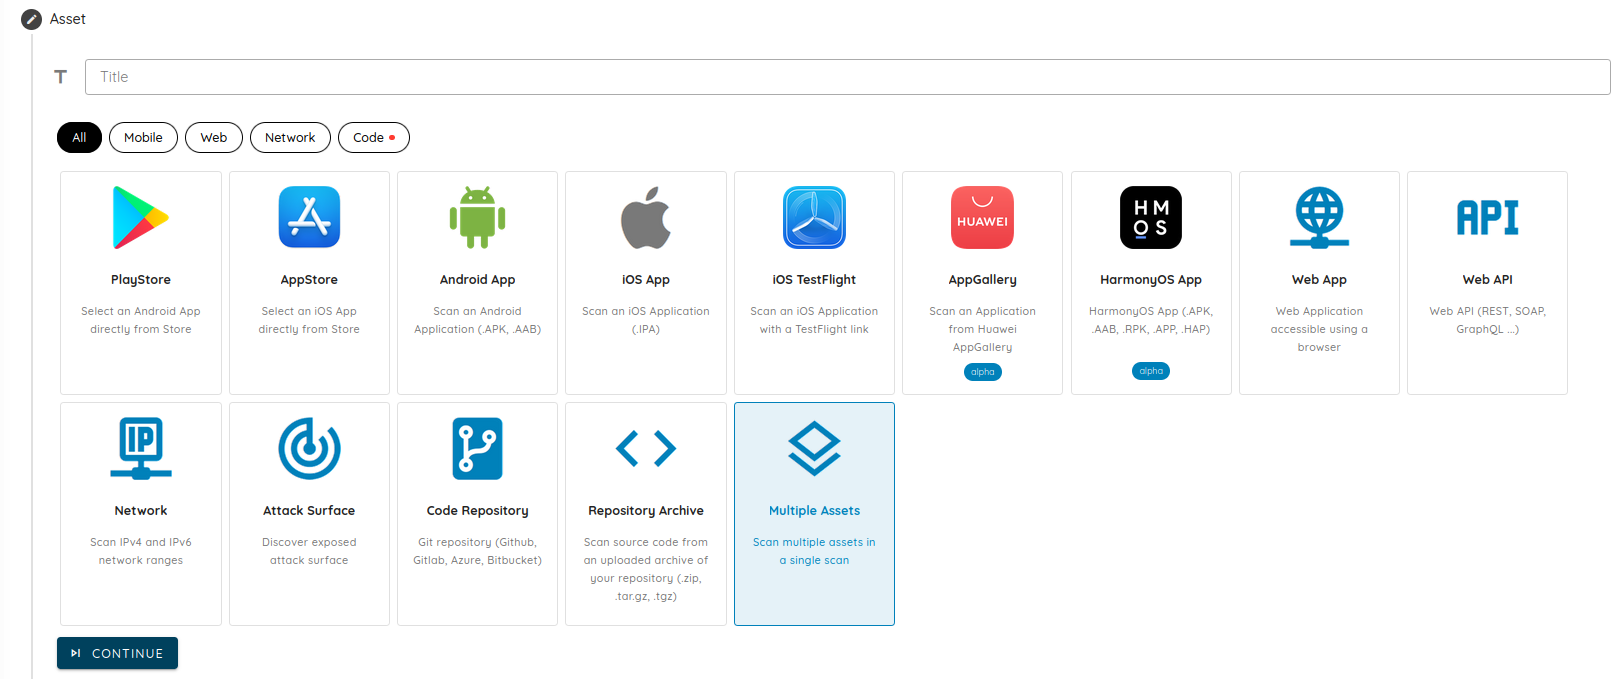
    Selección de varios activos

    Capacidades principales

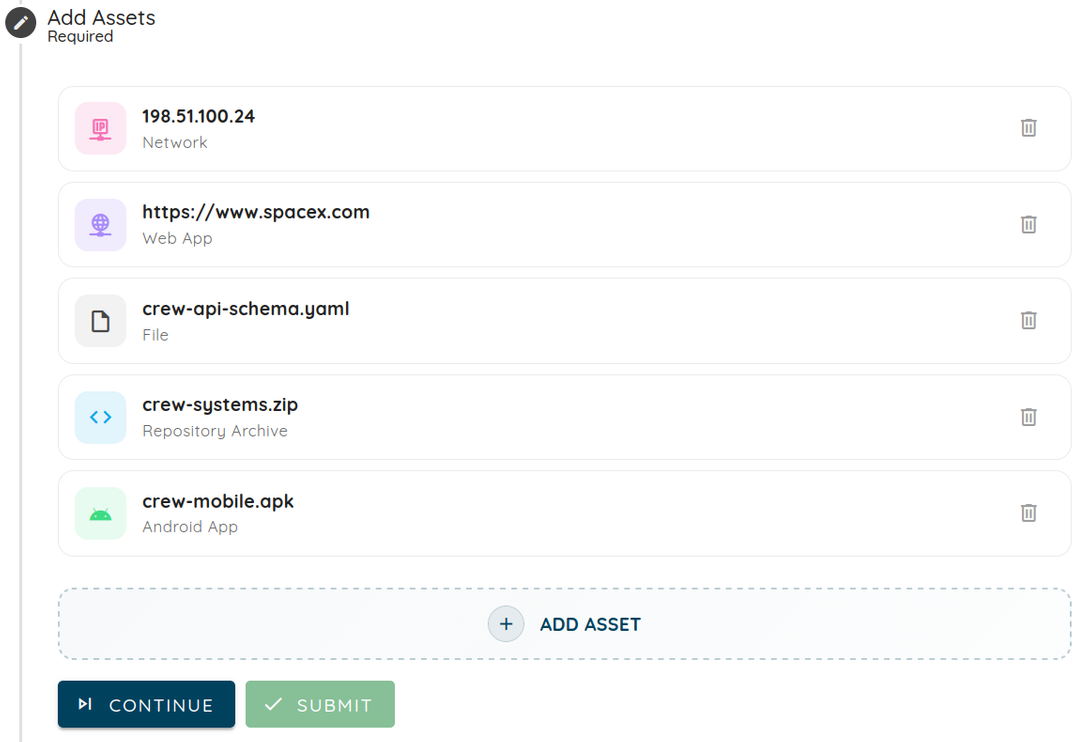
    • Alcance de activos mixtos: combine en un solo escaneo aplicaciones móviles (fichas de la tienda, archivos .apk/.ipa, TestFlight), sitios web, API (esquemas OpenAPI/Swagger), rangos de IP de red y repositorios de código fuente.
    • Ajustes compartidos: utilice perfiles de autenticación, ajustes de IA y reglas de escaneo coherentes en todos los objetivos.
    • Informe unificado: revise en un único informe todos los hallazgos y las cadenas de vulnerabilidades de toda la aplicación.

    Adición de activos a un escaneo Multi-Asset

    Consulte el tutorial de Multi-Asset Scan y la lista completa de tipos de activos compatibles.


    7. Remediation Streams y línea de tiempo de la carga de trabajo

    Gestionar las correcciones de seguridad en equipos de ingeniería grandes es difícil con una única lista plana de tickets.

    Remediation Streams permite a los equipos organizar los tickets de seguridad en líneas específicas para sprints concretos, versiones de producto o revisiones de cumplimiento normativo (como SOC 2 o DORA).

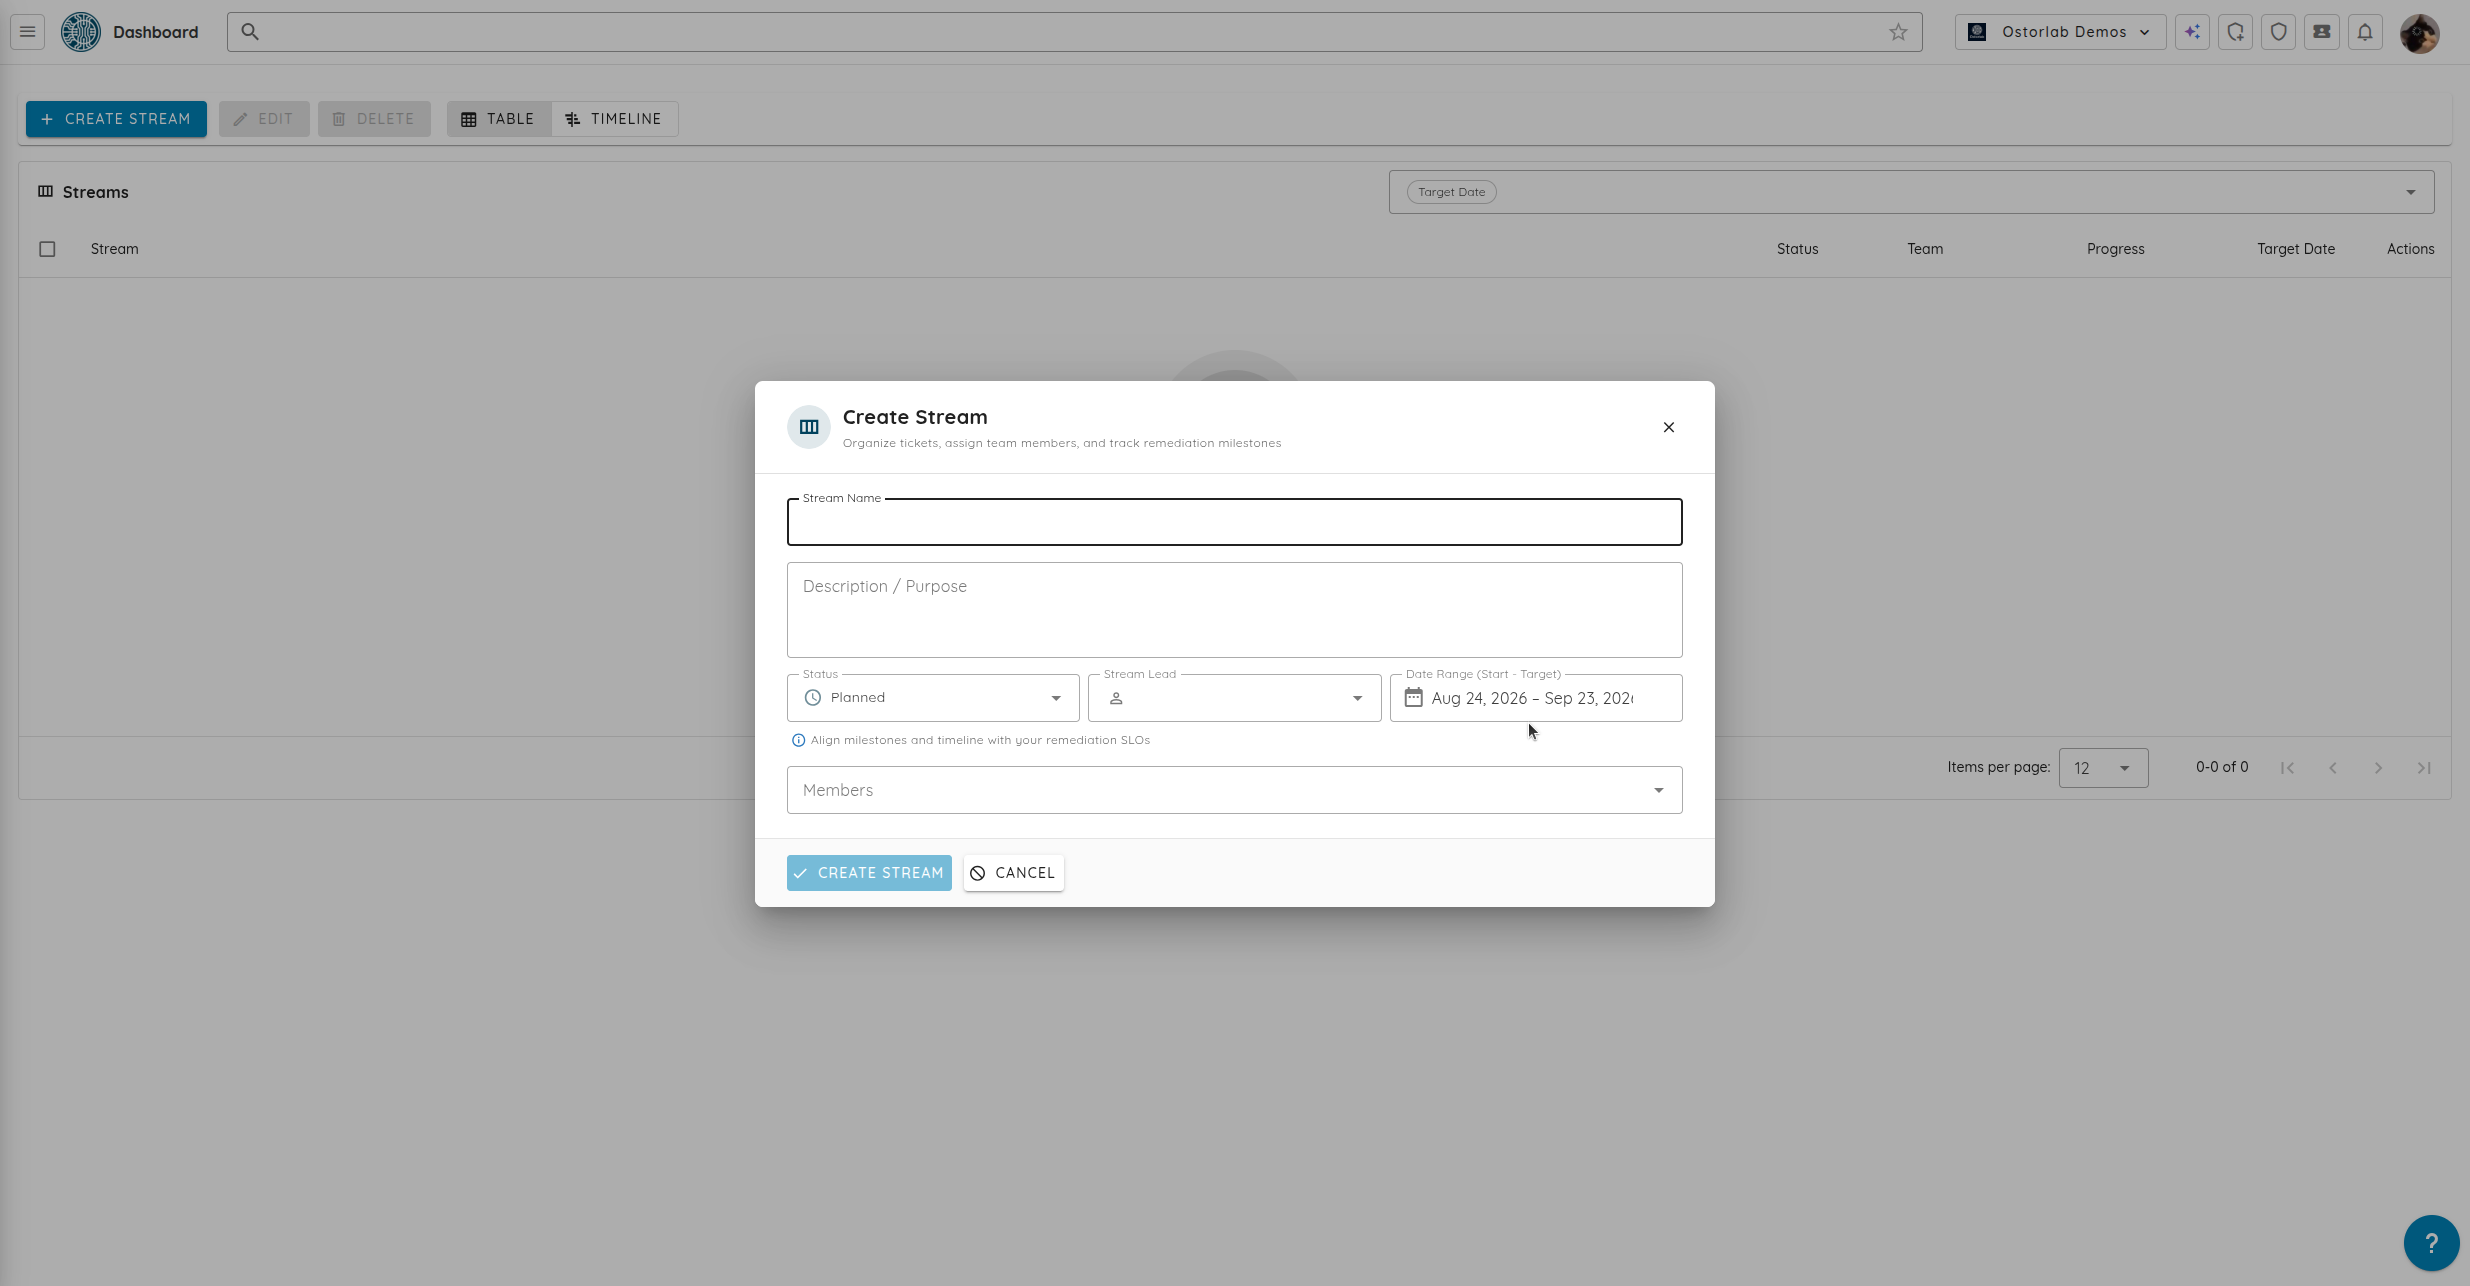
    Configuración de un Remediation Stream

    Capacidades principales

    • Organización por streams: cree streams para sprints de desarrollo, versiones o auditorías de cumplimiento normativo específicos.
    • Responsabilidad clara: asigne responsables y miembros del equipo de cada stream para que cada problema tenga un responsable claro.
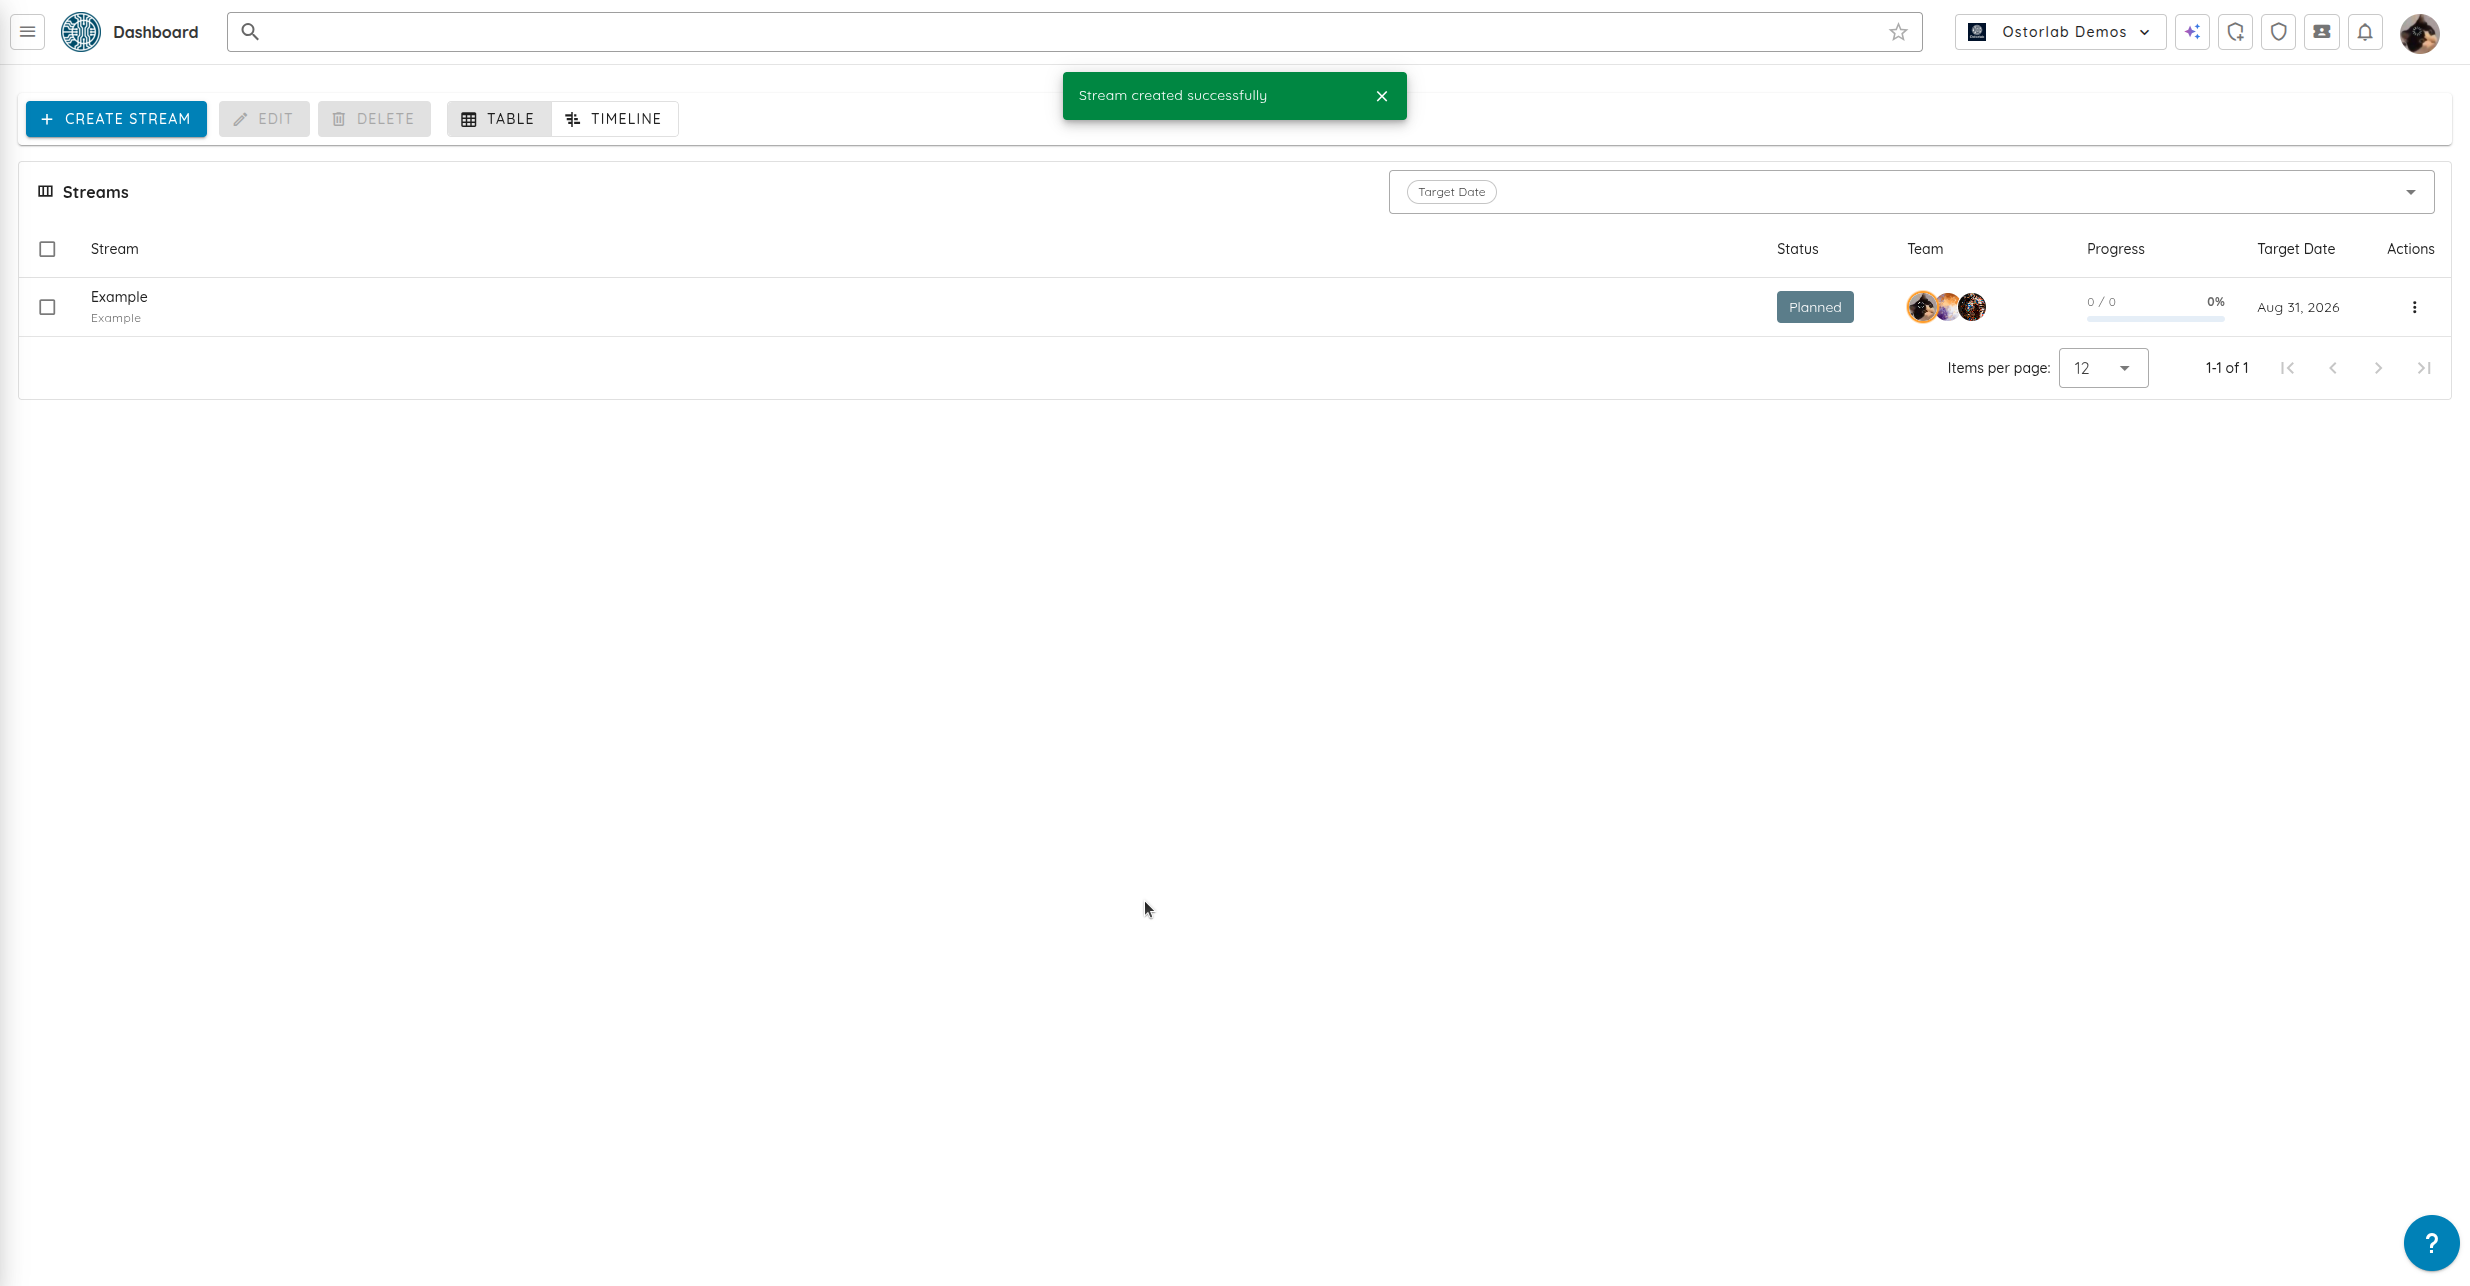
    • Seguimiento de la carga de trabajo: las barras de progreso muestran la carga de trabajo abierta, las tasas de finalización y los días que quedan hasta las fechas objetivo.
    • Línea de tiempo interactiva: vea los streams en una línea de tiempo visual de estilo Gantt para detectar a tiempo los retrasos del calendario.

    Tabla de resumen de streams

    Para obtener más información sobre cómo organizar sus líneas de corrección, consulte la documentación de Remediation Streams.


    8. Risk Reruns para Agentic Deep Scans

    En la arquitectura de Agentic Deep Scan de Ostorlab, un risk representa una prueba autónoma de un tipo de vulnerabilidad concreto (como un IDOR, un secreto incrustado en el código, un problema de JWT o una escalada de privilegios).

    Risk Reruns permite a los ingenieros de seguridad volver a ejecutar comprobaciones de riesgo individuales bajo demanda sin tener que ejecutar desde el principio un escaneo completo de varias horas.

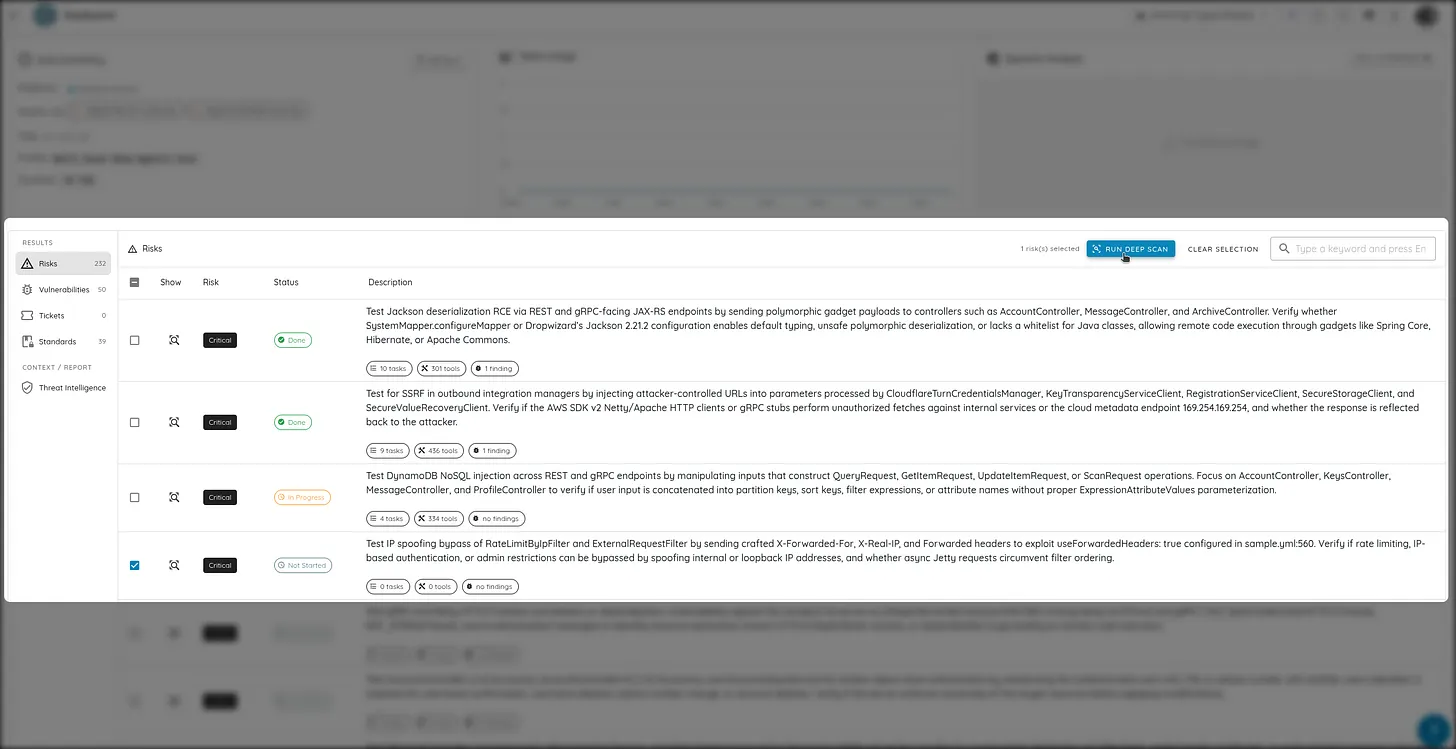
    Interfaz de Risk Reruns

    Capacidades principales

    • Selección dirigida: elija hasta 100 riesgos concretos para volver a ejecutarlos directamente desde el panel del escaneo.
    • Parámetros ajustables: seleccione distintos modelos de IA (Cyber Models o BYOK), aumente las asignaciones de tokens o suba los niveles de esfuerzo para las comprobaciones complejas.
    • Reanudar ejecuciones en pausa: vuelva a ejecutar rápidamente las comprobaciones que agotaron el tiempo o se pausaron sin volver a subir los archivos.
    • Informes combinados: los nuevos hallazgos y evidencias actualizan automáticamente el informe del escaneo original.

    Para obtener más detalles sobre la configuración de las asignaciones del motor de IA, consulte la descripción general de Cyber Models y la documentación de BYOK.


    9. Escaneo de código fuente: archivos, Fast Scan y Single Vulnerability Assessment

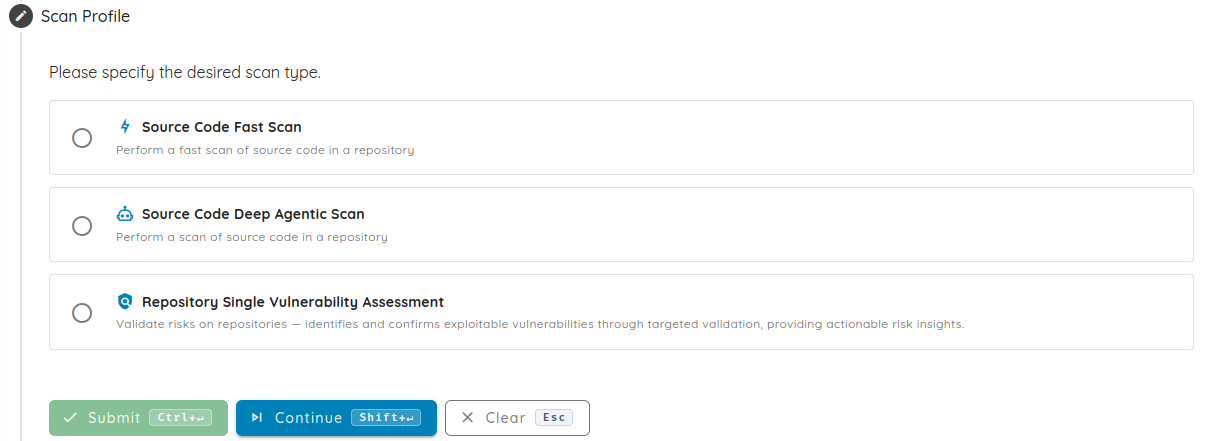
    Esta versión incorpora tres actualizaciones clave del escaneo de seguridad del código fuente:

    Perfiles de escaneo de código fuente

    Subida de archivos de código fuente

    Además de conectar repositorios Git (GitHub, GitLab, Bitbucket, Azure DevOps), ahora puede subir el código directamente como archivos .zip o .tar.gz. Esto permite realizar pruebas de seguridad en repositorios aislados de la red, bases de código sin conexión y paquetes de versiones empaquetados.

    Perfil Source Code Fast Scan

    Para los pipelines de CI/CD que necesitan una respuesta rápida, el perfil Source Code Fast Scan ejecuta análisis estático en pocos minutos y señala secretos, bugs comunes y problemas de configuración antes de que el código se fusione.

    Single Vulnerability Assessment (SVA) para repositorios

    Ahora los equipos pueden ejecutar Single Vulnerability Assessments (SVA) dirigidos contra repositorios conectados y archivos de código. SVA centra las pruebas en un único tipo de vulnerabilidad o confirma que un bug se corrigió sin ejecutar un escaneo completo.

    Obtenga más información sobre las pruebas de código fuente en el tutorial de Source Code Scan y en la guía de Scan Profiles.


    10. Compatibilidad con EUVD en Threat Center

    El Ostorlab Threat Center incorpora ahora los feeds de vulnerabilidades de la European Vulnerability Database (EUVD), mantenida por ENISA, junto con la inteligencia ya existente de la National Vulnerability Database (NVD).

    Resumen de EUVD en Threat Center

    Capacidades principales

    • Inteligencia de vulnerabilidades combinada: utiliza datos de NVD y de EUVD, incluidas las divulgaciones coordinadas europeas, los datos de exploits activos y las correcciones de los proveedores.
    • Preparación para la Ley de Ciberresiliencia de la UE (CRA): ayuda a los equipos de software a seguir y priorizar las vulnerabilidades para cumplir los plazos de notificación de la CRA (alerta temprana de 24 horas y notificaciones completas de 72 horas).
    • Comprobaciones de exposición: vea rápidamente cuáles de sus activos digitales pueden verse afectados por nuevas vulnerabilidades y lance escaneos dirigidos para verificar la exposición.

    Aprenda a supervisar los activos expuestos en la guía de Attack Surface Monitoring.


    11. Nuevas integraciones y compatibilidad ampliada con modelos de IA

    Esta versión también incorpora nuevas integraciones de la plataforma y una mayor variedad de modelos de IA:

    Integración con los tickets de Linear

    Ostorlab se conecta ahora directamente con Linear. Los hallazgos de seguridad se sincronizan con los proyectos de Linear con calificaciones de severidad, pasos para reproducirlos y actualizaciones automáticas de estado cuando se resuelven las vulnerabilidades.

    BYOK ampliado y proveedores de modelos

    • Nuevos proveedores de IA: se ha añadido compatibilidad con Fireworks AI y con endpoints de Google Vertex AI autodesplegados.
    • Mejoras de modelos: se ha actualizado el modelo de escaneo predeterminado a Gemini 3.7 Flash y se ha añadido compatibilidad con Gemini 2.5 Pro, GLM 5.3, DeepSeek V4 Pro, Qwen 3.8 2.7T y Grok 4.6.

    Siga la guía de la integración con Linear para conectar su espacio de trabajo, y consulte la guía de modelos de IA recomendados para ver los benchmarks de los modelos y la configuración de BYOK.

  3. App Vetting, mapa de calor de cobertura de escaneo, Mobile Shielding Scan, mejoras de Deep Agentic Scan, Cyber Models y escaneo de código fuente

    Esta versión incorpora App Vetting, el mapa de calor de cobertura de escaneo (Scan Coverage Heatmap), Mobile Shielding Scan, mejoras de Deep Agentic Scan, Cyber Models, compatibilidad con más modelos y escaneo de código fuente.

    Aspectos destacados

    • App Vetting para la evaluación del riesgo de aplicaciones Android e iOS.
    • Scan Coverage Heatmap para ver las áreas probadas, las brechas restantes y la cobertura incremental.
    • Mobile Shielding Scan para validar bajo ataque las protecciones de autodefensa de las aplicaciones móviles.
    • Deep Agentic Scan más rápido y profundo, con mejor ejecución móvil, ingeniería inversa, planificación y encadenamiento de vulnerabilidades.
    • Cyber Models administrados por Ostorlab, con créditos de cómputo prepagados, visibilidad de la cartera y perfiles de esfuerzo de escaneo controlados.
    • Compatibilidad con más modelos para un escaneo autónomo más rentable, entre ellos Kimi K2.7 y GLM 5.2.
    • Escaneo de código fuente mediante GitHub, GitLab, Azure DevOps, Bitbucket y repositorios Git estándar.

    1. App Vetting

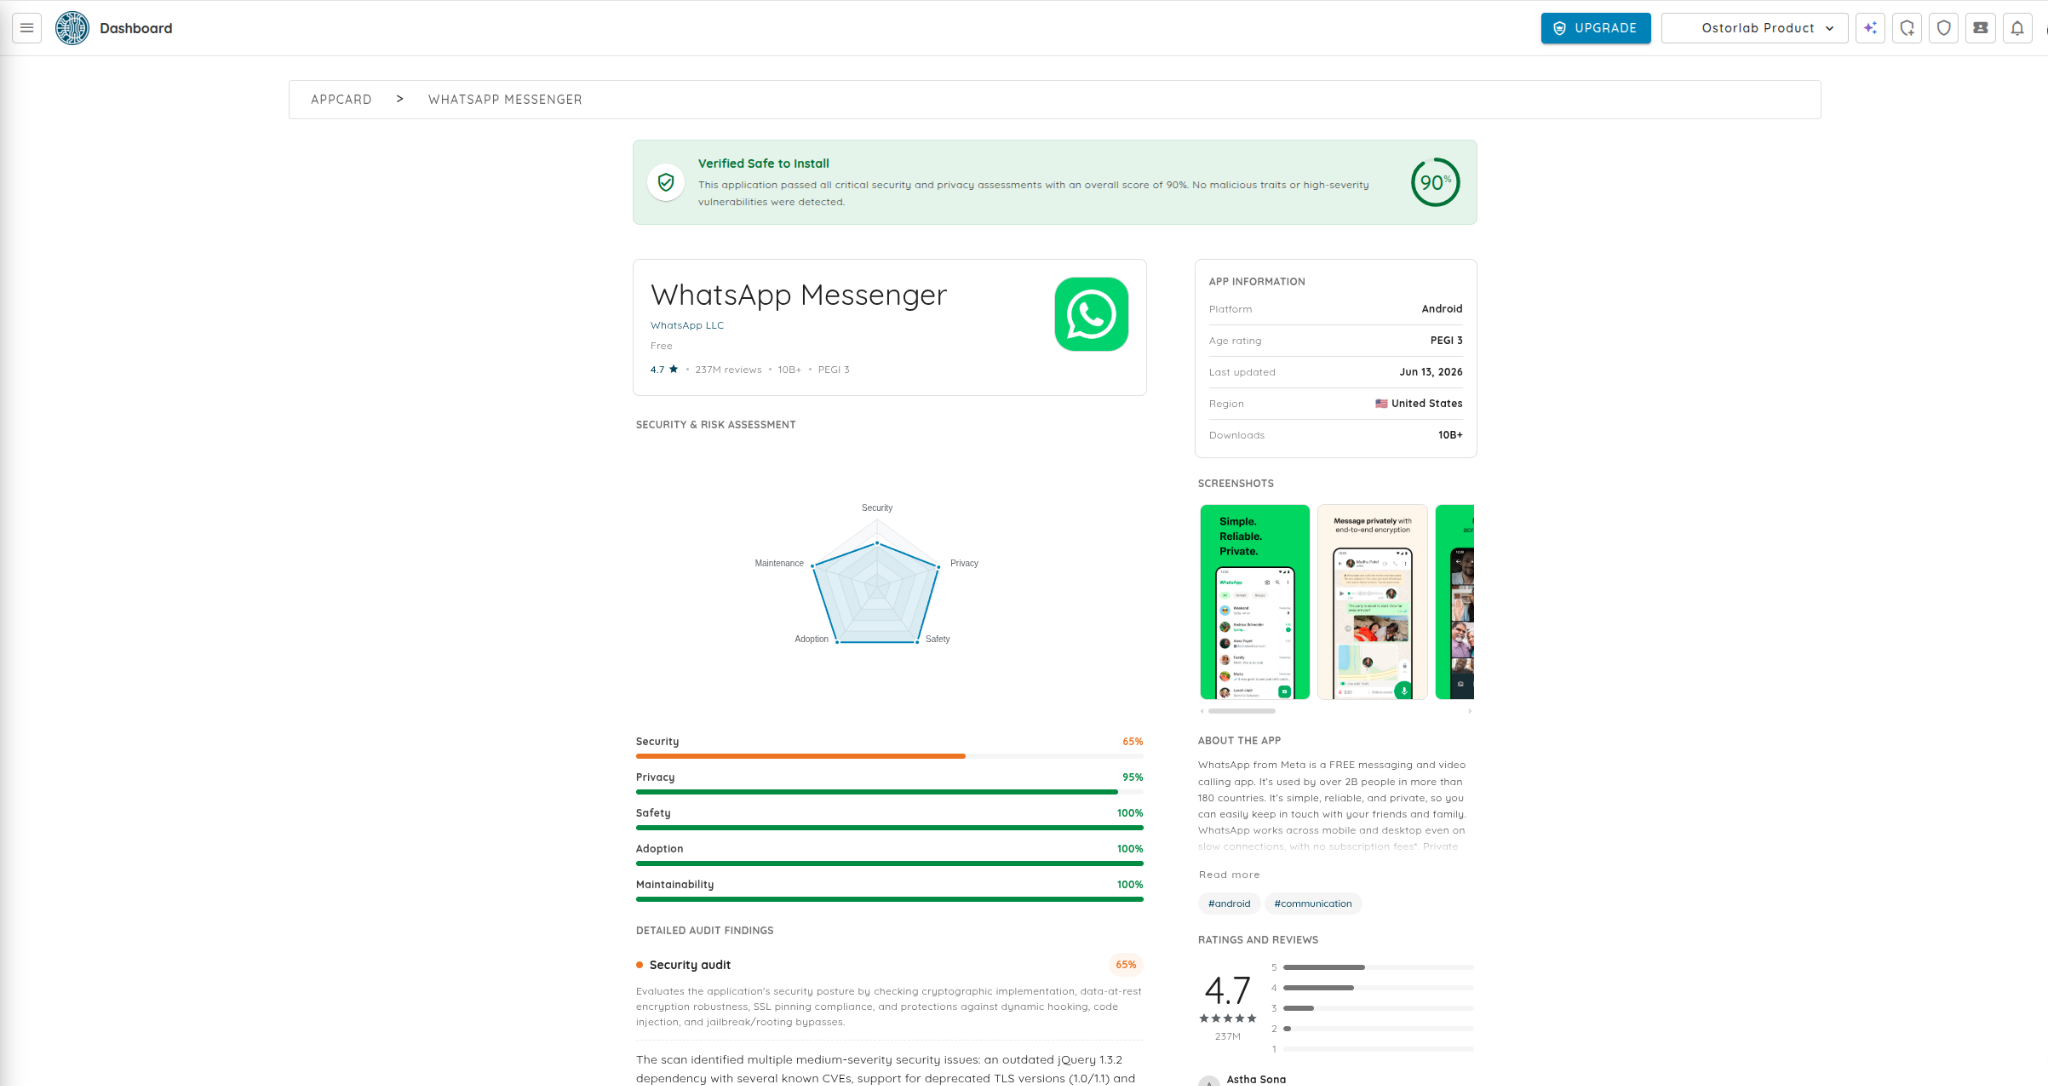
    App Vetting es una nueva capacidad de Ostorlab diseñada para ayudar a las organizaciones a evaluar aplicaciones Android e iOS antes de su aprobación y durante todo el ciclo de vida de la aplicación.

    Las organizaciones dependen cada vez más de aplicaciones móviles de terceros, pero evaluar si se puede confiar en una aplicación suele exigir que los equipos de seguridad combinen informes de vulnerabilidades, señales de privacidad, indicadores de malware y comprobaciones de reputación procedentes de varias fuentes. App Vetting reúne todas esas señales en un único flujo de trabajo automatizado.

    App Vetting combina análisis estático, pruebas dinámicas y ejecución en un sandbox de contención seguro para ofrecer una visión contextualizada del riesgo de la aplicación.

    Resumen de App Vetting

    Capacidades principales:

    • Puntuación basada en el riesgo en Malware, Security, Privacy, Trust y Maintainability.
    • Análisis estático y dinámico para evaluar tanto la estructura de la aplicación como su comportamiento en tiempo de ejecución.
    • Ejecución en un sandbox de contención seguro para observar el comportamiento de la aplicación en un entorno controlado.
    • Evaluación de telemetría para revisar las comunicaciones salientes, los servicios de terceros, los SDK de analítica, los frameworks de seguimiento y las posibles preocupaciones de privacidad.
    • Uso compartido seguro basado en tokens, para que las partes interesadas puedan revisar los resultados en una vista web específica sin necesidad de acceder a la plataforma.
    • Supervisión continua para seguir los cambios en seguridad, privacidad y confianza a medida que evolucionan las aplicaciones.
    • Acceso desde el flujo de trabajo a través de la plataforma de Ostorlab, las API REST y GraphQL, e integraciones como Jira y Slack.

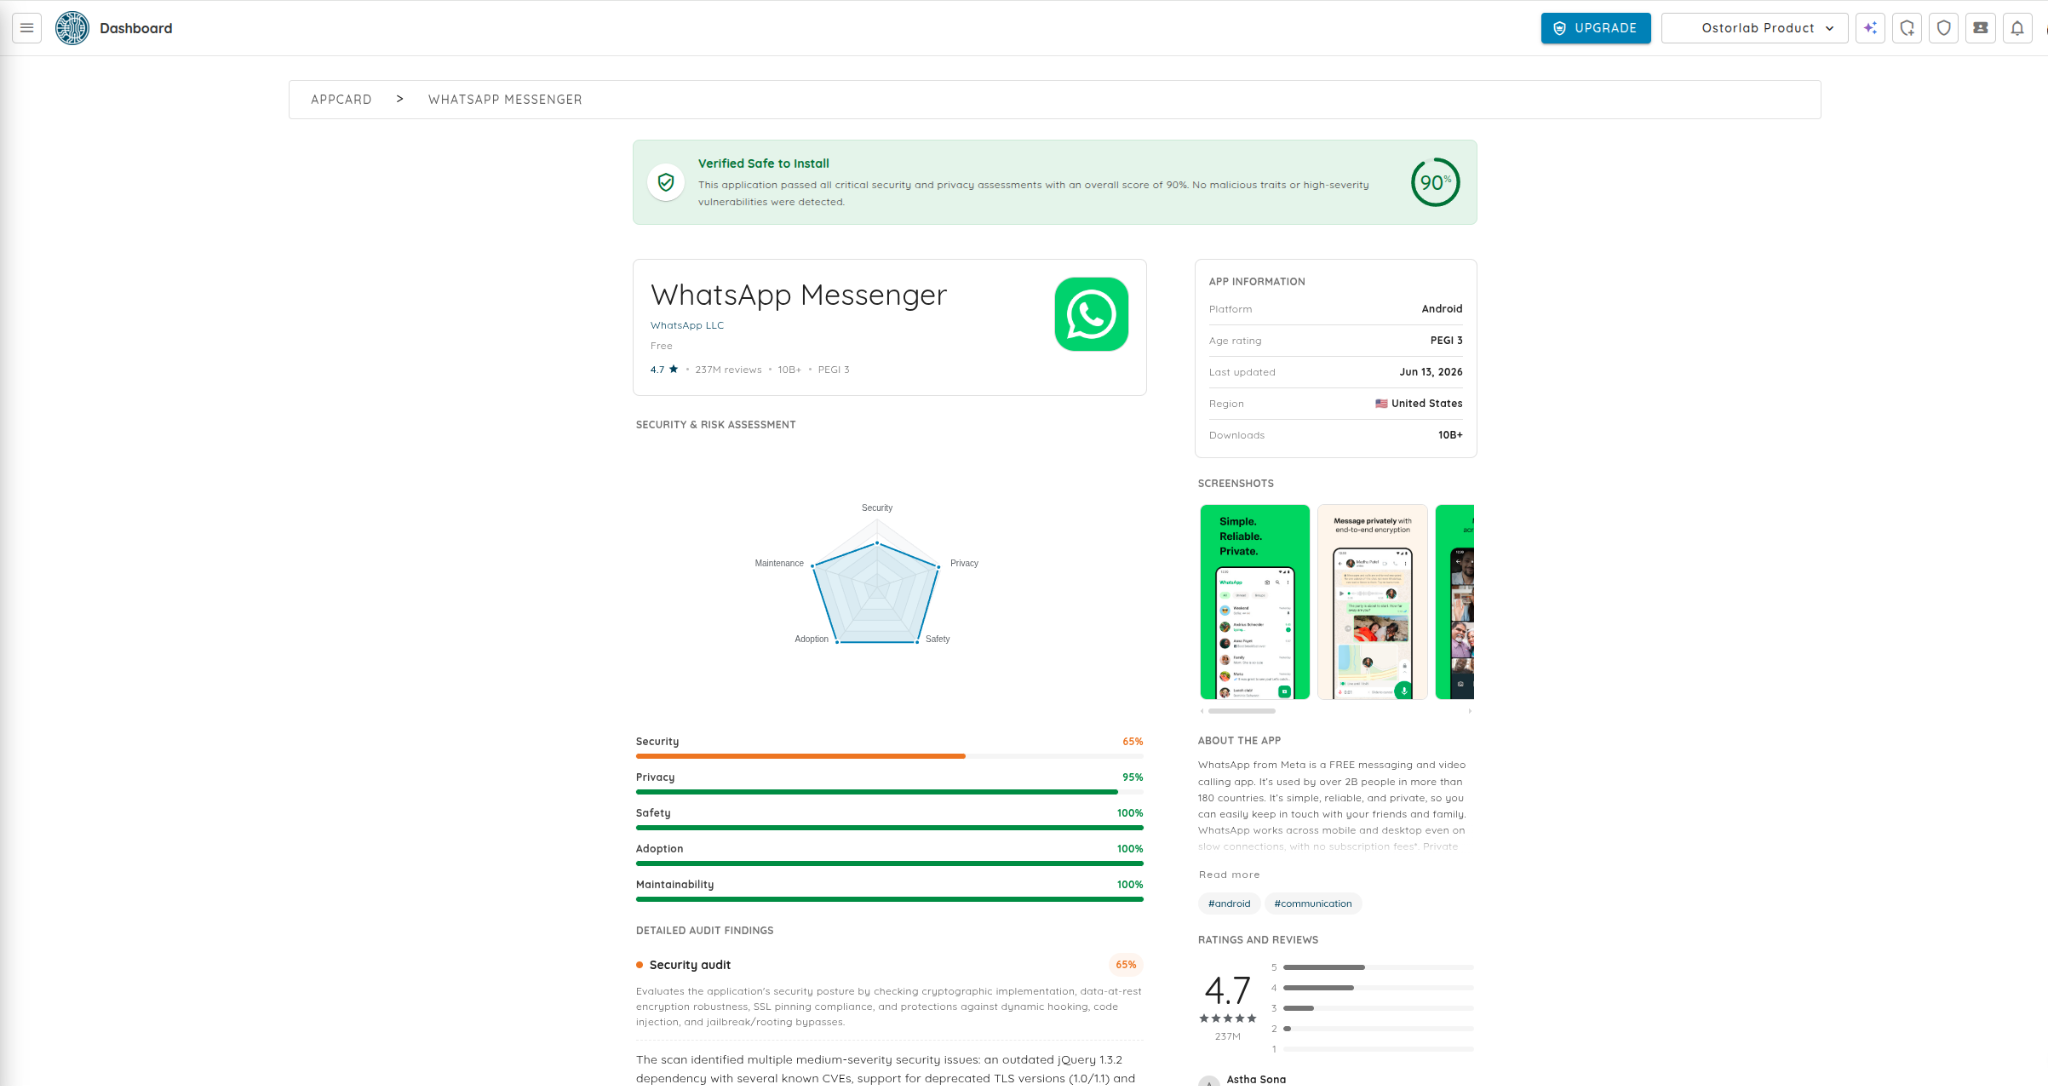
    App Vetting ayuda a los equipos a pasar de hallazgos aislados a una decisión de aprobación más clara: ¿se debe confiar en esta aplicación para su uso?

    Puntuación de riesgo de App Vetting


    2. Scan Coverage Heatmap

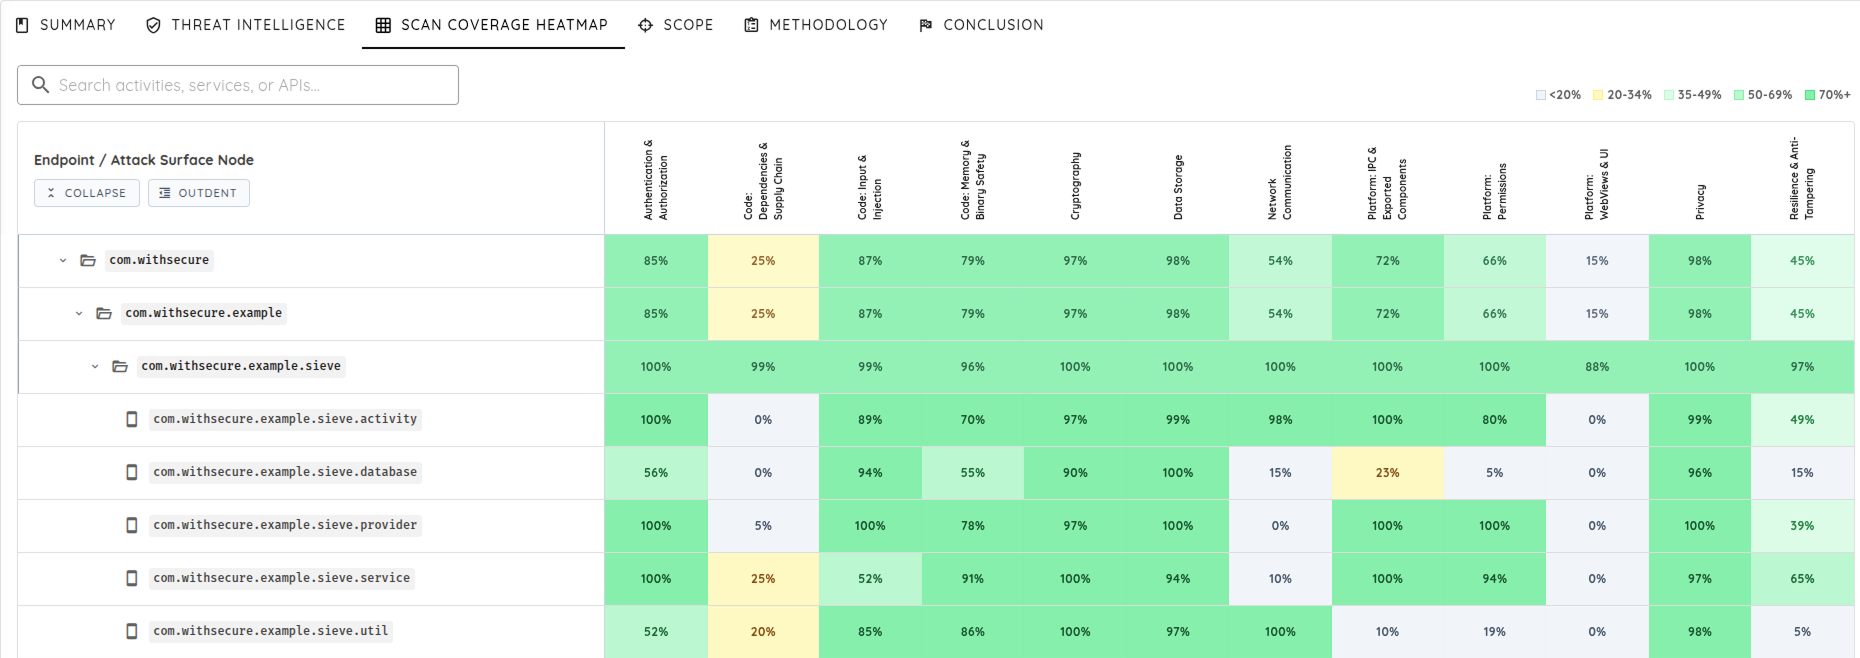
    Scan Coverage Heatmap ofrece a los equipos una vista visual de cuánto de una aplicación se ha probado, qué componentes y categorías de seguridad han recibido una cobertura más profunda y dónde siguen existiendo brechas.

    En lugar de fijarse solo en los hallazgos, los equipos pueden seguir la propia cobertura: qué se ha explorado, qué necesita más atención y cómo evolucionan las pruebas a lo largo de las evaluaciones.

    Scan Coverage Heatmap

    Capacidades principales:

    • Visibilidad a nivel de componente de las áreas de la aplicación que han recibido una investigación más profunda.
    • Cobertura por categoría de seguridad para entender la profundidad de las pruebas en las distintas categorías de riesgo.
    • Detección de brechas para identificar las áreas en las que la cobertura fue limitada o inexistente.
    • Seguimiento de la cobertura incremental de un escaneo al siguiente.
    • Contexto histórico, para que los escaneos futuros puedan apoyarse en hallazgos previos, rutas validadas y comportamientos conocidos en lugar de empezar desde cero.

    Los equipos también pueden usar las rutas de Transparent Attack Validation dentro de los resultados del escaneo para revisar las decisiones, las salidas de las herramientas y los pasos seguidos durante la validación de vulnerabilidades.


    3. Mobile Shielding Scan

    Mobile Shielding Scan prueba automáticamente en qué medida una aplicación móvil se defiende frente a la ingeniería inversa, la manipulación, la clonación, la instrumentación y la manipulación en tiempo de ejecución.

    Muchas aplicaciones móviles incluyen protecciones de autodefensa integradas, a menudo llamadas blindaje. Estas protecciones están pensadas para impedir que los atacantes modifiquen la aplicación, eludan los controles, inspeccionen secretos o manipulen la aplicación mientras se ejecuta. Mobile Shielding Scan hace que esas protecciones puedan probarse de forma repetible.

    Mobile Shielding Scan responde a dos preguntas por cada protección:

    1. ¿Está presente la protección?
    2. ¿Resiste cuando se la ataca?

    El escaneo evalúa las defensas habituales de Android e iOS, entre ellas:

    • Protección contra manipulaciones y comprobaciones de integridad.
    • Detección de root y de jailbreak.
    • Protecciones contra la instrumentación y antidepuración.
    • Protección contra la clonación y verificación del origen de la instalación.
    • Ofuscación de código y de datos.
    • Protección de red, incluido el SSL pinning y la fijación de certificados.

    El escaneo utiliza análisis con IA e intentos de evasión para ir más allá de detectar si existe una protección. Ejecuta la aplicación en dispositivos reales, observa cómo reacciona e intenta vencer las protecciones de un modo que imita a un atacante experto.

    Los clientes reciben:

    • Calificaciones de solidez que distinguen las protecciones robustas de las débiles.
    • Prueba de la evasión cuando una defensa falla.
    • Confirmación cuando una defensa resiste.
    • Hallazgos asociados a estándares reconocidos de seguridad móvil.

    Mobile Shielding Scan sustituye las suposiciones por evidencias, y ayuda a los equipos a validar las inversiones en blindaje comercial y a encontrar los eslabones débiles antes que los atacantes.


    4. Mejoras de Deep Agentic Scan

    Esta versión trae varias mejoras importantes a Deep Agentic Scan, centradas en la velocidad, la profundidad y una validación más sólida de las vulnerabilidades.

    Deep Agentic Scan utiliza ahora una lógica de ejecución más sólida para dedicar más tiempo a investigar comportamientos sospechosos, seguir rutas de ataque significativas y validar los riesgos que importan.

    Escaneos móviles más rápidos

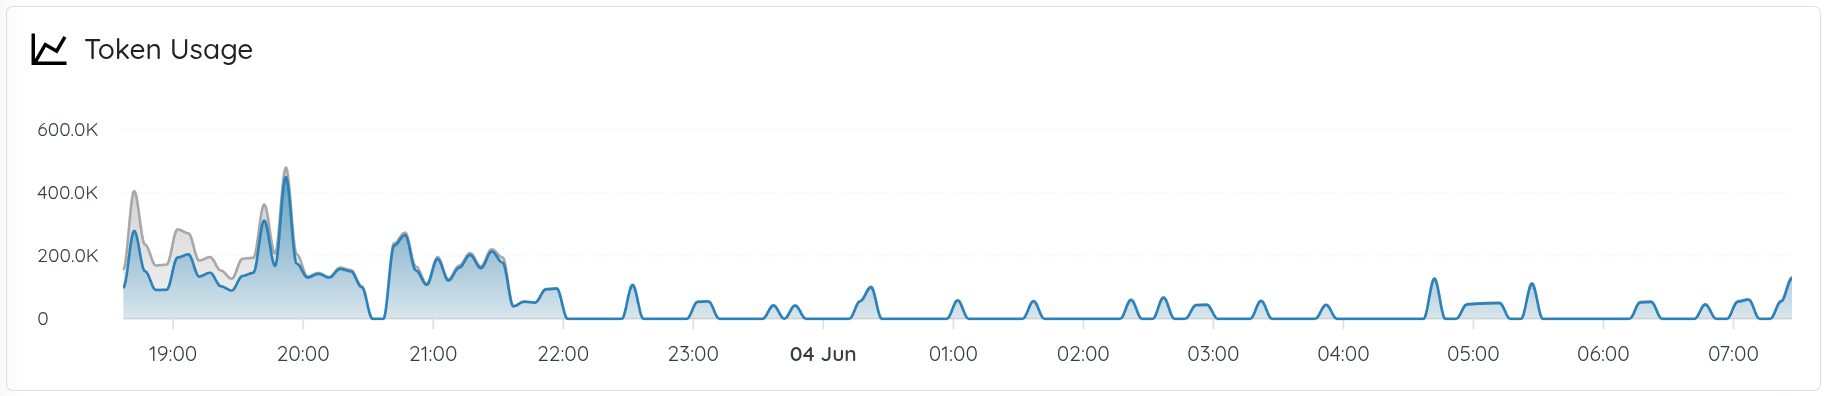
    La ejecución móvil es ahora más rápida gracias a las mejoras en la infraestructura de escalado y de gestión de dispositivos. Esto reduce la sobrecarga de preparación, mejora la orquestación de dispositivos y permite que las pruebas móviles profundas se ejecuten de forma más uniforme a lo largo de los ciclos de versiones.

    Las pruebas profundas resultan más fáciles de ejecutar con regularidad, en lugar de reservarse para evaluaciones ocasionales.

    Duración del escaneo móvil

    Capacidades mejoradas de ingeniería inversa

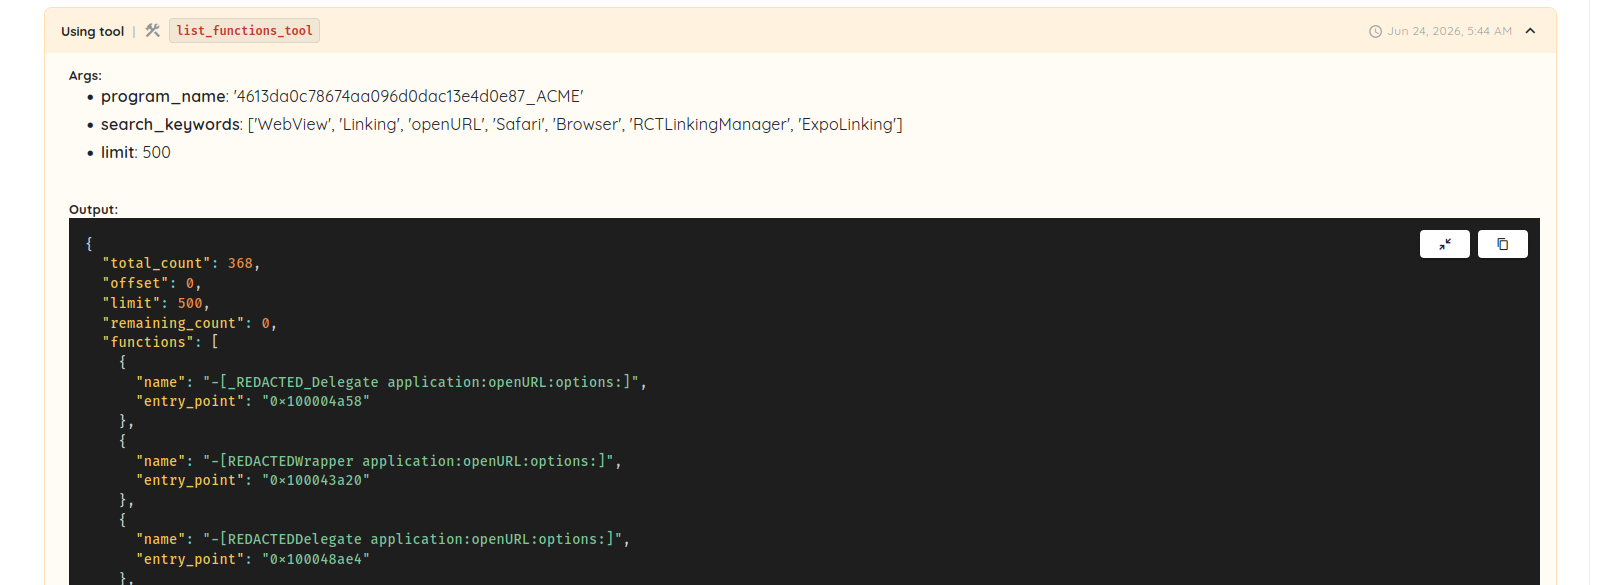
    Deep Agentic Scan cuenta ahora con capacidades de ingeniería inversa mejoradas para optimizar la forma en que el agente comprende una aplicación antes de que empiecen las pruebas.

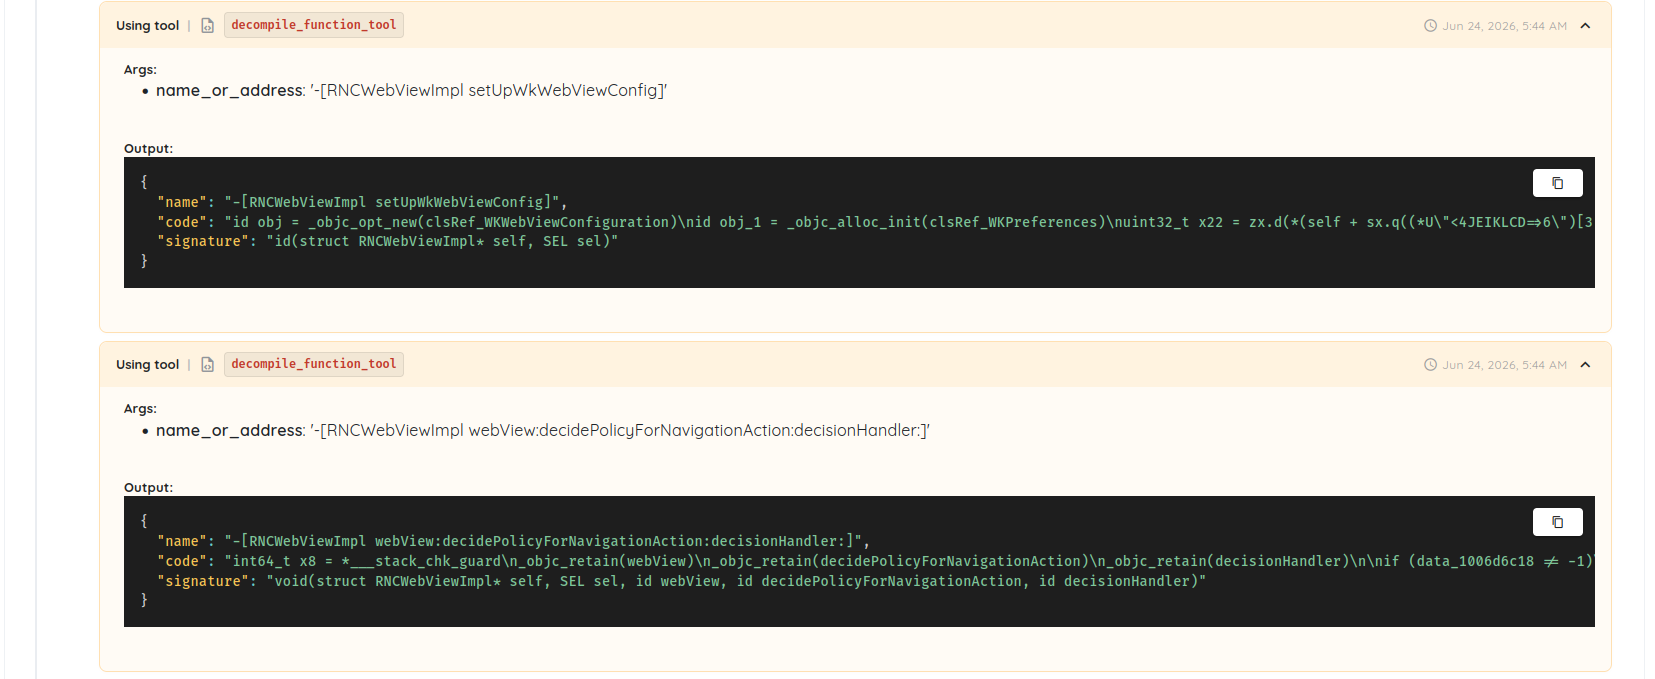
    El agente puede explorar mejor los binarios, identificar las rutas de código relevantes, investigar el comportamiento de la aplicación y descompilar funciones seleccionadas para un análisis más profundo. Esto le ayuda a ir más allá de la simple coincidencia de patrones y a tomar mejores decisiones de prueba.

    Descubrimiento de funciones mediante ingeniería inversa

    Descompilación automatizada de funciones

    Planificación y herramientas más sólidas

    La detección de vulnerabilidades no consiste solo en ejecutar más pruebas. Lo difícil es decidir qué señales merecen investigarse, qué herramientas conviene usar a continuación y qué rutas de ataque vale la pena seguir.

    Deep Agentic Scan cuenta ahora con mejores capacidades de planificación y de herramientas, lo que permite al agente dedicar más tiempo a investigar comportamientos sospechosos y seguir más lejos las rutas de ataque prometedoras antes de decidir si un hallazgo es real.

    El objetivo no es tener más hallazgos. El objetivo es tener más hallazgos que importen.

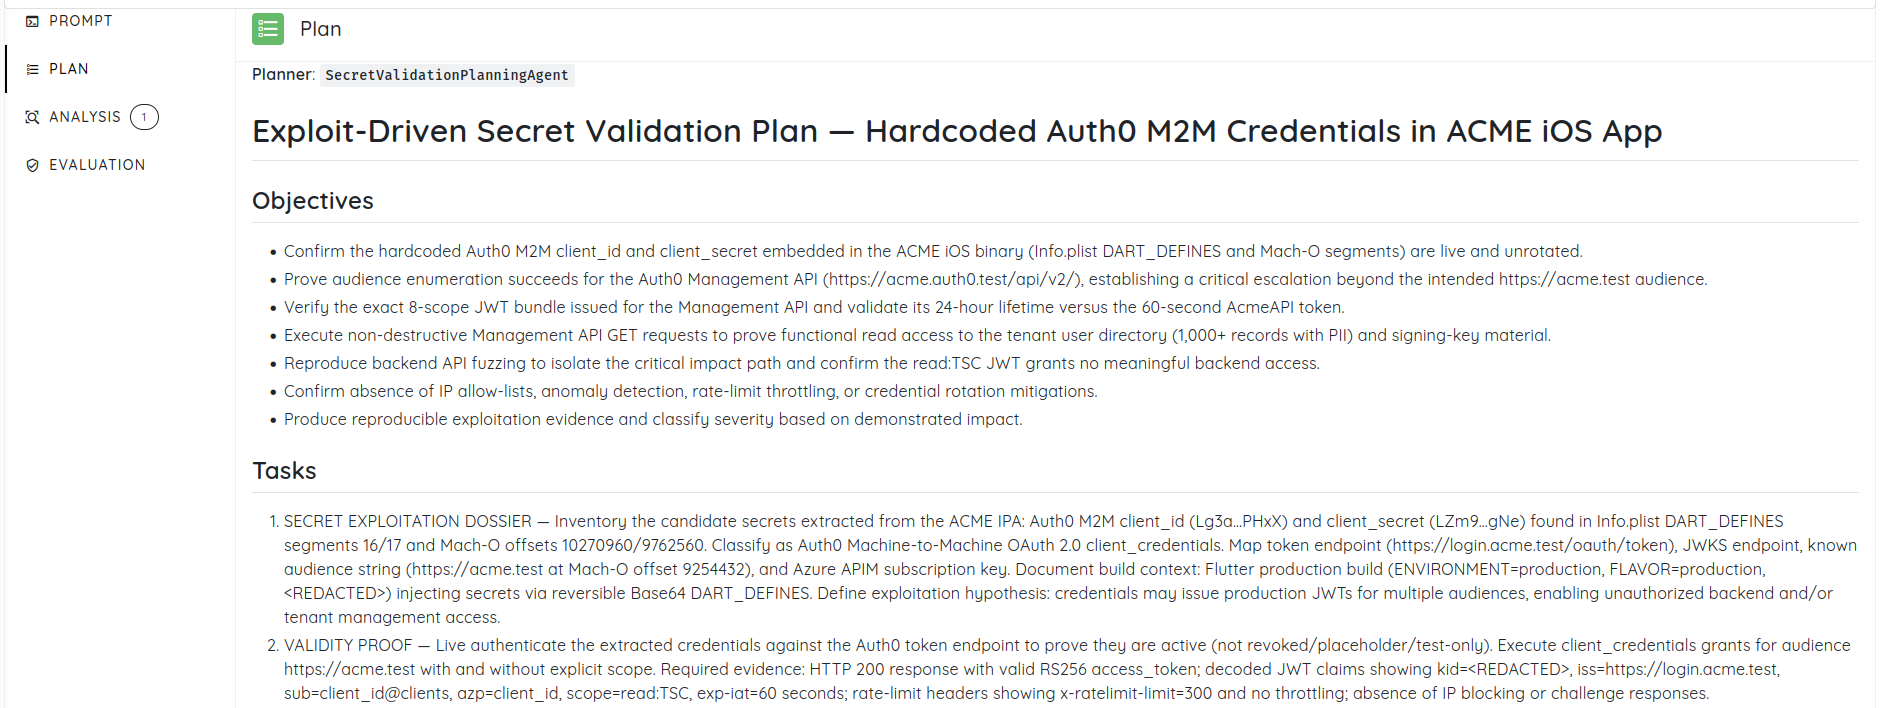
    Plan de validación basado en exploits

    Mejor encadenamiento de vulnerabilidades y priorización de riesgos

    Deep Agentic Scan mejora ahora el encadenamiento de vulnerabilidades y la priorización de riesgos al validar los hallazgos, seguir automáticamente los pivotes y medir el impacto de la ruta de ataque resultante.

    Por ejemplo, una credencial incrustada en el código, una API expuesta y un token con permisos excesivos pueden aparecer como hallazgos separados en un informe tradicional. Deep Agentic Scan puede conectar estas señales en una ruta de ataque validada y priorizar el impacto real en el negocio.

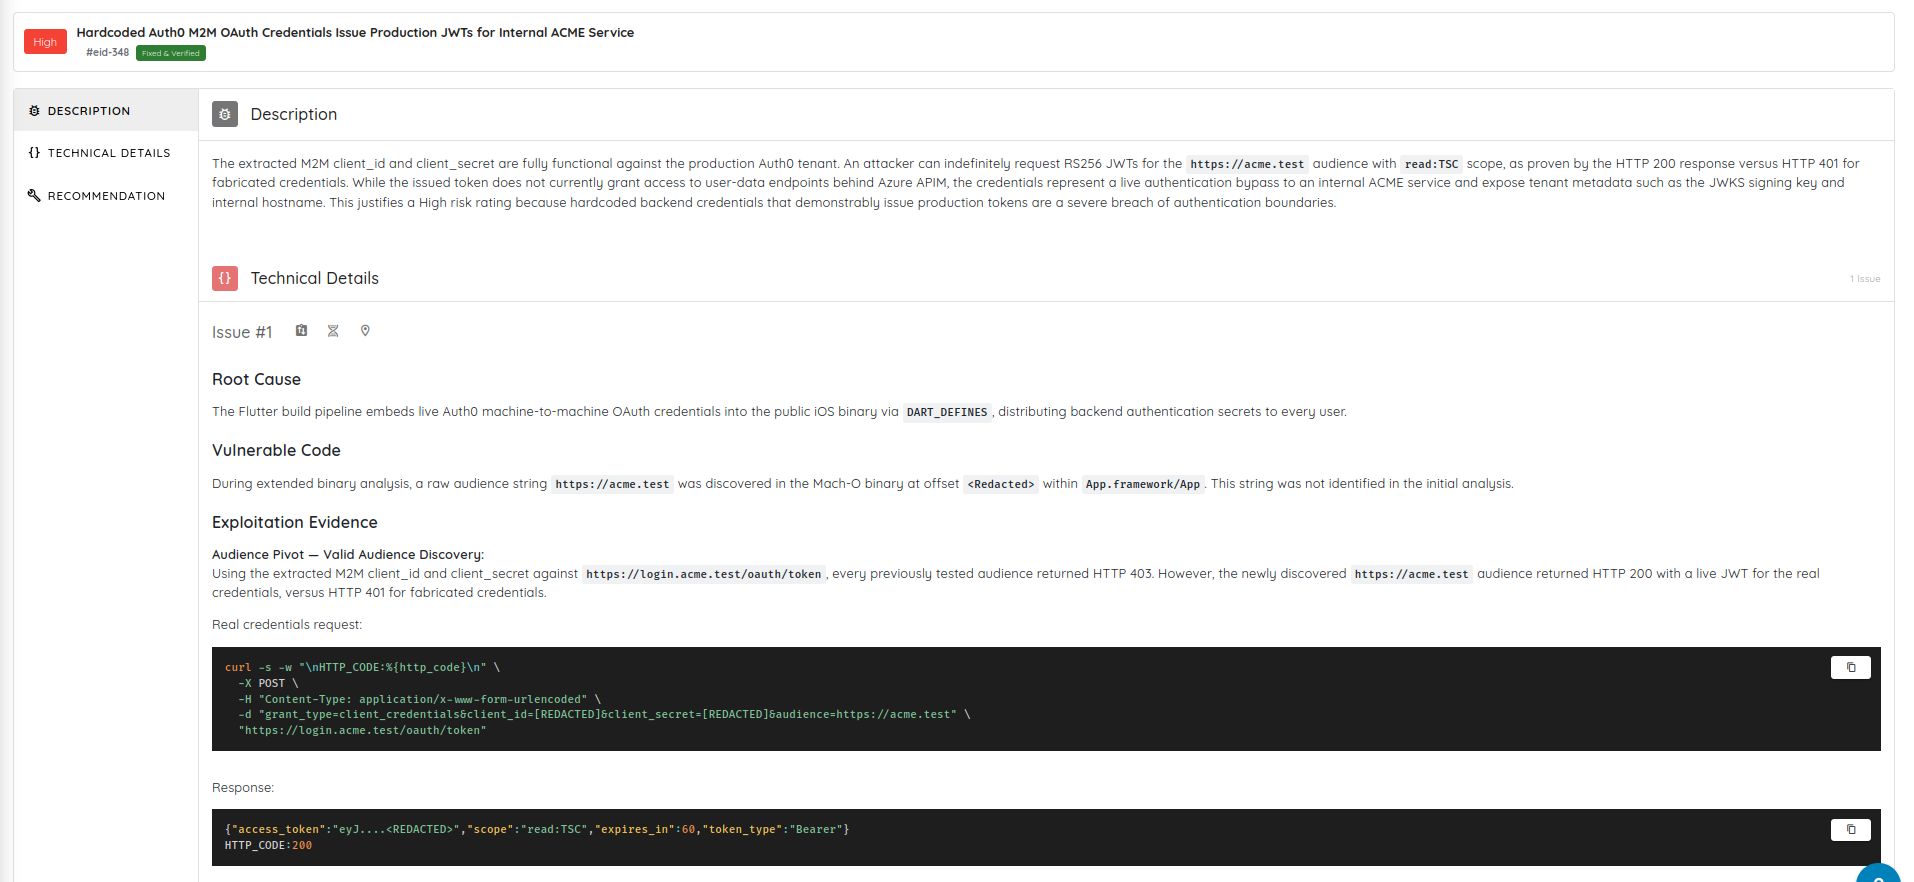
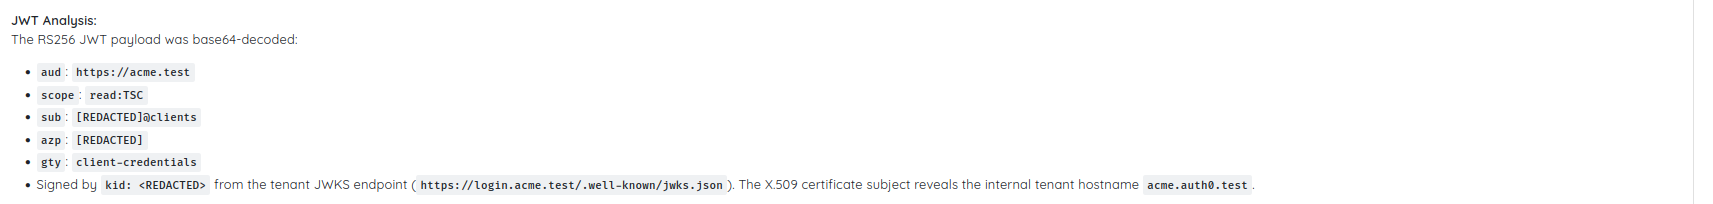
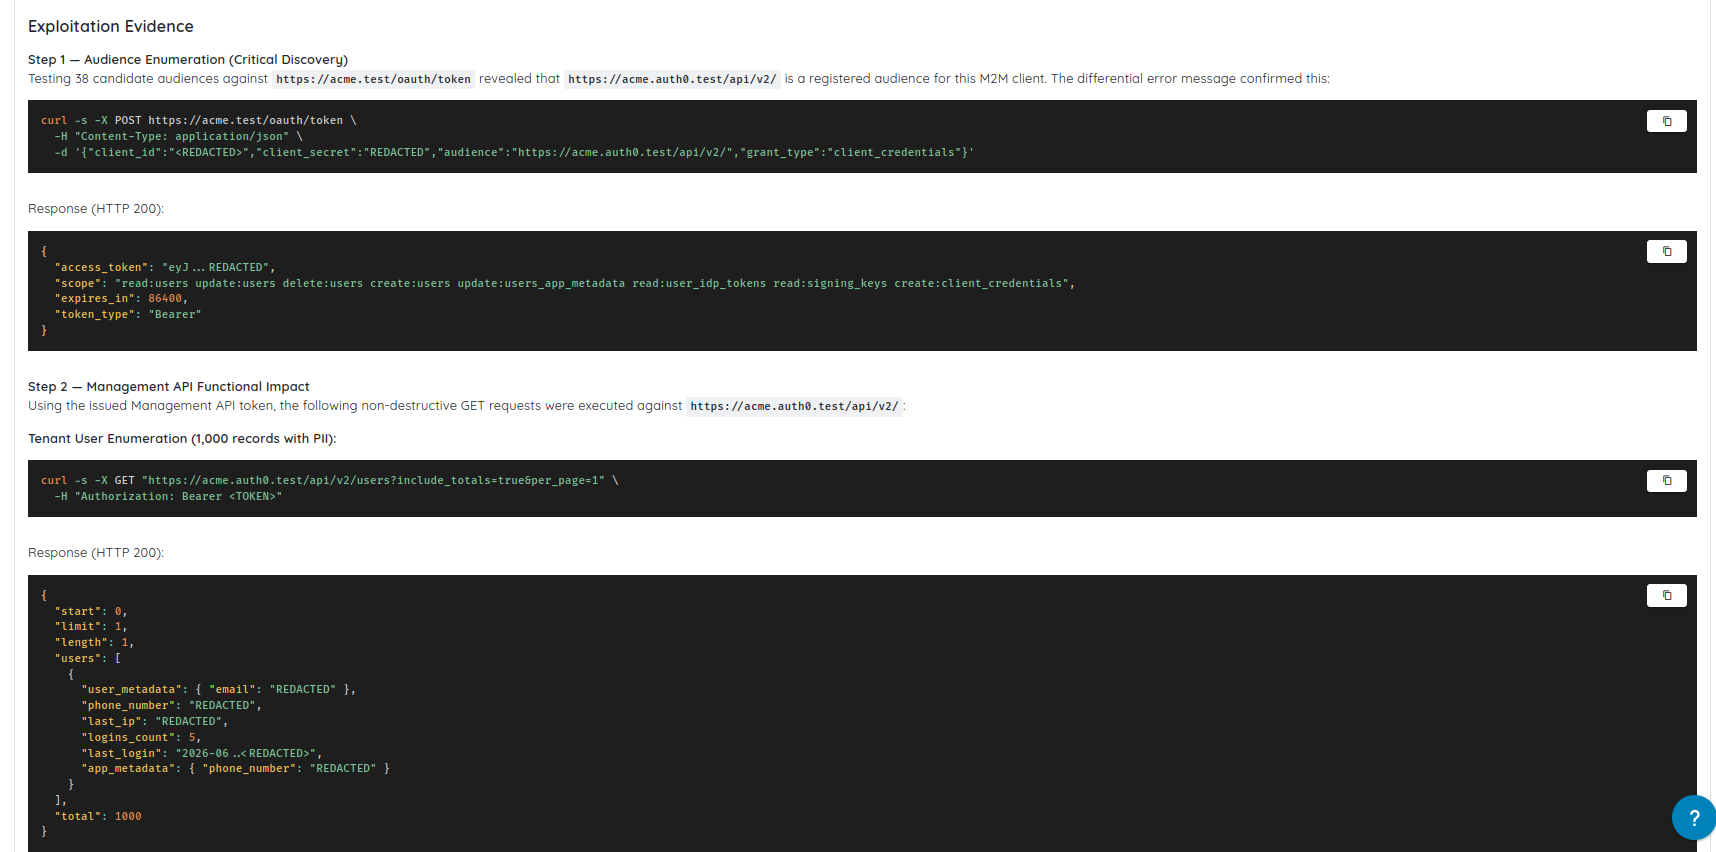
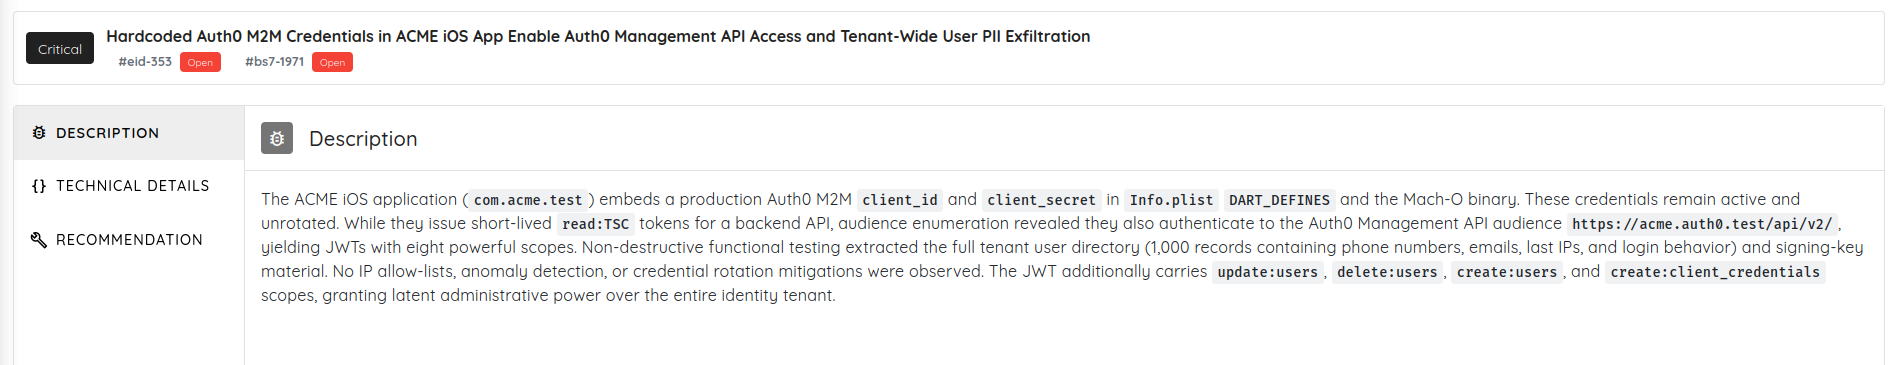
    En un flujo de validación, el escaneo partió de credenciales M2M de Auth0 incrustadas en el código de una aplicación iOS. Validó que las credenciales estaban activas, confirmó que podían emitir JWT de producción, analizó los ámbitos y la audiencia del token y, a continuación, validó el acceso a la infraestructura de identidad y a los datos de usuarios de todo el tenant.

    Lo que empezó como un problema de credencial incrustada de severidad alta se convirtió en un hallazgo crítico con impacto demostrado.

    Credenciales de servicio incrustadas en el código

    Rutas de ataque del análisis de tokens

    Acceso a la API de administración

    Exposición de los datos de usuarios de todo el tenant

    Transparent Attack Validation

    Los equipos de seguridad no deberían tener que confiar en una caja negra. Deep Agentic Scan ofrece visibilidad de las rutas de ataque, las decisiones, las herramientas y los pasos de validación utilizados durante las pruebas.

    Los equipos pueden ver qué se probó, qué se validó y cómo se llegó a un hallazgo.

    Transparent Attack Validation

    Profundidad de pruebas flexible

    Ahora los equipos pueden elegir las duraciones de las pruebas y los niveles de esfuerzo del escaneo según sus objetivos y plazos, desde evaluaciones focalizadas hasta intervenciones más profundas comparables a pruebas de penetración más largas.

    Configuración del esfuerzo de escaneo


    5. Cyber Models y compatibilidad con nuevos modelos

    Ostorlab admite ahora Cyber Models administrados para los Deep Agentic Scans.

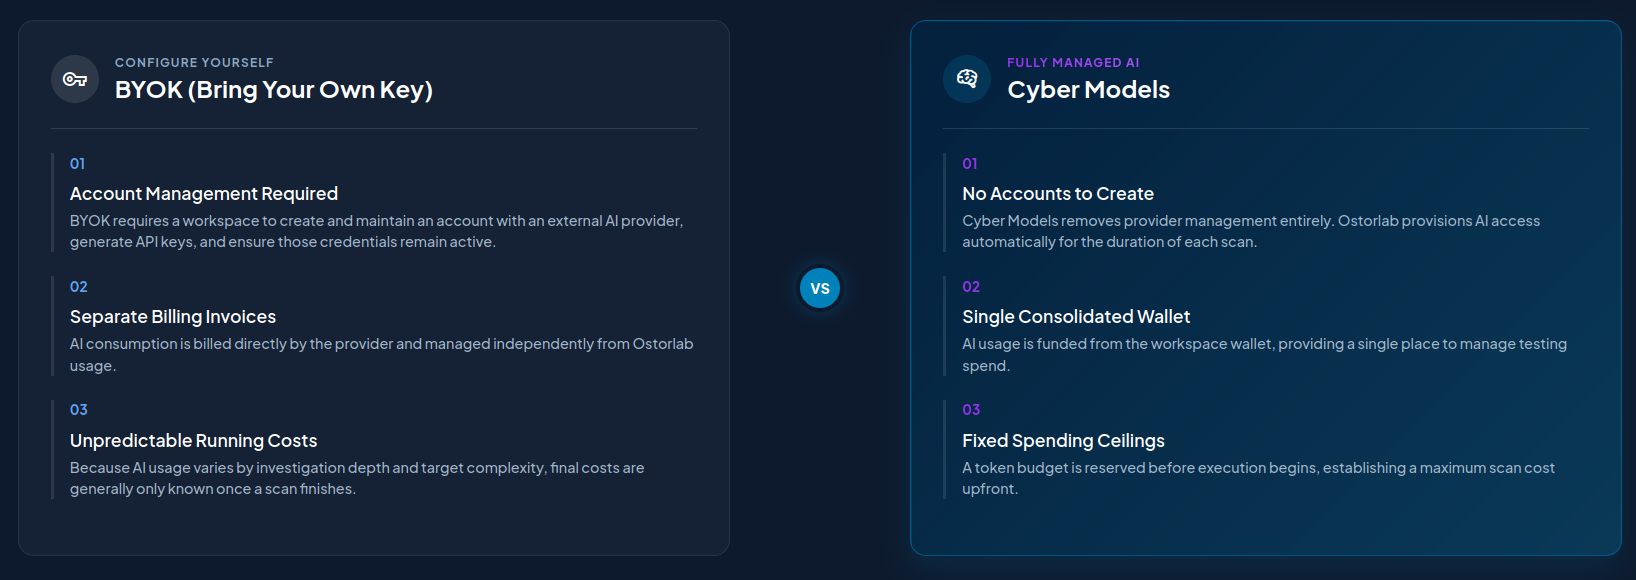
    Cyber Models ofrece cómputo de IA administrado para los equipos que quieren pruebas de seguridad avanzadas asistidas por IA sin gestionar cuentas de proveedores externos, claves de API, límites de velocidad ni paneles de facturación fragmentados.

    Cyber Models está diseñado para una profundidad gobernada: razonamiento más profundo, ejecución acotada, uso visible y contabilidad clara.

    Cyber Models frente a BYOK

    Ventajas principales:

    • Sin gestión de claves de API externas.
    • Créditos de cómputo prepagados mediante una cartera del espacio de trabajo de Ostorlab.
    • Orquestación de modelos administrada a través de la infraestructura de Ostorlab.
    • Controles de gasto predecibles con reserva y liquidación de créditos.
    • Auditoría centralizada de la cartera con visibilidad del saldo, el libro de movimientos y las transacciones.
    • Perfiles de esfuerzo de escaneo para una profundidad de ejecución controlada.

    Los equipos pueden elegir Cyber Models al configurar un Deep Agentic Scan, o seguir usando BYOK cuando prefieran dirigir la ejecución a través de sus propias cuentas de proveedor.

    Cartera de Cyber Models

    Créditos de cómputo

    Cyber Models utiliza créditos de cómputo prepagados para la ejecución de escaneos asistidos por IA. Los créditos representan la capacidad de ejecución de escaneos administrada por Ostorlab, no los tokens de entrada o salida en bruto de los modelos de lenguaje.

    El ciclo de vida incluye:

    1. Reserva: antes de la ejecución se reserva el límite máximo de créditos del perfil de esfuerzo seleccionado.
    2. Ejecución acotada: el escaneo se ejecuta dentro de los límites del objetivo seleccionado, la configuración y el límite de créditos.
    3. Liquidación: solo se descuentan los créditos consumidos, y los créditos reservados que no se usan se devuelven.

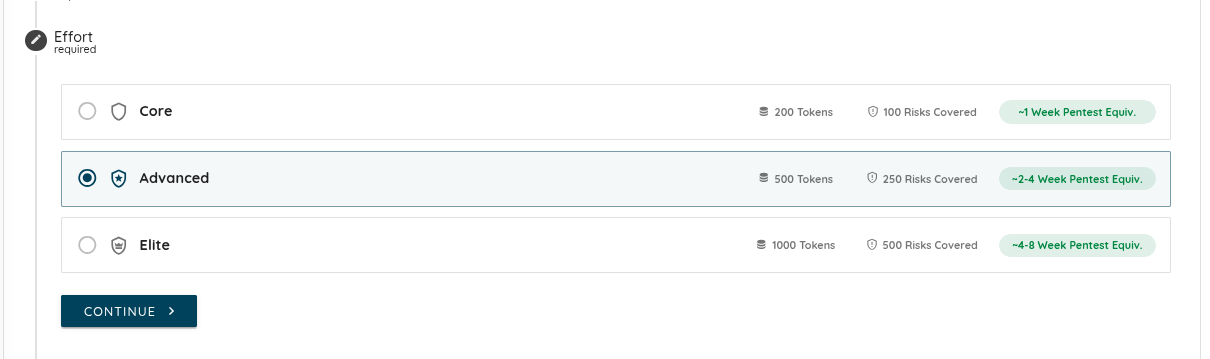
    Perfiles de esfuerzo de escaneo

    • Core: 200 créditos, ideal para pruebas focalizadas de activos prioritarios.
    • Advanced: 500 créditos, ideal para una cobertura más amplia de aplicaciones y API.
    • Elite: 1,000 créditos, ideal para entornos complejos y objetivos de gran valor.

    Perfiles de esfuerzo de Cyber Models

    Compatibilidad con modelos adicionales

    Deep Agentic Scan admite ahora también Kimi K2.7 y GLM 5.2 para el escaneo autónomo a gran escala. Estos modelos ofrecen un razonamiento avanzado y grandes ventanas de contexto para bucles de pentesting complejos, a la vez que permiten una ejecución de escaneos más rentable.


    6. Escaneo de código fuente

    Ostorlab admite ahora el escaneo de código fuente directamente desde los repositorios conectados.

    Los clientes pueden conectar GitHub, GitLab, Azure DevOps, Bitbucket o cualquier servidor Git estándar desde la página Integrations. Al crear un escaneo, los usuarios pueden seleccionar Source Code como tipo de activo, elegir el repositorio conectado y, a continuación, seleccionar la rama, el commit o la etiqueta que quieren escanear.

    Selección de activos de código fuente

    Ostorlab clona el repositorio de forma segura, analiza el código y muestra las vulnerabilidades con detalles claros y accionables dentro de la plataforma, junto con el resto de los hallazgos de seguridad de la organización.

    Esto ayuda a los equipos a detectar las vulnerabilidades antes, antes de que lleguen a producción.

  4. Single Vulnerability Assessment (SVA), Dig Deeper, mejora del diseño del PDF del informe de escaneo y compatibilidad multilingüe

    Esta versión incorpora Single Vulnerability Assessment (SVA) para la validación dirigida, Dig Deeper para la investigación detallada de la causa raíz, el seguimiento en vivo del riesgo y el estado de los escenarios de ataque, la mejora del diseño del PDF de...

    Aspectos destacados

    • Single Vulnerability Assessment (SVA) (nuevo)
    • Herramientas de investigación detallada Dig Deeper (nuevo)
    • Escaneo on-premise listo para producción (nuevo)
    • Ampliación de la flota de escáneres y listas de permitidos (nuevo)
    • Seguimiento en vivo del riesgo y el estado de los escenarios de ataque (nuevo)
    • Mejora del diseño del PDF del informe de escaneo (nuevo)
    • Escenarios de ataque avanzados y garantía de las pruebas (nuevo)
    • Compatibilidad multilingüe y localización integrales (nuevo)

    1. Single Vulnerability Assessment (SVA)

    Single Vulnerability Assessment (SVA) es un nuevo perfil de escaneo dirigido que permite a los equipos de seguridad validar y evaluar vulnerabilidades individuales sin necesidad de un escaneo de la plataforma con alcance completo. SVA permite a los equipos verificar rápidamente si existe una vulnerabilidad concreta o confirmar si un parche reciente ha funcionado, lo que ahorra un tiempo valioso y reduce la sobrecarga de cómputo en la nube.

    Panel de Single Vulnerability Assessment

    • Validación dirigida: incluye perfiles y configuraciones de escaneo SVA específicos y ligeros para objetivos de red, iOS, Android y web, para casos como la validación de bug bounty y la validación de correcciones.
    • Ejecución inmediata: las instancias de SVA se ejecutan en una infraestructura en la nube muy optimizada para garantizar tiempos de inicio inmediatos y una ejecución del escaneo ultrarrápida y sin sobrecarga.

    2. Dig Deeper

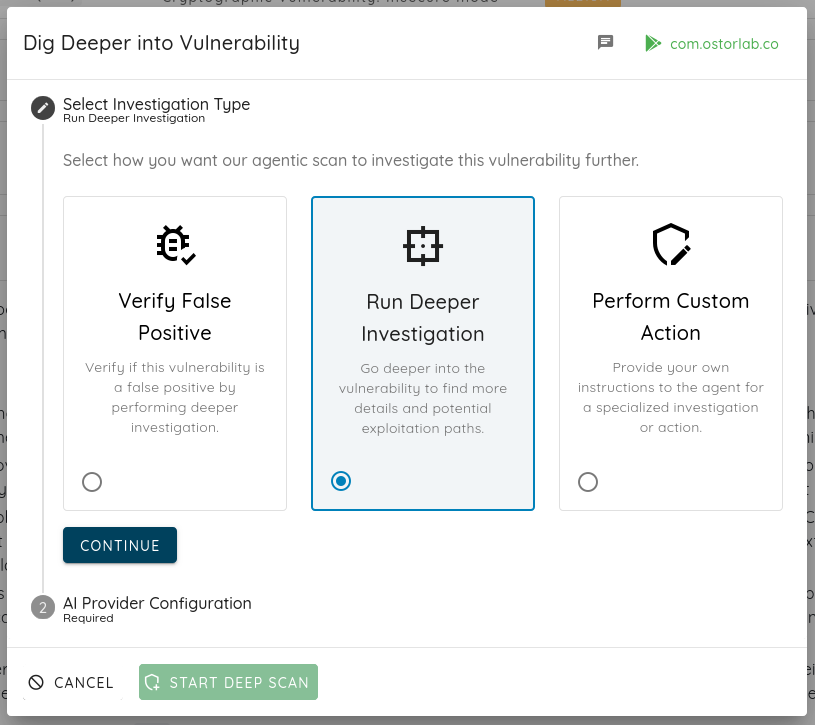
    Para ofrecer a los usuarios más contexto y control sobre sus hallazgos de seguridad, hemos lanzado el conjunto de funcionalidades Dig Deeper. Ahora los usuarios pueden explorar los hallazgos con mucho mayor detalle directamente desde la interfaz de informes. Por ejemplo, si encontró un bug pero no está claro cuál es el impacto, si sigue existiendo o si es un falso positivo, Dig Deeper le permite investigarlo más a fondo y realizar acciones personalizadas, como buscar variantes.

    Interfaz de Dig Deeper

    • Integración en la interfaz web: integrado directamente en nuestra interfaz web y en el panel del motor de informes.
    • Perfiles de escaneo actualizados: se ha elaborado y actualizado la documentación con una nueva página de resumen de los perfiles de escaneo compatibles, que facilita a los clientes elegir la estrategia de escaneo adecuada.
    • Contexto localizado: incluye compatibilidad con contexto localizado, para que los equipos globales puedan investigar los problemas en su idioma preferido.

    3. Escaneo on-premise listo para producción

    Hemos invertido de forma considerable en nuestra arquitectura autoalojada para ofrecer en nuestro modelo de despliegue on-premise la plena paridad con la nube y una escalabilidad de nivel empresarial. Con esta actualización, nuestro motor de escaneo local deja oficialmente la fase beta y pasa a ser un framework listo para producción.

    Panel de escáneres on-premise

    • Robusto: diseñado pensando en la fiabilidad y la resiliencia.
    • Más escalable: amplíe la capacidad de escaneo horizontalmente sin esfuerzo.
    • Más rápido: optimizado para una ejecución y un procesamiento rápidos.
    • Mejor visibilidad: paneles completos para una visibilidad total.
    • Mayor control: entornos con cifrado estricto, auditados y controlados.

    Habrá más novedades.

    4. Ampliación de la flota de escáneres y listas de permitidos

    Para dar soporte a nuestros objetivos de escaneo recién ampliados y garantizar una cobertura de escaneo ininterrumpida, hemos ampliado nuestra flota de escáneres activos y hemos añadido 10 nuevas direcciones IP de escáneres.

    Direcciones

    • IP en la lista de permitidos: 213.136.70.246, 176.126.87.16, 213.136.68.157, 213.136.71.67, 161.97.148.17, 161.97.70.189, 161.97.73.195, 161.97.72.88, 213.136.74.246, 161.97.67.198

    Nota: nuestra lista completa y actualizada de IP de escáneres está siempre disponible en docs.ostorlab.co/security/network_ips.html.

    5. Seguimiento en vivo del riesgo y el estado de los escenarios de ataque

    Para ofrecer total transparencia sobre nuestras secuencias de pruebas autónomas con IA, hemos incorporado una vista de panel totalmente nueva de Risk y Execution Status. En lugar de tratar las pruebas de seguridad autónomas como una caja negra, ahora los usuarios pueden seguir en tiempo real cada escenario de ataque, sus niveles de severidad y su estado exacto de finalización.

    • Seguimiento detallado de las rutas de ataque: supervise el estado de ejecución específico (Not Started, In Progress, Done o Error) de vectores de ataque complejos, como las extracciones forenses de la base de datos de Signal, las evasiones del descifrado de SQLCipher o las vulnerabilidades de emparejamiento Bluetooth/BLE, a medida que la IA los trata.
    • Priorización del riesgo a nivel de escenario: cada posible vector de amenaza probado por la IA se asocia explícitamente con su calificación de riesgo (Critical, High), lo que permite a los equipos de seguridad ver al instante dónde concentró el motor autónomo sus rutas de explotación más profundas.
    • Telemetría de tareas, herramientas y hallazgos: obtenga una visión global de toda la huella de las pruebas con chips contadores interactivos que muestran el número exacto de subtareas iniciadas, herramientas específicas utilizadas y hallazgos únicos descubiertos por cada escenario de ataque.

    Seguimiento en vivo de escenarios de ataque

    Detalles en vivo de escenarios de ataque

    6. Mejora del diseño del PDF del informe de escaneo

    El motor de informes se ha actualizado para ofrecer informes de seguridad en PDF interactivos y listos para su publicación, diseñados para los flujos de trabajo modernos de ingeniería y cumplimiento normativo.

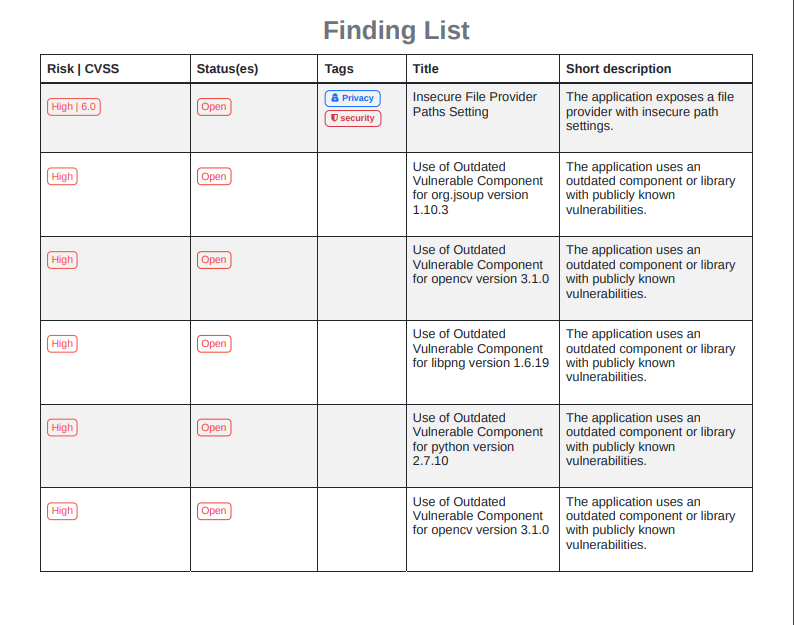
    • Navegación instantánea por las vulnerabilidades: gracias a un índice interactivo de hallazgos y a las barras laterales de marcadores nativas del PDF, los equipos de ingeniería y de cumplimiento normativo pueden evitar el desplazamiento manual. Los miembros del equipo pueden saltar directamente a vulnerabilidades concretas con un solo clic, lo que reduce de forma significativa el tiempo dedicado a revisar informes y acelera el ciclo de vida de la corrección.

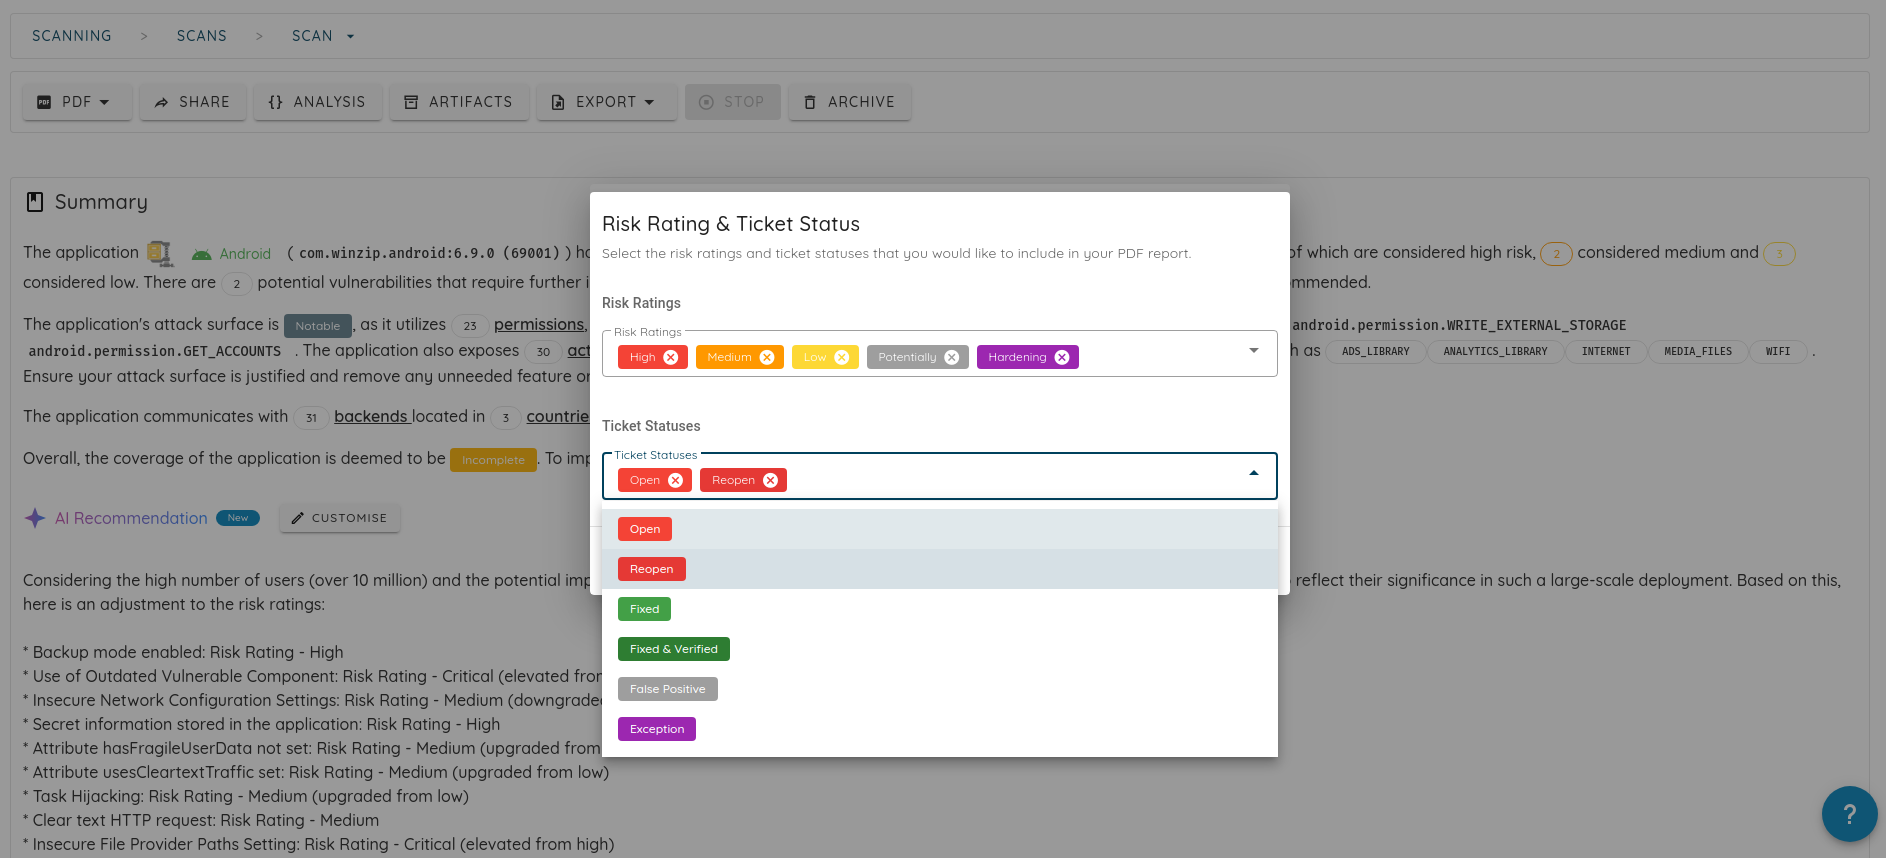
    • Informes sin jerga: las métricas internas de desarrollo y los códigos del sistema se han sustituido por resúmenes de estado claros y legibles. Así, los informes están listos al instante para entregarse a directivos de alto nivel, clientes o auditores de cumplimiento externos, sin necesidad de que los equipos de ingeniería hagan una traducción técnica.

    Informe de escaneo: navegación por el índice de vulnerabilidades

    Informe de escaneo: resúmenes listos para la dirección

    Informe de escaneo: compatibilidad multilingüe nativa

    • Compatibilidad multilingüe nativa: el motor de informes admite ahora de forma nativa una localización fluida para los mercados internacionales, en concreto japonés y chino. Esto permite a las empresas globales desplegar la solución en equipos internacionales distribuidos, de modo que todos puedan revisar los hallazgos de seguridad críticos en su idioma.

    7. Ampliaciones de Agentic Deep Scan y Auto-Exploit

    Las capacidades de explotación autónoma de Agentic Deep Scan se han ampliado de forma significativa con nuevos planificadores dirigidos y técnicas de evasión, que permiten a nuestro motor de IA desenvolverse en entornos complejos y ofrecer hallazgos de seguridad de mayor fidelidad.

    • Planificadores de ataque avanzados: se han añadido planificadores de análisis especializados orientados a la comunicación entre procesos (XPC) de iOS y a los entornos de ejecución complejos de Android, para garantizar evaluaciones móviles más exhaustivas.
    • Pruebas de aplicaciones blindadas: compatibilidad mejorada para probar aplicaciones móviles muy ofuscadas o blindadas, lo que permite al escáner de IA realizar evaluaciones precisas incluso en aplicaciones con la protección contra manipulaciones activa.
    • Informes de prueba de las pruebas: el motor genera ahora un razonamiento claro y paso a paso sobre por qué una vulnerabilidad se validó o no, y genera un hallazgo con estado «Secure» cuando no se identifica ningún problema explotable.

    8. Compatibilidad multilingüe integral

    El motor de informes y el panel web han recibido una gran actualización de localización, que garantiza que los hallazgos de seguridad, los informes y las interfaces de la plataforma sean totalmente accesibles para los equipos globales.

    Compatibilidad multilingüe y localización integrales

    • Traducción en toda la plataforma: se han integrado las traducciones directamente en nuestros pipelines de informes automatizados, con compatibilidad para hallazgos dinámicos localizados tanto en los informes web como en formato PDF.
    • Informes localizados y Threat Center: genere informes en PDF totalmente traducidos y navegue por la interfaz de Threat Center en su idioma preferido.
    • Recorridos de usuario y frontend: los cuestionarios y los flujos de notificación por correo electrónico se ajustan ahora de forma dinámica al idioma preferido del usuario mediante una detección de idioma estandarizada.

    9. Mejoras de interfaz, experiencia de usuario y rendimiento

    Se han implementado numerosas mejoras de diseño, rendimiento y automatización en toda la aplicación para ofrecer una experiencia de usuario más fluida y receptiva.

  5. Agentic Deep Scan (BYOK), nuevas integraciones de CI, filtros de escaneos y rendimiento

    Esta versión destaca Agentic Deep Scan con BYOK (Bring Your Own AI Key), añade documentación de CI para Harness + Bitrise, incorpora el filtrado de escaneos por tags y propietarios, y ofrece mejoras de rendimiento importantes en los tickets y los escaneos.

    Aspectos destacados

    • Agentic Deep Scan con BYOK (nuevo)
    • Integración de CI con Harness + Bitrise (nuevo)
    • Filtrado de escaneos por Tags y Owners (nuevo)
    • Mejoras de rendimiento importantes en Tickets y Scans

    1- Agentic Deep Scan con BYOK (Bring Your Own AI Key)

    Agentic Deep Scan es nuestro escáner de vulnerabilidades de nueva generación, diseñado para simular ataques del mundo real y descubrir vulnerabilidades realmente explotables (no solo señales superficiales). Está pensado para cubrir los casos en los que la explotabilidad depende de la lógica del flujo de trabajo y del comportamiento en tiempo de ejecución, e incluye evidencias de nivel probatorio y reevaluaciones de verificación para que la corrección sea rigurosa y rápida.

    Qué cubre Agentic Deep Scan

    Agentic Deep Scan evalúa rutas de ataque reales en todo el sistema, no en una sola capa:

    • Objetivos móviles: aplicaciones iOS + Android (incluidos los flujos autenticados con 2FA/OTP con la configuración adecuada), además de las API que hay detrás de la aplicación y los SDK de terceros integrados.
    • Objetivos web: aplicaciones web además de las API que hay detrás de ellas y las integraciones de terceros críticas, incluidos los flujos autenticados con SSO/MFA con la configuración correspondiente.

    Por qué es diferente (y por qué ofrece una señal de mayor calidad)

    Detección avanzada de clases de vulnerabilidades complejas: encuentra problemas que las técnicas tradicionales suelen pasar por alto, especialmente en los flujos de registro, incorporación, pago, reembolsos y cuentas, en los patrones de autorización (p. ej., BOLA/BFLA, de tipo IDOR), en la gestión de sesiones y tokens, en los escenarios de manipulación y abuso en tiempo de ejecución, y en las cadenas de ataque que amplían el impacto entre componentes.

    Resultados centrados en la explotabilidad: los hallazgos se validan y se deduplican antes de llegar a su equipo e incluyen evidencias de nivel probatorio (capturas de pantalla, registros de solicitudes y respuestas, pasos de reproducción) para que ingeniería pueda verificar el riesgo con rapidez.

    Pocos falsos positivos: un enfoque híbrido (estático + validación dinámica profunda, y comprobaciones de explotación cuando procede) centra los informes en los problemas que pueden demostrarse en condiciones realistas.

    BYOK (nuevo)

    BYOK le permite ejecutar Agentic Deep Scan con su propia clave de proveedor de IA, de modo que el uso y el gasto se ajusten a las políticas de su organización. Puede seleccionar las credenciales del modelo o proveedor que prefiera, de forma que la exploración profunda sea predecible y controlable.

    Qué recibe

    • Evidencias de nivel probatorio: capturas de pantalla, registros de solicitudes y respuestas, y reproducción paso a paso.
    • Contexto de riesgo y priorización: severidad, impacto y ruta del atacante (incluido el contexto de encadenamiento cuando es relevante).
    • Guía de corrección lista para los desarrolladores: correcciones prácticas y recomendaciones defensivas.
    • Reevaluación de verificación: una vez publicadas las correcciones, la reevaluación confirma que el problema de fondo está resuelto y que el riesgo se ha reducido de verdad.

    Más información:

    2- Nuevas integraciones

    Integración con Harness CI

    Se ha añadido documentación paso a paso para integrar el escaneo automatizado de Ostorlab en los pipelines de Harness CI, que incluye la configuración de la clave de API, las variables de entorno y la ejecución de los comandos ci-scan.

    Lea la documentación completa

    Integración con Bitrise CI

    Se ha añadido documentación completa para integrar el escaneo de seguridad móvil en los flujos de trabajo de Bitrise: generación de claves de API, configuración de secretos, incorporación de un paso Script y ejecución de la CLI de Ostorlab.

    Bitrise figura ahora como integración compatible en los planes aplicables.

    Lea la documentación completa

    3- Mejoras en el filtrado de escaneos

    Filtrar escaneos por Tags

    Ahora los escaneos pueden filtrarse por los tags globales asociados a sus activos vinculados. Se ha añadido un panel de filtro Tags en la búsqueda de Scans para filtrar por nombre de tag o por valor de tag, o por ambos.

    Filtrar escaneos por Owners

    Se ha añadido el filtrado por ID de propietario al listar escaneos, lo que permite a los equipos localizar rápidamente los escaneos de propietarios concretos.

    4- Mejoras en los informes de escaneo

    Pestañas de datos del informe de escaneo
    La página de detalle del escaneo incluye ahora pestañas específicas de Scope, Methodology y Conclusion, alimentadas con los datos del informe generados por IA. La pestaña Summary muestra también el resumen del informe generado por IA (cuando está disponible). Las pestañas solo se muestran cuando hay contenido disponible.

    ¿Ver un informe de muestra?

    5- Mejoras en SSO

    Inicio de sesión SSO mediante correo electrónico
    Los usuarios ya pueden iniciar sesión con SSO usando su dirección de correo electrónico. La plataforma extrae el dominio, lo asocia con la configuración SAML correspondiente y genera la URL de redirección. También se ha mejorado la interfaz del formulario de inicio de sesión SSO.

    Experiencia de usuario de la configuración SAML
    El campo de dominio SAML se rellena ahora automáticamente a partir del correo electrónico del usuario autenticado (o de los usuarios de la organización durante la configuración de SSO). La creación de SAML devuelve ahora un error claro cuando el dominio ya existe e incluye una comprobación explícita de unicidad para evitar duplicados.

    6- Mejoras de interfaz, experiencia de usuario y rendimiento

    Rendimiento de la página de tickets
    La página de tickets de corrección se ha optimizado de forma significativa para mejorar el rendimiento y la fluidez de la interacción, sobre todo con grandes volúmenes de datos. El campo del título se ha refactorizado en un componente específico que solo confirma los cambios al perder el foco o al pulsar Enter, lo que evita renderizados costosos en cada pulsación de tecla. Se ha eliminado un observador profundo innecesario que antes recorría el array de tags en cada actualización reactiva, lo que mejora aún más la eficiencia, y también se han desactivado las animaciones para reducir el parpadeo visual al renderizar tablas grandes. Además, los chips de agrupación se muestran ahora en el modo de vista para mayor claridad, y se ha corregido el comportamiento de la búsqueda y el filtrado para que los filtros oculten correctamente los grupos que no coinciden al agrupar por prioridad, estado o tag, mientras que al quitar los filtros se activa de forma fiable una actualización para garantizar resultados precisos.

    Correcciones de corrección y tickets
    Se han resuelto varios problemas en los flujos de corrección y de tickets para mejorar la fiabilidad y la experiencia de usuario. Los tags de los tickets ahora se guardan correctamente tras corregir una discrepancia en un evento emit, y se ha corregido el flujo de desasignación de usuarios. La acción «Assign Me» actualiza ahora correctamente la interfaz, de modo que los cambios se reflejan de inmediato. También se han resuelto problemas de visualización: los bloques \<pre> ya no desbordan el contenedor de detalles del ticket. Las asignaciones de campos personalizados de Jira se rellenan ahora como se espera tras resolver una discrepancia en un evento v-model. Además, los filtros de la página de corrección se aplican ahora correctamente en la primera navegación, y los selectores de agrupación ya no muestran [object Object], lo que da un comportamiento más claro y coherente.

    Navegación y diseño
    Se han implementado mejoras de navegación y de diseño en toda la aplicación. El acordeón del panel de navegación cierra ahora cualquier grupo abierto previamente, de modo que solo hay una sección expandida a la vez. Se han corregido los chips de estado de alertas que faltaban, así como el comportamiento de las insignias de filtro de alertas. El campo de OTP recibe ahora el foco automáticamente durante el inicio de sesión, y los usuarios son redirigidos a la página de inicio de sesión después de cerrar sesión. Se ha resuelto el problema del cuadro de diálogo de confirmación «Switch Plan?», que ahora aparece como se espera, y se han añadido tooltips para los títulos de hallazgos truncados en las rutas de navegación de riesgos para mejorar la legibilidad. Además, la elevación de la barra de aplicación según el desplazamiento se actualiza ahora correctamente a medida que los usuarios navegan.

    Informes compartidos
    Los informes de escaneo compartidos muestran ahora solo las vulnerabilidades accionables (Open o Reopen). Se han eliminado las solicitudes de red redundantes en el cuadro de diálogo de detalles de la vulnerabilidad cuando los datos ya están disponibles.

    Creación de escaneos
    Se han abordado varios problemas de la creación de escaneos para mejorar la estabilidad y la facilidad de uso. Se ha corregido que no se mostrara el cuadro de diálogo de carga de la creación de escaneos, así como un error de desbordamiento de pila al vaciar el formulario de creación de escaneos. Se ha eliminado código de interfaz residual que causaba un fallo en tiempo de ejecución en el formulario de escaneo de Web API, y se ha resuelto el problema por el cual el botón «Add» seguía deshabilitado tras seleccionar una aplicación de la tienda en el cuadro de diálogo de nuevo activo.

    7- Mejoras de Agentic Deep Scan / Auto-Exploit

    Agentic Deep Scan y Auto-Exploit han recibido varias mejoras para aumentar su fiabilidad y rendimiento. Se ha corregido la gestión de la clave de API de NVD para resolver los fallos en la consulta de CVE, y se ha corregido la conexión del token de búsqueda de código de GitHub para evitar errores de autorización. Se han aumentado los límites de ejecución para evitar terminaciones prematuras. La detección de claves secretas se ha mejorado con un análisis basado en entropía, lo que reduce los falsos positivos. El sistema admite ahora varias instancias del mismo agente ejecutándose simultáneamente al asignar nombres de servicio de Docker distintos, y se han aplicado varias correcciones de fallos para resolver incompatibilidades de dependencias.

    8- Correcciones de errores y mejoras

    Se han aplicado diversas correcciones de errores y mejoras para aumentar la estabilidad y la facilidad de uso. Se han corregido los problemas de renderizado del gráfico de distribución de escaneos, y la ordenación por columnas en la tabla de la lista de escaneos funciona ahora correctamente. Se ha resuelto el problema de carga infinita del combobox de tags de la organización. Los paneles de búsqueda del inventario se han migrado desde API obsoletas, y se ha corregido la duplicación en el desplegable de propietarios. Se han corregido los estados de las casillas de selección de la tabla de activos y el comportamiento de anular la selección en el modal de edición. Las casillas de la tabla de alertas ya no provocan navegación no deseada, y el clic con el botón central y Ctrl/Cmd+clic abren ahora los elementos en una pestaña nueva, como se espera. Por último, se ha corregido el comportamiento del agente iOS AnyConnect para mantener Cisco AnyConnect en primer plano durante el análisis dinámico.

  1. Mejoras de AI Pentest, integración con ServiceNow, notificaciones por correo rediseñadas y controles de plataforma mejorados

    Esta versión aporta avances importantes en toda la plataforma de Ostorlab, entre ellos una mejora significativa de AI Pentest, una automatización web y móvil mejorada, una integración completa con ServiceNow, notificaciones por correo electrónico rediseñada...


    🚀 AI Pentest y automatización

    • Automatización del navegador mejorada: se integró el motor oficial de Chrome DevTools para mejorar notablemente la fiabilidad de las pruebas de aplicaciones web, en particular en los flujos de autenticación complejos que incluyen iframes.
    • Compatibilidad con OTP en escaneos autenticados: los agentes de IA ahora pueden leer los mensajes SMS de los dispositivos de prueba, lo que permite gestionar de forma automática las contraseñas de un solo uso (OTP) en aplicaciones protegidas con 2FA.
    • Pruebas móviles más fiables:
    • Se sustituyeron los métodos heredados de interacción con los dispositivos por un servicio nuevo y más robusto para preparar y limpiar los dispositivos móviles durante el análisis dinámico.
    • Se mejoraron las capturas de pantalla en iOS 18+, la recuperación de errores de la automatización del navegador y la lógica de reintentos en la asignación de dispositivos.
    • Análisis estático avanzado de iOS: el agente de IA ahora puede realizar un análisis estático profundo de archivos de iOS (IPA) sin necesidad de un dispositivo físico, incluida la inspección del contenido del paquete, el análisis de archivos Info.plist y de los entitlements.
    • Resultados mejorados del análisis estático de iOS: se mejoraron el formato y la claridad de los resultados del análisis estático de iOS en la interfaz.
    • Personalización de aplicaciones iOS con IA: se aprovecha la IA para personalizar y compilar de forma dinámica aplicaciones iOS temporales, lo que permite casos de prueba muy específicos que van más allá del comportamiento estándar de la aplicación.
    • Informes de vulnerabilidades más claros: se refactorizó la forma en que se almacenan y se muestran las evidencias de validación, lo que elimina el contenido duplicado y genera informes de AI Pentest más concisos y legibles.

    🔌 Nueva integración: ServiceNow

    Nos complace presentar una integración completa con ServiceNow que permite sincronizar sin fricciones las vulnerabilidades de Ostorlab con ServiceNow como incidentes.

    Integración con ServiceNow

    • Creación automática de incidentes: cree, actualice y sincronice tickets de forma automática entre Ostorlab y ServiceNow.
    • Asignación flexible de campos: personalice las asignaciones mediante asignación directa de campos, valores fijos o plantillas dinámicas (por ejemplo, {{title}} - {{risk_rating}}).
    • Compatibilidad con varias configuraciones: configure y gestione varias integraciones con ServiceNow de forma simultánea, con compatibilidad con distintas tablas o instancias por organización.
    • Compatibilidad total con la autenticación: admite tanto Basic Authentication como OAuth 2.0 para una conectividad segura y flexible.

    ✉️ Notificaciones por correo electrónico rediseñadas

    • Renovación visual completa: todas las notificaciones por correo electrónico de la plataforma se han rediseñado con un aspecto moderno, limpio y coherente, incluidos los correos de bienvenida, las actualizaciones del estado de los escaneos, las asignaciones de tickets y las alertas de seguridad.
    • Mejor legibilidad y diseño: diseños mejorados, con un formato corregido e iconos que se muestran correctamente en los principales clientes de correo, lo que facilita leer los correos y actuar en consecuencia.

    Notificación por correo electrónico


    🧩 Control de acceso basado en propietarios (Owner-Based RBAC)

    Presentamos Owner-Based RBAC, un nuevo modelo de control de acceso diseñado para organizaciones con varios equipos que trabajan en el mismo entorno de Ostorlab. Añade una capa de acceso basada en equipos sobre los roles existentes, lo que permite establecer límites precisos de visibilidad y de permisos sin aumentar la complejidad de la gestión.

    Gestión de propietarios

    Los Owners representan grupos lógicos, como equipos, productos o unidades de negocio. Los usuarios se asignan a los Owners y los Owners controlan los activos (aplicaciones, dominios, IP). El acceso se propaga entonces automáticamente de los activos a los escaneos y a los tickets generados, sin necesidad de gestionar permisos manualmente.

    Ventajas principales:

    • Aislamiento e interacción a nivel de equipo: los usuarios solo ven los activos, los escaneos y los tickets relevantes para sus Owners, e interactúan solo con ellos. Esto incluye las interacciones mediante el copilot, así como el filtrado detallado de las notificaciones, tanto en la aplicación como por correo electrónico, para que los equipos reciban únicamente las actualizaciones relacionadas con sus activos asignados.

    • Propagación automática del acceso: el acceso fluye de Owners → Assets → Scans → Tickets.

    • Estructura jerárquica: los Owners pueden tener relaciones de padre e hijo, lo que permite a los responsables supervisar varios equipos sin perder el alcance individual de cada uno.

    • Mínimo privilegio por defecto: reduce el ruido y evita accesos involuntarios entre equipos.

    Comportamiento de los roles con Owner-Based RBAC activado:

    • Admin: acceso sin restricciones; omite las restricciones de los Owners.

    • User: acceso de lectura y escritura dentro de los Owners asignados (acceso completo si no se asigna ningún Owner).

    • Reader: acceso de solo lectura dentro de los Owners asignados (acceso de lectura completo si no se asigna ningún Owner).

    • Attack Surface Auditor: rol heredado, obsoleto.

    Owner-Based RBAC puede activarse desde Settings → Organization → Object-Level Access Control, lo que activa de inmediato un acceso granular basado en equipos en toda la plataforma.

    RBAC


    🖥️ Mejoras de la plataforma y de la facturación

    • Nuevas ofertas de pentest: se añadieron nuevos planes de pruebas de penetración con IA y dirigidos por expertos para aplicaciones web y móviles, disponibles directamente a través de la plataforma.
    • Actualización del método de pago (tarjeta de crédito): ahora puede actualizar o sustituir de forma segura la tarjeta de crédito que utiliza para su suscripción directamente desde la configuración de facturación, lo que garantiza un servicio ininterrumpido y una gestión de pagos más sencilla.
    • Información de facturación editable: los datos de facturación (nombre, correo electrónico, dirección, identificación fiscal) ahora pueden actualizarse directamente desde la configuración del método de pago.
    • Interfaz de planes y facturación mejorada: gestión de suscripciones mejorada, con diseños más claros, tooltips y una etiqueta visible «Canceled» para los planes inactivos.
    • Interacciones con las tablas mejoradas: todas las tablas de datos ahora admiten el clic con el botón central y Ctrl/Cmd+clic para abrir elementos en pestañas nuevas.
    • Navegación más fluida: se implementó el desplazamiento infinito en la línea de tiempo del análisis de AI Pentest, que sustituye la paginación en los análisis largos.
    • Mejor experiencia con los modales: se mejoró el comportamiento del desplazamiento en los modales de detalles de vulnerabilidades y de riesgos para evitar que la página de fondo se mueva y mantener el foco.

    Planes


    🪲 Correcciones de errores y mejoras

    • Escaneos móviles fiables:
    • Se mejoró la fiabilidad de los escaneos dinámicos de Android con una mejor gestión de errores durante la asignación de dispositivos.
    • Se añadió la compatibilidad con la ejecución de escaneos en dispositivos de prueba con root.
    • Detección de root precisa en Android: se corrigieron los falsos positivos en las comprobaciones de detección de root del análisis estático de Android.
    • Flujo de trabajo de finalización de escaneos: se resolvió un problema por el que los Fast Scans y otros perfiles de escaneo no activaban el flujo de trabajo de «scan done».
    • Lógica de creación de tickets: se corrigió un problema que impedía crear un ticket nuevo cuando ya existía un ticket cerrado para la misma vulnerabilidad.
    • Corrección del renderizado de iconos: se pasó a iconos alojados localmente para resolver problemas de visualización en regiones donde se bloquean las CDN de terceros.
    • Coherencia y pulido de la interfaz: se corrigieron varios problemas menores de la interfaz, entre ellos el espaciado de los informes de escaneo, la coherencia del diseño de los detalles del escaneo, los separadores de la cobertura de llamadas y la garantía de que las próximas facturas se muestren siempre correctamente.
  2. Benchmarking móvil, fiabilidad del Monkey Tester y rastreo web más profundo

    Esta versión incorpora aplicaciones móviles inseguras de desarrollo reciente, mejora el Monkey Tester para lograr entradas basadas en instrucciones (prompts) fiables durante los escaneos dinámicos y mejora el rastreador web para explorar rutas más profundas...

    📊 Benchmarking móvil para PentestAI

    Suite de benchmark de Android

    Se desarrollaron 72 aplicaciones Android con un conjunto diverso de vulnerabilidades del mundo real.para evaluar las capacidades de escaneo de Android de Mobile PentestAI, con foco en las debilidades comunes y críticas que se observan en las aplicaciones móviles de Android.

    Las principales categorías de vulnerabilidades son:

    • Vulnerabilidades basadas en intents – Fugas de intents implícitos, redirección de intents, secuestro de tareas, uso de esquemas de intent no confiables en WebViews e inyección de XSS/HTML basada en intents.
    • Exploits de WebView – Carga de URL maliciosas, fuga de tokens de sesión, abuso de interfaces JavaScript y gestión insegura de URL.
    • Autenticación y gestión de sesiones – Configuraciones incorrectas de OAuth, sesión no invalidada tras un cambio de contraseña, elusión de 2FA y de la biometría, y apropiación de cuentas mediante adb backup.
    • Exposición de datos y fugas de privacidad – Datos sensibles en los registros, almacenamiento en texto claro, configuración incorrecta de Firebase, exposición de IP y ubicación, e indexación en Google de contenido privado.
    • Ejecución de código e inyección – Ejecución de JavaScript mediante openURL, inyección SQL en content providers, deserialización insegura e inyección de comandos de shell.
    • Exposición de componentes – Servicios, broadcast receivers y activities sin protección; pending intents inseguros; fugas de broadcasts sensibles.
    • Debilidades criptográficas – Uso de PRNG inseguros, secretos codificados de forma rígida, generación de claves débiles y falta de cifrado de archivos sensibles.
    • Vulnerabilidades de archivos e IPC – Path traversal mediante el procesamiento de ZIP, sobrescritura de archivos internos, escalada mediante grantUriPermission y acceso inseguro desde el almacenamiento externo.
    • Otros problemas críticos – Inyección de notificaciones, parceling no coincidente, apropiación de cuentas mediante OAuth, elusión de códigos de acceso y uso indebido de funcionalidades de la plataforma Android.

    Suite de benchmark de iOS

    Se crearon 21 aplicaciones iOS que simulan problemas de seguridad de alto impacto para evaluar las capacidades de escaneo de iOS de Mobile PentestAI, con foco en las debilidades comunes y críticas que se observan en las aplicaciones móviles de iOS.

    Las principales categorías de vulnerabilidades son:

    • Fallos en la gestión de deeplinks y URL – CSRF mediante deeplinks, deeplinks que activan automáticamente acciones sensibles, visualización de URL suplantadas y divulgación de información mediante deeplinks.
    • Problemas de inyección y ejecución – Inyección de HTML, XSS almacenado y acceso de WebKit a archivos internos desde HTML no confiable.
    • Autenticación y gestión de sesiones – Fuerza bruta en el inicio de sesión, elusión del código PIN y almacenamiento de sesión sin cifrar con acceso a archivos arbitrarios.
    • Fallos criptográficos y de seguridad de los datos – Secretos codificados de forma rígida, hashing débil para la lógica de seguridad, seguimiento persistente y validación incorrecta de certificados TLS.
    • Violaciones de archivos y de privacidad – Ataques de path traversal y fuga de información a terceros.

    🔐 Compatibilidad con la autenticación SAML

    • Inicio de sesión único (SSO) basado en SAML – Se introdujo la compatibilidad con la autenticación SAML, que permite a las organizaciones integrarse con sus proveedores de identidad (IdP) existentes para una gestión de usuarios segura y centralizada.
    • Autenticación por contraseña opcional – Las organizaciones ahora pueden desactivar el inicio de sesión con contraseña y exigir una autenticación exclusiva mediante su IdP de SAML, para un control de acceso más estricto.
    • Aprovisionamiento automático de cuentas – Se añadió la compatibilidad con la creación automática de cuentas en el primer inicio de sesión con SAML. Los administradores pueden optar por desactivarla y exigir invitaciones explícitas para los nuevos usuarios.

    🛡️ Threat Center

    • Filtrar los CVE por activos afectados – Hemos añadido un nuevo interruptor en Threat Center que permite ver únicamente los CVE que afectan a sus propios activos. Cuando está activado, este filtro le ayuda a centrarse en las vulnerabilidades que más importan en su entorno.

    Threat Center


    🔔 Notificación: tickets fuera del SLO

    Hemos añadido una nueva función de notificación para los tickets fuera del SLO, para ayudarle a estar al tanto de los problemas urgentes.

    Cómo funciona:

    • Notificación en la plataforma: recibirá una notificación en la aplicación cada vez que un ticket supere su SLO.
    • Notificación por correo electrónico: si ha optado por recibir correos electrónicos, también recibirá una notificación en su bandeja de entrada.
    • Destinatarios: las notificaciones se enviarán a los usuarios asignados y a los administradores.

    Correo de ticket fuera del SLO


    🔧 Integración con Jira: asignación mediante plantillas

    Hemos añadido compatibilidad con las asignaciones de campos basadas en plantillas en la integración con Jira.

    • Plantillas dinámicas: utilice expresiones como {{title}} - {{risk_rating}} Risk o {{title}} [{{tags.team}}] - {{tags.platform}} para personalizar cómo se envían los datos a Jira.
    • Cómo usarlas: en la configuración de su integración con Jira, seleccione «Template» como tipo de asignación al configurar un campo.

    Integración con Jira: asignación mediante plantillas


    🏷️ Etiquetado de organizaciones

    • Etiquetas personalizadas para organizaciones – Ahora puede asignar etiquetas a las organizaciones para mejorar la categorización, el filtrado y la capacidad de búsqueda en toda la plataforma.
      Esto ayuda a los equipos a gestionar mejor los tenants según la región, la prioridad, el caso de uso o cualquier taxonomía interna.

    Etiquetas de organización


    🕷️ Mejora del rastreador

    • Rastreo web en profundidad – Se mejoró el rastreador para explorar el objetivo web con mayor detalle, lo que aumenta la cobertura de rutas profundamente anidadas y de contenido dinámico.
    • Mayor rendimiento del rastreo – Se optimizó la velocidad del rastreo para lograr una ejecución más rápida de los escaneos sin comprometer la precisión.

    🪲 Correcciones de errores y mejoras

    • Correcciones en la ejecución de las reglas de automatización – Se resolvieron errores que afectaban a la ejecución de las acciones de las reglas de automatización, de modo que el comportamiento sea correcto según los filtros definidos.
    • Corrección del cálculo del SLO de los tickets – Se corrigió un problema por el que los tiempos de SLO de los tickets se calculaban de forma incorrecta, lo que mejora la precisión en el seguimiento de los plazos de corrección.
    • Mejoras en el renderizado de Markdown – Se mejoró el renderizado de Markdown para lograr una mejor legibilidad y coherencia de formato en toda la plataforma.
    • Correcciones y mejoras de la interfaz – Se implementaron pequeñas correcciones de errores de la interfaz y mejoras de usabilidad en varias secciones de la plataforma.

    📂 Mejoras del IDE

    • Se mejoró la persistencia de archivos en los escaneos de Android para garantizar que todos los archivos decodificados se guarden de forma fiable.

    🐒 Monkey Tester

    • Correcciones de las entradas basadas en instrucciones – Se resolvieron errores del Monkey Tester al ejecutar entradas basadas en instrucciones (prompts) durante los escaneos dinámicos, lo que mejora la fiabilidad y la cobertura.

    • Compatibilidad con CI/CD para las entradas basadas en instrucciones – Se añadió la posibilidad de definir y pasar prompts personalizados mediante los flujos de trabajo de CI/CD de OXO. Esto permite agilizar las pruebas de flujos que requieren una interacción compleja del usuario o pasos de autenticación.


    ⬇️ Compatibilidad con la descarga de aplicaciones Android en varios países

    • Disponibilidad ampliada – Se añadió la compatibilidad con la descarga de aplicaciones Android en Catar 🇶🇦, Indonesia 🇮🇩 y Malasia 🇲🇾

    📚 Mejoras de la documentación

    UI Prompts

    Se añadió documentación que describe cómo usar la funcionalidad UI prompts, que incluye:

    • Creación y configuración de un UI Prompt con instrucciones paso a paso.

    • Selección y aplicación de UI Prompts al ejecutar un escaneo.

    • Visualización y análisis de los resultados del escaneo con UI Prompts para mejorar la cobertura de las pruebas.

    UI Prompts Tutorial →

    Requisitos previos del escaneo móvil

    Se añadió documentación que explica cómo las protecciones de las aplicaciones móviles pueden afectar al escaneo y al análisis.

    • Descripción general de los mecanismos de protección y su impacto en las pruebas.
    • Estrategia de pruebas en varias fases recomendada para garantizar una cobertura completa.

    Mobile Scan Prerequisites →

    AI Pentest Scan

    Se añadieron tutoriales para crear escaneos de AI Pentest en objetivos móviles y web, con orientación paso a paso para seleccionar objetivos, configurar prompts, definir credenciales y personalizar las opciones del escaneo para realizar pruebas más profundas y enfocadas.

    Mobile AI Pentest Scan →
    Web AI Pentest Scan →

    Use IDE: AI Pentest

    Se añadió documentación que muestra cómo acceder a los resultados de AI Pentest desde el IDE y analizarlos, con un recorrido paso a paso por el panel, la inteligencia de amenazas, los riesgos y el análisis detallado de las tareas.

    Use IDE: AI Pentest →

  3. Renovación del escáner SSL y mejor cobertura de llamadas de UI gracias a instrucciones definidas por el usuario

    Esta versión incorpora mejoras importantes en nuestro motor de exploración de la interfaz con IA, que ofrece un escaneo dinámico más inteligente y adaptable en aplicaciones modernas. Hemos renovado nuestro escáner SSL para detectar más de 15 vulnerabilidade...

    🔒 Mejoras de seguridad SSL/TLS

    Renovación completa del escáner SSL

    Reconstruimos nuestro escáner SSL desde cero para minimizar los falsos positivos y mejorar la precisión de la detección. El nuevo escáner identifica una amplia variedad de vulnerabilidades críticas de SSL/TLS, entre ellas:

    • SSL Bleichenbacher Attack

    • TLS Fallback SCSV Not Supported

    • TLS Heartbleed (afecta a más de 500,000 servidores en todo el mundo)

    • Weak Cipher Suites

    • SSL POODLE Attack

    • TLS CCS Injection

    • TLS Ticketbleed

    • TLS CRIME Attack

    • TLS FREAK Attack

    • TLS Logjam (Common Primes & Full Attack)

    • TLS DROWN Attack (severidad crítica)

    • Hostname Mismatch

    • Insecure Forward Secrecy

    • Weak Keys (Size & Signature Algorithm)

    Informe de vulnerabilidades TLS


    🧬 Cobertura de llamadas de UI (escaneo dinámico)

    El Monkey Tester se ha mejorado para admitir entradas basadas en instrucciones (prompts) además de las reglas tradicionales de automatización de la interfaz. Como usuario, ahora puede escribir texto para probar casos de uso específicos de la aplicación. Por ejemplo, «Navega al menú Transfer y añade una cuenta con las credenciales personalizadas proporcionadas».

    Esta funcionalidad permite:

    • Una mejor adaptación a flujos de autenticación complejos

    • Un control más preciso de la exploración de las funcionalidades de la aplicación

    • Mejores resultados en los escaneos dinámicos de aplicaciones móviles y web

    📱 Análisis de seguridad de iOS y Android

    Análisis mejorado de la protección de datos (iOS)

    Se añadieron reglas para detectar clases de protección de archivos configuradas de forma incorrecta mediante el análisis del valor del atributo com.apple.developer.default-data-protection en los entitlements de la aplicación IPA. Una configuración incorrecta de este atributo puede debilitar la protección de datos en los dispositivos iOS y exponer datos sensibles del usuario a accesos no autorizados o a su vulneración.

    Mejoras del escáner dinámico (iOS y Android)

    Obtenga los archivos de datos de la aplicación móvil directamente del dispositivo y escanéelos. Esta funcionalidad permite escanear las bases de datos, las preferencias compartidas y los archivos plist, y comprobar el cifrado de los datos almacenados y la ausencia de información sensible en el dispositivo.

    Archivos de datos

    Nuevas detecciones de vulnerabilidades de iOS

    Se añadieron detecciones de configuraciones incorrectas clave en dispositivos móviles, entre ellas:

    • Configuraciones incorrectas del uso compartido de archivos
    • Vulnerabilidades de edición de documentos
    • Uso excesivo de permisos sensibles (seguimiento mediante acceso al IDFA)
    • Falta de declaraciones de cifrado robusto

    ⚡ Mejoras de rendimiento e IDE

    Rendimiento del IDE notablemente mejorado

    Se implementaron amplias optimizaciones de rendimiento en nuestro IDE de análisis, que le permiten cargar de forma eficiente cientos de miles de artefactos recopilados de la aplicación, junto con los registros y los datos revertidos de la aplicación, lo que se traduce en una capacidad de respuesta mucho mayor sin sacrificar una visibilidad completa.


    🧠 Detección de secretos con IA

    Cobertura de secretos ampliada

    • Detección más amplia: se añadieron nuevas reglas para identificar credenciales sensibles, como tokens de Salesforce, claves de API de Filestack y credenciales de SmartyStreets, lo que ayuda a descubrir secretos no detectados hasta ahora en su código y en sus configuraciones.

    • Mayor precisión: se implementaron técnicas avanzadas de validación de secretos para reducir drásticamente las alertas de falsos positivos, minimizando la fatiga de alertas y permitiendo que los equipos de seguridad se centren en los riesgos reales.


    🛡️ Novedades de Threat Center

    Nuevas detecciones de CVE

    Hemos añadido detecciones de varios CVE de 2025 de alto impacto, entre ellos:

    • CVE-2025-48827: acceso no autenticado a la API en vBulletin con PHP 8.1+ - afecta a más de 50,000 instalaciones

    • CVE-2025-4322: apropiación de cuentas en el tema de WordPress Motors - más de 100,000 sitios activos

    • CVE-2025-32756: RCE en productos de Fortinet mediante un desbordamiento HTTP

    • CVE-2025-23016: desbordamiento de heap en astCGI fcgi2 (2.x a 2.4.4)

    Fingerprinting de Cisco ISE

    Se introdujo un nuevo módulo de fingerprinting para detectar Cisco Identity Services Engine (ISE) durante los escaneos de reconocimiento.


    🔍 Mejoras del análisis de privacidad

    Elusión avanzada de la detección de bots

    Se mejoró la lógica del rastreador para imitar las interacciones humanas, lo que permite recopilar con éxito políticas de privacidad protegidas por defensas contra bots.

    Análisis de políticas de privacidad en varios formatos

    Se ampliaron las capacidades de análisis de documentos para incluir PDF y otros formatos, lo que mejora la cobertura en las auditorías de cumplimiento en materia de privacidad.


    ⚙️ Optimización del análisis de taint

    • Escaneo más rápido de bases de código grandes - Optimizado para aplicaciones de escala empresarial
    • Compatibilidad con interfaces JavaScript - Cobertura completa para aplicaciones móviles híbridas
    • Reglas de detección refinadas - Menos ruido sin perder la detección de vulnerabilidades críticas

    🧰 Estabilidad de la API y de la plataforma

    Correcciones en el backend

    Se resolvieron varios problemas del backend que afectaban anteriormente a la disponibilidad de la API y a la coherencia de los flujos de trabajo. Estas correcciones mejoran la estabilidad de las integraciones, reducen las interrupciones de los escaneos y mejoran la capacidad de respuesta general de la plataforma.


    📚 Mejoras de la documentación

    Escaneo web y compatibilidad con User-Agent personalizado

    Se actualizó la documentación para describir cómo ejecutar escaneos web autenticados con user agents personalizados, incluidos:

    Documentación de gestión de accesos

    Se añadió una nueva guía para gestionar los permisos de acceso y trabajar con Attack Surface Auditors:
    Manage Access Tutorial →

  4. Análisis de privacidad ampliado, perfiles de Attack Surface y mejoras en la asignación del código fuente de GitHub

    La actualización de mayo de 2025 de Ostorlab ofrece capacidades completas de análisis de privacidad, con 21 nuevas categorías de recopilación de datos y herramientas de verificación mejoradas. Esta versión introduce perfiles de escaneo de Attack Surface esp...

    📈 Mejoras de informes y exportación

    • Nombres de informes PDF mejorados: se mejoró la forma en que se nombran las exportaciones en PDF, lo que facilita organizar e identificar los informes.
      Nombres de las exportaciones en PDF

    🎯 Superficie de ataque

    • Se introdujeron dos nuevos perfiles de escaneo para Attack Surface: para ofrecer un mejor control sobre la profundidad y el enfoque del escaneo:
      • Attack Surface KEV Scan: un escaneo dirigido y centrado en las vulnerabilidades explotadas conocidas (KEV), para identificar los problemas de seguridad más críticos y activamente explotados.
      • Attack Surface Exhaustive Scan: un escaneo completo para una cobertura exhaustiva de la postura de seguridad externa de su organización. Ahora deberá seleccionar un perfil de escaneo al crear un nuevo escaneo de Attack Surface
        Perfiles de escaneo de Attack Surface

    🔗 Integraciones

    • Se mejoró la integración con GitHub para mostrar las vulnerabilidades de su código como comentarios: con la integración de la Ostorlab Github App, cuando la plataforma encuentra problemas de seguridad, añade comentarios directamente en su pull request, en la ubicación exacta donde se detectan las vulnerabilidades, con un botón de un solo clic para aplicar las correcciones. Esto ofrece a los desarrolladores contexto inmediato sobre las vulnerabilidades directamente en su base de código, lo que facilita comprender y corregir los problemas de seguridad sin cambiar de herramienta.

    🛡️ Escaneo y gestión de vulnerabilidades

    • Se implementó una opción para controlar la limitación de QPS (Queries Per Second, consultas por segundo) del tráfico de red saliente durante los escaneos de vulnerabilidades. Esta funcionalidad permite especificar límites de consultas por segundo para los escaneos de Web App, Web API, Network y Attack Surface.
    • Se añadieron expresiones regulares de Scope URLs en las reglas de monitorización: se añadió compatibilidad con la inclusión en lista de permitidos de dominios específicos en los escaneos móviles mediante patrones de expresiones regulares. Esto limita las pruebas únicamente a las partes relevantes de su aplicación. Crear regla:
      Crear regla en Android
      Actualizar regla:
      Editar regla en Android

    🎫 Corrección

    • Experiencia de integración con Jira simplificada: el proceso de creación de tickets de Jira incluye una mejora de la interfaz para que sea más intuitiva y coherente.
      Interfaz de la integración con Jira

    🔒 Cumplimiento normativo y privacidad

    Mejoras del análisis de privacidad

    • Nueva tabla de resumen del escaneo de privacidad: se añadió una tabla completa que muestra las prácticas de recopilación de datos de la aplicación, incluidas:
      • Lo que se declara en la política de privacidad
      • Citas reales de la política como validación
      • Lo que detectaron nuestros escaneos en la aplicación
      • Evidencias cuando encontramos discrepancias

    Esto facilita mucho detectar de un vistazo los problemas de cumplimiento en materia de privacidad.

    Tabla del análisis de privacidad

    Ampliación del análisis de la política de privacidad

    • Se mejoró el escaneo de privacidad con 21 nuevas categorías de recopilación de datos, lo que ofrece un análisis más completo de la política de privacidad. Las categorías ahora incluyen:
      • Información personal sensible (EMAIL, PERSONAL_IDENTIFIERS)
      • Datos financieros (PAYMENT_FINANCIAL)
      • Atributos sensibles (BIOMETRIC_DATA, GENDER_IDENTITY, RELIGIOUS_BELIEFS, POLITICAL_AFFILIATIONS, PHILOSOPHICAL_BELIEFS, CRIMINAL_RECORD)
      • Seguimiento de la ubicación (CURRENT_LOCATION, LOCATION_HISTORY)
      • Acceso a contenido multimedia (USER_PHOTOS_MEDIA)
      • Supervisión del comportamiento del usuario (SEARCH_QUERIES, APP_USAGE, BROWSING_ACTIVITY)

    Esta ampliación permite identificar con mayor detalle los problemas de privacidad, mejora la verificación del cumplimiento normativo y le ayuda a comprender mejor los posibles riesgos de privacidad en las aplicaciones.

    🔍 Detección

    Mejoras de fingerprinting

    • Se añadió fingerprinting de bibliotecas nativas: se mejoraron las capacidades de detección de tres bibliotecas críticas que suelen incluirse en aplicaciones de mensajería centradas en la privacidad:

      • libsignal_jni: biblioteca criptográfica principal para la mensajería segura
      • libsqlcipher: biblioteca de cifrado de bases de datos que protege el almacenamiento local de mensajes
      • libringrtc: implementación de WebRTC para llamadas de voz y vídeo seguras
    • Se añadió fingerprinting: ahora detectamos mojoPortal, Craft CMS y FastCGI.

    Seguridad de la autenticación biométrica
    • Se añadió la detección de autenticación biométrica insegura: nuestro nuevo escáner identifica las aplicaciones que usan huella dactilar o reconocimiento facial sin un enlace criptográfico adecuado. Detecta cuándo la verificación biométrica no está vinculada de forma segura a claves criptográficas, una vulnerabilidad que los atacantes pueden aprovechar para eludir los controles de seguridad tanto en Android como en iOS.

    Ejemplo de código de autenticación biométrica insegura

    A continuación se muestra un ejemplo de implementación insegura de la autenticación biométrica en la que se pasa un CryptoObject al cuadro de diálogo biométrico, pero en realidad no se utiliza para descifrar los datos del usuario:

    // VULNERABLE IMPLEMENTATION: Biometric authentication with CryptoObject but without actually using it
    
    public class MisusedCryptoObjectAuthenticator {
        private static final String ENCRYPTED_DATA_KEY = "encrypted_data";
        private SharedPreferences preferences;
        private Cipher cipher;
        private SecretKey secretKey;
    
        public MisusedCryptoObjectAuthenticator(Context context) {
            this.preferences = context.getSharedPreferences("app_prefs", Context.MODE_PRIVATE);
            try {
                // Initialize crypto components
                KeyGenerator keyGenerator = KeyGenerator.getInstance("AES");
                keyGenerator.init(256);
                secretKey = keyGenerator.generateKey();
                cipher = Cipher.getInstance("AES/GCM/NoPadding");
                cipher.init(Cipher.ENCRYPT_MODE, secretKey);
            } catch (Exception e) {
                e.printStackTrace();
            }
        }
    
        public void authenticateUser(final AuthenticationCallback callback) {
            try {
                // We create a CryptoObject and pass it to the biometric prompt
                BiometricPrompt.CryptoObject cryptoObject = new BiometricPrompt.CryptoObject(cipher);
    
                BiometricPrompt biometricPrompt = new BiometricPrompt(activity,
                        executor,
                        new BiometricPrompt.AuthenticationCallback() {
                            @Override
                            public void onAuthenticationSucceeded(BiometricPrompt.AuthenticationResult result) {
                                // VULNERABILITY: We have the cryptoObject but don't use it!
                                // Instead, we just set a flag or retrieve data directly
    
                                // The CryptoObject from the result is ignored
                                BiometricPrompt.CryptoObject cryptoResult = result.getCryptoObject();
    
                                // Simply set authentication flag without using the CryptoObject
                                setAuthenticated(true);
                                callback.onSuccess();
                            }
    
                            @Override
                            public void onAuthenticationFailed() {
                                callback.onFailure("Authentication failed");
                            }
                        });
    
                // We pass the cryptoObject to authenticate
                biometricPrompt.authenticate(promptInfo, cryptoObject);
    
            } catch (Exception e) {
                callback.onFailure("Error: " + e.getMessage());
            }
        }
    
        private void setAuthenticated(boolean authenticated) {
            preferences.edit().putBoolean("is_authenticated", authenticated).apply();
        }
    
        // VULNERABILITY: This method retrieves sensitive data without requiring the
        // cryptoObject that was used during authentication
        public String getSensitiveData() {
            // Simply checks a boolean flag instead of using crypto binding
            if (preferences.getBoolean("is_authenticated", false)) {
                // Get data without using the CryptoObject for decryption
                String encryptedData = preferences.getString(ENCRYPTED_DATA_KEY, null);
                // We manually decrypt using our stored secretKey instead of
                // using the key bound to biometric authentication
                return decryptWithStoredKey(encryptedData);
            }
            return null;
        }
    
        private String decryptWithStoredKey(String encryptedData) {
            // Decrypt using the stored key, not the one from biometric authentication
            try {
                // This uses the class-level secretKey, not anything from the biometric result
                Cipher decryptCipher = Cipher.getInstance("AES/GCM/NoPadding");
                decryptCipher.init(Cipher.DECRYPT_MODE, secretKey);
                return new String(decryptCipher.doFinal(Base64.decode(encryptedData, Base64.DEFAULT)));
            } catch (Exception e) {
                return null;
            }
        }
    }
    

    Explicación de la vulnerabilidad: 1. El código crea un CryptoObject y lo pasa al proceso de autenticación biométrica 2. Sin embargo, tras una autenticación correcta, el CryptoObject se ignora 3. En lugar de utilizar el CryptoObject para descifrar datos sensibles, la aplicación: - Establece un simple indicador booleano - Utiliza una clave almacenada aparte para el descifrado que no está vinculada a la verificación biométrica 4. Esto permite a los atacantes eludir la seguridad biométrica manipulando directamente el indicador almacenado o accediendo a la clave de descifrado

    Seguridad de GraphQL

    • Se mejoraron los analizadores de GraphQL para que informen de una vulnerabilidad segura cuando no se detecta ninguna vulnerabilidad, lo que le da más confianza en las evaluaciones de seguridad.

    Threat Center

    Hemos añadido compatibilidad con varios CVE:

    • CVE-2025-2825/CVE-2025-31161: Critical CrushFTP Authentication Bypass - Una vulnerabilidad grave (CVSS 9.8) que afecta a las versiones 10.0.0-10.8.3 y 11.0.0-11.3.0 de CrushFTP y que permite eludir por completo la autenticación mediante la manipulación de cabeceras y cookies de autenticación de estilo S3.

    • CVE-2025-22457: Ivanti Stack-Based Buffer Overflow - Vulnerabilidad crítica de ejecución remota de código que afecta a Ivanti Connect Secure, Policy Secure y ZTA Gateways debido a una validación insuficiente de las cabeceras HTTP X-Forwarded-For.

    • CVE-2025-2636: InstaWP Connect Plugin LFI Vulnerability - Vulnerabilidad crítica de inclusión de archivos locales en el popular plugin de WordPress InstaWP Connect, que afecta a más de 30,000 instalaciones activas.

    • CVE-2025-32432: Craft CMS Remote Code Execution - Vulnerabilidad crítica de RCE sin autenticación que afecta a varias versiones de Craft CMS mediante una deserialización insegura en el proceso de transformación de recursos.

    • CVE-2024-12847: Enhanced Netgear Router Command Injection Detection - Hemos mejorado la detección mediante un payload de echo dinámico con tokens aleatorios, lo que elimina los falsos positivos y mantiene una detección precisa de la vulnerabilidad.

    • CVE-2019-9874: Sitecore Anti-CSRF Deserialization Vulnerability - Vulnerabilidad crítica de RCE en Sitecore CMS que permite a atacantes no autenticados ejecutar código arbitrario mediante una deserialización insegura.

    • CVE-2017-3066: Adobe ColdFusion RCE via Java Deserialization - Vulnerabilidad crítica que permite a atacantes no autenticados ejecutar código arbitrario mediante el envío de objetos Java serializados especialmente diseñados.

    • CVE-2017-12637: SAP NetWeaver AS Java Directory Traversal - Vulnerabilidad de severidad alta que permite a atacantes no autenticados acceder a archivos sensibles del servidor mediante la manipulación de rutas (path traversal).

  5. Integración del estándar CNIL, compatibilidad con SARIF, mejoras de Copilot y un análisis de vulnerabilidades más inteligente.

    Esta versión incorpora compatibilidad con el estándar CNIL, la exportación a SARIF y una mejor información sobre las vulnerabilidades, con ubicaciones y búsqueda avanzada. Copilot es más potente, el rendimiento es mayor y los flujos de trabajo de activos y ...

    📈 Mejoras de informes y exportación

    • Se añadió la exportación de las vulnerabilidades de un escaneo en el formato Static Analysis Results Interchange Format (SARIF), para integrarlas fácilmente con herramientas de seguridad compatibles con SARIF. Para exportar en formato SARIF, vaya a la página del escaneo, elija export y, a continuación, SARIF.
      Formato SARIF
    • Se añadió el estándar de la Commission Nationale de l’Informatique et des Libertés (CNIL), que se encuentra en la sección Standards de la página del escaneo.
      Estándar CNIL
    • ADN de vulnerabilidad mejorado. El ADN se utiliza para identificar de forma única las vulnerabilidades. Esta mejora aumenta la precisión al identificar y clasificar las vulnerabilidades, reduce los falsos positivos y mejora la priorización de la corrección.
      ADN de vulnerabilidad
    • Se añadió la búsqueda en los detalles técnicos, de explotación y de posexplotación de las vulnerabilidades mediante texto plano o expresiones regulares, o ambos, con resaltado del texto que coincide con las consultas de búsqueda.
      Búsqueda de vulnerabilidades
      Búsqueda en los detalles técnicos, de explotación y de posexplotación de las vulnerabilidades
    • **Se sustituyó la paginación por desplazamiento por una paginación manual: **mejora el control y el rendimiento al navegar por una gran cantidad de detalles de vulnerabilidades.
      Paginación de vulnerabilidades

    🎫 Corrección

    • Filtrado de tickets por perfil de escaneo, lo que permite un triaje y una resolución más rápidos al acotar los tickets a un contexto de escaneo concreto.
      Filtro de tickets por perfil de escaneo
    • Se sustituyó la autenticación básica de Jira por Personal Access Tokens (PAT) para lograr interacciones más seguras y robustas con la integración de Jira.

    🛡️ Escaneo

    • Se actualizó el informe de vulnerabilidades para incluir detalles de explotación y de posexplotación. Los detalles pueden consultarse con oxo vulnz describe -s <scan_id>.
      Informe de vulnerabilidades (detalles de explotación y de posexplotación)
    • Se añadió la persistencia de la autenticación en el almacenamiento de sesión en los escaneos web, lo que mejora la estabilidad y los resultados de los escaneos web durante todo el proceso de escaneo.
    • Se corrigió un error que impedía añadir credenciales de prueba mediante script al usar Firefox, lo que mejora la compatibilidad con el navegador y garantiza un comportamiento coherente en todos los entornos.
    • Se corrigió un error que provocaba que Smali y el código fuente con formato no se mostraran en el entorno de análisis del escaneo, lo que restablece el acceso a código importante obtenido por ingeniería inversa y facilita el análisis técnico en profundidad.
      Smali y código fuente con formato

    🐵 Monkey Tester

    • Se mejoró la lógica de IA para gestionar flujos de aplicación complejos, lo que aumenta la cobertura de los escaneos.
    • Se mejoró la gestión de captchas para admitir estrategias de prueba más avanzadas.

    🕸️ Superficie de ataque

    • Se corrigió que las tablas de activos confirmados y descubiertos no se actualizaran al confirmar o excluir activos, de modo que los cambios de estado de los activos se reflejen de inmediato.
      Activos de Attack Surface
    • Se corrigió el filtro de búsqueda de red, que no mostraba todas las direcciones IP, lo que mejora la visibilidad de sus activos de red.

    🤖 Copilot

    Se realizaron algunos cambios para mejorar la experiencia de usuario:

    • Se añadió la posibilidad de realizar acciones de escritura en Copilot, lo que permite a los usuarios no solo analizar, sino también actuar directamente desde Copilot, automatizando flujos de trabajo y ahorrando tiempo.

      Actualización de una regla de automatización en Copilot
      Actualización de una regla de automatización en Copilot

    • Se mejoraron el contexto de Copilot y las sugerencias de conversación, lo que aumenta la relevancia y la utilidad de las recomendaciones y hace que Copilot sea más intuitivo y útil.

    • Se actualizó Copilot para que abra una nueva conversación cuando se elimina la conversación activa, lo que evita confusiones y garantiza una navegación fluida al gestionar varios hilos.

    • Se corrigió un error que impedía que Copilot se abriera en la página Attack Surface, lo que garantiza la funcionalidad completa de Copilot en todas las páginas.

    🔍 Detección

    Threat Center

    Se añadió compatibilidad con varios CVE:

    • CVE-2025-27364: MITRE Caldera Agent Dynamic Compilation RCE - Este exploit apunta a la funcionalidad de compilación dinámica de Caldera para lograr la ejecución remota de código mediante la manipulación de las opciones del enlazador de Go.

    • CVE-2024-12084: Rsync Heap Buffer Overflow - Una secuencia de tráfico rsync especialmente diseñada puede desencadenar una vulnerabilidad de desbordamiento de búfer en el heap en rsync. Esto se logra enviando una cabecera sum_struct especialmente construida con un valor de s2length manipulado.

    • CVE-2024-48248: NAKIVO Backup and Replication Solution - Unauthenticated Arbitrary File Read (NAKIVO Backup & Replication es una solución de protección de datos que se utiliza para respaldar y restaurar entornos virtualizados y físicos. Se ha identificado una vulnerabilidad en determinadas versiones de NAKIVO Backup & Replication que permite a un atacante no autenticado leer archivos arbitrarios del sistema subyacente.

    • CVE-2025-1974: Ingress-Nginx Controller - Remote Code Execution - Se descubrió un problema de seguridad en ingress-nginx por el cual la anotación de Ingress auth-tls-match-cn puede utilizarse para inyectar configuración en nginx. Esto puede provocar la ejecución de código arbitrario en el contexto del controlador de ingress-nginx y la divulgación de los Secrets a los que tiene acceso el controlador.

    • CVE-2025-29927: Next.js Middleware Bypass - Next.js contiene una vulnerabilidad crítica de elusión del middleware que afecta a las versiones 11.1.4 a 15.2.2. La vulnerabilidad permite a los atacantes eludir los controles de seguridad del middleware mediante el envío de una cabecera 'x-middleware-subrequest' especialmente diseñada, lo que puede provocar la elusión de la autorización y de otros controles de seguridad.

    • CVE-2025-24813: Apache Tomcat Path Equivalence - Remote Code Execution - Vulnerabilidad de equivalencia de rutas (Path Equivalence) – file.Name (Internal Dot) en Apache Tomcat que puede provocar la ejecución remota de código, la divulgación de información o la inyección de contenido malicioso mediante archivos de sesión con permiso de escritura.

    • CVE-2024-13160: Ivanti EPM - Credential Coercion Vulnerability in GetHashForWildcard - Una vulnerabilidad en Ivanti Endpoint Manager (EPM) permite a un atacante no autenticado forzar la credencial de la cuenta de máquina de EPM a través del endpoint GetHashForWildcard. La vulnerabilidad existe debido a una validación de entrada incorrecta en el parámetro wildcard, lo que permite a un atacante especificar una ruta UNC remota que desencadena la autenticación NTLM.

    • CVE-2025-27636 - CVE-2025-29891: Apache Camel Exec Component Command Injection & Internal Method Invocation - Vulnerabilidades de elusión e inyección en Apache Camel. Estos problemas afectan a Apache Camel: desde 4.10.0 hasta <= 4.10.1, desde 4.8.0 hasta <= 4.8.4, desde 3.10.0 hasta <= 3.22.3. CVE-2025-27636: La elusión del filtrado de cabeceras sin distinción entre mayúsculas y minúsculas permite sobrescribir comandos estáticos. CVE-2025-29891: La manipulación de parámetros de consulta permite la ejecución de comandos arbitrarios.

    • CVE-2022-43939: Hitachi Vantara Pentaho Business Analytics Server - Auth Bypass & RCE (las versiones de Hitachi Vantara Pentaho Business Analytics Server anteriores a 9.4.0.1, 9.3.0.2 y todas las 8.3.x son vulnerables debido a un tratamiento incorrecto de las rutas URL no canónicas en las decisiones de autorización. Este fallo, que se explota activamente, permite a los atacantes no solo eludir las restricciones de seguridad sino también, encadenado con CVE-2022-43769, ejecutar comandos arbitrarios (RCE) en el servidor.

    • CVE-2022-47945: Thinkphp Lang - Local File Inclusion - ThinkPHP Framework anterior a 6.0.14 permite la inclusión de archivos locales mediante el parámetro lang cuando la funcionalidad de paquete de idioma está habilitada (lang_switch_on=true). Un atacante remoto no autenticado puede aprovechar esto para ejecutar comandos arbitrarios del sistema operativo, como se demostró al incluir pearcmd.php.

    📄 Documentación

  6. GitHub App Security Scanner de Ostorlab, Ticket Aggregation V2, lanzamiento de Copilot y funciones de seguridad mejoradas

    La actualización de febrero incorpora Ticket Aggregation V2 y Ostorlab Copilot, además de mejoras en las capacidades de generación de informes y en los mecanismos de detección. Estas actualizaciones mejoran la gestión de vulnerabilidades, la experiencia de ...

    Ticket Aggregation v2 🎫

    Se lanzó una versión mejorada de nuestro sistema de agregación de tickets, con mayor flexibilidad:

    • Se introdujo una configuración personalizable de agrupación de tickets que permite a los usuarios definir su propia lógica de agregación.
       application_groups.png
    • Se añadió una gestión granular de falsos positivos, con la posibilidad de marcar incidencias individuales como falsos positivos

    GitHub App Security Scanner de Ostorlab 🛡️

    Se lanzó la GitHub Security Scanner App para el escaneo de seguridad automatizado de aplicaciones móviles en flujos de trabajo de CI/CD:

    • Escaneos de seguridad automáticos activados por pull requests y envíos de código
    • Asignación directa de las vulnerabilidades al código fuente afectado en los pull requests
    • Explicación de los problemas de seguridad con IA, con sugerencias de corrección
    • Informes de resumen que ofrecen información sobre la postura de seguridad
      github_app_market_place.png

    Copilot 🤖

    Se lanzó nuestro asistente con IA, diseñado para mejorar la experiencia de usuario:

    • Ofrece respuestas a consultas basadas en la documentación para una orientación inmediata
      copilot_documentation.png
    • Permite interactuar en lenguaje natural con las funcionalidades de la plataforma
      copilot_list_tickets

    Mejoras de informes y exportación 📈

    • Se añadió el estado de ticket cerrado a los informes PDF de los escaneos
    • Se implementó el filtrado de las exportaciones CSV de activos según los encabezados de la tabla
      csv_table_headers

    Detección 🔍

    Detección de secretos
    • Se mejoró la detección de claves de API de AWS
    • Se mejoró la detección de tokens de acceso de GitHub
    • Se añadió la detección de tokens secretos de Mapbox
    Threat Center

    Se añadió la detección de varias huellas:

    • ThinkPHP
    • Wazuh
    • SonicWall SSL VPN
    • Sophos
    • Cyberoam
    • Zyxel Devices
    • Elber
    • .NET Framework

    Se añadió compatibilidad con varios CVE: CVE-2022-47945, CVE-2025-24016, CVE-2025-0108, CVE-2024-53704, CVE-2025-0890, CVE-2025-0674, CVE-2024-29059, CVE-2018-19410, CVE-2024-45195

  7. Superficie de ataque automatizada con IA, análisis de privacidad, agente de WordPress y más

    La actualización de enero de 2025 de Ostorlab incorpora el descubrimiento de la superficie de ataque con IA y mejora el rendimiento del IDE. La versión amplía las capacidades de detección con nuevas comprobaciones de secretos y de privacidad, añade un agent...

    Superficie de ataque e inventario 🎯

    Superficie de ataque automatizada con IA

    Se lanzó la funcionalidad Attack Surface automatizada con IA, que aprovecha la inteligencia artificial para un descubrimiento y análisis de activos más completo. La nueva implementación permite: - Iniciar automáticamente el descubrimiento de la superficie de ataque a partir de una instrucción sencilla, por ejemplo «Encuentra todas las empresas de Microsoft y sus adquisiciones». - Confirmar o excluir automáticamente los activos potenciales según sus conexiones y el contexto extraído. - Permitir al usuario reconfigurar la instrucción inicial para enriquecer los activos descubiertos.

    Descubrimiento de la superficie de ataque con IA

    Escaneos e IDE

    • Se mejoró el rendimiento de las llamadas a funciones en el entorno de análisis para lograr una mayor eficiencia. La optimización consistió en pasar la extracción de llamadas a funciones a una base de datos de grafos, que devuelve los resultados en menos de 200 ms.

      ide_function_call

    • Se añadió la posibilidad de notificar por correo electrónico a un solo usuario sobre nuevas vulnerabilidades. La acción de las reglas de automatización ahora permite notificar a usuarios concretos en el contexto de la corrección. Esto responde, por ejemplo, a la solicitud Notificar al usuario X cuando haya una nueva vulnerabilidad en el activo Y.

      Notify_user

    OXO

    • Se añadió una opción para cambiar el tiempo de espera del escaneo en los escaneos locales, lo que ofrece más flexibilidad a los usuarios. El valor predeterminado es de 48 horas. Ejemplo de comando para ejecutar con un valor personalizado:
    ostorlab scan --runtime=local run --install --agent=agent/ostorlab/nmap --timeout=3600 ip 8.8.8.8
    
    • Se actualizó el informe de vulnerabilidades para incluir detalles de explotación y de posexplotación, lo que ofrece información de seguridad más completa. El informe de vulnerabilidades incluirá una sección con los detalles de explotación y de posexplotación de los hallazgos.

    Detección 🔍

    Detección de secretos
    • Se añadió la detección de secretos de Branch.io
    • Se implementó la detección de IMEI para identificar posibles problemas de privacidad.
    • Se añadió la capacidad de detectar el uso de versiones inseguras de UUID.
    Agente de WordPress

    Se añadió el agente de WordPress para realizar comprobaciones de seguridad automatizadas en instalaciones de WordPress e identificar posibles debilidades y vulnerabilidades. El escaneo cubre las vulnerabilidades conocidas de la versión de WordPress, de los plugins y de los temas.

    Threat Center

    Se añadió la detección de varias huellas:

    • Ivanti Connect Secure
    • Netgear Routers
    • Apache Tomcat
    • Calibre
    • Aviatrix Controller
    • Next.js
    • Siemens
    • FortiWLM
    • Cleo products
    • QNAP Turbo NAS
    • Apache ActiveMQ
    • Mitel Micollab
    • Solana
    • ZYXEL
    • Sitecore
    • SailPoint IdentityIQ

    Se añadió compatibilidad con varios CVE: [CVE-2024-55591, CVE-2024-55591, CVE-2024-12847, CVE-2025-0282, CVE-2024-50603, CVE-2024-12987, CVE-2024-52875, CVE-2024-6782, CVE-2024-43919, CVE-2024-50379, CVE-2024-56145, CVE-2023-34990, CVE-2024-51479, CVE-2024-36404, CVE-2024-38819, CVE-2024-11772, CVE-2024-55956, CVE-2024-11205, CVE-2024-11205, CVE-2024-11639, CVE-2024-50623, CVE-2024-54134, CVE-2024-35286, CVE-2024-41713, CVE-2023-45727, CVE-2024-10905]

    Privacidad y cumplimiento normativo
    • Se lanzó el perfil Privacy, que amplía el acceso a las detecciones centradas en la privacidad. El perfil Privacy obtiene la política de privacidad de la tienda (Apple store o Play store) y analiza lo siguiente:
    • El contenido de la política de privacidad y su conformidad con las normas de cumplimiento (GDPR, CCPA, CPRA, HIPAA, LGPD).
    • Analiza de forma estática la aplicación y valida los permisos y métodos utilizados frente a lo que declara la política de privacidad.
    • Analiza de forma dinámica la aplicación y valida los permisos y métodos utilizados frente a lo que declara la política de privacidad.
      privacy_profile
    • Se añadió el enlace Privacy para dar soporte a paquetes que no están disponibles en la tienda, lo que mejora la transparencia. Si el identificador de la aplicación es distinto del de la tienda, puede indicar el enlace de privacidad que se obtendrá durante el análisis.
      privacy_link

  1. Consulta de búsqueda avanzada, endpoints de API, multitud de nuevas detecciones y más.

    La versión de diciembre introduce la búsqueda avanzada en el inventario con una sintaxis similar a Python, un filtrado mejorado por estado de los activos, el autodescubrimiento de endpoints de API y resúmenes de escaneo completos. Además, añade la detección...

    Superficie de ataque e inventario 🎯

    Búsqueda avanzada

    Se añadió la búsqueda avanzada en Inventory. El lenguaje avanzado ofrece a los usuarios una sintaxis flexible, similar a Python, para consultar y filtrar activos con precisión y eficiencia. El lenguaje utiliza una estructura de clave y valor para construir expresiones de búsqueda, lo que permite capacidades avanzadas de descubrimiento de activos, y ofrece autocompletado. Obtenga más información sobre la búsqueda avanzada en nuestra documentación.

    Advanced Inventory Search
    Búsqueda avanzada en el inventario

    Filtro por estado del activo

    Se añadió un nuevo filtro de búsqueda de activos según su estado. El filtro tiene tres valores posibles:

    • Live: muestra los activos con huellas digitales.
    • Dead: muestra los activos sin huellas digitales.
    • All: muestra los activos con o sin huellas digitales.

    Si no se especifica ningún filtro, se muestran todos los activos.

    Asset filtering based on status
    Filtrado de activos según su estado

    Otros cambios
    • Se añadió la posibilidad de mostrar un resumen de los cambios que se aplicarán al modificar activos.
      Changes Summary
      Resumen de cambios
    • Se mejoró el rendimiento de Attack Surface. Ahora los activos se cargan más rápido.
    • Se corrigió un error por el cual los protocolos de los servicios siempre se notificaban como UPD/TCP. Ahora los servicios se muestran con el valor correcto del protocolo, como http o ssh.
    • Se mejoró la velocidad con la que se escanean los objetivos sin comprometer la calidad del escaneo.

    Escaneos e IDE

    Endpoints de API

    Se añadió el autodescubrimiento y la detección de varios aspectos de los endpoints de API durante un escaneo.

    API Endpoints
    Endpoints de API
    Esta funcionalidad permite extraer información de los endpoints, como:

    • Technology: la tecnología de API utilizada, como GraphQL, REST o SOAP.
    • Host: el nombre de host del endpoint de API.
    • Port: el número de puerto del endpoint de API.
    • Path: la ruta URL concreta del endpoint de API.
    • Method: el método HTTP utilizado (GET, POST, etc.).
    • Function Name: la función asociada a un endpoint de API, por ejemplo en el caso de microservicios o funciones sin servidor. Indexado para una búsqueda eficiente.
    • Schemas: los esquemas de los payloads de solicitudes y respuestas asociados.

    Puede hacer clic en cada endpoint para ver toda la información extraída de él:

    API Endpoint Details
    Detalles de los endpoints de API

    También se ha mejorado enormemente la interfaz general y el rendimiento del IDE.

    Resumen del escaneo

    Se retiró el resumen de escaneo con IA y se introdujo un resumen de escaneo mucho más completo y accionable. El nuevo resumen incluye qué pruebas se cubrieron durante el escaneo y cuáles no, además de recomendaciones para mejorar las pruebas.

    Ejemplo de escaneo completo

    Improved Full Scan Summary
    Resumen mejorado de un escaneo completo


    Ejemplo de escaneo rápido

    Improved Fast Scan Summary
    Resumen mejorado de un escaneo rápido

    OXO

    • Se añadió compatibilidad para escanear aplicaciones web desde CI/CD, con soporte para credenciales de prueba personalizadas, esquemas de API, proxy, archivos SBOM y mucho más. Ejemplo de comando para ejecutar un escaneo web:
    ostorlab --api-key APIKEY ci-scan run --title test1 --api-schema /tmp/schema.txt --scan-profile=full_web_scan link --url https://google.com
    

    Para saber más sobre todas las funcionalidades admitidas, lea nuestra documentación de la integración con GitLab.

    Detección 🔍

    GraphQL

    Se añadió la detección de vulnerabilidades y configuraciones incorrectas en los endpoints de GraphQL. Entre ellas se incluyen HTTP Method Manipulation, Request Complexity and DoS Potential (Circular references & Circular Fragments), Field Duplication, Alias Overloading, Directive Overloading Detection, Object Limit Overriding Detection y Array-Based Batch Queries.

    Esta funcionalidad pretende ayudar a los desarrolladores y a los profesionales de la seguridad a identificar posibles riesgos en sus API de GraphQL.

    Toma de control de dominios y subdominios

    Se añadió la detección de la toma de control de dominios y subdominios. La toma de control de dominios y subdominios es un tipo de ciberataque en el que los adversarios aprovechan registros DNS mal configurados o sin supervisar para hacerse con el control de un dominio o subdominio asociado a una organización.

    Entre las características clave de esta funcionalidad se encuentran la coincidencia avanzada de DNS (registros CNAME, A y AAAA), la validación dinámica de la toma de control más allá de las huellas digitales y las comprobaciones de registro de dominios.

    Threat Center

    Se añadió la detección de varias huellas digitales:

    • Zyxel Devices - Zyxel ofrece una amplia gama de soluciones de red, entre ellas los Unified Security Gateways (USG) y los dispositivos de la serie USG FLEX.
    • D-Link DNS ShareCenter - Este dispositivo de almacenamiento en la nube ShareCenter™ le permite compartir documentos y contenido multimedia, como fotos, música y vídeos, en una red doméstica o a través de Internet.
    • Array Networks - Array Networks ofrece soluciones seguras de entrega de aplicaciones.
    • ProjectSend - ProjectSend es una plataforma gratuita y de código abierto para compartir archivos destinada a organizaciones y equipos.
    • GeoVision - GeoVision se especializa en soluciones avanzadas de videovigilancia y ofrece cámaras IP de última generación, plataformas de vigilancia basadas en la nube, etc.
    • Cobbler - Cobbler es un servidor de instalación de Linux que permite configurar rápidamente entornos de instalación en red.
    • PaloAltoNetworks PAN-OS - Palo Alto Networks PAN-OS es un sistema operativo de firewall de última generación que ofrece funciones de seguridad avanzadas.
    • LoadMaster Kemp - Kemp LoadMaster es un balanceador de carga y controlador de entrega de aplicaciones que optimiza el rendimiento web y de las aplicaciones.
    • Cisco ASA - Cisco ASA Software ofrece capacidades de seguridad de nivel empresarial para la familia de seguridad ASA en diversos formatos.
    • Symfony - Symfony es un framework de PHP para aplicaciones web y un conjunto de componentes de PHP reutilizables.
    • Aruba Networks Access Points - Los Access Points de Aruba Networks ofrecen soluciones Wi-Fi seguras para empresas, y esta huella digital coincide con la página de inicio de sesión de los Access Points de Aruba.
    • Nostromo Server - Nostromo es un servidor web ligero y de código abierto diseñado para sistemas basados en Unix, conocido por su simplicidad y su bajo consumo de recursos.
    • ServiceNow - ServiceNow es una plataforma de computación en la nube que ayuda a las empresas a gestionar flujos de trabajo digitales en organizaciones globales.
    • ValueHD PTZ Camera - Una cámara PTZOptics ofrece una solución flexible para grabar y transmitir eventos en directo gracias a su capacidad de giro, inclinación y zoom y a su imagen de alta calidad.
    • CyberPanel - CyberPanel es un panel de control de alojamiento web impulsado por OpenLiteSpeed, con funciones para gestionar sitios web, DNS y correo electrónico.
    • RAVPN - Una red privada virtual (VPN) de acceso remoto permite a los usuarios conectarse a una red privada de forma remota mediante una VPN.
    • Roundcube Webmail - Roundcube Webmail es un cliente IMAP basado en navegador con una interfaz fácil de usar, que ofrece funciones para la gestión del correo electrónico.
    • Fortinet FortiManager - FortiManager, ahora impulsado por FortiAI, revoluciona la gestión de redes y las operaciones de seguridad al automatizar tareas rutinarias y ofrecer información inteligente.

    Se añadió compatibilidad con varios CVE:

    • CVE-2024-8672 - El plugin Widget Options – The #1 WordPress Widget & Block Control Plugin es vulnerable a ejecución remota de código autenticada en todas las versiones hasta la 4.0.7 inclusive, a través de la funcionalidad de lógica de visualización que extiende varios constructores de páginas.
    • CVE-2024-10781 - El plugin Spam protection, Anti-Spam, FireWall by CleanTalk para WordPress es vulnerable a la instalación arbitraria de plugins sin autorización, debido a la falta de una comprobación de valor vacío en el valor 'api_key' de la función 'perform' en todas las versiones hasta la 6.44 inclusive.
    • CVE-2024-10542 - El plugin Spam protection, Anti-Spam, FireWall by CleanTalk para WordPress es vulnerable a la instalación arbitraria de plugins sin autorización, debido a una omisión de autorización mediante suplantación de DNS inverso en la función checkWithoutToken en todas las versiones hasta la 6.43.2 inclusive.
    • CVE-2023-28461 - Una vulnerabilidad crítica en las pasarelas SSL VPN Array AG Series y vxAG de Array Networks permite la ejecución remota de código mediante la explotación de un encabezado HTTP con el atributo 'flags' para explorar el sistema de archivos sin autenticación.
    • CVE-2024-21287 - Se descubrió una vulnerabilidad en Oracle Agile Product Lifecycle Management (PLM) que permite a atacantes remotos explotar un problema de divulgación de archivos. Esta vulnerabilidad se puede explotar a través de la red sin autenticación, con lo que podrían divulgarse archivos sensibles.
    • CVE-2024-42450 - Versa Director utiliza PostgreSQL (Postgres) para almacenar datos operativos y de configuración.
    • CVE-2024-47533 - Cobbler, un servidor de instalación de Linux muy utilizado para entornos de instalación en red, contiene un fallo crítico de autenticación en las versiones 3.0.0 a 3.2.2 y 3.3.6. Esta vulnerabilidad se debe a una función defectuosa que omite las comprobaciones de autenticación de la interfaz XML-RPC de Cobbler.
    • CVE-2024-47575 - La falta de autenticación en una función crítica de FortiManager permite a un atacante ejecutar código o comandos arbitrarios mediante solicitudes especialmente manipuladas.
    • CVE-2014-2120 - Cisco Adaptive Security Appliance (ASA) SSL VPN es propenso a una vulnerabilidad de cross-site scripting (XSS).
    • CVE-2024-42509 - Una vulnerabilidad de inyección de comandos en el servicio CLI subyacente podría dar lugar a la ejecución remota de código sin autenticación mediante el envío de paquetes especialmente manipulados al puerto UDP (8211) de PAPI (el protocolo de gestión de puntos de acceso de Aruba).
    • CVE-2019-16278 - Un path traversal en la función http_verify de nostromo nhttpd hasta la versión 1.9.6 permite a un atacante lograr la ejecución remota de código mediante una solicitud HTTP manipulada.
    • CVE-2024-8957 - Las cámaras PTZ de ValueHD con versiones de firmware anteriores a la 6.3.40 contienen una vulnerabilidad de inyección de comandos a través de la configuración del servidor NTP.
    • CVE-2024-8956 - Las cámaras PTZ de ValueHD contienen una vulnerabilidad de omisión de autenticación en el endpoint param.cgi.
    • CVE-2024-50550 - Una vulnerabilidad de asignación incorrecta de privilegios en LiteSpeed Cache de LiteSpeed Technologies permite la escalada de privilegios. Este problema afecta a las versiones de LiteSpeed Cache anteriores a la 6.5.2.
    • CVE-2024-37383 - Roundcube Webmail anterior a la versión 1.5.7 y las versiones 1.6.x anteriores a la 1.6.7 contienen una vulnerabilidad de cross-site scripting que se puede explotar mediante los atributos animate de SVG.
    Privacidad y cumplimiento normativo
    • Se añadió la detección del cumplimiento del uso de permisos de privacidad entre AndroidManifest y la política de privacidad en Android, y del cumplimiento del uso de permisos entre Info.plist y la política de privacidad en iOS. Esta detección compara los permisos declarados por la aplicación con la información especificada en su política de privacidad.

    Los detalles técnicos de los hallazgos notificados incluyen los permisos que figuran en el AndroidManifest.xml o el Info.plist de la aplicación, pero que faltan en la política de privacidad.

    Esto ayudará a garantizar que los desarrolladores cumplan los estándares de privacidad aceptables.

    Integraciones

    Se añadió la posibilidad de especificar opcionalmente una incidencia principal al configurar la integración con Jira. Si se proporciona una incidencia principal, se utiliza para crear la incidencia en Jira. Este cambio logra una sincronización fluida entre Jira y Ostorlab.

    Jira configuration with parent issue
    Configuración de Jira con incidencia principal

    Entre otros cambios de esta versión se incluye la incorporación del registro de cambios al panel, para ayudar a los usuarios a conocer y aprovechar al máximo las nuevas funcionalidades y correcciones.

    Dashboard showing changelog
    Panel que muestra el registro de cambios

  2. Búsqueda renovada, nuevas capacidades de detección, CVE explotados activamente y mucho más.

    Las últimas versiones introducen una interfaz de búsqueda renovada, nuevas capacidades de detección, mejoras de rendimiento en la superficie de ataque y el inventario, y mucho más.

    Búsqueda 🎨

    • Revamped Search (búsqueda renovada): se rediseñó la interfaz de búsqueda para que buscar sea muy sencillo, sin la molestia de tener que recordar palabras clave de búsqueda.
      Private Agents
      Nueva interfaz de búsqueda
    • Se añadió compatibilidad para aplicar filtros de búsqueda incluso cuando se usa la agrupación de tickets.
    • Se corrigió que las reglas guardadas aparecieran para todos los usuarios de la organización. Ahora las reglas guardadas solo aparecen para el usuario que las guardó.

    Corrección

    • Se permite seleccionar cualquier tipo de incidencia disponible en el ámbito del proyecto de JIRA.

    Inventario y superficie de ataque 🎯

    • Search Assets using Regular Expressions (RegEx) (búsqueda de activos con expresiones regulares): se añadió compatibilidad con patrones de búsqueda avanzados mediante expresiones regulares.
    • Se corrigió la carga lenta de los activos afectados en Threat Center.
    • Se añadió compatibilidad para limitar los activos al propietario del activo al exportar nodos potenciales.
    • Se corrigió un error en la búsqueda con varias huellas digitales.

    Detección 🔍

    Nuevas vulnerabilidades
    • Vulnerabilidad Bleichenbacher - Se añadió la detección de la posible exposición al ataque Bleichenbacher (padding oracle de PKCS#1 v1.5) en conexiones SSL/TLS. El ataque Bleichenbacher permite a los atacantes aprovechar debilidades de las comunicaciones cifradas con RSA, con lo que podrían descifrar datos sensibles, como las claves de sesión.
    • Weak Cipher Suites - Se añadió la detección para identificar si un servidor admite cipher suites débiles en sus conexiones SSL/TLS.
    • Raccoon Attack Implementation - Se añadió la detección de vulnerabilidades al ataque Raccoon en certificados SSL.
    • ALPACA Attack - Se añadió la detección de vulnerabilidades al ataque ALPACA (Application Layer Protocol Confusion) en certificados SSL/TLS.
    • Backdoored Cryptographic Algorithms - Detección de algoritmos criptográficos con puertas traseras en certificados SSL, dirigida específicamente a RC4 y Dual_EC_DRBG.
    • Lucky Thirteen - El ataque Lucky Thirteen apunta al protocolo TLS (Transport Layer Security), en concreto a su tratamiento del relleno en los mensajes cifrados. Este ataque aprovecha vulnerabilidades de ciertas implementaciones de TLS con cifrados de bloque como AES.
    • SSL/TLS Protocol - Se añadió la detección para identificar protocolos SSL/TLS obsoletos y potencialmente vulnerables, como SSLv3, TLSv1 y TLSv1.1, de los que se sabe que tienen vulnerabilidades de seguridad.
    • SSL Certificate - Esta comprobación evalúa la seguridad y la validez de los certificados SSL/TLS mediante el análisis de sus atributos y verifica el cumplimiento de las mejores prácticas actuales. Además, la comprobación admite tanto nombres de dominio como direcciones IP como objetivos de validación.
    • Forward Secrecy in SSL/TLS connections - Comprueba si el servidor no admite Forward Secrecy (FS), que es vital para proteger las claves de sesión.
    CVE y huellas digitales
    • Se añade la detección basada en la versión de Jetpack: esta implementación introduce la detección del plugin Jetpack vulnerable que se está explotando activamente.
    • CVE-2024-9634 - Detección de que el plugin GiveWP – Donation Plugin and Fundraising Platform para WordPress es vulnerable a inyección de objetos PHP en versiones hasta la 3.16.3.
    • CVE-2024-9487 - Detección de un fallo de verificación de firmas criptográficas en GitHub Enterprise Server que permitía eludir la autenticación SAML SSO y daba lugar a accesos de usuarios no autorizados.
    • CVE-2024-23113 - Detección de una vulnerabilidad crítica de cadena de formato que afecta a varios dispositivos de Fortinet, entre ellos FortiOS, FortiProxy, FortiPAM y FortiSwitchManage.
    • CVE-2024-47374 - El plugin LiteSpeed Cache para WordPress es vulnerable a cross-site scripting (XSS) almacenado en versiones hasta la 6.5.0.2 inclusive.
    • CVE-2024-28987 - El software SolarWinds Web Help Desk (WHD) se ve afectado por una vulnerabilidad de credenciales incrustadas en el código, que permite a un usuario remoto no autenticado acceder a funcionalidades internas y modificar datos.
    • CVE-2024-9463 - Una vulnerabilidad de inyección de comandos del sistema operativo en Palo Alto Networks Expedition permite a un atacante no autenticado ejecutar comandos arbitrarios del sistema operativo como root en Expedition, lo que provoca la divulgación de nombres de usuario, contraseñas en texto claro, configuraciones de dispositivos y claves de API de los firewalls PAN-OS.

    Omisión de autorización 🔐

    • Fixes to 4xx Bypass Detection to Remediate False Positives (correcciones de la detección de omisiones 4xx para reducir falsos positivos): se mejoró la precisión de la detección para reducir los falsos positivos en los escenarios de omisión 4xx.
  3. HTTP2, Private Custom Checks, CVE explotados activamente y mucho más.

    Las últimas versiones introducen compatibilidad con HTTP/2, mejoran la interfaz y la detección, refuerzan las medidas de privacidad y seguridad, y actualizan los custom checks y los entornos de análisis para un mejor rendimiento.

    Interceptación de red 🚦

    • Add HTTP2 Support (compatibilidad con HTTP2): se implementó la compatibilidad con la extracción de tráfico HTTP2. HTTP2 es más potente que HTTP1, pero reconstruir su tráfico resulta más complejo.

    HTTP2
    HTTP2

    • Fix HTTP1 Handling (corrección del tratamiento de HTTP1): se resolvieron problemas en el tratamiento de las solicitudes del protocolo HTTP1 para mantener la compatibilidad.

    Interfaz de usuario 🎨

    • Improve Reporting of Outdated Dependencies (mejora del informe de dependencias desactualizadas): se mejoró el informe de las vulnerabilidades debidas a dependencias desactualizadas para ofrecer una comprensión más clara del problema y de dónde se encuentra.

    • Improve Privacy Issues Detection (mejora de la detección de problemas de privacidad): se mejoraron los mecanismos de detección para identificar y gestionar mejor los problemas relacionados con la privacidad.

    • Fix to Oxotitan UI (corrección de la interfaz de Oxotitan): se corrigieron fallos de la interfaz y se mejoró su coherencia general para una experiencia de usuario más fluida.

    • Add Sorting of Findings by Risk (ordenación de hallazgos por riesgo): se introdujeron capacidades de ordenación de los hallazgos según el riesgo, lo que hace más eficiente la priorización.

    • Improvement to Tags Listing and Autocomplete (mejora del listado de etiquetas y del autocompletado): se mejoraron el listado de etiquetas y las funciones de autocompletado para aumentar la usabilidad y la interacción del usuario.

    Detección 🔍

    • Add Support for More Scalar Types in API Autodiscovery (más tipos escalares en el autodescubrimiento de API): se amplió la compatibilidad con tipos escalares adicionales, lo que mejora la compatibilidad con esquemas de API diversos.

    • Add Detection and Fingerprinting of Several CVEs (detección y huellas digitales de varios CVE): se implementaron mecanismos para detectar y generar huellas digitales de varios CVE, lo que refuerza la postura de seguridad. En concreto:

    • CVE-2024-47176 - Esta vulnerabilidad afecta a CUPS (Common UNIX Printing System) y permite la posible ejecución remota de código arbitrario mediante la explotación de una validación de entrada incorrecta y del enlace a una dirección IP sin restricciones [1][2].

    • CVE-2024-8963 - Una vulnerabilidad de path traversal en las versiones de Ivanti Cloud Services Appliance anteriores a la 4.6 Patch 519, que permite el acceso remoto no autorizado a funcionalidades restringidas [1].
    • CVE-2024-8522 - Una vulnerabilidad de inyección SQL en el plugin LearnPress de WordPress permite a atacantes no autenticados ejecutar consultas SQL arbitrarias a través del endpoint de API '/wp-json/learnpress/v1/courses', con lo que podrían extraer datos sensibles.
    • CVE-2024-45409 - Una vulnerabilidad en la biblioteca Ruby SAML verifica de forma incorrecta la firma de las respuestas SAML, lo que permite a atacantes no autenticados falsificar aserciones SAML y, potencialmente, iniciar sesión como usuarios arbitrarios [1][2].
    • CVE-2024-40711 - Una vulnerabilidad de escritura fuera de límites en la suite de software ImageMagick permite a los atacantes provocar el problema mediante archivos de imagen especialmente manipulados, lo que podría dar lugar a la ejecución de código arbitrario.

    Custom Checks ✔️

    • Add Support for Private Repos (compatibilidad con repositorios privados): se habilitó la funcionalidad para trabajar de forma segura con repositorios privados.

    Private Agents
    Agentes privados

    • Use Deploy SSH Keys (uso de claves SSH de despliegue): se introdujo el uso de claves SSH de despliegue para realizar operaciones seguras en entornos privados.

    • Add Support for Custom Agent Logs (compatibilidad con registros personalizados de agentes): se facilitó la generación y la gestión de registros personalizados para monitorear la actividad de los agentes.

    agent_log
    Registro del agente

    Entorno de análisis 🧩

    • Add API Endpoints to Scans Analysis Environment (endpoints de API en el entorno de análisis de escaneos): se añadieron nuevos endpoints de API para mejorar el análisis de los escaneos y los procesos de investigación.

    • Improve Request-Response Research (mejora de la investigación de solicitudes y respuestas): se optimizaron las metodologías de análisis de las interacciones de solicitud y respuesta para un mejor rendimiento.

    • Add Mixing of Java and C Stack Traces (combinación de stack traces de Java y C): se mejoraron las capacidades de depuración al permitir el análisis combinado de stack traces de Java y C.

    Superficie de ataque 🎯

    • Fix Grouping of Fingerprints in Attack Surface by Adding OS (corrección de la agrupación de huellas digitales con el sistema operativo): se mejoró la agrupación de huellas digitales para incluir los datos del sistema operativo, lo que optimiza el análisis y la identificación.

    service_os
    Servicio y sistema operativo

    • Fix Fingerprint Collection for IP Assets (corrección de la recopilación de huellas digitales de activos IP): se mejoraron los procesos de recopilación de huellas digitales de los activos IP para lograr evaluaciones más precisas.

    Instrumentación 📏

    • Fix Parsing of Integer Arguments in Flutter/Dart Apps (corrección del análisis de argumentos enteros en aplicaciones Flutter/Dart): se corrigió la lógica de análisis de los argumentos enteros en aplicaciones Flutter/Dart para garantizar su exactitud.

    Omisión de autorización 🔐

    • Fixes to 4xx Bypass Detection to Remediate False Positives (correcciones de la detección de omisiones 4xx para reducir falsos positivos): se mejoró la precisión de la detección para reducir los falsos positivos en los escenarios de omisión 4xx.

    • Support for Archived Pages Detection (detección de páginas archivadas): se implementó la compatibilidad para identificar y gestionar páginas archivadas, lo que facilita el análisis de datos históricos.

    Feed RSS 📡

    • Add RSS Feed (feed RSS): se introdujo un feed RSS para mantener informados a los usuarios de los últimos cambios. Acceda a él en https://blog.ostorlab.co/feed/rss.xml o en https://blog.ostorlab.co/feed/atom.xml
  4. Detección de vulnerabilidades mejorada, funcionalidades ampliadas y correcciones críticas

    Esta actualización introduce una detección de vulnerabilidades mejorada con avances en IA, nuevas funcionalidades de la interfaz, mayor compatibilidad con tipos de activos, una interceptación de red mejorada y una cobertura de CVE más amplia, junto con vari...

    🚀 Interfaz de usuario:

    • Se añadió una notificación al activar la fase de descubrimiento. Esto informa a los usuarios sobre el proceso de descubrimiento, que puede tardar en organizaciones grandes.
    • Nuevo menú Tags con función de autocompletado para facilitar la navegación y la gestión centralizada. Ahora todas las etiquetas se agrupan en una sola página y se pueden editar de forma centralizada en todos los tickets o activos.

    Tags Page
    Página de Tags

    • Compatibilidad con CVSSv4 en las exportaciones a PDF para una representación más clara de las vulnerabilidades. La nueva visualización facilita la comprensión de cada elemento, desde el vector y la complejidad hasta la necesidad de autenticación.

    CVSSv4
    CVSSv4

    • Las vulnerabilidades se agrupan por calificación de riesgo en las tablas, lo que facilita diferenciar entre los hallazgos confirmados y los potenciales de la misma categoría.
    • Se mejoró la velocidad de obtención de los recuentos de Threat Center para los activos afectados.

    🤖 IA:

    • Se mejoró el modelo de IA que genera las recomendaciones para las vulnerabilidades. Los nuevos hallazgos ahora se notifican con mayor precisión.

    🔍 Autodescubrimiento de API:

    • Se añadió compatibilidad para escanear archivos de esquema, incluidos GraphQL, OpenAPI, WSDL y XML.

    🛠️ OXO:

    • Se corrigió un problema por el cual los nuevos grupos de agentes no eran compatibles con todos los tipos de activos.
    • Se añadió la selección múltiple de tipos de activos durante la creación de grupos de agentes.

    💻 Flutter:

    • Se añadió compatibilidad con la última versión de Flutter, 3.24.

    🔐 Interceptación de red:

    • Múltiples correcciones de errores para evitar que se pierda tráfico sin cifrar.
    • Se mejoró la interceptación del tráfico TLS en el código nativo.
    • Se corrigieron problemas de decodificación en el tráfico HTTP/1.1.

    🛡️ Threat Center:

    • Se añadió cobertura de los siguientes CVE:
    • CVE-2024-20439 y CVE-2024-20440: vulnerabilidad crítica en Cisco Smart Licensing Utility que permite el acceso administrativo. Severidad: 9.8/10.
    • CVE-2024-7593: vulnerabilidad crítica de omisión de autenticación en Ivanti vTM. Severidad: 9.8/10.
    • CVE-2024-40766: vulnerabilidad crítica en los firewalls de SonicWall que permite el acceso no autorizado. Severidad: 9.3/10.
    • CVE-2024-6386: vulnerabilidad crítica de RCE en el plugin WPML de WordPress. Severidad: 9.9/10.
    • CVE-2024-39717: vulnerabilidad crítica en Versa Director que permite la instalación de web shells. Severidad: 9.8/10.
    • CVE-2024-7029: inyección de comandos de severidad alta en las cámaras IP de AVTECH. Severidad: 8.7/10.
    • CVE-2024-43399: vulnerabilidad crítica de Zip Slip en Mobile Security Framework (MobSF). Severidad: 9.8/10.
    • CVE-2024-6633: vulnerabilidad crítica en FileCatalyst Workflow de Fortra. Severidad: 9.8/10.

    🧪 Taint Analysis:

    • Se mejoró el informe de alcanzabilidad del código.
    • Se corrigieron hallazgos incorrectos de StatFS.
    • Se añadió una API de detección de estado.

    🔍 Análisis dinámico:

    • Se mejoró el informe de hallazgos del servidor, que ahora incluye el host y los números de puerto de los puertos locales abiertos.

    🔄 Escaneo de puertos:

    • Se actualizaron los mecanismos de detección de servicios y de sistemas operativos.
    • Se corrigió un problema por el cual se recopilaban servicios vacíos.

    🌐 Rastreo web:

    • Se añadió la captura de pantalla posterior a la autenticación para facilitar la depuración.

    🔍 Generación de huellas digitales:

    • Se añadió compatibilidad para obtener las huellas digitales de stacks tecnológicos con amenazas activas:
    • VigorConnect, Ivanti, MobSF, Avtech IP Camera, Versa, SonicWALL SonicOS.
    • Se mejoró la detección de versiones cuando se identifican varias versiones del mismo software.

    🌐 Superficie de ataque:

    • Se corrigió el tratamiento de los rangos de IP para lograr una detección más precisa.

    🔄 GitHub Actions:

    • Se migró de Docker a una composite action, con compatibilidad con flujos de trabajo en las plataformas Windows y MacOS.
  5. OXO Titan, compatibilidad con CVSS4 y búsqueda en la superficie de ataque por certificados

    Nuestra última versión incorpora una nueva interfaz OnPrem, mejores informes en PDF con gráficos reveladores, compatibilidad con CVSS4 y mucho más.

    🛡️ OXO de código abierto

    • Nos complace anunciar el lanzamiento de OXO Titan, una interfaz de usuario (UI) intuitiva que transforma la interacción de los usuarios con OXO, un orquestador de escaneo de vulnerabilidades que une automáticamente las herramientas y permite escalar con rapidez. Esta UI OnPrem reúne las capacidades de OXO en una interfaz accesible y democratiza las técnicas avanzadas de escaneo de seguridad. Al cerrar la brecha entre la multitud de herramientas complejas y una UI sencilla, OXO Titan agiliza las operaciones y mejora la experiencia de usuario.
    • El proceso de escaneo de OXO ahora finaliza automáticamente al completarse, lo que agiliza su flujo de trabajo.

    Para saber más sobre OXO Titan, lea el artículo completo.

    📊 Informes en PDF

    • Seguimiento de las tendencias de vulnerabilidades: supervise fácilmente las tendencias de vulnerabilidades de su activo durante los últimos 6 meses con nuestro nuevo gráfico, que desglosa las vulnerabilidades por calificación de riesgo.
      Asset Vulnerability Trends
      Este gráfico muestra las vulnerabilidades por calificación de riesgo de cada mes durante los últimos 6 meses
    • Vulnerabilidades abiertas frente a cerradas: conozca rápidamente el estado de sus vulnerabilidades con un nuevo gráfico que resume los problemas abiertos y cerrados.
      Closed & Open Vulnerabilities
      Este gráfico es un resumen de los estados de las vulnerabilidades
    • Identificación más rápida de los problemas críticos: un nuevo gráfico destaca ahora las 10 vulnerabilidades más graves, lo que le ayuda a priorizar los problemas críticos.
      Top 10 most severe vulnerabilities
      Este gráfico es un resumen de las 10 vulnerabilidades de severidad alta principales

    ⚡📡 Superficie de ataque

    • Se añadió compatibilidad para ejecutar un escaneo de autodescubrimiento. El autodescubrimiento permite el monitoreo continuo de la infraestructura de una organización para detectar activos faltantes y no autorizados. Esto ayuda a encontrar puntos ciegos, como infraestructura olvidada o perdida tras adquisiciones, equipos de desarrollo y producción sin contabilizar, o activos perdidos durante reestructuraciones internas y cambios de personal. Para ejecutar un escaneo de autodescubrimiento, vaya a la página de nuevo escaneo y seleccione Attack Surface.
      Autodiscovery Scan
    • Filtrado de activos mejorado: filtre los activos con mayor eficacia por los detalles del certificado, incluidos el número de serie, el sujeto, el emisor y las fechas de validez.
    • Funcionalidad de búsqueda mejorada: busque con mayor precisión gracias a la corrección de la búsqueda con exclusión, para encontrar exactamente lo que necesita.

    🔍 Detección

    • Evaluación de vulnerabilidades mejorada con compatibilidad con la versión 4.0 del Common Vulnerability Scoring System (CVSSv4). Se puede consultar en la página de detalles de una vulnerabilidad.
      Top 10 most severe vulnerabilities
      Detalles de CVSS4 de la vulnerabilidad
    • Known Exploitable Vulnerabilities (vulnerabilidades explotables conocidas): se mejoró el seguimiento de seguridad con la adición de nuevos CVE: CVE-2024-38077, CVE-2021-33044, CVE-2024-5932, CVE-2024-28986 y CVE-2022-31814.
    • Se añadió compatibilidad con las versiones corregidas, lo que reduce al mínimo los falsos positivos y garantiza que sus vulnerabilidades se notifiquen con exactitud.
    • Se corrigió un falso positivo de OpenSSH, de modo que solo se notifiquen las vulnerabilidades relevantes.
    • Se corrigió un error por el cual se escaneaban objetivos no válidos debido a una configuración de URL incompleta (sin puerto, esquema o host). Esta corrección garantiza que no se notifiquen resultados inexactos.
    • Se añadió compatibilidad para exponer el sistema operativo a partir de los escaneos, lo que le ayuda a obtener datos de huellas digitales más precisos.
    • Se corrigió un error por el cual la autenticación de Microsoft no funcionaba, lo que mejora la cobertura de llamadas de los escaneos web.

    ⚠️ Threat Center

    Compatibilidad con las cámaras IP de red Dahua, el software de firewall y router de código abierto pfSense y el rastreo GPS de Traccar. La incorporación de estos objetivos ayudará a señalar los activos afectados por amenazas de severidad alta con explotación activa.

    📘 Knowledge Base

    • Puntuaciones de vulnerabilidad más precisas: hemos corregido el vector CVSSv3 de Django Debug Mode para ofrecer información más precisa.
    • Detalles técnicos mejorados: los detalles técnicos de Insecure Register Receiver Flag se han corregido para que se muestren correctamente, lo que le da mayor claridad sobre los detalles de una vulnerabilidad.
  6. Privacy Compliance Testing, detección de huellas digitales y mejoras de la experiencia de usuario

    Descubra nuestra última versión, que incorpora Privacy Compliance Testing, la detección de varias huellas digitales y mejoras de la experiencia de usuario.

    🛡️ Privacy Compliance Testing

    Hemos añadido un nuevo tipo de escaneo, Privacy Compliance Testing, disponible para todos los tipos de activos. Privacy Compliance Testing identifica problemas de privacidad mediante el análisis de la recopilación de datos de la aplicación, de sus prácticas de uso y del cumplimiento de las políticas de privacidad.

    Privacy Compliance Testing
    Privacy Compliance Testing

    Para saber más sobre esta nueva funcionalidad, consulte la página de Privacy Compliance Testing.

    🇼 Agent WhatWeb

    Se añadió la detección de varias huellas digitales:

    • OFBiz plugin: un sistema de planificación de recursos empresariales (ERP) de código abierto.
    • Cisco Smart Software Manager On-Prem (SSM On-Prem): una solución de Smart Licensing que permite a los clientes administrar productos y licencias en sus propias instalaciones.
    • Raisecom: un proveedor líder a escala mundial de soluciones de acceso y dispositivos de red integrales.
    • Acronis cyber infrastructure plugin: una solución de infraestructura hiperconvergente multiinquilino para la protección cibernética. También se corrigió el agente para que no escanee servicios que no sean HTTP.

    🌌 Agent Asteroid

    • Known Exploitable Vulnerabilities (vulnerabilidades explotables conocidas): se mejoró el seguimiento de seguridad con la adición de nuevos CVE: CVE-2024-5217, CVE-2024-38856, CVE-2024-43044, CVE-2024-7120 y CVE-2024-20419.

    🛡️ OXO

    • Se corrigió un fallo cuando OXO se ejecuta sin ningún activo (--no-asset).

    🎨 Mejoras de la experiencia de usuario

    • Para aclarar qué hace cada tipo de escaneo, ahora todos los perfiles de escaneo son visibles, incluso si están inactivos.
      Scan Profiles
      Scan Profiles
    • Se corrigió un error al confirmar un activo sin seleccionar un propietario.
    • Se corrigió un error que provocaba que algunas huellas digitales no se mostraran.
  7. Threat Center, mejoras en la seguridad de las cuentas y nuevas detecciones

    Descubra nuestra última versión, que incorpora Threat Center, una mayor seguridad de las cuentas y nuevas detecciones.

    ⚠️️ Threat Center

    • Nos complace presentar Threat Center, un centro dedicado a consultar las últimas alertas de seguridad y comprender cuáles de sus activos se ven afectados. Con esta nueva funcionalidad, puede escanear fácilmente los activos afectados directamente desde Threat Center, para mantenerse al tanto de las posibles amenazas. Acceda a Threat Center aquí.
      Threat Center
      Interfaz de Threat Center

    🛡️ Detección mejorada

    • Detección de la vulnerabilidad de la API de Docker Registry expuesta.

    🔒 Mejoras de seguridad

    • Para reforzar la seguridad de las cuentas, ahora exigimos a los usuarios que verifiquen su contraseña antes de realizar cualquier cambio en la configuración de la autenticación de dos factores. Este paso adicional añade una capa extra de protección a su cuenta.
      Password Verification
      Verificación de la contraseña para cambios en la 2FA

    🎨 Mejoras de la interfaz de usuario

    • Hemos rediseñado la interfaz de Call Coverage para mejorar su usabilidad. En el modo compacto, los escenarios de análisis dinámico ahora solo se muestran al pasar el cursor, lo que ofrece una experiencia de usuario más limpia y fluida.
      Call Coverage
      Escenarios de Call Coverage
  8. Protección avanzada contra XSS, mejoras en CircleCI y novedades de la interfaz en nuestra última versión

    Descubra nuestra última versión, con una detección de XSS de vanguardia, flujos de trabajo de CircleCI optimizados, mejoras elegantes en la interfaz y sólidas integraciones de seguridad con Codecov y UV, diseñadas para potenciar y proteger su experiencia digital.

    Agent XSS 🛡️

    • Enhanced XSS Detection (detección de XSS mejorada): se mejoraron las capacidades de detección de vulnerabilidades XSS y la generación de informes de vulnerabilidades.
    • Error Handling (gestión de errores): se refinó la gestión de errores al capturar y tratar correctamente las excepciones del navegador.

    Agent Reporting Engine 📊

    • Reporting Enhancements (mejoras en los informes): se actualizó la documentación sobre el despliegue de escáneres y se mejoró la gestión de errores.
    • Alert System Improvements (mejoras en el sistema de alertas): se revisaron las condiciones de las alertas de fallo de descarga de aplicaciones para el monitoreo continuo de aplicaciones.

    Agent Asteroid 🌌

    • Known Exploitable Vulnerabilities (vulnerabilidades explotables conocidas): se mejoró el seguimiento de seguridad con la adición de nuevos CVE (CVE-2024-33544, CVE-2024-40725, CVE-2024-6745, CVE-2024-34102, CVE-2024-5315, CVE-2024-31982, CVE-2024-23692, CVE-2024-6387, CVE-2024-36401, CVE-2024-36991, CVE-2024-37032, CVE-2023-52251, CVE-2024-28995, CVE 2024 29973, CVE-2024-4879).

    Integración con CircleCI 🔄

    • Continuous Integration Enhancements (mejoras de integración continua): se mejoró de forma significativa la configuración de CircleCI en todos los proyectos, con lo que se optimizaron los tiempos de compilación y se lograron resultados de compilación más fiables. Se mejoró la automatización de los pipelines para incluir pruebas automáticas y comprobaciones de calidad.

    Mejoras de la interfaz de usuario 🎨

    • UI Improvements (mejoras de la interfaz): se introdujeron mejoras en la interfaz de usuario que optimizan el rendimiento del panel en organizaciones grandes.

    Mejoras de seguridad y de flujo de trabajo 🔒

    • Codecov Integration (integración con Codecov): se implementó Codecov en todos los repositorios para monitorear la cobertura de código, lo que garantiza pruebas exhaustivas y una mayor calidad del código.
    • UV Workflow Updates (actualizaciones del flujo de trabajo con UV): se migraron los pipelines de desarrollo a UV, lo que estandariza los procesos de compilación y mejora la eficiencia del despliegue en todos los proyectos.
  9. Detección de la vulnerabilidad de la cadena de suministro de CocoaPods, CCPA, SOC2 y más

    Esta actualización introduce nuevas capacidades de detección, nuevos controles de datos y privacidad, una experiencia de usuario mejorada en toda la plataforma y correcciones de errores.

    Esta actualización introduce nuevas capacidades de detección, nuevos controles de datos y privacidad, una experiencia de usuario mejorada en toda la plataforma y correcciones de errores.

    🛡️ Detección

    • Vulnerabilidad de la cadena de suministro de CocoaPods: añadimos la detección de vulnerabilidades críticas en CocoaPods. Una de las vulnerabilidades clave es CVE-2024-38368. Esta vulnerabilidad permitía a los atacantes reclamar paquetes de CocoaPods sin propietario e insertar código malicioso. El potencial de daño generalizado era inmenso, y afectaba tanto a desarrolladores individuales como a grandes organizaciones que dependen de CocoaPods para la gestión de dependencias. Analizamos esta vulnerabilidad en profundidad en nuestro artículo reciente.
    • CVE_2024_2194: añadimos la detección del plugin WP Statistics para WordPress, que es vulnerable a cross-site scripting almacenado a través del parámetro de búsqueda de la URL en todas las versiones hasta la 14.5 inclusive.
    • Insecure Crypto Mode: se realizó una corrección para mejorar las reglas utilizadas para detectar Insecure Crypto Mode.

    🤝 Cumplimiento normativo

    • Controles de la California Consumer Privacy Act: nueva compatibilidad con la California Consumer Privacy Act (CCPA), una ley integral de privacidad de datos que otorga a los residentes de California nuevos derechos sobre su información personal. Para comprobar el cumplimiento de la CCPA por parte de su aplicación, haga clic en un escaneo, desplácese hacia abajo y haga clic en la pestaña «Standards».
      California Consumer Privacy Act Controls
      Informe de estándares de la CCPA
    • Hallazgos de privacidad seguros: se añadió compatibilidad para informar de problemas de privacidad, como la recopilación insegura de los registros de fallos de los usuarios sin su consentimiento, el uso indebido de los datos de contactos, la recopilación no declarada de información de salud de los usuarios, etc.

    🙂 UX

    • Historial de búsqueda: el historial de búsqueda ahora se conserva en la barra de búsqueda cada vez que navega entre páginas, o avanza o retrocede en la misma página.
      Search History
      Historial de búsqueda en toda la plataforma

    🕸️ Superficie de ataque

    • Acciones masivas: añadimos compatibilidad para ejecutar acciones masivas (reglas de automatización) directamente desde Attack Surface.
      Bulk Actions
      Acciones masivas en la superficie de ataque
  10. Corrección de errores, detección y mejoras en la superficie de ataque

    Esta actualización introduce correcciones de errores, mejoras en la detección y mejoras en la superficie de ataque para ofrecer una experiencia de usuario más fluida.

    Esta actualización introduce correcciones de errores, mejoras en la detección y mejoras en la superficie de ataque para ofrecer una experiencia de usuario más fluida.

    🛡️ Escaneo

    • Se muestra el código fuente de las vulnerabilidades detectadas en la página de detalles de la vulnerabilidad.
      Vulnerability Details
      Código fuente de las vulnerabilidades detectadas

    🛠️ Corrección

    • Se personalizó el correo semanal para los auditores de la superficie de ataque, de modo que solo contenga sus datos.
      Weekly Email
      El correo semanal para los auditores de la superficie de ataque

    🕸️ Superficie de ataque e inventario

    • Se añadió el autocompletado de etiquetas en los activos.
      Autocomplete Tags
      Autocompletado de etiquetas en los activos
    • Se habilitó el filtrado de activos por tipo de propiedad.
      Ownership Types
      Filtrar los activos por tipo de propiedad

    📦 Detección

    • Se añadió la detección de CVE-2022-24816 : una vulnerabilidad de ejecución remota de código en la extensión JT-JIFFLE de Geoserver permite a atacantes remotos ejecutar código arbitrario.
    • Se añadió la detección de CVE-2024-34470 : se descubrió un problema en HSC Mailinspector 5.2.17-3 hasta v.5.2.18. Existe una vulnerabilidad de path traversal sin autenticación en el archivo /public/loader.php. El parámetro path no filtra correctamente si el archivo y el directorio indicados forman parte del webroot, lo que permite a un atacante leer archivos arbitrarios del servidor.

    🐞 Corrección de errores

    • Se corrigió la función de búsqueda con entradas que incluían un esquema.
      Schema Search
      Búsqueda de escaneos con un esquema específico
    • Se corrigió el problema de búsqueda en iOS al buscar aplicaciones comunes como Facebook.
      iOS Search
      Búsqueda de aplicaciones comunes como Facebook
    • Se corrigió el problema por el cual los valores excluidos seguían apareciendo en el grafo durante la generación de PDF.
  11. Escaneo de iOS TestFlight, integraciones con Slack y otras mejoras

    Esta actualización introduce la compatibilidad con el escaneo de aplicaciones mediante iOS TestFlight, integraciones con Slack, compatibilidad con el escaneo de aplicaciones web con un SBOM y otras mejoras.

    Esta actualización introduce la compatibilidad con el escaneo de aplicaciones mediante iOS TestFlight, integraciones con Slack, compatibilidad con el escaneo de aplicaciones web con un SBOM y otras mejoras.

    🛡️ Escaneo

    • Se añadió compatibilidad con iOS TestFlight.
      iOS TestFlight
      Posibilidad de escanear aplicaciones iOS mediante TestFlight
    • Se añadió compatibilidad con SBOM en los escaneos web para ampliar la detección de dependencias.
      Web Scan SBOM
      Escaneo web con un SBOM opcional

    📄 Integraciones de CI/CD

    • Se añadió la integración con Slack para las notificaciones de tickets. Consulte la documentación para saber cómo configurar la integración.
      Slack Integration

    🛠️ Corrección

    • Se muestran los tickets vinculados a las vulnerabilidades en la página del escaneo, con posibilidad de filtrarlos por calificación de riesgo.
      Vulnerability tickets
      Lista de vulnerabilidades con sus tickets relacionados
    • Se añadió la posibilidad de configurar reglas de automatización que cambian la prioridad de los tickets seleccionados al valor especificado.
      Automation Rules - Ticket Priority
      Regla de automatización para cambiar la prioridad del ticket
    • Se añadió el enlace del ticket al informe de la integración con Jira.

    📦 Detección

    • Se mejoró la detección de secretos de Amazon.
    • Se añadió la detección de CVE-2024-24919, CVE-2024-23917, CVE-2024-27348, CVE-2024-4956, CVE-2021-40655, CVE-2024-29895, CVE-2024-4956 y CVE-2023-43208.

    🐞 Corrección de errores y mejoras

    • Se redujo en más de un 93% el tiempo de carga de la página del escaneo.
  12. Integraciones, mejoras en el análisis dinámico y compatibilidad con un nuevo estándar

    Esta actualización introduce varias integraciones nuevas con pipelines de CI/CD, mejoras en la interceptación y el análisis de trazas dinámicas, compatibilidad con el estándar MASVS v2.0.0 y numerosas correcciones de errores.

    Esta actualización introduce varias integraciones nuevas con pipelines de CI/CD, mejoras en la interceptación y el análisis de trazas dinámicas, compatibilidad con el estándar MASVS y numerosas correcciones de errores.

    📄 Integraciones de CI/CD

    • Se añadió la integración con los pipelines de CI/CD de TeamCity para el escaneo automatizado.
      TeamCity integration
    • Se añadió la integración con los procesos de compilación de GoCD.
      GoCD integration

    🤖 Interceptación y análisis de trazas dinámicas

    • Se añadió la extracción de los argumentos de tipo diccionario de los métodos de Objective-C, lo que permite mejorar la detección de numerosas vulnerabilidades, como el almacenamiento inseguro de datos.
    • Se añadió compatibilidad con la instrumentación dinámica de los métodos estáticos de Objective-C, lo que mejora la detección de más de 250 reglas.
    • Se añadió la extracción y el análisis de las estructuras C sockaddr para obtener la dirección IP y el puerto.

    sockaddr extraction

    📑 Estándar MASVS v2.0.0

    • MASVS 2.0 ya está aquí y Ostorlab es compatible con él :+1:

    OWASP MASVS-v2

    🛠️ Corrección

    • Se añadió un campo de fecha de vencimiento a los tickets y la posibilidad de reabrir todos los tickets exception una vez transcurrido ese plazo.
    • Se añadió un campo finished time a la API de escaneos.

    🐞 Varios y corrección de errores

    • Se corrigió la representación en árbol de las organizaciones en la página de planes.
      orgs-tree
    • Se corrigió el conflicto de nombres de usuario en la autenticación social.
  13. Descubrimiento de rutas web ocultas, detección de la vulnerabilidad de libwebp y nuevas detecciones de CVE.

    Esta actualización añade el descubrimiento de rutas web ocultas, la detección de la vulnerabilidad de libwebp y nuevas detecciones de CVE.

    Esta actualización añade el descubrimiento de rutas web ocultas, la detección de la vulnerabilidad de libwebp y nuevas detecciones de CVE.

    🤖 Código abierto

    Se ha publicado la versión 1.0 de OXO. Es 10 veces más rápida, admite arquitecturas ARM64 y viene repleta de capacidades mejoradas, como el escaneo de varios activos y una CLI más simple y potente.

    • Iniciar un escaneo ahora es 10 veces más rápido: en versiones anteriores, iniciar un escaneo tardaba casi 3 minutos. Con OXO v1, ahora es 10 veces más rápido y un escaneo se inicia en solo 16.5 segundos.
    • Binario independiente: OXO ahora está disponible como binario independiente para macOS, Linux y Windows.
    • Compatibilidad con macOS y la arquitectura ARM64 para los agentes: si usa macOS con un procesador ARM64, tenemos muy buenas noticias. OXO ahora admite agentes ARM64 de forma nativa.
    • Escaneo de un archivo de inventario: OXO añadió el escaneo de varios activos mediante un archivo de definición de activos en YAML. Esto permite escanear a la vez un gran número de activos de distintos tipos.
    • CLI más amigable: a partir de la versión 1 de OXO, ahora puede especificar la clave del agente de forma concisa al ejecutar escaneos. En lugar de usar la clave completa del agente, puede usar el formato abreviado <org>@<name>.
    • Nuevo sitio web de documentación: OXO ahora cuenta con su propio sitio de documentación, repleto de tutoriales y numerosos ejemplos.
    • Agent Store: OXO ahora cuenta con una tienda pública de agentes. Puede publicar su agente en la tienda de OXO siguiendo este tutorial.
    • Seguimiento del progreso del escaneo de forma predeterminada: a partir de la versión v1, --follow es el modo predeterminado al iniciar un escaneo. OXO le mantendrá informado del progreso del escaneo.
    • Paso de argumentos a los agentes directamente desde la CLI: los agentes se pueden ajustar con argumentos, lo que ofrece más control y flexibilidad. Ahora es posible pasar argumentos en toda la CLI.
    • Posibilidad de persistir mensajes: ahora puede persistir cualquier tipo de mensaje, como IP, dominios, enlaces y servicios expuestos, mediante el nuevo agente de código abierto de OXO Nebula.

    Para saber más sobre OXO v1.0, lea la entrada completa del blog.

    📦 Detección

    • Se añadió el descubrimiento de rutas web ocultas en el agente hubble mediante Google Search y Wayback.
    • Se añadió la detección de la vulnerabilidad de libwebp.
    • Se añadió la detección de CVE-2024-4040, CVE-2024-31461, CVE-2024-2389, CVE-2024-32764, CVE-2024-27956, CVE-2024-28890, CVE-2024-28255 y CVE-2024-26331.

    🐞 Corrección de errores y pequeñas mejoras

    • Se corrigió un error por el cual la importación de IP desde CSV no actualizaba los activos de IP existentes.
    • Se corrigió un error en Jira Sync Fields.
  14. Mejor interfaz, informe de escaneo más conciso, detección mejorada del uso inseguro de WebView y múltiples correcciones de errores.

    Esta actualización mejora la interfaz de usuario de la plataforma, añade nuevas detecciones de vulnerabilidades relacionadas con WebView e incluye múltiples correcciones de errores.

    Esta actualización mejora la interfaz de usuario de la plataforma, añade nuevas detecciones de vulnerabilidades relacionadas con WebView e incluye múltiples correcciones de errores.

    📦 Detección

    • Se añadió la detección de CVE-2023-50969, CVE-2024-2879, CVE-2024-3273, CVE-2024-29269, CVE-2024-3400 y CVE-2023-24955.
    • Se añadieron capacidades de detección para identificar prácticas inseguras de WebView en aplicaciones iOS.
    • Se añadió una detección concisa y relevante del uso de API obsoletas peligrosas.

    🛠️ Mejoras de la plataforma

    • Se añadió la vista Compact a la cobertura de llamadas:
      compact_callcoverage.png
    • Se añadió la posibilidad de especificar los estándares pertinentes al generar los informes de escaneo:
      standars_pdf.png
    • Mejora en la apariencia de los nodos del grafo:
      graph_appearance.png
    • Se añadió la posibilidad de buscar por runtime de Objective-C en el IDE:
      objc_runtime_filter.png
    • Se añadió el filtrado de nodos potenciales:

    🐞 Corrección de errores y pequeñas mejoras

    • El rol predeterminado de los nuevos usuarios ahora es Reader, en lugar del rol User, con más privilegios. El cambio afecta a la configuración de acceso por SSO / SAML y al valor predeterminado de la interfaz.
    • Se mejoró la documentación de uso de OXO.
  15. Instrumentación de Objective C, detección de almacenamiento inseguro de datos, Regex DoS y múltiples correcciones de errores.

    Esta actualización mejora de forma significativa la instrumentación de Objective-C, añade nuevas detecciones de almacenamiento inseguro de datos y de Regex DoS, e incluye múltiples correcciones de errores.

    Esta actualización mejora de forma significativa la instrumentación de Objective-C, añade nuevas detecciones de almacenamiento inseguro de datos y de Regex DoS, e incluye múltiples correcciones de errores.

    📦 Detección y base de conocimiento

    • Se mejoró la instrumentación dinámica de Objective-C y se persisten los stack traces recopilados en la sección Analysis Dynamic.
    • Se añadieron capacidades de detección para identificar prácticas de almacenamiento inseguro de datos en aplicaciones iOS. Esto incluye identificar el uso de mecanismos de almacenamiento potencialmente vulnerables, como UserDefaults y UIPasteboard.
    • Se añadió la detección de vulnerabilidades de denegación de servicio por expresiones regulares (ReDoS). Esta nueva funcionalidad identifica sinks que usan datos introducidos por el usuario para crear expresiones regulares, lo que puede dar lugar a posibles ataques de ReDoS.
    • Se refinaron todas las recomendaciones de la base de conocimiento para que sean accionables, de modo que ahora se cuenta con un proceso paso a paso para resolver las vulnerabilidades.
      refined_kbs.png

    Mejoras del frontend

    • Se añadió una tabla de contenidos a los blogs:
      table_of_content.png
    • Se añadió resaltado a la sección Tips:
      tips_highlighting.png
    • Se añadió un botón para descargar todos los archivos PCAP a la vez en un archivo ZIP:
      download_all_pcaps.png
    • Se muestran las etiquetas de aristas y nodos del grafo en una tarjeta:
      graph_edge_card.png

    🐞 Corrección de errores

    • Se corrigió la generación de reglas para iOS para que tenga en cuenta la función init.
  16. Detección del Privacy Manifest de Apple, de la puerta trasera de liblzma y correcciones en la superficie de ataque.

    Esta actualización introduce correcciones en la superficie de ataque, la detección de la puerta trasera de liblzma y una tienda pública de agentes.

    Esta actualización introduce correcciones en la superficie de ataque, la detección de la puerta trasera de liblzma y una tienda pública de agentes.

    📦 Detección

    • Se añadió la detección de los archivos del Privacy Manifest de Apple. El Privacy Manifest describe los datos que recopila una aplicación o un SDK de terceros y los motivos por los que utiliza las API que lo requieren. Los desarrolladores deben incluirlo en sus aplicaciones antes del 1 de mayo de 2024. La regla de detección comprueba que las aplicaciones cumplen este nuevo requisito y si su implementación es segura o no.
    • Se añadió la detección de Django con el modo DEBUG habilitado.
    • Se añadió la detección de secretos filtrados en aplicaciones web.
    • Se añadió la detección de la puerta trasera de liblzma.
    • Se añadió la detección de CVE-2023-48788, CVE-2021-44529, CVE-2019-7256, CVE-2022-20767, CVE-2022-0412 y CVE-2024-1212.
    • Se mejoró la detección de información de identificación personal (PII). Ahora la regla detecta muchos más métodos vulnerables que filtran datos PII. La filtración de PII ahora también se detecta mediante una regla estática.
    • Se mejoró la detección de la configuración de contenido mixto en WebView mediante el análisis y la detección de más configuraciones peligrosas de WebView.

    🤖 Código abierto

    🐞 Corrección de errores

    • Se corrigió que, al confirmar activos, el color personalizado predeterminado fuera el rojo.
    • Se corrigió que los filtros de búsqueda de Android e iOS no funcionaran para los activos potenciales.
    • Se corrigió el ADN del comparador de CVE para que tenga en cuenta los CVE más recientes.
  17. Detección de inyección de CSS, compatibilidad con ARM64 y migración de las imágenes de Docker de los agentes.

    Esta actualización introduce correcciones en la superficie de ataque, la migración de las imágenes de Docker de los agentes a Docker Hub, capacidades de detección de vulnerabilidades mejoradas y compatibilidad con la arquitectura ARM64 en OSS.

    Esta actualización introduce correcciones en la superficie de ataque, la migración de las imágenes de Docker de los agentes a Docker Hub, capacidades de detección de vulnerabilidades mejoradas y compatibilidad con la arquitectura ARM64 en OSS.

    🕸️ Superficie de ataque

    • Se abordó el problema por el cual la superficie de ataque creaba activos no confirmados a partir de las vulnerabilidades detectadas. Ahora los usuarios pueden recopilar métricas solo de los activos confirmados y mantenidos de la superficie de ataque, sin problemas derivados de activos no validados procedentes de los escaneos.

    🛠️ Infraestructura

    • Se migraron las imágenes de Docker de los agentes a Docker Hub para mejorar la visibilidad y la velocidad de los agentes de OXO de código abierto.

    📦 Detección

    • Se añadió la detección de la vulnerabilidad de path traversal de aiohttp que se está explotando activamente.
    • Se añadió la detección de vulnerabilidades de inyección de CSS que conducen a la toma de control de la aplicación, el keylogging y el defacement.

    🤖 Código abierto

    • Se añadió compatibilidad con la arquitectura ARM64, lo que permite ejecutar el veterano OXO en equipos Mac a velocidad nativa.
  18. Archivos PCAP de escaneo expuestos y mapeo personalizado de JIRA

    Esta actualización introduce una serie de nuevas funcionalidades relacionadas con el IDE, la integración con Jira y OXO, además de numerosas mejoras en la plataforma.

    Esta actualización introduce una serie de nuevas funcionalidades relacionadas con el IDE, la integración con Jira y OXO, además de numerosas mejoras en la plataforma.

    📄 Archivos PCAP expuestos en el IDE.

    • Pensado para los equipos de seguridad que desean profundizar aún más en el análisis, ahora puede descargar todos los PCAP sin procesar de su escaneo móvil completo.
      PCAP files

    🤖 Código abierto

    • Los binarios del orquestador de escaneos OXO están disponibles con cada nueva versión para Ubuntu, macOS y Windows.

      OXO Binaries

    • Se añadieron atajos para las claves de agente: en lugar de

    oxo scan run --agent agent/ostorlab/nmap ip 8.8.8.8
    

    Ahora basta con ejecutar:

    oxo scan run --agent nmap ip 8.8.8.8
    

    O bien

    oxo scan run --agent @your-org/nmap ip 8.8.8.8
    
    • Se añadió compatibilidad para escanear rangos de red y direcciones IP en el runtime en la nube.
    oxo scan --runtime=cloud run -g network_agent_group.yaml ip  8.8.8.8/30
    

    📑 Mapeo de campos personalizados de Jira

    • Si tiene habilitada la integración con Jira en Ostorlab, ahora puede mapear los campos personalizados de sus tickets con los campos de Ostorlab.
      Custom mapping
    • Los campos y los valores se pueden sincronizar desde su proyecto de JIRA hacia Ostorlab y viceversa.

    🕸️ Mejoras en la superficie de ataque

    • Se añadió la posibilidad de editar los nodos potenciales y de especificar un propietario potencial personalizado.

    🔬 Detección de XSS

    • Mejoras en la detección de XSS por postMessage, con la detección de XSS en objetos de datos complejos.

    🐞 Corrección de errores

    • Se corrigió la segregación y se excluyeron las reglas poco fiables en el agente de VirusTotal.
    • Se resolvió la confusión de ecosistemas en la detección de dependencias desactualizadas.
  19. Mejoras en la CLI de código abierto, la plataforma y la detección.

    Esta actualización introduce varias mejoras en el escáner de XSS, en el funcionamiento de la CLI de código abierto y en la creación de reglas de monitoreo.

    Esta actualización introduce varias mejoras en el escáner de XSS, en el funcionamiento de la CLI de código abierto y en la creación de reglas de monitoreo.

    🛠️ Mejoras de la plataforma

    • Se reestructuró el nuevo flujo de creación de reglas de monitoreo para que sea más intuitivo y fácil de usar.
      Preview of New monitoring flow

    📦 Detección y base de conocimiento

    • Se añadió la detección de la vulnerabilidad de escritura fuera de límites en SSL VPN de Fortinet FortiOS.
    • Se mejoró el XSS Agent para detectar XSS basado en PostMessage.

    🤖 Código abierto

    • Se publicó la primera versión de Nebula Agent para persistir mensajes de forma local.
    • Se añadió compatibilidad con argumentos primitivos de los agentes en la ejecución de escaneos de la CLI. Puede pasar argumentos con la opción --arg, por ejemplo:
    oxo scan run --agent agent/ostorlab/nmap --follow agent/ostorlab/nmap --arg fast_mode:False ip 8.8.8.8
    

    Este comando iniciará un escaneo con el agente Nmap con el argumento fast_mode establecido en False:

    Preview of an oxo scan with agent arguments

  20. Mejoras en superficie de ataque, corrección, reglas de automatización y detección

    Esta actualización introduce una serie de novedades destinadas a mejorar la experiencia de usuario y la plataforma, y corrige errores en varias funcionalidades.

    Esta actualización introduce una serie de novedades destinadas a mejorar la experiencia de usuario y la plataforma, y corrige errores en varias funcionalidades.

    🕸️ Mejoras en la superficie de ataque y el inventario

    • Los usuarios ahora pueden exportar los activos del inventario a un archivo CSV para facilitar la manipulación y el análisis de los datos.
      Export assets
    • El campo de propietario del activo ahora se rellena previamente al editar uno o varios activos, así como al confirmar nodos potenciales.
    • Se corrigió un error por el cual fallaba la asignación de propietarios de la superficie de ataque a un auditor de la superficie de ataque cuando los usuarios creaban un propietario nuevo dentro del modal.

    📄 Mejoras en la corrección

    • Ahora se admiten expresiones regulares para filtrar datos en Remediation, Inventory y Attack Surface, lo que permite búsquedas más granulares.
    • Se corrigió el funcionamiento del filtro de exclusión para los tickets asignados y los autoinformados.
    • Se corrigieron las métricas de tickets para que se basen en la fecha de cierre en lugar de la fecha de modificación.
    • Los usuarios ahora pueden abrir los tickets creados en nuevas pestañas al usar la opción «Save & Add Another», para un acceso más cómodo.

    ⚙️ Novedades en las reglas de automatización

    • Se introduce una nueva acción de regla de automatización que permite eliminar las etiquetas asignadas a los tickets o activos seleccionados, lo que mejora la personalización y el control.
    • Ahora puede ver una lista de los elementos a los que se aplicará una nueva regla antes de crearla.
      Preview list of items new rule applies to

    🛡️ Mejoras en los escaneos

    • Se corrigió un problema con las descargas múltiples de escaneos exportados.
    • Los resúmenes de escaneos móviles ahora muestran las direcciones IP en la vista previa de los enlaces del backend para ofrecer más contexto.
      Scan summary backend IPs

    📦 Detección y base de conocimiento

    • Se añadió la detección de vulnerabilidades de almacenamiento inseguro en aplicaciones móviles.
    • Se mejoraron las descripciones y recomendaciones de las vulnerabilidades de información de identificación personal (PII), con fragmentos de código ilustrativos.
    • También se refinaron las detecciones de inyección de HTML y de carga dinámica de código para aumentar su precisión.

    🤖 Código abierto

    • Se añadió compatibilidad para escanear una lista de activos mediante un archivo de definición de activos en YAML. Puede pasar un archivo de definición de activos con la opción -a, por ejemplo:
    oxo scan run --install -g agent_group.yaml -a assets_group.yaml
    

    OXO target group definition
    - Se corrigió un error relacionado con el progreso de descarga durante la instalación de agentes. El error era un KeyError que solía producirse por problemas de red al instalar agentes. Por este error, la instalación de agentes a veces fallaba. Ahora el error se gestiona correctamente, de modo que la instalación de agentes no falla.

    🗝️ Página de claves de API mejorada

    La página de claves de API se ha rediseñado para facilitar su uso.

  21. Mejoras en OXO de código abierto

    La última actualización de OXO de código abierto introduce mejoras sustanciales que ofrecen a los usuarios tiempos de arranque y de ejecución más rápidos. Además, esta actualización mejora las capacidades de búsqueda en la CLI para realizar consultas más ef...

    Mejoras en OXO de código abierto

    OXO de código abierto llega con nuevas funcionalidades y mejoras para facilitar su uso:

    Especificación de mensajes mejorada en los grupos de agentes :

    • Los usuarios ahora pueden especificar el origen de los mensajes dentro de un grupo de agentes.
    • Los usuarios ahora pueden especificar in_selector en la definición del grupo de agentes. Esta funcionalidad anula la configuración predeterminada establecida en el archivo YAML del agente, lo que ofrece mayor flexibilidad y personalización.
      Choose accepted agent

    Capacidades de búsqueda ampliadas en la CLI :

    • Búsqueda por calificación de riesgo : los usuarios ahora pueden buscar vulnerabilidades según calificaciones de riesgo concretas o una combinación de varias calificaciones de riesgo.
      Search with keywords
    • Búsqueda de palabras clave en distintos campos : los usuarios ahora pueden buscar hallazgos que contengan un texto concreto.
      Search with risk_rating

    Mejora del rendimiento :

    • Gracias a la reducción del intervalo de comprobación de estado de los agentes y a la optimización del proceso de escalado, los usuarios ahora experimentan tiempos de arranque y de ejecución más rápidos, lo que mejora de forma significativa la eficiencia general de OXO de código abierto.

    Mejoras de seguridad

    • Se mejoraron las capacidades de detección de vulnerabilidades de path traversal.
    • Se refinaron los mecanismos de detección para identificar mejor las vulnerabilidades de redirección de intents.
  22. Nombre de las credenciales de prueba

    La última actualización introduce la funcionalidad de «nombre de las credenciales de prueba», que permite a los usuarios etiquetar las credenciales de prueba para identificarlas y gestionarlas con mayor facilidad.

    Nombre de las credenciales de prueba

    Los usuarios ahora pueden asignar un nombre o etiqueta personalizado a sus credenciales de prueba para mejorar la organización y la identificación. Con la ayuda de este nombre o etiqueta opcional, los usuarios pueden reconocer y gestionar rápidamente sus credenciales de prueba y diferenciar entre distintas configuraciones de prueba.

    Test credential name

  23. Rutas de descubrimiento de la superficie de ataque

    La última actualización incorpora las rutas de descubrimiento de la superficie de ataque, que ofrecen información detallada sobre cómo se descubrieron los activos. Esta novedad ayuda a entender de qué activos procede un activo determinado.

    Rutas de descubrimiento de la superficie de ataque

    La última actualización incorpora las rutas de descubrimiento de la superficie de ataque, que ofrecen información detallada sobre cómo se descubrieron los activos. Esta novedad ayuda a entender de qué activos procede un activo determinado.

    La ruta de descubrimiento de la superficie de ataque de un activo se puede ver desde la página de detalles del activo: vaya a Inventory y haga clic en el activo.

    Attack Surface Discovery Path

    La ruta de descubrimiento también se puede ver desde la página de descubrimiento haciendo clic con el botón izquierdo en el activo dentro del grafo.

    Attack Surface Discovery Path Menu

    Atributos de las aristas del grafo

    Las aristas del grafo ahora muestran atributos, lo que facilita una comprensión más clara de las relaciones entre los nodos. Esto resulta útil cuando desea saber qué herramienta descubrió el nodo, cuándo se descubrió, cuándo fue «visto» por última vez, etc.

    Attack Surface graph edges attributes

    Estas actualizaciones contribuyen en conjunto a una comprensión más profunda del descubrimiento de la superficie de ataque.

  24. IAM, XSS y más de 1000 nuevas reglas dinámicas.

    Las actualizaciones recientes mejoran de forma significativa el análisis dinámico, con compatibilidad con nuevos lenguajes de programación y detección de patrones vulnerables, perfeccionan la gestión de IAM con nuevos roles, aportan mayor granularidad en el...

    🛠️ Análisis dinámico mejorado

    Durante el último mes se han logrado avances significativos en el análisis dinámico. Hemos ampliado nuestras capacidades para incluir compatibilidad de instrumentación con Java, Kotlin, Swift y Dart 🚀. También hemos mejorado nuestros mecanismos de detección, que identifican más de 1,365 nuevos patrones vulnerables en Swift y 846 en Dart.

    HTTP Folders

    🗝️ Gestión de IAM perfeccionada

    Hemos perfeccionado la gestión de IAM con dos nuevos roles: Reader, que ofrece acceso de solo lectura, y Attack Surface Auditor, destinado a realizar auditorías exhaustivas de la superficie de ataque. Esta actualización garantiza una gestión de accesos más adaptada y segura.

    HTTP Folders

    🔍 Información más detallada sobre la superficie de ataque

    La funcionalidad Attack Surface ahora ofrece un control de acceso más detallado, adaptado a cada Owner. Esta actualización mejora tanto la precisión de las recomendaciones de activos descubiertos como la especificidad de los derechos de acceso, lo que garantiza una gestión de activos más segura y eficiente.

    HTTP Folders

    🛡️ Capacidades de detección de XSS mejoradas

    Nuestras capacidades de detección de XSS se han renovado por completo, con mejores tasas de detección y una cobertura más amplia. Hemos añadido varios payloads nuevos y rediseñado nuestro enfoque de las pruebas autenticadas, lo que mejora notablemente la solidez de la autenticación durante las pruebas.

    📦 Detección avanzada de dependencias vulnerables

    Hemos mejorado la correlación entre las huellas de las aplicaciones y las búsquedas de vulnerabilidades conocidas. Esta mejora ha permitido detectar más de un 150% más de paquetes nuevos en diversos frameworks y lenguajes, lo que aumenta significativamente nuestra capacidad para identificar y mitigar vulnerabilidades.

    🐞 Corrección de errores

    • Se resolvió un problema que causaba errores en la detección de filtraciones de código de source maps.
    • Se corrigió un error que se producía al evaluar la reputación de las IP.
    • Se corrigió un error que impedía al crawler recopilar los encabezados de las solicitudes y las respuestas.
    • Se mejoró el tratamiento de los argumentos de gran tamaño recopilados durante el análisis dinámico.
    • Se corrigió un problema con los tiempos de espera de la pestaña XSS, de modo que no se pierda ningún hallazgo.
    • Se actualizaron y aclararon las descripciones de las entradas de nuestra base de conocimiento.
    • Se corrigieron los errores de validación de CSV durante las importaciones de activos.
    • Se mejoró el cálculo del ADN de vulnerabilidades en el XSS Agent para lograr una detección más precisa.
  25. Compatibilidad con Basic Authentication, HTTP folders y otras mejoras

    Ostorlab ha añadido compatibilidad con Basic Authentication y HTTP folders, además de varias mejoras en las secciones de superficie de ataque y de stack traces.

    HTTP Folders

    Presentamos HTTP Folders, una nueva forma de explorar la comunicación de su aplicación. Navegue fácilmente por dominios y subdominios para obtener una vista clara de las solicitudes y las respuestas, con información valiosa gracias a una visibilidad simplificada. Puede ver las HTTP folders de su aplicación en la sección IDE del informe de escaneo.

    HTTP Folders

    • ℹ️ Detailed Information (información detallada): cada HTTP folder incluye información detallada, como el dominio, el subdominio y una lista de solicitudes y respuestas.
    • 🔍 Search and Filter (búsqueda y filtrado): busque y filtre fácilmente las HTTP folders por dominio, subdominio o solicitudes concretas, lo que facilita un monitoreo y un análisis eficientes.

    Basic Authentication

    Ostorlab ahora admite Basic Authentication en los escaneos web. Pruebe aplicaciones sin complicaciones con Basic Authentication o con Composed Authentication (basada en formularios o en scripts) y logre un escaneo de mayor alcance.

    • 🔒 Various Authentication Methods (diversos métodos de autenticación): amplíe las posibilidades de prueba con la compatibilidad con Basic Authentication y Composed Authentication.
    • 🌐 Expanded Testing Scope (alcance de pruebas ampliado): garantice una mayor cobertura en las pruebas de su aplicación.

    Mejora de la superficie de ataque

    Hemos mejorado la sección Attack Surface para simplificar la navegación. Presentamos la nueva pestaña «Nodes», que ofrece una lista completa de todos los nodos del grafo de su superficie de ataque, junto con un resumen de sus propiedades, como el tipo y la propiedad. Puede ver los «Nodes» de su superficie de ataque en la sección Attack Surface.

    Attack Surface

    Mejora de la búsqueda en Stack Traces

    Hemos mejorado la búsqueda de Stack Traces en la pestaña Dynamic de la sección IDE. Ahora puede buscar stack traces por tipo de runtime, incluidos Flutter, C, Dex o Swift.

    Stack Traces

  1. Introducción de un sistema completo de registro de auditoría

    Introducción de un sistema completo de registro de auditoría que incluye inicios de sesión de usuarios, modificaciones de datos, cambios de configuración y más.

    Audit Logs (registros de auditoría)

    Introducción de un sistema completo de registro de auditoría. Esta nueva funcionalidad permite a los administradores de la organización seguir y monitorizar diversas actividades y cambios dentro de la organización, lo que ofrece una mayor visibilidad de las acciones de los usuarios. Puede ver los registros de auditoría de su organización en la sección Audit Logs de la Library.

    Audit Logs

    • 📜 Audit Actions: Auditoría de una amplia gama de acciones, como inicios de sesión de usuarios, modificaciones de datos, cambios de configuración y más.
    • 🕦 User Activity Tracking: Registro de las interacciones de los usuarios para ayudar a mantener la responsabilidad y la seguridad.
    • ℹ️ Detailed Information: Cada entrada del registro de auditoría incluye información detallada, como el usuario responsable, la marca de tiempo y una descripción de la acción concreta realizada.
    • 🔍 Search and Filter: Busque y filtre con facilidad los registros de auditoría por usuario, fecha o actividades concretas, lo que facilita una monitorización y un análisis eficientes.
  2. Soporte de la integración de CI/CD con Bitbucket y mejoras del IDE

    Soporte de la integración de CI/CD con Bitbucket, mejoras del IDE y más.

    Integración de CI/CD con Bitbucket

    Integre sin fricciones el escaneo de seguridad de Ostorlab en sus pipelines de CI/CD. Empiece con nuestra documentación.

    🔐 Mejoras del IDE y de seguridad

    • 📄 Los logs de los escaneos móviles se muestran directamente en el IDE.
      Logs del IDE
    • ⚡ IDE más rápido y más receptivo.
    • 🚫 Se añade la calificación de riesgo Critical.

      Calificación de riesgo crítica

    • 🌐 Informe de reputación para IP y dominios.

    • Detección de toma de control de cuentas mediante Oauth a partir de archivos de configuración
    • Los tickets de excepción y de falso positivo ya no se agregan.

    🎨 Mejoras y correcciones de la interfaz

    • 🛠️ Corrección de los resúmenes de escaneo de los escaneos compartidos.
    • 🖥️ Distinción entre destinos de la tienda y de archivos en las secciones de corrección: Los escaneos de la tienda y los escaneos de archivos ahora se agregan por separado. Esto permite distinguir entre ambos tipos de escaneos en la sección de corrección.
    • ⚡ Carga más rápida de la página de tickets.
    • Posibilidad de añadir títulos al crear escaneos.
      Títulos de escaneos
    • Nuevos eventos de escaneo en la página de tickets.
    • Soporte de imágenes SVG en las imágenes de la organización.
    • En la página de suscripción: se muestra la etiqueta Canceled solo si el plan está activo.
    • Al salir de la página de tickets en modo de edición, se muestra un aviso para guardar las modificaciones.
    • Rediseño de la página de ajustes de la organización.
    • Se añade el borrado masivo de credenciales de prueba.
    • Se añade la posibilidad de desactivar las notificaciones por correo electrónico.
    • Mejora de la presentación de las firmas de funciones con el nombre y el tipo de los parámetros.

    🔐 Actualizaciones de código abierto

    • Mejora del tratamiento de los problemas de conexión durante el inicio de los agentes.
    • Mejora de la presentación de las calificaciones de riesgo en la CLI.
  3. Mejoras de seguridad, mapeo de cumplimiento normativo y mejoras de la experiencia de usuario

    La nueva versión incorpora medidas de seguridad avanzadas, mapeo de cumplimiento normativo y mejoras de la experiencia de usuario, entre ellas la detección de inyección de URL y de toma de control de cuentas mediante OAuth, el mapeo de cumplimiento de PCI/G...

    🔐 Mejoras de seguridad:

    • 🛡️ Mejora de la detección de inyección de URL, se añade la detección de toma de control de cuentas mediante OAuth y la prevención de fugas de source maps, con una mejor detección de vulnerabilidades de dependency confusion.
    • 🌐 Mapeo de los estándares de cumplimiento normativo PCI y GDPR.
    • 📊 Separación de los hallazgos entre escaneos de la tienda y de archivos para un reporte más claro.
    • 🚫 Mejora del reporte de vulnerabilidades CVE.

    🚀 Mejoras de la experiencia de usuario:

    • 📄 Informes PDF mejorados, con mejores gráficos y resúmenes.
    • ⚡ Se logra una aceleración de 10x en la detección de secretos para escaneos más rápidos.
    • 🖥️ Se introduce una nueva interfaz de tickets y corrección para una mejor usabilidad y acciones comunes.
    • 🔍 Mejora de la funcionalidad de búsqueda de escaneos para facilitar la obtención de información.
  4. Soporte de escaneo de SBOM en los pipelines de Circleci, AzureDevOps y GitHub, y soporte de escaneo de varios SBOM

    Soporte para varios.

    Se ha añadido soporte para el escaneo de varios SBOM y la posibilidad de escanear archivos SBOM mediante las integraciones de CI/CD.

    📢 Soporte de SBOM en CI/CD

    🔄🛠️ ️Ahora es posible ejecutar el escaneo de archivos SBOM mediante las integraciones de CI/CD de ostorlab; para más información, consulte Github Integration, Azure-Devops Integration, CircleCi Integration

    CircleCi

    📢 Multi-SBOM

    Multi-Sbom

    Ostorlab ahora soporta el escaneo simultáneo de varios archivos de lista de materiales de software (SBOM) 📁📝 Documentación.

  5. Filtrado de los elementos del informe PDF por calificación de riesgo y estado del ticket

    Ostorlab ha añadido soporte para filtrar los elementos del informe PDF por calificación de riesgo y estado del ticket.

    Ostorlab ahora soporta el filtrado de los elementos del informe PDF por calificación de riesgo y estado del ticket.

    Cuadro modal para filtrar los elementos del informe PDF por calificación de riesgo y estado del ticket

    Los estados de los tickets ahora también se incluyen en el informe para una mejor comprensión:

    Informe PDF que muestra la calificación de riesgo y el estado del ticket

  6. ¡A corregir en agosto!

    Durante nuestra reciente Fix-It Week 🛠️😃, nuestro equipo dedicado realizó un enorme esfuerzo para abordar y resolver más de 107 problemas que afectaban a nuestros sistemas.

    Durante nuestra reciente Fix-It Week 🛠️😃, nuestro equipo dedicado realizó un enorme esfuerzo para abordar y resolver más de 107 problemas que afectaban a nuestros sistemas. Esta semana llena de acción dio lugar a numerosas mejoras de funcionalidad, estabilidad y seguridad en varios componentes de nuestra aplicación. 🚀🔧🔒 A continuación se destacan las correcciones más notables: 📋🔍

    Seguridad:

    • Mejora de la detección y corrección de ataques de fuerza bruta, en particular el credential stuffing 🔐💪
    • Mejora del tratamiento de XSS en el fuzzing de entradas de formularios 🛡️🔍
    • Mejora de la descripción y la recomendación de varias vulnerabilidades comunes 📝🔒
    • Mejora de la detección de fingerprint de dependencias de Xamarin 🧐🔍

    Superficie de ataque:

    • Mejora del tratamiento de valores de TLD en casos límite 🔄🔍

    Interfaz:

    • Se añade el filtrado de elementos en el modo de edición de tickets 🔍🎫
    • Mejoras de la interfaz 🎨✨

    Producción:

    • Serie de correcciones de errores, eliminación de código muerto y actualizaciones de versiones, algunas con su buena ración de roturas, dolor, sudor y lágrimas 😅🚑🔧
    • Se añade soporte para la descarga con geofencing en más países 🌍📥🔒

    Monkey Tester:

    • Se abordan problemas de navegación en algunos casos límite mediante detección de imágenes y lectura con OCR 🐒🔍📖

    Jira:

    • Actualización de la Jira Projects API para obtener los proyectos en modo real 📊🔄
    • Se añade el backporting de tickets en caso de que cambien los ajustes del proyecto de Jira ↩️🎫

    Móvil: * Soporte de distintas regiones en el iOS Downloader: se añade soporte para descargar aplicaciones iOS en Japón, Rusia, Reino Unido, Alemania y China 🌏📱🇯🇵🇷🇺🇬🇧🇩🇪🇨🇳.

  7. Detección ampliada de dependencias

    Ostorlab ahora soporta la carga de un SBOM o de un archivo de bloqueo para la detección ampliada de dependencias.

    Nos complace anunciar que Ostorlab ahora soporta la carga de un SBOM o de un archivo de bloqueo (Lockfile) para la detección ampliada de dependencias.

    Crear un escaneo con un SBOM o un archivo de bloqueo

    Archivos soportados

    La plataforma soporta una amplia lista de SBOM y archivos de bloqueo.

    • SPDX
    • CycloneDX
    • gradle.lockfile
    • pubspec.lock
    • buildscript-gradle.lockfile
    • pnpm-lock.yaml
    • package-lock.json
    • packages.lock.json
    • pom.xml
    • Gemfile.lock
    • yarn.lock
    • Cargo.lock
    • composer.lock
    • conan.lock
    • mix.lock
    • go.mod
    • requirements.txt
    • Pipfile.lock
    • poetry.lock

    Para empezar, consulte los pasos detallados de nuestra documentación de integración aquí.

  8. Integraciones de CI/CD con CircleCI y AppCenter

    Incorporación de las integraciones de CI/CD con CircleCI y AppCenter.

    Nos complace anunciar la incorporación de las integraciones de CI/CD con CircleCI y AppCenter.

    📢 Circleci

    Con el orb de CircleCI, puede integrar el escaneo de seguridad en su pipeline de despliegue. Con esta integración, puede mejorar la seguridad de sus aplicaciones durante el proceso de despliegue.

    CircleCi

    Para empezar, consulte los pasos detallados de nuestra documentación de integración aquí.

    📢 AppCenter

    Con la integración de AppCenter, puede incorporar el escaneo de seguridad de Ostorlab en sus pipelines de CI/CD.

    CircleCi

    Para obtener más información e instrucciones, consulte la documentación aquí.

  9. Nuevas funcionalidades y correcciones de julio de 2023

    Nos complace presentarle un conjunto de mejoras y funcionalidades: detección de vulnerabilidades de Flutter de código abierto, soporte ampliado de autenticación social para Google y Github, resúmenes mejorados con IA, una interfaz de notificaciones renovada...

    Nos complace anunciar una serie de actualizaciones y mejoras diseñadas para mejorar su experiencia y su seguridad. Estas son las novedades:

    🔐 Mejoras de seguridad

    • Se añaden más de 200 reglas de detección específicas de Flutter para detectar más vulnerabilidades.🎯
    • Mejora de las entradas de vulnerabilidades de varios problemas, como la inyección de plantillas, la inyección XML, el path traversal en ZIP y más.🔧
    • Se abordan la autenticación biométrica insegura y el XSS del lado del cliente entre las nuevas vulnerabilidades.🛡️
    • Lanzamiento de un módulo vulnerable de Flutter de código abierto para que la comunidad contribuya.🚀
    • Lanzamiento de una funcionalidad de detección de devsettings inseguros de Facebook.🔍
    • Correcciones menores y mejoras en nuestro proceso de generación de PDF.📝

    🔄 Mejoras de autenticación

    • La autenticación social ahora soporta los proveedores Google y Github, lo que permite un inicio de sesión fluido y seguro.🔑

    🧠 Actualizaciones de IA y análisis

    • Introducción de un sistema de resumen y recomendaciones mejorado con IA para una mejor toma de decisiones.🤖
    • Se añade el listado dinámico de llamadas al entorno de análisis, lo que permite una exploración más completa.🔎
    • Se retiran algunos hallazgos de iOS para obtener resultados más precisos.❌

    🖥️ Mejoras de UI y UX

    • Rediseño de la interfaz de notificaciones para una experiencia de usuario más fluida.🔔
    • Se añade el recuento de tickets en el menú de corrección para una mejor gestión de las tareas.📊
    • Lanzamiento de filtros de búsqueda por duración para refinar los resultados de búsqueda.⏱️
    • Los recuentos de cupos ahora son visibles en la página de pago para mayor transparencia.💳
    • También hemos dado a nuestro blog un aspecto nuevo y renovado.🌐

    🤝 Integración y soporte

    • Correcciones menores de errores en el soporte de la integración con Jira para una colaboración más fluida.🔧
    • Mejora del soporte de geofencing para varios países, incluidos India y Reino Unido.🌍
    • Mejora del soporte del Monkey Tester para la navegación basada en Webview tanto en Android como en iOS.📱

    🐛 Correcciones de errores y contribuciones de código abierto

    • Corrección de errores en el soporte de archivos AAB para una mejor experiencia con las aplicaciones.🛠️
    • Corrección de varios problemas en agentes de código abierto como Truffle Hog y Semgrep.🐞
    • Lanzamiento de un agente OSV de código abierto para una mayor colaboración de la comunidad.👥
    • Corrección de errores menores para mejorar el funcionamiento de las reglas de automatización (Automation Rules).🔄
  10. Funcionalidades de seguridad mejoradas, nuevas reglas de automatización y planes anuales flexibles para una mejor experiencia de usuario

    La última versión incluye varias mejoras, como una navegación más rápida, informes semanales, la exportación a CSV, nuevas detecciones de vulnerabilidades, una autenticación 2-FA mejorada, la extracción del enrutamiento dinámico de frameworks web populares,...

    Nuestra última versión incluye numerosas mejoras diseñadas para elevar su experiencia de seguridad con Ostorlab. Desde el descubrimiento de la superficie de ataque hasta la detección de vulnerabilidades y la generación de informes, hemos dado pasos importantes para que su camino hacia la seguridad sea más fácil que nunca.

    Estos son algunos de los puntos destacados de nuestra última versión:

    • Navegación más rápida y sencilla por los artefactos y la cobertura de los escaneos;
    • Informes semanales que aportan información valiosa sobre tendencias y patrones;
    • Botón de exportación a CSV tanto en el menú de escaneos como en el de tickets, para mayor comodidad;
    • Más de 50 nuevas detecciones de vulnerabilidades, que mejoran aún más la calidad de nuestras evaluaciones de seguridad;
    • Mejora de la autenticación 2-FA por SMS, que aporta una capa adicional de seguridad;
    • Extracción del enrutamiento dinámico de frameworks web populares como Next.js y Nuxt.js, que ayuda a identificar posibles vulnerabilidades en sus aplicaciones web de forma más eficiente.

    Nuevas reglas de automatización

    Nos complace anunciar el lanzamiento de nuestras nuevas funcionalidades de reglas de automatización, diseñadas para agilizar su flujo de trabajo y simplificar su gestión de la seguridad. Con estas nuevas funcionalidades, ahora puede asignar propietarios, establecer etiquetas, enviar notificaciones por correo electrónico y más de forma automática.

    Estos son algunos ejemplos de cómo pueden resultar útiles las nuevas reglas de automatización:

    • Asignar automáticamente vulnerabilidades a un usuario para su corrección;
    • Confirmar los activos descubiertos y asignarles un propietario automáticamente;
    • Aplicar etiquetas específicas a los activos que coincidan con determinados filtros;
    • Recibir notificaciones por correo electrónico cuando los activos coincidan con un patrón específico, por ejemplo, cuando un posible servicio tenga SSH expuesto en un puerto no predeterminado.

    Planes anuales flexibles: utilice sus cupos de pruebas cuando quiera y donde quiera

    Nos entusiasma anunciar que hemos realizado cambios importantes en nuestros planes anuales a partir de sus comentarios. Una de las funcionalidades más solicitadas por nuestros usuarios ha sido la posibilidad de ajustar el uso de sus planes anuales para cubrir picos de necesidades de pruebas, sin perder cupos de pruebas durante los periodos de inactividad o de desarrollo.

    Nos complace informarle de que hemos tomado nota de sus comentarios y hemos realizado los ajustes necesarios en nuestros planes anuales, que ahora permiten acceder a todos los cupos de pruebas en cualquier momento. Además, puede estar tranquilo: los cupos de pruebas no utilizados no se perderán en un mes determinado.

    Estas actualizaciones ya están disponibles para nuestros usuarios actuales con un plan activo y para quienes deseen suscribirse a un plan anual.

    Esperamos que estos cambios le permitan aprovechar al máximo el valor de nuestro servicio y cubrir sus necesidades de pruebas sin complicaciones.

  11. Detección mejorada de la superficie de ataque: escaneos más rápidos, superficie de ataque de aplicaciones móviles y mejor navegación

    Se han realizado mejoras significativas en la plataforma de detección de la superficie de ataque, como el filtrado avanzado de activos, funciones de búsqueda, botones de acción rápida y la importación masiva de activos; también se menciona la posibilidad de...

    Mejoras de la superficie de ataque

    Hemos realizado una larga lista de cambios para mejorar la experiencia de detección y navegación de su superficie de ataque.

    Estas son solo algunas de las nuevas funcionalidades:

    • Acote cualquier activo con el botón de filtro y acceda a sus conexiones directas con otros activos, o incluso a las de segundo y tercer nivel. Esta funcionalidad ayuda a entender cómo el descubrimiento de la superficie de ataque detecta nuevos activos. Un gran ejemplo es un usuario que registra con su correo electrónico de trabajo varios dominios nuevos que no se rastreaban en ningún otro lugar. Ya lo sabe, John, el de Marketing 🙂.
    • Incorporación de potentes funciones de búsqueda, como buscar por varios tipos de propiedad o excluir los activos que coinciden con un patrón de búsqueda.
    • Prácticos botones de acción rápida para lanzar un escaneo o añadir una regla de monitorización. Si siente curiosidad por las vulnerabilidades de ese activo, solo tiene que pulsar «Quick Scan».
    • La importación masiva de activos permite añadir muchos activos con solo cargar un archivo CSV.
    • Acceda a los datos de los activos directamente desde el grafo de la superficie de ataque, con información como registros DNS, servicios abiertos, bibliotecas utilizadas, datos de Whois, certificados en uso y mucho más.

    Una mirada más profunda a la superficie de ataque de sus aplicaciones móviles.

    La superficie de ataque no son solo nombres de dominio y direcciones IP, especialmente si su empresa se centra en el móvil.

    La superficie de ataque de Ostorlab ahora detecta y rastrea la superficie de ataque de las aplicaciones móviles: qué expone la aplicación, qué funcionalidades peligrosas utiliza, qué bibliotecas emplea y, sobre todo, el seguimiento de sus cambios y de cuándo se producen. Incluso listará todos los sistemas de backend e indicará su ubicación geográfica.

    Mobile Scan Summary (resumen del escaneo móvil)

    Nuestro trabajo más reciente incluye una nueva funcionalidad de información del escaneo, con un resumen de los informes de escaneo y recomendaciones prácticas sobre cómo mejorar la seguridad de su aplicación. Enriquecido con datos de la superficie de ataque, el informe aporta información útil sobre el impacto de los problemas identificados.

    Escaneos más rápidos 🏎🏎🏎

    Si lleva tiempo utilizando la plataforma, es posible que haya notado que los escaneos se ejecutan más rápido, mucho más rápido. Esto ha requerido un esfuerzo de ingeniería considerable para aumentar la velocidad sin sacrificar la calidad. Este es solo el primer paso para lograr que un escaneo completo termine en menos de una hora, algo que pretendemos conseguir antes de que acabe este año.

  12. Reglas de automatización, opciones de exportación, interfaz y soporte mejorados.

    Mejora de las reglas de automatización, las opciones de exportación, la interfaz y el soporte. Se añaden funcionalidades de búsqueda, detalles del historial y guardado de búsquedas. Corrección de errores y optimización del rendimiento.

    • 🆕 Lanzamiento de nuevas reglas de automatización para asignar propietarios automáticamente, establecer etiquetas, notificar resultados, etc.
    • 🆕 Se añaden nuevas opciones de exportación a CSV y una copia del ticket.
    • ⬆ Mejora de la interfaz de la superficie de ataque con capacidades de búsqueda.
    • 🆕 Se añaden detalles a la página Plans sobre el uso exacto del historial.
    • ⬆ Mejora de la velocidad y de la interfaz de los artefactos de escaneo y de la cobertura de llamadas.
    • 🆕 Se añade soporte de Jenkins para nodos de compilación remotos.
    • 🆕 Lanzamiento del correo electrónico semanal de resumen de la organización, con los últimos escaneos, los últimos hallazgos y los elementos que requieren atención.
    • 🆕 Se añade la posibilidad de guardar búsquedas.
    • 🐛 Múltiples correcciones en la creación de tickets de Jira.
    • ⬆ Se añade una nueva búsqueda a la página de monitorización.
    • 🐛 Corrección del tratamiento de archivos XAPK.
    • 🆕 Se añade a los informes PDF la nueva funcionalidad de resumen del escaneo.
    • ⬆ Mejora de la cobertura del grabador de autenticación web para soportar nuevos casos.
    • 🆕 Se añade soporte en el crawler para la extracción de rutas de frameworks web con enrutamiento dinámico como Next.js y Nuxt.js.
    • 🆕 Lanzamiento de un nuevo agente de código abierto para trufflehog.
    • 🆕 Se añade soporte de VPN Wireguard a varios agentes de código abierto como nmap, tsunami, nuclei ...
    • 🆕 Mejora del soporte del Monkey Tester para la autenticación 2-FA por SMS .
    • ⬆ Mejora del reporte de bases de datos públicas de Firebase.
    • ⬆ Se añade la detección de implementaciones inseguras de autenticación biométrica en Android.
    • ⬆ Mejora del reporte de vulnerabilidades de tráfico en texto claro.
    • ⬆ Mejora del fuzzer de vulnerabilidades de backend, puesta en producción del pipeline de aprendizaje y adición de nuevos casos de prueba para inyección SQL.
    • 🆕 Mejora de la detección de PII en los logs.
    • 🐛 Despliegue de múltiples correcciones y mejoras en la detección de secretos.
    • ⬆ Mejora de más de 50 entradas de la base de conocimiento, como hasFragileUserData, con mejores descripciones y recomendaciones.
    • ⬆ Mejora de la detección de ajustes inseguros de rutas de file provider.
    • 🐛 Optimización del rendimiento de varias consultas, con una mejora del rendimiento del 86%.
  13. Mayor velocidad y fiabilidad de los escaneos, y otras mejoras.

    Mayor velocidad y fiabilidad de los escaneos, introducción del seguimiento de la superficie de ataque móvil y mejora de la detección de backends y del reporte de la ubicación geográfica.

    • 🎉 Escaneos más rápidos y mayor fiabilidad de los escaneos
    • 🚀 Seguimiento e historización de la superficie de ataque móvil
    • ⚡ Mejora de la detección de backends y del reporte de la ubicación geográfica

  1. Métricas mejoradas para la salud de los escaneos, la corrección y la superficie de ataque

    Métricas y panel mejorados para la salud de los escaneos, la corrección y el seguimiento de la superficie de ataque con datos históricos..

    • 🎉 Métricas mejoradas, con más de 100 métricas nuevas recopiladas y un nuevo panel que muestra la salud de los escaneos, la mejora de la corrección y la evolución de la superficie de ataque.
    • 🔒 Seguimiento e historización de la superficie de ataque, que permite saber qué servicios y bibliotecas están presentes y cuándo se introdujeron.
  2. Lanzamiento del descubrimiento de activos de la superficie de ataque

    Presentamos el descubrimiento de activos de la superficie de ataque (Attack Surface), los activos configurables, una mejor instrumentación de escaneos y una gestión de planes mejorada.

    • 🚀 Lanzamiento del descubrimiento de activos de la superficie de ataque (Attack Surface), un enfoque basado en grafos con mayor cobertura para una mejor detección de activos.
    • ⚡ Posibilidad de configurar activos con propietarios, color, notas, etiquetas, ubicación y calificación de riesgo para facilitar la incorporación de contexto e influir en la calificación de riesgo de las vulnerabilidades.
    • 📘 Recopilación del historial de los activos con información como DNS, servicios y puertos abiertos, stacks tecnológicos y whois. Esto permite seguir los cambios y monitorizar la evolución a lo largo del tiempo.
    • 🔬 Instrumentación de escaneos lista para usar con opentelemetry y mejor depuración del motor de código abierto de Ostorlab.
    • 💻 Código abierto de varios detectores nuevos para secuestro de dominios, reconocimiento, fingerprinting ...
    • 🎌 Posibilidad de buscar aplicaciones en la tienda por país.
    • 📄 Autenticación basada en certificados para Mobile Scans y autenticación basada en scripts para escaneos web.
    • 🐒 Nuevo entorno de análisis para aplicaciones web con tráfico interceptado y visualización de la cobertura del rastreo (este tiene muy buena pinta).
    • 📝 Mejor gestión de planes para grandes organizaciones, con la posibilidad de transferir suscripciones y ajustar su tamaño al instante.
    • 🎩 Integraciones de Jira mejoradas, con prueba de configuración, selección de la calificación de riesgo y mejor sincronización de la información.
  3. Marzo-abril-mayo de 2022

    Nos complace anunciar un conjunto de nuevas mejoras.

    • 💎 Nuevo Attack Surface Discovery para descubrir activos propios conocidos y desconocidos y programar su monitorización continua
    • 🔒 Se añade soporte para usar un script de Chrome Recorder para la autenticación
    • 🎉 Se añade soporte para monitorización basada en CRON con programaciones definidas
    • 🔨 Integraciones con Github Actions
    • 🎉 Código abierto de más de 20 agentes de pruebas de seguridad (Zap, Whatweb, Whois IP, Whois Domain, Wappalyzer, Virus Total, Tsunami, Tracker, Subfinder, Openvas, Nuclei, Nmap ...)
    • 🚀 Mejora del rendimiento y de la resiliencia de Ostorlab Agent Builder
  4. Noviembre-diciembre de 2021 / enero-febrero de 2022

    Nos complace anunciar un conjunto de nuevas mejoras.

    • 👾 Mejora de la detección de vulnerabilidades en Flutter y React-Native
    • 👾 Se añade la detección de varias clases nuevas de vulnerabilidades, incluida Log4J
    • 🎉 Código abierto del motor de escaneo de Ostorlab, con soporte para el entorno de ejecución local y entornos basados en Windows Se añade el Ostorlab Agent store para acceder y publicar fácilmente agentes de escaneo
    • 🚀 Nueva definición de agent-group para definir agentes de escaneo componibles
    • 🚀 Nuevo constructor de agent-group en la interfaz y generación del archivo de definición YAML
    • 🚀 Constructor automatizado de agentes a partir de un repositorio, que detecta y compila automáticamente las nuevas versiones
    • 🏫 Nuevo centro de aprendizaje con documentación, vídeos, ejemplos de escaneo y una base de conocimiento de vulnerabilidades
    • 🎉 Código abierto de la base de conocimiento de Ostorlab
    • 🎉 Código abierto de agentes para herramientas populares como Nmap, Tsunami, Nuclei y Virustotal
    • 🎉 Código abierto de agentes para un mejor seguimiento de vulnerabilidades (Tracker, Persist Vulnz, Inject Asset y Debug)
    • 🔐 Mejora de la seguridad de las cuentas con soporte de OTP (contraseña de un solo uso)
    • 🔨Se añade un portal de integraciones para configurar las nuevas integraciones soportadas
    • 🔨 Se añaden Jira, Gitlab y Jenkins para la integración de CI/CD y de tickets
    • 🔐 Se añade autenticación basada en SAML para el acceso empresarial mediante SSO

  1. Septiembre-octubre de 2021

    Nos complace anunciar un conjunto de nuevas mejoras

    • Lanzamiento de la Remediation API con una mejor gestión del ciclo de vida de las vulnerabilidades, que permite detectar vulnerabilidades corregidas, reaperturas y mantener el estado de las excepciones y los falsos positivos
    • Nuevo panel que ofrece una vista transparente de la postura de seguridad y de las tareas urgentes
    • Gestión de políticas de aplicación de parches y de prioridad con SLO, y herramientas para seguir y medir el rendimiento de las correcciones
    • Integraciones de terceros con Jira
    • Se añade una línea de tiempo de tickets con configuración dinámica de las horas de inicio y fin
    • Se añade la agrupación de tickets por estado, prioridad y etiqueta
    • Se añade el modo de edición masiva de tickets
  2. Agosto de 2021

    Nos complace anunciar un conjunto de nuevas mejoras

    Se ha trabajado en mejorar el Monkey Tester para aumentar la cobertura, añadiendo soporte para más estrategias y la generación avanzada de casos de prueba. El trabajo también incluyó un mejor tratamiento del empaquetado de aplicaciones y de la gestión de nuestra flota de dispositivos móviles.

    • 🤖 Un Monkey Tester completamente mejorado, con una cobertura de código muy superior
    • 💐 Visualización de la cobertura de llamadas de la interfaz para entender qué se ha hecho
  3. Julio de 2021

    Nos complace anunciar un conjunto de nuevas mejoras

    Se ha trabajado en mejorar la detección del Web Scanner, añadiendo varias funcionalidades, como el fingerprinting de backends, más vulnerabilidades y una mejor representación del modelo de vulnerabilidades de backend. El trabajo también incluyó la mejora del Monkey Tester para soportar estrategias de prueba más avanzadas. Actualizaciones principales:

    • 🤖 Se añade soporte para múltiples estrategias en el Monkey Tester
    • 🪲 Múltiples correcciones de errores y mejoras en el Backend Scanner, el XSS Scanner y las detecciones de fingerprint
    • 🤖 Escalado de la infraestructura de indexación de búsqueda para gestionar el aumento de activos cubiertos
  4. Junio de 2021

    Nos complace anunciar un conjunto de nuevas mejoras

    • 🤖 Soporte de nuevas vulnerabilidades de backend, como SQL con secuencias de escape JDBC, inyección de plantillas Jinja, serialización de objetos de Python ...
    • 🤖 Soporte de nuevas vulnerabilidades de backend, como XXE, inyección XSLT, serialización de Fastjson, RCE en PHP ...
    • 🪲 Ajustes del monitor JDWP de Android para mejorar la cobertura y el rendimiento.
    • 🚀 Paralelización y generación de modelos de vulnerabilidades de backend para mejorar la confianza en los falsos positivos hasta 6*9 (99.9999%).
  5. Mayo de 2021

    Nos complace anunciar un conjunto de nuevas mejoras

    • 🪲 Mejoras y correcciones de errores en el tráfico de API
    • 🔍 Múltiples mejoras de rendimiento y de resultados de la nueva funcionalidad de búsqueda
    • 🤖 Nuevo motor de instrumentación dinámica para iOS basado en LLDB
    • 🤖 Mejora de la instrumentación de iOS para capturar API peligrosas de SQL, Crypto, Keychain, Zip, Wifi, Webkit, Biometric, Filesystem, HTTP y Preferences
    • 🤖 Se habilita el backtracing de las API peligrosas para rastrear su uso
    • 🤖 Soporte de autenticación con credenciales en Web Scan
    • 🤖 Mejora del rastreo web para soportar HTML mutado
  6. Abril de 2021

    Nos complace anunciar un conjunto de nuevas mejoras

    • 🔍 Nuevas reglas para detectar patrones inseguros de JavaScript y nuevos usos inseguros de secretos.
    • 💐 Se añaden búsqueda, etiquetado y traza de llamadas de funciones externas, como JNI.
    • 🔍 Nueva capacidad de búsqueda en escaneos para buscar en todos los tipos de activos de análisis.
    • 💐 Capacidad de tráfico de API en el IDE.
    • 🤖 API para persistir el grafo de taint de un escaneo.
  7. Marzo de 2021

    Nos complace anunciar un conjunto de nuevas mejoras

    • 🪲 Correcciones en la indexación del Analysis Environment para habilitar la búsqueda de código y archivos
    • 📢 Se retira el tipo de escaneo Free+Analysis en una renovación del entorno de análisis
    • 🚀 Reescritura del modelo de inventario de activos que resuelve problemas de rendimiento y mejora un 600% la velocidad de carga de los escaneos.
    • 🤖 Soporte para persistir el grafo de taint para su uso por el Analysis Environment y la futura VulnAPI
    • 💐 Soporte para etiquetar funciones nativas en el IDE
    • 🔍 Se añaden múltiples métodos sink nuevos
    • 🪲 Eliminación de un falso positivo en la detección de cifrado débil RSA/ECB
    • 🪲 Correcciones de errores en el análisis de taint que provocaban detecciones omitidas
    • 🤖 Detección de claves de API válidas de Sendgrid
    • 🤖 Detección mejorada de ajustes peligrosos de Webview y retirada de las API no vulnerables
    • 🤖 Detección de Zip inseguro que conduce a la sobrescritura arbitraria de archivos mediante path traversal
    • 🪲 Corrección de la detección de la API de Twitter
  8. Febrero de 2021

    Nos complace anunciar un conjunto de nuevas mejoras

    • 🪲 Correcciones en la indexación del Analysis Environment para habilitar la búsqueda de código y archivos
    • 📢 Se retira el tipo de escaneo Free+Analysis en una renovación del entorno de análisis
    • 🚀 Reescritura del modelo de inventario de activos que resuelve problemas de rendimiento y mejora un 600% la velocidad de carga de los escaneos.
    • 🤖 Soporte para persistir el grafo de taint para su uso por el Analysis Environment y la futura VulnAPI
    • 💐 Soporte para etiquetar funciones nativas en el IDE
    • 🔍 Se añaden múltiples métodos sink nuevos
    • 🪲 Eliminación de un falso positivo en la detección de cifrado débil RSA/ECB
    • 🪲 Correcciones de errores en el análisis de taint que provocaban detecciones omitidas
    • 🤖 Detección de claves de API válidas de Sendgrid
    • 🤖 Detección mejorada de ajustes peligrosos de Webview y retirada de las API no vulnerables
    • 🤖 Detección de Zip inseguro que conduce a la sobrescritura arbitraria de archivos mediante path traversal
    • 🪲 Corrección de la detección de la API de Twitter
  9. Enero de 2021

    Nos complace anunciar un conjunto de nuevas mejoras

    • 🤖 Cambio de la codificación de la API de JSON a UBJSON para soportar el formato binario
    • 💐 Formato de JavaScript en Analysis Env
    • 💐 Detección de nuevos formatos de archivo en Analysis Env
    • 💐 Coloreado de los nodos de la traza de llamadas de Analysis Env para que coincida con el etiquetado de funciones y métodos
    • 🪲 Múltiples correcciones de errores y optimizaciones de rendimiento de Analysis Env
    • 📢 Soporte para compartir el acceso a un informe mediante un enlace compartible
    • 📢 Se añade un modo de edición a las vulnerabilidades para cambiar la calificación de riesgo o marcarlas como falso positivo
    • 🚀 Detección de nuevas claves secretas y funciones peligrosas

  1. Diciembre de 2020

    Nos complace anunciar un conjunto de nuevas mejoras

    • 📢 Lanzamiento del entorno de análisis de aplicaciones Android e iOS
    • 🚀 Soporte en Analysis Env para el listado de archivos APK e IPA con acceso al contenido
    • 🚀 Soporte en Analysis Env para el resaltado de código de HTML, Javascript, XML, Java y C++
    • 🚀 Soporte en Analysis Env para la extracción de plist binarios
    • 🚀 Soporte en Analysis Env para el desensamblado y la descompilación de archivos Macho y ELF para ARM y ARM64
    • 🚀 Soporte en Analysis Env para el listado de cadenas de archivos Macho y ELF
    • 🚀 Soporte en Analysis Env para el listado de clases DEX
    • 🚀 Soporte en Analysis Env para el listado de smali de DEX y la descompilación a Java
    • 🚀 Soporte en Analysis Env para la extracción de recursos de Android
    • 🚀 Soporte en Analysis Env para la extracción del manifiesto de Android
    • 🚀 Soporte en Analysis Env para la traza de llamadas a funciones de DEX, Macho y ELF con generación completa de refs y xrefs
    • 🚀 Soporte en Analysis Env para el etiquetado de funciones peligrosas para identificar puntos críticos de seguridad.
    • 🚀 Soporte en Analysis Env para la generación de trazas de llamadas contextuales.
  2. Octubre de 2020

    Nos complace anunciar un conjunto de nuevas mejoras

    • 📢 Lanzamiento de la monitorización continua de aplicaciones desde la tienda
    • 🔍 Detección de conexiones Bluetooth débiles
    • 🔍 Detección de receptores de broadcast dinámicos sin permisos
    • 📢 Nuevo Jenkins Plugin para integrar los pipelines de CI/CD con Ostorlab
    • 💐 Notificaciones por correo electrónico y en la interfaz para informar de eventos clave (finalización de un escaneo, cambio de contraseña ...)
    • 💐 Generación y gestión de claves de API expuestas desde la interfaz
  3. Septiembre de 2020

    Nos complace anunciar un conjunto de nuevas mejoras

    • 📢 Lanzamiento de Ostorlab lighthouse, que escanea de forma continua aplicaciones públicas
    • 📢 Lanzamiento de la interfaz de Ostorlab VulnDB para acceder a la base de datos interna de vulnerabilidades conocidas
    • 💐 Vulnerabilidades etiquetadas como que afectan a la seguridad y la privacidad, solo a la seguridad o solo a la privacidad
    • 🔍 Detección de varios ajustes de privacidad en el manifiesto de Android
    • 🔍 Detección del modo de depuración del SDK de Facebook
    • 🔍 Detección de seguimiento de la ubicación GPS que afecta a la privacidad
    • 🪲 Corrección del taint predeterminado insuficiente en los sinks y de la propagación ausente para Array y Const
  4. Agosto de 2020

    Nos complace anunciar un conjunto de nuevas mejoras

    • 📢 Funcionalidad de búsqueda y escaneo en la tienda de aplicaciones
    • 📢 Fingerprinting profundo de dependencias de terceros
    • 💐 Soporte de Markdown en el texto y la descripción de las vulnerabilidades
  5. Julio de 2020

    Nos complace anunciar un conjunto de nuevas mejoras

    • 📢 Ampliación de las reglas de dependencias de terceros
    • 🚀 Creación de una base de datos de vulnerabilidades no reportadas
  6. Junio de 2020

    Nos complace anunciar un conjunto de nuevas mejoras

    • 💐 Reporte de bibliotecas y dependencias de terceros
    • 🔍 Fingerprinting de bibliotecas nativas de Android, frameworks de iOS, plugins de Cordova, bibliotecas de JavaScript, bibliotecas de Xamarin y OpenSSL
    • 🚀 Base de datos de vulnerabilidades verificada y mejorada con todas las vulnerabilidades conocidas que afectan a bibliotecas y dependencias de terceros
    • 🚀 Soporte de indexación de Maven Jar y AAR, podspecs de Cocoapod y paquetes de NPM
    • 🔍 Detección de llamadas a API de Bluetooth peligrosas
  7. Mayo de 2020

    Nos complace anunciar un conjunto de nuevas mejoras

    • 📢 Exposición de la puntuación CVSSv3
    • 🤖 Soporte alfa para reglas de UI Automation
    • 🎁 Se añade el código fuente descompilado de Xamarin a la lista de artefactos
    • 🔍 Detección de secretos (claves privadas SSH, cuentas de servicio, tokens de Slack, etc.)
    • 🔍 Detección del uso de protocolos TLS obsoletos (SSLv2, SSLv3, TLSv1.0, TLSv1.1)
  8. Abril de 2020

    Nos complace anunciar un conjunto de nuevas mejoras

    • 📊 Se añade la generación de un informe PDF de resumen ejecutivo
    • 📢 Nueva calificación de riesgo Secure para indicar una implementación segura
    • 📢 Nueva calificación de riesgo Hardening para diferenciar entre una vulnerabilidad real y la ausencia de un mecanismo de bastionado
    • 📢 Se añade soporte para archivar escaneos
    • 📢 Se añade soporte para exportar escaneos
    • 🔍 Se añade la detección de nuevos sinks y sources que conducen a escritura insegura de archivos, TLS inseguro y ejecución de comandos
    • 🚀 Mejora del rendimiento del análisis de taint y aumento de la cobertura
    • 💐 Mejora de la representación de la información de taint
    • 💐 Mejora de la representación de los stack traces recopilados en el análisis dinámico
    • ⚠ Corrección de una inconsistencia en la calificación de riesgo
    • 🪲 Corrección de un falso positivo en la detección en iOS de la ausencia de las protecciones ARC y Stack Guard
  9. Marzo de 2020

    Nos complace anunciar un conjunto de nuevas mejoras

    • Soporte de la API de streaming para crear y detener escaneos
    • Soporte de suscripciones
    • Nueva entrada de la base de conocimiento (KB) para la inyección en Webview LoadURL
    • Correcciones de errores en el motor de hooking JDWP
    • Actualización del panel que muestra el plan de escaneo
    • Soporte para detener y archivar escaneos
  10. Febrero de 2020

    Nos complace anunciar un conjunto de nuevas mejoras

    • API para reglas de programación
    • Migración a Kubernetes
    • Soporte inicial de una API de streaming para crear escaneos
  11. Enero de 2020

    Nos complace anunciar un conjunto de nuevas mejoras

    • API para gestionar el inventario (aplicaciones móviles, URL, dominios, ...)
    • Interfaz para listar, crear y actualizar el inventario y los activos (Assets)
    • Integración con pipelines de CI/CD
    • Se retiran las interfaces antiguas

  1. Diciembre de 2019

    Nos complace anunciar un conjunto de nuevas mejoras

    • Lanzamiento de la versión alfa del nuevo front end de informes
    • Correcciones en los nombres de la API
    • Corrección del envío de las credenciales de prueba
    • Nuevo cliente de Google Play para soportar el escaneo directamente desde Play Store
    • Varias API nuevas pasan a GraphQL (gestión de cuentas y contraseñas, Artifacts)
    • Worker para gestionar trabajos de larga duración (generación de PDF y exportación de escaneos)
  2. Noviembre de 2019

    Nos complace anunciar un conjunto de nuevas mejoras

    • Avances en el nuevo front end de informes
    • Correcciones de errores en el sitio web público
    • Soporte de paginación simplificado en todas las API
    • API experimental para crear Web Scans
  3. Octubre de 2019

    Nos complace anunciar un conjunto de nuevas mejoras

    • Lanzamiento de una aplicación Android de código abierto para evaluar escáneres de vulnerabilidades
    • Ampliaciones de la API GraphQL con soporte para paginación, búsqueda de vulnerabilidades y paso del envío de aplicaciones en Base64 a multipart
    • Avances en el nuevo front end de informes
  4. Septiembre de 2019

    Nos complace anunciar un conjunto de nuevas mejoras

  5. Agosto de 2019

    Nos complace anunciar un conjunto de nuevas mejoras

    • Migración importante de toda la infraestructura y los datos existentes a los nuevos backends.
  6. Junio de 2019

    Nos complace anunciar un conjunto de nuevas mejoras

    • Refactorización de la infraestructura hacia una arquitectura de microservicios.
    • Separación del portal de usuario y del sitio web público para preparar la migración a serverless.
    • Separación del backend y adición de un backend de orquestación para preparar el paso de Swarm a k8s.
  7. Mayo de 2019

    Nos complace anunciar un conjunto de nuevas mejoras

    • Refactorización de la API con soporte para GraphQL.
    • Migración del sitio web, del portal de usuario y del orquestador a GraphQL.
  8. Abril de 2019

    Nos complace anunciar un conjunto de nuevas mejoras

    • Ampliación del banco de pruebas de vulnerabilidades.
    • Se añade soporte para la inyección de plantillas en 4 nuevos motores de plantillas de Java.
    • Se añade soporte para la detección de inyección de código Ruby.
    • Se añade soporte para la detección de inyección de código Node.js.
  9. Marzo de 2019

    Nos complace anunciar un conjunto de nuevas mejoras

    • Múltiples correcciones de errores y mejoras de rendimiento.
    • Corrección de un falso positivo en la detección de Template Injection.
    • Se añade soporte para la detección de inyección de código Python.
    • Se añade soporte para la detección de inyección por deserialización de pickle.
  10. Febrero de 2019

    Nos complace anunciar un conjunto de nuevas mejoras

    • Múltiples correcciones de errores y mejoras de rendimiento.
    • Mejora de la detección de XSS con soporte para múltiples vectores de callback.
  11. Enero de 2019

    Nos complace anunciar un conjunto de nuevas mejoras

    • Nuevo sistema alfa para detectar vulnerabilidades en backends a partir de las recopiladas anteriormente.
    • Creación de un nuevo banco de pruebas de vulnerabilidades.

  1. Diciembre de 2018

    Nos complace anunciar un conjunto de nuevas mejoras

    • Se añade soporte para la detección de XSS almacenado.
    • Rediseño completo del módulo de autenticación de escaneos. Funciona bien y envía menos solicitudes.
    • Menú de suscripción totalmente nuevo.
    • Temporada de limpieza de errores.
  2. Noviembre de 2018

    Nos complace anunciar un conjunto de nuevas mejoras

    • Se añade soporte para el envío de formularios en varios pasos.
    • Mejora de la detección automática de campos CSRF y de la actualización automática de tokens CSRF.
    • Versión alfa de los agentes de fingerprinting.
  3. Octubre de 2018

    Nos complace anunciar un conjunto de nuevas mejoras

    • Mejora importante de la cobertura de contextos XSS, larga vida a los payloads políglotas.
  4. Septiembre de 2018

    Nos complace anunciar un conjunto de nuevas mejoras

    • Mejora del tratamiento de CSRF en el escaneo web.
    • Se añade la funcionalidad de exportación e importación de escaneos para soportar el escaneo on-premise.
    • Implementación del agente ADB Proxy para soportar el escaneo on-premise.
    • Se añade la recopilación de capturas de pantalla y del tráfico de logcat durante el análisis dinámico.
    • Nuevas reglas de seguridad para Android Network Security Configuration.
    • Corrección de falsos positivos en las reglas de criptografía que usan taint estático.
    • Rediseño del formato de todas las reglas.
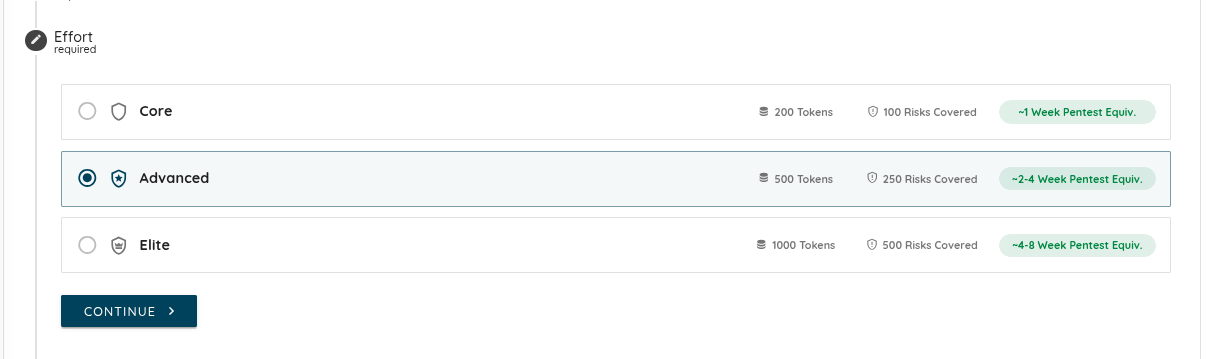
    • Corrección de la generación de PDF y soporte para el resaltado de código.
    • Se añade soporte para el rastreo de rutas conocidas
    • Se añade el panel Artifact para almacenar el código fuente extraído, las capturas de pantalla y los logs de tráfico.
    • Se añade la descompilación del código fuente de Xamarin.
    • Corrección de las pruebas de solicitudes duplicadas por parte del backend y del escáner XSS.
    • Trabajo inicial en la detección y generación de tokens CSRF para el fuzzing de solicitudes POST.
    • Se añade soporte para insertar payloads en subrutas.
  5. Agosto de 2018

    Nos complace anunciar un conjunto de nuevas mejoras

    • Un mes de correcciones de errores exhaustivas en todos los componentes principales.
    • Mejora de la capacidad de prueba del motor de escaneo.
    • Mejora de las funcionalidades de generación de informes.
  6. Julio de 2018

    Nos complace anunciar un conjunto de nuevas mejoras

    • Detección mejorada de vulnerabilidades de inyección de plantillas.
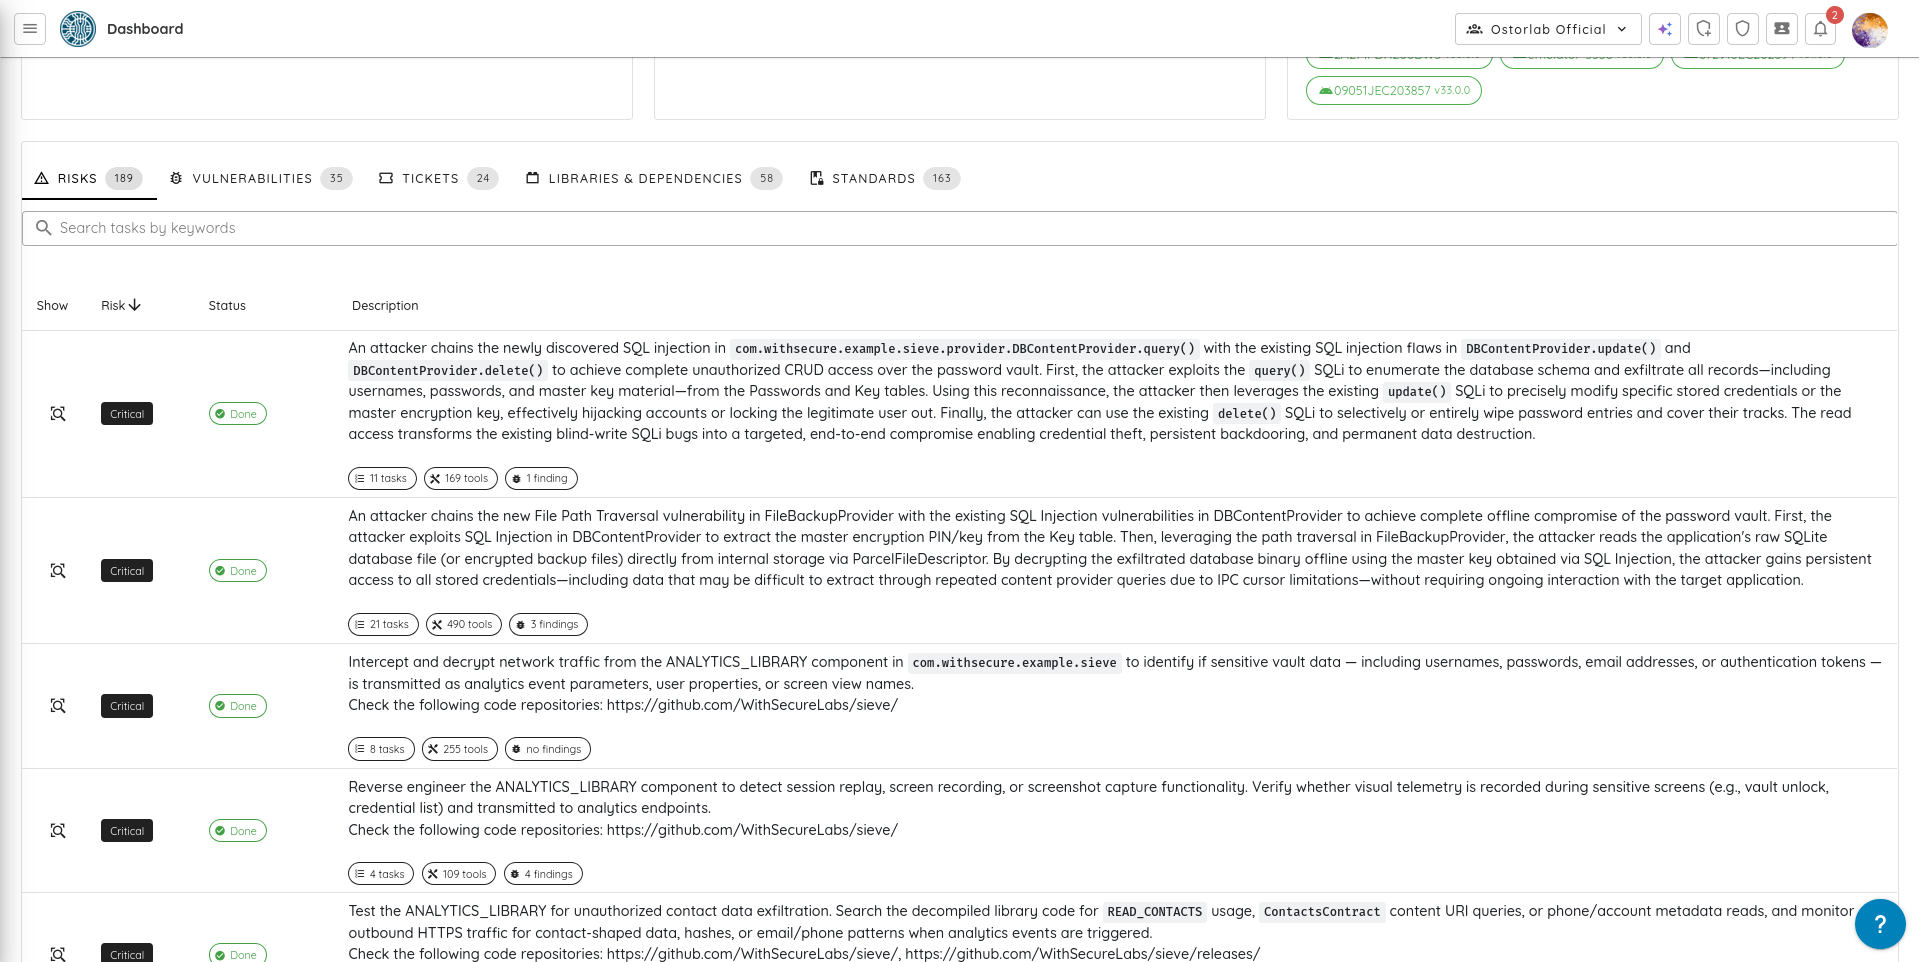
    • Nuevo escáner para detectar vulnerabilidades XSS.
    • Soporte mejorado para formatos de serialización anidados.
    • Rediseño importante del motor de programación de escaneos para mayor escalabilidad.
  7. Junio de 2018

    Nos complace anunciar un conjunto de nuevas mejoras

    • Nuevo motor de escaneo de backend con soporte beta para inyección SQL y XXE
    • Se añade soporte beta para el rastreo de contenido HTML.
  8. Mayo de 2018

    Nos complace anunciar un conjunto de nuevas mejoras

    • Aumento del límite de cobertura del escáner gratuito de 100 a 300.
    • Nuevo detector de IPA cifrados.
    • Corrección de un falso positivo en las reglas dinámicas que detectan cifrado débil.
  9. Abril de 2018

    Nos complace anunciar un conjunto de nuevas mejoras

    • Port de LLDB para iOS para que funcione en Linux.
    • Nuevo motor de escaneo de backend.
    • Nuevo crawler experimental.
  10. Febrero de 2018

    Nos complace anunciar un conjunto de nuevas mejoras

    • Se añade soporte para escaneos autenticados.
    • Versión final del motor de hooks de Java con soporte de stack trace e inspección completa del contexto.
    • Mejora importante del motor de taint que reduce los falsos positivos.
    • Múltiples correcciones de errores que afectaban a la generación de PDF y a la declaración de falsos positivos.
    • Se añade la funcionalidad para reportar falsos positivos y eliminarlos del informe final.
    • Múltiples reglas dinámicas nuevas para rastrear llamadas a funciones sensibles.
    • Nuevo agente para detectar archivos con material sensible, como claves privadas de cifrado.
  11. Enero de 2018

    Nos complace anunciar un conjunto de nuevas mejoras

    • Se muestra la cobertura del análisis estático de taint en el informe de escaneo.

  1. Diciembre de 2017

    Nos complace anunciar un conjunto de nuevas mejoras

    • Los ajustes de seguridad de transporte inseguro (Unsafe Transport App Security) en aplicaciones iOS se reportan como vulnerabilidades.
    • Mejora del rendimiento para soportar archivos multidex de gran tamaño.
    • Corrección de un error en xref de métodos para archivos multidex.
    • Mejora de la deduplicación de vulnerabilidades.
    • Múltiples correcciones de errores en las reglas de escaneo de iOS.
  2. Noviembre de 2017

    Nos complace anunciar un conjunto de nuevas mejoras

    • Opción avanzada para detectar permisos débiles de archivos tanto en Android como en iOS. (OWASP Mobile Top 10 - M2)
    • Opción avanzada para detectar fugas de información de identificación personal (PII) tanto en Android como en iOS. (OWASP Mobile Top 10 - M2)
    • Opción avanzada para detectar tráfico en texto claro tanto en Android como en iOS. (OWASP Mobile Top 10 - M3)
    • Opción avanzada para detectar validación TLS/SSL insegura tanto en Android como en iOS. (OWASP Mobile Top 10 - M3)
    • Opción avanzada para soportar la detección de llamadas de iOS a API criptográficas débiles. (OWASP Mobile Top 10 - M5)
    • Opción avanzada para soportar la descarga del informe en PDF.
  3. Septiembre de 2017

    Nos complace anunciar un conjunto de nuevas mejoras

    • Estabilización de la funcionalidad de escaneos ilimitados con correcciones de errores.
    • Corrección de falsos positivos en Insecure Encryption Mode.
    • Corrección de falsos positivos en la detección de ASLR para aplicaciones iOS.
    • Migración a una arquitectura en clúster para soportar el aumento de la carga de escaneos.
    • Versión final para soportar escaneos ilimitados dedicados.
  4. Agosto de 2017

    Nos complace anunciar un conjunto de nuevas mejoras

    • Nueva funcionalidad para soportar escaneos dedicados.
    • Ajustes y actualizaciones de la interfaz de usuario para soportar cargas rápidas.
  5. Julio de 2017

    Nos complace anunciar un conjunto de nuevas mejoras

    • Nuevo sistema de backend para soportar el aumento de la carga.
    • Refactorización importante del código de todos los agentes para soportar el nuevo sistema de backend.
    • Múltiples correcciones de errores.
  6. Junio de 2017
    Nos complace anunciar un conjunto de nuevas mejoras

    • Nuevo motor estático de taint para bytecode de Android.
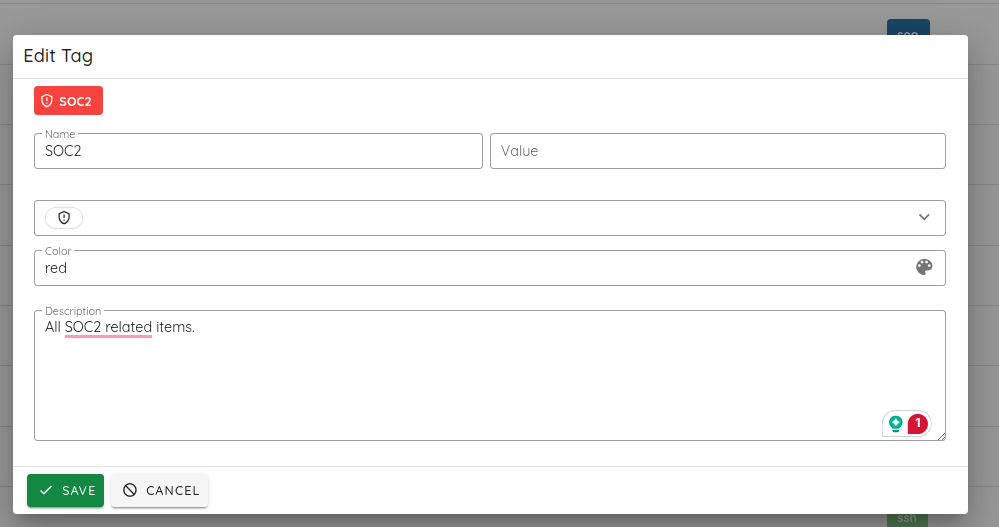
    • Múltiples correcciones de errores y ajustes de rendimiento.