
Búsqueda renovada, nuevas capacidades de detección, CVE explotados activamente y mucho más.
Las últimas versiones introducen una interfaz de búsqueda renovada, nuevas capacidades de detección, mejoras de rendimiento en la superficie de ataque y el inventario, y mucho más.
Búsqueda 🎨
- Revamped Search (búsqueda renovada): se rediseñó la interfaz de búsqueda para que buscar sea muy sencillo, sin la molestia de tener que recordar palabras clave de búsqueda.
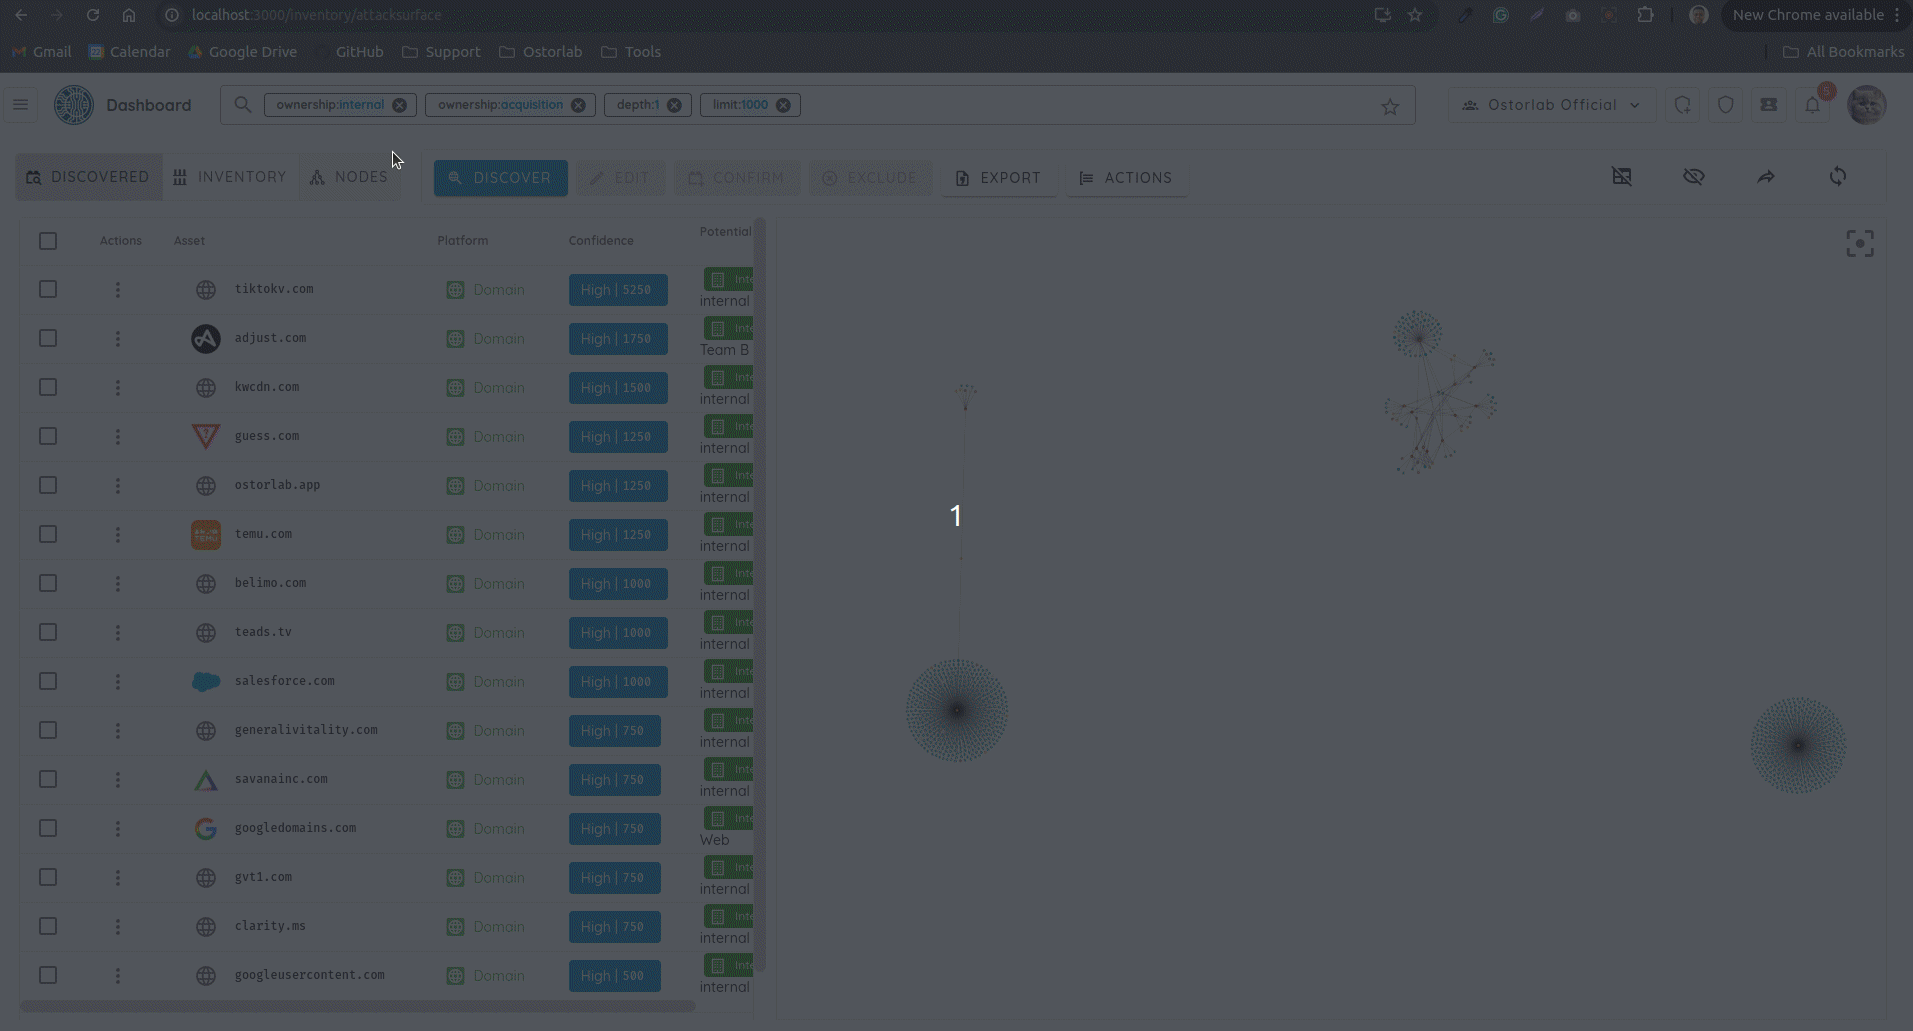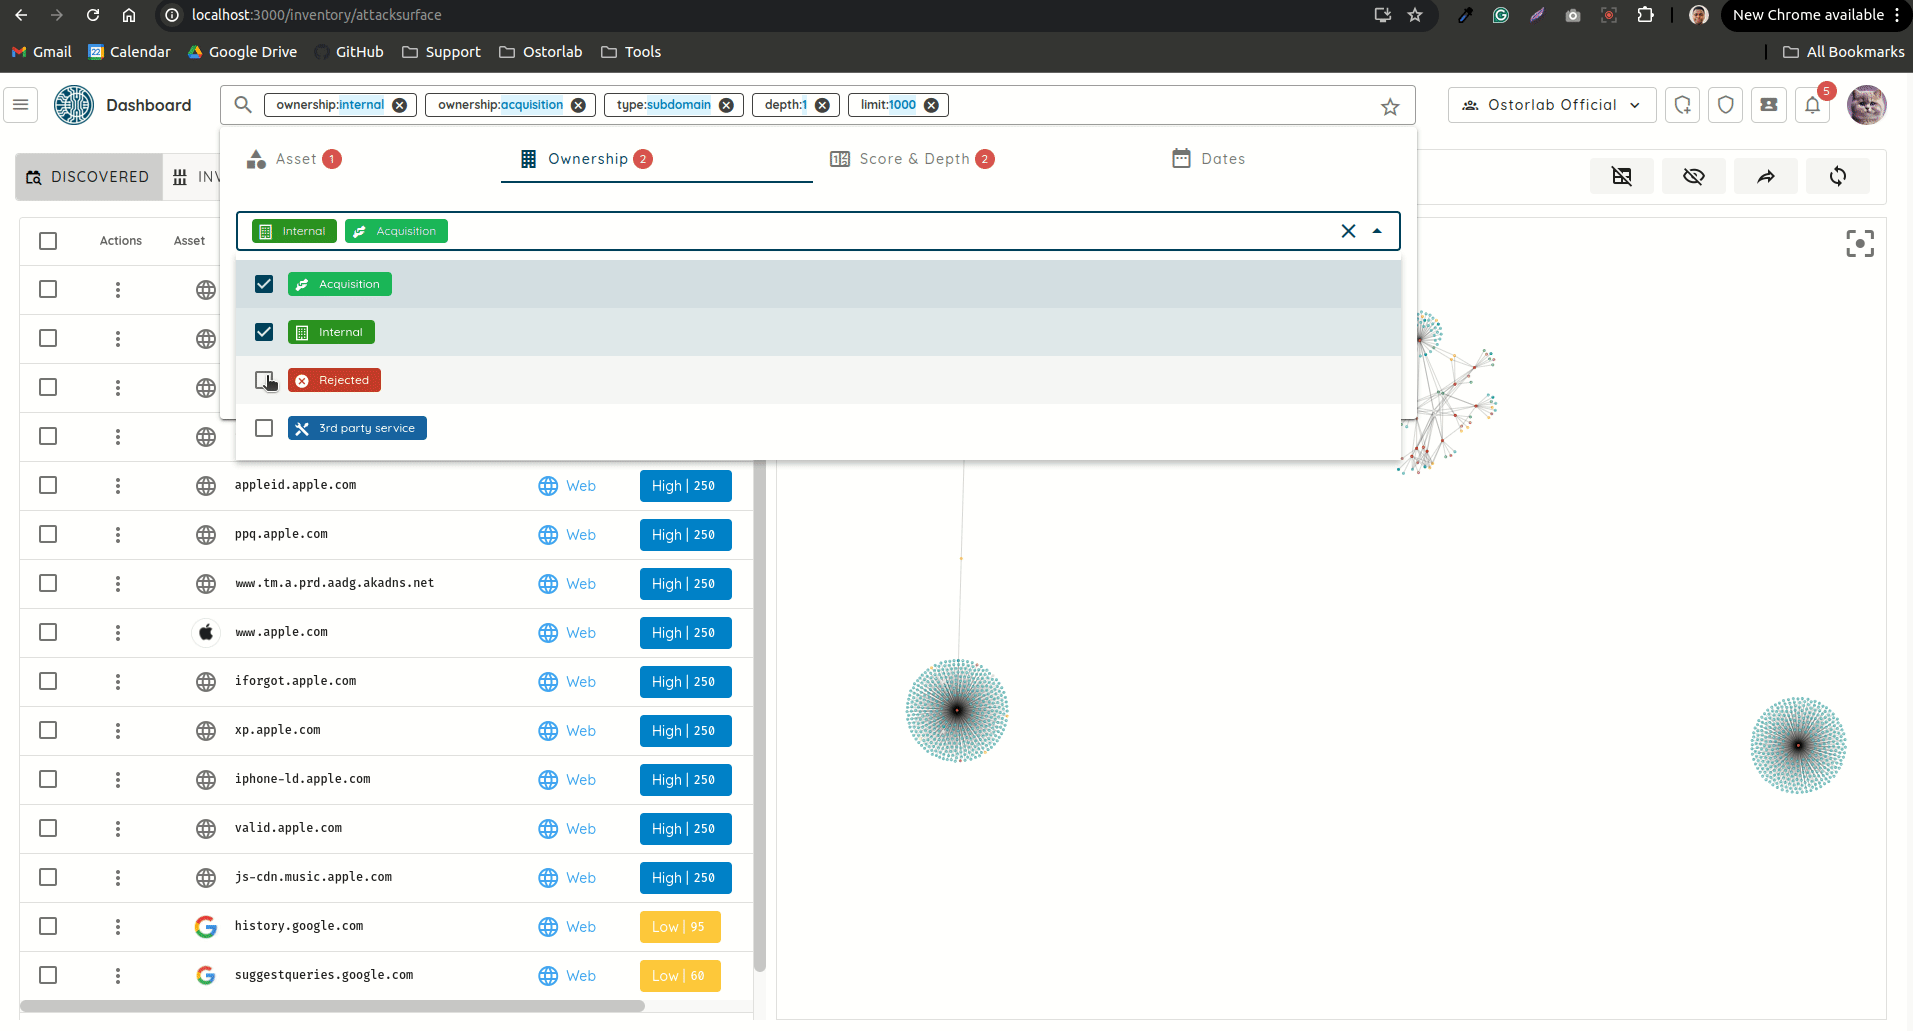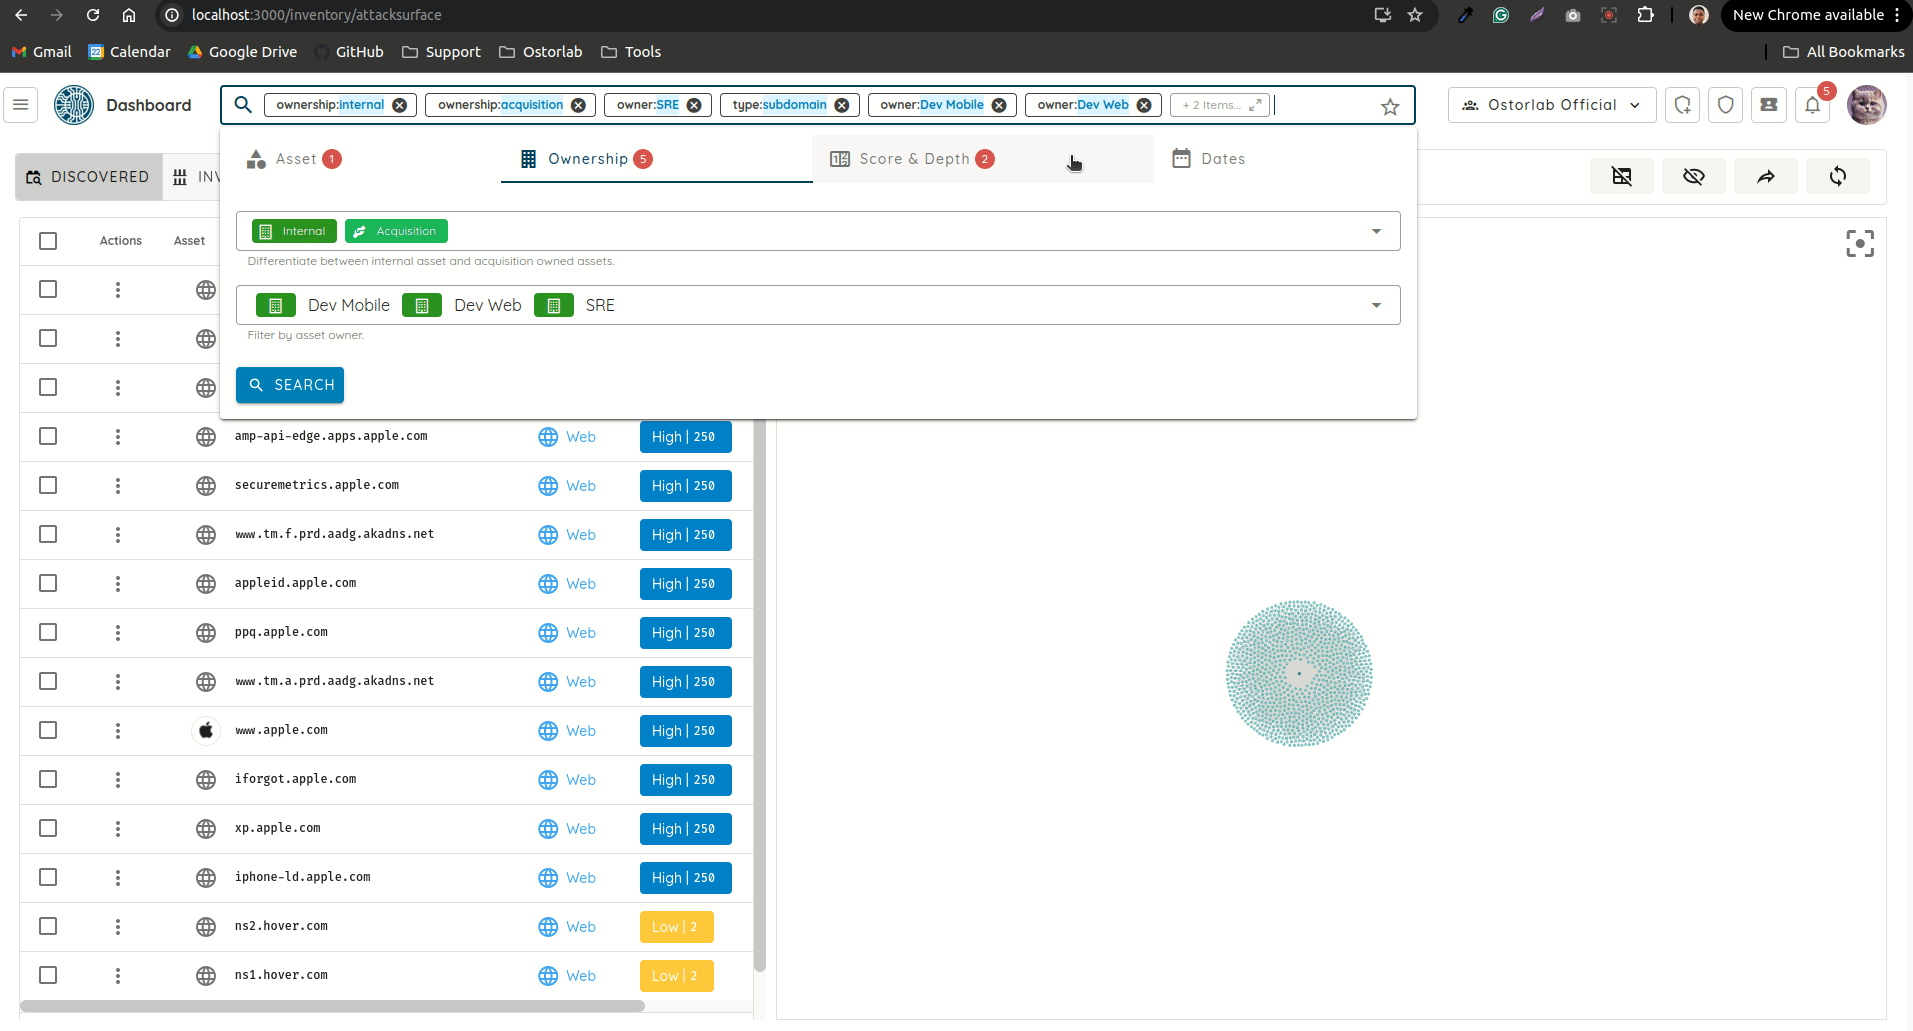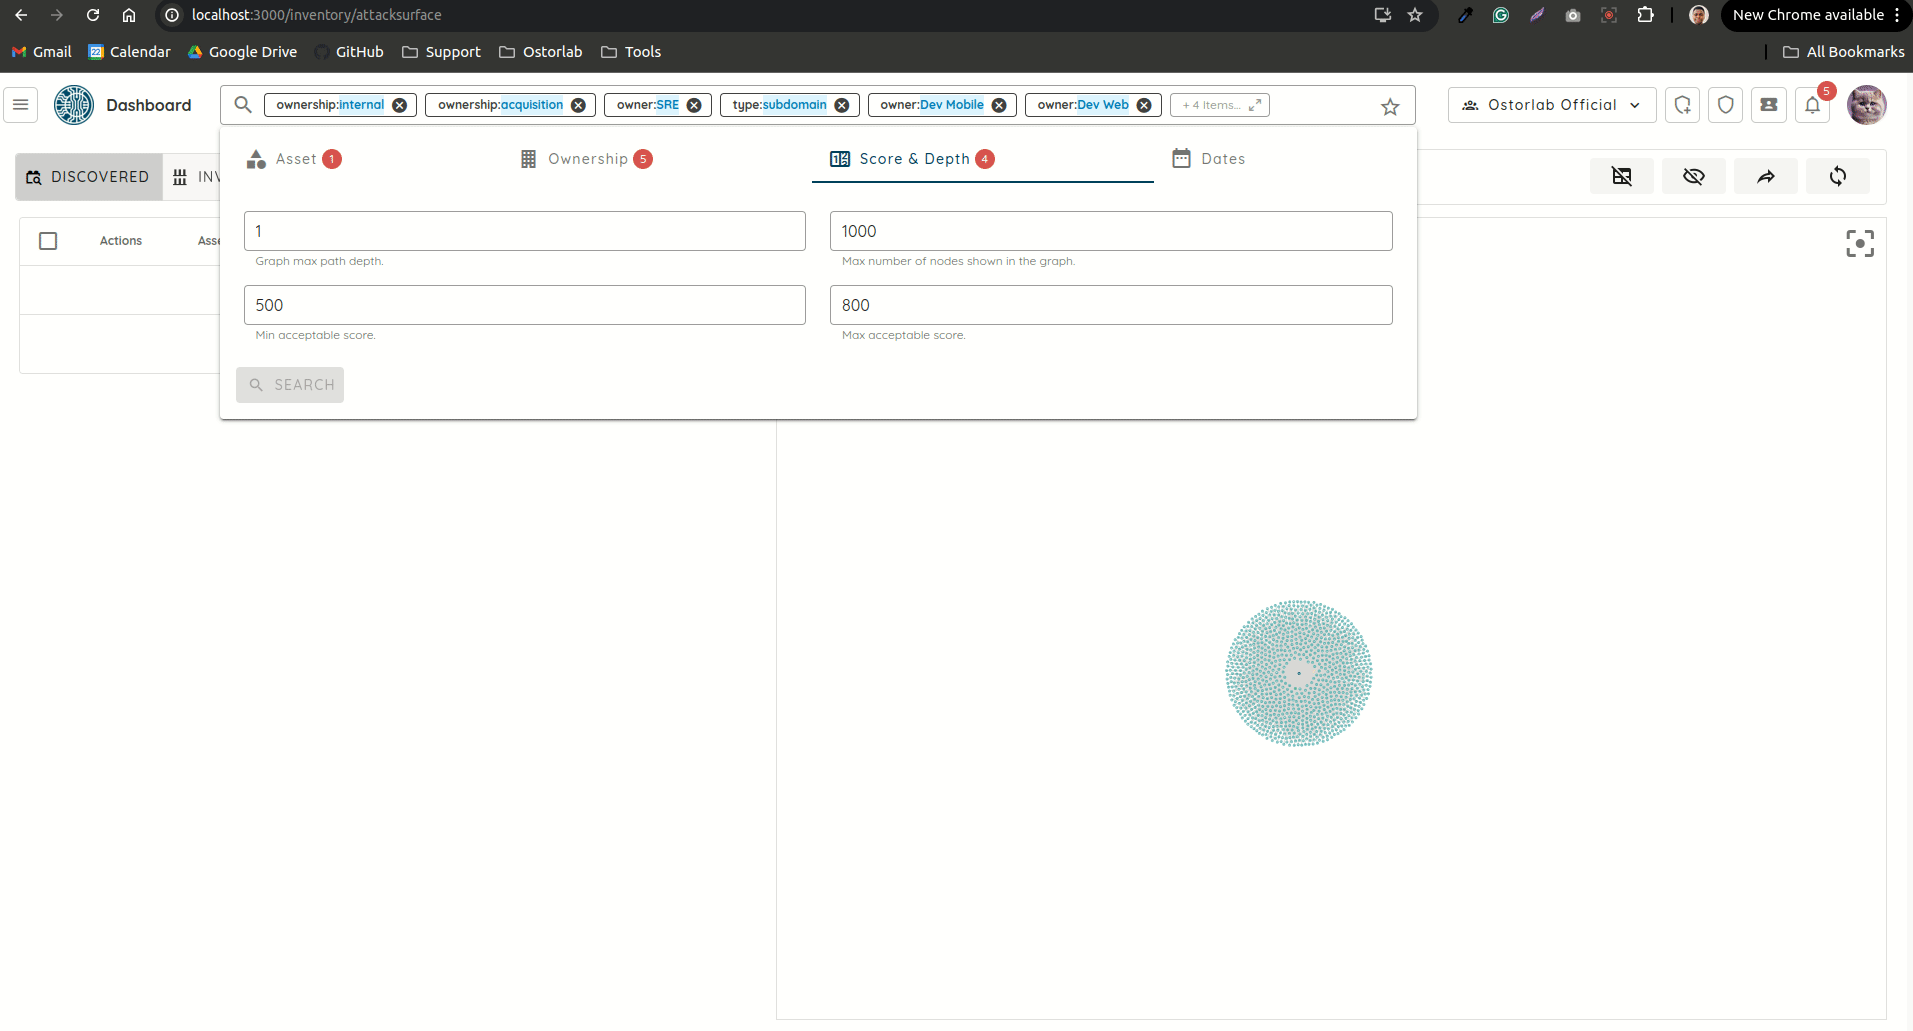
Nueva interfaz de búsqueda - Se añadió compatibilidad para aplicar filtros de búsqueda incluso cuando se usa la agrupación de tickets.
- Se corrigió que las reglas guardadas aparecieran para todos los usuarios de la organización. Ahora las reglas guardadas solo aparecen para el usuario que las guardó.
Corrección
- Se permite seleccionar cualquier tipo de incidencia disponible en el ámbito del proyecto de JIRA.
Inventario y superficie de ataque 🎯
- Search Assets using Regular Expressions (RegEx) (búsqueda de activos con expresiones regulares): se añadió compatibilidad con patrones de búsqueda avanzados mediante expresiones regulares.
- Se corrigió la carga lenta de los activos afectados en Threat Center.
- Se añadió compatibilidad para limitar los activos al propietario del activo al exportar nodos potenciales.
- Se corrigió un error en la búsqueda con varias huellas digitales.
Detección 🔍
Nuevas vulnerabilidades
- Vulnerabilidad Bleichenbacher - Se añadió la detección de la posible exposición al ataque Bleichenbacher (padding oracle de PKCS#1 v1.5) en conexiones SSL/TLS. El ataque Bleichenbacher permite a los atacantes aprovechar debilidades de las comunicaciones cifradas con RSA, con lo que podrían descifrar datos sensibles, como las claves de sesión.
- Weak Cipher Suites - Se añadió la detección para identificar si un servidor admite cipher suites débiles en sus conexiones SSL/TLS.
- Raccoon Attack Implementation - Se añadió la detección de vulnerabilidades al ataque Raccoon en certificados SSL.
- ALPACA Attack - Se añadió la detección de vulnerabilidades al ataque ALPACA (Application Layer Protocol Confusion) en certificados SSL/TLS.
- Backdoored Cryptographic Algorithms - Detección de algoritmos criptográficos con puertas traseras en certificados SSL, dirigida específicamente a RC4 y Dual_EC_DRBG.
- Lucky Thirteen - El ataque Lucky Thirteen apunta al protocolo TLS (Transport Layer Security), en concreto a su tratamiento del relleno en los mensajes cifrados. Este ataque aprovecha vulnerabilidades de ciertas implementaciones de TLS con cifrados de bloque como AES.
- SSL/TLS Protocol - Se añadió la detección para identificar protocolos SSL/TLS obsoletos y potencialmente vulnerables, como SSLv3, TLSv1 y TLSv1.1, de los que se sabe que tienen vulnerabilidades de seguridad.
- SSL Certificate - Esta comprobación evalúa la seguridad y la validez de los certificados SSL/TLS mediante el análisis de sus atributos y verifica el cumplimiento de las mejores prácticas actuales. Además, la comprobación admite tanto nombres de dominio como direcciones IP como objetivos de validación.
- Forward Secrecy in SSL/TLS connections - Comprueba si el servidor no admite Forward Secrecy (FS), que es vital para proteger las claves de sesión.
CVE y huellas digitales
- Se añade la detección basada en la versión de Jetpack: esta implementación introduce la detección del plugin Jetpack vulnerable que se está explotando activamente.
- CVE-2024-9634 - Detección de que el plugin GiveWP – Donation Plugin and Fundraising Platform para WordPress es vulnerable a inyección de objetos PHP en versiones hasta la
3.16.3. - CVE-2024-9487 - Detección de un fallo de verificación de firmas criptográficas en GitHub Enterprise Server que permitía eludir la autenticación SAML SSO y daba lugar a accesos de usuarios no autorizados.
- CVE-2024-23113 - Detección de una vulnerabilidad crítica de cadena de formato que afecta a varios dispositivos de Fortinet, entre ellos
FortiOS,FortiProxy,FortiPAMyFortiSwitchManage. - CVE-2024-47374 - El plugin LiteSpeed Cache para WordPress es vulnerable a cross-site scripting (XSS) almacenado en versiones hasta la
6.5.0.2inclusive. - CVE-2024-28987 - El software SolarWinds Web Help Desk (WHD) se ve afectado por una vulnerabilidad de credenciales incrustadas en el código, que permite a un usuario remoto no autenticado acceder a funcionalidades internas y modificar datos.
- CVE-2024-9463 - Una vulnerabilidad de inyección de comandos del sistema operativo en Palo Alto Networks Expedition permite a un atacante no autenticado ejecutar comandos arbitrarios del sistema operativo como root en Expedition, lo que provoca la divulgación de nombres de usuario, contraseñas en texto claro, configuraciones de dispositivos y claves de API de los firewalls PAN-OS.
Omisión de autorización 🔐
- Fixes to 4xx Bypass Detection to Remediate False Positives (correcciones de la detección de omisiones 4xx para reducir falsos positivos): se mejoró la precisión de la detección para reducir los falsos positivos en los escenarios de omisión 4xx.