
Recherche repensée, nouvelles capacités de détection, CVE activement exploitées et bien plus encore.
Les dernières versions introduisent une interface de recherche repensée, de nouvelles capacités de détection, des améliorations de performance de la surface d’attaque et de l’inventaire, et bien plus encore.
Recherche 🎨
- Recherche repensée : l’interface de recherche a été retravaillée pour rendre la recherche très fluide, sans avoir à retenir de mots-clés de recherche.
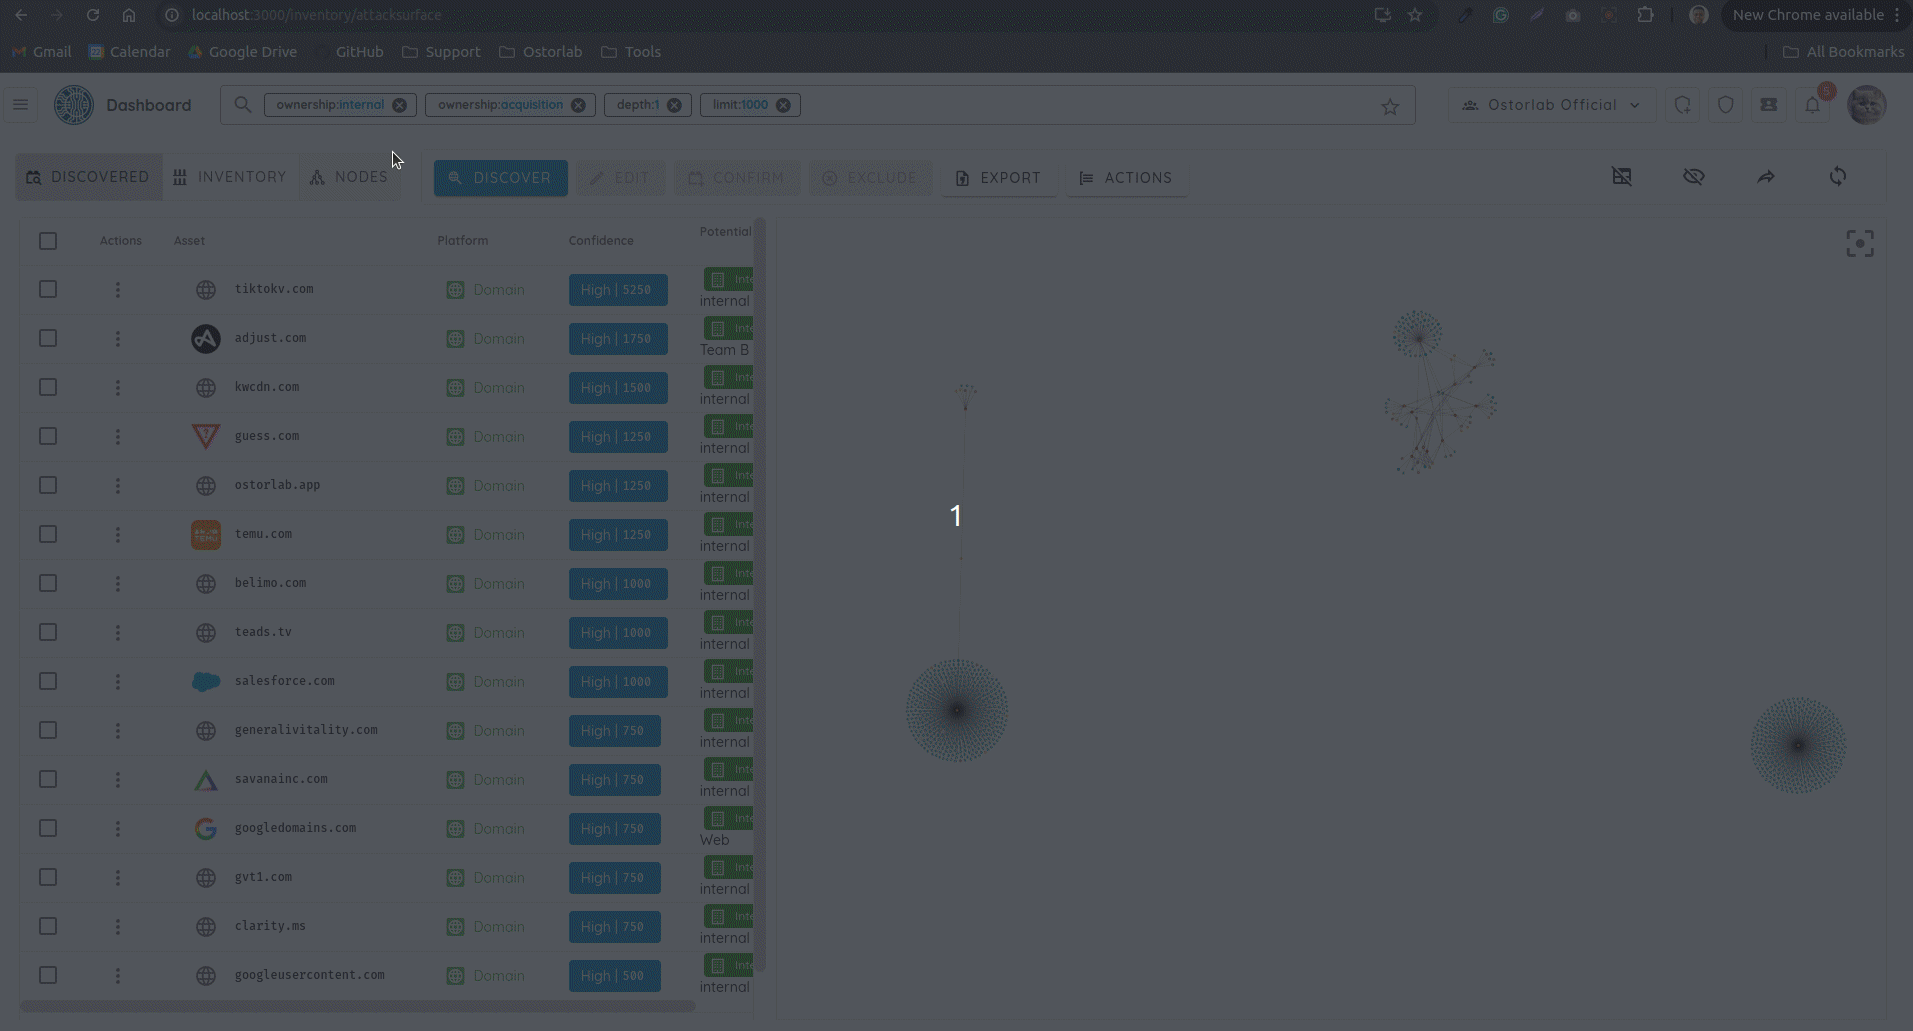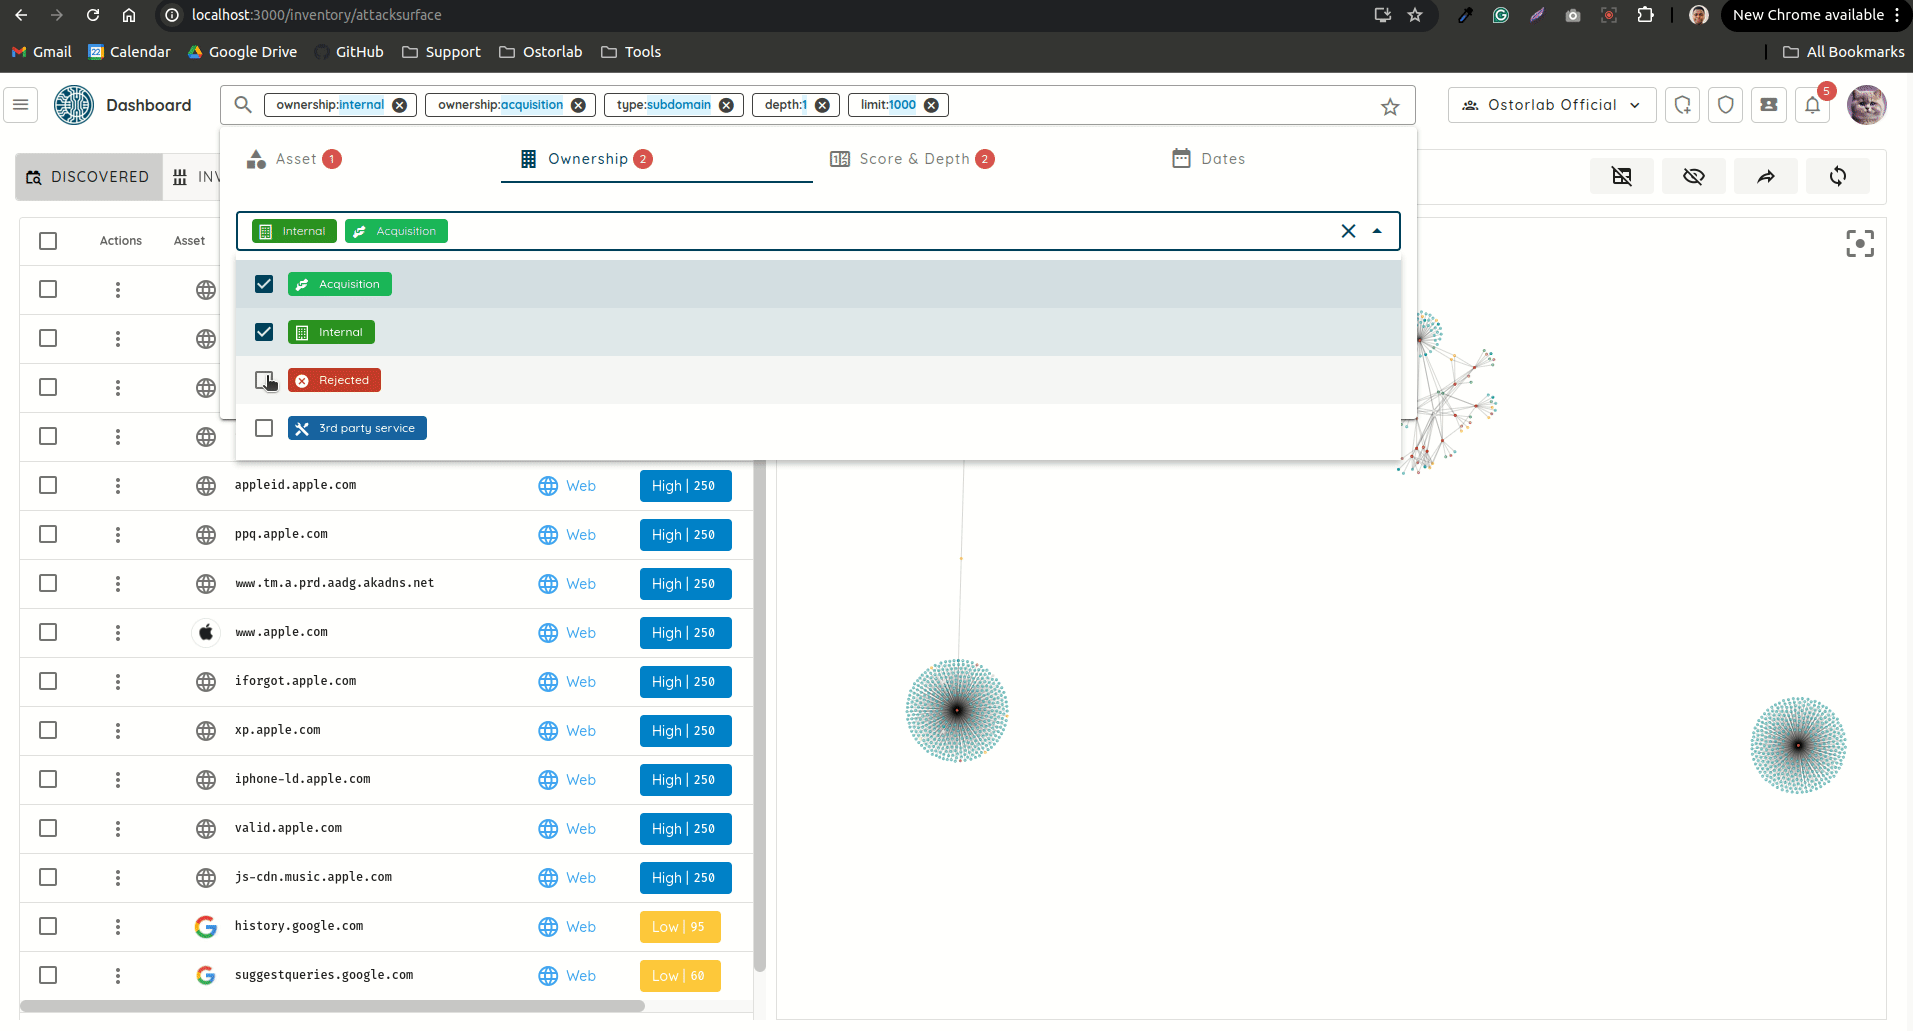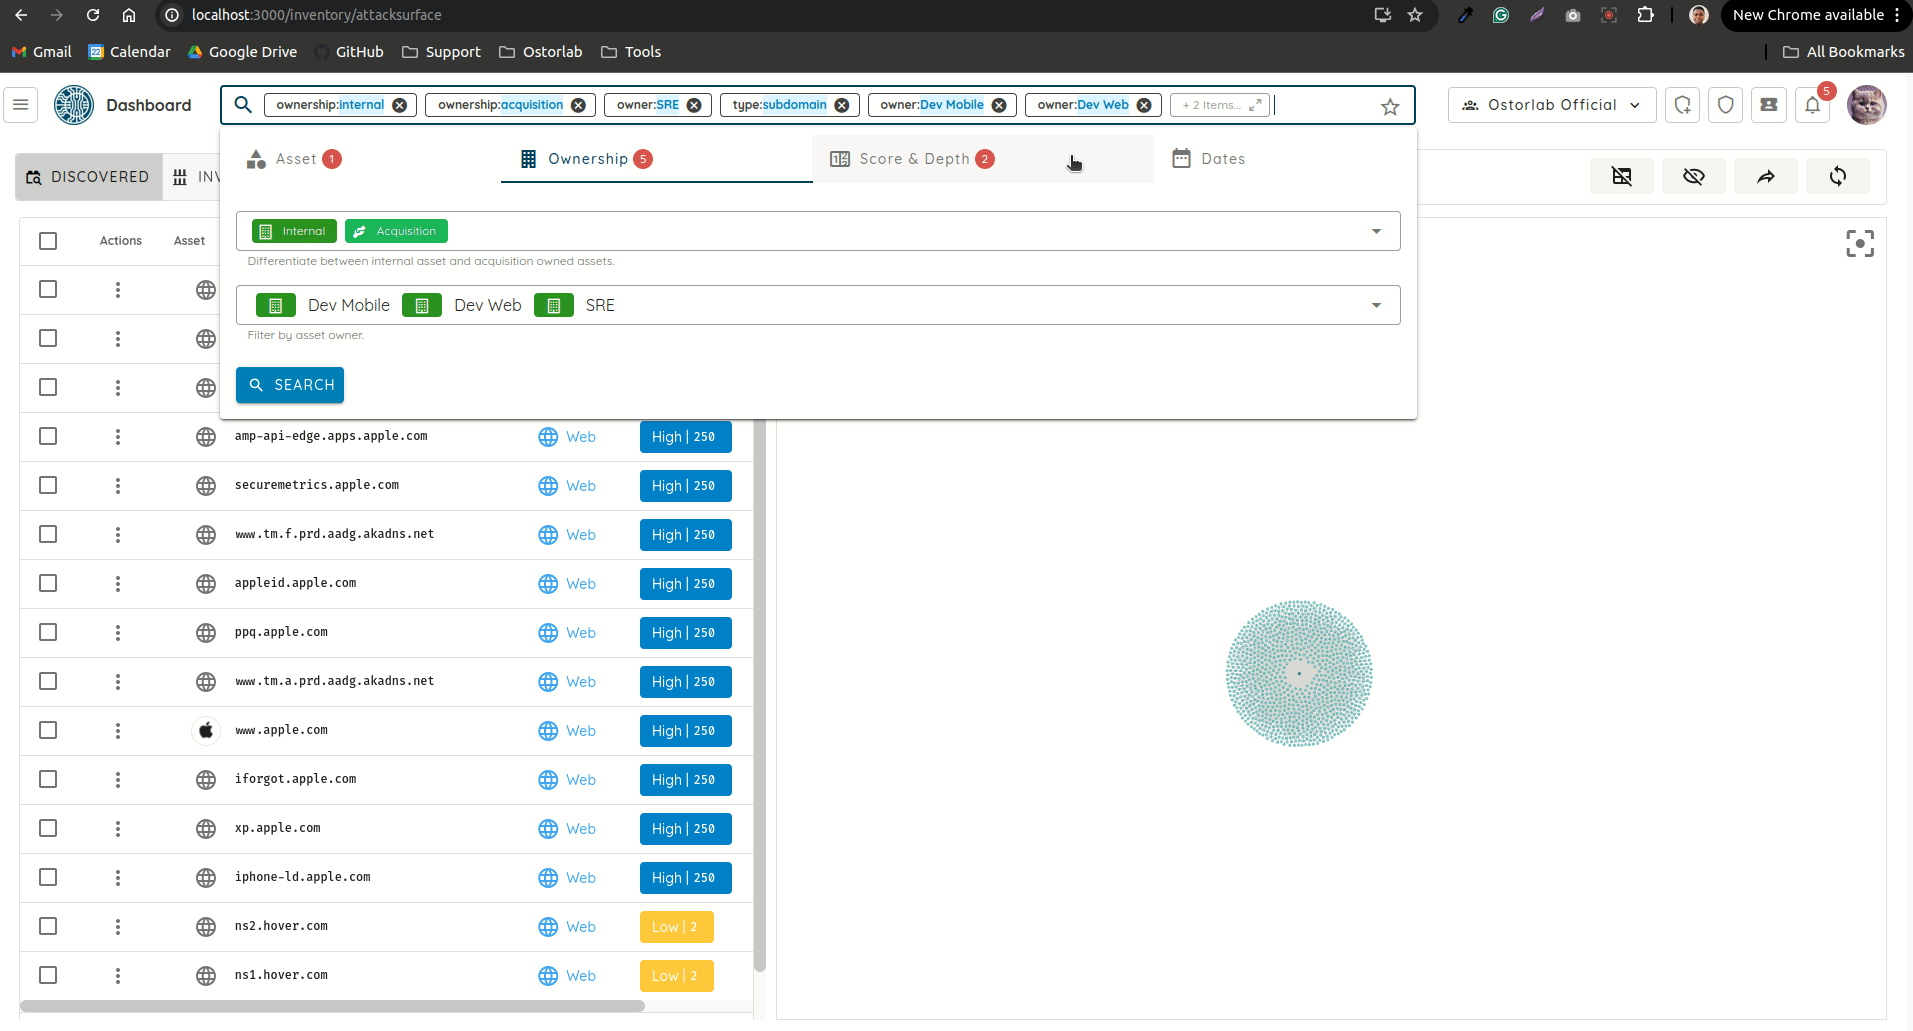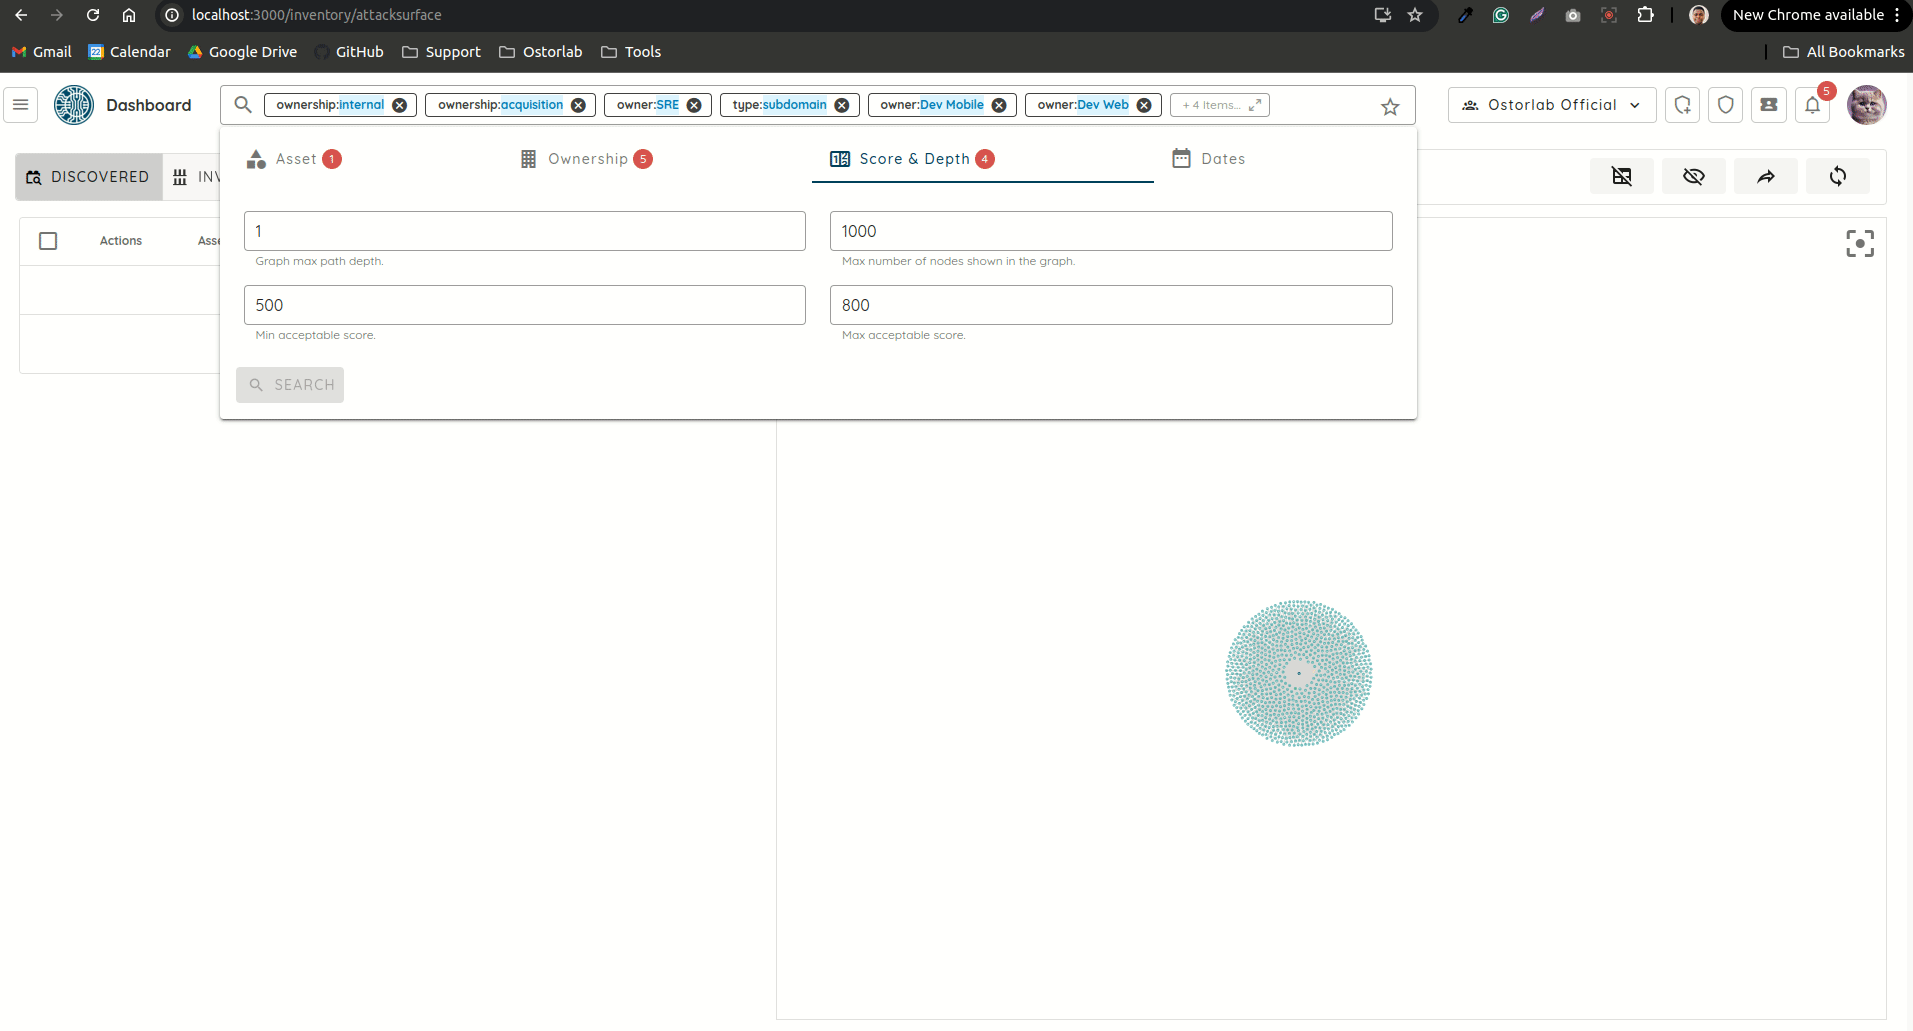
Nouvelle interface de recherche - Ajout de la possibilité d’appliquer des filtres de recherche même lorsque le regroupement des tickets (Ticket Grouping) est utilisé.
- Correction d’un problème : les règles enregistrées apparaissaient à tous les utilisateurs de l’organisation. Elles n’apparaissent désormais qu’à l’utilisateur qui les a enregistrées.
Remédiation
- Possibilité de sélectionner n’importe quel type de ticket disponible dans le périmètre du projet JIRA.
Inventaire et surface d’attaque 🎯
- Recherche d’actifs avec des expressions régulières (RegEx) : ajout de la prise en charge de motifs de recherche avancés à l’aide d’expressions régulières.
- Correction du chargement lent des actifs concernés dans le Threat Center.
- Ajout de la possibilité de limiter les actifs à ceux du propriétaire de l’actif lors de l’export de nœuds potentiels.
- Correction d’un bug dans la recherche avec plusieurs empreintes.
Détection 🔍
Nouvelles vulnérabilités
- Vulnérabilité Bleichenbacher - Ajout de la détection d’une exposition potentielle à l’attaque de Bleichenbacher (oracle de padding PKCS#1 v1.5) dans les connexions SSL/TLS. L’attaque de Bleichenbacher permet à des attaquants d’exploiter des faiblesses des communications chiffrées par RSA, avec un possible déchiffrement de données sensibles comme les clés de session.
- Suites de chiffrement faibles - Ajout de la détection permettant d’identifier si un serveur prend en charge des suites de chiffrement faibles dans ses connexions SSL/TLS.
- Implémentation de l’attaque Raccoon - Ajout de la détection des vulnérabilités à l’attaque Raccoon dans les certificats SSL.
- Attaque ALPACA - Ajout de la détection des vulnérabilités à l’attaque ALPACA (Application Layer Protocol Confusion) dans les certificats SSL/TLS.
- Algorithmes cryptographiques avec porte dérobée - Détection des algorithmes cryptographiques avec porte dérobée dans les certificats SSL, en ciblant notamment RC4 et Dual_EC_DRBG.
- Lucky Thirteen - L’attaque Lucky Thirteen cible le protocole TLS (Transport Layer Security), en particulier sa gestion du padding dans les messages chiffrés. Cette attaque exploite des vulnérabilités de certaines implémentations TLS avec des chiffrements par blocs comme AES.
- Protocole SSL/TLS - Ajout de la détection des protocoles SSL/TLS obsolètes et potentiellement vulnérables, tels que SSLv3, TLSv1 et TLSv1.1, dont les vulnérabilités de sécurité sont connues.
- Certificat SSL - Cette vérification évalue la sécurité et la validité des certificats SSL/TLS en analysant les attributs du certificat et en s’assurant de sa conformité aux bonnes pratiques modernes. Elle prend en outre en charge les noms de domaine comme les adresses IP en tant que cibles de validation.
- Forward Secrecy dans les connexions SSL/TLS - Vérifie si le serveur ne prend pas en charge la Forward Secrecy (FS), essentielle pour protéger les clés de session.
CVE et détection d’empreintes
- Ajout de la détection basée sur la version de Jetpack - Cette implémentation introduit la détection du plugin Jetpack vulnérable, activement exploité dans la nature.
- CVE-2024-9634 - Détection du plugin GiveWP – Donation Plugin and Fundraising Platform pour WordPress, vulnérable à l’injection d’objets PHP dans les versions jusqu’à
3.16.3. - CVE-2024-9487 - Détection d’une faille de vérification de signature cryptographique dans GitHub Enterprise Server, qui permettait de contourner l’authentification SAML SSO et conduisait à un accès utilisateur non autorisé.
- CVE-2024-23113 - Détection d’une vulnérabilité critique de chaîne de format affectant divers appareils Fortinet, dont
FortiOS,FortiProxy,FortiPAMetFortiSwitchManage. - CVE-2024-47374 - Le plugin LiteSpeed Cache pour WordPress est vulnérable à une vulnérabilité de cross-site scripting (XSS) stocké dans les versions jusqu’à
6.5.0.2incluse. - CVE-2024-28987 - Le logiciel SolarWinds Web Help Desk (WHD) est affecté par une vulnérabilité d’identifiants codés en dur, qui permet à un utilisateur distant non authentifié d’accéder à des fonctionnalités internes et de modifier des données.
- CVE-2024-9463 - Une vulnérabilité d’injection de commandes OS dans Palo Alto Networks Expedition permet à un attaquant non authentifié d’exécuter des commandes OS arbitraires en tant que root dans Expedition, ce qui entraîne la divulgation des noms d’utilisateur, des mots de passe en clair, des configurations d’appareils et des clés d’API d’appareils des pare-feu PAN-OS.
Contournement d’autorisation 🔐
- Corrections de la détection des contournements 4xx pour éliminer des faux positifs : amélioration de la précision de la détection pour réduire les faux positifs dans les scénarios de contournement 4xx.