
全新搜索、新的检测能力、正遭积极利用的 CVE 以及更多更新
最新版本推出了全新设计的搜索界面、新的检测能力、攻击面与资产清单的性能改进,以及更多更新。
搜索 🎨
- 全新搜索:重新设计了搜索界面,让搜索非常顺畅,无需费心记住搜索关键词。
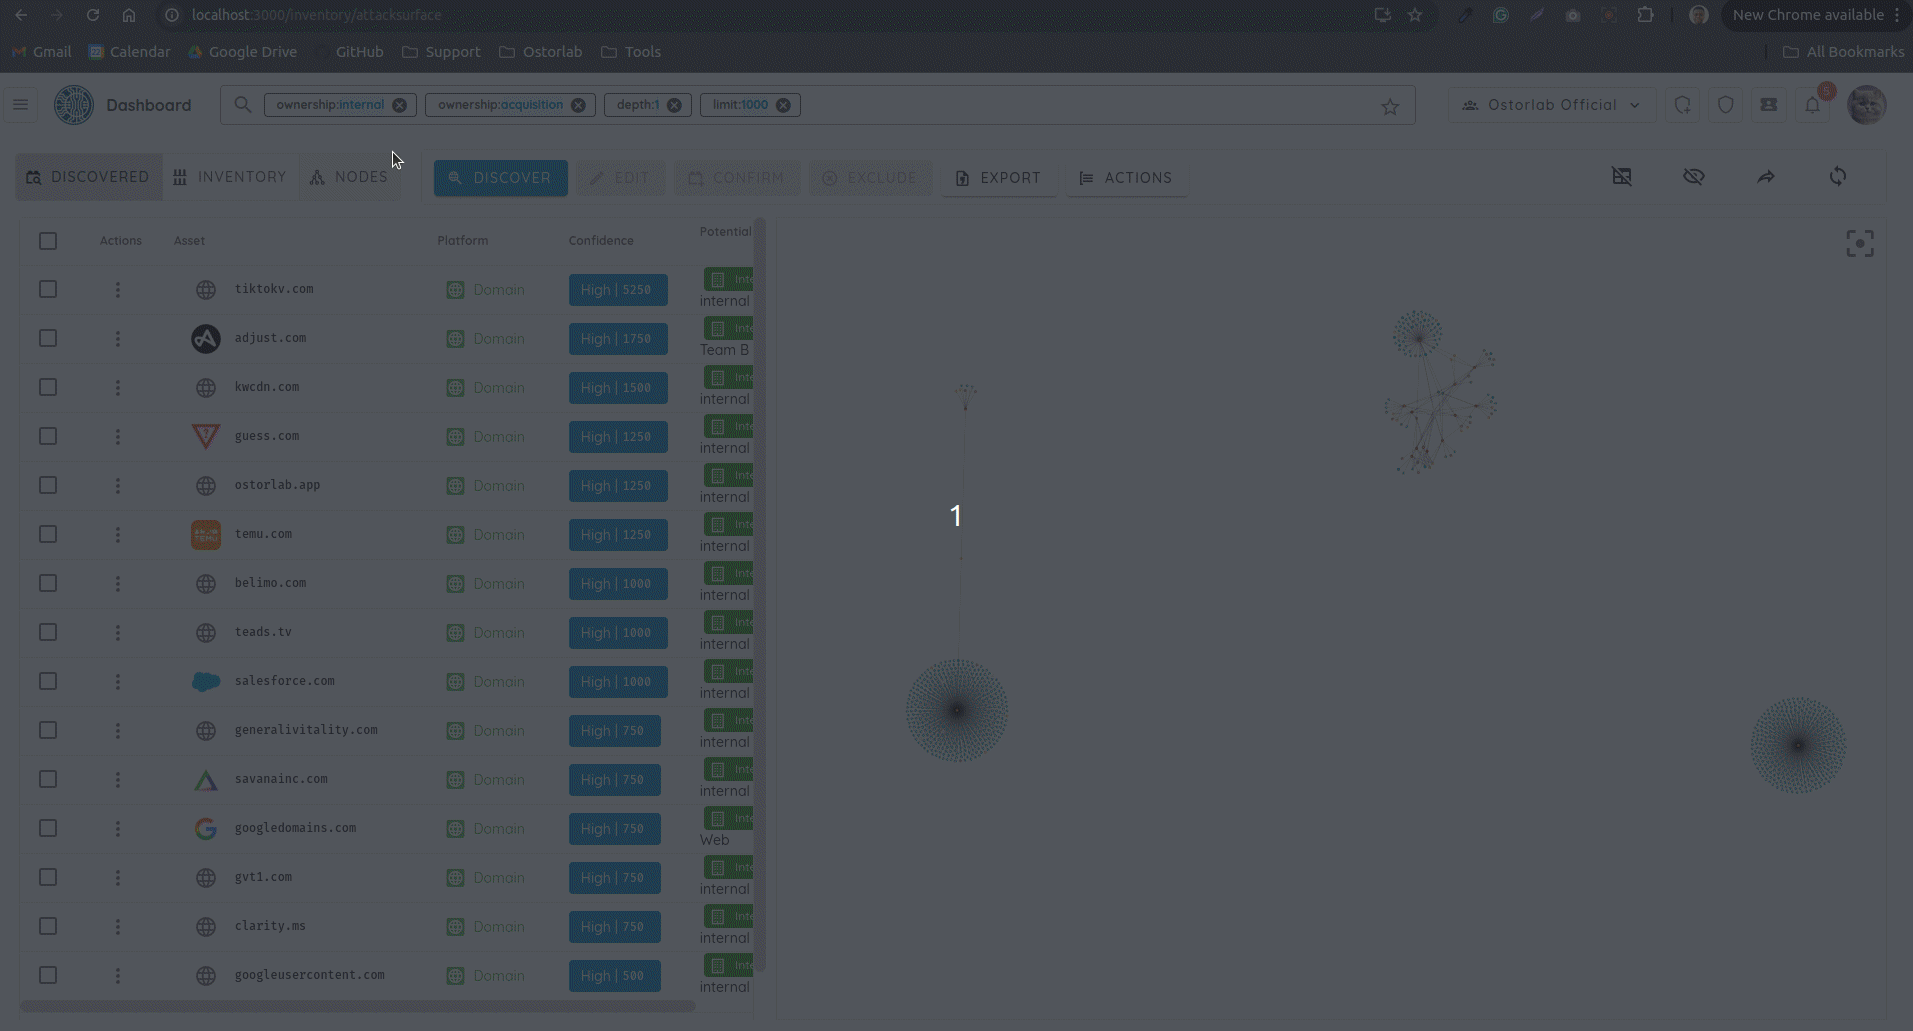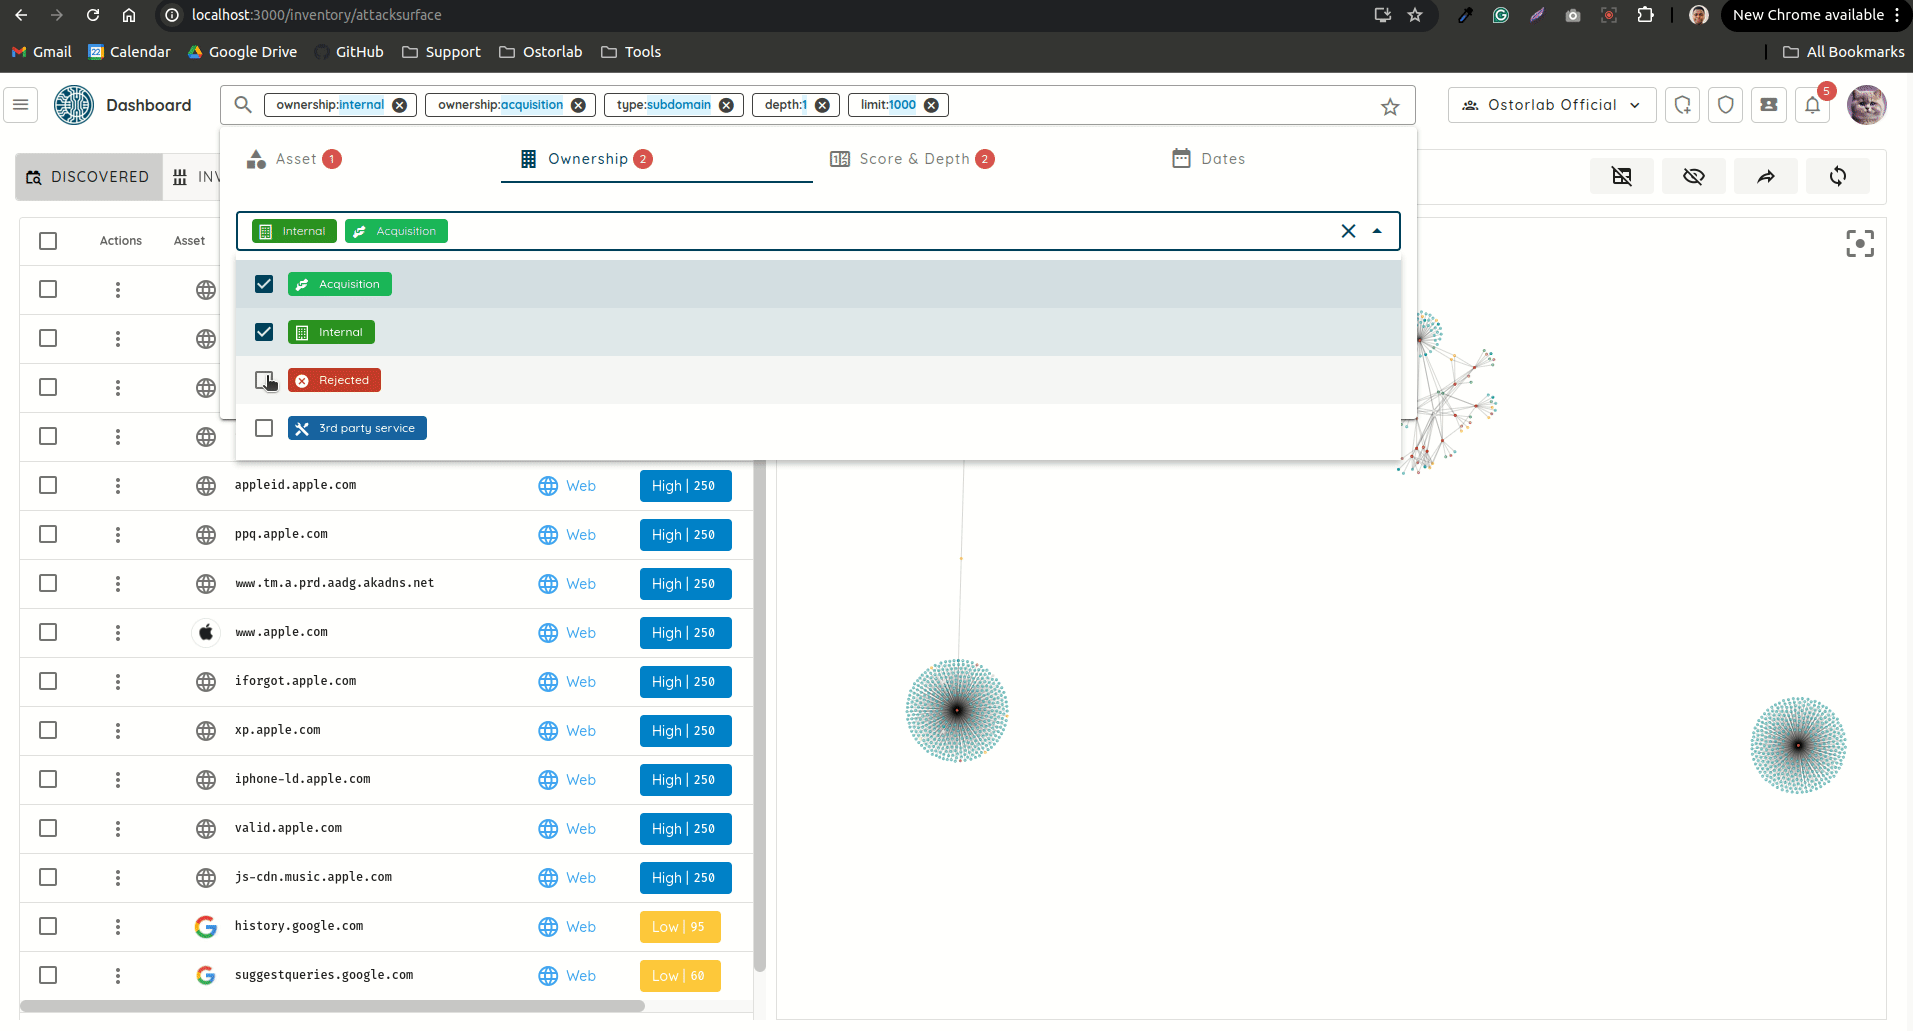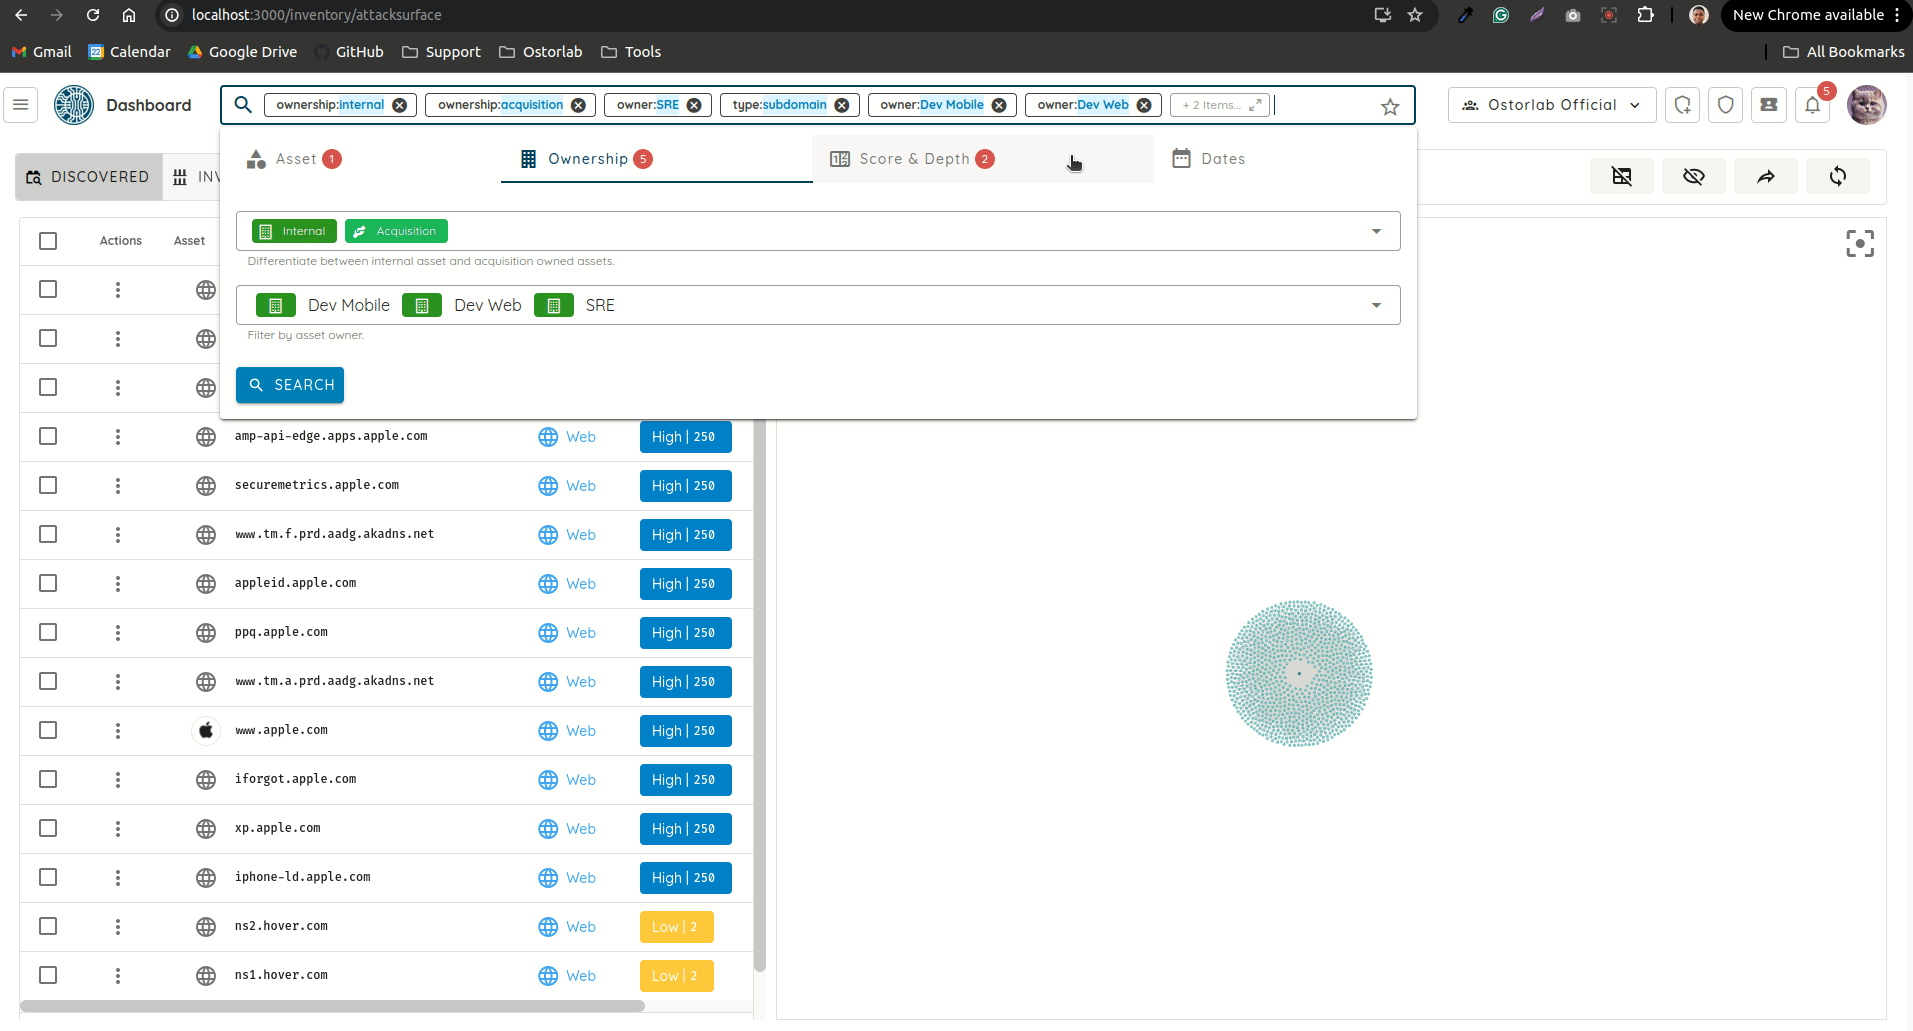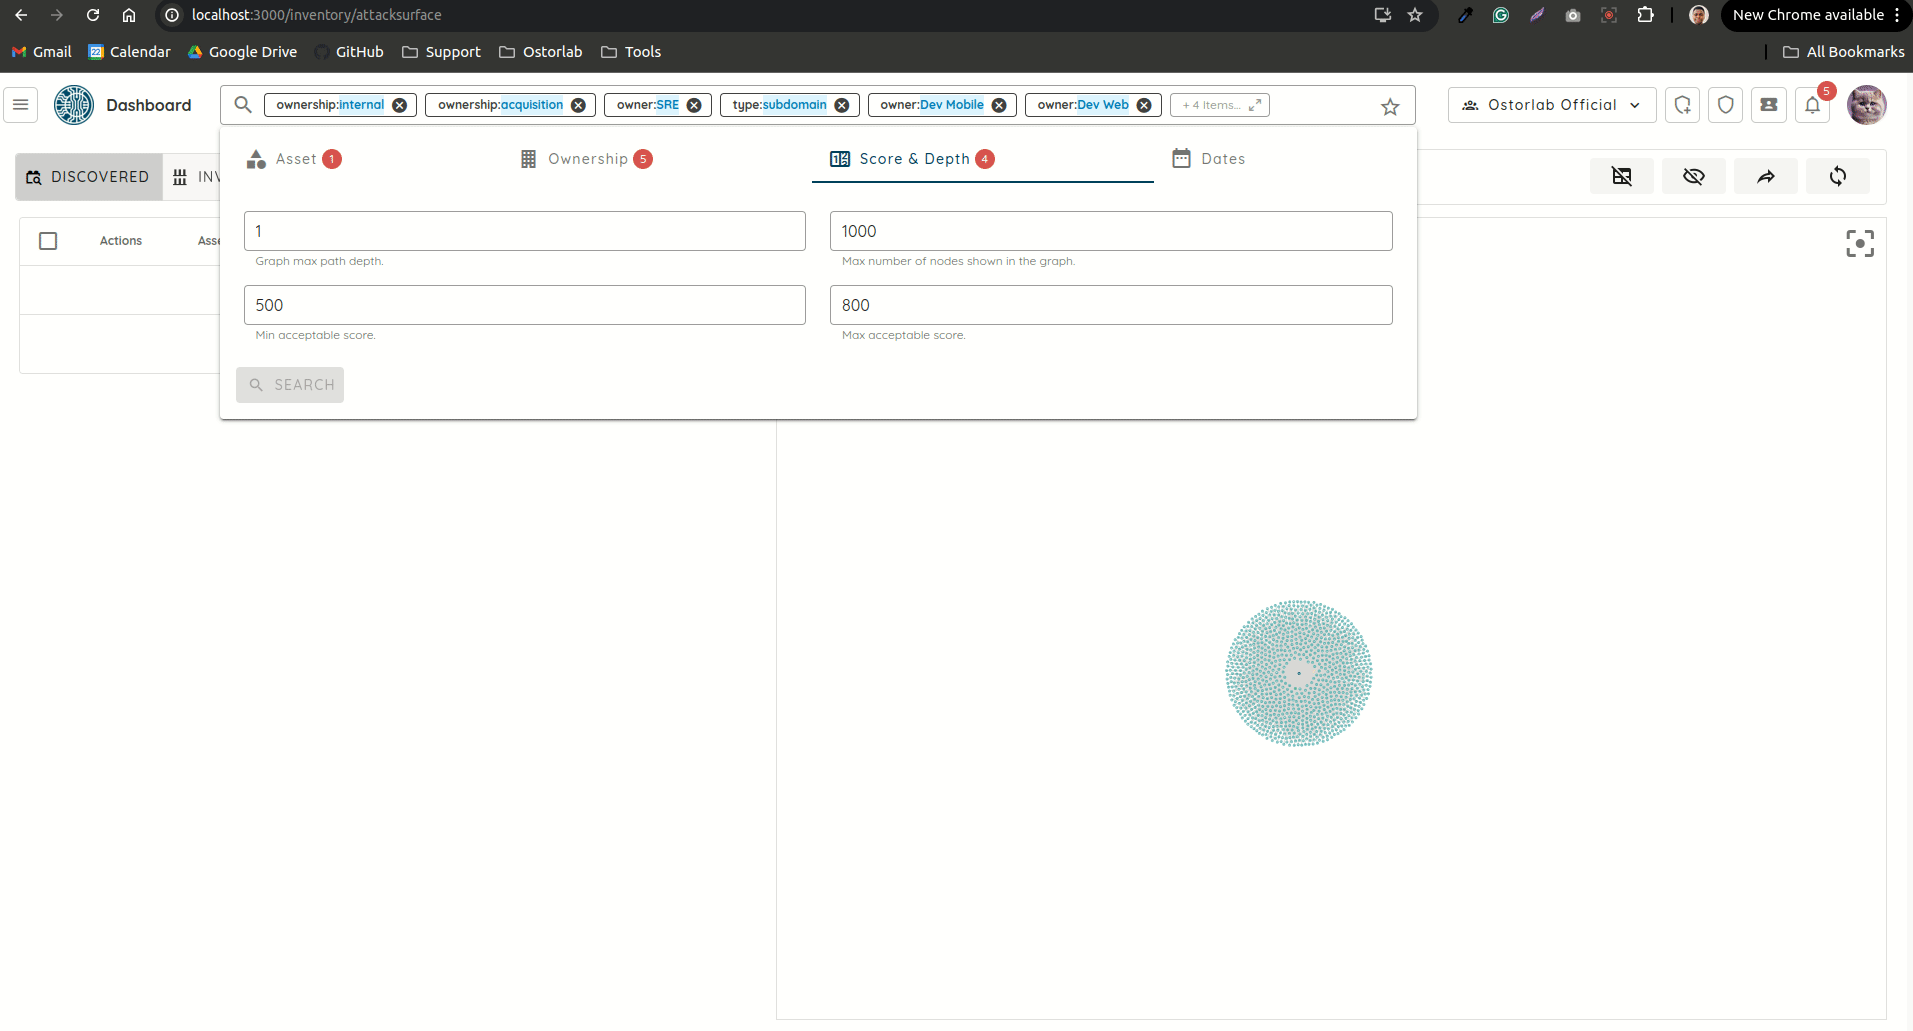
新的搜索界面 - 新增在使用工单分组(Ticket Grouping)时仍可应用搜索筛选器的支持。
- 修复了已保存的规则对组织中所有用户可见的问题。现在,已保存的规则仅对保存它们的用户可见。
修复
- 允许选择 Jira 项目范围内可用的任意问题类型。
资产清单与攻击面 🎯
- 使用正则表达式(RegEx)搜索资产:新增对基于正则表达式的高级搜索模式的支持。
- 修复了 Threat Center 中受影响资产加载缓慢的问题。
- 新增导出潜在节点时将资产限定为资产所有者的支持。
- 修复了使用多个指纹搜索时的一个缺陷。
检测 🔍
新漏洞
- Bleichenbacher 漏洞 —— 新增对 SSL/TLS 连接中可能遭受 Bleichenbacher 攻击(PKCS#1 v1.5 填充预言攻击)的检测。Bleichenbacher 攻击使攻击者能够利用 RSA 加密通信中的弱点,可能解密会话密钥等敏感数据。
- 弱密码套件 —— 新增检测,用于识别服务器的 SSL/TLS 连接是否支持弱密码套件。
- Raccoon 攻击实现 —— 新增对 SSL 证书中 Raccoon 攻击漏洞的检测。
- ALPACA 攻击 —— 新增对 SSL/TLS 证书中 ALPACA(Application Layer Protocol Confusion,应用层协议混淆)攻击漏洞的检测。
- 带后门的加密算法 —— 检测 SSL 证书中带后门的加密算法,主要针对 RC4 和 Dual_EC_DRBG。
- Lucky Thirteen —— Lucky Thirteen 攻击针对 TLS(传输层安全)协议,特别是其对加密消息中填充的处理方式。该攻击利用某些使用 AES 等分组密码的 TLS 实现中的漏洞。
- SSL/TLS 协议 —— 新增检测,用于识别 SSLv3、TLSv1 和 TLSv1.1 等已过时且可能存在漏洞的 SSL/TLS 协议,这些协议已知存在安全漏洞。
- SSL 证书 —— 该检查通过分析证书属性并确保符合现代最佳实践,评估 SSL/TLS 证书的安全性和有效性。此外,该检查同时支持将域名和 IP 地址作为验证目标。
- SSL/TLS 连接中的前向保密 —— 检查服务器是否不支持前向保密(FS),前向保密对于保护会话密钥至关重要。
CVE 与指纹识别
- 新增基于 Jetpack 版本的检测 —— 该实现新增了对已遭在野积极利用的存在漏洞的 Jetpack 插件的检测。
- CVE-2024-9634 —— 检测 WordPress 的 GiveWP – Donation Plugin and Fundraising Platform 插件,该插件在
3.16.3及之前的版本中存在 PHP 对象注入漏洞。 - CVE-2024-9487 —— 检测 GitHub Enterprise Server 中的加密签名验证缺陷,该缺陷可绕过 SAML SSO 身份验证,导致未经授权的用户访问。
- CVE-2024-23113 —— 检测影响多种 Fortinet 设备(包括
FortiOS、FortiProxy、FortiPAM和FortiSwitchManage)的严重格式化字符串漏洞。 - CVE-2024-47374 —— WordPress 的 LiteSpeed Cache 插件在
6.5.0.2及之前的版本中存在存储型跨站脚本(XSS)漏洞。 - CVE-2024-28987 —— SolarWinds Web Help Desk(WHD)软件存在硬编码凭据漏洞,未经身份验证的远程用户可借此访问内部功能并修改数据。
- CVE-2024-9463 —— Palo Alto Networks Expedition 中的操作系统命令注入漏洞,未经身份验证的攻击者可借此在 Expedition 中以 root 身份运行任意操作系统命令,导致 PAN-OS 防火墙的用户名、明文密码、设备配置和设备 API 密钥泄露。
授权绕过 🔐
- 修复 4xx 绕过检测以消除误报:提升了检测准确性,减少 4xx 绕过场景中的误报。