自动化规则策略、Artifacts 页面重新设计、检测能力改进以及更多更新
全面介绍 Ostorlab 平台的各项新功能及其检测能力的改进。
在过去两个月里,Ostorlab 团队为平台及其检测能力引入了多项新功能:
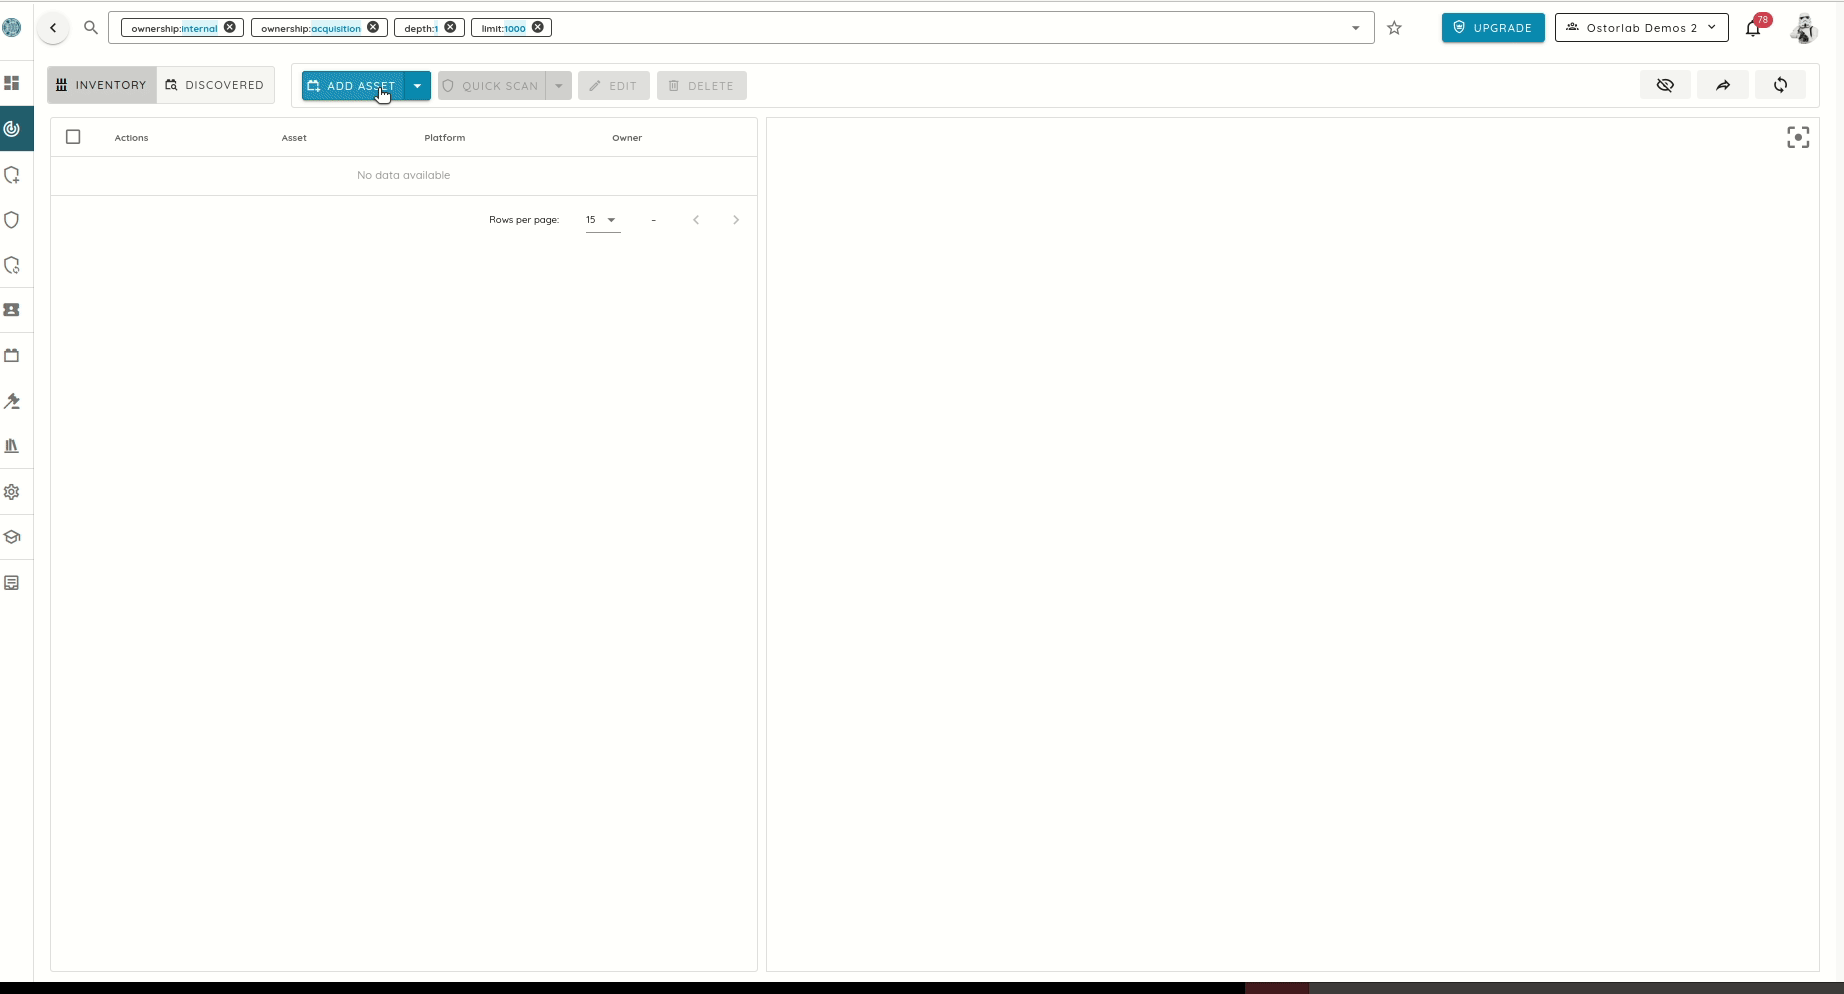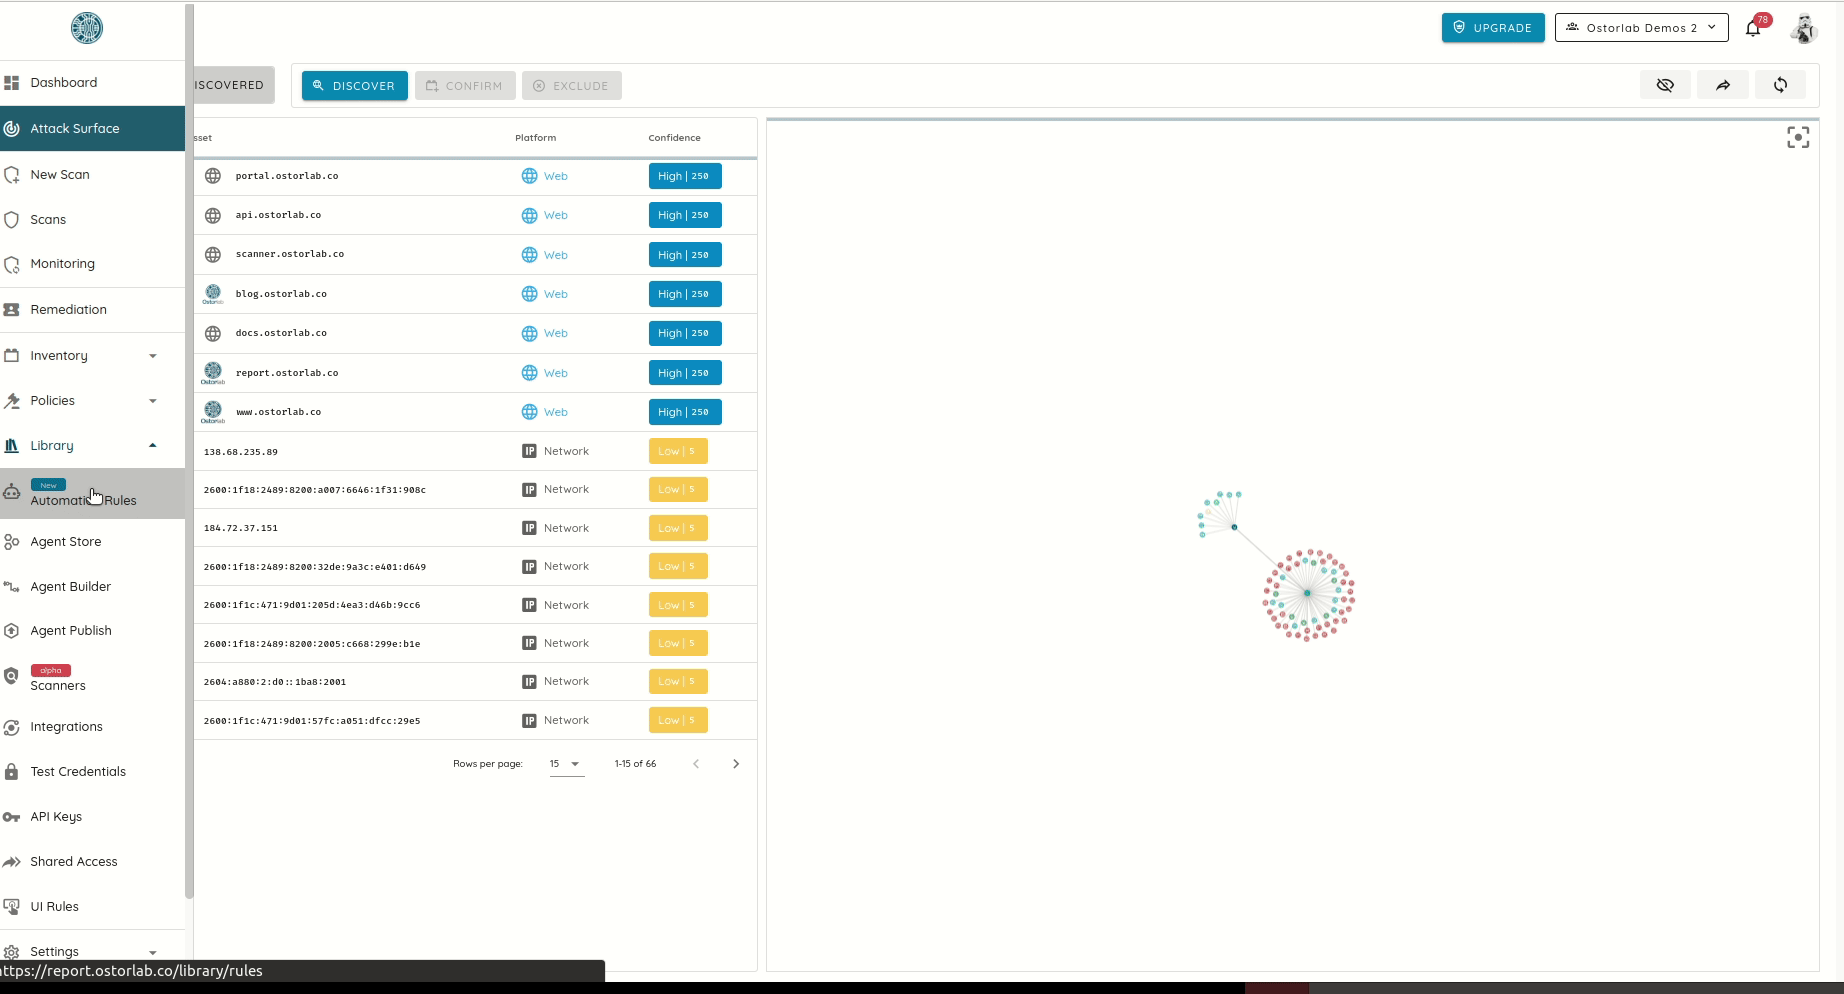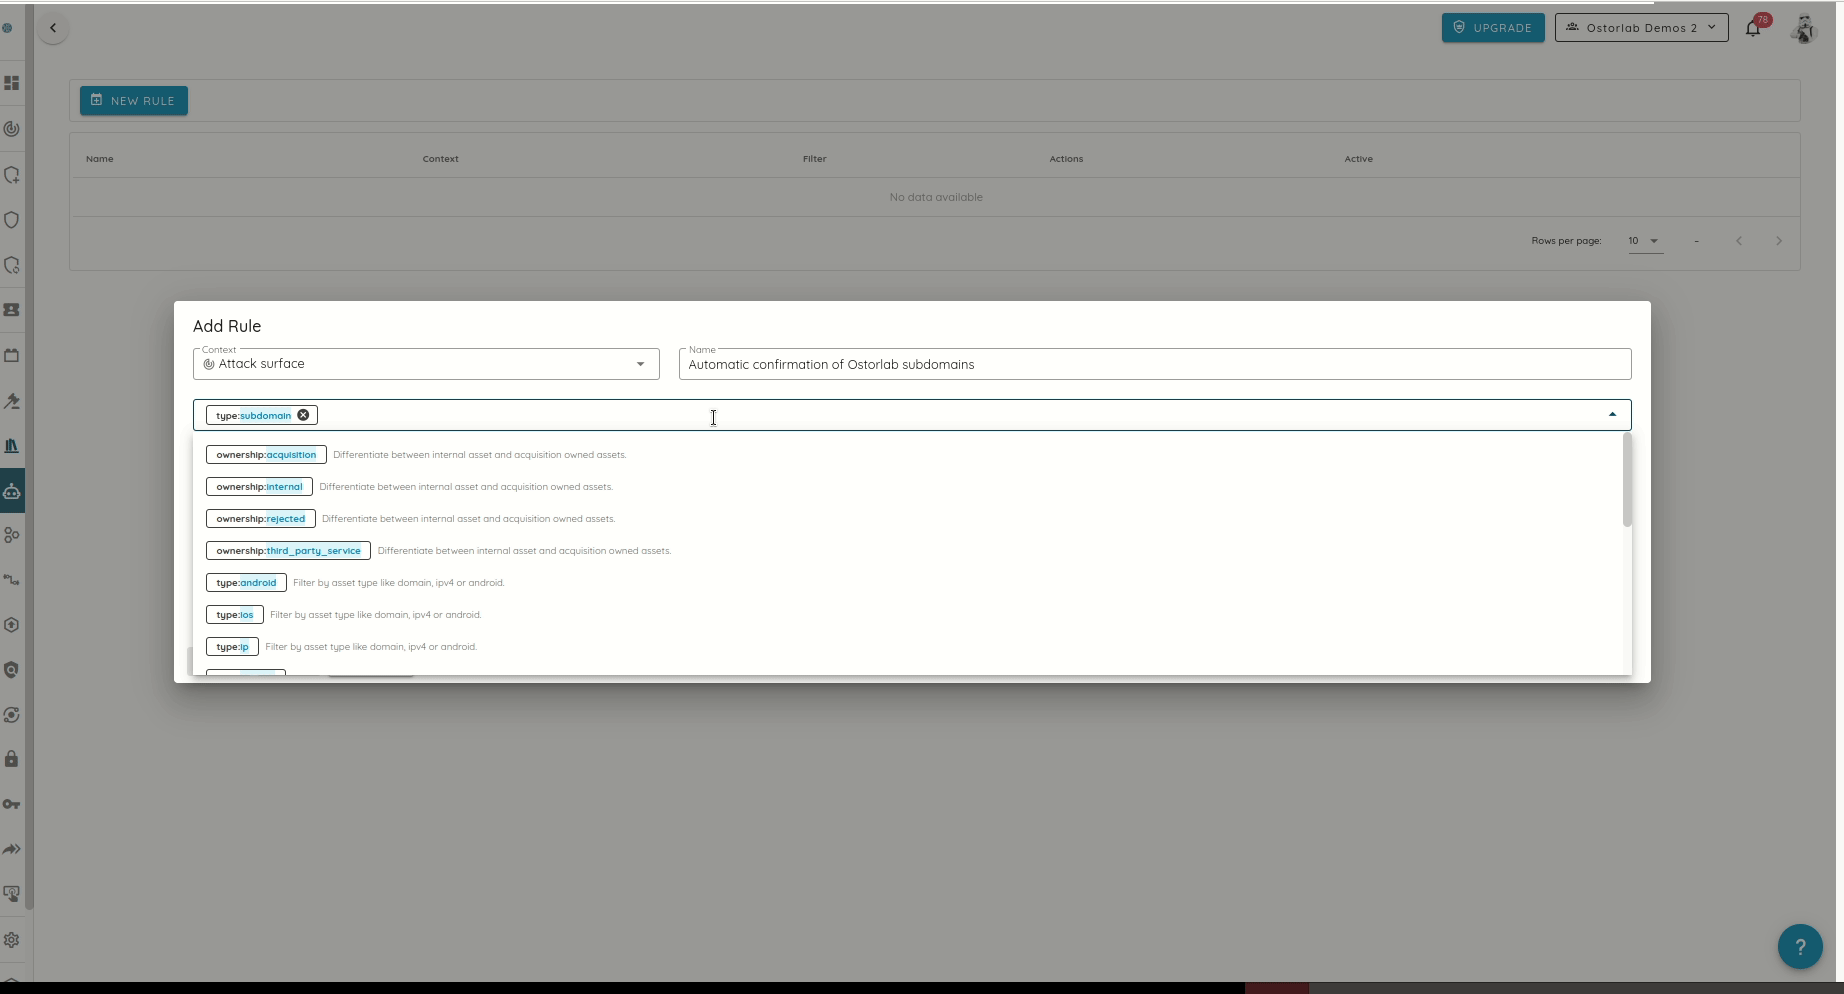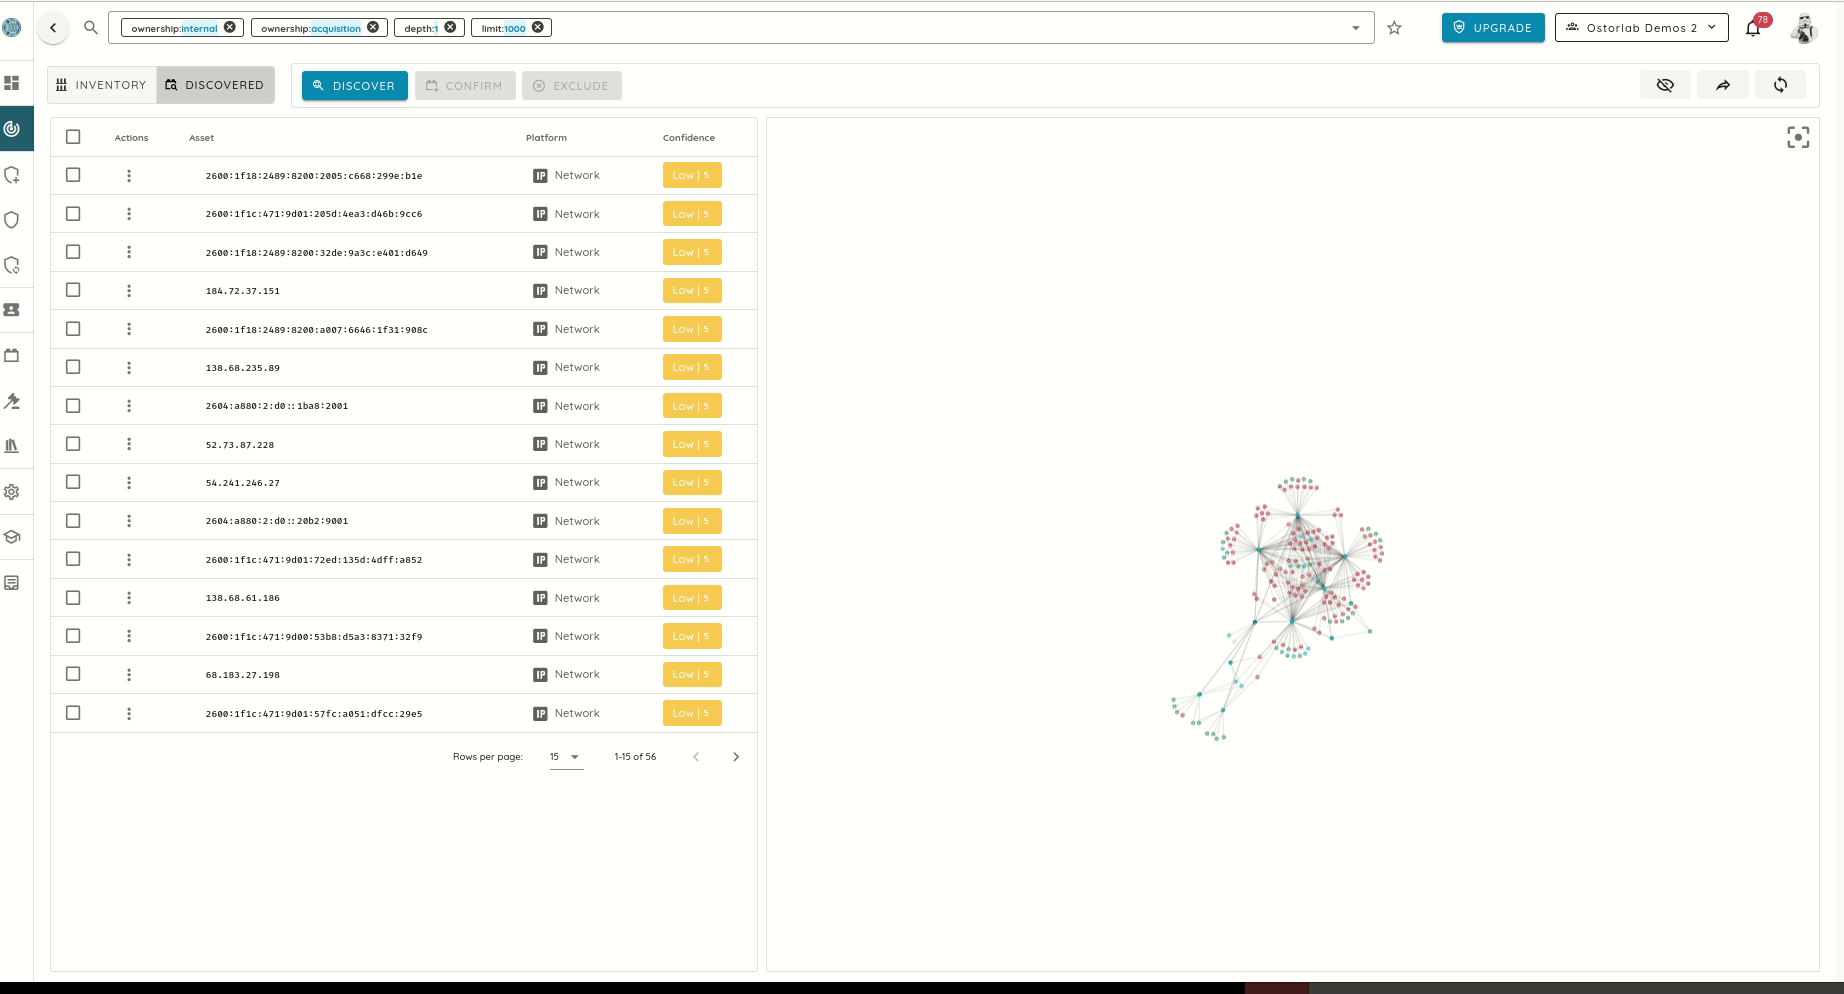
自动化规则策略
新的自动化规则功能可用于自动分配负责人、设置标签、发送邮件通知等。以下是这些规则能派上用场的一些场景:
- 自动将漏洞分配给某位用户进行修复;
- 自动确认已发现的资产并为其分配负责人;
- 为符合特定过滤条件的资产打上标签;
- 当资产符合特定模式时发送邮件,例如某个潜在服务在非默认端口上暴露了
SSH。
改进的攻击面发现
我们还大幅增强了攻击面的用户界面,在平台的多个部分新增了搜索能力。这些搜索查询可以保存并在组织内共享,方便快速获取重要信息。

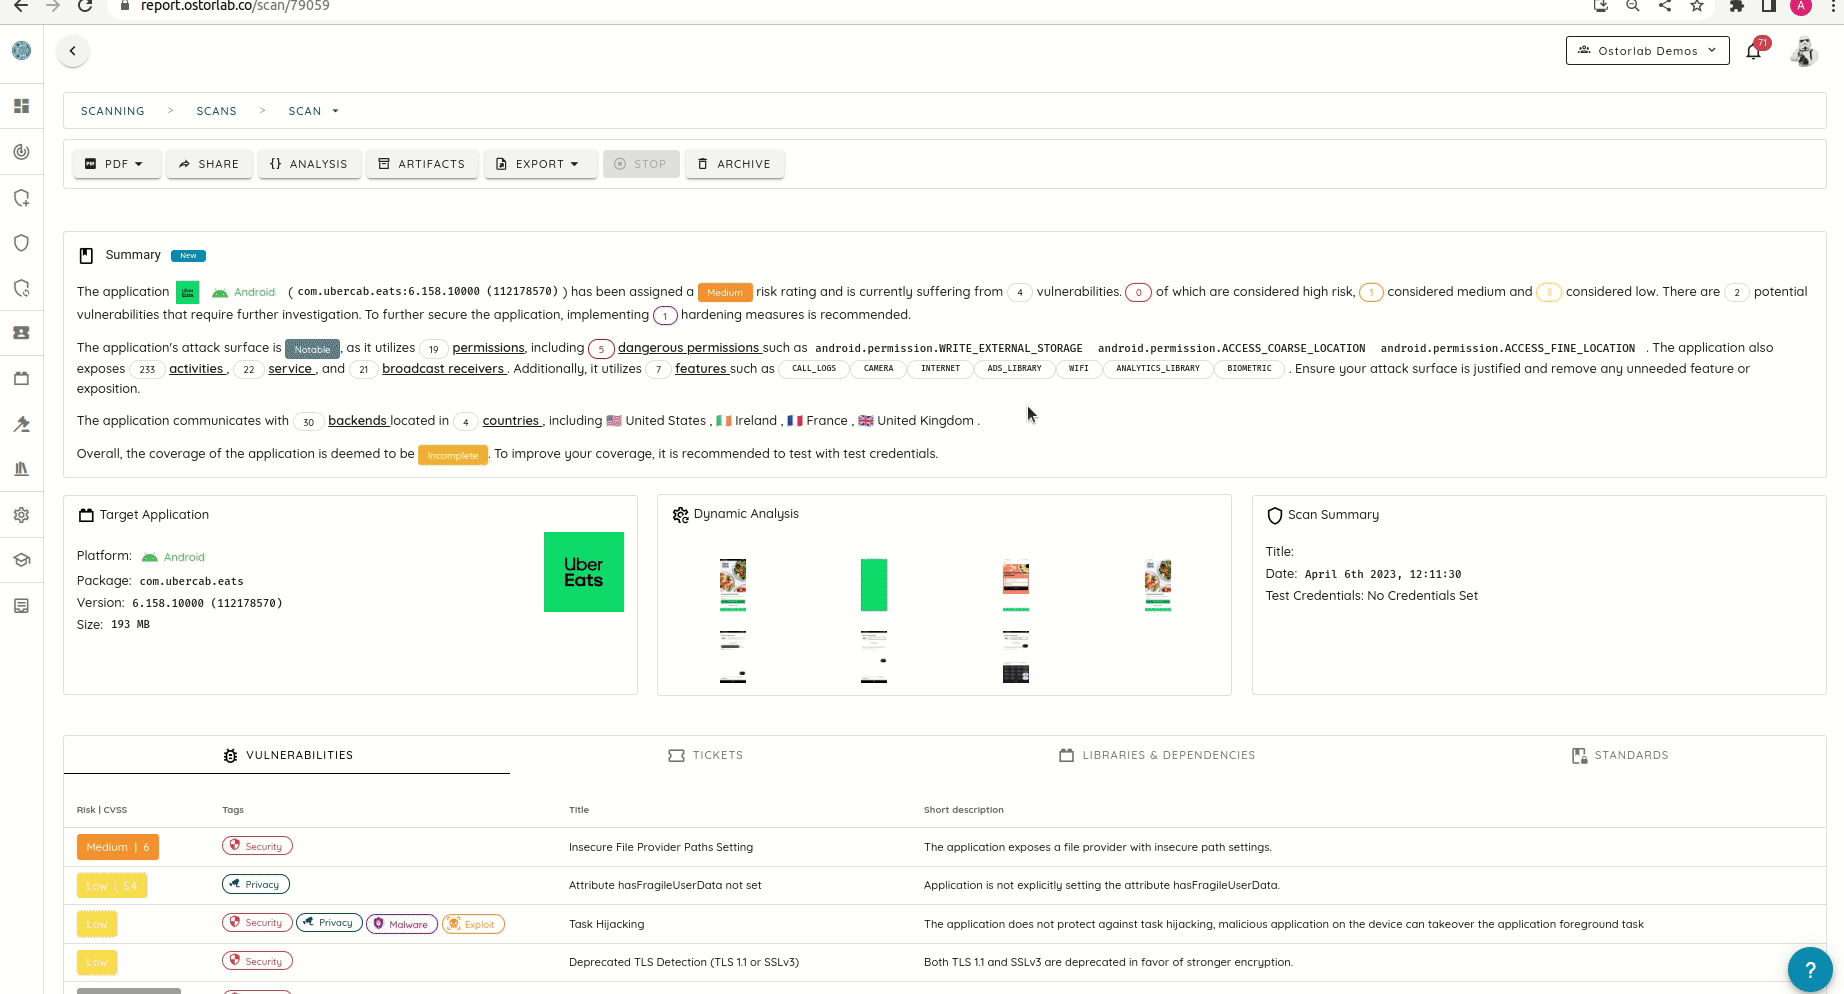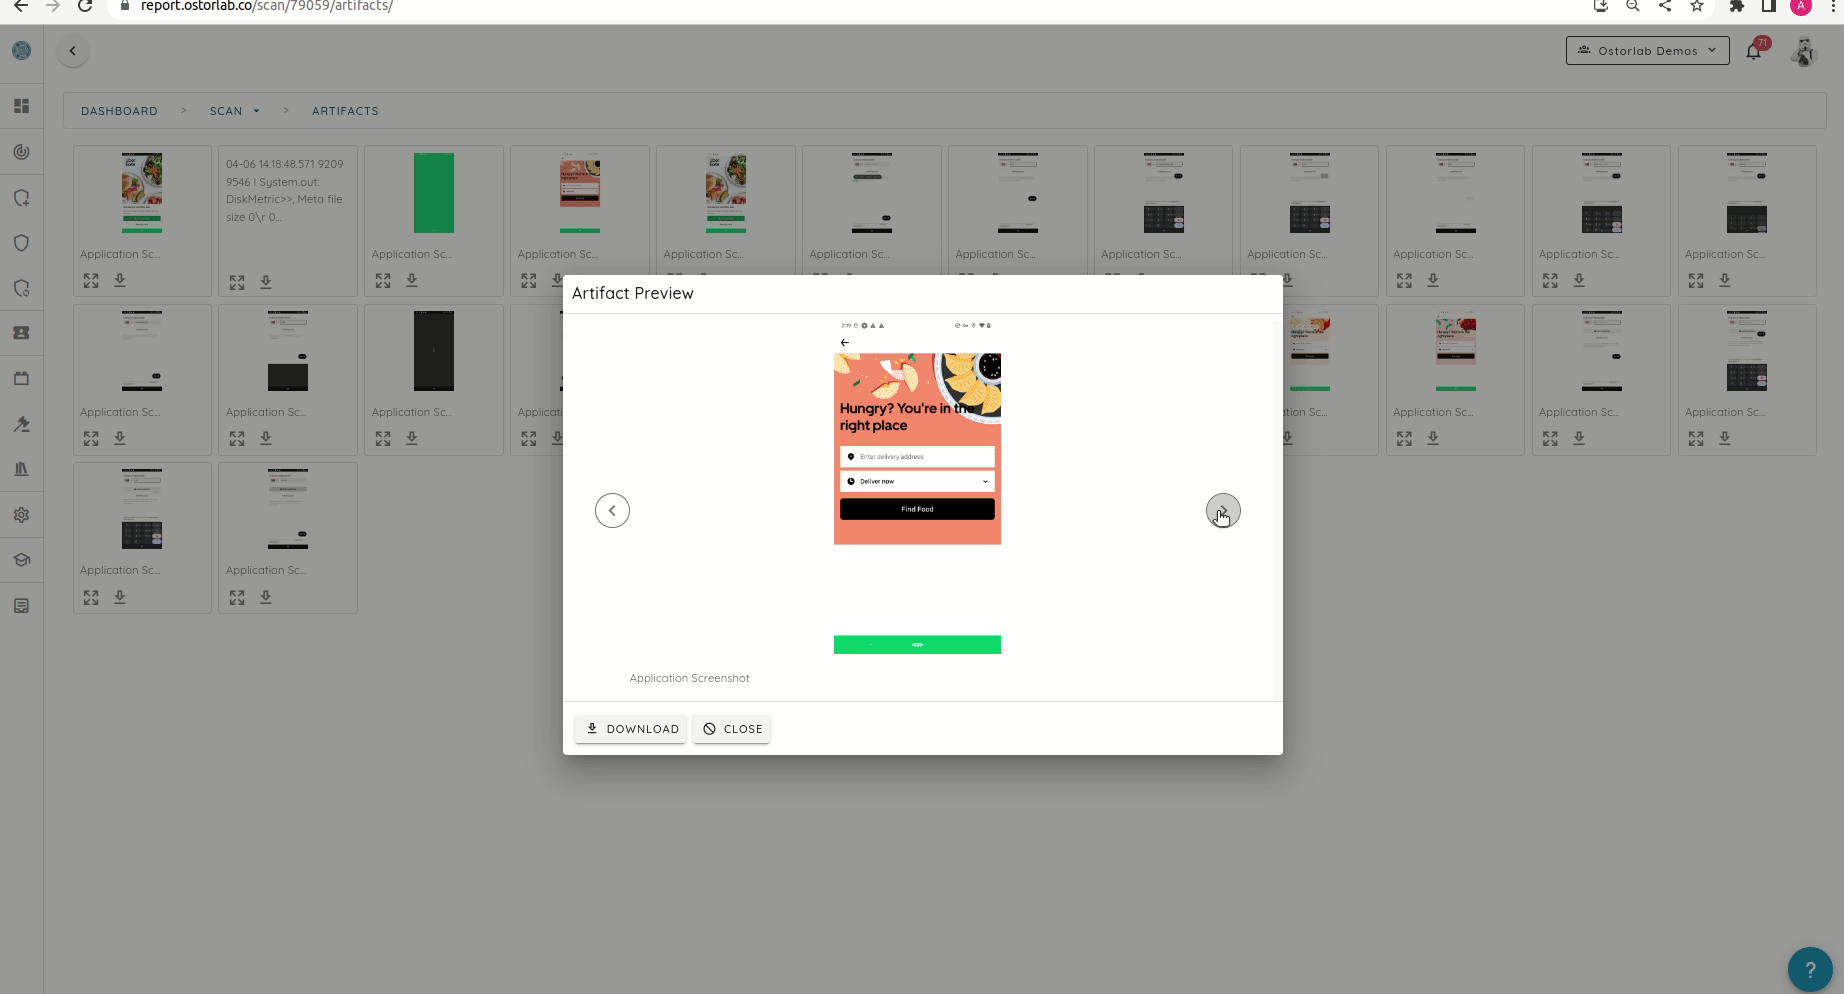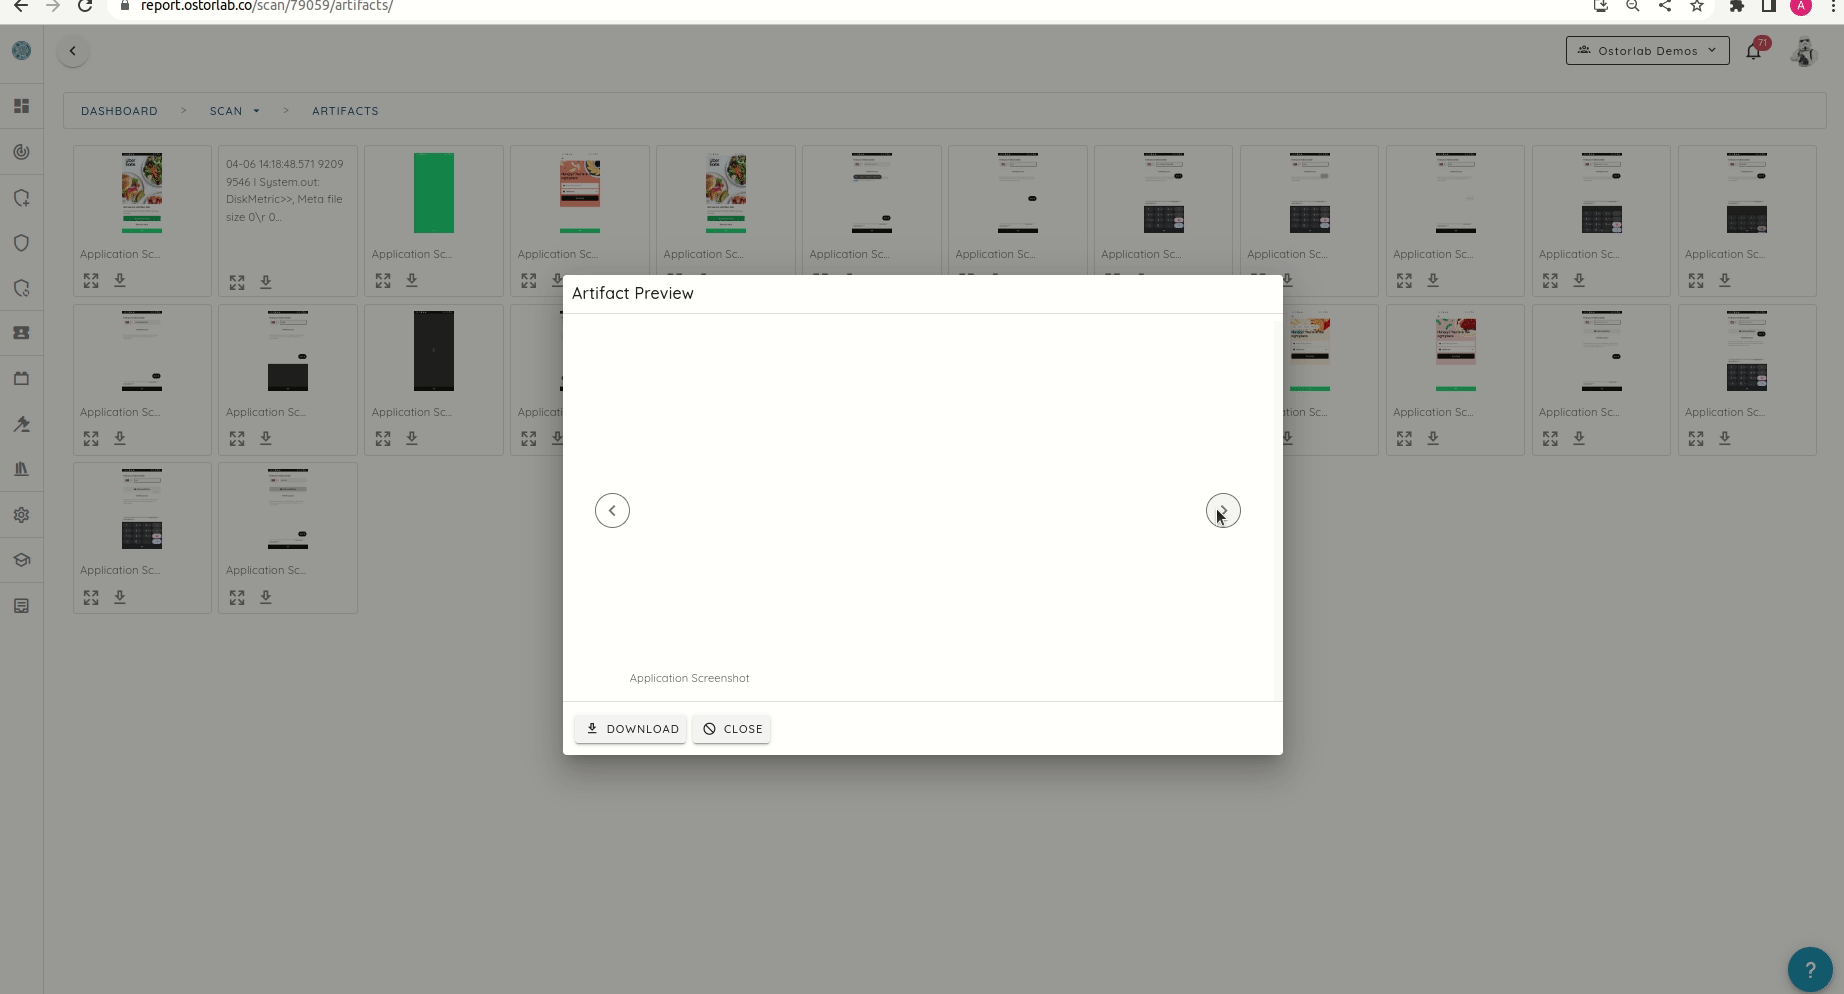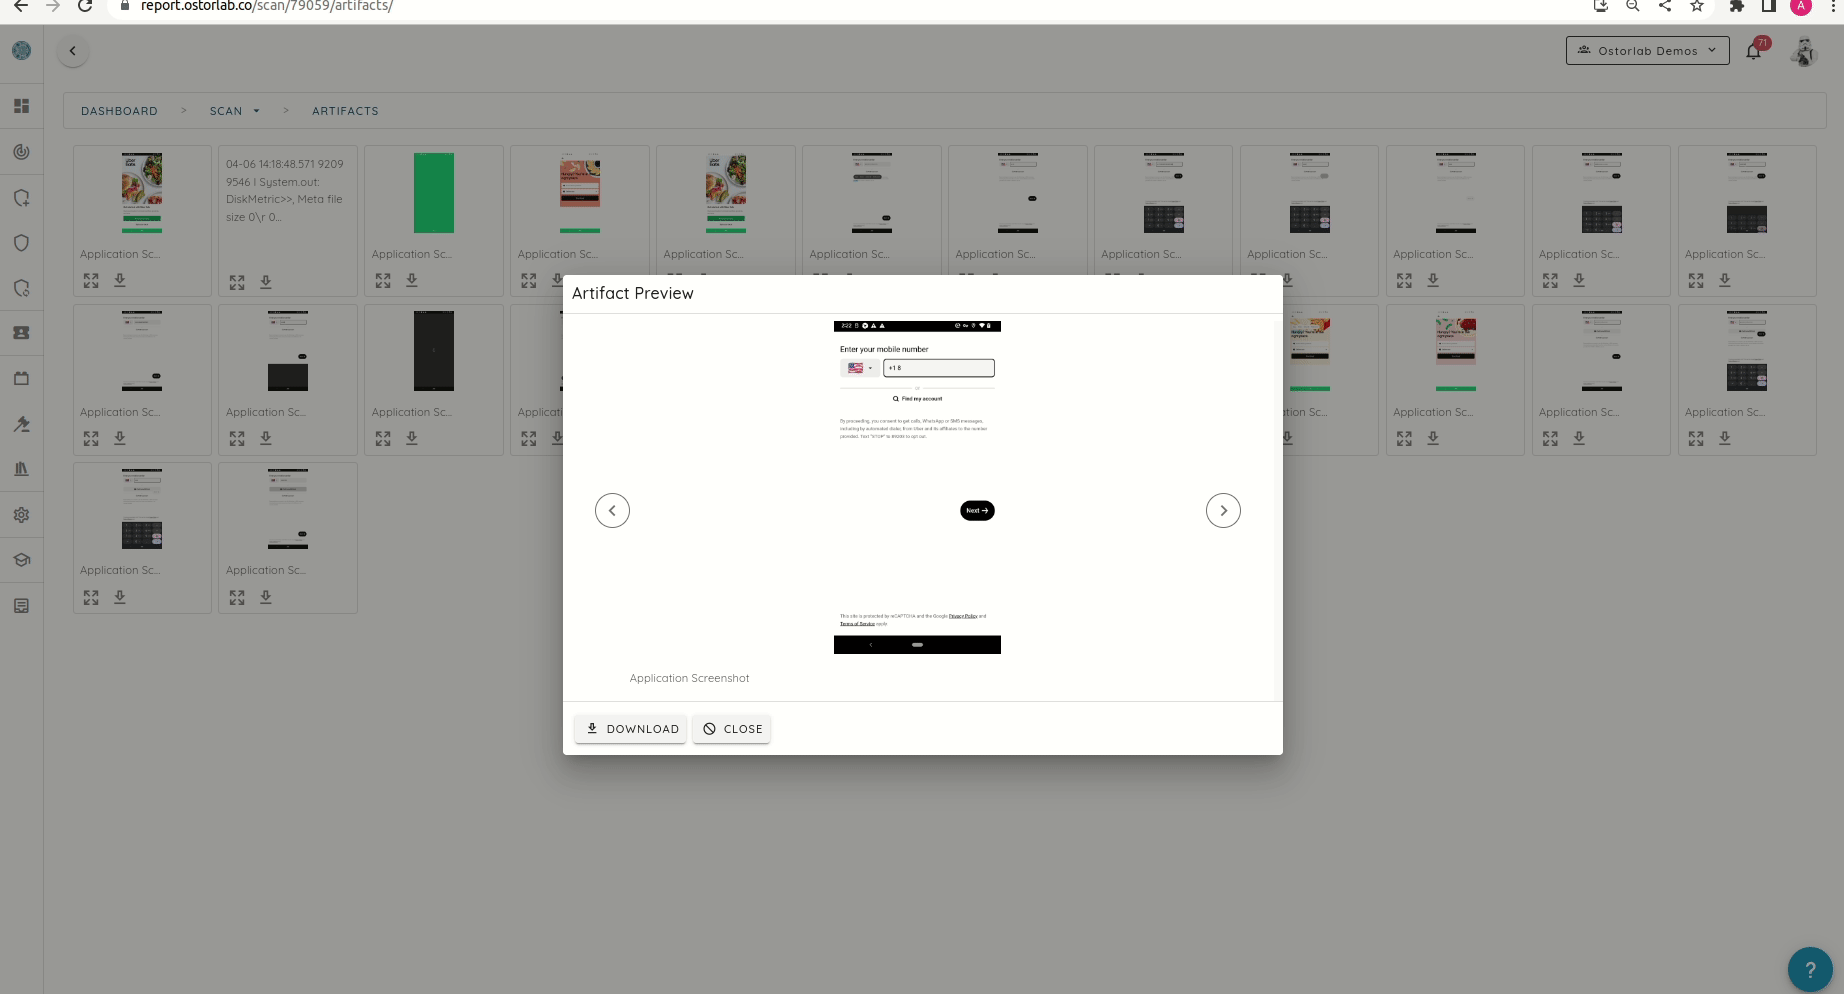
Artifacts 与扫描覆盖率
扫描 Artifacts 页面和调用覆盖率页面经过重新设计,性能更快,并新增了幻灯片浏览功能。
改进的报告功能
其他值得关注的功能包括订阅即将到期的通知,以及在 PDF 报告中加入了增强的扫描摘要。
已订阅的组织现在可以收到每周摘要邮件,其中包含有关组织表现的统计数据和指标,包括最近的扫描、发现以及需要关注的事项。

开源
我们还发布了多项开源贡献。例如,我们为大名鼎鼎的 TruffleHog 发布了一个新的开源 Agent,用于检测硬编码凭据,并在大多数 Web 和网络开源 Agent 中加入了对 Wireguard VPN 配置的支持。
漏洞检测
在检测方面,我们加入了大量改进。此外,Web 扫描现在受益于改进的 Web 身份验证录制器支持,能够应对复杂的身份验证场景。
爬虫现在可以提取 Next.js 和 Nuxt.js 等动态路由 Web 框架的路径。此外,我们改进了移动扫描中基于短信的 2-FA,并新增了对 Android 上不安全的生物识别身份验证实现的检测。
我们还改进了对应用日志中个人身份信息(PII)的检测,以及对不安全的 file provider 路径设置的检测。
其他多个漏洞的报告也得到了改进,例如公开的 Firebase 数据库和明文流量漏洞;总体而言,超过 50 个漏洞得到了增强。
后续版本将侧重于进一步改进漏洞检测,并引入重要的新能力。