Políticas de reglas de automatización, rediseño de Artifacts, detección mejorada y mucho más.
Un resumen de todas las nuevas funcionalidades de la plataforma Ostorlab y de sus capacidades de detección.
Durante los últimos dos meses, el equipo de Ostorlab ha incorporado varias funcionalidades nuevas a la plataforma y a sus capacidades de detección,
Políticas de reglas de automatización
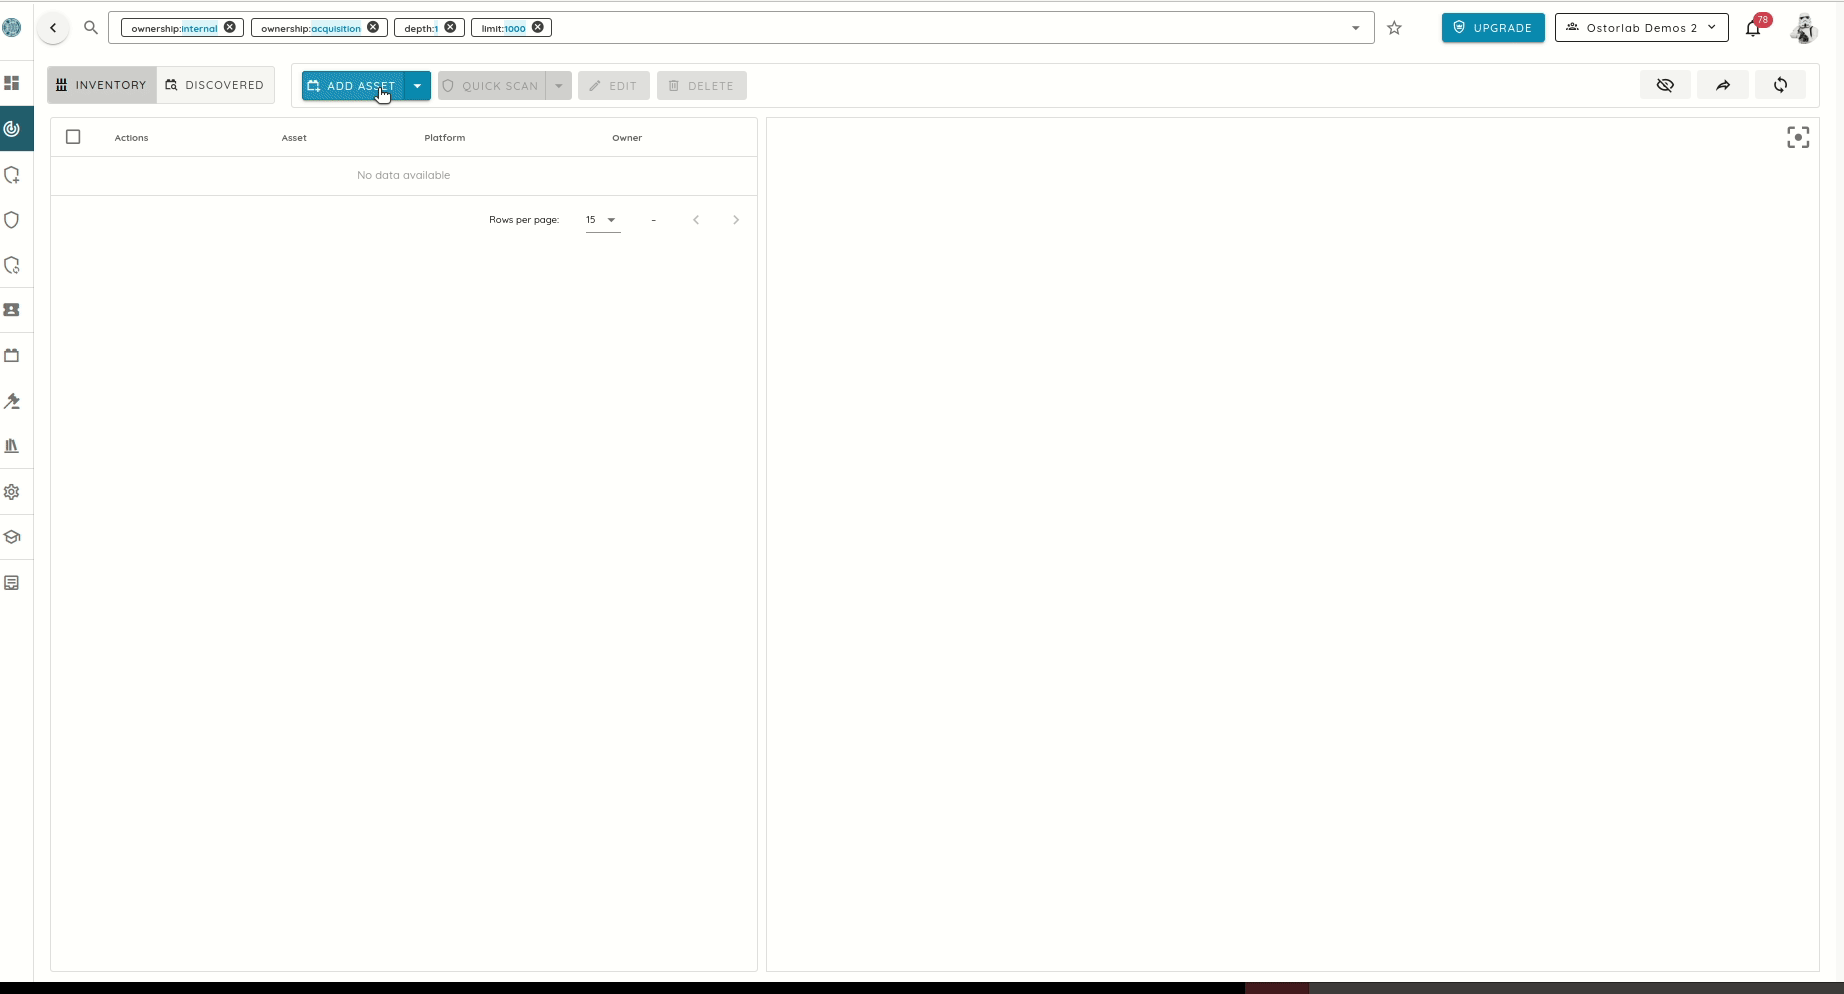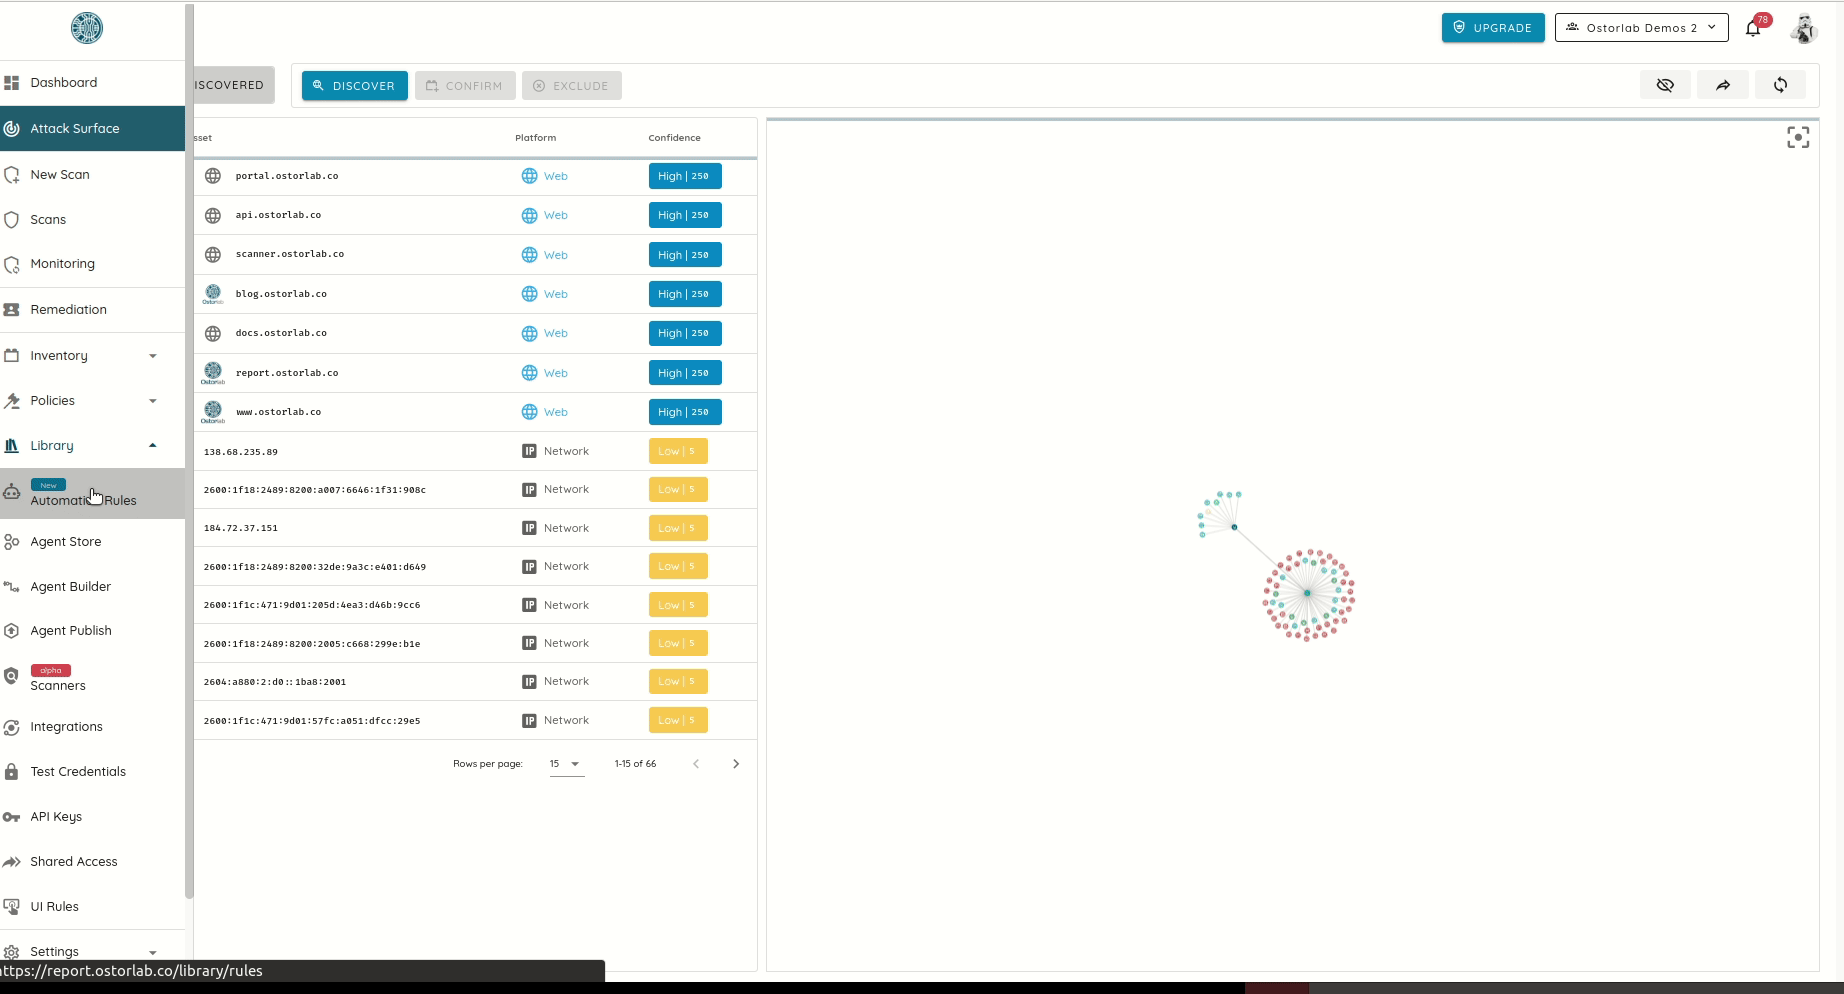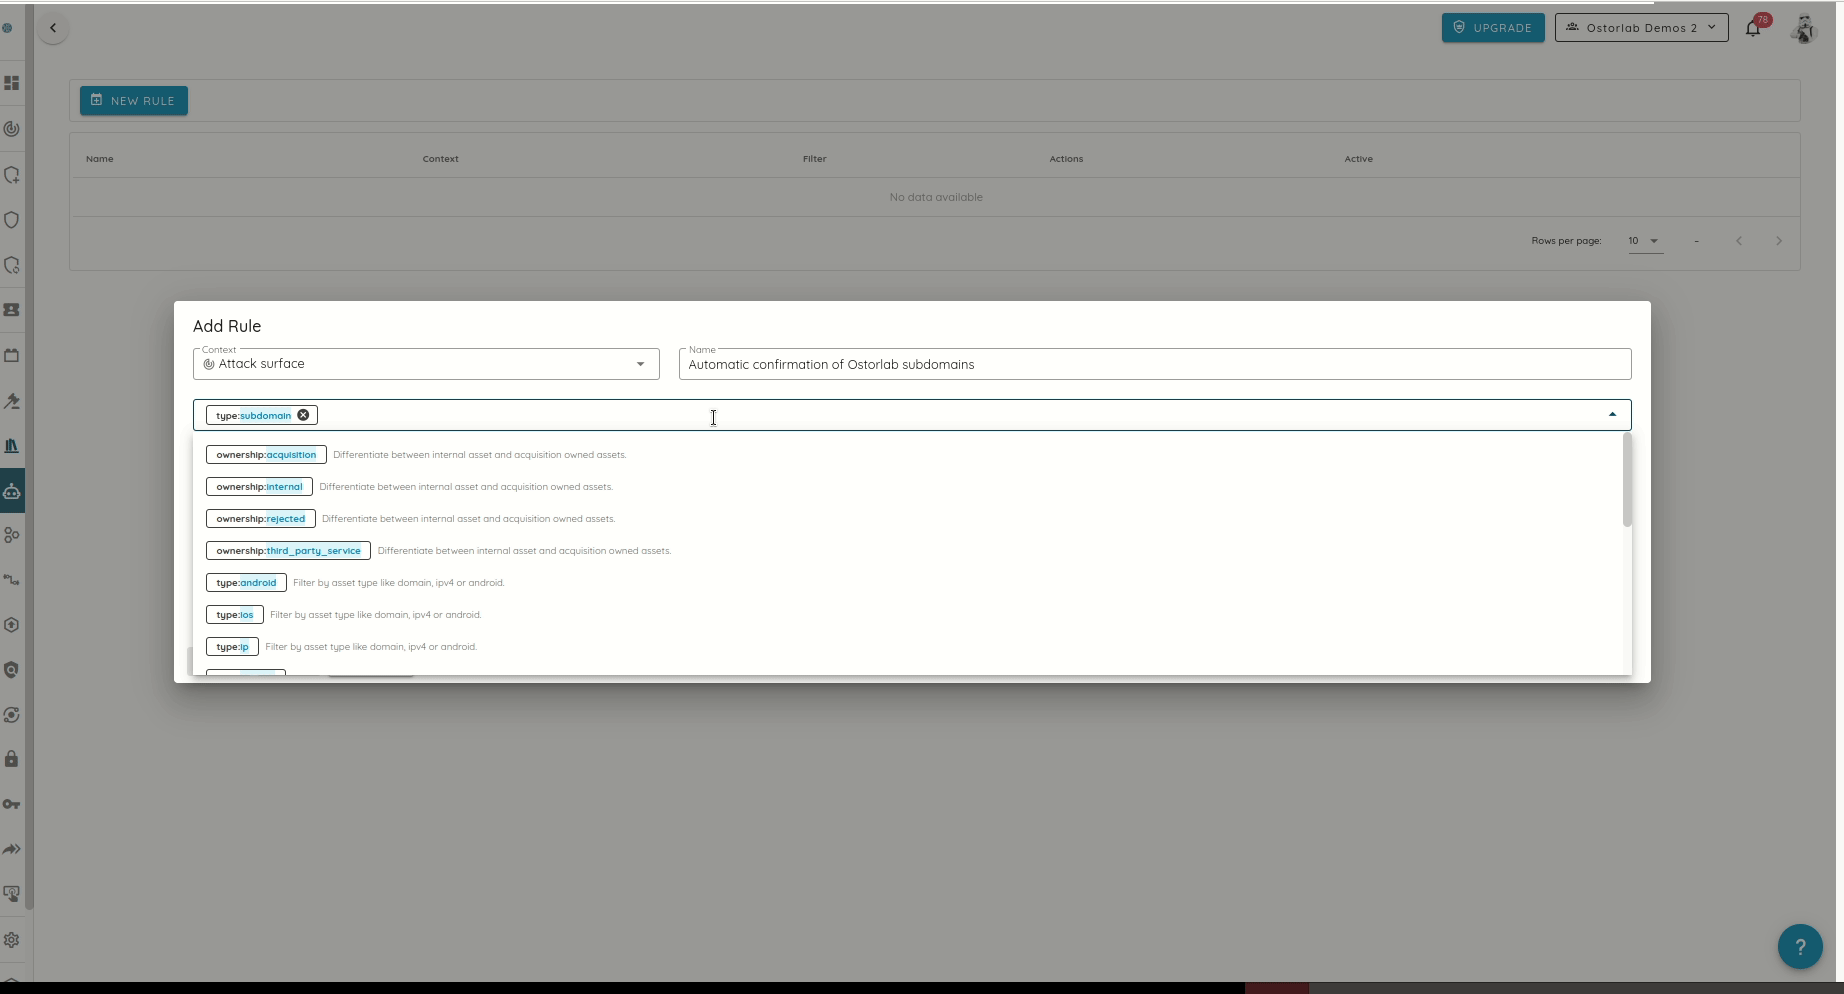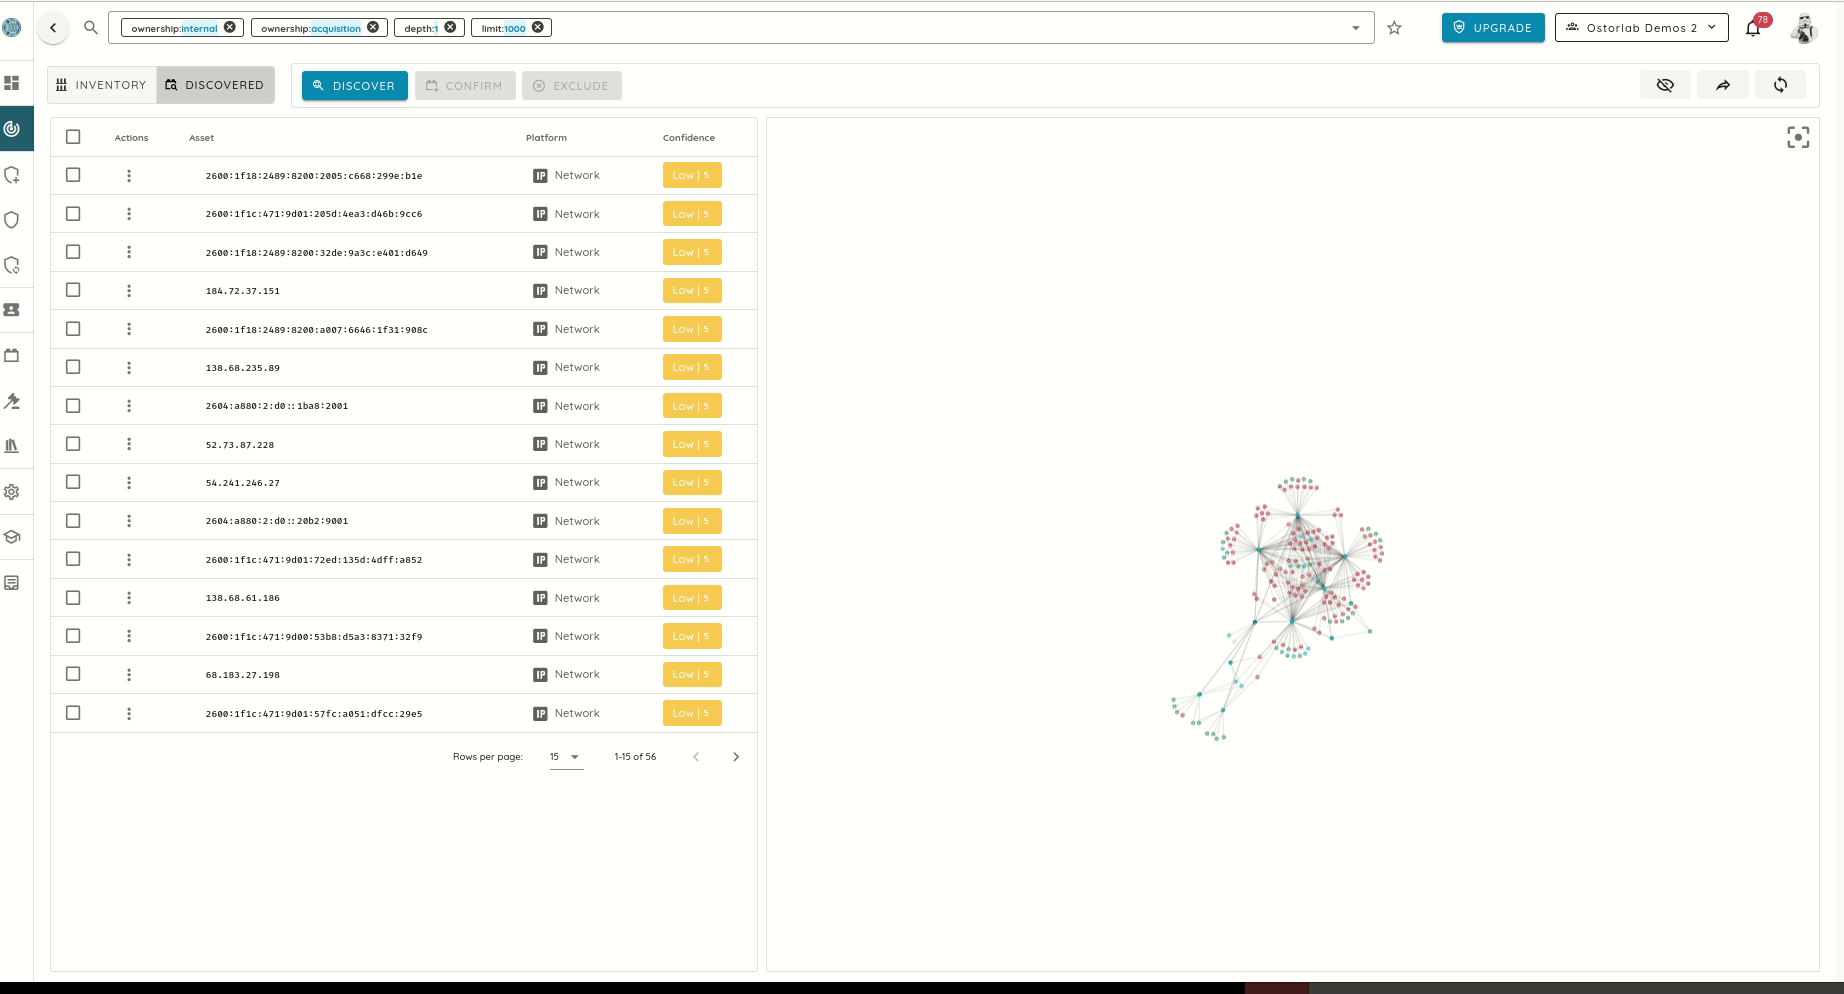
Las nuevas reglas de automatización pueden utilizarse para asignar propietarios automáticamente, establecer etiquetas, enviar notificaciones por correo electrónico y más. Algunos de los escenarios en los que resultan útiles:
- Asignar automáticamente vulnerabilidades a un usuario para su corrección;
- Confirmar automáticamente los activos descubiertos y asignarles un propietario;
- Etiquetar los activos específicos que coinciden con ciertos filtros;
- Enviar un correo electrónico cuando los activos coinciden con un patrón específico, por ejemplo, si un servicio potencial tiene
SSHexpuesto en un puerto distinto del predeterminado.
Descubrimiento de la superficie de ataque mejorado
También hemos mejorado significativamente la interfaz de usuario de la superficie de ataque añadiendo nuevas capacidades de búsqueda en varias partes de la plataforma. Estas consultas de búsqueda pueden guardarse y compartirse entre organizaciones, lo que facilita el acceso a información importante.

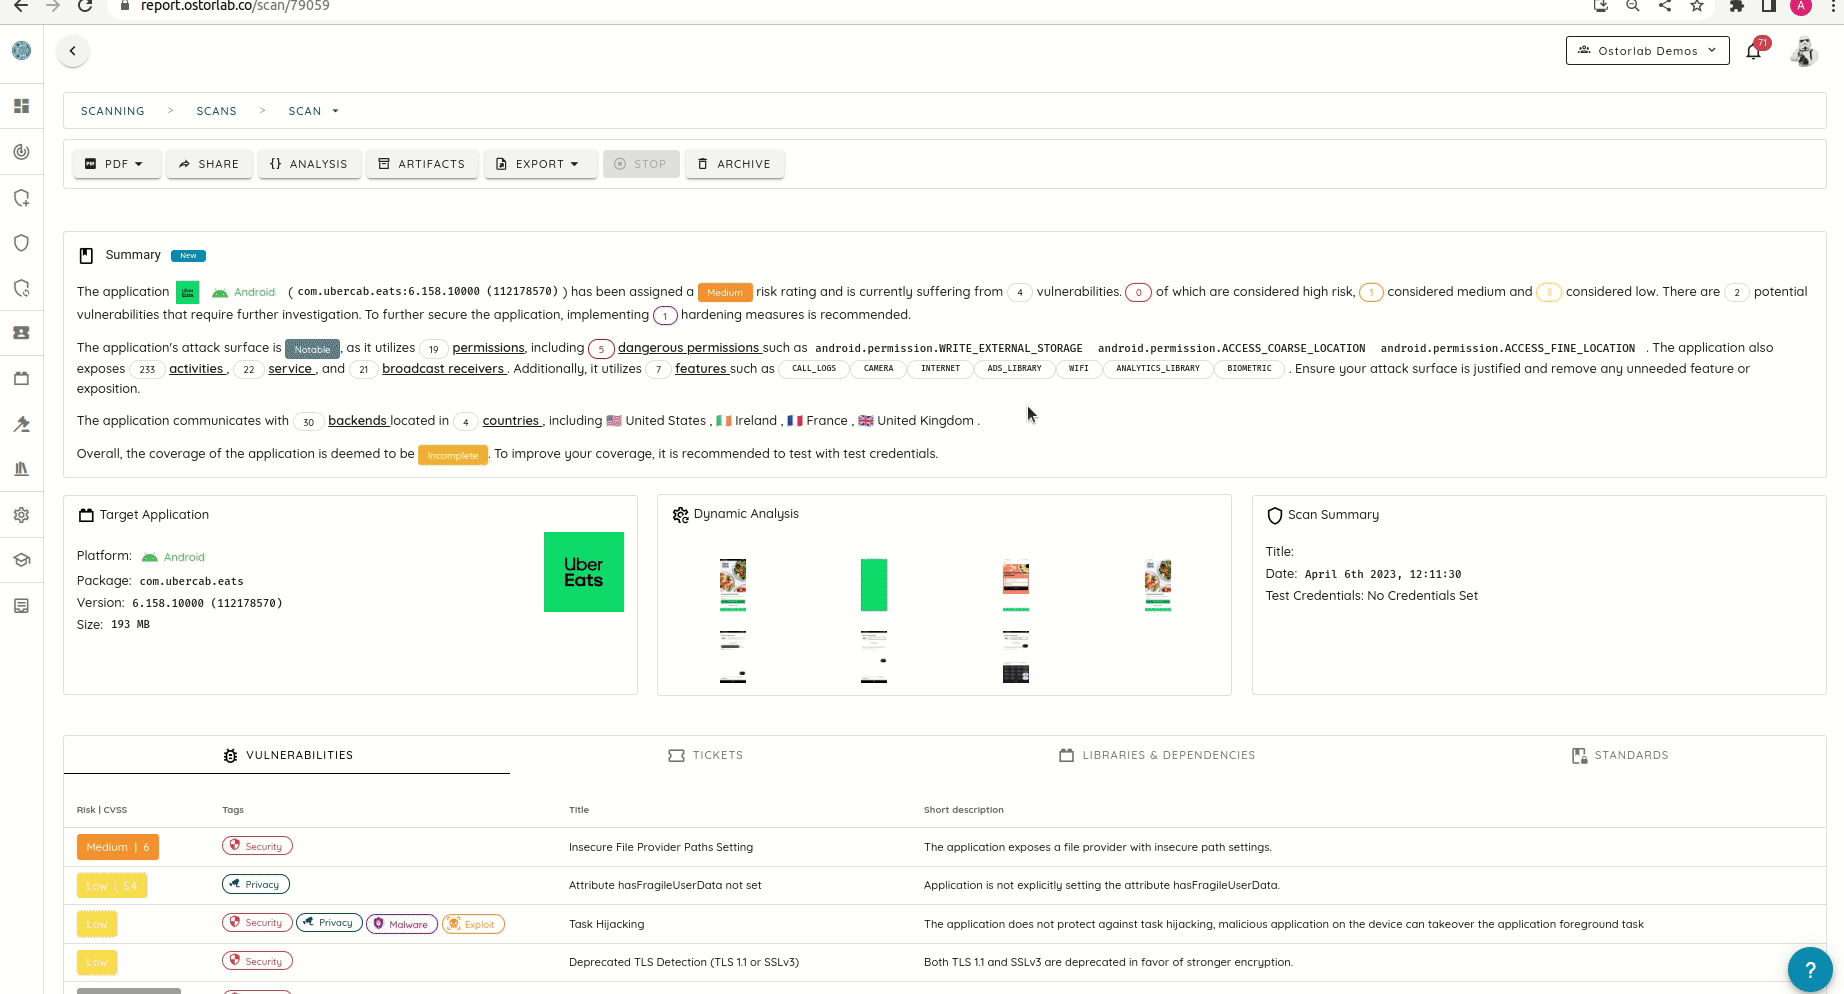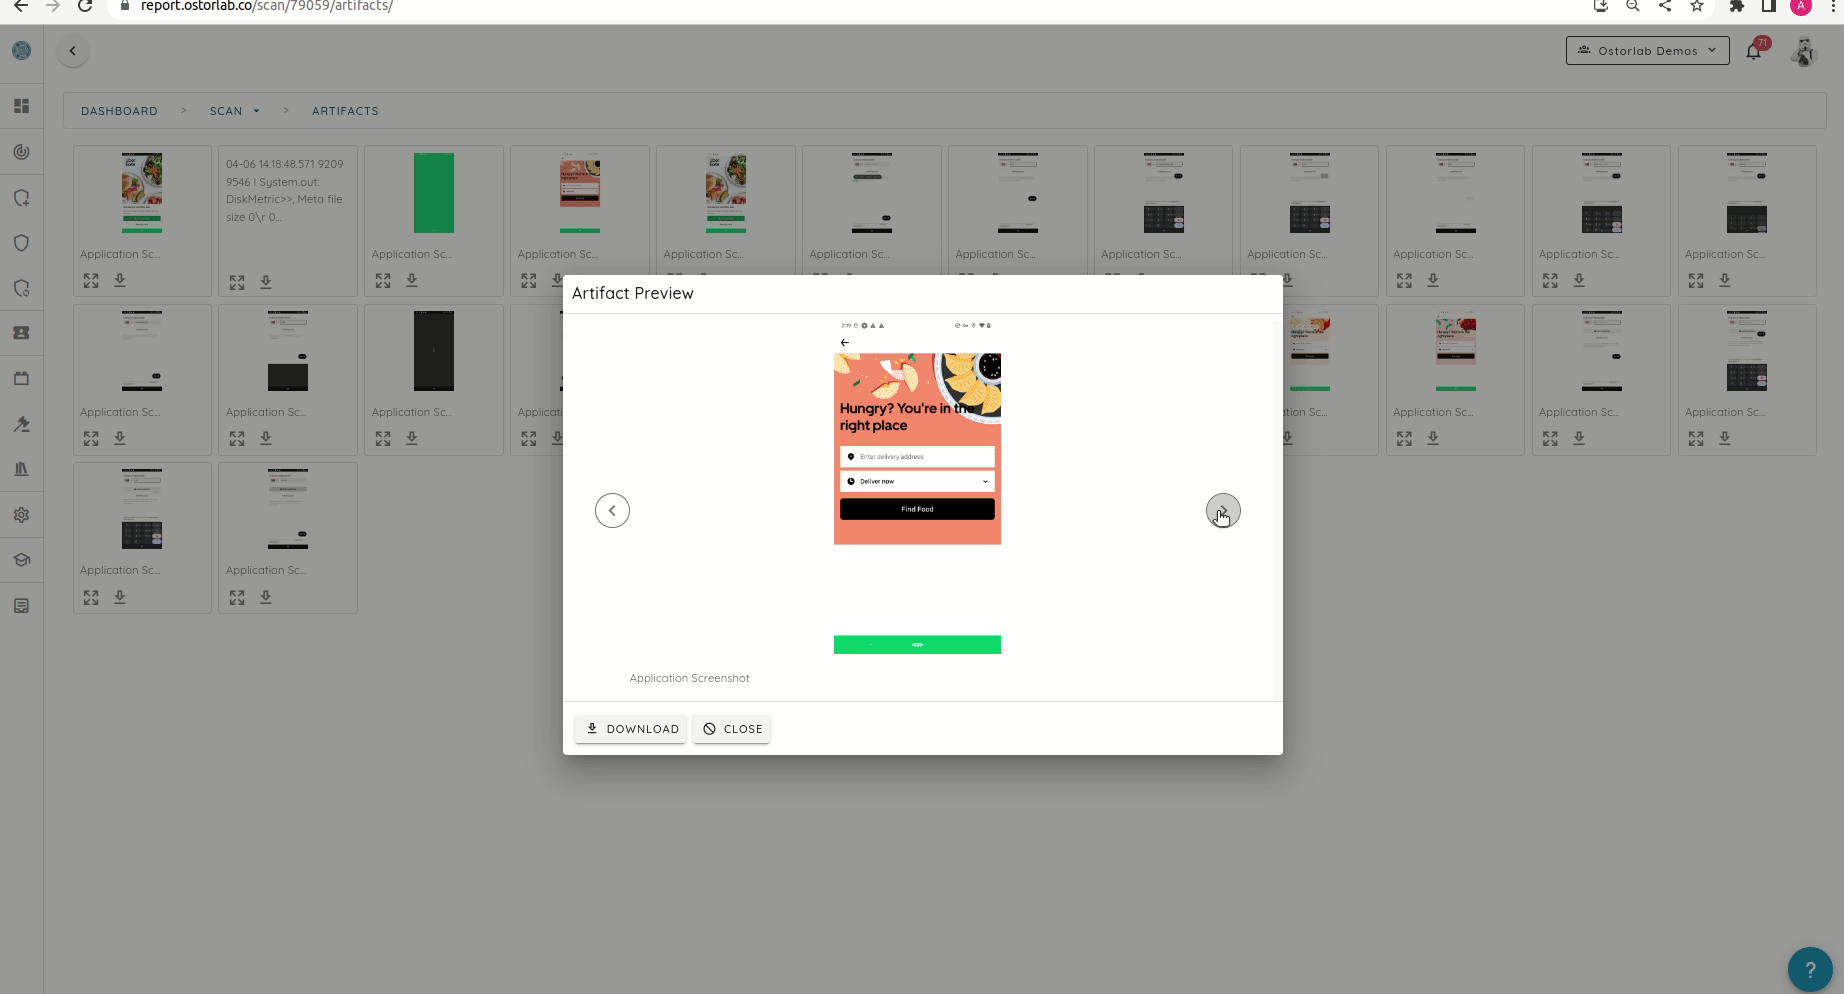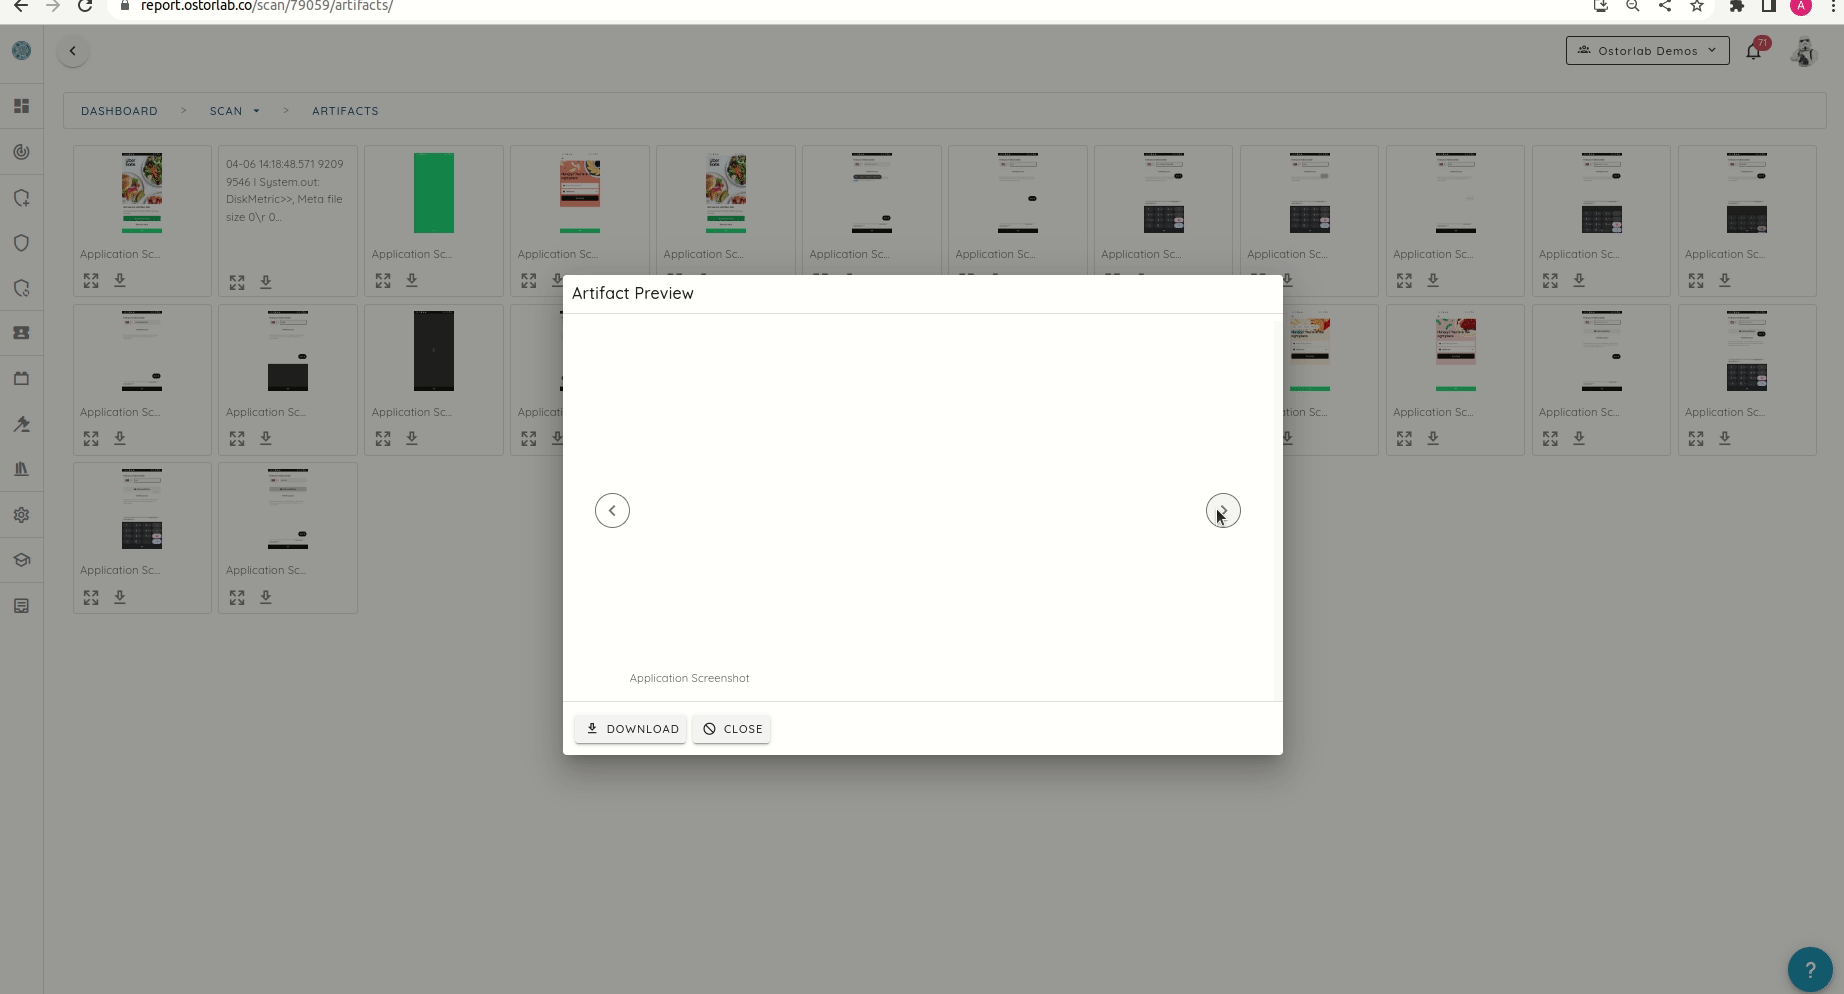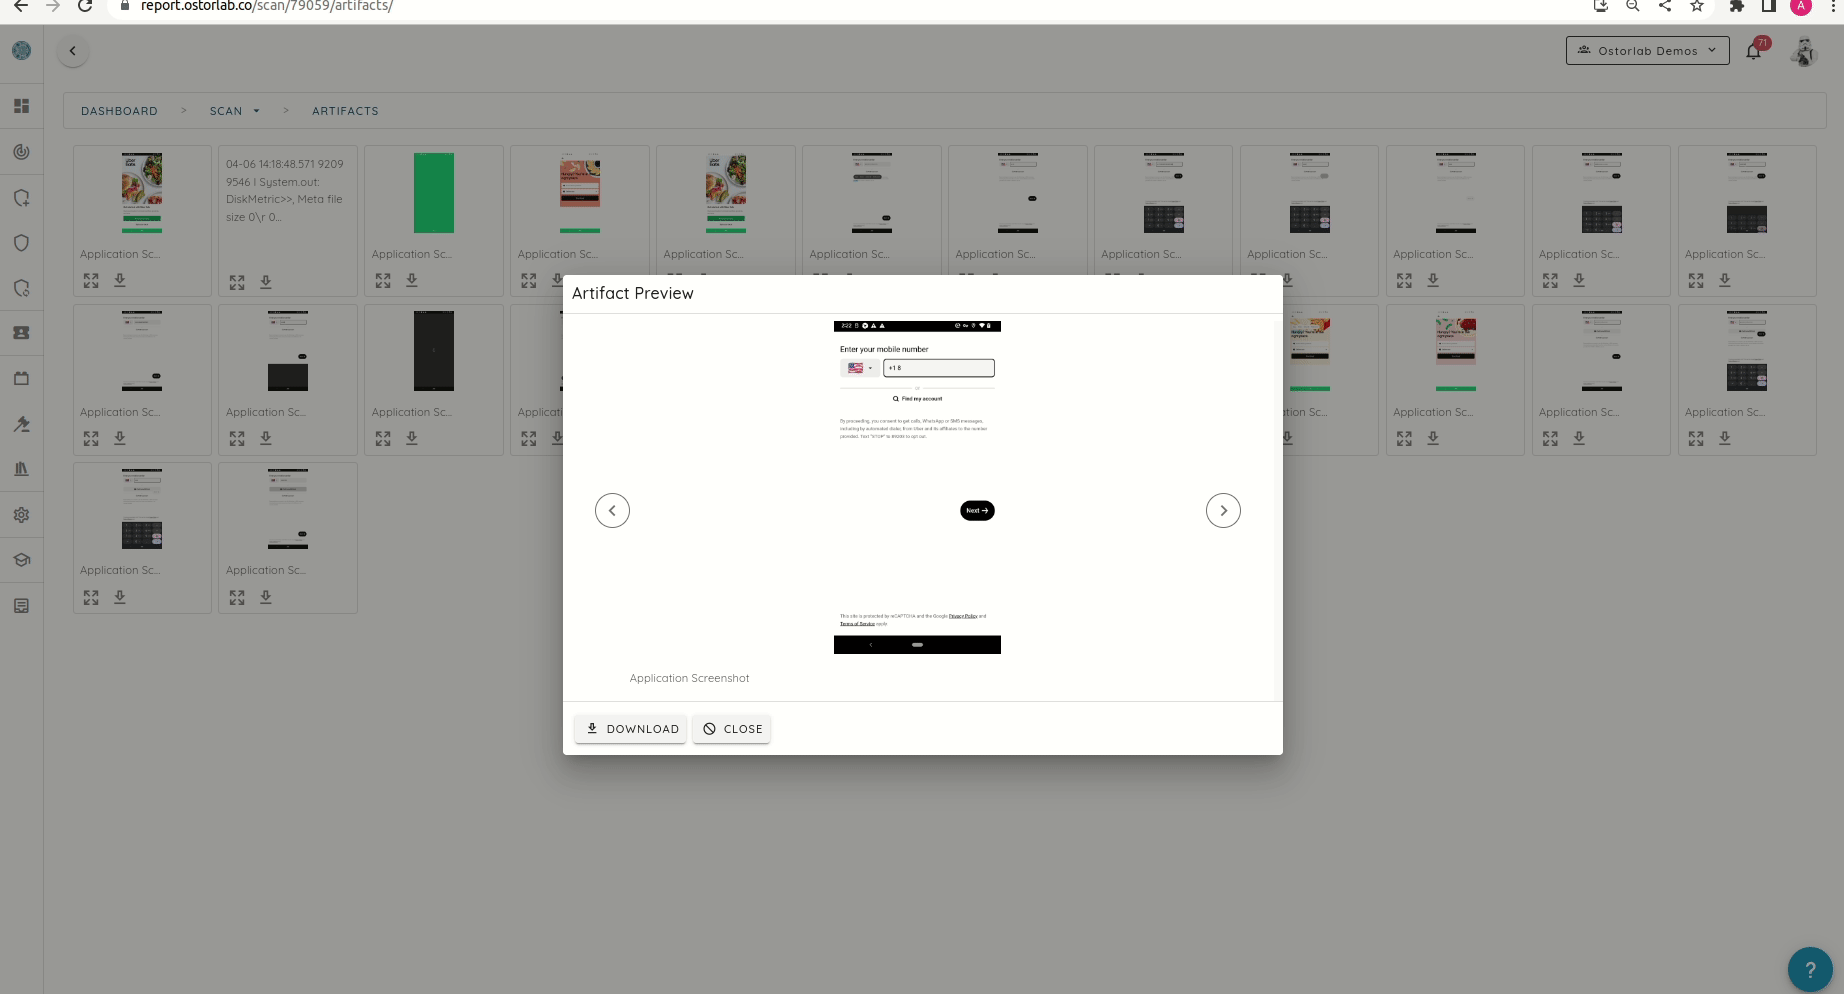
Artefactos y cobertura de escaneo
Las páginas de artefactos de escaneo y de cobertura de llamadas se han rediseñado para ofrecer un rendimiento más rápido, y se ha añadido una función de presentación de diapositivas.
Informes mejorados
Entre otras funcionalidades destacables se encuentran las notificaciones de suscripciones a punto de caducar y la mejora del resumen del escaneo incluido en los informes en PDF.
Las organizaciones suscritas ya pueden recibir un correo electrónico semanal de resumen con estadísticas y métricas sobre el rendimiento de la organización, incluidos los últimos escaneos, hallazgos y elementos que requieren atención.

Código abierto
También hemos publicado varias contribuciones de código abierto. Por ejemplo, hemos publicado un nuevo agente de código abierto para la célebre TruffleHog con el fin de detectar credenciales codificadas en el código, y hemos añadido compatibilidad con la configuración de VPN Wireguard en la mayoría de los agentes de código abierto web y de red.
Detección de vulnerabilidades
En cuanto a la detección, se han añadido un gran número de mejoras. Además, los escaneos web ahora se benefician de una mejor compatibilidad con el grabador de autenticación web (Web Authentication recorder), que permite escenarios de autenticación complejos.
El rastreador (crawler) ahora extrae las rutas de frameworks web con enrutamiento dinámico, como Next.js y Nuxt.js. Además, hemos mejorado la autenticación en dos factores (2-FA) por SMS en los escaneos móviles y hemos añadido la detección de implementaciones inseguras de autenticación biométrica en Android.
También hemos mejorado la detección de información de identificación personal (PII) en los registros de las aplicaciones, así como la detección de configuraciones inseguras de rutas del file provider.
Varias otras vulnerabilidades también han mejorado en su notificación, como las bases de datos Firebase públicas y las vulnerabilidades de tráfico en texto claro; en total, se han mejorado más de 50 vulnerabilidades.
Las próximas versiones se centrarán en más mejoras de detección de vulnerabilidades e introducirán nuevas capacidades significativas.