自動化ルールポリシー、アーティファクトの再設計、検出の改善、その他多数のアップデート
Ostorlabプラットフォームとその検出機能に加わったすべての新機能の概要です。
この2か月間で、Ostorlabチームはプラットフォームとその検出機能にいくつかの新機能を導入しました。
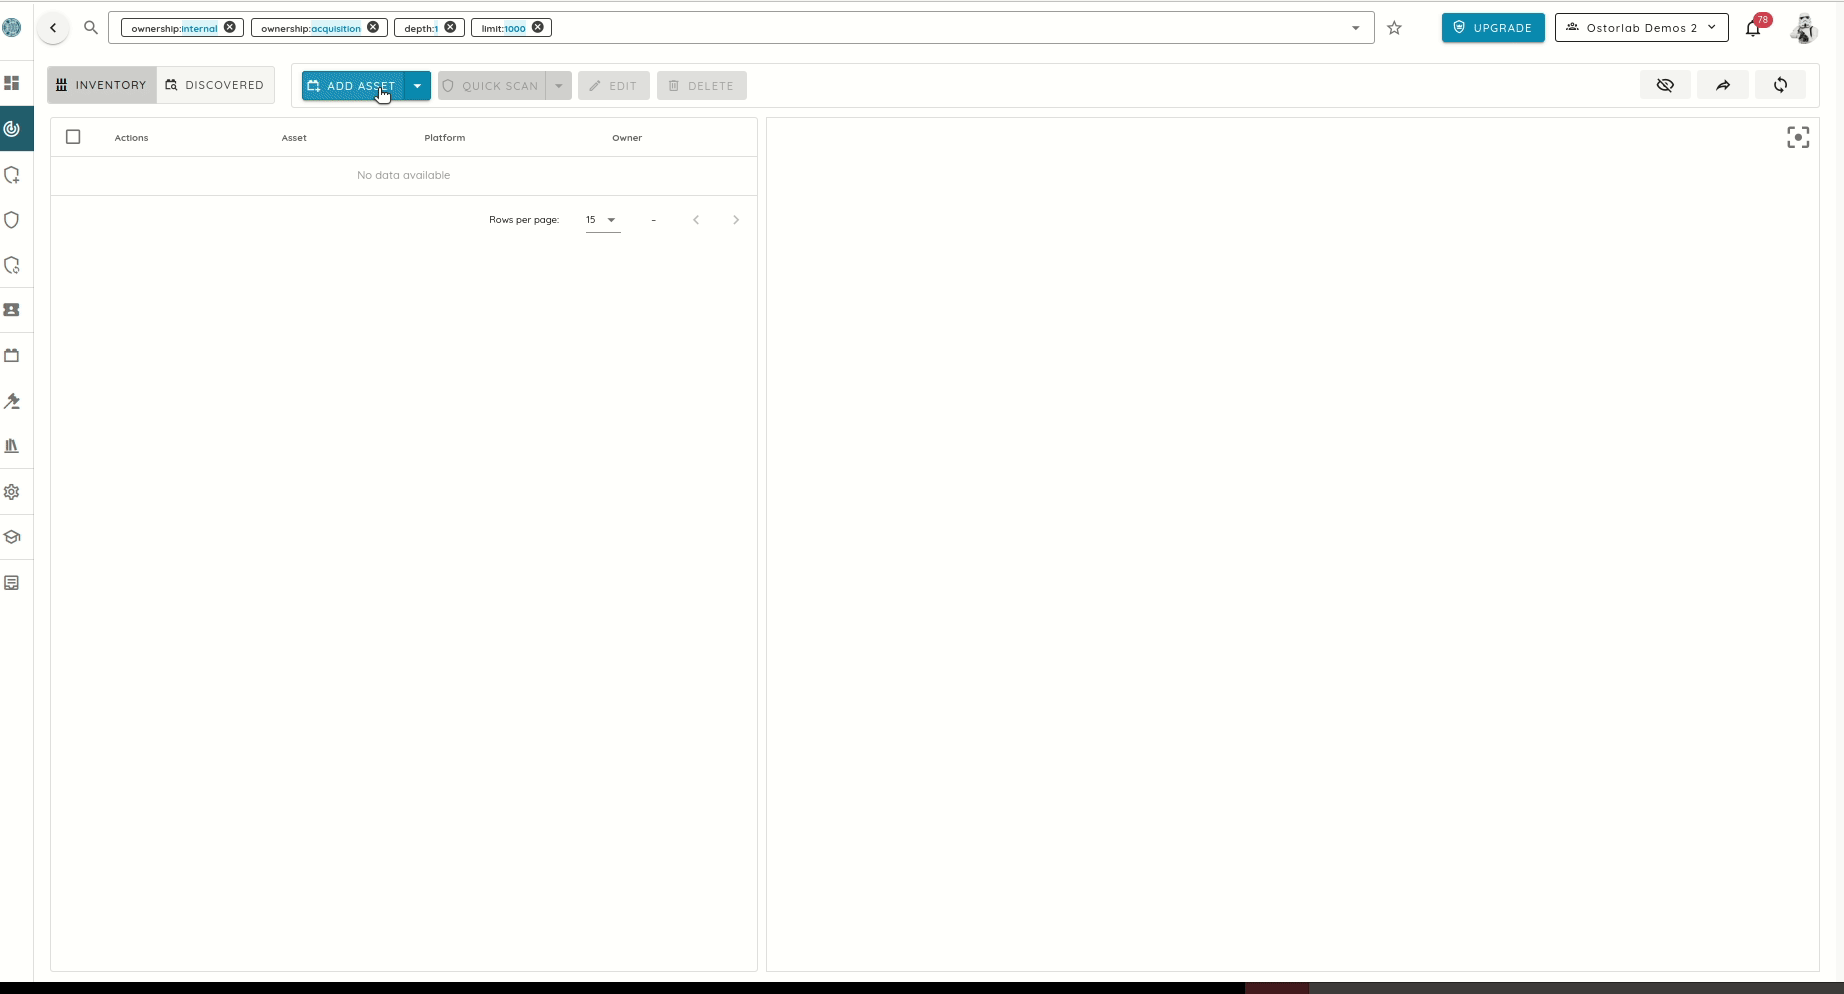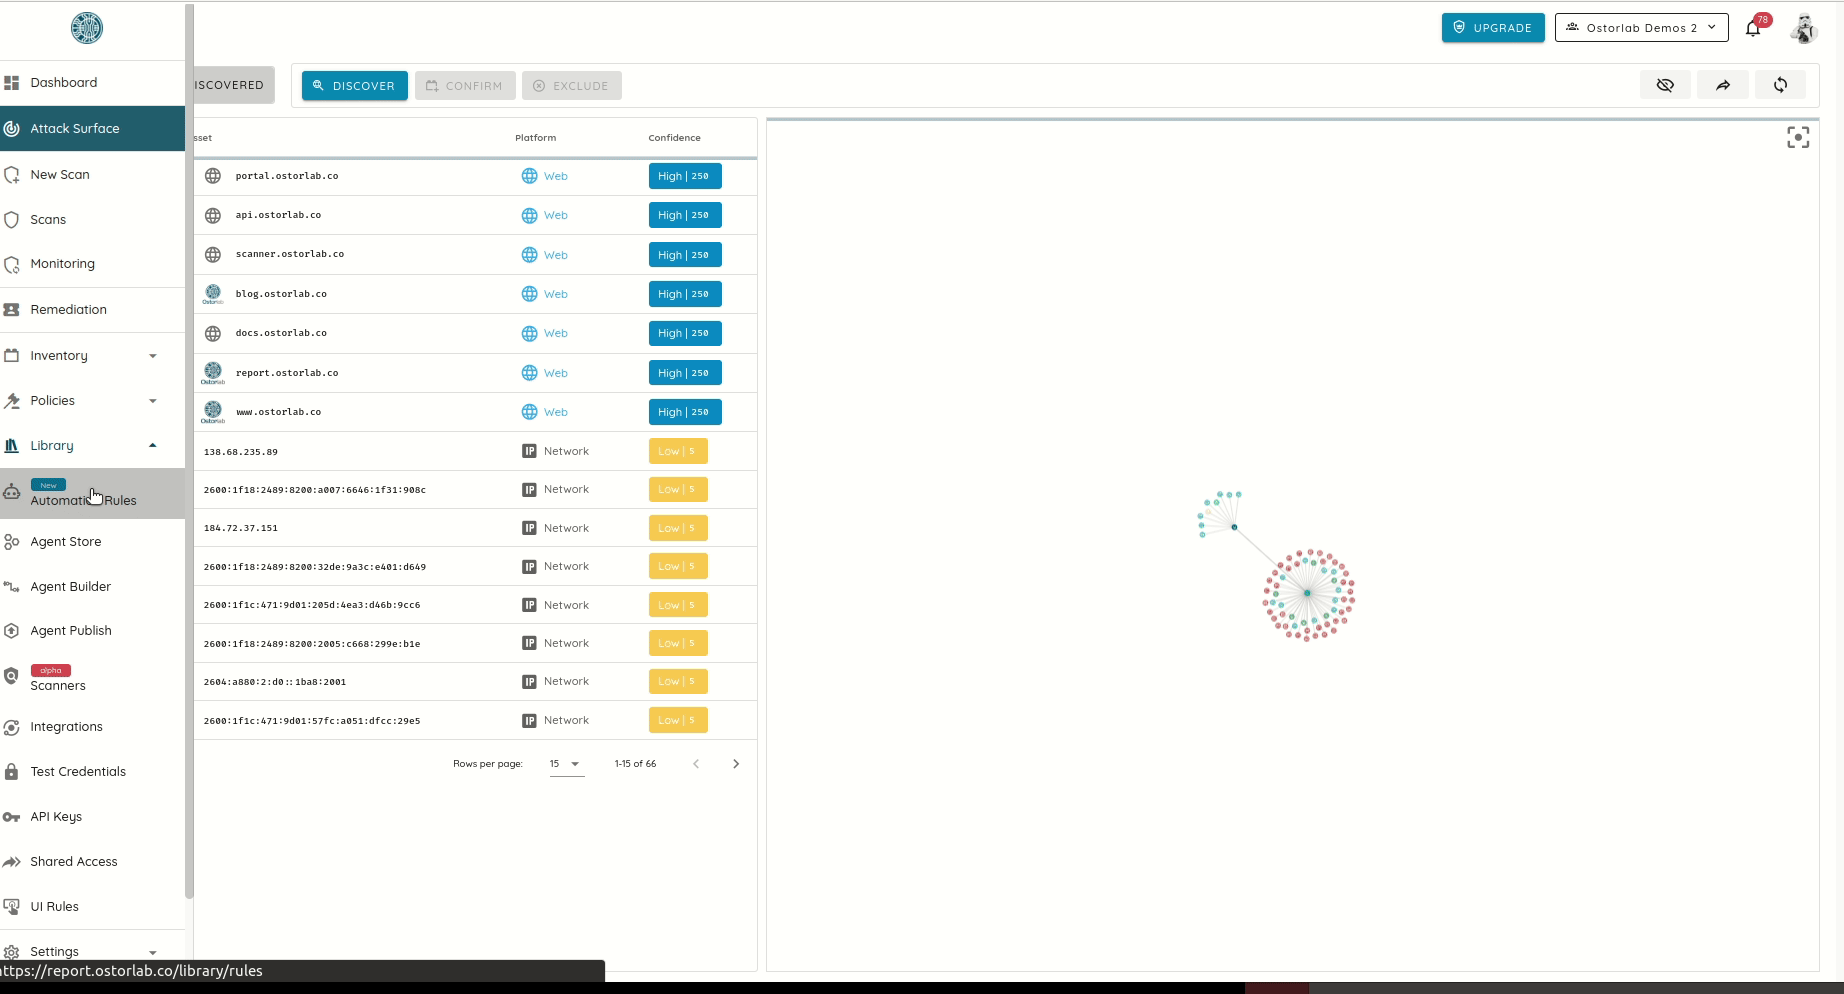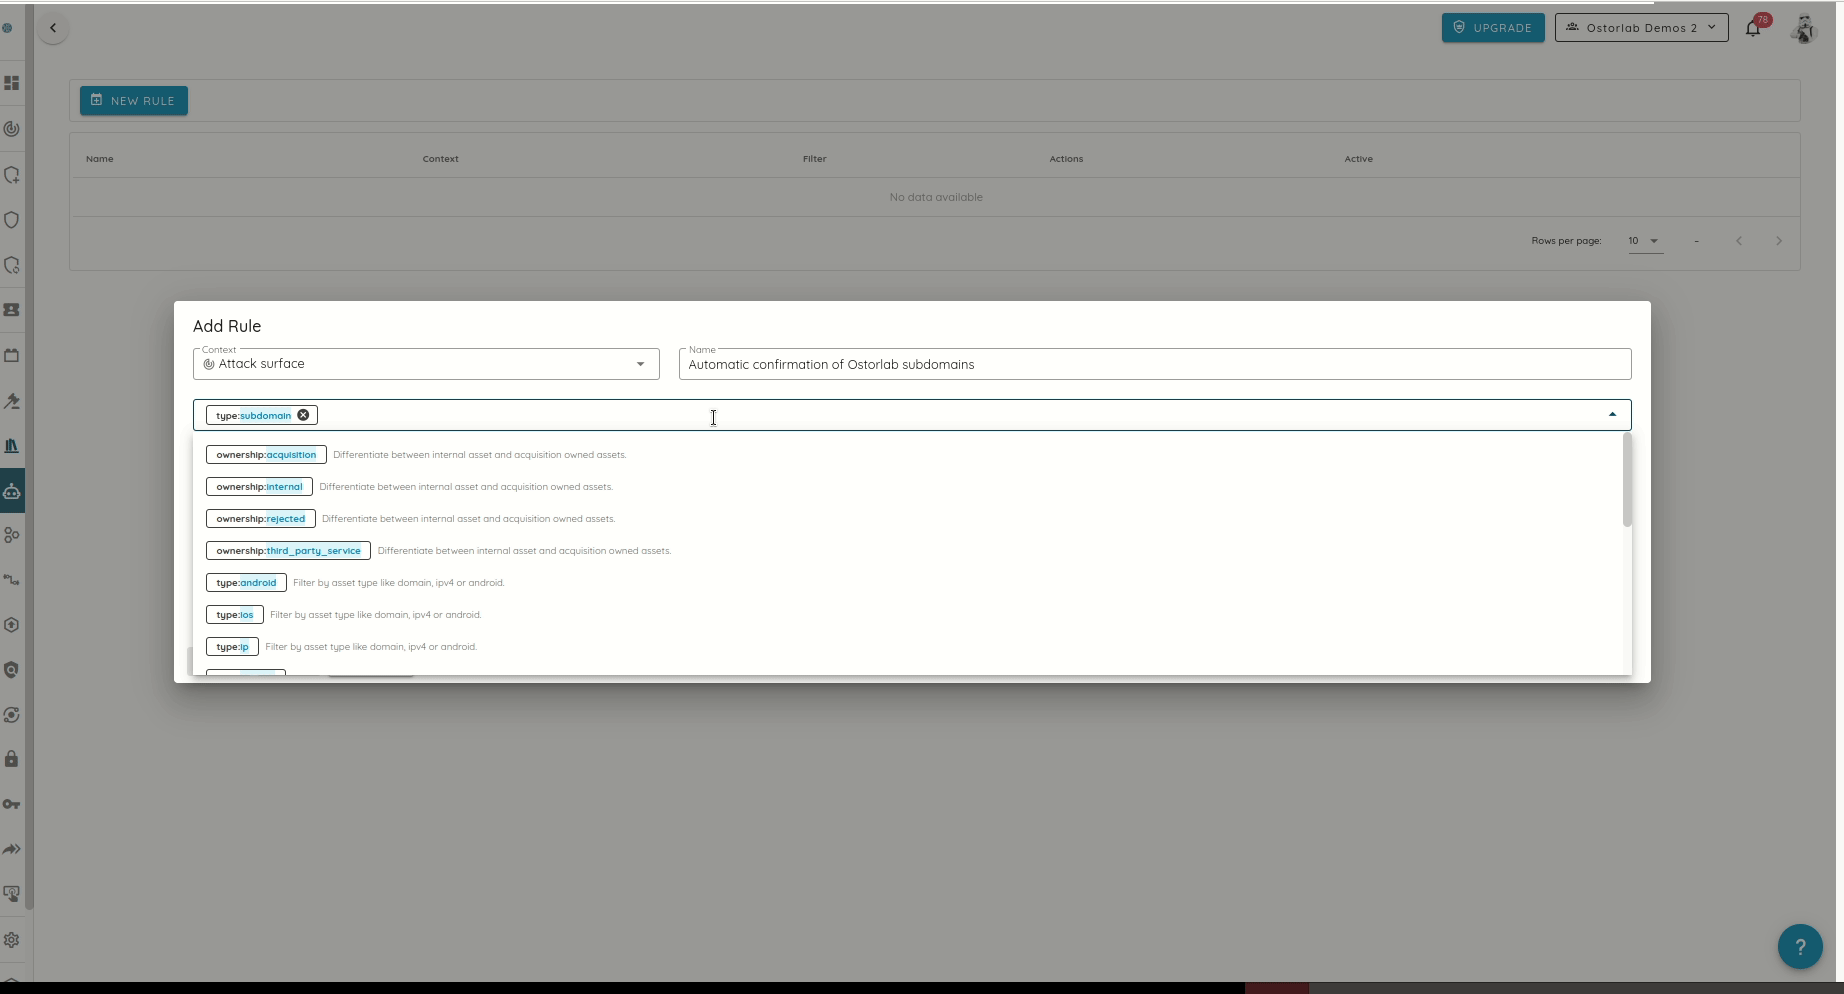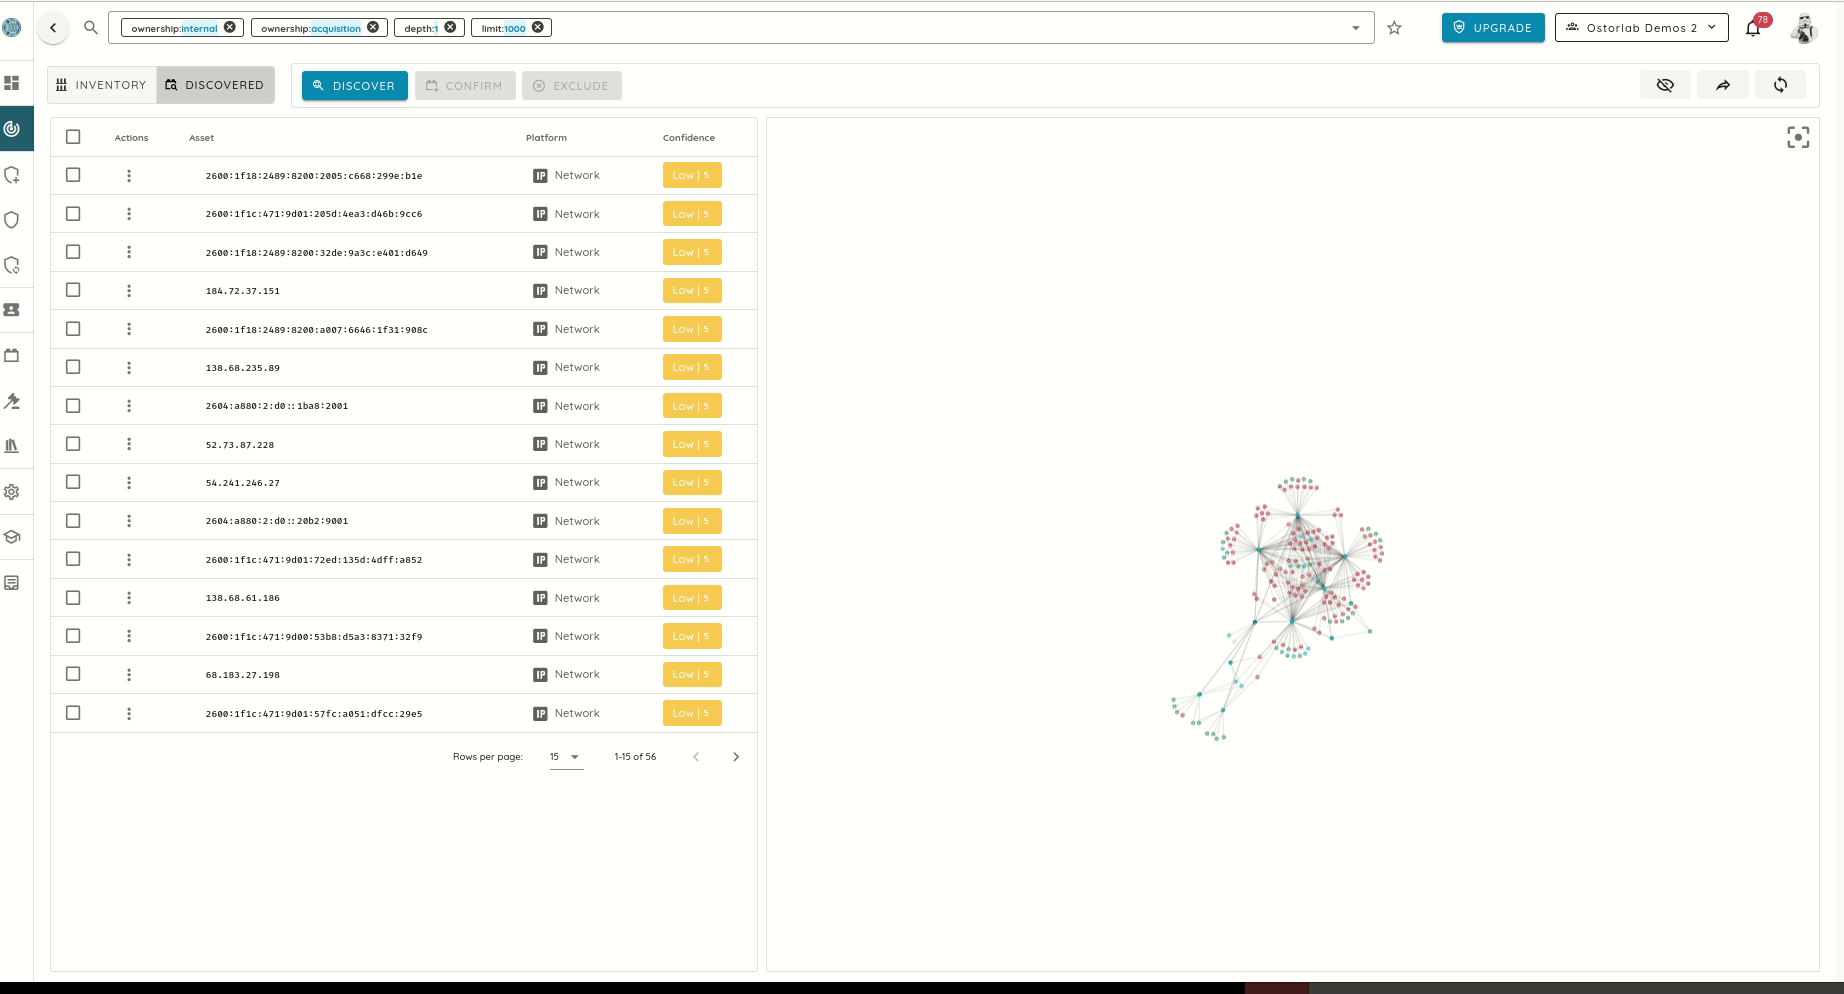
自動化ルールポリシー
新しい自動化ルール機能を使うと、担当者の自動割り当て、タグの設定、メール通知の送信などが行えます。ルールが役立つシナリオの例を挙げます。
- 修復のために脆弱性をユーザーに自動で割り当てる
- 検出されたアセットを自動で確定し、担当者を割り当てる
- 特定のフィルターに一致するアセットにタグを付ける
- アセットが特定のパターンに一致した場合にメールを送信する(たとえば、潜在的なサービスがデフォルトとは異なるポートで
SSHを公開している場合など)
アタックサーフェス検出の改善
また、プラットフォームのさまざまな箇所に新しい検索機能を追加し、アタックサーフェスのユーザーインターフェースを大幅に強化しました。これらの検索クエリは保存して組織間で共有できるため、重要な情報に簡単にアクセスできます。

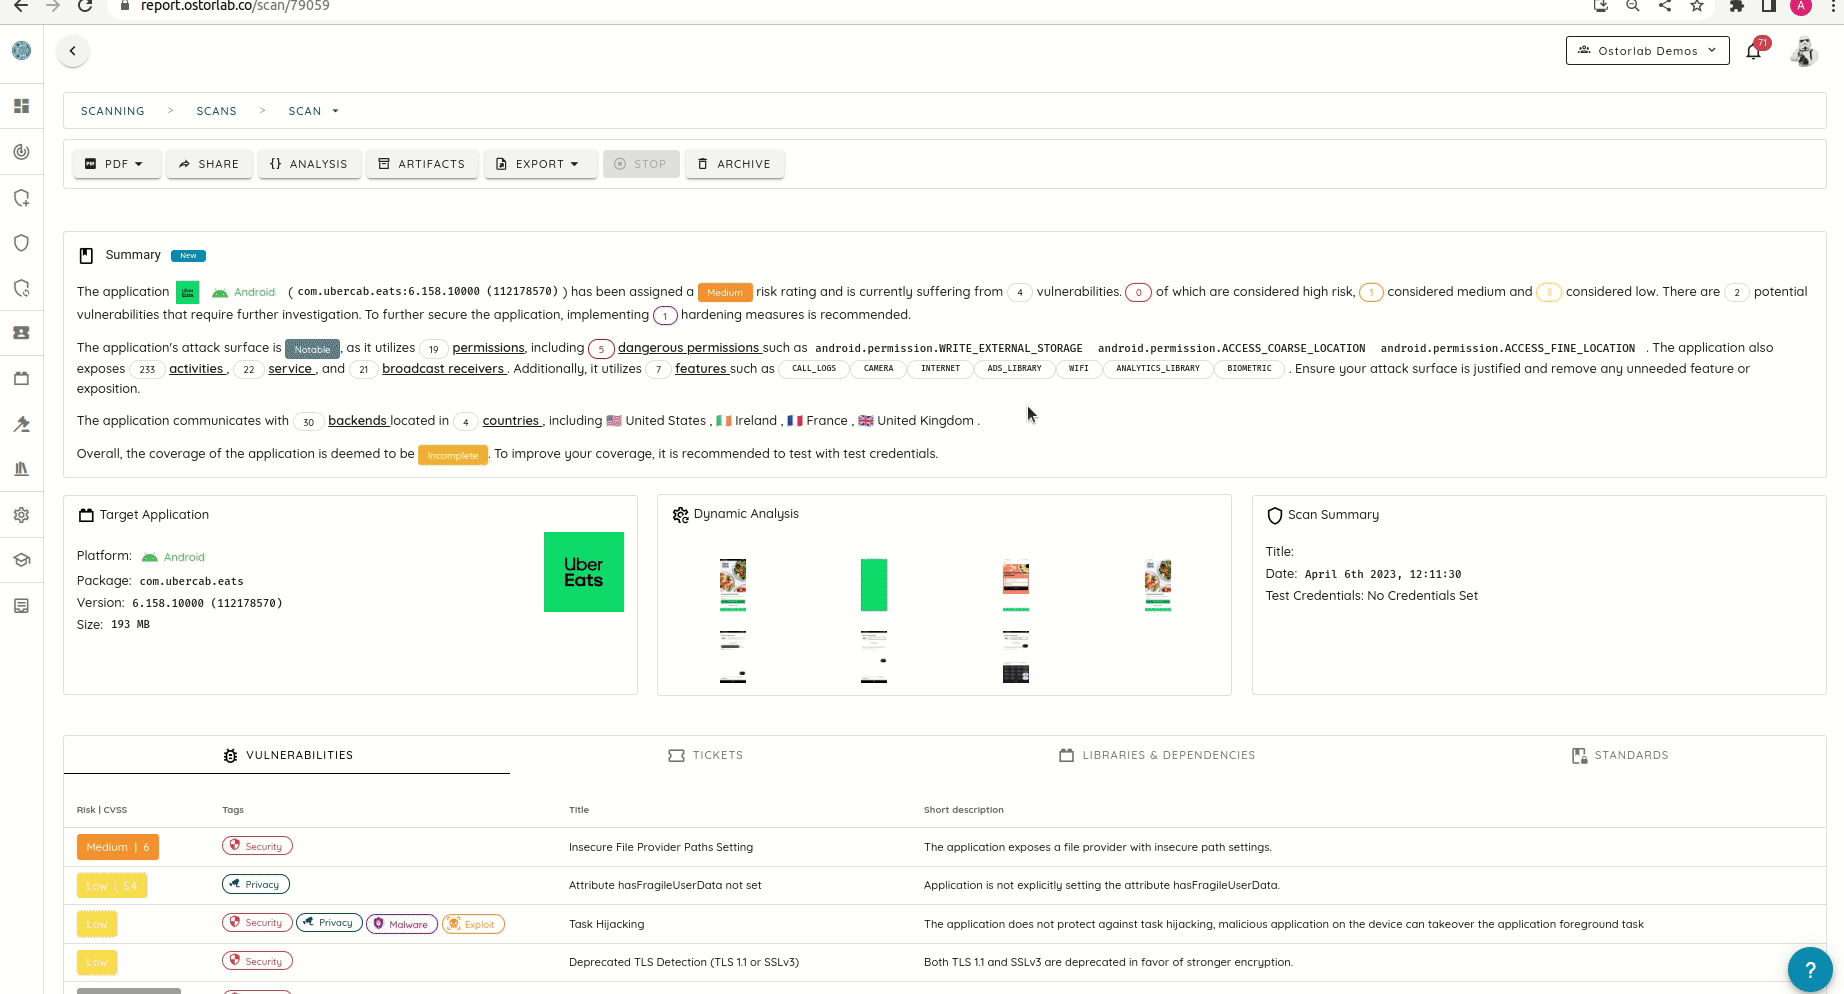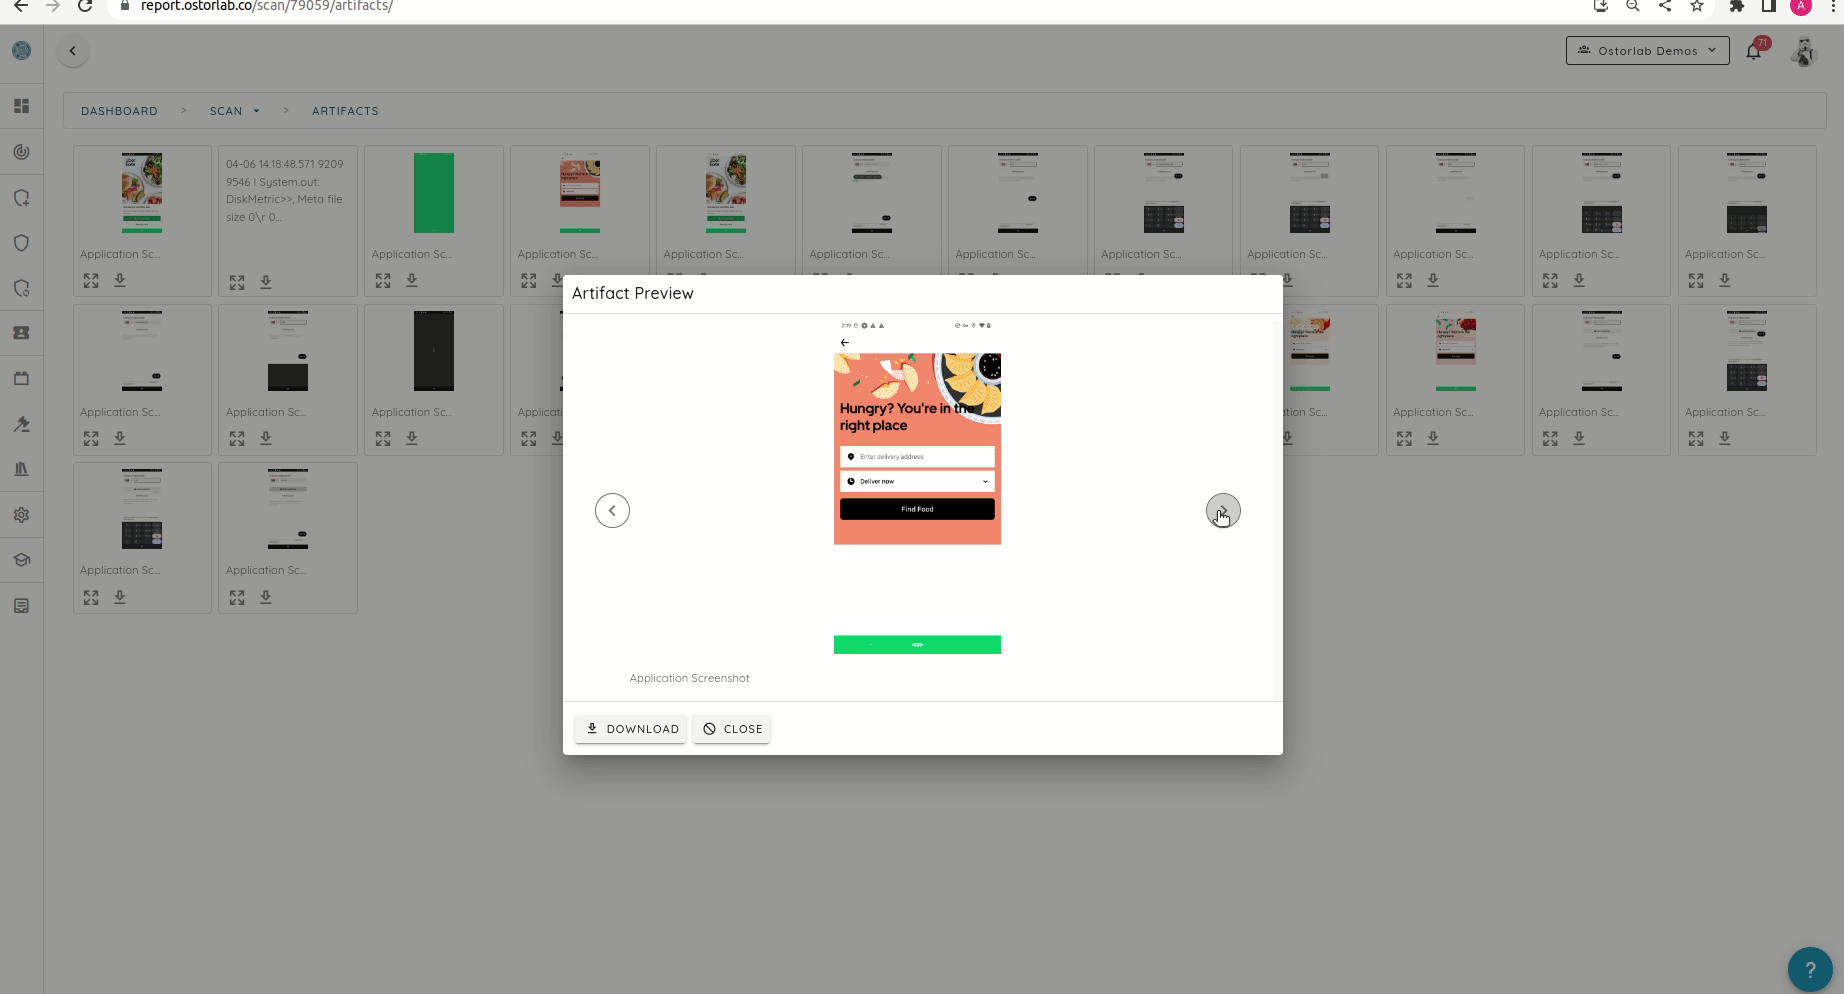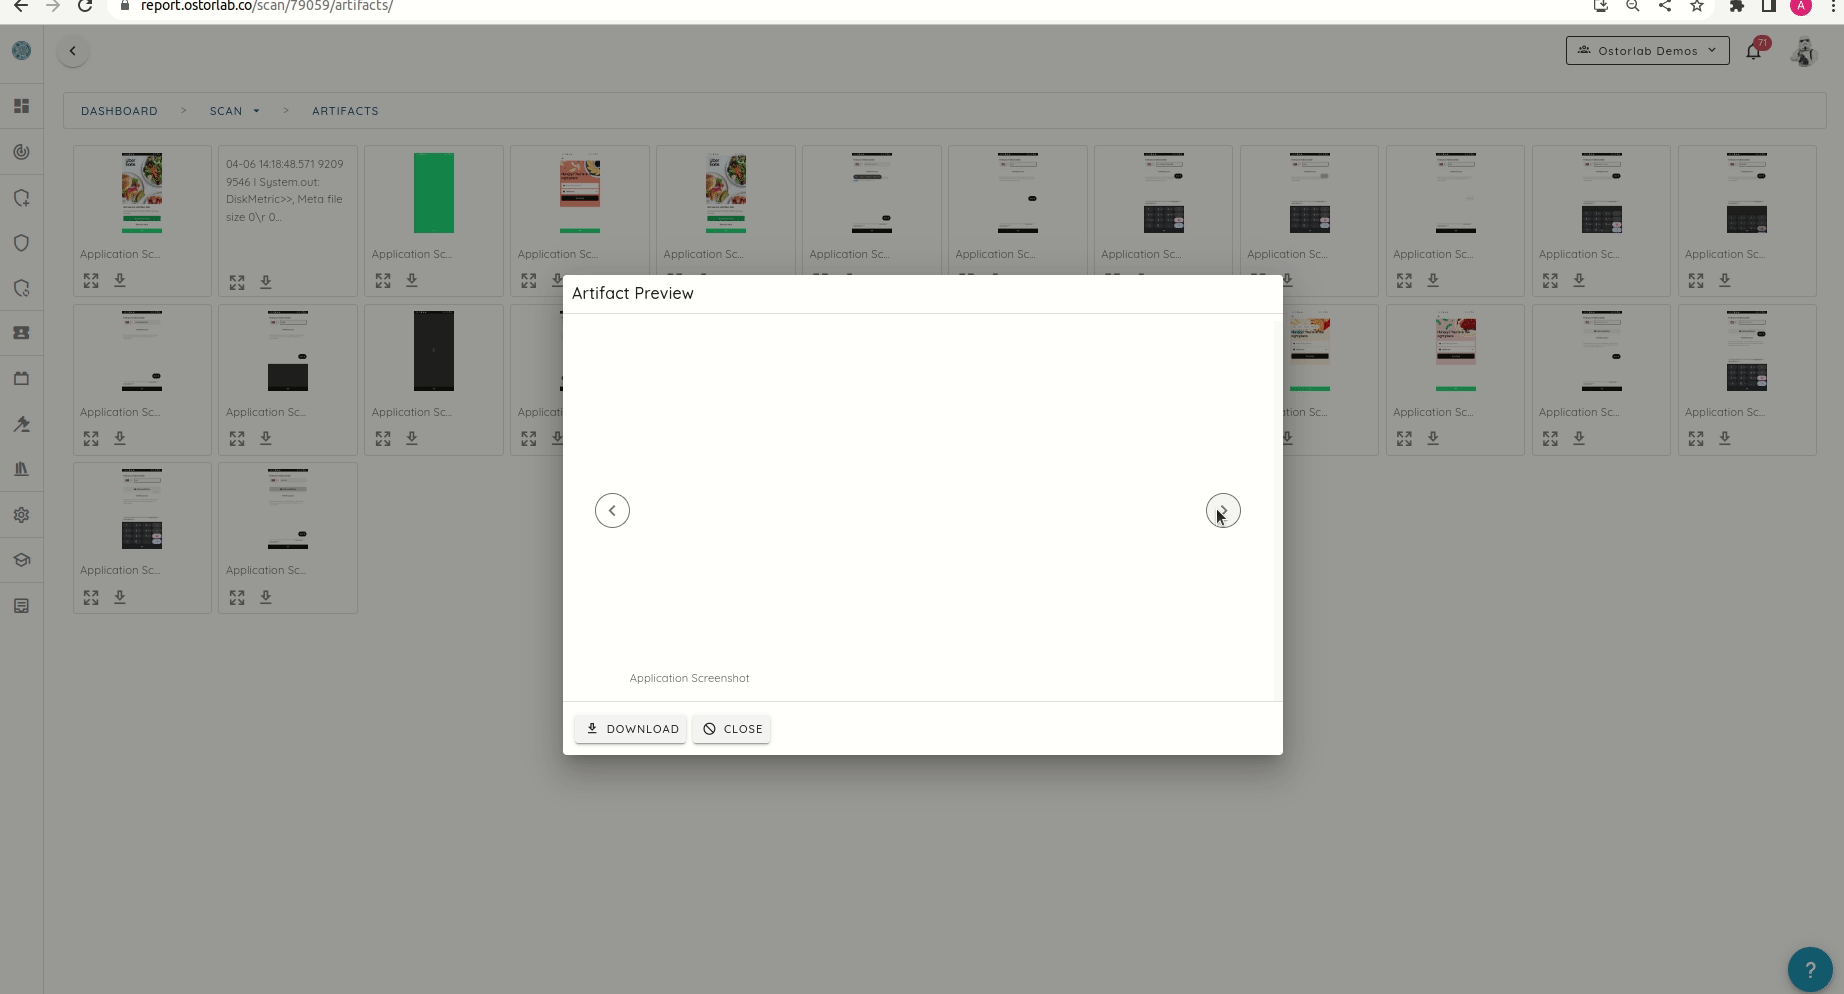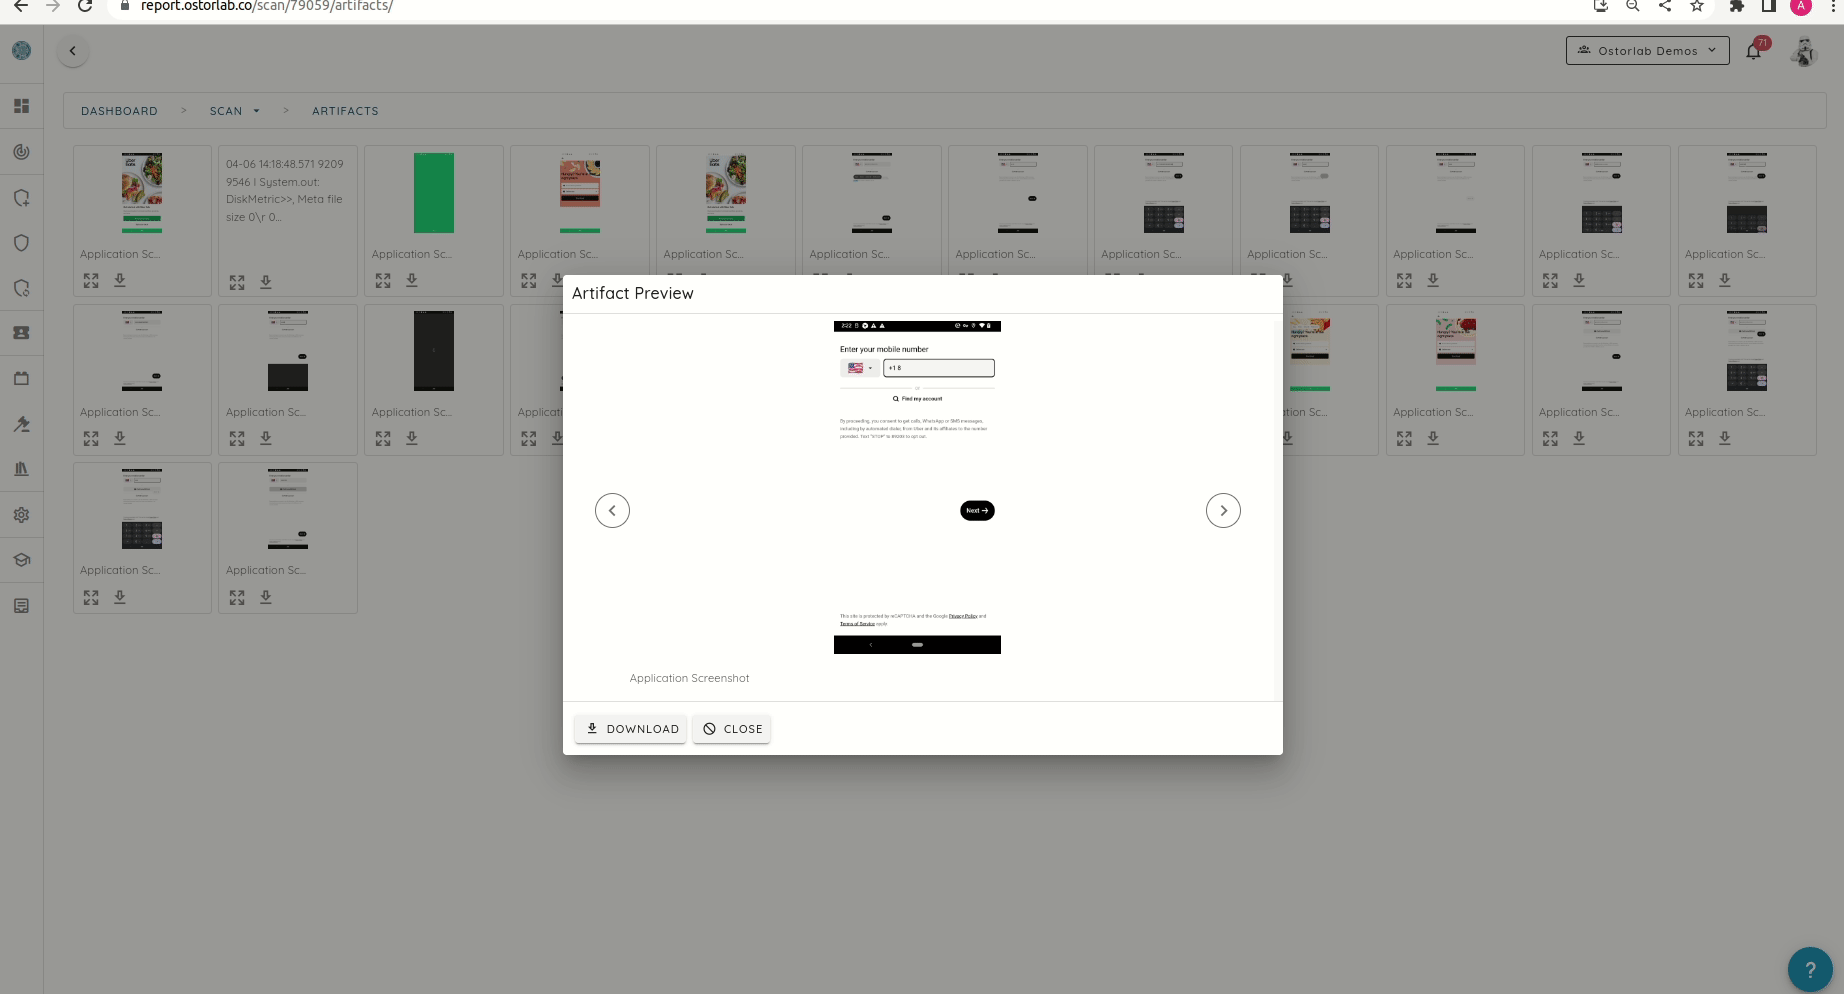
アーティファクトとスキャンカバレッジ
スキャンのアーティファクトとコールカバレッジのページは、パフォーマンス向上のために再設計され、スライドショー機能が追加されました。
レポート機能の改善
その他の注目すべき機能として、サブスクリプションの期限切れ通知や、PDFレポートへの強化されたスキャン概要の追加があります。
サブスクリプションを契約している組織は、最新のスキャン、検出結果、対応が必要な項目など、組織のパフォーマンスに関する統計と指標をまとめた週次サマリーメールを受け取れるようになりました。

オープンソース
オープンソースへの貢献もいくつか公開しました。たとえば、ハードコードされた認証情報を検出するための、よく知られたTruffleHog向けの新しいオープンソースエージェントを公開したほか、Web系およびネットワーク系のほとんどのオープンソースエージェントでWireguard VPN設定のサポートを追加しました。
脆弱性検出
検出の面では、数多くの改善が加えられました。さらに、Webスキャンでは、Web認証レコーダーのサポートが改善され、複雑な認証シナリオに対応できるようになりました。
クローラーは、Next.jsやNuxt.jsのような動的ルーティングを行うWebフレームワークのパスを抽出できるようになりました。加えて、モバイルスキャンにおけるSMSベースの2要素認証(2-FA)を改善し、Androidにおける安全でない生体認証の実装の検出を追加しました。
アプリのログに含まれる個人を特定できる情報(PII)の検出や、安全でないファイルプロバイダーのパス設定の検出も改善しました。
公開状態のFirebaseデータベースや平文トラフィックの脆弱性など、その他いくつかの脆弱性についてもレポートが改善され、全体で50以上の脆弱性が強化されました。
今後のリリースでは、脆弱性検出のさらなる改善に注力するとともに、重要な新機能を導入する予定です。