Politiques de règles d'automatisation, refonte des artefacts, détection améliorée et bien plus encore.
Un aperçu de toutes les nouvelles fonctionnalités de la plateforme Ostorlab et de ses capacités de détection.
Au cours des deux derniers mois, l'équipe Ostorlab a introduit plusieurs nouvelles fonctionnalités dans la plateforme et ses capacités de détection,
Politiques de règles d'automatisation
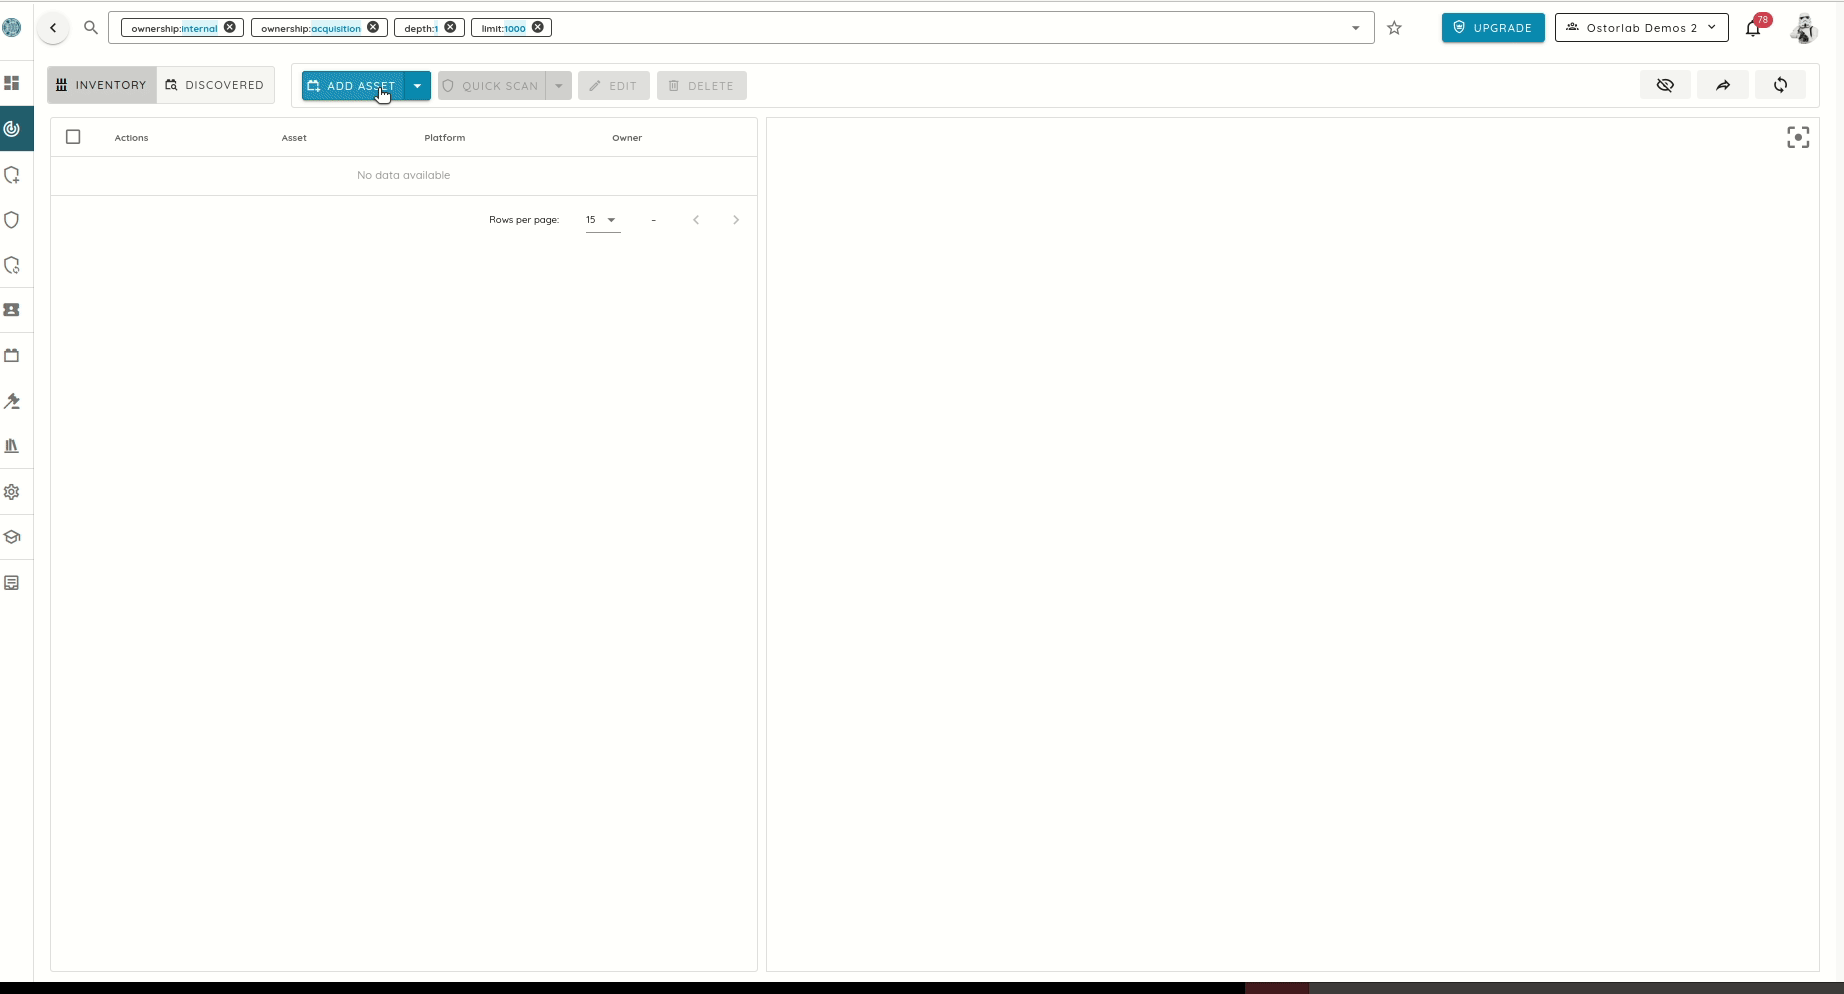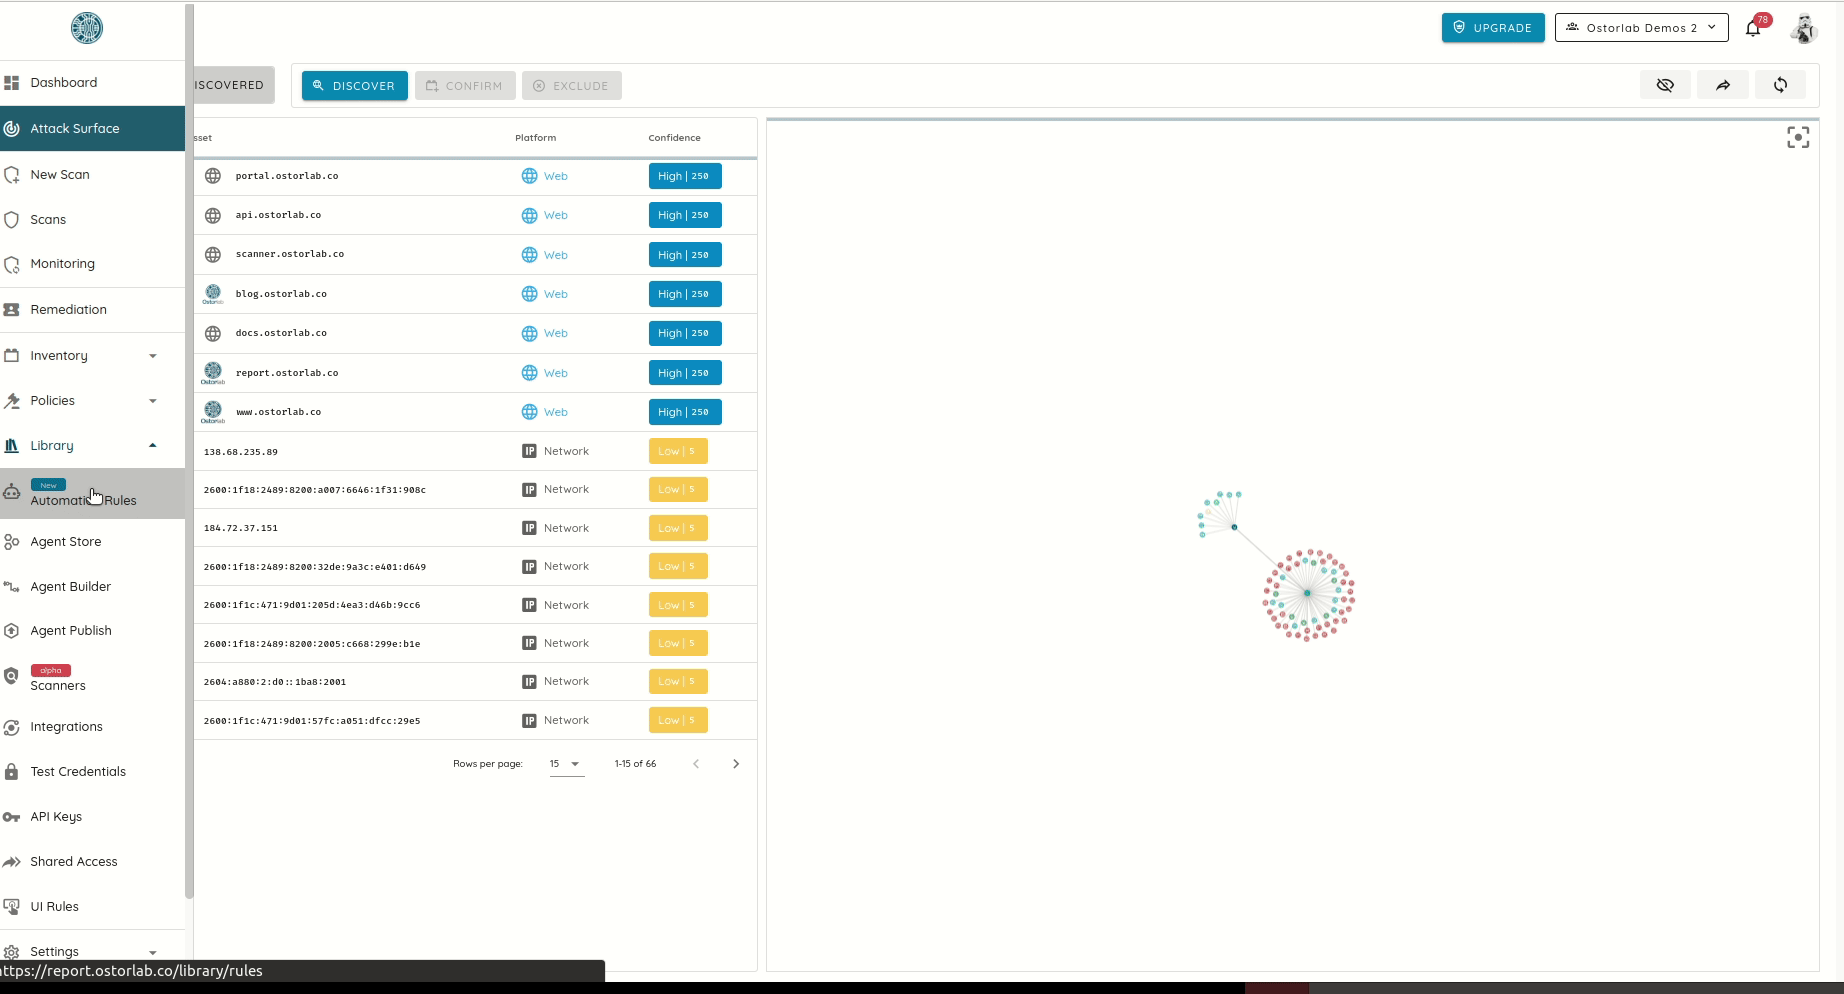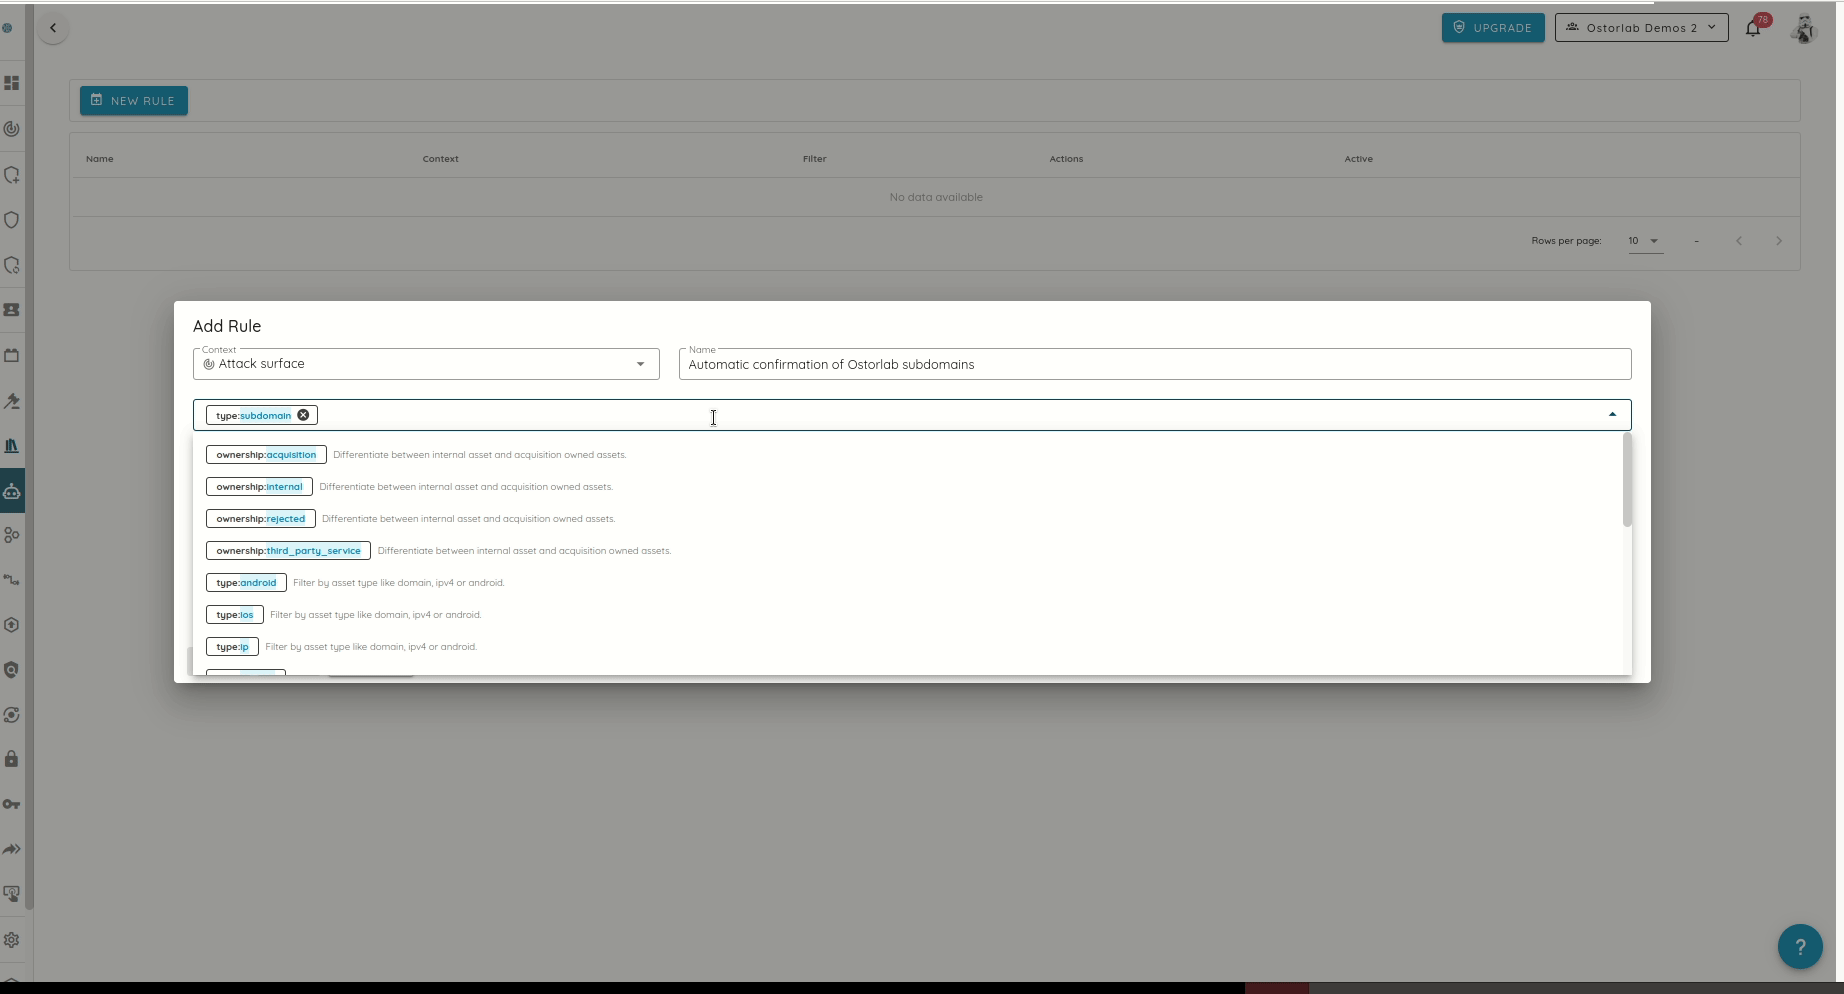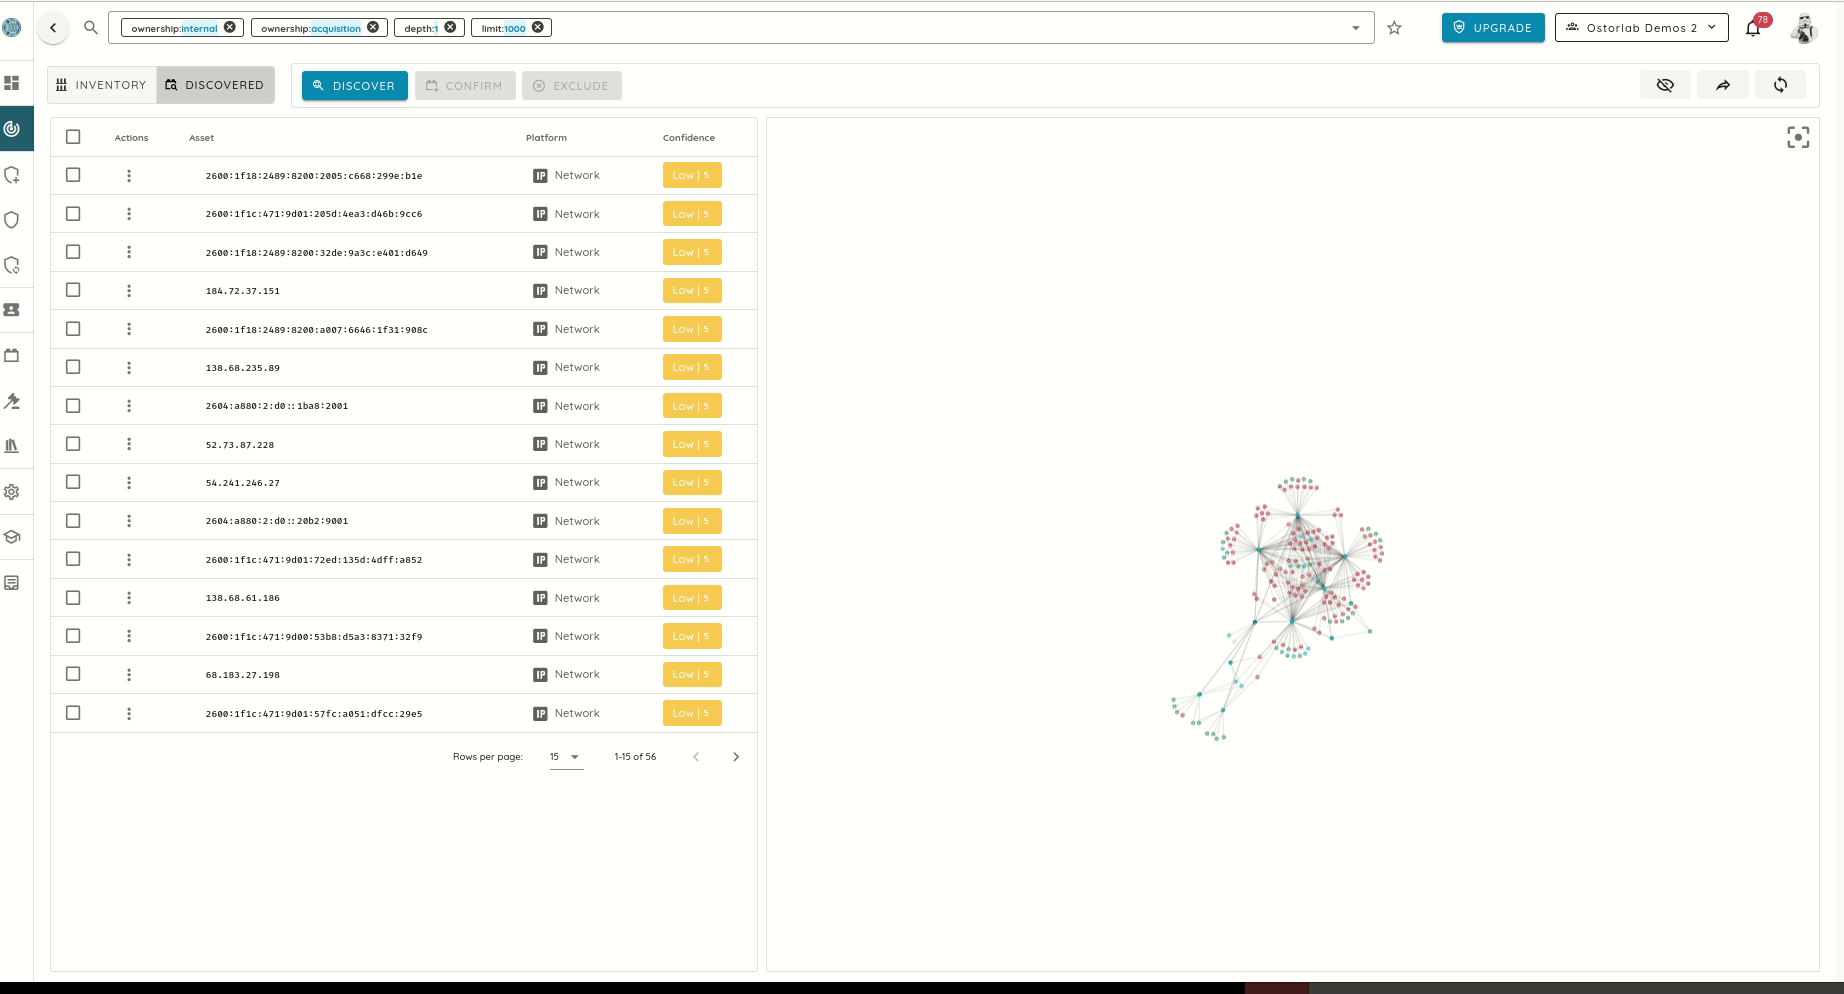
Les nouvelles règles d'automatisation permettent d'attribuer automatiquement des responsables, de définir des tags, d'envoyer des notifications par e-mail, et plus encore. Voici quelques scénarios où ces règles sont utiles :
- Attribuer automatiquement des vulnérabilités à un utilisateur pour la remédiation ;
- Confirmer automatiquement les actifs découverts et leur attribuer un responsable ;
- Taguer les actifs spécifiques qui correspondent à certains filtres ;
- Envoyer un e-mail lorsque des actifs correspondent à un motif précis, par exemple lorsqu'un service potentiel expose
SSHsur un port différent de celui par défaut.
Découverte de la surface d'attaque améliorée
Nous avons également nettement amélioré l'interface utilisateur de la surface d'attaque en ajoutant de nouvelles capacités de recherche dans plusieurs parties de la plateforme. Ces requêtes de recherche peuvent être enregistrées et partagées entre organisations, ce qui donne un accès facile aux informations importantes.

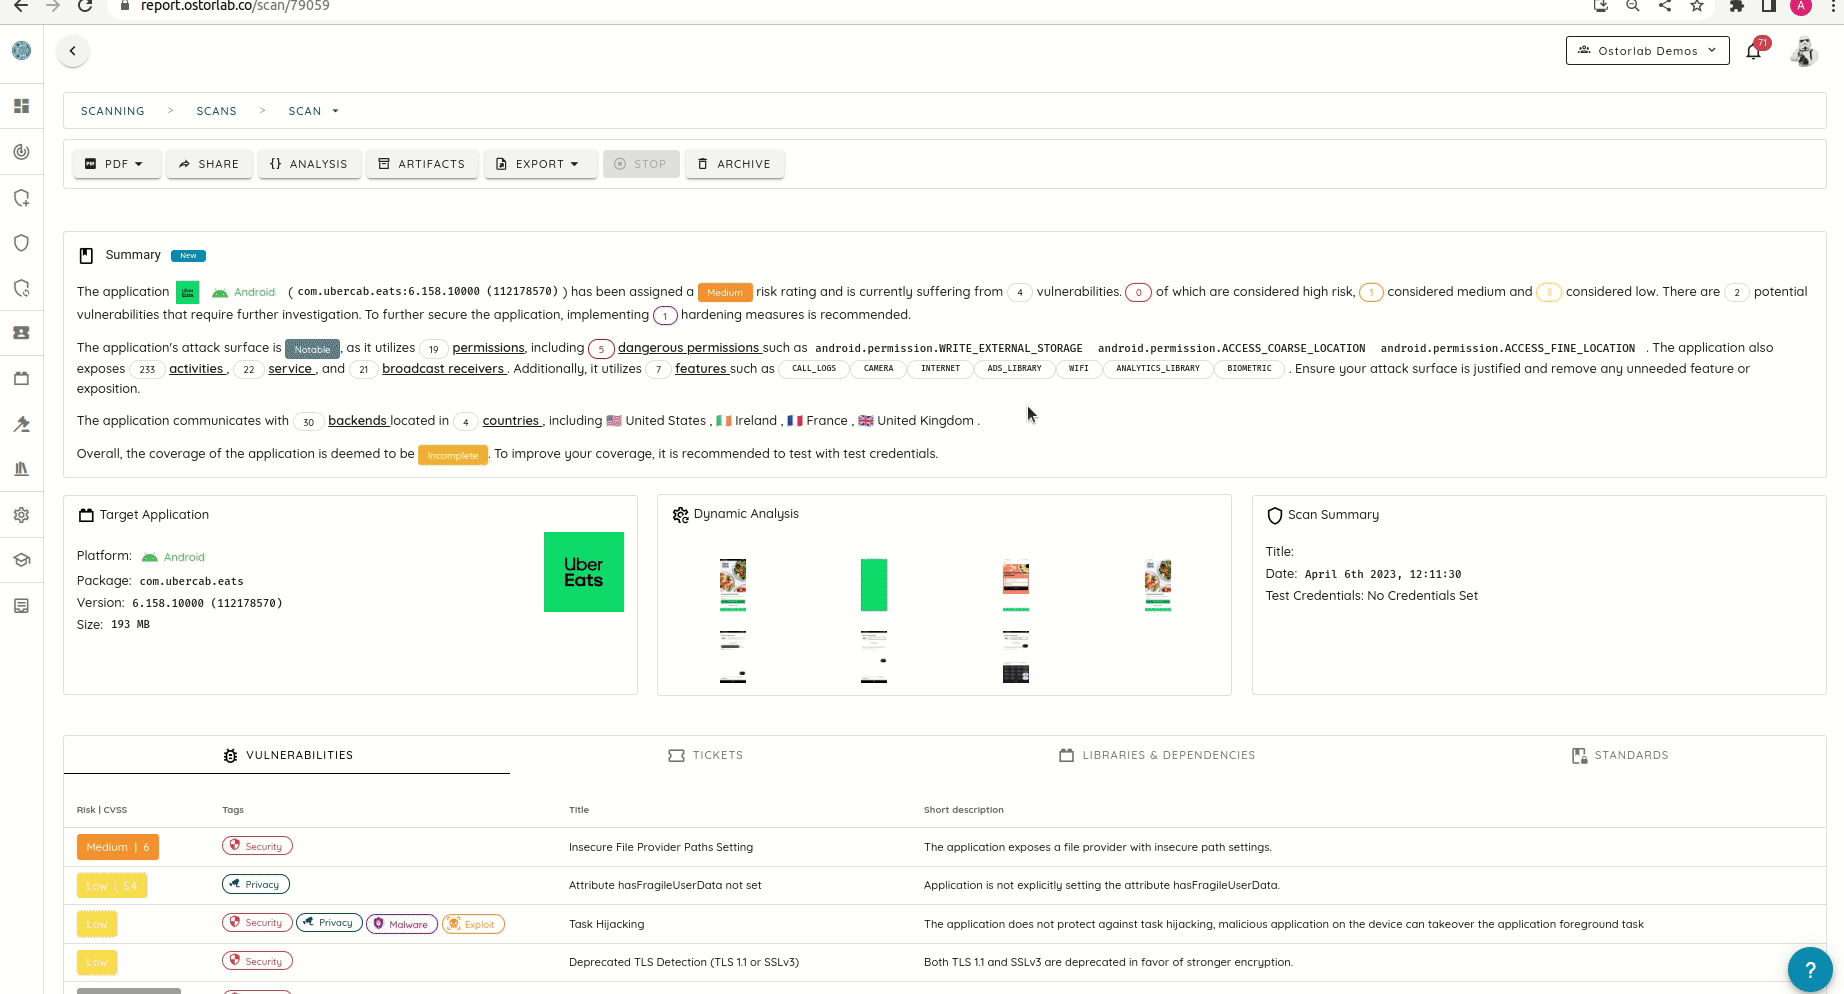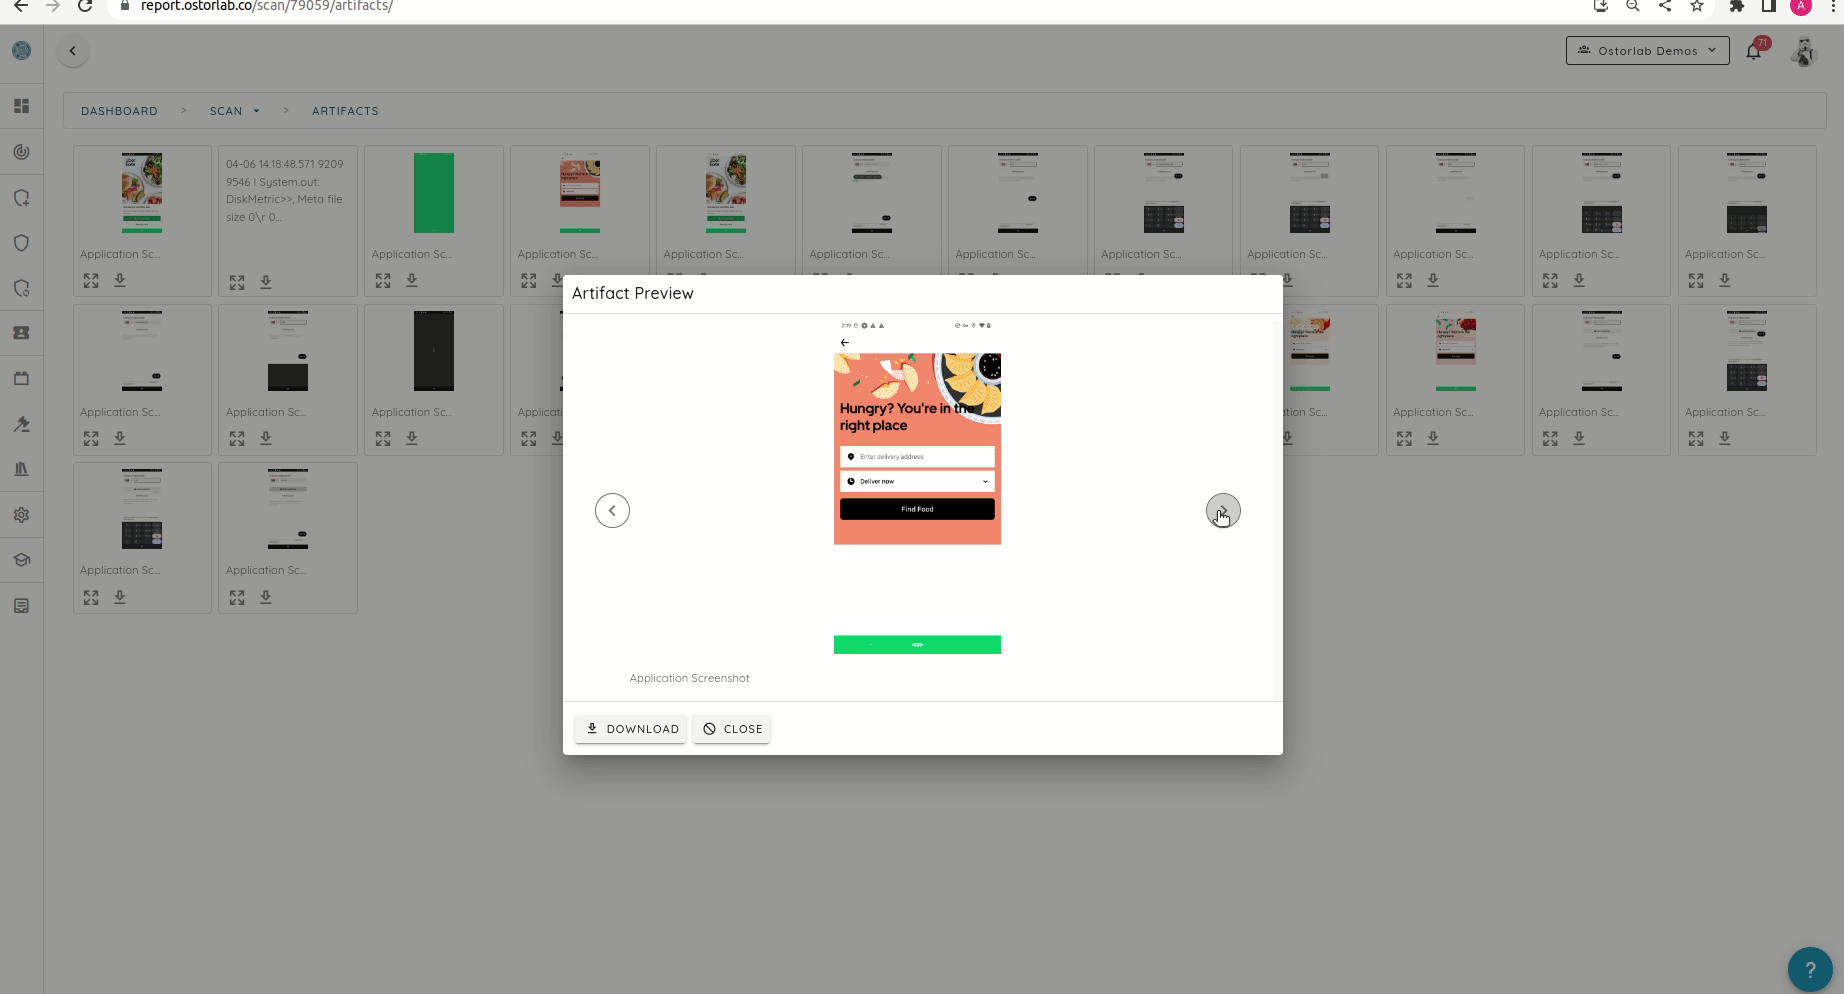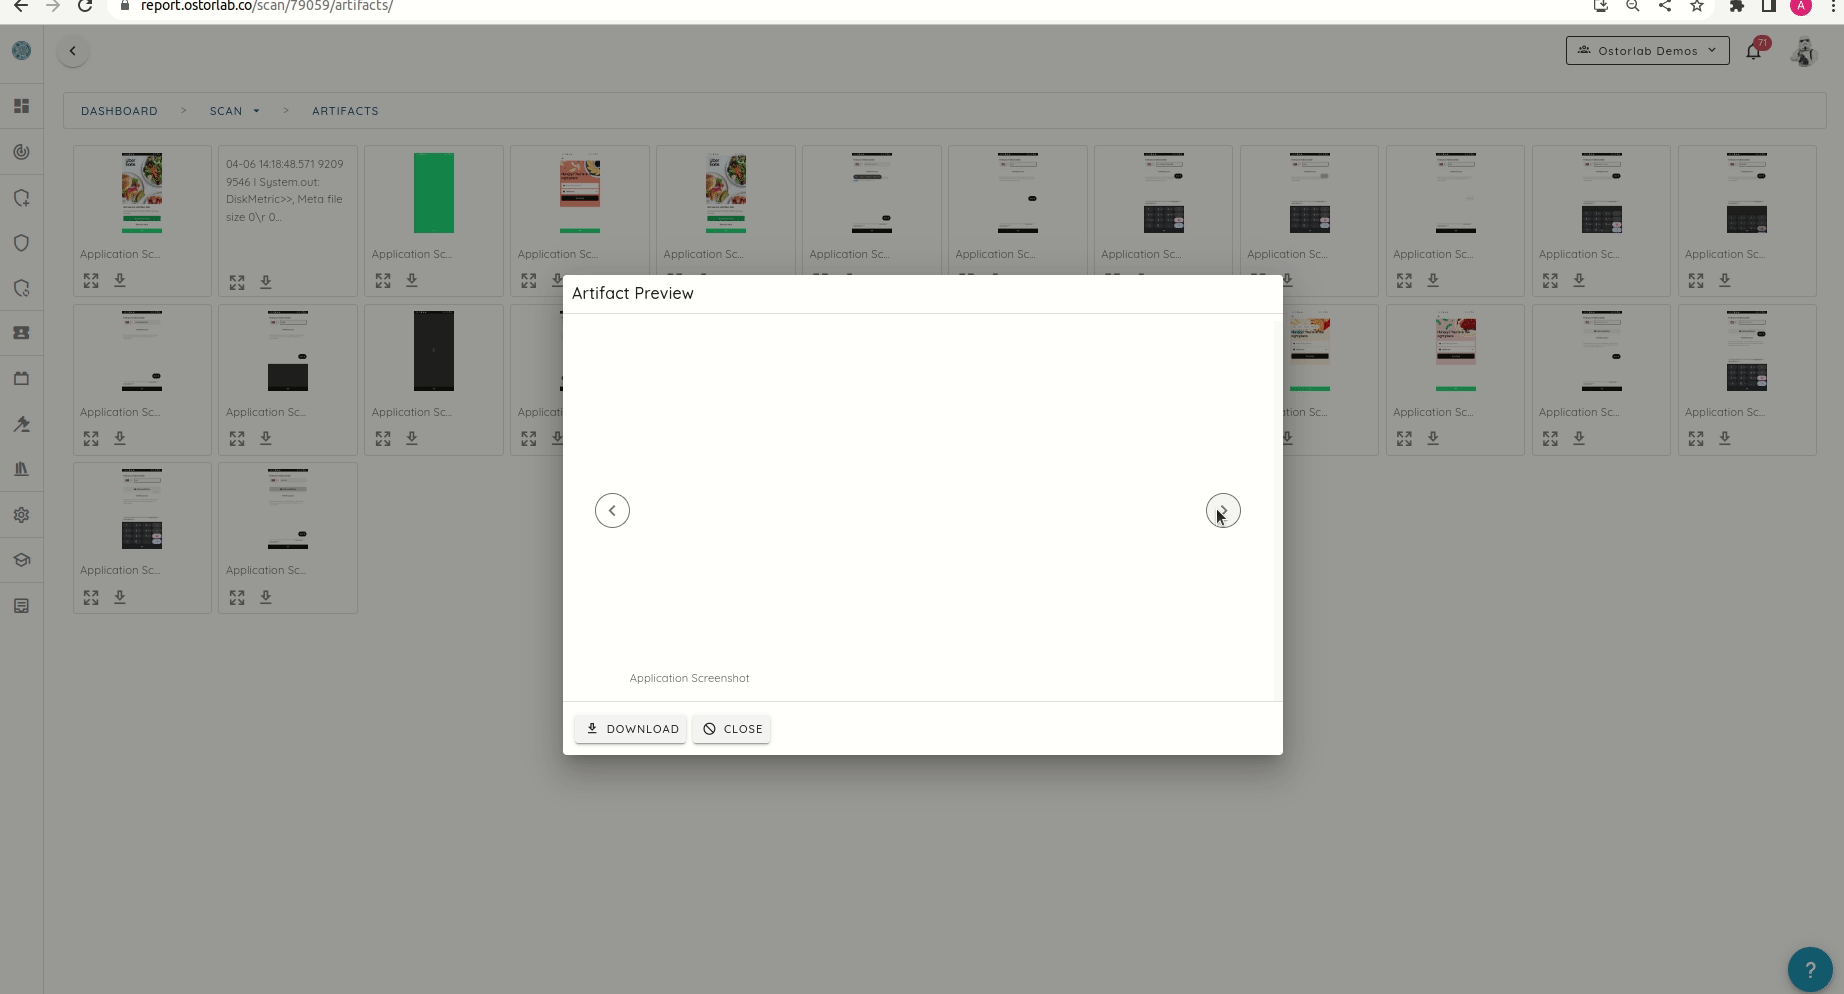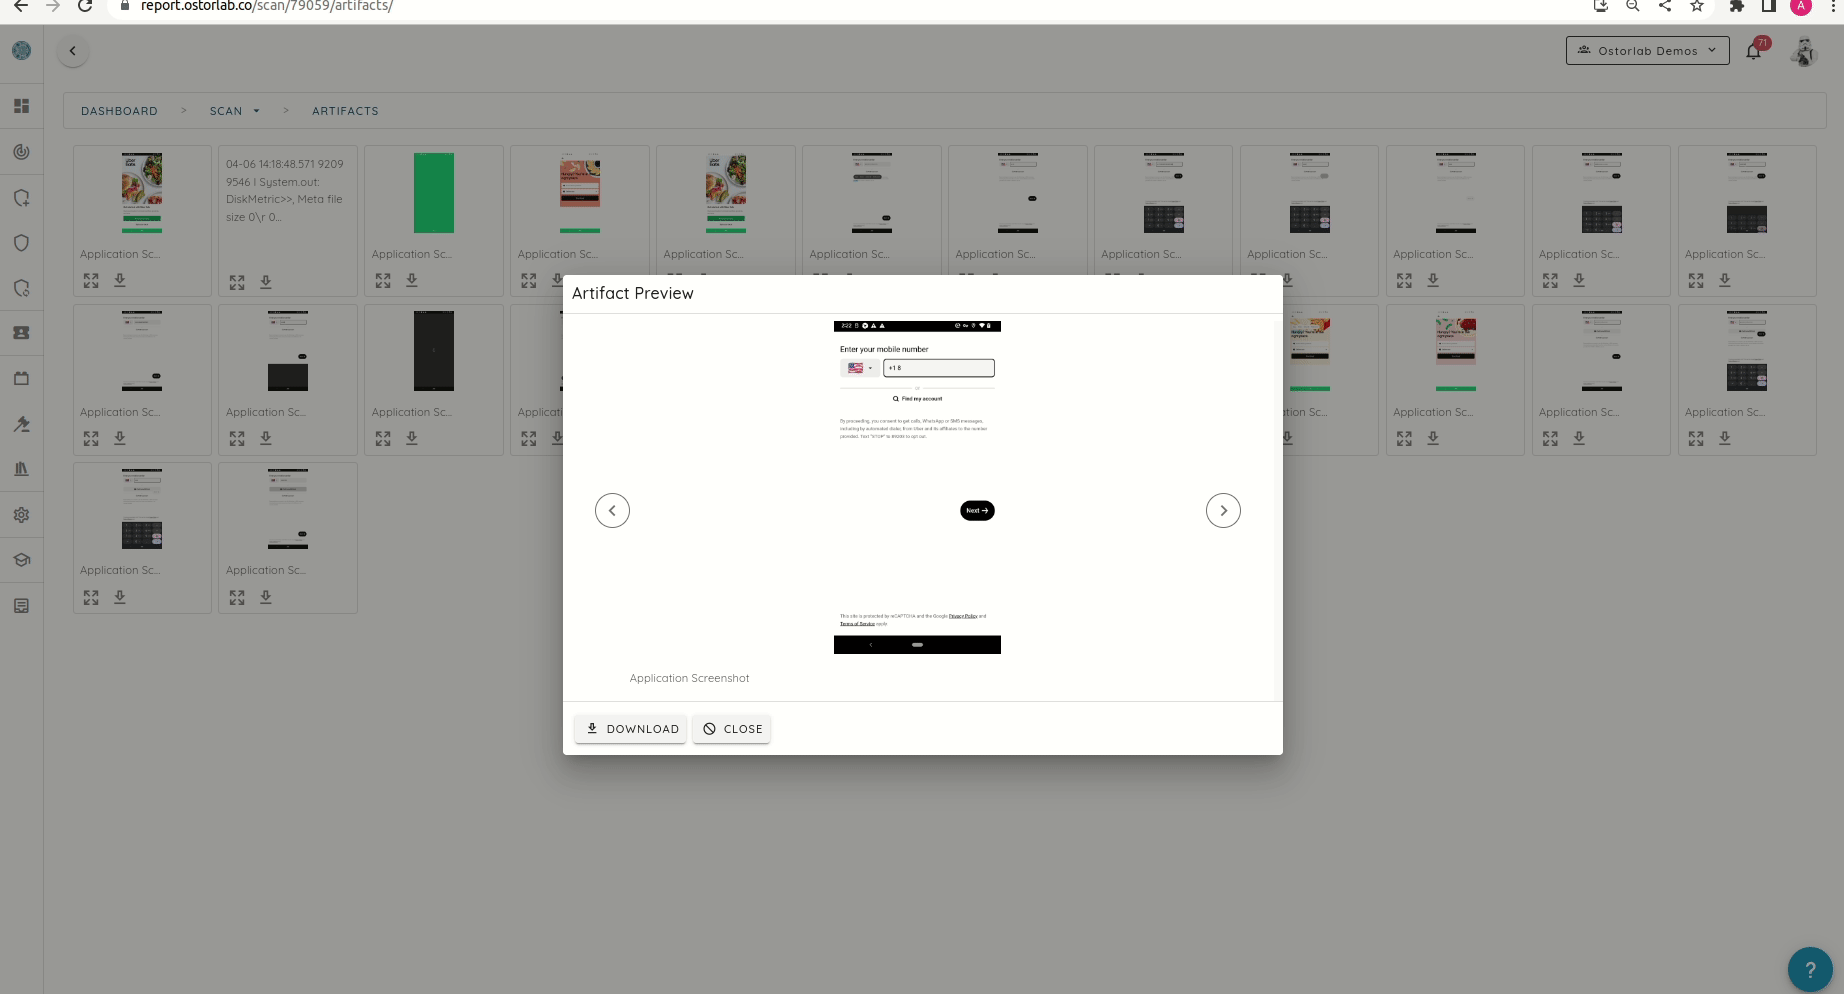
Artefacts et couverture des scans
Les pages des artefacts de scan et de la couverture des appels ont été repensées pour de meilleures performances, et une fonctionnalité de diaporama a été ajoutée.
Rapports améliorés
Parmi les autres fonctionnalités notables figurent les notifications d'expiration d'abonnement et un résumé de scan enrichi dans les rapports PDF.
Les organisations abonnées peuvent désormais recevoir chaque semaine un e-mail récapitulatif avec des statistiques et des métriques sur les performances de l'organisation, notamment les derniers scans, les résultats et les éléments nécessitant de l'attention.

Open source
Nous avons aussi publié plusieurs contributions open source. Par exemple, nous avons publié un nouvel agent open source pour le fameux TruffleHog afin de détecter les identifiants codés en dur, et ajouté la prise en charge de la configuration VPN Wireguard dans la plupart des agents open source web et réseau.
Détection des vulnérabilités
En matière de détection, un grand nombre d'améliorations ont été ajoutées. De plus, les scans web bénéficient désormais d'une meilleure prise en charge de l'enregistreur d'authentification web (Web Authentication recorder), qui permet des scénarios d'authentification complexes.
Le crawler extrait désormais les chemins des frameworks web à routage dynamique tels que Next.js et Nuxt.js. Nous avons en outre amélioré la 2FA par SMS pour les scans mobiles et ajouté la détection d'implémentations non sécurisées de l'authentification biométrique sur Android.
Nous avons également amélioré la détection des informations personnelles identifiables (PII) dans les journaux des applications, ainsi que la détection de paramètres de chemins de file provider non sécurisés.
Plusieurs autres vulnérabilités ont aussi bénéficié d'un meilleur signalement, comme les bases de données Firebase publiques et les vulnérabilités de trafic en clair ; au total, plus de 50 vulnérabilités ont été améliorées.
Les prochaines versions se concentreront sur de nouvelles améliorations de la détection des vulnérabilités et introduiront de nouvelles capacités majeures.