Les néobanques indépendantes accusent un retard de 28,1 points de pourcentage sur les banques traditionnelles pour les résultats graves de sécurité a…
Blog
Blog Ostorlab
Recherche de vulnérabilités, analyses de CVE et articles techniques de l’équipe Ostorlab sur le pentest IA et la sécurité mobile, web et API.
Recherche Ostorlab
Blog Ostorlab
Recherche de vulnérabilités, analyses de CVE et articles techniques de l’équipe Ostorlab sur le pentest IA et la sécurité mobile, web et API.
- Articles
- 377
- Analyses approfondies de CVE
- 141
- CVE critiques analysées
- 81
- Publié depuis
- 2015
À la une
Articles à la une
Comment Apple FairPlay chiffre les binaires d'apps iOS, ce qui est documenté, et pourquoi un identifiant de compte réutilisable déverrouille toutes l…
ARTEX est passé d'une publication GitHub en juillet à des intrusions bancaires, une compromission de la chaîn…
Une attaque A2B (App-to-Backend) analyse une application mobile publique, en extrait les points de terminaiso…
Une application mobile peut s’exécuter dans un environnement hostile même si son binaire est intact. Le RASP …
Pour commencer
Collections
Des années de recherche, classées par sujet. Les plus lus en premier.
Qui est concerné, comment corriger et comment fonctionne la faille.
Comment les agents IA trouvent, exploitent et prouvent les vulnérabilités.
Fonctionnement interne du mobile, attaques et tests d’applications.
Injections, contrôle d’accès et attaques d’API, expliqués.
Études sectorielles et benchmarks ouverts, données à l’appui.
La bibliothèque
Explorer toute la recherche
12 sur 377
 Analyse approfondie
Poste.io : exécution de code root via les rapports DMARC (CVE-2026-127027)
Poste.io avant 2.5.22 exécute un script shell root sur les pièces jointes DMARC, donc un e-mail non authentifié peut in…
20 novembre 2026
 Analyse approfondie
Pocket ID : contournement de vérification d'e-mail (CVE-2026-115770)
Pocket ID avant 2.12.0 conserve un jeton de vérification d'e-mail après le changement d'adresse, ce qui permet de vérif…
20 novembre 2026
 Analyse approfondie
Apache Axis 1.x : RCE par défaut SOAP, exploitée (CVE-2026-90436)
Apache Axis 1.x charge et instancie la classe nommée dans un défaut SOAP non authentifié, ce qui permet une RCE ; migre…
20 novembre 2026
 Analyse approfondie
Cisco Expressway : RCE root exploitée en conditions réelles (CVE-2026-76466)
Un attaquant non authentifié peut rejoindre la base de données d'un cluster Expressway et exécuter des commandes en roo…
20 novembre 2026
 Analyse approfondie
Refitter : injection de code OpenAPI menant à une RCE (CVE-2026-63344)
Une description OpenAPI malveillante fait émettre à Refitter un initialiseur de module C#, qui exécute du code attaquan…
20 novembre 2026
 Analyse approfondie
Faille de sandbox Chrome : l'impact sur Android WebView (CVE-2026-9998)
Chrome 148 corrige deux évasions de sandbox, dont une faille Skia SkSL présente dans Android WebView ; corrigé en 148.0…
20 novembre 2026
 Analyse approfondie
NLTK : contournement du bac à sable JAR, corrigé en 3.10.4 (CVE-2026-128138)
Dans NLTK 3.10.3, java() fait confiance au premier jeton cmd : un -jar ou @argfile forgé exécute un JAR externe. Corrig…
20 novembre 2026
 Analyse approfondie
Contournement d'authentification VMware vCenter exploité en conditions réelles (CVE-2026-123890)
Faille non authentifiée dans l'annuaire vCenter : accès administrator@vsphere.local ; zero-day exploité, corrigé en 9.1…
20 novembre 2026
 Analyse approfondie
Réinstallation par l'installateur de Drupal core, jusqu'à l'exécution de code (CVE-2026-132165)
Une base non vérifiable fait passer Drupal pour un site neuf et permet à un visiteur non authentifié de le réinstaller …
20 novembre 2026
 Analyse approfondie
phpAfterShell : exécution de code via les fichiers de session PHP (CVE-2026-126714)
Une écriture de session PHP interrompue peut fusionner deux sessions et injecter des objets à session_start() ; corrigé…
20 novembre 2026
 Analyse approfondie
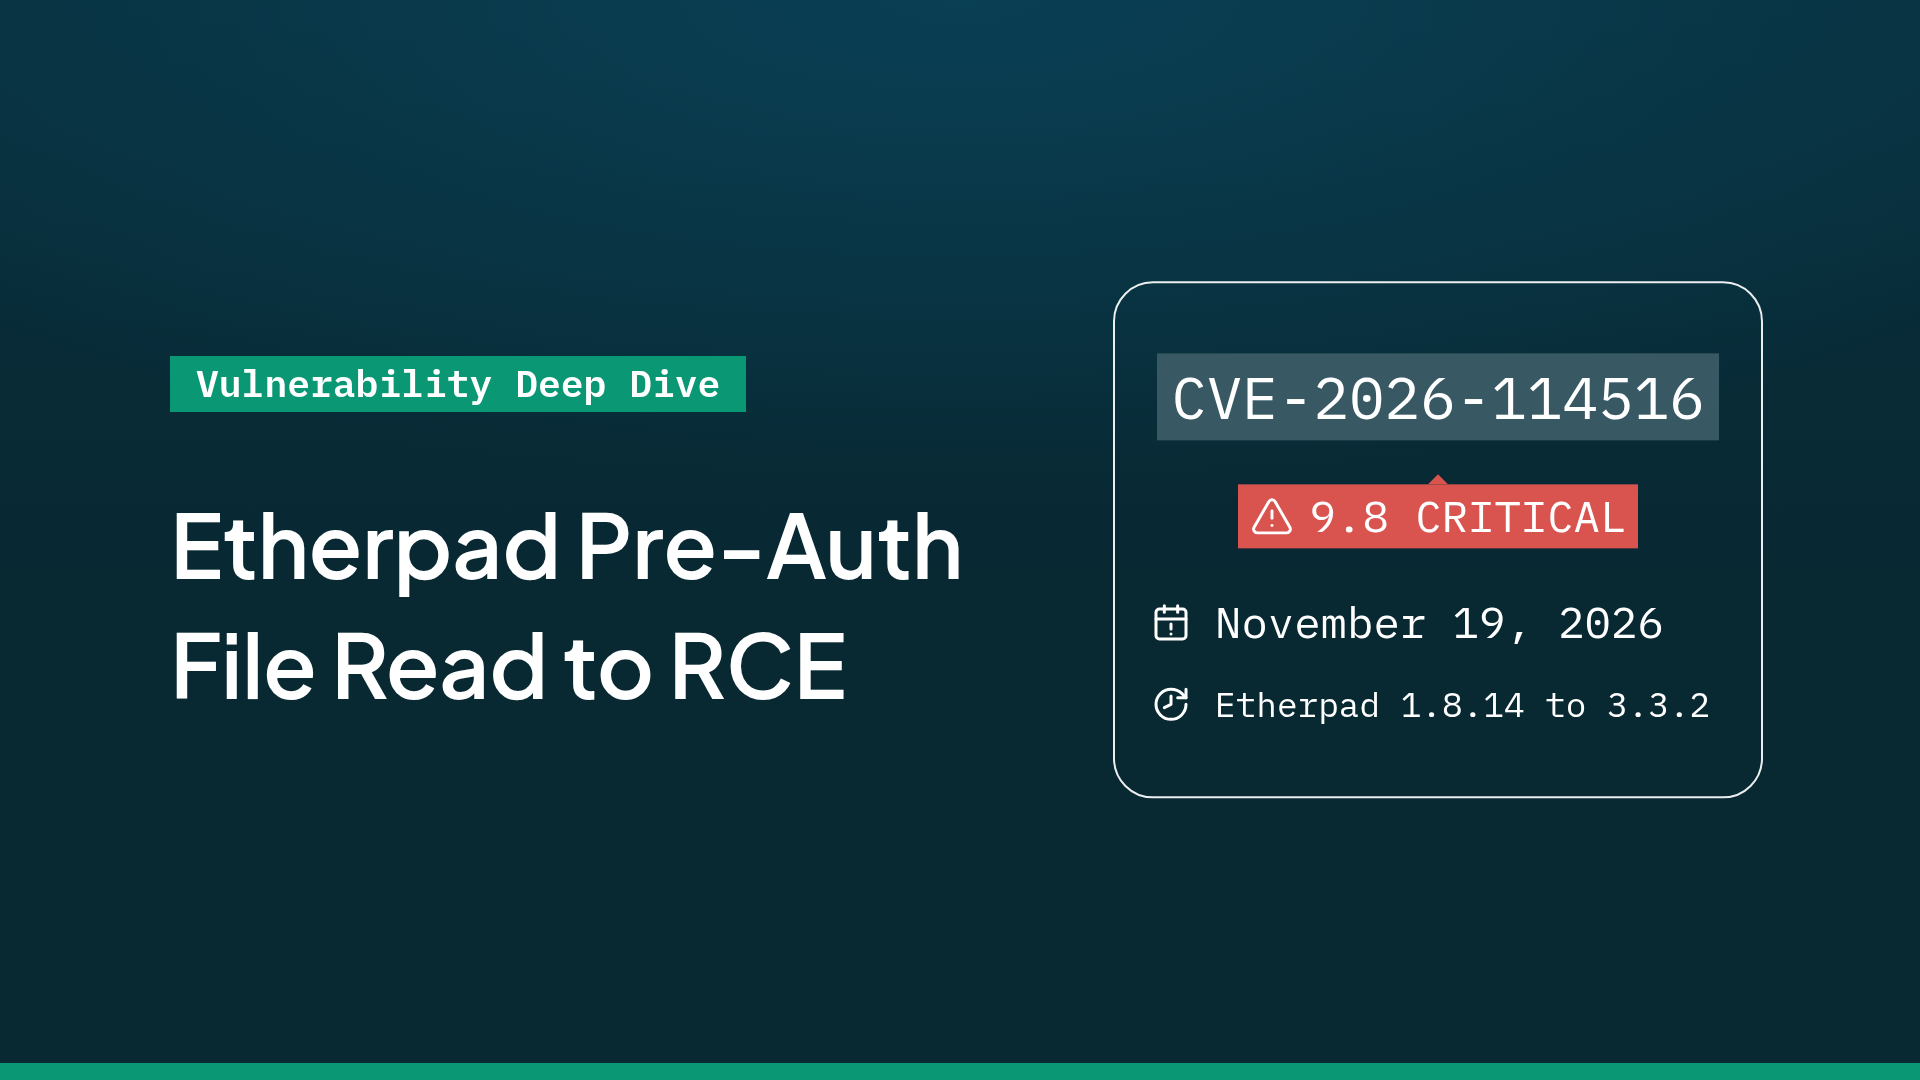
Lecture de fichiers avant authentification dans Etherpad, jusqu'à l'exécution de code (CVE-2026-114516)
Etherpad avant 3.3.3 permet à un attaquant non authentifié de lire tout fichier via /static, puis d'atteindre l'exécuti…
20 novembre 2026
 Analyse approfondie
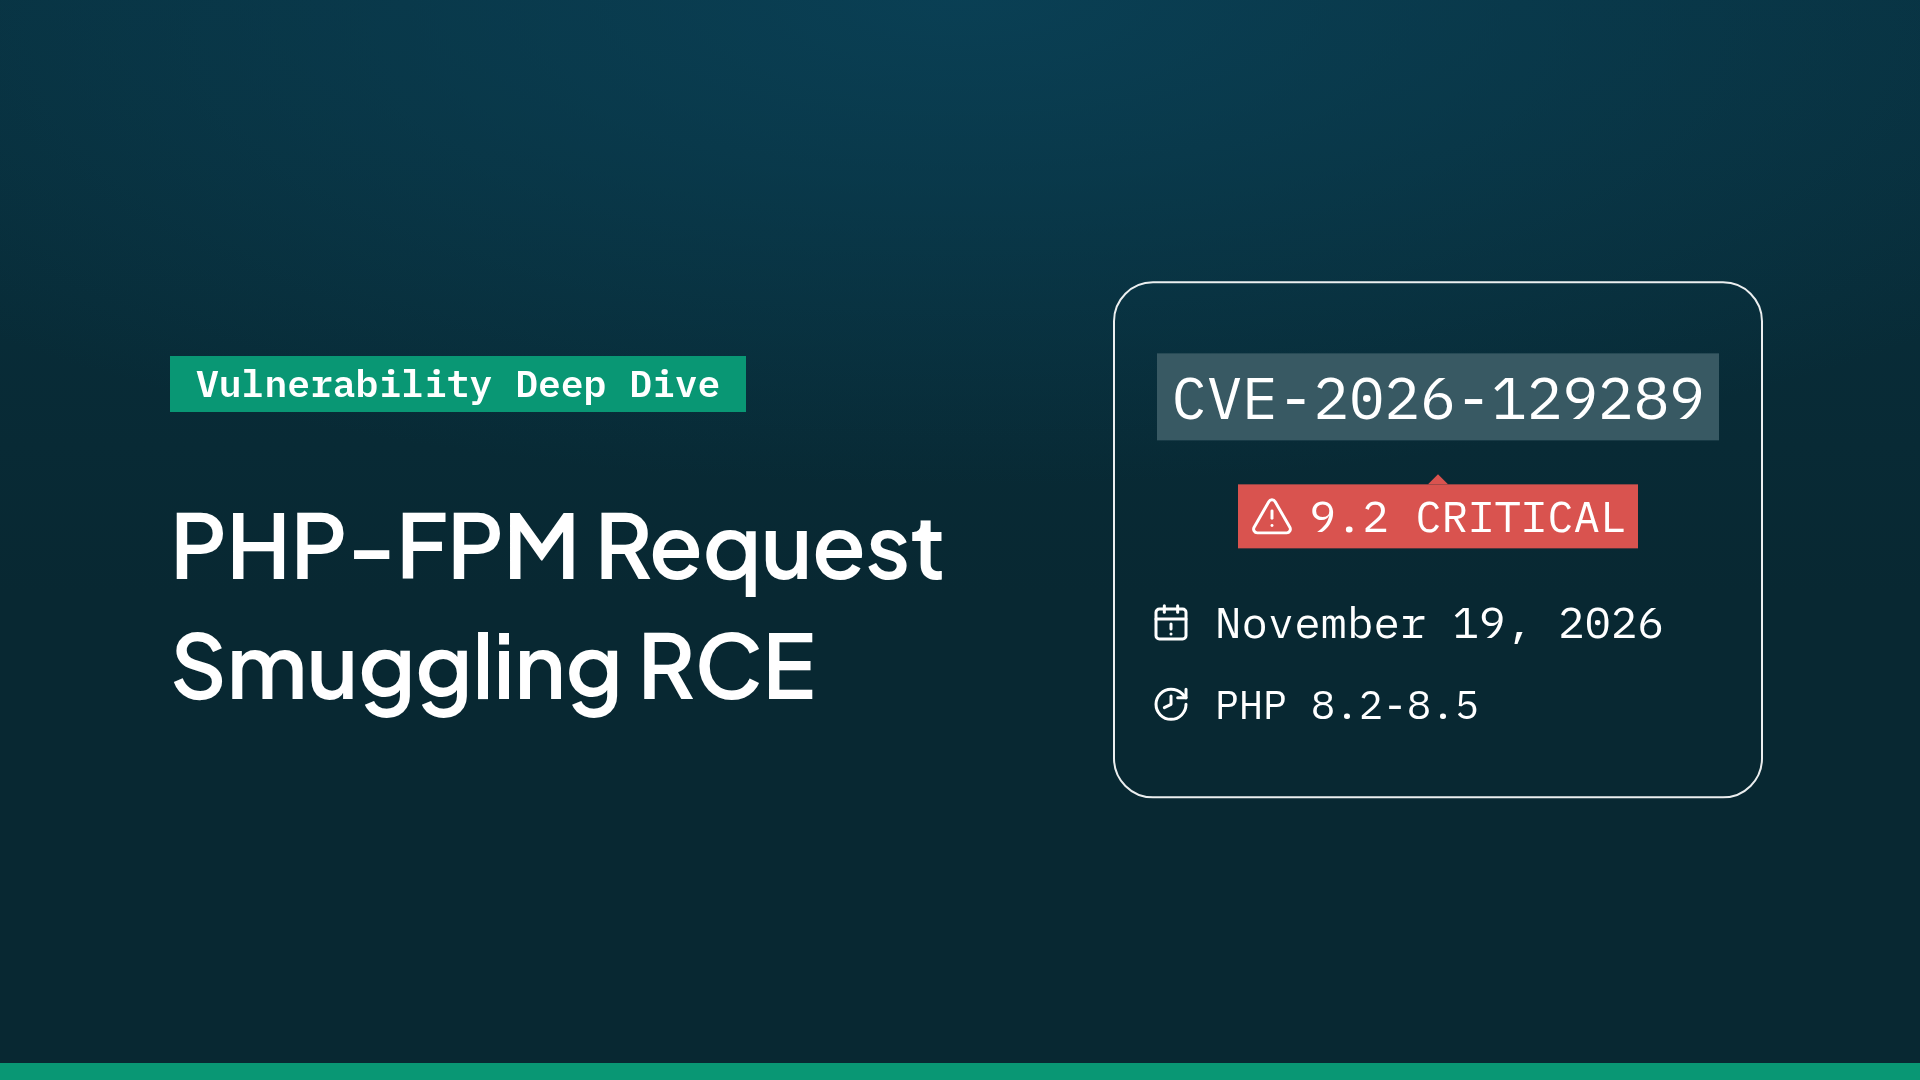
PHP-FPM : contrebande de requêtes RCE, corrigée en 8.5.13 (CVE-2026-129289)
Des corps de requête non lus permettent de glisser une requête FastCGI au-delà du frontend et d'exécuter PHP comme work…
19 novembre 2026
Newsletter
The Breach Brief
Toutes les deux semaines, des analyses de l’IA offensive et de la cybersécurité sélectionnées par Ostorlab.
Partner Man : le casse à 100 M€
18 novembre 2026
Qui a changé la recette ?
4 novembre 2026
Japon : la crise cyber atteint son point d’ébullition
21 octobre 2026
Des données offertes par la maison
7 octobre 2026Produit
Nouveautés
Début novembre 2026 : RASP open source, rapport bancaire 2026 et nouvelles CVE
Les nouveautés
- Notre RASP est désormais open source
- Le rapport 2026 sur la sécurité des applications bancaires mobiles
- Nous trouvons et divulguons désormais des vulnérabilités dans les logiciels open source
- Les codes SMS arrivent dans vos scans avant d’expirer
- Une nouvelle vue d’ensemble pour chaque scan
- Généalogie des risques : voyez de quoi un risque est construit
- + 4 autres
- 31 octobre 2026 · 11 nouveautés · Vidéo Fin octobre 2026 : inventaire cloud, tests planifiés et relecture des investigations Scans gratuits pour les sites web, le code source et l’évaluation des applications mobiles · Une configuration de scan plus claire, de la cible au démarrage
- 17 octobre 2026 · 8 nouveautés · Vidéo Octobre 2026 : des résultats de sécurité aux correctifs testés Nous avons ajouté des approbations pour contrôler les actions dangereuses · Nous avons introduit Ticket Agent pour l’automatisation autonome
- 2 septembre 2026 · 11 nouveautés Nouvelle interface du tableau de bord, scanner on-premise, Agentic Scan Knowledge, scan multi-actifs, intégrations Linear et MCP, et prise en charge de nouveaux modèles Nouvelle interface du tableau de bord : Cockpit, Focus Mode et tableaux de bord personnalisés · Raccourcis clavier et navigation rapide
Articles à la une
Voir tous les articles →
79 % contre 51 % : les néobanques indépendantes en retard sur la sécurité des applications
Les néobanques indépendantes accusent un retard de 28,1 points de pourcentage sur les banques traditionnelles pour les résultats graves de sécurité applicative, malgré leur avance sur les passkeys et l'attestation. Notre étude de 2 686 applications explique cet écart.
12 novembre 2026
Comment FairPlay protège les binaires d'apps iOS, et une faiblesse au niveau du compte
Comment Apple FairPlay chiffre les binaires d'apps iOS, ce qui est documenté, et pourquoi un iden...
12 novembre 2026
ARTEX : comment un outil de pentest IA gratuit est devenu un incontournable des attaquants
ARTEX est passé d'une publication GitHub en juillet à des intrusions bancaires, une compromission...
13 novembre 2026
Poste.io : exécution de code root via les rapports DMARC (CVE-2026-127027)
Poste.io avant 2.5.22 exécute un script shell root sur les pièces jointes DMARC, donc un e-mail n...
20 novembre 2026
Lire par thème
Les derniers articles Ingénierie, Produit et Sécurité
Ingénierie
Voir tous les articles Ingénierie →
Dans les coulisses du RASP open source d’Ostorlab pour les applications mobiles
Une application mobile peut s’exécuter dans un environnement hostile même si son binaire est intact. Le RAS...
19 novembre 2026
Le vrai coût des faux positifs : calculer la taxe d'ingénierie des scanners bruyants
Les faux positifs sont un problème de capacité d'ingénierie, pas seulement un problème de qualité du scanne...
28 septembre 2026
Quand un scanner par IA devient-il un pentest par IA ?
Découvrez ce qui distingue l'analyse pilotée par l'IA du pentest par IA, et comment Ostorlab Deep Agentic S...
22 juillet 2026
Produit
Voir tous les articles Produit →
Découvrez Mobile ADR : protégez une application mobile sans toucher à son code
Ostorlab lance Mobile ADR, Mobile Application Detection & Response. Importez l'APK, l'AAB ou l'IPA que vous...
16 novembre 2026
Ostorlab face au pentest manuel : davantage de vulnérabilités critiques, moins de temps et de coûts
Ostorlab rapporte davantage de vulnérabilités critiques, des tests plus courts et des coûts d’évaluation en...
28 octobre 2026
Comment évaluer une application mobile tierce avant de l’autoriser dans votre entreprise
Une checklist en cinq étapes pour évaluer les applications mobiles : permissions, traceurs, malwares, flux ...
27 octobre 2026
Sécurité
Voir tous les articles Sécurité →
Attaques A2B : comment les attaquants atteignent votre backend en passant par votre application mobile
Une attaque A2B (App-to-Backend) analyse une application mobile publique, en extrait les points de terminai...
19 novembre 2026
Sécurité des applications bancaires mobiles, 2025 contre 2026 : ce qui a changé
Trois des quatre failles mesurées les deux années sont moins fréquentes en 2026. Le contournement de la con...
18 novembre 2026
n0n : ce que montrent les preuves sur Visa, Mastercard et JPMorgan
n0n a inscrit Visa, Mastercard et JPMorgan Chase avec un compte à rebours de 48 heures. Visa invoque un pre...
18 novembre 2026
Nouveautés
Voir toutes les modificationsOctobre 2026 : des résultats de sécurité aux correctifs testés
17 octobre 2026
The Breach Brief Newsletter
Toutes les deux semaines, des analyses de l’IA offensive et de la cybersécurité sélectionnées par Ostorlab.
Partner Man : le casse à 100 M€
18 novembre 2026
Qui a changé la recette ?
4 novembre 2026
Japon : la crise cyber atteint son point d’ébullition
21 octobre 2026
Des données offertes par la maison
7 octobre 2026