Comment évaluer une application mobile tierce avant de l’autoriser dans votre entreprise
Une checklist en cinq étapes pour évaluer les applications mobiles : permissions, traceurs, malwares, flux de données et réputation sur les stores. Découvrez aussi comment évaluer gratuitement toute application d’un store avec un compte Ostorlab.
Comment évaluer une application mobile tierce avant de l’autoriser dans votre entreprise
Réponse rapide : L’évaluation d’une application mobile consiste à examiner de manière structurée sa sécurité, sa confidentialité, la présence de malwares et sa fiabilité avant d’autoriser son utilisation dans l’entreprise. Avec un compte Ostorlab gratuit, vous pouvez évaluer toute application Android, iOS ou HarmonyOS d’un store public et obtenir son score de risque de 0–100.
Les employés installent des applications de messagerie, de gestion des dépenses, de travail sur le terrain et de numérisation de documents. Chacune demande ensuite des permissions, notamment l’accès aux contacts, au stockage, au presse-papiers et à la caméra, sur le même appareil que celui qui contient les données de votre entreprise. La plupart des équipes les approuvent sur la base de leur note sur le store, qui ne dit rien de leur sécurité.
Comment évaluer une application mobile tierce ? Cinq vérifications avant de l’approuver
- Comparez les permissions à la finalité de l’application. Un scanner PDF n’a pas besoin des contacts, de la localisation ou du microphone. Les permissions sans rapport avec le rôle de l’application sont un signal d’alerte que vous pouvez repérer avant l’installation.
- Recensez les SDK et les traceurs tiers. Les SDK d’analyse et de publicité envoient souvent des identifiants d’appareil et des données d’utilisation à des entreprises que l’éditeur ne mentionne jamais.
- Recherchez les malwares et le code à risque. Vérifiez les signatures de malwares connus, le chargement dynamique de code, le contournement de la détection du root et les payloads obfusqués.
- Suivez les données. Identifiez les serveurs avec lesquels l’application communique, vérifiez si le trafic est chiffré et déterminez les pays vers lesquels les données sont envoyées.
- Examinez l’éditeur et les métadonnées du store. Consultez les autres applications du développeur, la fréquence des mises à jour et la cohérence entre la politique de confidentialité et le comportement réel de l’application.
Quelle décision prendre après l’examen ?
Chaque examen doit aboutir à l’une des quatre décisions suivantes. Définissez à l’avance les scores que vous acceptez et ceux qui nécessitent une analyse approfondie. La détection d’un malware entraîne un rejet, quel que soit le score.
| Décision | Quand |
|---|---|
| Approuver | Les permissions, les SDK et les flux de données correspondent à la finalité déclarée de l’application, et aucune signature de malware n’est détectée. |
| Rejeter | L’application contient un malware ou présente un abus manifeste dans l’utilisation des données. |
| Surveiller | Elle est acceptable aujourd’hui, mais la prochaine mise à jour pourrait changer la situation. |
| Transmettre pour examen | Les flux de données soulèvent des questions de conformité qui nécessitent un examen juridique ou relatif à la confidentialité. |
Comment évaluer de nombreuses applications sans examen manuel ?
Effectuer ces vérifications à la main implique de décompresser l’APK ou l’IPA, de lire le manifeste, d’exécuter l’application dans une sandbox et de cartographier toutes ses connexions. Cela prend des heures par application, puis à chaque mise à jour. Ostorlab App Vetting réalise ces vérifications en un seul scan. Il combine l’analyse statique, l’exécution dynamique en sandbox, la détection de malwares, l’examen de la confidentialité et de la télémétrie, ainsi que les métadonnées du store pour établir un score de 0–100. Les rapports peuvent servir de preuves dans les processus d’évaluation fondés sur NIST SP 800-163.
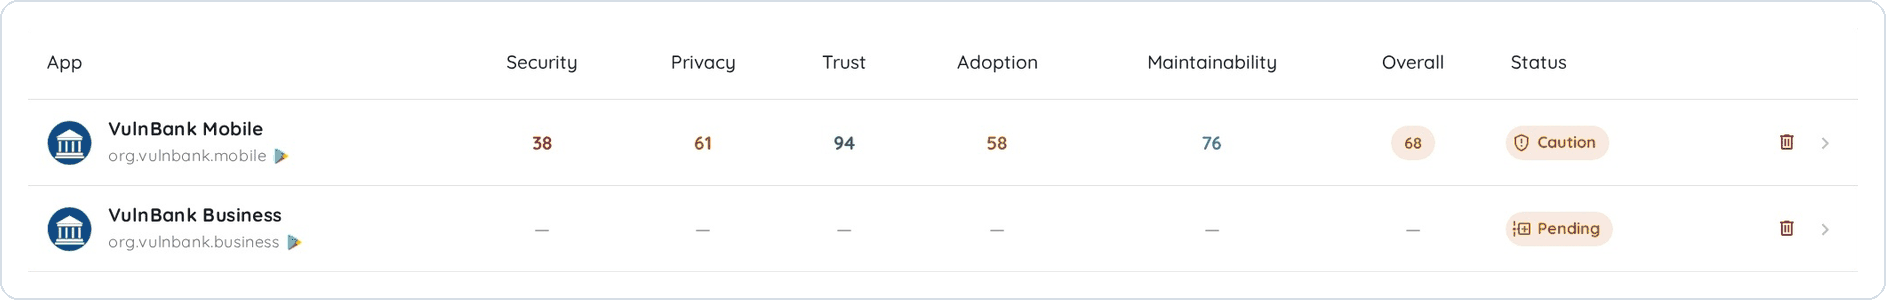
Toutes les applications évaluées apparaissent dans une même liste, avec un score pour chaque critère, un score global et un statut :
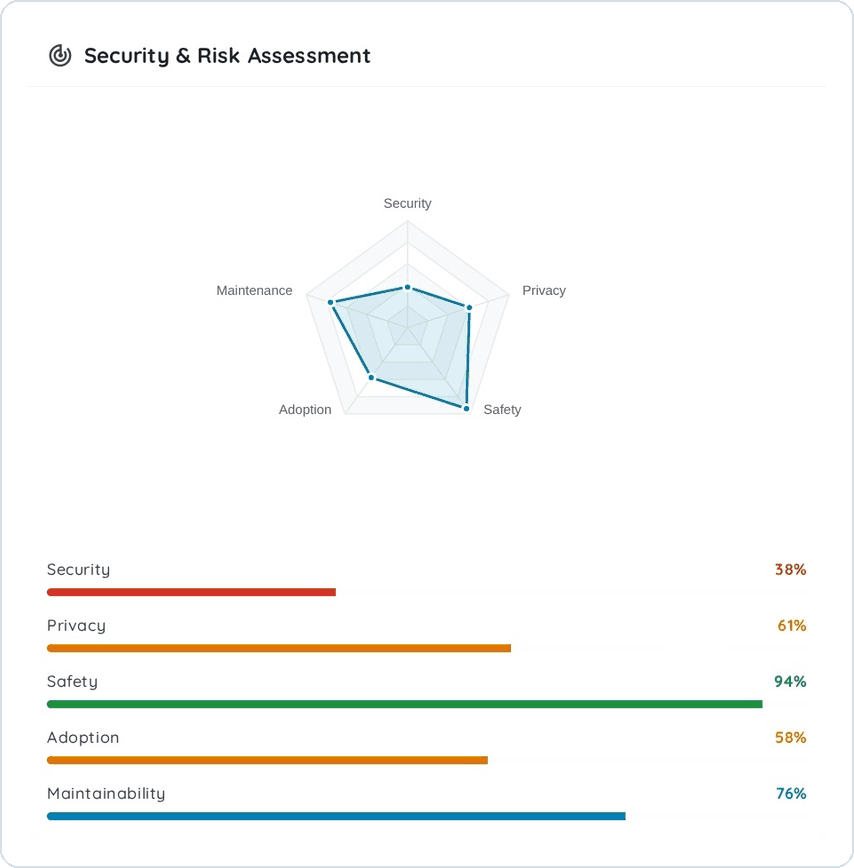
Ouvrez une application pour voir la répartition de son score entre sécurité, confidentialité, innocuité, adoption et maintenabilité :
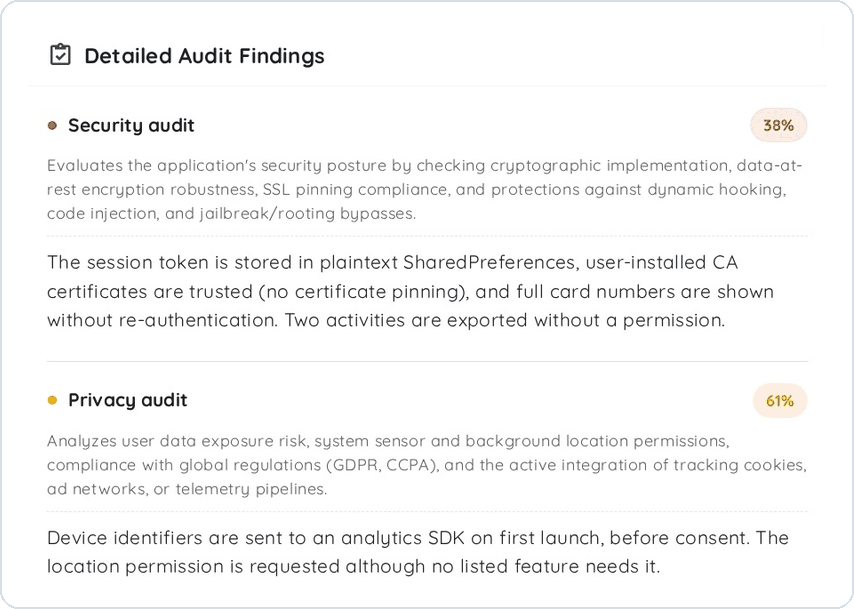
Chaque score est accompagné des résultats qui l’expliquent. Vous pouvez ainsi comprendre pourquoi une application a perdu des points avant de prendre votre décision :
Évaluez gratuitement votre première application : créez un compte Ostorlab gratuit, recherchez l’application sur Google Play, l’App Store ou Huawei AppGallery, demandez un scan d’évaluation et obtenez son score de 0–100 à la fin du scan. Le rapport complet qui explique ce score est disponible avec une offre payante.
Pour approfondir l’ensemble du processus, consultez le guide complet de l’évaluation des applications mobiles.
FAQ
Qu’est-ce que l’évaluation d’une application mobile ? C’est l’examen structuré de la sécurité, de la confidentialité, de la présence de malwares et de la fiabilité d’une application mobile avant d’autoriser son utilisation dans l’entreprise.
En quoi l’évaluation des applications diffère-t-elle de la défense contre les menaces mobiles (MTD) ? La MTD protège les appareils enrôlés après l’installation des applications. L’évaluation examine le package de l’application avant son approbation.
Quelles applications Ostorlab peut-il évaluer ? Les applications Android, iOS et HarmonyOS publiées sur Google Play, l’App Store et Huawei AppGallery.
L’évaluation des applications mobiles est-elle gratuite avec Ostorlab ? Oui. Créez un compte Ostorlab gratuit et demandez l’évaluation d’une application d’un store. Vous obtenez son score de 0–100 à la fin du scan. Le rapport complet qui explique ce score est disponible avec une offre payante.