在允许第三方移动应用进入公司前,如何开展安全审查
供安全团队使用的移动应用安全审查五步清单,涵盖权限、跟踪器、恶意软件、数据流和应用商店信誉,并介绍如何通过 Ostorlab 账户免费审查任意应用商店应用。
在允许第三方移动应用进入公司前,如何开展安全审查
简要回答:移动应用安全审查是在批准应用供公司使用前,对其安全、隐私、恶意软件和可信度进行的结构化评估。通过免费的 Ostorlab 账户,您可以审查公共应用商店中的任意 Android、iOS 或 HarmonyOS 应用,并获得其 0–100 风险评分。
员工会安装用于通信、费用报销、外勤工作和文档扫描的应用。每款应用随后都会在存有公司数据的同一台设备上请求通讯录、存储、剪贴板和相机等权限。多数团队依据应用商店评分批准使用,而这类评分并不能说明安全性。
如何审查第三方移动应用?批准前的五项检查
- 核对权限是否符合用途。PDF 扫描应用不需要通讯录、位置或麦克风权限。与应用功能不符的权限是一个危险信号,您可以在安装前检查。
- 列出第三方 SDK 和跟踪器。分析和广告 SDK 往往会向发行商从未提及的公司发送设备标识符和使用数据。
- 查找恶意软件和高风险代码。检查已知恶意软件特征、动态代码加载、Root 检测规避和经过混淆的载荷。
- 追踪数据。查看应用与哪些服务器通信、流量是否加密,以及数据流向哪些国家。
- 检查发行商和应用商店元数据。查看开发者的其他应用、更新频率,以及隐私政策是否符合应用的实际行为。
审查后应作出什么决定?
每次审查都应以四种决定之一结束。预先确定哪些分数可以批准,哪些需要进一步调查。无论分数如何,只要检出恶意软件就应拒绝。
| 决定 | 适用情形 |
|---|---|
| 批准 | 权限、SDK 和数据流符合应用声明的用途,且未命中恶意软件特征。 |
| 拒绝 | 应用存在恶意软件或明显的数据滥用。 |
| 监控 | 当前可以接受,但下次更新可能改变这一状况。 |
| 升级处理 | 数据流涉及合规问题,需要法务或隐私审查。 |
如何在不依赖人工审查的情况下大规模审查应用?
手动执行这些检查意味着解包 APK 或 IPA、阅读清单、在沙箱中运行应用,并梳理它建立的每个连接。每款应用需要数小时,每次更新后还要重做。Ostorlab App Vetting 在一次扫描中执行这些检查,将静态分析、沙箱动态执行、恶意软件检测、隐私与遥测审查以及应用商店元数据汇总为 0–100 评分。报告可作为基于 NIST SP 800-163 的安全审查流程的证据。
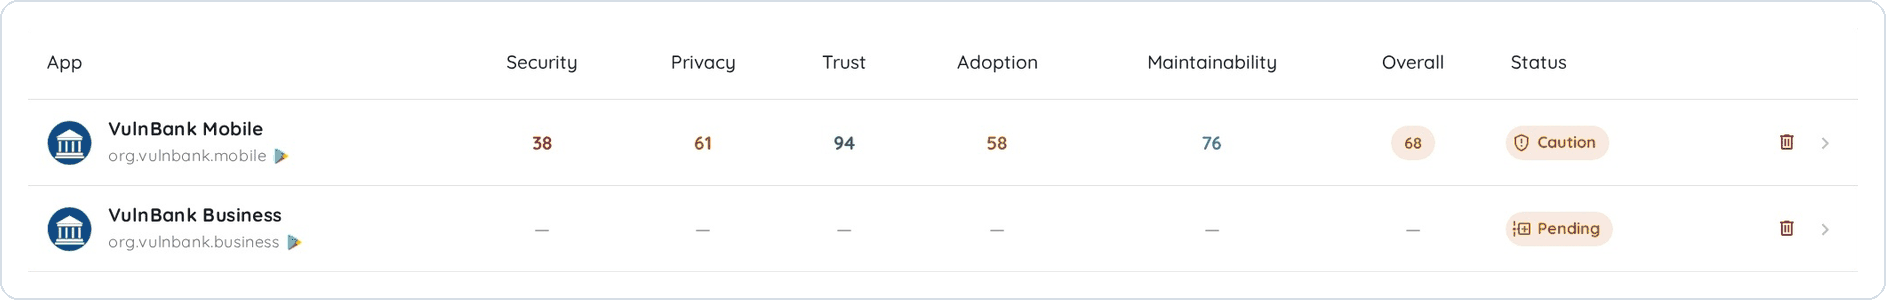
您审查过的每款应用都会显示在同一列表中,列出各项标准的评分、总分和状态:
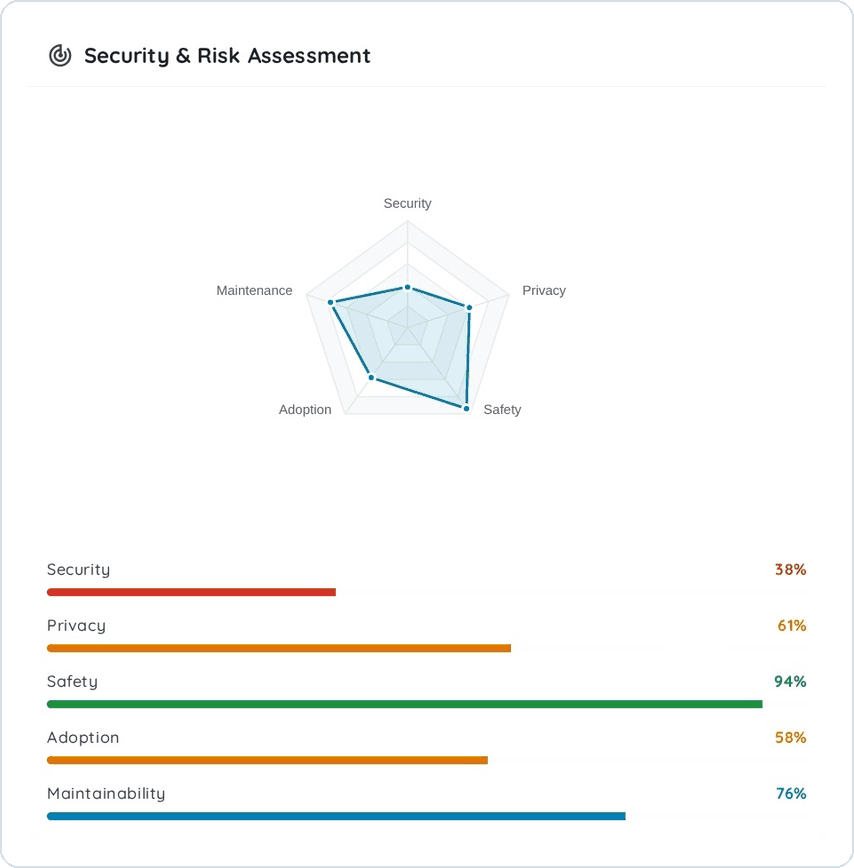
打开应用,查看其在信息安全、隐私、使用安全、普及程度和可维护性方面的评分明细:
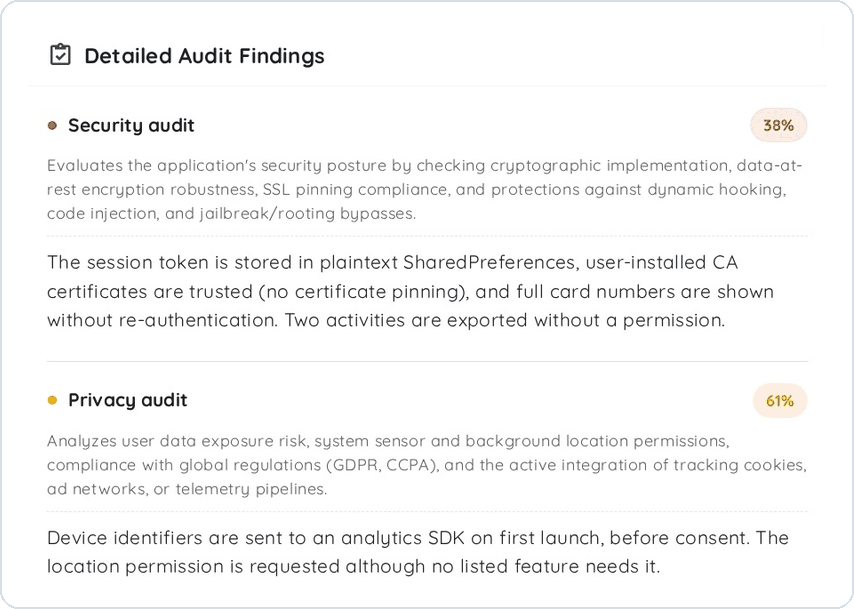
每项评分都附有支撑它的检测结果,便于您在作出决定前了解应用为何失分:
免费审查您的第一款应用:创建免费的 Ostorlab 账户,在 Google Play、App Store 或 Huawei AppGallery 上搜索应用,申请安全审查扫描,并在扫描完成后获取其 0–100 评分。评分背后的完整报告包含在付费套餐中。
如需更详细地了解整个流程,请阅读移动应用安全审查权威指南。
常见问题
什么是移动应用安全审查? 这是在批准移动应用供公司使用前,对其安全、隐私、恶意软件和可信度进行的结构化评估。
应用安全审查与移动威胁防御(MTD)有何区别? MTD 在安装应用后保护已注册的设备。应用安全审查则在批准应用前评估应用包。
Ostorlab 可以审查哪些应用? 发布在 Google Play、App Store 和 Huawei AppGallery 上的 Android、iOS 和 HarmonyOS 应用。
Ostorlab 的移动应用安全审查免费吗? 是的。创建免费的 Ostorlab 账户,申请审查应用商店中的应用。扫描完成后,您会获得其 0–100 评分。评分背后的完整报告包含在付费套餐中。