隆重推出 Ostorlab App Vetting:面向智能体时代的应用安全审查
Ostorlab 推出了 App Vetting,这是一套移动应用风险评估解决方案,帮助团队在批准 Android 和 iOS 应用之前对其进行评估。它将静态分析、动态测试和安全沙箱执行与持续监控、加权风险评分和智能体式工作流相结合,用于识别漏洞、隐私风险、恶意软件迹象、遥测行为和信任问题,同时帮助团队优先处理最重要的事项。
各类组织越来越依赖第三方移动应用,但评估这些应用的安全态势仍然是一个零散割裂的过程。安全团队往往不得不先从多个来源拼凑漏洞报告、隐私评估、恶意软件迹象和信誉信号,才能做出是否批准的决定。
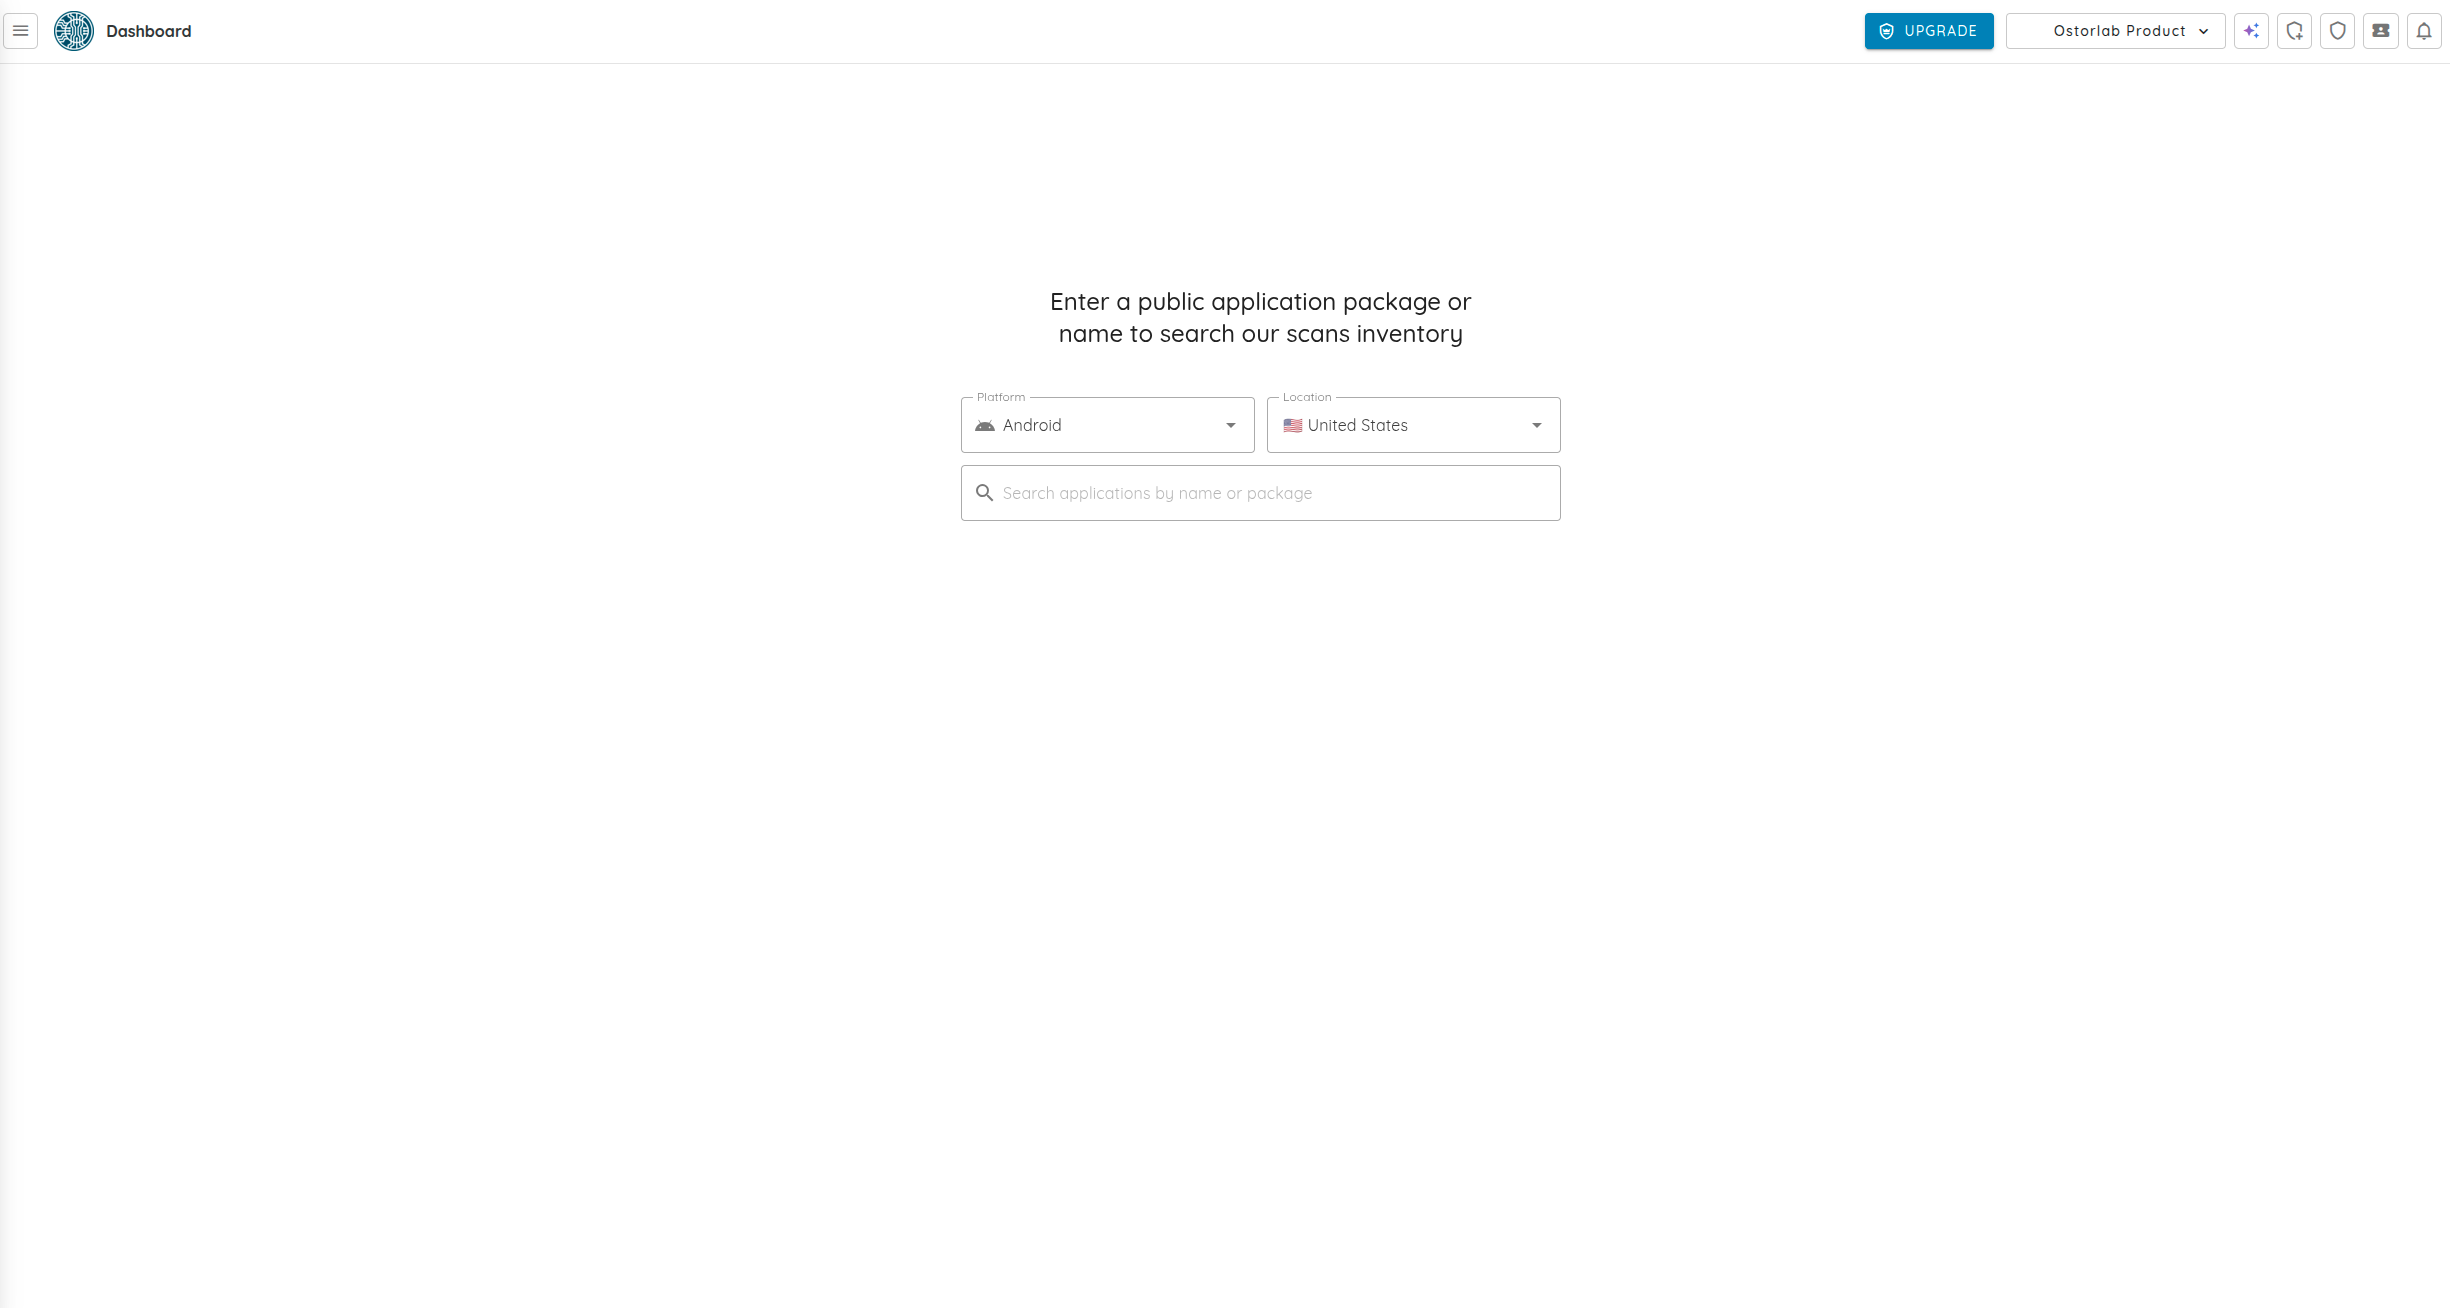
今天,我们推出 App Vetting。这是 Ostorlab 的一项新能力,旨在通过自动化分析、结合上下文的风险评分和持续监控,帮助组织评估 Android 和 iOS 应用。
App Vetting 将静态分析、动态测试和安全隔离的沙箱执行相结合,在部署之前以及整个应用生命周期中,全面呈现应用风险。
从发现到决策
大多数安全工具止步于检测。
App Vetting 借助智能体式工作流分析发现,识别有意义的风险模式,并围绕安全团队应当优先关注的内容提供上下文。
App Vetting 不会用数以百计彼此孤立的发现淹没用户,而是帮助用户优先处理对应用整体风险状况影响最大的问题。
目标很简单:帮助团队减少审阅发现所花的时间,把更多时间用于做出明智的决策。
这种方法不只依赖严重程度评级,而是帮助安全团队理解哪些因素构成了应用的整体风险状况,从而做出更明智的批准决策。
多维度风险评分
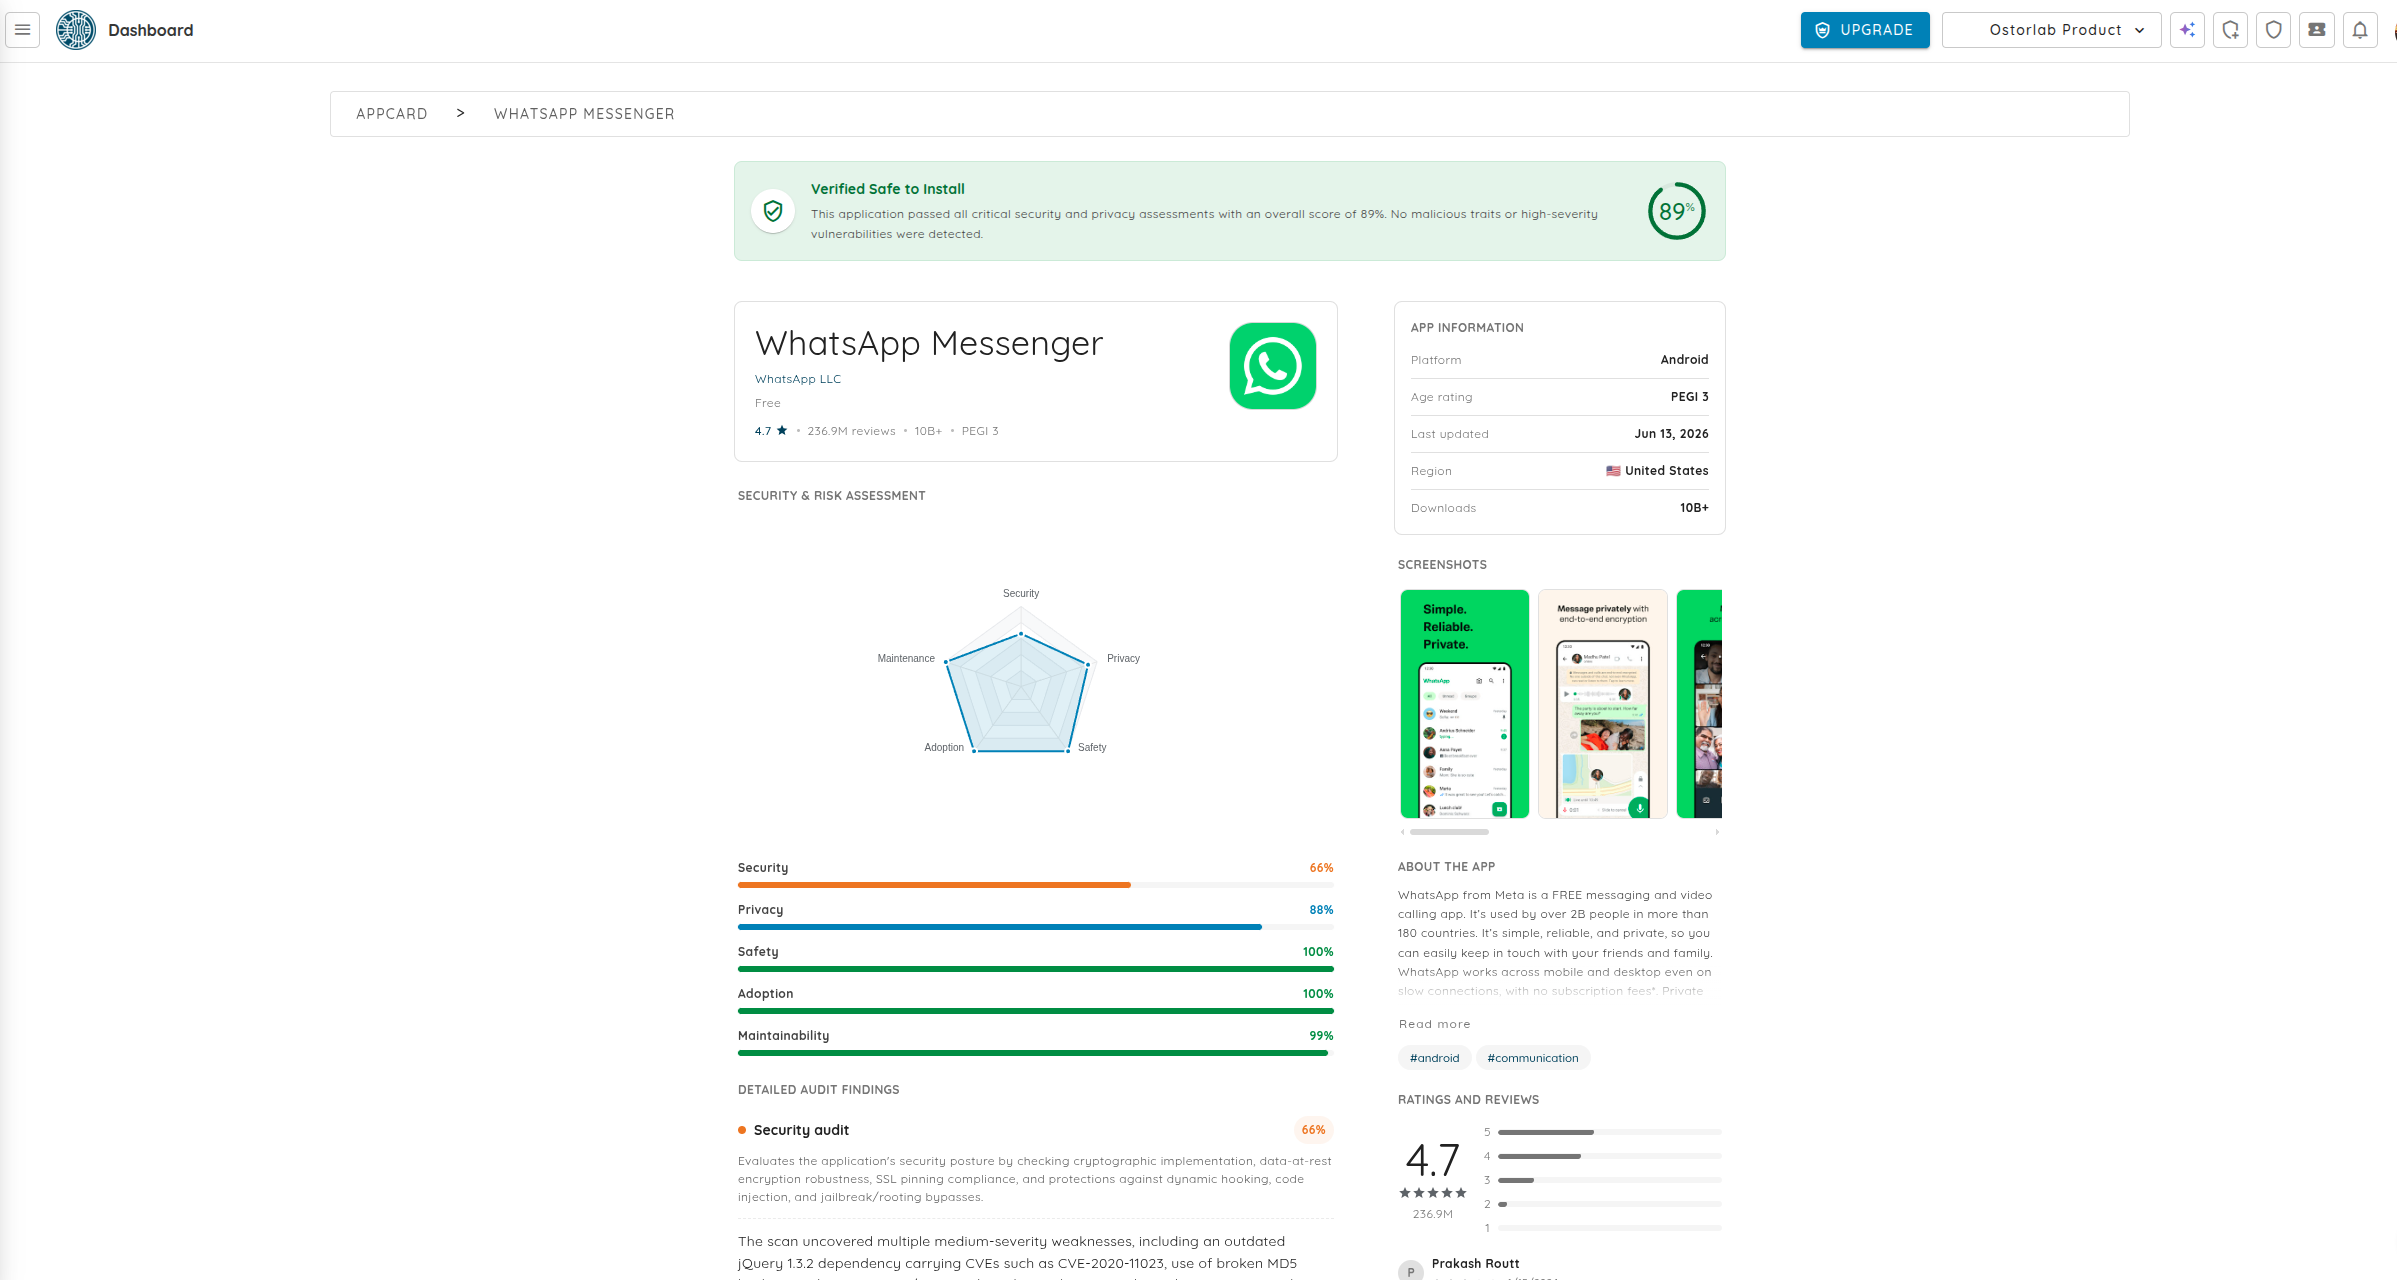
应用会从五个维度进行评估:
- 恶意软件(35%)
- 安全(25%)
- 隐私(20%)
- 信任(10%)
- 可维护性(10%)
与仅依赖传统的严重程度评级相比,这一评分模型能更完整地呈现应用风险。
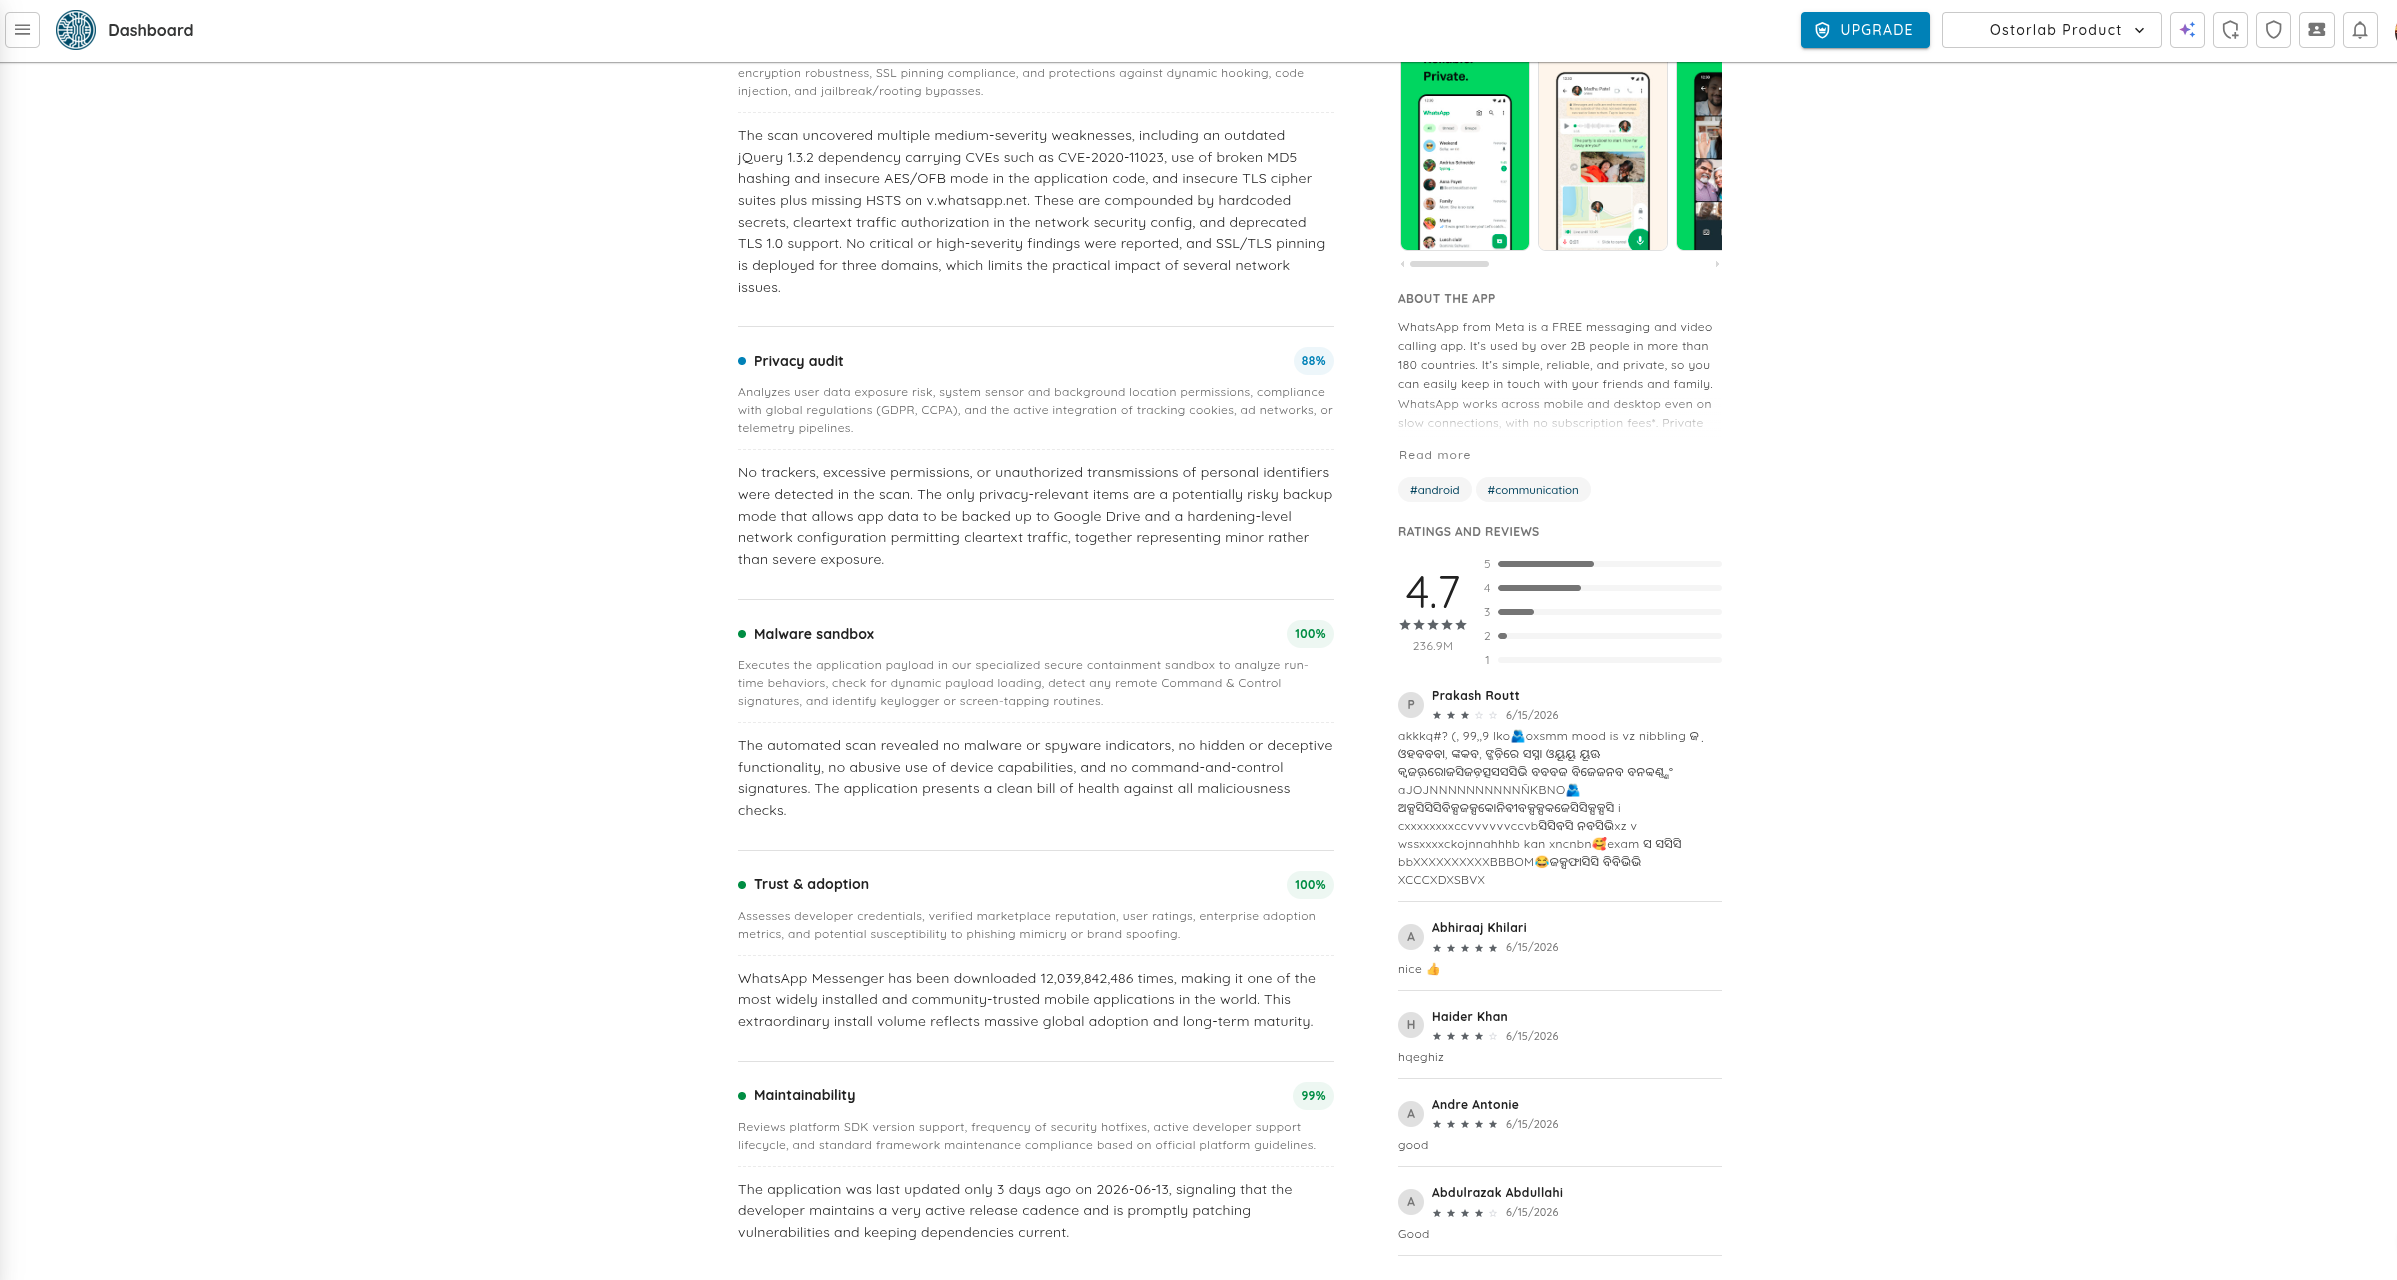
通过将漏洞分析、恶意软件迹象、隐私问题、信任信号和长期可维护性因素结合起来,App Vetting 不仅帮助组织了解某个应用是否存在风险,还帮助其理解风险从何而来。
持续监控
应用风险会随时间而变化。
新版本会引入新的代码、依赖、权限、SDK 和行为。今天完成的安全评估,到了明天可能就无法再反映应用的风险。
App Vetting 会在应用新版本发布时持续对其进行分析,帮助组织随时掌握影响安全、隐私、信任和整体风险态势的变化。
这使团队能够超越一次性审查,采用持续的方式管理移动应用风险。
现已推出
立即开始使用自动化风险评估、持续监控和安全协作工作流来评估 Android 和 iOS 应用。