エージェント時代のOstorlab App Vettingのご紹介
Ostorlabは、Android・iOSアプリを承認前に評価できるモバイルアプリのリスク評価ソリューション、App Vettingをリリースしました。静的解析、動的テスト、安全なサンドボックス実行に、継続的な監視、重み付けされたリスクスコアリング、エージェント型ワークフローを組み合わせ、脆弱性、プライバシーリスク、マルウェアの兆候、テレメトリの挙動、信頼性の問題を特定しながら、最も重要な事項の優先順位付けを支援します。
組織はサードパーティのモバイルアプリへの依存を強めていますが、そのセキュリティ態勢の評価はいまだに断片的なプロセスにとどまっています。セキュリティチームは多くの場合、承認の判断を下す前に、脆弱性レポート、プライバシー評価、マルウェアの兆候、評判に関するシグナルを複数の情報源から寄せ集めなければなりません。
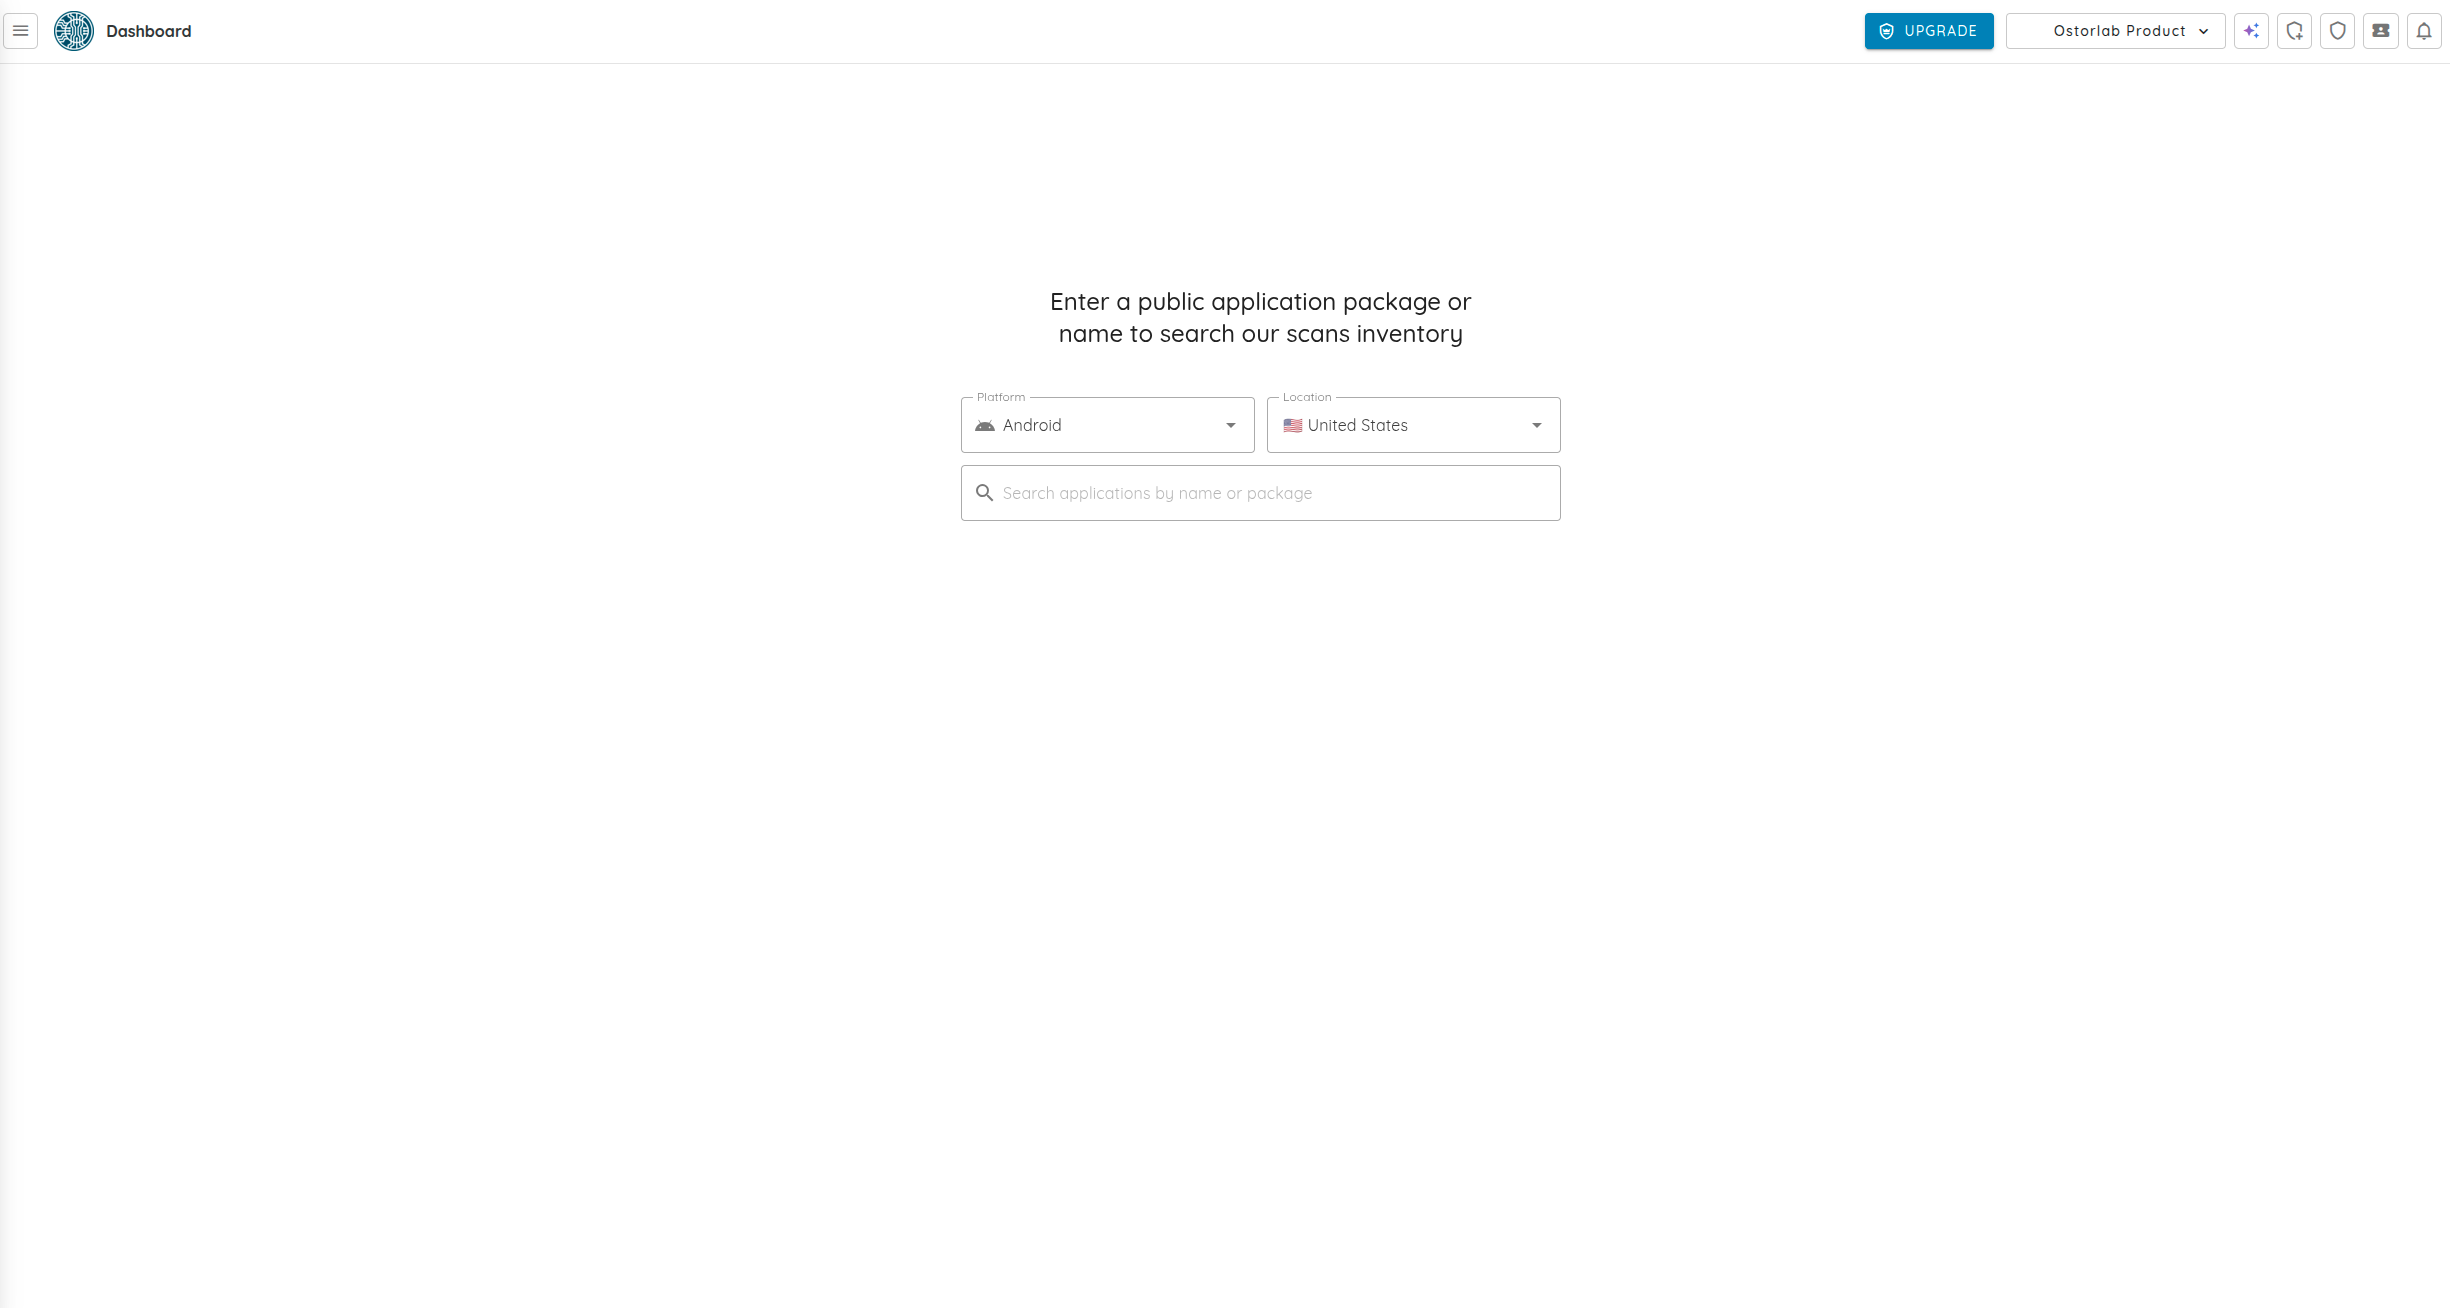
本日、Ostorlabの新機能App Vettingをご紹介します。自動化された解析、コンテキストに基づくリスクスコアリング、継続的な監視を通じて、組織がAndroidおよびiOSアプリを評価できるよう設計された機能です。
App Vettingは、静的解析、動的テスト、安全に隔離されたサンドボックスでの実行を組み合わせ、デプロイ前からアプリのライフサイクル全体にわたって、アプリのリスクを包括的に把握できるようにします。
検出結果から意思決定へ
ほとんどのセキュリティツールは検出の段階で止まっています。
App Vettingは、エージェント型ワークフローを用いて検出結果を分析し、意味のあるリスクパターンを特定して、セキュリティチームがまず何に注力すべきかについてのコンテキストを提供します。
何百もの個別の検出結果でユーザーを圧倒するのではなく、App Vettingはアプリ全体のリスクプロファイルに最も大きな影響を与える問題の優先順位付けを支援します。
目指すところはシンプルです。チームが検出結果のレビューに費やす時間を減らし、十分な情報に基づいた意思決定により多くの時間を使えるようにすることです。
重大度の評価だけに頼るのではなく、このアプローチによって、セキュリティチームはアプリ全体のリスクプロファイルを左右する要因を理解し、より十分な情報に基づいて承認の判断を下せるようになります。
多次元のリスクスコアリング
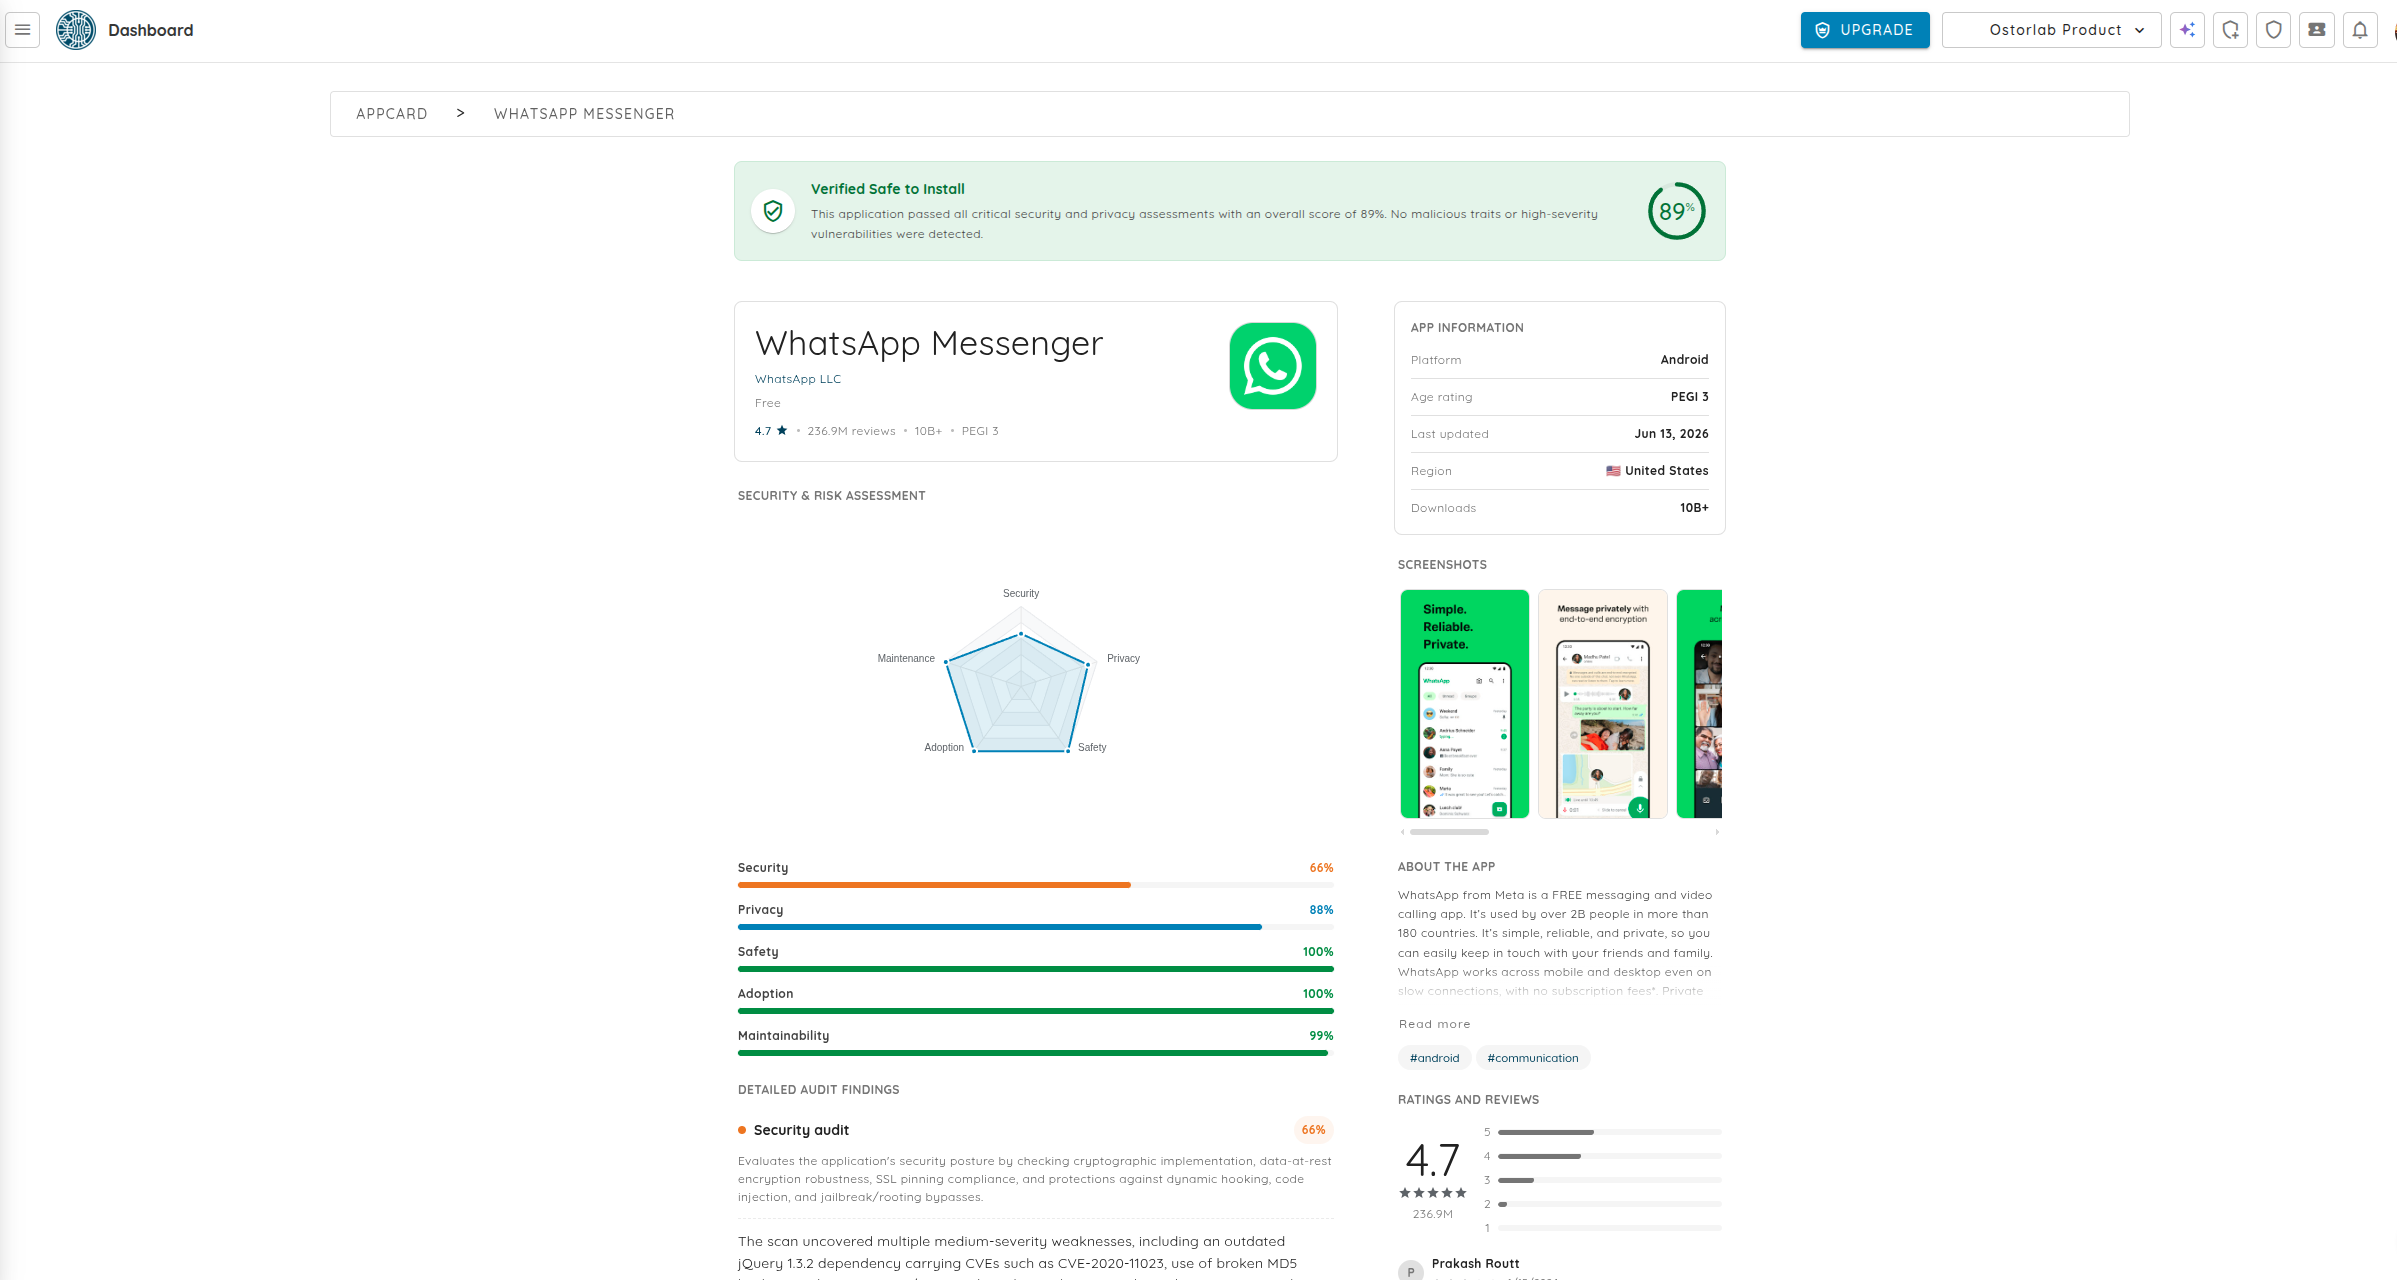
アプリは5つの次元で評価されます。
- マルウェア(35%)
- セキュリティ(25%)
- プライバシー(20%)
- 信頼性(10%)
- 保守性(10%)
このスコアリングモデルは、従来の重大度評価だけよりも、アプリのリスクをより完全に把握できるようにします。
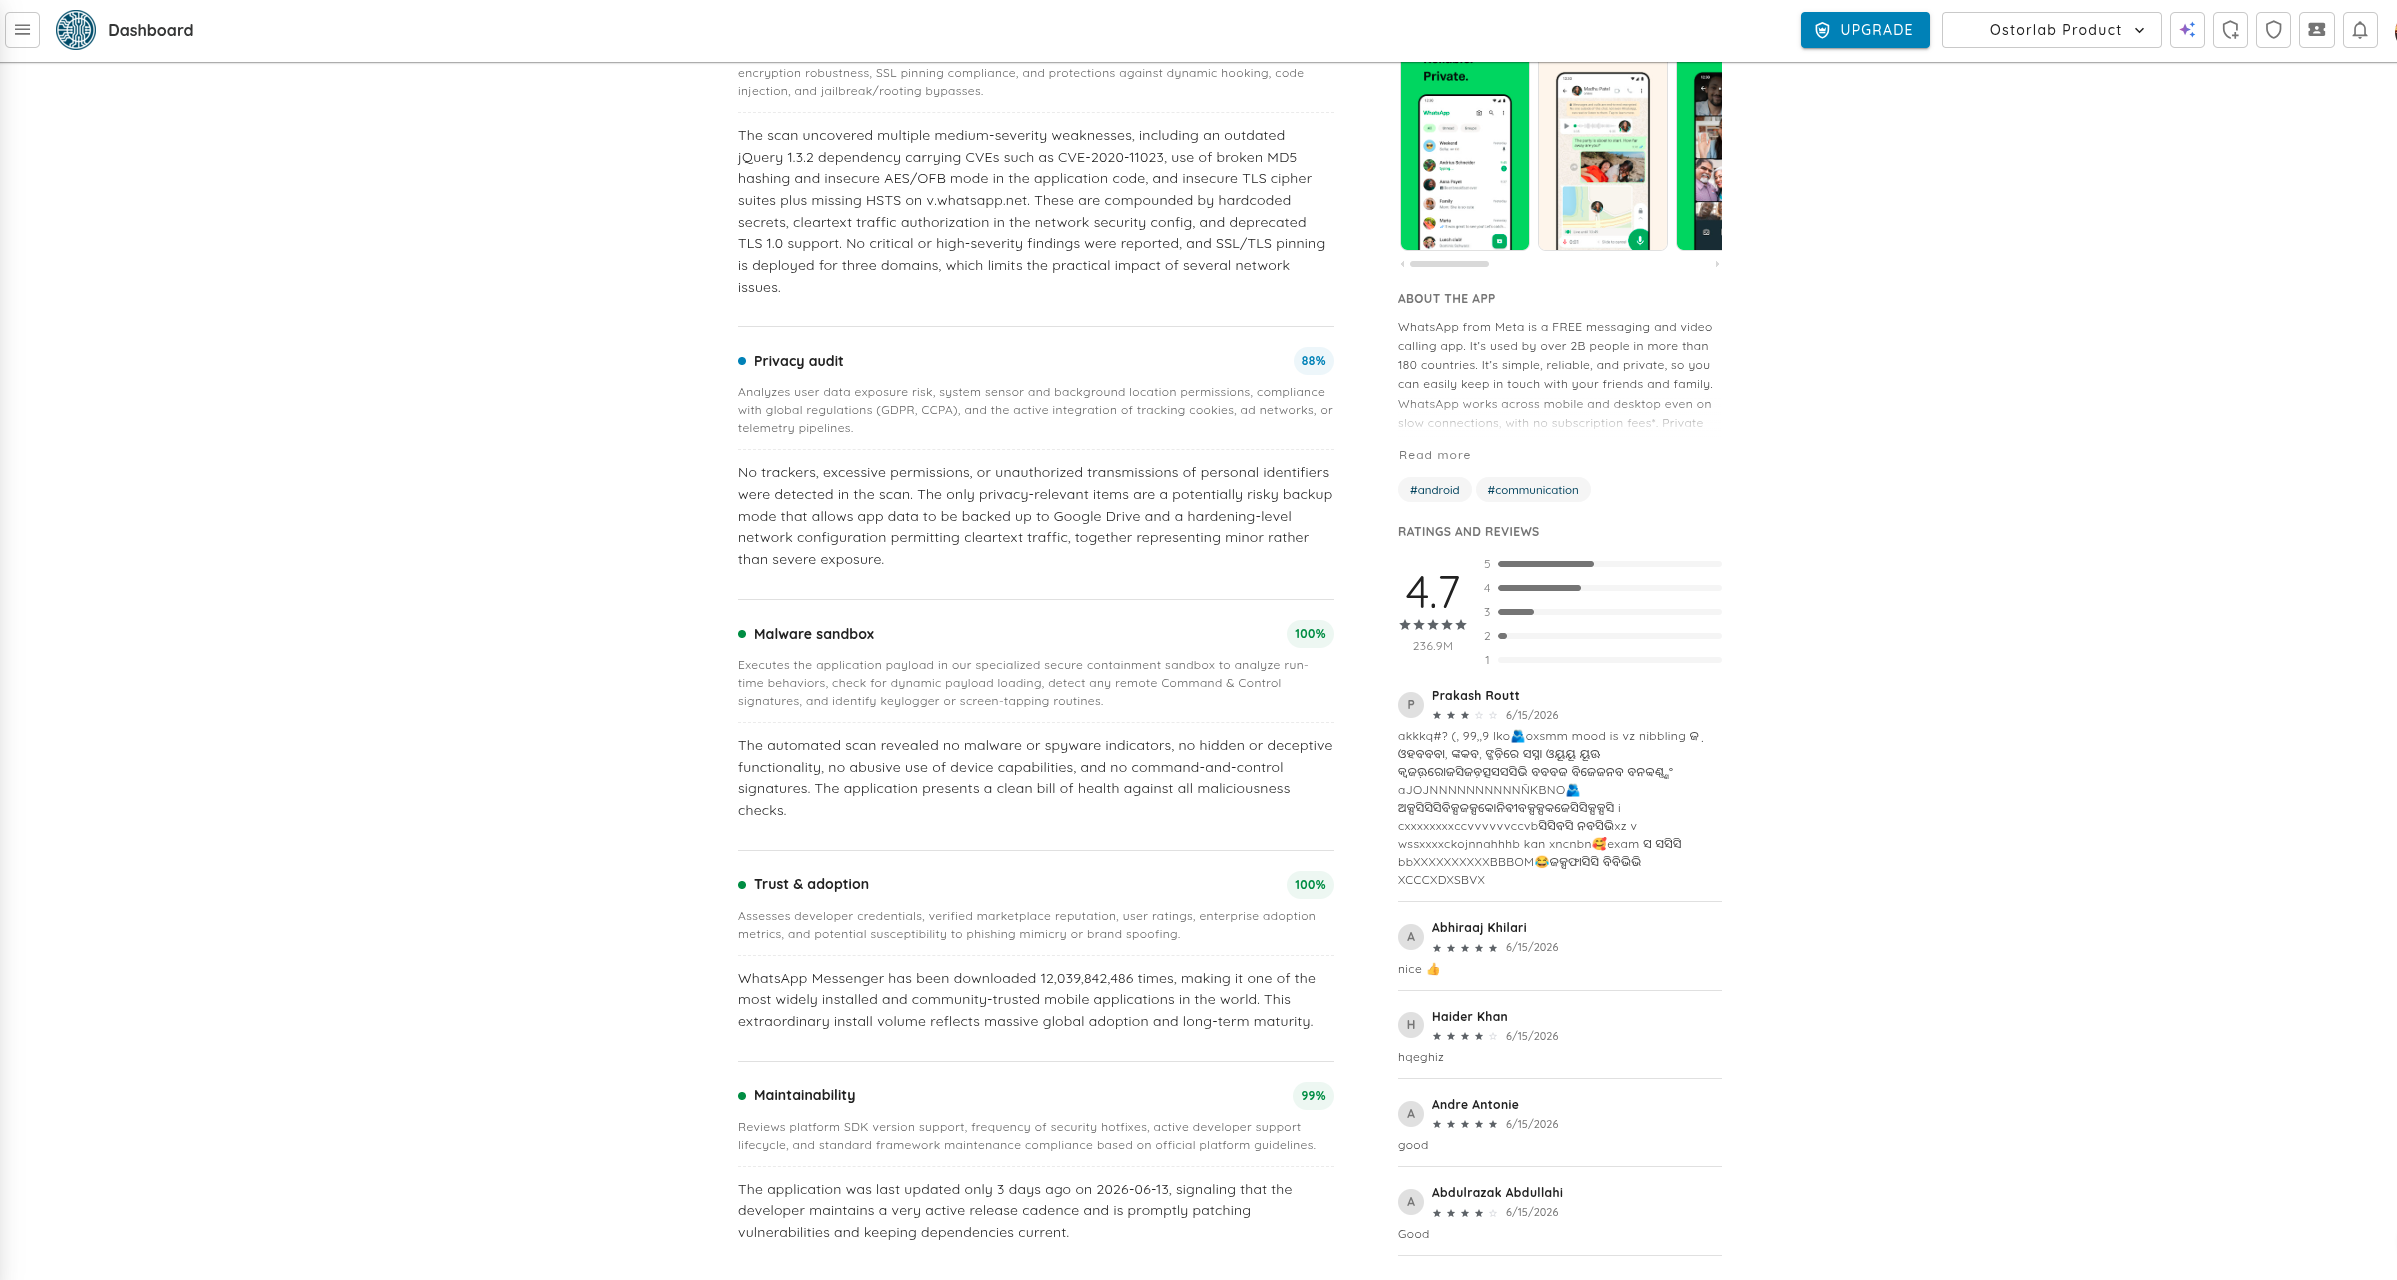
脆弱性の分析、マルウェアの兆候、プライバシー上の懸念、信頼性のシグナル、長期的な保守性の要素を組み合わせることで、App Vettingは、アプリにリスクがあるかどうかだけでなく、その理由も組織が理解できるよう支援します。
継続的な監視
アプリのリスクは時間とともに変化します。
新しいリリースでは、新しいコード、依存関係、権限、SDK、挙動が持ち込まれます。今日実施したセキュリティ評価が、明日のアプリのリスクをもはや反映していないこともあります。
App Vettingは、新しいバージョンがリリースされるたびに継続的に解析し、セキュリティ、プライバシー、信頼性、全体的なリスク態勢に影響する変化を組織が把握し続けられるよう支援します。
これにより、チームは一度きりのレビューから脱却し、モバイルアプリのリスク管理に継続的なアプローチを取り入れることができます。
本日より提供開始
自動化されたリスク評価、継続的な監視、安全なコラボレーションワークフローを活用して、AndroidおよびiOSアプリの評価を始めましょう。