独立系ネオバンクは、パスキーとアテステーションの導入で先行する一方、重大なセキュリティの検出結果があるアプリの割合では従来型銀行より28.1ポイント悪い結果となりました。2,686本のアプリを対象とした調査から、その差を読み解きます。
ブログ
Ostorlab ブログ
Ostorlabチームによる、AIペンテストおよびモバイル、Web、APIのセキュリティテストに関する脆弱性研究、CVE解説、エンジニアリングの解説記事。
Ostorlab リサーチ
Ostorlab ブログ
Ostorlabチームによる、AIペンテストおよびモバイル、Web、APIのセキュリティテストに関する脆弱性研究、CVE解説、エンジニアリングの解説記事。
- 記事
- 387
- CVEディープダイブ
- 151
- 分析した重大なCVE
- 86
- 公開開始
- 2015
注目
注目の記事
Apple FairPlayがiOSアプリのバイナリをどう暗号化し、何が文書化され、なぜ1つの再利用可能なアカウント資格情報が所有する全アプリを解錠するのかを解説します。
ARTEXは7月のGitHub公開から、銀行への侵害、ConnectWiseのサプライチェーン侵害、200組織を狙う諜報活動へと広がった。エージェントの動作、ログに残る痕跡、最初に塞ぐべき点を解説する。
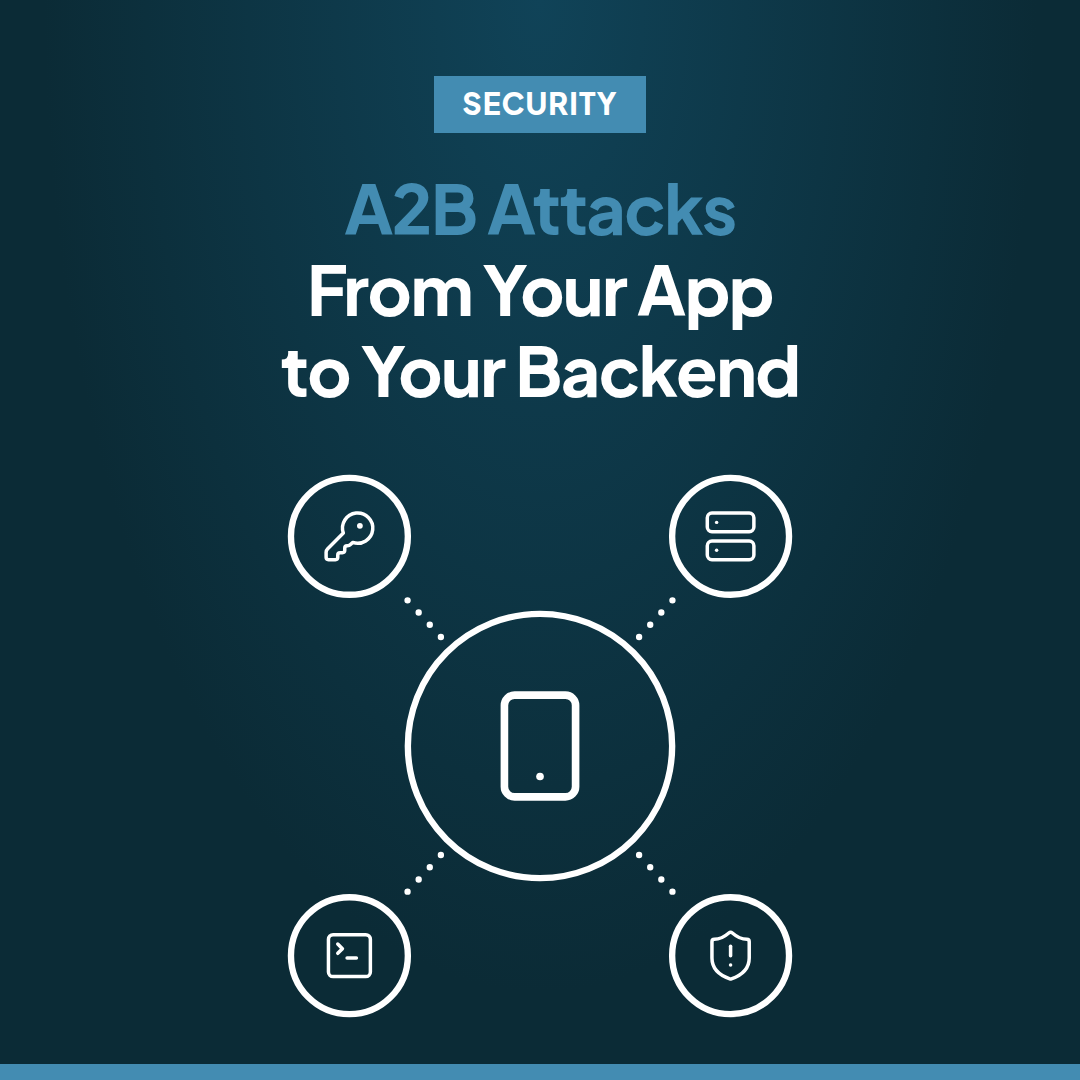
A2B攻撃(App-to-Backend Attack)は、公開されているモバイルアプリを解析してAPIの接続先と埋め込まれた鍵を取り出し、バックエンドを直接呼び出す攻撃です。2026年10月にNICTとJPCERT/…
モバイルアプリのバイナリが改変されていなくても、実行環境は安全とは限りません。OstorlabのオープンソースRASPでは、Mobile ADRが使用するAndroidとiOS向けの実行時コンポーネントを調べ、公開後に…
まずはここから
コレクション
長年のリサーチをテーマ別に。よく読まれている記事から順に。
誰が影響を受けるか、修正方法、脆弱性の仕組み。
AIエージェントが脆弱性を発見し、悪用し、証明する方法。
モバイルの内部構造、攻撃、アプリのテスト方法。
インジェクション、アクセス制御、API攻撃を解説。
業界調査とオープンなベンチマークを、データとともに。
ライブラリー
すべてのリサーチを見る
387件中12件を表示
 ディープダイブ
Budibase のテナント混同によるグローバル管理者の作成 (CVE-2026-122247)
自己ホスト型 Budibase への未認証リクエストでテナントデータベースとグローバル管理者を作成できます。3.50.0 で修正されました。
2026年11月21日
 ディープダイブ
GPGME の二重解放、データ窃取と RCE の可能性 (CVE-2026-129975)
細工した OpenPGP 鍵が GPGME 2.3.1 以前、または 1.x の 1.24.4 以前で二重解放を起こし、データ窃取と RCE の可能性があります。
2026年11月21日
 ディープダイブ
Sophos UTM、電子メール経由のリモート root(CVE-2026-118633)
スキャンが有効な Sophos UTM への電子メールが競合に勝ち、root としてコマンドを実行する可能性があります。Sophos は手動パッチを公開しました(CVE-2026-118633、9.2 Critical)。
2026年11月21日
 ディープダイブ
Nextcloud の HEIC プレビュー経由 RCE、公開共有リンクで実行(CVE-2026-49346)
公開リンクで共有した HEIC 画像が、HEIC プレビュー有効かつ libde265 脆弱な Nextcloud で www-data としてコードを実行します(CVE-2026-49346、7.1 High)。
2026年11月21日
 ディープダイブ
crypto11 の GCM ナンス再利用による暗号文偽造(CVE-2026-115407)
crypto11 は空の AES-GCM ナンスを受け入れ、平文を露出させ暗号文の偽造を許します。v2.0.0-rc9 で修正済みですが、v1 モジュールは未修正です。
2026年11月20日
 ディープダイブ
Poppler の PDF パスワードによるバッファオーバーフロー(CVE-2026-107705)
Poppler 0.42.0 から 26.10.0 は、長すぎる R6 パスワードでスタックバッファをオーバーフローさせ、プロセスをクラッシュさせます(8.3 High、26.11.0 で修正)。
2026年11月20日
 ディープダイブ
llama.cpp ggml-rpc の RDMA スタックオーバーフロー(CVE-2026-118375)
llama.cpp の b11865 より前の版は、最大 256 KiB の RDMA データを 1 バイトのスタック変数にコピーし、リモートのピアが RPC サーバーを破壊できます(9.2 Critical)。
2026年11月20日
 ディープダイブ
Net::DNS の予測可能なクエリ ID によるキャッシュポイズニング(CVE-2026-101340)
Net::DNS 1.57 までは Perl の rand() で DNS クエリ ID を生成するため、観測者が予測して偽応答を注入できます(9.1 Critical)。
2026年11月20日
 ディープダイブ
Poste.io の DMARC レポート経由の root RCE、2.5.22 で修正(CVE-2026-127027)
Poste.io 2.5.22 より前は DMARC レポートの添付ファイルに root のシェルスクリプトを実行するため、未認証のメールでコマンドを注入できます(9.2 Critical)。
2026年11月20日
 ディープダイブ
Fabio のパストラバーサル認証バイパス、1.7.3 で修正(CVE-2026-104099)
Fabio 1.7.3 より前は生のパスでルートを選ぶため、ドットセグメント付きのパスが ACL と Basic 認証を回避します(9.1 Critical)。
2026年11月20日
 ディープダイブ
Pocket ID のメール認証バイパス、2.12.0 で修正(CVE-2026-115770)
Pocket ID 2.12.0 より前は、アドレス変更後もメール認証トークンが有効なため、管理していないアドレスを認証済みにできます。
2026年11月20日
 ディープダイブ
Apache Axis 1.x SOAPフォールトRCE、悪用中(CVE-2026-90436)
Apache Axis 1.xは認証不要のSOAPフォールトで指定されたクラスを読み込み、インスタンス化するためRCEにつながります。移行するか修正を適用してください。
2026年11月20日
パートナー・マン:1億ユーロの強奪事件
2026年11月18日
レシピを変えたのは誰か?
2026年11月4日
日本:サイバー危機が沸点に
2026年10月21日
データは店のおごり
2026年10月7日製品
変更履歴
2026年11月前半:オープンソースのRASP、2026年銀行レポート、新たなCVE
主な変更点
- RASPをオープンソース化しました
- 2026年版モバイルバンキングアプリセキュリティレポート
- オープンソースソフトウェアの脆弱性を見つけて開示する取り組みを始めました
- SMSコードが期限切れになる前にスキャンへ届きます
- すべてのスキャンに新しい概要画面
- リスクの系譜:リスクが何から構成されているかを確認
- ほか4件
- 2026年10月31日 · 11件の変更 · 動画 2026年10月下旬アップデート:クラウドインベントリ、テストのスケジュール設定、調査の再生 Webサイト、ソースコード、モバイルアプリ審査の無料スキャン · 対象選択から開始まで、わかりやすくなったスキャン設定
- 2026年10月17日 · 8件の変更 · 動画 2026年10月:セキュリティの検出結果からテスト済みの修正へ 危険な操作を制御する承認機能を追加 · 自律的な自動化のためのTicket Agentを導入
- 2026年9月2日 · 11件の変更 新しいダッシュボードUI、オンプレミススキャナー、Agentic Scan Knowledge、マルチアセットスキャン、LinearとMCPの連携、新しいモデルへの対応 新しいダッシュボードUI:Cockpit、Focus Mode、Custom Dashboards · キーボードショートカットと高速ナビゲーション
注目の記事
すべての記事を見る →
79%対51%:独立系ネオバンクはアプリセキュリティで後れ
独立系ネオバンクは、パスキーとアテステーションの導入で先行する一方、重大なセキュリティの検出結果があるアプリの割合では従来型銀行より28.1ポイント悪い結果となりました。2,686本のアプリを対象とした調査から、その差を読み解きます。
2026年11月12日
FairPlayはiOSアプリのバイナリをどう守るのか、そしてアカウント単位の弱点
Apple FairPlayがiOSアプリのバイナリをどう暗号化し、何が文書化され、なぜ1つの再利用可能なアカウント資格情報が所有する全アプリを解錠するのかを解説します。
2026年11月12日
ARTEX:無料のAIペンテストフレームワークが攻撃者の定番になるまで
ARTEXは7月のGitHub公開から、銀行への侵害、ConnectWiseのサプライチェーン侵害、200組織を狙う諜報活動へと広がった。エージェントの動作、ログに残る痕跡、最初に塞ぐべき点を解説する。
2026年11月13日
Budibase のテナント混同によるグローバル管理者の作成 (CVE-2026-122247)
自己ホスト型 Budibase への未認証リクエストでテナントデータベースとグローバル管理者を作成できます。3.50.0 で修正されました。
2026年11月21日
トピック別に読む
エンジニアリング、製品、セキュリティの最新記事
エンジニアリング
エンジニアリングの記事をすべて見る →
Ostorlabのモバイルアプリ向けオープンソースRASPの仕組み
モバイルアプリのバイナリが改変されていなくても、実行環境は安全とは限りません。OstorlabのオープンソースRASPでは、Mobile ADRが使用するAndroidとiOS向けの実行時コンポーネントを調べ、公開...
2026年11月19日
誤検知の真のコスト:ノイズの多いスキャナーが課すエンジニアリング税を計算する
誤検知は、スキャナーの品質だけの問題ではなく、エンジニアリングのキャパシティの問題です。そのコストを計測し、実証エクスプロイトテストのROIを評価する方法を学びましょう。
2026年9月28日
AIスキャナーはいつAIペンテストになるのか
AIを活用したスキャンとAIペンテストを分けるものは何か、そしてOstorlab Deep Agentic Scanがエビデンスをたどって実際の攻撃経路をどのように検証するのかを解説します。
2026年7月22日
Mobile ADRの紹介:コードに触れずにモバイルアプリを保護する
OstorlabはMobile ADR(Mobile Application Detection & Response)を提供開始します。公開予定のAPK、AAB、IPAをアップロードし、RASPで保護されたコピー...
2026年11月16日
Ostorlabと手動ペンテストの比較:より多くのクリティカルな検出結果、より短い時間、より低いコスト
Ostorlabは、完了した並行比較PoCにおいて、手動ペンテストより多くのクリティカルな検出結果、より短いテスト時間、10分の1から40分の1の評価コストを報告しています。技術的エビデンスと比較の限界を確認します。
2026年10月28日
サードパーティのモバイルアプリを社内利用で許可する前に審査する方法
セキュリティチーム向けの5段階のモバイルアプリ審査チェックリスト。権限、トラッカー、マルウェア、データフロー、ストアの評判を確認し、Ostorlabアカウントでストアアプリを無料で審査する方法を紹介します。
2026年10月27日
セキュリティ
セキュリティの記事をすべて見る →
A2B攻撃:攻撃者はモバイルアプリを足がかりにバックエンドへ到達する
A2B攻撃(App-to-Backend Attack)は、公開されているモバイルアプリを解析してAPIの接続先と埋め込まれた鍵を取り出し、バックエンドを直接呼び出す攻撃です。2026年10月にNICTとJPCER...
2026年11月19日
モバイルバンキングアプリのセキュリティ、2025年対2026年:何が変わったか
銀行アプリでは昨年よく見られた欠陥の一部が減りましたが、生体認証ログインは普及する一方で回避されやすくなり、AIアシスタントは新たなリスクをもたらしました。2025年版と2026年版の銀行アプリレポートから、何が変...
2026年11月18日
n0n の Visa、Mastercard、JPMorgan に対する主張と証拠
n0n は Visa、Mastercard、JPMorgan Chase を48時間の漏えいカウントダウン付きで掲載した。Visa はアジア太平洋のプロバイダーを、Chase は自らの障害についてソフトウェアバグを...
2026年11月18日
変更履歴
すべての変更を見るThe Breach Brief ニュースレター
Ostorlabが厳選する、攻撃的AIとサイバーセキュリティの解説を隔週でお届けします。
パートナー・マン:1億ユーロの強奪事件
2026年11月18日
レシピを変えたのは誰か?
2026年11月4日
日本:サイバー危機が沸点に
2026年10月21日
データは店のおごり
2026年10月7日