n0n の Visa、Mastercard、JPMorgan に対する主張と証拠
n0n は Visa、Mastercard、JPMorgan Chase を48時間の漏えいカウントダウン付きで掲載した。Visa はアジア太平洋のプロバイダーを、Chase は自らの障害についてソフトウェアバグを挙げ、カードデータは確認されていない。
TL;DR
- 2026-11-16、恐喝グループ n0n は Visa、Mastercard、JPMorgan Chase を自身のリークサイトに掲載し、盗んだと主張するデータを公開するまでの48時間のカウントダウンを開始した。
- Visa はアジア太平洋地域の第三者サービスプロバイダーでインシデントが発生したと確認し、自社システムは関与しておらず、カード番号への影響を示す兆候はないと述べた。
- JPMorgan Chase は、同日に Chase と他の銀行で発生した障害を、オンプレミスハードウェアのソフトウェアバグによるものとし、サイバー攻撃に関連する証拠はないと述べた。n0n の主張は確認していない。
- 本記事で確認した証拠は、n0n が Visa、Mastercard、JPMorgan Chase を侵害したことを立証していない。リークサイトへの掲載は主張であり、Chase の掲載内容は決済処理システムではなく、マーケティングとカード会員の記録を指している。
- n0n は、侵害された認証情報を起点とする AI 支援の恐喝グループで、1か月で公開されたランサムウェアアクターのトップ3に入った。その暗号化ツールはビルドごとにハードコードされた32バイトの AES 鍵を1つ使い、2つのビルドが同じ鍵を共有しているため、ある被害者の復号ツールが別の被害者のファイルを解除できる可能性が高い。
- 主張は未検証として扱い、障害が招くフィッシングの波から顧客を守り、n0n が使うと文書化されている侵入経路を塞ぐこと。具体的には FortiGate SSL-VPN、RDP、WinRM、長期間有効な AWS 鍵、露出した管理セッションである。
影響を受けるのは誰か
次のいずれかに該当する組織は対象になり得る。
- アジア太平洋地域でカード会員データを保持する決済ネットワークのプログラム、マーケティング、または分析ベンダーを利用している。
- FortiGate SSL-VPN、RDP、WinRM を、フィッシング耐性のある MFA なしでインターネットに公開している。
- 一覧、読み取り、削除の権限を持つ長期間有効な AWS 鍵を保存している、または共有ワークステーションに管理用ブラウザセッションを残している。
notice@n0n-cases[.]netから恐喝メールを受け取った、または n0n のリークサイトに自社名を見つけた。
次の両方に該当するカード会員は対象になり得る。
- n0n が保持すると主張するアドレスを、プログラムのメールで使っている Visa、Mastercard、Chase の商品を持っている。
- 侵害について、クリック、電話、支払いを求める未承諾のメッセージを受け取った。
11月16日に何が起きたのか
公開された経緯は、リークサイトへの投稿から始まり、2つの異なる問題に対する2つの異なる説明で終わる。両者が関連していることを証明するものではない。
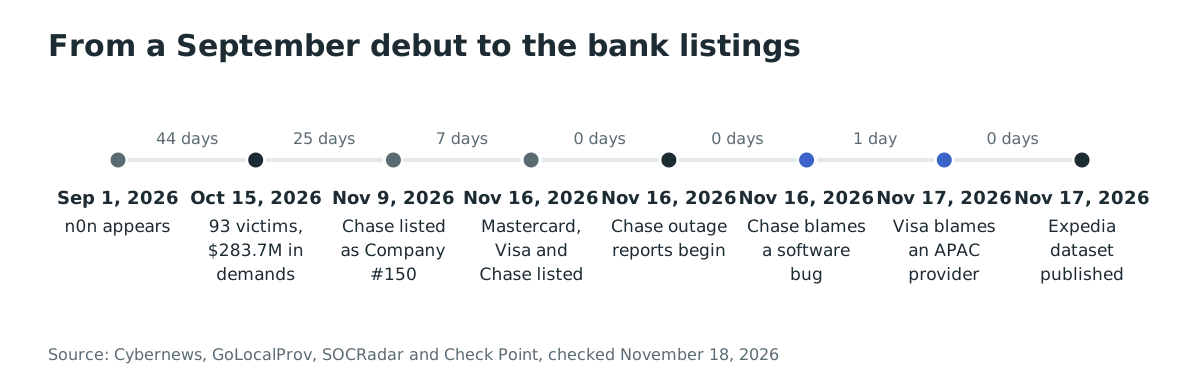
- 2026-11-09: n0n は「Company #150」と名付けた被害者を恐喝サイトに追加した。これは ransomware.live を引用した Jay Longley の GoLocalProv 向け再構成による。
- 2026-11-16 07:07 EST: ransomware.live は、n0n が Mastercard を掲載し、07:08 に Visa を掲載し、07:09 に「Company #150」を「JPMorgan Chase & Co.」と名付けたと記録した。同じ再構成による。
- 2026-11-16 09:53 EST: Downdetector が Chase の問題報告を表示し始めた。11:04 までに2,000人以上が報告し、午後には Chase のグラフは4,500件以上の報告を示した。利用者は Bank of America、U.S. Bank、Wells Fargo、Truist、Zelle でも問題を報告した。
- 2026-11-16: Chase は Reuters に対し、銀行は「オンプレミスのハードウェアシステムにおけるソフトウェアバグに関連する一時的な問題」を経験し、「サイバー関連である証拠はない」と述べた。他の銀行は「当行との取引の当事者であった範囲でのみ」影響を受けた可能性がある、と広報は述べた。
- 2026-11-17 09:48 UTC: Cybernews は Visa の回答を公開した。インシデントはアジア太平洋地域の第三者サービスプロバイダーで発生し、Visa のシステムは「関与しておらず、影響も受けていない」、また「カード番号などの決済データが影響を受けたことを示す兆候はない」というものだった。
- 2026-11-17 13:03 UTC: Cybernews は、JPMorgan Chase が障害とランサムウェアグループの主張との関連を確認していないと報じた。
- 2026-11-17 14:23 UTC: Cybernews は、Expedia に由来するとされる500 MB超のデータセットが公開されたと報じた。n0n は10月初旬に Expedia を掲載し、10億件の記録を主張していた。
本記事で確認した報道では、48時間のカウントダウンが説明されていた。2026-11-18 の朝時点で、Visa または JPMorgan Chase のデータ漏えいに関する公開報道は確認できなかった。
n0n は各社について何を主張したのか
n0n は Visa と Mastercard の掲載についてほとんど詳細を示していない。Chase の掲載はより具体的で、その対象が重要である。マーケティングとプログラムの記録を指しており、資金を動かすシステムではない。
GoLocalProv による掲載内容の説明によれば、n0n は和解に至らなければ3つのデータセットを公開すると述べた。
- 「世界的銀行のプレミアム Reserve プログラム」のエンゲージメント記録。掲載によれば、数十万件のキャンペーンインタラクションと数万件のカード会員メールアドレスを含む。
- その背後の会員ディレクトリ。プログラムラベルと郵便番号を含む。
- 「件名と送信者アドレスが銀行自身のブランドをまとった」キャンペーンメール。
掲載は「not paid」と表示され、「漏えいまで」の時間を刻む時計があった、と同じ説明は伝えている。その月曜日、ransomware.live は n0n が Walmart、Airbnb、Visa、Mastercard、AARP を含む59組織を名指ししたと記録した。
これはマーケティングデータセットに関する主張であり、カード承認、決済、中核的な銀行元帳へのアクセスを主張するものではない。それでも機密性は高い。カード会員のメール、プログラム会員資格、郵便番号は、説得力のあるフィッシングキャンペーンに必要な材料そのものである。
Chase の障害はサイバー攻撃だったのか
Chase の公的立場は、障害はサイバー攻撃ではなくソフトウェアバグだったというものだ。Cybernews は、銀行が表明した説明としてこの立場を伝えており、n0n が障害を引き起こした証拠は示していない。
疑問が残るのはタイミングである。Chase の掲載は、Downdetector が Chase の報告を記録し始める2時間44分前に現れた。偶然は原因ではなく、リークサイトの主張は侵害の証明ではない。両方の事実が真であり得る。犯罪グループが企業を主張した同じ日に、その企業が無関係な障害を起こすことはある。
Chase の声明は、n0n の主張を否定するものよりも狭い。障害がサイバー関連であることを否定している。n0n が Chase のデータを保有していないとは述べていない。Cybernews は、Chase が障害とグループの主張との関連を確認していないと報じた。
n0n とは何か、どう活動しているのか
n0n は、2026年9月に現れた金銭目的のデータ窃取・破壊的恐喝グループである。 露出したオペレーターのステージングサーバーを発見した SOCRadar の脅威研究チームは、データを窃取し、インフラを暗号化または破壊し、被害者を鍵付き交渉ルーム、被害者ごとの Bitcoin ウォレット、そして「n0n | no js | no mercy」のブランドを掲げる公開リークサイトに通す集団だと説明している。
グループは急速に拡大した。SOCRadar は 2026-10-15 までに27か国で93件の被害者を数え、米国と韓国に最も集中していた。2026-10-19 までに、掲載された要求額は合計2億8,370万ドル(283.7 百万ドル)に達した。Check Point は2026年10月の脅威情勢で、11月初旬までに170件超の被害者を数え、n0n を公開されたランサムウェアアクターのトップ3に入れ、10月の公開攻撃の8%を占めたとした。
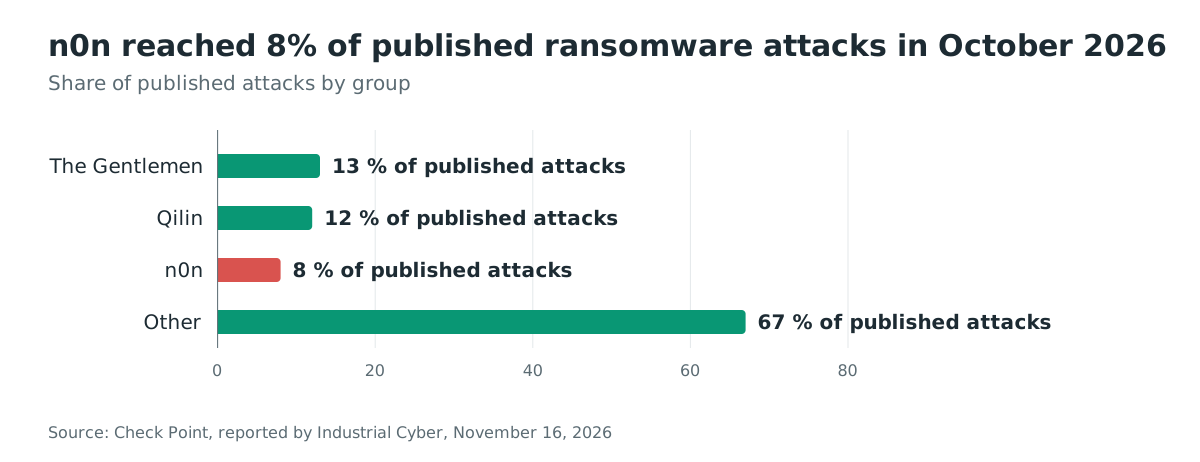
SOCRadar によれば、恐喝モデルは3段階である。
- 攻撃: インシデントを非公開のまま、データを窃取し、システムを暗号化または破壊する。
- 公開: 被害者をリークサイトに掲載し、メディアと検索での可視性を通じて圧力を高める。
- ファイル漏えい: ZIP ダウンロードと Web シードのトレントでアーカイブを公開する。
10月の波では、n0n は交渉を打ち切った。SOCRadar によれば、被害者は指定アドレスに全額を支払うか、カウントダウン満了時に自動公開されるかのどちらかだった。10月中旬の掲載は96時間、海事関連の一括掲載は7日間だった。それ以前は、交渉ポータルにアクセスするだけで要求額の10%の前払いを課し、被害者が支払い前に盗まれたファイルを確認できないようにしていた。
支払いの痕跡は薄い。n0n は Bitcoin のみを受け付け、単一の BIP84 シードから被害者ごとに固有のアドレスを導出する。SOCRadar は55のアドレスを収集し、2026-10-16 時点でいずれにも取引、残高、保留中の mempool 活動がないことを確認した。
恐喝の流れはどうなっているのか
n0n は1組の盗まれた認証情報を公開カウントダウンに変える。アクセス、窃取、暗号化または破壊、掲載、公開である。
FortiGate、RDP、AWS"] --> B["窃取
バケットあたり1〜110 GB"] B --> C["暗号化または破壊
シャドウコピーを消去"] C --> D["リークサイトへの掲載
48時間〜7日のカウントダウン"] D --> E["公開
ZIP とトレント"] D --> F["支払い
Bitcoin アドレス"]
n0n はどうやって侵入するのか
n0n の文書化された侵入は、エクスプロイトではなく認証情報から始まる。 SOCRadar はオペレーターの作業領域にエクスプロイトのペイロードや CVE への言及を発見しなかった。説明されている侵入経路はありふれたものだ。
- 住宅用プロキシプール経由の FortiGate SSL-VPN 認証情報スタッフィング。305台の機器の索引に対し、15スレッドのルーチンと
Cookie: APBSID=n0nヘッダーを使用。 - OCR 支援スクリプトによる、既定または弱いパスワードを探す RDP と WinRM のスイープ。
- 一覧、読み取り、削除の権限を持つ長期間有効な AWS IAM 鍵。
- ホスティングプロバイダーの管理、請求、監視ポータル用に保存された管理者ブラウザセッション。
- ソースコードと CI/CD パイプラインから収集した API トークンとクラウド認証情報。
アクセス後、オペレーターは svc_upd や svc_reg のようなサービスを装った隠し管理者アカウントを作成し、OCR で操作するコンソール上で GRUB init=/bin/bash により root をリセットし、gost SOCKS5 プロキシをスケジュールタスクとして実行し、ポート2222で OpenSSH を起動する。窃取は被害者ごとの専用パイプラインを通り、クラウドバケットあたり1 GBから110 GBのバイト予算で、Base64 エンコードされた ZIP POST、Tor 経由の SigV4 リクエスト、SSH トンネルされた TAR アーカイブで終わる。
n0n の暗号化の弱点は何か
暗号化ツールの主な弱点は鍵の再利用である。 SOCRadar はステージングサーバーから暗号化ツールの元の C++ ソースを回収した。軽量な AES-256-CBC ファイル暗号化ツールで、ネットワーク機能、鍵交換、被害者ごとの鍵、身代金メモのロジック、永続化、対解析機能はいずれも持たない。それらはすべて外部のラッパースクリプトが担う。
各ビルドはハードコードされた32バイトの鍵を1つ使う。nenc.cpp のビルドと FinSoft に対して使われた PowerShell 暗号化ツールは同一の鍵を共有しており、ある被害者が入手した復号ツールは別の被害者のファイルを解除できる可能性が高い。SOCRadar の結論は端的である。有料の「復号ツール」はその静的鍵である。
だからといって、すべての n0n 被害者が復旧できるわけではない。ラッパースクリプトはシャドウコピーを削除し、空き領域をゼロで上書きし、元のファイルを上書きするため、静的鍵が役立つのは暗号化されたコピーが残っている場合だけである。信頼できる復旧経路は、オフラインまたは不変のバックアップのままである。
Windows のラッパーはツールを C:\Users\Public\n0n\ に置き、MSSQL、MySQL、W3SVC を停止し、Symantec Endpoint Protection を無効化し、vssadmin delete shadows /all /quiet を実行し、cipher /w で空き領域を消去し、SYSTEM のスケジュールタスクとして5分ごとに暗号化を再実行する。ルート、共有、デスクトップに n0n_READ_ME.txt を置き、ログオン時にメモを開く Run キーを設定する。Linux 版はより慎重で、.n0n.tmp ファイルに書き込み、復号して結果を MD5 チェックサムで検証してから、初めてファイル名を変更する。
n0n が技術的に興味深いのはなぜか
n0n を従来のランサムウェア集団と分けるものが2つある。ツールの一部として AI コーディングエージェントを使っていること、そして自身のステージングサーバーが露出していたことだ。
SOCRadar は、オペレーターがオープンソースの AI コーディングエージェント opencode を、7つのプロバイダーにまたがる154のモデルエントリで構成して使っているのを発見した。構成には商用ゲートウェイ、安全訓練を除去した「uncensored」「abliterated」モデル、レンタル GPU サーバー上の自己ホスト型 Qwen 27B モデルが含まれる。請求記録は 2026-10-22 時点で7,216ドル超の API 利用を示し、安全対策を外したモデルに集中していた。
エージェントは数百の番号付きスクリプトを反復修正して生成し、暗号化鍵を自身のメモリファイルに保存し、保存されたセッション Cookie を通じてコマンド・アンド・コントロールパネルを操作した。SOCRadar は、完全に自律的な攻撃システムではなく、人間が指示し AI が支援する運用だと説明している。AI は扉の前にではなく後ろにいる。侵入経路は依然としてパスワードだった。
185.157.161[.]148:8877 のステージングサーバーは、2026-09-25 と 2026-09-26 の2回のスナップショットで稼働中の作業ディレクトリを露出していた。1,719ファイルが含まれ、829のスクリプト、5つの C++ 暗号化ツールのソース、AI エージェントの構成があった。ファイルは14か国23組織をカバーし、運用期間は 2026-09-10 から 2026-09-28 だった。この露出により、SOCRadar のプロファイルは n0n の手法をこれほど詳しく説明できる。
攻撃者は主張されたデータで何ができるのか
Chase について主張されたデータは、決済カードのダンプではなく、マーケティングとカード会員のデータセットである。それ自体では、カード詐欺よりも標的型ソーシャルエンジニアリングを可能にする。
- フィッシングとアカウント乗っ取り。 カード会員のメール、プログラムラベル、郵便番号があれば、攻撃者は銀行自身のプログラムからのメッセージのように見える文面を書ける。同じデータは、銀行や、顧客がパスワードを再利用した他のサービスに対する認証情報スタッフィングにも使える。
- ビジネスメール詐欺。 銀行のブランドをまとったキャンペーンメールは、攻撃者に模倣用の件名、送信者パターン、テンプレートをそのまま与える。
- プロファイル構築。 他の侵害と組み合わせると、記録はある人の銀行取引関係、おおよその所在地、プログラム会員資格を裏づけられる。それだけで、詐欺電話やパスワードリセットの試みがより説得力を持つ。
- 障害を題材にした誘導。 銀行の障害は自然な口実になる。アカウントがロックされた、取引が失敗した、返金が待っているというメッセージは、障害がデータの主張と無関係であっても、混乱の最中には信じられやすい。
公開時点の報道では、主張されたデータにカード番号、有効期限、CVV は含まれていない。Visa は、カード番号などの決済データが影響を受けたことを示す兆候はないと述べている。これは Visa 自身のシステムと同社が説明した第三者インシデントに関する声明であり、n0n が保有する可能性のあるすべてのデータセットについての保証ではない。
防御側は何をすべきか
掲載を未検証の主張として扱い、証拠を保全し、n0n が使うと文書化されている侵入経路を塞ぐこと。防御作業はインシデント対応と、侵入を防げたはずの統制に分かれる。
- 掲載内容、恐喝メールのヘッダー、ウォレットアドレス、時系列を、変化する前に保全する。グループのポータルを通じて接触しない。
- SSL-VPN、RDP、WinRM、すべての管理ポータルでフィッシング耐性のある MFA を強制する。
/remote/logincheckを監視して認証情報スタッフィングを検知し、情報窃取ログで見つかった認証情報を無効化する。 - FortiManager と FMC のインターフェースを IP 許可リストと MFA で制限する。共有および既定の認証情報を削除し、ポリシー変更に承認を要求し、未知の IP からの REST トークン作成を警告する。
- 長期間有効なクラウド鍵を短命なロールに置き換える。一覧、読み取り、削除の S3 権限を単一の ID に持たせず、Object Lock とバージョニングを有効にし、大量の
DeleteObjects呼び出しを警告する。 - オフラインまたは不変のバックアップを維持する。n0n はシャドウコピーを削除し、空き領域をゼロで埋め、プロバイダーがホストするバックアップを削除する。ドメイン管理者が削除できるバックアップは復旧計画ではない。
- 管理用ブラウザを分離する。ホスティングと SaaS の運用者は、ハードウェアに裏打ちされたセッション制御を備えた専用ワークステーションから管理ポータルを使い、MFA コードをローカル管理者のメールボックスに置かない。
- 公開された挙動を hunting する:
C:\Users\Public\n0n\、MSSQL、W3SVC、MySQL 停止後の.n0nへの改名、SvcSync や NetAssist などの SYSTEM タスク、--remote-debugging-port付きで起動した Chrome、svc_updとsvc_regアカウント、ポート2222の OpenSSH、gostSOCKS5 プロキシ、notice@n0n-cases[.]netからのメール。 - 第三者のデータフローを把握する。アジア太平洋地域のマーケティング、分析、プログラムベンダーがカード会員のメールを保持しているなら、何を保持し、誰がアクセスでき、どのように通知するのかを確認する。
Ostorlab の攻撃対象領域の検出で外部資産を把握し、どのリモートアクセスサービスが露出しているかを確認してください。
顧客は何をすべきか
Visa の声明は、カード番号が影響を受けたことを示す兆候はないとしている。実務的な対応は、未検証のリークサイトの主張でカードを解約することではなく、フィッシングを警戒することである。
- 銀行の公式アプリ、またはカード裏面の番号を使う。侵害に関するメール、SMS、ソーシャルメディア投稿のリンクや電話番号を使わない。
- 障害、アカウントのロック、失敗した取引、返金に言及するメッセージは、独立に確認するまで疑わしいものとして扱う。
- 銀行とメールのアカウントで二要素認証を有効にし、アカウントごとに固有のパスワードを使う。
- 明細とアラートを確認する。身に覚えのない取引があれば、公表されている窓口から発行会社に連絡する。
- 漏えいしたメールに紐づくアカウントのパスワードを再利用していたなら、再利用したすべての場所で変更する。
- メールアドレスだけでなく身元データが露出する可能性があるなら、信用情報の凍結や詐欺アラートは合理的な予防策である。既存カードのカード詐欺を止めるものではない。
まだ確認されていないことは何か
公開時点で、いくつかの問いが未解決のままだ。それらは見出しではなく、リスク評価に属する。
- Visa が説明するアジア太平洋地域の第三者プロバイダーはどこか、また Mastercard や JPMorgan Chase にもサービスを提供しているか。
- n0n が Visa、Mastercard、Chase について掲載したデータが本物か、またどの程度存在するか。
- 48時間の期限が公開につながったか、何が公開されたか。
- Mastercard の回答。公開時点で Mastercard の公開声明は確認できなかった。
- Chase の掲載の正確な範囲。特に「プレミアム Reserve プログラム」のデータが Chase から直接来たのか、ベンダーから来たのか。
- Chase の障害と n0n の掲載に因果関係があるか。公開された証拠はそれを立証していない。
時系列
以下の時系列は、恐喝の主張を障害と企業の声明から切り離している。因果の連鎖ではない。
FAQ
n0n は Visa の中核決済ネットワークを侵害したのか
Visa は、自社システムは関与しておらず影響も受けていないと述べている。インシデントはアジア太平洋地域の第三者サービスプロバイダーで発生し、カード番号などの決済データが影響を受けたことを示す兆候はないとしている。これは Visa の声明であり、独立した監査ではない。
Chase の障害は n0n が引き起こしたのか
Chase は、障害はオンプレミスハードウェアのソフトウェアバグであり、サイバー関連である証拠はないと述べている。公開された時系列では、n0n の掲載が最初の Downdetector 報告の2時間44分前に現れているが、タイミングだけでは因果関係を立証できない。Chase は n0n の主張を確認していない。
私のカード情報は露出しているのか
Visa はカード番号が影響を受けたことを示す兆候はないと述べている。Chase の掲載はマーケティングとカード会員の記録を説明しており、カード番号、有効期限、CVV ではない。本記事で確認した報道にカードのダンプはない。反対を主張するメッセージは、発行会社が確認するまでフィッシングとして扱うこと。
データは公開されたのか
2026-11-18 の朝に確認した報道では、Visa または JPMorgan Chase のデータ漏えいに関する公開報道はなかった。2026-11-17 に Expedia に由来するとされるデータセットが公開されており、少なくとも一部の期限は公開に至ることを示している。
CVE や KEV の登録はあるのか
ない。n0n は脅威アクターと恐喝キャンペーンであり、ソフトウェア脆弱性ではないため、CVE の割り当てはなく、キャンペーンの CISA KEV 登録もない。KEV カタログは悪用された脆弱性を列挙するもので、ランサムウェアグループを列挙するものではない。
n0n の暗号化の弱点は何か
各ビルドはハードコードされた32バイトの AES 鍵を1つ使い、SOCRadar が回収した2つのビルドは同じ鍵を共有している。ある被害者の復号ツールは別の被害者のファイルを解除できる可能性が高い。有料の「復号ツール」はその静的鍵である。ラッパースクリプトはシャドウコピーを削除し空き領域を消去するため、残存する暗号化コピーとオフラインバックアップが信頼できる復旧経路である。
n0n からメールを受け取ったらどうすればよいか
返信せず、交渉ポータルを開かず、支払わないこと。メッセージとヘッダーを保全し、法務およびインシデント対応チームに通知し、法執行機関に報告する。グループの公開アドレスは notice@n0n-cases[.]net である。そこからのメッセージは捜査当局への手がかりであり、被害者の連絡窓口ではない。
参考文献
- Cybernews, 「Visa confirms cyberattack as hackers claim JPMorgan was hit too」, 2026-11-17(2026年11月18日確認). https://cybernews.com/security/visa-jpmorgan-data-breach/
- Cybernews, 「Major US Banks Outage Blamed on JPMorgan Software Bug」, 2026-11-17(2026年11月18日確認). https://cybernews.com/security/jpmorgan-bug-causes-major-bank-outage/
- Cybernews, 「Expedia data leak exposes millions of travel records」, 2026-11-17(2026年11月18日確認). https://cybernews.com/security/expedia-customer-data-leak/
- OODA Loop, 「Visa Confirms Third-Party Cyberattack as Ransomware Gang 'n0n' Targets Financial Giants」, 2026-11-17(2026年11月18日確認). https://oodaloop.com/briefs/cyber/visa-confirms-third-party-cyberattack-as-ransomware-gang-n0n-targets-financial-giants/
- SOCRadar, 「Dark Web Profile: n0n Ransomware」, 2026-11-12, 2026-11-17更新(2026年11月18日確認). https://socradar.io/blog/dark-web-profile-n0n-ransomware/
- Crypto Briefing, 「N0n ransomware group spends $7K on AI tools, then leaves its own server wide open」, 2026-10-30(2026年11月18日確認). https://cryptobriefing.com/n0n-ransomware-ai-tools-exposed-server/
- Industrial Cyber, 「Check Point finds ransomware at record levels as n0n rises into top three and high-risk GenAI prompts increase」, 2026-11-16(2026年11月18日確認). https://industrialcyber.co/ransomware/check-point-finds-ransomware-at-record-levels-as-n0n-rises-into-top-three-and-high-risk-genai-prompts-increase/
- GoLocalProv, 「Hours Before the Chase Outage, a Ransomware Group Listed Chase as a Victim」, 2026-11-17(2026年11月18日確認). https://www.golocalprov.com/news/hours-before-the-chase-outage-a-ransomware-group-listed-chase-as-a-victim-jay-longley
- CISA Known Exploited Vulnerabilities catalog, 2026年11月18日確認. https://www.cisa.gov/known-exploited-vulnerabilities-catalog