n0n 对 Visa、Mastercard 和 JPMorgan 的声称与证据
n0n 将 Visa、Mastercard 和 JPMorgan Chase 列入 48 小时泄露倒计时。Visa 指向亚太供应商,Chase 将其中断归因于软件缺陷,卡数据尚未确认。
TL;DR
- 2026-11-16,勒索团伙 n0n 将 Visa、Mastercard 和 JPMorgan Chase 列入其泄露网站,并启动 48 小时倒计时,威胁公开其声称窃取的数据。
- Visa 确认事件发生在其亚太地区的一家第三方服务提供商,称自身系统未参与、未受影响,也没有迹象表明卡号受到影响。
- JPMorgan Chase 将当天 Chase 及其他银行的中断归因于本地硬件系统的软件缺陷,并表示没有证据表明中断与网络攻击有关。该公司尚未确认 n0n 的说法。
- 本文审查的证据不能证明 n0n 入侵了 Visa、Mastercard 或 JPMorgan Chase。泄露网站上的条目是一种声称,而 Chase 的条目描述的是营销和持卡人记录,不是支付处理系统。
- n0n 是一个以凭据为入口、借助 AI 的勒索团伙,在一个月内进入已公开勒索软件行为者前三名。其加密器每个构建使用一个硬编码的 32 字节 AES 密钥,且两个构建共享同一密钥,因此一个受害者的解密器很可能能解锁另一个受害者的文件。
- 将这些声称视为未经核实,保护客户免受中断所引发的钓鱼浪潮,并封堵 n0n 有记录的访问路径:FortiGate SSL-VPN、RDP 和 WinRM、长期有效的 AWS 密钥以及暴露的管理会话。
我是否受影响?
符合以下任一条件的组织可能在范围内:
- 使用位于亚太地区、持有持卡人数据的支付网络项目、营销或分析供应商。
- 在没有抗钓鱼 MFA 的情况下,将 FortiGate SSL-VPN、RDP 或 WinRM 暴露在互联网上。
- 存储具有列出、读取和删除权限的长期 AWS 密钥,或在共享工作站上保留管理浏览器会话。
- 收到来自
notice@n0n-cases[.]net的勒索邮件,或在 n0n 的泄露网站上发现自己的名称。
符合以下两个条件的持卡人可能在范围内:
- 你持有 Visa、Mastercard 或 Chase 产品,且该项目的邮件使用 n0n 声称持有的地址。
- 你收到一封未经请求的、关于此次泄露并要求你点击、致电或付款的消息。
11月16日发生了什么?
公开的时间线始于一条泄露网站帖子,终于对两个不同问题的两种不同解释。它并不能证明这两个问题相互关联。
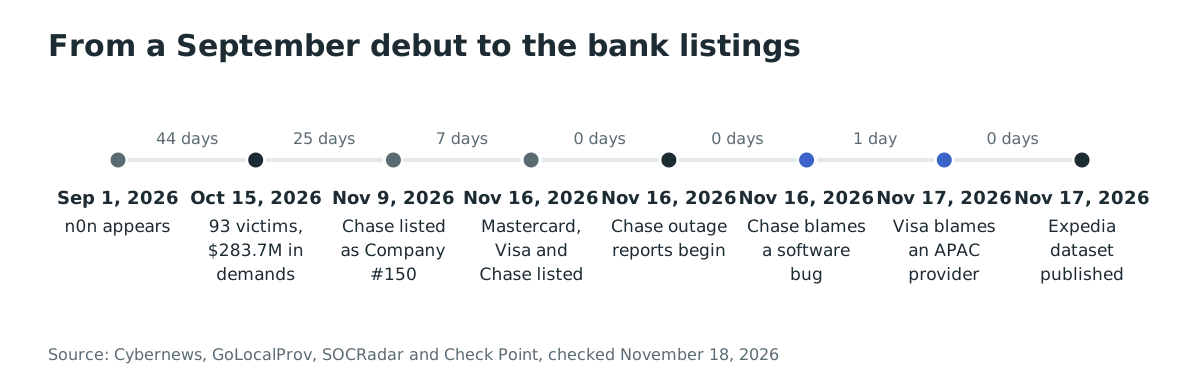
- 2026-11-09: 根据 Jay Longley 为 GoLocalProv 撰写的还原报道(引用 ransomware.live 追踪器),n0n 在其勒索网站上添加了一个标记为“Company #150”的受害者。
- 2026-11-16 07:07 EST: 同一篇还原报道称,ransomware.live 记录到 n0n 先列出 Mastercard,07:08 列出 Visa,07:09 又将“Company #150”命名为“JPMorgan Chase & Co.”。
- 2026-11-16 09:53 EST: Downdetector 开始显示 Chase 的问题报告。到 11:04,已有超过 2,000 名用户提交报告;到下午,Chase 的图表显示超过 4,500 份报告。用户还报告了 Bank of America、U.S. Bank、Wells Fargo、Truist 和 Zelle 的问题。
- 2026-11-16: Chase 对 Reuters 表示,该行经历了“与本地硬件系统软件缺陷相关的临时问题”,“没有证据表明这与网络有关”。发言人表示,其他银行“仅在作为与我行交易的一方时”可能受到影响。
- 2026-11-17 09:48 UTC: Cybernews 发布了 Visa 的回应:事件源自亚太地区的一家第三方服务提供商,Visa 的系统“未参与,也未受影响”,并且“没有迹象表明卡号等支付数据受到影响”。
- 2026-11-17 13:03 UTC: Cybernews 报道称,JPMorgan Chase 尚未确认该中断是否与勒索团伙的说法有关。
- 2026-11-17 14:23 UTC: Cybernews 报道称,一个据称来自 Expedia 的、超过 500 MB 的数据集已被公开。n0n 在 10 月初将 Expedia 列入名单,并声称窃取了 10 亿条记录。
本文审查的报道描述了 48 小时倒计时。截至 2026-11-18 上午,尚未出现关于 Visa 或 JPMorgan Chase 数据泄露的公开报道。
n0n 对每家公司声称了什么?
n0n 对 Visa 和 Mastercard 的条目几乎没有提供细节。Chase 的条目更为具体,其主题很重要:它描述的是营销和项目记录,而不是转移资金的系统。
根据 GoLocalProv 对该条目的叙述,n0n 表示如果未达成和解,将公开三组数据:
- 一家全球银行“高端 Reserve 项目”的互动记录,条目称其包含数十万次活动互动和数万个持卡人电子邮件地址。
- 这些记录背后的会员目录,包含项目标签和邮政编码。
- “主题和发件人地址带有银行自身品牌”的活动邮件。
同一篇叙述称,该条目被标记为“not paid”,并带有一个倒计时“直到泄露”的时钟。那个周一,ransomware.live 记录到 n0n 列出了 59 个组织,包括 Walmart、Airbnb、Visa、Mastercard 和 AARP。
这是关于一个营销数据集的声称,而不是关于访问卡授权、清算或核心银行账本的声称。它仍然敏感:持卡人电子邮件、项目会员资格和邮政编码正是有说服力的钓鱼活动所需的材料。
Chase 的中断是网络攻击吗?
Chase 的公开立场是,中断是软件缺陷,不是网络攻击。Cybernews 将这一立场作为该行声明的解释予以报道,并未提供 n0n 造成中断的证据。
时间点是这个问题持续存在的原因。Chase 的条目出现在 Downdetector 开始记录 Chase 报告之前 2 小时 44 分钟。巧合不是原因,泄露网站上的声称也不是入侵的证明。两个事实可以同时为真:一个犯罪团伙可以在某公司遭遇无关中断的同一天声称攻击了该公司。
Chase 的声明也比对 n0n 说法的否认更窄。它否认中断与网络有关,但并未表示 n0n 不持有任何 Chase 数据。Cybernews 报道称,Chase 尚未确认该中断是否与该团伙的说法有关。
n0n 是谁,如何运作?
n0n 是一个出于经济动机的数据窃取和破坏性勒索团伙,于 2026 年 9 月出现。 发现暴露的操作员暂存服务器的 SOCRadar 威胁研究团队将其描述为一个窃取数据、加密或破坏基础设施,然后让受害者经过带密钥的谈判室、每个受害者单独的 Bitcoin 钱包以及一个标有“n0n | no js | no mercy”的公开泄露网站的团伙。
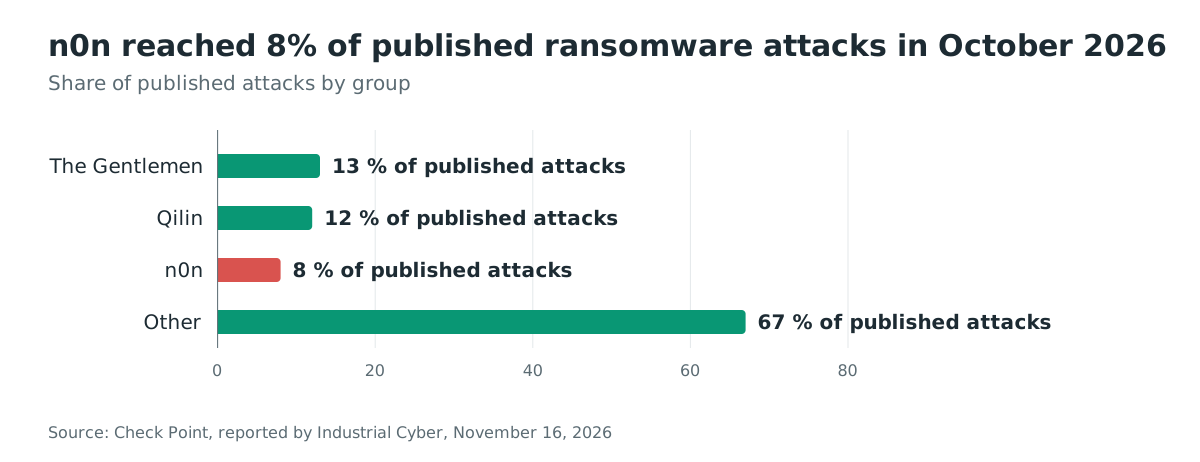
该团伙扩张迅速。SOCRadar 统计到,截至 2026-10-15,共有 93 个列出的受害者,分布在 27 个国家,其中美国和韩国最为集中。到 2026-10-19,列出的赎金要求总额达到 2.837 亿美元(即 283.7 百万美元)。Check Point 在 2026 年 10 月威胁态势中统计到,到 11 月初已有超过 170 个受害者,并将 n0n 列为已公开勒索软件行为者前三名,占 10 月已公开攻击的 8%。
根据 SOCRadar,勒索模式分为三个阶段:
- 攻击:在事件保持私密的情况下窃取数据并加密或破坏系统。
- 公开曝光:将受害者列入泄露网站,通过媒体和搜索可见性施加压力。
- 文件泄露:通过 ZIP 下载和 Web 种子 torrent 发布档案。
在 10 月的行动中,n0n 放弃了谈判。SOCRadar 称,受害者必须全额支付所列地址,否则在倒计时结束时自动公开:10 月中旬的条目为 96 小时,海事批次为 7 天。此前,该团伙仅为了访问其谈判门户就收取赎金总额 10% 的前期费用,使受害者无法在付款前检查被盗文件。
付款痕迹很少。n0n 只接受 Bitcoin,并从单一 BIP84 种子为每个受害者派生唯一地址。SOCRadar 收集了 55 个地址,截至 2026-10-16,未发现其中任何一个有交易、余额或待处理的 mempool 活动。
勒索流程如何运作?
n0n 将一组被盗凭据转化为公开倒计时:访问、窃取、加密或破坏、列入名单、公开。
FortiGate、RDP、AWS"] --> B["窃取
每个存储桶 1-110 GB"] B --> C["加密或破坏
删除卷影副本"] C --> D["列入泄露网站
48 小时至 7 天倒计时"] D --> E["公开
ZIP 和 torrent"] D --> F["付款
Bitcoin 地址"]
n0n 如何进入?
n0n 有记录的入侵始于凭据,而不是漏洞利用。 SOCRadar 在操作员工作区中未发现漏洞利用载荷或 CVE 引用。其描述的访问路径普通而常见:
- 通过住宅代理池对 FortiGate SSL-VPN 进行凭据填充,针对 305 台设备的索引,使用 15 线程例程和
Cookie: APBSID=n0n头。 - 由 OCR 辅助脚本驱动的 RDP 和 WinRM 默认或弱密码扫描。
- 具有列出、读取和删除权限的长期 AWS IAM 密钥。
- 为托管服务商管理、计费与监控门户保存的管理浏览器会话。
- 从源代码和 CI/CD 管道中收集的 API 令牌和云凭据。
获得访问权限后,操作员创建伪装成服务的隐藏管理员账户,例如 svc_upd 和 svc_reg,在 OCR 驱动的控制台上通过 GRUB init=/bin/bash 重置 root,将 gost SOCKS5 代理作为计划任务运行,并在 2222 端口启动 OpenSSH。窃取通过每个受害者专用的管道进行,每个云存储桶的字节预算为 1 GB 到 110 GB,最终以 Base64 编码的 ZIP POST、经 Tor 的 SigV4 请求和 SSH 隧道 TAR 归档结束。
n0n 加密的弱点是什么?
加密器的主要弱点是密钥复用。 SOCRadar 从暂存服务器恢复了加密器的原始 C++ 源代码。它描述了一个轻量级 AES-256-CBC 文件加密器,没有网络功能、没有密钥交换、没有每个受害者的密钥、没有赎金 note 逻辑、没有持久化、没有反分析。所有这些都来自外部包装脚本。
每个构建使用一个硬编码的 32 字节密钥。nenc.cpp 构建和用于 FinSoft 的 PowerShell 加密器共享相同的密钥,因此一个受害者获得的解密器很可能能解锁另一个受害者的文件。SOCRadar 的结论很直接:付费的“解密器”就是那个静态密钥。
这并不意味着每个 n0n 受害者都能恢复。包装脚本会删除卷影副本、用零覆盖空闲空间并覆盖原始文件,因此静态密钥只有在加密副本幸存时才有帮助。可靠的恢复路径仍然是离线或不可变备份。
Windows 包装器将工具放置在 C:\Users\Public\n0n\,停止 MSSQL、MySQL 和 W3SVC,禁用 Symantec Endpoint Protection,运行 vssadmin delete shadows /all /quiet,用 cipher /w 擦除空闲空间,并作为 SYSTEM 计划任务每五分钟重新加密。它在根目录、共享和桌面放置 n0n_READ_ME.txt,并设置一个在登录时打开该说明的 Run 键。Linux 变体更为谨慎:它写入 .n0n.tmp 文件,解密并用 MD5 校验和验证结果,然后才重命名文件。
为什么 n0n 在技术上值得关注?
有两件事使 n0n 不同于传统的勒索软件团伙:它使用 AI 编码代理作为工具的一部分,而且它自己的暂存服务器暴露了。
SOCRadar 发现操作员使用开源 AI 编码代理 opencode,配置了横跨七个提供商的 154 个模型条目。配置包括商业网关、移除了安全训练的“uncensored”和“abliterated”模型,以及租用 GPU 服务器上的自托管 Qwen 27B 模型。账单记录显示,截至 2026-10-22,API 支出超过 7,216 美元,主要集中在移除安全训练的模型上。
该代理生成了数百个编号并反复修补的脚本,将加密密钥存储在自己的内存文件中,并通过保存的会话 cookie 操作命令与控制面板。SOCRadar 描述的是一个人工指导、AI 辅助的行动,而不是完全自主的攻击系统。AI 在门后,而不是门前:入口仍然是密码。
位于 185.157.161[.]148:8877 的暂存服务器在 2026-09-25 和 2026-09-26 的两次快照中暴露了活动工作目录。它包含 1,719 个文件,包括 829 个脚本、五个 C++ 加密器源代码和 AI 代理配置。这些文件覆盖 14 个国家的 23 个组织,运营窗口为 2026-09-10 至 2026-09-28。这次暴露使 SOCRadar 的报告能够如此详细地描述 n0n 的手法。
攻击者能用声称的数据做什么?
Chase 声称的数据是营销和持卡人数据集,不是支付卡转储。就其本身而言,它支持有针对性的社会工程,而不是卡欺诈。
- 钓鱼和账户接管。 持卡人电子邮件、项目标签和邮政编码让攻击者可以写出看起来来自银行自身项目的消息。同样的数据还支持针对该银行以及客户重复使用密码的其他服务的凭据填充尝试。
- 商业电子邮件入侵。 带有银行品牌的活动邮件为攻击者提供了可直接模仿的主题、发件人模式和模板。
- 画像构建。 与其他泄露结合,这些记录可以确认某人的银行关系、大致位置和项目会员资格。这足以让欺诈电话或密码重置尝试更有说服力。
- 利用中断的诱饵。 银行中断是天然的借口。声称账户被锁定、交易失败或退款待处理的消息,在服务中断期间更可信,即使中断与数据声称无关。
在发表时的公开报道中,声称的数据不包括卡号、有效期或 CVV。Visa 表示没有迹象表明卡号等支付数据受到影响。这是关于 Visa 自身系统及其所描述的第三方事件的声明,并不是对 n0n 可能持有的每个数据集的保证。
防御者应该做什么?
将条目视为未经核实的声称,保留证据,并封堵 n0n 有记录的访问路径。防御工作分为事件响应和本应阻止入侵的控制措施。
- 在条目、勒索邮件头、钱包地址和时间线发生变化之前保存它们。不要通过该团伙自己的门户与其接触。
- 在 SSL-VPN、RDP、WinRM 和每个管理门户上强制执行抗钓鱼 MFA。监控
/remote/logincheck以发现凭据填充,并使信息窃取日志中发现的凭据失效。 - 通过 IP 允许列表和 MFA 限制 FortiManager 和 FMC 接口。删除共享和默认凭据,要求策略变更获得批准,并对来自未知 IP 的 REST 令牌创建发出警报。
- 用短期角色替换长期云密钥。不要将列出、读取和删除 S3 的权限集中在单一身份上,启用 Object Lock 和版本控制,并对高容量
DeleteObjects调用发出警报。 - 保留离线或不可变备份。n0n 会删除卷影副本、用零填充空闲空间并删除提供商托管的备份,因此域管理员可以删除的备份不是恢复计划。
- 隔离管理浏览器。托管和 SaaS 运营者应从具有硬件支持会话控制的专用工作站运行管理门户,并将 MFA 验证码排除在本地管理员邮箱之外。
- 搜寻已公开的行为:
C:\Users\Public\n0n\、MSSQL、W3SVC 或 MySQL 停止后的.n0n重命名、SvcSync 或 NetAssist 等 SYSTEM 任务、使用--remote-debugging-port启动的 Chrome、svc_upd和svc_reg账户、2222 端口的 OpenSSH、gostSOCKS5 代理,以及来自notice@n0n-cases[.]net的邮件。 - 梳理第三方数据流。如果亚太地区的营销、分析或项目供应商持有持卡人电子邮件,询问其持有什么、谁可以访问以及如何通知你。
使用 Ostorlab 攻击面发现梳理外部资产,再检查哪些远程访问服务暴露在外。
客户应该做什么?
Visa 的声明称没有迹象表明卡号受到影响。实际应对是警惕钓鱼,而不是因为未经核实的泄露网站声称就取消卡片。
- 使用银行的官方应用或卡片背面的电话号码。不要使用来自有关此次泄露的电子邮件、短信或社交媒体帖子的链接或电话号码。
- 在独立核实之前,将提及中断、账户锁定、交易失败或退款的消息视为可疑。
- 在银行和电子邮件账户上启用双重认证,并为每个账户使用唯一密码。
- 检查对账单和警报。如果看到不认识的交易,请通过发卡机构公布的渠道联系。
- 如果你重复使用了与泄露电子邮件关联账户的密码,请在所有重复使用的地方更改它。
- 如果暴露的可能不仅是电子邮件地址,还包括身份数据,那么冻结信用或设置欺诈警报是合理的预防措施。它不能阻止现有卡片上的卡欺诈。
还有什么未确认?
发表时仍有几个未解问题。它们属于风险评估,而不是标题。
- Visa 描述的是哪家亚太地区第三方提供商,以及它是否也为 Mastercard 或 JPMorgan Chase 服务。
- n0n 为 Visa、Mastercard 或 Chase 列出的数据是否真实,以及数量有多少。
- 48 小时期限是否导致了公开,以及公开了什么。
- Mastercard 的回应。发表时尚无 Mastercard 的公开声明。
- Chase 条目的确切范围,包括“高端 Reserve 项目”数据是直接来自 Chase 还是来自供应商。
- Chase 的中断与 n0n 的条目是否存在因果关系。公开证据并未确立这一点。
时间线
下面的时间线将勒索声称与中断及公司声明分开。它不是因果链。
FAQ
n0n 是否入侵了 Visa 的核心支付网络?
Visa 表示其系统未参与,也未受影响。它称事件源自亚太地区的一家第三方服务提供商,没有迹象表明卡号等支付数据受到影响。这是 Visa 的声明,不是独立审计。
Chase 的中断是 n0n 造成的吗?
Chase 表示中断是本地硬件的软件缺陷,没有证据表明与网络有关。公开时间线显示 n0n 的条目出现在首批 Downdetector 报告之前 2 小时 44 分钟,但仅凭时间不能确立因果关系。Chase 尚未确认 n0n 的说法。
我的卡片信息是否暴露?
Visa 表示没有迹象表明卡号受到影响。Chase 的条目描述的是营销和持卡人记录,不是卡号、有效期或 CVV。本文审查的报道中没有显示卡片转储。任何声称相反的消息,在发卡机构确认之前都应视为钓鱼。
数据是否已经公开?
截至 2026-11-18 上午,尚未出现关于 Visa 或 JPMorgan Chase 数据泄露的公开报道。2026-11-17 确实公开了一个据称来自 Expedia 的数据集,这表明该团伙至少部分期限会以公开告终。
是否有 CVE 或 KEV 条目?
没有。n0n 是一个威胁行为者和勒索活动,不是软件漏洞,因此没有可分配的 CVE,也没有针对该活动的 CISA KEV 条目。KEV 目录列出的是已被利用的漏洞,不是勒索软件团伙。
n0n 加密的弱点是什么?
每个构建使用一个硬编码的 32 字节 AES 密钥,SOCRadar 恢复的两个构建共享同一密钥。一个受害者的解密器很可能能解锁另一个受害者的文件。付费的“解密器”就是那个静态密钥。包装脚本仍会删除卷影副本并擦除空闲空间,因此幸存的加密副本和离线备份仍是可靠的恢复路径。
如果我收到 n0n 的邮件该怎么办?
不要回复,不要打开谈判门户,不要付款。保存消息及其头部,通知法务和事件响应团队,并向执法部门报告。该团伙公布的地址是 notice@n0n-cases[.]net;来自该地址的消息是调查线索,不是受害者的沟通渠道。
参考资料
- Cybernews,“Visa confirms cyberattack as hackers claim JPMorgan was hit too”,2026-11-17(2026 年 11 月 18 日核查)。https://cybernews.com/security/visa-jpmorgan-data-breach/
- Cybernews,“Major US Banks Outage Blamed on JPMorgan Software Bug”,2026-11-17(2026 年 11 月 18 日核查)。https://cybernews.com/security/jpmorgan-bug-causes-major-bank-outage/
- Cybernews,“Expedia data leak exposes millions of travel records”,2026-11-17(2026 年 11 月 18 日核查)。https://cybernews.com/security/expedia-customer-data-leak/
- OODA Loop,“Visa Confirms Third-Party Cyberattack as Ransomware Gang 'n0n' Targets Financial Giants”,2026-11-17(2026 年 11 月 18 日核查)。https://oodaloop.com/briefs/cyber/visa-confirms-third-party-cyberattack-as-ransomware-gang-n0n-targets-financial-giants/
- SOCRadar,“Dark Web Profile: n0n Ransomware”,2026-11-12,2026-11-17 更新(2026 年 11 月 18 日核查)。https://socradar.io/blog/dark-web-profile-n0n-ransomware/
- Crypto Briefing,“N0n ransomware group spends $7K on AI tools, then leaves its own server wide open”,2026-10-30(2026 年 11 月 18 日核查)。https://cryptobriefing.com/n0n-ransomware-ai-tools-exposed-server/
- Industrial Cyber,“Check Point finds ransomware at record levels as n0n rises into top three and high-risk GenAI prompts increase”,2026-11-16(2026 年 11 月 18 日核查)。https://industrialcyber.co/ransomware/check-point-finds-ransomware-at-record-levels-as-n0n-rises-into-top-three-and-high-risk-genai-prompts-increase/
- GoLocalProv,“Hours Before the Chase Outage, a Ransomware Group Listed Chase as a Victim”,2026-11-17(2026 年 11 月 18 日核查)。https://www.golocalprov.com/news/hours-before-the-chase-outage-a-ransomware-group-listed-chase-as-a-victim-jay-longley
- CISA Known Exploited Vulnerabilities catalog,2026 年 11 月 18 日核查。https://www.cisa.gov/known-exploited-vulnerabilities-catalog