ARTEX:一个免费的 AI 渗透测试框架如何成为攻击者的常用工具
ARTEX 从 7 月的 GitHub 发布,走到银行入侵、ConnectWise 供应链攻击和针对 200 个目标的间谍活动。它的代理做什么、在日志里留下什么、应先关闭什么。
摘要
- ARTEX 是一个开源的多代理 AI 渗透测试框架:Go 后端、Next.js 控制台和 PostgreSQL 数据库,2026 年 7 月在 GitHub 发布。操作者给出目标和目的,规划代理与工作代理执行工具,并把资产、发现和证据记录在共享图中。
- 三个月内,它被用于攻击韩国银行、参与 ConnectWise Cloud Backup 供应链入侵、参与 VAPOR PANDA 针对 14 个国家 200 多个组织的行动,以及被 Microsoft 追踪为 Storm-3358 的柬埔寨网络犯罪团伙使用。
- 作者于 2026 年 10 月 8 日将项目闭源。Wiz Research 当时统计到超过 12,000 个 fork;11 月初的独立扫描根据统计口径不同,发现约 800 到 1,650 个暴露的控制台。
- 该框架不需要软件漏洞就能获得云访问权限。Unit 42 的事件响应人员看到操作者把密码重置页面和暴露的 API 在不到一天内变成云访问权限。
- 它的特征是速度和重复,而不是隐蔽:约每秒一次的密码喷洒、20 到 60 分钟的突发、IP 和 User-Agent 轮换,以及持续 24 到 30 小时的会话。
- 查找痕迹:
norma/0.4和artex-enrich/1.0User-Agent、下载 source map 后调用内部 API 路由、alg:noneJWT,以及 OAuth 回调探测。 - 关闭你拥有的每一个 ARTEX 控制台,然后把身份当作边界:应用授权、服务主体凭据、角色分配和旧式认证。
- 这是两用工具,不是 CVE。CISA KEV:不适用(无 CVE;2026 年 11 月 13 日评估)。大多数尝试都失败了;危险在于再次尝试的成本太低。
为什么 ARTEX 现在重要?
ARTEX 之所以重要,是因为它把渗透测试中最昂贵的部分自动化了:以机器速度串联普通弱点。在 2026 年 7 月 GitHub 发布后的三个月内,它被用于攻击韩国银行、参与供应链入侵和针对 200 个目标的间谍活动。Wiz Research 报告称,一名中国开发者发布了它,它于 9 月赢得百度“Agent+”红队挑战赛,并在攻击者已用它攻击韩国银行之后,于 10 月 8 日闭源(Wiz Research,2026 年 10 月 22 日)。
对一个安全工具来说,这段跑道很短。到 11 月,Microsoft 已发布两份关于使用它的攻击者的报告,CrowdStrike 又发布两份,首尔警方描述了一起以它为基础的刑事案件,独立扫描器则以千为单位统计暴露的控制台。这个工具没有创造新的漏洞类别,它改变的是普通弱点被尝试、重试和串联的速度。
重要的变化在经济层面。人类渗透测试者受时间、注意力和技能限制;代理集群受 token、代理和目标限制。Microsoft 对一次行动的评估发现,多起案例从初始目标选择到获得云特权访问不到三小时(Microsoft,2026 年 10 月 21 日)。Unit 42 描述操作者把公开的密码重置页面和暴露的 API 变成云访问,“有时不到一天”,且没有利用任何软件漏洞(Unit 42,2026 年 11 月 11 日)。
ARTEX 是什么?
ARTEX 是代理、工具和证据的编排系统,而不是外挂 LLM 的扫描器。 该项目的一个公开 fork 发布的 README 描述了一个 Go 单体程序,内嵌 Next.js 前端、PostgreSQL 数据库,以及基于作者 norma SDK 的代理运行时(ARTEX README,上游项目的公开 fork)。四个角色分担工作:Goals 代理拆解目标并提取范围,Planner 生成下一步意图,Worker 代理执行工具,MainAgent 保持人类在环。
状态保存在两个图中。资产图是全局的、跨任务共享:根域名、子域名、IP、服务、应用和端点,按公司分组。探索图按任务划分:目标、意图、事实、发现和提示,通过 spawns、derived_from、yields、proves 等边连接。代理把两个图当作工具查询,因此一个 worker 发现的事实会成为下一步计划的上下文。
该框架提供了从浏览器发起行动所需的一切:任务面板、资产覆盖图、带自有 CA 的流量记录 MITM 代理、工具审批与拦截界面、MCP 服务器支持、可复用“技能”、代理记忆,以及一个在 8787 端口启动 Docker 容器的一键安装器(README)。默认镜像包含 ripgrep、curl、vim、npm 和 nmap。Microsoft 补充说,代理默认使用 wget、Python HTTP 客户端和通过 Playwright 的无头 Chromium(Microsoft);Wiz 观察到 Impacket;Zscaler 在某个操作者的定制构建中观察到 sqlmap 和 jadx(Zscaler ThreatLabz)。
打包方式才是关键。过去需要团队、方法论和报告模板的工具,现在只需 docker compose up -d 和一个 API 密钥即可启动。让它对授权测试者有用的特性,也让它对完全未授权的人有用。
一个跑得比作者更快的工具的简史
ARTEX 公开不到三个月就被作者撤回。顺序很重要,因为每一步都扩大了能运行它的人群。
- 2026 年 7 月: 项目作为 AGPL-3.0 许可的开源框架在 GitHub 发布(Wiz,Security Affairs)。
- 2026 年 9 月: Wiz 报告它赢得百度“Agent+”红队挑战赛。9 月下旬,韩国金融机构开始报告入侵;CrowdStrike 后来把一台 ARTEX 控制台与这次行动联系起来。
- 2026 年 10 月 8 日: UTC 10:50,作者发布通知称工具已被滥用,将闭源,不再发布新版本。项目转为私有(BadByte,2026 年 11 月 4 日)。
- 2026 年 10 月 11 日: Genians 报告 GitHub 仓库和 Docker 镜像已被移除。fork 和镜像站仍然存在(Security Affairs)。
- 2026 年 11 月: 约 34 个 Docker Hub 命名空间发布名为
artex的镜像,合计约 60,000 次拉取。ARTEX 0.1.1 的 fork AntiFox 被用于 AWS 凭据窃取,仍以 2.0 版本留在 GitHub(BadByte;BleepingComputer,2026 年 11 月 11 日)。
关闭源码移除的是维护者,不是能力。Wiz 统计到项目转私有前已有超过 12,000 个 fork。Docker 生态填补了空白:BadByte 发现 34 个命名空间在发布 ARTEX 镜像,而 star 最多的仿冒仓库不是干净的延续,而是被木马化的版本。带后门的 tomicdd/artex 增加了一个无需认证的登录处理程序,以 root 执行 shell 命令并返回输出;Docker 于 11 月 5 日将其移除,但当天仍有 637 个 GitHub 仓库指向它。我们在 Malicious ARTEX Docker Image Hands Out Root Shells 中单独讨论了这起事件。
这种讽刺对防御者有用。从不可信镜像安装攻击工具的人,继承了他们打算利用的同样风险:未修补的控制台、root 容器、明文密钥和公开端口。ARTEX 生态现在既是攻击平台,也是供应链目标。
这些攻击是什么样子?
各次行动在动机和手法上不同,但共享一个模式:找到面向互联网的应用,使用身份流程而不是内存破坏,让代理反复尝试直到某个口子打开。表格不是完整清单,而是公开报告确认的内容。
| 行动 | 时间窗口 | 已确认内容 | 来源 |
|---|---|---|---|
| 韩国金融机构 | 2026 年 9 月下旬至 10 月上旬 | 7 家机构被入侵;约 66,000 至 67,000 人和 2,200 家公司受影响;38.244.50[.]120 的控制台使用 DeepSeek v4.1 Flash、GLM-5.3 和 Grok 4.6 |
Security Affairs,CrowdStrike |
| Storm-0940 与 ConnectWise Cloud Backup | 2026 年 9 月起;厂商公告 10 月 16 日 | 代理使用被盗的多租户应用凭据尝试登录 2,250 多个租户;并行的喷洒产生 151,000 多次登录失败 | Microsoft |
| VAPOR PANDA | 2026 年 10 月 17 日至 28 日 | 14 个国家 200 多个组织;确认 9 起后渗透;BLOODALCHEMY 后门;明确规避 Falcon 传感器 | CrowdStrike |
| 首尔警察厅案件 | 2025 年 9 月至 2026 年 10 月 | 90 多个组织;7 名嫌疑人;一名前渗透测试者;38 次索要赎金,总额 3.6 亿韩元 | BleepingComputer |
| Storm-3358 | 2026 年 10 月 | 以柬埔寨为基地、出于经济动机的团伙,攻击东南亚及全球金融机构;使用 WISP、vshell 和 AdaptixC2 RAT | Microsoft |
| WorkOS | 2026 年 10 月 30 日 | 内部销售应用被访问;CRM 联系人、账户历史和沟通摘要泄露;User-Agent 为 artex-enrich/1.0 和 norma/0.4 |
BleepingComputer |
| AntiFox | 2026 年 11 月 | ARTEX 0.1.1 的 fork,从阿里云主机部署 IIS webshell,并用有效的 IAM 和 EC2 角色凭据访问 AWS | BleepingComputer |
韩国:一个操作者、三个具名模型和一台敞开控制台
CrowdStrike 10 月 7 日的报告描述了 9 月下旬开始针对韩国银行的行动。攻击者留下了一台 ARTEX 控制台和开放目录,其中有 Claude Code 会话历史、ARTEX 配置文件和 Claude 记忆文件。该 ARTEX 实例以 DeepSeek v4.1 Flash 为主模型,Claude Code 会话辅以 GLM-5.3 和 Grok 4.6,并通过经销商域名 xcai[.]pro 访问 DeepSeek(CrowdStrike)。
归因线索来自操作者自己的文件。一份简历提示词包含姓名、电话、Telegram 账号、年龄、大学和所在地;CrowdStrike 提醒这些细节无法确定地关联到该攻击者,而且提示词中的出生日期自相矛盾。会话还显示操作者询问 Claude 韩国泄露数据在哪里出售、应接触哪些 Telegram 群组。BleepingComputer 报道称,涉事银行包括 Shinhan、KB Kookmin 和 Hana,个人数据和银行卡信息泄露,部分系统出现中断(BleepingComputer,2026 年 10 月 10 日)。
Hunt.io 的后续调查补充了基础设施细节。38.244.50[.]120 的控制台位于洛杉矶 Cogent 网络,开放 15 个端口;ARTEX 登录页面出现在 443 和 8090,旁边还有 Gemini2API 管理控制台和 Tinyproxy 服务器。一台香港跳板机存有 105 MB 工具,包括维持反向 SSH 隧道的脚本、FOFA 查询脚本、轮换代理列表,以及 19 个自定义技能、147 次使用记录,覆盖代码审计、Web 注入、WAF 绕过、认证测试、Telegram Mini Apps、APK 反编译和支付逻辑(Security Affairs)。
Storm-0940:从扫描到供应链入侵
Microsoft 评估,2021 年起活跃的亲中国国家行为体 Storm-0940 最早在 2026 年 9 月使用 ARTEX,攻击航空航天、汽车、化工、能源、金融服务、政府、法律、制造、媒体、军事、半导体、软件、技术和智库等数百个组织。多起入侵在不到三小时内获得云特权访问(Microsoft)。
供应链联系是最值得研究的部分。Microsoft 评估 Storm-0940 对多租户应用 ConnectWise Cloud Backup 的入侵负责。在获取多个 ConnectWise 云应用的身份后,代理使用被盗应用凭据向客户环境认证,然后进入 Microsoft Graph:侦察、修改应用凭据以持久化、更改身份、组和特权角色,以及从 Azure Key Vault 批量读取密钥。
并行的密码喷洒显示了节奏。10 月 10 日至 14 日,144.172.64[.]99 的基础设施针对 8 个组织的 327 个账户。Microsoft 记录到 151,000 多次登录失败,10 月 11 日峰值达每分钟 2,900 次,单日超过 111,000 次。48 个账户收到超过 1,000 次失败,锁定占活动的近 98%。这次喷洒没有观察到成功认证、令牌签发、Graph 调用或目录更改。供应链访问来自被盗应用凭据,而不是猜中密码。
这一区别对防御者很重要。密码喷洒很吵,而且经常失败。受信任的多租户应用用有效凭据登录则很安静,因为它本来就应该在那里。代理的优势是能同时做这两件事。
VAPOR PANDA:11 天 200 个目标
CrowdStrike 10 月 29 日的报告描述了另一个与中国有关的攻击者 VAPOR PANDA,从 10 月 17 日起在 11 天内使用 ARTEX 攻击至少 14 个国家的 200 多个组织。目标包括拉丁美洲、欧洲、亚洲和中东的外交部;美国的半导体、国防和智库组织;以及多个地区的电信运营商。CrowdStrike 确认 9 个组织遭到后渗透,并至少对另外 12 个组织进行了凭据喷洒(CrowdStrike)。
技术细节异常具体。在一家美国制药公司,代理把未签名的 SAML 断言和 XXE 漏洞串联起来,查询云实例元数据服务,获得可向数千个实例下发管理命令的角色,并升级到企业管理员账户。在第二家,它部署 webshell,滥用未认证的编排服务在生产容器中获得 root,读取 LAPS 密码,并滥用基于资源的约束委派。针对一个希腊政府实体,操作者提供了 2022 年的目录导出;代理用未轮换的密钥伪造管理员令牌,再用用户已发送邮件中的 VPN 配置进入内网。
VAPOR PANDA 还指示代理规避端点防御。在一家全球制药公司,指令是找出域内没有 Falcon 的 Windows 机器,依据 tasklist 和文件夹列表判断,并使用中国红队俚语“猎鹰”指代 CrowdStrike 传感器。在一次入侵中,规划代理消耗了约 14 亿输入 token。这是一个有用的规模标记:这不是聊天机器人会话,而是计算预算。
网络犯罪:前渗透测试者与 Storm-3358
同一个工具现在横跨国家间谍活动和普通欺诈。10 月 26 日,BleepingComputer 报道首尔警方在一项入侵韩国 90 多个组织的行动中确认了 7 名嫌疑人。主犯是一名 32 岁的自学黑客,2019 年至 2022 年在网络安全公司工作;他于 2025 年 9 月开始攻击,2026 年 8 月下旬采用 AI 工具。在 38 起事件中,该团伙索要 3.6 亿韩元(约 27 万美元)以不公开被盗数据。警方称这是韩国首例利用生成式 AI 的大规模黑客攻击和个人信息窃取案逮捕(BleepingComputer)。
Microsoft 11 月 6 日的报告补充了职业犯罪层。Storm-3358 是一个以柬埔寨为基地的入侵团伙,主要攻击东南亚金融机构,也攻击少数全球大型金融机构。2026 年 10 月,它把 ARTEX 与常规自动化结合,扫描互联网连接系统,利用匿名文件上传和 SSRF,并安装 WISP、vshell 和 AdaptixC2 远程访问木马,代理使用 netcat 和 curl 下载它们(Microsoft)。
长尾:WorkOS 与 AntiFox
并非每起事件都需要国家行为体。WorkOS 于 10 月 30 日披露,一名攻击者访问了内部销售应用,获取了业务联系人、客户账户历史以及销售和支持对话摘要。公司创始人将入侵归因于 ARTEX,并称调查人员在 Web 请求中看到了 artex-enrich/1.0 和 norma/0.4 User-Agent(BleepingComputer,2026 年 11 月 3 日)。
AntiFox 显示了 fork 的下一步去向。Arctic Wolf 观察到阿里云主机运行 AntiFox 界面,并使用有效的 AWS 身份(包括 IAM 用户和承担的 EC2 角色)发起已认证的 API 调用。在一个案例中,操作者在面向互联网的 IIS 服务器上部署 ASPX webshell,读取应用设置和数据库连接字符串,并把配置和日志文件复制到 Web 可访问目录。在另一个案例中,他们轮换身份,在约 30 分钟内发起数百次 AWS API 请求;大多数被阻止,但部分获得了生产密钥,还有一起独立事件使用有效身份读取、复制和删除 S3 对象(BleepingComputer)。
代理实际做什么?
Wiz 的日志分析是对这一循环最清晰的公开描述。在多个受害者中,代理的第一步都是读取应用:下载 JavaScript source map、config.json、env.js 和 OpenAPI 文档,然后调用只在这些文件中出现的内部 API 路由(Wiz)。这个顺序是指纹。浏览器会加载 bundle,但不会先取 main-3a9f.js.map,两分钟后再猜出 GeneratePasswordResetToken。
这套剧本反复出现:
- 绘制应用。 source map、运行时配置和 Swagger/OpenAPI 文档揭示路由、参数和隐藏功能。
- 探测认证。 代理发起登录流程,篡改 OAuth 回调和
state参数,提交未签名 JWT,变换 SSO 路径。Wiz 记录到两分钟内用alg:none令牌尝试了 60 多种 SSO 路由变体。 - 滥用账户恢复。 它检查用户名是否存在,然后调用密码重置、用户名恢复和激活端点。即使邮件不到达,重置令牌端点返回
204也是有用信号。 - 注册并测试租户隔离。 在开放注册的地方,它使用一次性邮箱,确认账户,然后立刻通过操纵可预测标识符请求另一家公司的数据。
- 建立基线。 在模糊测试前,它请求
/zzz-nonexistent-xyz123之类的路径,学习真实 404 的样子。 - 喷洒并适应。 密码喷洒以中位数一秒的间隔、20 到 60 分钟的突发运行,每个突发使用不同 User-Agent,并优先攻击软件工程师账户。IP 被封后几分钟内出现新 IP;端点被限流后,代理切换到同一主机的另一个端点。
这张表把这些行为映射到防御者实际能采集的内容。
| 代理步骤 | 日志中出现什么 | 应关联什么 |
|---|---|---|
| 读取应用 | GET *.js.map、/assets/config.json、/env.js、/swagger/?format=openapi |
source map 下载后几分钟内,请求只出现在该 map 中的路由 |
| 探测认证 | /sign_in/oauth/microsoft/callback?code=AAAA&state=notvalidb64!!、/sso?jwt=eyJhbGciOiJub25lIn0... |
alg:none 令牌、畸形 state、同一客户端的大量 SSO 路径变体 |
| 账户恢复 | /Account/ValidateUserName?UserName=admin、返回 204/200 的重置和激活端点 |
用户名枚举后,对大量账户发起重置调用 |
| 注册与租户测试 | POST /v2/register_user、POST /confirm,随后 GET /company/1/logins |
一次性邮箱注册后,对象 ID 探测和 403/401 聚集 |
| 基线 | GET /zzz-nonexistent-xyz123 |
模糊测试突发前的 404 探测 |
| 喷洒 | 约每秒 1 次的登录失败,持续 20 到 60 分钟,User-Agent 轮换 | 按 IP 和按账户的失败率;工程师账户优先 |
还有两个行为容易漏掉。代理使用普通程序客户端(python-urllib/3.12、python-requests/2.31.0、curl/7.88.1、norma/0.4、artex-enrich/1.0)和可轻易伪造的 Chrome 字符串。只看 User-Agent 会很吵。顺序才是信号:source map 获取、内部路由、alg:none 令牌、重置调用和喷洒,全部在一小时内来自同一 ASN,这不是浏览器。
为什么有效?
四个特性解释了它的采用。
它不需要漏洞就能进入云环境。 Unit 42 的响应人员把密码重置页面和暴露的 API 描述为通往云访问的路径,没有利用任何软件漏洞。身份流程本就被设计为可从互联网访问;这既是它们的用途,也是它们可被攻击的原因。
边际成本很低。 Check Point Research 分析了一名操作者,用 DeepSeek v4.1 Flash 和 Kimi K3.1 Pro 运行两台 ARTEX 控制台约两周,攻击 10 家灰市 iOS 代码签名商店。操作者消耗了 360 亿 token;按 DeepSeek API 官方价格,Check Point 估计计算成本在 700 至 1,500 美元之间(Check Point Research,2026 年 11 月 5 日)。被盗的 .p12 证书及其明文密码,正是操作者所抢劫的签名商店的库存。工具免费,模型是商品,目标列表是公开的。
护栏是路由决策的一部分。 Check Point 发现操作者配置中中国模型占主导,DeepSeek Flash 最常见。在配置了美国模型的 3 个实例中,唯一观察到的拒绝来自 Anthropic 的 Opus 5.5,随后操作者切换到更宽松的中国模型。模型选择不是意识形态表态,而是运营参数;代理绕过拒绝的方式,和绕过被封 IP 一样。
身份是控制平面。 本文介绍的每次行动在某个阶段都依赖凭据、令牌或角色:OAuth 应用、SAML 断言、IMDS 角色、LAPS 密码、VPN 配置、Key Vault 密钥、IAM 用户。代理不需要破解密码学,它只需要一个有效的信任关系,以及足够的尝试来找它。
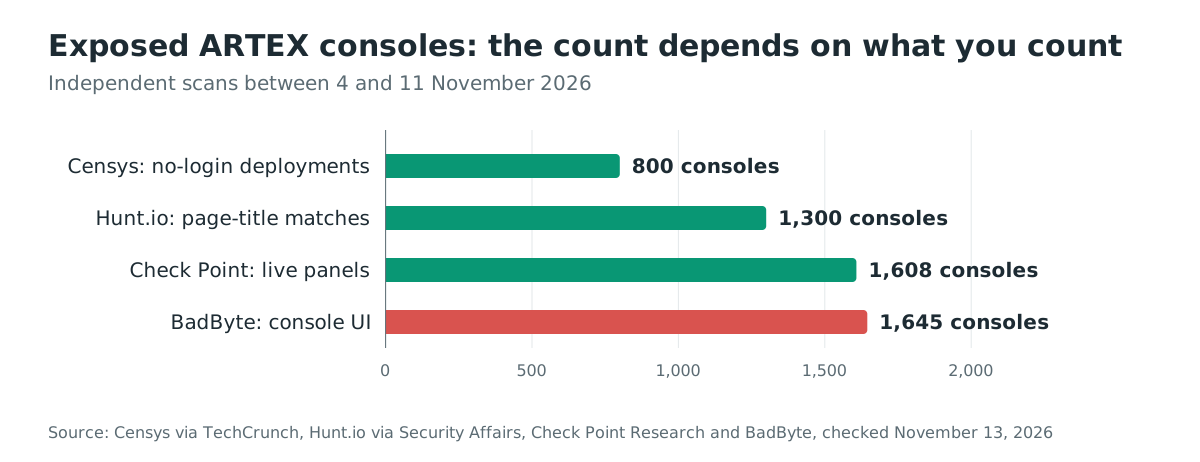
暴露控制台的规模是故事的另一半。11 月初的独立扫描不一致,是因为统计对象不同:Censys 统计了 800 多个无需登录即可访问的部署(TechCrunch,2026 年 11 月 6 日);Check Point 统计了 2,557 个曾托管或正在托管面板的系统,研究时其中 1,608 个在线且公开;BadByte 统计 11 月 4 日有 1,645 台主机在提供 ARTEX 控制台;据 Security Affairs 报道,Hunt.io 通过匹配控制台页面标题统计到约 1,300 台。暴露的控制台不只是受害者。它保存目标列表、凭据、捕获的流量和代理 CA 密钥,还是一台现成的跳板机。
未来一年应担心什么?
最可能的轨迹不是一次灾难性的 ARTEX 行动,而是商品化。
- 不止一个框架。 Unit 42 在 2026 年 10 月统计到 1,323 台面向互联网的 CyberStrikeAI 主机和 609 台 ARTEX 主机,其中 21 台同时运行两者,并分析了生态中的 14 个工具(Unit 42)。Check Point 把 CyberStrike、Cairn 和 PentAGI 与 ARTEX 并列。关闭一个项目并不能关闭这个类别。
- 廉价 fork 指向新目标。 AntiFox 拿走了 ARTEX 0.1.1,瞄准 AWS 身份。下一个 fork 会瞄准作者熟悉的领域:Kubernetes、SaaS 管理 API、CI/CD、电信 OSS。框架是外壳,技能和提示词才是载荷。
- 供应链访问是乘数。 ConnectWise 是模板。被入侵的供应商或被盗的多租户应用凭据,能一次性给代理一条通往所有下游租户的可信路径。大多数组织看不到这条路径,因为它看起来像供应商。
- 国家行为体与犯罪分子使用同一工具。 Storm-0940、VAPOR PANDA、Storm-3358 和前渗透测试者团伙用同一个框架追求不同目标。这种趋同压缩了技术从间谍活动出现到被用于欺诈的时间。
- 防御者的告警窗口缩小。 Microsoft 指出,自动化产生更多流量和更多告警,但速度让防御者在攻击者建立持久化之前几乎没有时间响应。三小时内获得特权访问的代理,会跑赢以天计的分诊队列。
- 暴露控制台仍是攻击基础设施的来源。 无认证控制台是跳板、凭据库和他人目标数据的来源。数量足够大,扫描这些控制台本身就能成为一门生意。
对冲因素是当前代理很吵,而且经常失败。Microsoft 称 Storm-0940 的大部分目标攻击未成功。Unit 42 发现 Cairn 从单一源 IP 生成数十万次高频请求。速度在制造压力的同时,也创造了检测机会。
防御者应如何准备?
顺序很重要。先处理控制台,再处理身份,最后处理代理消费的原材料。
1. 找到并关闭 ARTEX 及类似控制台。 在资产清单和出口日志中搜索控制台标题、默认端口 8787 和 build ID。如果控制台暴露,按已入侵处理:它保存目标列表、凭据、捕获的流量和代理 CA 私钥。移除公网访问,把管理放到 VPN 或允许列表之后,轮换 PostgreSQL 密码、LLM 密钥、搜索 API 密钥、通知 webhook 和代理凭据,并替换可伪造管理员令牌的 jwt.key。
2. 把身份当作边界。 强制抗钓鱼 MFA,阻断旧式认证,审查 Conditional Access。审计应用注册和企业应用:谁授权、授予了哪些权限、添加了哪些凭据、哪些服务主体给自己分配了角色。Microsoft 的 ConnectWise 指南很具体:删除应用前先保存配置和证据,盘点受影响的应用 ID,审查至少从 10 月 15 日开始的服务主体登录,记录允许时扩展到 10 月 1 日。
3. 追踪代理序列,而不是 User-Agent。 检测应覆盖这些行为:source map 或 config.json 获取后调用内部路由;alg:none JWT 和畸形 OAuth state;用户名枚举后调用重置;一次性邮箱注册后探测对象 ID;模糊测试前的 404 基线探测;以及大量账户上约每秒一次的登录失败。把按 IP 和按账户的速率、ASN、时序和路径放在一起看。
4. 移除原材料。 除非有意为之,不要从生产环境提供 source map、env.js、config.json 或 Swagger 文档。把密钥从客户端 bundle 和仓库中移除;轮换任何曾被提交的内容。要求 IMDSv2,把长期访问密钥排除在应用配置之外,把实例角色限制到最小。这些也是击败手工版攻击的同一批修复,仍然有效。
5. 检测后渗透。 关注应用凭据添加、新的服务主体或所有者、应用角色分配、Global Administrator 自我分配,以及短时间内跨多个 Key Vault 的大量 SecretGet。关注 webshell、向 Web 根目录的 netcat/curl 下载、新 cron 任务、LDAP/JNDI 流量、DNS 回调,以及异常的邮件或文件访问。CrowdStrike 对某次行动的狩猎标记包括含 artx 的命令行、以 artx- 为前缀的云角色、含 art18- 的管理命令注释,以及 C:\ProgramData\artx5v\ 目录。
6. 拖慢代理。 Microsoft 的测试发现,蜜罐、诱饵、tarpit 和假胜利减少了到达真实资产的攻击流量,并产生高置信度的归因信号。Tarpit 消耗代理的时间和预算;假胜利可能让它停在虚假的成功上。这不是补丁的替代品,但会改变无人值守行动的经济性。
7. 演练响应。 提前决定谁可以禁用供应商应用、撤销会话和轮换密钥,以及按什么顺序。在遏制前保存日志。假设被入侵身份可访问的数据已被读取,并据此通知,而不是等待外泄证据。
这不意味着什么?
- 并非所有暴露的控制台都是恶意的。 许多是授权测试者把实验室留在了互联网上。Censys 的 Silas Cutler 明确指出了这一点。问题在于暴露,而不在于每个操作者的意图。
- 大多数尝试失败。 Microsoft 在 151,000 次事件的喷洒中没有观察到成功认证,并称 Storm-0940 的大部分目标攻击未成功。代理很执着,但并非全能。
- 工具不是行动。 ARTEX 被国家行为体、另一个间谍团伙、犯罪团伙和一名个人前渗透测试者使用过。归因属于操作者,而不是框架。
- 这些技术并不新鲜。 Wiz 指出,观察到的单项技术都不新颖。新的是串联、速率和耐力。
- 计数不可比。 Censys、Check Point、BadByte 和 Hunt.io 在不同日期测量了不同人群。不要取平均,也不要把其中一个当作真实总数。
哪些无法核实?
- 原始 star 和 fork 的准确数量。Wiz 报告关闭时有超过 12,000 个 fork;GitHub 仓库页面已消失,本次调查期间无法取得存档快照。
- 百度“Agent+”获胜由 Wiz Research 报道;我们没有找到百度或 ARTEX 的一手公告。
- 首尔警方案件中被盗记录的数量。BleepingComputer 正文称 820 万条,标题称 8,200 万条。本文两个数字都不采用。
- Storm-3358 与 Storm-0940 是否重叠,或韩国银行攻击者是否与其中任何一个有关。Microsoft 和 CrowdStrike 将它们描述为不同集群。
- 暴露控制台的准确数量。公开计数从 800 多到 1,645 不等,各自定义不同。
- AntiFox 在已报道的 ARTEX 0.1.1 fork 之外的血统,以及谁运营阿里云基础设施。
- 闭源是否减少了滥用。fork、镜像站和 Docker 镜像早已公开。
时间线
- 2026 年 7 月: ARTEX 作为开源框架在 GitHub 发布。
- 2026 年 9 月: Wiz 报告其赢得百度“Agent+”红队挑战赛;韩国金融机构开始报告入侵。
- 2026 年 10 月 7 日: CrowdStrike 发布韩国行动分析。
- 2026 年 10 月 8 日: 作者宣布闭源;项目转为私有。
- 2026 年 10 月 16 日: ConnectWise 发布 Cloud Backup 初始公告。
- 2026 年 10 月 17 日至 28 日: VAPOR PANDA 使用 ARTEX 攻击 14 个国家 200 多个组织。
- 2026 年 10 月 26 日: 首尔警方宣布 7 名嫌疑人和 90 多个被入侵组织。
- 2026 年 11 月 4 日: BadByte 发布带后门 Docker 镜像分析;统计到 1,645 台在线 ARTEX 控制台。
- 2026 年 11 月 6 日: Microsoft 报告出于经济动机的 Storm-3358 使用 ARTEX 攻击金融机构。
- 2026 年 11 月 11 日: Arctic Wolf 和 BleepingComputer 描述用于 AWS 凭据窃取的 fork AntiFox。
常见问题
ARTEX 是漏洞还是 CVE?
都不是。 它是两用渗透测试框架。2026 年 11 月 13 日,在 NVD 中搜索关键词 artex 没有返回记录(NVD),本文描述的入侵利用的是已知弱点类别:暴露 API、弱或缺失的 MFA、密码重置流程、SSRF、未签名 SAML 断言、alg:none JWT、IDOR 和泄露凭据。
ARTEX 会攻击移动应用吗?
公开报告描述的是 Web 应用、身份提供商、云 API 和本地 Windows/Linux 主机。Hunt.io 在某个操作者目录中恢复了 iOS 探测源代码、Android 内核和固件工具,以及一个加密货币交易所工具,但它们与已确认入侵的关联尚未确立。移动资产更可能通过同一批代理所针对的后端 API 和身份流程被触及。
阻止 User-Agent 能检测它吗?
不能可靠检测。操作者会轮换 User-Agent,Wiz 在受害者中记录了 15 种不同字符串,包括普通 Chrome 字符串和 python-urllib。把 User-Agent 当作弱信号,并与请求顺序、速率和路径关联。
授权测试时运行 ARTEX 安全吗?
只有把它当作高风险服务才安全。控制台除登录表单外没有认证(BadByte),容器以 root 运行,compose 文件在所有接口上发布 8787 端口,密钥以明文存储。把它放在 VPN 后,限制出口,使用专用主机,轮换密钥,绝不要从不可信镜像安装。
最有用的单一控制是什么?
关闭面向互联网的管理和身份面。Unit 42 的要点是,代理无法攻击它找不到的东西。每移除一个控制台、停止提供一份 source map、限制一个重置流程,就减少了代理能以机器速度尝试的路径。如果只做一件事,请从“防御者应如何准备?”中的控制台排查清单开始;被木马化的镜像已在ARTEX 后门文章中讨论。
参考资料
- Microsoft Threat Intelligence,“AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise”,2026 年 10 月 21 日:https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/(2026-11-13 核查)
- Microsoft Threat Intelligence,“ARTEX abuse expands as cybercriminals target financial sector”,2026 年 11 月 6 日:https://www.microsoft.com/en-us/security/blog/2026/11/06/artex-abuse-expands-as-cybercriminals-target-financial-sector/(2026-11-13 核查)
- Wiz Research,“ARTEX in the Wild: Storm-0940 Expands Targeting of IT and Software Vendors”,2026 年 10 月 22 日:https://www.wiz.io/blog/artex-in-the-wild-storm-0940-expands-targeting-of-it-and-software-vendors(2026-11-13 核查)
- CrowdStrike,“Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance”,2026 年 10 月 7 日:https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/(2026-11-13 核查)
- CrowdStrike,“VAPOR PANDA Uses AI-Driven ARTEX to Grow Global Espionage Campaign”,2026 年 10 月 29 日:https://www.crowdstrike.com/en-us/blog/vapor-panda-uses-artex-to-scale-global-campaign/(2026-11-13 核查)
- Check Point Research,“Hacking on Autopilot: Inside ARTEX Cybercrime Campaigns”,2026 年 11 月 5 日:https://research.checkpoint.com/2026/hacking-on-autopilot-inside-artex-cybercrime-campaigns/(2026-11-13 核查)
- Unit 42,“ARTEX and AI-Powered Red Teaming Tools: What Defenders Need to Know”,2026 年 11 月 11 日:https://unit42.paloaltonetworks.com/artex-and-ai-powered-red-teaming-tools/(2026-11-13 核查)
- Zscaler ThreatLabz,“Inside the Global AI-Assisted Hacking Campaign”:https://www.zscaler.com/blogs/security-research/inside-global-ai-assisted-hacking-campaign(2026-11-13 核查)
- Security Affairs,“Inside ARTEX: AI Hacking Tools, Exposed Servers and South Korean Bank Breaches”,2026 年 11 月 7 日:https://securityaffairs.com/184100/cyber-crime/inside-artex-ai-hacking-tools-exposed-servers-and-south-korean-bank-breaches.html(2026-11-13 核查)
- BleepingComputer,“Hacker used ARTEX AI and Claude agents to target South Korean banks”,2026 年 10 月 10 日:https://www.bleepingcomputer.com/news/security/hacker-used-artex-ai-and-claude-agents-to-target-south-korean-banks/(2026-11-13 核查)
- BleepingComputer,“Former pentester used ARTEX AI to steal 8.2 million data records”,2026 年 10 月 26 日:https://www.bleepingcomputer.com/news/security/former-pentester-used-artex-ai-to-steal-82-million-data-records/(2026-11-13 核查)
- BleepingComputer,“WorkOS says attacker used ARTEX AI to breach internal sales app”,2026 年 11 月 3 日:https://www.bleepingcomputer.com/news/security/workos-says-attacker-used-artex-ai-to-breach-internal-sales-app/(2026-11-13 核查)
- BleepingComputer,“Hackers use AntiFox AI agents in AWS credential-theft attacks”,2026 年 11 月 11 日:https://www.bleepingcomputer.com/news/security/hackers-use-antifox-ai-agents-in-aws-credential-theft-attacks/(2026-11-13 核查)
- BadByte,“ARTEX Backdoor: 7,946 Pulls of a Trojanized Docker Image Handing Out Root Shells”,2026 年 11 月 4 日,2026 年 11 月 5 日更新:https://badbyte.io/artex-backdoor-docker-image/(2026-11-13 核查)
- TechCrunch,“Hundreds of Artex AI hacking tools found publicly exposed to the web”,2026 年 11 月 6 日:https://techcrunch.com/2026/11/06/hundreds-of-artex-ai-hacking-tools-found-publicly-exposed-to-the-web/(2026-11-13 核查)
- ARTEX README,上游项目的公开 fork:https://github.com/horizonl/ARTEX(2026-11-13 核查)
- NVD 关键词
artex搜索,2026-11-13 无记录:https://nvd.nist.gov/vuln/search/results?query=artex&search_type=all(2026-11-13 核查)