AI 扫描器何时才算 AI 渗透测试?
了解 AI 驱动的扫描与 AI 渗透测试的区别,以及 Ostorlab Deep Agentic Scan 如何顺着证据追查,验证真实的攻击路径。
AI 驱动的扫描器常常被当作 AI 渗透测试来宣传。这种逻辑很容易理解:如果它使用 AI 来检测漏洞、解释风险并给出修复建议,那它还能是什么呢?
但这种说法混淆了两件事:一是围绕某个发现做出更好的分析,二是以一种不同的方式来测试应用。
当一项测试的结果决定了接下来要调查什么时,AI 扫描器才成为 AI 渗透测试。
在第一个发现出现之后,两者的区别就显而易见了。
假设扫描器在一个 iOS 应用中发现了硬编码凭据。它识别出该密钥,为其分配严重程度,并将其加入报告。这很有用,但最重要的问题仍未得到回答:这个凭据有效吗?
在一次 Deep Agentic Scan 评估中,智能体没有立即报告硬编码的 Auth0 机器对机器凭据,而是对其进行了测试。
这些凭据确实有效,并签发了生产环境的 JWT。这证实了凭据处于活动状态,但也引出了一个更有意思的问题:这个令牌能访问什么?
智能体检查了令牌的作用域(scope)、受众(audience)和签名信息,发现同一组凭据可以用于向 Auth0 Management API 进行身份验证。
该 API 接受了这些凭据,但这个答案又引出了另一个问题:这种访问提供了哪些权限?
进一步测试揭示了管理员级别的能力,以及对整个租户范围内敏感用户信息的访问权限。调查从一个可疑的字符串,推进到了一条经过实证的攻击路径:
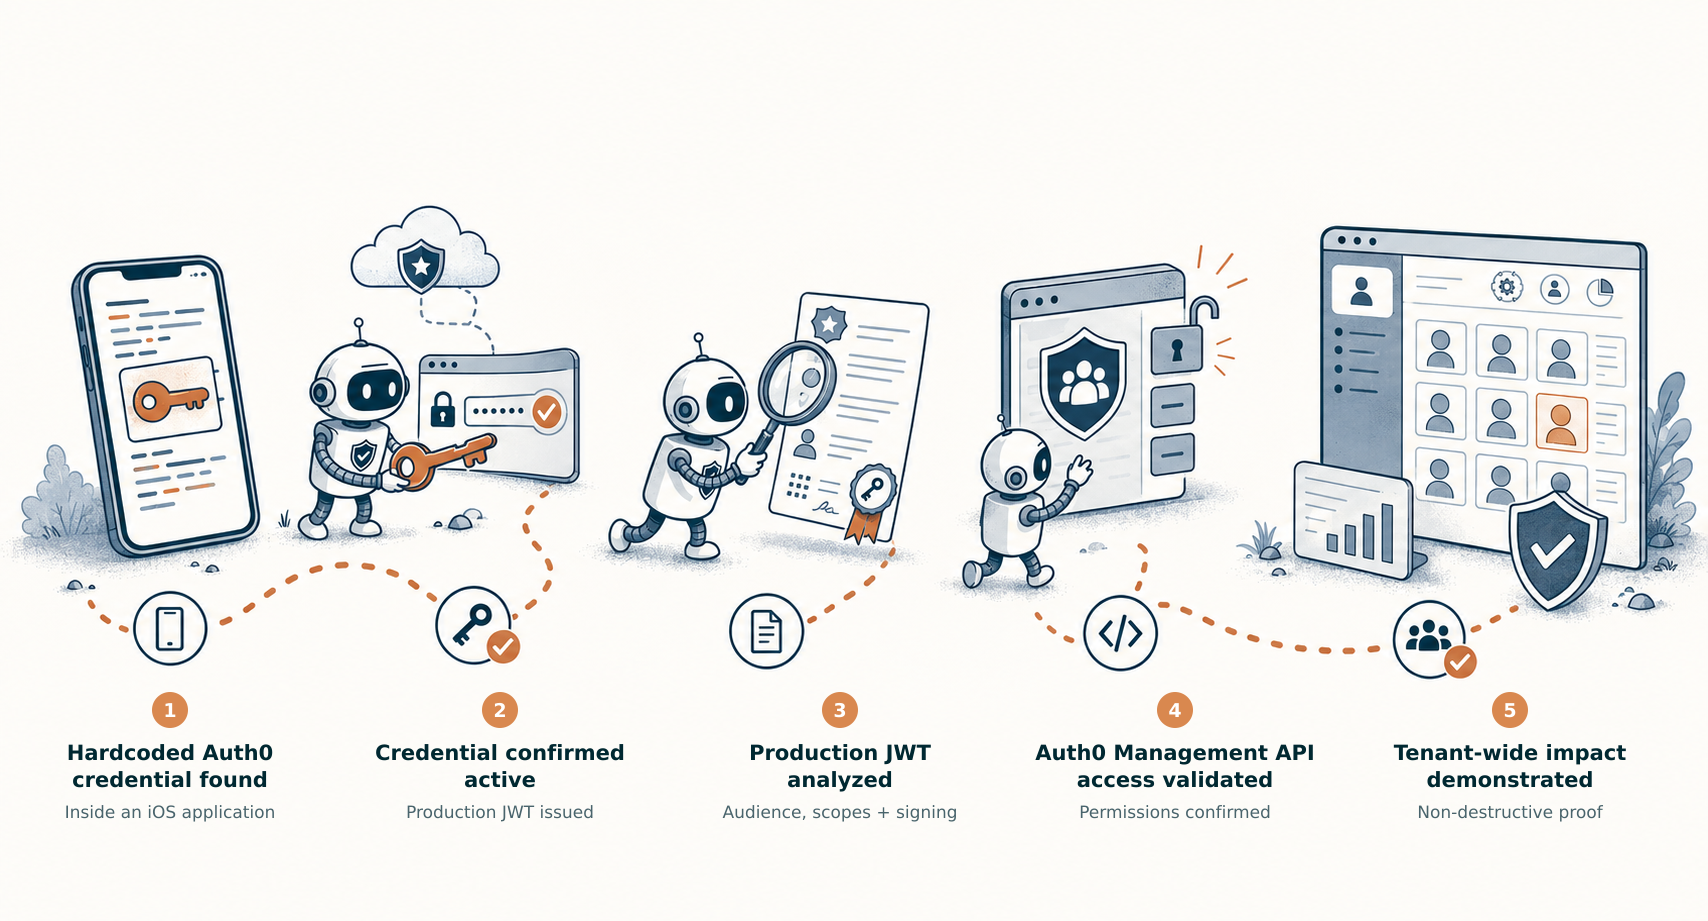
硬编码凭据 → 生产环境 JWT → Management API → 整个租户的用户数据
传统扫描器或许能够发现第一步。AI 渗透测试的价值在于,让每一个结果来决定下一项测试。
发现并不是终点
这正是 AI 渗透测试与简单地给扫描器加上 AI 的区别所在。Deep Agentic Scan 会研究应用、提出假设、选择安全工具、观察结果,并根据该结果决定接下来值得调查的内容。
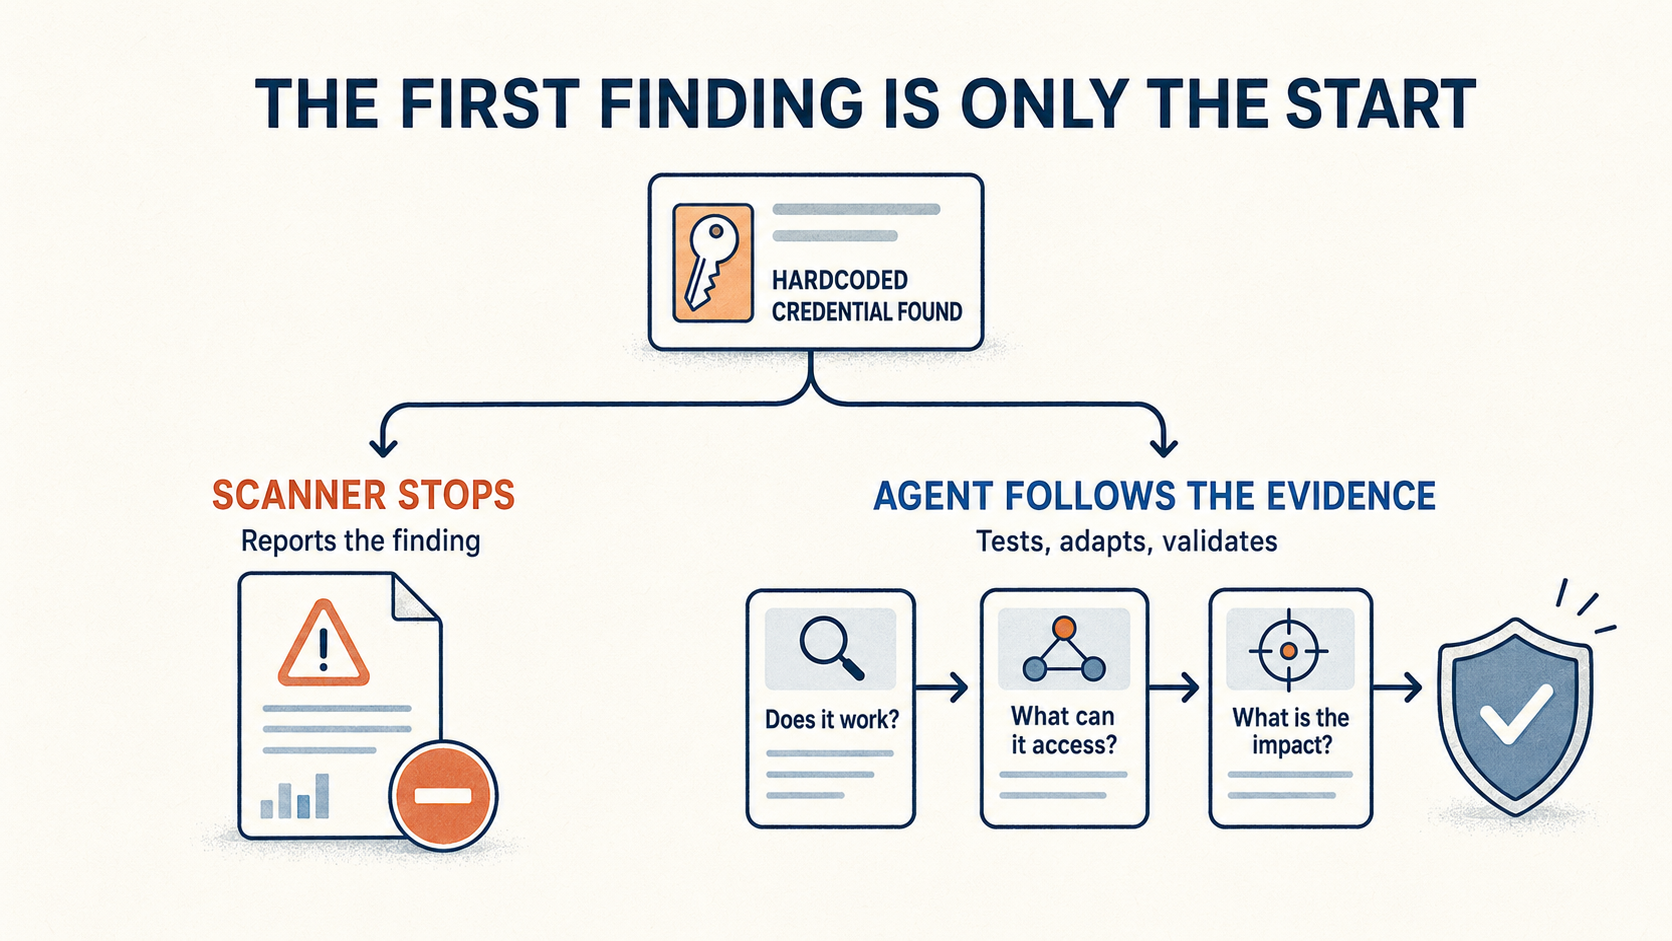
它还会将可疑信号视为假设,而不是已确认的漏洞。在安全且可行的情况下,Deep Agentic Scan 会在报告之前验证发现,并以请求与响应、截图、复现步骤以及经过实证的攻击者路径等证据来支撑结论。这一以可利用性为核心的流程旨在减少误报、保持报告低噪声,但并不声称误报永远不会发生。
当攻击跨越多个组件时,同样的推理也很重要。在移动应用中发现的凭据可能会打开某个 API,而该 API 又可能签发受另一项服务信任的令牌。Deep Agentic Scan 不会把每个弱点都当作孤立的告警,而是能够保留它们之间的关联,并展示由此产生的影响。
这种调查方法可以应用于 Web 应用和 API 以及 Android 和 iOS 应用,包括所支持的需身份验证的工作流和相互连接的组件。
那么人工渗透测试人员呢?
AI 渗透测试并不会消除对人工测试人员的需求。人仍然能够带来业务背景、创造性的判断,以及调查自动化范围之外的异常情况的能力。
改变的是调查过程中可以重复执行的部分有多少。AI 渗透测试解决方案可以追踪线索、验证可疑行为、记录证据并复测修复结果,让人工专家专注于需要更深入背景知识的决策。
这为安全负责人评估 AI 渗透测试工具提供了更好的方法。不要只问某个产品是否使用了 AI,而要问:目标的响应能否改变系统的计划?
Ostorlab 的产品依然是 Deep Agentic Scan。AI 渗透测试描述的是其背后的方法论。
这就是 AI 扫描器成为 AI 渗透测试的时刻:不是在 AI 改进了报告的时候,而是在每一个答案都改变了调查方向的时候。