Quand un scanner par IA devient-il un pentest par IA ?
Découvrez ce qui distingue l'analyse pilotée par l'IA du pentest par IA, et comment Ostorlab Deep Agentic Scan suit les preuves pour valider de véritables chemins d'attaque.
Un scanner piloté par l'IA est souvent présenté comme un pentest par IA. La logique est facile à suivre : s'il utilise l'IA pour détecter des vulnérabilités, expliquer le risque et recommander un correctif, que serait-il d'autre ?
Mais cela confond une meilleure analyse d'une vulnérabilité avec une façon différente de tester une application.
Un scanner par IA devient un pentest par IA lorsque le résultat d'un test détermine ce qu'il va investiguer ensuite.
La différence devient claire après la première découverte.
Imaginez qu'un scanner découvre un identifiant codé en dur dans une application iOS. Il identifie le secret, lui attribue une sévérité et l'ajoute au rapport. C'est utile, mais la question la plus importante reste sans réponse : cet identifiant fonctionne-t-il ?
Lors d'une évaluation par Deep Agentic Scan, l'agent a testé des identifiants machine-à-machine Auth0 codés en dur au lieu de les signaler immédiatement.
Ils ont fonctionné et ont permis d'émettre des JWT de production. Cela confirmait que l'identifiant était actif, mais soulevait une question plus intéressante : à quoi ce jeton pouvait-il accéder ?
L'agent a inspecté ses scopes, son audience et ses informations de signature. Cela a révélé que les mêmes identifiants pouvaient s'authentifier auprès de l'Auth0 Management API.
L'API les a acceptés, mais cette réponse a ouvert une autre question : quelles permissions cet accès offrait-il ?
Des tests supplémentaires ont révélé des capacités administratives et un accès à des informations utilisateur sensibles sur l'ensemble du tenant. L'investigation était passée d'une simple chaîne suspecte à un chemin d'attaque démontré :
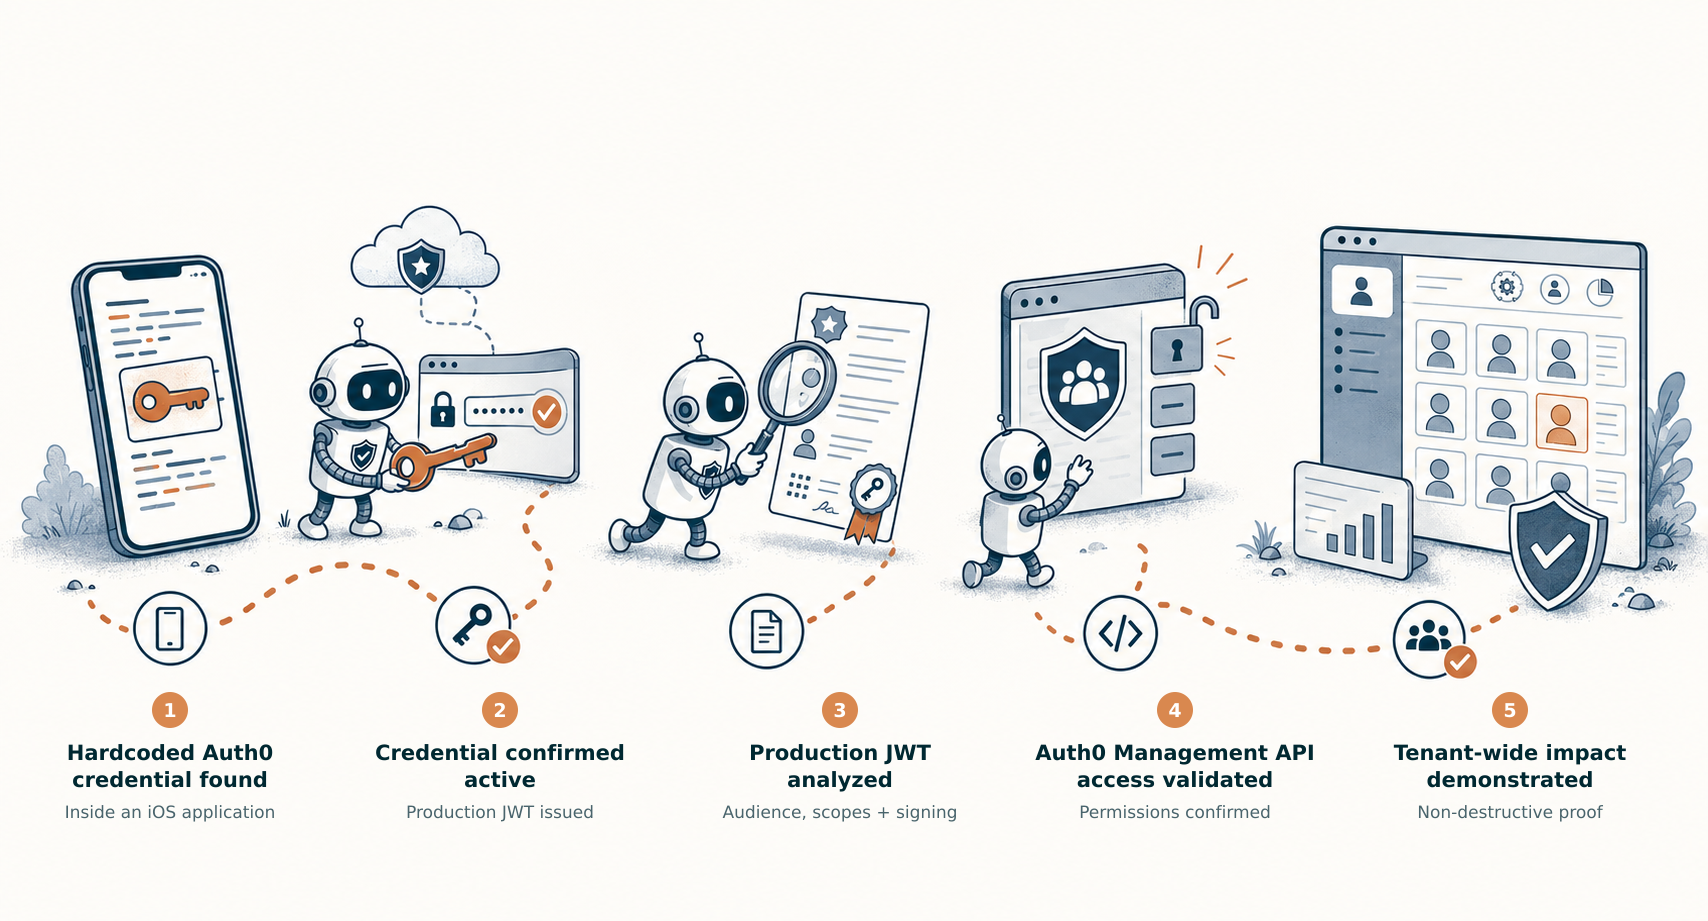
Identifiant codé en dur → JWT de production → Management API → données utilisateur à l'échelle du tenant
Un scanner classique aurait pu trouver la première étape. La valeur du pentest par IA vient du fait de laisser chaque résultat façonner le test suivant.
La découverte n'est pas la ligne d'arrivée
C'est ce qui distingue le test d'intrusion par IA du simple ajout d'IA à un scanner. Deep Agentic Scan étudie l'application, formule une hypothèse, sélectionne un outil de sécurité, observe le résultat, et utilise ce résultat pour décider ce qui mérite d'être investigué ensuite.
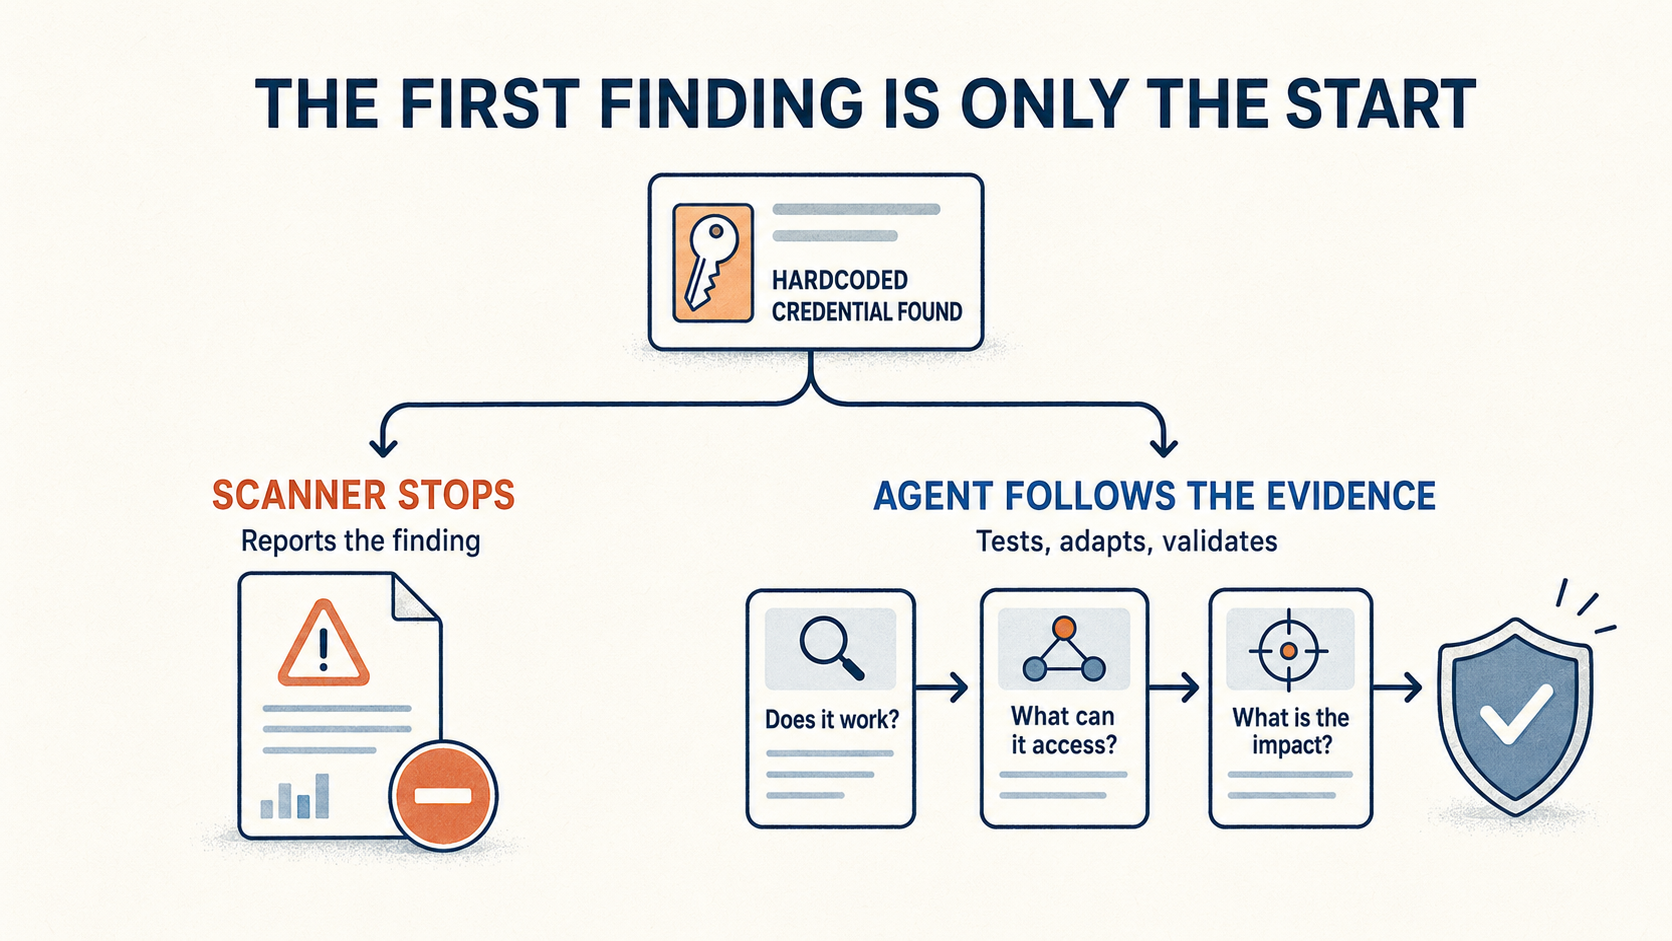
Il traite aussi les signaux suspects comme des hypothèses plutôt que comme des vulnérabilités confirmées. Lorsque c'est sûr et possible, Deep Agentic Scan valide les vulnérabilités avant de les signaler et appuie sa conclusion sur des preuves telles que les requêtes et réponses, des captures d'écran, des étapes de reproduction et le chemin d'attaque démontré. Ce processus centré sur l'exploitabilité est conçu pour réduire les faux positifs et maintenir des rapports à faible bruit, sans prétendre que les faux positifs ne peuvent jamais se produire.
Le même raisonnement s'applique lorsqu'une attaque traverse plusieurs composants. Un identifiant trouvé dans une application mobile peut déverrouiller une API, qui peut à son tour émettre un jeton approuvé par un autre service. Plutôt que de traiter chaque faiblesse comme une alerte isolée, Deep Agentic Scan peut préserver la relation entre elles et montrer l'impact qui en résulte.
Cette approche d'investigation peut s'appliquer aux applications web et API ainsi qu'aux applications Android et iOS, y compris les flux authentifiés pris en charge et les composants connectés.
Qu'en est-il des testeurs d'intrusion humains ?
Le pentest par IA ne supprime pas le besoin de testeurs humains. Les personnes apportent toujours le contexte métier, le jugement créatif et la capacité d'investiguer des situations inhabituelles en dehors d'un périmètre automatisé.
Ce qui change, c'est la part du processus d'investigation qui peut être reproduite. Une solution de test d'intrusion par IA peut suivre des pistes, valider des comportements suspects, documenter les preuves et retester les correctifs, laissant les experts humains se concentrer sur les décisions qui nécessitent un contexte plus approfondi.
Cela donne aux responsables de la sécurité un meilleur moyen d'évaluer les outils de pentest par IA. Plutôt que de se demander seulement si un produit utilise l'IA, il faut se demander si la réponse de la cible peut changer le plan du système.
Le produit d'Ostorlab reste Deep Agentic Scan. Le pentest par IA décrit la méthodologie qui le sous-tend.
C'est à ce moment-là qu'un scanner par IA devient un pentest par IA : non pas lorsque l'IA améliore le rapport, mais lorsque chaque réponse change l'investigation.