¿Cuándo un escáner con IA se convierte en un pentest con IA?
Descubra qué diferencia el escaneo potenciado por IA del pentesting con IA, y cómo Ostorlab Deep Agentic Scan sigue la evidencia para validar rutas de ataque reales.
Un escáner potenciado por IA se suele presentar como un pentest con IA. La lógica es fácil de seguir: si usa IA para detectar vulnerabilidades, explicar el riesgo y recomendar una corrección, ¿qué otra cosa podría ser?
Pero esto confunde un mejor análisis en torno a un hallazgo con una forma distinta de probar una aplicación.
Un escáner con IA se convierte en un pentest con IA cuando el resultado de una prueba determina qué investiga a continuación.
La diferencia se vuelve evidente después del primer hallazgo.
Imagine que un escáner descubre una credencial codificada de forma rígida dentro de una aplicación de iOS. Identifica el secreto, le asigna una severidad y lo añade al informe. Es útil, pero queda sin responder la pregunta más importante: ¿funciona la credencial?
Durante una evaluación de Deep Agentic Scan, el agente probó unas credenciales de máquina a máquina de Auth0 codificadas de forma rígida en lugar de reportarlas de inmediato.
Funcionaron y emitieron JWT de producción. Eso confirmó que la credencial estaba activa, pero planteó una pregunta más interesante: ¿a qué podía acceder el token?
El agente inspeccionó sus ámbitos (scopes), su audiencia y su información de firma. Esto reveló que las mismas credenciales podían autenticarse en la API de administración de Auth0.
La API las aceptó, pero esa respuesta abrió otra pregunta: ¿qué permisos otorgaba este acceso?
Pruebas posteriores revelaron capacidades administrativas y acceso a información sensible de usuarios en todo el tenant. La investigación había pasado de una cadena sospechosa a una ruta de ataque demostrada:
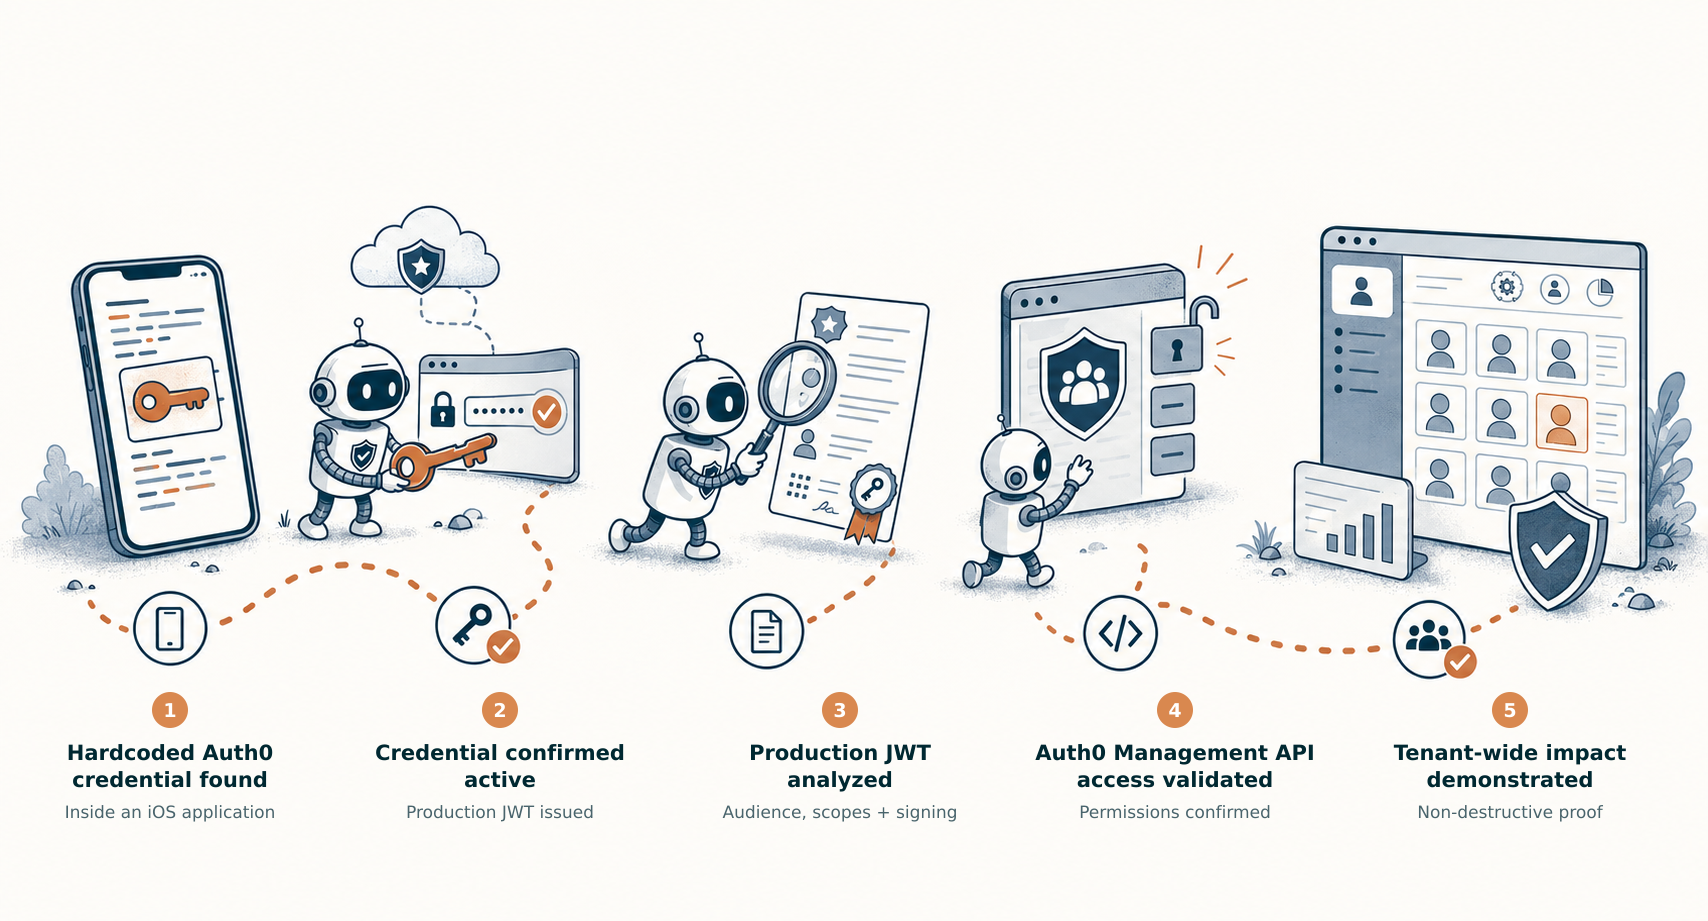
Credencial codificada de forma rígida → JWT de producción → API de administración → datos de usuarios de todo el tenant
Un escáner convencional podría haber encontrado el primer paso. El valor del pentest con IA vino de permitir que cada resultado determinara la siguiente prueba.
El hallazgo no es la meta
Esto es lo que diferencia las pruebas de penetración con IA de simplemente añadir IA a un escáner. Deep Agentic Scan estudia la aplicación, formula una hipótesis, selecciona una herramienta de seguridad, observa el resultado y usa ese resultado para decidir qué merece investigarse a continuación.
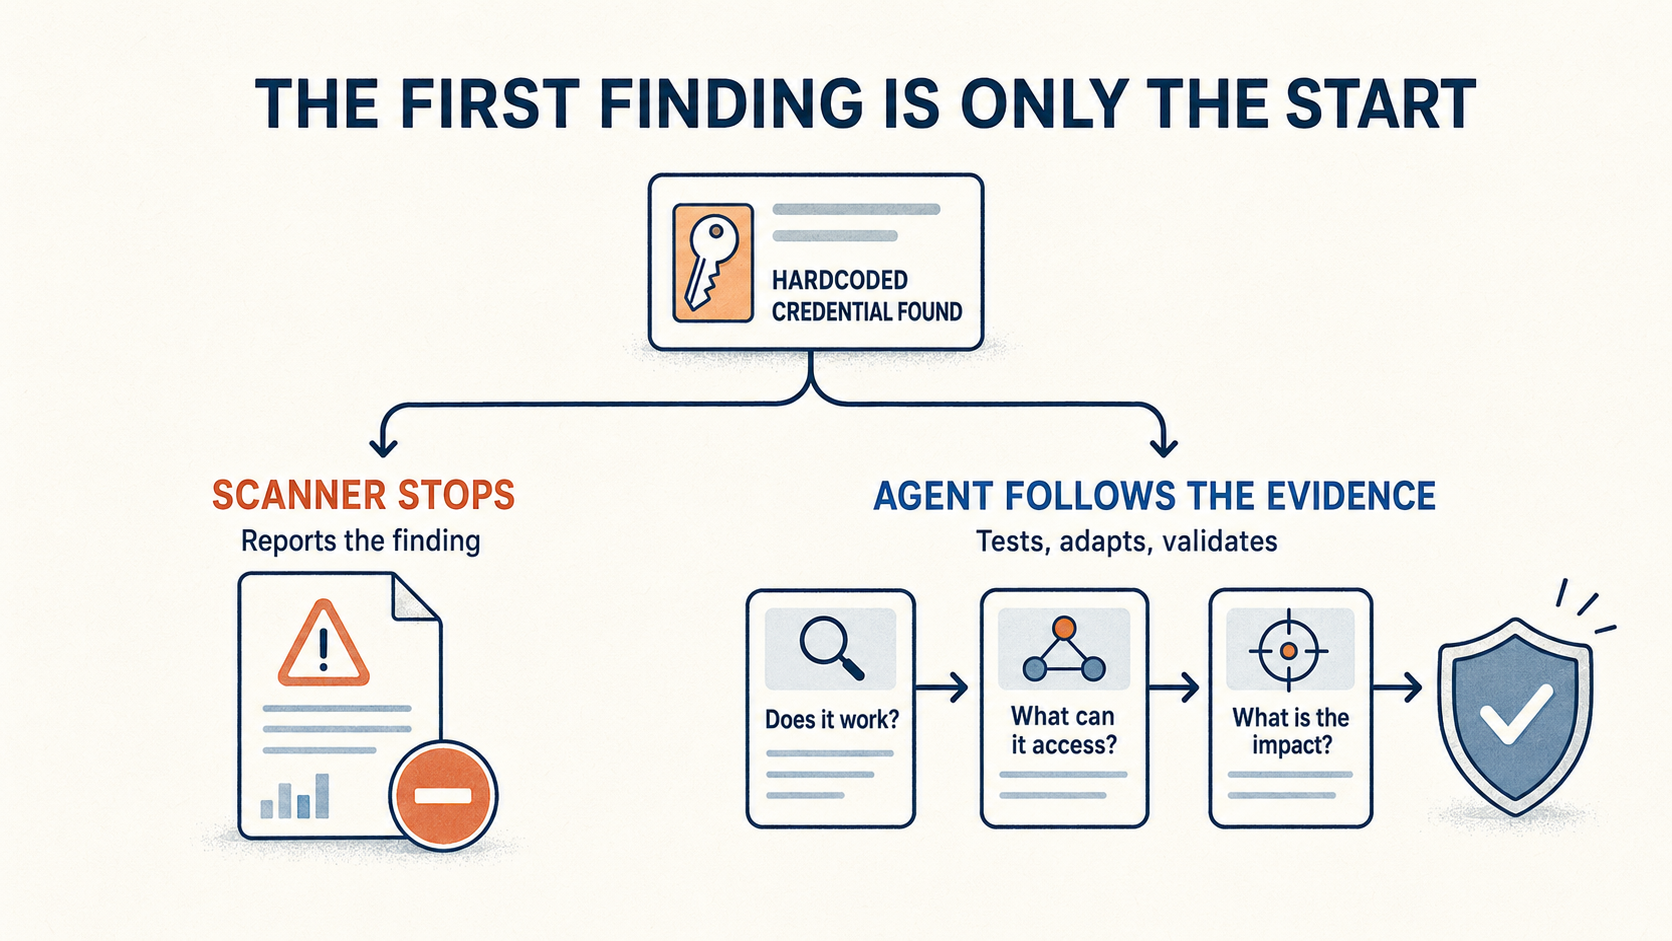
También trata las señales sospechosas como hipótesis, en lugar de vulnerabilidades confirmadas. Cuando es seguro y posible, Deep Agentic Scan valida los hallazgos antes de reportarlos y respalda la conclusión con evidencia, como solicitudes y respuestas, capturas de pantalla, pasos de reproducción y la ruta de ataque demostrada. Este proceso centrado en la explotabilidad está diseñado para reducir los falsos positivos y mantener informes con poco ruido, sin afirmar que los falsos positivos nunca puedan producirse.
El mismo razonamiento importa cuando un ataque atraviesa varios componentes. Una credencial encontrada en una aplicación móvil puede desbloquear una API, que a su vez puede emitir un token en el que confía otro servicio. En lugar de tratar cada debilidad como una alerta aislada, Deep Agentic Scan puede conservar la relación entre ellas y mostrar el impacto resultante.
Este enfoque de investigación puede aplicarse a aplicaciones web y API y a aplicaciones Android e iOS, incluidos los flujos de trabajo autenticados compatibles y los componentes conectados.
¿Qué pasa con los pentesters humanos?
El pentesting con IA no elimina la necesidad de testers humanos. Las personas siguen aportando contexto de negocio, criterio creativo y la capacidad de investigar situaciones inusuales fuera de un alcance automatizado.
Lo que cambia es cuánta parte del proceso de investigación puede repetirse. Una solución de pruebas de penetración con IA puede seguir pistas, validar comportamientos sospechosos, documentar evidencia y volver a probar las correcciones, dejando que los expertos humanos se centren en las decisiones que requieren un contexto más profundo.
Esto ofrece a los responsables de seguridad una mejor forma de evaluar las herramientas de pentesting con IA. En lugar de preguntar únicamente si un producto usa IA, pregunte si la respuesta del objetivo puede cambiar el plan del sistema.
El producto de Ostorlab sigue siendo Deep Agentic Scan. El pentesting con IA describe la metodología que hay detrás.
Ahí es cuando un escáner con IA se convierte en un pentest con IA: no cuando la IA mejora el informe, sino cuando cada respuesta cambia la investigación.