Los neobancos independientes quedan 28.1 puntos porcentuales por detrás de los bancos tradicionales en hallazgos graves de seguridad de aplicaciones,…
Blog
Blog de Ostorlab
Investigación de vulnerabilidades, análisis de CVE y artículos de ingeniería del equipo de Ostorlab sobre pentesting con IA y seguridad móvil, web y de API.
Investigación de Ostorlab
Blog de Ostorlab
Investigación de vulnerabilidades, análisis de CVE y artículos de ingeniería del equipo de Ostorlab sobre pentesting con IA y seguridad móvil, web y de API.
- Artículos
- 377
- Análisis a fondo de CVE
- 141
- CVE críticas analizadas
- 81
- Publicando desde
- 2015
Destacado
Artículos destacados
Cómo cifra Apple FairPlay los binarios de apps iOS, qué está documentado y por qué una credencial de cuenta reutilizable descifra todas las apps que posee.
ARTEX pasó de una publicación en GitHub en julio a brechas bancarias, un compromiso de la cadena de suministr…
Un ataque A2B (App-to-Backend) analiza una aplicación móvil pública, extrae sus endpoints de la API y las cla…
Una aplicación móvil puede ejecutarse en un entorno hostil aunque su binario esté intacto. El RASP de código …
Empieza aquí
Colecciones
Años de investigación, agrupados por tema. Lo más leído primero.
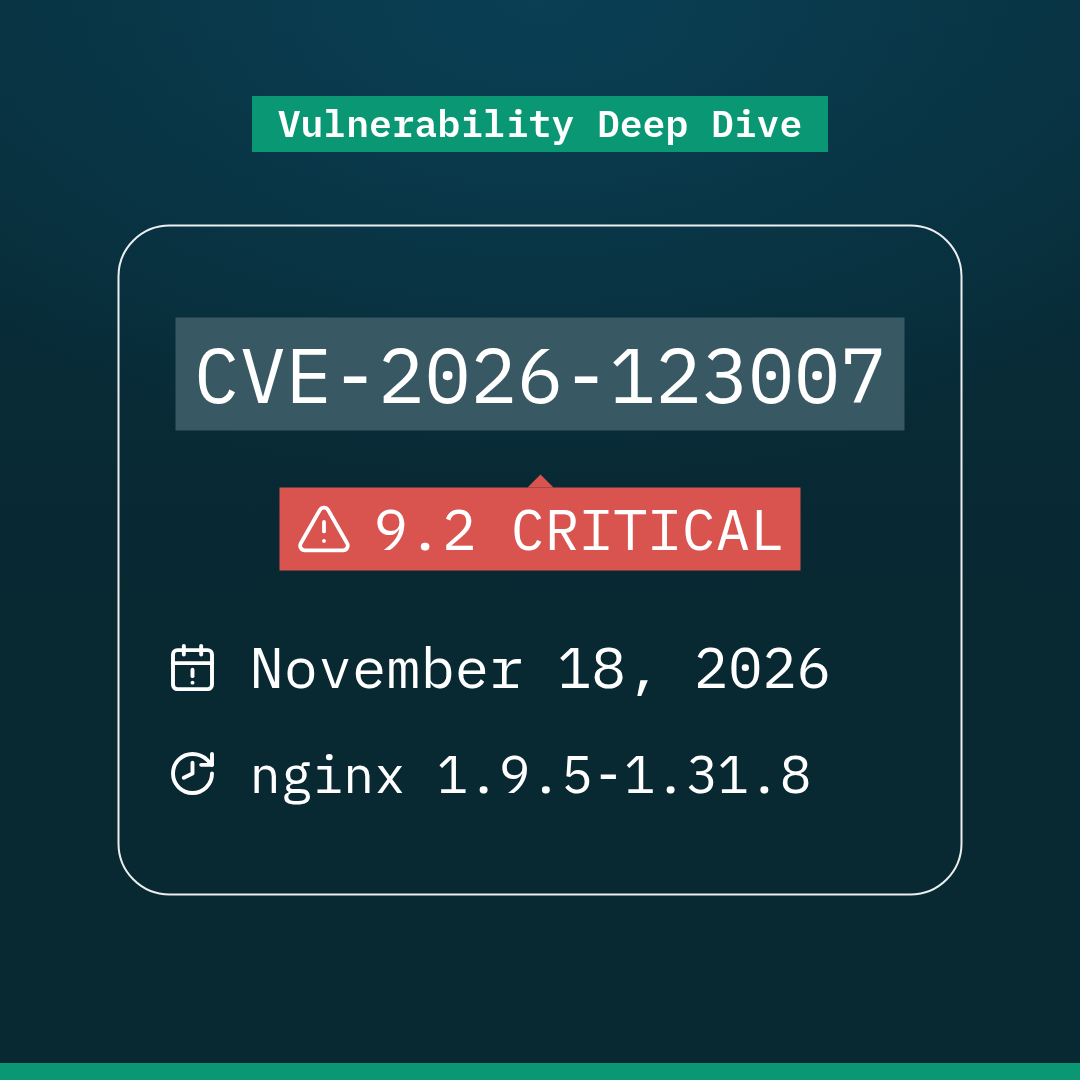
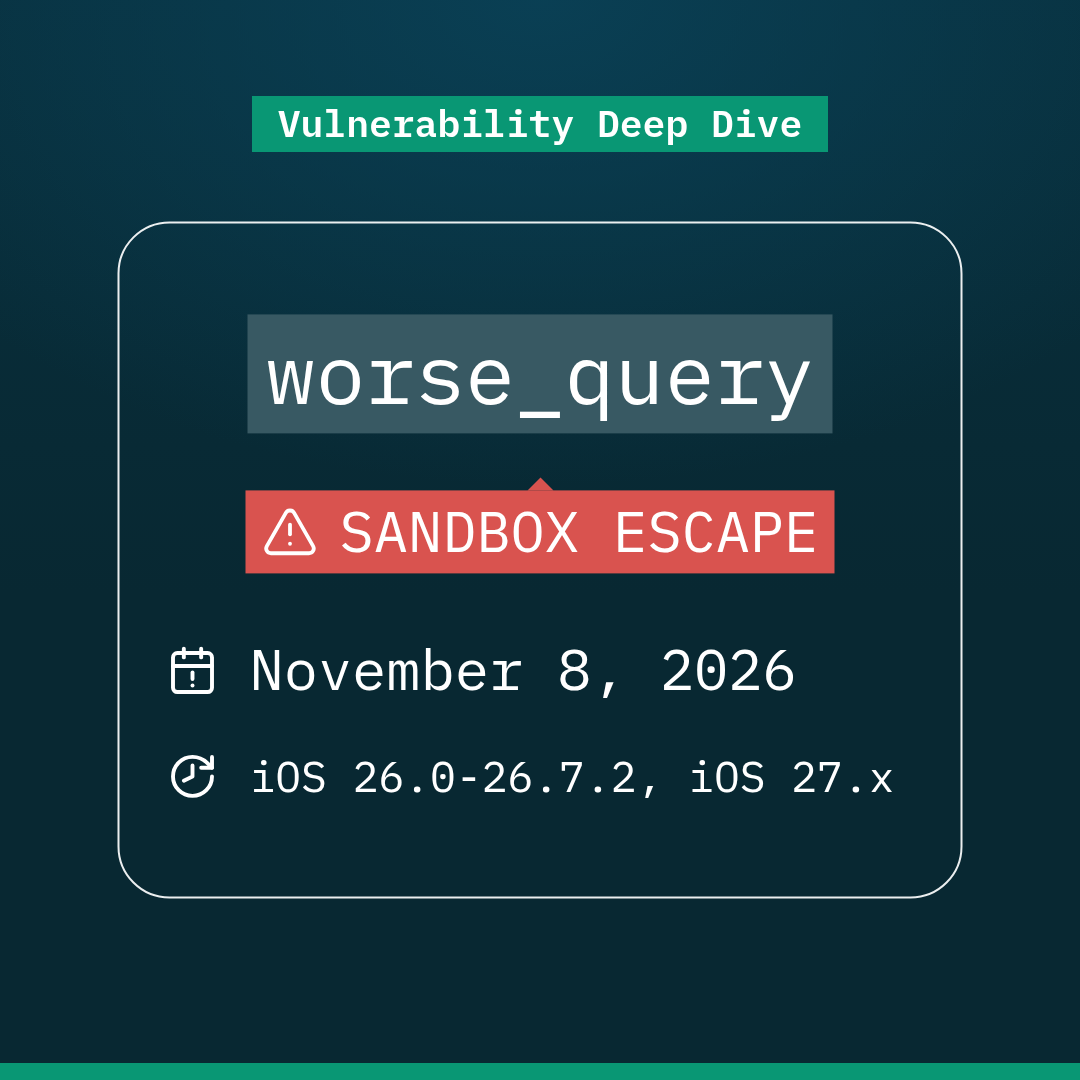
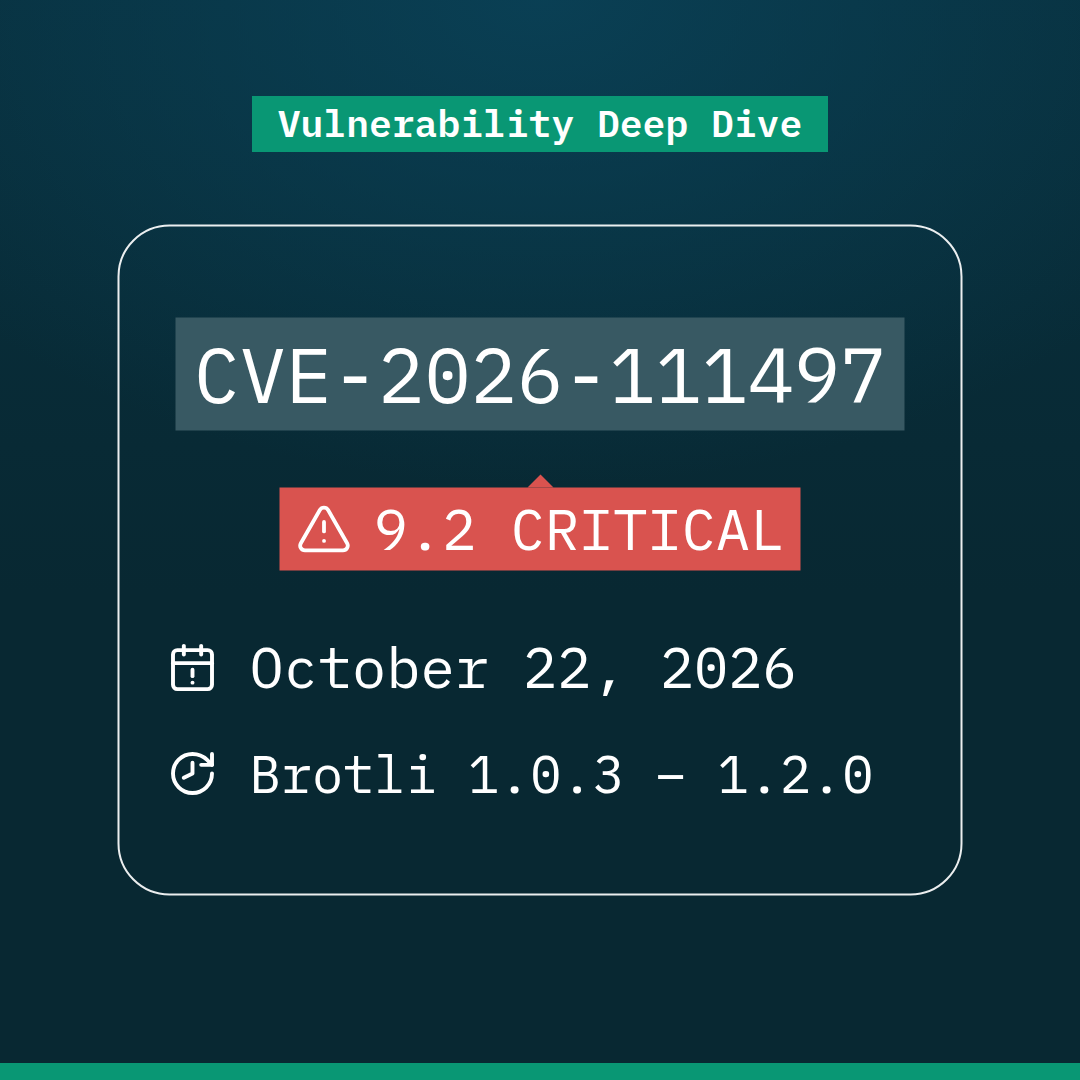
A quién afecta, cómo corregirlo y cómo funciona el fallo.
Cómo los agentes de IA encuentran, explotan y demuestran vulnerabilidades.
Funcionamiento interno del móvil, ataques y cómo probar apps.
Inyecciones, control de acceso y ataques a API, explicados.
Estudios del sector y benchmarks abiertos, con los datos.
La biblioteca
Explorar toda la investigación
Mostrando 12 de 377
 Análisis a fondo
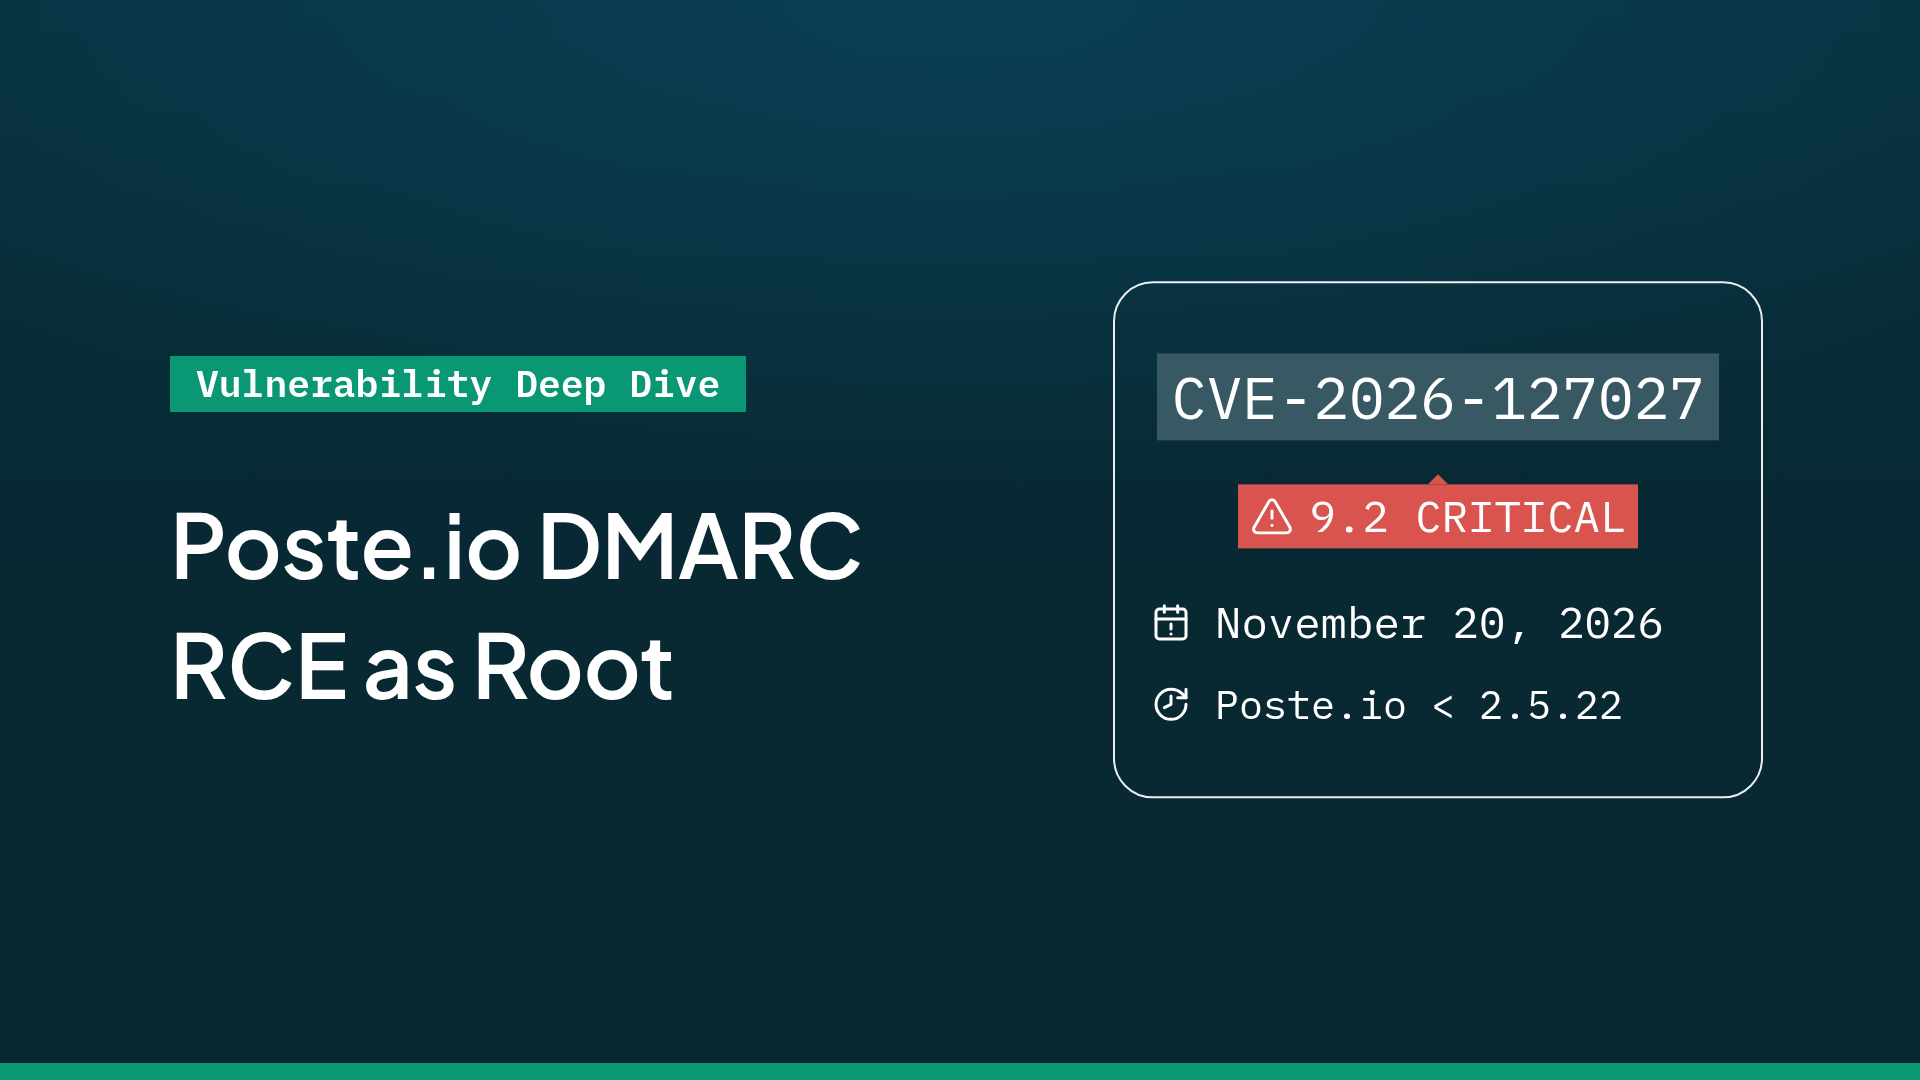
Poste.io: ejecución de código root vía informes DMARC (CVE-2026-127027)
Poste.io anterior a 2.5.22 ejecuta un script shell root sobre los adjuntos DMARC, así que un correo no autenticado pued…
20 de noviembre de 2026
 Análisis a fondo
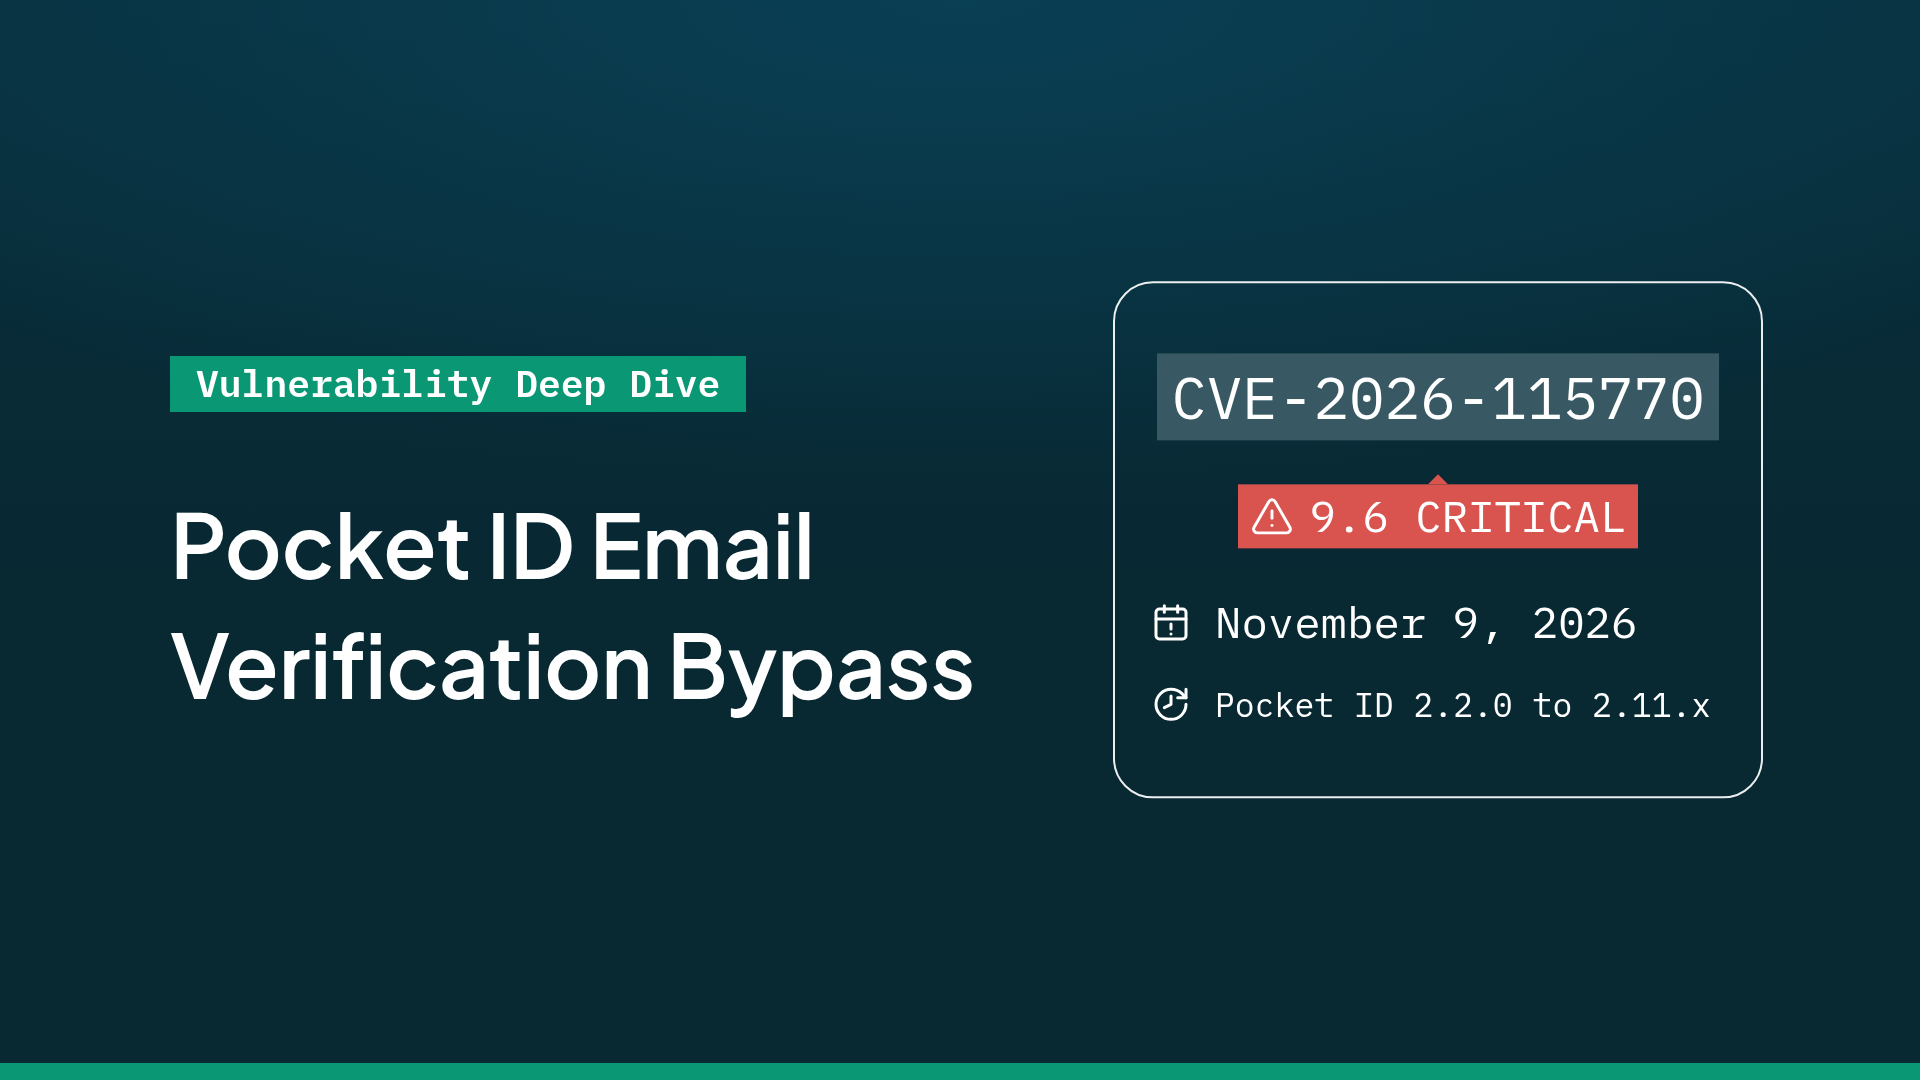
Pocket ID: omisión de verificación de correo (CVE-2026-115770)
Pocket ID anterior a 2.12.0 mantiene válido el token de verificación tras cambiar la dirección, lo que permite verifica…
20 de noviembre de 2026
 Análisis a fondo
Apache Axis 1.x: RCE por fallo SOAP, explotada (CVE-2026-90436)
Apache Axis 1.x carga e instancia la clase nombrada en un fallo SOAP no autenticado, lo que permite RCE; migre o apliqu…
20 de noviembre de 2026
 Análisis a fondo
Cisco Expressway: RCE como root explotada en la naturaleza (CVE-2026-76466)
Un atacante no autenticado puede unirse a la base de datos de un clúster Cisco Expressway y ejecutar comandos como root…
20 de noviembre de 2026
 Análisis a fondo
Refitter: inyección de código OpenAPI que lleva a RCE (CVE-2026-63344)
Una descripción OpenAPI manipulada hace que Refitter emita un inicializador de módulo C#, que ejecuta código del atacan…
20 de noviembre de 2026
 Análisis a fondo
Evasión de sandbox en Chrome: impacto en Android WebView (CVE-2026-9998)
Chrome 148 corrige dos evasiones de sandbox, incluida una falla de Skia SkSL en Android WebView; corregido en 148.0.777…
20 de noviembre de 2026
 Análisis a fondo
NLTK: omisión del sandbox de JAR, corregida en 3.10.4 (CVE-2026-128138)
En NLTK 3.10.3, java() confía en el primer token cmd: un -jar o @argfile forjado ejecuta un JAR externo. Corregido en 3.10.4.
20 de noviembre de 2026
 Análisis a fondo
Bypass de autenticación en VMware vCenter explotado en la naturaleza (CVE-2026-123890)
Falla no autenticada del directorio de vCenter da administrator@vsphere.local; zero-day explotado, corregida en 9.1.1.0…
20 de noviembre de 2026
 Análisis a fondo
Reinstalación mediante el instalador de Drupal core, hasta la ejecución de código (CVE-2026-132165)
Una base no verificable hace que Drupal parezca un sitio nuevo y permite a un visitante no autenticado reinstalarlo; co…
20 de noviembre de 2026
 Análisis a fondo
phpAfterShell: ejecución de código mediante archivos de sesión PHP (CVE-2026-126714)
Una escritura de sesión PHP interrumpida puede fusionar dos sesiones e inyectar objetos en session_start(); corregido d…
20 de noviembre de 2026
 Análisis a fondo
Lectura de archivos sin autenticación en Etherpad, hasta la ejecución de código (CVE-2026-114516)
Etherpad anterior a 3.3.3 permite a un atacante no autenticado leer cualquier archivo vía /static y escalar a ejecución…
20 de noviembre de 2026
 Análisis a fondo
PHP-FPM: contrabando de solicitudes RCE, corregido en 8.5.13 (CVE-2026-129289)
Los cuerpos de solicitud sin leer permiten introducir una solicitud FastCGI tras el frontend y ejecutar PHP como worker…
19 de noviembre de 2026
Boletín
The Breach Brief
Cada dos semanas, análisis de IA ofensiva y ciberseguridad seleccionados por Ostorlab.
Partner Man: el golpe de 100 millones de euros
18 de noviembre de 2026
¿Quién cambió la receta?
4 de noviembre de 2026
Japón: la crisis cibernética se desborda
21 de octubre de 2026
Datos, cortesía de la casa
7 de octubre de 2026Producto
Novedades
Principios de noviembre de 2026: RASP de código abierto, el informe bancario 2026 y nuevas CVE
Novedades
- Nuestro RASP ya es de código abierto
- El informe 2026 sobre la seguridad de las aplicaciones de banca móvil
- Ahora encontramos y divulgamos vulnerabilidades en software de código abierto
- Los códigos SMS llegan a sus escaneos antes de caducar
- Una nueva vista general para cada escaneo
- Linaje de riesgos: vea de qué está hecho un riesgo
- + 4 más
- 31 de octubre de 2026 · 11 novedades · Vídeo Finales de octubre de 2026: inventario en la nube, pruebas programadas y reproducción de investigaciones Escaneo gratuito de sitios web, código fuente y evaluación de aplicaciones móviles · Una configuración de escaneo más clara, desde el objetivo hasta el inicio
- 17 de octubre de 2026 · 8 novedades · Vídeo Octubre de 2026: de los hallazgos de seguridad a las correcciones probadas Hemos añadido aprobaciones para controlar las acciones peligrosas · Hemos incorporado Ticket Agent para la automatización autónoma
- 2 de septiembre de 2026 · 11 novedades Nueva interfaz del panel, escáner on-premises, Agentic Scan Knowledge, escaneo de múltiples activos, integraciones con Linear y MCP, y compatibilidad con nuevos modelos Nueva interfaz del panel: Cockpit, Focus Mode y paneles personalizados · Atajos de teclado y navegación rápida
Artículos destacados
Ver todos los artículos →
79% frente al 51%: los neobancos independientes quedan atrás en seguridad de aplicaciones
Los neobancos independientes quedan 28.1 puntos porcentuales por detrás de los bancos tradicionales en hallazgos graves de seguridad de aplicaciones, pese a liderar en passkeys y atestación. Nuestro estudio de 2,686 aplicaciones explica la brecha.
12 de noviembre de 2026
Cómo FairPlay protege los binarios de apps iOS, y una debilidad a nivel de cuenta
Cómo cifra Apple FairPlay los binarios de apps iOS, qué está documentado y por qué una credencial...
12 de noviembre de 2026
ARTEX: cómo un framework de pentest con IA gratuito se convirtió en un básico de los atacantes
ARTEX pasó de una publicación en GitHub en julio a brechas bancarias, un compromiso de la cadena ...
13 de noviembre de 2026
Poste.io: ejecución de código root vía informes DMARC (CVE-2026-127027)
Poste.io anterior a 2.5.22 ejecuta un script shell root sobre los adjuntos DMARC, así que un corr...
20 de noviembre de 2026
Leer por tema
Lo último en ingeniería, producto y seguridad
Ingeniería
Ver todos los artículos de Ingeniería →
Así funciona el RASP de código abierto de Ostorlab para aplicaciones móviles
Una aplicación móvil puede ejecutarse en un entorno hostil aunque su binario esté intacto. El RASP de códig...
19 de noviembre de 2026
El coste real de los falsos positivos: cómo calcular el impuesto de ingeniería de los escáneres ruidosos
Los falsos positivos son un problema de capacidad de ingeniería, y no solo de calidad del escáner. Aprenda ...
28 de septiembre de 2026
¿Cuándo un escáner con IA se convierte en un pentest con IA?
Descubra qué diferencia el escaneo potenciado por IA del pentesting con IA, y cómo Ostorlab Deep Agentic Sc...
22 de julio de 2026
Presentamos Mobile ADR: proteja una aplicación móvil sin tocar su código
Ostorlab lanza Mobile ADR, Mobile Application Detection & Response. Suba el APK, AAB o IPA que publicaría, ...
16 de noviembre de 2026
Ostorlab frente al pentesting manual: más hallazgos críticos, menos tiempo y menor costo
Ostorlab informa de más hallazgos críticos, menos tiempo de pruebas y costos de evaluación de entre una déc...
28 de octubre de 2026
Cómo evaluar una aplicación móvil de terceros antes de permitir su uso en la empresa
Una lista de cinco pasos para que los equipos de seguridad evalúen aplicaciones móviles: permisos, rastread...
27 de octubre de 2026
Seguridad
Ver todos los artículos de Seguridad →
Ataques A2B: cómo los atacantes llegan a su backend a través de su aplicación móvil
Un ataque A2B (App-to-Backend) analiza una aplicación móvil pública, extrae sus endpoints de la API y las c...
19 de noviembre de 2026
Seguridad de las aplicaciones de banca móvil, 2025 frente a 2026: qué cambió
Tres de los cuatro fallos que medimos en ambos años son menos frecuentes en 2026. El inicio de sesión biomé...
18 de noviembre de 2026
n0n: qué muestran las pruebas sobre Visa, Mastercard y JPMorgan
n0n incluyó a Visa, Mastercard y JPMorgan Chase con una cuenta atrás de 48 horas. Visa señala a un proveedo...
18 de noviembre de 2026
Novedades
Ver todas las novedadesPrincipios de noviembre de 2026: RASP de código abierto, el informe bancario 2026 y nuevas CVE
17 de noviembre de 2026
Octubre de 2026: de los hallazgos de seguridad a las correcciones probadas
17 de octubre de 2026
The Breach Brief Boletín
Cada dos semanas, análisis de IA ofensiva y ciberseguridad seleccionados por Ostorlab.
Partner Man: el golpe de 100 millones de euros
18 de noviembre de 2026
¿Quién cambió la receta?
4 de noviembre de 2026
Japón: la crisis cibernética se desborda
21 de octubre de 2026
Datos, cortesía de la casa
7 de octubre de 2026