Poste.io: ejecución de código root vía informes DMARC (CVE-2026-127027)
Poste.io anterior a 2.5.22 ejecuta un script shell root sobre los adjuntos DMARC, así que un correo no autenticado puede inyectar comandos (9.2 Crítica).
Resumen
- Poste.io guardaba el correo enviado a
dmarc-reports@<domain>sin comprobar el remitente y después ejecutaba un script root que descomprimía los adjuntos con herramientas shell. - Todas las versiones de Poste.io anteriores a 2.5.22 están afectadas cuando el puerto SMTP 25 es accesible y el servidor acepta correo para la dirección
dmarc-reports@de un dominio alojado. - El registro CVE le asigna una puntuación CVSS v4.0 9.2 Crítica. No se conoce explotación en el mundo real y no está en el catálogo KEV de CISA al 2026-11-20.
- Actualice a 2.5.22 o posterior, actualmente 2.5.26, y recree el contenedor. Consulte "¿Cómo lo corrijo?" para los comandos de las versiones gratuita y PRO.
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que un servidor Poste.io esté expuesto:
- El servidor ejecuta Poste.io anterior a 2.5.22, ya sea la imagen gratuita
analogic/poste.ioo la imagen PROposte.io/mailserver. - El servicio SMTP en el puerto 25 es accesible desde Internet, que es la configuración normal de un servidor de correo que recibe mensajes.
- El servidor acepta correo para
dmarc-reports@en un dominio que aloja. El complemento vulnerable se ejecuta para un destinatario cuya parte local esdmarc-reports. - El atacante puede enviar un correo a esa dirección. No se necesita acceso a un buzón, verificación del remitente ni interacción del usuario.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| Poste.io 2.x | Anteriores a 2.5.22 | 2.5.22 |
El arreglo se publicó en 2.5.22 el 2026-11-04. La versión actual es 2.5.26, publicada el 2026-11-19. El registro CVE le asigna una puntuación CVSS v4.0 9.2. El vector es CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N, y la debilidad es CWE-78. La imagen gratuita analogic/poste.io tenía 26,465,333 descargas de Docker Hub el 2026-11-20. El sitio del proveedor indica que el producto está desplegado en más de 170 países.
Compruebe la versión en ejecución:
# Image tag or digest the container was started from
docker inspect --format '{{.Config.Image}}' mailserver

# Admin dashboard: the sidebar shows the running version
# to a super administrator
El panel de administración es la comprobación fiable de la versión del producto. El comando poste --version muestra la versión del framework de línea de comandos, no la versión de Poste.io.
¿Cómo lo corrijo?
Actualice a 2.5.22 o posterior y recree el contenedor con el mismo directorio de datos. El arreglo está en la ruta de tratamiento del correo, así que descargar la imagen no basta; hay que sustituir el contenedor en ejecución.
- Haga una copia de seguridad del directorio de datos. La actualización rápida no hace ninguna copia.
- Para la imagen gratuita, descargue la versión corregida, detenga y elimine el contenedor antiguo y arranque uno nuevo con las mismas opciones:
docker pull analogic/poste.io:2
docker stop mailserver
docker rm mailserver
docker run --net=host -e TZ=Europe/Prague \
  -v /your-data-dir/data:/data \
  --name mailserver -h mail.example.com \
  -d -t analogic/poste.io:2
- Para la imagen PRO, use
poste.io/mailserver:2en los mismos comandos después dedocker login https://poste.io. - Siga el arranque del nuevo contenedor con
docker logs -f mailserver. El servidor de correo solo está caído mientras se reinicia el contenedor; los remitentes reintentan, así que no se pierde correo. Confirme que la barra lateral de administración muestra la nueva versión antes de cerrar el cambio.
La etiqueta :2 resuelve a la versión 2.x actual, 2.5.26 el 2026-11-20. Fije analogic/poste.io:2.5.26 o poste.io/mailserver:2.5.26 si su despliegue fija etiquetas de imagen. Los comandos están adaptados de la guía de actualización de Poste.io.
Poste.io no publica ningún rodeo de configuración para esta vulnerabilidad. Como solución provisional, rechace el correo a dmarc-reports@ en el borde SMTP o en las reglas de destinatarios del servidor. Eso elimina el punto de entrada pero también detiene la recogida de informes DMARC, y no corrige el script root si otra ruta llega a él.
¿Cuál es la causa raíz?
Un informe agregado DMARC es un documento XML que un sistema de correo receptor envía a la dirección dmarc-reports@ del propietario del dominio. El informe llega como un correo normal, a menudo con un adjunto gzip o zip. Poste.io recoge esos informes para que el propietario del dominio pueda inspeccionar los resultados de autenticación.
El gestor de informes DMARC escribía el mensaje sin procesar en disco. Después ejecutaba un script shell root. Ese script descomprimía los adjuntos con herramientas externas, usando los nombres de archivo y el contenido de los archivos del remitente.
El complemento Haraka vulnerable, opt/haraka-smtp/plugins/queue/dmarc-report-save.js en 2.5.21, se ejecutaba para cualquier destinatario cuya parte local fuera dmarc-reports. Construía la ruta a partir del dominio destinatario, escribía el mensaje y lanzaba el extractor:
const domain = connection.transaction.rcpt_to[0].host;
const dir = '/var/log/dmarc/' + domain;
const file = dir + '/dmarc-report-' + connection.transaction.uuid + ".eml";

// ...

const p = childproc.spawn('/opt/admin/bin/extract-report', [file, dir]);
El extractor, opt/admin/bin/extract-report en 2.5.21, era un script bash de 177 bytes:
#!/usr/bin/env bash

FILE=$1
DIR=$2

cd $DIR

cat $FILE | /usr/bin/munpack -f -q -C $DIR
unzip -o -q -j *.zip
gunzip -q *.gz 2> /dev/null
rm *.zip *.gz *.desc *.eml

chmod 644 *
munpack decodifica las partes MIME y escribe cada adjunto con el nombre de archivo que proporciona el mensaje. El script expande después *.zip, *.gz y * en el shell y pasa los nombres resultantes a unzip, gunzip, rm y chmod, todo como root. El remitente controla los nombres de los adjuntos y el contenido de los archivos, y el script entrega ambos a esas herramientas sin comillas ni validación.
El directorio también se comparte entre mensajes del mismo dominio. Un remitente puede dejar un archivo en el directorio y confiar en un mensaje posterior para que el script lo procese. El script borra los archivos .zip, .gz, .desc y .eml al final, pero ejecuta las herramientas antes de esa limpieza.
El aviso de CERT Polska describe el resultado como inyección de comandos mediante adjuntos manipulados, incluidos nombres de archivo y contenido de archivos. El código corregido confirma el cambio de diseño: elimina el script shell y hace la decodificación en el complemento de correo, con nombres generados y sin herramientas externas.
¿Cómo se explota?
Un atacante no autenticado envía un mensaje a la dirección de informes DMARC con un adjunto diseñado para ser interpretado por el script root.
- El atacante envía un correo a
dmarc-reports@<domain>en el servidor objetivo. - Haraka acepta el mensaje sin verificar el remitente y lo escribe en
/var/log/dmarc/<domain>/dmarc-report-<uuid>.eml. - El complemento lanza
/opt/admin/bin/extract-reportcon el archivo del mensaje y el directorio. - El script root decodifica el adjunto con
munpack, que lo escribe con el nombre de archivo proporcionado por el remitente. - El script ejecuta
unzip,gunzip,rmychmodsobre el directorio. Un nombre de archivo o un contenido de archivo manipulado es interpretado por esos comandos. - El comando se ejecuta como root dentro del contenedor Poste.io.
El aviso no enlaza ninguna prueba de concepto pública. Describe el mecanismo y la versión corregida pero no publica una carga útil, así que este artículo no incluye ninguna.
¿Cómo se desarrolla el ataque?
Un correo normal a la dirección de informes DMARC llega a un script shell root que trata el adjunto como una entrada de comando.
a dmarc-reports@dominio"] --> B["Haraka acepta
sin comprobar remitente"] B --> C["Escribe el mensaje sin procesar
en /var/log/dmarc/dominio/"] C --> D["Lanza extract-report
como root"] D --> E["munpack escribe el adjunto
con el nombre del remitente"] E --> F["unzip, gunzip, chmod, rm
sobre archivos nombrados por el atacante"] F --> G["El comando se ejecuta como root
en el contenedor"]
¿Qué puede hacer un atacante?
Un atacante que puede enviar correo a la dirección de informes DMARC puede ejecutar comandos como root dentro del contenedor Poste.io. El aviso declara ese impacto directamente y no describe una fuga del contenedor.
- Leer y modificar los datos del servidor de correo, incluidos los buzones, la configuración y los certificados guardados en
/data. - Usar la posición de red del contenedor para alcanzar servicios internos disponibles para el servidor de correo.
- Persistir en el contenedor hasta que se recree, y cambiar el flujo de correo o las credenciales.
- Leer la cola de correo y la configuración que el contenedor puede alcanzar, incluidas las credenciales usadas para retransmitir o autenticar correo.
El ataque requiere que el servidor acepte correo para dmarc-reports@ en un dominio alojado y exponga el puerto SMTP 25. El aviso no informa de explotación en el mundo real ni de una prueba de concepto pública. Un servidor que no acepta correo para esa dirección no se alcanza por esta ruta.
¿Por qué funciona la corrección?
El arreglo elimina el script shell root y hace la decodificación dentro del complemento Haraka, de modo que el mensaje nunca llega a un shell y el remitente nunca elige un nombre de archivo.
El complemento corregido en 2.5.22 y posteriores documenta el nuevo diseño en su cabecera:
// Anyone on the internet can mail dmarc-reports@<domain>, so everything here is
// untrusted: attachments are decoded by Haraka's MIME parser and unpacked
// in-process (zlib), no shell and no external tools. File names are generated
// (<transaction uuid>-<n>.xml), never taken from the message, so a sender can't
// pick or pre-claim a name. O_EXCL ('wx') never writes through a symlink.
El complemento ahora lee el flujo del adjunto en un búfer, limita cada adjunto y cada informe descomprimido a 20 MB, y decodifica gzip o zip con zlib en el proceso Node.js:
exports.extract = function (buf) {
    if (buf[0] === 0x1f && buf[1] === 0x8b) return [zlib.gunzipSync(buf, { maxOutputLength: MAX })];
    if (buf.length >= 4 && buf.readUInt32LE(0) === 0x04034b50) return unzip(buf);
    return [buf];
};
Solo acepta un documento cuyo elemento raíz es <feedback>, el informe agregado RFC 7489, y lo escribe con un nombre generado y O_EXCL:
exports.is_report = function (buf) {
    return /^\uFEFF?\s*(<\?xml[^>]*\?>\s*)?(<!--[\s\S]*?-->\s*)*<feedback[\s>]/.test(buf.subarray(0, 4096).toString('utf8'));
};

// ...

fs.writeFileSync(path.join(dir, `${tx.uuid}-${written++}.xml`), xml, { flag: 'wx', mode: 0o644 });
El arreglo es completo para esta ruta. El remitente no puede elegir un nombre de archivo, la descompresión no invoca un shell ni un binario externo, y el contenido que no es un informe se descarta. El script separado clean-dmarcs todavía ejecuta find sobre /data/log/dmarc, pero usa rutas y patrones fijos en lugar de nombres controlados por el remitente.
¿Cómo compruebo si estuve comprometido?
CERT Polska y Poste.io no publican indicadores de compromiso, y no se conoce explotación en el mundo real.
El script vulnerable borraba el .eml y los archivos después de procesarlos, así que un directorio limpio no prueba que el servidor no recibiera el ataque. Revise estas pistas:
- Los registros de correo para mensajes a
dmarc-reports@de remitentes que no reconoce, sobre todo mensajes con adjuntos o nombres de adjunto inusuales. - El contenedor Poste.io para procesos inesperados, conexiones salientes o cambios en archivos bajo
/data. - Archivos bajo
/var/log/dmarc/<domain>/que no sean informes XML o que lleven nombres con metacaracteres de shell o guiones iniciales. - Cambios de autenticación y configuración que no pueda atribuir a un administrador.
Una coincidencia es una pista, no una prueba. Un intento fallido puede dejar solo una línea en el registro de correo y ningún archivo.
Cronología
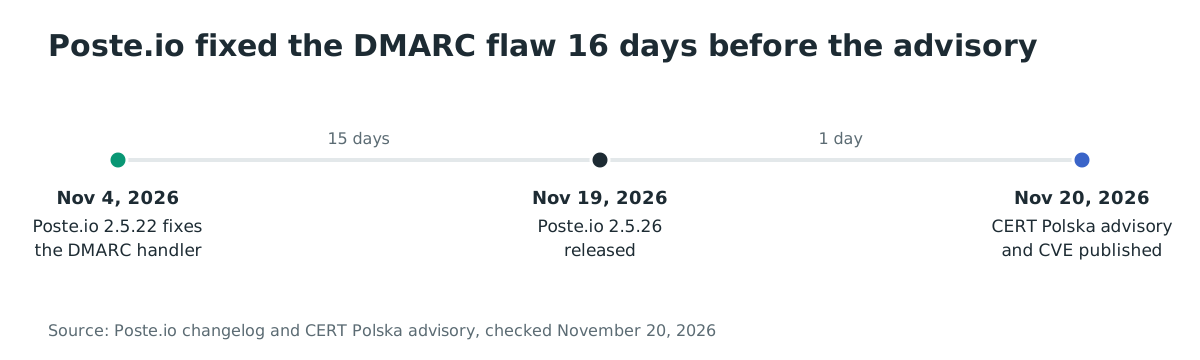
- 2026-11-04: se publica Poste.io 2.5.22 con el arreglo.
- 2026-11-19: se publica Poste.io 2.5.26, la versión actual.
- 2026-11-20: CERT Polska publica el aviso y se publica CVE-2026-127027.
Preguntas frecuentes
¿El atacante necesita un buzón en el servidor?
No. Solo necesita enviar un correo a dmarc-reports@ en un dominio que aloja el servidor. El complemento se ejecuta antes de cualquier autenticación de buzón.
¿La imagen gratuita está afectada igual que la imagen PRO?
Sí. El complemento vulnerable y el extractor root están en la imagen gratuita analogic/poste.io y en la imagen PRO poste.io/mailserver. El arreglo está en 2.5.22 para ambas.
¿Existe una prueba de concepto pública?
No. El aviso describe el mecanismo y la versión corregida pero no publica código de explotación.
¿La falla da acceso al host o solo al contenedor?
El aviso indica comandos arbitrarios como root dentro del contenedor Poste.io. No describe una fuga del contenedor ni un compromiso del host. El contenedor guarda los datos de correo y los certificados montados en /data, así que el impacto dentro del contenedor sigue siendo importante.
¿Puedo desactivar la recogida de informes DMARC en lugar de actualizar?
El aviso no documenta un interruptor compatible. Rechazar el correo a dmarc-reports@ en el borde SMTP elimina el punto de entrada como solución provisional, pero también detiene la recogida de informes y no corrige el script. Actualice a 2.5.22 o posterior.
¿El atacante necesita conocer un dominio alojado?
Sí. El complemento usa el dominio destinatario para construir el directorio y la ruta del informe. El atacante necesita un dominio para el que el servidor acepte correo, lo que suele verse en los registros MX del servidor o en un rebote.
¿La vulnerabilidad es accesible por la interfaz web?
No. El aviso describe la ruta SMTP: un mensaje a dmarc-reports@ activa el gestor. La interfaz web no es el punto de entrada de este CVE.
¿El arreglo cambia cómo se guardan los informes?
Sí. Los informes ahora se guardan como archivos <uuid>-<n>.xml generados tras la validación, en lugar del mensaje sin procesar más los adjuntos extraídos. Revise las herramientas que leen los nombres de archivo antiguos.
Referencias
- CERT Polska, "Vulnerability in Analogic Poste.io software", CVE-2026-127027: https://cert.pl/en/posts/2026/11/CVE-2026-127027 (verificado el 20 de noviembre de 2026)
- CVE Program, CVE-2026-127027: https://www.cve.org/CVERecord?id=CVE-2026-127027 (verificado el 20 de noviembre de 2026)
- Poste.io, registro de cambios: https://poste.io/changelog (verificado el 20 de noviembre de 2026)
- Documentación de Poste.io, "Updating poste.io": https://poste.io/doc/updating (verificado el 20 de noviembre de 2026)
- Docker Hub, etiquetas de
analogic/poste.io, donde se leyeron las capas de las imágenes 2.5.21 y 2.5.22 para el complemento y el scriptextract-report: https://hub.docker.com/r/analogic/poste.io/tags (verificado el 20 de noviembre de 2026) - Docker Hub, etiquetas de
poste.io/mailserver, la imagen PRO: https://hub.docker.com/r/poste.io/mailserver/tags (verificado el 20 de noviembre de 2026) - Página del producto Poste.io: https://poste.io/ (verificado el 20 de noviembre de 2026)
- Docker Hub,
analogic/poste.io: https://hub.docker.com/r/analogic/poste.io (verificado el 20 de noviembre de 2026) - Catálogo de vulnerabilidades explotadas de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (verificado el 20 de noviembre de 2026)