Poste.io DMARC 报告导致 root 远程代码执行,2.5.22 修复(CVE-2026-127027)
Poste.io 2.5.22 之前对 DMARC 报告附件执行 root shell 脚本,因此未认证的电子邮件即可注入命令(9.2 严重)。
TL;DR
- Poste.io 保存发往
dmarc-reports@<domain>的邮件时不验证发件人,随后由 root 脚本用 shell 工具解包附件。 - 当 SMTP 端口 25 可达且服务器接受所托管域名的
dmarc-reports@邮件时,2.5.22 之前的每个 Poste.io 版本都受影响。 - CVE 记录评分为 CVSS v4.0 9.2 严重。未发现实际利用,截至 2026-11-20 未列入 CISA KEV。
- 升级到 2.5.22 或更高版本(当前为 2.5.26)并重新创建容器。免费版和 PRO 版命令见“如何修复?”。
我受影响吗?
Poste.io 服务器必须同时满足以下条件才会暴露:
- 服务器运行 2.5.22 之前的 Poste.io,无论是免费的
analogic/poste.io镜像还是 PRO 的poste.io/mailserver镜像。 - 端口 25 上的 SMTP 服务可从互联网访问,这是接收邮件的邮件服务器的正常配置。
- 服务器接受所托管域名的
dmarc-reports@邮件。易受攻击的插件会为本地部分为dmarc-reports的收件人运行。 - 攻击者可以向该地址发送电子邮件。不需要邮箱登录、发件人验证或用户交互。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| Poste.io 2.x | 早于 2.5.22 | 2.5.22 |
修复于 2026-11-04 在 2.5.22 中发布。当前版本是 2026-11-19 发布的 2.5.26。CVE 记录评分为 CVSS v4.0 9.2。向量为 CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N,弱点为 CWE-78。免费 analogic/poste.io 镜像在 2026-11-20 有 26,465,333 次 Docker Hub 拉取。厂商网站称该产品部署在 170 多个国家。
检查正在运行的版本:
# Image tag or digest the container was started from
docker inspect --format '{{.Config.Image}}' mailserver

# Admin dashboard: the sidebar shows the running version
# to a super administrator
管理仪表板是可靠的产品版本检查方式。poste --version 显示命令行框架版本,而不是 Poste.io 版本。
如何修复?
升级到 2.5.22 或更高版本,并使用相同的数据目录重新创建容器。修复位于邮件处理路径中,因此仅拉取镜像不够,必须替换正在运行的容器。
- 备份数据目录。快速更新不会复制数据。
- 对于免费镜像,拉取修复版本,停止并删除旧容器,然后用相同选项启动新容器:
docker pull analogic/poste.io:2
docker stop mailserver
docker rm mailserver
docker run --net=host -e TZ=Europe/Prague \
  -v /your-data-dir/data:/data \
  --name mailserver -h mail.example.com \
  -d -t analogic/poste.io:2
- 对于 PRO 镜像,在
docker login https://poste.io后,在相同命令中使用poste.io/mailserver:2。 - 用
docker logs -f mailserver观察新容器启动。邮件服务器仅在容器重启期间停机;发件人会重试,因此不会丢失邮件。在结束变更前,确认管理侧边栏显示新版本。
:2 标签解析为当前 2.x 版本,2026-11-20 为 2.5.26。如果部署固定镜像标签,请固定 analogic/poste.io:2.5.26 或 poste.io/mailserver:2.5.26。命令改编自 Poste.io 更新指南。
Poste.io 没有为此漏洞发布配置绕过方法。作为临时措施,在 SMTP 边界或服务器的收件人规则中拒绝发往 dmarc-reports@ 的邮件。这消除了入口,但也停止了 DMARC 报告收集,并且如果另一条路径到达脚本,并不能修复它。
根本原因是什么?
DMARC 聚合报告是接收邮件系统发送到域名所有者 dmarc-reports@ 地址的 XML 文档。报告以普通电子邮件到达,通常带有 gzip 或 zip 附件。Poste.io 收集这些报告,以便域名所有者检查认证结果。
DMARC 报告处理器将原始邮件写入磁盘,然后执行 root shell 脚本,使用发件人提供的文件名和归档内容,通过外部工具解包附件。
2.5.21 中的易受攻击 Haraka 插件 opt/haraka-smtp/plugins/queue/dmarc-report-save.js 会为本地部分为 dmarc-reports 的任何收件人运行。它根据收件人域名构建路径,写入邮件,并启动提取器:
const domain = connection.transaction.rcpt_to[0].host;
const dir = '/var/log/dmarc/' + domain;
const file = dir + '/dmarc-report-' + connection.transaction.uuid + ".eml";

// ...

const p = childproc.spawn('/opt/admin/bin/extract-report', [file, dir]);
2.5.21 中的提取器 opt/admin/bin/extract-report 是一个 177 字节的 bash 脚本:
#!/usr/bin/env bash

FILE=$1
DIR=$2

cd $DIR

cat $FILE | /usr/bin/munpack -f -q -C $DIR
unzip -o -q -j *.zip
gunzip -q *.gz 2> /dev/null
rm *.zip *.gz *.desc *.eml

chmod 644 *
munpack 解码 MIME 部分,并以邮件中提供的文件名写入每个附件。脚本随后在 shell 中展开 *.zip、*.gz 和 *,将结果名称传给 unzip、gunzip、rm 和 chmod,全部以 root 身份运行。发件人控制附件名称和归档内容,脚本将两者未经引用或验证地交给这些工具。
同一域名的邮件共用该目录。发件人可以在目录中留下一个文件,并依靠后续邮件让脚本处理它。脚本最后删除 .zip、.gz、.desc 和 .eml 文件,但工具在该清理之前运行。
CERT Polska 公告将结果描述为通过构造的附件(包括文件名和归档内容)进行命令注入。修复后的代码确认了设计变更:删除 shell 脚本,在邮件插件内完成解码,使用生成的名称,不调用外部工具。
如何被利用?
未认证攻击者向 DMARC 报告地址发送一封带有构造附件的邮件,该附件会被 root 脚本解释。
- 攻击者向目标服务器的
dmarc-reports@<domain>发送电子邮件。 - Haraka 不验证发件人即接受邮件,并将其写入
/var/log/dmarc/<domain>/dmarc-report-<uuid>.eml。 - 插件以邮件文件和目录为参数启动
/opt/admin/bin/extract-report。 - root 脚本用
munpack解码附件,后者以发件人提供的文件名写入。 - 脚本对目录执行
unzip、gunzip、rm和chmod。构造的文件名或归档内容会被这些命令解释。 - 命令在 Poste.io 容器内以 root 身份执行。
公告没有链接公开的概念验证。它说明了机制和修复版本,但没有发布有效载荷,因此本文不包含有效载荷。
攻击如何展开?
一封发往 DMARC 报告地址的普通邮件到达一个将附件视为命令输入的 root shell 脚本。
至 dmarc-reports@domain"] --> B["Haraka 接受
不验证发件人"] B --> C["写入原始邮件
/var/log/dmarc/domain/"] C --> D["以 root 启动
extract-report"] D --> E["munpack 以发件人文件名
写入附件"] E --> F["对攻击者命名的文件
执行 unzip、gunzip、chmod、rm"] F --> G["命令以 root 执行
在容器内"]
攻击者能做什么?
能向 DMARC 报告地址发送邮件的攻击者可以在 Poste.io 容器内以 root 执行命令。公告直接说明了这一影响,没有描述容器逃逸。
- 读取和修改邮件服务器数据,包括
/data下的邮箱、配置和证书。 - 利用容器的网络位置访问邮件服务器可达的内部服务。
- 在容器中被重新创建之前保持持久化,并更改邮件流或凭据。
- 读取容器可达的邮件队列和配置,包括用于中继或认证邮件的凭据。
攻击要求服务器接受所托管域名的 dmarc-reports@ 邮件并暴露 SMTP 端口 25。公告没有报告实际利用或公开的概念验证。不接受该地址邮件的服务器不会通过此路径被触及。
为什么修复有效?
修复删除了 root shell 脚本,并在 Haraka 插件内完成解码,因此邮件永远不会到达 shell,发件人也永远不能选择文件名。
2.5.22 及更高版本的修复插件在头部说明了新设计:
// Anyone on the internet can mail dmarc-reports@<domain>, so everything here is
// untrusted: attachments are decoded by Haraka's MIME parser and unpacked
// in-process (zlib), no shell and no external tools. File names are generated
// (<transaction uuid>-<n>.xml), never taken from the message, so a sender can't
// pick or pre-claim a name. O_EXCL ('wx') never writes through a symlink.
插件现在将附件流读入缓冲区,将每个附件和每个解压后的报告限制在 20 MB,并在 Node.js 进程内用 zlib 解码 gzip 或 zip:
exports.extract = function (buf) {
    if (buf[0] === 0x1f && buf[1] === 0x8b) return [zlib.gunzipSync(buf, { maxOutputLength: MAX })];
    if (buf.length >= 4 && buf.readUInt32LE(0) === 0x04034b50) return unzip(buf);
    return [buf];
};
它只接受根元素为 <feedback> 的文档(RFC 7489 聚合报告),并以生成的名称和 O_EXCL 写入:
exports.is_report = function (buf) {
    return /^\uFEFF?\s*(<\?xml[^>]*\?>\s*)?(<!--[\s\S]*?-->\s*)*<feedback[\s>]/.test(buf.subarray(0, 4096).toString('utf8'));
};

// ...

fs.writeFileSync(path.join(dir, `${tx.uuid}-${written++}.xml`), xml, { flag: 'wx', mode: 0o644 });
修复对此路径是完整的。发件人不能选择文件名,解压不调用 shell 或外部二进制文件,非报告内容会被丢弃。单独的 clean-dmarcs 脚本仍对 /data/log/dmarc 执行 find,但它使用固定路径和模式,而不是发件人控制的名称。
如何检查是否已遭入侵?
CERT Polska 和 Poste.io 没有发布入侵指标,也未发现实际利用。
易受攻击的脚本在处理后删除 .eml 和归档,因此目录干净不能证明服务器未被攻击。请检查以下线索:
- 邮件日志中发往
dmarc-reports@的、来自未知发件人的邮件,尤其是带附件或附件名异常的邮件。 - Poste.io 容器中的异常进程、出站连接或
/data下文件的更改。 /var/log/dmarc/<domain>/下不是 XML 报告的文件,或名称含 shell 元字符或前导连字符的文件。- 无法归因于管理员的认证和配置更改。
命中是线索,不是证据。失败的尝试可能只在邮件日志中留下一行,不留下文件。
时间线
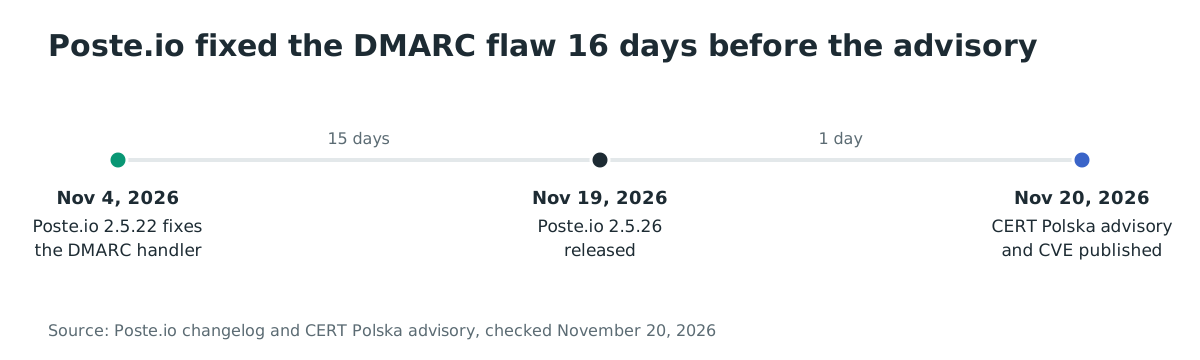
- 2026-11-04:Poste.io 2.5.22 发布,包含修复。
- 2026-11-19:当前版本 Poste.io 2.5.26 发布。
- 2026-11-20:CERT Polska 发布公告,CVE-2026-127027 发布。
常见问题
攻击者需要服务器上的邮箱吗?
不需要。攻击者只需向服务器托管的域名下的 dmarc-reports@ 发送电子邮件。插件在任何邮箱认证之前运行。
免费镜像和 PRO 镜像都受影响吗?
是。易受攻击的插件和 root 提取器同时存在于免费 analogic/poste.io 镜像和 PRO poste.io/mailserver 镜像中。两者的修复都在 2.5.22。
有公开的概念验证吗?
没有。公告描述了机制和修复版本,但没有发布利用代码。
该缺陷能访问主机,还是只能访问容器?
公告说明可在 Poste.io 容器内以 root 执行任意命令。它没有描述容器逃逸或主机被入侵。容器保存着挂载在 /data 的邮件数据和证书,因此容器内的影响仍然很大。
我可以禁用 DMARC 报告收集而不升级吗?
公告没有记录受支持的开关。在 SMTP 边界拒绝发往 dmarc-reports@ 的邮件可作为临时措施消除入口,但也会停止报告收集,并且不能修复脚本。请升级到 2.5.22 或更高版本。
攻击者需要知道一个托管的域名吗?
需要。插件使用收件人域名构建目录和报告路径。攻击者需要一个服务器接受邮件的域名,这通常可以从服务器的 MX 记录或退信中看到。
该漏洞可以通过 Web 界面访问吗?
不能。公告描述的是 SMTP 路径:发往 dmarc-reports@ 的邮件触发处理器。Web 界面不是此 CVE 的入口。
修复会改变报告的存储方式吗?
会。报告现在在验证后以生成的 <uuid>-<n>.xml 文件存储,而不是原始邮件加提取的附件。请检查读取旧文件名的工具。
参考文献
- CERT Polska,“Vulnerability in Analogic Poste.io software”,CVE-2026-127027:https://cert.pl/en/posts/2026/11/CVE-2026-127027(2026 年 11 月 20 日检查)
- CVE Program,CVE-2026-127027:https://www.cve.org/CVERecord?id=CVE-2026-127027(2026 年 11 月 20 日检查)
- Poste.io,变更日志:https://poste.io/changelog(2026 年 11 月 20 日检查)
- Poste.io 文档“Updating poste.io”:https://poste.io/doc/updating(2026 年 11 月 20 日检查)
- Docker Hub,
analogic/poste.io标签,从 2.5.21 和 2.5.22 镜像层读取插件和extract-report源码:https://hub.docker.com/r/analogic/poste.io/tags(2026 年 11 月 20 日检查) - Docker Hub,
poste.io/mailserver标签,PRO 镜像:https://hub.docker.com/r/poste.io/mailserver/tags(2026 年 11 月 20 日检查) - Poste.io 产品页面:https://poste.io/(2026 年 11 月 20 日检查)
- Docker Hub,
analogic/poste.io:https://hub.docker.com/r/analogic/poste.io(2026 年 11 月 20 日检查) - CISA 已知被利用漏洞目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日检查)