Poste.io の DMARC レポート経由の root RCE、2.5.22 で修正(CVE-2026-127027)
Poste.io 2.5.22 より前は DMARC レポートの添付ファイルに root のシェルスクリプトを実行するため、未認証のメールでコマンドを注入できます(9.2 Critical)。
要点
- Poste.io は
dmarc-reports@<domain>に届いたメールを送信者確認なしで保存し、その後 root のスクリプトがシェルツールで添付ファイルを展開していました。 - SMTP ポート 25 が到達可能で、ホストしているドメインの
dmarc-reports@宛てのメールを受け付ける場合、2.5.22 より前のすべての Poste.io が影響を受けます。 - CVE レコードは CVSS v4.0 9.2 Critical と評価しています。実際の悪用は知られておらず、2026-11-20 時点で CISA の KEV には登録されていません。
- 2.5.22 以降(現在は 2.5.26)へアップグレードし、コンテナを作り直してください。無料版と PRO 版のコマンドは「修正方法」を参照してください。
影響を受けますか?
Poste.io サーバーが影響を受けるには、次の条件がすべて満たされる必要があります。
- サーバーが 2.5.22 より前の Poste.io を実行している。無料の
analogic/poste.ioイメージでも PRO のposte.io/mailserverイメージでも同じです。 - SMTP のポート 25 がインターネットから到達可能である。メールを受信するメールサーバーの通常の構成です。
- サーバーがホストしているドメインの
dmarc-reports@宛てのメールを受け付ける。脆弱なプラグインはローカル部分がdmarc-reportsの受信者で実行されます。 - 攻撃者がそのアドレスにメールを送信できる。メールボックスのログイン、送信者確認、ユーザー操作は不要です。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Poste.io 2.x | 2.5.22 より前 | 2.5.22 |
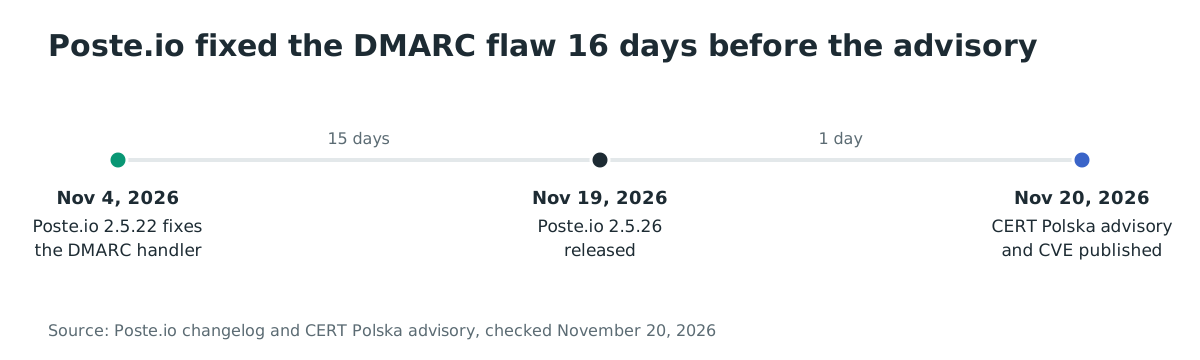
修正は 2026-11-04 に 2.5.22 でリリースされました。現在のリリースは 2026-11-19 に公開された 2.5.26 です。CVE レコードは CVSS v4.0 9.2 と評価しています。ベクトルは CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N で、弱点は CWE-78 です。無料の analogic/poste.io イメージは 2026-11-20 時点で Docker Hub の 26,465,333 回の取得がありました。ベンダーのサイトは 170 か国以上で展開されていると述べています。
実行中のリリースを確認します。
# Image tag or digest the container was started from
docker inspect --format '{{.Config.Image}}' mailserver

# Admin dashboard: the sidebar shows the running version
# to a super administrator
管理ダッシュボードが製品バージョンの確実な確認方法です。poste --version はコマンドラインフレームワークのバージョンを表示し、Poste.io のリリースではありません。
修正方法
2.5.22 以降へアップグレードし、同じデータディレクトリでコンテナを作り直してください。修正はメール処理の経路にあり、イメージを取得するだけでは足りません。実行中のコンテナを置き換える必要があります。
- データディレクトリをバックアップします。クイック更新はコピーを作りません。
- 無料イメージの場合は、修正済みリリースを取得し、古いコンテナを停止・削除して、同じオプションで新しいコンテナを起動します。
docker pull analogic/poste.io:2
docker stop mailserver
docker rm mailserver
docker run --net=host -e TZ=Europe/Prague \
  -v /your-data-dir/data:/data \
  --name mailserver -h mail.example.com \
  -d -t analogic/poste.io:2
- PRO イメージの場合は、
docker login https://poste.ioの後に同じコマンドでposte.io/mailserver:2を使います。 docker logs -f mailserverで新しいコンテナの起動を確認します。メールサーバーが停止するのはコンテナの再起動中だけです。送信者は再試行するため、メールは失われません。変更を閉じる前に、管理サイドバーが新しいリリースを表示していることを確認してください。
:2 タグは現在の 2.x リリース、2026-11-20 時点では 2.5.26 を指します。イメージタグを固定する場合は analogic/poste.io:2.5.26 または poste.io/mailserver:2.5.26 を指定してください。コマンドは Poste.io の更新ガイドを基にしています。
Poste.io はこの脆弱性に対する設定上の回避策を公開していません。暫定策として、SMTP の境界またはサーバーの受信者ルールで dmarc-reports@ 宛てのメールを拒否します。これで入口はなくなりますが、DMARC レポートの収集も止まり、別の経路がスクリプトに到達する場合は修正されません。
根本原因は何ですか?
DMARC 集約レポートは、受信側のメールシステムがドメイン所有者の dmarc-reports@ アドレスに送る XML 文書です。レポートは通常のメールとして届き、多くの場合 gzip または zip の添付ファイルがあります。Poste.io はこれらのレポートを収集し、ドメイン所有者が認証結果を確認できるようにします。
DMARC レポートハンドラは生のメッセージをディスクに書き、その後 root のシェルスクリプトを実行して、送信者のファイル名とアーカイブ内容を使って外部ツールで添付ファイルを展開していました。
2.5.21 の脆弱な Haraka プラグイン opt/haraka-smtp/plugins/queue/dmarc-report-save.js は、ローカル部分が dmarc-reports の受信者で実行されました。受信者ドメインからパスを組み立て、メッセージを書き、抽出プログラムを起動しました。
const domain = connection.transaction.rcpt_to[0].host;
const dir = '/var/log/dmarc/' + domain;
const file = dir + '/dmarc-report-' + connection.transaction.uuid + ".eml";

// ...

const p = childproc.spawn('/opt/admin/bin/extract-report', [file, dir]);
2.5.21 の抽出プログラム opt/admin/bin/extract-report は 177 バイトの bash スクリプトでした。
#!/usr/bin/env bash

FILE=$1
DIR=$2

cd $DIR

cat $FILE | /usr/bin/munpack -f -q -C $DIR
unzip -o -q -j *.zip
gunzip -q *.gz 2> /dev/null
rm *.zip *.gz *.desc *.eml

chmod 644 *
munpack は MIME パートをデコードし、メッセージで指定されたファイル名で各添付ファイルを書き込みます。スクリプトはその後、シェルで *.zip、*.gz、* を展開し、結果の名前を unzip、gunzip、rm、chmod に渡します。すべて root で実行されます。送信者が添付ファイル名とアーカイブ内容を制御し、スクリプトは引用も検証もせずに両方をツールに渡します。
ディレクトリは同じドメインのメッセージ間で共有されます。送信者はディレクトリにファイルを残し、後のメッセージでスクリプトにそれを処理させることができます。スクリプトは最後に .zip、.gz、.desc、.eml ファイルを削除しますが、ツールはそのクリーンアップより前に実行されます。
CERT Polska のアドバイザリは、この結果を細工した添付ファイル(ファイル名やアーカイブ内容)によるコマンドインジェクションと説明しています。修正されたコードは設計変更を裏付けています。シェルスクリプトを削除し、メールプラグイン内でデコードを行うようにし、名前を生成し、外部ツールを使いません。
どのように悪用されますか?
未認証の攻撃者が、root スクリプトに解釈させるよう細工した添付ファイルを付けて DMARC レポートアドレスにメッセージを送ります。
- 攻撃者が対象サーバーの
dmarc-reports@<domain>にメールを送ります。 - Haraka は送信者を確認せずにメッセージを受け入れ、
/var/log/dmarc/<domain>/dmarc-report-<uuid>.emlに書き込みます。 - プラグインがメッセージファイルとディレクトリを引数に
/opt/admin/bin/extract-reportを起動します。 - root スクリプトが
munpackで添付ファイルをデコードし、送信者が指定したファイル名で書き込みます。 - スクリプトがディレクトリに対して
unzip、gunzip、rm、chmodを実行します。細工したファイル名やアーカイブ内容がこれらのコマンドに解釈されます。 - コマンドが Poste.io コンテナ内で root として実行されます。
アドバイザリには公開された概念実証へのリンクはありません。メカニズムと修正バージョンは示されていますが、ペイロードは公開されていないため、この記事にも含めていません。
攻撃の流れは?
DMARC レポートアドレスへの通常のメールが、添付ファイルをコマンド入力として扱う root のシェルスクリプトに到達します。
dmarc-reports@domain 宛て"] --> B["Haraka が受け入れ
送信者確認なし"] B --> C["生のメッセージを書き込み
/var/log/dmarc/domain/"] C --> D["extract-report を起動
root として"] D --> E["munpack が添付を書き込み
送信者のファイル名で"] E --> F["unzip、gunzip、chmod、rm
攻撃者が名付けたファイルに実行"] F --> G["コマンドが root として実行
コンテナ内で"]
攻撃者に何ができますか?
DMARC レポートアドレスにメールを送れる攻撃者は、Poste.io コンテナ内で root としてコマンドを実行できます。アドバイザリはこの影響を直接述べており、コンテナ脱出は説明していません。
/dataに保存されたメールボックス、設定、証明書など、メールサーバーのデータを読み取り、変更できます。- コンテナのネットワーク位置を使って、メールサーバーから到達できる内部サービスにアクセスできます。
- コンテナが作り直されるまで永続化し、メールフローや資格情報を変更できます。
- コンテナから到達できるメールキューと設定、メールの中継や認証に使う資格情報を読み取れます。
攻撃には、サーバーがホストするドメインの dmarc-reports@ 宛てのメールを受け付け、SMTP ポート 25 を公開している必要があります。アドバイザリは実際の悪用や公開された概念実証を報告していません。そのアドレス宛てのメールを受け付けないサーバーは、この経路では到達されません。
修正が機能する理由
修正は root のシェルスクリプトを削除し、Haraka プラグイン内でデコードを行うため、メッセージがシェルに到達せず、送信者がファイル名を選ぶこともありません。
2.5.22 以降の修正済みプラグインは、新しい設計をヘッダーで説明しています。
// Anyone on the internet can mail dmarc-reports@<domain>, so everything here is
// untrusted: attachments are decoded by Haraka's MIME parser and unpacked
// in-process (zlib), no shell and no external tools. File names are generated
// (<transaction uuid>-<n>.xml), never taken from the message, so a sender can't
// pick or pre-claim a name. O_EXCL ('wx') never writes through a symlink.
プラグインは添付ファイルのストリームをバッファに読み込み、各添付ファイルと展開後の各レポートを 20 MB に制限し、Node.js プロセス内で zlib を使って gzip または zip をデコードします。
exports.extract = function (buf) {
    if (buf[0] === 0x1f && buf[1] === 0x8b) return [zlib.gunzipSync(buf, { maxOutputLength: MAX })];
    if (buf.length >= 4 && buf.readUInt32LE(0) === 0x04034b50) return unzip(buf);
    return [buf];
};
ルート要素が <feedback> の文書(RFC 7489 の集約レポート)だけを受け入れ、生成した名前で O_EXCL を使って書き込みます。
exports.is_report = function (buf) {
    return /^\uFEFF?\s*(<\?xml[^>]*\?>\s*)?(<!--[\s\S]*?-->\s*)*<feedback[\s>]/.test(buf.subarray(0, 4096).toString('utf8'));
};

// ...

fs.writeFileSync(path.join(dir, `${tx.uuid}-${written++}.xml`), xml, { flag: 'wx', mode: 0o644 });
修正はこの経路に対して完全です。送信者はファイル名を選べず、展開はシェルも外部バイナリも呼び出さず、レポートでない内容は破棄されます。別の clean-dmarcs スクリプトは今も /data/log/dmarc に対して find を実行しますが、送信者が制御する名前ではなく固定のパスとパターンを使います。
侵害されたかどうかを確認するには?
CERT Polska と Poste.io は侵害の指標を公開しておらず、実際の悪用も知られていません。
脆弱なスクリプトは処理後に .eml とアーカイブを削除したため、ディレクトリがきれいでも攻撃を受けなかった証拠にはなりません。次の手がかりを確認してください。
dmarc-reports@宛ての、見覚えのない送信者からのメール、特に添付ファイルや異常な添付ファイル名を持つもの。- Poste.io コンテナの予期しないプロセス、外向き接続、
/data下のファイル変更。 /var/log/dmarc/<domain>/下で XML レポートでないファイル、またはシェルのメタ文字や先頭のダッシュを含む名前のファイル。- 管理者に説明できない認証や設定の変更。
一致は手がかりであり、証拠ではありません。失敗した試行はメールログの 1 行だけを残し、ファイルを残さないことがあります。
年表
- 2026-11-04: 修正を含む Poste.io 2.5.22 がリリースされました。
- 2026-11-19: 現在のリリースである Poste.io 2.5.26 が公開されました。
- 2026-11-20: CERT Polska がアドバイザリを公開し、CVE-2026-127027 が公開されました。
よくある質問
攻撃者にはサーバー上のメールボックスが必要ですか?
いいえ。サーバーがホストするドメインの dmarc-reports@ にメールを送るだけで十分です。プラグインはメールボックス認証より前に実行されます。
無料イメージも PRO イメージも影響を受けますか?
はい。脆弱なプラグインと root の抽出プログラムは、無料の analogic/poste.io イメージと PRO の poste.io/mailserver イメージの両方にあります。修正は両方とも 2.5.22 です。
公開された概念実証はありますか?
いいえ。アドバイザリはメカニズムと修正バージョンを説明していますが、悪用コードは公開していません。
この欠陥はホストへのアクセスを与えますか、それともコンテナだけですか?
アドバイザリは Poste.io コンテナ内での root としての任意コマンド実行を述べています。コンテナ脱出やホストの侵害は説明していません。コンテナには /data にマウントされたメールデータと証明書があるため、コンテナ内の影響は依然として重大です。
アップグレードせずに DMARC レポートの収集を無効にできますか?
アドバイザリはサポートされた切り替えを文書化していません。SMTP の境界で dmarc-reports@ 宛てのメールを拒否すると入口はなくなりますが、レポート収集も止まり、スクリプトは修正されません。2.5.22 以降へアップグレードしてください。
攻撃者にはホストされているドメインを知る必要がありますか?
はい。プラグインは受信者ドメインを使ってディレクトリとレポートのパスを組み立てます。攻撃者にはサーバーがメールを受け付けるドメインが必要で、それは通常サーバーの MX レコードやバウンスから分かります。
この脆弱性は Web インターフェースから到達できますか?
いいえ。アドバイザリは SMTP の経路を説明しています。dmarc-reports@ へのメッセージがハンドラを起動します。Web インターフェースはこの CVE の入口ではありません。
修正はレポートの保存方法を変えますか?
はい。レポートは検証後に生成された <uuid>-<n>.xml ファイルとして保存され、生のメッセージと抽出された添付ファイルの形ではなくなりました。古いファイル名を読むツールを確認してください。
参考資料
- CERT Polska、「Vulnerability in Analogic Poste.io software」、CVE-2026-127027:https://cert.pl/en/posts/2026/11/CVE-2026-127027(2026 年 11 月 20 日確認)
- CVE Program、CVE-2026-127027:https://www.cve.org/CVERecord?id=CVE-2026-127027(2026 年 11 月 20 日確認)
- Poste.io、変更履歴:https://poste.io/changelog(2026 年 11 月 20 日確認)
- Poste.io ドキュメント「Updating poste.io」:https://poste.io/doc/updating(2026 年 11 月 20 日確認)
- Docker Hub、
analogic/poste.ioのタグ。2.5.21 と 2.5.22 のイメージレイヤーからプラグインとextract-reportのソースを読み取りました:https://hub.docker.com/r/analogic/poste.io/tags(2026 年 11 月 20 日確認) - Docker Hub、
poste.io/mailserverのタグ、PRO イメージ:https://hub.docker.com/r/poste.io/mailserver/tags(2026 年 11 月 20 日確認) - Poste.io 製品ページ:https://poste.io/(2026 年 11 月 20 日確認)
- Docker Hub、
analogic/poste.io:https://hub.docker.com/r/analogic/poste.io(2026 年 11 月 20 日確認) - CISA の既知の悪用された脆弱性カタログ:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日確認)