Poste.io : exécution de code root via les rapports DMARC (CVE-2026-127027)
Poste.io avant 2.5.22 exécute un script shell root sur les pièces jointes DMARC, donc un e-mail non authentifié peut injecter des commandes (9,2 Critique).
En bref
- Poste.io enregistrait le courrier envoyé à
dmarc-reports@<domain>sans vérifier l'expéditeur, puis exécutait un script root qui décompressait les pièces jointes avec des outils shell. - Toutes les versions de Poste.io antérieures à 2.5.22 sont concernées lorsque le port SMTP 25 est joignable et que le serveur accepte le courrier pour l'adresse
dmarc-reports@d'un domaine hébergé. - La fiche CVE lui attribue un score CVSS v4.0 de 9,2 Critique. Aucune exploitation en conditions réelles n'est connue, et la faille n'est pas dans le catalogue KEV de la CISA au 2026-11-20.
- Mettez à niveau vers 2.5.22 ou une version ultérieure, actuellement 2.5.26, et recréez le conteneur. Voir « Comment corriger ? » pour les commandes des versions gratuite et PRO.
Suis-je concerné ?
Toutes ces conditions doivent être réunies pour qu'un serveur Poste.io soit exposé :
- Le serveur exécute Poste.io antérieur à 2.5.22, que ce soit l'image gratuite
analogic/poste.ioou l'image PROposte.io/mailserver. - Le service SMTP sur le port 25 est joignable depuis Internet, ce qui est la configuration normale d'un serveur de messagerie qui reçoit du courrier.
- Le serveur accepte le courrier pour
dmarc-reports@sur un domaine qu'il héberge. Le greffon vulnérable s'exécute pour un destinataire dont la partie locale estdmarc-reports. - L'attaquant peut envoyer un e-mail à cette adresse. Aucune connexion à une boîte, vérification de l'expéditeur ou interaction de l'utilisateur n'est nécessaire.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| Poste.io 2.x | Antérieures à 2.5.22 | 2.5.22 |
Le correctif est sorti dans 2.5.22 le 2026-11-04. La version actuelle est 2.5.26, publiée le 2026-11-19. La fiche CVE lui attribue un score CVSS v4.0 de 9,2. Le vecteur est CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N, et la faiblesse est CWE-78. L'image gratuite analogic/poste.io comptait 26 465 333 téléchargements Docker Hub au 2026-11-20. Le site de l'éditeur indique que le produit est déployé dans plus de 170 pays.
Vérifiez la version en cours d'exécution :
# Image tag or digest the container was started from
docker inspect --format '{{.Config.Image}}' mailserver

# Admin dashboard: the sidebar shows the running version
# to a super administrator
Le tableau de bord d'administration est la vérification fiable de la version du produit. La commande poste --version affiche la version du framework de ligne de commande, pas la version de Poste.io.
Comment corriger ?
Mettez à niveau vers 2.5.22 ou une version ultérieure et recréez le conteneur avec le même répertoire de données. Le correctif se trouve dans le chemin de traitement du courrier, donc tirer l'image ne suffit pas ; le conteneur en cours d'exécution doit être remplacé.
- Sauvegardez le répertoire de données. La mise à jour rapide n'en fait aucune copie.
- Pour l'image gratuite, tirez la version corrigée, arrêtez et supprimez l'ancien conteneur, puis démarrez-en un nouveau avec les mêmes options :
docker pull analogic/poste.io:2
docker stop mailserver
docker rm mailserver
docker run --net=host -e TZ=Europe/Prague \
  -v /your-data-dir/data:/data \
  --name mailserver -h mail.example.com \
  -d -t analogic/poste.io:2
- Pour l'image PRO, utilisez
poste.io/mailserver:2dans les mêmes commandes aprèsdocker login https://poste.io. - Surveillez le démarrage du nouveau conteneur avec
docker logs -f mailserver. Le serveur de messagerie n'est indisponible que pendant le redémarrage du conteneur ; les expéditeurs réessaient, donc aucun courrier n'est perdu. Confirmez que la barre latérale d'administration affiche la nouvelle version avant de clore le changement.
L'étiquette :2 résout vers la version 2.x actuelle, 2.5.26 au 2026-11-20. Épinglez analogic/poste.io:2.5.26 ou poste.io/mailserver:2.5.26 si votre déploiement épingle les étiquettes d'image. Les commandes sont adaptées du guide de mise à jour de Poste.io.
Poste.io ne publie aucun contournement de configuration pour cette faille. Comme solution provisoire, rejetez le courrier vers dmarc-reports@ à la périphérie SMTP ou dans les règles de destinataires du serveur. Cela supprime le point d'entrée mais arrête aussi la collecte des rapports DMARC, et cela ne corrige pas le script root si un autre chemin l'atteint.
Quelle est la cause racine ?
Un rapport agrégé DMARC est un document XML qu'un système de messagerie récepteur envoie à l'adresse dmarc-reports@ du propriétaire du domaine. Le rapport arrive sous forme d'e-mail normal, souvent avec une pièce jointe gzip ou zip. Poste.io collecte ces rapports pour que le propriétaire du domaine puisse inspecter les résultats d'authentification.
Le gestionnaire de rapports DMARC écrivait le message brut sur le disque. Il exécutait ensuite un script shell root. Ce script décompressait les pièces jointes avec des outils externes, en utilisant les noms de fichiers et le contenu des archives fournis par l'expéditeur.
Le greffon Haraka vulnérable, opt/haraka-smtp/plugins/queue/dmarc-report-save.js dans 2.5.21, s'exécutait pour tout destinataire dont la partie locale était dmarc-reports. Il construisait le chemin à partir du domaine destinataire, écrivait le message et lançait l'extracteur :
const domain = connection.transaction.rcpt_to[0].host;
const dir = '/var/log/dmarc/' + domain;
const file = dir + '/dmarc-report-' + connection.transaction.uuid + ".eml";

// ...

const p = childproc.spawn('/opt/admin/bin/extract-report', [file, dir]);
L'extracteur, opt/admin/bin/extract-report dans 2.5.21, était un script bash de 177 octets :
#!/usr/bin/env bash

FILE=$1
DIR=$2

cd $DIR

cat $FILE | /usr/bin/munpack -f -q -C $DIR
unzip -o -q -j *.zip
gunzip -q *.gz 2> /dev/null
rm *.zip *.gz *.desc *.eml

chmod 644 *
munpack décode les parties MIME et écrit chaque pièce jointe sous le nom de fichier fourni dans le message. Le script développe ensuite *.zip, *.gz et * dans le shell et transmet les noms résultants à unzip, gunzip, rm et chmod, le tout en root. L'expéditeur contrôle les noms des pièces jointes et le contenu des archives, et le script donne les deux à ces outils sans citation ni validation.
Le répertoire est aussi partagé entre les messages d'un même domaine. Un expéditeur peut laisser un fichier dans le répertoire et compter sur un message ultérieur pour déclencher le script dessus. Le script supprime les fichiers .zip, .gz, .desc et .eml à la fin, mais il exécute les outils avant ce nettoyage.
L'avis de CERT Polska décrit le résultat comme une injection de commandes via des pièces jointes forgées, notamment des noms de fichiers et le contenu des archives. Le code corrigé confirme le changement de conception : il supprime le script shell et effectue le décodage dans le greffon de messagerie, avec des noms générés et sans outils externes.
Comment la faille est-elle exploitée ?
Un attaquant non authentifié envoie un message à l'adresse des rapports DMARC avec une pièce jointe conçue pour être interprétée par le script root.
- L'attaquant envoie un e-mail à
dmarc-reports@<domain>sur le serveur cible. - Haraka accepte le message sans vérifier l'expéditeur et l'écrit dans
/var/log/dmarc/<domain>/dmarc-report-<uuid>.eml. - Le greffon lance
/opt/admin/bin/extract-reportavec le fichier du message et le répertoire. - Le script root décode la pièce jointe avec
munpack, qui l'écrit sous le nom de fichier fourni par l'expéditeur. - Le script exécute
unzip,gunzip,rmetchmodsur le répertoire. Un nom de fichier ou un contenu d'archive forgé est interprété par ces commandes. - La commande s'exécute en root dans le conteneur Poste.io.
Aucune preuve de concept publique n'est liée dans l'avis. L'avis énonce le mécanisme et la version corrigée mais ne publie pas de charge utile, donc cet article n'en contient pas.
Comment se déroule l'attaque ?
Un e-mail ordinaire vers l'adresse des rapports DMARC atteint un script shell root qui traite la pièce jointe comme une entrée de commande.
à dmarc-reports@domaine"] --> B["Haraka accepte
sans vérifier l'expéditeur"] B --> C["Écrit le message brut
dans /var/log/dmarc/domaine/"] C --> D["Lance extract-report
en root"] D --> E["munpack écrit la pièce jointe
avec le nom de l'expéditeur"] E --> F["unzip, gunzip, chmod, rm
sur les fichiers nommés par l'attaquant"] F --> G["La commande s'exécute en root
dans le conteneur"]
Que peut faire un attaquant ?
Un attaquant qui peut envoyer du courrier à l'adresse des rapports DMARC peut exécuter des commandes en root dans le conteneur Poste.io. L'avis énonce directement cet impact et ne décrit pas d'évasion du conteneur.
- Lire et modifier les données du serveur de messagerie, notamment les boîtes, la configuration et les certificats stockés sous
/data. - Utiliser la position réseau du conteneur pour atteindre des services internes accessibles au serveur de messagerie.
- Persister dans le conteneur jusqu'à sa recréation, et modifier le flux de courrier ou les identifiants.
- Lire la file d'attente et la configuration accessibles au conteneur, notamment les identifiants utilisés pour relayer ou authentifier le courrier.
L'attaque exige que le serveur accepte le courrier pour dmarc-reports@ sur un domaine hébergé et expose le port SMTP 25. L'avis ne signale aucune exploitation en conditions réelles ni preuve de concept publique. Un serveur qui n'accepte pas le courrier pour cette adresse n'est pas atteint par ce chemin.
Pourquoi le correctif fonctionne-t-il ?
Le correctif supprime le script shell root et effectue le décodage dans le greffon Haraka, afin que le message n'atteigne jamais un shell et que l'expéditeur ne choisisse jamais un nom de fichier.
Le greffon corrigé dans 2.5.22 et les versions ultérieures documente la nouvelle conception dans son en-tête :
// Anyone on the internet can mail dmarc-reports@<domain>, so everything here is
// untrusted: attachments are decoded by Haraka's MIME parser and unpacked
// in-process (zlib), no shell and no external tools. File names are generated
// (<transaction uuid>-<n>.xml), never taken from the message, so a sender can't
// pick or pre-claim a name. O_EXCL ('wx') never writes through a symlink.
Le greffon lit désormais le flux de la pièce jointe dans un tampon. Il limite chaque pièce jointe et chaque rapport décompressé à 20 Mo, et décode gzip ou zip avec zlib dans le processus Node.js :
exports.extract = function (buf) {
    if (buf[0] === 0x1f && buf[1] === 0x8b) return [zlib.gunzipSync(buf, { maxOutputLength: MAX })];
    if (buf.length >= 4 && buf.readUInt32LE(0) === 0x04034b50) return unzip(buf);
    return [buf];
};
Il n'accepte qu'un document dont l'élément racine est <feedback>, le rapport agrégé RFC 7489, et l'écrit sous un nom généré avec O_EXCL :
exports.is_report = function (buf) {
    return /^\uFEFF?\s*(<\?xml[^>]*\?>\s*)?(<!--[\s\S]*?-->\s*)*<feedback[\s>]/.test(buf.subarray(0, 4096).toString('utf8'));
};

// ...

fs.writeFileSync(path.join(dir, `${tx.uuid}-${written++}.xml`), xml, { flag: 'wx', mode: 0o644 });
Le correctif est complet pour ce chemin. L'expéditeur ne peut pas choisir un nom de fichier, la décompression n'invoque ni shell ni binaire externe, et le contenu qui n'est pas un rapport est ignoré. Le script séparé clean-dmarcs exécute encore find sur /data/log/dmarc, mais il utilise des chemins et des motifs fixes plutôt que des noms contrôlés par l'expéditeur.
Comment vérifier si j'ai été compromis ?
CERT Polska et Poste.io ne publient aucun indicateur de compromission, et aucune exploitation en conditions réelles n'est connue.
Le script vulnérable supprimait le .eml et les archives après traitement, donc un répertoire propre ne prouve pas que le serveur n'a pas été touché. Vérifiez plutôt ces pistes :
- Les journaux de messagerie pour les messages vers
dmarc-reports@provenant d'expéditeurs inconnus, en particulier les messages avec pièces jointes ou noms de pièces jointes inhabituels. - Le conteneur Poste.io pour des processus inattendus, des connexions sortantes ou des modifications de fichiers sous
/data. - Les fichiers sous
/var/log/dmarc/<domain>/qui ne sont pas des rapports XML ou qui portent des noms avec des métacaractères shell ou des tirets initiaux. - Les changements d'authentification et de configuration que vous ne pouvez pas attribuer à un administrateur.
Une correspondance est une piste, pas une preuve. Une tentative échouée peut ne laisser qu'une ligne de journal de messagerie et aucun fichier.
Chronologie
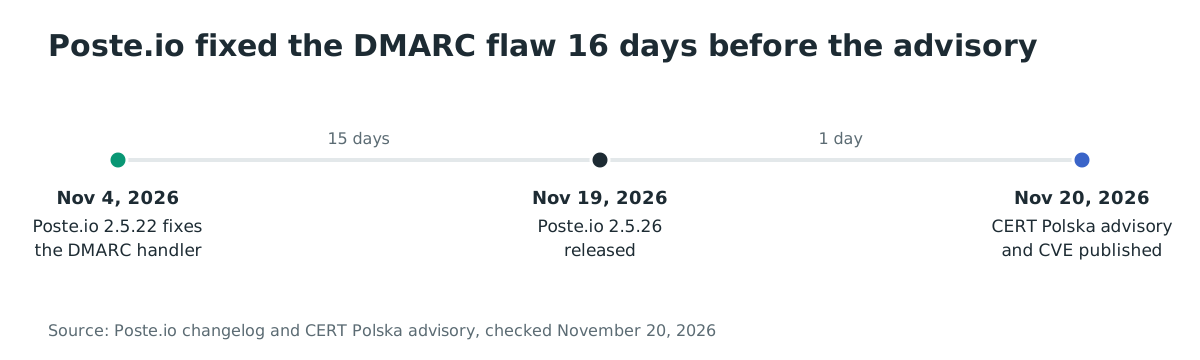
- 2026-11-04 : Poste.io 2.5.22 est publié avec le correctif.
- 2026-11-19 : Poste.io 2.5.26, la version actuelle, est publié.
- 2026-11-20 : CERT Polska publie l'avis et CVE-2026-127027 est publiée.
FAQ
L'attaquant a-t-il besoin d'une boîte sur le serveur ?
Non. L'attaquant doit seulement envoyer un e-mail à dmarc-reports@ sur un domaine hébergé par le serveur. Le greffon s'exécute avant toute authentification de boîte.
L'image gratuite est-elle concernée comme l'image PRO ?
Oui. Le greffon vulnérable et l'extracteur root se trouvent dans l'image gratuite analogic/poste.io et dans l'image PRO poste.io/mailserver. Le correctif est dans 2.5.22 pour les deux.
Existe-t-il une preuve de concept publique ?
Non. L'avis décrit le mécanisme et la version corrigée mais ne publie aucun code d'exploitation.
La faille donne-t-elle accès à l'hôte ou seulement au conteneur ?
L'avis indique des commandes arbitraires en root dans le conteneur Poste.io. Il ne décrit pas d'évasion de conteneur ni de compromission de l'hôte. Le conteneur contient les données de messagerie et les certificats montés sous /data, donc l'impact dans le conteneur reste important.
Puis-je désactiver la collecte des rapports DMARC au lieu de mettre à niveau ?
L'avis ne documente pas d'interrupteur pris en charge. Rejeter le courrier vers dmarc-reports@ à la périphérie SMTP supprime le point d'entrée comme solution provisoire, mais arrête aussi la collecte des rapports et ne corrige pas le script. Mettez à niveau vers 2.5.22 ou une version ultérieure.
L'attaquant doit-il connaître un domaine hébergé ?
Oui. Le greffon utilise le domaine destinataire pour construire le répertoire et le chemin du rapport. L'attaquant a besoin d'un domaine pour lequel le serveur accepte le courrier, ce qui est généralement visible dans les enregistrements MX du serveur ou dans un rebond.
La faille est-elle accessible par l'interface web ?
Non. L'avis décrit le chemin SMTP : un message à dmarc-reports@ déclenche le gestionnaire. L'interface web n'est pas le point d'entrée de cette CVE.
Le correctif change-t-il le stockage des rapports ?
Oui. Les rapports sont désormais stockés sous forme de fichiers <uuid>-<n>.xml générés après validation, plutôt que sous forme de message brut et de pièces jointes extraites. Vérifiez les outils qui lisent les anciens noms de fichiers.
Références
- CERT Polska, « Vulnerability in Analogic Poste.io software », CVE-2026-127027 : https://cert.pl/en/posts/2026/11/CVE-2026-127027 (vérifié le 20 novembre 2026)
- CVE Program, CVE-2026-127027 : https://www.cve.org/CVERecord?id=CVE-2026-127027 (vérifié le 20 novembre 2026)
- Poste.io, journal des modifications : https://poste.io/changelog (vérifié le 20 novembre 2026)
- Documentation Poste.io, « Updating poste.io » : https://poste.io/doc/updating (vérifié le 20 novembre 2026)
- Docker Hub, étiquettes
analogic/poste.io, où les couches des images 2.5.21 et 2.5.22 ont été lues pour le greffon et le scriptextract-report: https://hub.docker.com/r/analogic/poste.io/tags (vérifié le 20 novembre 2026) - Docker Hub, étiquettes
poste.io/mailserver, l'image PRO : https://hub.docker.com/r/poste.io/mailserver/tags (vérifié le 20 novembre 2026) - Page produit Poste.io : https://poste.io/ (vérifié le 20 novembre 2026)
- Docker Hub,
analogic/poste.io: https://hub.docker.com/r/analogic/poste.io (vérifié le 20 novembre 2026) - Catalogue des vulnérabilités exploitées de la CISA : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 20 novembre 2026)