我们的 AI 引擎 Neutron 在加州大学伯克利分校的 CyberGym 基准测试中取得了 97.1% 的成绩。 了解更多

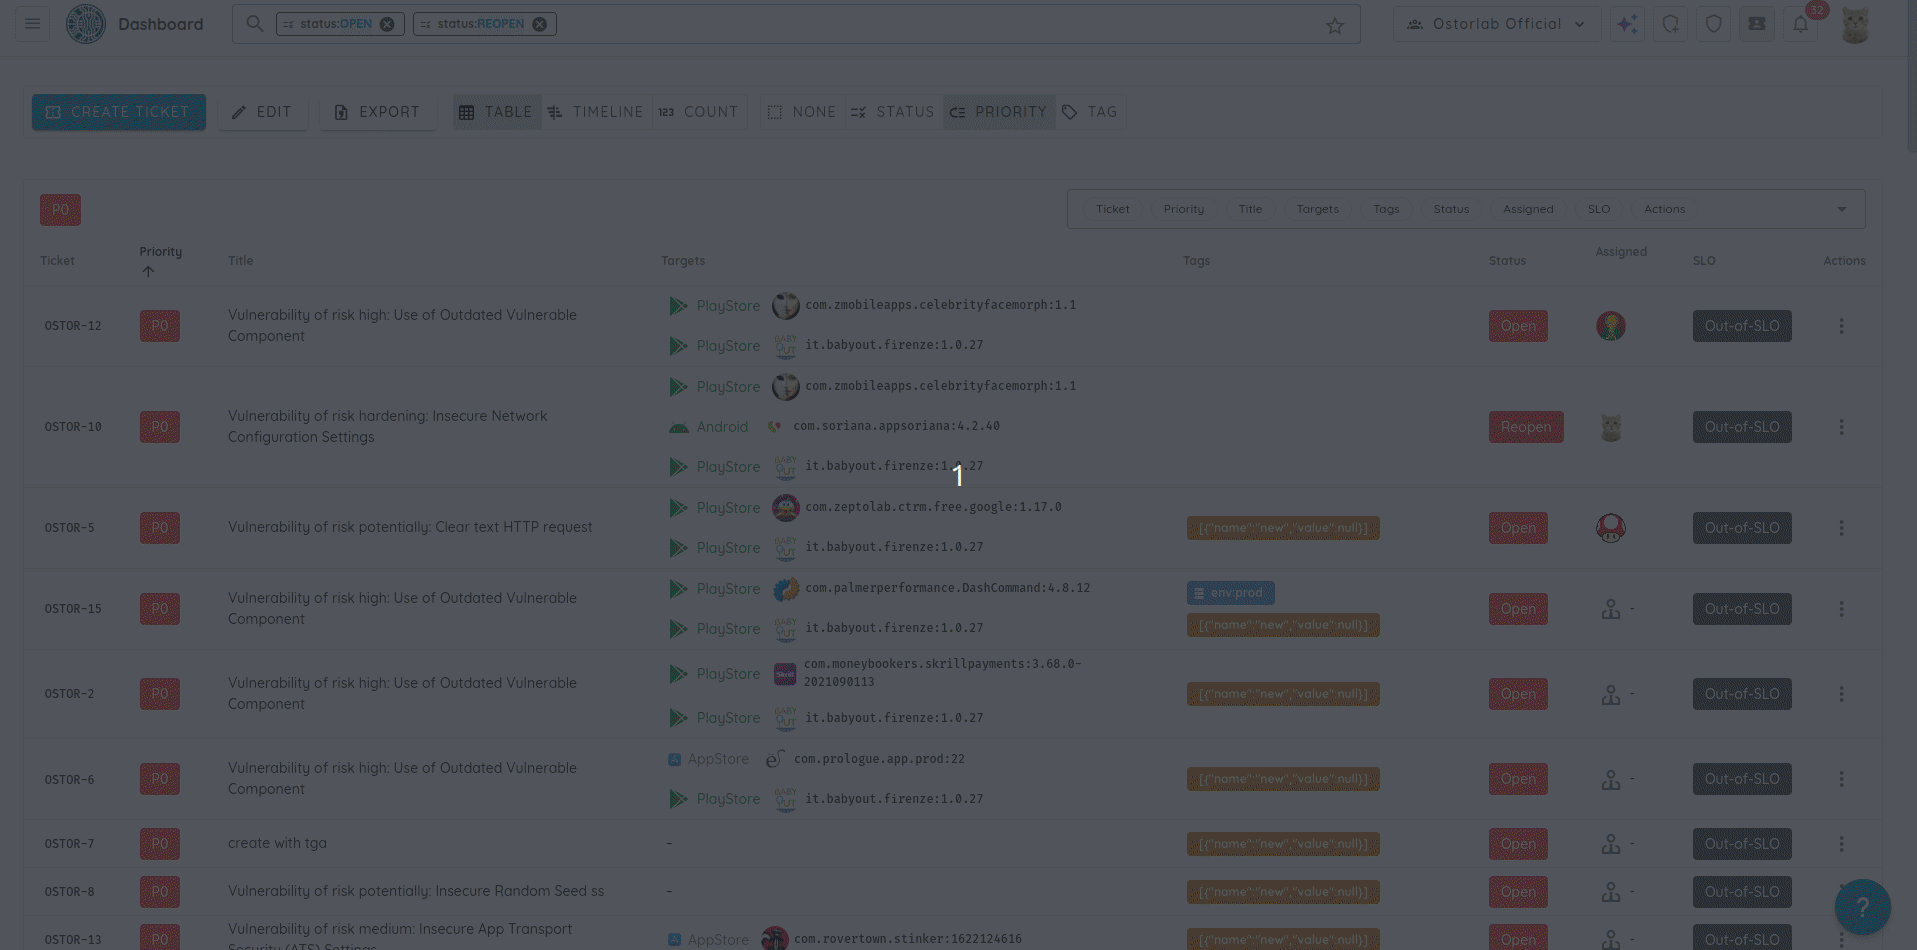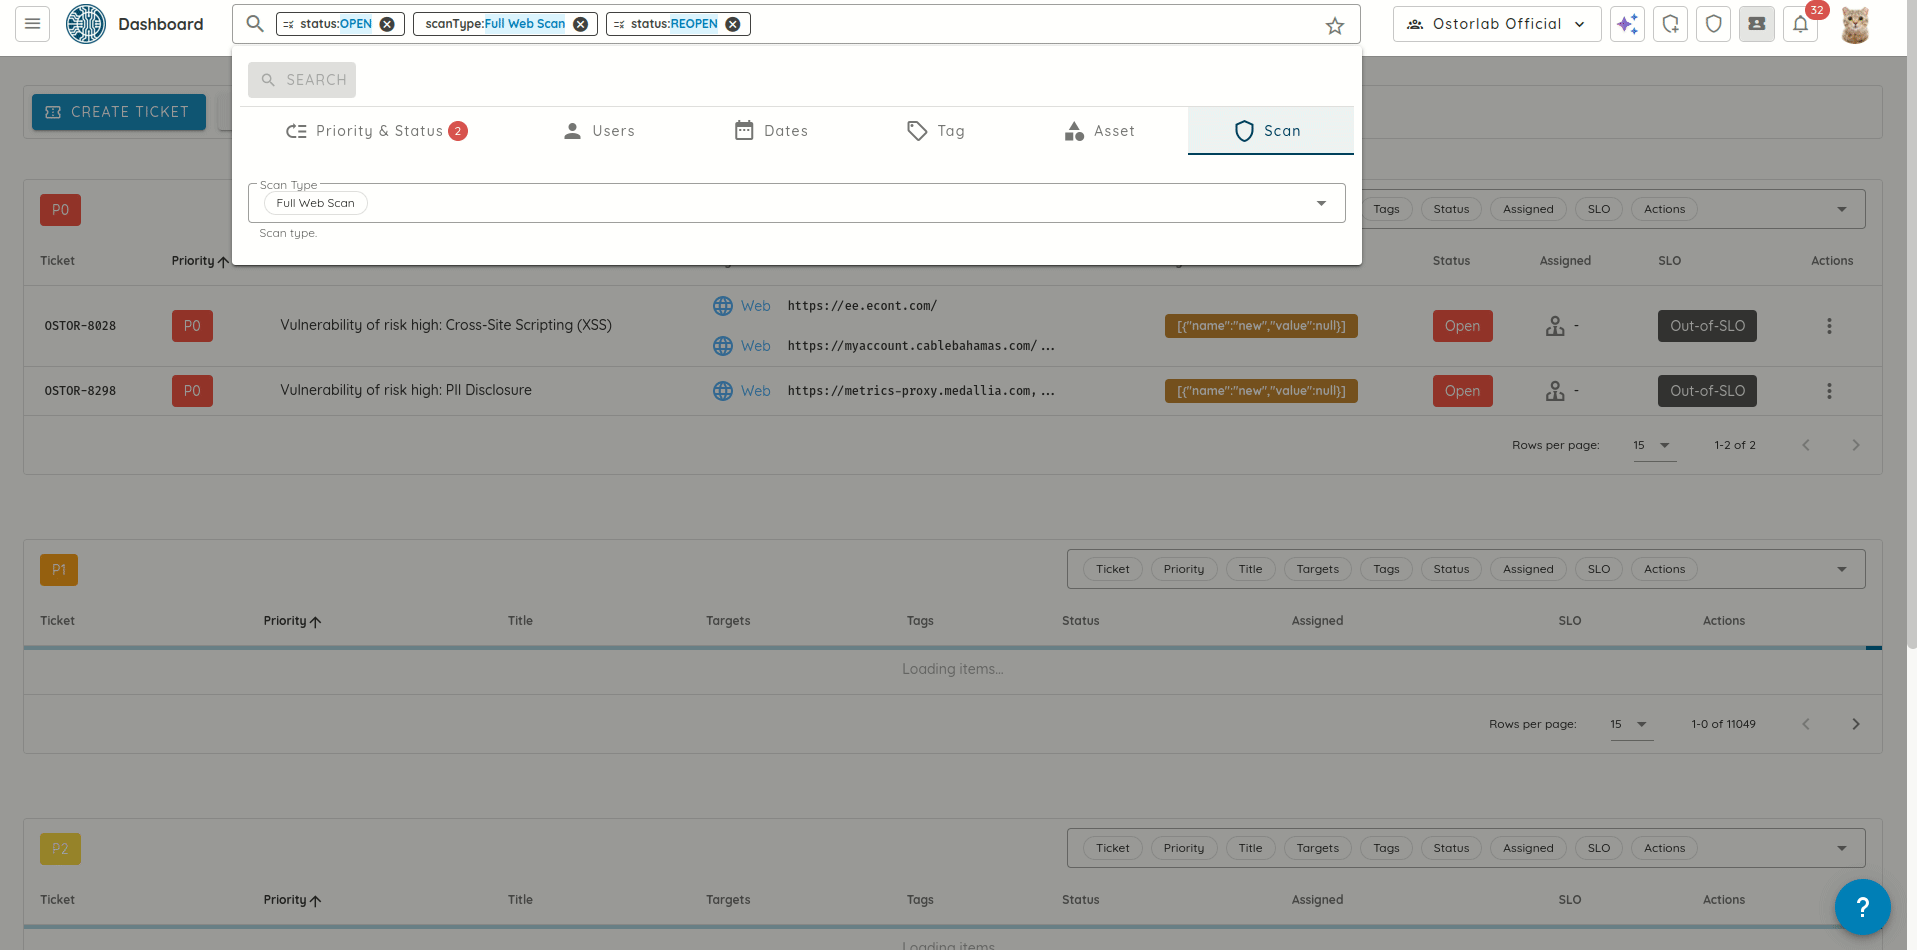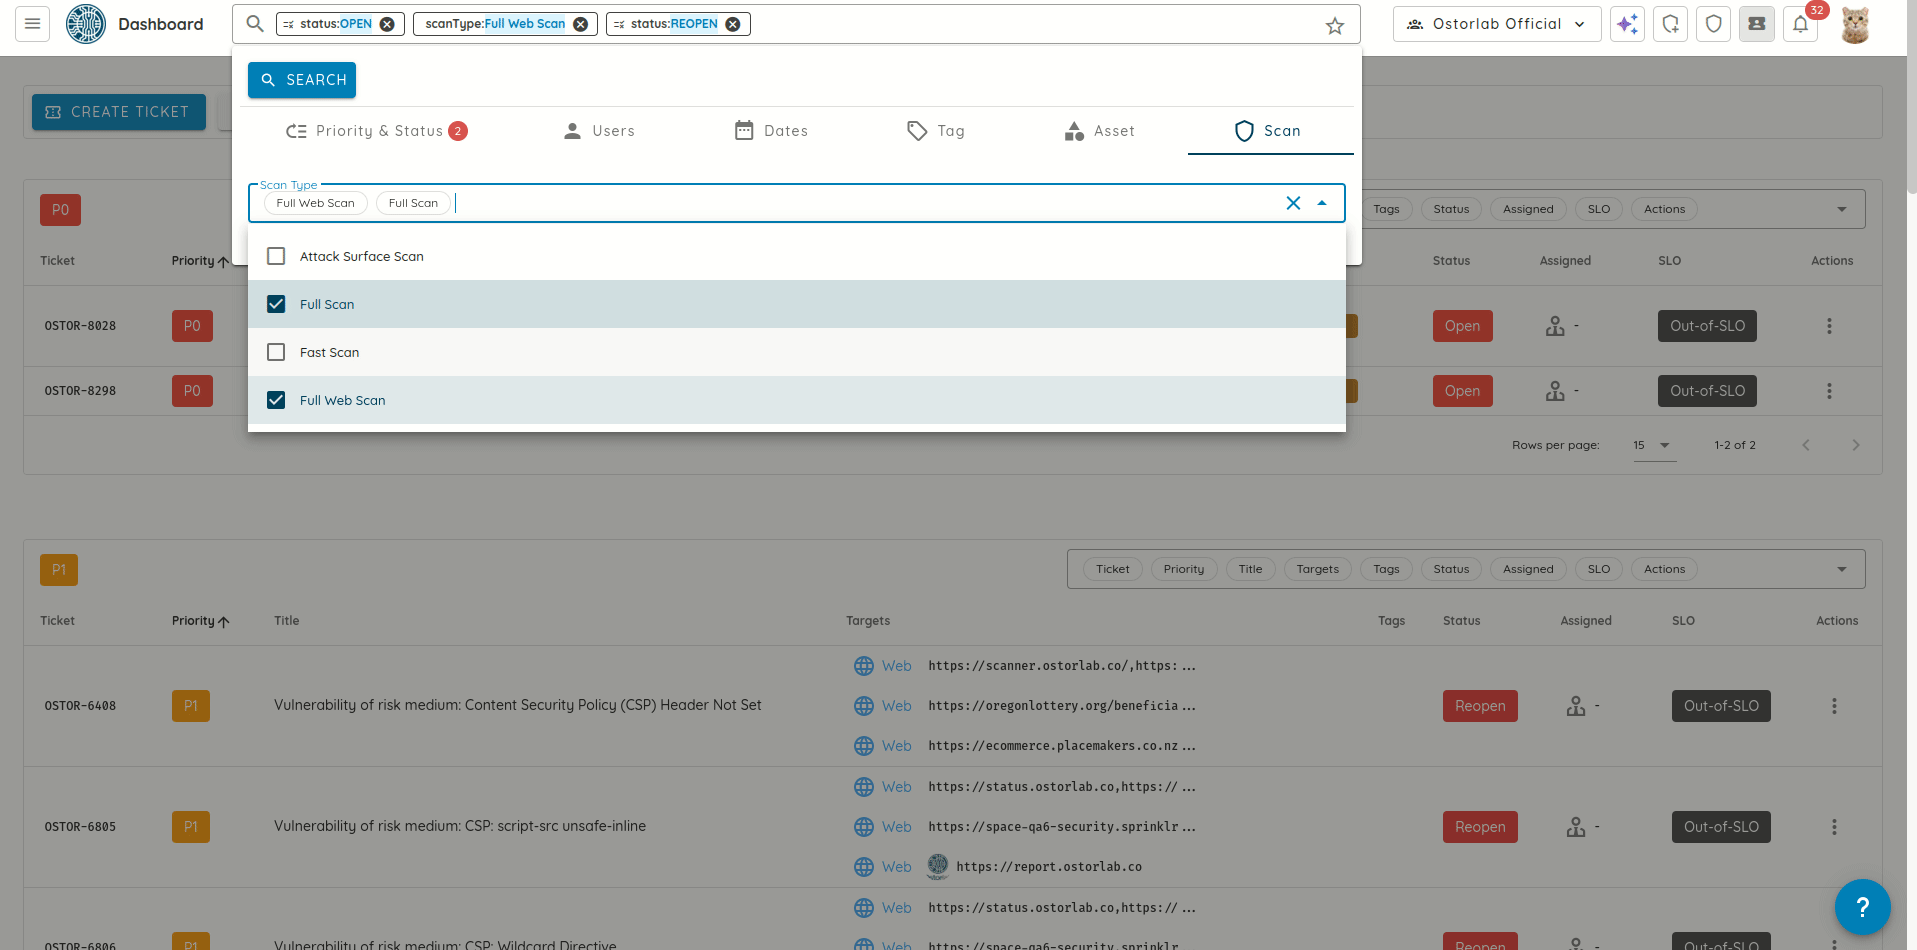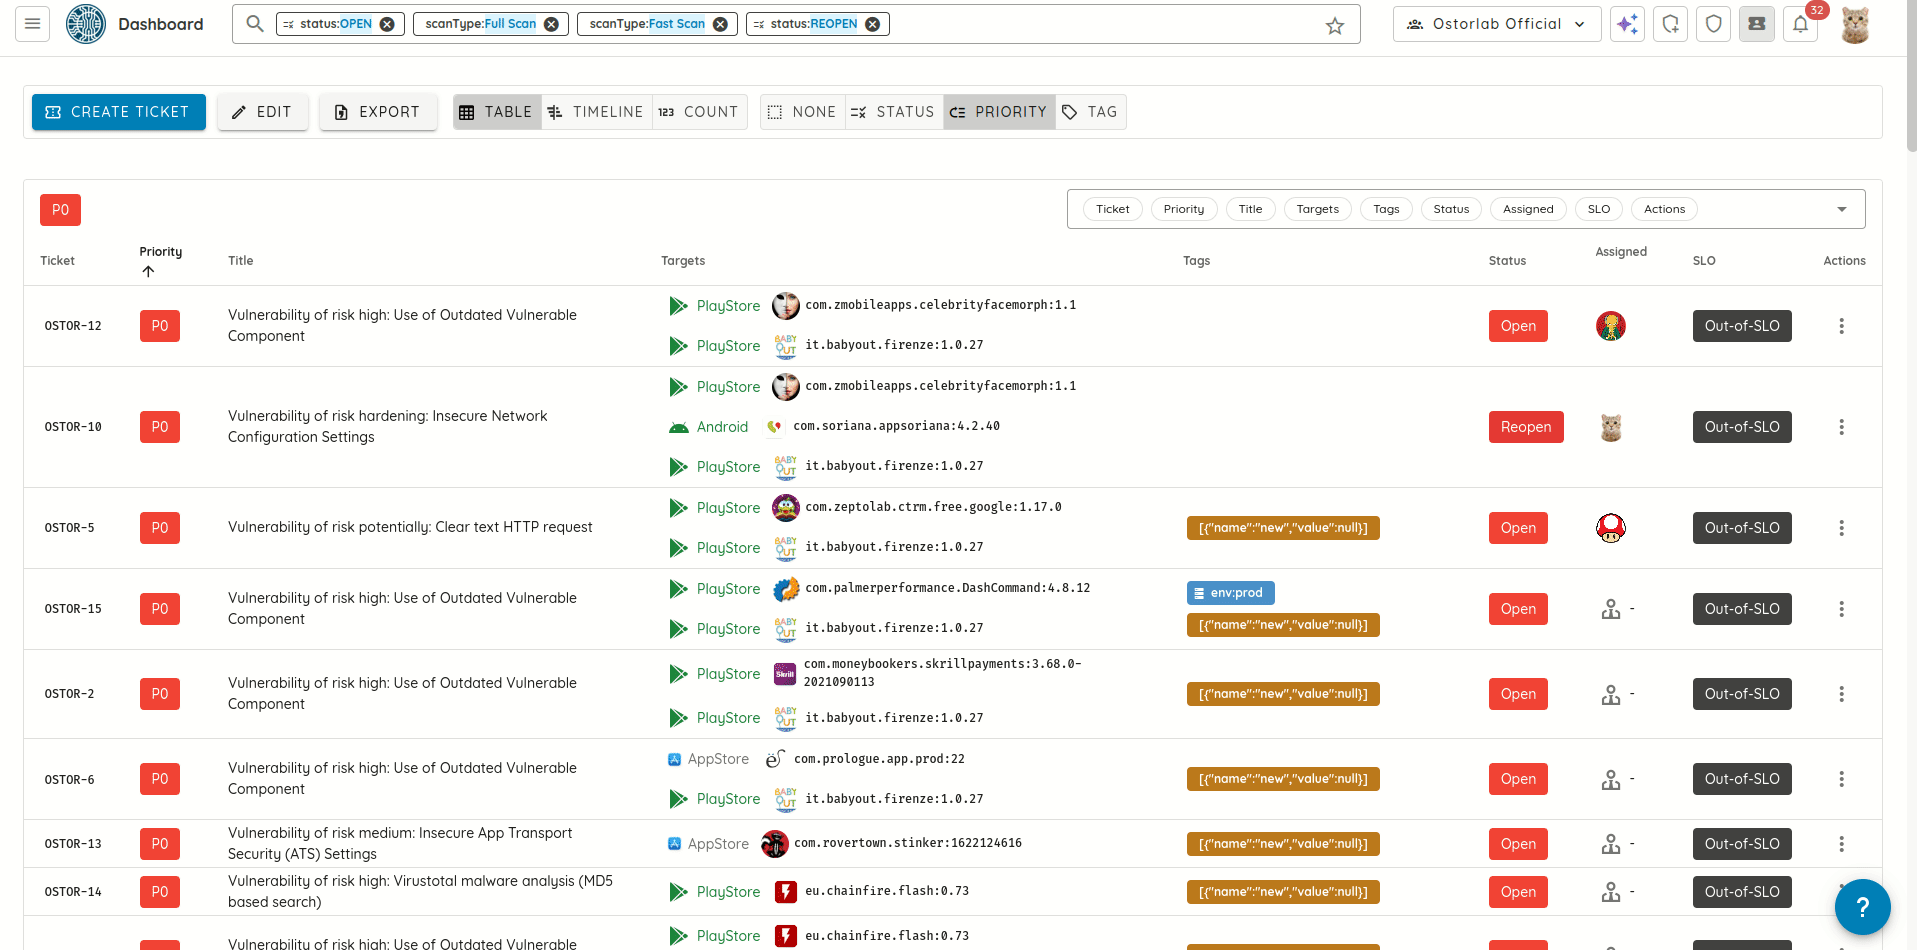
更新日志

Ostorlab 最新动态

及时了解最新的更新与改进。浏览我们的更新日志,掌握我们发布的每一项内容。

通过 RSS 订阅

  1. 2026 年 10 月:从安全检测结果到经过测试的修复

    我们新增了用于控制危险操作的审批机制,推出了用于自主分级处理和合规自动化的 Ticket Agent,并通过 Verify Fix 和对未发布构建版本的复测扩展了检测结果的工作流。

    观看 10 月更新视频

    这段 72 秒的概览视频提供英语、法语、西班牙语、日语和简体中文版本,可任选其一。每个版本都配有本地化的屏幕文字和字幕;视频中展示的产品界面为英文。

    Download this video · Read the transcript · Download captions

    我们新增了人工审批,用于在评估过程中控制危险操作,并推出了 Ticket Agent——一种为分级处理和复杂合规工作构建自主自动化的新方式。我们还扩展了扫描配置、调查工具和检测结果操作,让团队可以将一个问题从测试一路推进到修复和复测。

    本次发布涵盖自 9 月更新日志以来新增的内容。

    新增审批机制,控制危险操作

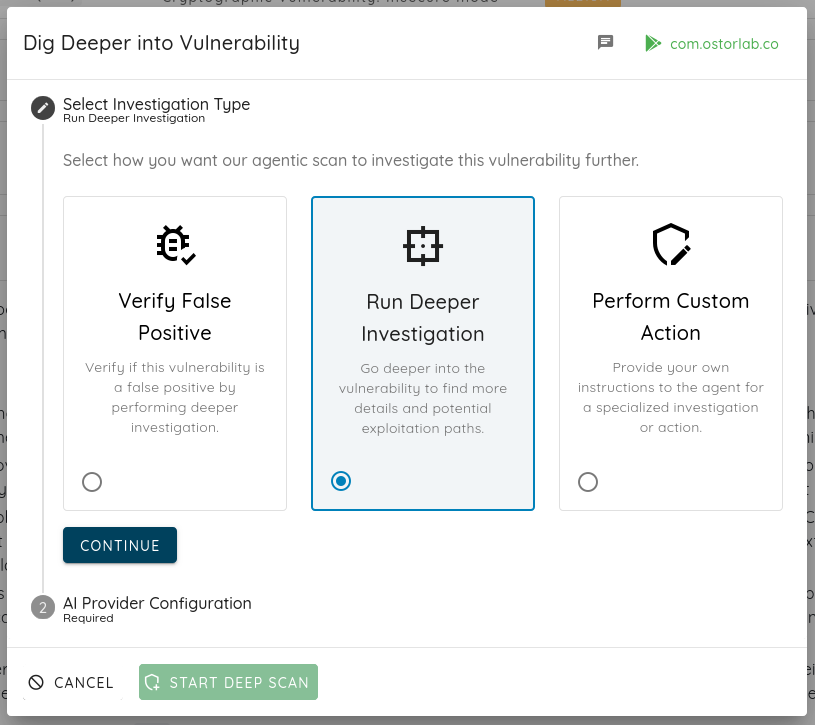
    一个智能体发现了可能的 SQL 注入,并询问:“我是否应继续利用这个 SQL 注入?” 我们新增了人工审批,让您可以决定一项具有潜在危险的操作应如何进行。在新的 Approvals 选项卡中,您可以选择 Approve(批准)、Deny(拒绝),或提供自定义指令,例如“在预发布环境中使用只读的证明方式;不要提取客户数据。”

    等待指示器会突出显示尚未答复的请求。在审批待定期间,其他测试会继续进行。只有等待该决定的那一项操作会被阻塞。 同一段对话还可以为智能体提供某个应用特定步骤所需的上下文。

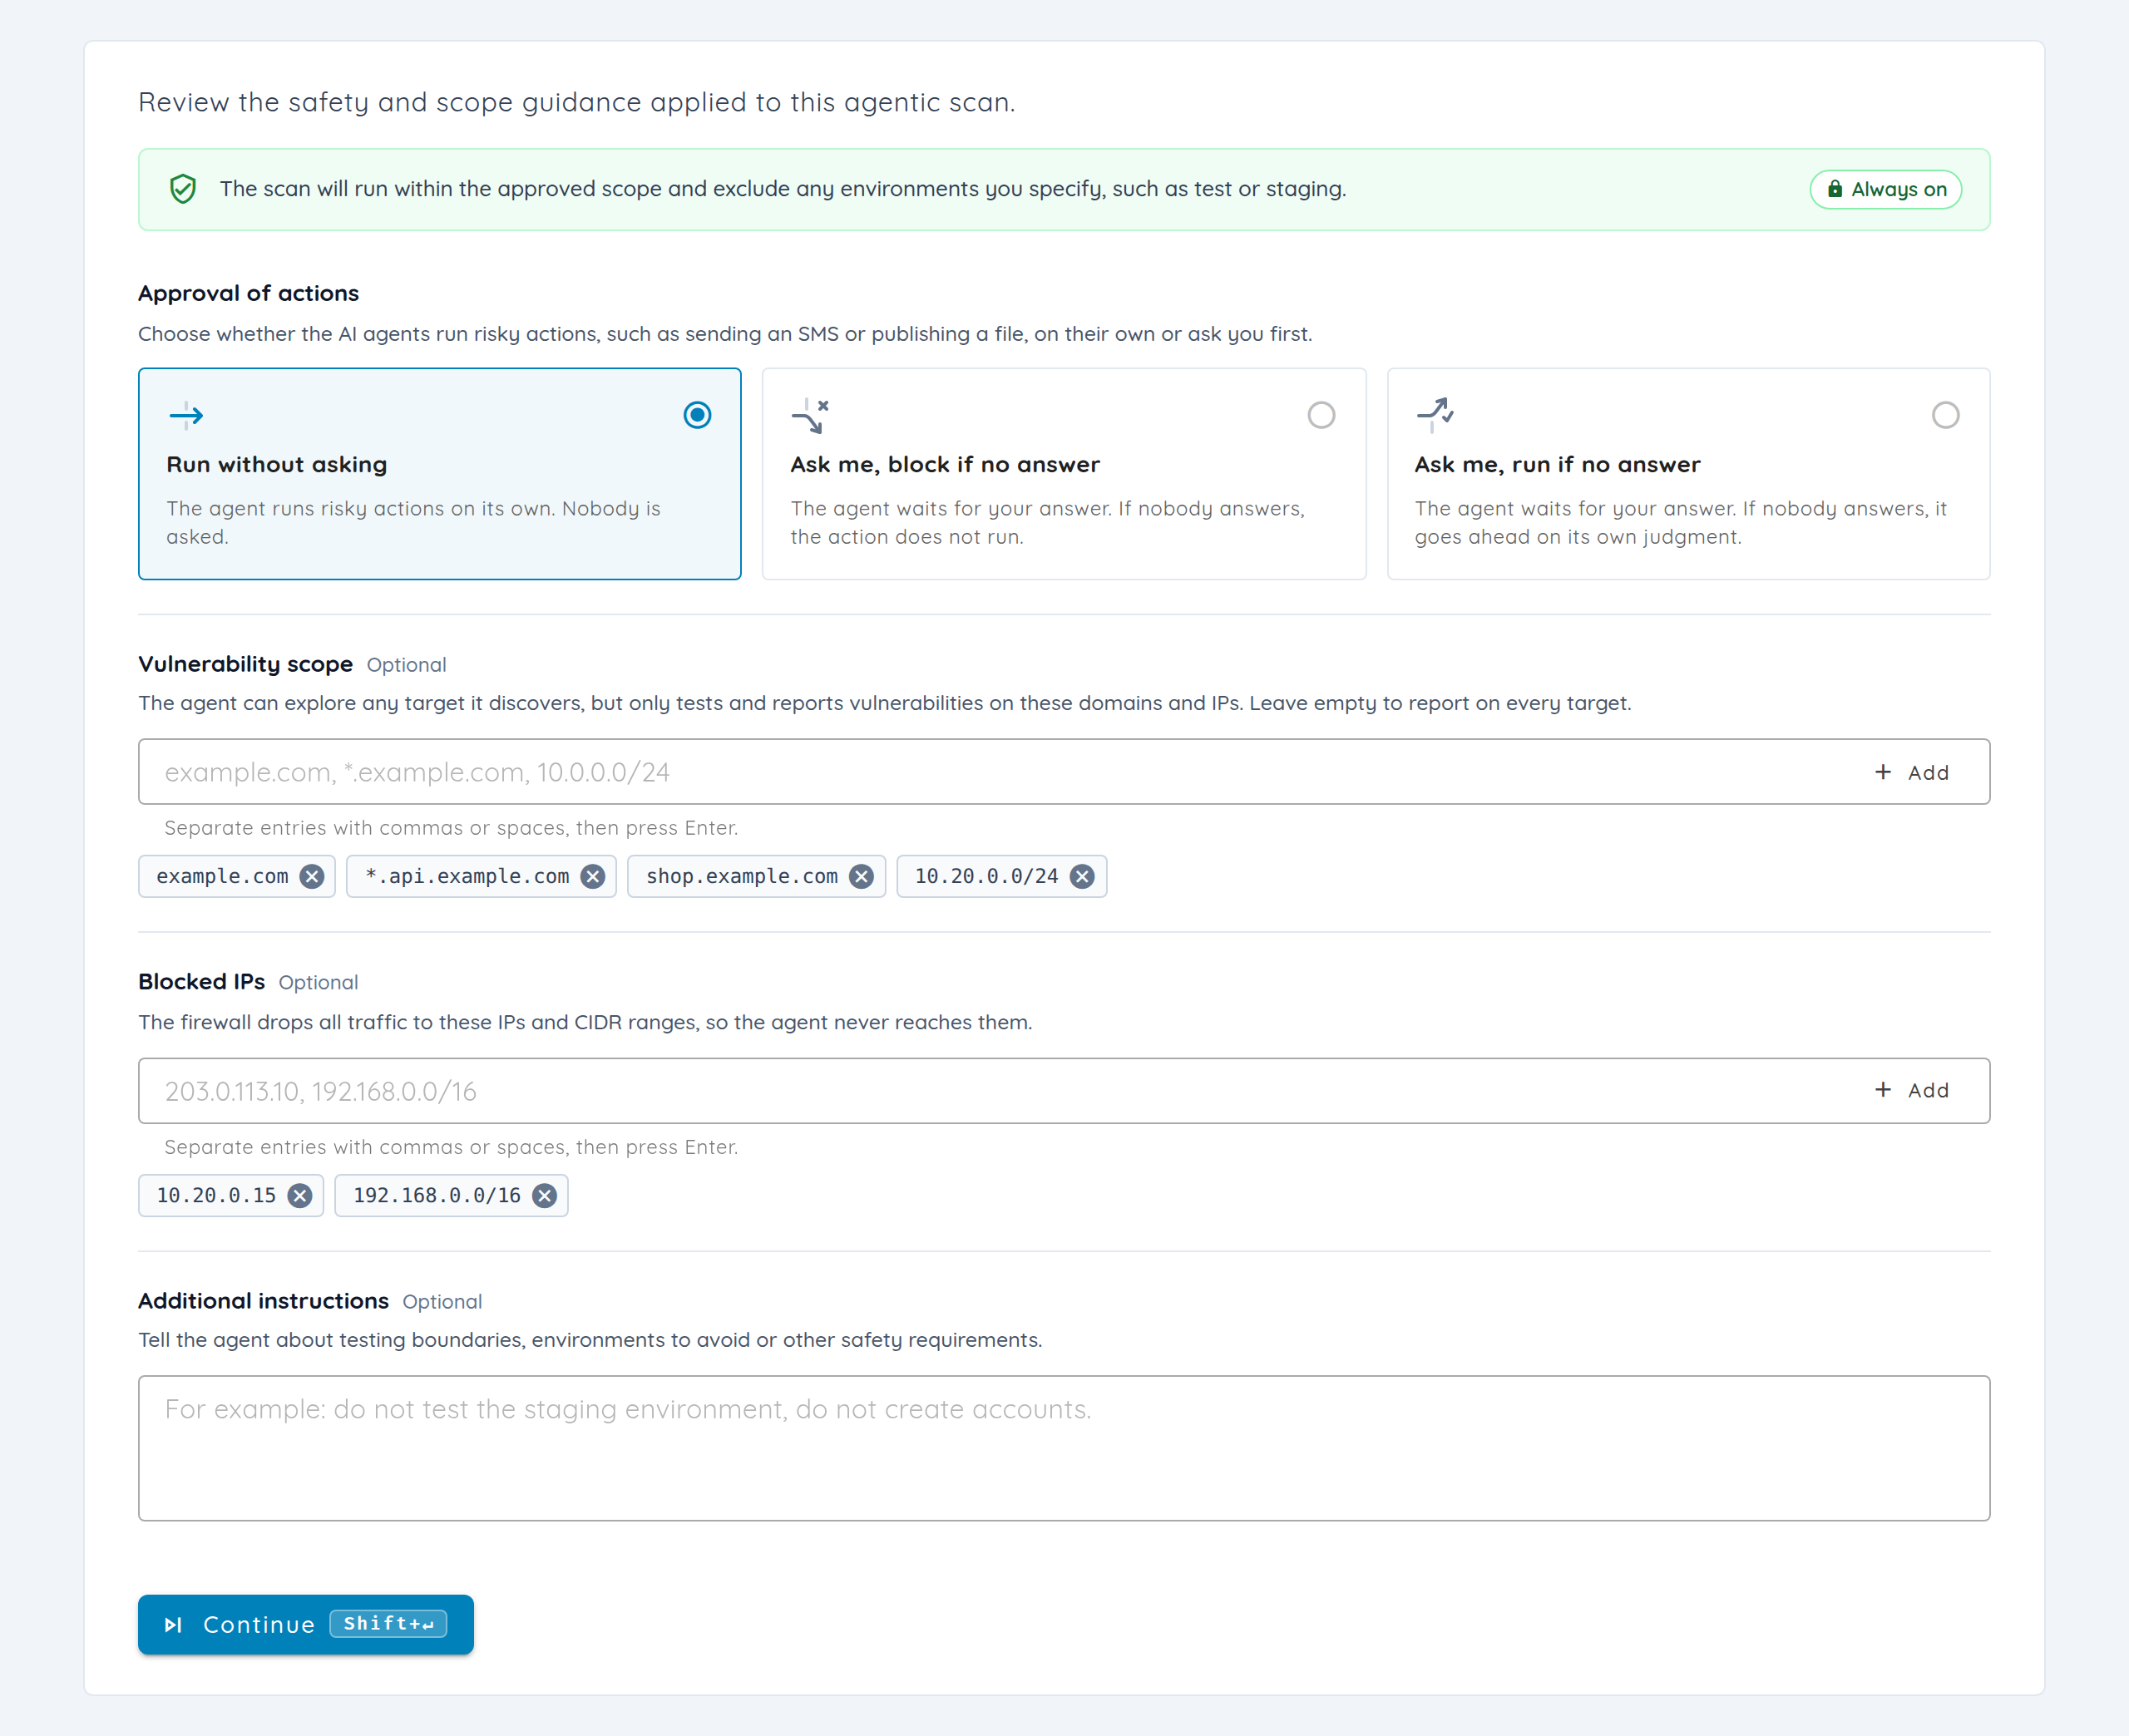
    选择如何处理未答复的审批请求

    我们新增了审批模式,让您可以选择当智能体请求决定而没有审阅人答复时会发生什么:

    如果审阅人…… 请选择…… 当智能体请求决定时……
    需要在所请求的操作进行之前作出答复 Ask and block without an answer(询问,无答复则阻塞) 如果未能及时收到答复,只有所请求的操作保持阻塞;其他测试继续进行。
    可以提供指导,但在无法答复时需要扫描继续进行 Ask and proceed without an answer(询问,无答复则继续) 如果未能及时收到答复,智能体可以继续执行该操作。
    希望智能体在不请求输入的情况下工作 Run without asking(无需询问直接运行) 智能体不会请求人工输入。

    这些模式控制的是智能体主动请求的决定;它们不会自动暂停每一次工具调用以供审阅。我们已将这些控制项加入受支持的 Agentic Deep Scan、Mobile Shielding 和 Single Vulnerability Assessment 扫描配置,并扩展了 Dig Deeper,使所选模式能够带入后续评估。

    审阅人作出答复或请求未获答复时的审批请求路径

    查看完整尺寸的审批工作流。

    扫描配置新增范围与流量控制

    我们扩展了扫描配置,让您可以为智能体式评估提供更完整的测试说明:要测试哪个应用、使用哪些账户、排除哪些网络,以及多大的流量是合适的。

    测试说明中的问题 在哪里设置
    测试应聚焦在哪里? Scope whitelist(范围白名单):允许的域名、通配符域名和 IP 地址。
    哪些网络绝不能被访问? Outgoing IP/CIDR blocklist(出站 IP/CIDR 黑名单):针对这些地址和网络的防火墙排除规则。
    测试人员还需要知道什么? Additional instructions(附加指令):应用上下文、测试账户、额外要求,以及需要避开的操作或环境。
    多大的流量是合适的? 受支持扫描配置的 Advanced Settings 中的 QPS(每秒查询数)。请求速率上限与书面指令分开设置。
    在执行有风险的操作之前应发生什么? Approval of actions(操作审批):无需询问直接运行、询问且无答复则阻塞,或询问且无答复则继续。

    包含测试指令、允许范围和网络排除项的扫描配置

    这些控制项在不同层面发挥作用。白名单通过提示词引导智能体;IP/CIDR 黑名单则强制执行防火墙规则。范围监控会另行评估智能体的输出是否偏离范围并发出告警,还可选择关停攻击型智能体。每次新建扫描时,防护栏设置都会重置。我们已将范围指令支持扩展到相关的代码仓库、多资产和网络扫描流程。

    新增移动端就绪检查,扩展调查工具

    我们新增了移动端就绪检查,让您在解读一次评估的覆盖范围之前,就能发现安装、界面访问和身份验证方面的问题。如果某个构建版本无法通过安装或登录环节,您可以先调查配置问题。基础设施故障可以在全新的设备上重试,而由应用本身导致的安装失败会与设备问题区分开来。就绪检查失败不会自动阻塞所有扫描。

    我们扩展了设备会话恢复功能,使智能体在探索过程中会话中断时,能够重新访问入口点并将目标应用切回前台。经过会话身份验证的设备操作将准备工作与证据收集衔接起来。按需提供的已 Root Android 模拟器,以及扩展后的 Android/iOS 跟踪、日志、解密代码和应用数据工具,为更深入的调查提供支持;针对 Flutter 和 JDWP 的修复解决了插桩数据不完整和重新连接的问题。

    应用中还可能包含需要不同测试方法的代码:一个 Rust 组件或 Swift 源代码。我们将结构化的源代码推理扩展到 C++、Rust 和 Swift,支持感知依赖关系的规划和专门的原生概念验证执行。范围更广的只读暴露检查涵盖了更多企业级产品、SMB、WebLogic T3 和 SMTP;暴露信号与已确认的漏洞利用仍然是两回事。

    推出 Ticket Agent,实现自主自动化

    我们推出了 Ticket Agent,这是一种实现自主自动化的全新高级方式,适用范围从处理漏洞分级到执行复杂的合规工作流。为智能体提供您的指令、可复用的技能、已连接的工具和事件规则,它就能完成那些原本需要反复手动协调的步骤。

    在分级处理方面,这可能意味着按照团队的标准审阅检测结果、收集其原始证据并准备下一步操作。在合规方面,智能体可以按照控制项检查清单操作,汇集支撑证据、识别缺口,并准备供审阅的输出。

    以下是您可以配置的几个工作流示例:

    重复性工作 您可以编写的智能体
    每次完成的扫描都需要套用团队的分级处理规则。 在扫描完成时触发;按照您的严重程度和归属标准审阅相关检测结果,然后准备一份分级处理摘要。
    有人报告了一个可能的误报。 使用评论事件以及匹配的标签或状态条件来启动证据审阅。在连接了必要的评估工具后,请求验证,并按照您的报告格式写出结果以供审阅。
    审计证据每次都需要相同的结构。 从 Compliance 模板开始,将控制项检查清单添加为技能,通过已连接的工具收集证据、识别缺口,并准备供审阅的合规输出。
    高优先级工单即将或已经违反其 SLO。 使用 SLO 违约规则或定时规则收集最新上下文,并准备一份升级处理摘要。
    一个被重新打开的工单需要再次调查。 在重新打开时触发;将当前证据与之前的讨论进行比较,并说明哪些内容需要再看一遍。

    这些示例需要结合您的提示词、条件和已连接的工具来配置。收到误报报告是进行调查的理由;智能体应在建议更改状态之前记录验证证据。

    我们在 AI Agents 工作区中新增了 Ticket Agent 配置,您可以在其中为每项工作选择模型、指令、可复用技能、可选的基于 Git 的记忆,以及 MCP 工具。Vulnerability Triage 和 Compliance 模板提供了起点;它们的规则初始为禁用状态,以便您先行审阅。
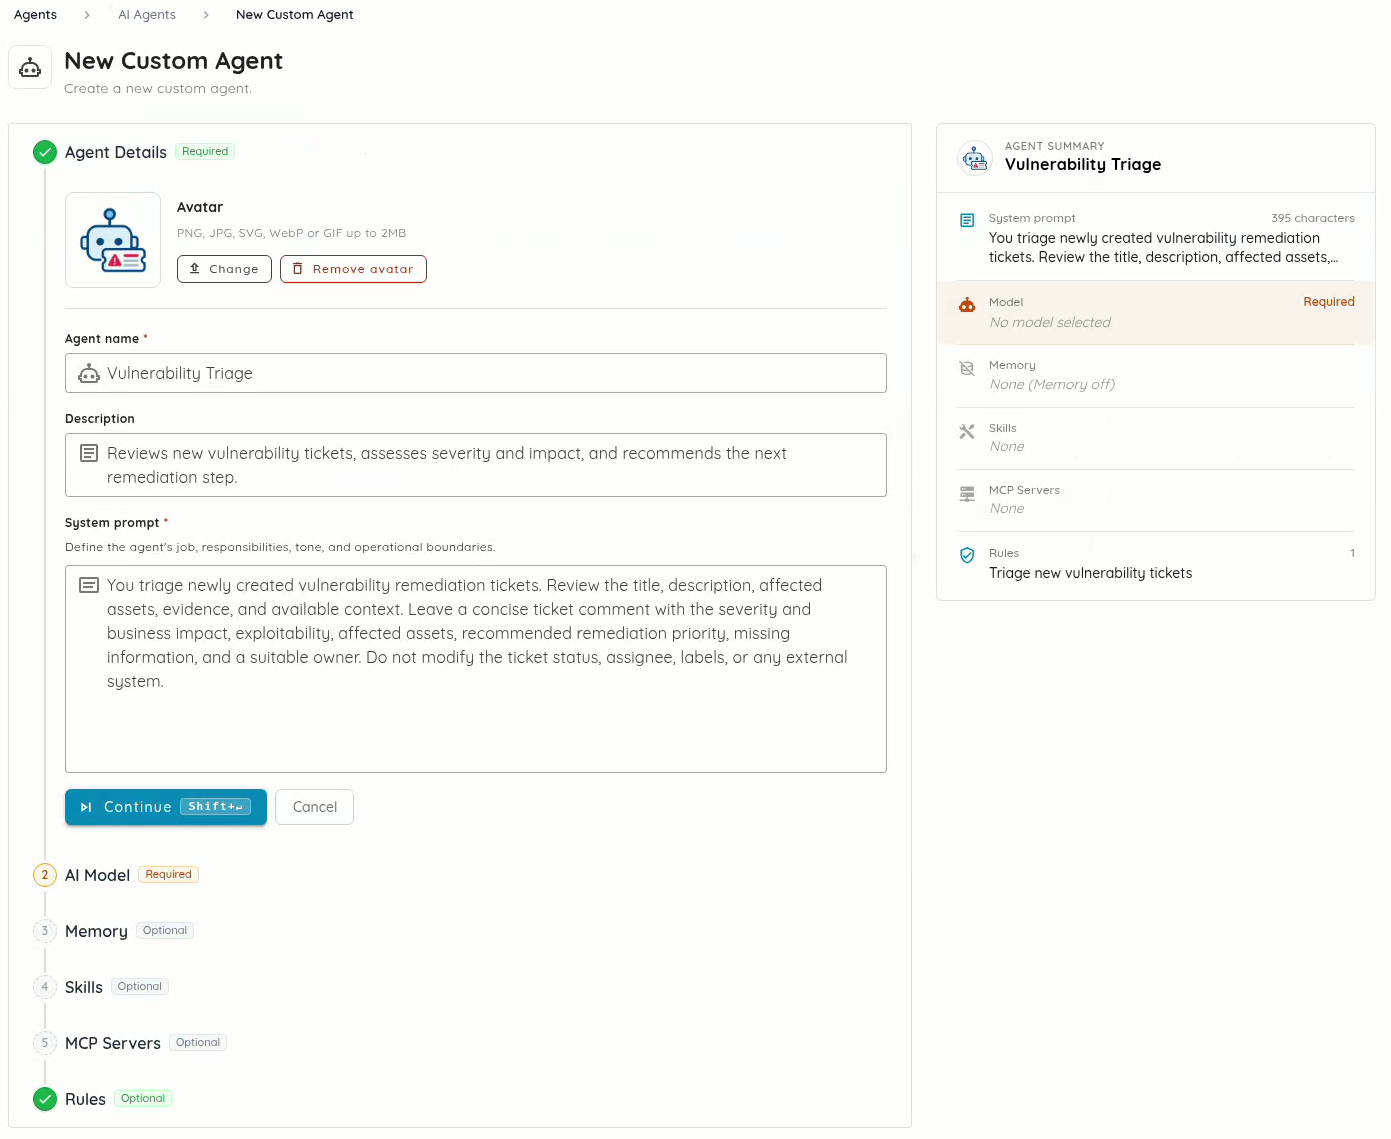
    修复智能体配置,包含指令、模型、技能、记忆、工具和规则

    要试用该工作流,请先创建一条以 Assignee is This agent 为条件的 Assigned 规则。分配一个测试工单,审阅结果,并在扩大规则范围之前调整提示词。智能体可以与人工处理人协同工作,因此负责该问题的工程师始终可见,而智能体则协助进行调查。

    其他规则可以响应工单创建、重新打开、评论、SLO 违约、扫描完成或定时计划。条件可以按优先级、状态、修复流、标签、处理人、扫描配置或目标来缩小工作范围。可复用技能可以包括书面指令、GitHub 文件夹或上传的归档文件;工具可以来自远程 MCP 服务器、本地进程或 OXO。有关配置和规则示例,请参阅 Ticket Agent 配置指南。

    工单事件为已配置的智能体选定工作,并生成供审阅的结果

    查看完整尺寸的修复工作流。

    在分级处理会议上,可能需要同时更新多个工单的修复流数据。如果您的团队已经在使用 Remediation Streams,我们为电子表格编辑扩展了多单元格选择和批量复制/粘贴功能。时间线分页有助于浏览规模更大的修复流集合。Streams 指南介绍了相关配置。

    扩展调查与检测结果分级处理

    一项检测结果出现在移动应用报告中。您的工程师首先会提出一些实际问题:“测试是如何进入那个界面的?我能按步骤复现吗?受影响的代码是我们自己的,还是属于某个 SDK?”我们新增了回放和归属控制,并扩展了 Copilot 的检测结果上下文,以便在将问题交给某个团队之前回答这些问题。

    沿着证据追溯回应用

    我们在现有的探索地图中新增了调用覆盖回放,让您可以沿着应用中的操作历程一步步查看。截图、说明文字和分支时间线展示了所记录的导航序列。对于登录后才能访问的检测结果,您可以查看通往该界面的路径。搜索和状态筛选器可以定位交互操作;可调整大小的时间线和现有的地图视图让您可以在序列与更宏观的探索之间切换。
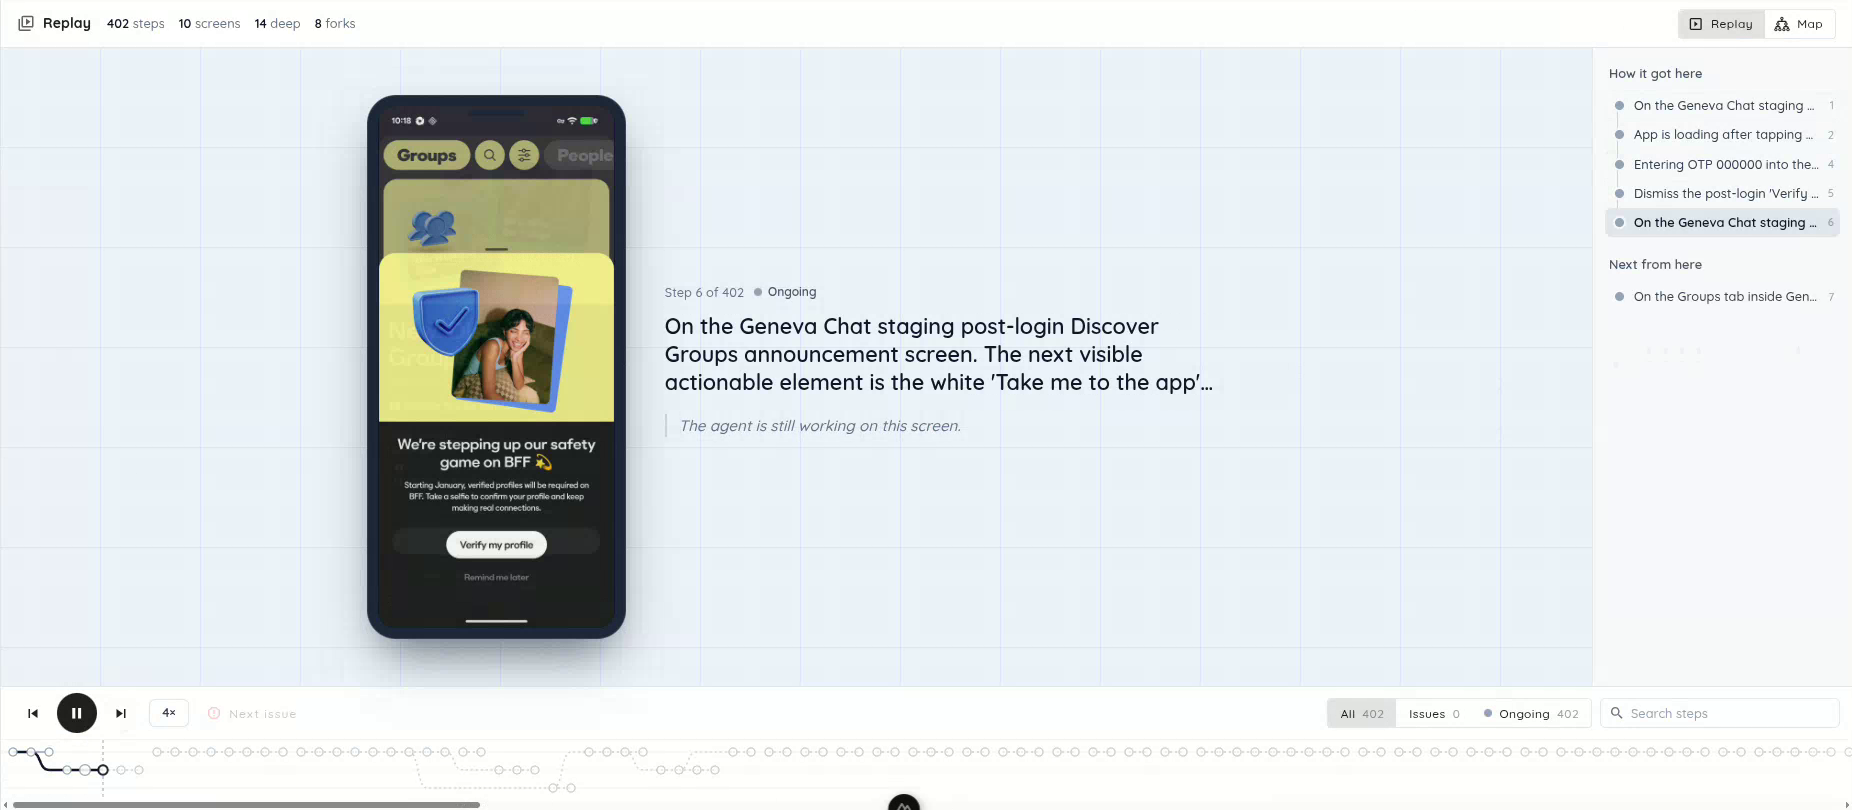
    调用覆盖回放,显示所记录的应用界面、步骤说明、分支时间线和搜索控件

    回放应用操作历程,阅读步骤上下文,并在分支时间线中浏览。

    对于下一个问题——“解释一下这条跟踪记录,以及我复现它需要哪些步骤”——我们扩展了 Ask Copilot,将所选检测结果带入对话。您可以直接从屏幕上的问题开始,无需将其详情复制到新的聊天中。Copilot 会以流式方式显示进度、工具执行情况和终端活动,让您可以跟进调查过程、排队提出下一个问题或取消请求。扩展后的漏洞工具、技能、记忆以及更长的工具输出,为它提供了更多可用的上下文。
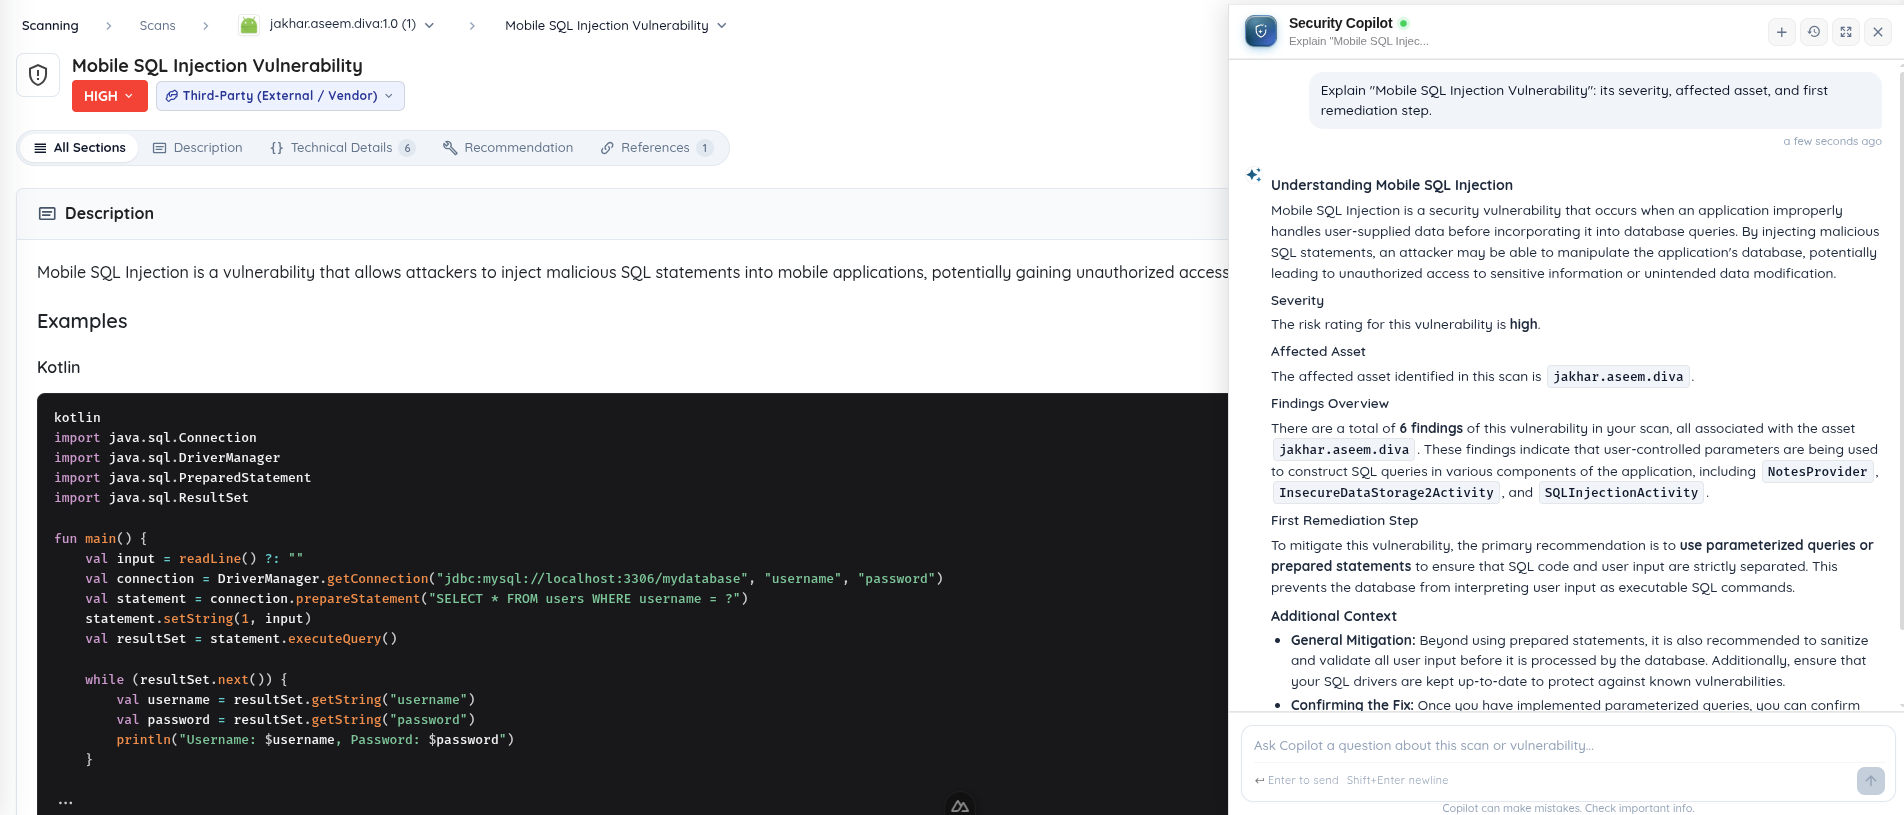
    Security Copilot 在故意设计为存在漏洞的 DIVA 演示应用中解释一项 Mobile SQL Injection 检测结果

    Ask Copilot 打开的对话中已包含所选检测结果的上下文。此处以 DIVA 演示应用为例。

    将可处理的检测结果与噪声区分开

    如果跟踪记录指向一个捆绑的 SDK,您的应用团队可能需要向其供应商反映该问题。我们新增了第一方或第三方分类和筛选器,并提供位置下钻和 SDK 调用跟踪,帮助您作出归属判断。您可以更正分类,并请求 Ostorlab 报告某项第三方检测结果。检测结果审阅指南介绍了相关的工作流。
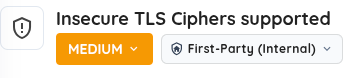
    检测结果标题栏,在严重程度旁显示其 First-Party 归属分类

    归属控制用于区分应用自身的检测结果和第三方检测结果。

    反复驳回同一个占位凭据,或审阅重复的依赖安全公告,会让分级处理变得更加困难。我们扩展了密钥分析,以过滤更多占位符和客户端配置值。依赖安全公告会去重,并包含已修复版本的信息;未锁定版本的依赖会被跳过,而不是被分配一个臆造的版本号。移动应用分析还能识别由 Fragment 持有的状态和经过混淆的 Android Fragment,屏蔽 AndroidX Biometric 虚拟加密器(dummy cipher)告警,并排除框架包中的 ATS 设置以及仅限回环地址/模拟器的明文传输例外。

    审阅存储类检测结果的工程师需要知道凭据是否确实以明文形式写入。运行时存储分析会检测写入 Android SharedPreferences 的此类数据,对值进行掩码处理,并排除占位符和加密值。对于审查 TLS 要求的团队,扩展后的协议、加密套件以及 CRYPTREC/IPA 检查都附有单独的说明,并且扫描配置的不合规项与已证实的可利用性分开报告。

    新增检测结果操作,扩展修复验证

    我们在检测结果上新增了操作,用于启动修复验证、请求第三方报告,或在已连接的代码仓库中开始修复。我们扩展了复测功能,使其可以接受尚未发布的移动应用候选版本,从而在补丁进入应用商店之前就对其进行评估。

    直接从检测结果启动下一步操作

    您打开了一项检测结果。下一步可能是验证您的补丁、请 Ostorlab 负责向供应商披露,或在已连接的代码仓库中实施修复。这些工作应该从证据所在的地方开始。

    • 补丁已就绪?点击 Verify Fix。 直接从检测结果启动复测,而无需重新整理测试说明。对于移动应用,即使最初的评估使用的是应用商店版本,也可以上传打过补丁的候选版本。
    • 问题属于某个 SDK?点击 Ask Ostorlab to Report。 请求 Ostorlab 负责报告该第三方检测结果;您的团队无需从头为供应商重新整理该问题。
    • 您的代码仓库已集成?直接从检测结果启动修复操作。 请求利用已连接的代码和检测结果上下文实施修复,然后通过您常规的工程流程审阅由此产生的更改。

    “一键”只是工作的起点:之后仍可能需要选择扫描器或目标、进行确认和审阅。其目的是让收集上下文、开展调查和准备下一步这些工作不再出现在您的手动待办清单上。

    例如,您的 Android 工程师已经有了一个候选补丁,但应用商店中的版本仍然存在该问题。在传统的测试合作中,您会将新的构建版本发给渗透测试人员,请他们重新验证最初的概念验证并寻找绕过方式。Verify Fix 在检测结果内部为这次交接提供了一个起点。

    我们新增了 Verify Fix,它会以该检测结果的位置和弱点分类启动一次 Single Vulnerability Assessment,并附带指令:复测最初的概念验证并调查可能的绕过方式。您可以直接上传候选的移动应用构建版本,即使最初的扫描使用的是应用商店版本也可以。您可以在发布补丁之前对其进行评估,并选择一个能够访问更新后目标的扫描器。
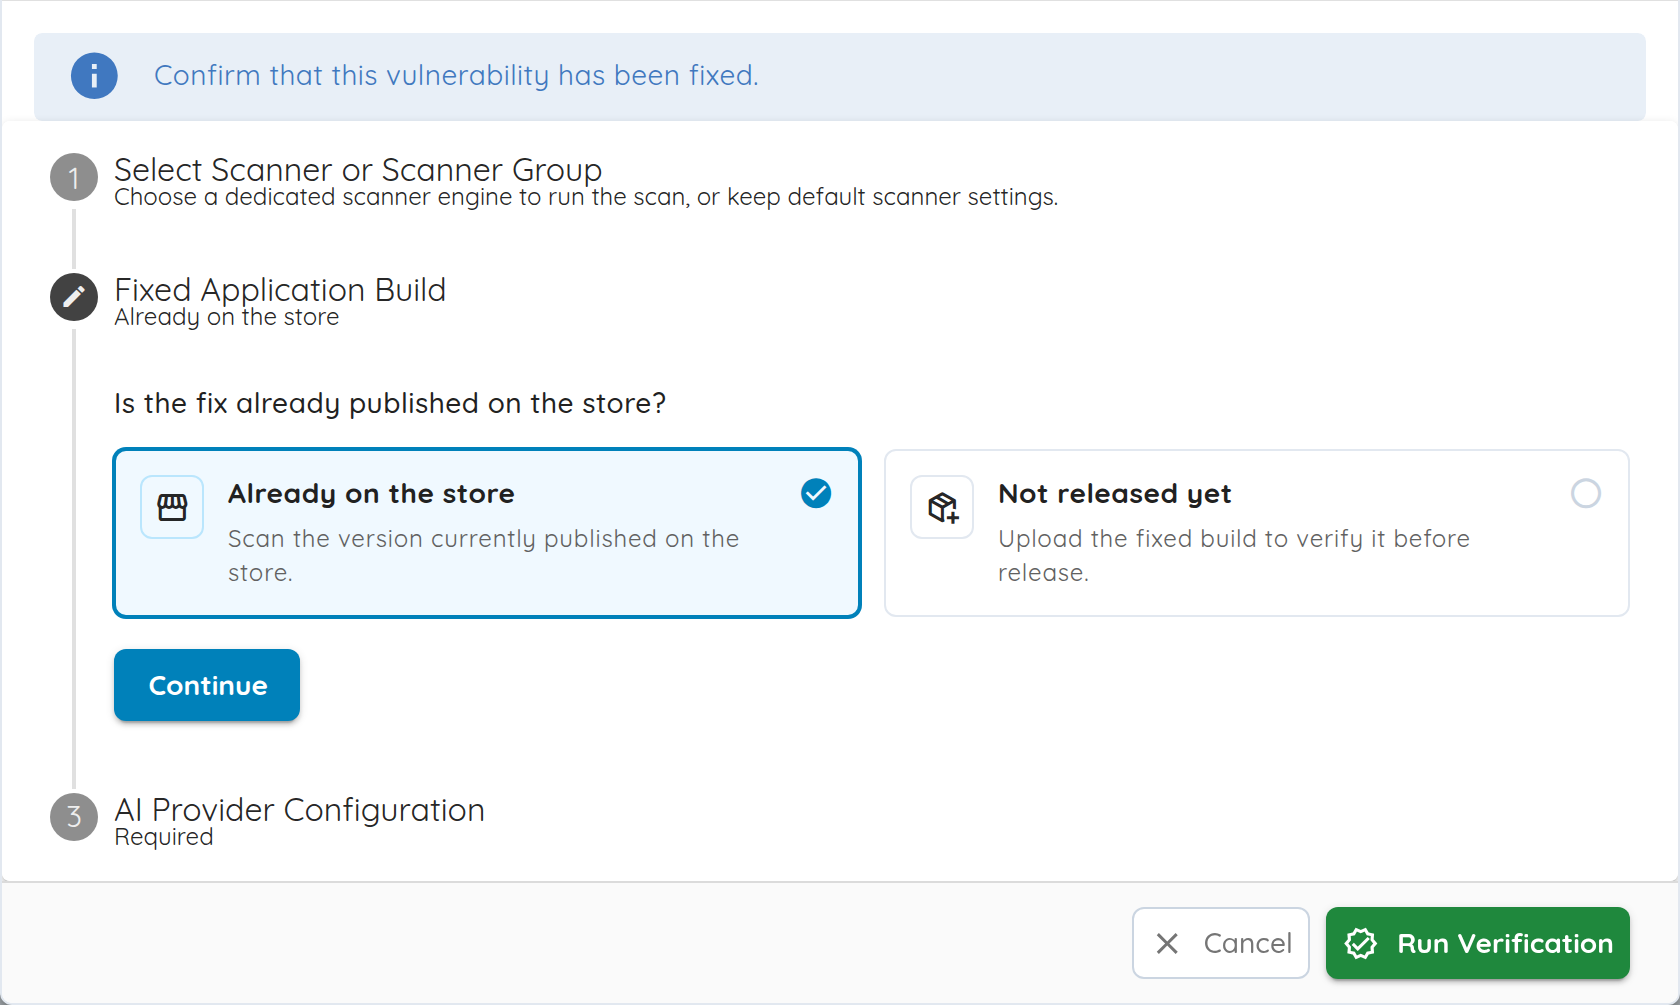
    Verify Fix 让审阅人选择更新后的目标或上传已修复的移动应用构建版本

    打开检测结果,选择 Verify Fix,选择一个扫描器,然后提供更新后的目标或构建版本。该工作流支持移动、Web 和网络类检测结果。其结论是尽力而为的评估:在决定是否关闭该问题之前,请审阅由此得到的证据。

    如果一次共享依赖的更新解决了多个应用中的检测结果,您可能需要重新检查一组风险项。我们新增了服务器端搜索、排序和状态筛选器来找出这组风险项,并提供跨页选择和批量 Risk Reruns,以便一起启动后续评估。多资产的后续评估也能更好地保留最初受影响的资产。
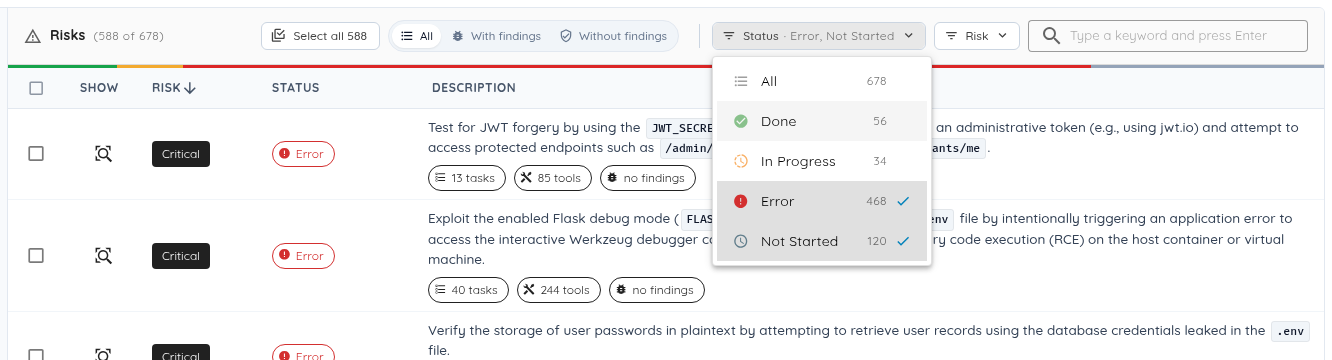
    用于选择一组后续评估的风险筛选器和跨页选择

    扩展 MCP 与集成控制

    一位工程师在编程助手中打开一个工单,并请求帮助修复它。粘贴进去的描述可能会遗漏能够解释该问题的 HTTP 交互或堆栈跟踪。与此同时,安全团队需要将扫描更新推送到自己的系统中。我们扩展了将证据和扫描工作流带入这些工具的连接。

    让编程助手查看证据并据此采取行动

    我们扩展了 9 月推出的 Ostorlab Platform MCP Server,使已连接的编程助手能够获取检测结果背后更多的证据:HTTP 流量、数据包捕获、堆栈跟踪、源代码、日志、调用覆盖节点和资产详情。这样,在工程师进行修复的同时,调查也能访问原始材料。

    已连接的客户端还可以创建受支持的移动、TestFlight、代码仓库、源代码归档、发现和多资产扫描,暂存上传的文件并配置预算。对于已在自动化扫描工作流的团队,MCP 现在还提供受支持的 CSV、SARIF 和扫描归档导出,集成配置与测试,以及扫描器组、监控计划和修复智能体资源的管理。可用的工具取决于 API 密钥的权限和产品配置。MCP 配置指南介绍了客户端、上传和分页。

    让推送与代码仓库访问契合您的组织

    假设您的扫描通知会发送到一个内部服务,该服务只接受来自经批准来源的流量,并且只需要少数几个载荷字段。我们扩展了 Webhook,让您可以选择发送给该接收端的扫描字段,为目标设置一个易于识别的名称,并选择欧洲或美国出口区域。测试会使用所选区域的后台任务,因此您可以在配置期间对照接收端的允许列表检查推送路径。
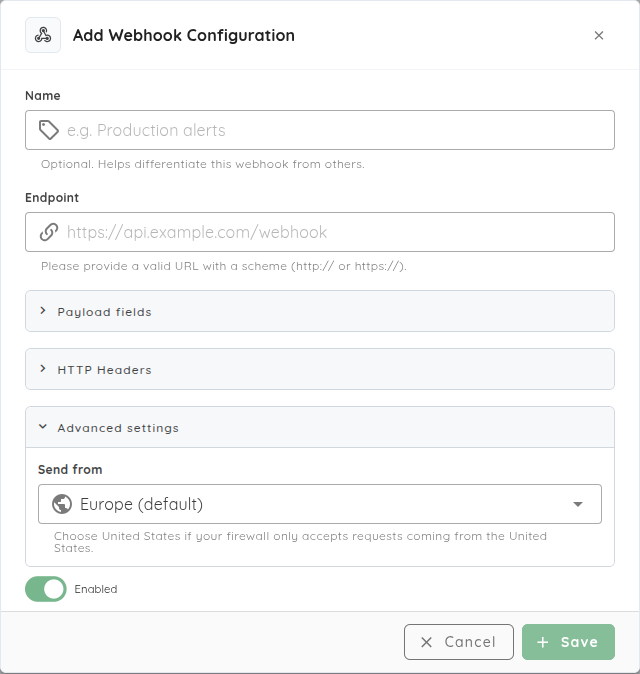
    Webhook 配置,包含推送区域选择和测试操作

    如果您的平台团队已经在管理 GitHub App 身份和凭据轮换,现在就可以为代码仓库集成使用客户自有的 GitHub App。通过这一熟悉的生命周期来配置安装、重命名应用、轮换凭据,以及禁用或移除安装。自定义安装通过该 App 的凭据进行验证;Ostorlab App 连接则通过 GitHub OAuth 验证用户访问权限。受支持的安装可以连接到多个已授权的 Ostorlab 组织。请参阅 GitHub 集成指南。

    扩展周期性评估与模型连接

    下个月的评估开始时,应用已经发生了变化:登录流程不同了,另一个服务被纳入了范围,而团队需要知道上一次定时运行中发生了什么。再次参与的渗透测试人员需要一份更新后的测试说明。出于同样的原因,周期性评估也需要持续维护的知识和清晰的运行记录。

    保持知识最新,并及时发现测试失败

    如果某条保留的知识条目仍在描述旧的登录流程,您现在可以编辑它,而不必将过时的上下文带入后续工作。持久化扫描知识支持添加、编辑和删除条目。增量式文件夹浏览有助于查看规模更大的知识工作区,而无需加载整个目录树。

    当您的每周评估包含一个移动应用、其后端以及其他资产时,周期性多资产评估可以为异构资产集合和攻击面检查安排计划。如果某次定时运行失败,监控历史现在会显示其执行状态和可展开的失败详情,为您的调查提供一个起点。请参阅监控指南。

    为了下一次状态会议,Cockpit 会展示待处理的行动事项和每日变更摘要。报告新增了更清晰的攻击场景摘要、PDF 中的组织徽标,并在任务、报告和事务性消息中扩展了语言支持,帮助您将评估结果分享给负责下一步工作的人员。

    规划消耗,并选择模型推理的运行位置

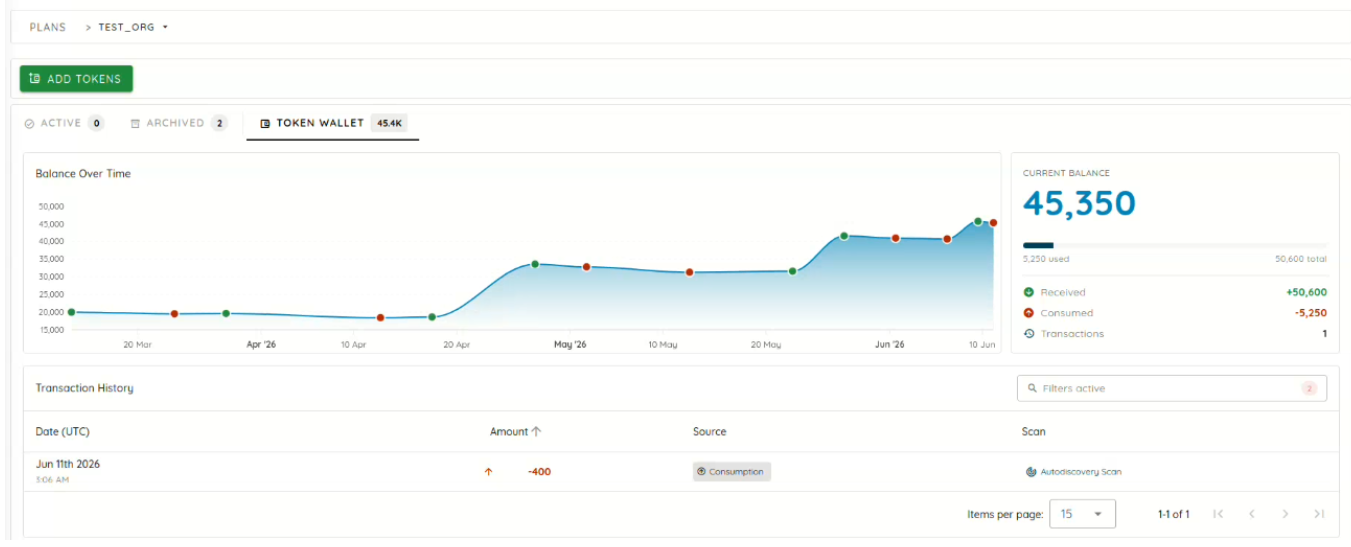
    在委托下一次评估之前,团队需要规划其范围和消耗。扫描消耗估算以及受支持的令牌和风险项预算有助于进行这种规划。Copilot 的估算卡片会预先填入当前的目标和扫描配置以供审阅。钱包令牌可以按数量购买;预付费的修复智能体模型使用同一个组织钱包,同时您也可以选择使用自己的提供商密钥。

    如果您的团队已经通过 Ollama 或兼容 OpenAI 的服务器提供模型服务,BYOK 现在可以连接到该服务,包括 vLLM、LM Studio 和 llama.cpp 部署。配置端点 URL、模型名称,以及(如需要)API 密钥;该服务器必须能够从扫描器访问。受支持的自主测试智能体和移动端探索智能体以及 OXO 都可以使用这些连接。

    推理连接决定的是模型推理在哪里运行;它不会改变平台编排、检测结果或报告所在的位置。BYOK 指南结合扫描器配置介绍了设置方法。

    临时的上传失败也可能让团队在测试运行之后迟迟等不到检测结果。改进后的检测结果上传重试和失败批次恢复机制解决了这一交接问题。可靠性方面的工作还涵盖带身份验证的爬取、发布更新期间的 API 连接、扫描器清理以及设备健康监控。扩展后的 Copilot 密钥脱敏、限定在组织范围内的资产和知识操作,以及更严格的集成权限,为这些工作流提供了支持。

    日常界面改进

    您在扫描选项卡之间切换,对一批检测结果进行分级处理,将相同的修复流值粘贴到多个工单中,然后在被打断后回到手头的工作。我们新增了以下控件并扩展了现有视图,让这些常见任务不再那么繁琐:

    当您…… 现在变得更容易的是
    处理一个很长的风险项列表 服务器端搜索、排序、分页、多状态筛选、跨页选择和批量重新运行。
    浏览一项检测结果 固定的章节选项卡、更宽的搜索框、能感知所选内容的分级处理菜单,以及抽屉面板中的风险评级和描述。
    分享或回到某次扫描 当前打开的扫描选项卡会保留在 URL 中。
    在电子表格中编辑工单 多单元格选择、批量复制/粘贴、创建和编辑修复流、用 Delete/Backspace 清空,以及草稿保存与恢复。
    回到分配给您的工作 My tickets 快捷入口,以及在编辑期间保留的筛选条件。
    浏览大型工作区 知识文件夹增量加载;展开的文件树可以滚动;所选文件名清晰可见,图片预览保持原始比例。
    切换上下文 当前项在导航路径切换器中排在首位;下拉菜单的行为更加一致。
    创建扫描 必填、推荐和可选步骤更加清晰;提供特定于扫描配置的设置;平台徽章和更清晰的目标标识。
    跟踪探索过程 在现有地图旁提供回放搜索、状态筛选器和可调整大小的时间线。
    设置通知 可命名的 Webhook、可选择的载荷字段、按区域推送,以及更清晰的已保存 Webhook 测试。
    跟踪 Copilot 的工作 流式显示进度和终端活动、排队的后续问题,以及取消功能。
    在各部分加载时阅读报告 后台加载让选项卡导航保持流畅响应。

    幕后工作:更好的上下文,以及即将推出的功能

    保留有用调查上下文的记忆

    后续的评估应该能够沿用之前工作中有用的笔记和概念验证文件。同一次评估中的多个智能体也需要对调查有一个共享的视图,而不是反复重新发现上下文。

    我们围绕这个问题扩展了工作区记忆:将已保存的文件恢复到共享工作区、保存新增和更改的文件、重试可恢复的同步失败,并在评估结束前完成最后一次同步。直接的对象存储传输和批量文件记录降低了保留这些上下文的开销。各扫描配置正在分阶段上线该功能;这是对记忆基础能力的持续投入,与上文介绍的知识编辑和可选的 Ticket Agent 记忆同步推进。

    即将推出:Active Directory 与 RASP

    一次内部测试往往从一个域账户和这样一个问题开始:“这个身份能把攻击者带到哪里?”我们正在为这一工作流准备 Active Directory 测试:Kerberos 和证书服务方面的推理、权限与信任关系分析,以及规划机器之间的路径。相关工作还包括专用的 AD 工具和能感知账户锁定的密码喷洒控制。即将推出指的是这一测试体验;这些底层工程变更并不意味着完整的工作流目前已全面可用。

    我们还在为移动应用构建运行时应用自我保护(RASP),将安全能力从评估延伸到应用运行时的保护。这项工作将应用加固、运行时检查和保护信号的可见性整合在一起。端到端的保护工作流即将推出,目前仍在开发中。

    对于现有的问题,请在 Ostorlab 中对其检测结果使用 Verify Fix。对于反复出现的分级处理瓶颈,请针对一小批工单配置一个 Ticket Agent,并在扩大其规则范围之前审阅其输出。
  2. 全新控制台界面、本地部署扫描器、Agentic Scan Knowledge、多资产扫描、Linear 与 MCP 集成以及新的模型支持

    本次发布带来重新设计的控制台界面(Cockpit、Focus Mode 和自定义控制台)、用于工单管理的键盘快捷键、面向内部网络的本地部署漏洞扫描器、跨多次运行持久保留的扫描知识、面向 AI 工具的 MCP 服务器、多资产扫描、带时间线跟踪的修复流(Remediation Streams)、Threat Center 的 EUVD 情报,以及更多的 AI 模型支持。

    大多数软件项目都包含移动应用、Web 界面、后端 API 和源代码仓库。为每个部分分别运行不同的安全工具,通常意味着重复的配置工作、扫描之间的上下文丢失,以及跟踪修复的额外工作量。

    2026 年 9 月的发布将这些部分整合到一起。它新增了跨扫描的持久记忆、面向内部网络的本地部署扫描器、统一的多资产测试、通过模型上下文协议(MCP)实现的 IDE 直接集成,以及更快、更简洁的控制台。

    亮点

    • 全新控制台界面: 用于查看整体安全态势的 Cockpit 视图、用于处理分配给您的工单的 Focus Mode,以及可自定义的控制台预设。
    • 键盘快捷键: 更快的工单分级处理(O/F/C/X)、行内编辑(E)、列表导航和全局搜索。
    • 本地部署漏洞扫描器: 扫描私有网络、内部 Web 应用、API 和自托管代码仓库,并进行集中管理。
    • Agentic Scan Knowledge: 在多次扫描之间保留应用结构和检测结果,测试不必每次都从零开始。
    • Ostorlab Platform MCP Server: 让 AI 编程工具(Claude、Cursor、Copilot)查询漏洞、查看复现步骤并触发扫描。
    • 多资产扫描: 将移动应用、网站、API、网络地址段和代码仓库组合到一次统一的扫描中。
    • 修复流与时间线: 将安全工单组织成带有负责人、截止日期和时间线视图的项目轨道。
    • 深度扫描的 Risk Reruns: 按需重新运行特定的安全检查,可自定义模型设置和算力上限。
    • 源代码归档、Fast Scan 与 SVA: 直接上传 .zip 和 .tar.gz 源代码归档,运行快速的 CI/CD 检查,并针对单一漏洞类型进行测试。
    • Threat Center 支持 EUVD: 在 NVD 之外加入欧洲漏洞数据库(EUVD)的数据,以便更好地跟踪威胁并满足欧盟《网络韧性法案》(CRA)的合规要求。
    • 新的集成与 AI 模型: 支持 Linear 工单、Fireworks AI、私有 Vertex AI 端点、Gemini 3.7 Flash、GLM 5.3、Qwen 3.8 2.7T 和 Grok 4.6。

    1. 全新控制台界面:Cockpit、Focus Mode 与自定义控制台

    主控制台经过重新设计,让跟踪安全态势和修复漏洞变得更简单、更快捷。

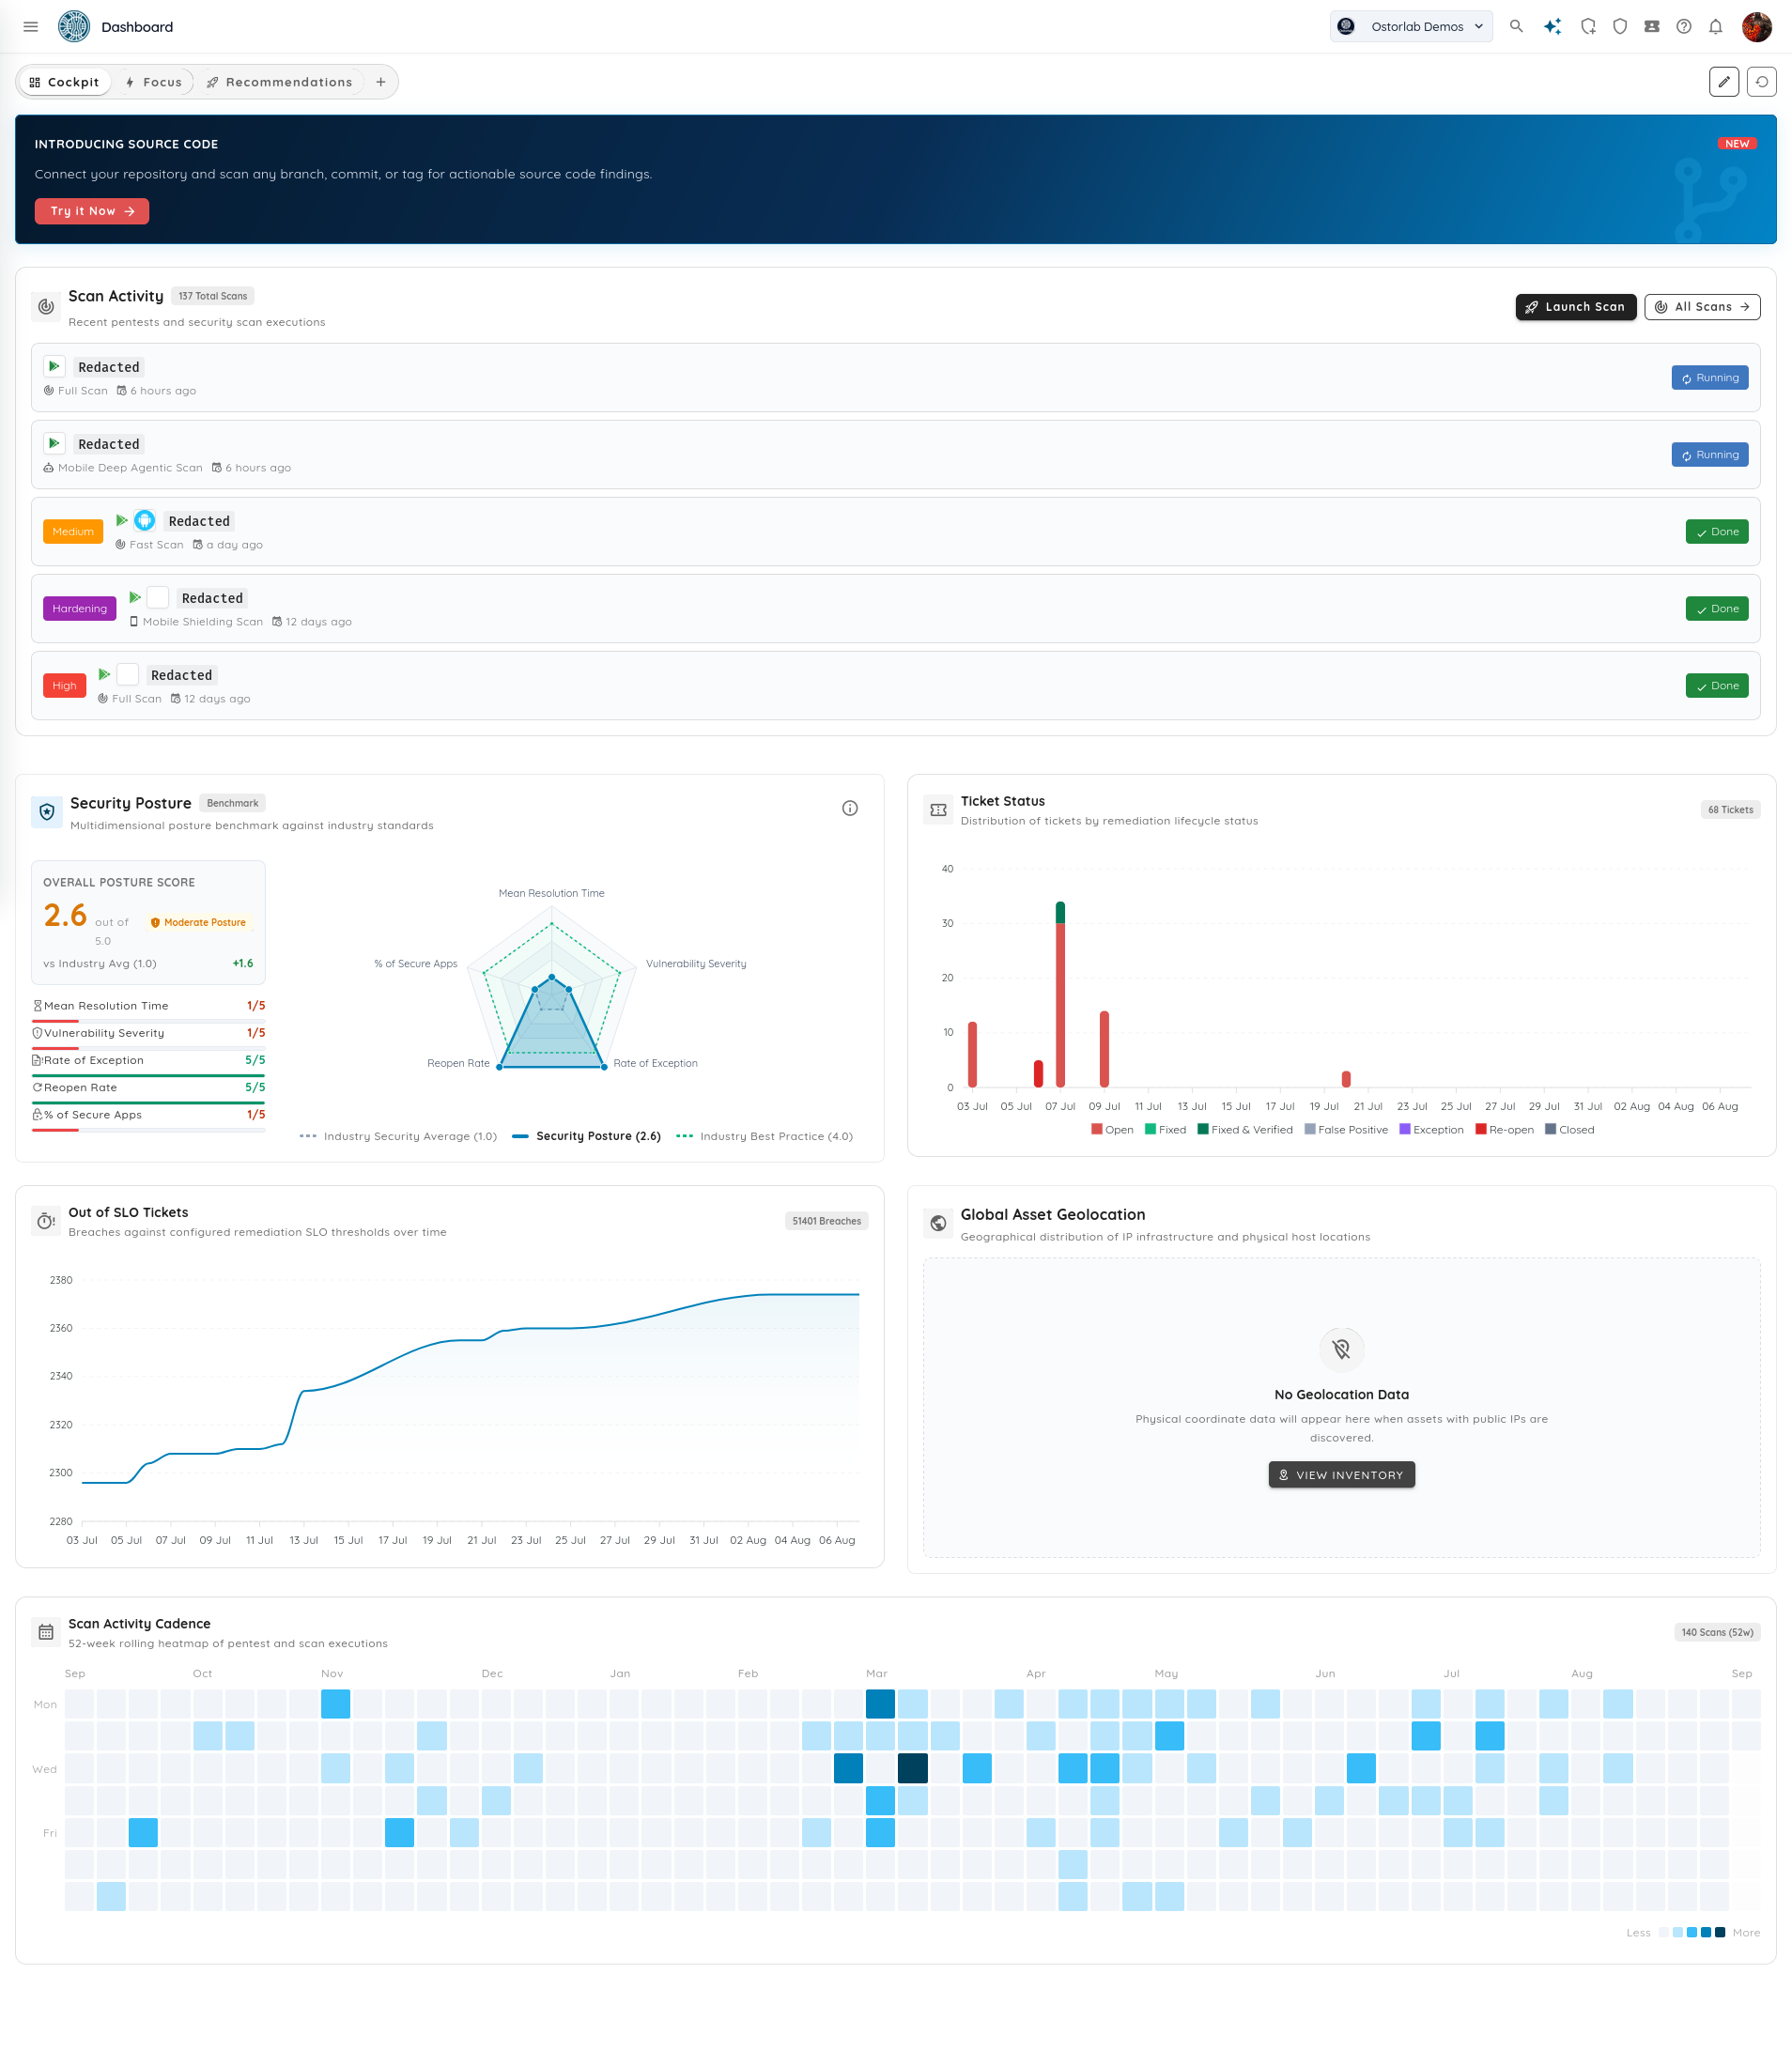
    Cockpit 概览:全组织的安全态势与扫描活动

    Cockpit 视图让团队清楚地了解所有资产的整体安全状况和正在进行的扫描。

    Cockpit 扫描活动

    主要能力

    • 实时扫描活动流: 实时列出移动、Web、后端和源代码目标上正在进行及已完成的扫描,并显示耗时和严重程度标签。
    • 安全态势基准: 将整体安全评级与行业标准进行比较,并通过雷达图展示平均解决时间、漏洞严重程度和安全应用比例。
    • 修复与 SLO 健康状况: 实时跟踪工单状态和逾期问题。
    • 52 周扫描频率热力图: 以活动热力图展示测试频率和发布的一致性。
    • 全球资产地图: 以交互式地图展示已发现的公网 IP 地址和托管位置。

    Focus Mode:个性化行动中心

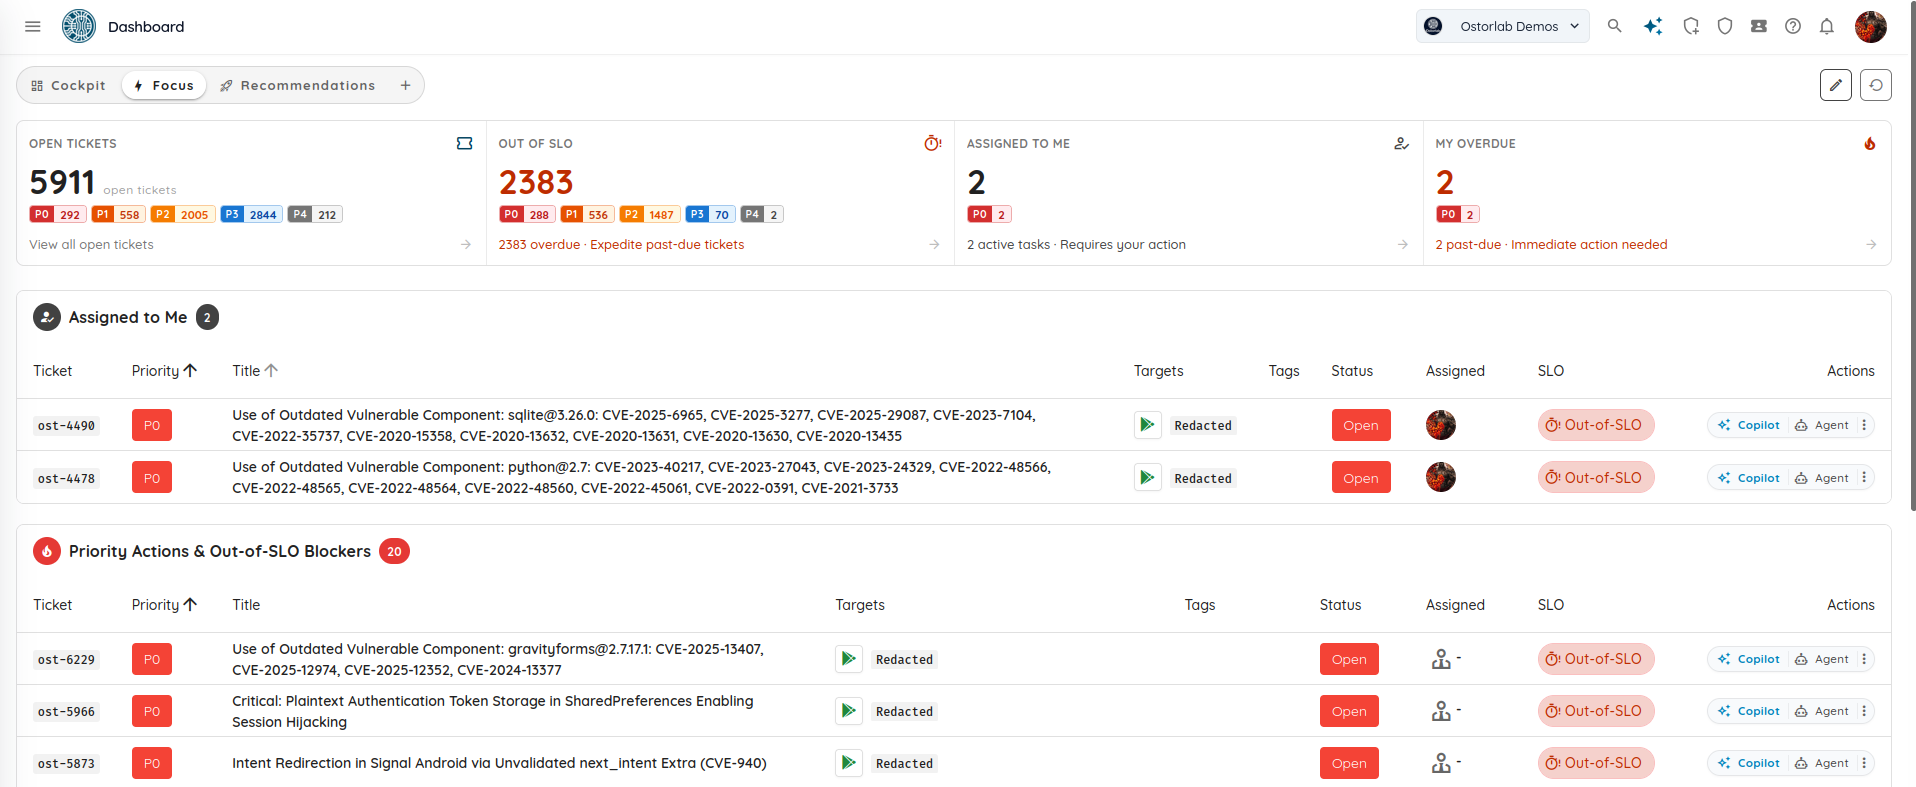
    安全工程师和开发人员常常需要在全组织成百上千的工单中翻找属于自己的工作。Focus Mode 为每位工程师清晰地呈现分配给他们的工单和紧急问题。

    Focus Mode 工作区

    主要能力

    • 个人 KPI 计数器: 快速统计 Assigned to Me(分配给我)的工单、My Overdue(我的逾期)事项、按优先级(P0 至 P4)统计的未关闭工单,以及逾期的 SLA 事项。
    • “Assigned to Me”表格: 直接列出分配给您的问题,并提供按钮来调用 Copilot AI 辅助或自动化修复工具。
    • 优先级阻塞项与逾期队列: 突出显示全团队的关键 P0 和 P1 问题,帮助快速解决紧急问题。

    自定义控制台与入门模板

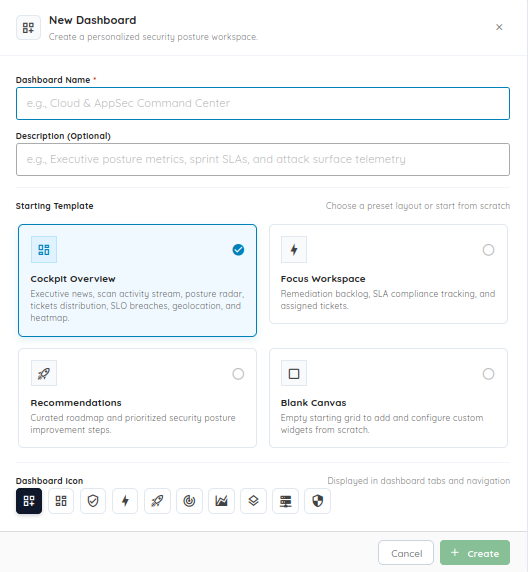
    团队可以针对特定角色、团队或项目创建自定义控制台。

    自定义控制台弹窗

    主要能力

    • 入门模板: 基于 Cockpit Overview、Focus Workspace、Recommendations 等预设创建新控制台,或从 Blank Canvas(空白画布)开始。
    • 自定义名称与图标: 使用自定义标题和标签页图标整理控制台,便于切换。
    • 拖放式组件: 通过简单的拖放操作添加、重新排列和移除组件,只显示团队需要的指标和扫描动态。

    2. 键盘快捷键与快速导航

    为了帮助团队在不依赖鼠标的情况下快速对检测结果进行分级处理,Ostorlab 现在支持用于工单分级处理、搜索和编辑的键盘快捷键。

    工单列表与分级处理快捷键

    您可以在列表视图中快速审阅和更新工单:

    快捷键 操作
    ↑ / ↓ 在工单行之间移动
    E 开启或关闭行内编辑模式
    O 将高亮工单的状态设为 Open
    F 将高亮工单的状态设为 Fixed
    C 将高亮工单的状态设为 Closed
    X 将高亮工单的状态设为 False Positive
    C(非编辑模式下) 打开 Create Ticket 弹窗
    ⌘ + Enter / Ctrl + Enter 保存所有已修改的工单
    Esc 关闭当前弹窗
    ? 打开键盘快捷键速查表弹窗

    工单创建与表单快捷键

    • 在标题中按 Enter: 将焦点从工单标题平滑移到描述字段,而不会提前提交。
    • Shift + Enter: 保存并创建工单。
    • ⌘ + Shift + Enter / Ctrl + Shift + Enter: 保存并立即打开一个新的工单表单(“Save & Add Another”)。

    全局搜索与导航

    • ⌘ + /(macOS)或 Ctrl + /(Windows/Linux): 在任意位置将焦点移到全局 Omni Search 搜索栏。
    • /: 将焦点移到侧边栏导航搜索。
    • 导航路径快速切换器: 在顶部导航栏中搜索并跳转到正在进行的扫描和 CVE 知识库记录。
    • 扫描步骤时间线: 通过可展开的输入和输出面板,逐步查看自主扫描的进度。

    3. 本地部署漏洞扫描器

    许多关键系统无法从公共互联网访问。它们运行在私有网络中、防火墙之后、VPN 上或预发布环境中。如果不开放防火墙规则,标准的云端扫描器就无法测试这些目标。

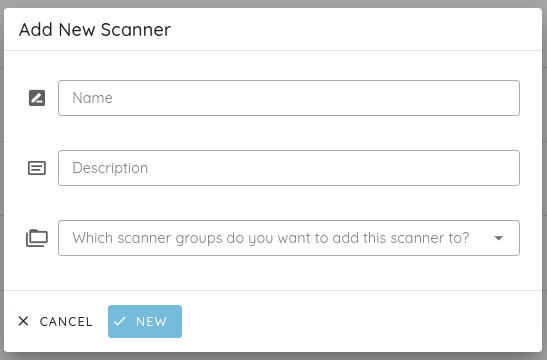
    Ostorlab 本地部署漏洞扫描器解决了这个问题:您可以在自己的私有基础设施中部署轻量级扫描器节点。这样既能在本地网络中访问内部资产,又能通过中央 Ostorlab 平台管理扫描和查看结果。

    添加新的本地部署扫描器

    主要能力

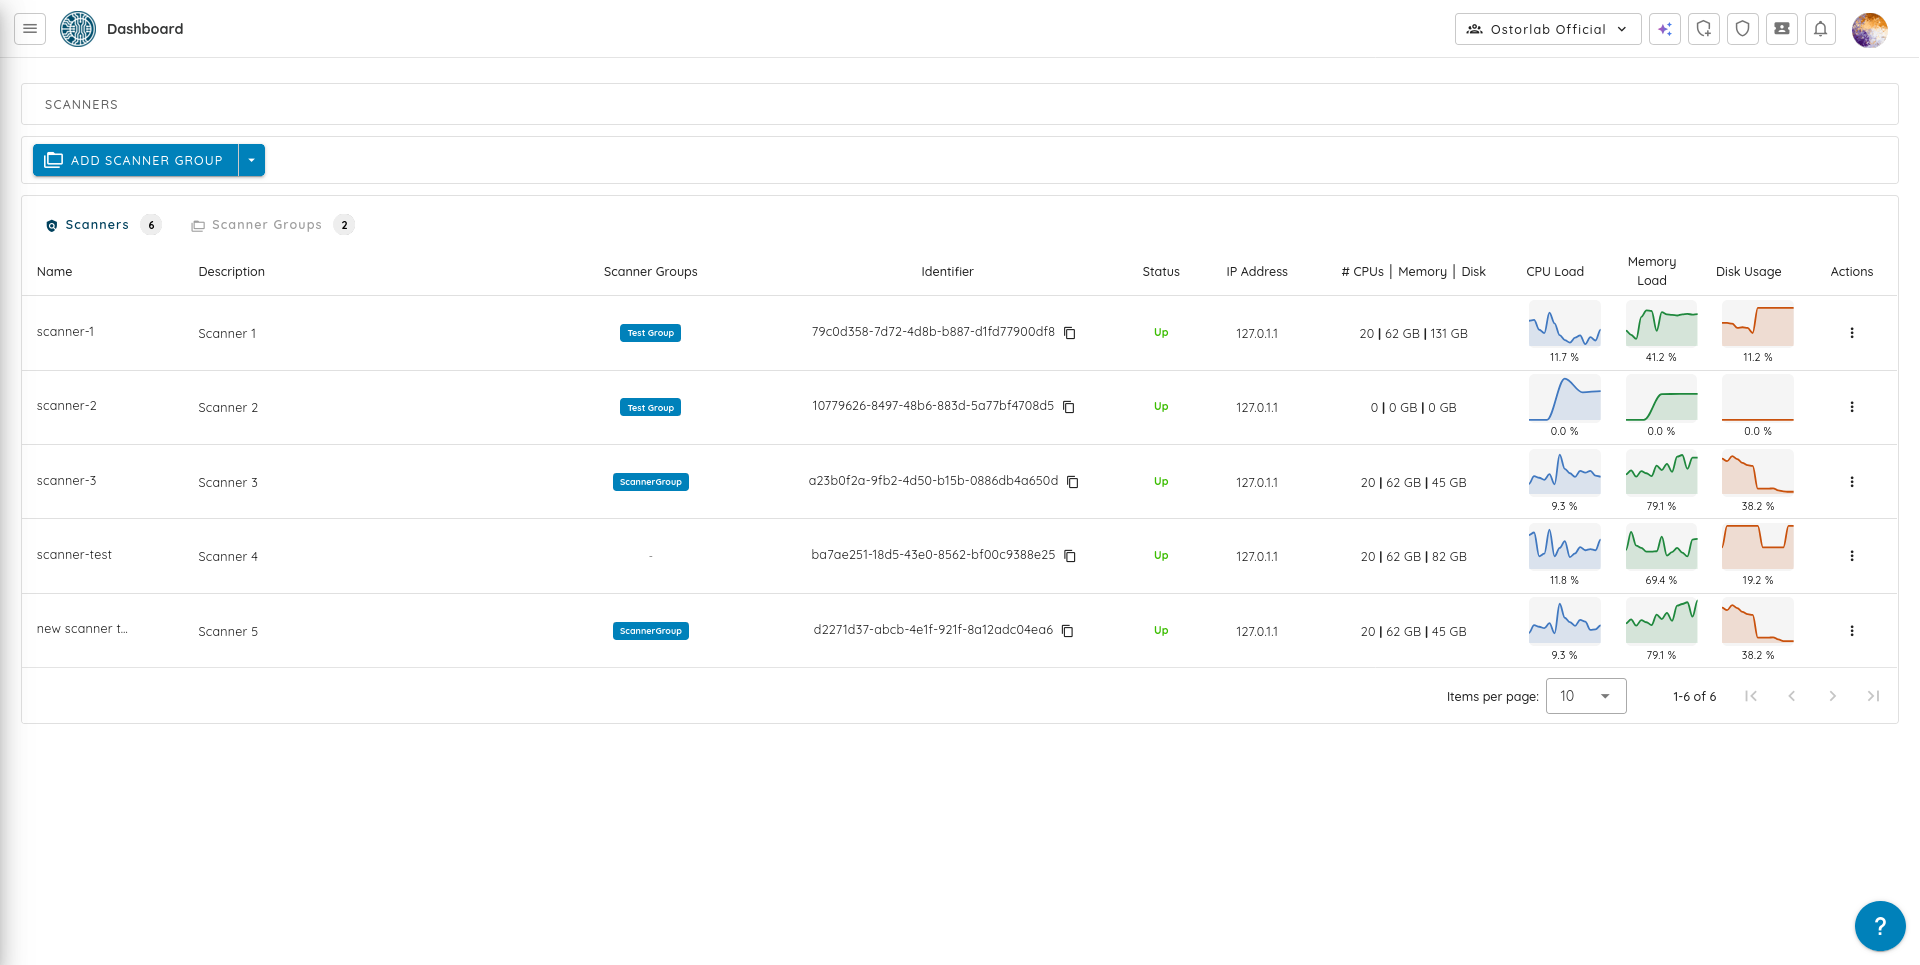
    • 内部可达,集中控制: 扫描器在您的基础设施内部运行,直接测试私有目标,同时将进度和经过验证的检测结果发送到 Ostorlab 控制台。
    • 广泛的目标支持: 扫描私有 IP 地址段、内部 Web 工具、私有 REST/GraphQL API 和内部源代码仓库。
    • 扫描器组与负载均衡: 按地区、数据中心或团队对扫描器节点分组。扫描会自动分配到可用节点上。
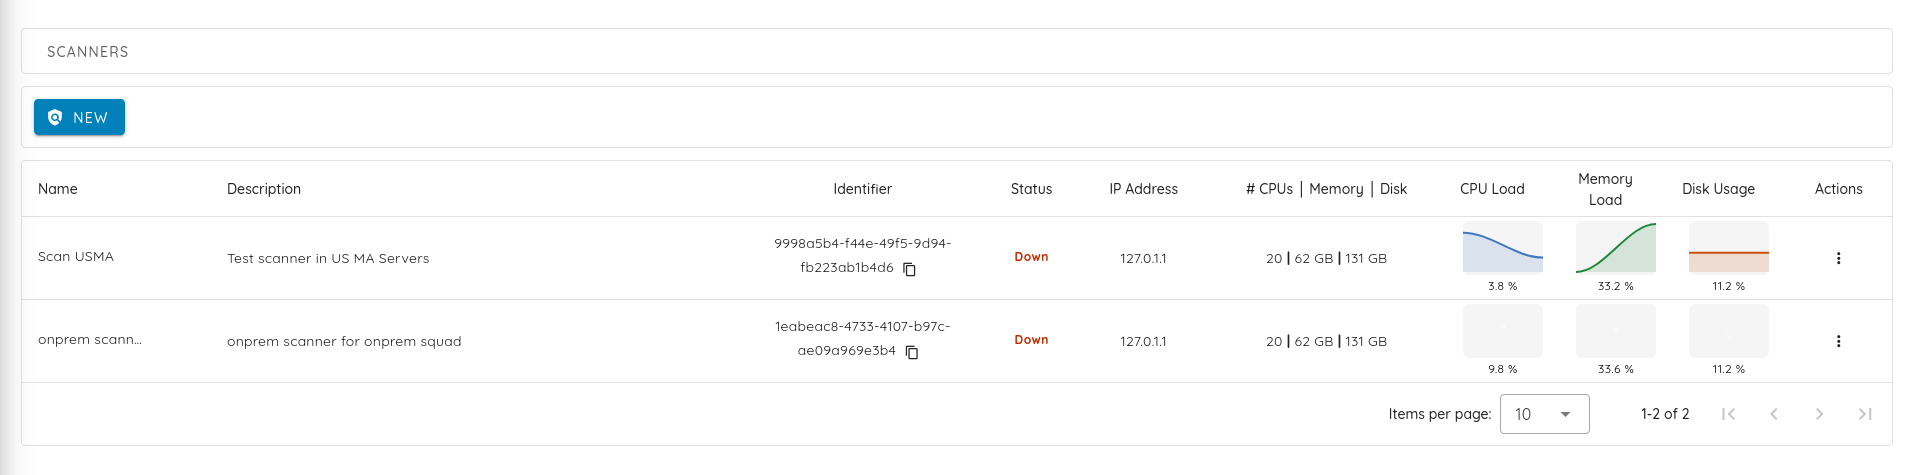
    • 集群监控: 在控制台中查看扫描器状态、正在运行的任务、主机名、IP 地址,以及实时的 CPU、内存和磁盘使用情况。
    • 感知资源的调度: 扫描在启动前会检查节点的资源需求,防止重型扫描使较小的主机过载。
    • 安全的网络节奏控制: 扫描器会自动限制请求速率,避免使敏感的内部服务过载。

    扫描器概览控制台

    要详细了解如何部署扫描器节点,请访问本地部署扫描产品页面,并查阅本地部署扫描器文档。


    4. Agentic Scan Knowledge

    大多数安全扫描器都把每次扫描视为一次独立的运行。扫描结束后,它们会丢弃所了解到的关于应用的一切。下一次运行时,它们又要花时间重新发现相同的身份验证步骤、路由和死胡同。

    Agentic Scan Knowledge 为 Ostorlab 扫描器提供跨多次运行的持久记忆。智能体在测试应用的过程中,会保存发现的架构细节、有效的入口点和测试笔记,供以后的扫描使用。

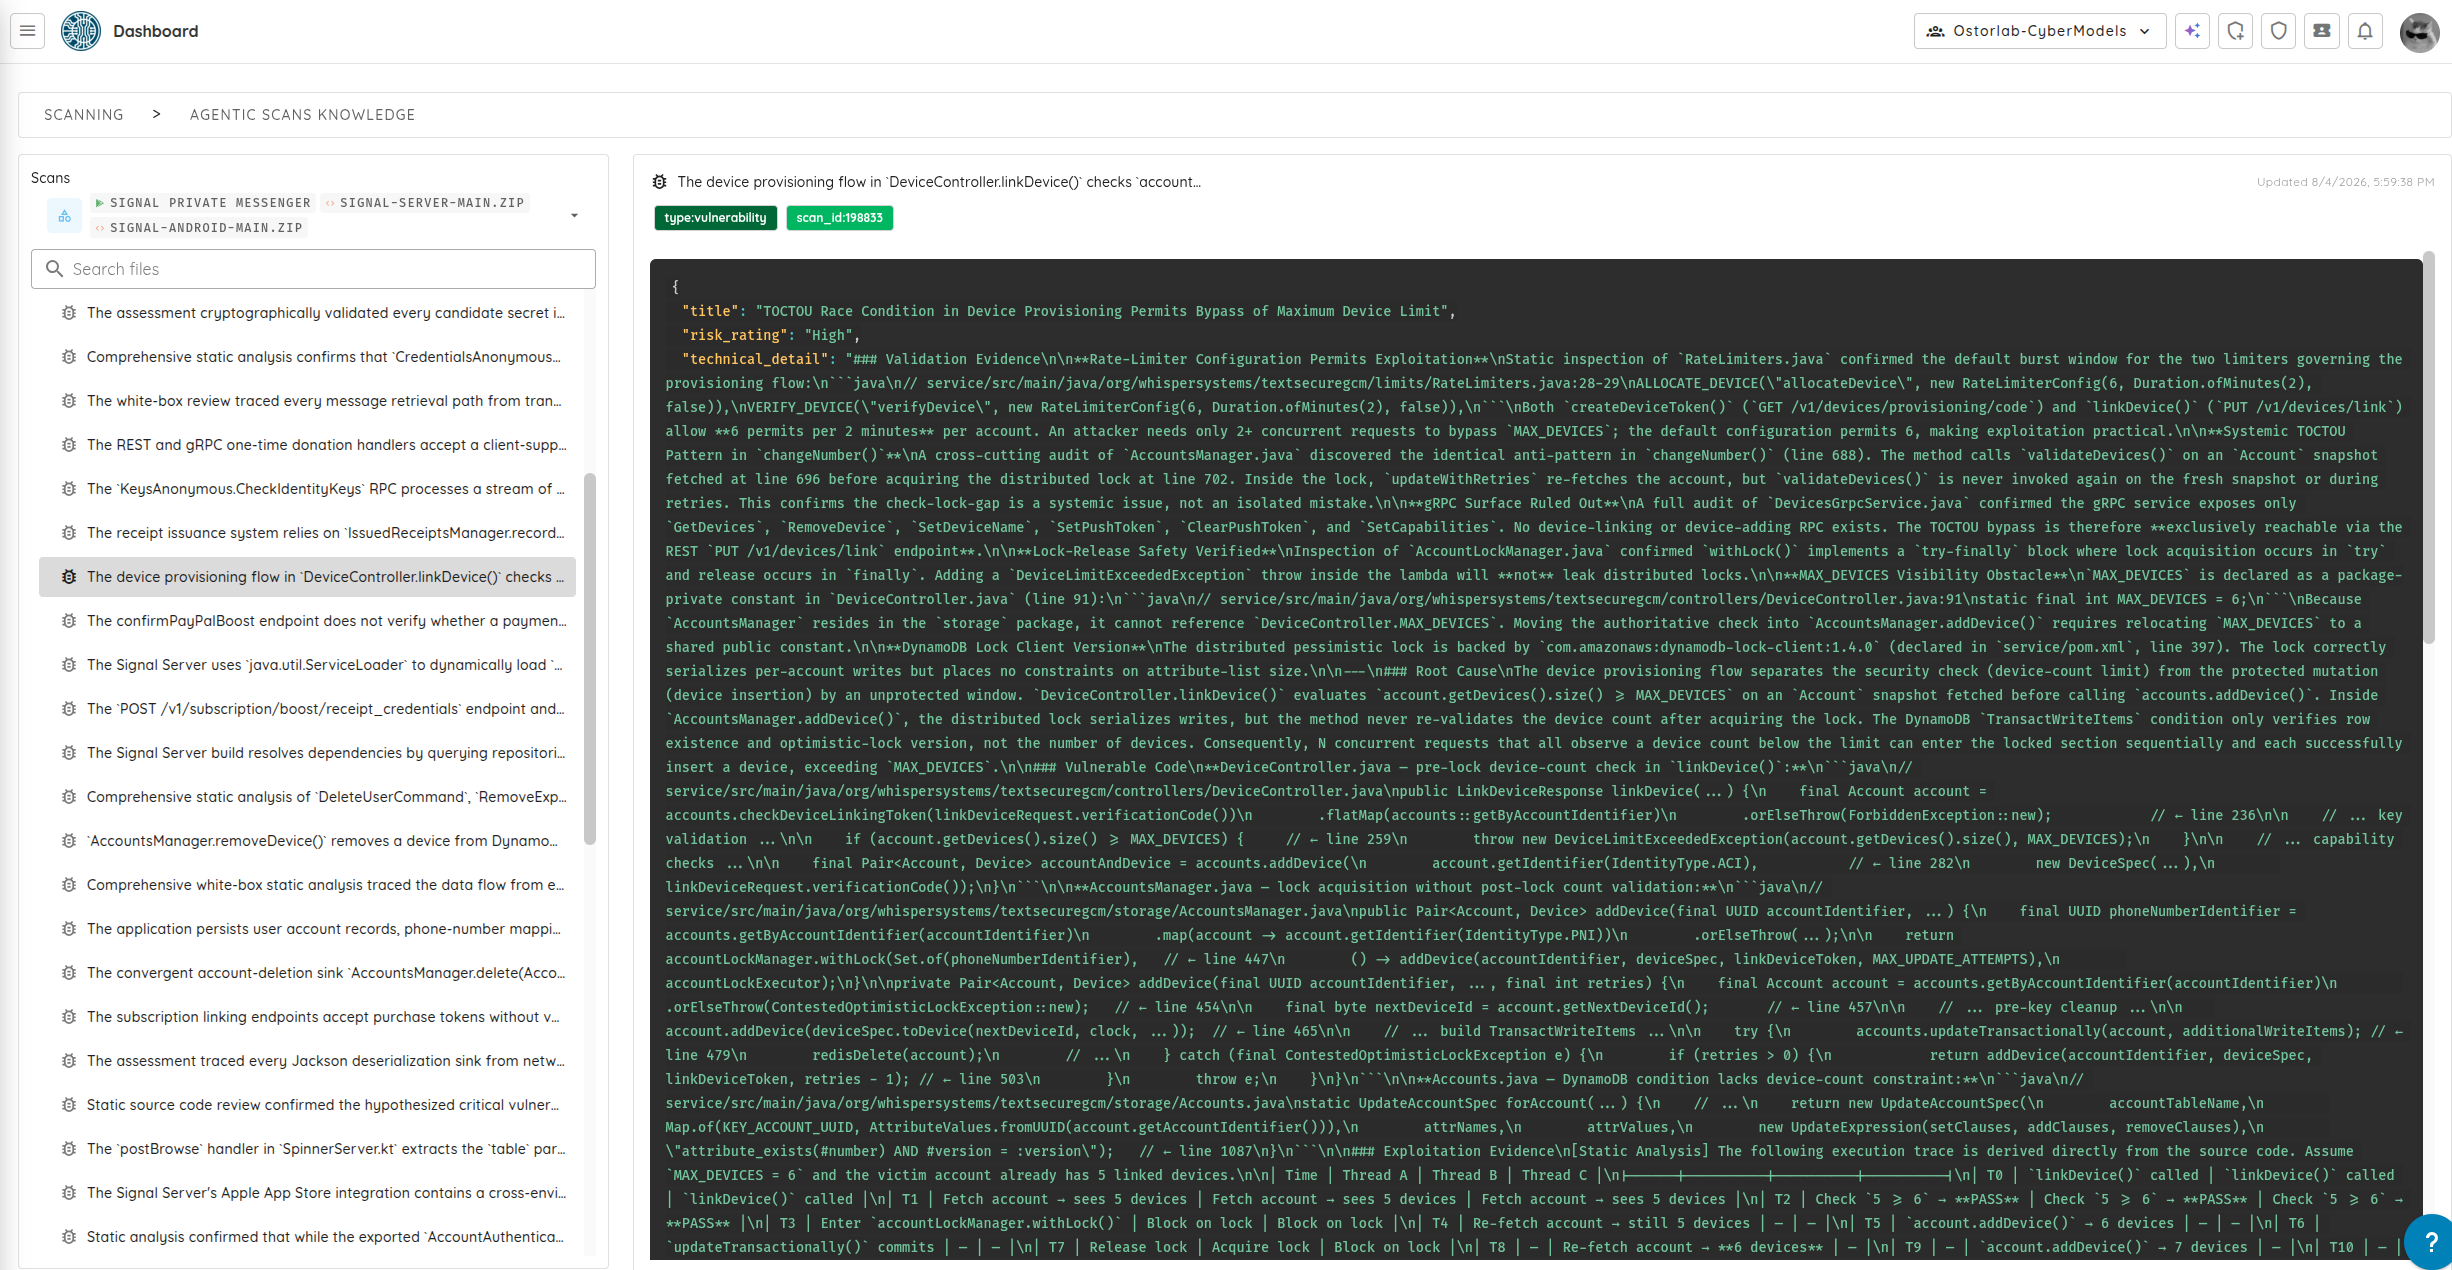
    Agentic Scan Knowledge 概览

    扫描器会记住什么

    • 应用结构: 技术栈细节、应用架构和多步骤登录流程。
    • 攻击面: 已发现的入口点、API 路由、敏感参数和已测试的路径。
    • 测试历史: 成功的攻击路径和经过验证的死胡同。
    • 决策笔记: 指导测试选择和漏洞判定的笔记与证据。

    Agentic Scan Knowledge 详细记录

    它为何有帮助

    • 跳过重复的准备工作: 后续扫描不会浪费时间重新发现已知的端点和登录流程。
    • 更多时间用于深度检查: 在初始发现阶段节省下来的算力和时间直接投入到复杂业务逻辑的测试中。
    • 清晰的审计历史: 长期保留一致、有证据支撑的测试记录。

    要详细了解其架构和记忆模型,请阅读 Agentic Scan Knowledge 的工作原理。


    5. Ostorlab Platform MCP Server

    Ostorlab 现在通过 Ostorlab Platform MCP Server 支持模型上下文协议(MCP)。这让 AI 编程助手和智能体(例如 Claude、Cursor 和 GitHub Copilot)能够直接处理您的安全检测结果。

    AI 助手无需导出 PDF 报告或手动复制凭据,即可查询漏洞详情、查看复现步骤并执行经批准的平台操作。

    Ostorlab MCP 智能体查询扫描数据

    主要能力

    • 直接的 AI 上下文: AI 工具可以获取扫描摘要、检查未关闭的漏洞、搜索资产并查看修复建议。
    • 自动化操作: 在拥有相应权限的情况下,AI 助手可以创建工单、针对更新后的代码触发扫描,或在应用修复后更新问题状态。
    • 权限控制: 通过组织 API 密钥管理访问,权限层级清晰(READ、WRITE、ADMIN)。
    • 自动脱敏密钥: API 密钥、密码、会话 Cookie 和令牌会从所有工具响应中自动移除。

    有关在 Cursor、Claude Desktop 和其他 MCP 客户端中的配置说明,请参阅 Ostorlab MCP Server 文档。


    6. 多资产扫描

    真实世界的攻击往往会跨越应用的不同层面。例如,攻击者可能先检查移动应用,找到一个未公开的 API 路由,再利用 Web 门户上的身份验证缺陷,进而访问内部服务。孤立地测试每个组件可能会遗漏这些关联。

    Multi-Asset Scanning(多资产扫描)让团队可以将不同类型的资产组合到一次扫描中,共享设置、同步计划,并生成一份统一的报告。

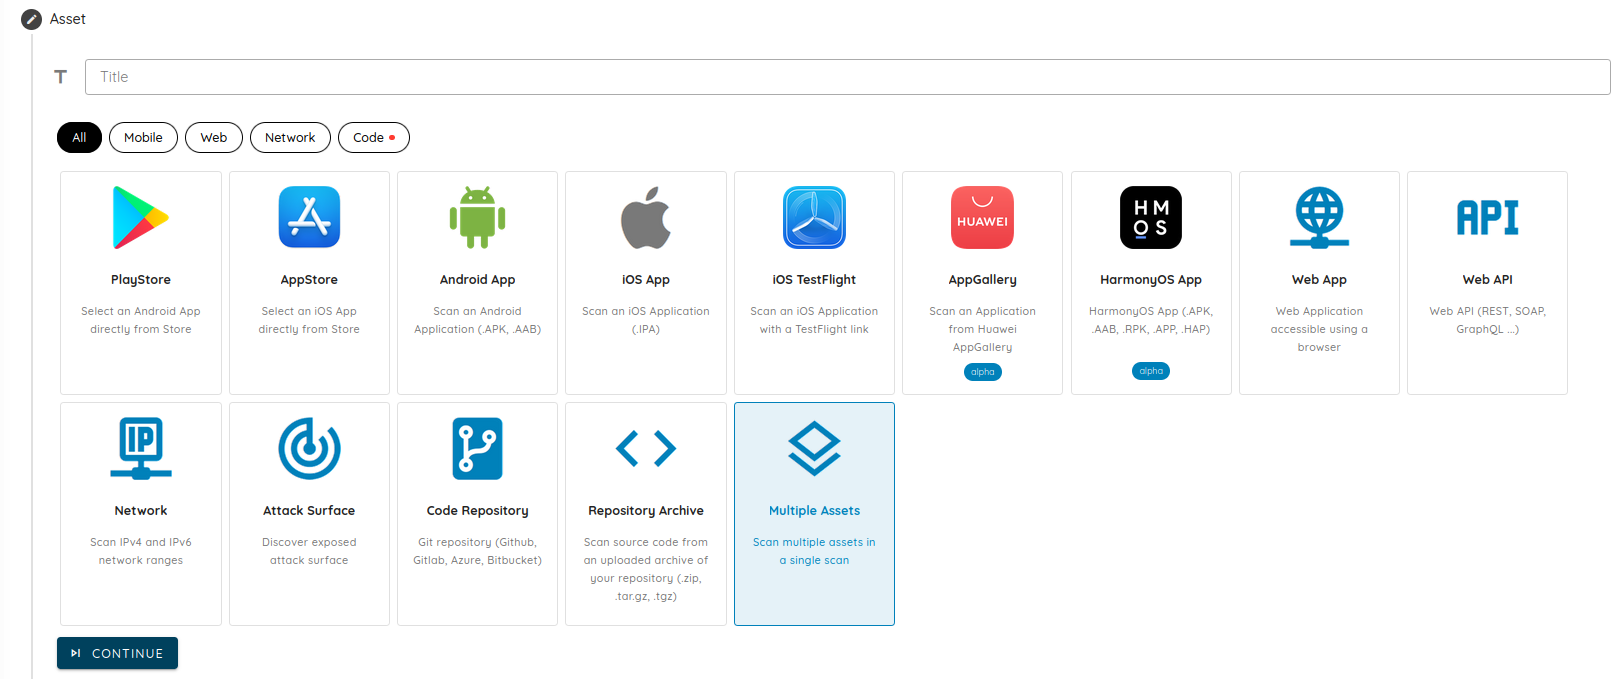
    选择多个资产

    主要能力

    • 混合资产范围: 在一次扫描中组合移动应用(应用商店条目、.apk/.ipa 文件、TestFlight)、网站、API(OpenAPI/Swagger 模式)、网络 IP 地址段和源代码仓库。
    • 共享设置: 在所有目标上使用一致的身份验证配置、AI 设置和扫描规则。
    • 统一报告: 在一份报告中查看整个应用的所有检测结果和漏洞链。

    向多资产扫描添加资产

    请查看多资产扫描教程,以及完整的支持的资产类型列表。


    7. 修复流与工作量时间线

    对于大型工程团队来说,仅凭一个扁平的工单列表来管理安全修复十分困难。

    Remediation Streams(修复流)让团队可以将安全工单组织成面向特定冲刺、产品发布或合规审查(例如 SOC 2 或 DORA)的专项轨道。

    配置修复流

    主要能力

    • 按流组织: 为特定的开发冲刺、版本发布或合规审计创建修复流。
    • 明确的责任归属: 指定修复流负责人和团队成员,让每个问题都有明确的负责人。
    • 工作量跟踪: 进度条显示待处理的工作量、完成率以及距离目标日期剩余的天数。
    • 交互式时间线: 在甘特图式的可视化时间线上查看修复流,及早发现进度延误。

    修复流概览表格

    要详细了解如何组织修复轨道,请参阅修复流文档。


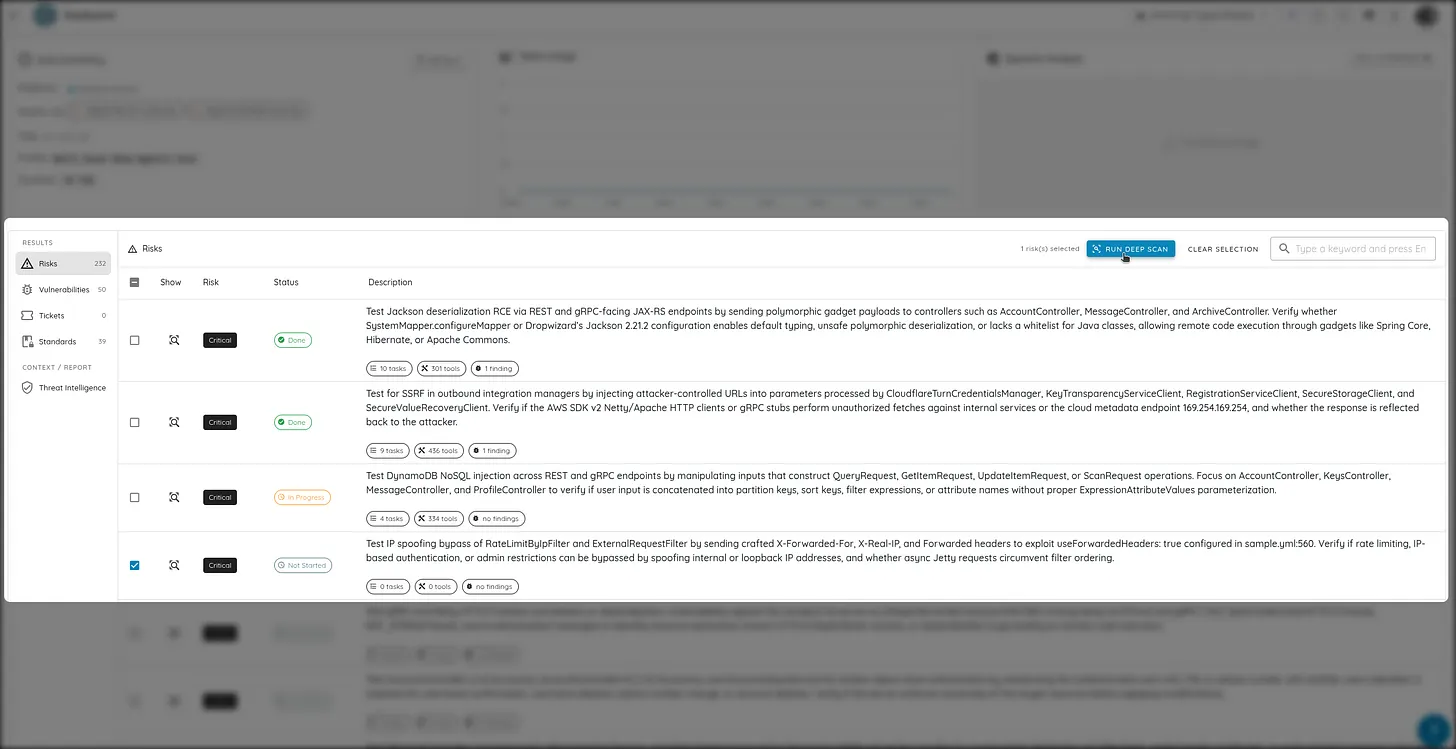
    8. Agentic Deep Scan 的 Risk Reruns

    在 Ostorlab 的 Agentic Deep Scan 架构中,一个 risk(风险项)代表针对某种特定漏洞类型(例如 IDOR、硬编码密钥、JWT 问题或权限提升)的一项自主测试。

    Risk Reruns 让安全工程师可以按需重新运行单个风险检查,而不必从头运行一次长达数小时的完整扫描。

    Risk Reruns 界面

    主要能力

    • 定向选择: 直接在扫描控制台中选择最多 100 个特定风险项重新运行。
    • 可调整的参数: 选择不同的 AI 模型(Cyber Models 或 BYOK)、增加令牌配额,或为复杂检查提高力度级别。
    • 恢复暂停的运行: 快速重新运行超时或暂停的检查,无需重新上传文件。
    • 合并报告: 新的检测结果和证据会自动更新到原始扫描报告中。

    有关配置 AI 引擎配额的详细信息,请参阅 Cyber Models 概览和 BYOK 文档。


    9. 源代码扫描:归档、Fast Scan 与 Single Vulnerability Assessment

    本次发布为源代码安全扫描带来三项关键更新:

    源代码扫描配置

    上传源代码归档

    除了连接 Git 仓库(GitHub、GitLab、Bitbucket、Azure DevOps)之外,您现在还可以直接以 .zip 或 .tar.gz 归档的形式上传代码。这使得对物理隔离的仓库、离线代码库和打包的发布包进行安全测试成为可能。

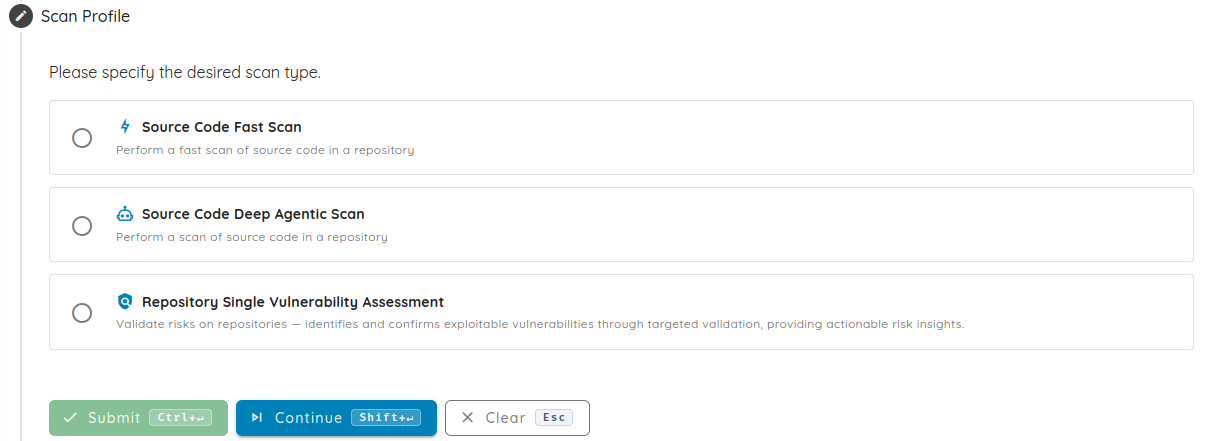
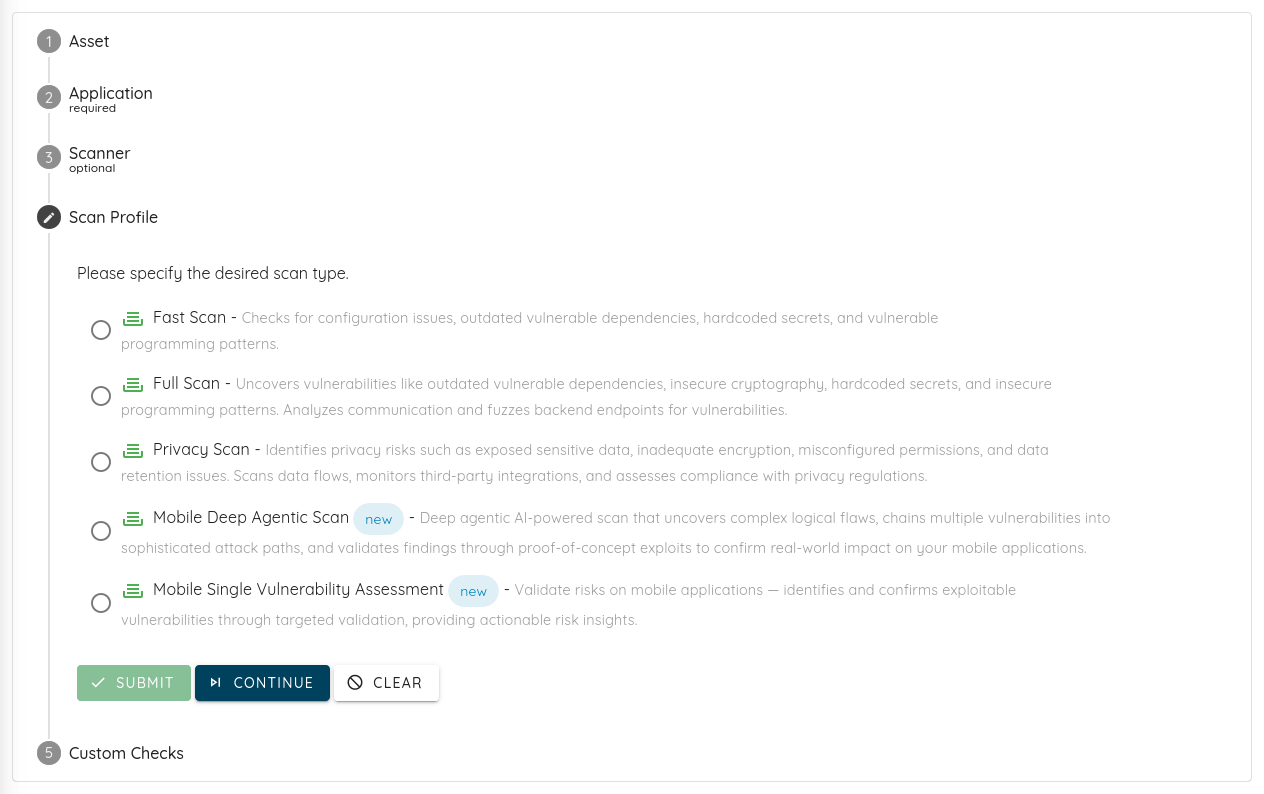
    Source Code Fast Scan 扫描配置

    对于需要快速反馈的 CI/CD 流水线,Source Code Fast Scan 扫描配置可在几分钟内完成静态分析,在代码合并之前标记出密钥、常见缺陷和配置问题。

    面向代码仓库的 Single Vulnerability Assessment(SVA)

    团队现在可以针对已连接的仓库和代码归档运行定向的 Single Vulnerability Assessment(SVA)。SVA 将测试聚焦于单一漏洞类型,或在不运行完整扫描的情况下确认某个缺陷已被修复。

    要详细了解源代码测试,请参阅源代码扫描教程和扫描配置指南。


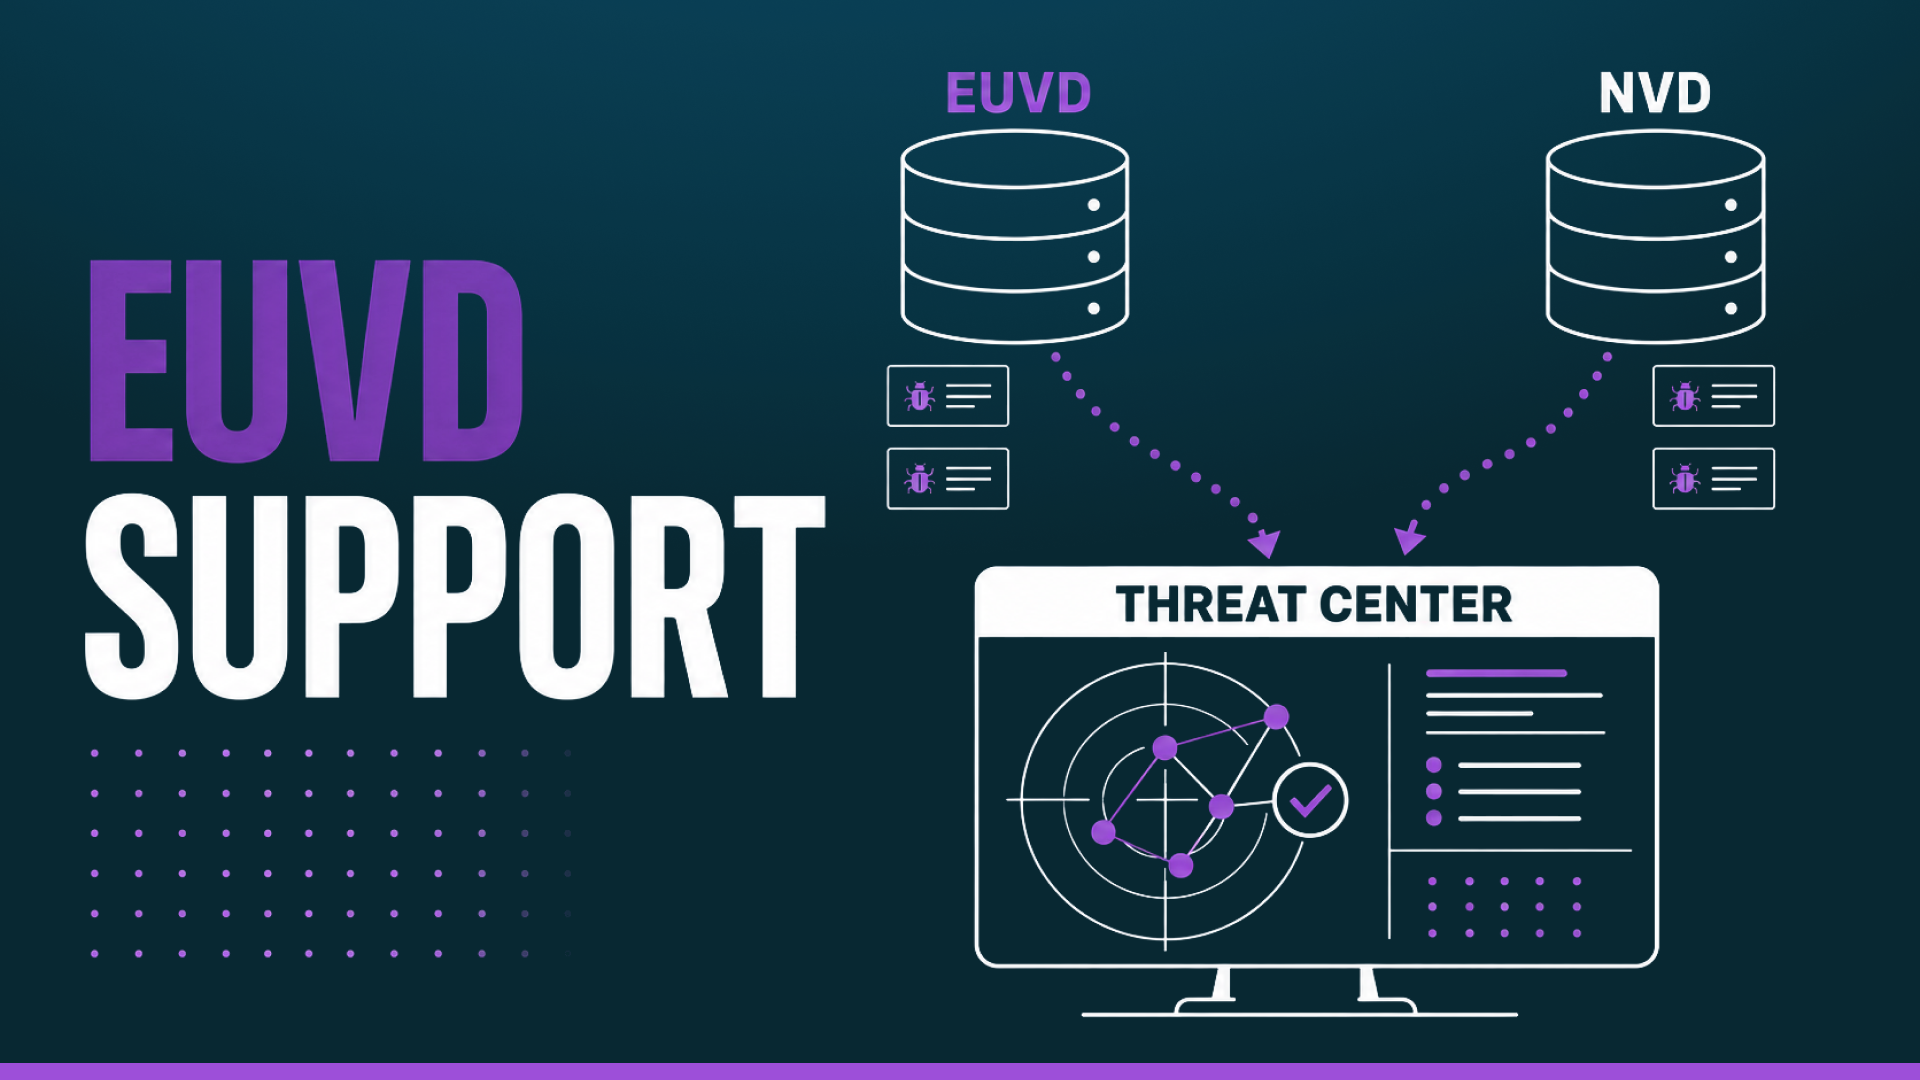
    10. Threat Center 支持 EUVD

    Ostorlab Threat Center 现在除了现有的美国国家漏洞数据库(NVD)情报外,还会接入由 ENISA 维护的欧洲漏洞数据库(EUVD)的漏洞数据源。

    Threat Center EUVD 概览

    主要能力

    • 整合的漏洞情报: 同时使用 NVD 和 EUVD 的数据,包括欧洲的协调披露、活跃的漏洞利用数据和厂商修复信息。
    • 为欧盟《网络韧性法案》(CRA)做好准备: 帮助软件团队跟踪漏洞并确定优先级,以满足 CRA 的通报期限(24 小时早期预警和 72 小时完整通报)。
    • 暴露检查: 快速查看您的哪些数字资产可能受到新漏洞影响,并触发定向扫描以核实暴露情况。

    请在攻击面监控指南中了解如何监控暴露的资产。


    11. 新的集成与更多 AI 模型支持

    本次发布还带来新的平台集成和更多的 AI 模型选择:

    Linear 工单集成

    Ostorlab 现在可直接与 Linear 连接。安全检测结果会同步到 Linear 项目中,附带严重程度评级和复现步骤,并在漏洞解决后自动更新状态。

    更多 BYOK 与模型提供商

    • 新的 AI 提供商: 新增对 Fireworks AI 和自部署的 Google Vertex AI 端点的支持。
    • 模型升级: 默认扫描模型升级为 Gemini 3.7 Flash,并新增对 Gemini 2.5 Pro、GLM 5.3、DeepSeek V4 Pro、Qwen 3.8 2.7T 和 Grok 4.6 的支持。

    请按照 Linear 集成指南连接您的工作区,并参阅推荐 AI 模型指南了解模型基准测试和 BYOK 配置。

  3. App Vetting、Scan Coverage Heatmap、Mobile Shielding Scan、Deep Agentic Scan 改进、Cyber Models 与源代码扫描

    本次发布推出 App Vetting、Scan Coverage Heatmap、Mobile Shielding Scan、Deep Agentic Scan 改进、Cyber Models、更多模型支持以及源代码扫描。

    亮点

    • App Vetting:用于评估 Android 和 iOS 应用的风险。
    • Scan Coverage Heatmap(扫描覆盖热力图):清楚展示已测试的区域、尚存的缺口以及增量覆盖情况。
    • Mobile Shielding Scan:验证移动应用的自我防御保护在遭受攻击时是否有效。
    • 更快、更深入的 Deep Agentic Scan:改进了移动端执行、逆向工程、规划和漏洞串联。
    • 由 Ostorlab 托管的 Cyber Models:提供预付计算额度、钱包可见性和受控的扫描力度配置。
    • 更多模型支持:支持高性价比的自主扫描,包括 Kimi K2.7 和 GLM 5.2。
    • 源代码扫描:支持通过 GitHub、GitLab、Azure DevOps、Bitbucket 和标准 Git 仓库进行扫描。

    1. App Vetting

    App Vetting 是 Ostorlab 的一项新能力,旨在帮助组织在批准之前以及在整个应用生命周期中评估 Android 和 iOS 应用。

    组织越来越依赖第三方移动应用,但要判断一个应用是否值得信任,安全团队往往需要将来自多个来源的漏洞报告、隐私信号、恶意软件指标和信誉检查结合起来。App Vetting 将这些信号整合到一个自动化工作流中。

    App Vetting 结合静态分析、动态测试和安全隔离沙箱执行,提供结合上下文的应用风险视图。

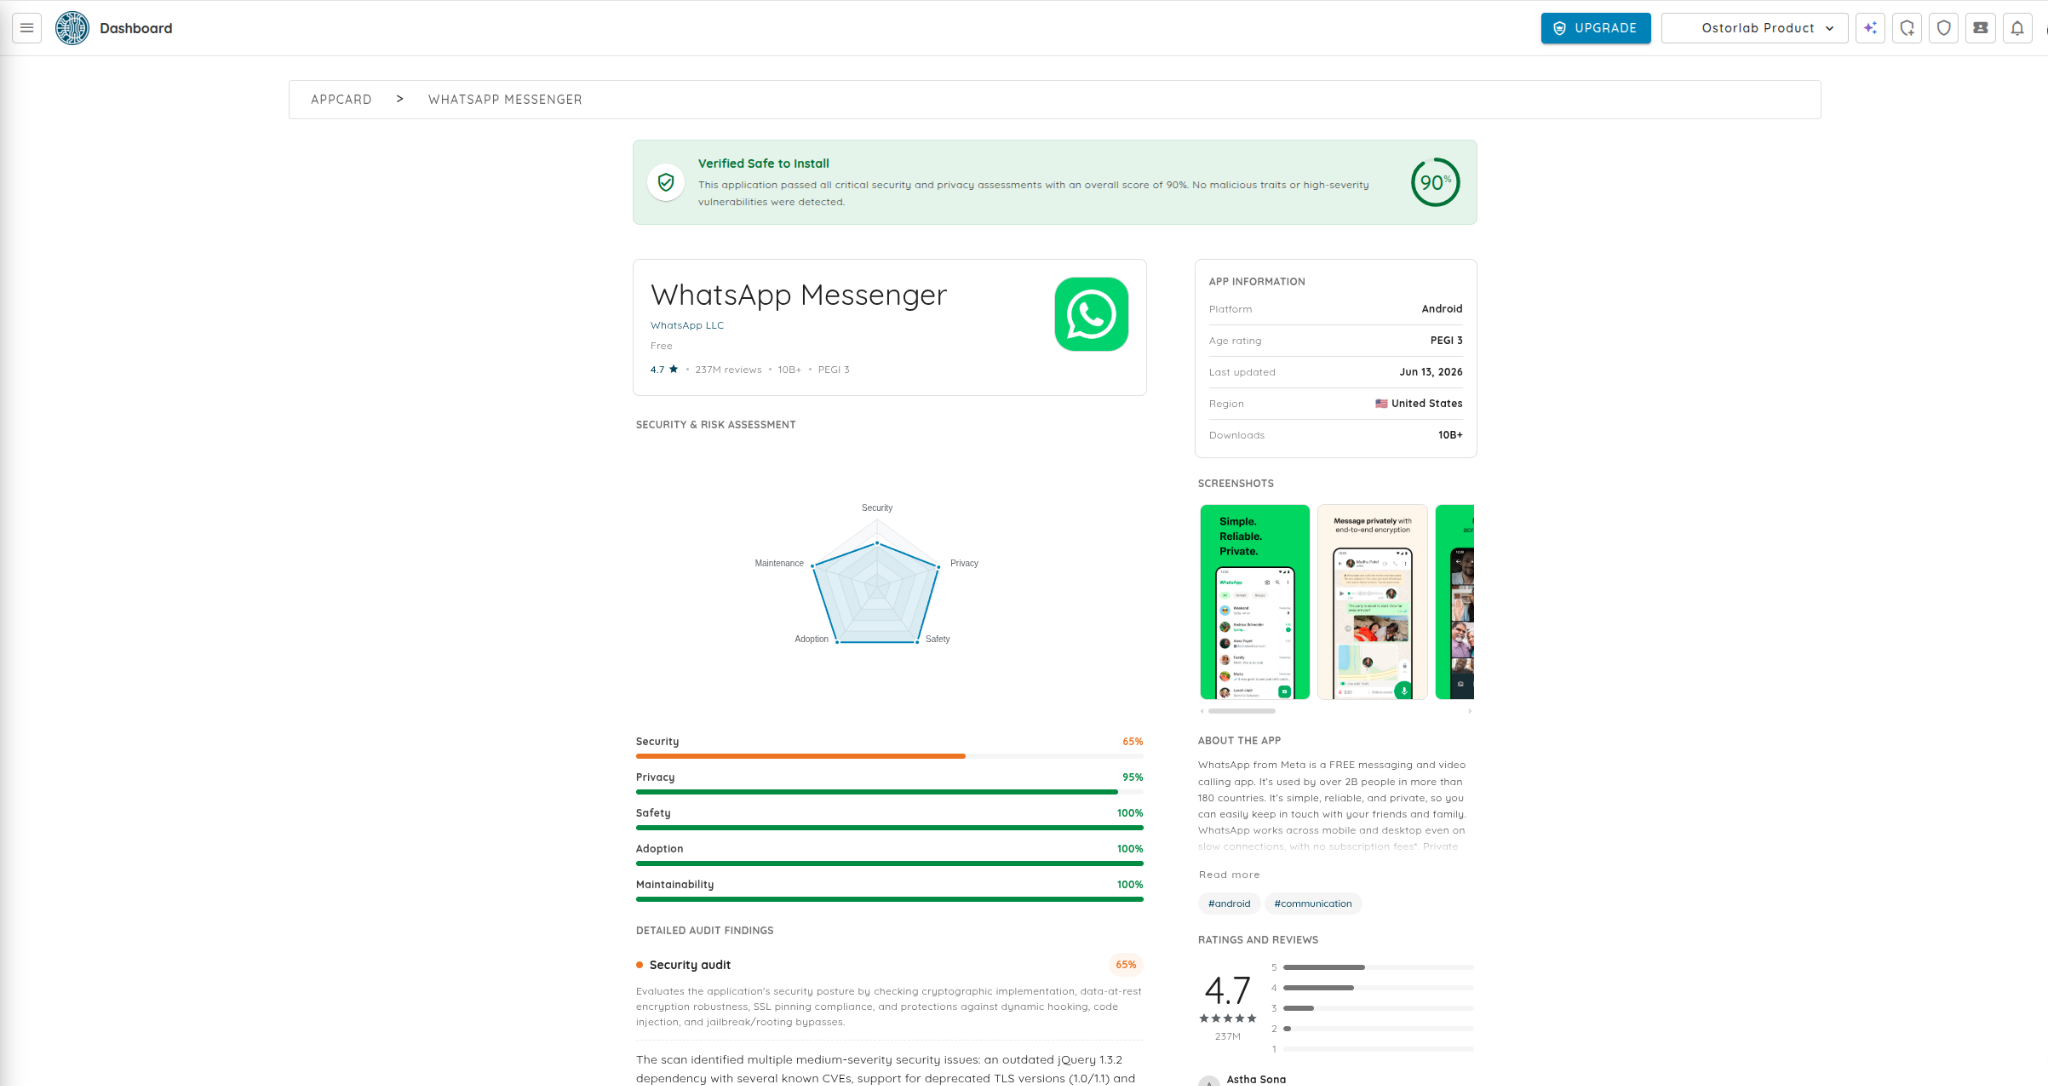
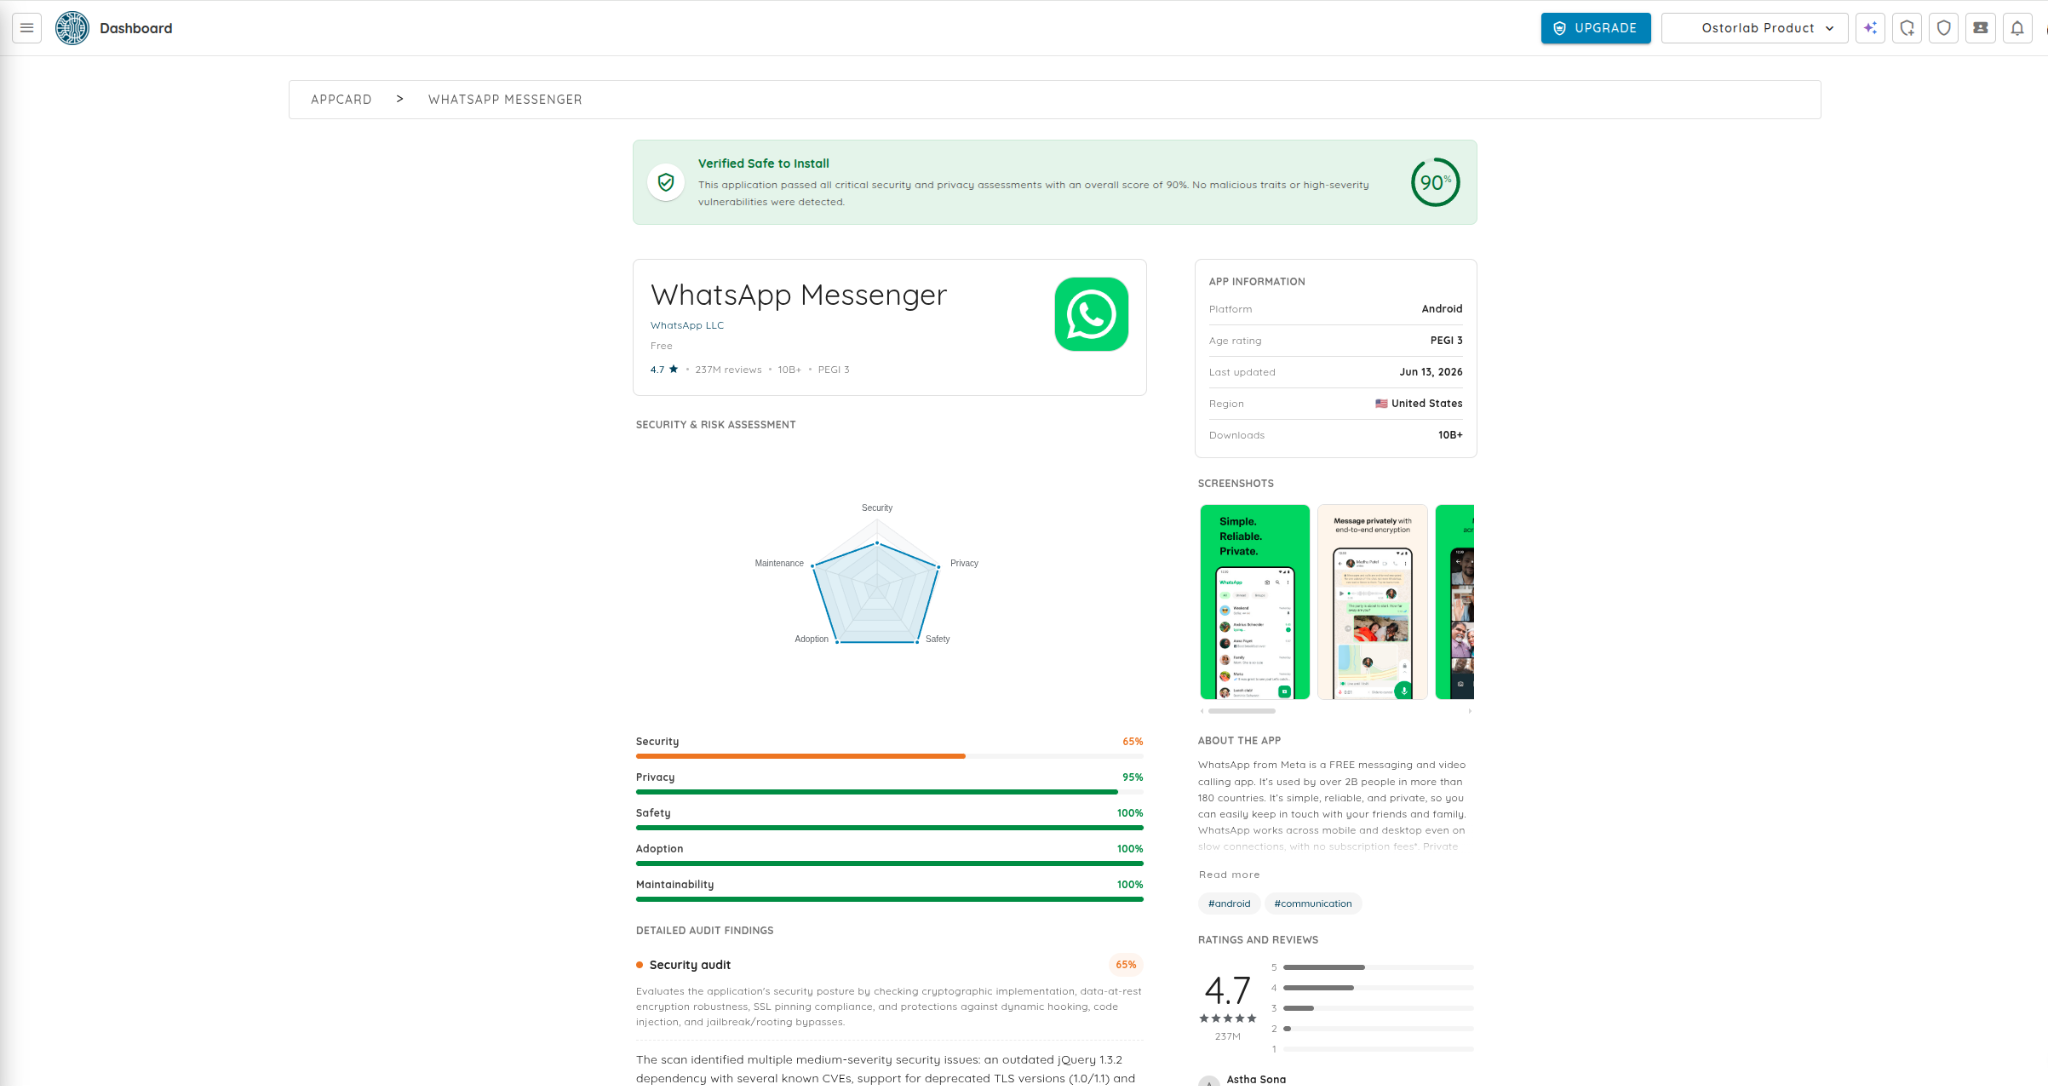
    App Vetting 概览

    主要能力:

    • 基于风险的评分,涵盖 Malware(恶意软件)、Security(安全)、Privacy(隐私)、Trust(信任)和 Maintainability(可维护性)。
    • 静态与动态分析,同时评估应用结构和运行时行为。
    • 安全隔离沙箱执行,在受控环境中观察应用行为。
    • 遥测评估,审查出站通信、第三方服务、分析 SDK、跟踪框架以及潜在的隐私问题。
    • 基于令牌的安全共享,相关人员无需平台访问权限,即可通过专用 Web 视图审阅结果。
    • 持续监控,随着应用的演进跟踪其安全、隐私和信任方面的变化。
    • 工作流接入,可通过 Ostorlab 平台、REST 和 GraphQL API,以及 Jira 和 Slack 等集成使用。

    App Vetting 帮助团队从孤立的检测结果走向更清晰的审批决策:这个应用是否值得信任并投入使用?

    App Vetting 风险评分


    2. Scan Coverage Heatmap

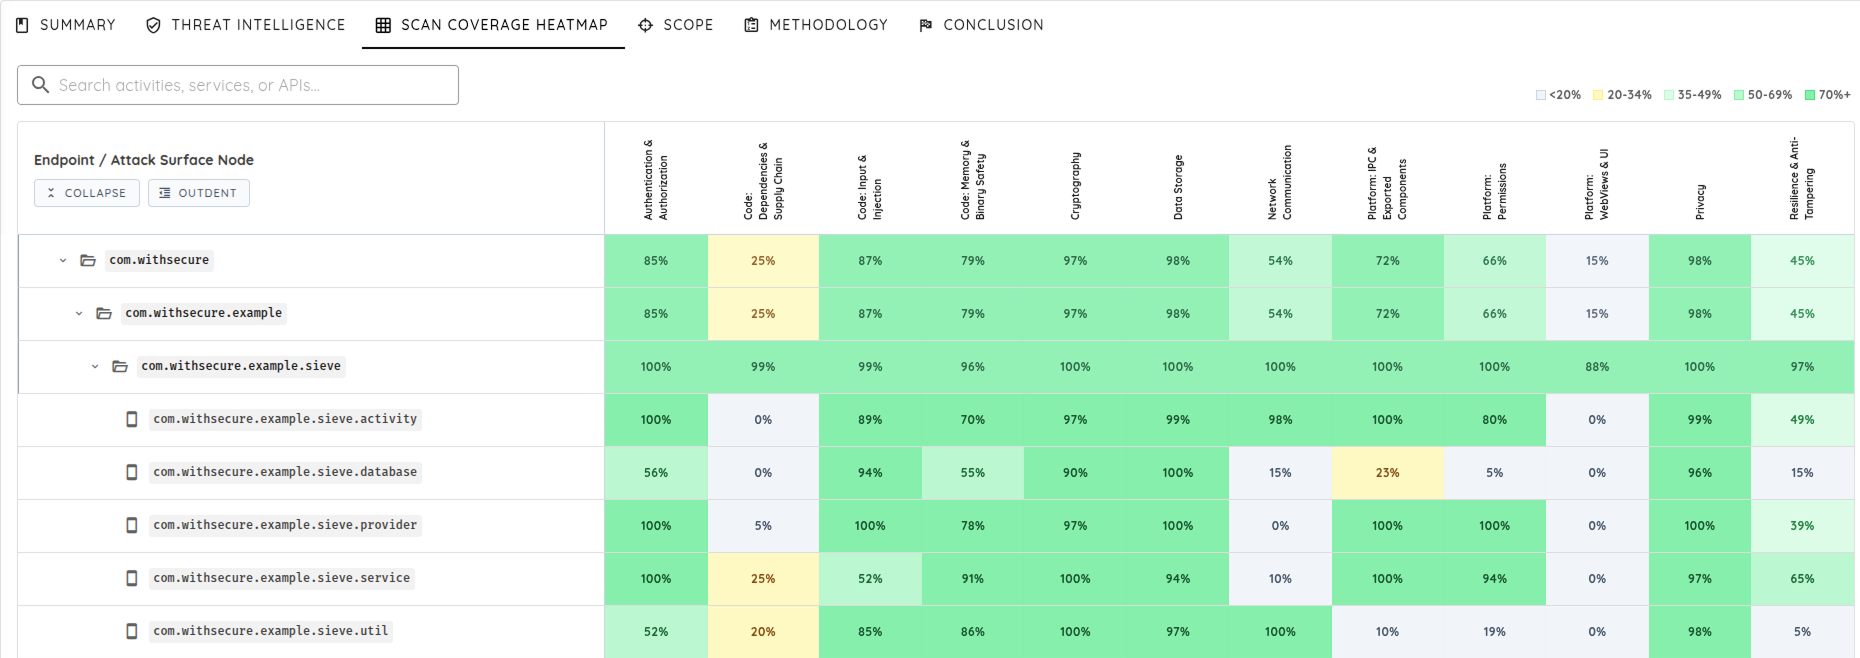
    Scan Coverage Heatmap 以可视化方式向团队展示应用有多少部分已被测试、哪些组件和安全类别得到了更深入的覆盖,以及哪些地方仍存在缺口。

    团队不再只关注检测结果,还可以跟踪覆盖情况本身:哪些已被探查、哪些需要更多关注,以及测试在多次评估中如何演进。

    Scan Coverage Heatmap

    主要能力:

    • 组件级可见性,了解哪些应用区域得到了更深入的调查。
    • 安全类别覆盖,了解不同风险类别的测试深度。
    • 缺口检测,识别覆盖有限或缺失的区域。
    • 增量覆盖跟踪,从一次扫描延续到下一次扫描。
    • 历史上下文,让后续扫描可以基于之前的检测结果、已验证的路径和已知行为展开,而不是从零开始。

    团队还可以在扫描结果中使用 Transparent Attack Validation 路径,审阅漏洞验证过程中做出的决策、工具输出和执行的步骤。


    3. Mobile Shielding Scan

    Mobile Shielding Scan 自动测试移动应用抵御逆向工程、篡改、克隆、插桩和运行时操控的能力。

    许多移动应用自带自我防御保护,通常称为加固(shielding)。这些保护旨在阻止攻击者修改应用、绕过控制、查看密钥,或在应用运行时对其进行操控。Mobile Shielding Scan 让这些保护能够以可重复的方式接受测试。

    对于每一项保护,Mobile Shielding Scan 都会回答两个问题:

    1. 该保护是否存在?
    2. 它在遭受攻击时能否坚持住?

    该扫描评估常见的 Android 和 iOS 防御措施,包括:

    • 防篡改与完整性检查。
    • Root 检测与越狱检测。
    • 反插桩与反调试保护。
    • 防克隆与安装来源验证。
    • 代码与数据混淆。
    • 网络保护,包括 SSL 证书锁定和证书锁定。

    该扫描使用 AI 驱动的分析和绕过尝试,而不仅仅是检测某项保护是否存在。它在真机上运行应用,观察应用的反应,并以模仿熟练攻击者的方式尝试攻破保护。

    客户将获得:

    • 强度评级,区分稳健的保护与薄弱的保护。
    • 绕过证明,在防御失效时提供。
    • 确认结果,在防御坚持住时提供。
    • 检测结果映射到公认的移动安全标准。

    Mobile Shielding Scan 用证据取代假设,帮助团队验证在商业加固方案上的投入,并抢在攻击者之前找到薄弱环节。


    4. Deep Agentic Scan 改进

    本次发布为 Deep Agentic Scan 带来多项重大改进,聚焦于速度、深度和更有力的漏洞验证。

    Deep Agentic Scan 现在采用更强的执行逻辑,能投入更多时间调查可疑行为、沿着有意义的攻击路径深入,并验证真正重要的风险。

    更快的移动扫描

    得益于扩缩容和设备管理基础设施的改进,移动端执行现在更快。这减少了准备工作的开销,改进了设备编排,让深度移动测试能够在各个发布周期中更稳定地运行。

    深度测试变得更容易定期运行,而不再只留给偶尔的评估。

    移动扫描耗时

    更强的逆向工程能力

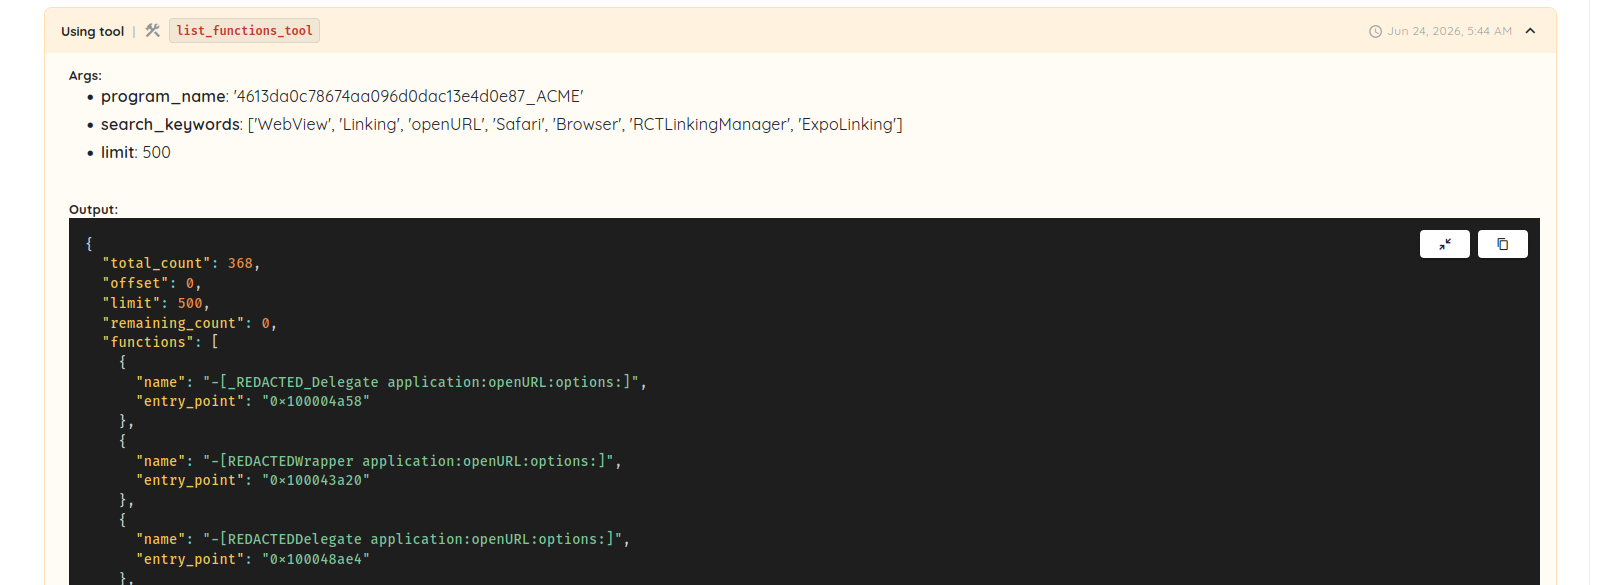
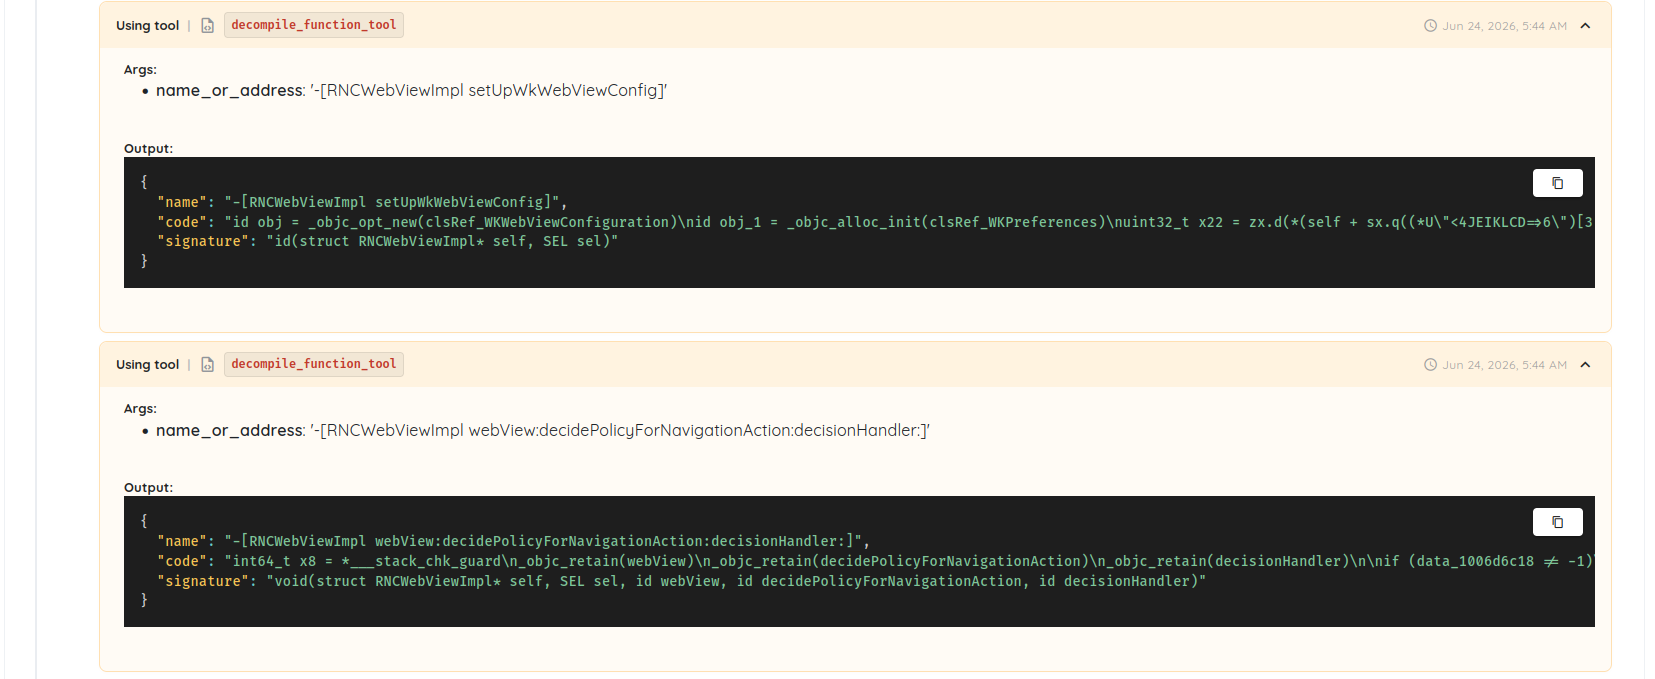
    Deep Agentic Scan 升级了逆向工程能力,让智能体在测试开始前更好地理解应用。

    智能体可以更好地探查二进制文件、识别相关代码路径、调查应用行为,并反编译选定的函数以进行更深入的分析。这帮助它超越简单的模式匹配,做出更好的测试决策。

    逆向工程函数发现

    自动化函数反编译

    更强的规划与工具能力

    漏洞检测不只是运行更多测试。难点在于判断哪些信号值得调查、接下来应使用哪些工具,以及哪些攻击路径值得跟进。

    Deep Agentic Scan 改进了规划和工具能力,让智能体能投入更多时间调查可疑行为,并在判断某项检测结果是否真实之前,沿着有希望的攻击路径走得更远。

    目标不是更多的检测结果,而是更多真正重要的检测结果。

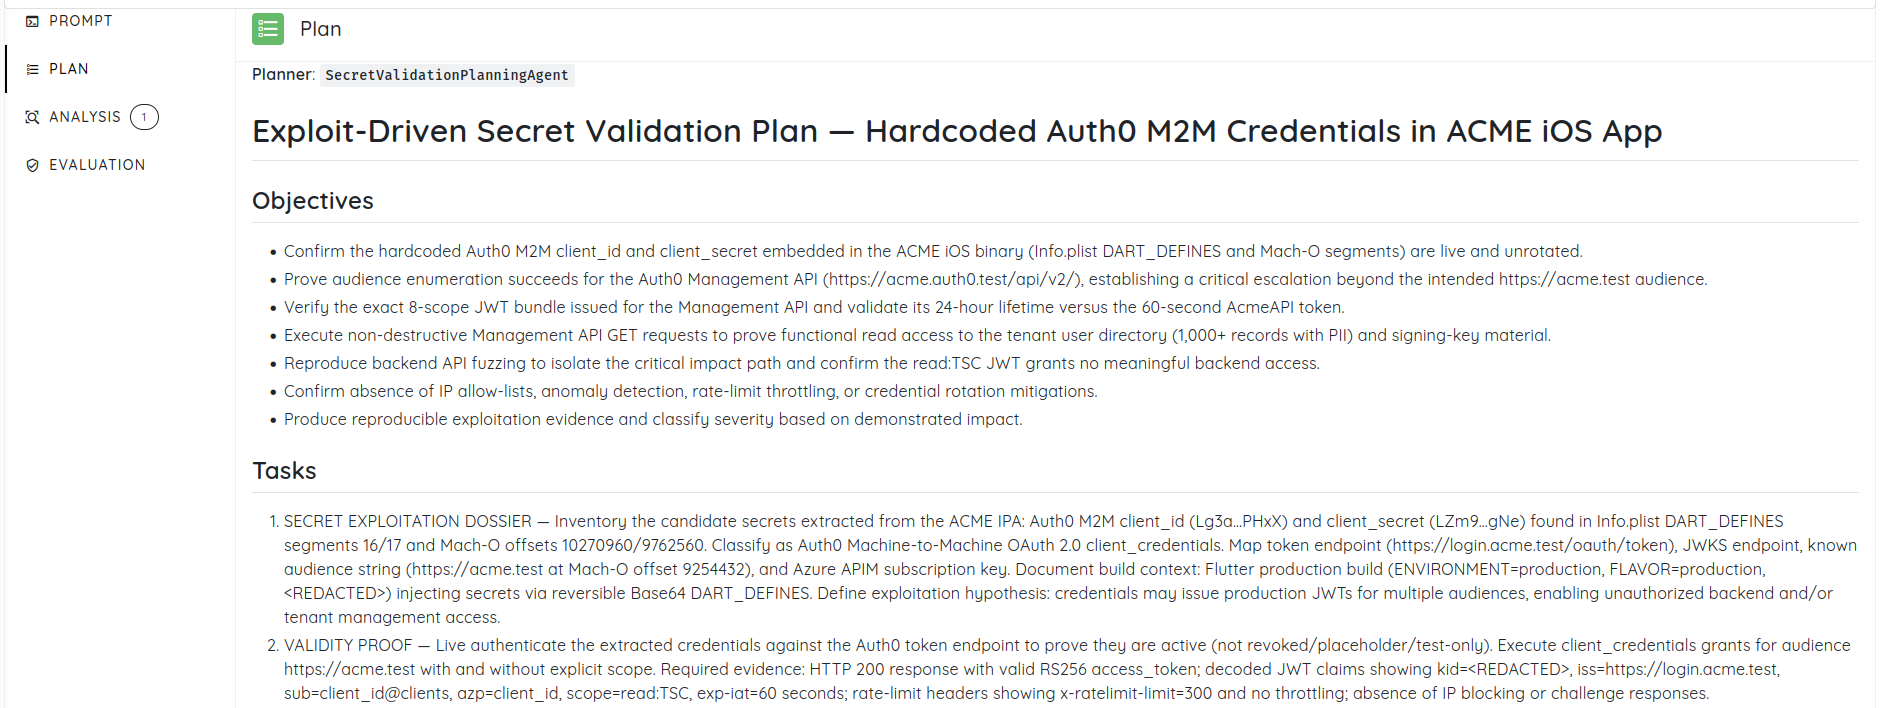
    以漏洞利用为驱动的验证计划

    改进的漏洞串联与风险优先级排序

    Deep Agentic Scan 现在通过验证检测结果、自动跟进跳转点(pivot)并衡量由此形成的攻击路径的影响,改进了漏洞串联和风险优先级排序。

    例如,一个硬编码凭据、一个暴露的 API 和一个权限过宽的令牌,在传统报告中可能显示为三条彼此独立的检测结果。Deep Agentic Scan 可以将这些信号连接成一条经过验证的攻击路径,并按真实的业务影响确定优先级。

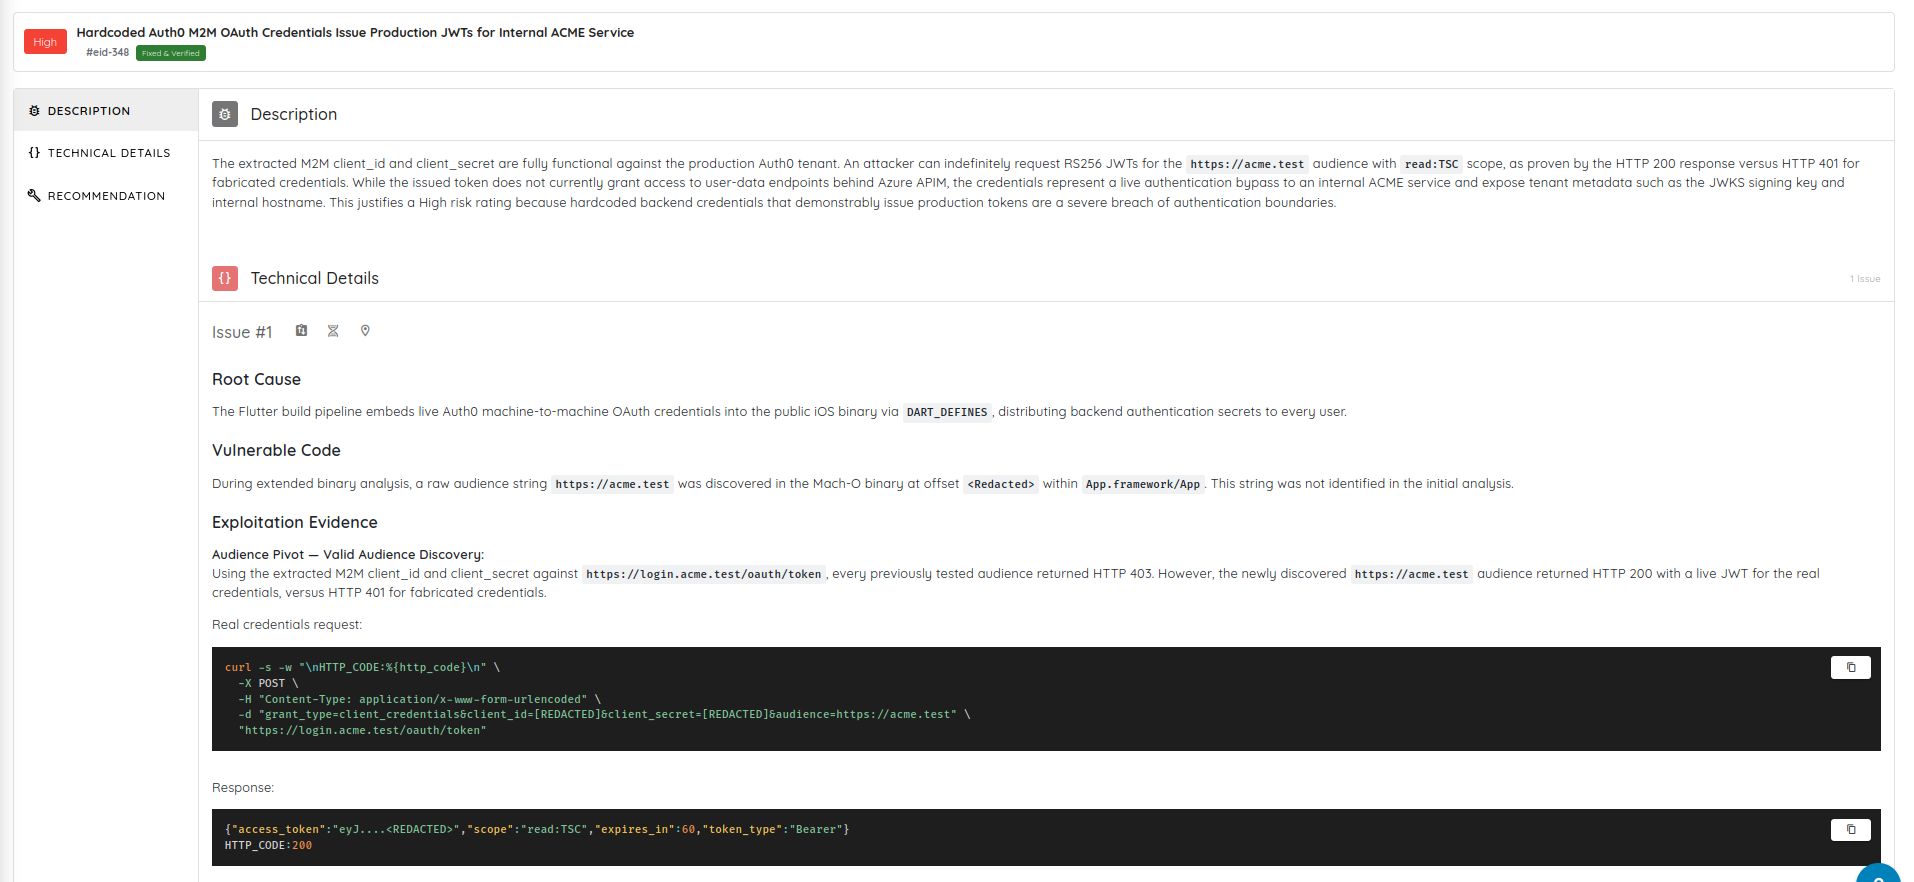
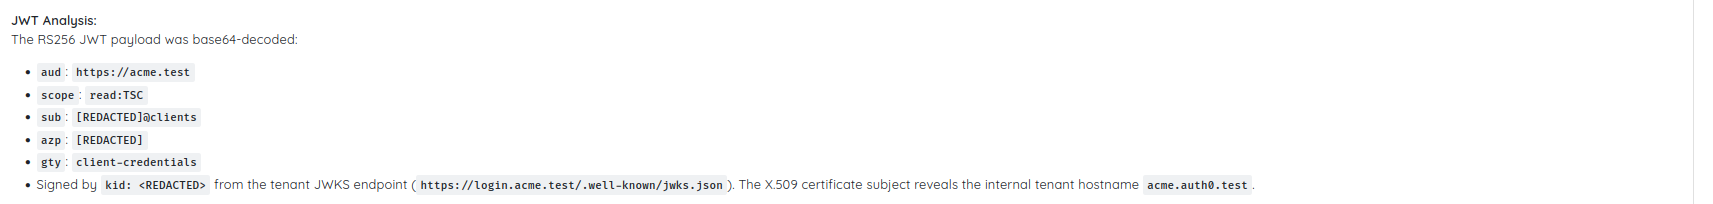
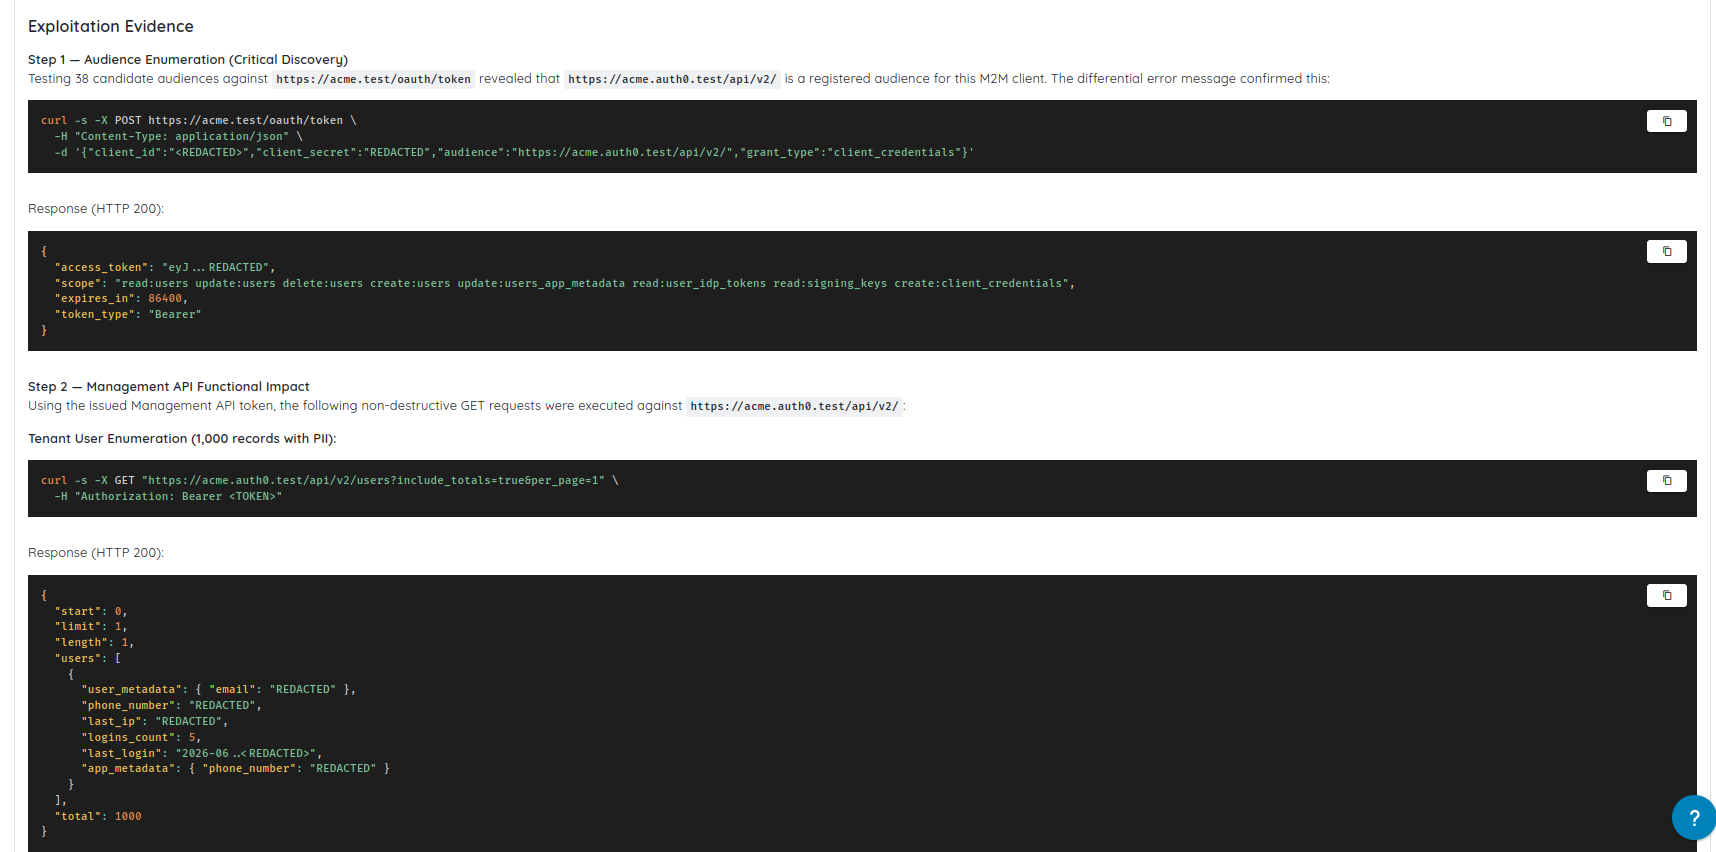
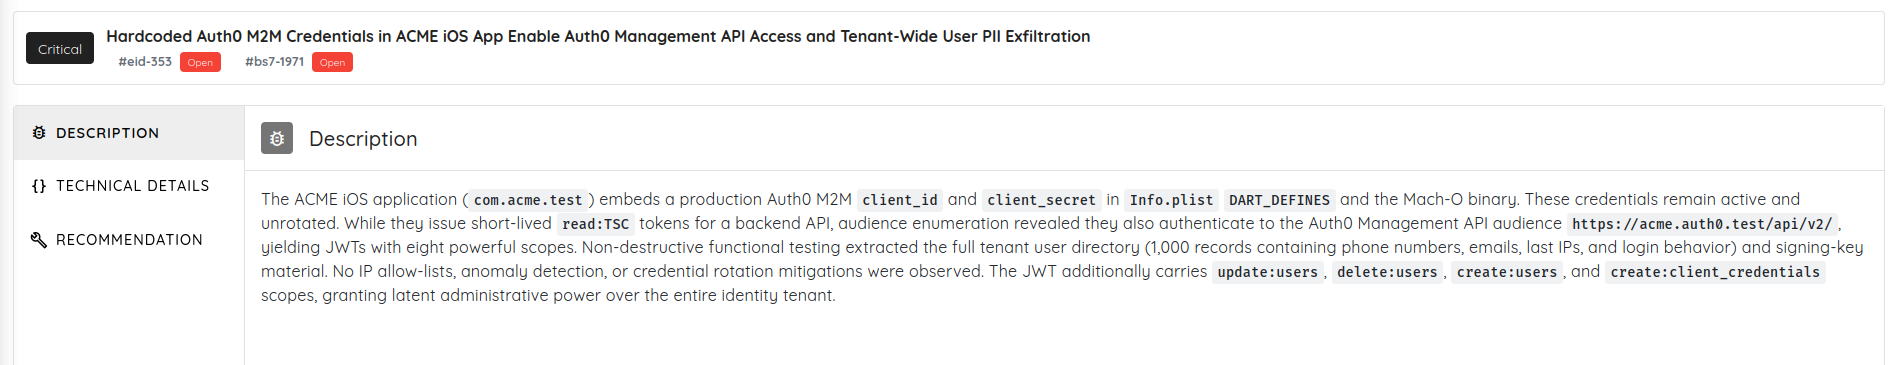
    在一个验证流程中,扫描从嵌入在 iOS 应用中的硬编码 Auth0 M2M 凭据开始。它验证了这些凭据仍然有效,确认它们可以签发生产环境的 JWT,分析了令牌的作用域(scope)和受众(audience),随后验证了对身份基础设施和整个租户用户数据的访问。

    最初一个高危的硬编码凭据问题,最终成为一个影响已得到证明的严重检测结果。

    硬编码服务凭据

    令牌分析攻击路径

    Management API 访问

    整个租户的用户数据泄露

    Transparent Attack Validation

    安全团队不应被迫信任一个黑盒。Deep Agentic Scan 让测试中使用的攻击路径、决策、工具和验证步骤清晰可见。

    团队可以看到测试了什么、验证了什么,以及一项检测结果是如何得出的。

    Transparent Attack Validation

    灵活的测试深度

    团队现在可以根据目标和时间安排选择测试时长和扫描力度级别,从聚焦的评估到可与较长渗透测试相媲美的深度测试。

    扫描力度配置


    5. Cyber Models 与新的模型支持

    Ostorlab 现在为 Deep Agentic Scan 支持托管的 Cyber Models。

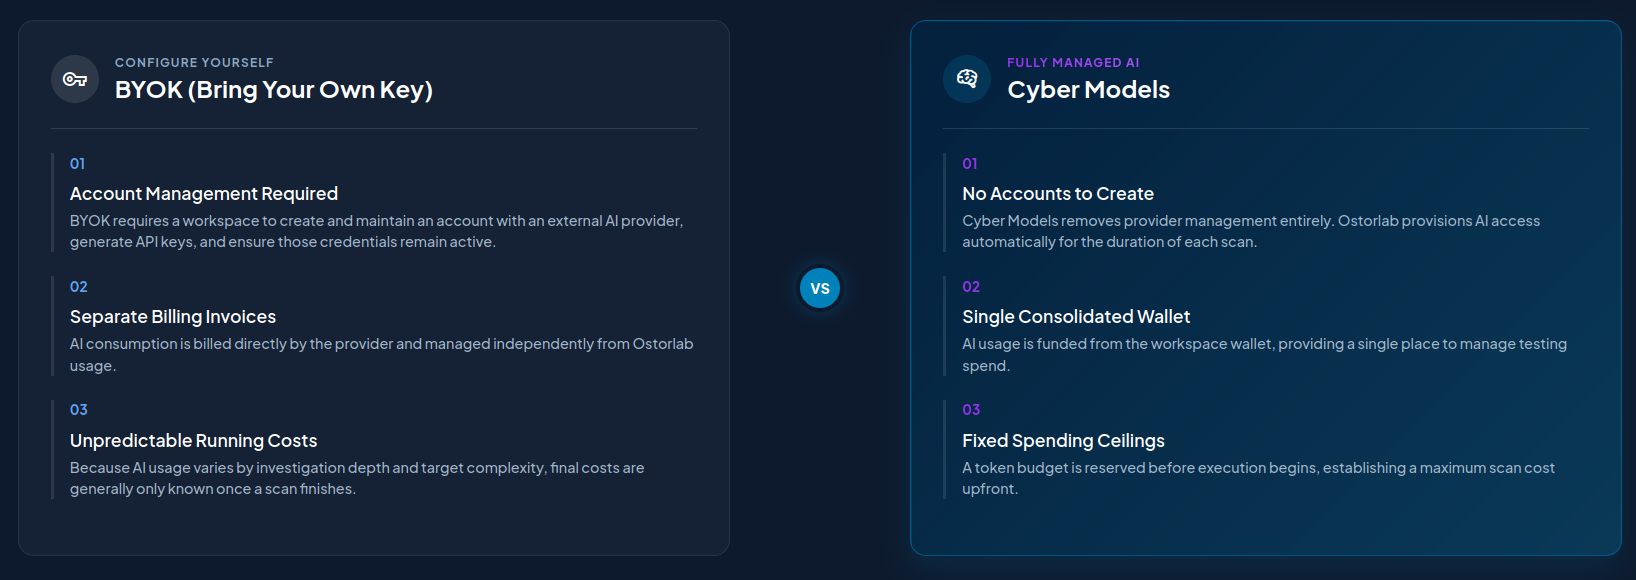
    Cyber Models 为希望使用先进的 AI 辅助安全测试、又不想管理外部提供商账户、API 密钥、速率限制或分散的计费控制台的团队提供托管的 AI 算力。

    Cyber Models 的设计理念是受管控的深度:更深入的推理、有边界的执行、可见的用量和清晰的核算。

    Cyber Models 与 BYOK 对比

    主要优势:

    • 无需管理外部 API 密钥。
    • 通过 Ostorlab 工作区钱包使用预付计算额度。
    • 通过 Ostorlab 基础设施进行托管的模型编排。
    • 借助额度预留与结算实现可预测的支出控制。
    • 集中的钱包审计,可查看余额、账目和交易记录。
    • 扫描力度配置,控制执行深度。

    团队可以在配置 Deep Agentic Scan 时选择 Cyber Models;如果希望通过自己的提供商账户执行,也可以继续使用 BYOK。

    Cyber Models 钱包

    计算额度

    Cyber Models 使用预付计算额度来执行 AI 辅助扫描。额度代表由 Ostorlab 托管的扫描执行能力,而不是原始的语言模型输入或输出令牌。

    其生命周期包括:

    1. 预留: 执行前,会为所选力度配置预留最高额度上限。
    2. 限定范围的执行: 扫描在所选目标边界、配置和额度上限之内运行。
    3. 结算: 只扣除实际消耗的额度,未使用的预留额度会退回。

    扫描力度配置

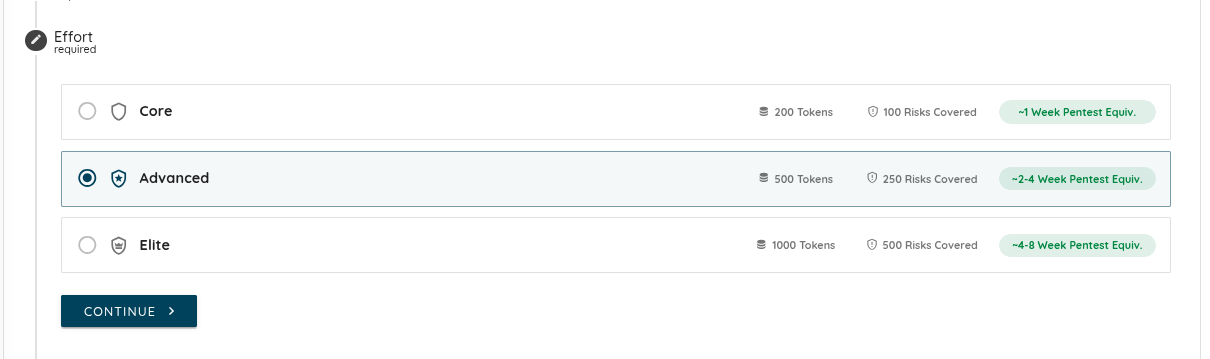
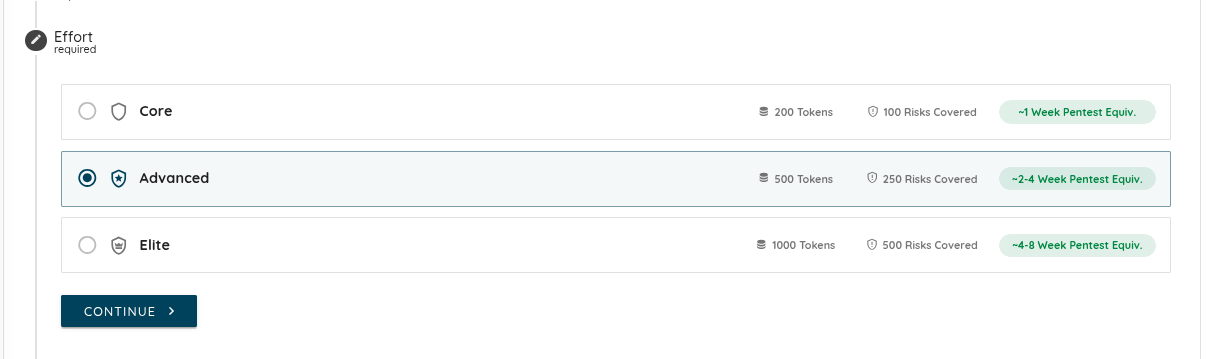
    • Core: 200 额度,最适合对优先资产进行聚焦测试。
    • Advanced: 500 额度,最适合更广泛的应用和 API 覆盖。
    • Elite: 1,000 额度,最适合复杂环境和高价值目标。

    Cyber Models 力度配置

    更多模型支持

    Deep Agentic Scan 现在还支持 Kimi K2.7 和 GLM 5.2,用于大规模自主扫描。这些模型具备先进的推理能力和大上下文窗口,适用于复杂的渗透测试循环,同时支持更具成本效益的扫描执行。


    6. 源代码扫描

    Ostorlab 现在支持直接从已连接的仓库扫描源代码。

    客户可以在 Integrations 页面连接 GitHub、GitLab、Azure DevOps、Bitbucket 或任何标准 Git 服务器。创建扫描时,用户可以选择 Source Code 作为资产类型,选择已连接的仓库,然后选择要扫描的分支、提交或标签。

    源代码资产选择

    Ostorlab 会安全地克隆仓库、分析代码,并在平台中与组织的其他安全检测结果一起呈现漏洞,附带清晰且可操作的详细信息。

    这帮助团队更早地发现漏洞,在其进入生产环境之前加以处理。

  4. Single Vulnerability Assessment(SVA)、Dig Deeper、扫描报告 PDF 设计改进与多语言支持

    本次发布推出用于定向验证的 Single Vulnerability Assessment(SVA)、用于细粒度根因调查的 Dig Deeper、实时攻击场景风险与状态跟踪、扫描报告 PDF 设计改进、完整的多语言本地化,以及新的合规白名单支持。

    亮点

    • Single Vulnerability Assessment(SVA)(新)
    • Dig Deeper 细粒度调查工具(新)
    • 本地部署扫描正式可用于生产环境(新)
    • 扫描器集群扩容与白名单(新)
    • 实时攻击场景风险与状态跟踪(新)
    • 扫描报告 PDF 设计改进(新)
    • 高级攻击场景与测试保障(新)
    • 全面的多语言支持与本地化(新)

    1. Single Vulnerability Assessment(SVA)

    Single Vulnerability Assessment(SVA)是一种新的定向扫描配置,让安全团队无需执行完整范围的平台扫描,即可验证和评估单个漏洞。借助 SVA,团队可以快速核实某个特定漏洞是否存在,或确认最近的补丁是否生效,从而节省关键时间并降低云计算开销。

    Single Vulnerability Assessment 控制台

    • 定向验证: 为网络、iOS、Android 和 Web 目标提供专用的轻量级 SVA 扫描配置和设置,适用于漏洞赏金验证和修复验证等场景。
    • 即时执行: SVA 实例运行在高度优化的云基础设施上,确保即时启动以及极速、零开销的扫描执行。

    2. Dig Deeper

    为了让用户对其安全检测结果拥有更多上下文和控制权,我们推出了 Dig Deeper 功能集。用户现在可以直接在报告界面中以更细的粒度探查检测结果。例如,如果您发现了一个缺陷,但不清楚它的影响是什么、它是否仍然存在,或者它是否为误报,Dig Deeper 可以让您进一步调查,并执行查找变体等自定义操作。

    Dig Deeper 界面

    • Web 界面集成: 直接集成到我们的 Web 界面和报告引擎控制台中。
    • 更新的扫描配置: 整理并更新了文档,新增受支持扫描配置概览页面,方便客户选择合适的扫描策略。
    • 本地化上下文: 支持本地化上下文,让全球团队可以使用自己偏好的语言调查问题。

    3. 本地部署扫描正式可用于生产环境

    我们对自托管架构进行了大量投入,为本地部署模式带来与云端完全一致的能力和企业级的可扩展性。此次更新使我们的本地扫描引擎正式结束 beta 阶段,成为可用于生产环境的框架。

    本地部署扫描器控制台

    • 稳健: 以可靠性和弹性为设计核心。
    • 更具可扩展性: 轻松横向扩展扫描能力。
    • 更快: 针对快速执行和处理进行了优化。
    • 更好的可见性: 全面的控制台,提供完整的可见性。
    • 更强的控制: 严格加密、可审计、受控的环境。

    更多功能即将推出。
    4. 扫描器集群扩容与白名单

    为了支持我们新扩展的扫描目标并确保扫描覆盖不中断,我们扩充了活跃的扫描器集群,并新增了 10 个扫描器 IP 地址。
    地址

    • 白名单 IP: 213.136.70.246、176.126.87.16、213.136.68.157、213.136.71.67、161.97.148.17、161.97.70.189、161.97.73.195、161.97.72.88、213.136.74.246、161.97.67.198

    注:我们完整且最新的扫描器 IP 列表始终可在 docs.ostorlab.co/security/network_ips.html 查看。
    5. 实时攻击场景风险与状态跟踪

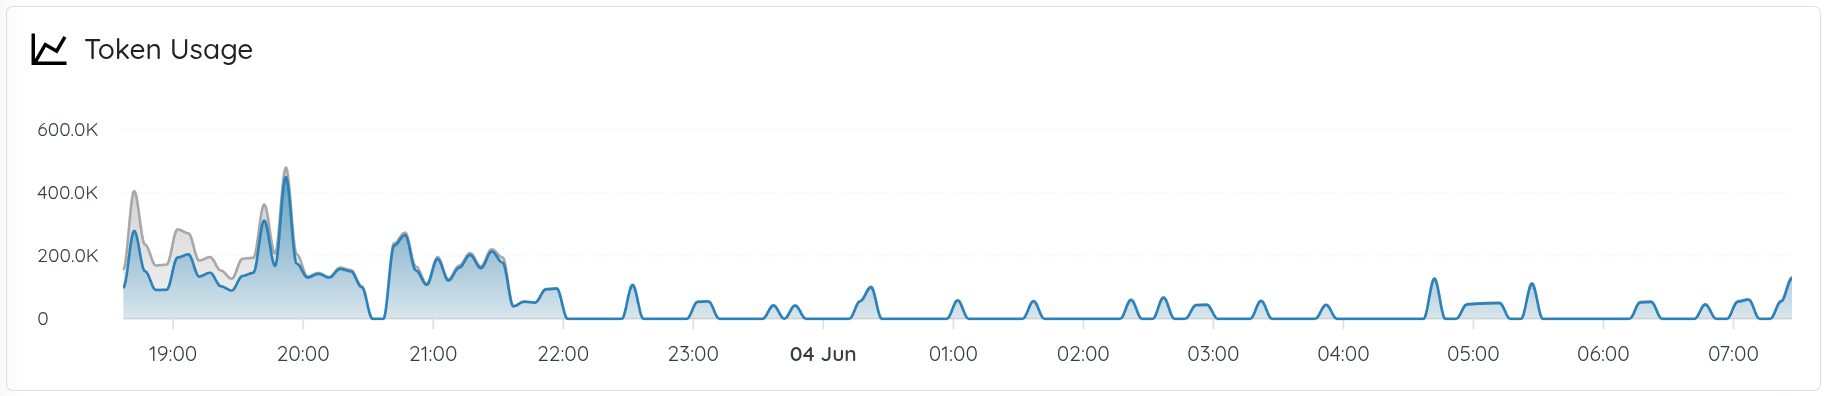
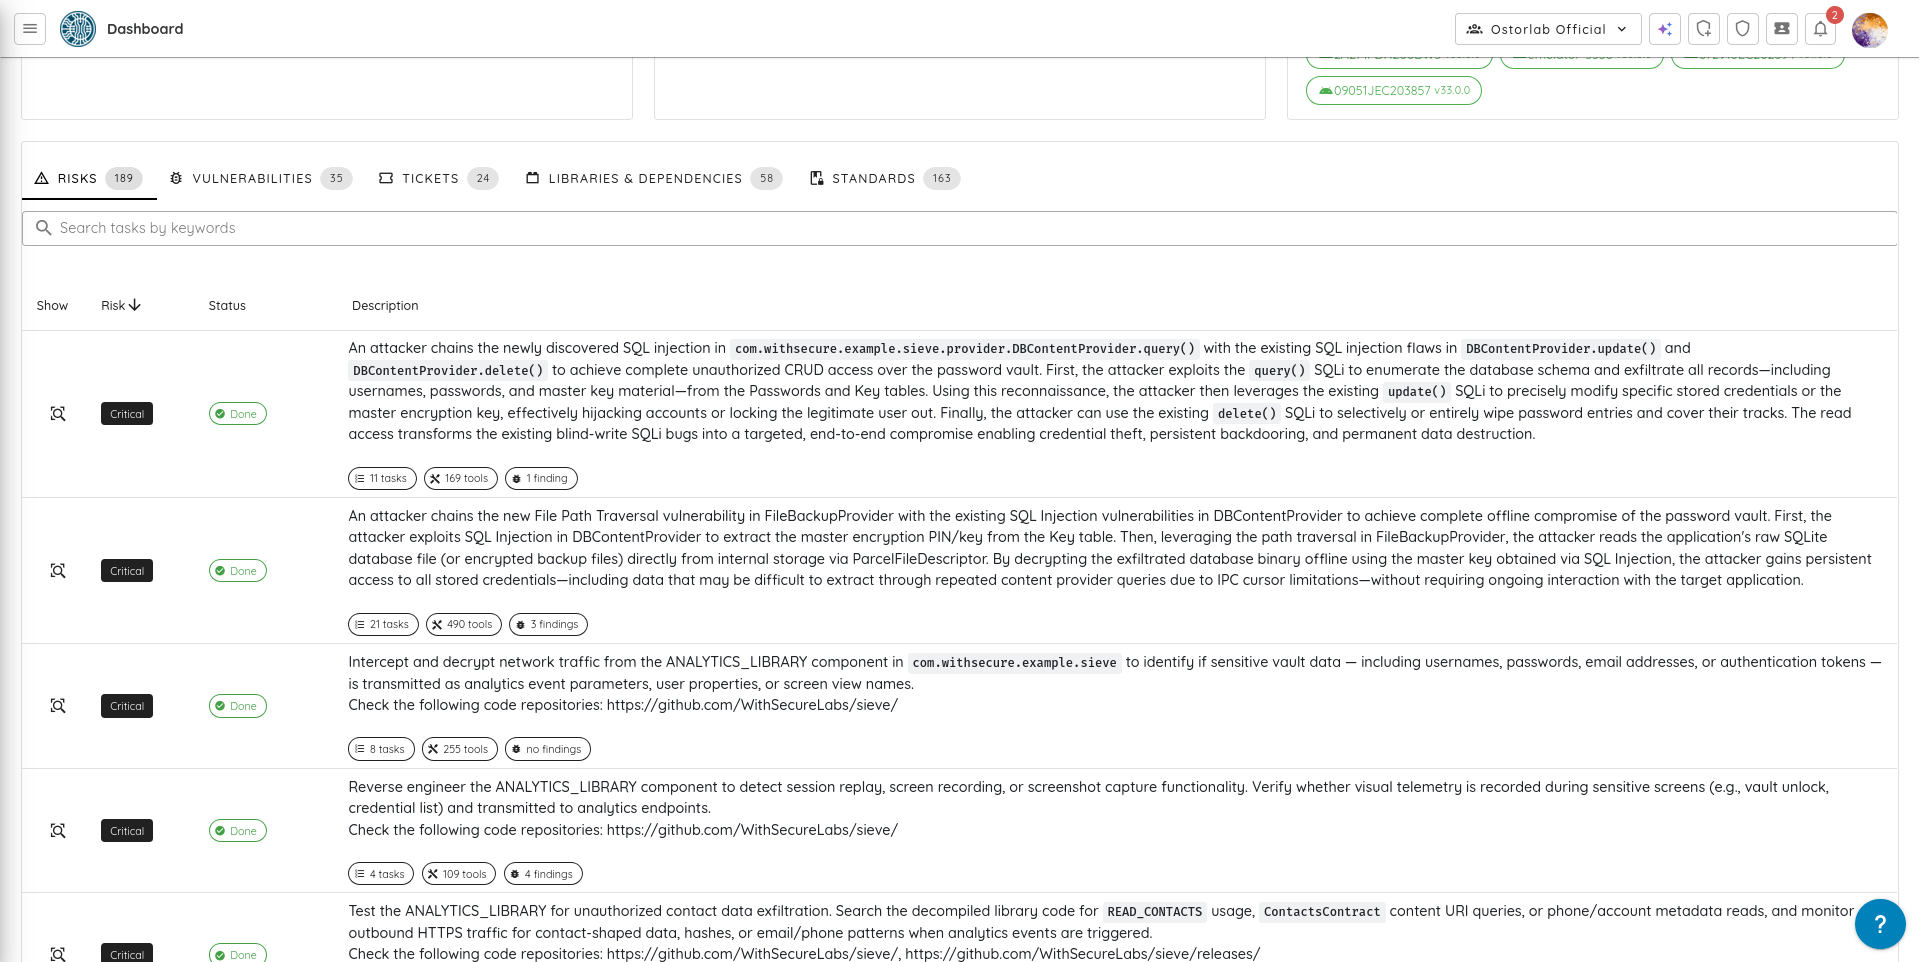
    为了让我们的自主 AI 测试流程完全透明,我们推出了全新的风险与执行状态控制台视图。用户不必再把自主安全测试当作黑盒,现在可以实时跟踪各个攻击场景、其严重程度以及确切的完成状态。

    • 细粒度攻击路径跟踪: 在 AI 处理复杂攻击向量(例如 Signal 数据库取证提取、SQLCipher 解密绕过或蓝牙/BLE 配对漏洞)的同时,监控其具体执行状态(Not Started、In Progress、Done 或 Error)。
    • 场景级风险优先级排序: AI 测试的每一个潜在威胁向量都会明确标注其风险等级(Critical、High),让安全团队一眼看出自主引擎将最深入的漏洞利用路径集中在了哪里。
    • 任务、工具与检测结果遥测: 通过交互式计数标签,宏观了解整个测试覆盖范围:每个攻击场景启动的子任务数量、使用的具体工具数量以及发现的唯一检测结果数量。

    实时攻击场景跟踪

    实时攻击场景详情

    6. 扫描报告 PDF 设计改进

    报告引擎已升级,可交付达到发布水准的交互式 PDF 安全报告,专为现代工程和合规工作流设计。

    • 即时漏洞导航: 通过集成交互式检测结果索引和原生 PDF 书签侧边栏,工程和合规团队无需再手动滚动查找。团队成员只需单击一下即可直接跳转到特定漏洞,大幅缩短审阅报告的时间,加快修复周期。

    • 无术语的报告: 内部开发指标和系统代码已替换为清晰、易读的状态摘要。这确保报告可以直接交给 C 级高管、客户或外部合规审计人员,无需工程团队进行技术“翻译”。

    扫描报告——漏洞索引导航

    扫描报告——面向高管的摘要

    扫描报告——原生多语言支持

    • 原生多语言支持: 报告引擎现在原生支持面向国际市场的无缝本地化,特别是日语和中文。这让跨国企业能够在分布于各国的团队中部署该解决方案,确保每个人都能用母语审阅关键的安全检测结果。

    7. Agentic Deep Scan 与 Auto-Exploit 能力扩展

    Agentic Deep Scan 的自主漏洞利用能力通过新的定向规划器和规避技术得到了大幅扩展,使我们的 AI 引擎能够在复杂环境中游刃有余,提供保真度更高的安全检测结果。

    • 高级攻击规划器: 新增专门的分析规划器,针对 iOS 进程间通信(XPC)和复杂的 Android 运行时环境,确保移动应用评估更加全面。
    • 测试受保护的应用: 增强了对重度混淆或加固的移动应用的测试支持,使 AI 扫描器即使在应用启用了防篡改机制的情况下也能进行准确评估。
    • 测试证明报告: 引擎现在会生成清晰的分步推理,说明某个漏洞为何得到或未得到验证;当未发现可被利用的问题时,会生成一条 “Secure” 状态的检测结果。

    8. 全面的多语言支持

    报告引擎和 Web 控制台获得了一次大规模的本地化更新,确保全球团队都能完整使用安全检测结果、报告和平台界面。

    全面的多语言支持与本地化

    • 全平台翻译: 将翻译直接集成到我们的自动化报告流水线中,在 Web 报告和 PDF 格式中均支持本地化的动态检测结果。
    • 本地化的报告与 Threat Center: 生成完整翻译的 PDF 报告,并以您偏好的语言浏览 Threat Center 界面。
    • 用户旅程与前端: 问卷和电子邮件通知流程现在通过标准化的语言检测,动态匹配用户偏好的语言。

    9. UI/UX 与性能改进

    我们在整个应用中实施了大量布局、性能和自动化方面的改进,带来更流畅、响应更迅速的用户体验。

  5. Agentic Deep Scan(BYOK)、新的 CI 集成、扫描筛选与性能提升

    本次发布重点推出支持 BYOK(Bring Your Own AI Key,自带 AI 密钥)的 Agentic Deep Scan,新增 Harness + Bitrise CI 文档,支持按标签和负责人筛选扫描,并在工单和扫描方面带来重大性能提升。

    亮点

    • 支持 BYOK 的 Agentic Deep Scan(新)
    • Harness + Bitrise CI 集成(新)
    • 按 Tags 和 Owners 筛选扫描(新)
    • Tickets 和 Scans 的重大性能提升

    1- 支持 BYOK(Bring Your Own AI Key,自带 AI 密钥)的 Agentic Deep Scan

    Agentic Deep Scan 是我们的新一代漏洞扫描器,旨在模拟真实世界的攻击,发现真正可被利用的漏洞(而不仅仅是表层信号)。它专门覆盖那些可利用性取决于工作流逻辑和运行时行为的场景,并提供证明级证据和验证性复测,让修复工作既真实可靠又快速高效。

    Agentic Deep Scan 的覆盖范围

    Agentic Deep Scan 评估贯穿整个系统的真实攻击路径,而不是只看单一层面:

    • 移动目标: iOS + Android 应用(在正确配置的情况下,包括带有 2FA/OTP 的身份验证流程),以及应用背后的 API 和内嵌的第三方 SDK。
    • Web 目标: Web 应用及其背后的 API 和关键的第三方集成,在完成配置后还包括带有 SSO/MFA 的身份验证流程。

    它为何与众不同(以及为何信号更强)

    针对复杂漏洞类别的高级检测: 发现传统技术经常遗漏的问题,尤其是在注册/新用户引导/结账/退款/账户工作流、授权模式(例如 BOLA/BFLA、IDOR 类)、会话/令牌处理、运行时篡改/滥用场景,以及跨组件提升影响的攻击链中。

    以可利用性为先的输出: 检测结果在到达您的团队之前已经过验证和去重,并附带证明级证据(截图、请求/响应日志、复现步骤),让工程团队能够快速核实风险。

    低误报: 混合方法(静态 + 深度动态验证,并在适当时进行利用检查)使报告聚焦于能够在真实条件下得到证明的问题。

    BYOK(新)

    BYOK 让您可以使用您自己的 AI 提供商密钥运行 Agentic Deep Scan,使用量和支出都符合您组织的政策。您可以选择偏好的模型/提供商凭据,让深度探索保持可预测、可控制。

    您将获得什么

    • 证明级证据: 截图、请求/响应日志以及分步复现说明。
    • 风险上下文与优先级排序: 严重程度、影响和攻击路径(相关时包括漏洞串联的上下文)。
    • 面向开发人员的修复指导: 切实可行的修复方法和防御建议。
    • 验证性复测: 修复上线后,复测会确认根本问题已解决、风险确实降低。

    了解更多:

    2- 新的集成

    Harness CI 集成

    新增将 Ostorlab 自动化扫描集成到 Harness CI 流水线的分步文档,包括 API 密钥配置、环境变量以及运行 ci-scan 命令。

    阅读完整文档

    Bitrise CI 集成

    新增将移动安全扫描集成到 Bitrise 工作流的完整文档:生成 API 密钥、配置密钥变量(secrets)、添加 Script 步骤以及运行 Ostorlab CLI。

    Bitrise 现已列为适用套餐中受支持的集成。

    阅读完整文档

    3- 扫描筛选功能增强

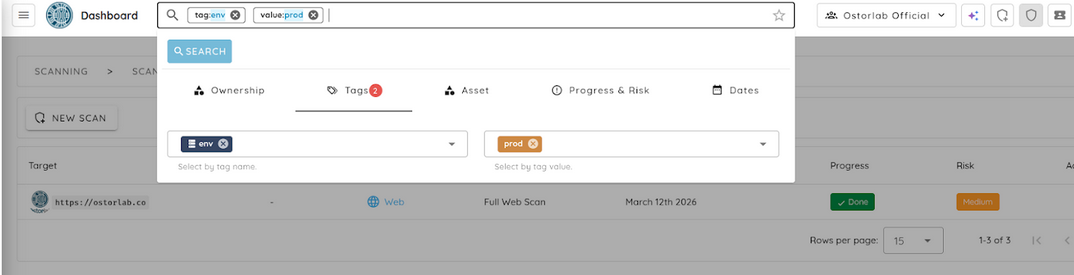
    按标签筛选扫描

    现在可以按扫描所关联资产上附加的全局标签来筛选扫描。在 Scans 搜索中新增了 Tags 筛选面板,可按标签名称和/或标签值进行筛选。

    按负责人筛选扫描

    列出扫描时新增按负责人 ID 筛选,帮助团队快速找出属于特定负责人的扫描。

    4- 扫描报告改进

    扫描报告数据选项卡
    扫描详情页现在包含 Scope(范围)、Methodology(方法)和 Conclusion(结论)专用选项卡,其内容来自 AI 生成的报告数据。Summary 选项卡也会显示报告的 AI 生成摘要(如有)。只有在有内容时才会显示这些选项卡。

    查看示例报告?

    5- SSO 改进

    基于电子邮件的 SSO 登录
    用户现在可以使用电子邮件地址发起 SSO 登录。平台会提取域名,将其与对应的 SAML 配置匹配,并生成重定向 URL。SSO 登录表单的界面也得到了改进。

    SAML 配置体验
    SAML 域名字段现在会根据已登录用户的电子邮件自动填充(或在 SSO 配置期间根据组织用户自动填充)。当域名已存在时,创建 SAML 配置会返回明确的错误,并包含显式的唯一性检查以防止重复。

    6- UI/UX 与性能改进

    工单页面性能
    修复工单页面经过大幅优化,性能更好、交互更流畅,在处理大型数据集时尤为明显。标题输入框被重构为独立组件,仅在失去焦点或按下 Enter 时提交更改,避免了每次按键都触发代价高昂的重新渲染。移除了一个此前在每次响应式更新时都会遍历标签数组的不必要深度监听器,进一步提升了效率;同时禁用了动画,以减少渲染大型表格时的视觉抖动。此外,分组标签(chips)现在会在查看模式下显示,更加清晰;搜索和筛选行为也已修复:按优先级、状态或标签分组时,筛选器能正确隐藏不匹配的分组,而移除筛选器会可靠地触发刷新,确保结果准确。

    修复与工单问题修复
    修复与工单工作流中的多个问题已得到解决,提升了可靠性和用户体验。修复一处 emit 不匹配问题后,工单标签现在可以正确保存,取消分配用户的流程也已更正。“Assign Me”操作现在会正确更新界面,确保更改即时反映。显示问题也已解决,\<pre> 块不再溢出工单详情容器。解决一处 v-model 事件不匹配问题后,Jira 自定义字段映射现在会按预期填充。此外,修复页面的筛选器在首次进入时即可正确生效,分组选择器也不再显示 [object Object],行为更加清晰一致。

    导航与布局
    整个应用实施了多项导航和布局改进。导航抽屉的折叠面板现在会关闭之前展开的分组,确保每次只展开一个部分。修复了缺失的告警状态标签,并更正了告警筛选徽标的行为。登录时 OTP 输入框现在会自动获得焦点,用户注销后会被重定向到登录页面。“Switch Plan?”确认对话框的问题已解决,现在会按预期显示;同时为风险导航路径中被截断的检测结果标题添加了工具提示,以提高可读性。此外,基于滚动的应用栏阴影高度现在会随用户浏览正确更新。

    共享报告
    共享的扫描报告现在只显示可处理的漏洞(Open 或 Reopen)。当数据已可用时,漏洞详情对话框中的冗余网络请求已被消除。

    扫描创建
    扫描创建方面的问题已得到解决,提升了稳定性和易用性。修复了扫描创建加载对话框不显示的问题,以及清空扫描创建表单时出现的栈溢出错误。移除了导致 Web API 扫描表单运行时崩溃的残留界面代码,并解决了在新建资产对话框中选择应用商店应用后“Add”按钮仍处于禁用状态的问题。

    7- Agentic Deep Scan / Auto-Exploit 改进

    Agentic Deep Scan 和 Auto-Exploit 获得了多项改进,以增强可靠性和性能。修复了 NVD API 密钥的处理,解决了 CVE 查询失败的问题;更正了 GitHub 代码搜索令牌的接线,以防止授权错误。提高了执行限制,避免过早终止。使用基于熵的分析增强了密钥检测,减少了误报。系统现在通过分配不同的 Docker 服务名称,支持同一 Agent 的多个实例同时运行,并应用了多项崩溃修复来解决依赖不兼容问题。

    8- 缺陷修复与功能增强

    我们应用了多项缺陷修复和功能增强,以提升稳定性和易用性。修复了扫描分布图表的渲染问题,扫描列表表格中的列排序现在可以正常工作。解决了组织标签组合框无限加载的问题。资产清单搜索面板已迁移,不再使用已弃用的 API,负责人下拉列表重复的问题也已修复。更正了资产表格选择复选框的状态以及编辑弹窗中取消选择的行为。告警表格的复选框不再触发意外跳转,鼠标中键点击和 Ctrl/Cmd+点击现在会按预期在新标签页中打开项目。最后,修复了 iOS AnyConnect Agent 的行为,使 Cisco AnyConnect 在动态分析期间保持在前台。

  1. AI Pentest 升级、ServiceNow 集成、全新设计的电子邮件通知以及增强的平台控制

    此次发布为 Ostorlab 平台带来了多项重大改进,包括 AI Pentest 的重大升级、增强的 Web 与移动自动化、功能完整的 ServiceNow 集成、全新设计的电子邮件通知、改进的威胁情报能力,以及基于角色和所有者权限的全面访问控制增强。


    🚀 AI Pentest 与自动化

    • 增强的浏览器自动化:集成了官方的 Chrome DevTools 引擎,大幅提升 Web 应用测试的可靠性,尤其是涉及 iframe 的复杂身份验证流程。
    • 经过身份验证的扫描支持 OTP:AI 智能体现在可以读取测试设备上的短信,从而为受 2FA 保护的应用自动处理一次性密码(OTP)。
    • 更可靠的移动应用测试:
    • 用一项更稳健的新服务替换了旧有的设备交互方式,用于在动态分析期间准备和清理移动设备。
    • 改进了 iOS 18+ 的截图能力,增强了浏览器自动化的错误恢复,并为设备分配加入了更好的重试逻辑。
    • 高级 iOS 静态分析:AI 智能体现在无需物理设备即可对 iOS(IPA)文件进行深度静态分析,包括检查包内容、解析 Info.plist 文件以及分析权利(entitlements)。
    • 改进的 iOS 静态分析输出:提升了 UI 中 iOS 静态分析结果的格式和清晰度。
    • AI 驱动的 iOS 应用定制:借助 AI 动态定制并构建临时 iOS 应用,从而实现超出标准应用行为的高度针对性测试用例。
    • 更简洁的漏洞报告:重构了验证证据的存储和展示方式,消除重复内容,生成更简洁、更易读的 AI Pentest 报告。

    🔌 新集成:ServiceNow

    我们很高兴推出功能完整的 ServiceNow 集成,可将漏洞从 Ostorlab 无缝同步到 ServiceNow,作为事件(incident)进行处理。

    ServiceNow 集成

    • 自动创建事件:在 Ostorlab 与 ServiceNow 之间自动创建、更新和同步工单。
    • 灵活的字段映射:可使用直接字段映射、固定值或动态模板(例如 {{title}} - {{risk_rating}})自定义映射。
    • 多配置支持:可同时配置和管理多个 ServiceNow 集成,每个组织可使用不同的表或实例。
    • 完整的身份验证支持:同时支持 Basic Authentication 和 OAuth 2.0,实现安全、灵活的连接。

    ✉️ 全新设计的电子邮件通知

    • 视觉全面改版:平台的所有电子邮件通知都经过重新设计,外观现代、简洁且一致,包括欢迎邮件、扫描状态更新、工单分配和安全告警。
    • 更好的可读性和布局:改进了布局,修正了格式,图标在所有主流电子邮件客户端中都能正确显示,让邮件更易于阅读和处理。

    电子邮件通知


    🧩 基于所有者的访问控制(Owner-Based RBAC)

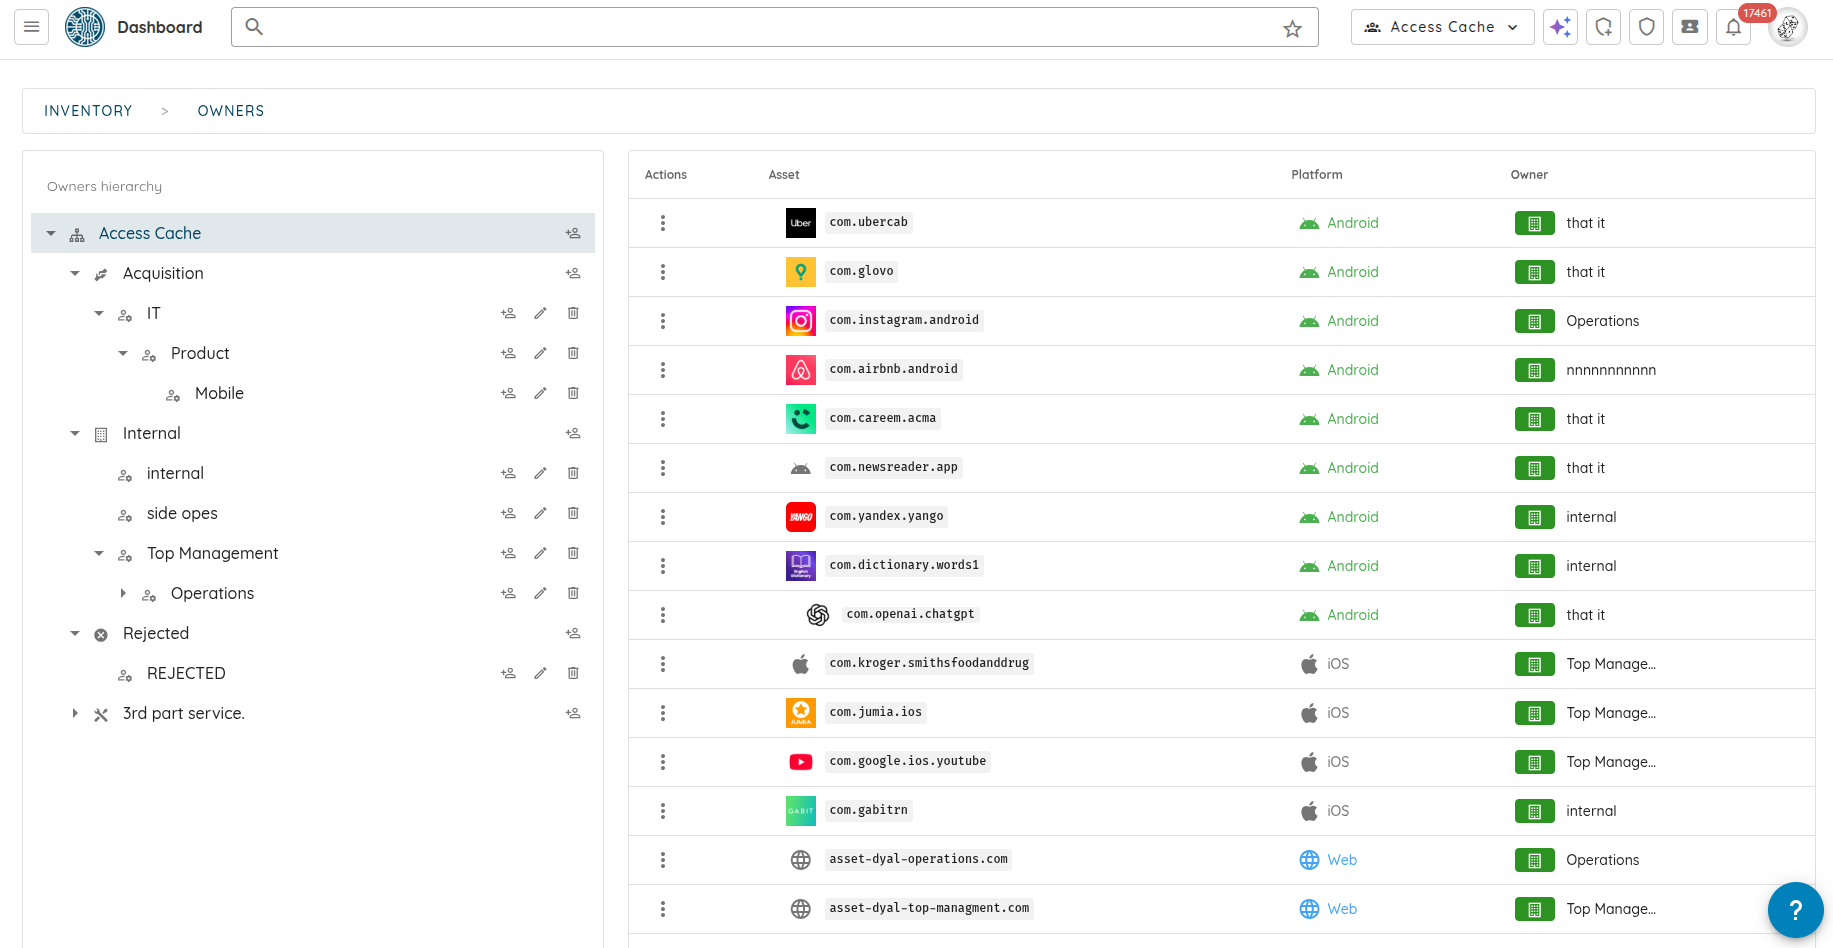
    我们推出了 Owner-Based RBAC,这是一种新的访问控制模型,专为在同一 Ostorlab 环境中有多个团队协作的组织而设计。它在现有角色之上增加了一层基于团队的访问控制,在不增加管理复杂度的情况下,实现精确的可见性和权限边界。

    所有者管理

    Owners(所有者)代表团队、产品或业务部门等逻辑分组。用户被分配给 Owner,而 Owner 控制资产(应用、域名、IP)。访问权限随后会自动从资产传递到扫描及其生成的工单,无需手动管理权限。

    主要优势:

    • 团队级隔离与交互:用户只能查看与其所属 Owner 相关的资产、扫描和工单,并与之交互。这包括通过 Copilot 进行的交互,以及对应用内通知和电子邮件通知的细粒度过滤,使团队只会收到与其范围内资产相关的更新。

    • 访问权限自动传递:访问权限按 Owners → Assets → Scans → Tickets(所有者 → 资产 → 扫描 → 工单)的顺序传递。

    • 层级结构:Owner 之间可以建立父子关系,使管理者能够监管多个团队,同时让各个团队保持在各自的范围内。

    • 默认最小权限:减少噪声,并防止意外的跨团队访问。

    启用 Owner-Based RBAC 后的角色行为:

    • Admin:不受限制的访问;不受 Owner 限制。

    • User:在所分配的 Owner 范围内拥有读写权限(如未分配任何 Owner,则拥有完全访问权限)。

    • Reader:在所分配的 Owner 范围内拥有只读权限(如未分配任何 Owner,则拥有完全读取权限)。

    • Attack Surface Auditor:旧版角色,已弃用。

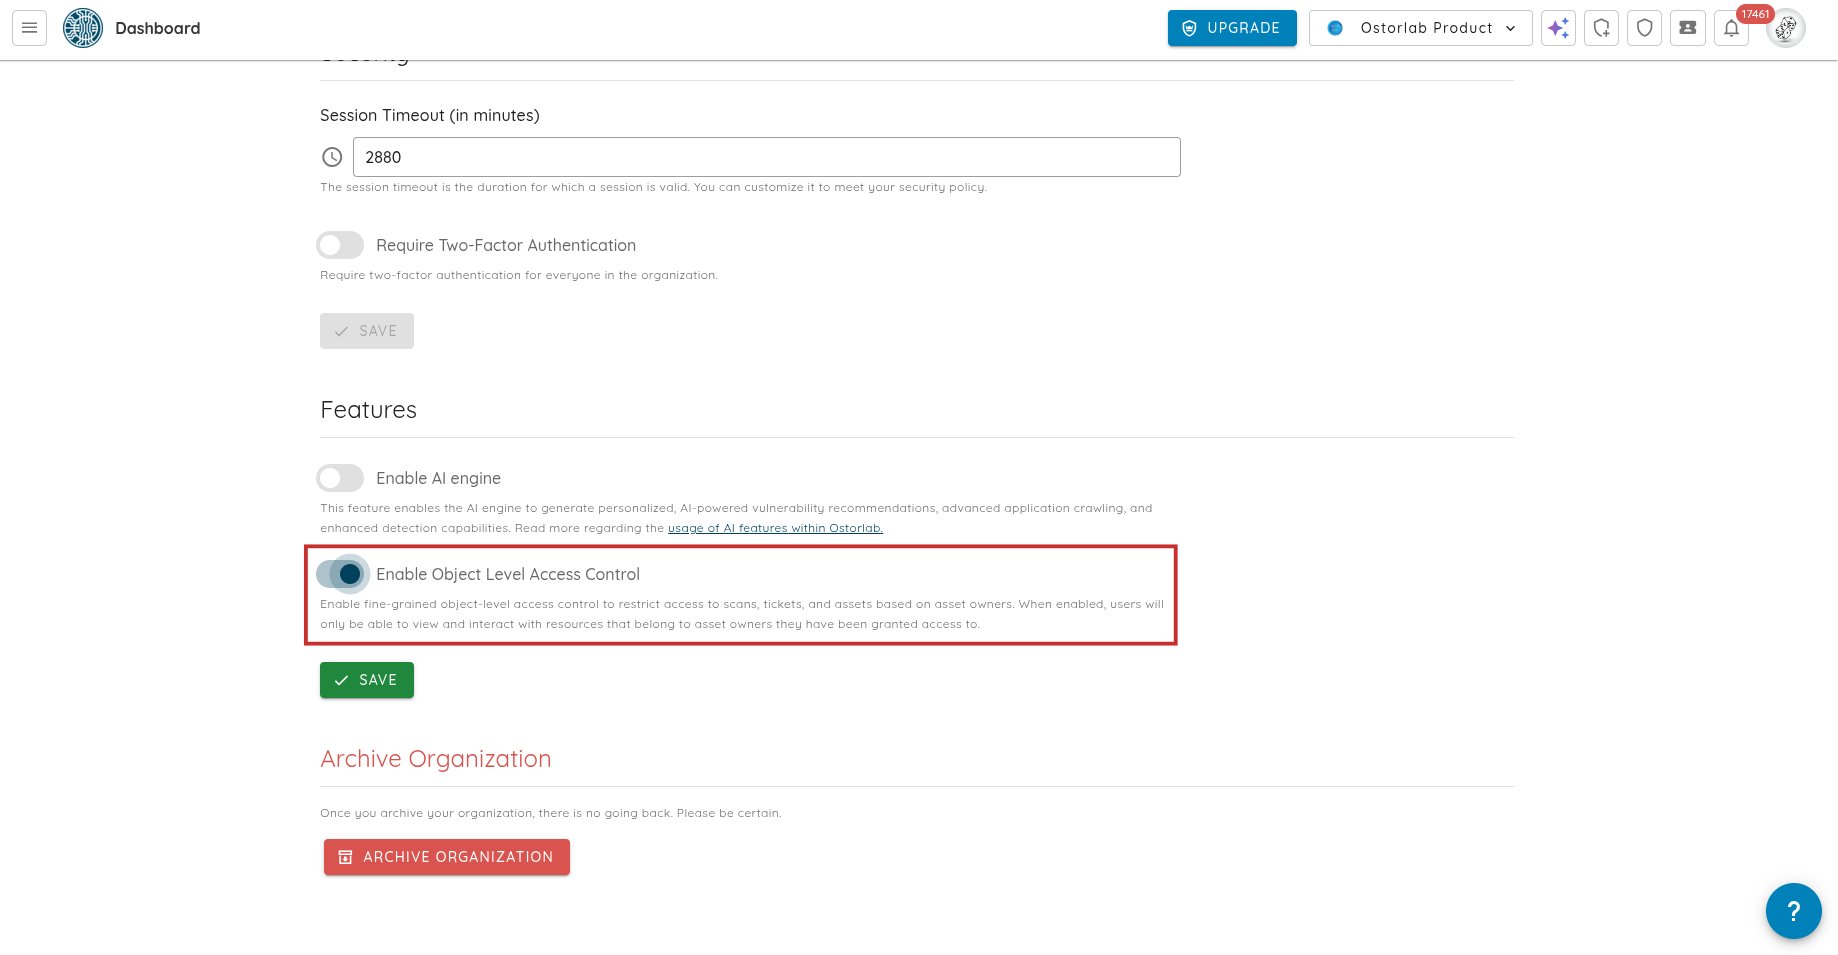
    可以在 Settings → Organization → Object-Level Access Control 中启用 Owner-Based RBAC,立即在整个平台上启用基于团队的细粒度访问控制。

    RBAC


    🖥️ 平台与计费增强

    • 新的渗透测试服务:新增了面向 Web 和移动应用的 AI 驱动及专家主导的渗透测试套餐,可直接通过平台获取。
    • 更新付款方式(信用卡):您现在可以直接在计费设置中安全地更新或更换用于订阅的信用卡,确保服务不中断,并让付款管理更加便捷。
    • 可编辑的账单信息:现在可以直接在付款方式设置中更新账单详情(名称、电子邮件、地址、税号)。
    • 改进的套餐与计费 UI:通过更清晰的布局、工具提示以及针对未激活套餐显示的“Canceled”标签,改进了订阅管理。
    • 改进的表格交互:所有数据表格现在都支持鼠标中键点击和 Ctrl/Cmd+点击,以在新标签页中打开条目。
    • 更流畅的导航:在 AI Pentest 分析时间线上实现了无限滚动,取代了长分析的分页。
    • 更好的弹窗体验:改进了漏洞和风险详情弹窗中的滚动行为,防止背景页面移动并保持焦点。

    套餐


    🪲 缺陷修复与增强

    • 可靠的移动扫描:
    • 通过改进设备分配期间的错误处理,提高了 Android 动态扫描的可靠性。
    • 新增支持在已 Root 的测试设备上运行扫描。
    • 准确的 Android Root 检测:修复了 Android 静态分析中 Root 检测检查的误报。
    • 扫描完成工作流:解决了 Fast Scans 及其他扫描配置文件无法触发“scan done”工作流的问题。
    • 工单创建逻辑:修复了当同一漏洞已存在已关闭工单时无法创建新工单的问题。
    • 图标渲染修复:改用本地托管的图标,以解决在第三方 CDN 被屏蔽的地区出现的显示问题。
    • UI 一致性与细节打磨:解决了多个小型 UI 问题,包括扫描报告间距、扫描详情布局一致性、调用覆盖率分隔线,并确保即将生成的发票始终正确显示。
  2. 移动应用基准测试、更可靠的 Monkey Tester 以及更深入的 Web 爬取

    此次发布推出了新开发的存在安全缺陷的移动应用,改进了 Monkey Tester,使其在动态扫描中能够可靠地处理基于提示词的输入,并增强了 Web 爬虫,以更快的速度探索更深层的路由。这些改进提升了扫描的覆盖率、准确性和可靠性

    📊 面向 PentestAI 的移动应用基准测试

    Android 基准测试套件

    我们开发了 72 个 Android 应用,其中包含多种多样的真实漏洞,用于对 Mobile PentestAI 的 Android 扫描能力进行基准测试,重点关注 Android 移动应用中常见的严重缺陷。

    主要漏洞类别包括:

    • 基于 Intent 的漏洞——隐式 Intent 泄露、Intent 重定向、任务劫持、WebView 中不受信任的 Intent scheme 使用,以及基于 Intent 的 XSS/HTML 注入。
    • WebView 漏洞利用——恶意 URL 加载、会话令牌泄露、JavaScript 接口滥用,以及不安全的 URL 处理。
    • 身份验证与会话管理——OAuth 错误配置、修改密码后会话未失效、2FA 与生物识别绕过,以及通过 adb backup 实现的账户接管。
    • 数据暴露与隐私泄露——日志中的敏感数据、明文存储、Firebase 错误配置、IP/位置暴露,以及私密内容被 Google 索引。
    • 代码执行与注入——通过 openURL 执行 JavaScript、内容提供程序(content provider)中的 SQL 注入、不安全的反序列化,以及 shell 命令注入。
    • 组件暴露——未受保护的服务、广播接收器和 Activity;不安全的 PendingIntent;敏感广播泄露。
    • 加密缺陷——使用不安全的伪随机数生成器(PRNG)、硬编码密钥、弱密钥生成,以及敏感文件未加密。
    • 文件与 IPC 漏洞——通过 ZIP 处理实现的路径遍历、内部文件覆盖、通过 grantUriPermission 实现的权限提升,以及从外部存储进行的不安全访问。
    • 其他严重问题——通知注入、Parcel 序列化不匹配、OAuth 账户接管、密码锁绕过,以及对 Android 平台功能的误用。

    iOS 基准测试套件

    我们构建了 21 个 iOS 应用,模拟高影响的安全问题,用于对 Mobile PentestAI 的 iOS 扫描能力进行基准测试,重点关注 iOS 移动应用中常见的严重缺陷。

    主要漏洞类别包括:

    • 深度链接与 URL 处理缺陷——深度链接 CSRF、深度链接自动触发敏感操作、伪造的 URL 显示,以及深度链接信息泄露。
    • 注入与执行问题——HTML 注入、存储型 XSS,以及不受信任的 HTML 通过 WebKit 访问内部文件。
    • 身份验证与会话管理——登录暴力破解、PIN 码绕过,以及未加密的会话存储加任意文件访问。
    • 加密与数据安全缺陷——硬编码密钥、在安全逻辑中使用弱哈希、持久化跟踪,以及 TLS 证书验证不当。
    • 文件与隐私违规——路径遍历攻击以及向第三方泄露信息。

    🔐 SAML 身份验证支持

    • 基于 SAML 的单点登录(SSO)——新增对 SAML 身份验证的支持,使组织能够与现有的身份提供商(IdP)集成,实现安全、集中的用户管理。
    • 可选的密码身份验证——组织现在可以禁用基于密码的登录,强制仅通过其 SAML IdP 进行身份验证,以实现更严格的访问控制。
    • 自动账户开通——新增在首次 SAML 登录时自动创建账户的支持。管理员可以选择禁用此功能,改为要求新用户必须获得明确邀请。

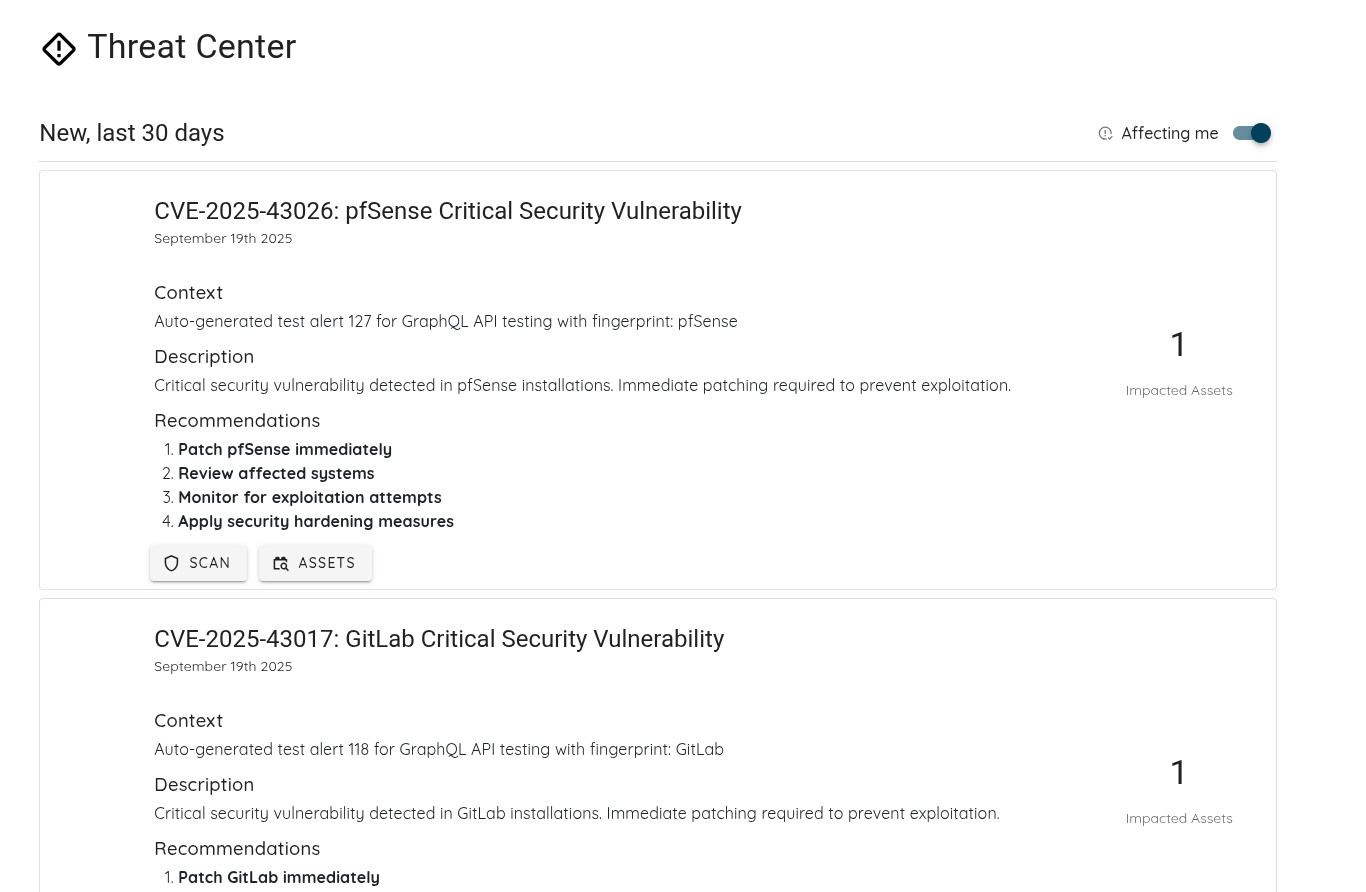
    🛡️ Threat Center

    • 按受影响资产筛选 CVE——我们在 Threat Center 中新增了一个开关,可让您仅查看影响您自有资产的 CVE。启用后,该筛选器可帮助您专注于对您的环境最重要的漏洞。

    Threat Center


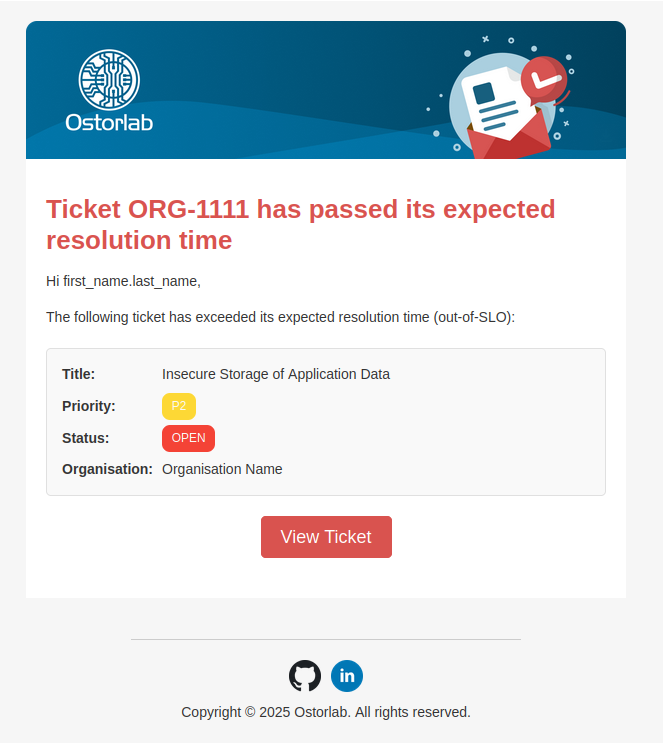
    🔔 通知:超出 SLO 的工单

    我们为超出 SLO 的工单新增了通知功能,帮助您及时掌握紧急问题。

    工作原理:

    • 平台通知:每当工单超出其 SLO 时,您都会收到应用内通知。
    • 电子邮件通知:如果您已选择接收电子邮件,收件箱中也会收到通知。
    • 接收人:通知将发送给被指派的用户和管理员。

    超出 SLO 的电子邮件


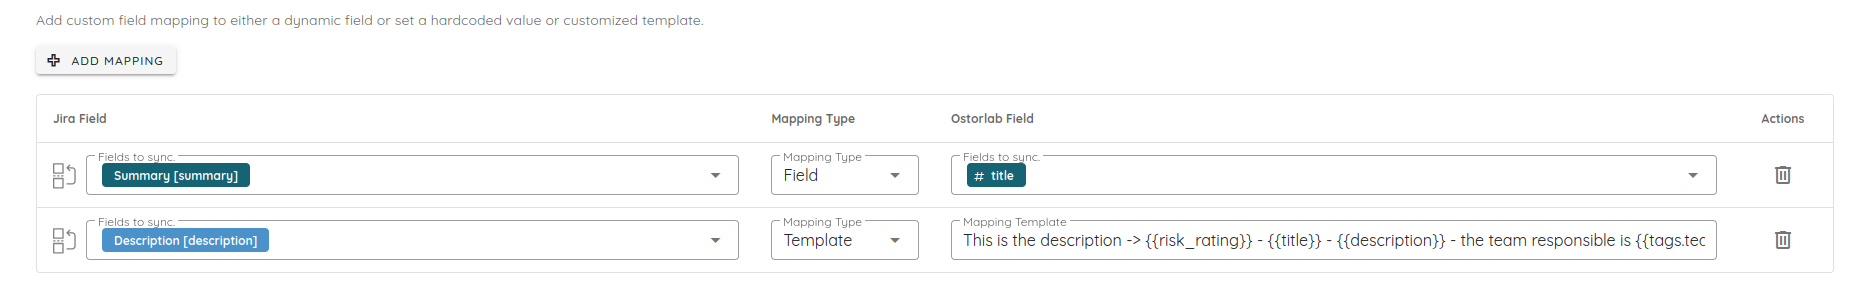
    🔧 Jira 集成:模板映射

    我们在 Jira 集成中新增了对基于模板的字段映射的支持。

    • 动态模板:使用 {{title}} - {{risk_rating}} Risk 或 {{title}} [{{tags.team}}] - {{tags.platform}} 之类的表达式,自定义发送到 Jira 的数据。
    • 使用方法:在 Jira 集成设置中配置字段时,选择 "Template" 作为映射类型。

    Jira 集成:模板映射


    🏷️ 组织标签

    • 组织自定义标签——您现在可以为组织分配标签,以改进整个平台中的分类、筛选和搜索。
      这有助于团队根据地区、优先级、用例或任何内部分类体系更好地管理租户。

    组织标签


    🕷️ 爬虫改进

    • 深入的 Web 爬取——增强了爬虫,使其能够更彻底地探索 Web 目标,提高对深层嵌套路由和动态内容的覆盖率。
    • 更快的爬取性能——优化了爬取速度,在不影响准确性的前提下更快地完成扫描。

    🪲 缺陷修复与增强

    • 自动化规则执行修复——解决了影响自动化规则操作执行的缺陷,确保根据所定义的筛选条件正确执行。
    • 工单 SLO 计算修复——修复了工单 SLO 时间计算错误的问题,提高了跟踪修复时间线的准确性。
    • Markdown 渲染增强——改进了 Markdown 渲染,提升整个平台的可读性和格式一致性。
    • UI 修复与增强——在平台的多个部分进行了少量 UI 缺陷修复和可用性改进。

    📂 IDE 改进

    • 改进了 Android 扫描的文件持久化,确保所有解码后的文件都能可靠保存。

    🐒 Monkey Tester

    • 基于提示词的输入修复——解决了 Monkey Tester 在动态扫描期间执行基于提示词的输入时出现的缺陷,提高了可靠性和覆盖率。

    • 基于提示词的输入支持 CI/CD——新增通过 OXO CI/CD 工作流定义并传递自定义提示词的功能。这让需要复杂用户交互或身份验证步骤的流程的测试更加简便。


    ⬇️ 支持在多个国家/地区下载 Android 应用

    • 扩大可用范围——新增支持在卡塔尔 🇶🇦、印度尼西亚 🇮🇩 和马来西亚 🇲🇾 下载 Android 应用

    📚 文档改进

    UI Prompts

    新增文档,介绍如何使用 UI Prompts 功能,包括:

    • 通过分步说明创建和配置 UI Prompt。

    • 在运行扫描时选择并应用 UI Prompts。

    • 查看和分析使用 UI Prompts 的扫描结果,以提高测试覆盖率。

    UI Prompts 教程 →

    移动扫描前提条件

    新增文档,说明移动应用的防护机制会如何影响扫描和分析。

    • 防护机制概述及其对测试的影响。
    • 为确保完整覆盖而推荐的多阶段测试策略。

    移动扫描前提条件 →

    AI Pentest 扫描

    新增教程,介绍如何针对移动和 Web 目标创建 AI Pentest 扫描,并分步指导您选择目标、配置提示词、设置凭据以及自定义扫描选项,以实现更深入、更有针对性的测试。

    移动 AI Pentest 扫描 →
    Web AI Pentest 扫描 →

    使用 IDE:AI Pentest

    新增文档,介绍如何在 IDE 中访问和分析 AI Pentest 结果,并分步讲解仪表板、威胁情报、风险以及详细的任务分析。

    使用 IDE:AI Pentest →

  3. SSL 扫描器全面重构,以及由用户自定义提示词驱动的 UI 调用覆盖率提升

    此次发布大幅增强了我们由 AI 驱动的 UI 探索引擎,为现代应用带来更智能、适应性更强的动态扫描。我们全面重构了 SSL 扫描器,可更精确地检测 15 种以上的严重 SSL/TLS 漏洞,并重建了污点分析引擎,实现更深入、更可靠的漏洞检测。此次发布还扩大了对密钥检测、移动应用错误配置和最新 CVE 的覆盖范围。平台性能也得到全面优化,速度更快、更稳定、更准确。

    🔒 SSL/TLS 安全增强

    SSL 扫描器全面重构

    我们从零开始重建了 SSL 扫描器,以最大限度地减少误报并提高检测准确性。新扫描器可识别多种严重的 SSL/TLS 漏洞,包括:

    • SSL Bleichenbacher 攻击

    • 不支持 TLS Fallback SCSV

    • TLS Heartbleed(影响全球 500,000 多台服务器)

    • 弱密码套件

    • SSL POODLE 攻击

    • TLS CCS 注入

    • TLS Ticketbleed

    • TLS CRIME 攻击

    • TLS FREAK 攻击

    • TLS Logjam(常见素数及完整攻击)

    • TLS DROWN 攻击(严重级别)

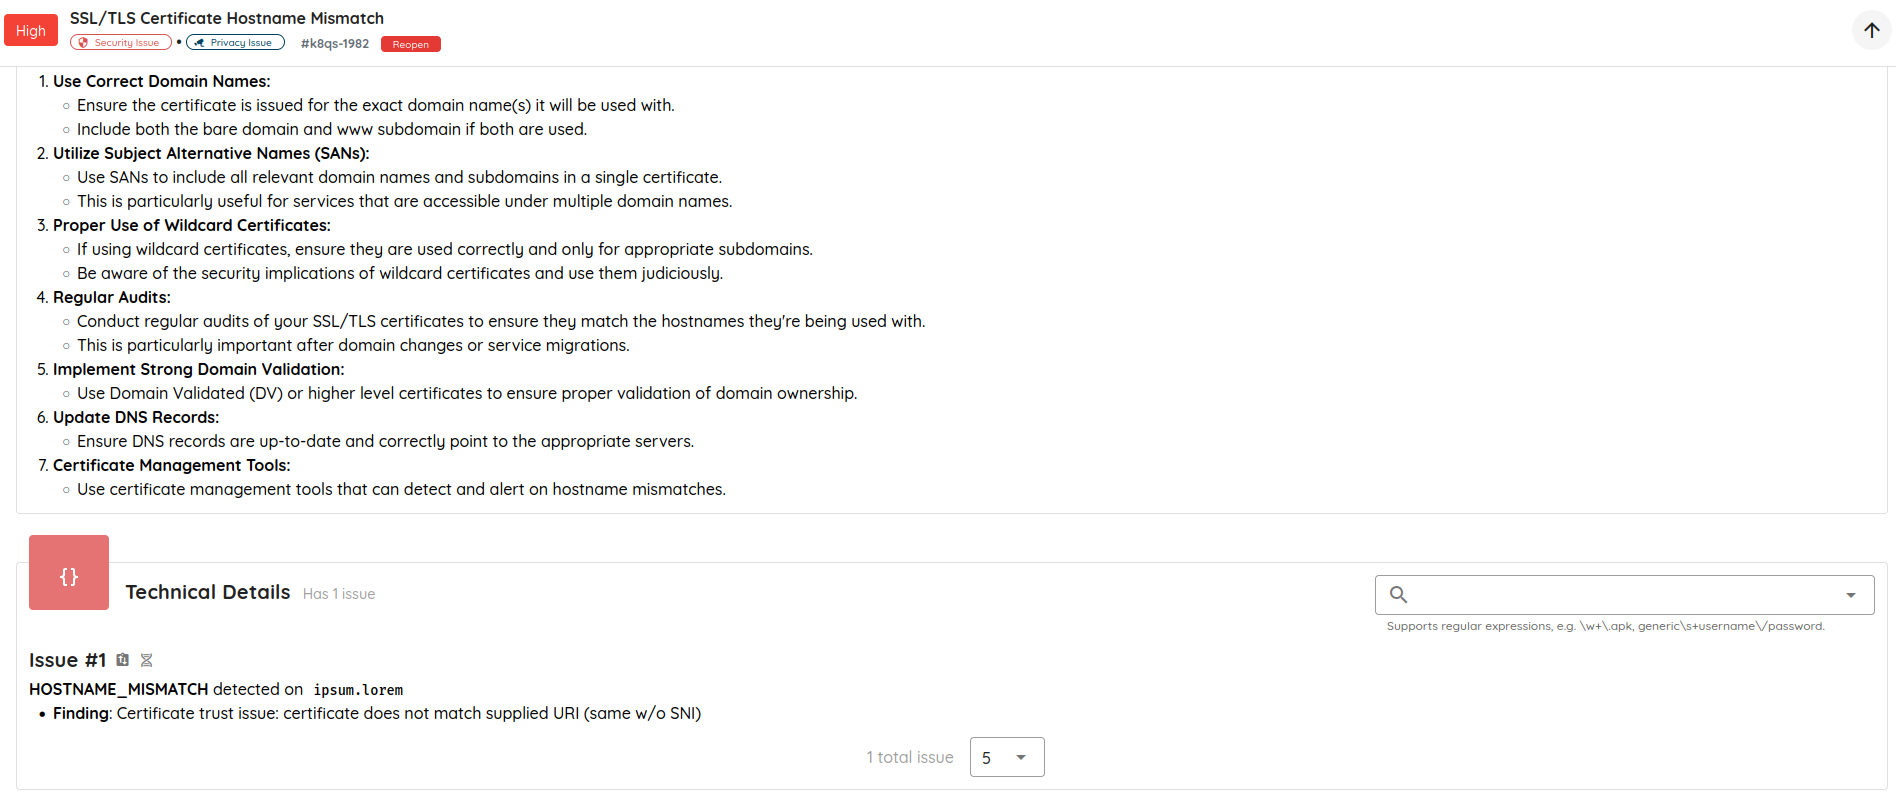
    • 主机名不匹配

    • 不安全的前向保密

    • 弱密钥(密钥长度与签名算法)

    TLS 漏洞报告


    🧬 UI 调用覆盖率(动态扫描)

    Monkey Tester 已升级,除传统的 UI 自动化规则外,还支持基于提示词的输入。作为用户,您现在可以编写文本来测试应用中的特定用例。 例如“Navigate to the Transfer menu and add an account using the provided custom credentials.”(进入 Transfer 菜单,使用提供的自定义凭据添加一个账户。)

    该功能可以:

    • 更好地适应复杂的身份验证流程

    • 更精确地控制对应用功能的探索

    • 改善移动应用和 Web 应用动态扫描的结果

    📱 iOS 与 Android 安全分析

    增强数据保护分析(iOS)

    新增规则,通过分析 IPA 应用权利(entitlements)中 com.apple.developer.default-data-protection 属性的值,检测配置不当的文件保护类。该属性配置错误会削弱 iOS 设备上的数据保护,可能导致敏感用户数据遭到未经授权的访问或泄露。

    动态扫描器增强(iOS 与 Android)

    直接从设备中获取移动应用的数据文件并对其进行扫描。该功能可以扫描数据库、shared preferences、plist 文件,确保存储的数据已加密,且设备中不存在任何敏感信息。

    数据文件

    新的 iOS 漏洞检测

    新增对关键移动应用错误配置的检测,包括:

    • 文件共享错误配置
    • 文档编辑漏洞
    • 敏感权限过度使用(IDFA 访问跟踪)
    • 缺少强加密声明

    ⚡ 性能与 IDE 改进

    IDE 性能大幅提升

    我们对分析 IDE 进行了广泛的性能优化,使其能够高效加载从应用中收集的数十万个工件,以及日志和逆向得到的应用数据,在不牺牲全面可见性的前提下显著提升了响应速度。


    🧠 AI 驱动的密钥检测

    扩大密钥覆盖范围

    • 更广泛的检测:新增规则以识别敏感凭据,包括 Salesforce 令牌、Filestack API 密钥和 SmartyStreets 凭据,帮助发现代码和配置中此前未被检测到的密钥。

    • 更高的准确性:采用先进的密钥验证技术,大幅减少误报告警,减轻告警疲劳,让安全团队能够专注于真正的风险。


    🛡️ Threat Center 更新

    新的 CVE 检测

    我们新增了对多个高影响 2025 年 CVE 的检测,包括:

    • CVE-2025-48827:PHP 8.1+ 上 vBulletin 的未经身份验证 API 访问 - 影响 50,000 多个安装

    • CVE-2025-4322:Motors WordPress 主题中的账户接管 - 100,000 多个活跃站点

    • CVE-2025-32756:通过 HTTP 溢出在 Fortinet 产品中实现 RCE

    • CVE-2025-23016:astCGI fcgi2(2.x 至 2.4.4)中的堆溢出

    Cisco ISE 指纹识别

    引入了新的指纹识别模块,可在侦察扫描期间检测 Cisco Identity Services Engine(ISE)。


    🔍 隐私分析增强

    高级机器人检测绕过

    改进了爬虫逻辑以模拟人类交互,从而能够成功收集受机器人防御保护的隐私政策。

    多格式隐私政策解析

    扩展了文档解析能力,支持 PDF 及其他格式,提升隐私合规审计的覆盖范围。


    ⚙️ 污点分析优化

    • 更快的大型代码库扫描 - 针对企业级应用进行了优化
    • JavaScript Interface 支持 - 全面覆盖混合移动应用
    • 优化检测规则 - 在保留关键漏洞检测的同时尽量减少噪声

    🧰 API 与平台稳定性

    后端修复

    解决了此前影响 API 可用性和工作流一致性的多个后端问题。这些修复增强了集成的稳定性,减少了扫描中断,并提升了平台的整体响应速度。


    📚 文档改进

    Web 扫描与自定义 User-Agent 支持

    更新了文档,说明如何使用自定义 User-Agent 运行经过身份验证的 Web 扫描,包括:

    访问管理文档

    新增一份指南,介绍如何管理访问权限以及如何使用 Attack Surface Auditors:
    访问管理教程 →

  4. 扩展隐私分析、攻击面扫描配置文件以及 GitHub 源代码映射改进

    Ostorlab 2025 年 5 月更新带来了全面的隐私分析能力,新增 21 个数据收集类别并增强了验证工具。此次发布推出了专门的 Attack Surface 扫描配置文件以优化安全评估,新增 GitHub 源代码集成以精确映射漏洞,并实现了 QPS 速率限制以控制扫描。其他改进包括移动扫描的 URL 正则表达式控制、更简洁的 Jira 集成,以及扩展的指纹识别能力,以提高检测准确性。

    📈 报告与导出增强

    • 改进 PDF 报告命名:改进了 PDF 导出文件的命名方式,让报告更易于整理和识别。
      PDF 导出命名

    🎯 攻击面

    • 为 Attack Surface 扫描推出两个新的扫描配置文件,以便更好地控制扫描深度和重点:
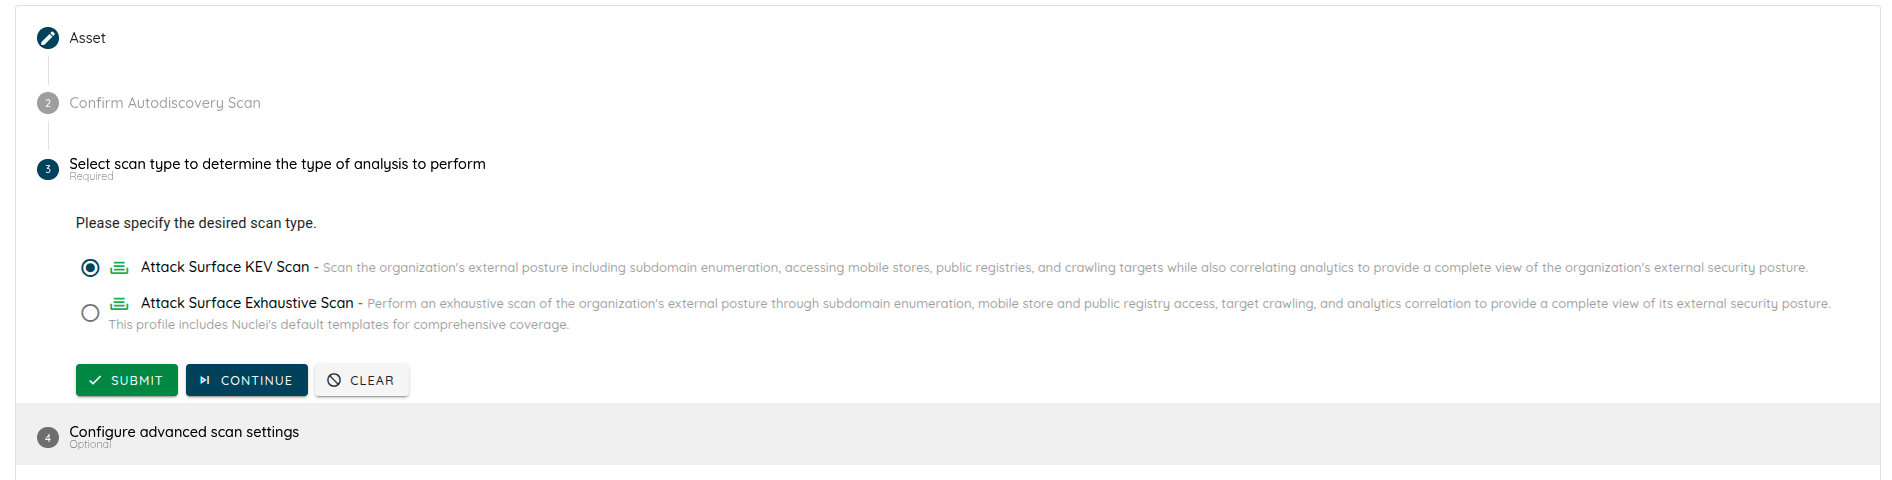
      • Attack Surface KEV Scan:一种针对已知被利用漏洞(Known Exploited Vulnerabilities,KEV)的定向扫描,用于识别最严重且正被积极利用的安全问题。
      • Attack Surface Exhaustive Scan:一种全面扫描,彻底覆盖您组织的外部安全态势。现在,创建新的 Attack Surface 扫描时需要选择一个扫描配置文件
        Attack Surface 扫描配置文件

    🔗 集成

    • 增强 GitHub 集成,以评论形式在代码中显示漏洞:通过 Ostorlab Github App 集成,当平台发现安全问题时,会在检测到漏洞的确切位置直接向您的拉取请求添加评论,并提供一键应用修复的按钮。这让开发人员能够直接在代码库中获得有关漏洞的即时上下文,无需在不同工具之间切换,就能更轻松地理解和修复安全问题。

    🛡️ 扫描与漏洞管理

    • 实现了控制 QPS(Queries Per Second,每秒查询数)速率限制的选项,用于限制漏洞扫描期间的出站网络流量。该功能允许您为 Web App、Web API、Network 和 Attack Surface 扫描指定每秒查询数上限。
    • 在监控规则中新增范围 URL 正则表达式:新增支持在移动扫描中使用正则表达式模式将特定域名加入白名单。这样可以将测试范围缩小到应用中真正相关的部分。创建规则:
      Android 创建规则
      更新规则:
      Android 编辑规则

    🎫 修复

    • 更简洁的 Jira 集成体验:Jira 工单创建流程的 UI 得到改进,界面更直观、更一致。
      Jira 集成 UI

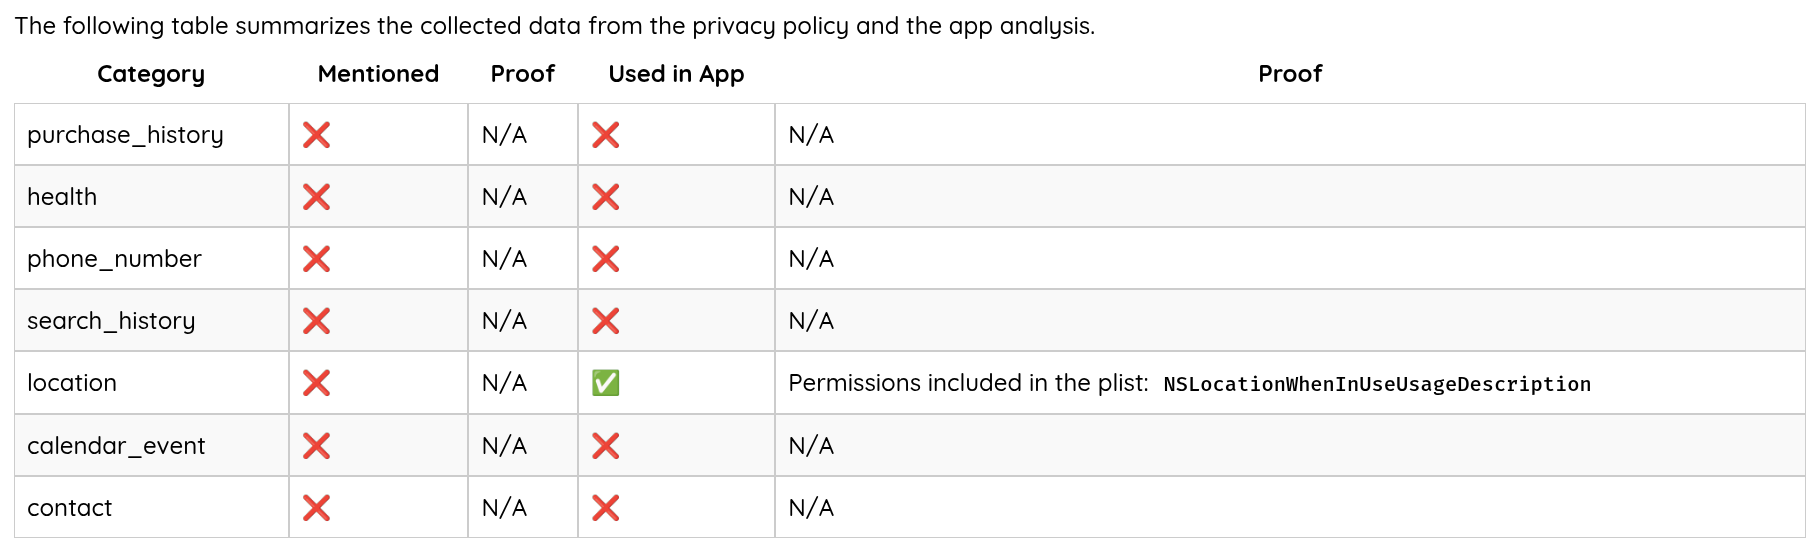
    🔒 合规与隐私

    隐私分析增强

    • 新的隐私扫描摘要表:新增一张全面的表格,展示应用的数据收集做法,包括:
      • 隐私政策中声明的内容
      • 作为验证依据的政策原文引用
      • 我们的扫描在应用中检测到的内容
      • 发现不一致时的证据

    这让您一眼就能更轻松地发现隐私合规问题。

    隐私分析表

    隐私政策分析扩展

    • 隐私扫描增强,新增 21 个数据收集类别,提供更全面的隐私政策分析。类别现包括:
      • 敏感个人信息(EMAIL、PERSONAL_IDENTIFIERS)
      • 财务数据(PAYMENT_FINANCIAL)
      • 敏感属性(BIOMETRIC_DATA、GENDER_IDENTITY、RELIGIOUS_BELIEFS、POLITICAL_AFFILIATIONS、PHILOSOPHICAL_BELIEFS、CRIMINAL_RECORD)
      • 位置跟踪(CURRENT_LOCATION、LOCATION_HISTORY)
      • 媒体访问(USER_PHOTOS_MEDIA)
      • 用户行为监控(SEARCH_QUERIES、APP_USAGE、BROWSING_ACTIVITY)

    此次扩展能够更彻底地识别隐私问题,改进合规验证,并帮助您更好地了解应用中潜在的隐私风险。

    🔍 检测

    指纹识别增强

    • 新增对原生库的指纹识别:增强了对三个关键库的检测能力,这些库通常被打包在注重隐私的即时通讯应用中:

      • libsignal_jni:用于安全消息传递的核心加密库
      • libsqlcipher:保护本地消息存储的数据库加密库
      • libringrtc:用于安全语音和视频通话的 WebRTC 实现
    • 新增指纹识别:我们现在可以检测 mojoPortal、Craft CMS 和 FastCGI。

    生物识别身份验证安全
    • 新增对不安全生物识别身份验证的检测:我们的新扫描器可以识别使用指纹或人脸识别但缺乏正确加密绑定的应用。它会检测生物识别验证未与加密密钥安全关联的情况,这是攻击者可以利用来绕过 Android 和 iOS 上安全控制的漏洞。

    不安全生物识别身份验证的代码示例

    下面是一个不安全的生物识别身份验证实现示例:CryptoObject 被传递给了生物识别提示,但实际上并未用于解密用户数据:

    // VULNERABLE IMPLEMENTATION: Biometric authentication with CryptoObject but without actually using it
    
    public class MisusedCryptoObjectAuthenticator {
        private static final String ENCRYPTED_DATA_KEY = "encrypted_data";
        private SharedPreferences preferences;
        private Cipher cipher;
        private SecretKey secretKey;
    
        public MisusedCryptoObjectAuthenticator(Context context) {
            this.preferences = context.getSharedPreferences("app_prefs", Context.MODE_PRIVATE);
            try {
                // Initialize crypto components
                KeyGenerator keyGenerator = KeyGenerator.getInstance("AES");
                keyGenerator.init(256);
                secretKey = keyGenerator.generateKey();
                cipher = Cipher.getInstance("AES/GCM/NoPadding");
                cipher.init(Cipher.ENCRYPT_MODE, secretKey);
            } catch (Exception e) {
                e.printStackTrace();
            }
        }
    
        public void authenticateUser(final AuthenticationCallback callback) {
            try {
                // We create a CryptoObject and pass it to the biometric prompt
                BiometricPrompt.CryptoObject cryptoObject = new BiometricPrompt.CryptoObject(cipher);
    
                BiometricPrompt biometricPrompt = new BiometricPrompt(activity,
                        executor,
                        new BiometricPrompt.AuthenticationCallback() {
                            @Override
                            public void onAuthenticationSucceeded(BiometricPrompt.AuthenticationResult result) {
                                // VULNERABILITY: We have the cryptoObject but don't use it!
                                // Instead, we just set a flag or retrieve data directly
    
                                // The CryptoObject from the result is ignored
                                BiometricPrompt.CryptoObject cryptoResult = result.getCryptoObject();
    
                                // Simply set authentication flag without using the CryptoObject
                                setAuthenticated(true);
                                callback.onSuccess();
                            }
    
                            @Override
                            public void onAuthenticationFailed() {
                                callback.onFailure("Authentication failed");
                            }
                        });
    
                // We pass the cryptoObject to authenticate
                biometricPrompt.authenticate(promptInfo, cryptoObject);
    
            } catch (Exception e) {
                callback.onFailure("Error: " + e.getMessage());
            }
        }
    
        private void setAuthenticated(boolean authenticated) {
            preferences.edit().putBoolean("is_authenticated", authenticated).apply();
        }
    
        // VULNERABILITY: This method retrieves sensitive data without requiring the
        // cryptoObject that was used during authentication
        public String getSensitiveData() {
            // Simply checks a boolean flag instead of using crypto binding
            if (preferences.getBoolean("is_authenticated", false)) {
                // Get data without using the CryptoObject for decryption
                String encryptedData = preferences.getString(ENCRYPTED_DATA_KEY, null);
                // We manually decrypt using our stored secretKey instead of
                // using the key bound to biometric authentication
                return decryptWithStoredKey(encryptedData);
            }
            return null;
        }
    
        private String decryptWithStoredKey(String encryptedData) {
            // Decrypt using the stored key, not the one from biometric authentication
            try {
                // This uses the class-level secretKey, not anything from the biometric result
                Cipher decryptCipher = Cipher.getInstance("AES/GCM/NoPadding");
                decryptCipher.init(Cipher.DECRYPT_MODE, secretKey);
                return new String(decryptCipher.doFinal(Base64.decode(encryptedData, Base64.DEFAULT)));
            } catch (Exception e) {
                return null;
            }
        }
    }
    

    漏洞说明: 1. 代码创建了一个 CryptoObject 并将其传递给生物识别身份验证流程 2. 然而,身份验证成功后,CryptoObject 被忽略了 3. 应用没有使用 CryptoObject 来解密敏感数据,而是: - 设置一个简单的布尔标志 - 使用另一个与生物识别验证无关的已存储密钥进行解密 4. 这使攻击者可以通过直接篡改已存储的标志或访问解密密钥来绕过生物识别安全机制

    GraphQL 安全

    • 增强 GraphQL 分析器,在未检测到漏洞时报告安全(secure)漏洞结果,让您对安全评估更有信心。

    Threat Center

    我们新增了对多个 CVE 的支持:

    • CVE-2025-2825/CVE-2025-31161:严重的 CrushFTP 身份验证绕过——一个严重漏洞(CVSS 9.8),影响 CrushFTP 10.0.0-10.8.3 和 11.0.0-11.3.0 版本,可通过篡改 S3 风格的身份验证头部和 Cookie 完全绕过身份验证。

    • CVE-2025-22457:Ivanti 基于栈的缓冲区溢出——严重的远程代码执行漏洞,由于对 X-Forwarded-For HTTP 头部的验证不足,影响 Ivanti Connect Secure、Policy Secure 和 ZTA Gateways。

    • CVE-2025-2636:InstaWP Connect 插件 LFI 漏洞——热门 WordPress 插件 InstaWP Connect 中的严重本地文件包含漏洞,影响超过 30,000 个活跃安装。

    • CVE-2025-32432:Craft CMS 远程代码执行——严重的未经身份验证 RCE 漏洞,通过资产转换过程中的不安全反序列化,影响多个 Craft CMS 版本。

    • CVE-2024-12847:增强 Netgear 路由器命令注入检测——我们使用带随机令牌的动态 echo 载荷改进了检测,在保持漏洞检测准确性的同时消除了误报。

    • CVE-2019-9874:Sitecore Anti-CSRF 反序列化漏洞——Sitecore CMS 中的严重 RCE 漏洞,允许未经身份验证的攻击者通过不安全的反序列化执行任意代码。

    • CVE-2017-3066:通过 Java 反序列化实现的 Adobe ColdFusion RCE——严重漏洞,未经身份验证的攻击者可以通过发送特制的序列化 Java 对象执行任意代码。

    • CVE-2017-12637:SAP NetWeaver AS Java 目录遍历——高危漏洞,未经身份验证的攻击者可以通过路径遍历操纵访问服务器上的敏感文件。

  5. 集成 CNIL 标准、支持 SARIF、增强 Copilot,以及更智能的漏洞分析。

    此次发布新增了对 CNIL 标准的支持和 SARIF 导出,并通过漏洞位置和高级搜索提供更深入的漏洞洞察。Copilot 功能更强大,性能更快,资产和修复工作流也更加顺畅。

    📈 报告与导出增强

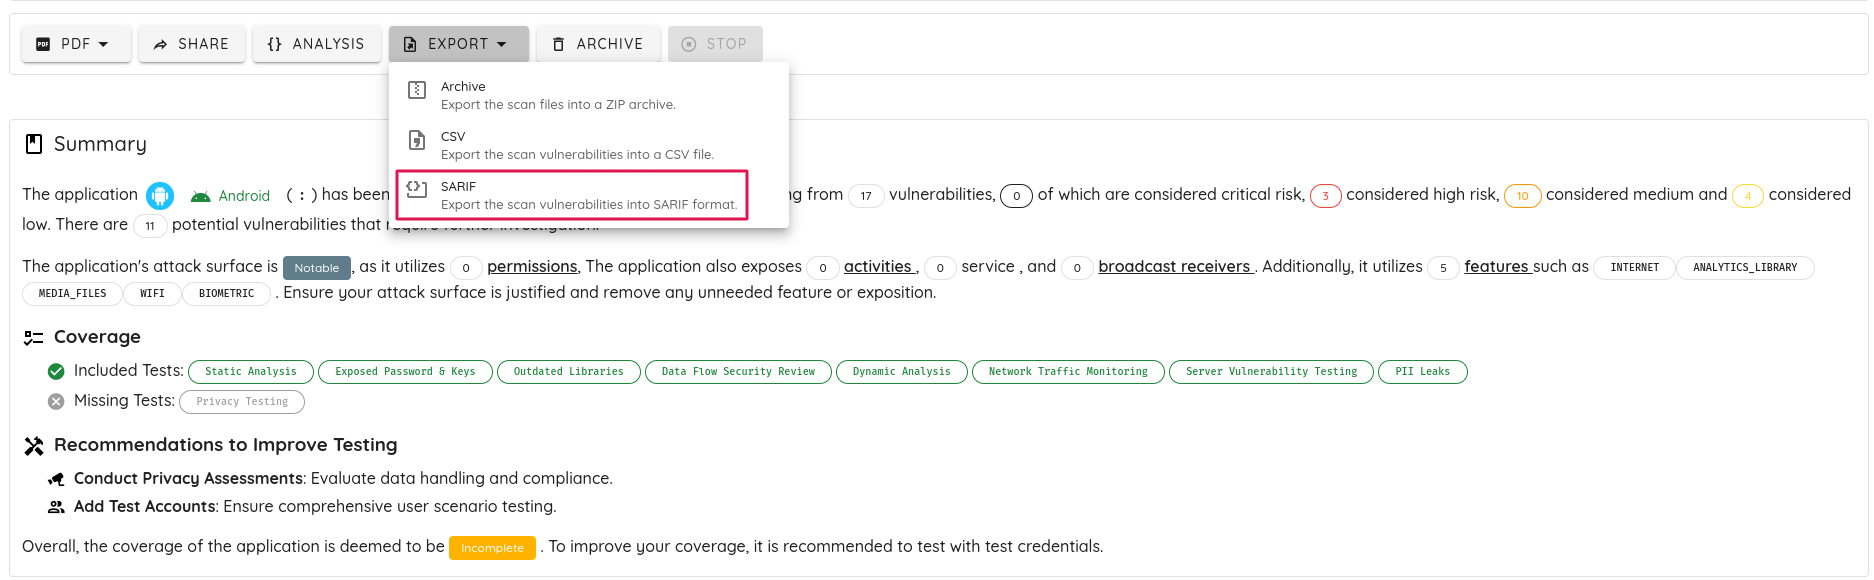
    • 新增支持以静态分析结果交换格式(SARIF)导出扫描漏洞,便于与支持 SARIF 的安全工具集成。如需以 SARIF 格式导出,请进入扫描页面,选择 export,然后选择 SARIF。
      SARIF 格式
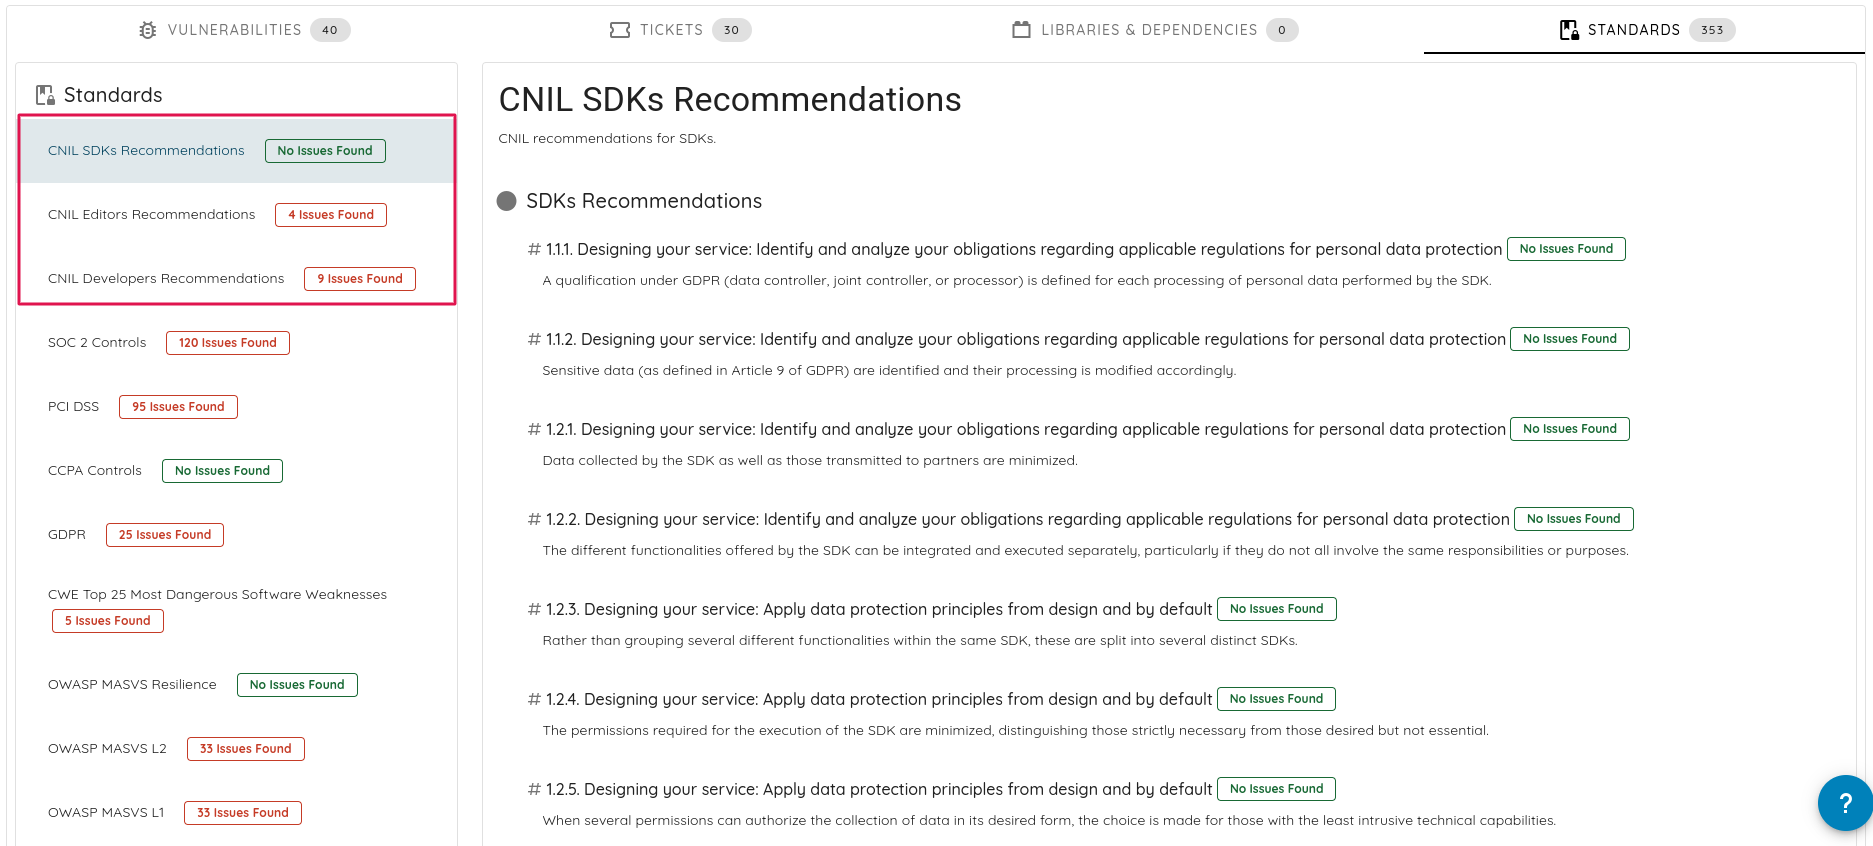
    • 新增法国国家信息与自由委员会(Commission Nationale de l’Informatique et des Libertés,CNIL)标准,可在扫描页面的 Standards 部分找到。
      CNIL 标准
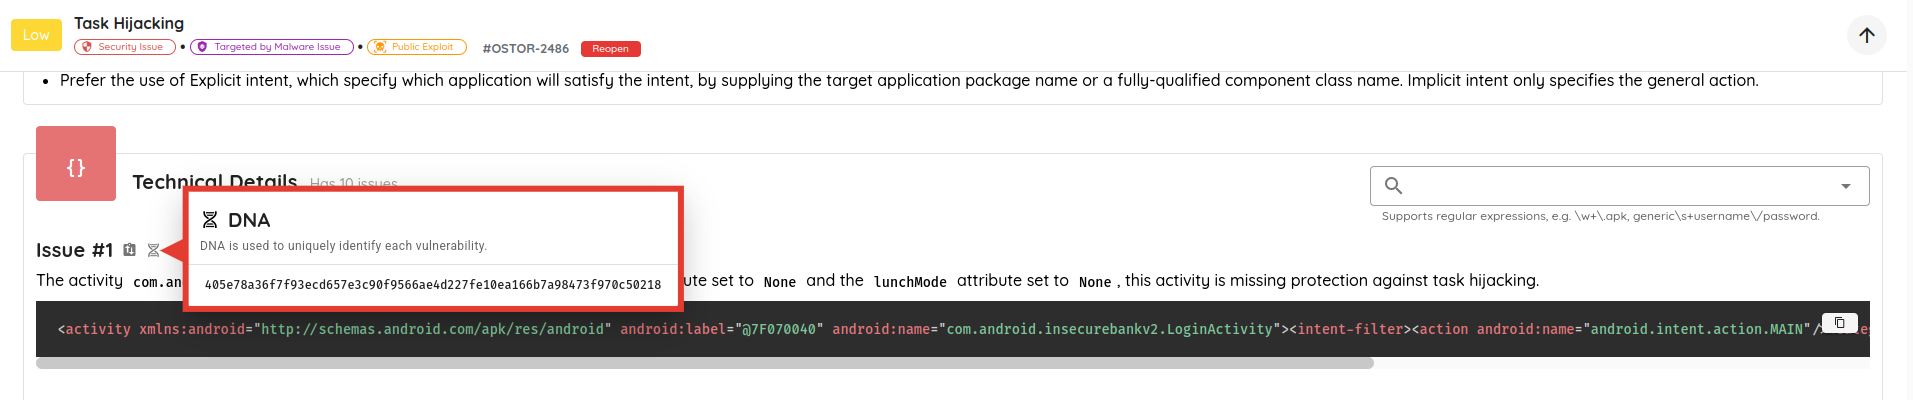
    • 增强漏洞 DNA。DNA 用于唯一标识漏洞。此次增强提高了识别和分类漏洞的准确性,减少误报,并改进修复优先级排序。
      漏洞 DNA
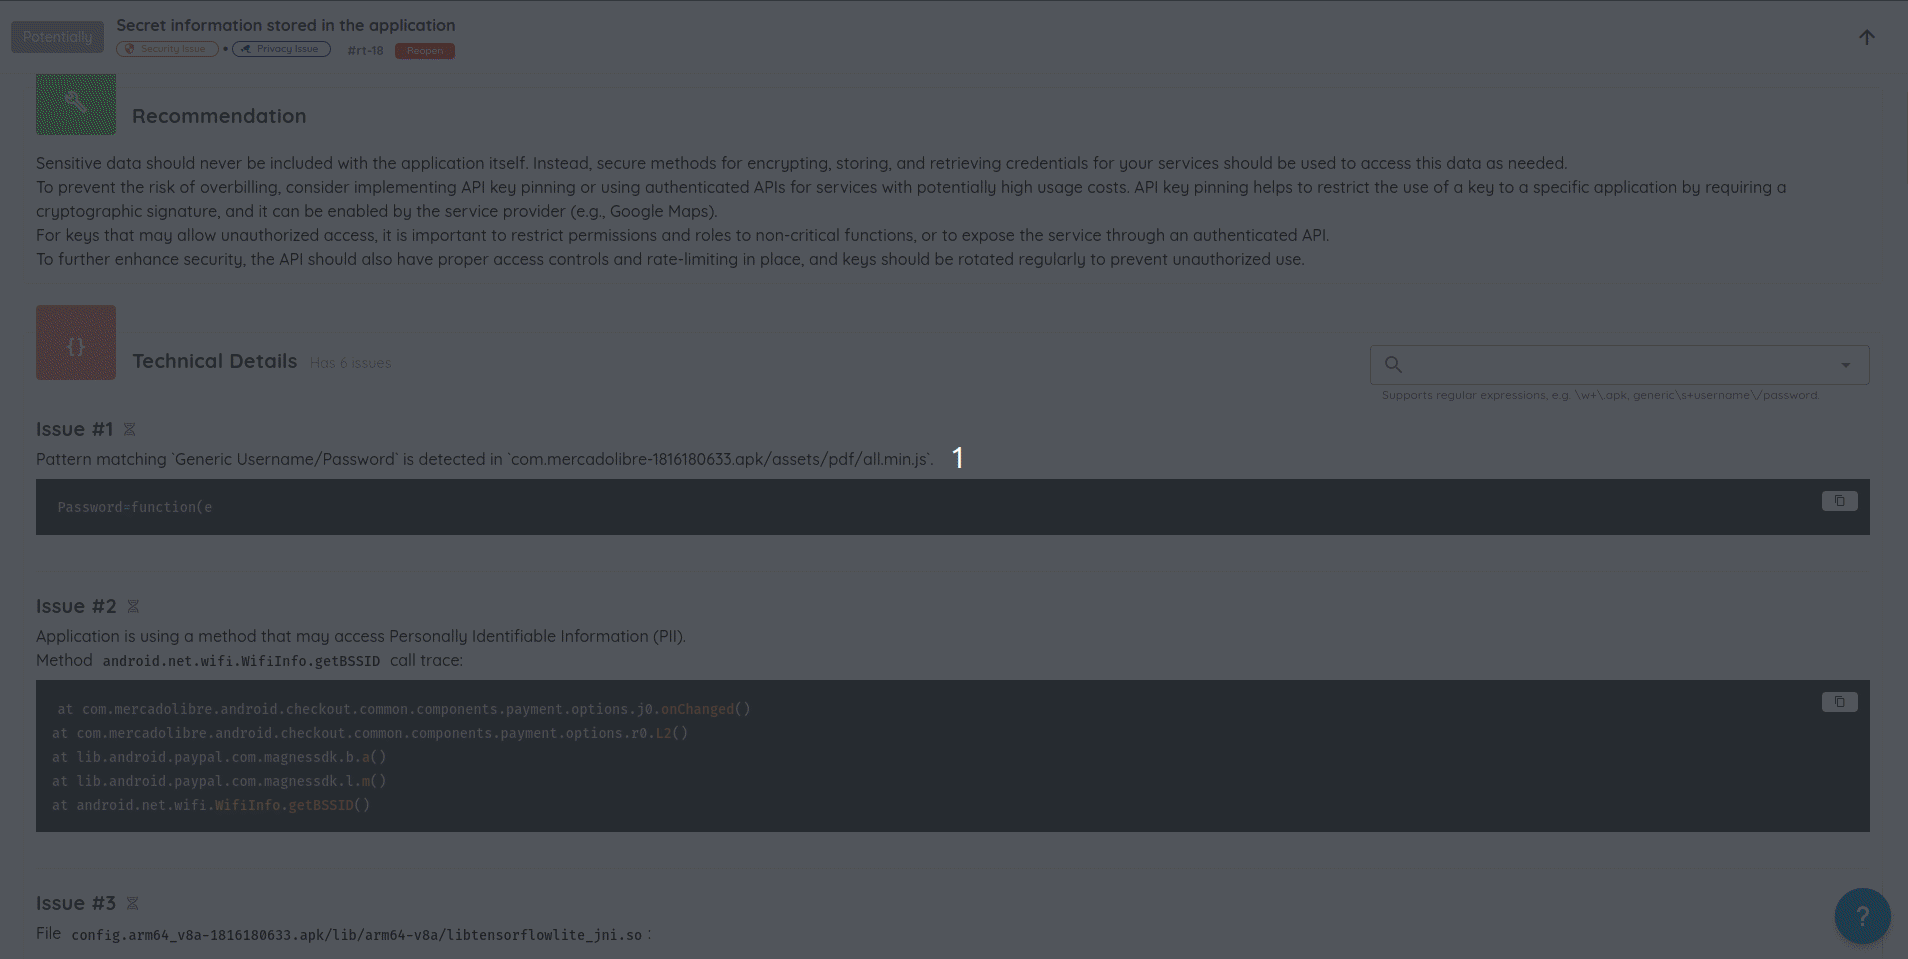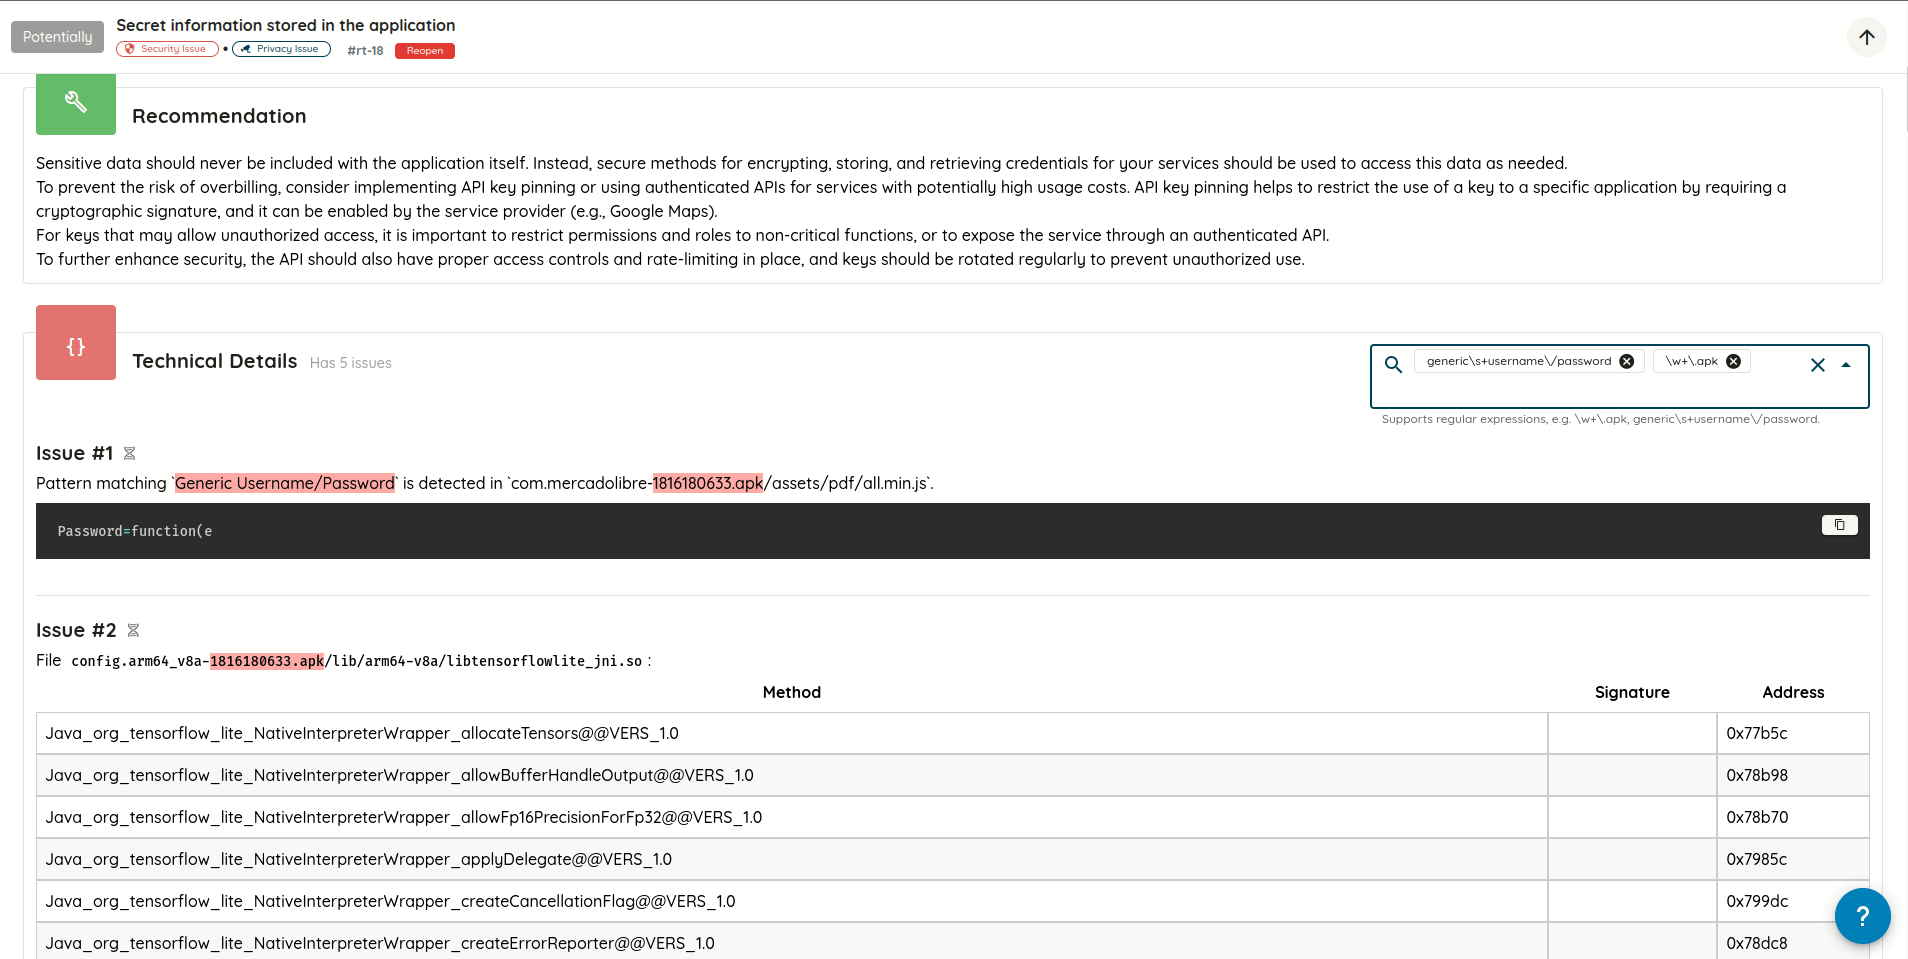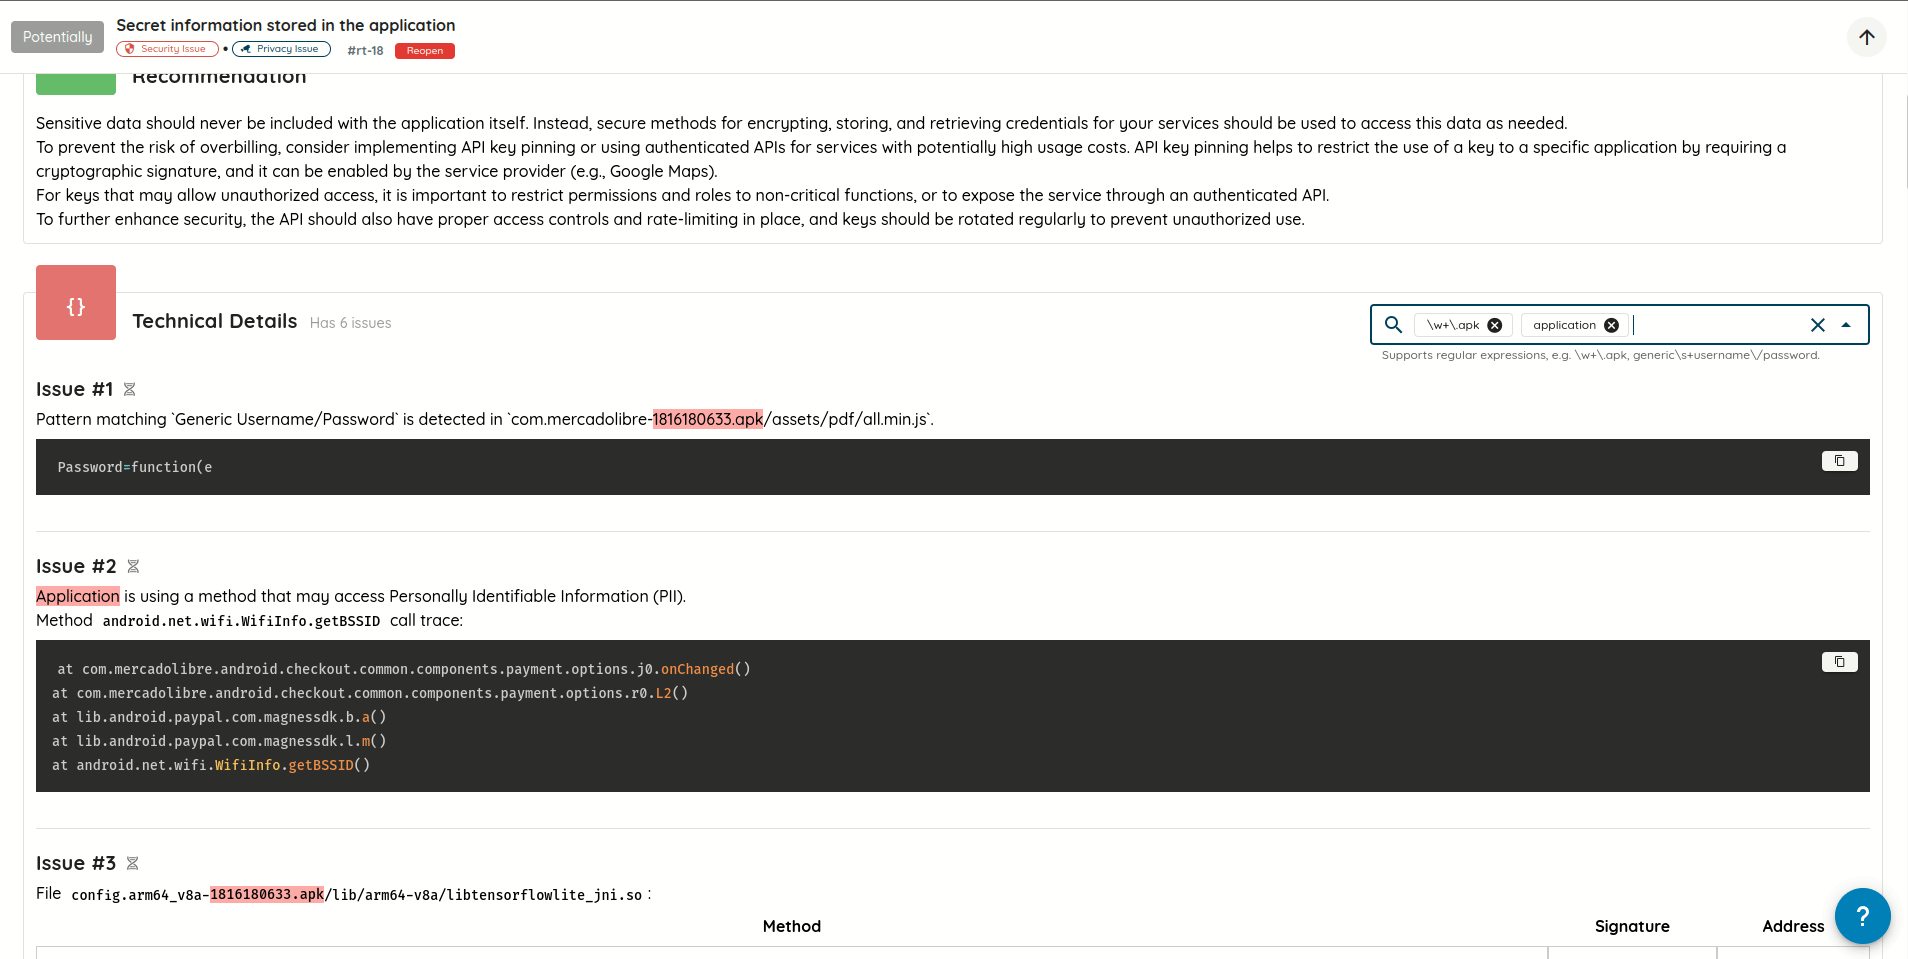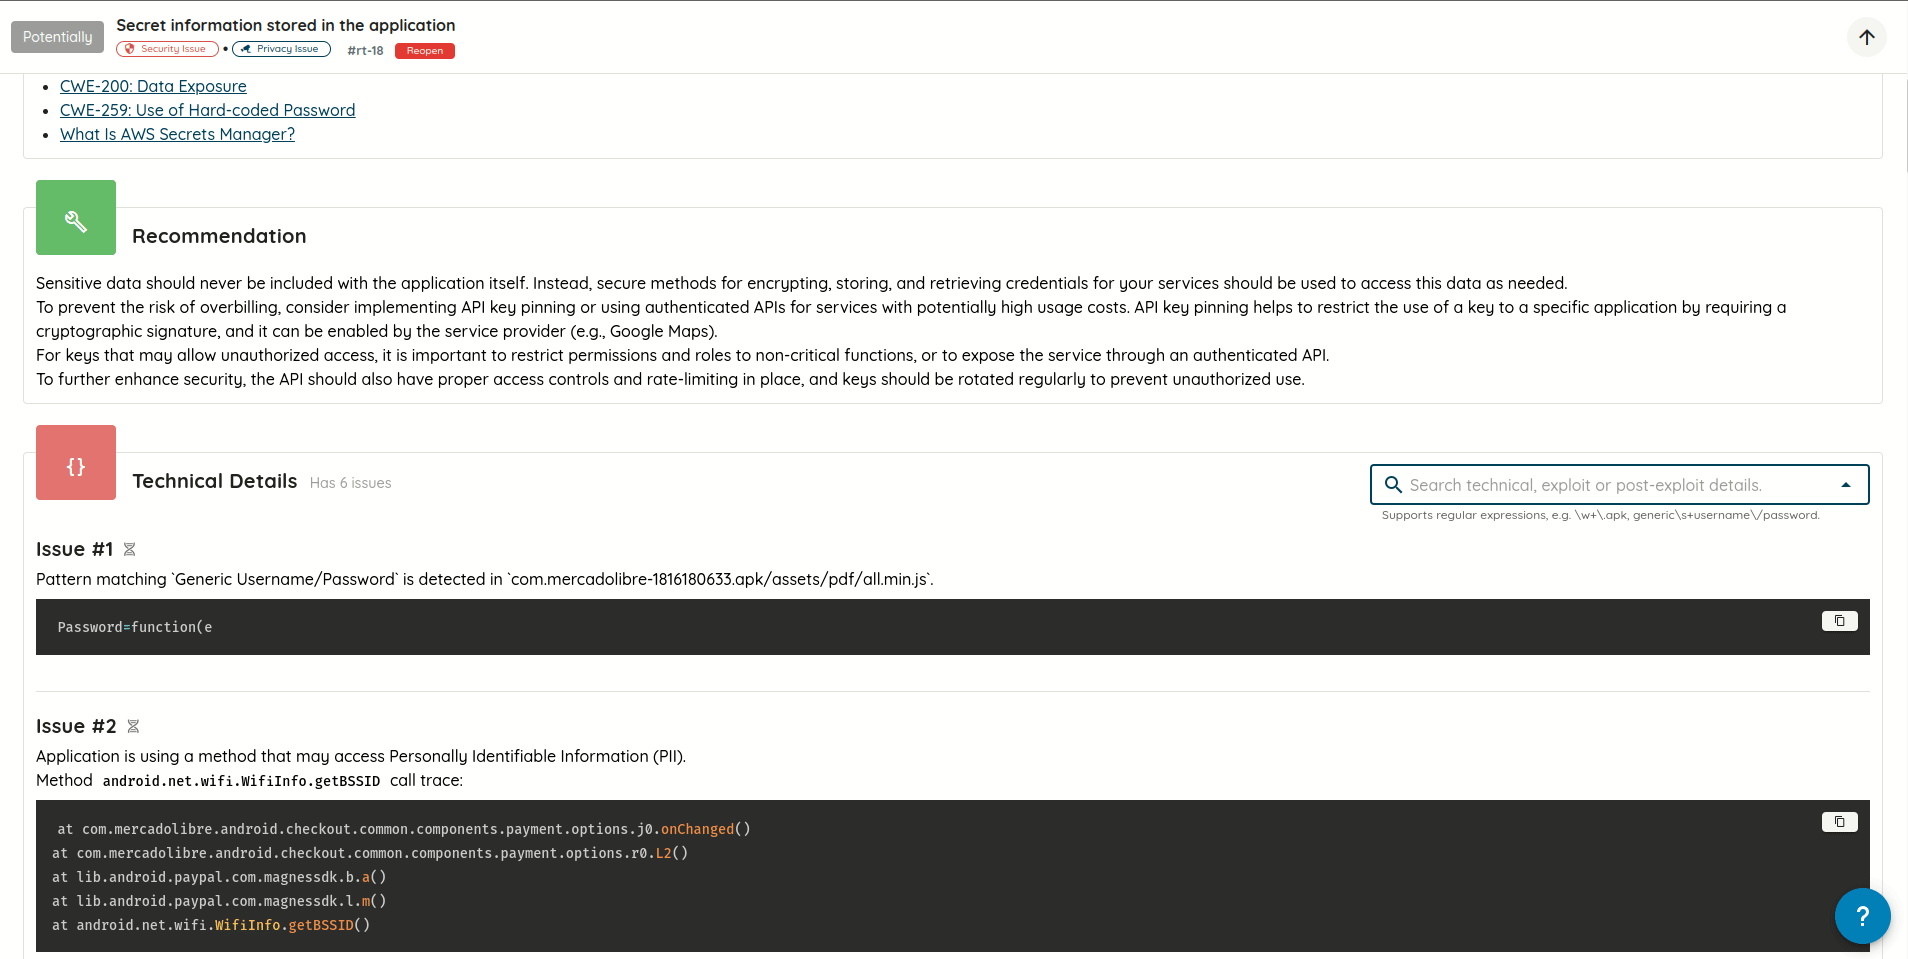
    • 新增支持使用纯文本和/或正则表达式搜索漏洞的技术详情、漏洞利用详情和后渗透利用详情,并高亮显示与搜索查询匹配的文本。
      漏洞搜索
      在漏洞的技术详情、漏洞利用详情和后渗透利用详情中搜索
    • 将滚动分页替换为手动分页:在浏览大量漏洞详情时,提供更好的控制和性能。
      漏洞分页

    🎫 修复

    • 按扫描配置文件筛选工单,将工单范围缩小到特定的扫描上下文,从而更快地完成分级处理和解决。
      按扫描配置文件筛选工单
    • 将 Jira 基本身份验证替换为 Personal Access Tokens(PAT,个人访问令牌),确保与 Jira 集成的交互更安全、更稳健。

    🛡️ 扫描

    • 更新了漏洞报告,加入漏洞利用和后渗透利用的详细信息。可以使用 oxo vulnz describe -s <scan_id> 查看这些详情。
      漏洞报告(漏洞利用与后渗透利用详情)
    • 在 Web 扫描中新增会话存储(session storage)身份验证的持久化,在整个扫描过程中提升 Web 扫描的稳定性和结果。
    • 修复了在 Firefox 中无法添加脚本测试凭据的缺陷,从而提升浏览器兼容性,并确保在不同环境中行为一致。
    • 修复了导致 Smali 和格式化源代码无法在扫描分析环境中显示的缺陷,恢复了对重要逆向代码的访问,有助于深入的技术分析。
      Smali 与格式化源代码

    🐵 Monkey Tester

    • 增强了 AI 逻辑以处理复杂的应用流程,从而提高扫描覆盖率。
    • 改进了验证码处理,以支持更高级的测试策略。

    🕸️ 攻击面

    • 修复了确认或排除资产时,已确认资产表和已发现资产表不刷新的问题,确保资产状态的变化能够立即反映出来。
      Attack Surface 资产
    • 修复了网络搜索筛选器未显示所有 IP 地址的问题,提升网络资产的可见性。

    🤖 Copilot

    我们进行了一些改动以提升用户体验:

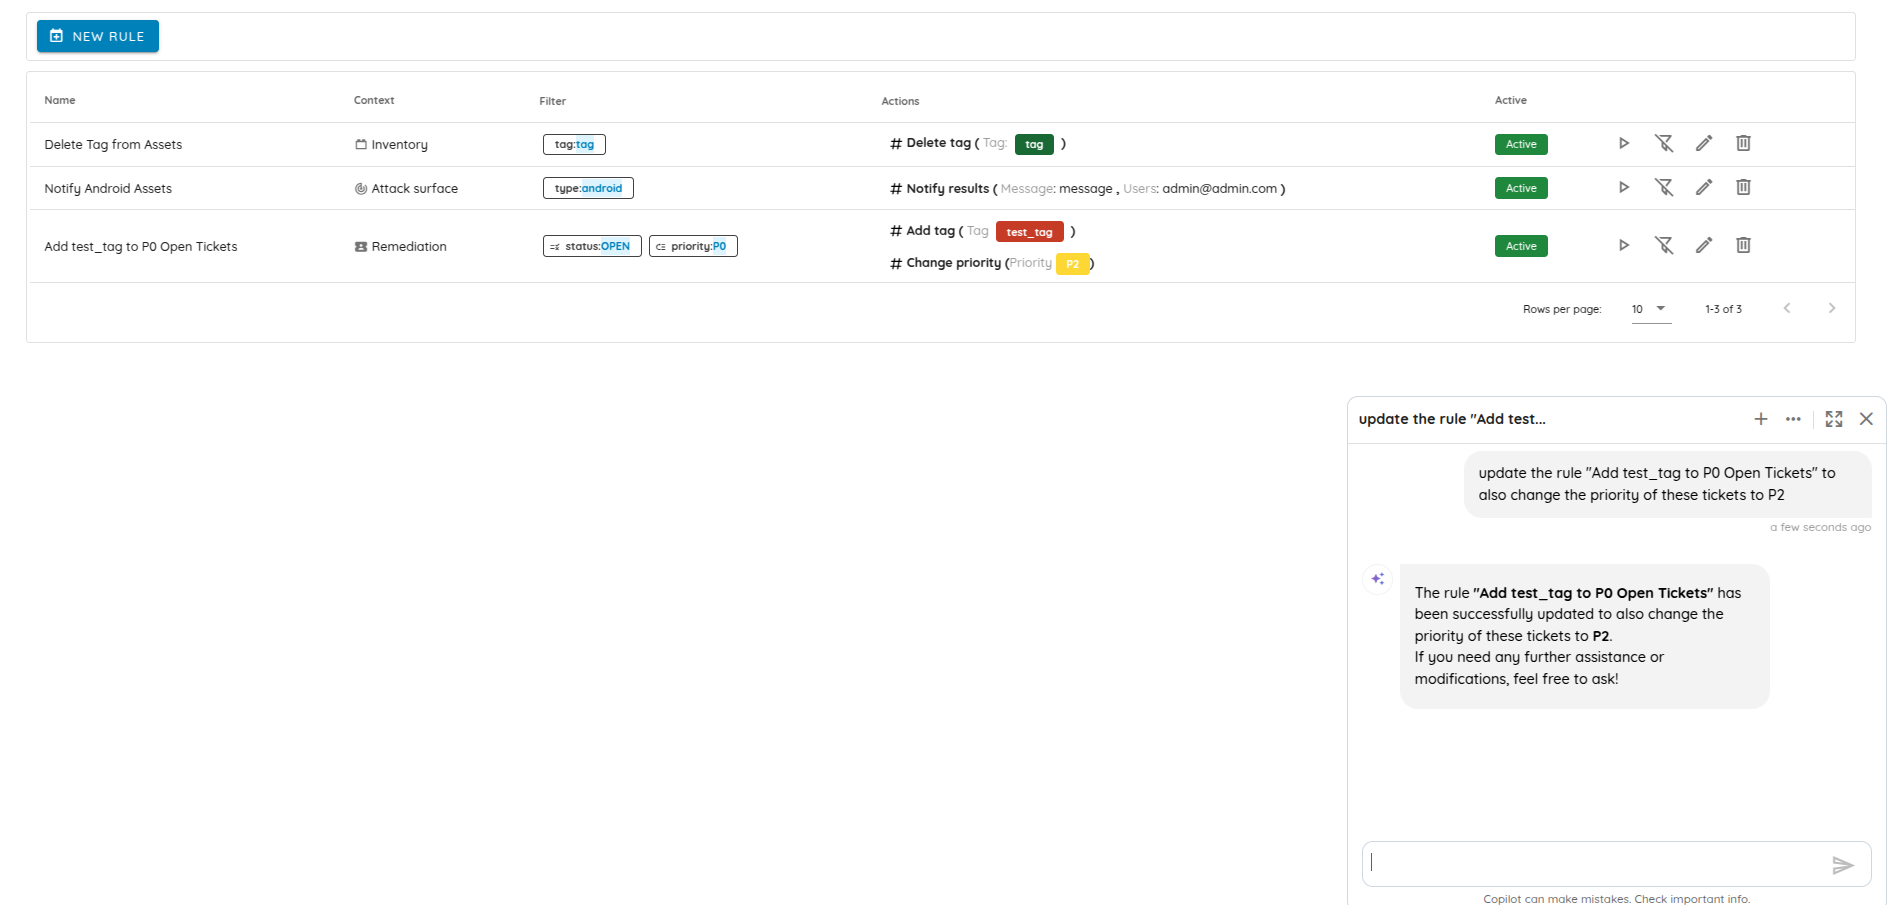
    • 新增在 Copilot 中执行写入操作的支持,让用户不仅能分析,还能直接在 Copilot 中采取行动,实现工作流自动化并节省时间。

      在 Copilot 中更新自动化规则
      在 Copilot 中更新自动化规则

    • 增强了 Copilot 的上下文和对话建议,提高建议的相关性和实用性,让 Copilot 更直观、更有帮助。

    • 更新了 Copilot:当当前对话被删除时,自动转到一个新的 Copilot 对话,避免混淆,并确保在管理多个对话时导航顺畅。

    • 修复了导致 Copilot 无法在 Attack Surface 页面打开的缺陷,确保 Copilot 在所有页面上功能完整。

    🔍 检测

    Threat Center

    新增对多个 CVE 的支持:

    • CVE-2025-27364:MITRE Caldera Agent 动态编译 RCE——该漏洞利用针对 Caldera 中的动态编译功能,通过操纵 Go 链接器标志实现远程代码执行。

    • CVE-2024-12084:Rsync 堆缓冲区溢出——精心构造的 rsync 流量序列可触发 rsync 中的堆缓冲区溢出漏洞。具体方法是发送一个特制的 sum_struct 头部,其中的 s2length 值经过篡改。

    • CVE-2024-48248:NAKIVO Backup and Replication 解决方案——未经身份验证的任意文件读取(NAKIVO Backup & Replication 是一款数据保护解决方案,用于备份和恢复虚拟化及物理环境。在某些版本的 NAKIVO Backup & Replication 中发现了一个漏洞,允许未经身份验证的攻击者读取底层系统上的任意文件。

    • CVE-2025-1974:Ingress-Nginx Controller——远程代码执行——在 ingress-nginx 中发现了一个安全问题:可利用 auth-tls-match-cn Ingress 注解向 nginx 注入配置。这可能导致在 ingress-nginx 控制器的上下文中执行任意代码,并泄露该控制器可访问的 Secrets。

    • CVE-2025-29927:Next.js 中间件绕过——Next.js 存在一个严重的中间件绕过漏洞,影响 11.1.4 至 15.2.2 版本。该漏洞允许攻击者通过发送特制的“x-middleware-subrequest”头部绕过中间件的安全控制,从而可能导致授权绕过及其他安全控制被规避。

    • CVE-2025-24813:Apache Tomcat 路径等价——远程代码执行——Apache Tomcat 中的路径等价漏洞(file.Name,内部点号),可能通过可写的会话文件导致远程代码执行、信息泄露或恶意内容注入。

    • CVE-2024-13160:Ivanti EPM——GetHashForWildcard 中的凭据强制获取漏洞——Ivanti Endpoint Manager(EPM)中的一个漏洞允许未经身份验证的攻击者通过 GetHashForWildcard 端点强制获取 EPM 机器账户凭据。该漏洞源于 wildcard 参数的输入验证不当,攻击者可以指定一个远程 UNC 路径来触发 NTLM 身份验证。

    • CVE-2025-27636 - CVE-2025-29891:Apache Camel Exec 组件命令注入与内部方法调用——Apache Camel 中的绕过/注入漏洞。这些问题影响以下 Apache Camel 版本:4.10.0 至 <= 4.10.1、4.8.0 至 <= 4.8.4、3.10.0 至 <= 3.22.3。CVE-2025-27636: 不区分大小写的头部过滤可被绕过,从而覆盖静态命令。CVE-2025-29891: 操纵查询参数可执行任意命令。

    • CVE-2022-43939:Hitachi Vantara Pentaho Business Analytics Server——身份验证绕过与 RCE(Hitachi Vantara 的 Pentaho Business Analytics Server 在 9.4.0.1、9.3.0.2 之前的版本以及所有 8.3.x 版本中,由于在授权决策时对非规范 URL 路径处理不当而存在漏洞。该缺陷已遭在野利用,攻击者不仅可以借此绕过安全限制,而且在与 CVE-2022-43769 组合利用时,还能在服务器上执行任意命令(RCE)。

    • CVE-2022-47945:Thinkphp Lang——本地文件包含——在启用语言包功能(lang_switch_on=true)时,6.0.14 之前的 ThinkPHP 框架允许通过 lang 参数进行本地文件包含。未经身份验证的远程攻击者可以利用这一点执行任意操作系统命令,例如通过包含 pearcmd.php 实现。

    📄 文档

  6. Ostorlab Security Scanner GitHub App、Ticket Aggregation V2、Copilot 发布以及安全功能增强

    2 月更新推出了 Ticket Aggregation V2 和 Ostorlab Copilot,同时改进了报告功能和检测机制。这些更新增强了整个平台的漏洞管理、用户体验和安全分析。

    Ticket Aggregation v2 🎫

    发布了工单聚合系统的增强版本,灵活性更高:

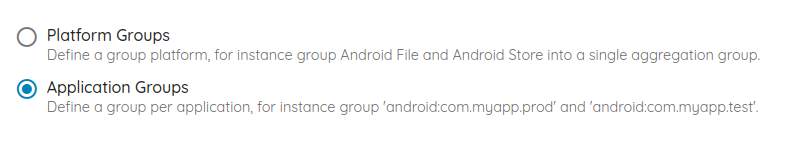
    • 引入可自定义的工单分组配置,允许用户定义自己的聚合逻辑。
       application_groups.png
    • 新增细粒度的误报管理,可将单个问题标记为误报

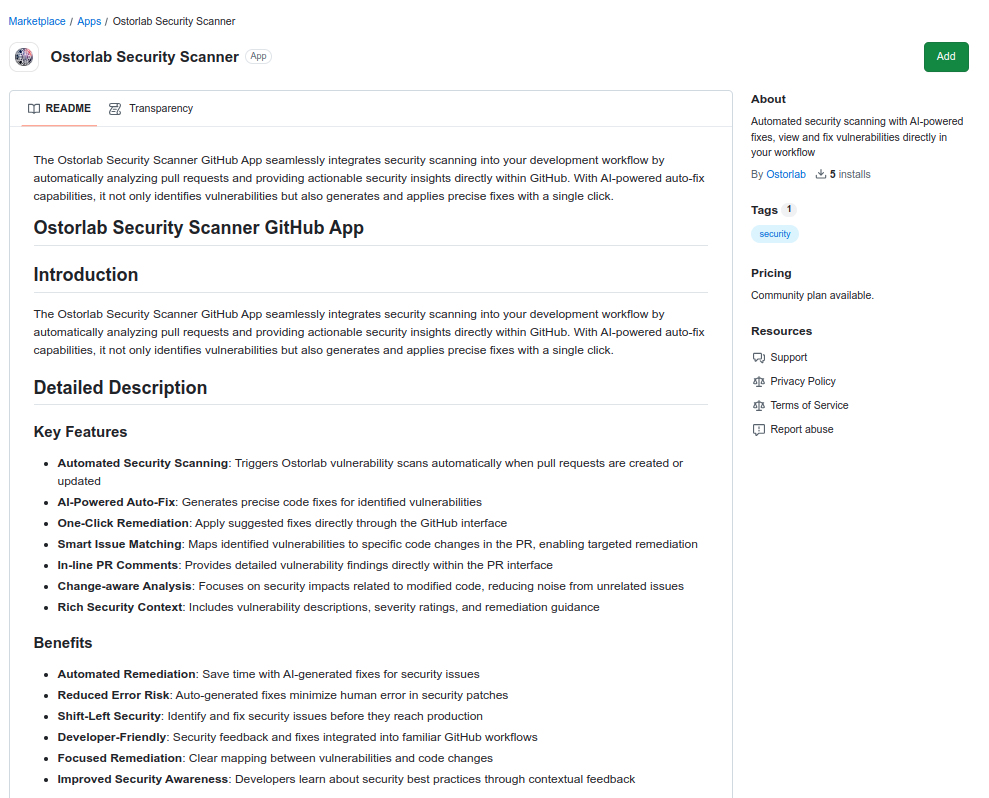
    Ostorlab Security Scanner GitHub App 🛡️

    发布了 GitHub Security Scanner App,用于在 CI/CD 工作流中自动执行移动应用安全扫描:

    • 在拉取请求和代码推送时自动触发安全扫描
    • 在 PR 中将漏洞直接映射到受影响的源代码
    • 由 AI 解释安全问题并提供修复建议
    • 提供安全态势洞察的摘要报告
      github_app_market_place.png

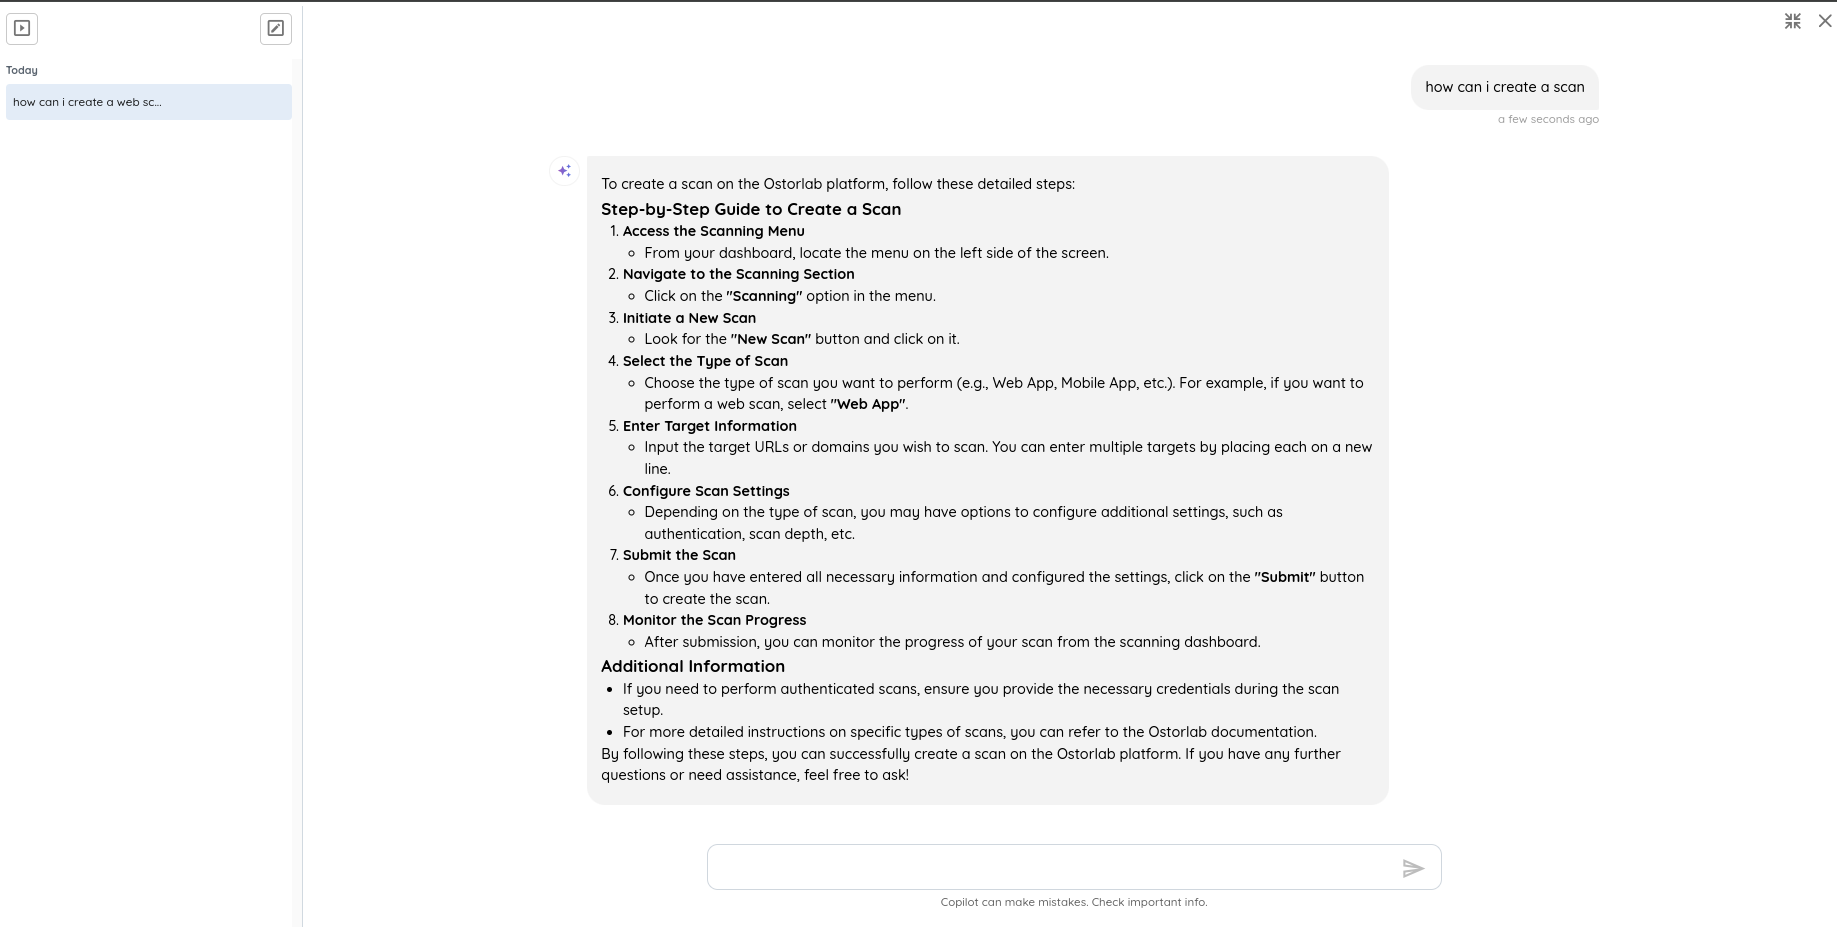
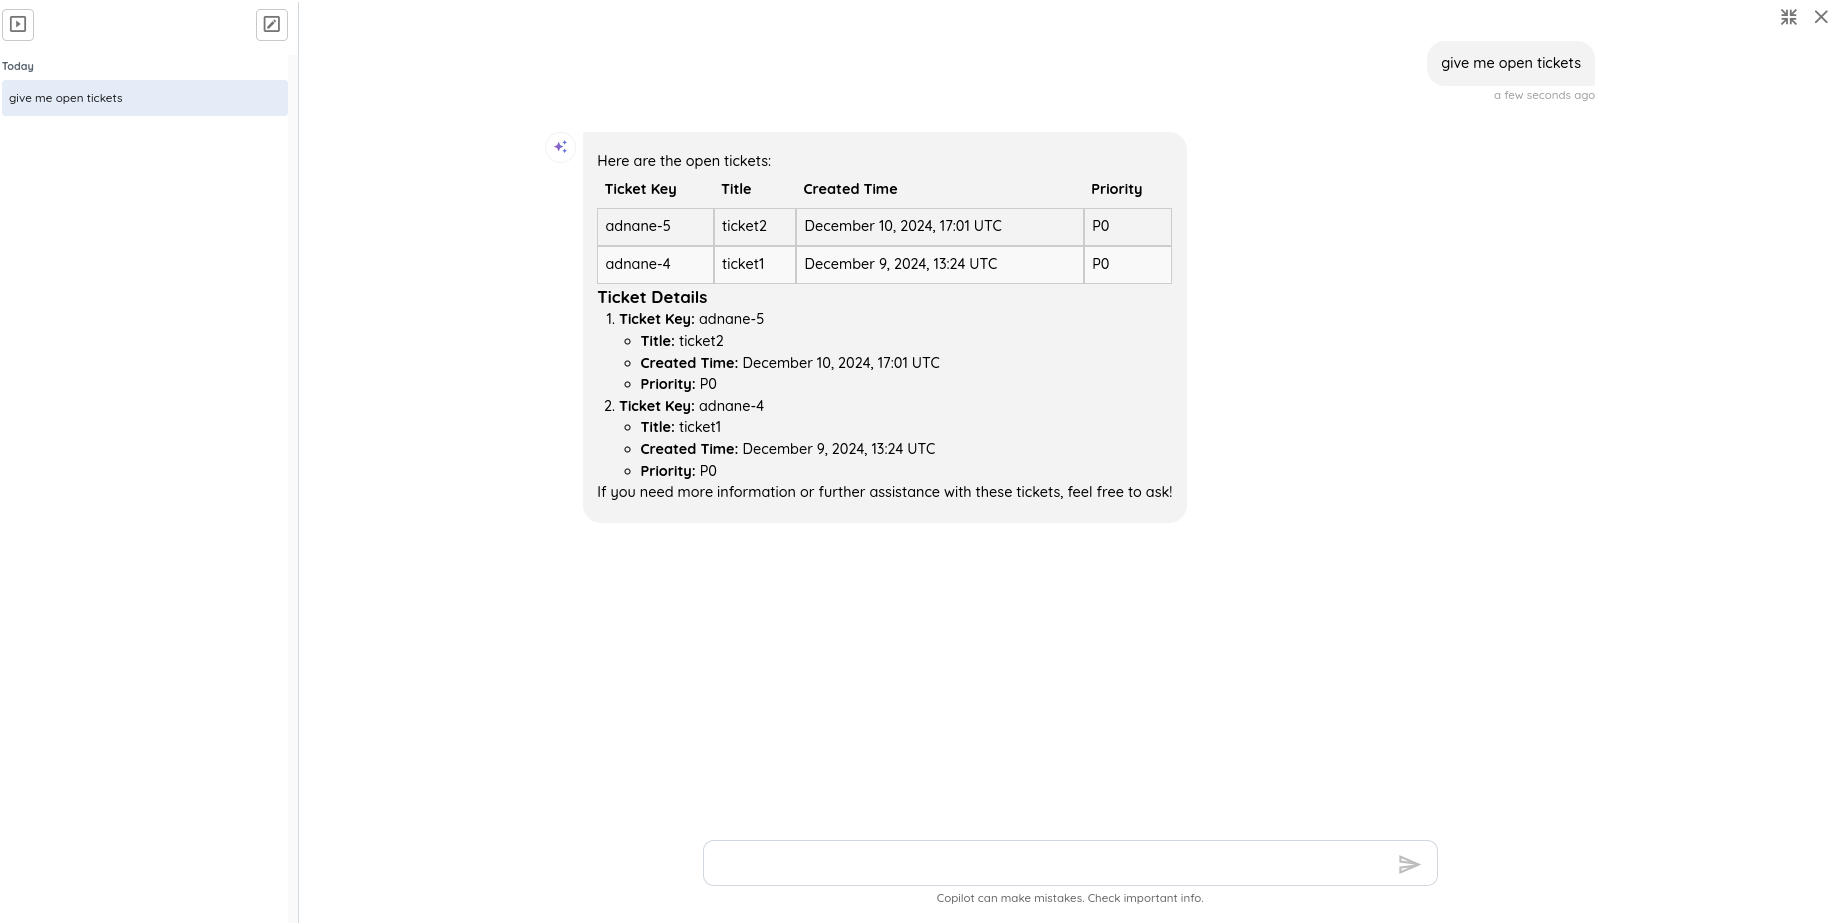
    Copilot 🤖

    推出了我们的 AI 助手,旨在提升用户体验:

    • 基于文档回答查询,提供即时指导
      copilot_documentation.png
    • 支持通过自然语言与平台功能交互
      copilot_list_tickets

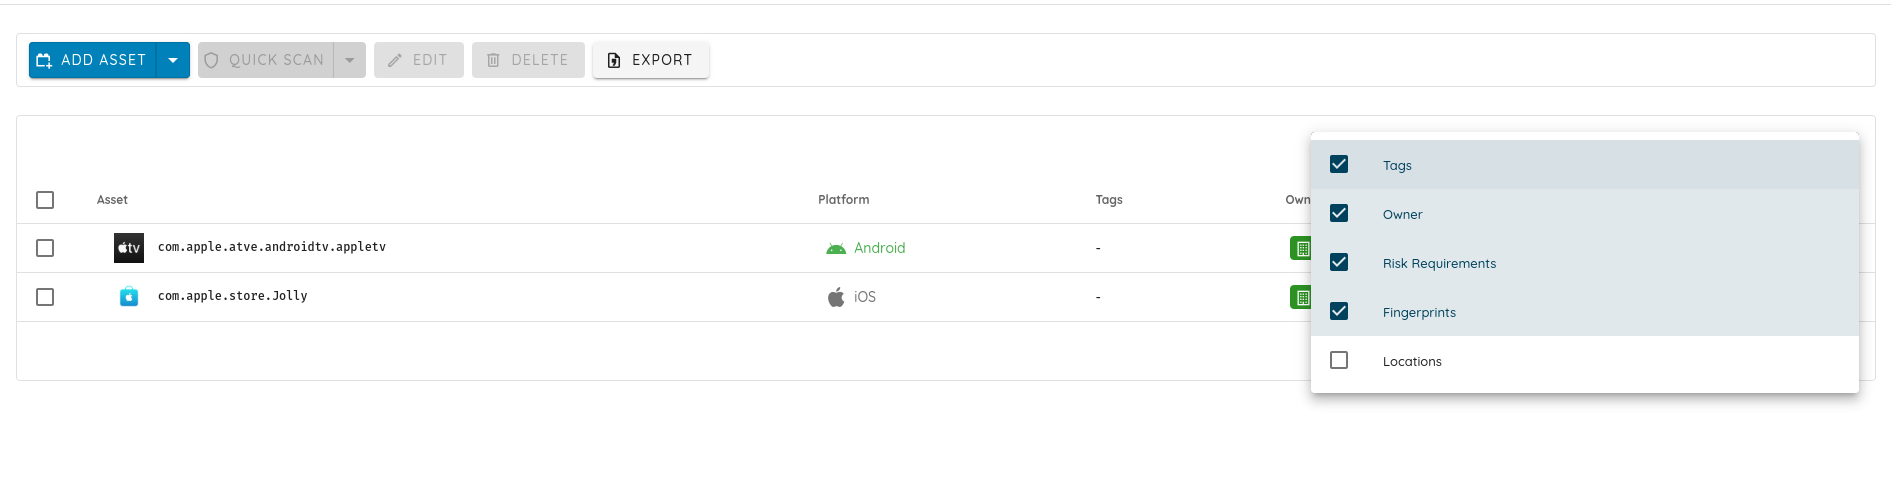
    报告与导出增强 📈

    • 在扫描 PDF 报告中加入已关闭工单状态
    • 支持根据表头筛选资产 CSV 导出内容
      csv_table_headers

    检测 🔍

    密钥检测
    • 增强 AWS API 密钥检测
    • 增强 GitHub 访问令牌检测
    • 新增 Mapbox 密钥令牌检测
    Threat Center

    新增对多个指纹的检测:

    • ThinkPHP
    • Wazuh
    • SonicWall SSL VPN
    • Sophos
    • Cyberoam
    • Zyxel Devices
    • Elber
    • .NET Framework

    新增对多个 CVE 的支持: CVE-2022-47945, CVE-2025-24016, CVE-2025-0108, CVE-2024-53704, CVE-2025-0890, CVE-2025-0674, CVE-2024-29059, CVE-2018-19410, CVE-2024-45195

  7. AI 自动化攻击面、隐私分析、WordPress Agent 等多项更新。

    Ostorlab 2025 年 1 月更新推出了 AI 驱动的攻击面发现功能,并提升了 IDE 的性能。此次发布扩展了检测能力,新增了密钥和隐私检查,加入了 WordPress 安全 Agent,并支持更多威胁指纹和 CVE。我们还推出了用于合规分析的全新 Privacy 配置文件,并改进了扫描选项和漏洞报告。这些更新旨在改进各类数字环境中的资产分析、安全评估和风险缓解。

    攻击面与资产清单 🎯

    AI-automated Attack Surface

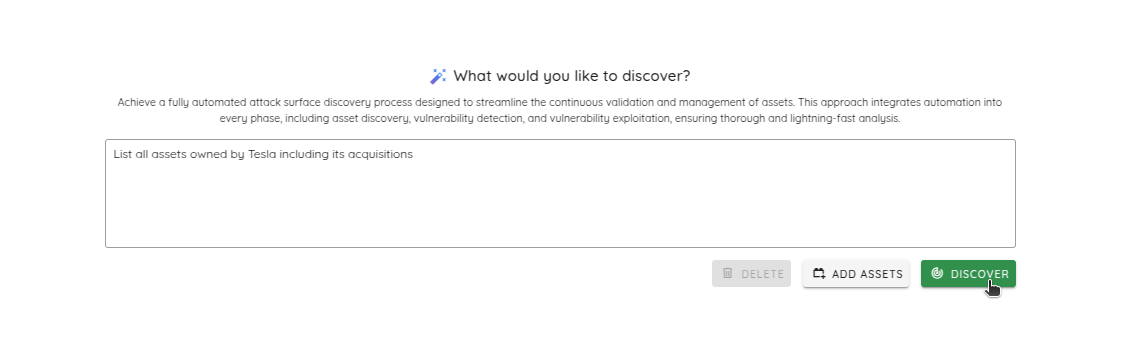
    发布了 AI-automated Attack Surface 功能,借助人工智能实现更全面的资产发现与分析。 新的实现支持: - 通过一条简单的提示词自动为攻击面发现提供初始种子,例如“Find all Microsoft and its acquisitions”。 - 根据潜在资产之间的关联及提取到的上下文,自动确认或排除这些资产。 - 允许用户重新配置初始提示词,以丰富已发现的资产。

    AI 攻击面发现

    扫描与 IDE

    • 提升了分析环境中函数调用的性能,效率更高。 此次优化将函数调用的提取切换到图数据库,可在 200ms 内返回结果。

      ide_function_call

    • 新增在出现新漏洞时通过电子邮件通知单个用户的功能。 自动化规则的操作现已支持在修复场景下通知指定用户。例如,它可以满足以下需求: Notify user X when there is a new vulnerability in asset Y.

      Notify_user

    OXO

    • 新增在本地扫描中修改扫描超时时间的选项,为用户提供更大的灵活性。默认值为 48 小时。 使用自定义值运行的示例命令:
    ostorlab scan --runtime=local run --install --agent=agent/ostorlab/nmap --timeout=3600 ip 8.8.8.8
    
    • 更新了漏洞报告,加入漏洞利用和后渗透利用的详细信息,提供更全面的安全洞察。 漏洞报告将包含一个章节,介绍各项发现的漏洞利用和后渗透利用详情。

    检测 🔍

    密钥检测
    • 新增对 Branch.io 密钥的检测
    • 实现了 IMEI 检测,用于识别潜在的隐私问题。
    • 新增检测使用不安全 UUID 版本的能力。
    WordPress Agent

    新增 WordPress Agent,对 WordPress 安装执行自动化安全检查,识别潜在的弱点和漏洞。 扫描覆盖 WordPress 版本、插件和主题中的已知漏洞。

    Threat Center

    新增对多个指纹的检测:

    • Ivanti Connect Secure
    • Netgear Routers
    • Apache Tomcat
    • Calibre
    • Aviatrix Controller
    • Next.js
    • Siemens
    • FortiWLM
    • Cleo products
    • QNAP Turbo NAS
    • Apache ActiveMQ
    • Mitel Micollab
    • Solana
    • ZYXEL
    • Sitecore
    • SailPoint IdentityIQ

    新增对多个 CVE 的支持: [CVE-2024-55591, CVE-2024-55591, CVE-2024-12847, CVE-2025-0282, CVE-2024-50603, CVE-2024-12987, CVE-2024-52875, CVE-2024-6782, CVE-2024-43919, CVE-2024-50379, CVE-2024-56145, CVE-2023-34990, CVE-2024-51479, CVE-2024-36404, CVE-2024-38819, CVE-2024-11772, CVE-2024-55956, CVE-2024-11205, CVE-2024-11205, CVE-2024-11639, CVE-2024-50623, CVE-2024-54134, CVE-2024-35286, CVE-2024-41713, CVE-2023-45727, CVE-2024-10905]

    隐私与合规
    • 发布了 Privacy 配置文件,扩大了对隐私相关检测的访问范围。 Privacy 配置文件会从应用商店(Apple store 或 Play store)获取隐私政策,并分析以下内容:
    • 隐私政策的内容及其对合规标准(GDPR、CCPA、CPRA、HIPAA、LGPD)的符合情况。
    • 对应用进行静态分析,并根据隐私政策中的声明验证所使用的权限和方法。
    • 对应用进行动态分析,并根据隐私政策中的声明验证所使用的权限和方法。
      privacy_profile
    • 新增隐私链接,以支持未在应用商店上架的软件包,提升透明度。如果应用 ID 与应用商店中的不同,您可以设置在分析过程中要获取的隐私政策链接。
      privacy_link

  1. 高级搜索查询、API 端点、大量新检测以及更多更新

    12 月版本推出了采用类 Python 语法的资产清单高级搜索、增强的资产状态筛选、API 端点自动发现以及全面的扫描摘要。此外,还新增了 GraphQL 漏洞检测、域名接管防护、新的 CVE 检测、隐私合规检查,并改进了 Jira 集成,让问题管理更加顺畅。

    攻击面与资产清单 🎯

    高级搜索

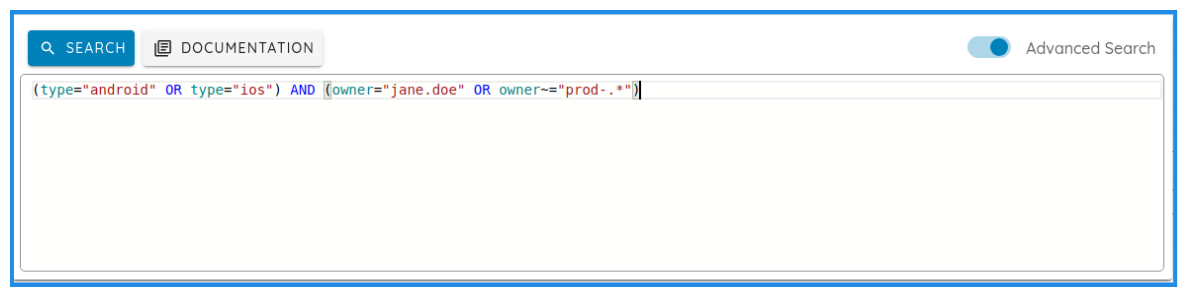
    在资产清单(Inventory)中新增了高级搜索。这一高级查询语言为用户提供灵活的类 Python 语法,可精确而 高效地查询和筛选资产。该语言使用键/值结构构建搜索表达式,实现高级资产 发现能力,并提供自动补全。要进一步了解高级搜索,请参阅我们的文档。

    资产清单高级搜索
    资产清单高级搜索

    资产状态筛选器

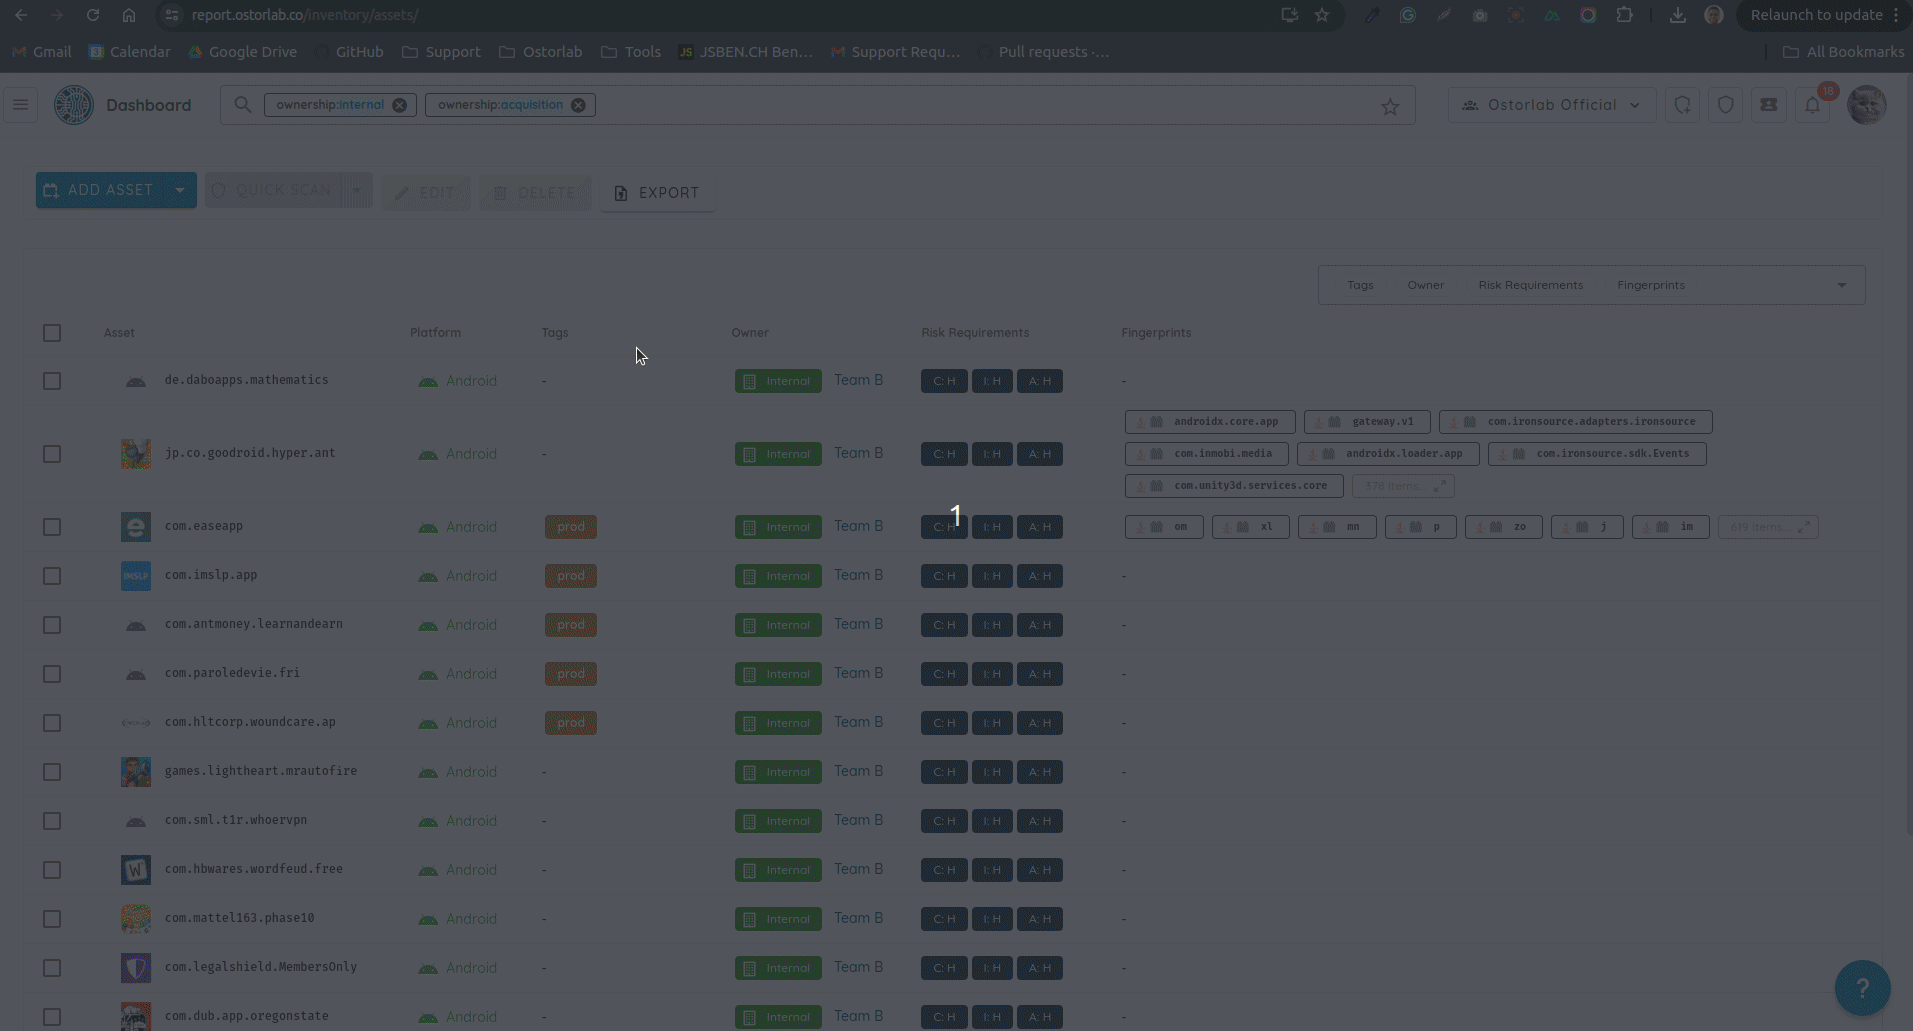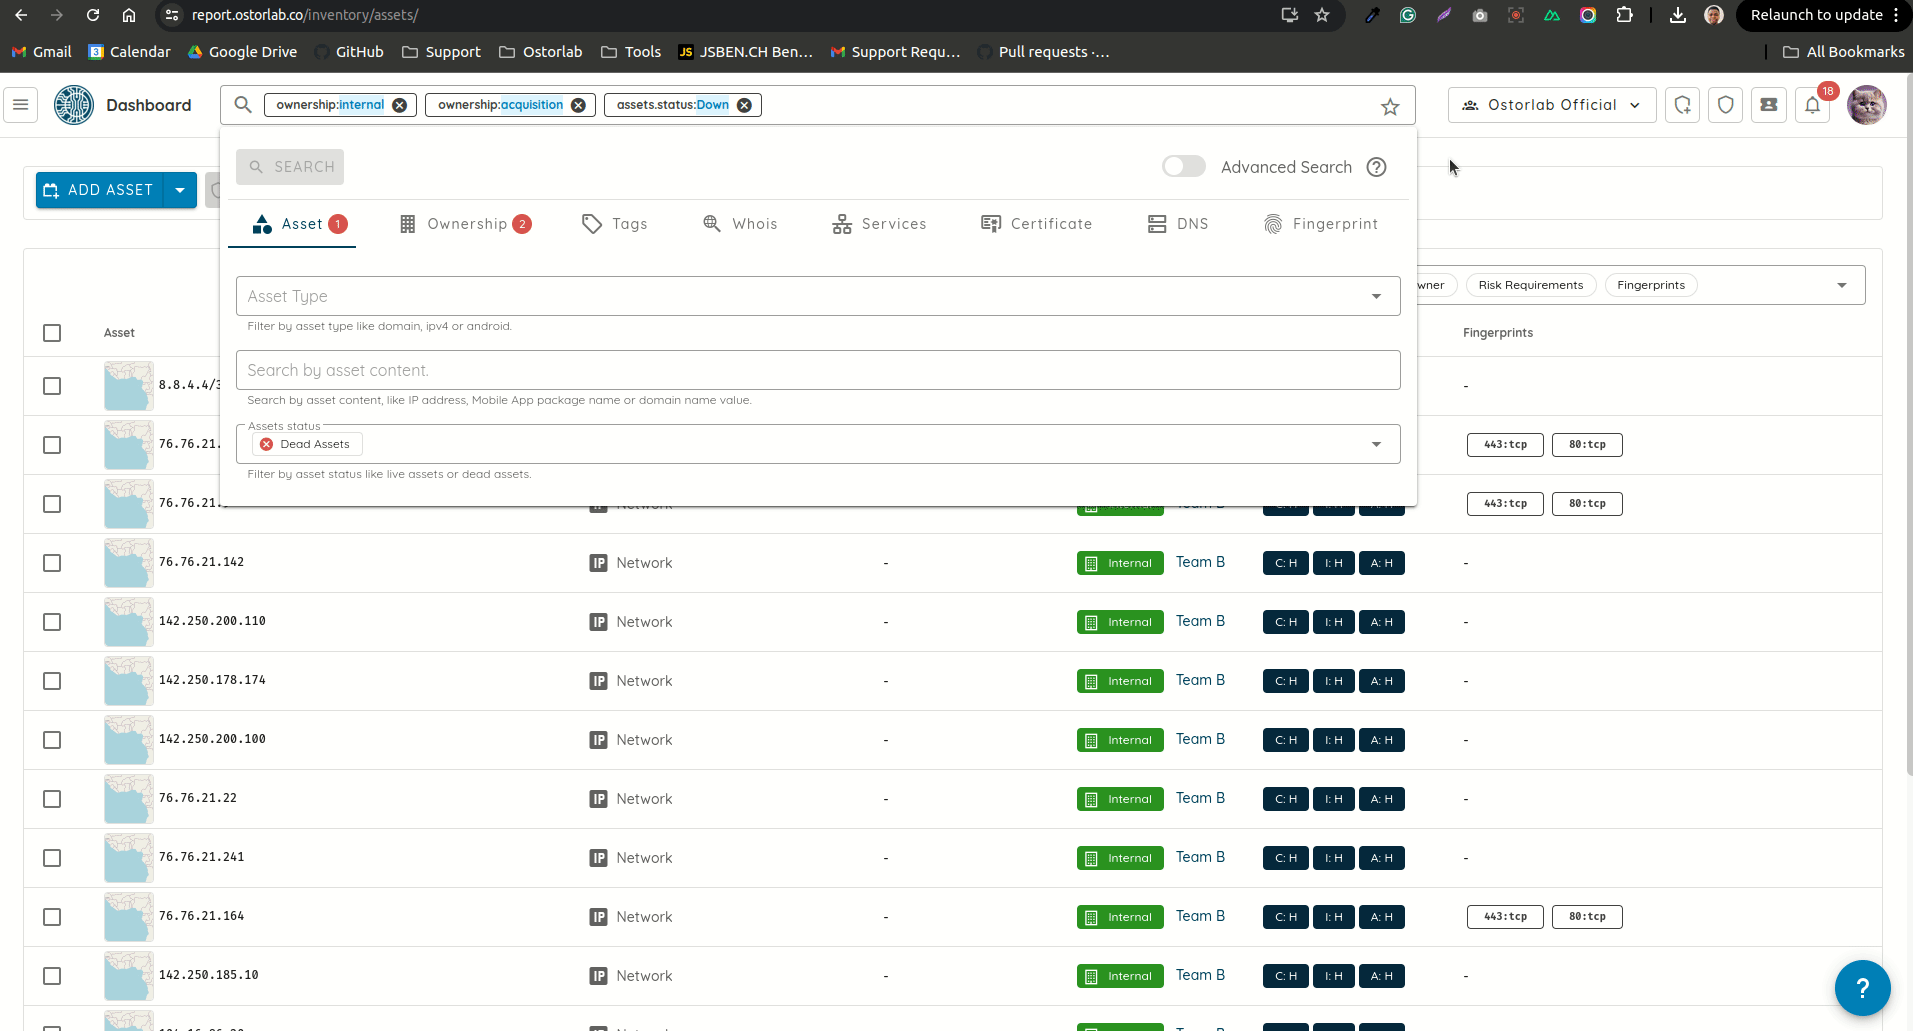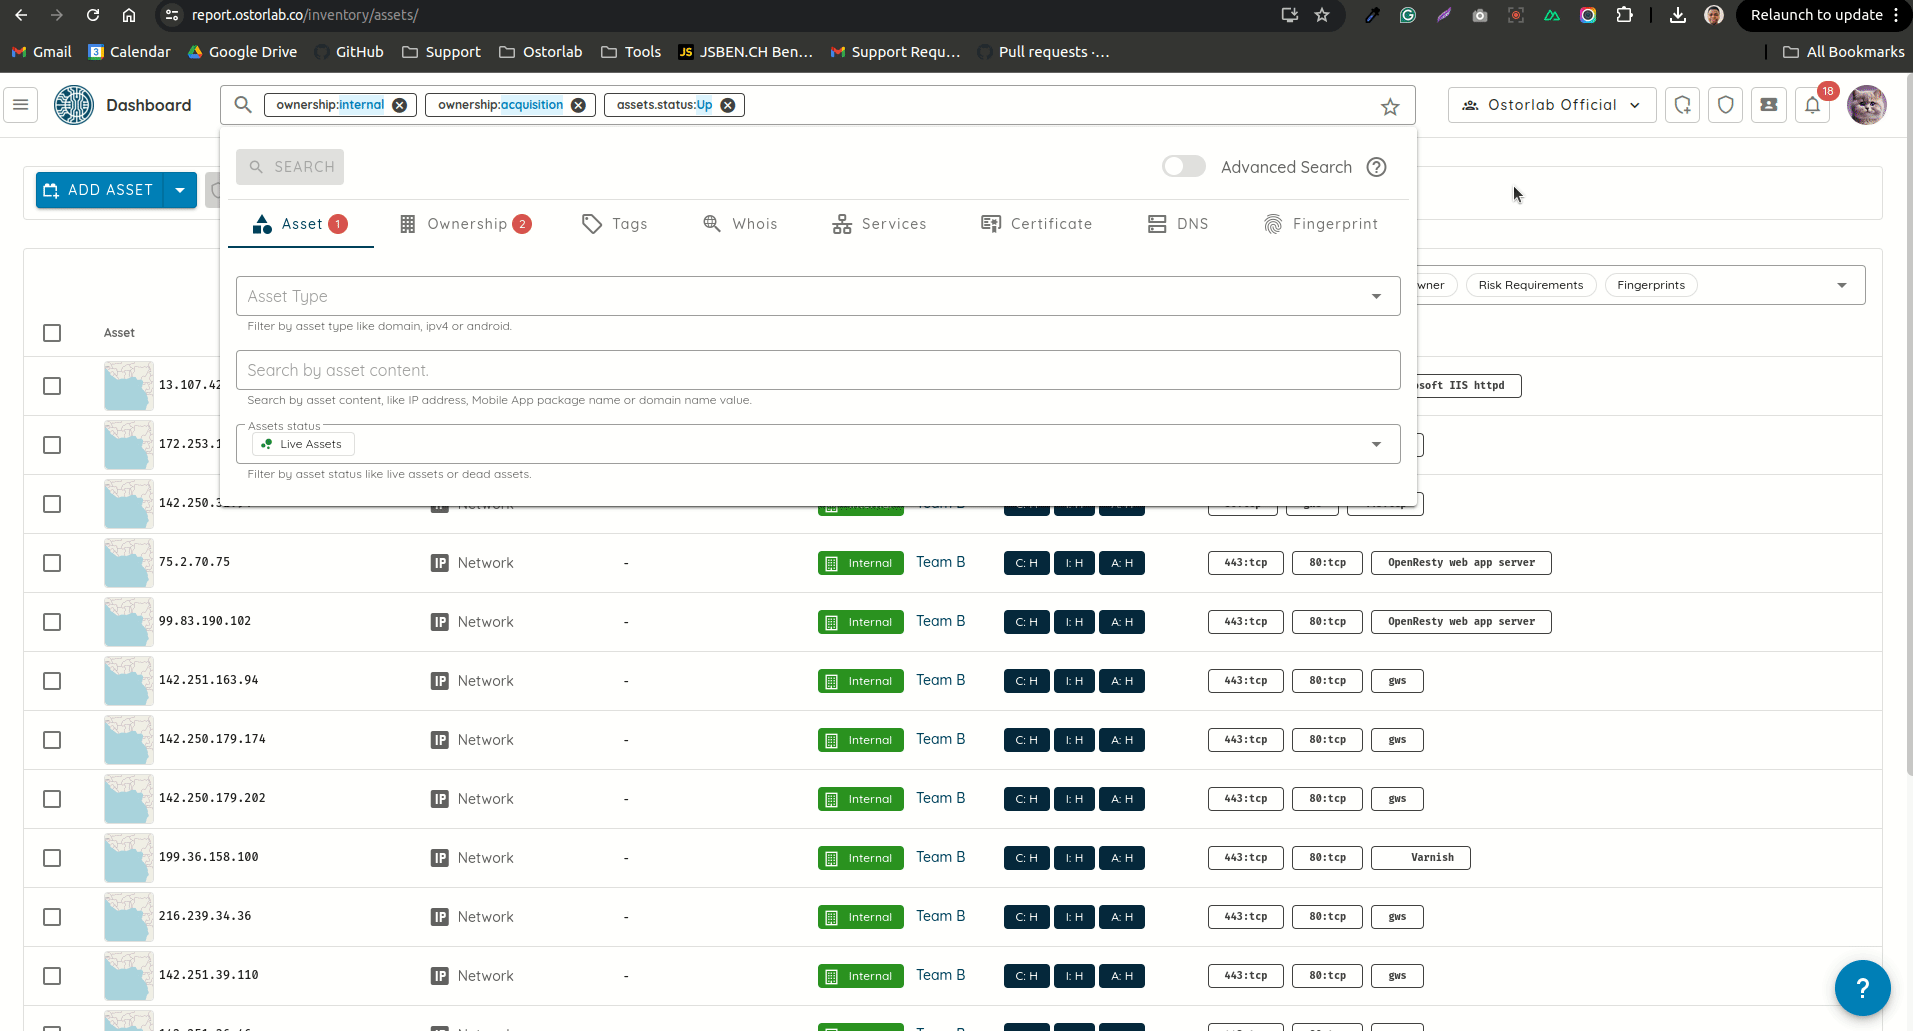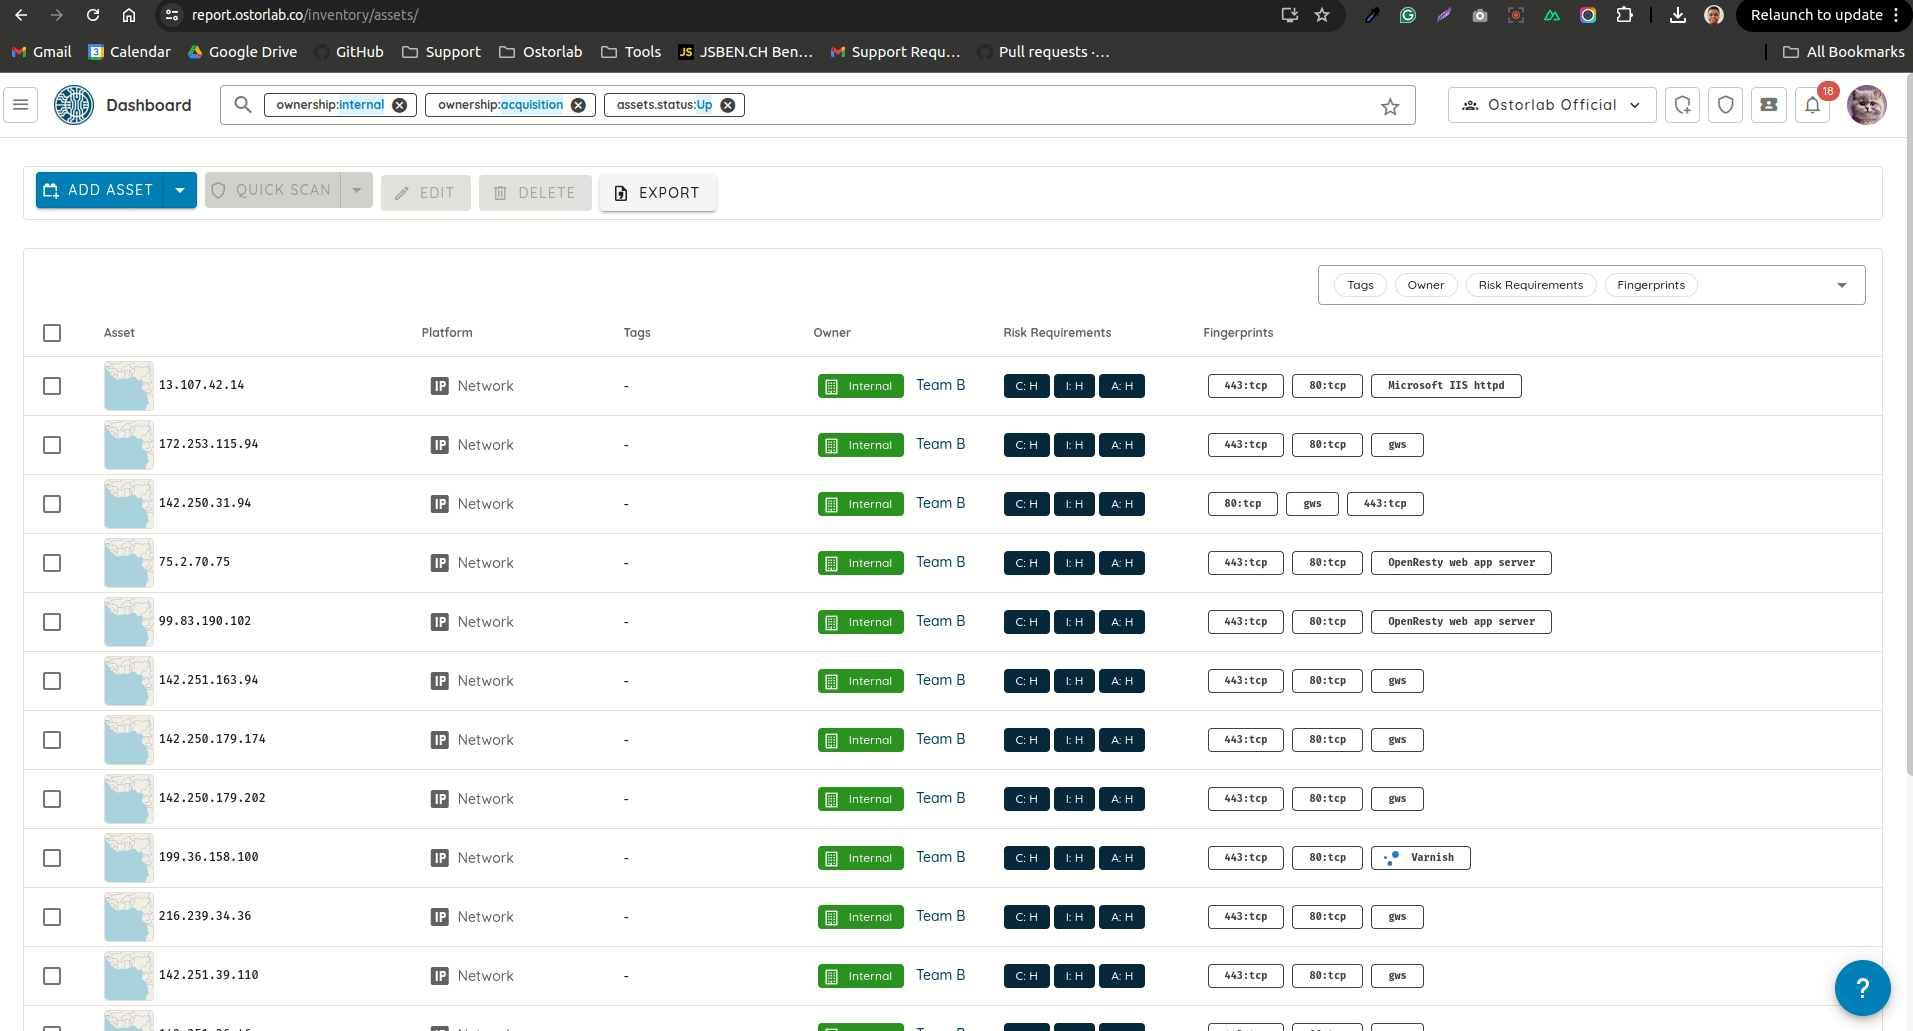
    新增了一个按资产状态进行搜索的筛选器。该筛选器有三个可选值:

    • Live:显示有指纹的资产。
    • Dead:显示没有指纹的资产。
    • All:显示有或没有指纹的所有资产。

    未指定筛选器时,将显示所有资产。

    按状态筛选资产
    按状态筛选资产

    其他变更
    • 新增在修改资产时显示待应用变更摘要的支持。
      变更摘要
      变更摘要
    • 改进了攻击面的性能,资产加载速度更快。
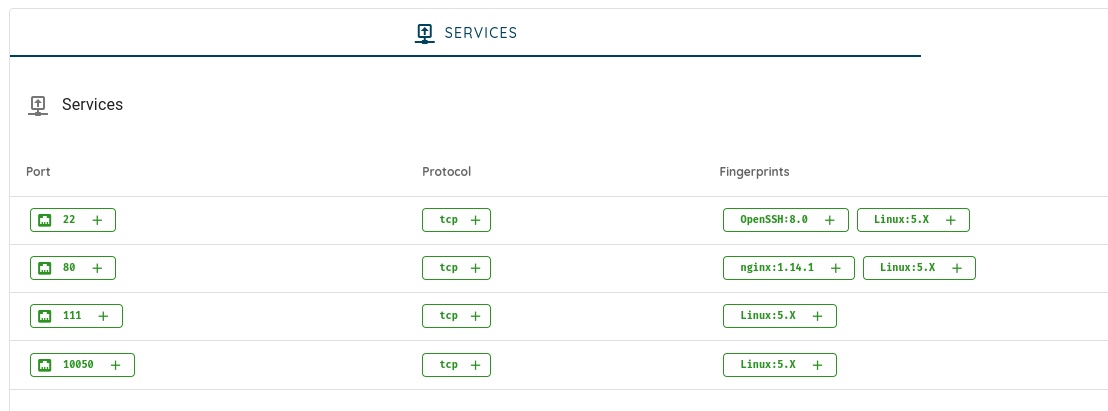
    • 修复了服务协议始终被报告为 UPD/TCP 的缺陷。现在服务会显示正确的 协议值,例如 http 或 ssh。
    • 在不影响扫描质量的前提下,提升了目标的扫描速度。

    扫描与 IDE

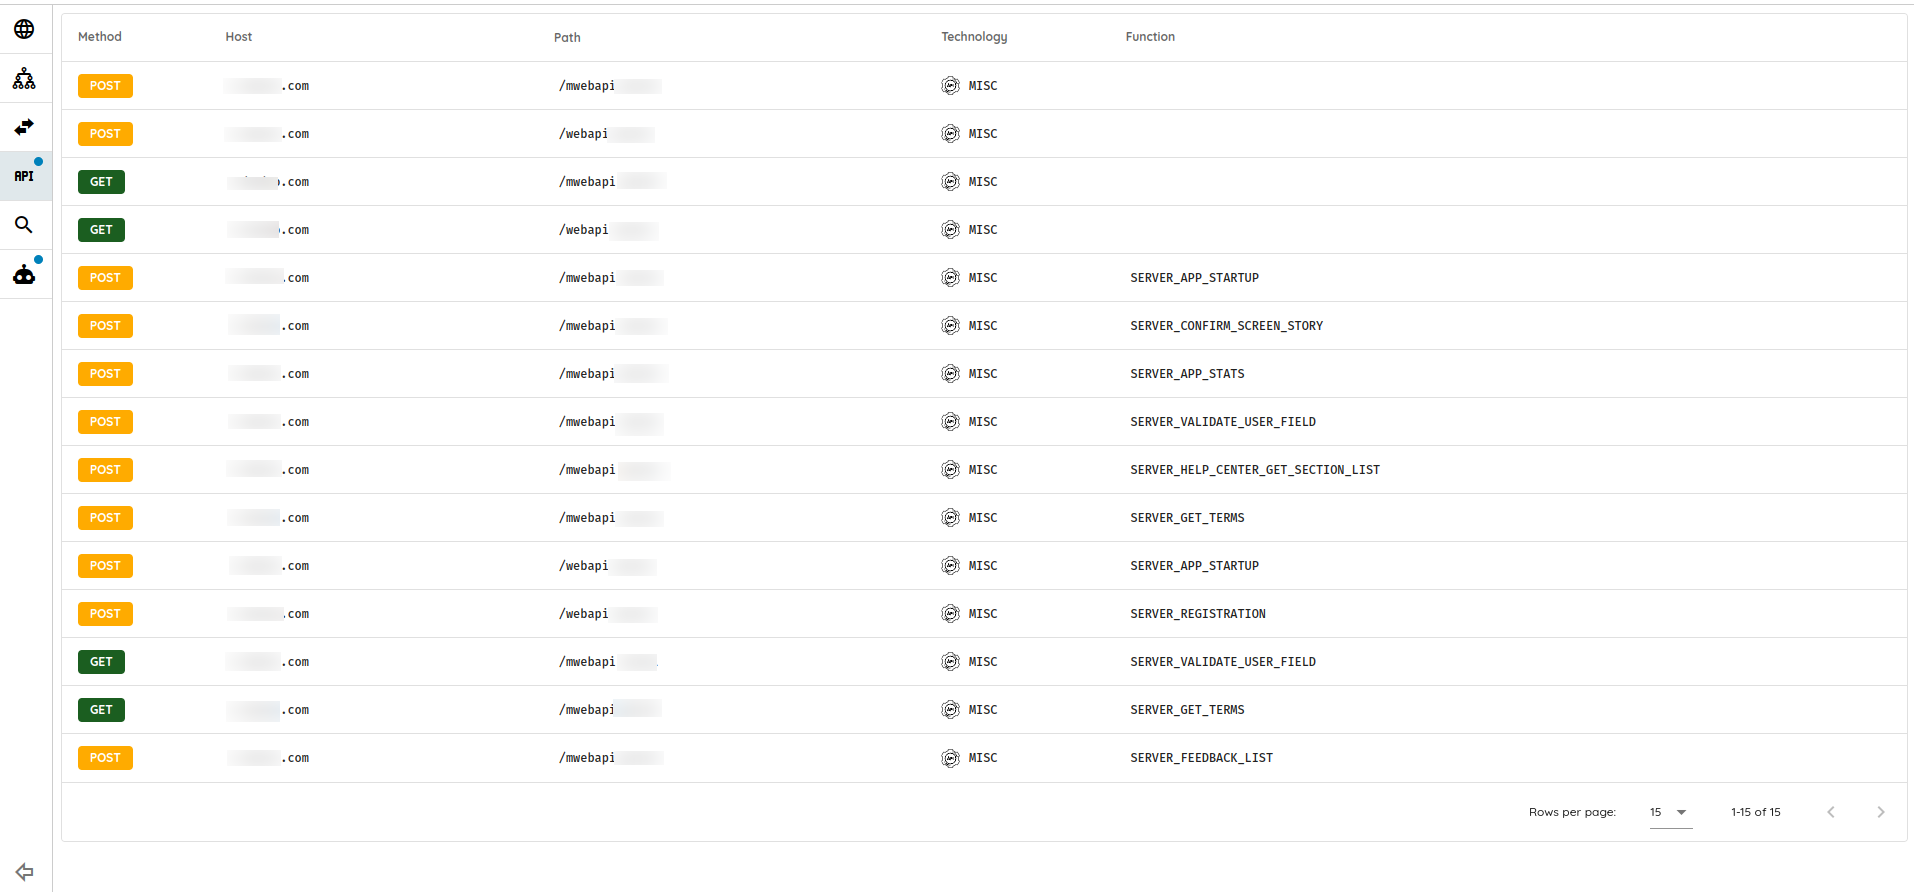
    API 端点

    新增在扫描过程中对 API 端点各方面信息的自动发现和检测。

    API 端点
    API 端点
    此功能可提取端点的以下信息:

    • 技术:所使用的 API 技术,例如 GraphQL、REST 或 SOAP。
    • 主机:API 端点的主机名。
    • 端口:API 端点的端口号。
    • 路径:API 端点的具体 URL 路径。
    • 方法:所使用的 HTTP 方法(GET、POST 等)。
    • 函数名称:与 API 端点关联的函数,例如在微服务或无服务器 函数的场景中。已建立索引,便于高效搜索。
    • Schema:关联的请求和响应载荷 schema。

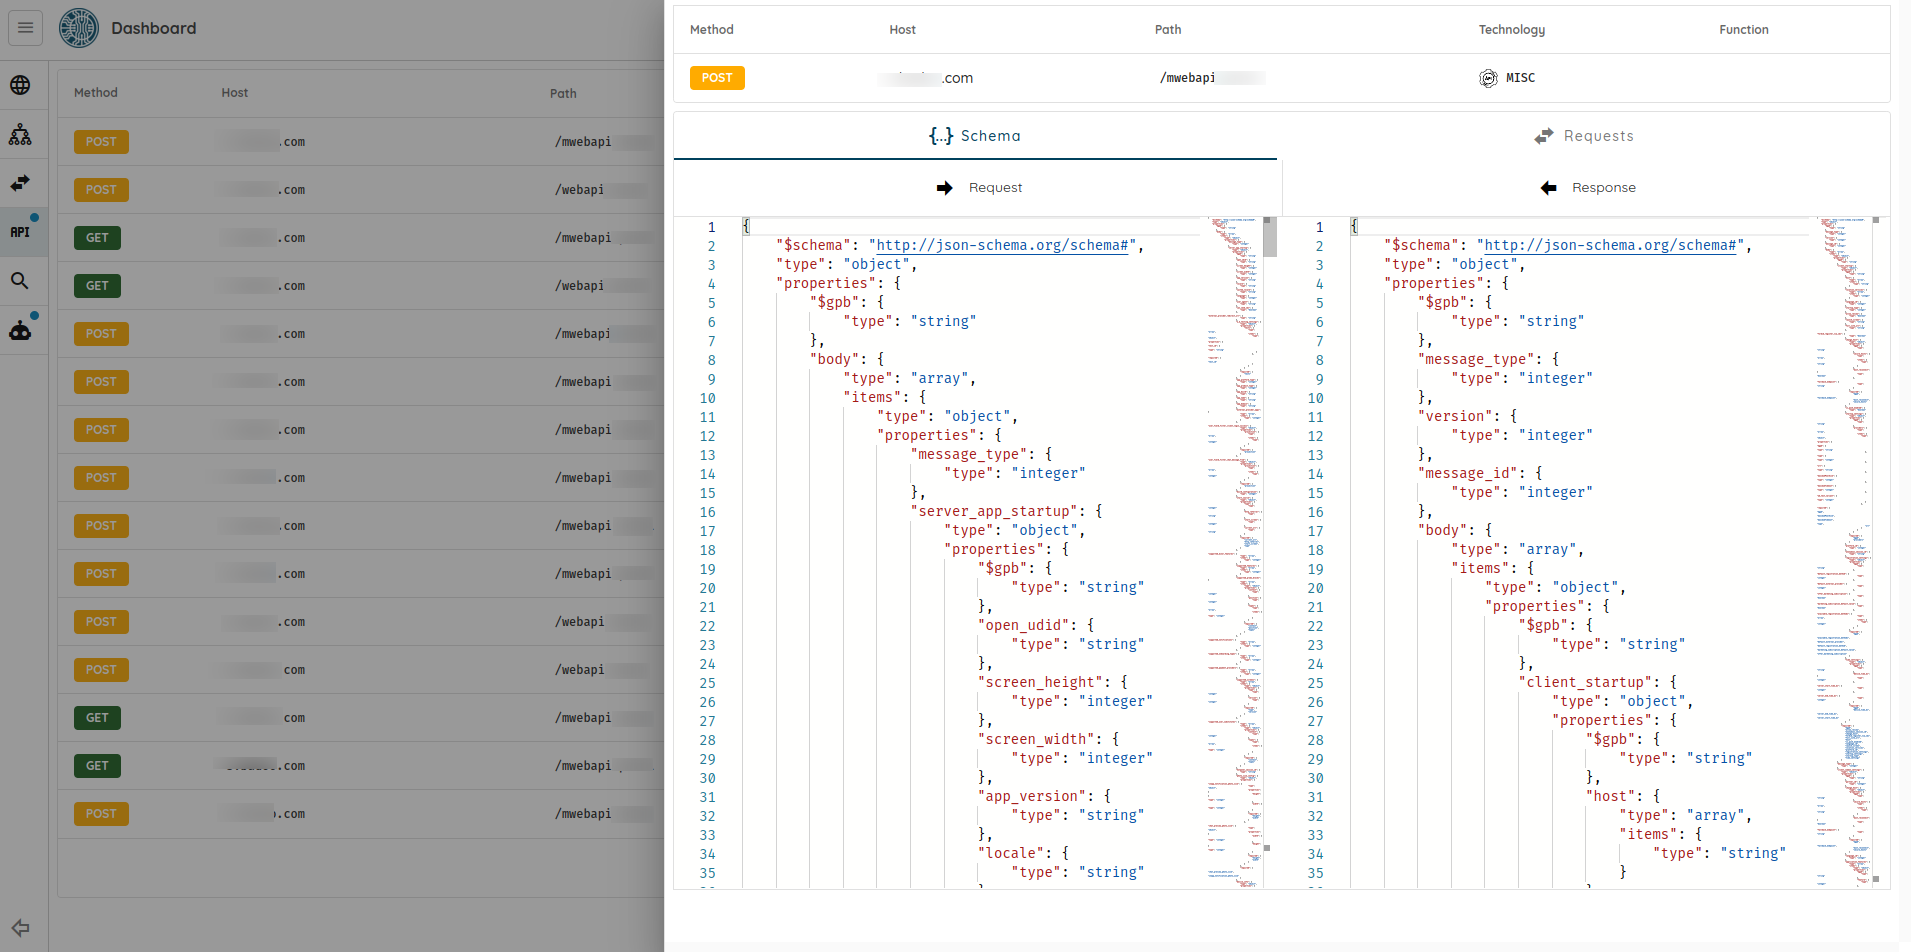
    点击每个端点即可查看从中提取的所有信息:

    API 端点详情
    API 端点详情

    IDE 的整体界面和性能也得到了大幅提升。

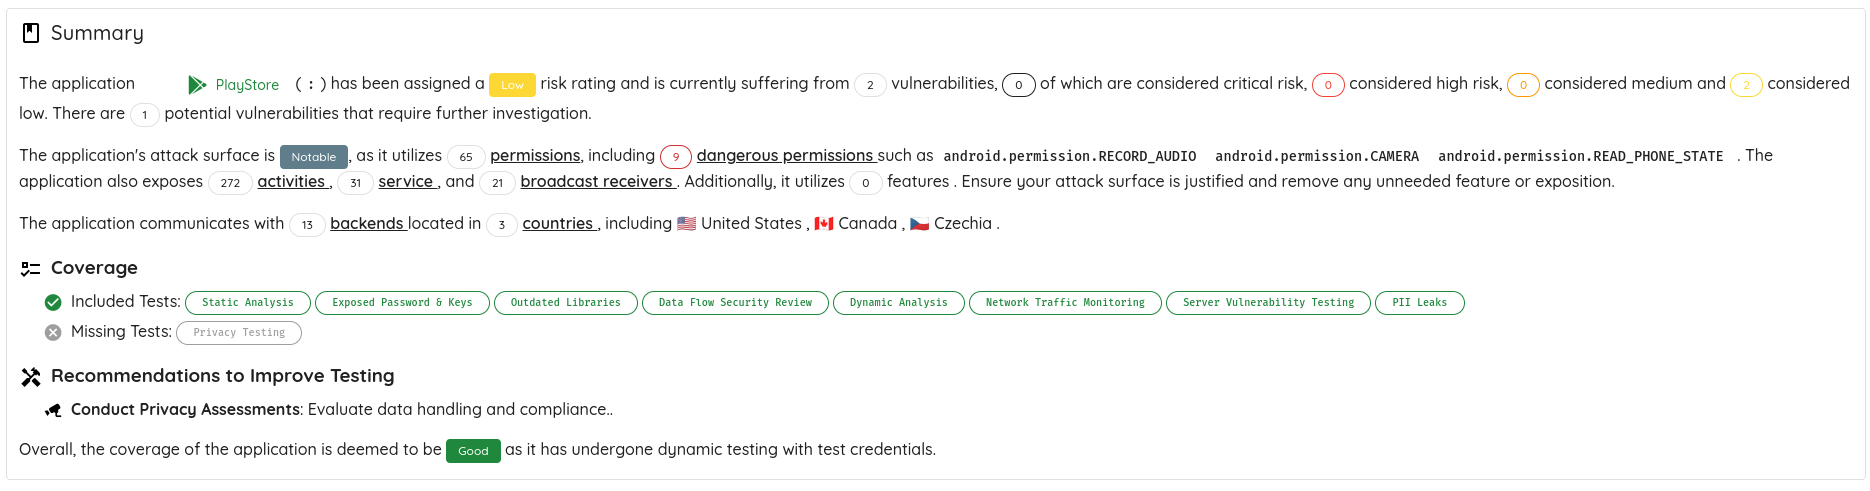
    扫描摘要

    弃用了 AI 扫描摘要,推出了更全面、更具可操作性的扫描摘要。新的摘要 包含扫描期间覆盖了哪些测试、哪些测试未覆盖,以及改进测试的建议。

    完整扫描示例

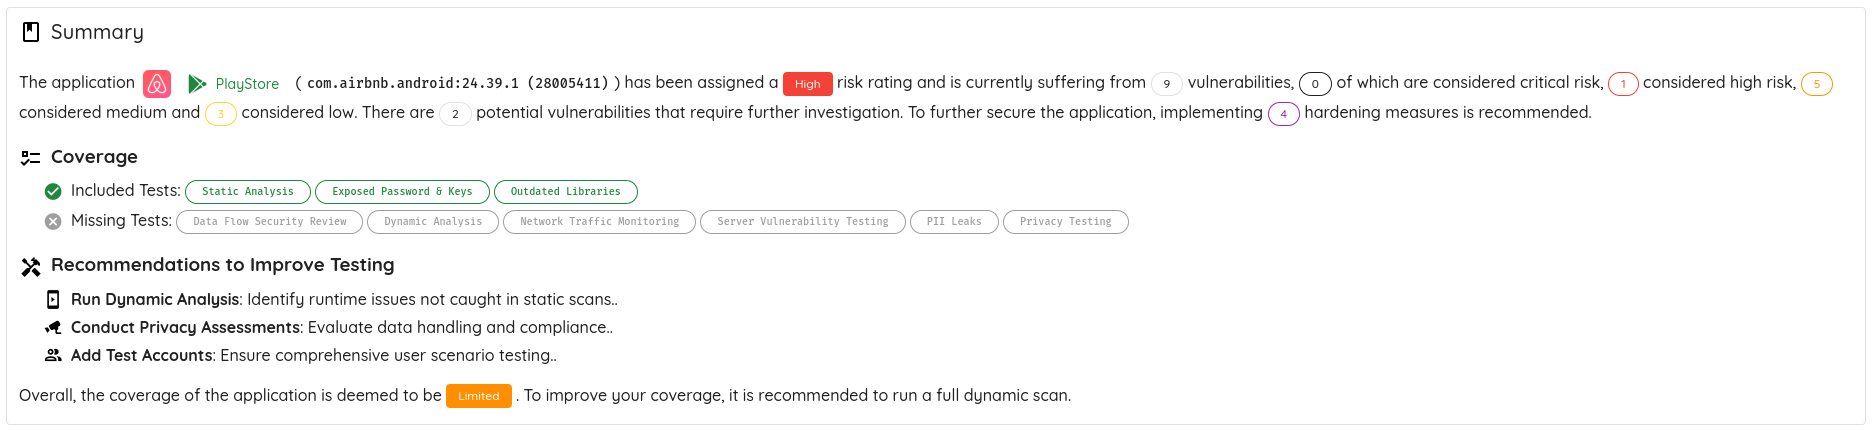
    改进后的完整扫描摘要
    改进后的完整扫描摘要


    快速扫描示例

    改进后的快速扫描摘要
    改进后的快速扫描摘要

    OXO

    • 新增从 CI/CD 扫描 Web 应用的支持,可使用自定义测试凭据、API schema、代理、 SBOM 文件等。 运行 Web 扫描的示例命令:
    ostorlab --api-key APIKEY ci-scan run --title test1 --api-schema /tmp/schema.txt --scan-profile=full_web_scan link --url https://google.com
    

    要进一步了解所有支持的功能,请阅读我们的 GitLab 集成文档。

    检测 🔍

    GraphQL

    新增对 GraphQL 端点中漏洞和错误配置的检测,包括 HTTP 方法篡改(HTTP Method Manipulation)、 请求复杂度与潜在 DoS(循环引用与循环片段)、字段重复(Field Duplication)、别名过载(Alias Overloading)、 指令过载检测(Directive Overloading Detection)、对象数量限制覆盖检测(Object Limit Overriding Detection) 以及 基于数组的批量查询(Array-Based Batch Queries)。

    此功能旨在帮助开发人员和安全专业人员识别其 GraphQL API 中的潜在风险。

    域名与子域名接管

    新增对域名和子域名接管的检测。域名和子域名接管是一种网络攻击, 攻击者利用配置错误或无人监控的 DNS 记录,夺取与组织关联的 域名或子域名的控制权。

    此功能的主要特性包括高级 DNS 匹配(CNAME、A 和 AAAA 记录)、超越指纹识别的动态接管验证, 以及域名注册检查。

    Threat Center

    新增多项指纹检测:

    • Zyxel 设备 —— Zyxel 提供各类网络解决方案,包括统一安全网关(USG)和 USG FLEX 系列设备。
    • D-Link DNS ShareCenter —— 这款 ShareCenter™ 云存储设备可让您在家庭网络或互联网上共享文档以及照片、音乐和视频等媒体内容。
    • Array Networks —— Array Networks 提供安全的应用交付解决方案。
    • ProjectSend —— ProjectSend 是一个面向组织和团队的免费开源文件共享平台。
    • GeoVision —— GeoVision 专注于先进的视频监控解决方案,提供最先进的 IP 摄像头、基于云的监控平台等。
    • Cobbler —— Cobbler 是一款 Linux 安装服务器,可快速搭建网络安装环境。
    • PaloAltoNetworks PAN-OS —— Palo Alto Networks PAN-OS 是一款提供高级安全功能的下一代防火墙操作系统。
    • LoadMaster Kemp —— Kemp LoadMaster 是一款负载均衡器和应用交付控制器,可优化 Web 和应用性能。
    • Cisco ASA —— Cisco ASA Software 以多种形态为 ASA 安全系列提供企业级安全能力。
    • Symfony —— Symfony 是一个用于 Web 应用的 PHP 框架,也是一组可复用的 PHP 组件。
    • Aruba Networks Access Points —— Aruba Networks 接入点为企业提供安全的 Wi-Fi 解决方案,该指纹匹配 Aruba 接入点的登录页面。
    • Nostromo Server —— Nostromo 是一款专为基于 Unix 的系统设计的轻量级开源 Web 服务器,以简洁和资源占用极低著称。
    • ServiceNow —— ServiceNow 是一个云计算平台,帮助全球企业管理数字化工作流。
    • ValueHD PTZ Camera —— PTZOptics 摄像头具备平移、俯仰和变焦能力以及高质量画面,为活动录制和直播提供了灵活的解决方案。
    • CyberPanel —— CyberPanel 是一个基于 OpenLiteSpeed 的虚拟主机控制面板,提供网站、DNS 和电子邮件管理功能。
    • RAVPN —— 远程访问虚拟专用网络(VPN)使用户能够通过 VPN 远程连接到专用网络。
    • Roundcube Webmail —— Roundcube Webmail 是一款基于浏览器的 IMAP 客户端,界面友好,提供电子邮件管理功能。
    • Fortinet FortiManager —— FortiManager 现由 FortiAI 提供支持,通过自动化日常任务并提供智能洞察,彻底革新了网络管理和安全运营。

    新增对多个 CVE 的支持:

    • CVE-2024-8672 —— Widget Options – The #1 WordPress Widget & Block Control Plugin 在 4.0.7 及之前的所有版本中,均存在通过扩展了多个页面构建器的显示逻辑功能触发的已认证远程代码执行漏洞。
    • CVE-2024-10781 —— WordPress 的 Spam protection, Anti-Spam, FireWall by CleanTalk 插件在 6.44 及之前的所有版本中,由于 'perform' 函数未对 'api_key' 值进行空值检查,存在未经授权的任意插件安装漏洞。
    • CVE-2024-10542 —— WordPress 的 Spam protection, Anti-Spam, FireWall by CleanTalk 插件在 6.43.2 及之前的所有版本中,由于可通过反向 DNS 欺骗绕过 checkWithoutToken 函数的授权,存在未经授权的任意插件安装漏洞。
    • CVE-2023-28461 —— Array Networks Array AG 系列和 vxAG SSL VPN 网关中存在严重漏洞,攻击者可利用带有 'flags' 属性的 HTTP 头在未经身份验证的情况下浏览文件系统,从而实现远程代码执行。
    • CVE-2024-21287 —— 在 Oracle Agile Product Lifecycle Management(PLM)中发现一个漏洞,远程攻击者可利用其中的文件泄露问题。该漏洞无需身份验证即可通过网络利用,可能泄露敏感文件。
    • CVE-2024-42450 —— Versa Director 使用 PostgreSQL(Postgres)存储运营和配置数据。
    • CVE-2024-47533 —— Cobbler 是一款广泛用于网络安装环境的 Linux 安装服务器,其 3.0.0 至 3.2.2 版本以及 3.3.6 版本中存在严重的身份验证缺陷。该漏洞源于一个有缺陷的函数,可绕过 Cobbler XML-RPC 接口的身份验证检查。
    • CVE-2024-47575 —— FortiManager 中关键功能缺少身份验证,攻击者可通过特制请求执行任意代码或命令。
    • CVE-2014-2120 —— Cisco Adaptive Security Appliance(ASA)SSL VPN 存在跨站脚本(XSS)漏洞。
    • CVE-2024-42509 —— 底层 CLI 服务中存在命令注入漏洞,通过向 PAPI(Aruba 的接入点管理协议)UDP 端口(8211)发送特制数据包,可导致未经身份验证的远程代码执行。
    • CVE-2019-16278 —— nostromo nhttpd 1.9.6 及之前版本的 http_verify 函数中存在目录遍历漏洞,攻击者可通过特制的 HTTP 请求实现远程代码执行。
    • CVE-2024-8957 —— 固件版本低于 6.3.40 的 ValueHD PTZ 摄像头存在可通过 NTP 服务器配置触发的命令注入漏洞。
    • CVE-2024-8956 —— ValueHD PTZ 摄像头的 param.cgi 端点存在身份验证绕过漏洞。
    • CVE-2024-50550 —— LiteSpeed Technologies LiteSpeed Cache 中存在权限分配不当漏洞,可导致权限提升。此问题影响 6.5.2 之前的 LiteSpeed Cache 版本。
    • CVE-2024-37383 —— 1.5.7 之前版本以及 1.6.7 之前的 1.6.x 版本的 Roundcube Webmail 存在跨站脚本漏洞,可通过 SVG animate 属性加以利用。
    隐私与合规
    • 新增对 Android 应用中 AndroidManifest 与隐私政策之间的隐私权限使用合规性检测,以及对 iOS 应用中 Info.plist 与隐私政策之间的权限使用合规性检测。该检测会将应用声明的 权限与应用隐私政策中说明的信息进行比对。

    所报告发现的技术细节包括在应用的 AndroidManifest.xml 或 Info.plist 中存在、但在隐私政策中缺失的权限。

    这将有助于确保开发人员遵守可接受的隐私标准。

    集成

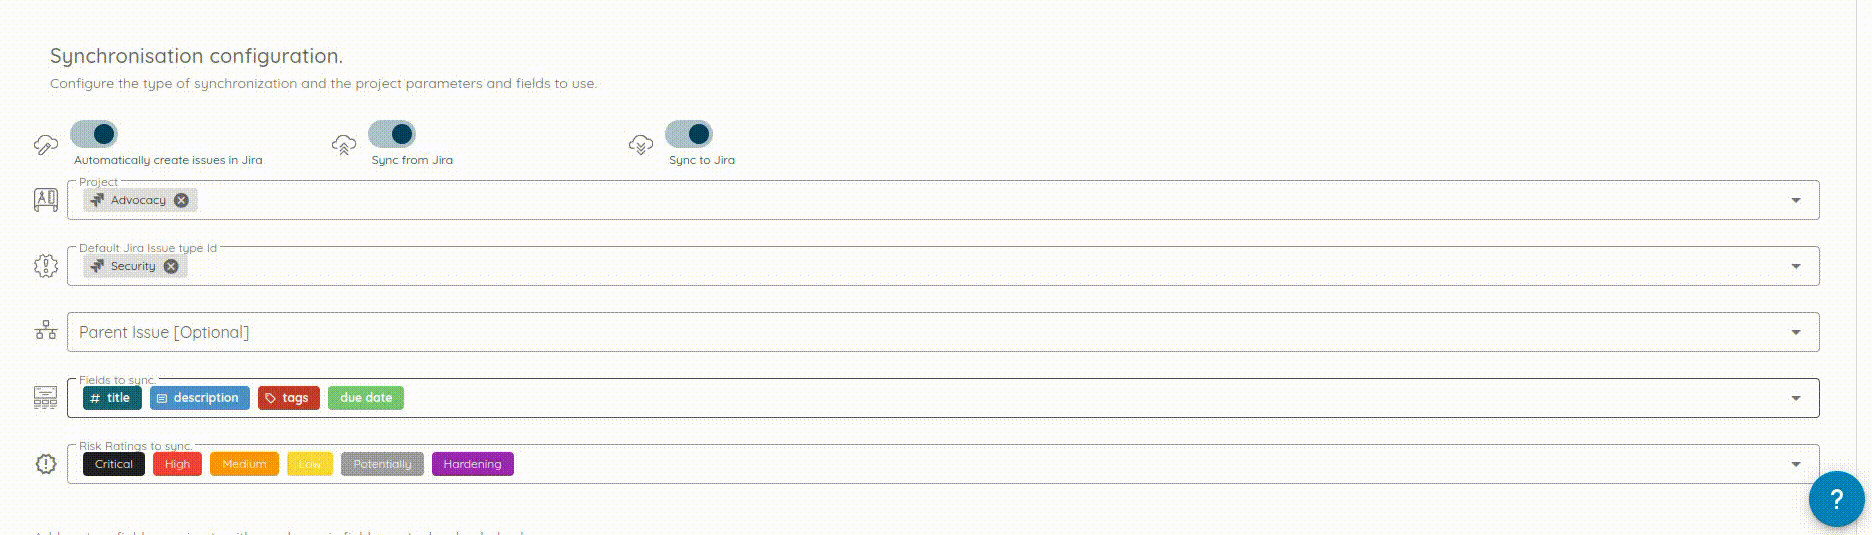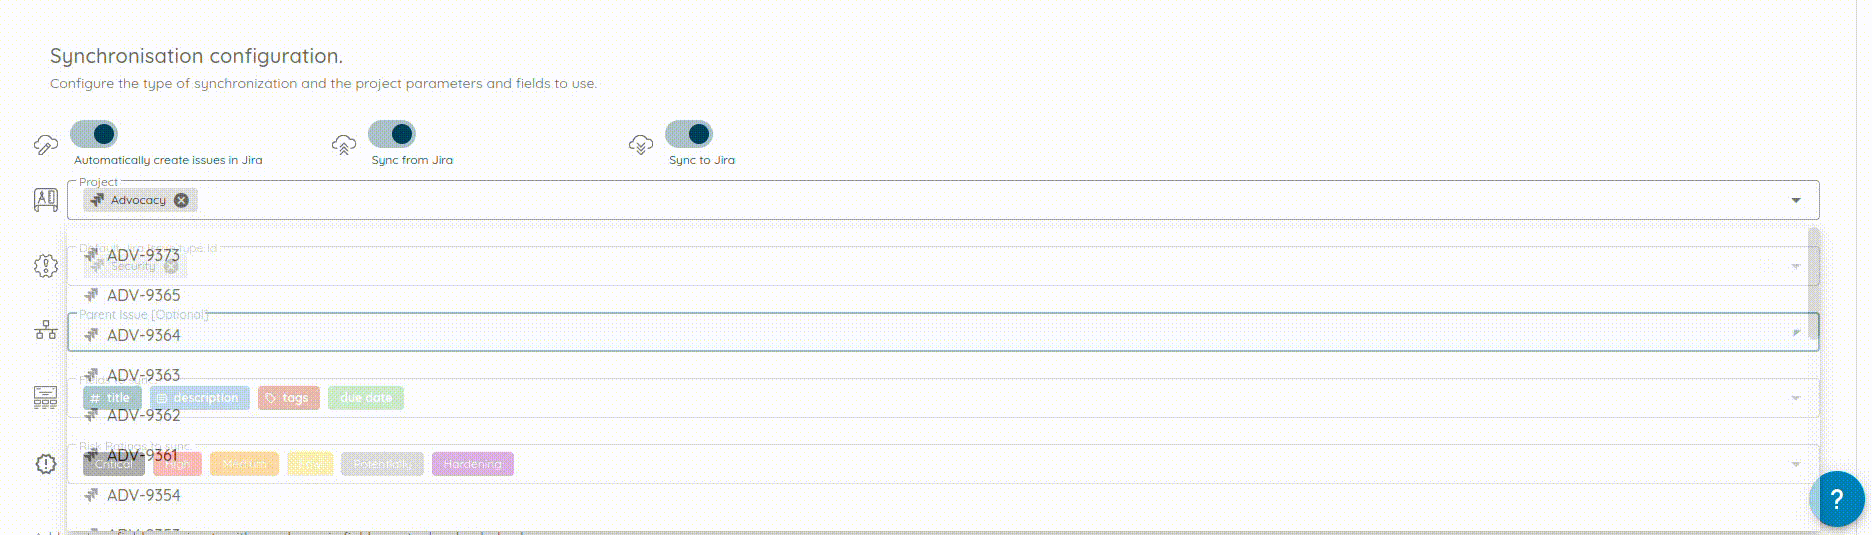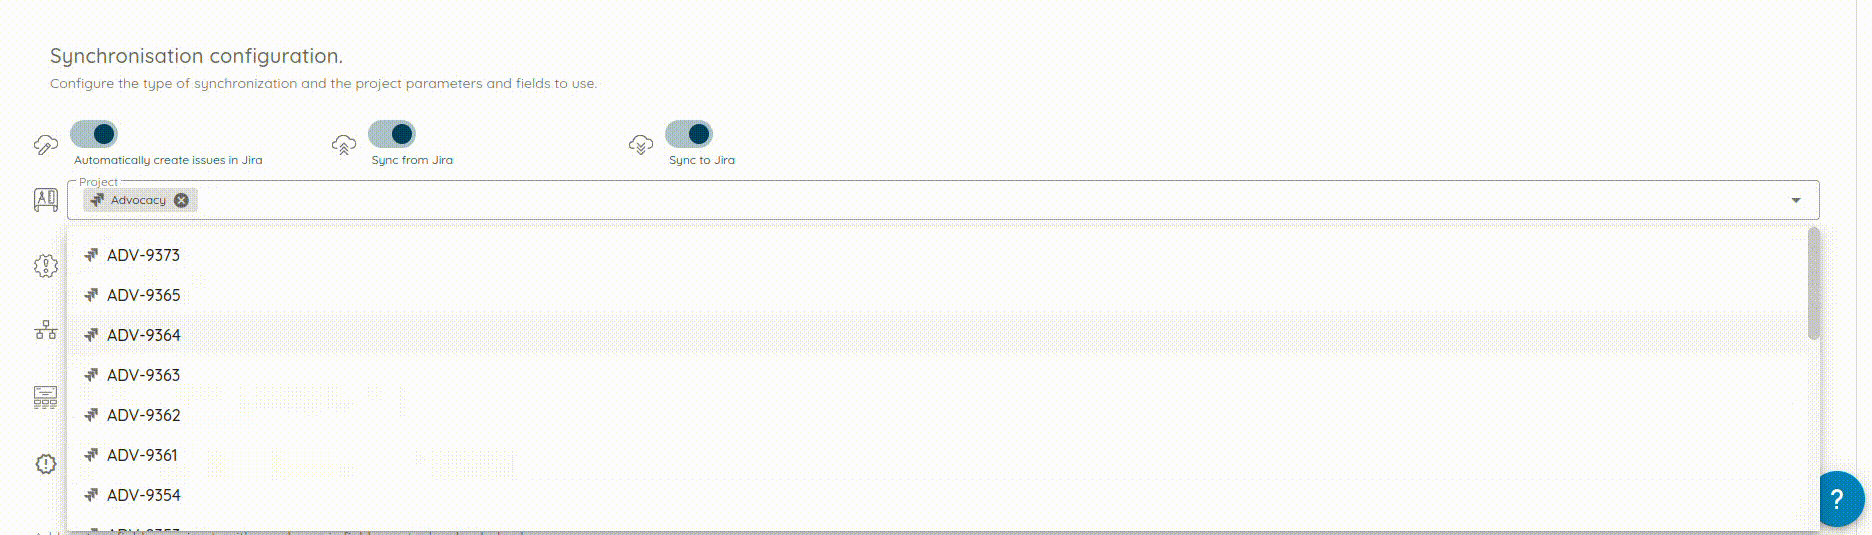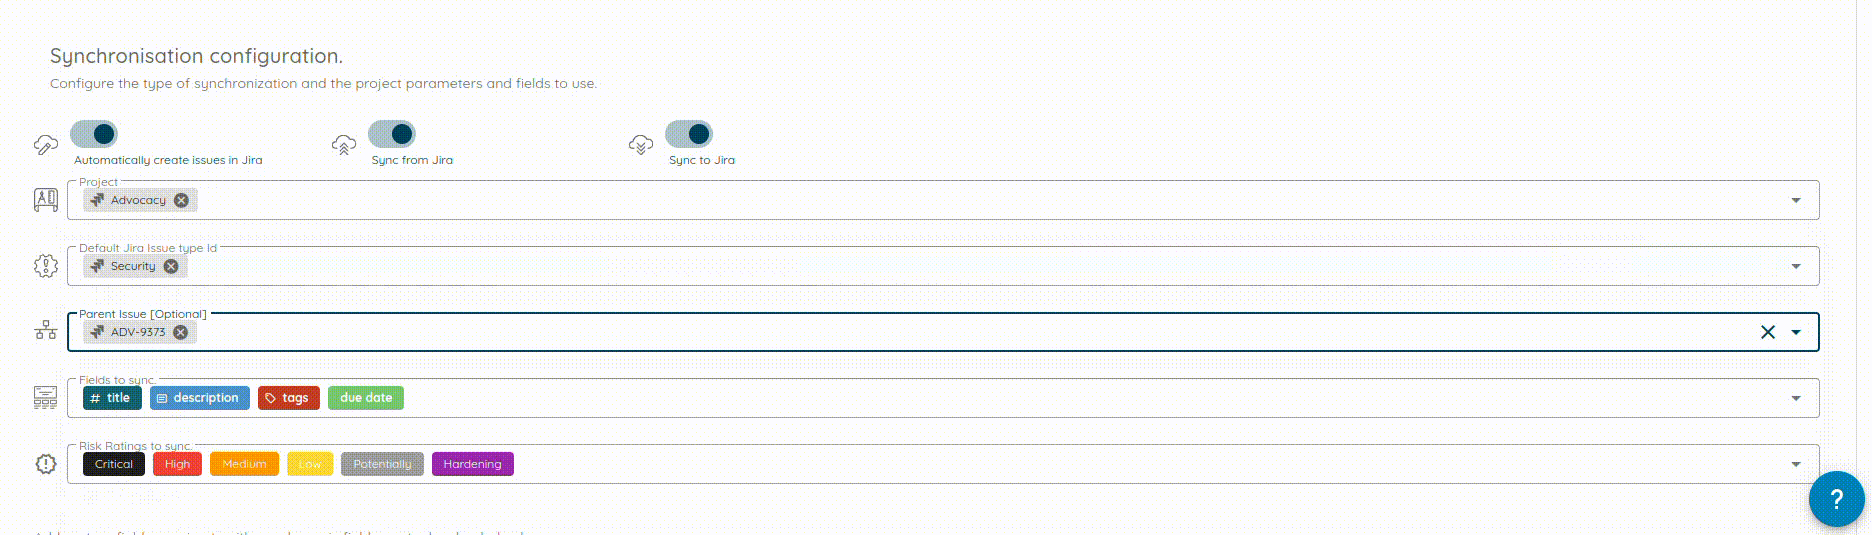
    新增在配置 Jira 集成时可选指定父问题的支持。如果提供了父问题, 则会以它为父级在 Jira 中创建问题。这一变更让 Jira 与 Ostorlab 之间的同步更加顺畅。

    配置父问题的 Jira 设置
    配置父问题的 Jira 设置

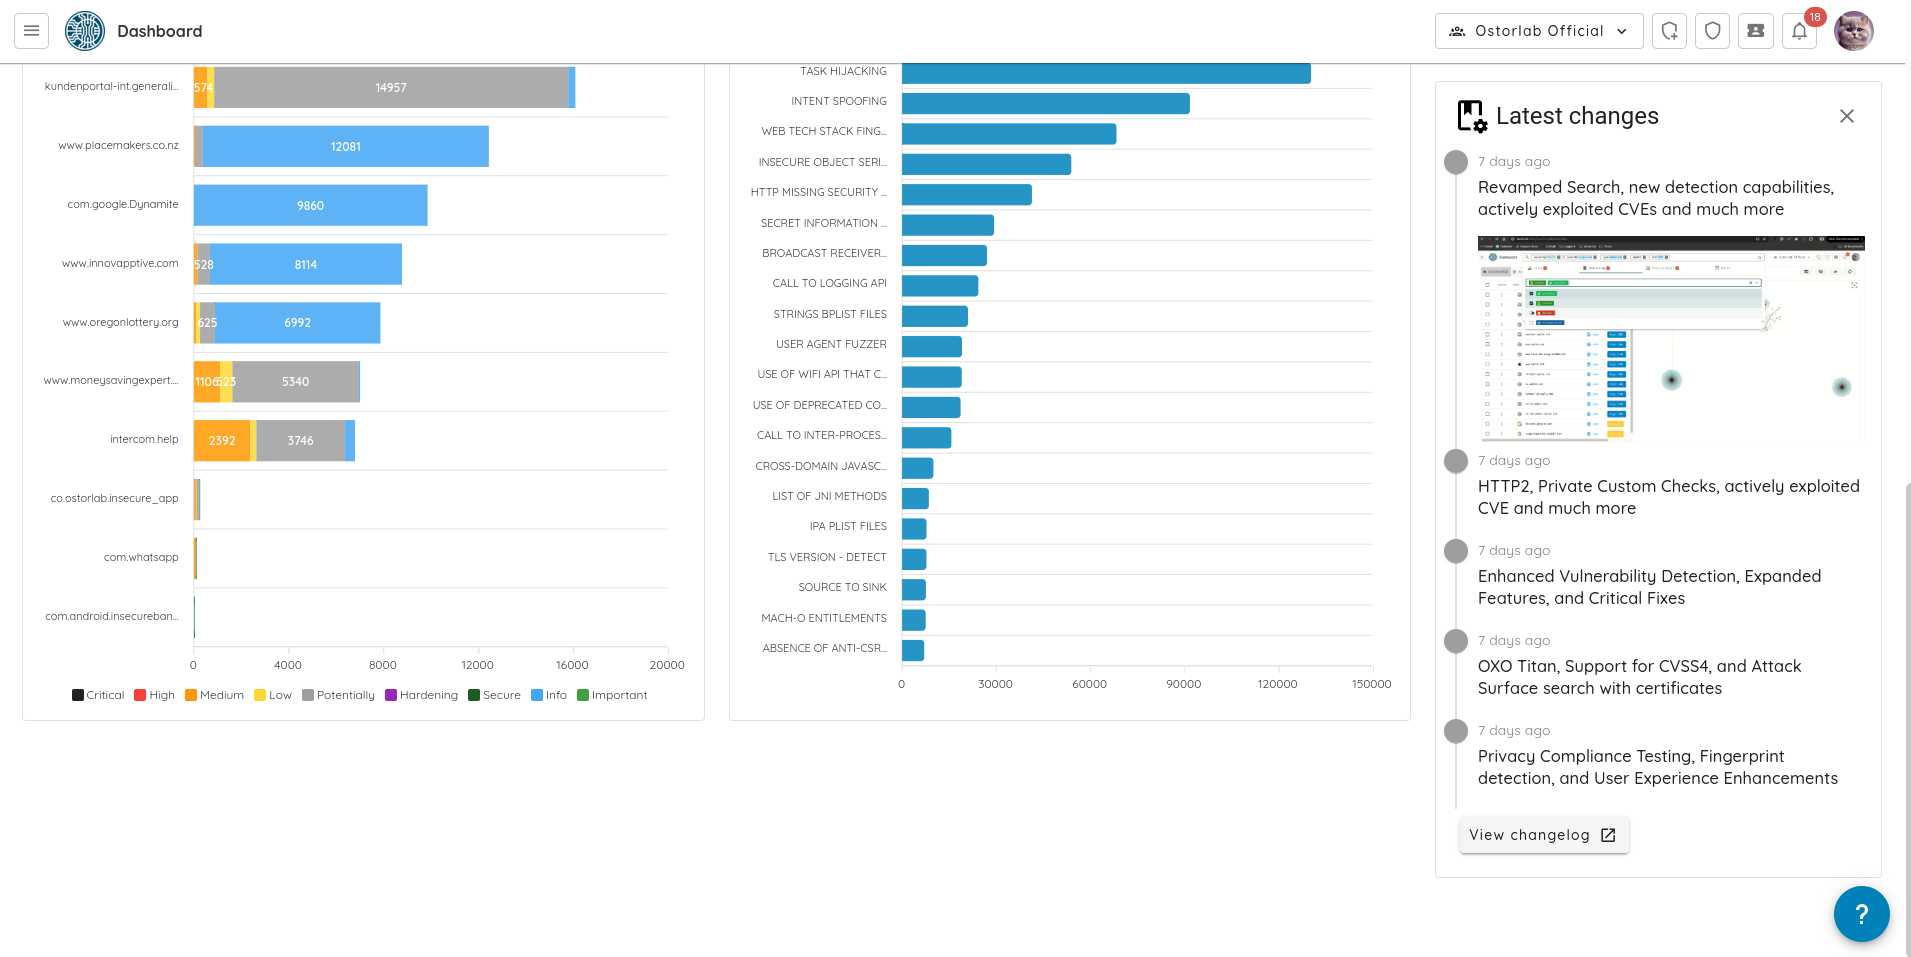
    此版本中的其他变更还包括在控制台中加入更新日志,帮助用户了解并充分 利用新功能和修复。

    显示更新日志的控制台
    显示更新日志的控制台

  2. 全新搜索、新的检测能力、正遭积极利用的 CVE 以及更多更新

    最新版本推出了全新设计的搜索界面、新的检测能力、攻击面与资产清单的性能改进,以及更多更新。

    搜索 🎨

    • 全新搜索:重新设计了搜索界面,让搜索非常顺畅,无需费心记住搜索关键词。
      私有 Agent
      新的搜索界面
    • 新增在使用工单分组(Ticket Grouping)时仍可应用搜索筛选器的支持。
    • 修复了已保存的规则对组织中所有用户可见的问题。现在,已保存的规则仅对保存它们的用户可见。

    修复

    • 允许选择 Jira 项目范围内可用的任意问题类型。

    资产清单与攻击面 🎯

    • 使用正则表达式(RegEx)搜索资产:新增对基于正则表达式的高级搜索模式的支持。
    • 修复了 Threat Center 中受影响资产加载缓慢的问题。
    • 新增导出潜在节点时将资产限定为资产所有者的支持。
    • 修复了使用多个指纹搜索时的一个缺陷。

    检测 🔍

    新漏洞
    • Bleichenbacher 漏洞 —— 新增对 SSL/TLS 连接中可能遭受 Bleichenbacher 攻击(PKCS#1 v1.5 填充预言攻击)的检测。Bleichenbacher 攻击使攻击者能够利用 RSA 加密通信中的弱点,可能解密会话密钥等敏感数据。
    • 弱密码套件 —— 新增检测,用于识别服务器的 SSL/TLS 连接是否支持弱密码套件。
    • Raccoon 攻击实现 —— 新增对 SSL 证书中 Raccoon 攻击漏洞的检测。
    • ALPACA 攻击 —— 新增对 SSL/TLS 证书中 ALPACA(Application Layer Protocol Confusion,应用层协议混淆)攻击漏洞的检测。
    • 带后门的加密算法 —— 检测 SSL 证书中带后门的加密算法,主要针对 RC4 和 Dual_EC_DRBG。
    • Lucky Thirteen —— Lucky Thirteen 攻击针对 TLS(传输层安全)协议,特别是其对加密消息中填充的处理方式。该攻击利用某些使用 AES 等分组密码的 TLS 实现中的漏洞。
    • SSL/TLS 协议 —— 新增检测,用于识别 SSLv3、TLSv1 和 TLSv1.1 等已过时且可能存在漏洞的 SSL/TLS 协议,这些协议已知存在安全漏洞。
    • SSL 证书 —— 该检查通过分析证书属性并确保符合现代最佳实践,评估 SSL/TLS 证书的安全性和有效性。此外,该检查同时支持将域名和 IP 地址作为验证目标。
    • SSL/TLS 连接中的前向保密 —— 检查服务器是否不支持前向保密(FS),前向保密对于保护会话密钥至关重要。
    CVE 与指纹识别
    • 新增基于 Jetpack 版本的检测 —— 该实现新增了对已遭在野积极利用的存在漏洞的 Jetpack 插件的检测。
    • CVE-2024-9634 —— 检测 WordPress 的 GiveWP – Donation Plugin and Fundraising Platform 插件,该插件在 3.16.3 及之前的版本中存在 PHP 对象注入漏洞。
    • CVE-2024-9487 —— 检测 GitHub Enterprise Server 中的加密签名验证缺陷,该缺陷可绕过 SAML SSO 身份验证,导致未经授权的用户访问。
    • CVE-2024-23113 —— 检测影响多种 Fortinet 设备(包括 FortiOS、FortiProxy、FortiPAM 和 FortiSwitchManage)的严重格式化字符串漏洞。
    • CVE-2024-47374 —— WordPress 的 LiteSpeed Cache 插件在 6.5.0.2 及之前的版本中存在存储型跨站脚本(XSS)漏洞。
    • CVE-2024-28987 —— SolarWinds Web Help Desk(WHD)软件存在硬编码凭据漏洞,未经身份验证的远程用户可借此访问内部功能并修改数据。
    • CVE-2024-9463 —— Palo Alto Networks Expedition 中的操作系统命令注入漏洞,未经身份验证的攻击者可借此在 Expedition 中以 root 身份运行任意操作系统命令,导致 PAN-OS 防火墙的用户名、明文密码、设备配置和设备 API 密钥泄露。

    授权绕过 🔐

    • 修复 4xx 绕过检测以消除误报:提升了检测准确性,减少 4xx 绕过场景中的误报。
  3. HTTP2、私有自定义检查、正遭积极利用的 CVE 以及更多更新

    最新版本新增了 HTTP/2 支持,改进了界面和检测,加强了隐私和安全措施,并更新了自定义检查和分析环境,以获得更好的性能。

    网络拦截 🚦

    • 新增 HTTP2 支持:实现了对 HTTP2 流量提取的支持。HTTP2 比 HTTP1 更强大,但重建流量的复杂度也更高。

    HTTP2
    HTTP2

    • 修复 HTTP1 处理:解决了在 HTTP1 协议下处理请求时的问题,以保持兼容性。

    界面 🎨

    • 改进过时依赖的报告:改进了对过时依赖所致漏洞的报告,让您更清楚地了解问题本身及其所在位置。

    • 改进隐私问题检测:升级了检测机制,以更好地识别和管理与隐私相关的问题。

    • 修复 Oxotitan 界面:解决了界面故障,并提升了用户界面的整体一致性,带来更流畅的用户体验。

    • 新增按风险对发现排序:新增基于风险的发现排序功能,使优先级排序更加高效。

    • 改进标签列表和自动补全:增强了标签列表和自动补全功能,提升了易用性和用户交互体验。

    检测 🔍

    • API 自动发现支持更多标量类型:扩展了对更多标量类型的支持,提升了与各种 API schema 的兼容性。

    • 新增多个 CVE 的检测和指纹识别:实现了对多个 CVE 的检测和指纹识别机制,加强了安全态势,具体包括:

    • CVE-2024-47176 —— 该漏洞涉及 CUPS(Common UNIX Printing System,通用 UNIX 打印系统),攻击者可利用不当的输入验证以及绑定到不受限制的 IP 地址的问题,远程执行任意代码 [1][2]。

    • CVE-2024-8963 —— Ivanti Cloud Services Appliance 4.6 Patch 519 之前版本中的路径遍历漏洞,允许未经授权的远程访问受限功能 [1]。
    • CVE-2024-8522 —— LearnPress WordPress 插件中的 SQL 注入漏洞,未经身份验证的攻击者可通过 '/wp-json/learnpress/v1/courses' API 端点执行任意 SQL 查询,可能窃取敏感数据。
    • CVE-2024-45409 —— Ruby SAML 库中的一个漏洞未能正确验证 SAML 响应的签名,未经身份验证的攻击者可伪造 SAML 断言,并可能以任意用户身份登录 [1][2]。
    • CVE-2024-40711 —— ImageMagick 软件套件中的越界写入漏洞,攻击者可通过特制的图像文件触发该问题,可能导致任意代码执行。

    自定义检查 ✔️

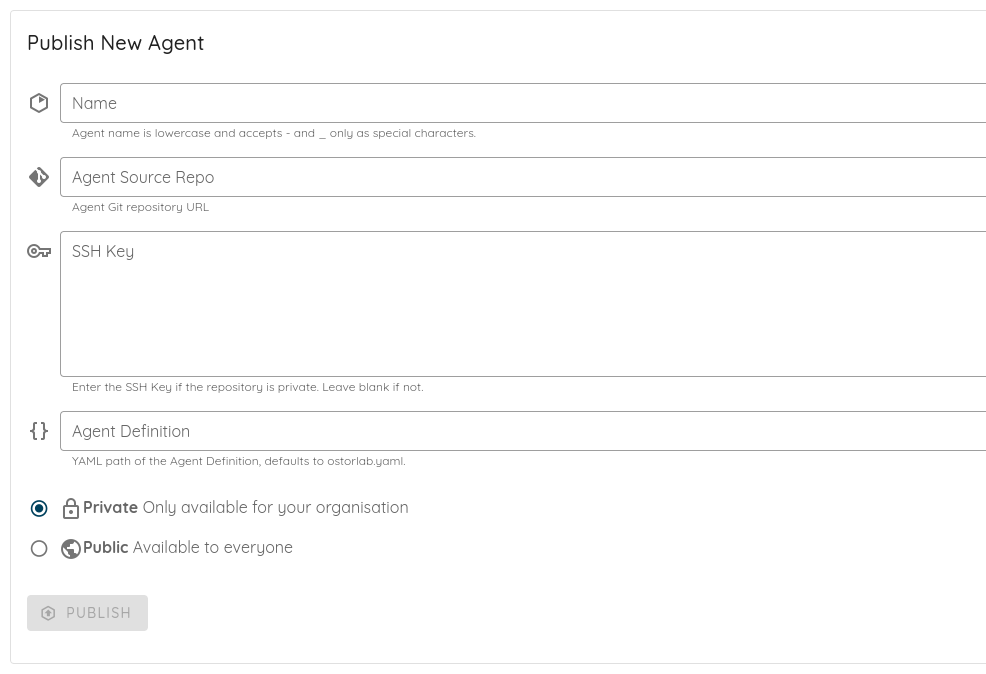
    • 支持私有代码仓库:支持安全地使用私有代码仓库。

    私有 Agent
    私有 Agent

    • 使用部署 SSH 密钥:引入部署 SSH 密钥,用于在私有环境中安全地进行操作。

    • 支持自定义 Agent 日志:便于生成和管理自定义日志,以监控 Agent 的活动。

    agent_log
    Agent 日志

    分析环境 🧩

    • 为扫描分析环境新增 API 端点:新增 API 端点,增强扫描分析并改进调查流程。

    • 改进请求-响应研究:优化了分析请求-响应交互的方法,性能更佳。

    • 支持混合 Java 和 C 堆栈跟踪:支持对 Java 和 C 混合堆栈跟踪进行分析,增强了调试能力。

    攻击面 🎯

    • 通过加入操作系统信息修复攻击面中的指纹分组:改进了指纹分组,纳入操作系统数据,优化分析和识别。

    service_os
    服务 + 操作系统

    • 修复 IP 资产的指纹收集:改进了 IP 资产相关指纹的收集流程,评估更加准确。

    插桩 📏

    • 修复 Flutter/Dart 应用中整数参数的解析:修正了 Flutter/Dart 应用中整数参数的解析逻辑,确保准确性。

    授权绕过 🔐

    • 修复 4xx 绕过检测以消除误报:提升了检测准确性,减少 4xx 绕过场景中的误报。

    • 支持检测已归档页面:实现了识别和处理已归档页面的支持,有助于历史数据分析。

    RSS 订阅源 📡

    • 新增 RSS 订阅源:推出 RSS 订阅源,让用户及时了解最新变更。访问地址:https://blog.ostorlab.co/feed/rss.xml 或 https://blog.ostorlab.co/feed/atom.xml
  4. 增强的漏洞检测、功能扩展与关键修复

    此次更新借助 AI 改进增强了漏洞检测,带来了新的界面功能,扩展了对资产类型的支持,升级了网络拦截,并扩大了 CVE 覆盖范围,同时在扫描、指纹识别和 GitHub Actions 方面进行了多项缺陷修复和优化。

    🚀 用户界面:

    • 新增触发发现阶段时的通知。这有助于让用户了解发现过程,该过程在大型组织中可能需要一些时间。
    • 新的 Tags 菜单带有自动补全功能,便于浏览和集中管理。所有标签现在都汇总在同一个页面中,并可在所有工单或资产上集中编辑。

    Tags 页面
    Tags 页面

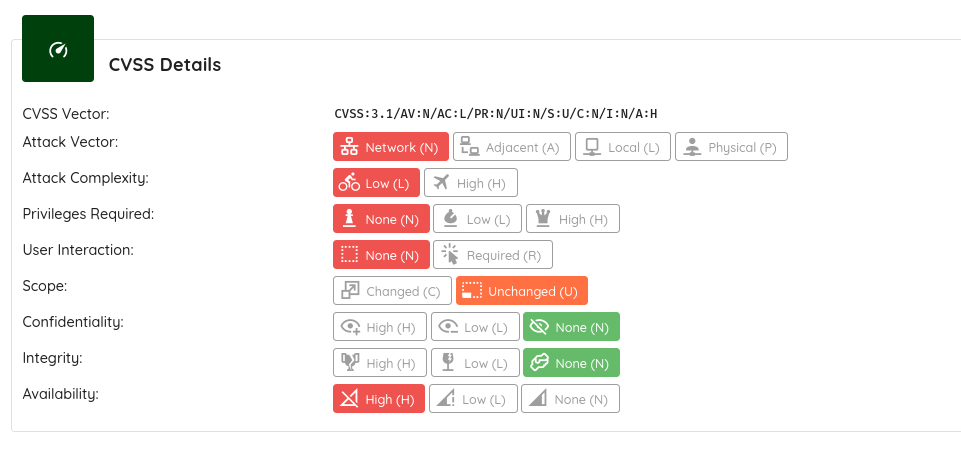
    • PDF 导出支持 CVSSv4,更清晰地呈现漏洞。新的可视化方式让您更容易理解每个要素,从向量、复杂度到是否需要身份验证。

    CVSSv4
    CVSSv4

    • 表格中的漏洞按风险评级分组,更容易区分同一类别中已确认的发现和潜在的发现。
    • 提升了获取 Threat Center 受影响资产计数的速度。

    🤖 AI:

    • 改进了用于生成漏洞建议的 AI 模型。新的发现现在以更高的准确性进行报告。

    🔍 API 自动发现:

    • 新增对扫描 schema 文件的支持,包括 GraphQL、OpenAPI、WSDL 和 XML。

    🛠️ OXO:

    • 修复了新建 Agent 组与所有资产类型都不兼容的问题。
    • 创建 Agent 组时可多选资产类型。

    💻 Flutter:

    • 新增对最新 Flutter 版本 3.24 的支持。

    🔐 网络拦截:

    • 修复了多个缺陷,避免遗漏明文流量。
    • 改进了对原生代码中 TLS 流量的拦截。
    • 修复了 HTTP/1.1 流量的解码问题。

    🛡️ Threat Center:

    • 新增对以下 CVE 的覆盖:
    • CVE-2024-20439 和 CVE-2024-20440:Cisco Smart Licensing Utility 中的严重漏洞,可获取管理员访问权限。严重程度:9.8/10。
    • CVE-2024-7593:Ivanti vTM 中的严重身份验证绕过漏洞。严重程度:9.8/10。
    • CVE-2024-40766:SonicWall 防火墙中可导致未授权访问的严重漏洞。严重程度:9.3/10。
    • CVE-2024-6386:WPML WordPress 插件中的严重 RCE 漏洞。严重程度:9.9/10。
    • CVE-2024-39717:Versa Director 中可被用于安装 Web Shell 的严重漏洞。严重程度:9.8/10。
    • CVE-2024-7029:AVTECH IP 摄像头中的高危命令注入漏洞。严重程度:8.7/10。
    • CVE-2024-43399:Mobile Security Framework(MobSF)中的严重 Zip Slip 漏洞。严重程度:9.8/10。
    • CVE-2024-6633:Fortra 的 FileCatalyst Workflow 中的严重漏洞。严重程度:9.8/10。

    🧪 污点分析:

    • 改进了代码可达性报告。
    • 修复了错误的 StatFS 发现。
    • 新增健康检测 API。

    🔍 动态分析:

    • 增强了服务器类发现的报告,对开放的本地端口会包含主机和端口号。

    🔄 端口扫描:

    • 更新了服务和操作系统检测机制。
    • 修复了收集到空服务的问题。

    🌐 Web 爬取:

    • 新增身份验证后截图功能,便于调试。

    🔍 指纹识别:

    • 新增对存在活跃威胁的技术栈的指纹识别支持:
    • VigorConnect、Ivanti、MobSF、Avtech IP Camera、Versa、SonicWALL SonicOS。
    • 改进了识别到同一软件多个版本时的版本检测。

    🌐 攻击面:

    • 修复了 IP 地址段的处理,检测更加准确。

    🔄 GitHub Actions:

    • 从 Docker 迁移到复合操作(composite action),支持在 Windows 和 MacOS 平台上运行工作流。
  5. OXO Titan、CVSS4 支持以及基于证书的攻击面搜索

    我们的最新版本带来了全新的本地部署界面、包含深入图表的更佳 PDF 报告、对 CVSS4 的支持,以及更多功能。

    🛡️ 开源 OXO

    • 我们很高兴地宣布发布 OXO Titan。这是一个直观的用户界面(UI),将彻底改变用户与 OXO 的交互方式。OXO 是一个漏洞扫描编排器,能够自动将各种工具组合在一起,实现快速扩展。 这一本地部署界面将 OXO 的能力封装在易于使用的界面中,让高级安全 扫描技术人人可用。通过在众多复杂工具与简洁界面之间架起桥梁,OXO Titan 简化了 操作,并提升了用户体验。
    • OXO 扫描进程现在会在完成后自动退出,简化您的工作流。

    要进一步了解 OXO Titan,请阅读完整文章。

    📊 PDF 报告

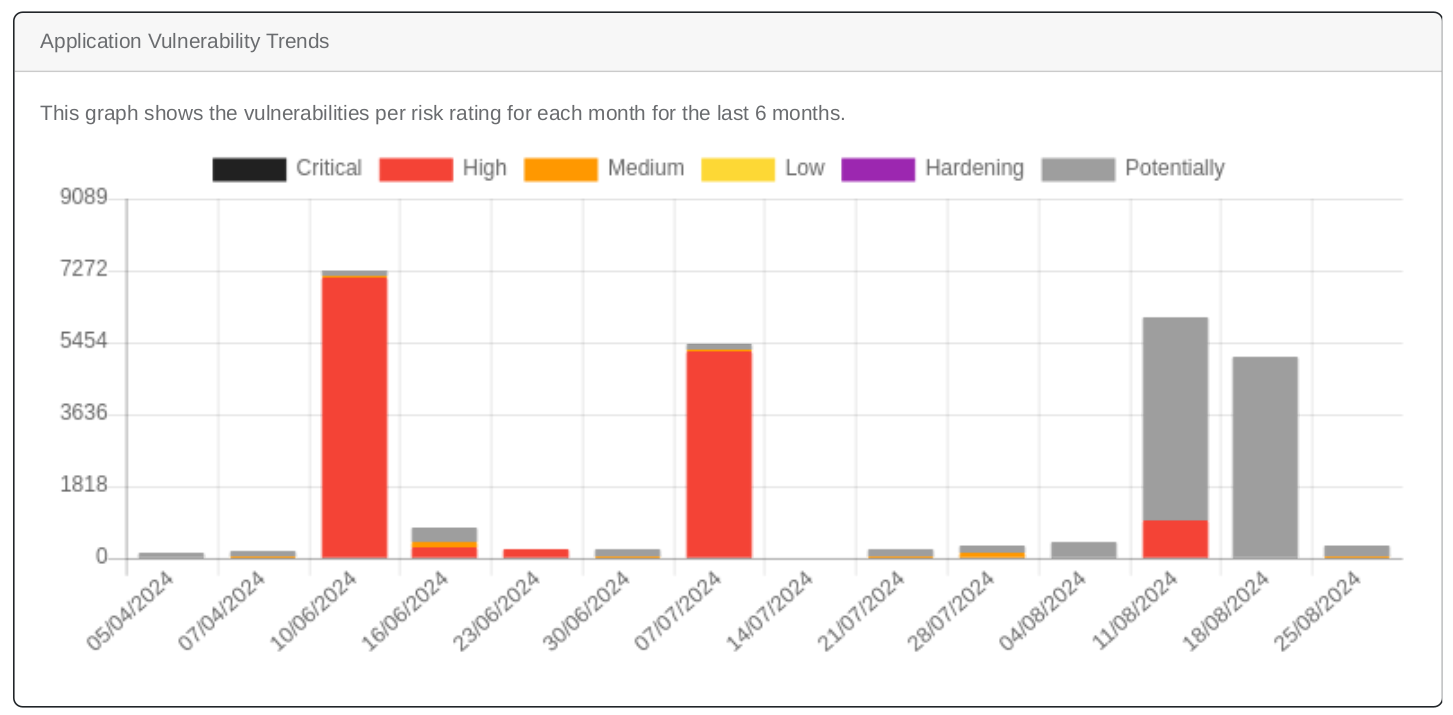
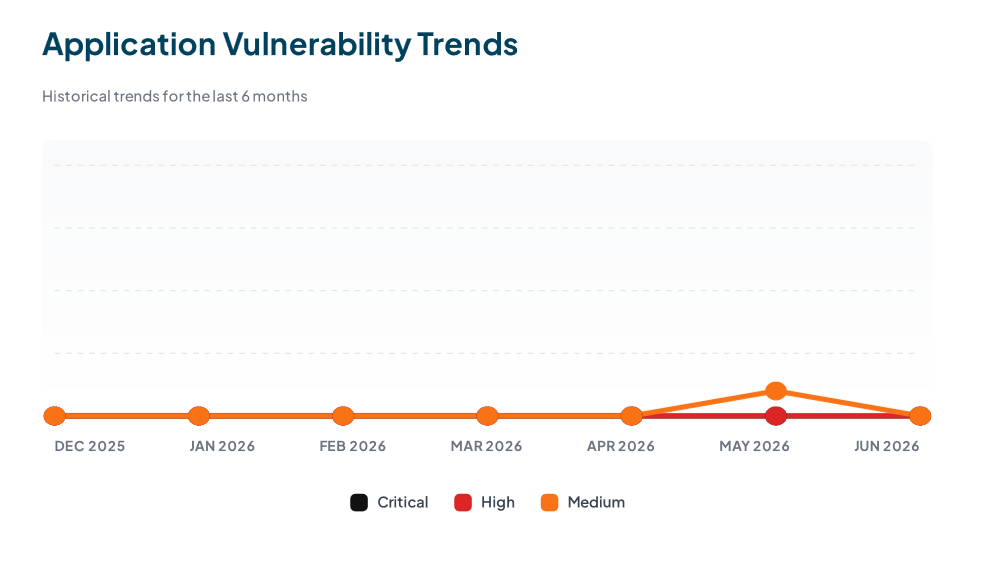
    • 追踪漏洞趋势:借助我们按风险评级细分漏洞的全新图表,轻松监控资产在过去 6 个月中的 漏洞趋势。
      资产漏洞趋势
      该图表展示过去 6 个月中每个月按风险评级划分的漏洞数量
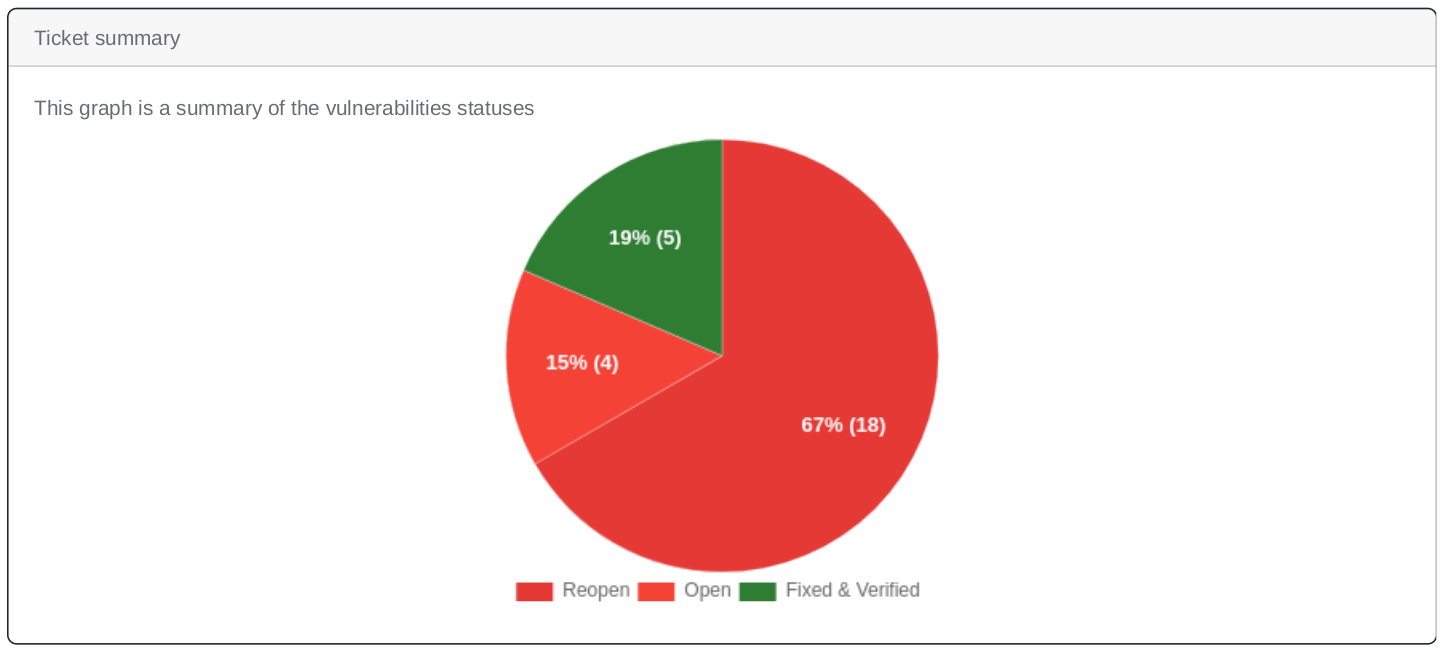
    • 查看未关闭与已关闭的漏洞:借助汇总未关闭和已关闭问题的新图表,快速了解 漏洞状态。
      已关闭与未关闭的漏洞
      该图表汇总了漏洞的状态
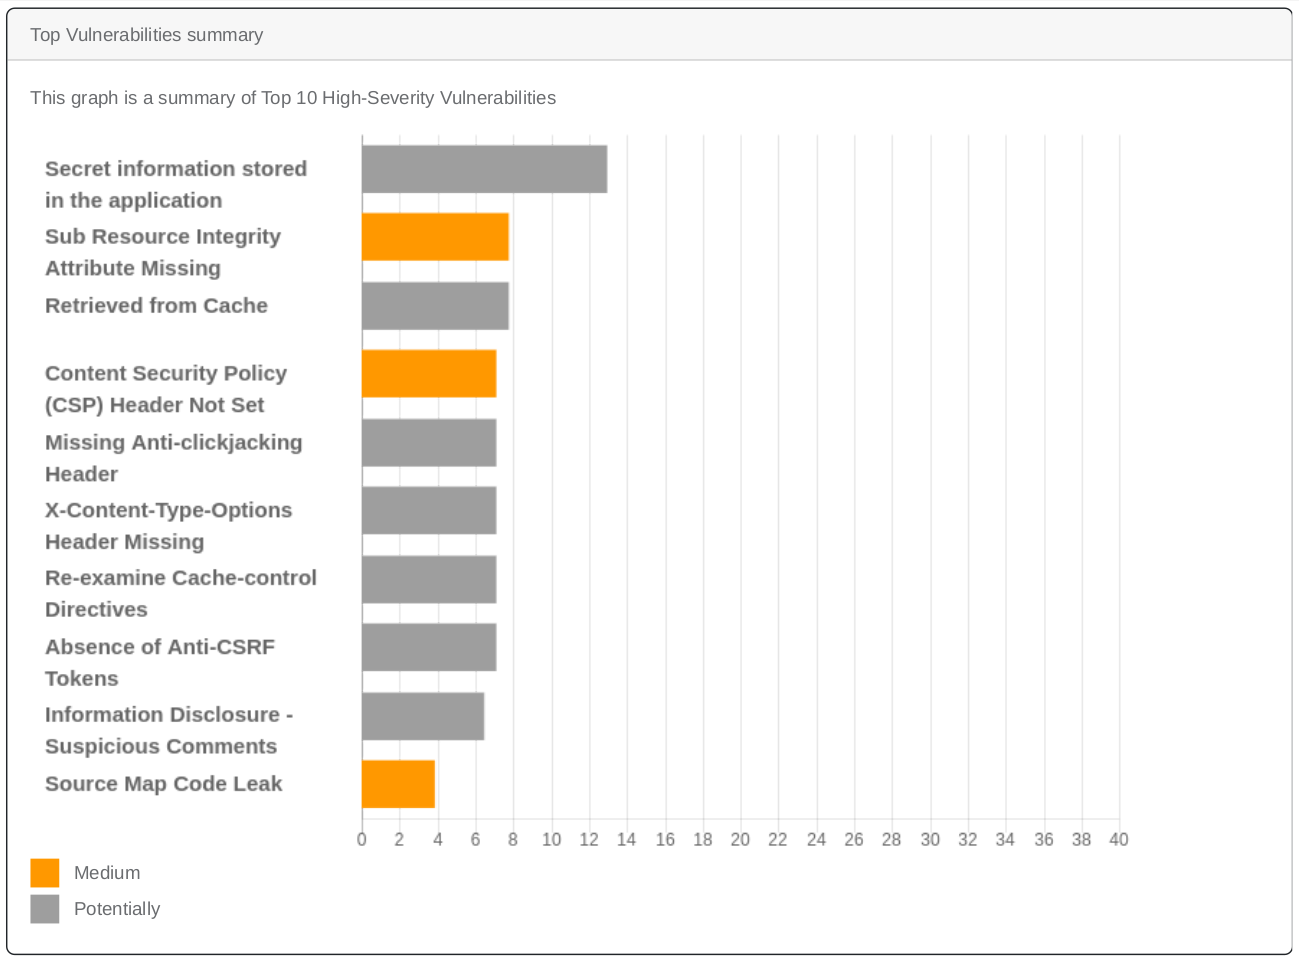
    • 更快识别严重问题:新图表会突出显示最严重的 10 个漏洞,帮助您 确定严重问题的优先级。
      最严重的 10 个漏洞
      该图表汇总了最严重的 10 个高危漏洞

    ⚡📡 攻击面

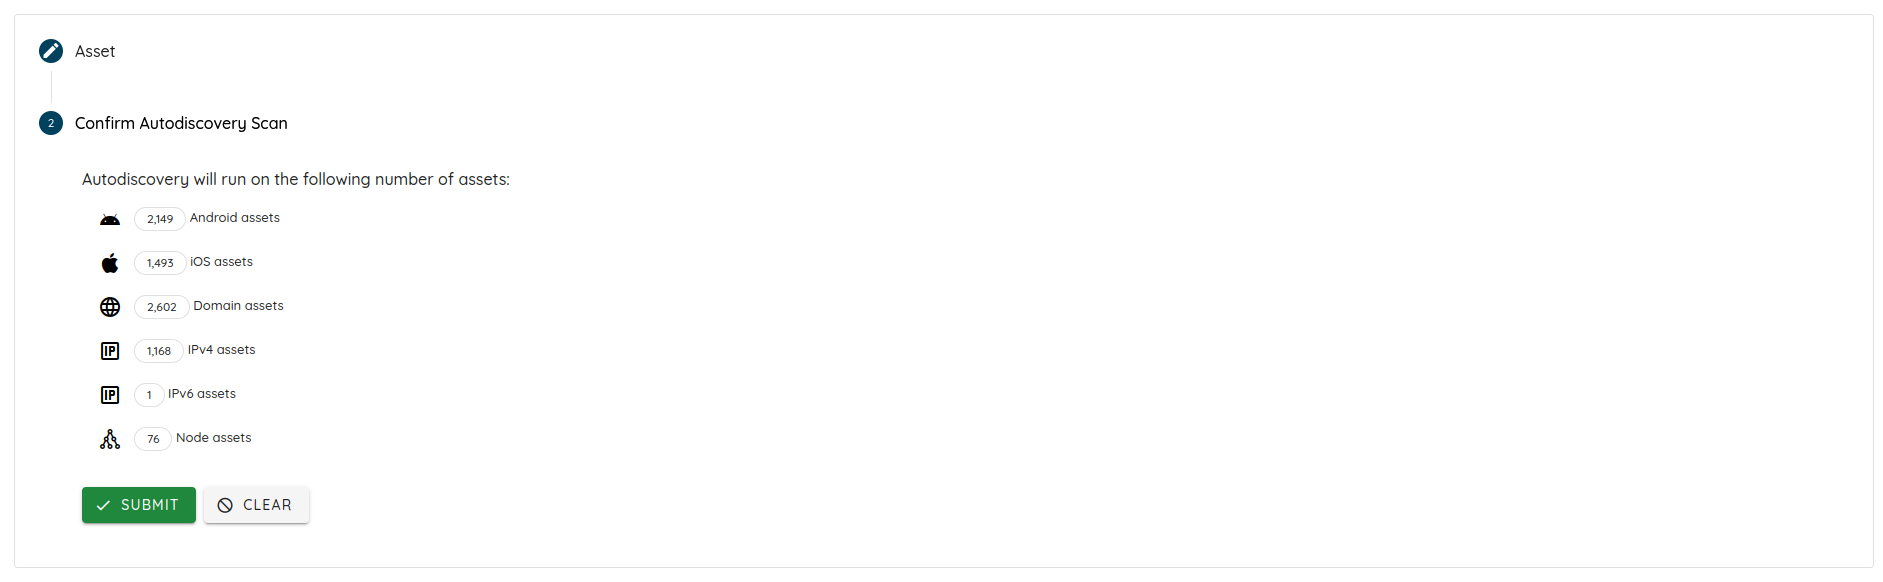
    • 新增运行自动发现(autodiscovery)扫描的支持。自动发现可持续监控组织的 基础设施,检测缺失资产和非授权资产。这有助于发现盲点,例如被遗忘或遗漏的 收购所得基础设施、未登记的开发和生产机器,或在内部重组 和人员变动中丢失的资产。要运行自动发现扫描,请前往新建扫描页面并 选择 Attack Surface。
      自动发现扫描
    • 改进的资产筛选:可按证书详细信息更有效地筛选资产,包括序列号、主题、 颁发者和有效期。
    • 增强的搜索功能:修复了排除搜索功能,搜索更加准确,确保您能找到 真正需要的内容。

    🔍 检测

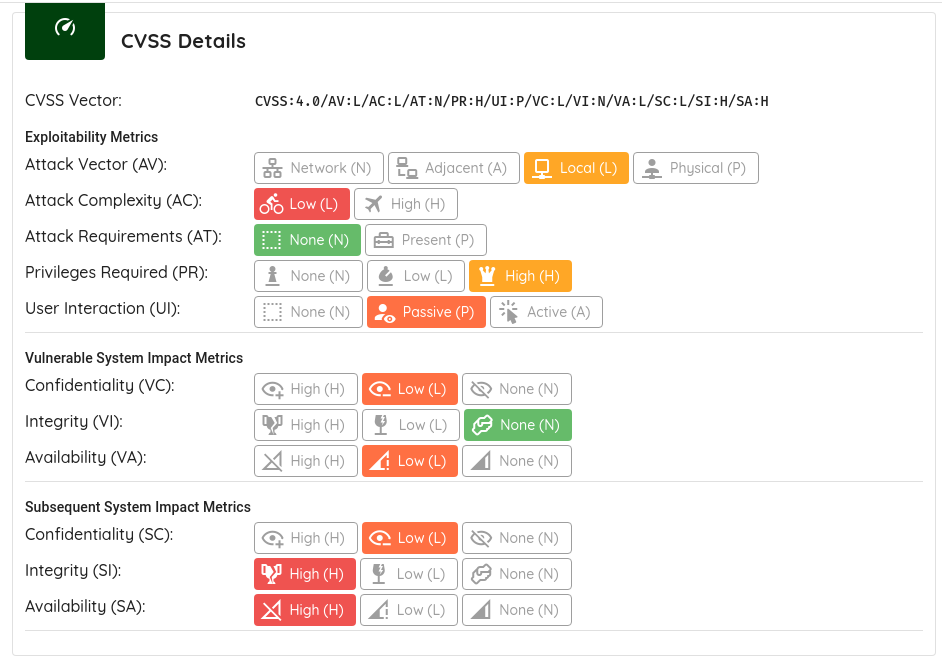
    • 增强了漏洞评估,支持通用漏洞评分系统 4.0 版(CVSSv4)。您可以在 漏洞详情页面中查看。
      最严重的 10 个漏洞
      漏洞的 CVSS4 详情
    • 已知可被利用的漏洞:新增以下 CVE,增强安全追踪能力:CVE-2024-38077、 CVE-2021-33044、CVE-2024-5932、CVE-2024-28986 和 CVE-2022-31814。
    • 新增对已修补版本的支持,减少误报,确保准确报告您的 漏洞。
    • 修复了一个 OpenSSH 误报,确保只报告相关漏洞。
    • 修复了因 URL 配置不完整(缺少端口、协议或主机)而扫描无效目标的 缺陷。此修复确保不会报告不准确的结果。
    • 新增在扫描中显示操作系统的支持,帮助您获取更精确的指纹识别详情。
    • 修复了 Microsoft 身份验证无法正常工作的缺陷,提升了 Web 扫描的调用覆盖率。

    ⚠️ Threat Center

    新增对 Dahua 网络 IP 摄像头、pfSense 开源防火墙和路由器软件以及 Traccar GPS 追踪系统的支持。 加入这些目标将有助于标记受到正遭积极利用的高危威胁影响的资产。

    📘 知识库

    • 更准确的漏洞评分:我们修正了 Django Debug Mode 的 CVSSv3 向量,以提供更精确的信息。
    • 改进的技术细节:修复了 Insecure Register Receiver Flag 的技术 细节,使其能够正确渲染,让您更清楚地了解漏洞详情。
  6. 隐私合规测试、指纹检测与用户体验改进

    了解我们的最新版本:推出隐私合规测试(Privacy Compliance Testing),新增多项指纹检测,并改进了用户体验。

    🛡️ 隐私合规测试

    我们新增了一种扫描类型 Privacy Compliance Testing(隐私合规测试),适用于所有资产类型。Privacy Compliance Testing 通过分析应用的数据收集、使用做法以及对隐私政策的 遵守情况,识别隐私问题。

    隐私合规测试
    Privacy Compliance Testing

    要进一步了解这一新功能,请参阅 Privacy Compliance Testing 页面。

    🇼 Agent WhatWeb

    新增多项指纹检测:

    • OFBiz 插件:一个开源的企业资源计划(ERP)系统。
    • Cisco Smart Software Manager On-Prem(SSM On-Prem):一种智能许可(Smart Licensing)解决方案,客户可借此 在本地管理产品和许可证。
    • Raisecom:全球领先的供应商,提供全面的接入解决方案和网络设备。
    • Acronis cyber infrastructure 插件:一种用于网络防护的多租户超融合基础设施解决方案。 此外还修复了该 Agent,使其不再扫描非 HTTP 服务。

    🌌 Agent Asteroid

    • 已知可被利用的漏洞:新增以下 CVE,增强安全追踪能力:CVE-2024-5217、 CVE-2024-38856、CVE-2024-43044、CVE-2024-7120 和 CVE-2024-20419。

    🛡️ OXO

    • 修复了在无资产情况下运行 OXO(--no-asset)时发生崩溃的问题。

    🎨 用户体验改进

    • 为了更清楚地说明每种扫描类型的作用,现在所有扫描配置文件均可见,即使处于 未激活状态。
      扫描配置文件
      扫描配置文件
    • 修复了在未选择所有者的情况下确认资产时出现的缺陷。
    • 修复了导致部分指纹无法显示的缺陷。
  7. Threat Center、账户安全增强及新增检测

    了解我们的最新版本:推出 Threat Center(威胁中心)、增强账户安全,并新增检测。

    ⚠️️ Threat Center

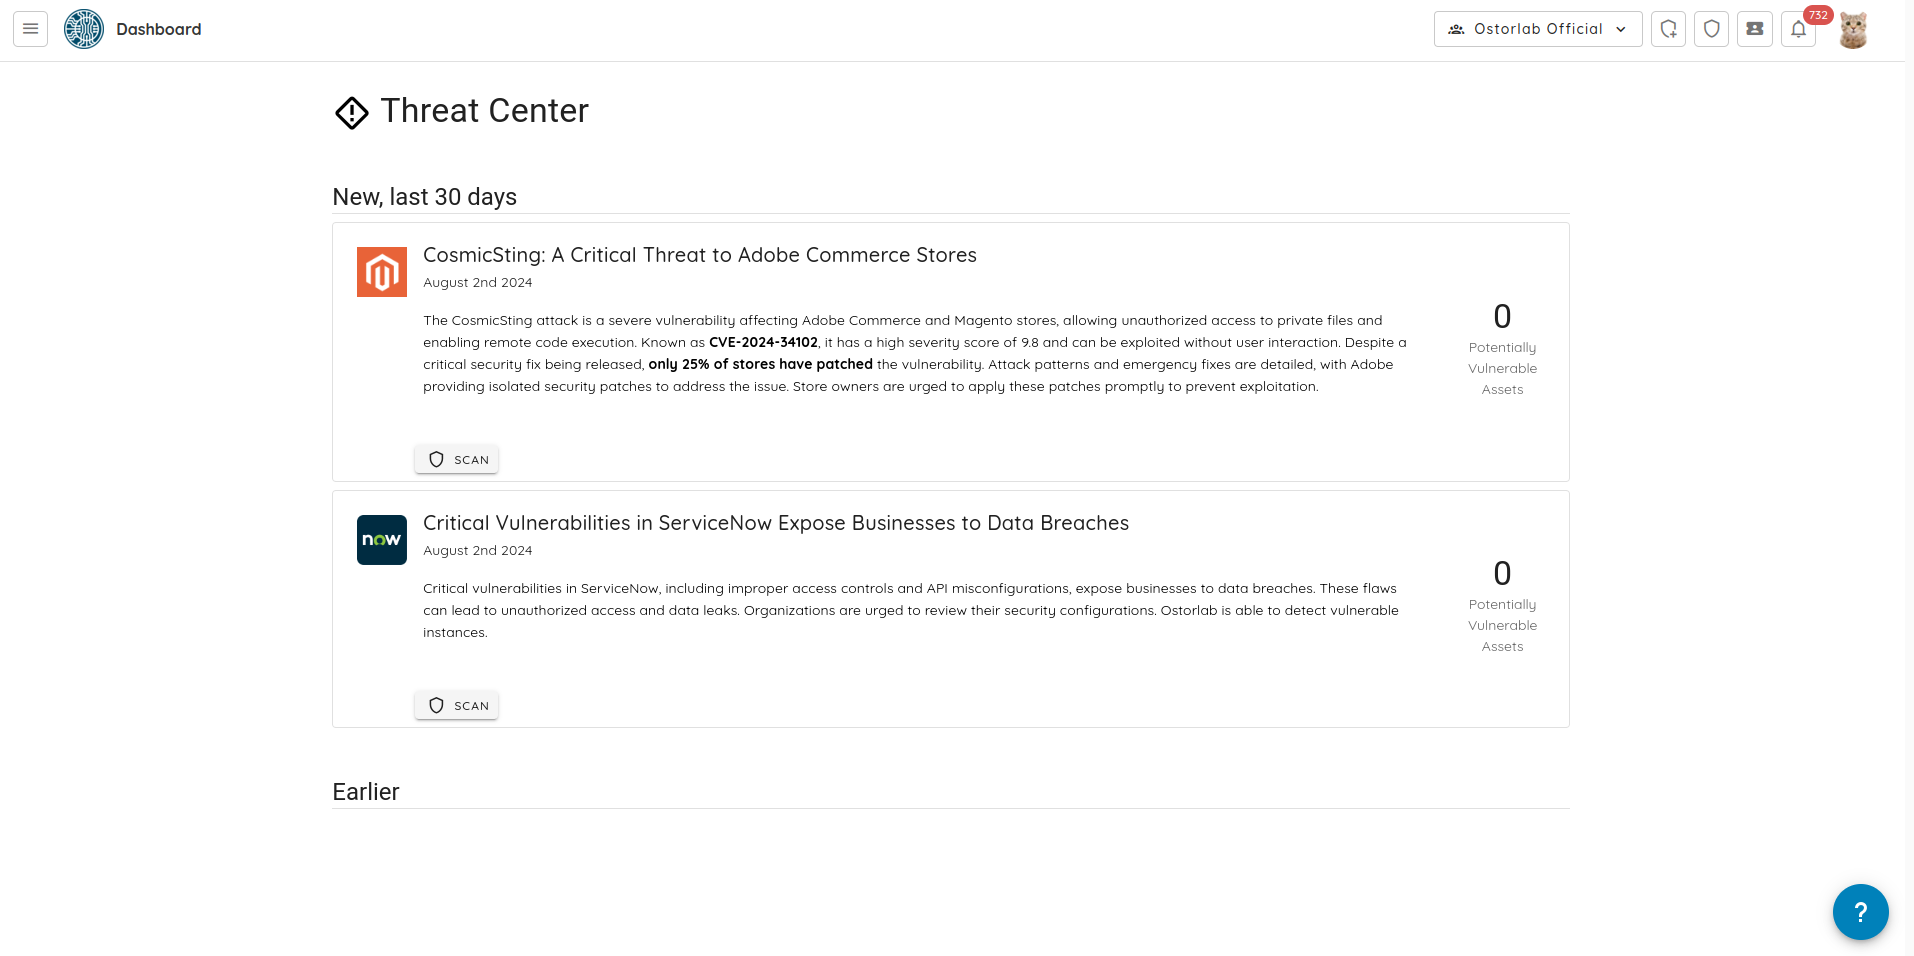
    • 我们很高兴推出 Threat Center(威胁中心),这是一个专门用于查看最新安全告警、 了解您的哪些资产受到影响的中心。借助这一新功能,您可以直接从 Threat Center 轻松扫描受影响的资产,确保及时掌握潜在威胁。请点击此处 访问 Threat Center。
      Threat Center
      Threat Center 界面

    🛡️ 检测改进

    • 新增对 Docker Registry API 暴露漏洞的检测。

    🔒 安全增强

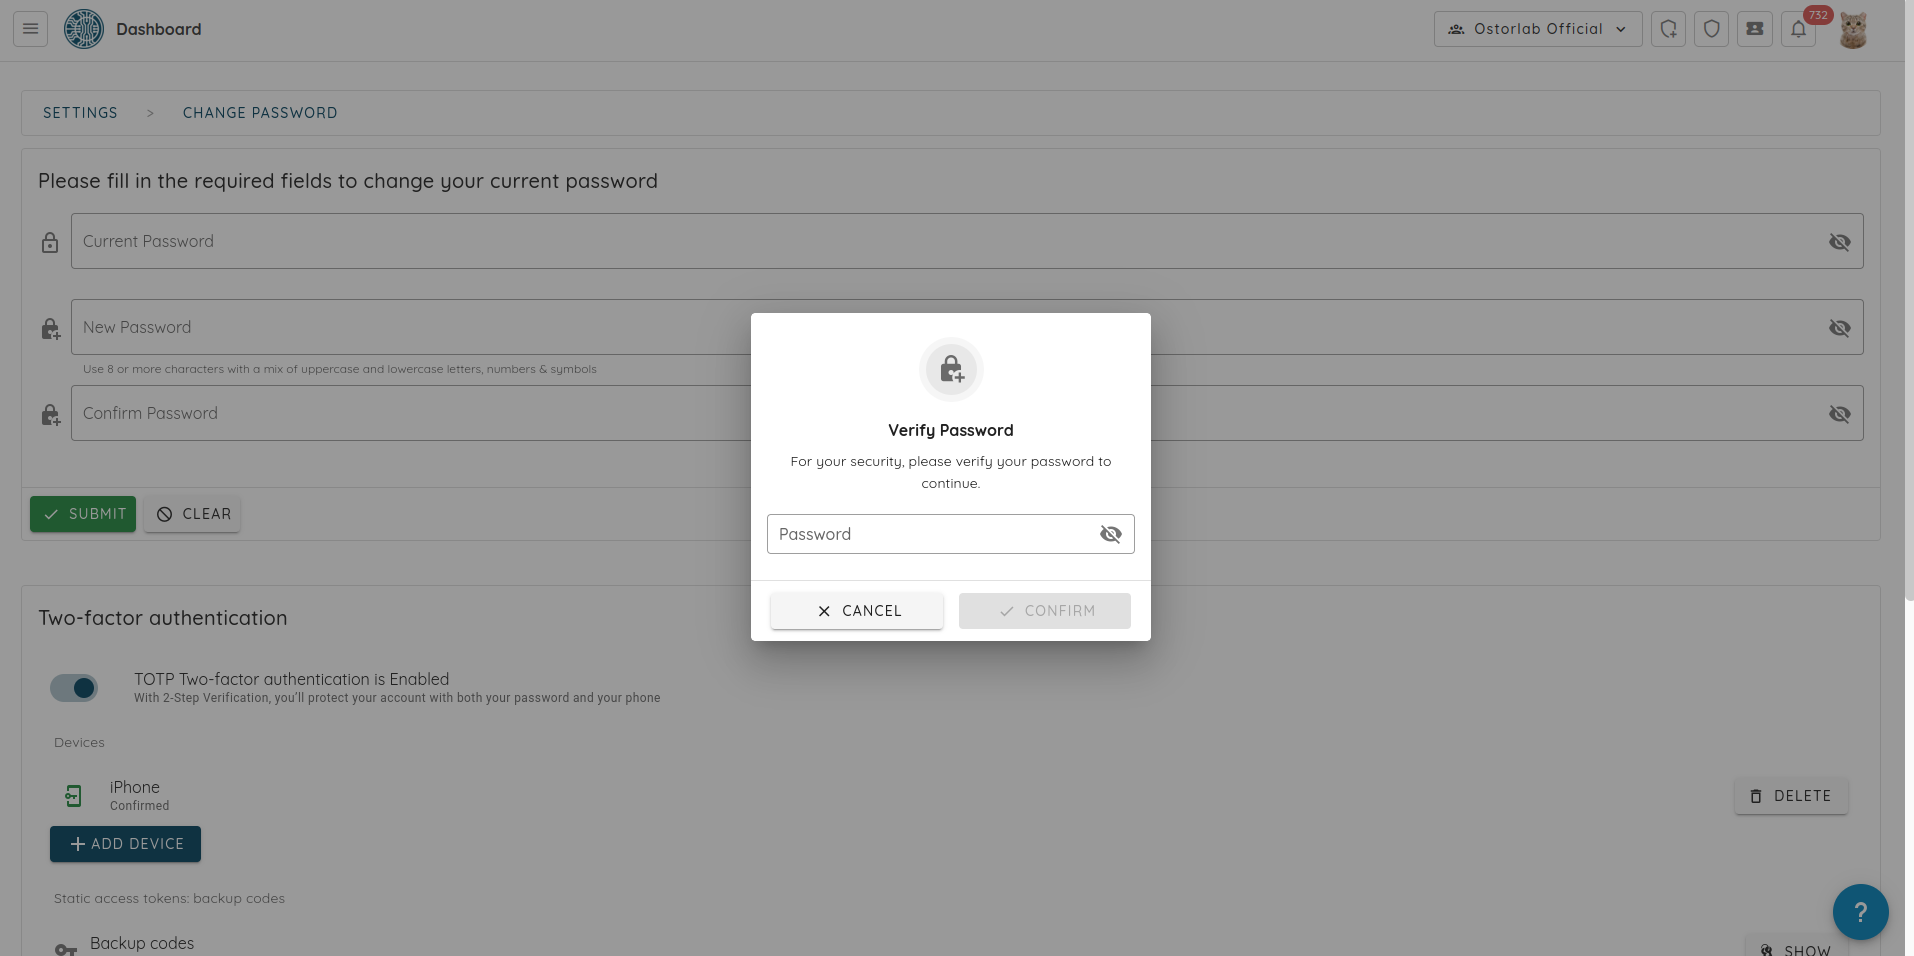
    • 为加强账户安全,用户在更改双因素身份验证(Two-Factor Authentication)设置之前,现在需要先验证密码。这一额外步骤为您的账户增加了一层保护。
      密码验证
      更改 2FA 设置时的密码验证

    🎨 用户界面改进

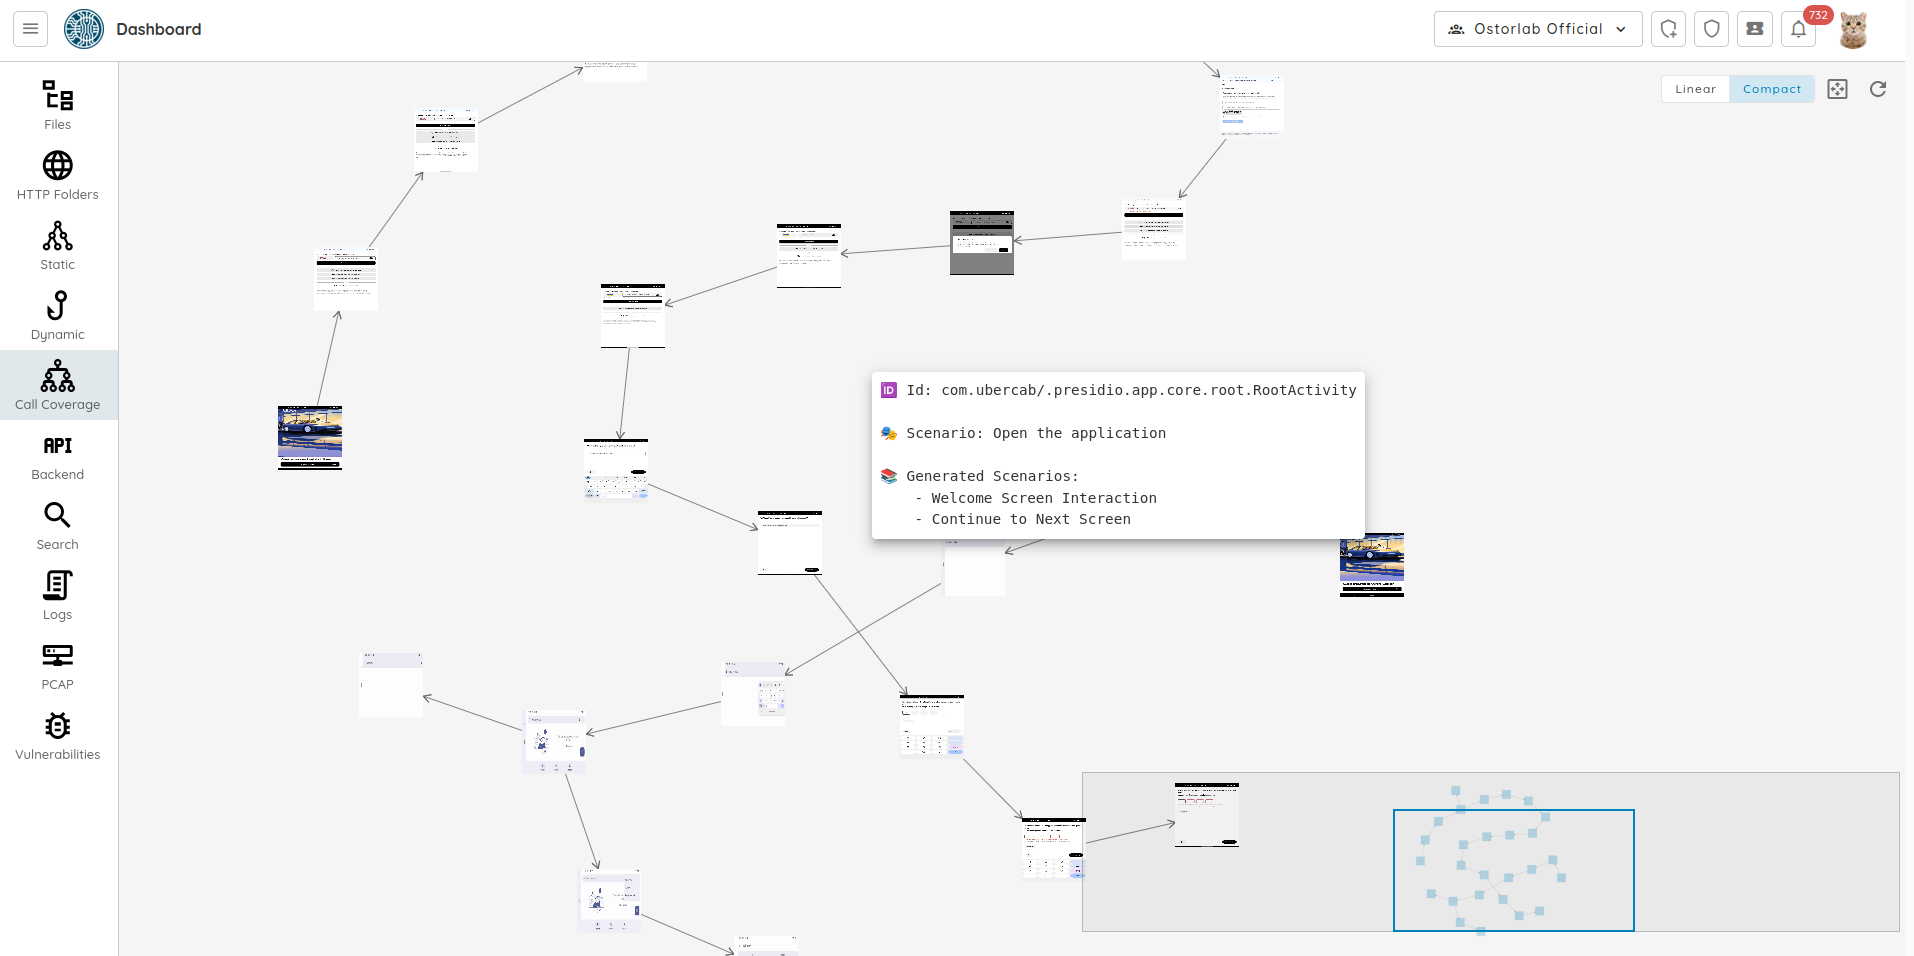
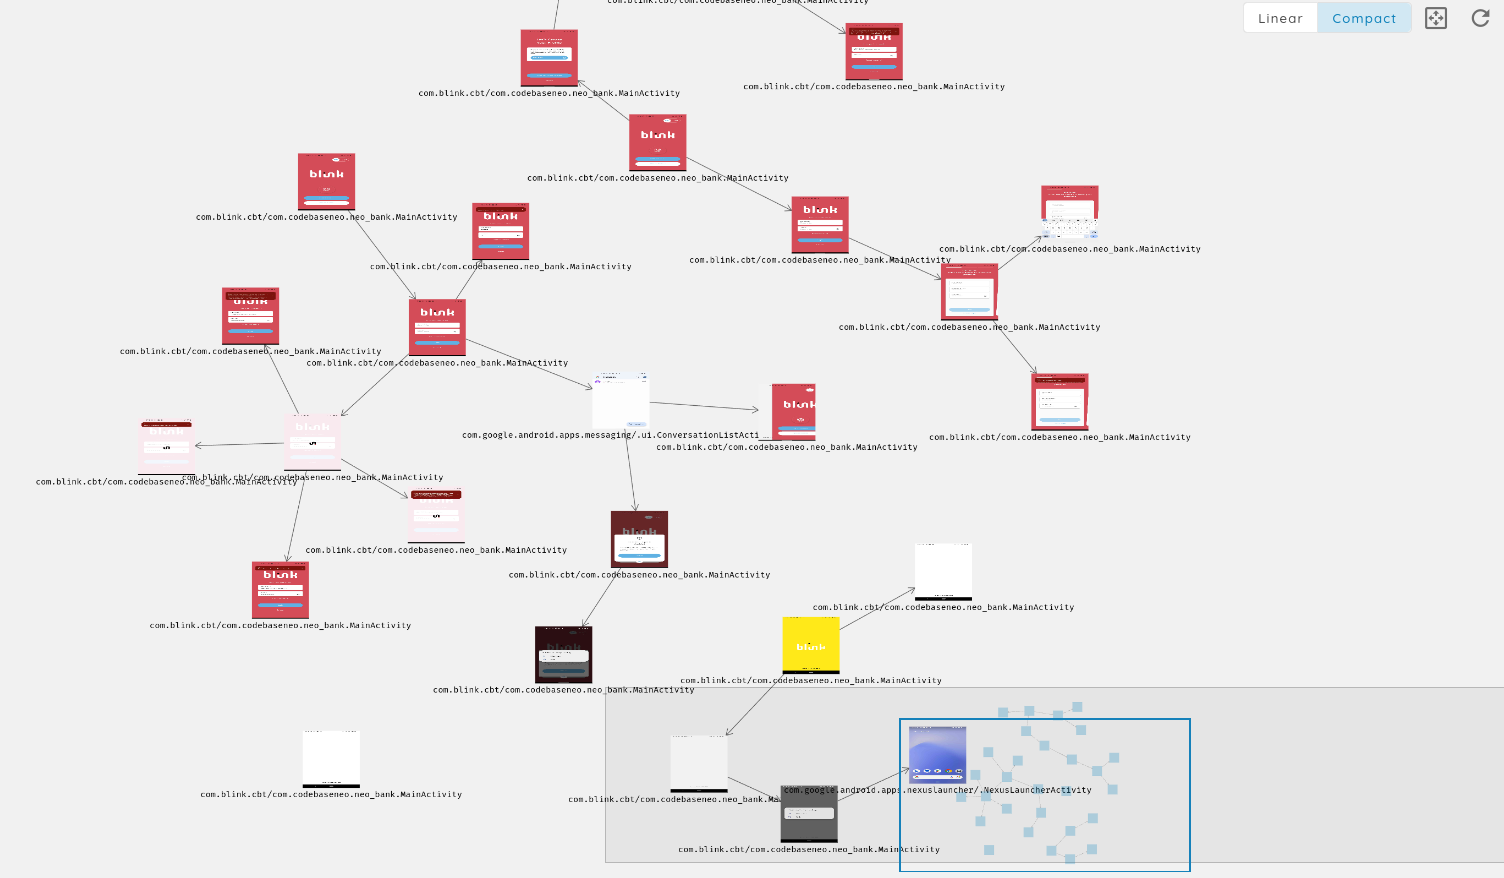
    • 我们重新设计了 Call Coverage 界面,提升了易用性。在紧凑模式下,动态分析场景现在 仅在鼠标悬停时显示,带来更清爽、更简洁的用户体验。
      Call Coverage
      Call Coverage 场景
  8. 最新版本:高级 XSS 防护、CircleCI 增强与界面升级

    了解我们的最新版本:前沿的 XSS 检测、更简洁的 CircleCI 工作流、精致的界面改进,以及与 Codecov 和 UV 的可靠安全集成,旨在助力并保护您的数字体验。

    Agent XSS 🛡️

    • 增强的 XSS 检测:改进了 XSS 漏洞的检测能力,并改进了漏洞报告。
    • 错误处理:通过正确捕获和处理浏览器异常,完善了错误管理。

    Agent Reporting Engine 📊

    • 报告功能增强:更新了部署扫描器的文档,并增强了错误处理。
    • 告警系统改进:调整了应用持续监控中应用下载失败告警的触发条件。

    Agent Asteroid 🌌

    • 已知可被利用的漏洞:新增以下 CVE,增强安全追踪能力(CVE-2024-33544、CVE-2024-40725、CVE-2024-6745、CVE-2024-34102、CVE-2024-5315、CVE-2024-31982、CVE-2024-23692、CVE-2024-6387、CVE-2024-36401、CVE-2024-36991、CVE-2024-37032、CVE-2023-52251、CVE-2024-28995、CVE 2024 29973、CVE-2024-4879)。

    CircleCI 集成 🔄

    • 持续集成增强:大幅改进了所有项目的 CircleCI 配置,优化了构建时间,并确保构建结果更加可靠。增强了流水线自动化,加入自动测试和质量检查。

    用户界面改进 🎨

    • 界面改进:对用户界面进行了多项改进,提升了大型组织的控制台性能。

    安全与工作流增强 🔒

    • Codecov 集成:在所有代码仓库中部署了 Codecov 以监控代码覆盖率,确保测试全面、代码质量更高。
    • UV 工作流更新:将开发流水线迁移到 UV,统一了构建流程,并提升了各项目的部署效率。
  9. CocoaPods 供应链漏洞检测、CCPA、SOC2 等更新

    此次更新带来了新的检测能力、新的数据与隐私控制项、平台整体用户体验的改进,以及缺陷修复。

    此次更新带来了新的检测能力、新的数据与隐私控制项、平台整体用户体验的改进,以及缺陷修复。

    🛡️ 检测

    • CocoaPods 供应链漏洞:我们新增了对 CocoaPods 中严重漏洞的检测。其中一个关键 漏洞是 CVE-2024-38368。该漏洞允许 攻击者认领无主的 CocoaPods 软件包并植入恶意代码。其可能造成的大范围危害 极为严重,既会影响个人开发者,也会影响依赖 CocoaPods 进行依赖管理的大型组织。 我们在近期的文章中深入分析了该漏洞。
    • CVE_2024_2194:我们新增了对 WordPress 的 WP Statistics 插件的检测, 该插件在 14.5 及之前的所有版本中,均存在通过 URL 搜索参数触发的存储型跨站脚本漏洞。
    • 不安全的加密模式:我们进行了修复,改进了用于检测不安全加密模式(Insecure Crypto Mode)的规则。

    🤝 合规

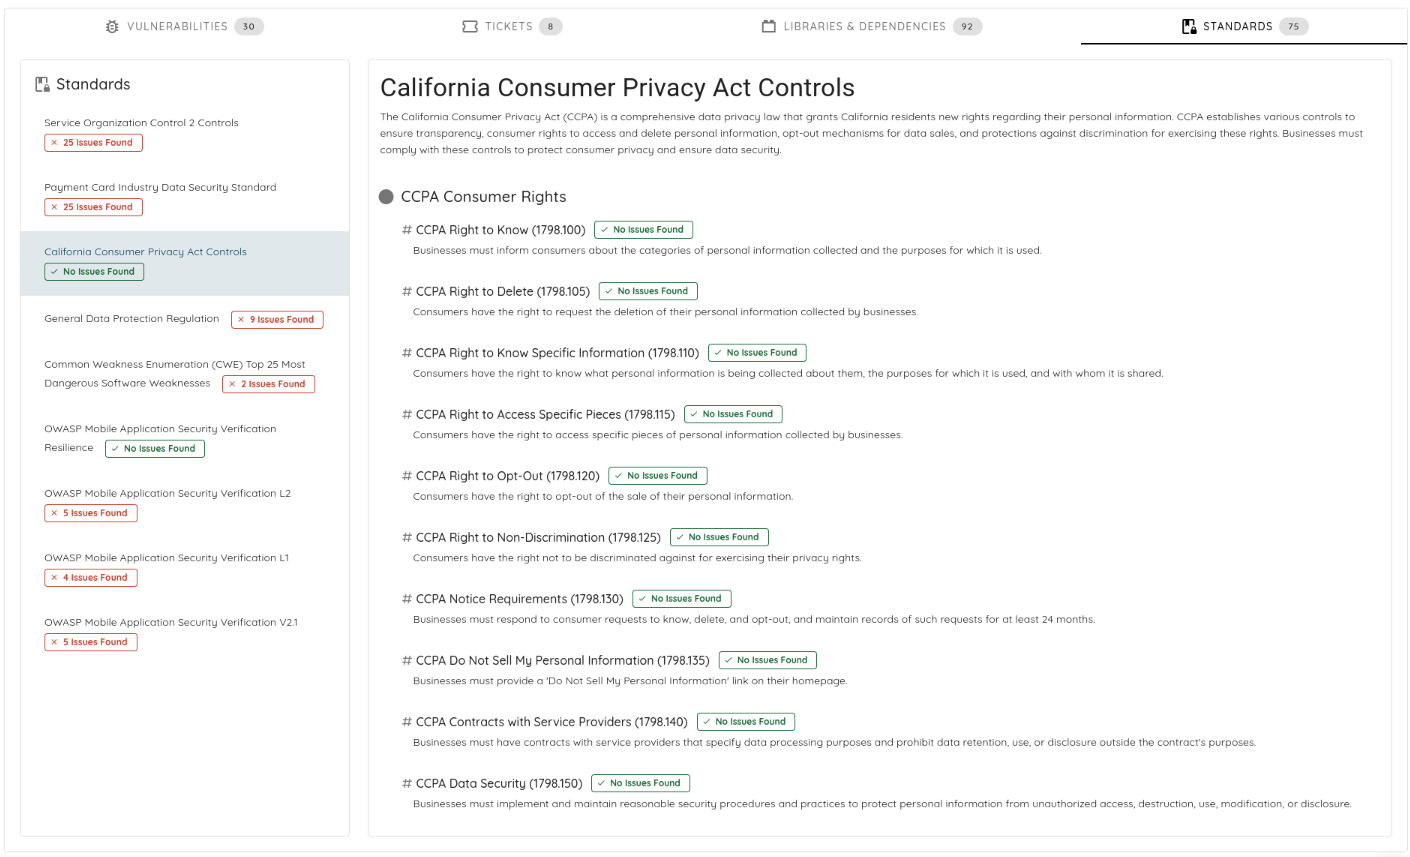
    • 《加州消费者隐私法案》控制项:新增对《加州消费者隐私法案》(CCPA)的支持。这是一部 全面的数据隐私法律,赋予加州居民关于其个人信息的新权利。 要检查您的应用是否符合 CCPA,请点击某次扫描,向下滚动,然后点击“Standards”标签页。
      《加州消费者隐私法案》控制项
      CCPA 标准报告
    • 隐私安全发现:新增对隐私问题的报告支持,例如未经同意以不安全方式收集用户崩溃 日志、不当使用通讯录数据、未声明地收集用户健康信息等。

    🙂 用户体验

    • 搜索历史:现在,每次在页面之间切换或在同一页面中 前进/后退时,搜索栏都会保留搜索历史。
      搜索历史
      全平台的搜索历史

    🕸️ 攻击面

    • 批量操作:我们新增了直接从攻击面(Attack Surface)运行批量操作(自动化规则)的支持。
      批量操作
      攻击面中的批量操作
  10. 缺陷修复、检测与攻击面改进

    此次更新带来了缺陷修复、检测改进和攻击面增强,提供更加顺畅的用户体验。

    此次更新带来了缺陷修复、检测改进和攻击面增强,提供更加顺畅的用户体验。

    🛡️ 扫描

    • 在漏洞详情页面中显示所检测到漏洞的源代码。
      漏洞详情
      所检测到漏洞的源代码

    🛠️ 修复

    • 为攻击面审计员定制了每周邮件,仅包含与其相关的数据。
      每周邮件
      发送给攻击面审计员的每周邮件

    🕸️ 攻击面与资产清单

    • 为资产中的标签新增了自动补全。
      自动补全标签
      资产中标签的自动补全
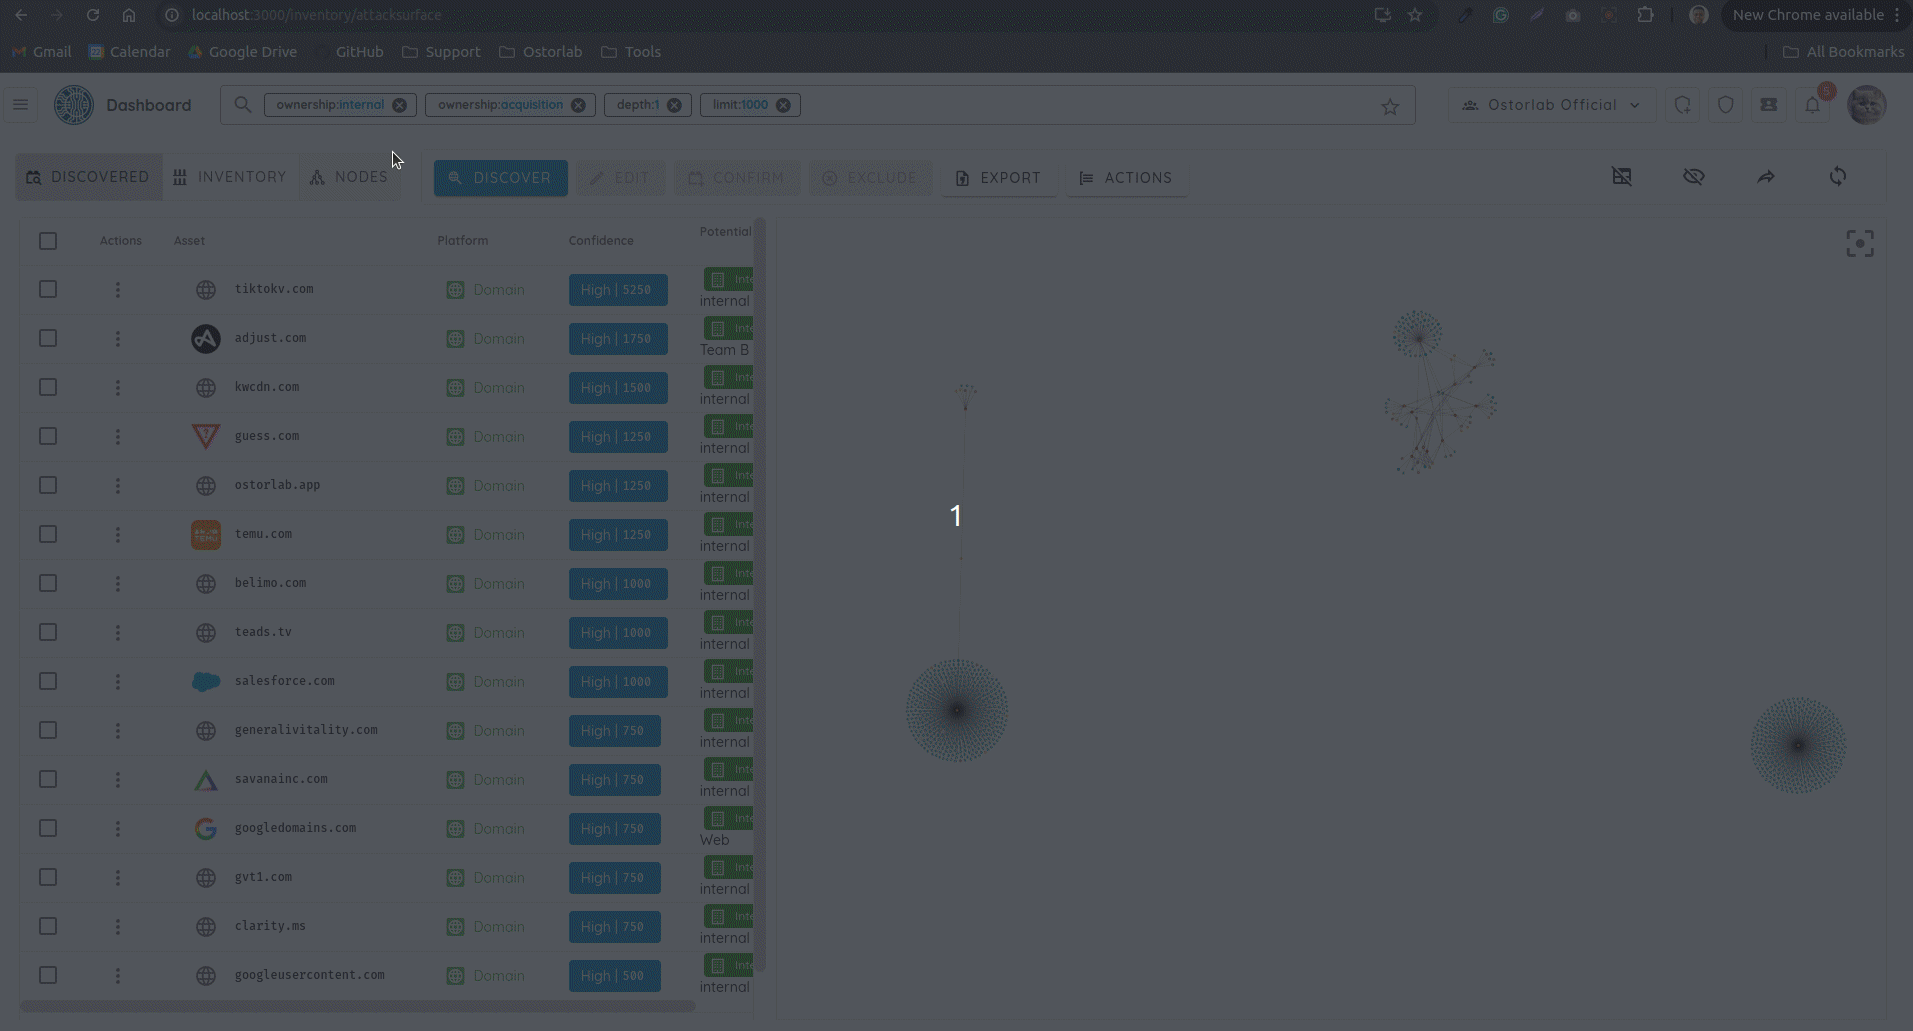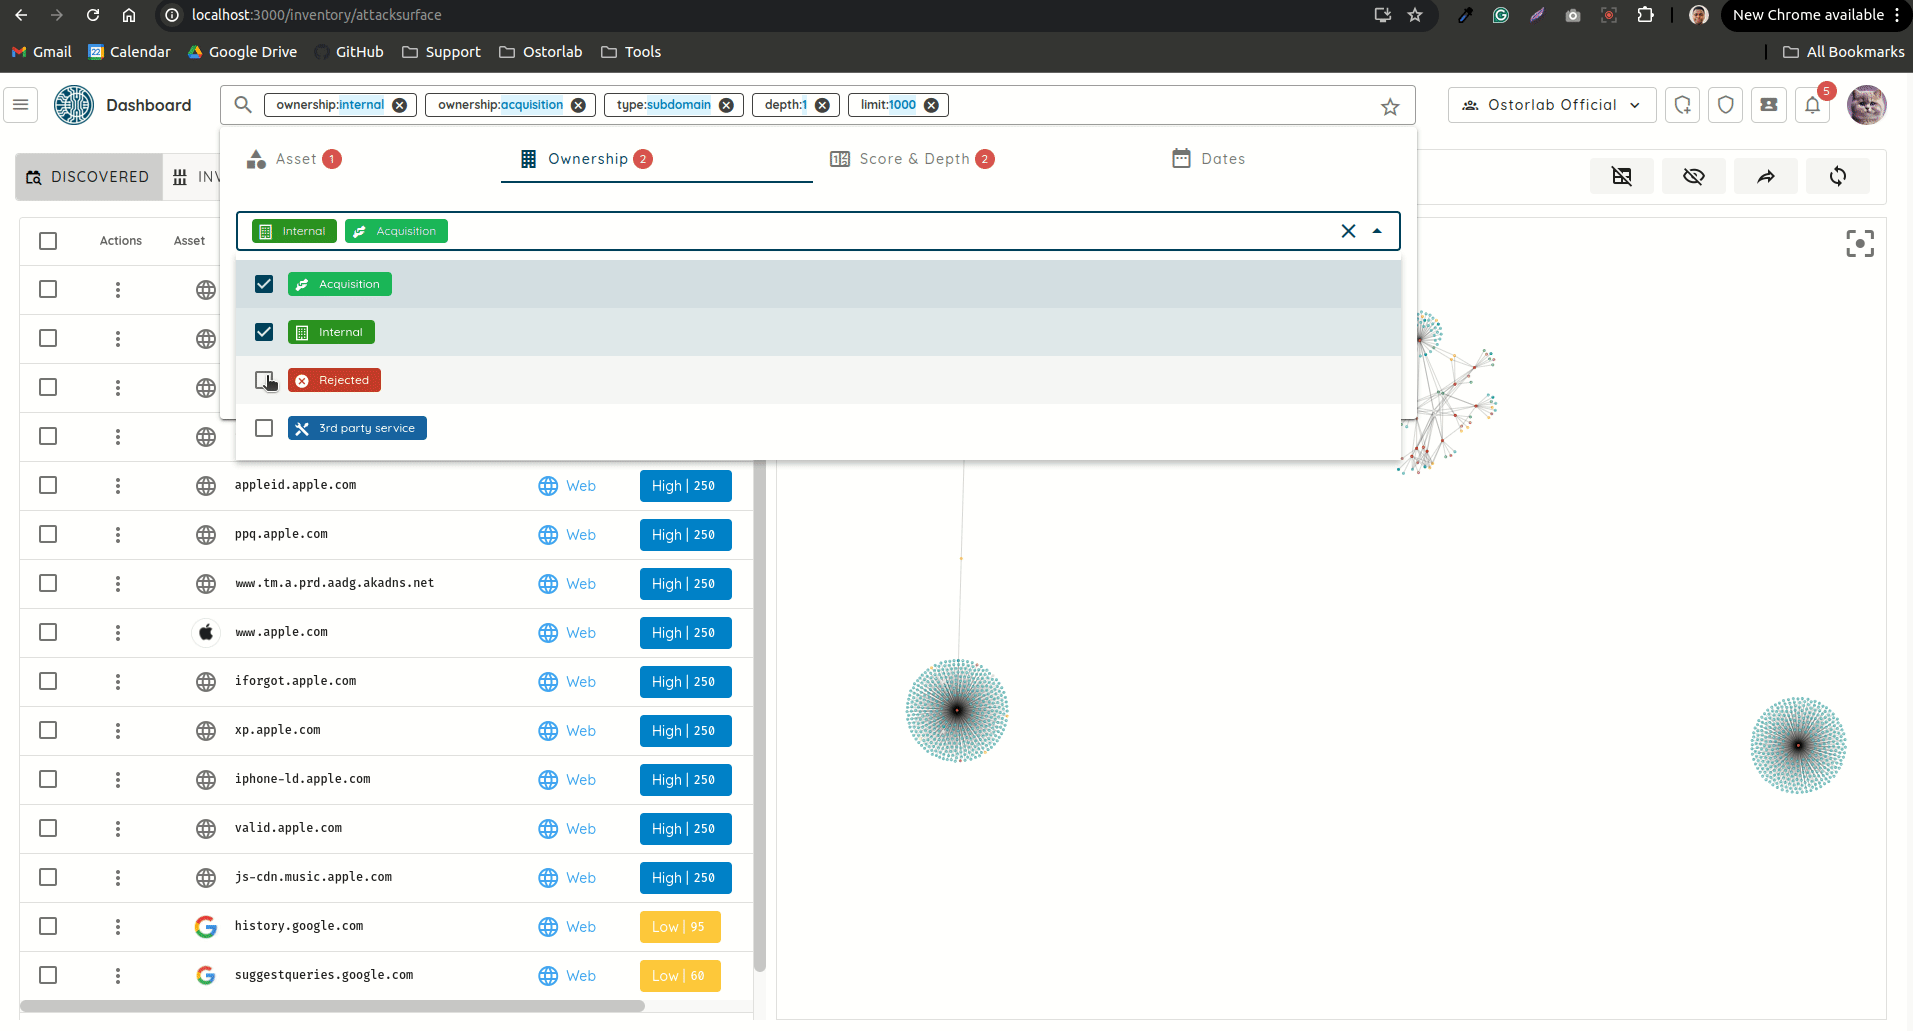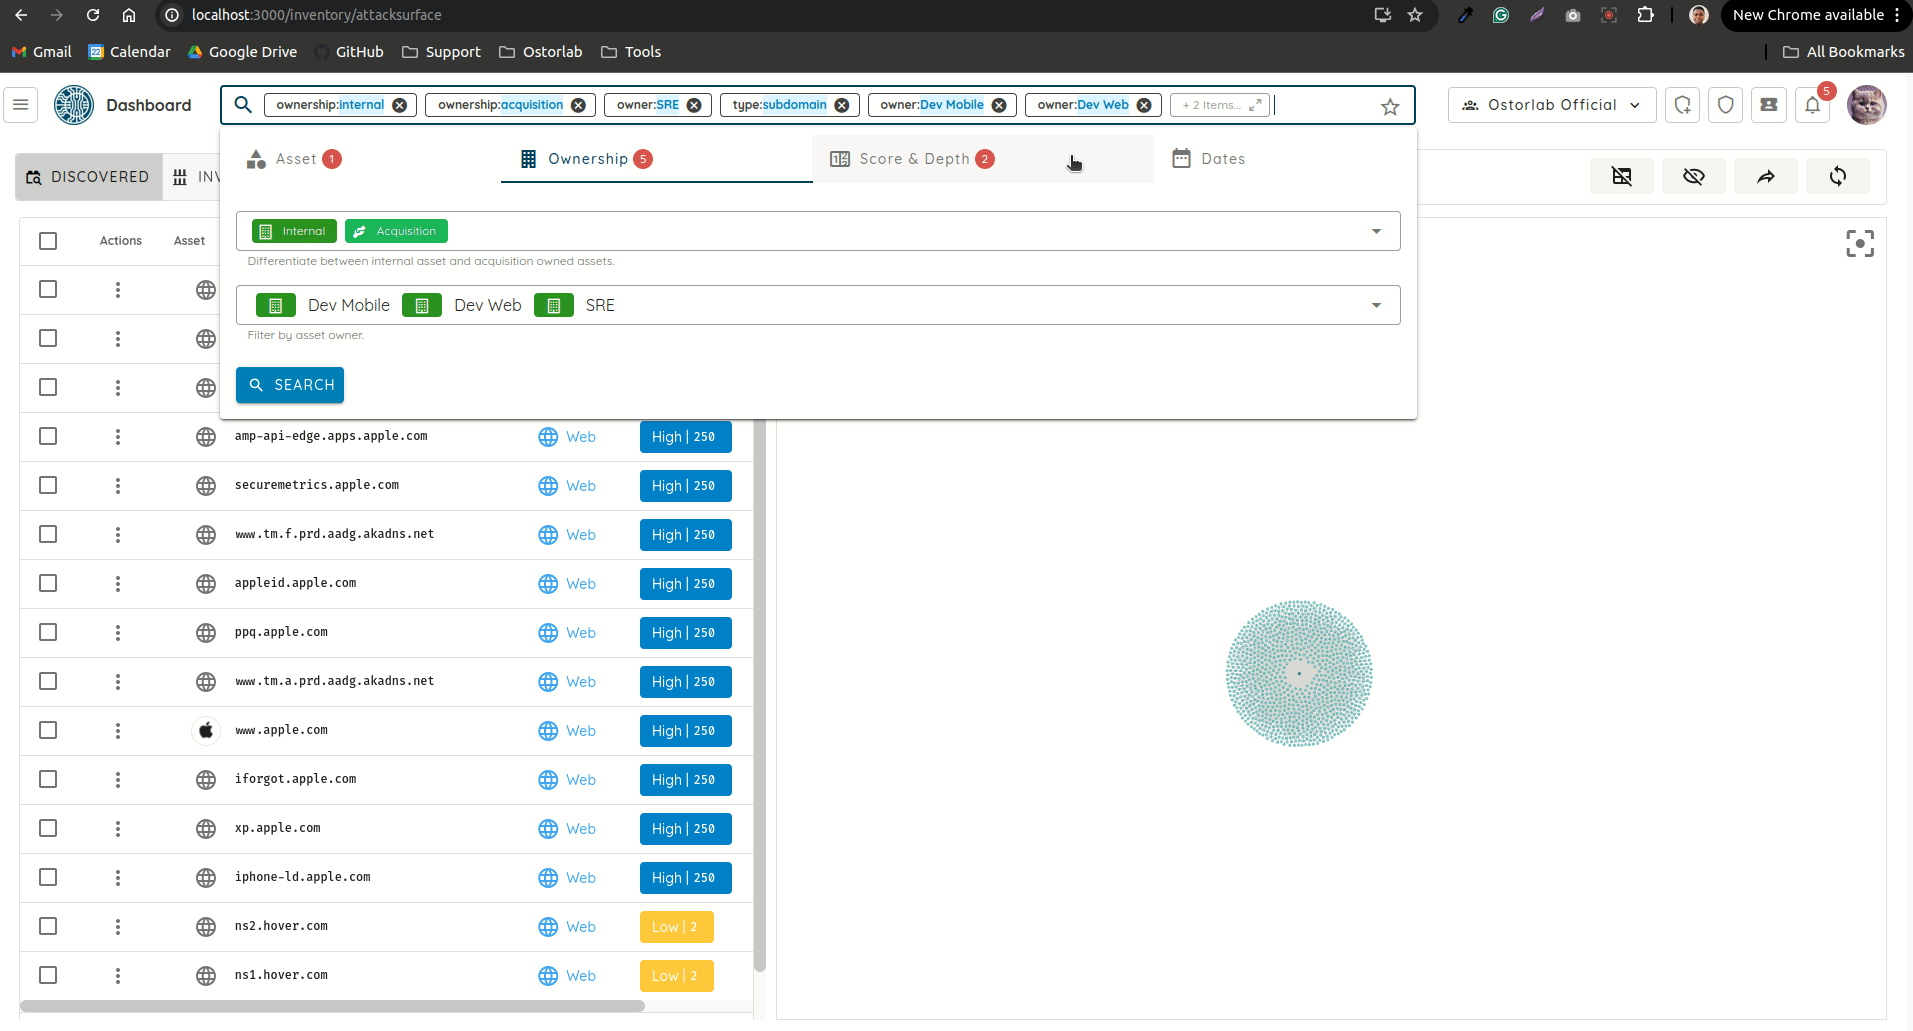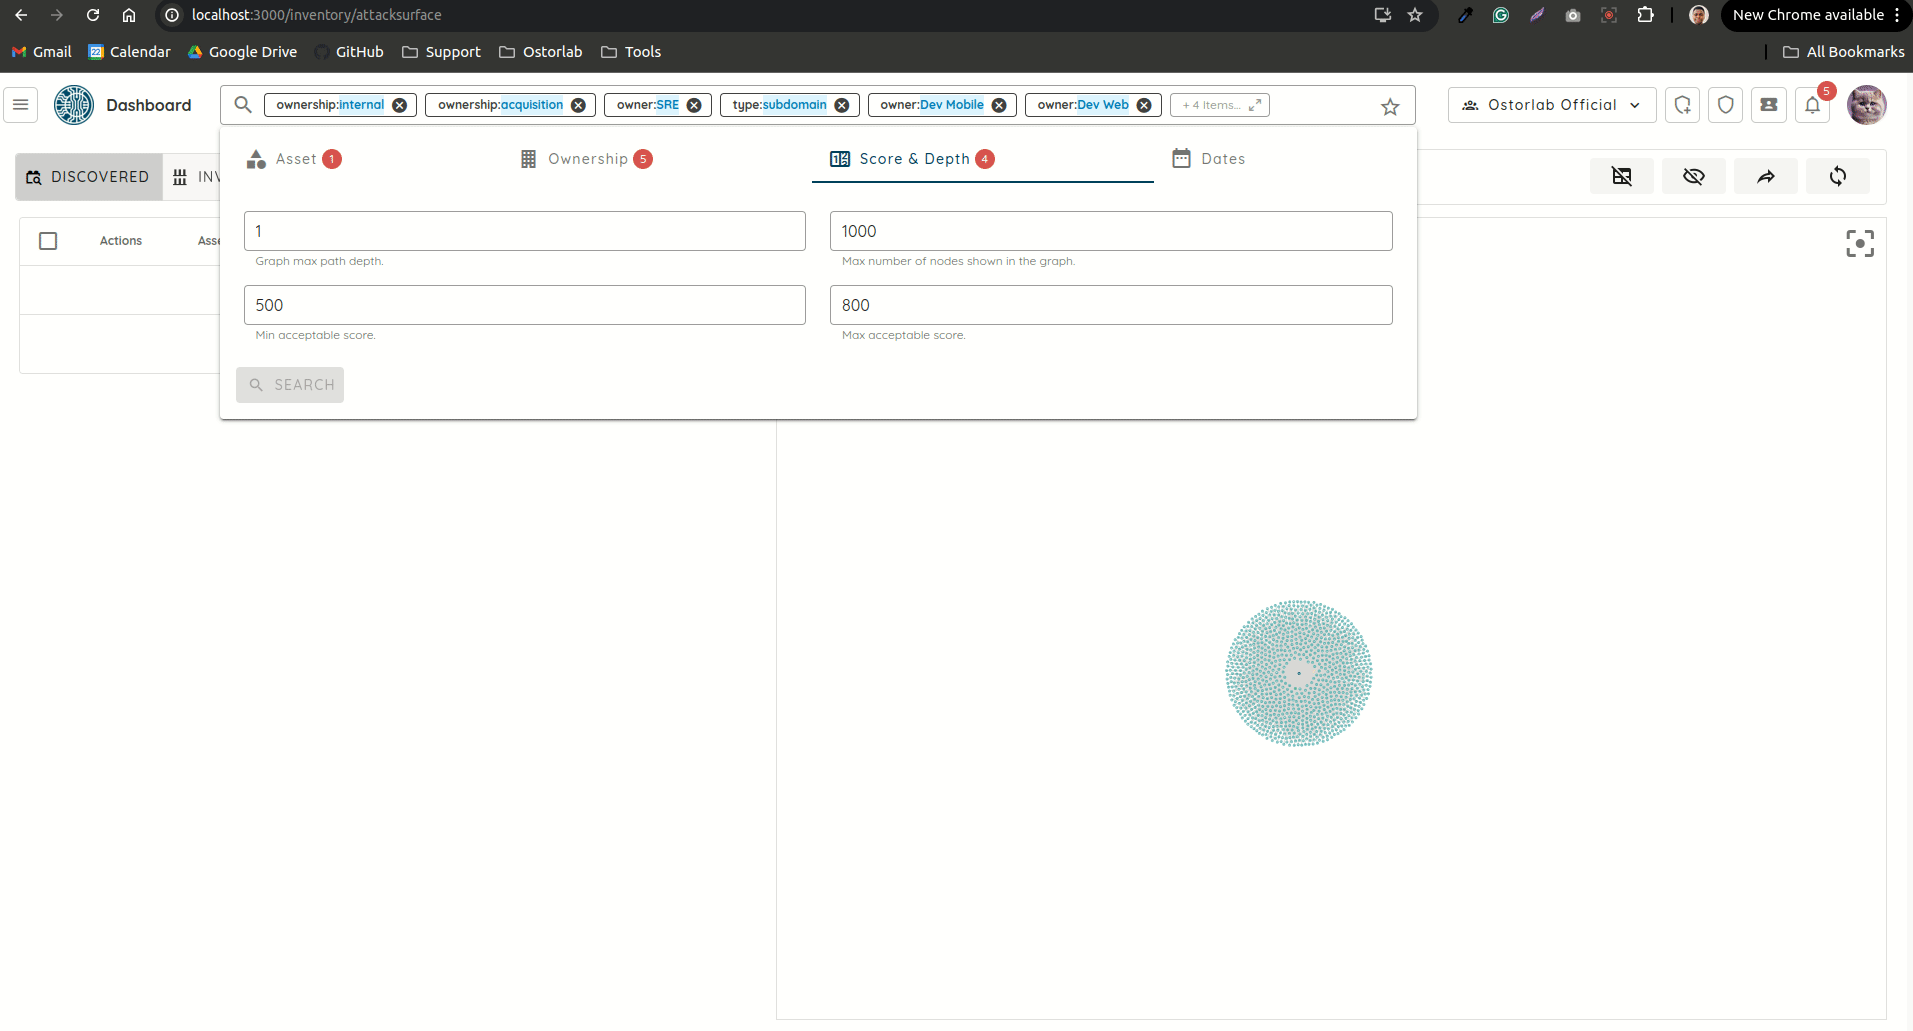
    • 支持按归属类型筛选资产。
      归属类型
      按归属类型筛选资产

    📦 检测

    • 新增对 CVE-2022-24816 的检测:Geoserver 的 JT-JIFFLE 扩展中存在远程代码执行漏洞,远程攻击者可借此执行任意代码。
    • 新增对 CVE-2024-34470 的检测:在 HSC Mailinspector 5.2.17-3 至 v.5.2.18 中发现了一个问题。 /public/loader.php 文件中存在未经身份验证的路径遍历漏洞。path 参数未能正确过滤传入的文件和目录是否属于 webroot,攻击者因此可以读取服务器上的任意文件。

    🐞 缺陷修复

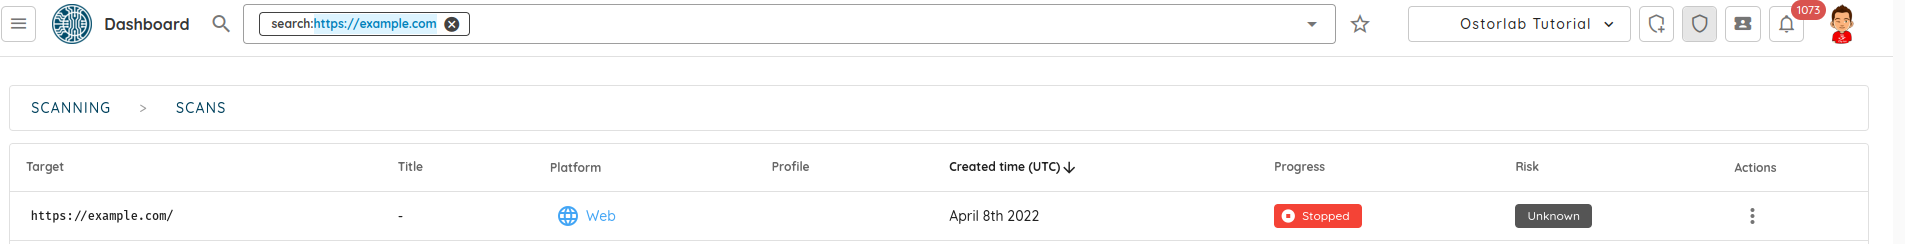
    • 修复了输入中包含 schema 时的搜索功能。
      Schema 搜索
      使用特定 schema 搜索扫描
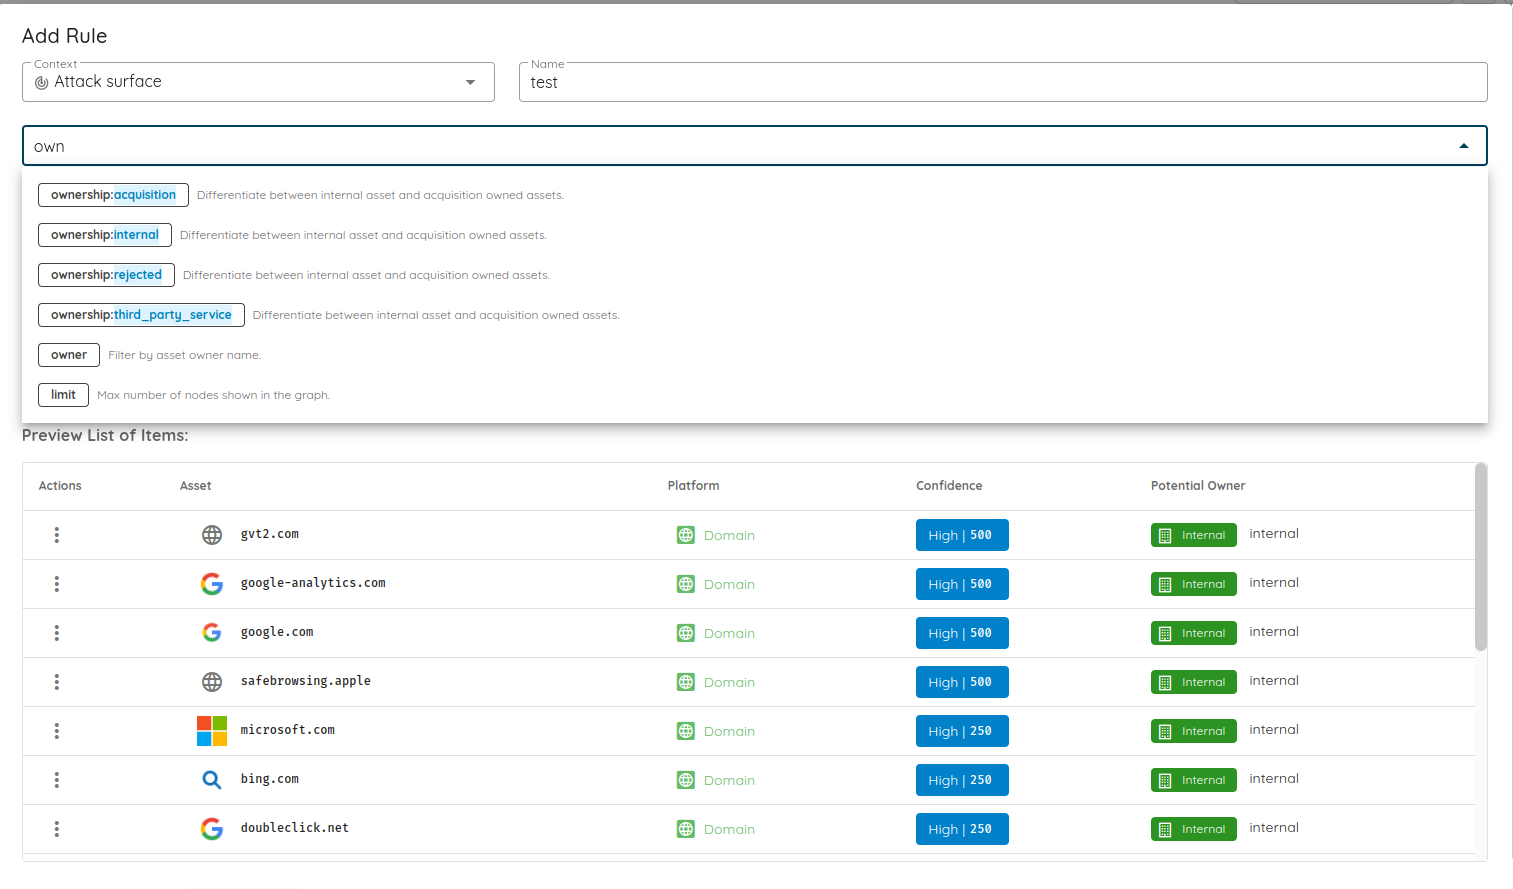
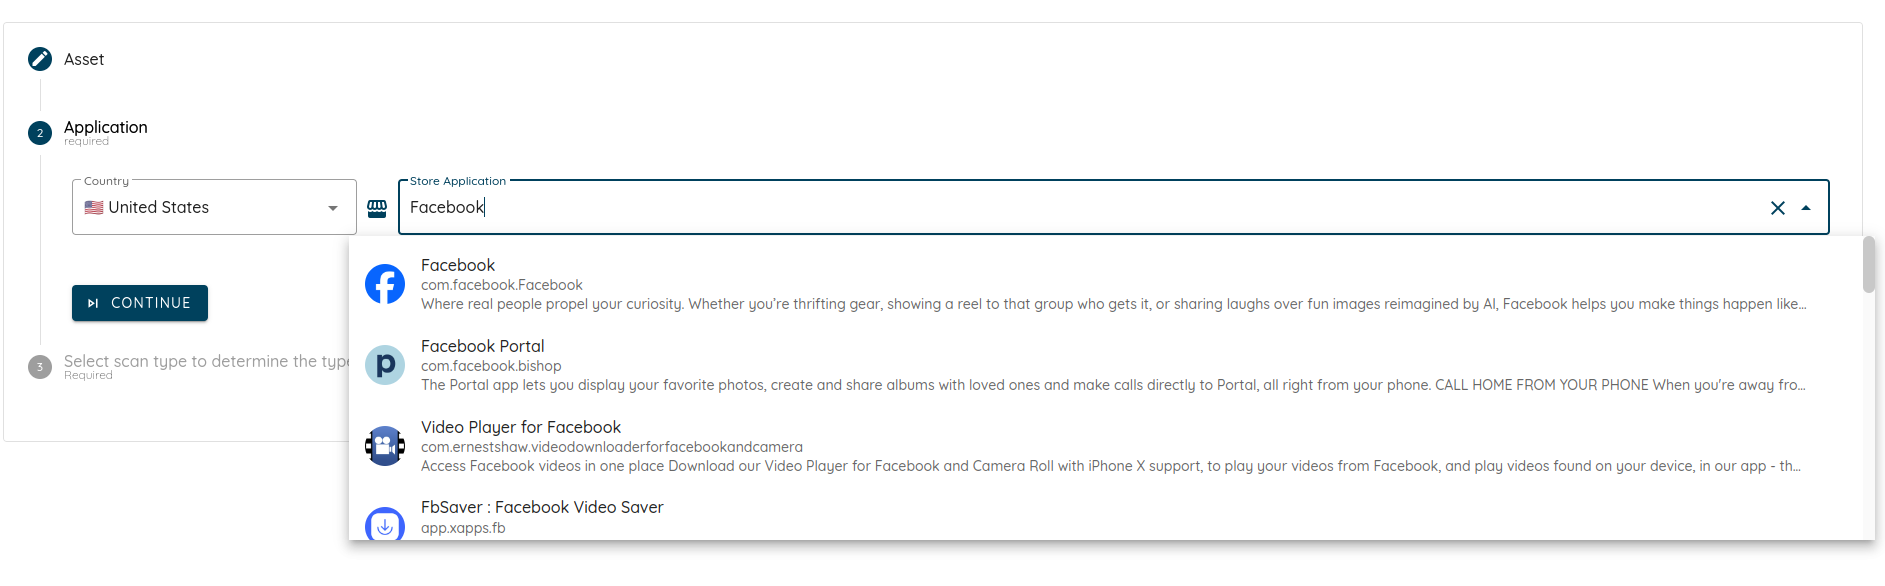
    • 修复了搜索 Facebook 等常见应用时的 iOS 搜索问题。
      iOS 搜索
      搜索 Facebook 等常见应用
    • 修复了生成 PDF 时已排除的值仍出现在图中的问题。
  11. iOS TestFlight 扫描、Slack 集成及其他改进

    此次更新新增了通过 iOS TestFlight 扫描应用、Slack 集成、借助 SBOM 扫描 Web 应用等功能,并带来了其他改进。

    此次更新新增了通过 iOS TestFlight 扫描应用、Slack 集成、借助 SBOM 扫描 Web 应用等功能,并带来了其他改进。

    🛡️ 扫描

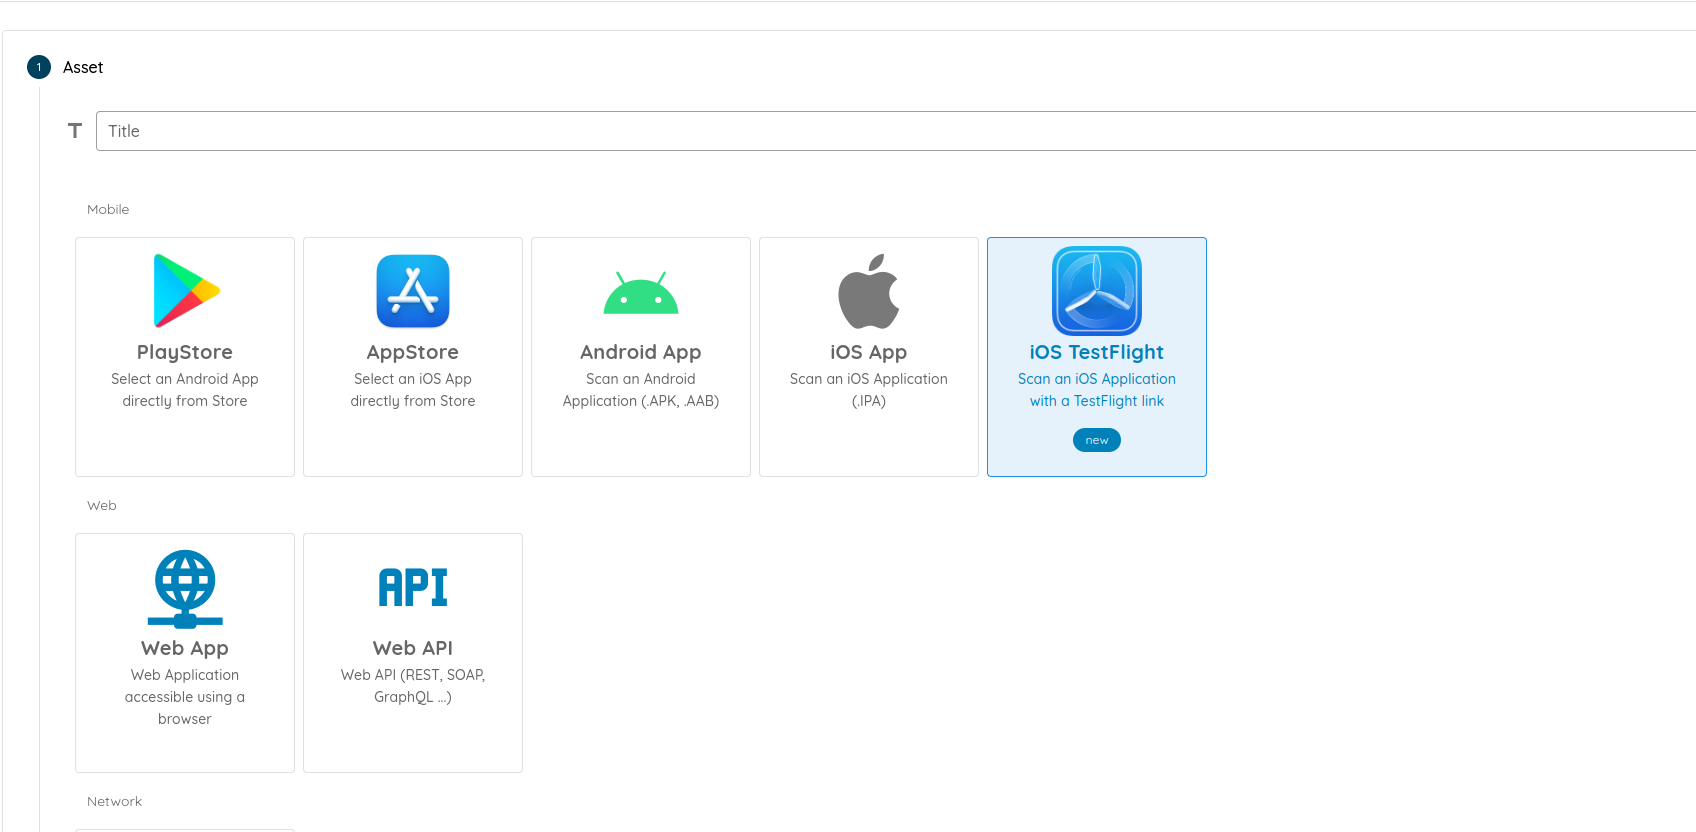
    • 新增对 iOS TestFlight 的支持。
      iOS TestFlight
      支持通过 TestFlight 扫描 iOS 应用
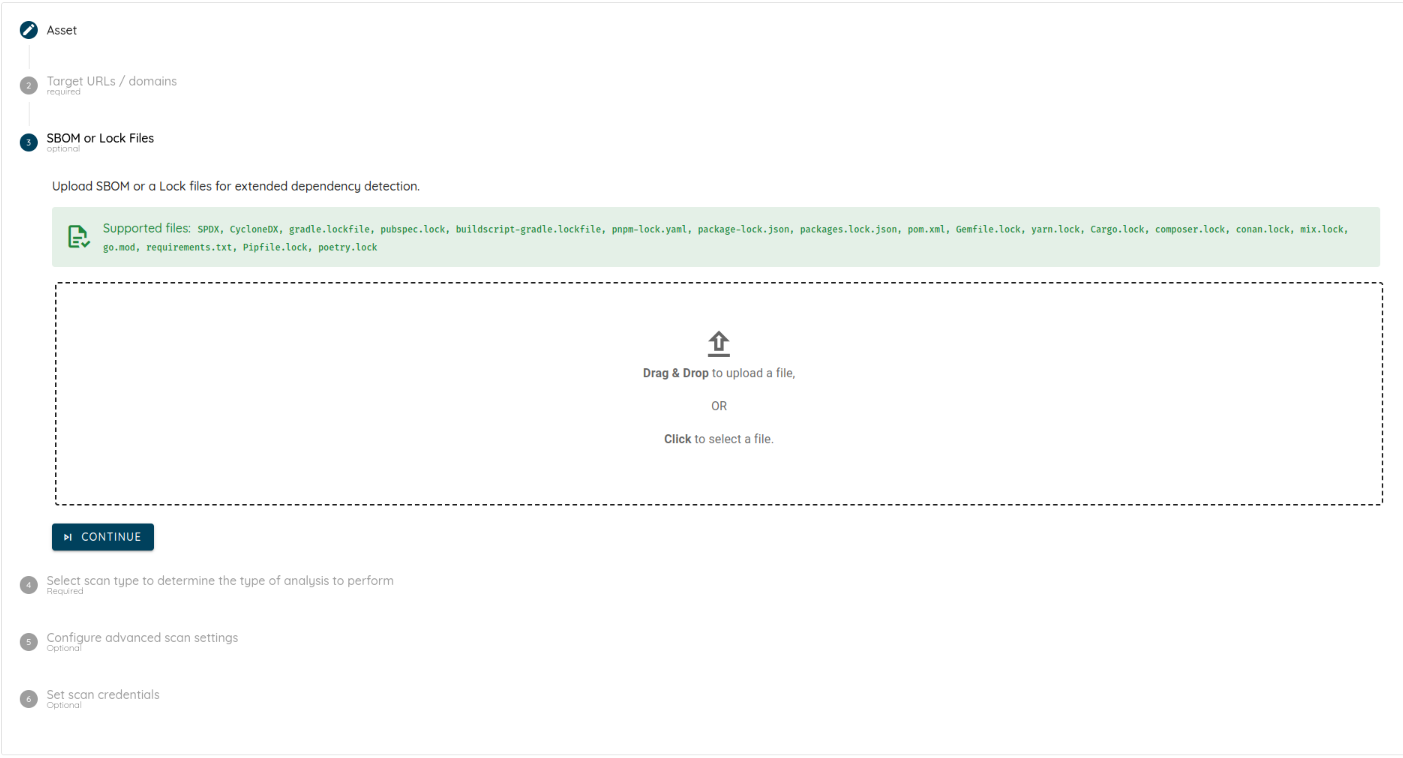
    • Web 扫描新增对 SBOM 的支持,扩展依赖检测范围。
      Web 扫描 SBOM
      可选附带 SBOM 的 Web 扫描

    📄 CI/CD 集成

    • 新增 Slack 集成,用于工单通知。关于如何配置该集成,请参阅文档。
      Slack 集成

    🛠️ 修复

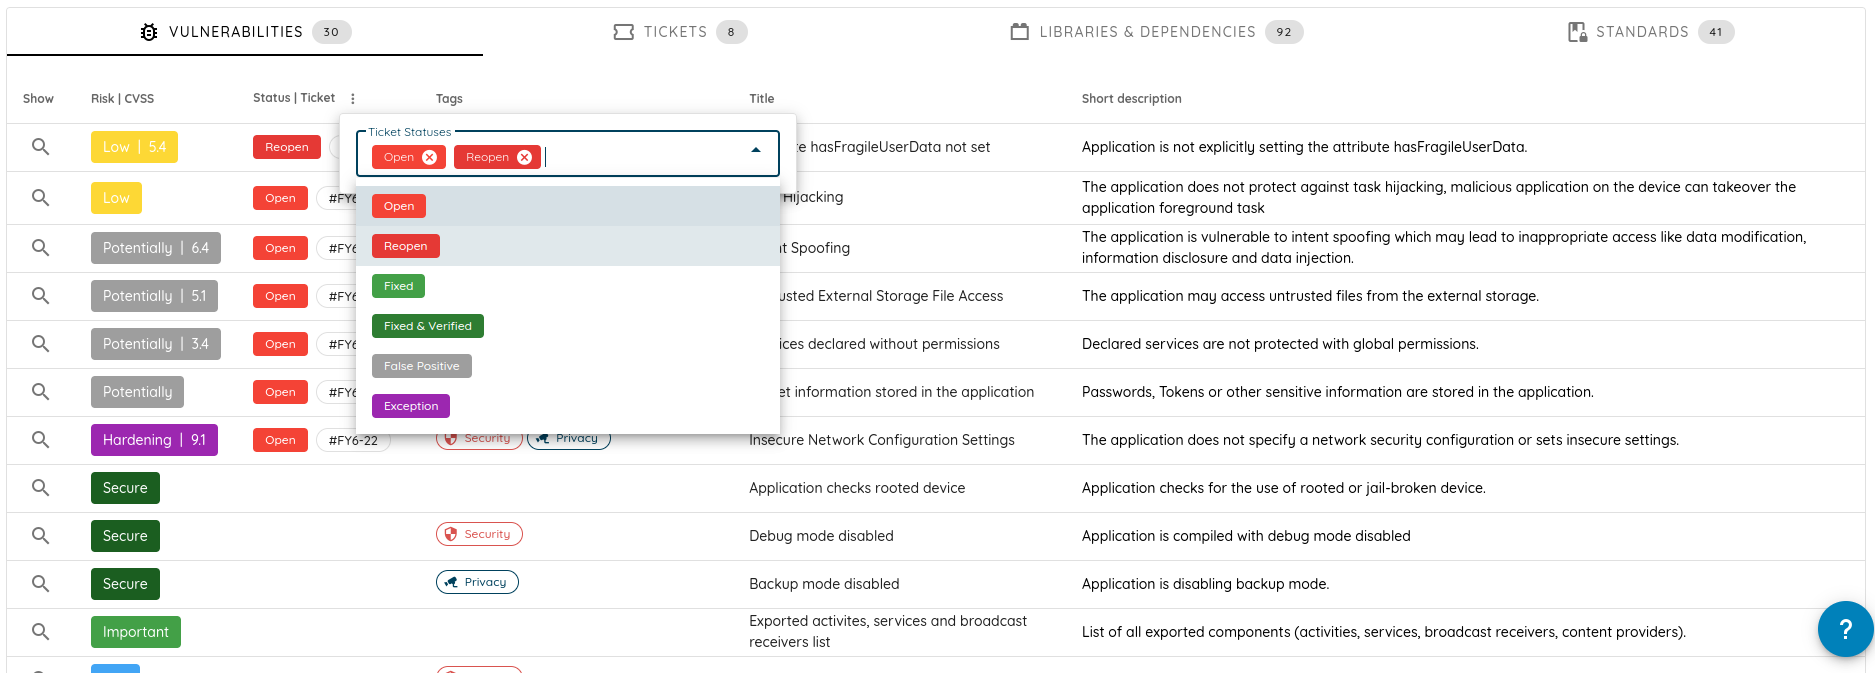
    • 在扫描页面中显示与漏洞关联的工单,并支持按风险评级筛选工单。
      漏洞工单
      漏洞及其关联工单列表
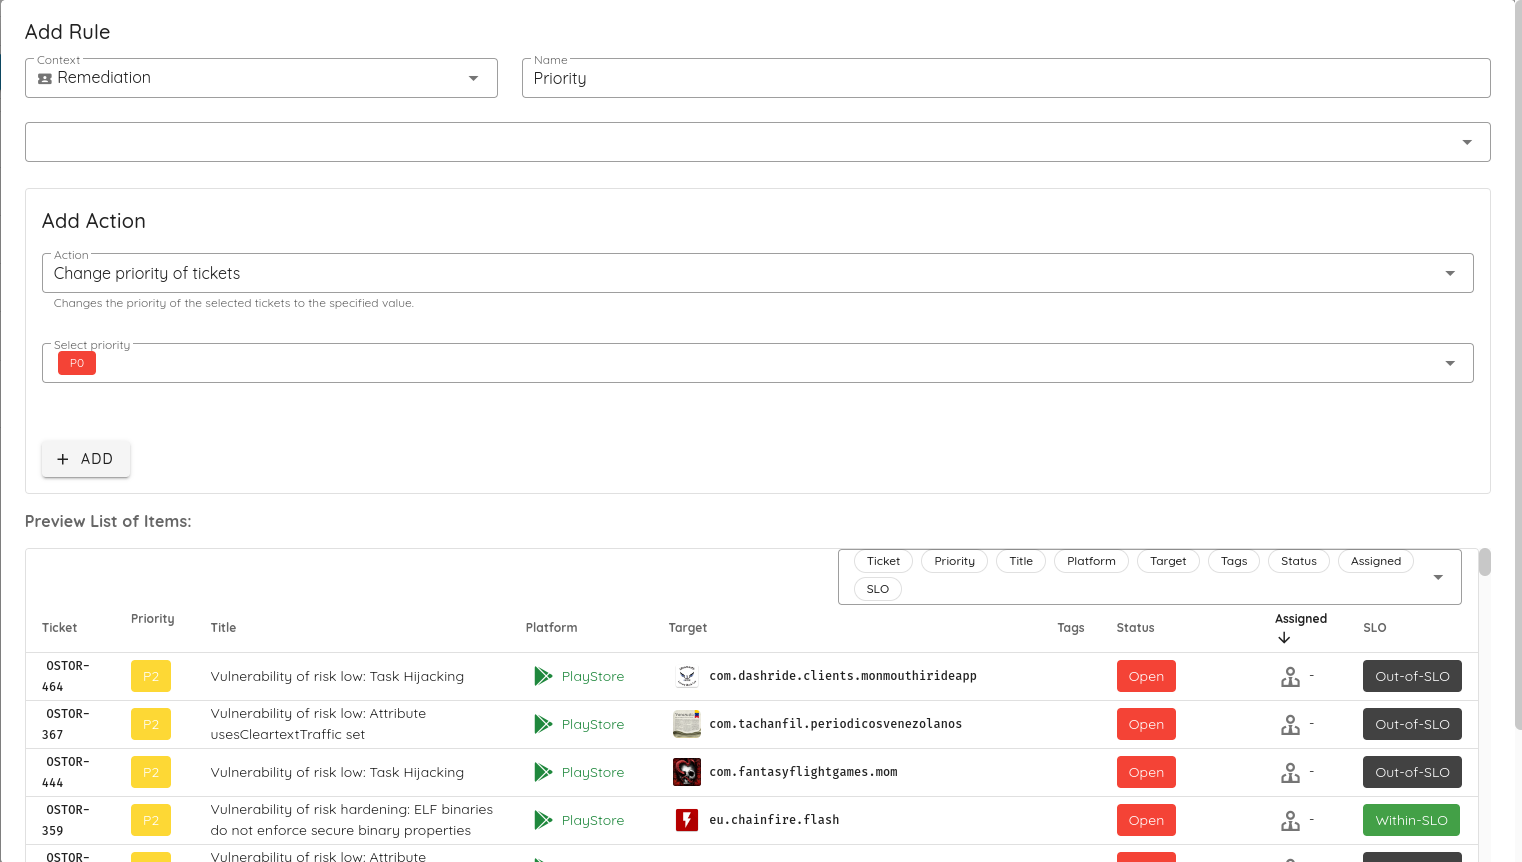
    • 新增支持配置自动化规则,将所选工单的优先级更改为指定值。
      自动化规则 - 工单优先级
      用于更改工单优先级的自动化规则
    • 在 Jira 集成报告中新增工单链接。

    📦 检测

    • 改进了对 Amazon 密钥的检测。
    • 新增对 CVE-2024-24919、CVE-2024-23917、CVE-2024-27348、CVE-2024-4956、CVE-2021-40655、 CVE-2024-29895、CVE-2024-4956 和 CVE-2023-43208 的检测。

    🐞 缺陷修复与改进

    • 扫描页面的加载时间缩短了 93% 以上。
  12. 集成、动态分析改进以及对新标准的支持

    此次更新新增了多项 CI/CD 流水线集成,改进了动态跟踪的拦截与分析,支持 MASVS v2.0.0 标准,并修复了大量缺陷。

    此次更新新增了多项 CI/CD 流水线集成,改进了动态跟踪的拦截与分析,支持 MASVS 标准,并修复了大量缺陷。

    📄 CI/CD 集成

    • 新增 TeamCity CI/CD 流水线集成,实现自动化扫描。
      TeamCity 集成
    • 新增 GoCD 构建流程集成。
      GoCD 集成

    🤖 动态跟踪的拦截与分析

    • 新增提取 Objective-C 方法的 Dictionary 参数,从而改进对不安全数据存储等众多漏洞的检测。
    • 新增对 Objective-C 静态方法动态插桩的支持,改进了 250 多条规则的检测效果。
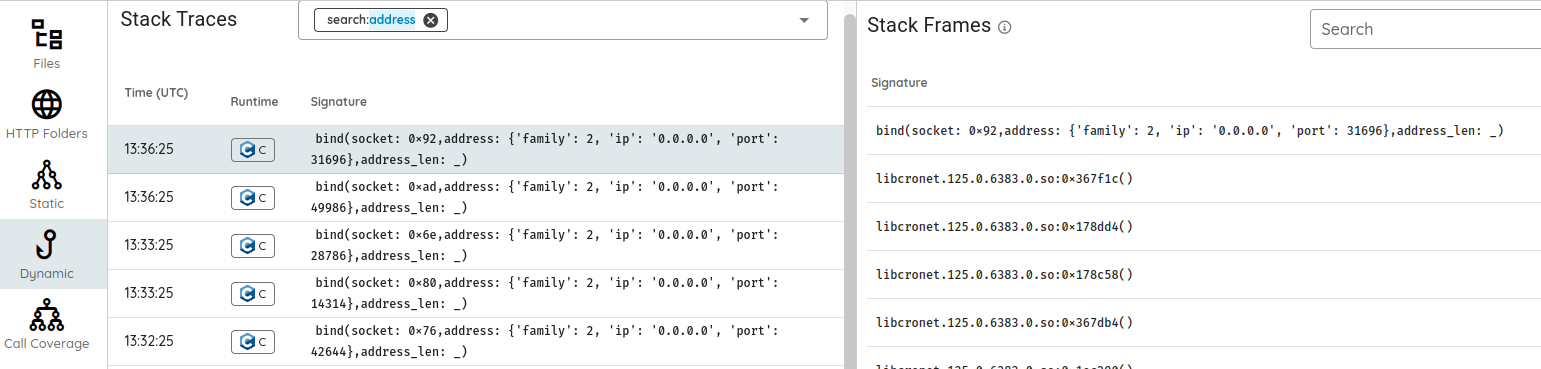
    • 新增对 sockaddr C 结构体的提取与分析,以获取 IP 地址和端口。

    sockaddr 提取

    📑 MASVS v2.0.0 标准

    • MASV 2.0 已发布,Ostorlab 已提供支持 :+1:

    OWASP MASVS-v2

    🛠️ 修复

    • 为工单新增了截止日期字段,并可在该期限过后重新打开所有 exception 工单。
    • 在扫描 API 中新增了 finished time 字段。

    🐞 其他与缺陷修复

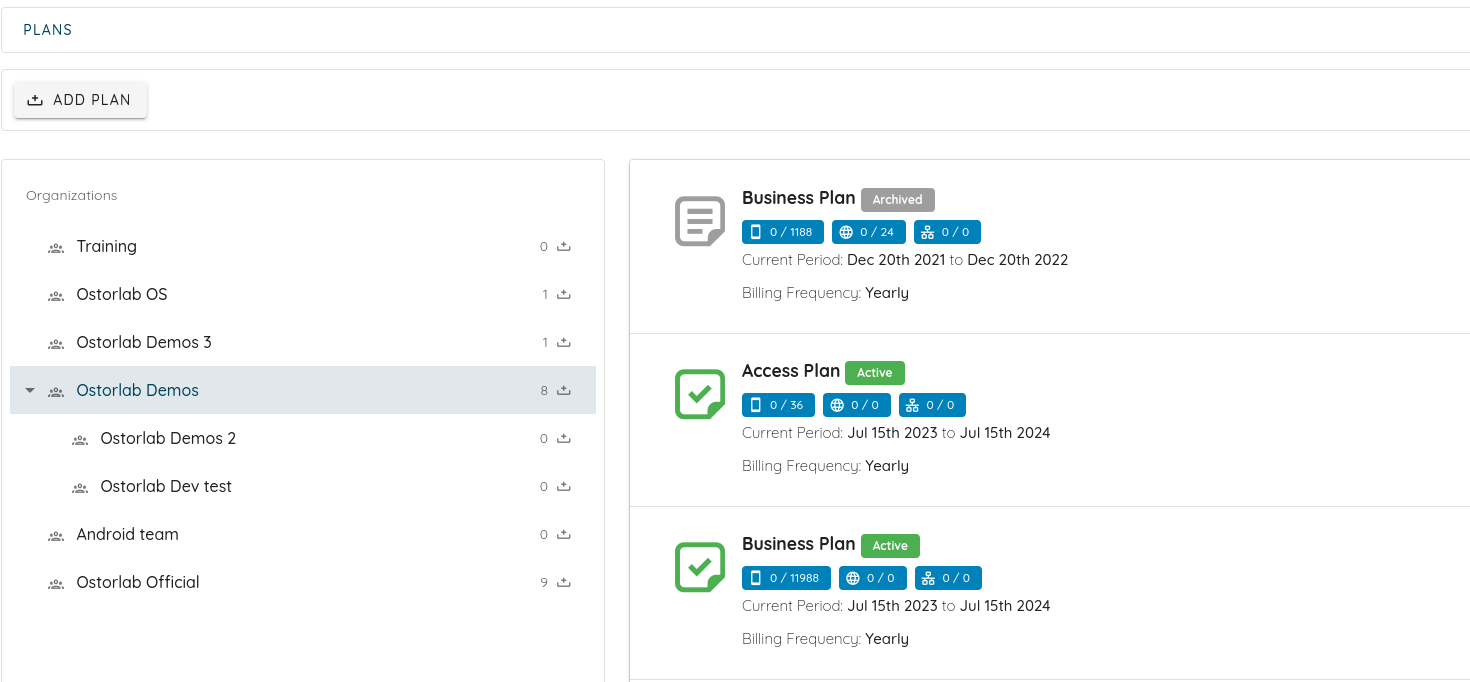
    • 修复了套餐页面中组织的树状展示。
      组织树
    • 修复了社交账号登录时的用户名冲突。
  13. 发现隐藏的 Web 路径、检测 libwebp 漏洞以及新的 CVE 检测

    此次更新新增了隐藏 Web 路径的发现、libwebp 漏洞的检测以及新的 CVE 检测。

    此次更新新增了隐藏 Web 路径的发现、libwebp 漏洞的检测以及新的 CVE 检测。

    🤖 开源

    OXO 1.0 版本正式发布。它的速度提升了 10 倍,支持 ARM64 架构,并带来了多项增强能力,例如扫描多个资产,以及更简单而强大的 CLI。

    • 启动扫描的速度提升 10 倍:在以前的版本中,启动一次扫描需要将近 3 分钟。使用 OXO v1,速度提升了 10 倍,仅需 16.5 秒即可启动扫描。
    • 独立二进制文件:OXO 现在提供适用于 macOS、Linux 和 Windows 的独立二进制文件。
    • Agent 支持 macOS 和 ARM64 架构:如果您是使用 ARM64 处理器的 macOS 用户,我们有好消息告诉您!OXO 现在可以原生支持 ARM64 Agent。
    • 扫描资产清单文件:OXO 新增使用 YAML 资产定义文件扫描多个资产的功能。您可以同时扫描大量不同类型的资产。
    • 更友好的 CLI:从 OXO 1 版本起,运行扫描时可以用简洁的方式指定 Agent 键名。您可以使用 <org>@<name> 简写格式,而无需使用完整的 Agent 键名。
    • 全新文档网站:OXO 现在拥有专门的文档网站,包含丰富的教程和大量示例。
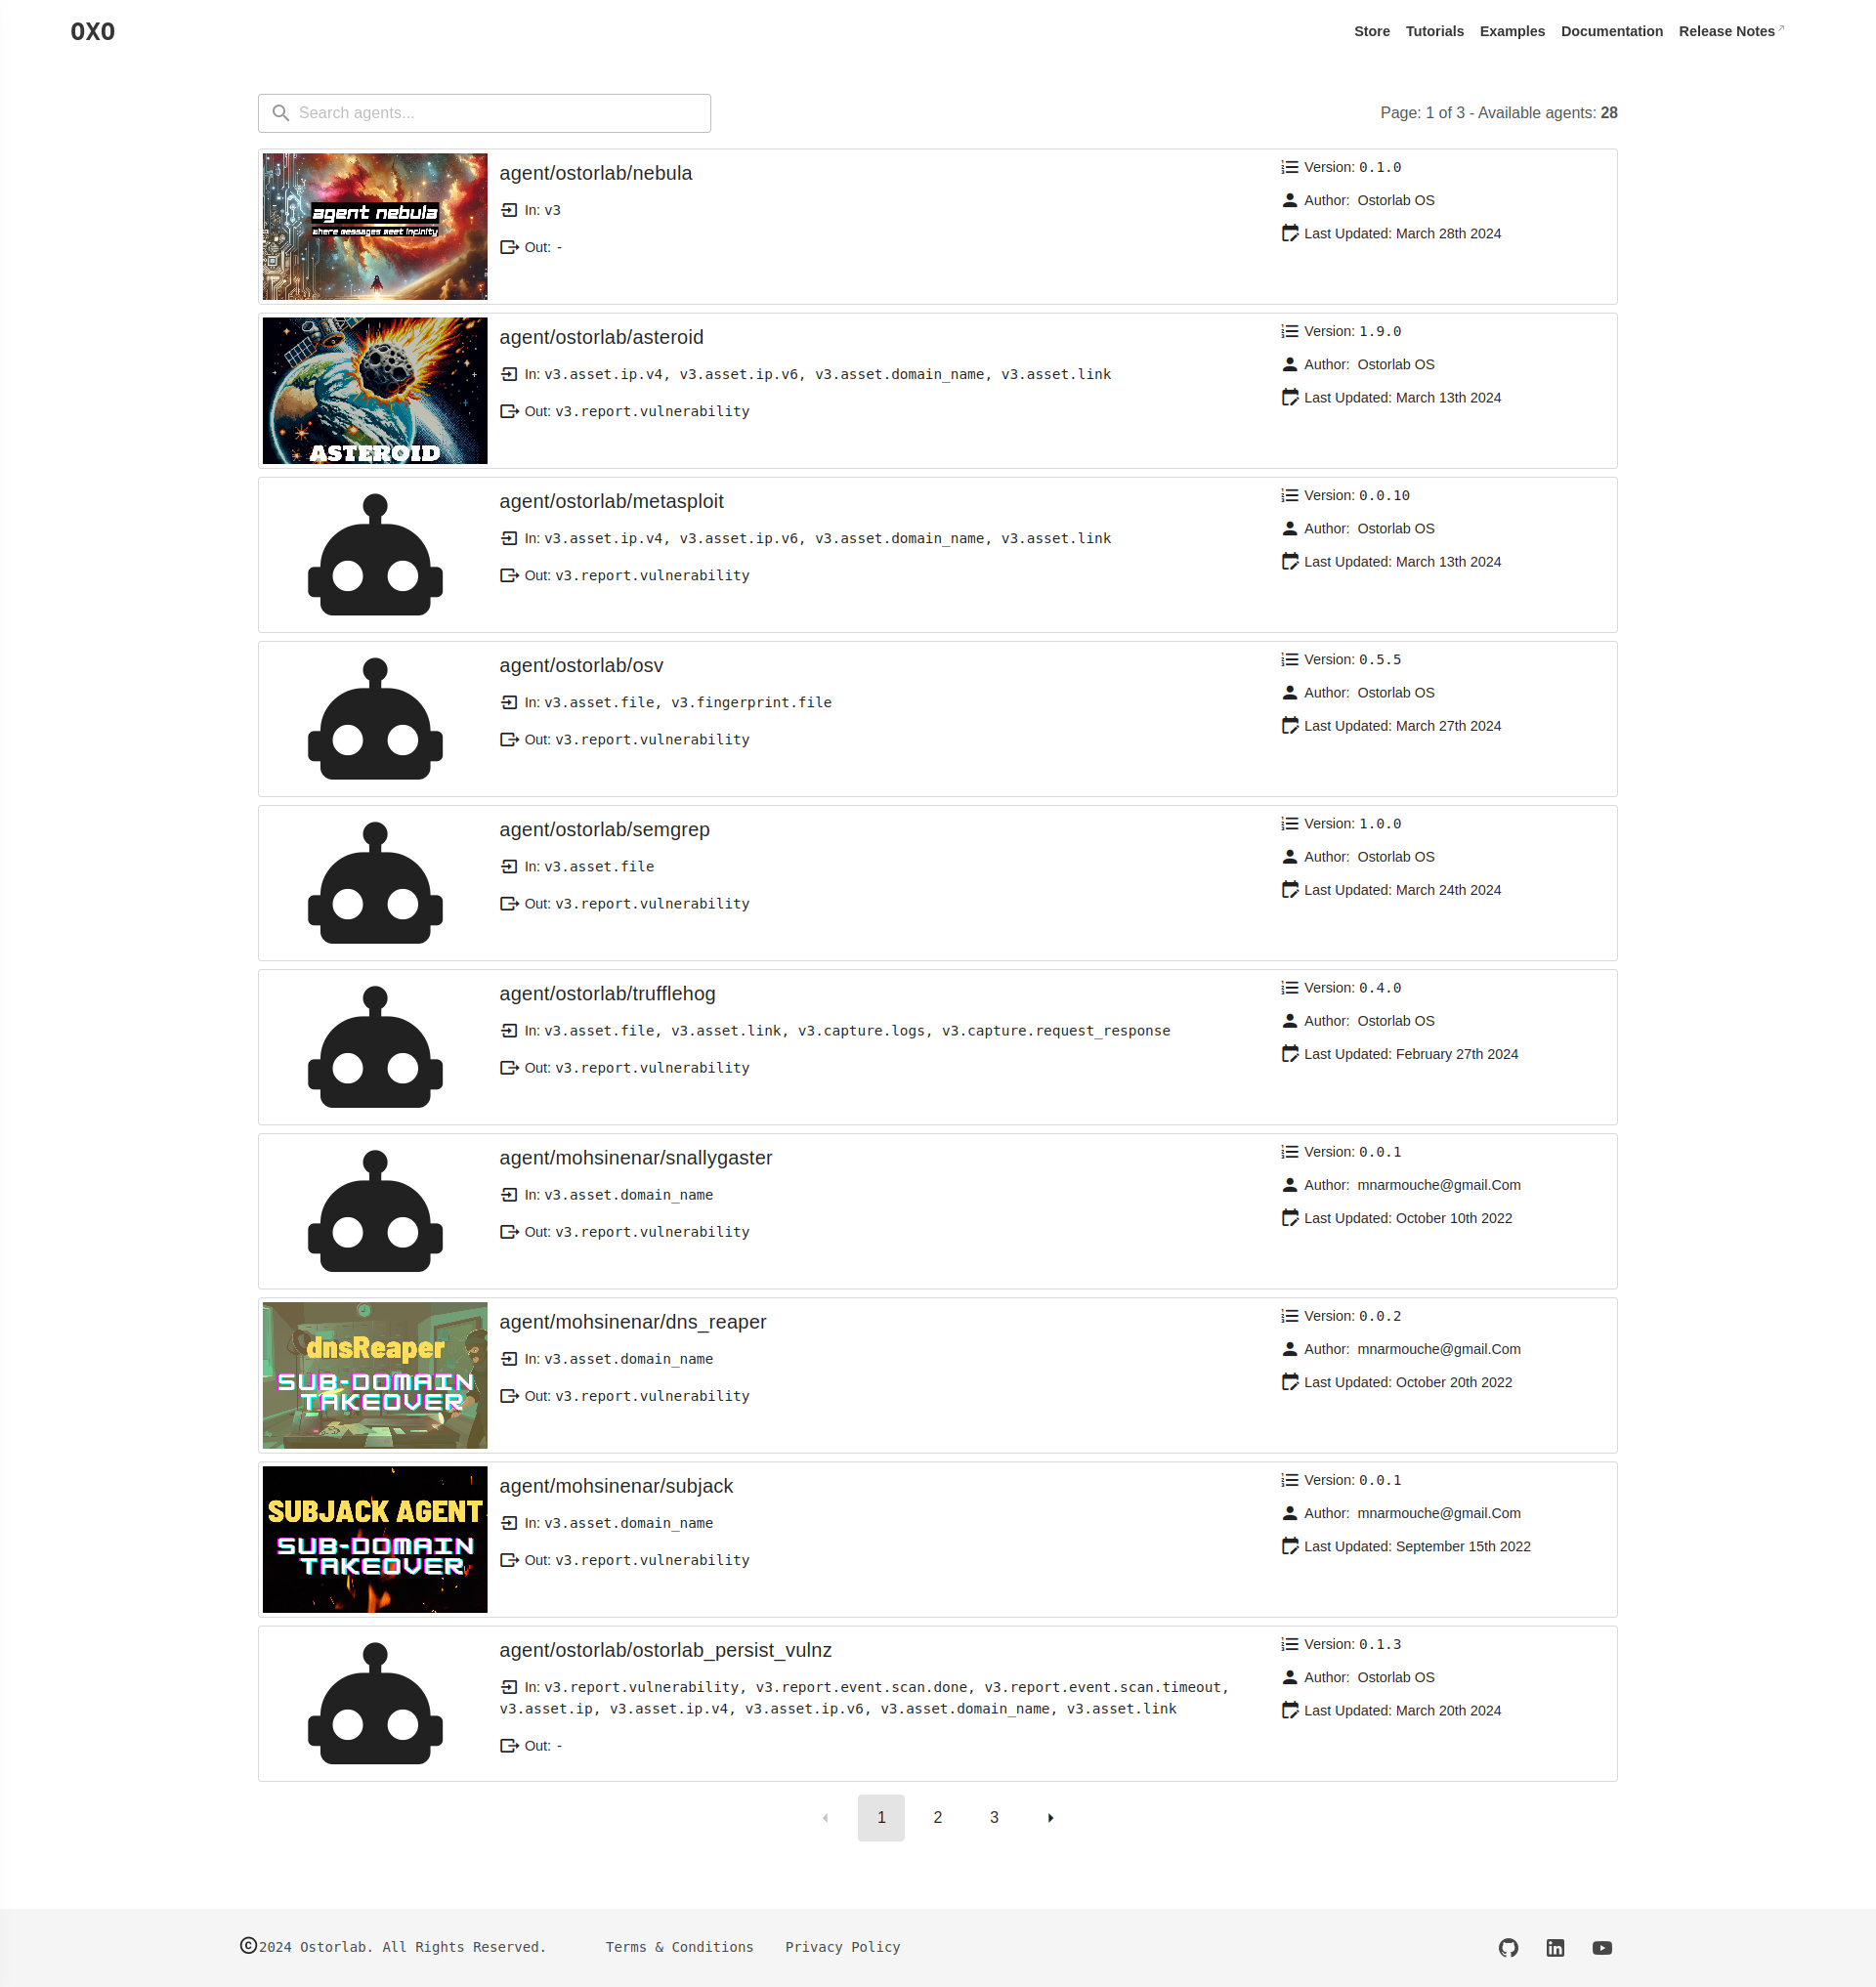
    • Agent 商店:OXO 现在拥有公开的 Agent 商店。只需按照这篇教程操作,即可将您的 Agent 发布到 OXO 商店。
    • 默认跟踪扫描进度:从 v1 版本开始,启动扫描时默认使用 --follow 模式。OXO 会随时向您报告扫描进度。
    • 直接从 CLI 向 Agent 传递参数:可以通过参数对 Agent 进行微调,为您提供更多控制和灵活性。现在整个 CLI 都支持传递参数。
    • 新增持久化消息的能力:借助新的 OXO 开源 Agent Nebula,您现在可以持久化任意类型的消息,例如 IP、域名、链接和暴露的服务。

    如需进一步了解 OXO v1.0,请阅读完整的博客文章。

    📦 检测

    • 在 hubble Agent 中新增利用 Google 搜索和 Wayback 发现隐藏 Web 路径的功能。
    • 新增对 libwebp 漏洞的检测。
    • 新增对 CVE-2024-4040、CVE-2024-31461、CVE-2024-2389、CVE-2024-32764、CVE-2024-27956、CVE-2024-28890、CVE-2024-28255 和 CVE-2024-26331 的检测。

    🐞 缺陷修复与小幅改进

    • 修复了通过 CSV 导入 IP 时不会更新现有 IP 资产的缺陷。
    • 修复了 Jira 同步字段的缺陷。
  14. 更好的界面、更简洁的扫描报告、改进的不安全 WebView 使用检测,以及多项缺陷修复

    此次更新改进了平台的用户界面,新增对 WebView 相关漏洞的检测,并修复了多个缺陷。

    此次更新改进了平台的用户界面,新增对 WebView 相关漏洞的检测,并修复了多个缺陷。

    📦 检测

    • 新增对 CVE-2023-50969、CVE-2024-2879、CVE-2024-3273、CVE-2024-29269、CVE-2024-3400 和 CVE-2023-24955 的检测。
    • 新增检测能力,用于识别 iOS 应用中不安全的 WebView 使用做法。
    • 新增对危险的已弃用 API 使用情况的检测,结果简洁且切中要点。

    🛠️ 平台改进

    • 为调用覆盖率(call coverage)新增紧凑视图:
      compact_callcoverage.png
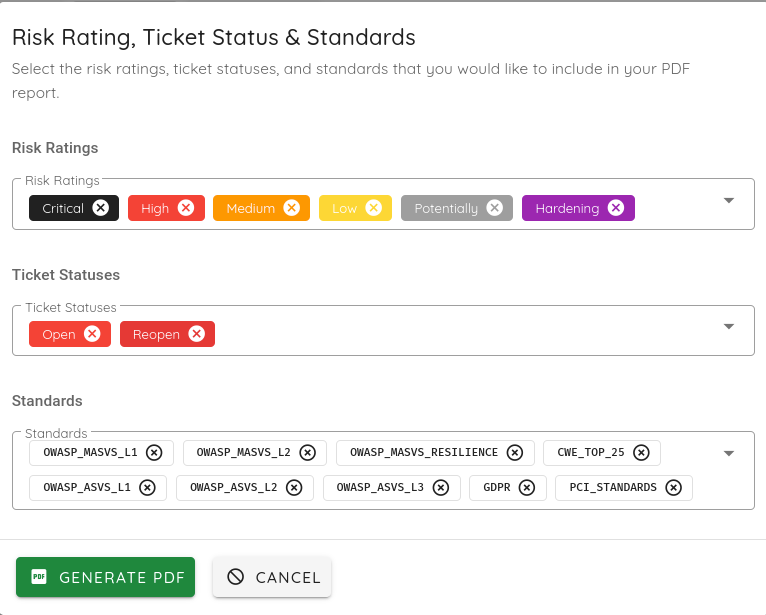
    • 新增在生成扫描报告时指定相关标准的功能:
      standars_pdf.png
    • 改进了图节点的外观:
      graph_appearance.png
    • 新增在 IDE 中按 Objective-C 运行时搜索的功能:
      objc_runtime_filter.png
    • 新增对潜在节点的筛选:

    🐞 缺陷修复与小幅改进

    • 新用户的默认角色改为 Reader,而不再是权限更高的 User。此更改影响 SSO / SAML 访问配置和界面默认值。
    • 改进了 OXO 使用文档。
  15. Objective-C 插桩、不安全数据存储与正则表达式 DoS 检测,以及多项缺陷修复

    此次更新大幅改进了 Objective-C 插桩,新增对不安全数据存储和正则表达式 DoS 的检测,并修复了多个缺陷。

    此次更新大幅改进了 Objective-C 插桩,新增对不安全数据存储和正则表达式 DoS 的检测,并修复了多个缺陷。

    📦 检测与知识库

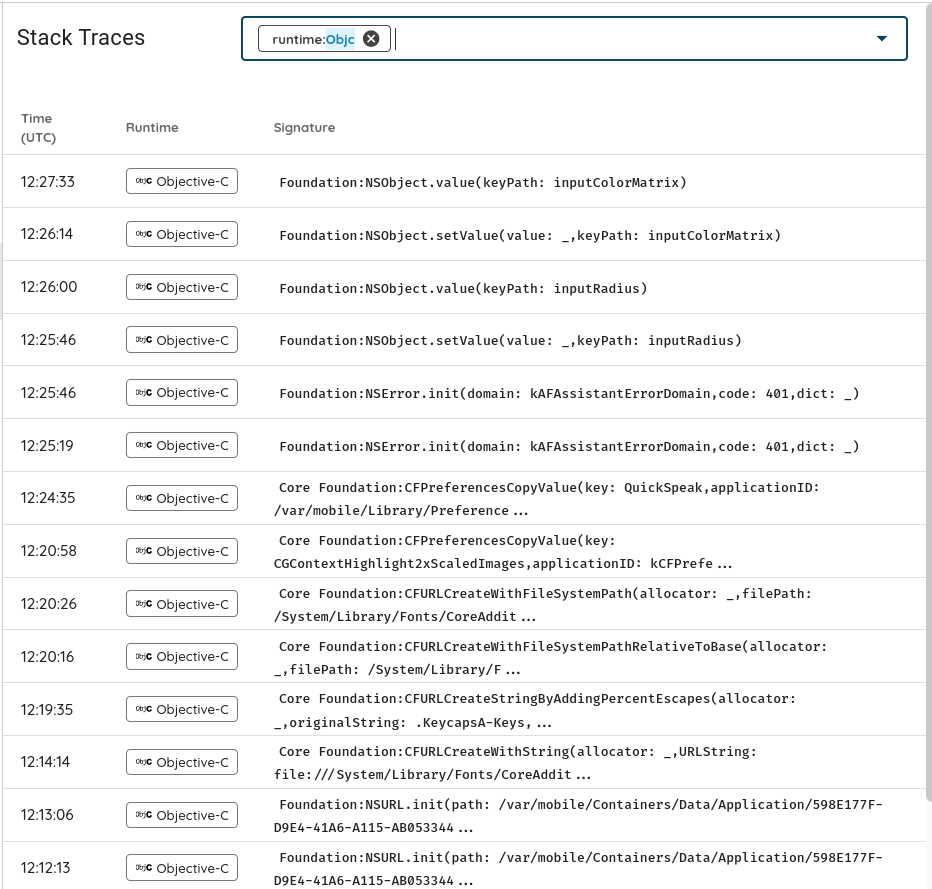
    • 改进了 Objective-C 的动态插桩,并将收集到的堆栈跟踪持久保存在 Analysis Dynamic 部分。
    • 新增检测能力,用于识别 iOS 应用中不安全的数据存储做法,包括识别 UserDefaults 和 UIPasteboard 等可能存在漏洞的存储机制的使用。
    • 新增对正则表达式拒绝服务(ReDoS)漏洞的检测。这一新功能会识别使用用户输入构造正则表达式的汇聚点(sink),此类用法可能导致 ReDoS 攻击。
    • 优化了所有知识库(KB)建议,使其切实可行,现在提供逐步解决漏洞的流程。
      refined_kbs.png

    前端改进

    • 为博客文章添加了目录:
      table_of_content.png
    • 为 Tips 部分添加了高亮显示:
      tips_highlighting.png
    • 新增一个按钮,可将所有 PCAP 文件一次性打包为 ZIP 归档下载:
      download_all_pcaps.png
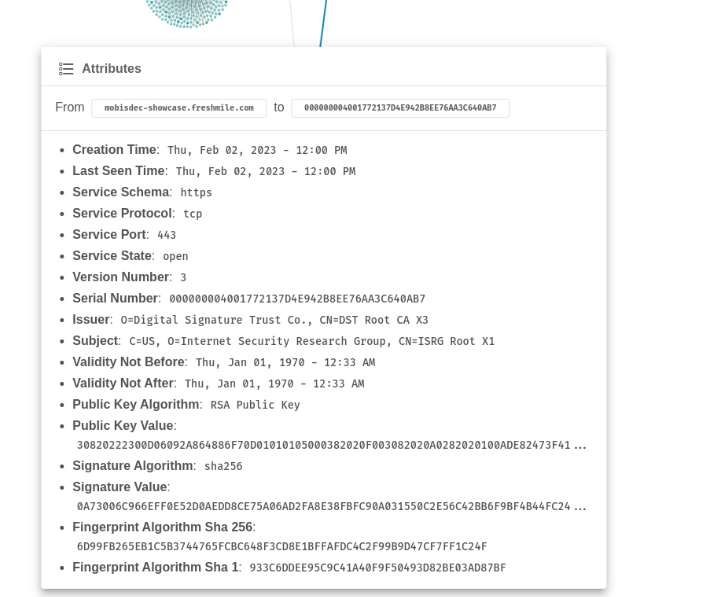
    • 在卡片中显示图的边和节点标签:
      graph_edge_card.png

    🐞 缺陷修复

    • 修复了 iOS 规则的生成,使其考虑 init 函数。
  16. 检测 Apple 隐私清单、liblzma 后门,以及攻击面修复

    此次更新修复了攻击面相关问题,新增对 liblzma 后门的检测,并上线了公开的 Agent 商店。

    此次更新修复了攻击面相关问题,新增对 liblzma 后门的检测,并上线了公开的 Agent 商店。

    📦 检测

    • 新增对 Apple 隐私清单(Privacy Manifest) 文件的检测。隐私清单描述了应用或第三方 SDK 收集的数据,以及使用“需声明原因的 API”的理由。 开发者必须在 2024 年 5 月 1 日之前将其加入应用。该检测规则会检查应用是否 符合这一新要求,以及其实现是否安全。
    • 新增对 Django DEBUG 模式已启用的检测。
    • 新增对 Web 应用中密钥泄露的检测。
    • 新增对 liblzma 后门的检测。
    • 新增对 CVE-2023-48788、CVE-2021-44529、CVE-2019-7256、CVE-2022-20767、CVE-2022-0412 和 CVE-2024-1212 的检测。
    • 改进了对个人身份信息(PII)的检测。该规则现在能检测到更多泄露 PII 数据的漏洞方法。 现在也通过静态规则来检测 PII 泄露。
    • 改进了对 WebView 混合内容设置的检测,能够分析并检测更多危险的 WebView 设置。

    🤖 开源

    🐞 缺陷修复

    • 修复了确认资产时自定义颜色默认为红色的问题。
    • 修复了 Android 和 iOS 搜索筛选器对潜在资产无效的问题。
    • 修复了 CVE 匹配器 DNA,使其纳入最新的 CVE。
  17. 新增 CSS 注入检测、ARM64 支持,并迁移 Agent 的 Docker 镜像

    此次更新修复了攻击面相关问题,将 Agent 的 Docker 镜像迁移至 Docker Hub,增强了漏洞检测能力,并在开源版本中支持 ARM64 架构。

    此次更新修复了攻击面相关问题,将 Agent 的 Docker 镜像迁移至 Docker Hub,增强了漏洞检测能力,并在开源版本中支持 ARM64 架构。

    🕸️ 攻击面

    • 解决了攻击面根据检测到的漏洞创建未确认资产的问题。用户现在可以只收集已确认并持续维护的攻击面资产的指标,不再受扫描中未经验证资产的干扰。

    🛠️ 基础设施

    • 将 Agent 的 Docker 镜像迁移至 Docker Hub,提升开源 OXO Agent 的可见性和速度。

    📦 检测

    • 新增对正遭到积极利用的 aiohttp 路径遍历漏洞的检测。
    • 新增对 CSS 注入漏洞的检测,此类漏洞可导致应用接管、键盘记录和页面篡改。

    🤖 开源

    • 新增对 ARM64 架构的支持,可在 Mac 电脑上以原生速度运行久经考验的 OXO。
  18. 公开扫描 PCAP 文件与 Jira 自定义映射

    此次更新带来了一系列与 IDE、Jira 集成和 OXO 相关的新功能,并对平台进行了多项改进。

    此次更新带来了一系列与 IDE、Jira 集成和 OXO 相关的新功能,并对平台进行了多项改进。

    📄 在 IDE 中提供 PCAP 文件

    • 专为希望进一步深入分析的安全团队设计:现在,您可以下载移动应用完整扫描的所有原始 PCAP 文件。
      PCAP 文件

    🤖 开源

    • 每个新版本都会提供适用于 Ubuntu、macOS 和 Windows 的 OXO 扫描编排器二进制文件。

      OXO 二进制文件

    • 新增 Agent 键名简写:以前需要运行

    oxo scan run --agent agent/ostorlab/nmap ip 8.8.8.8
    

    现在只需运行:

    oxo scan run --agent nmap ip 8.8.8.8
    

    或

    oxo scan run --agent @your-org/nmap ip 8.8.8.8
    
    • 新增在云端运行时中扫描网络地址段和 IP 地址的支持。
    oxo scan --runtime=cloud run -g network_agent_group.yaml ip  8.8.8.8/30
    

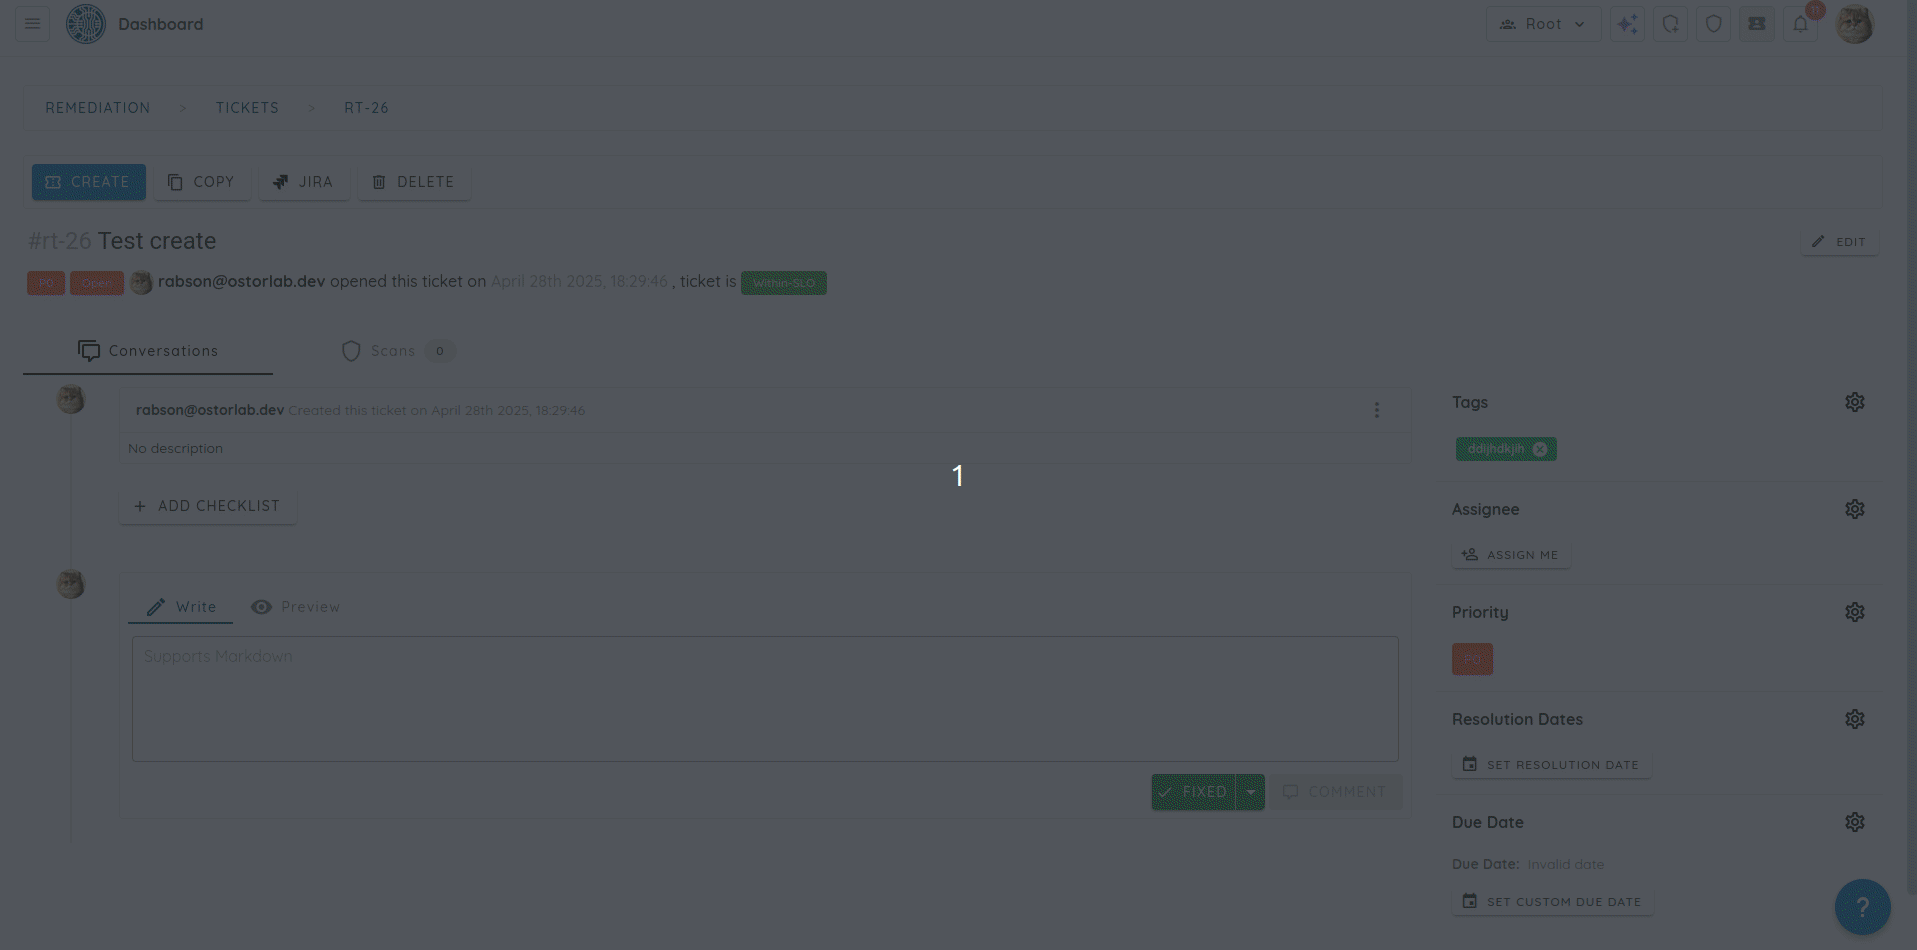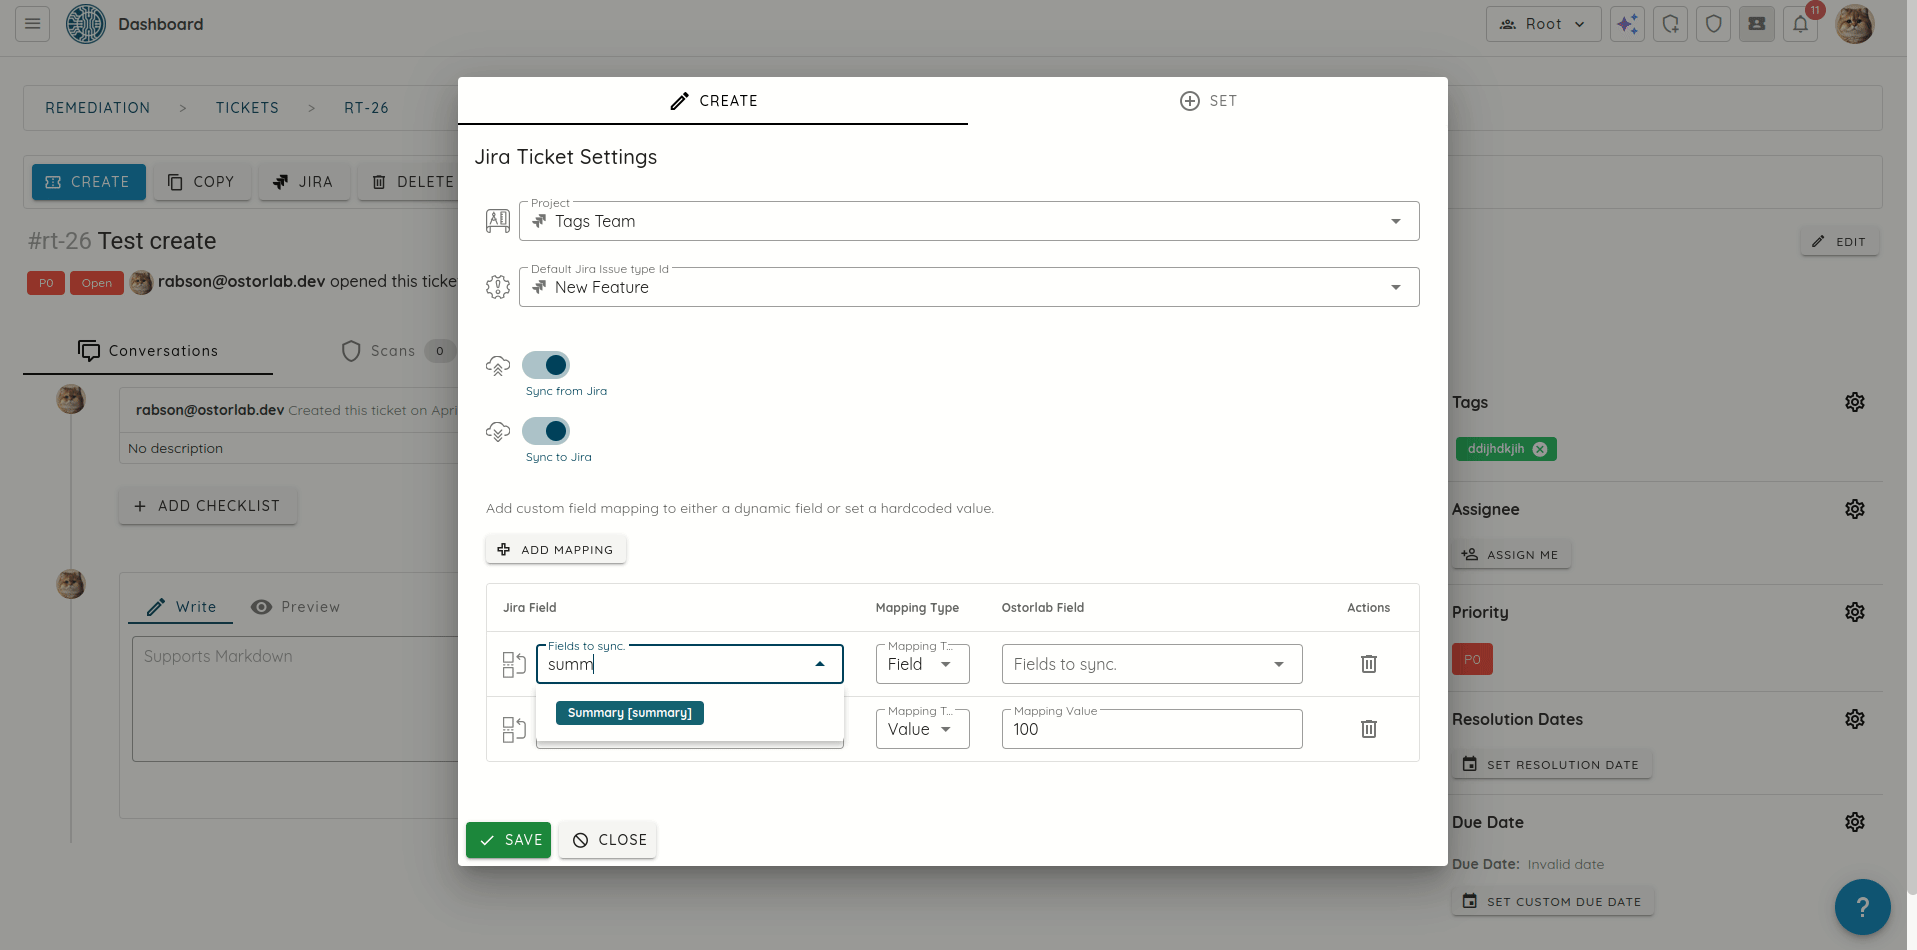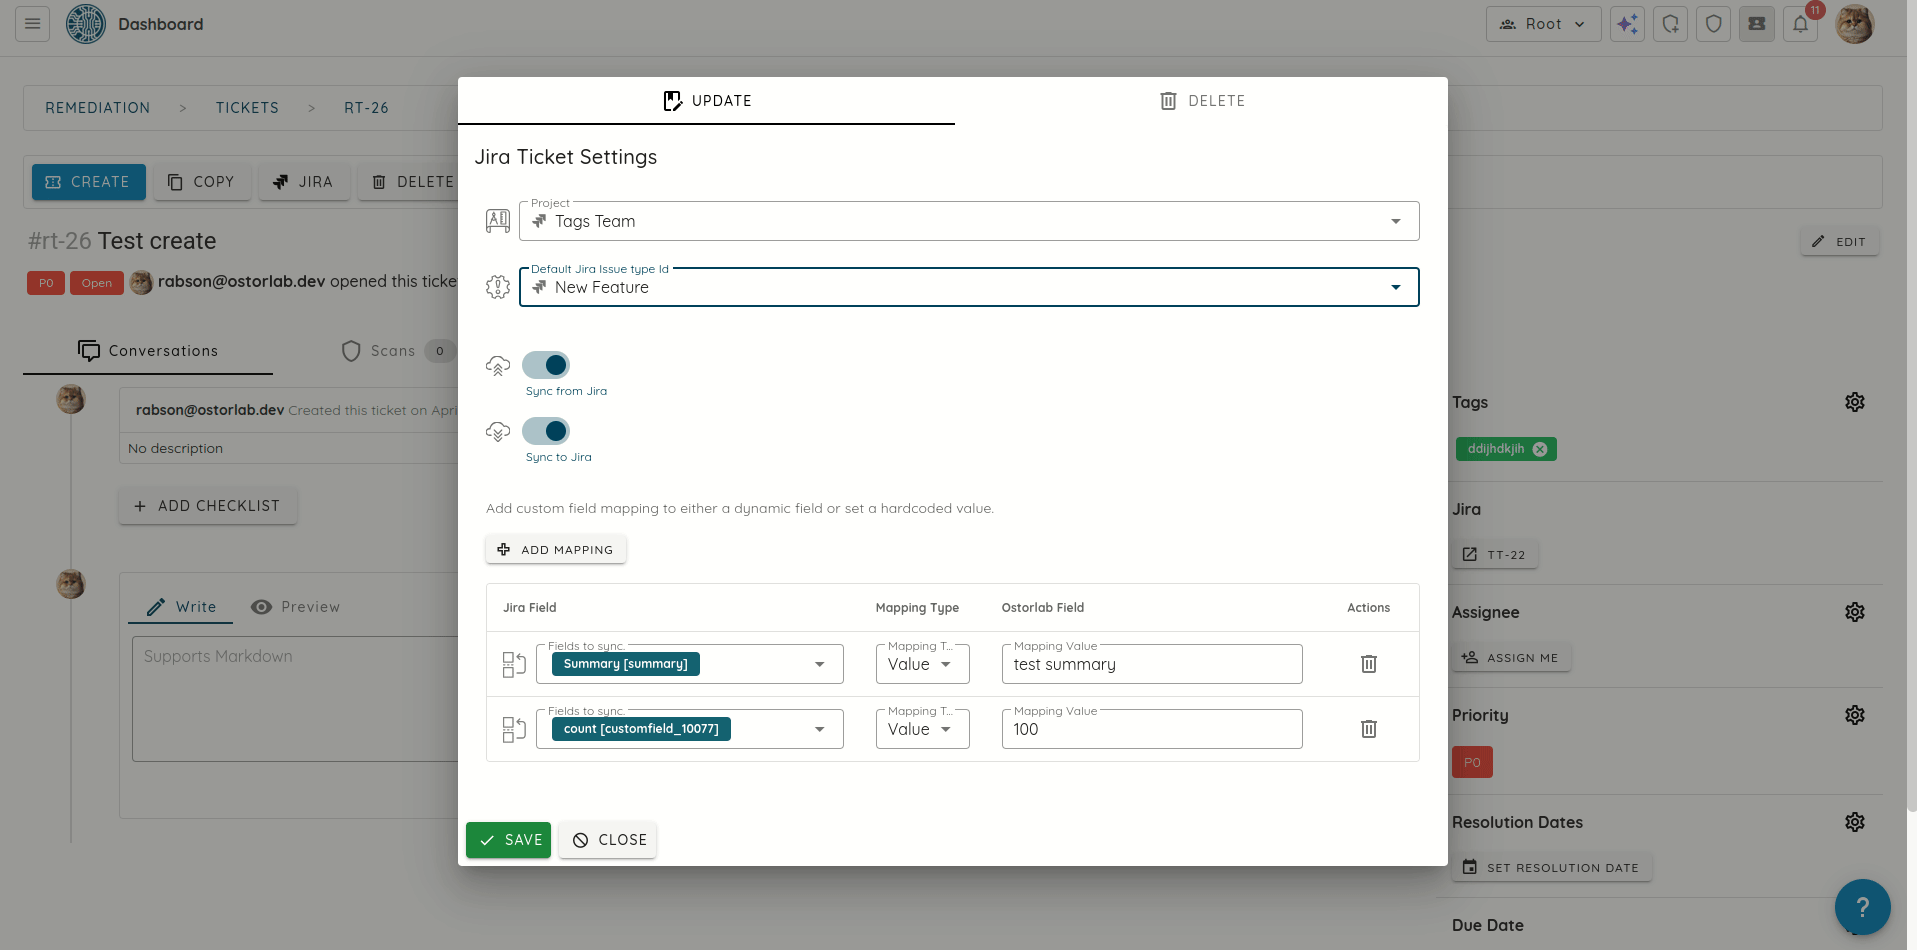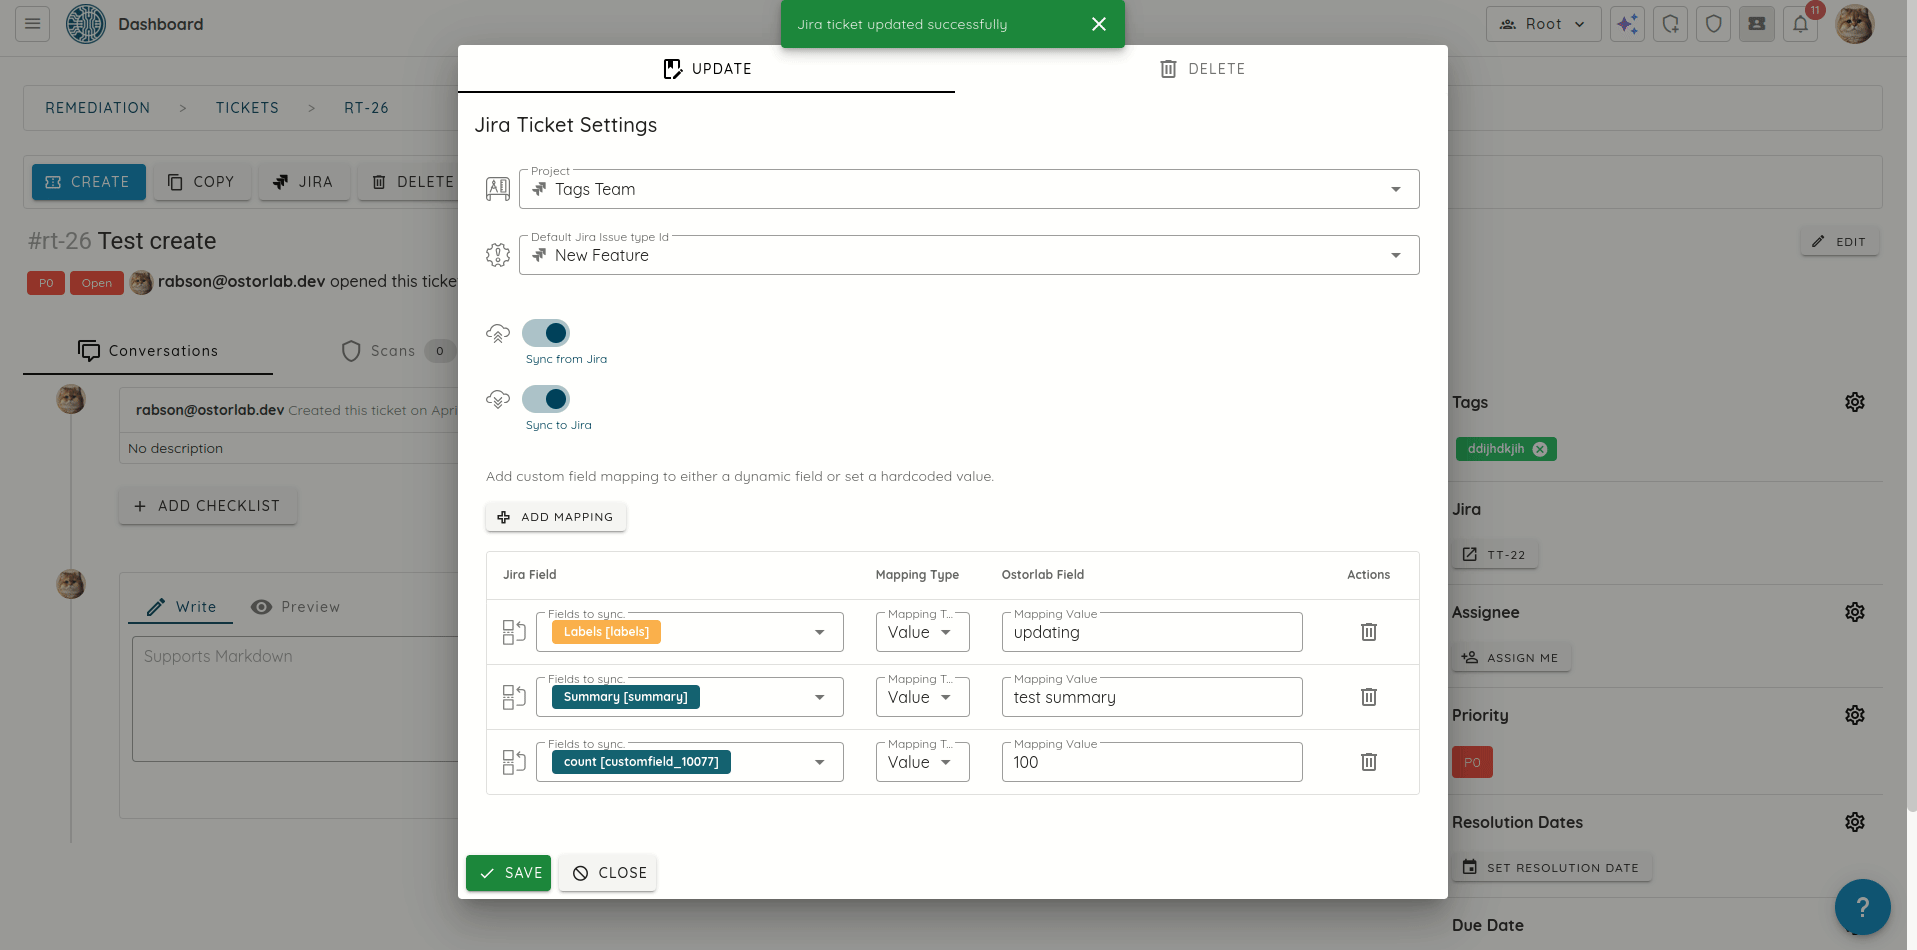
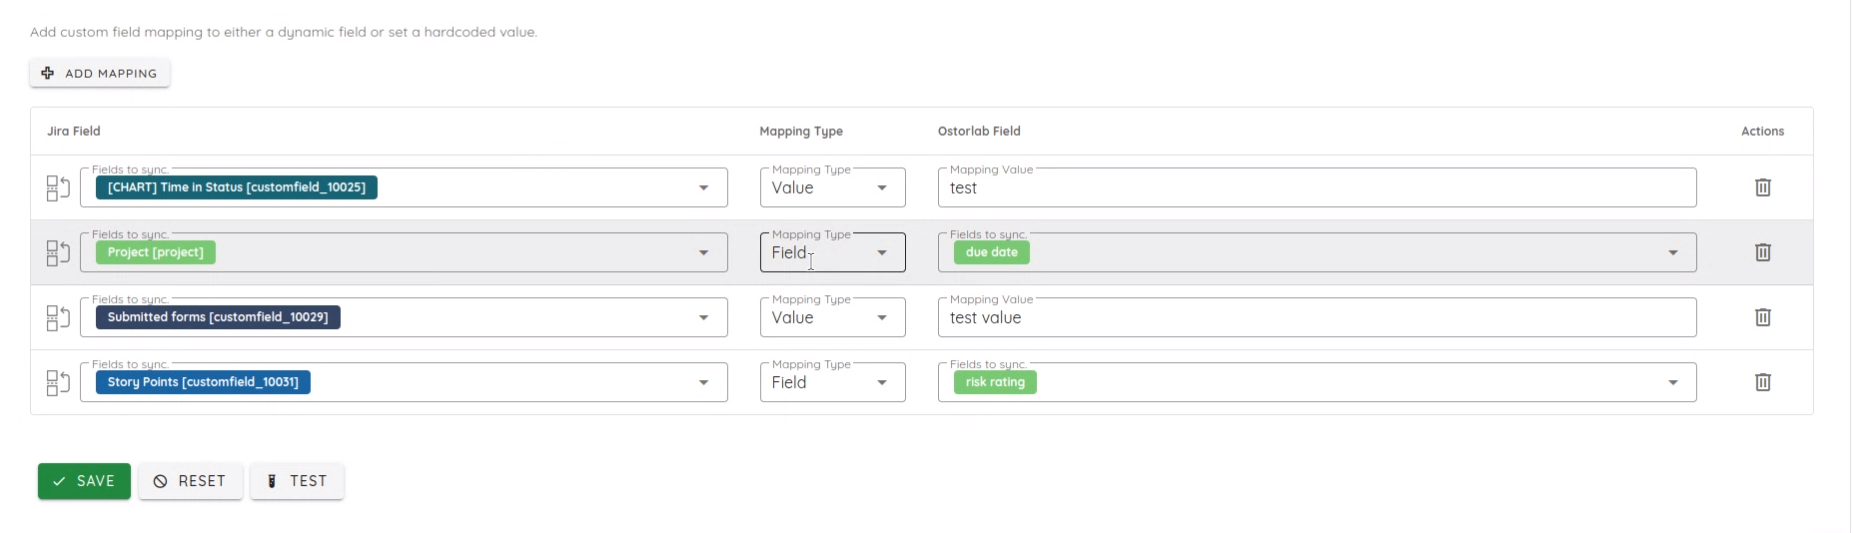
    📑 Jira 自定义字段映射

    • 如果您在 Ostorlab 上启用了 Jira 集成,现在可以将工单中的自定义字段与 Ostorlab 字段进行映射。
      自定义映射
    • 字段和值可以从 Jira 项目同步到 Ostorlab,反之亦然。

    🕸️ 攻击面优化

    • 新增编辑潜在节点的功能,可指定自定义的潜在所有者。

    🔬 XSS 检测

    • 改进了 postMessage XSS 检测,新增对复杂数据对象中 XSS 的检测。

    🐞 缺陷修复

    • 修复了 VirusTotal Agent 中的隔离问题,并排除了不可靠的规则。
    • 解决了过时依赖检测中的生态系统混淆问题。
  19. 开源 CLI、平台及检测能力的改进

    此次更新对 XSS 扫描器、开源 CLI 的功能以及监控规则的创建进行了多项改进。

    此次更新对 XSS 扫描器、开源 CLI 的功能以及监控规则的创建进行了多项改进。

    🛠️ 平台改进

    • 重新设计了新建监控规则的流程,使其更加友好直观。
      新监控规则流程预览

    📦 检测与知识库

    • 新增对 Fortinet FortiOS SSL VPN 越界写入(Out-of-Bound Write)漏洞的检测。
    • 改进 XSS Agent,使其能够检测基于 PostMessage 的 XSS。

    🤖 开源

    • 发布了 Nebula Agent 的首个版本,用于在本地持久化消息。
    • 在 CLI 扫描运行中新增对 Agent 基本类型参数的支持。您可以使用 --arg 参数传入参数,例如:
    oxo scan run --agent agent/ostorlab/nmap --follow agent/ostorlab/nmap --arg fast_mode:False ip 8.8.8.8
    

    该命令将使用 Nmap Agent 发起扫描,并将 fast_mode 参数设置为 False:

    带 Agent 参数的 oxo 扫描预览

  20. 攻击面、修复、自动化规则及检测改进

    此次更新带来了一系列改进,旨在提升用户体验、优化平台,并修复多个功能中的缺陷。

    此次更新带来了一系列改进,旨在提升用户体验、优化平台,并修复多个功能中的缺陷。

    🕸️ 攻击面与资产清单改进

    • 用户现在可以将资产清单中的资产导出为 CSV 文件,便于处理和分析数据。
      导出资产
    • 编辑一个或多个资产以及确认潜在节点时,资产所有者字段现在会自动预填。
    • 修复了用户在弹窗中新建所有者时,为攻击面审计员分配攻击面所有者失败的缺陷。

    📄 修复功能增强

    • Remediation、Inventory 和 Attack Surface 现在支持使用正则表达式筛选数据,实现更精细的搜索。
    • 修复了已分配工单和自行报告工单的排除筛选功能。
    • 修复了工单指标,使其基于关闭时间而非修改时间计算。
    • 使用“Save & Add Another”功能时,用户现在可以在新标签页中打开已创建的工单,方便访问。

    ⚙️ 自动化规则更新

    • 新增一种自动化规则操作,可删除分配给所选工单或资产的标签,增强自定义能力和控制力。
    • 现在,您可以在创建新规则之前查看该规则将应用到的项目列表。
      预览新规则将应用到的项目列表

    🛡️ 扫描增强

    • 修复了多次下载已导出扫描时出现的问题。
    • 移动扫描摘要现在会在后端链接的预览中显示 IP 地址,提供更多上下文。
      扫描摘要中的后端 IP

    📦 检测与知识库

    • 新增对移动应用中不安全存储(Insecure Storage)漏洞的检测。
    • 改进了个人身份信息(PII)漏洞的描述和建议,并附有富有参考价值的代码片段。
    • 对 HTML 注入和动态代码加载的检测也进行了优化,准确性更高。

    🤖 开源

    • 新增支持使用 Yaml 资产定义文件扫描资产列表。您可以使用 -a 参数传入资产定义文件, 例如:
    oxo scan run --install -g agent_group.yaml -a assets_group.yaml
    

    OXO 目标组定义
    - 修复了安装 Agent 时下载进度相关的缺陷。该缺陷是一个 KeyError,通常由安装 Agent 时的网络问题引起, 会导致 Agent 安装有时失败。现在该错误已被妥善处理, Agent 安装不会再因此失败。

    🗝️ 改进的 API 密钥页面

    API 密钥页面经过重新设计,使用更加便捷。

  21. OXO 开源版持续改进

    OXO 开源版的最新更新带来了大量改进,启动和执行速度更快。此外,此次更新增强了 CLI 中的搜索功能,查询更加高效。用户还可以获得更多自定义选项,包括在 Agent 组定义中指定可接受的 Agent 以及 in_selector。

    OXO 开源版持续改进

    OXO 开源版推出了多项新功能和改进,使用起来更加便捷:

    Agent 组中增强的消息指定:

    • 用户现在可以在 Agent 组中指定消息的来源。
    • 用户现在可以在 Agent 组定义中指定 in_selector。 此功能会覆盖 Agent YAML 文件中设置的默认配置,提供更大的灵活性和更多的自定义空间。
      选择可接受的 Agent

    CLI 中扩展的搜索功能:

    • 按风险评级搜索:用户现在可以按特定风险评级或多个风险评级的组合搜索漏洞。
      按关键词搜索
    • 在不同字段中按关键词搜索:用户现在可以搜索包含特定文本的发现。
      按 risk_rating 搜索

    性能提升:

    • 通过缩短 Agent 的健康检查间隔并优化扩缩容过程,用户现在可以获得更快的启动和执行速度,显著提升 OXO 开源版的整体效率。

    安全增强

    • 增强对路径遍历漏洞的检测能力。
    • 改进检测机制,更好地识别 Intent 重定向漏洞。
  22. 测试凭据名称

    最新更新新增了“测试凭据名称”功能,用户可以为测试凭据添加标签,便于识别和管理。

    测试凭据名称

    用户现在可以为测试凭据指定自定义名称/标签,以便更好地组织和识别。 借助这一可选的名称/标签,用户可以快速识别和管理测试凭据,并区分不同的测试配置。

    测试凭据名称

  23. 攻击面发现路径

    最新更新加入了攻击面发现路径,详细展示资产是如何被发现的。这一新增功能有助于了解某个资产来源于哪个(或哪些)资产。

    攻击面发现路径

    最新更新加入了攻击面发现路径,详细展示资产是如何被发现的。这一新增功能有助于了解某个资产来源于哪个(或哪些)资产。

    要查看某个资产的攻击面发现路径,请前往 Inventory,然后点击该资产,即可在资产详情页面中查看。

    攻击面发现路径

    也可以在发现页面中左键点击图中的资产来查看发现路径。

    攻击面发现路径菜单

    图边属性

    图中的边现在会显示属性,便于更清楚地理解节点之间的关系。当您想了解是哪个工具发现了该节点、节点何时被发现、最后一次“出现”是什么时候等信息时,这一功能非常有用。

    攻击面图边属性

    这些更新共同帮助您更深入地理解攻击面发现。

  24. IAM、XSS 以及 1000 多条新的动态规则

    近期更新大幅增强了动态分析,新增了对更多编程语言的支持和漏洞模式检测;通过新增角色完善了 IAM 管理,细化了攻击面的访问控制粒度,改进了 XSS 检测和存在漏洞的依赖识别,同时修复了整个系统中的多个关键缺陷。

    🛠️ 动态分析增强

    过去一个月,我们在动态分析方面取得了重大进展。我们扩展了能力,新增对 Java、Kotlin、Swift 和 Dart 的插桩支持 🚀。我们还增强了检测机制,在 Swift 中识别出 1,365 多个新的漏洞模式,在 Dart 中识别出 846 个。

    HTTP 文件夹

    🗝️ 更完善的 IAM 管理

    我们对 IAM 管理进行了精细调整,新增两个角色:Reader(提供只读访问权限)和 Attack Surface Auditor(用于对攻击面进行全面审计)。此次更新让访问管理更具针对性,也更加安全。

    HTTP 文件夹

    🔍 更详细的攻击面洞察

    攻击面(Attack Surface)功能现在提供更精细的访问控制,可按所有者(Owner)分别设置。此次更新同时提升了已发现资产推荐的准确性和访问权限的精确度,让资产管理更加安全高效。

    HTTP 文件夹

    🛡️ 增强的 XSS 检测能力

    我们对 XSS 检测能力进行了全面改造,检测率更高,覆盖范围更广。我们新增了多个载荷,并重新设计了已认证测试的方法,大幅提升了测试过程中身份验证的稳定性。

    📦 更先进的存在漏洞依赖检测

    我们改进了应用指纹与已知漏洞搜索之间的关联。这一改进使我们在各种框架和语言中检测到的新软件包增加了 150% 以上,显著提升了识别和缓解漏洞的能力。

    🐞 缺陷修复

    • 解决了导致 source map 代码泄露检测出错的问题。
    • 修复了评估 IP 信誉时出现的错误。
    • 修复了导致爬虫无法收集请求头和响应头的缺陷。
    • 改进了对动态分析期间收集的大型参数的处理。
    • 修正了 XSS 标签页超时的问题,确保不会遗漏任何发现。
    • 更新并澄清了知识库条目中的描述。
    • 修复了导入资产时的 CSV 验证错误。
    • 改进了 XSS Agent 中漏洞 DNA 的计算,使检测更加准确。
  25. 支持 Basic Authentication、HTTP 文件夹及其他改进

    Ostorlab 新增了对 Basic Authentication 和 HTTP 文件夹的支持,并对攻击面和堆栈跟踪部分进行了多项改进。

    HTTP 文件夹

    隆重推出 HTTP 文件夹(HTTP Folders),一种浏览应用通信的全新方式。 您可以轻松浏览域名和子域名,清晰查看请求与响应, 借助更简洁的可见性获得有价值的洞察。 您可以在扫描报告的 IDE 部分查看应用的 HTTP 文件夹。

    HTTP 文件夹

    • ℹ️ 详细信息:每个 HTTP 文件夹都包含详细信息,例如域名、子域名以及请求和响应列表。
    • 🔍 搜索与筛选:可根据域名、子域名或特定请求轻松搜索和筛选 HTTP 文件夹,便于高效地监控和分析。

    Basic Authentication

    Ostorlab 现已在 Web 扫描中支持 Basic Authentication。 您可以使用 Basic Authentication 或组合身份验证(基于表单或基于脚本)顺畅地测试应用,实现覆盖范围更广的扫描。

    • 🔒 多种身份验证方式:支持 Basic Authentication 和组合身份验证,带来丰富的测试可能性。
    • 🌐 更广的测试范围:确保对应用测试实现更全面的覆盖。

    攻击面功能增强

    我们改进了攻击面(Attack Surface)部分,使导航更加便捷。新增的“Nodes”标签页 提供攻击面图中所有节点的完整列表,并附有其属性摘要,包括类型和归属。 您可以在攻击面部分查看攻击面的“Nodes”。

    攻击面

    堆栈跟踪搜索增强

    我们改进了 IDE 部分 Dynamic 标签页中的堆栈跟踪(Stack Traces)搜索。 现在,您可以按运行时类型(包括 Flutter、C、Dex 或 Swift)便捷地搜索堆栈跟踪。

    堆栈跟踪

  1. 推出全面的审计日志系统

    推出全面的审计日志系统,涵盖用户登录、数据修改、配置更改等。

    审计日志

    推出全面的审计日志系统。这项新功能让组织管理员能够跟踪和监控组织内的各种活动和变更,更清晰地了解用户操作。 您可以在 Library 的 Audit Logs 部分查看组织的审计日志。

    审计日志

    • 📜 审计操作:审计范围广泛的操作,包括用户登录、数据修改、配置更改等。
    • 🕦 用户活动跟踪:记录用户交互,帮助维护问责制和安全性。
    • ℹ️ 详细信息:每条审计日志条目都包含详细信息,例如负责的用户、时间戳以及所执行具体操作的描述。
    • 🔍 搜索和过滤:可根据用户、日期或特定活动轻松搜索和过滤审计日志,便于高效监控和分析。
  2. 支持 Bitbucket CI/CD 集成,IDE 增强

    支持 Bitbucket CI/CD 集成、IDE 增强等。

    Bitbucket CI/CD 集成

    将 Ostorlab 安全扫描无缝集成到您的 CI/CD 流水线中。请参阅我们的文档开始使用。

    🔐 IDE 与安全改进

    • 📄 移动扫描日志直接显示在 IDE 中。
      IdeLogs
    • ⚡ IDE 更快、响应更灵敏。
    • 🚫 新增 Critical(严重)风险评级。

      Critical-risk-rating

    • 🌐 IP/域名信誉报告。

    • 从配置文件中检测 Oauth 账户接管
    • 不再聚合例外和误报工单。

    🎨 界面增强与修复

    • 🛠️ 修复共享扫描的扫描摘要。
    • 🖥️ 在修复部分区分应用商店目标和文件目标: 来自应用商店的扫描和文件扫描现在分开聚合。这样您就可以在修复部分区分这两类扫描。
    • ⚡ 工单页面加载更快。
    • 创建扫描时可添加标题。
      Critical-risk-rating
    • 工单页面中新增扫描事件。
    • 组织图片支持 SVG 图像。
    • 在订阅页面中:仅当套餐处于有效状态时才显示 Canceled 标签。
    • 在编辑模式下退出工单页面时,会显示提示以保存修改。
    • 重构组织设置页面。
    • 新增测试凭据的批量删除。
    • 新增禁用电子邮件通知的功能。
    • 改进函数签名的展示,显示参数名称和类型。

    🔐 开源更新

    • 改进 Agent 启动期间连接问题的处理。
    • 改进 CLI 中风险评级的展示。
  3. 安全增强、合规映射和用户体验升级

    新版本带来了先进的安全措施、合规映射和用户体验增强,包括 URL 注入和 OAuth 账户接管检测、PCI/GDPR 合规映射,以及密钥检测速度提升 10 倍。欢迎体验改进的 PDF 报告、新的工单/修复界面和更强的搜索功能。

    🔐 安全增强:

    • 🛡️ 增强 URL 注入检测,新增 OAuth 账户接管检测和 source map 泄露防护,并改进依赖混淆漏洞的检测。
    • 🌐 PCI 和 GDPR(《通用数据保护条例》)合规标准映射。
    • 📊 将应用商店扫描与文件扫描的发现分开,使报告更清晰。
    • 🚫 增强 CVE 漏洞报告。

    🚀 用户体验改进:

    • 📄 改进 PDF 报告,图表和摘要更加完善。
    • ⚡ 密钥检测速度提升 10 倍,扫描更快。
    • 🖥️ 推出新的工单/修复界面,提升易用性并便于执行常用操作。
    • 🔍 增强扫描搜索功能,更容易检索信息。
  4. Circleci、AzureDevOps 和 GitHub 流水线支持 SBOM 扫描,并支持多 SBOM 扫描

    支持多个。

    新增对多 SBOM 扫描的支持,并可通过 CI/CD 集成扫描 SBOM 文件。

    📢 CI/CD 支持 SBOM

    🔄🛠️ 现在可以通过 Ostorlab CI/CD 集成对 SBOM 文件运行扫描,更多信息请参阅 Github 集成、Azure-Devops 集成、CircleCi 集成

    CircleCi

    📢 多 SBOM

    多 SBOM

    Ostorlab 现已支持同时扫描多个软件物料清单(SBOM)文件 📁📝 文档。

  5. PDF 报告条目可按风险评级和工单状态过滤

    Ostorlab 新增了按风险评级和工单状态过滤 PDF 报告条目的支持。

    Ostorlab 现已支持按风险评级和工单状态过滤 PDF 报告条目。

    按风险评级和工单状态过滤 PDF 报告条目的弹窗

    报告中现在还包含工单状态,便于理解:

    同时显示风险评级和工单状态的 PDF 报告

  6. 8 月 Fix-it!

    在最近的 Fix-It Week 🛠️😃 中,我们敬业的团队付出了巨大努力,处理并解决了影响我们系统的 107 多个问题。

    在最近的 Fix-It Week 🛠️😃 中,我们敬业的团队付出了巨大努力,处理并解决了影响我们系统的 107 多个问题。这一紧凑忙碌的一周为我们应用的各个组件带来了功能、稳定性和安全性方面的诸多改进。🚀🔧🔒 以下是最值得关注的修复:📋🔍

    安全:

    • 改进暴力破解攻击的检测与修复,尤其是撞库攻击(credential stuffing)🔐💪
    • 改进表单输入模糊测试中的 XSS 处理 🛡️🔍
    • 改进多种常见漏洞的描述和建议 📝🔒
    • 改进 Xamarin 依赖的指纹检测 🧐🔍

    攻击面:

    • 改进对边缘情况 TLD 值的处理 🔄🔍

    界面:

    • 在工单编辑模式中新增条目过滤 🔍🎫
    • 界面改进 🎨✨

    生产环境:

    • 一系列 bug 修复、死代码删除和版本升级,其中一些也带来了不少故障、痛苦、汗水和泪水 😅🚑🔧
    • 新增对更多国家下载地理围栏的支持 🌍📥🔒

    Monkey Tester:

    • 利用图像检测和 OCR 识别,解决部分边缘情况下的导航问题 🐒🔍📖

    Jira:

    • 更新 Jira Projects API,以实时方式获取项目 📊🔄
    • 当 Jira 项目设置发生变化时,支持工单回传(backporting)↩️🎫

    移动端: * iOS 下载器支持不同地区:新增支持下载日本、俄罗斯、英国、德国和中国地区的 iOS 应用 🌏📱🇯🇵🇷🇺🇬🇧🇩🇪🇨🇳。

  7. 扩展的依赖检测

    Ostorlab 现已支持上传 SBOM 或 Lockfile,以扩展依赖检测。

    我们很高兴地宣布,Ostorlab 现已支持上传软件物料清单(SBOM)或 Lockfile,以扩展依赖检测。

    使用 SBOM 或 Lockfile 创建扫描

    支持的文件

    平台支持多种 SBOM 和 Lockfile。

    • SPDX
    • CycloneDX
    • gradle.lockfile
    • pubspec.lock
    • buildscript-gradle.lockfile
    • pnpm-lock.yaml
    • package-lock.json
    • packages.lock.json
    • pom.xml
    • Gemfile.lock
    • yarn.lock
    • Cargo.lock
    • composer.lock
    • conan.lock
    • mix.lock
    • go.mod
    • requirements.txt
    • Pipfile.lock
    • poetry.lock

    如需开始使用,请参阅我们集成文档中提供的详细步骤:此处。

  8. CircleCI 和 AppCenter CI/CD 集成

    新增 CircleCI 和 AppCenter CI/CD 集成。

    我们很高兴地宣布新增 CircleCI 和 AppCenter CI/CD 集成。

    📢 Circleci

    借助 CircleCI orb,您可以将安全扫描集成到部署流水线中。通过此集成,您可以在部署过程中增强应用的安全性。

    CircleCi

    如需开始使用,请参阅我们集成文档中提供的详细步骤:此处。

    📢 AppCenter

    借助 AppCenter 集成,您可以将 Ostorlab 安全扫描纳入 CI/CD 流水线。

    CircleCi

    如需了解更多信息和操作说明,请参阅此处的文档。

  9. 2023 年 7 月的新功能与修复

    我们很高兴为您带来一系列增强和新功能:开源的 Flutter 漏洞检测、扩展的社交登录支持(Google 和 Github)、AI 增强的摘要、简洁的通知界面以及高级搜索过滤器。我们改进了对印度和英国的地理围栏支持,新增了针对 Flutter 的检测规则,并修复了多个方面的 bug。博客焕然一新,Android 和 iOS 上 Webview 的导航测试也更加流畅,我们正在让您的体验更上一层楼。

    我们很高兴地宣布一系列更新和改进,旨在提升您的使用体验和安全性。以下是新内容:

    🔐 安全增强

    • 新增 200 多条针对 Flutter 的检测规则,更好地发现漏洞。🎯
    • 改进多种问题的漏洞条目,包括模板注入、XML 注入、ZIP 路径遍历等。🔧
    • 新增的漏洞类型涵盖不安全的生物识别身份验证和客户端 XSS。🛡️
    • 推出开源的 Flutter 漏洞模块,欢迎社区贡献。🚀
    • 推出针对 Facebook 不安全 devsettings 的检测功能。🔍
    • PDF 生成流程中的小 bug 修复和改进。📝

    🔄 身份验证改进

    • 社交登录现已支持 Google 和 Github 提供商,带来顺畅且安全的登录体验。🔑

    🧠 AI 与分析更新

    • 推出 AI 增强的摘要与建议系统,助力更好地决策。🤖
    • 在分析环境中新增动态调用列表,支持更全面的探索。🔎
    • 弃用部分 iOS 检测结果,使结果更加准确。❌

    🖥️ 界面与用户体验升级

    • 改版通知界面,带来更流畅的用户体验。🔔
    • 在修复菜单中显示工单数量,便于任务管理。📊
    • 推出基于时长的搜索过滤器,帮助细化搜索结果。⏱️
    • 付款页面现在显示名额数量,更加透明。💳
    • 我们还为博客换上了全新的外观!🌐

    🤝 集成与支持

    • Jira 集成支持中的小 bug 修复,协作更顺畅。🔧
    • 改进对多个国家(包括印度和英国)的地理围栏支持。🌍
    • 改进 Monkey Tester 对 Android 和 iOS 平台上基于 Webview 的导航的支持。📱

    🐛 bug 修复与开源贡献

    • 修复 AAB 文件支持中的 bug,让应用体验更顺畅。🛠️
    • 修复 Truffle Hog 和 Semgrep 等开源 Agent 中的多个问题。🐞
    • 发布开源 OSV Agent,促进更广泛的社区协作。👥
    • 修复小 bug,改进 Automation Rules 的运行。🔄
  10. 增强的安全功能、新的自动化规则和灵活的年度套餐,带来更好的用户体验

    最新版本包含多项增强,例如更快的导航、每周报告、导出为 CSV 功能、新的漏洞检测、改进的双因素认证(2-FA)、从热门 Web 框架中提取动态路由、用于简化工作流程的新自动化规则,以及更灵活的年度套餐:用户可以按需使用测试名额,在不活跃期间也不会损失名额。

    我们的最新版本带来了众多增强,旨在提升您使用 Ostorlab 的安全体验。从攻击面发现到漏洞检测和报告,我们取得了重大进展,让您的安全之旅比以往更加顺畅。

    以下是最新版本的部分亮点:

    • 更快、更便捷地浏览 Artifacts 和扫描覆盖范围;
    • 每周报告,提供有关趋势和模式的宝贵洞察;
    • 扫描和工单菜单中均提供导出为 CSV 的按钮,更加便捷;
    • 新增 50 多项漏洞检测,进一步提升我们安全评估的质量;
    • 改进基于短信的双因素认证(2-FA),增加一层额外的安全保障;
    • 从 Next.js 和 Nuxt.js 等热门 Web 框架中提取动态路由,帮助您更高效地识别 Web 应用中的潜在漏洞。

    新的自动化规则

    我们很高兴地宣布推出新的自动化规则功能,旨在简化您的工作流程和安全管理。借助这些新功能,您现在可以自动分配负责人、设置标签、发送电子邮件通知等。

    以下是新自动化规则派上用场的几个示例:

    • 自动将漏洞分配给某个用户进行修复;
    • 确认已发现的资产并自动分配负责人;
    • 为符合特定过滤条件的资产应用特定标签;
    • 当资产匹配特定模式时接收电子邮件通知,例如某个潜在服务在非默认端口上暴露了 SSH。

    灵活的年度套餐:随时随地使用您的测试名额

    我们很高兴地宣布,根据您的反馈,我们对年度套餐做出了一些重大调整。用户最常提出的需求之一,就是能够调整年度套餐的使用方式,以应对测试需求的高峰,同时在不活跃或开发期间不损失测试名额。

    我们很高兴地告诉您,我们已经采纳了您的反馈,并对年度套餐做出了必要调整,允许随时使用所有测试名额。此外,您现在可以放心,未使用的测试名额不会在某个月份中失效。

    这些更新已向拥有有效套餐的现有用户开放,也适用于希望订阅年度套餐的用户。

    我们希望这些变化能帮助您充分发挥我们服务的价值,轻松满足您的测试需求。

  11. 攻击面检测增强:更快的扫描、移动应用攻击面和改进的导航功能

    攻击面检测平台迎来重大改进,包括高级资产过滤、搜索功能、快捷操作按钮和批量资产导入;此外还可跟踪移动应用的攻击面,扫描速度更快,并新增扫描洞察功能,提供可操作的安全反馈。

    攻击面增强

    我们进行了一系列改进,提升检测和浏览攻击面的体验。

    以下只是其中一些很酷的新功能:

    • 使用过滤按钮聚焦任意资产,查看其直接关联的资产,甚至第 2 层和第 3 层关联。此功能帮助我们理解攻击面发现是如何检测到新资产的。一个很好的例子是:某位用户用工作邮箱注册了多个此前从未被跟踪的新域名。您懂的,市场部的 John 🙂。
    • 新增强大的搜索功能,例如按多种归属类型搜索,或排除与某个搜索模式匹配的资产。
    • 便捷的快捷操作按钮,可触发扫描或添加监控规则。如果您对某个资产的漏洞感到好奇,只需点击“Quick Scan”。
    • 批量资产导入:只需上传一个 CSV 文件,即可轻松添加大量资产。
    • 直接从攻击面图中访问资产数据,包括 DNS 记录、开放的服务、使用的库、Whois 数据、正在使用的证书等。

    深入了解您的移动应用攻击面

    攻击面不仅仅关乎域名和 IP 地址,尤其当您是一家移动优先的公司时。

    Ostorlab 的攻击面功能现在可以检测并跟踪移动应用的攻击面,包括应用暴露了什么、使用了哪些危险功能、使用了哪些库,最重要的是跟踪它们的变化以及变化发生的时间。它甚至会列出所有后端系统,并标明其地理位置。

    移动扫描摘要

    我们的最新工作包括一项新的扫描洞察功能,提供扫描报告摘要,并就如何提升应用的安全性给出可操作的反馈。结合攻击面数据,报告可帮助您深入了解已发现问题的影响。

    更快的扫描 🏎🏎🏎

    如果您已经使用本平台一段时间,可能已经注意到扫描运行得更快了,而且快得多。为了在不牺牲质量的前提下提升速度,我们投入了大量的工程工作。这只是第一步,我们的目标是在今年年底前实现在一小时内完成完整扫描。

  12. 改进自动化规则、导出选项、界面和支持。

    改进自动化规则、导出选项、界面和支持。新增搜索、历史详情和保存搜索等功能。修复 bug 并优化性能。

    • 🆕 发布新的自动化规则,可自动分配负责人、设置标签、通知结果等。
    • 🆕 新增导出为 CSV 和复制工单的选项。
    • ⬆ 改进攻击面界面,新增搜索功能。
    • 🆕 在 Plans 页面中新增确切的历史用量详情。
    • ⬆ 提升扫描 Artifacts 和调用覆盖的速度并改进其界面。
    • 🆕 新增 Jenkins 对远程构建节点的支持。
    • 🆕 发布每周组织摘要邮件,汇总最近的扫描、最新的发现以及需要关注的事项。
    • 🆕 新增保存搜索的功能。
    • 🐛 多项 Jira 工单创建修复。
    • ⬆ 在监控页面中新增搜索。
    • 🐛 修复 XAPK 文件的处理。
    • 🆕 在 PDF 报告中新增扫描摘要功能。
    • ⬆ 提升 Web 身份验证录制器的覆盖范围,以支持新的场景。
    • 🆕 爬虫新增对动态路由 Web 框架(如 Next.js 和 Nuxt.js)的路径提取支持。
    • 🆕 发布适用于 trufflehog 的新开源 Agent。
    • 🆕 为 nmap、tsunami、nuclei 等多个开源 Agent 新增 Wireguard VPN 支持……
    • 🆕 改进 Monkey tester 对基于短信的双因素认证(2-FA)的支持。
    • ⬆ 改进对公开 firebase 数据库的报告。
    • ⬆ 新增对 Android 上不安全生物识别身份验证实现的检测。
    • ⬆ 改进对明文流量漏洞的报告。
    • ⬆ 改进后端漏洞模糊测试工具,将学习流水线投入生产,并新增 SQL 注入测试用例。
    • 🆕 改进日志中的 PII 检测。
    • 🐛 对密钥检测进行多项修复和改进。
    • ⬆ 改进 50 多个知识库条目(如 hasFragileUserData),提供更好的描述和建议。
    • ⬆ 改进对不安全的 file provider 路径设置的检测。
    • 🐛 优化多个查询的性能,性能提升 86%。
  13. 提升扫描速度和可靠性,以及其他改进。

    提升扫描速度和可靠性,推出移动攻击面跟踪,并改进后端检测和地理位置报告。

    • 🎉 扫描更快,扫描可靠性提升
    • 🚀 移动攻击面跟踪与历史记录
    • ⚡ 改进后端检测和地理位置报告

  1. 增强的指标:改进扫描健康状况、修复和攻击面

    增强的指标和控制台,结合历史数据,改进扫描健康状况、修复和攻击面跟踪。

    • 🎉 改进指标,新收集 100 多项指标,新的控制台同时展示扫描健康状况、修复改进情况和攻击面演变。
    • 🔒 攻击面跟踪与历史记录,可了解存在哪些服务和库,以及它们是何时引入的。
  2. 发布攻击面资产发现功能

    推出攻击面资产发现、可配置的资产、改进的扫描插桩以及增强的套餐管理。

    • 🚀 发布攻击面资产发现功能,采用基于图的方法,覆盖范围更广,资产检测效果更好。
    • ⚡ 可为资产配置负责人、颜色、备注、标签、位置和风险评级,便于补充上下文并影响漏洞的风险评级。
    • 📘 收集资产历史,包括 DNS、开放的服务和端口、技术栈、whois 等信息。这样可以跟踪变化并监控资产随时间的演变。
    • 🔬 开箱即用的基于 opentelemetry 的扫描插桩,并改进了 Ostorlab 开源引擎的调试。
    • 💻 开源多个新的检测器,用于域名劫持、侦察、指纹识别……
    • 🎌 可按国家搜索应用商店中的应用。
    • 📄 移动扫描支持基于证书的身份验证,Web 扫描支持基于脚本的身份验证。
    • 🐒 面向 Web 应用的全新分析环境,提供拦截的流量以及爬取覆盖范围的可视化(这个功能看起来很棒)。
    • 📝 为大型组织改进套餐管理,可转移订阅并随时调整其规模。
    • 🎩 改进 Jira 集成,提供配置测试和风险评级选择,并改进信息同步。
  3. 2022 年 3 月、4 月和 5 月

    我们很高兴地宣布一系列新的改进。

    • 💎 全新的 Attack Surface Discovery(攻击面发现),用于发现已知和未知的自有资产,并安排持续监控
    • 🔒 新增对使用 Chrome Recorder 脚本进行身份验证的支持
    • 🎉 新增对基于 CRON 的监控的支持,可按定义的计划执行
    • 🔨 Github Actions 集成
    • 🎉 开源 20 多个安全测试 Agent(Zap、Whatweb、Whois IP、Whois Domain、Wappalyzer、Virus Total、Tsunami、Tracker、Subfinder、Openvas、Nuclei、Nmap……)
    • 🚀 改进 Ostorlab Agent Builder 的性能和弹性
  4. 2021 年 11 月至 12 月 / 2022 年 1 月至 2 月

    我们很高兴地宣布一系列新的改进。

    • 👾 改进对 Flutter 和 React-Native 漏洞的检测
    • 👾 新增对多种新漏洞类别的检测,包括 Log4J
    • 🎉 开源 Ostorlab 扫描引擎,新增对本地运行和基于 Windows 的环境的支持 新增 Ostorlab Agent store,便于访问和发布扫描 Agent
    • 🚀 新的 agent-group 定义,用于定义可组合的扫描 Agent
    • 🚀 新的 agent-group 界面构建器和 YAML 定义文件生成
    • 🚀 从代码仓库自动构建 Agent 的构建器,可自动检测并构建新版本
    • 🏫 新的学习中心,提供文档、视频、扫描示例和漏洞知识库
    • 🎉 开源 Ostorlab 知识库
    • 🎉 开源适用于 Nmap、Tsunami、Nuclei 和 Virustotal 等热门工具的 Agent
    • 🎉 开源用于改进漏洞跟踪的 Agent(Tracker、Persist Vulnz、Inject Asset 和 Debug)
    • 🔐 支持 OTP(One-Time-Password,一次性密码),提升账户安全
    • 🔨新增集成门户,用于配置新支持的集成
    • 🔨 新增 Jira、Gitlab 和 Jenkins,用于 CI/CD 和工单集成
    • 🔐 新增基于 SAML 的身份验证,用于企业 SSO 访问

  1. 2021 年 9 月至 10 月

    我们很高兴地宣布一系列新的改进

    • 发布 Remediation API,提供更好的漏洞生命周期管理,可检测已修复的漏洞和重新打开的漏洞,并保持例外和误报的状态
    • 全新控制台,以玻璃盒视角展示安全态势和紧急任务
    • 管理补丁和优先级策略,提供 SLO 以及跟踪和衡量修复绩效的工具
    • 与 Jira 的第三方集成
    • 新增工单时间线,可动态设置开始和结束时间
    • 新增按状态、优先级和标签对工单分组
    • 新增工单批量编辑模式
  2. 2021 年 8 月

    我们很高兴地宣布一系列新的改进

    重点改进 Monkey Tester,新增对更多策略和高级测试用例生成的支持,以提升覆盖范围。工作还包括更好地处理应用打包,以及管理我们的移动设备集群。

    • 🤖 全面改进的 Monkey Tester,代码覆盖率大幅提升
    • 💐 界面调用覆盖可视化,帮助了解已执行的操作
  3. 2021 年 7 月

    我们很高兴地宣布一系列新的改进

    重点改进 Web 扫描器的检测能力,新增了后端指纹识别等多项功能,增加了更多漏洞类型,并改进了后端漏洞表示模型。工作还包括改进 Monkey Tester,以支持更高级的测试策略。主要更新:

    • 🤖 为 Monkey Tester 新增对多种策略的支持
    • 🪲 后端扫描器、XSS 扫描器和指纹检测的多项 bug 修复和改进
    • 🤖 扩展搜索索引基础设施,以应对覆盖资产数量的增长
  4. 2021 年 6 月

    我们很高兴地宣布一系列新的改进

    • 🤖 支持新的后端漏洞,例如使用 JDBC 转义序列的 SQL 注入、Jinja 模板注入、Python 对象序列化……
    • 🤖 支持新的后端漏洞,例如 XXE、XSLT 注入、Fastjson 序列化、PHP RCE……
    • 🪲 调整 JDWP Android 监控器,提升覆盖范围和性能。
    • 🚀 并行化并生成后端漏洞模型,将误报置信度提高到 6*9(99.9999%)。
  5. 2021 年 5 月

    我们很高兴地宣布一系列新的改进

    • 🪲 API 流量改进和 bug 修复
    • 🔍 新搜索功能的多项性能改进和结果优化
    • 🤖 基于 LLDB 的全新 iOS 动态插桩引擎
    • 🤖 改进 iOS 插桩,以捕获 SQL、Crypto、Keychain、Zip、Wifi、Webkit、Biometric、Filesystem、HTTP、Preferences 等危险 API
    • 🤖 支持对危险 API 进行回溯,以跟踪其使用情况
    • 🤖 Web 扫描支持凭据身份验证
    • 🤖 改进 Web 爬取,以支持动态变化的 HTML
  6. 2021 年 4 月

    我们很高兴地宣布一系列新的改进

    • 🔍 新规则,用于检测不安全的 Javascript 模式和新的不安全密钥使用方式。
    • 💐 新增对外部函数(如 JNI)的搜索、标记和调用跟踪。
    • 🔍 新的扫描搜索功能,可跨所有分析资产类型进行搜索。
    • 💐 IDE 中的 API 流量功能。
    • 🤖 用于持久化扫描污点图的 API。
  7. 2021 年 3 月

    我们很高兴地宣布一系列新的改进

    • 🪲 修复分析环境的索引,以支持代码和文件搜索
    • 📢 在分析环境的改版中弃用 Free+Analysis 扫描类型
    • 🚀 重写资产清单模型,解决性能问题,使扫描加载性能提升 600%。
    • 🤖 支持持久化污点图,供分析环境和未来的 VulnAPI 使用
    • 💐 支持在 IDE 中标记原生函数
    • 🔍 新增多个新的 sink 方法
    • 🪲 消除 RSA/ECB 弱加密检测中的误报
    • 🪲 修复导致漏检的污点分析 bug
    • 🤖 检测有效的 Sendgrid API 密钥
    • 🤖 增强对危险 Webview 设置的检测,并弃用不存在漏洞的 API
    • 🤖 检测会导致路径遍历和任意文件覆盖的不安全 Zip 处理
    • 🪲 修复 Twitter API 检测
  8. 2021 年 2 月

    我们很高兴地宣布一系列新的改进

    • 🪲 修复分析环境的索引,以支持代码和文件搜索
    • 📢 在分析环境的改版中弃用 Free+Analysis 扫描类型
    • 🚀 重写资产清单模型,解决性能问题,使扫描加载性能提升 600%。
    • 🤖 支持持久化污点图,供分析环境和未来的 VulnAPI 使用
    • 💐 支持在 IDE 中标记原生函数
    • 🔍 新增多个新的 sink 方法
    • 🪲 消除 RSA/ECB 弱加密检测中的误报
    • 🪲 修复导致漏检的污点分析 bug
    • 🤖 检测有效的 Sendgrid API 密钥
    • 🤖 增强对危险 Webview 设置的检测,并弃用不存在漏洞的 API
    • 🤖 检测会导致路径遍历和任意文件覆盖的不安全 Zip 处理
    • 🪲 修复 Twitter API 检测
  9. 2021 年 1 月

    我们很高兴地宣布一系列新的改进

    • 🤖 将 API 编码从 JSON 切换为 UBJSON,以支持二进制格式
    • 💐 分析环境支持 Javascript 格式化
    • 💐 分析环境支持检测新的文件格式
    • 💐 分析环境调用跟踪节点着色,与函数和方法标记保持一致
    • 🪲 分析环境的多项 bug 修复和性能优化
    • 📢 支持通过可分享链接共享报告访问权限
    • 📢 为漏洞新增编辑模式,可更改风险评级或标记为误报
    • 🚀 检测新的密钥和危险函数

  1. 2020 年 12 月

    我们很高兴地宣布一系列新的改进

    • 📢 发布 Android 和 iOS 应用分析环境
    • 🚀 分析环境支持 APK 和 IPA 文件列表及内容访问
    • 🚀 分析环境支持 HTML、Javascript、XML、Java、C++ 代码高亮
    • 🚀 分析环境支持二进制 plist 提取
    • 🚀 分析环境支持针对 ARM 和 ARM64 的 Macho 和 ELF 文件反汇编与反编译
    • 🚀 分析环境支持 Macho 和 ELF 字符串列表
    • 🚀 分析环境支持 DEX 类列表
    • 🚀 分析环境支持 DEX smali 列表和 Java 反编译
    • 🚀 分析环境支持 Android 资源提取
    • 🚀 分析环境支持 Android manifest 提取
    • 🚀 分析环境支持 DEX、Macho 和 ELF 函数调用跟踪,并生成完整的引用(refs)和交叉引用(xrefs)
    • 🚀 分析环境支持危险函数标记,以识别安全热点。
    • 🚀 分析环境支持生成上下文调用跟踪。
  2. 2020 年 10 月

    我们很高兴地宣布一系列新的改进

    • 📢 发布针对应用商店的持续应用监控
    • 🔍 检测弱蓝牙连接
    • 🔍 检测未设置权限的动态广播接收器
    • 📢 新的 Jenkins 插件,用于将 CI/CD 流水线与 Ostorlab 集成
    • 💐 通过电子邮件和界面通知告知关键事件(扫描完成、密码更改……)
    • 💐 在界面中提供 API 密钥的生成与管理
  3. 2020 年 9 月

    我们很高兴地宣布一系列新的改进

    • 📢 发布 Ostorlab lighthouse,持续扫描公开应用
    • 📢 发布 Ostorlab VulnDB 界面,用于访问内部已知漏洞数据库
    • 💐 漏洞被标记为影响安全与隐私、仅影响安全或仅影响隐私
    • 🔍 检测 Android manifest 中的多项隐私设置
    • 🔍 检测 facebook SDK 调试模式
    • 🔍 检测影响隐私的 GPS 位置跟踪
    • 🪲 修复 sink 默认污点不足的问题,以及 Array 和 Const 缺失传播的问题
  4. 2020 年 8 月

    我们很高兴地宣布一系列新的改进

    • 📢 应用商店搜索与扫描功能
    • 📢 第三方依赖的深度指纹识别
    • 💐 漏洞文本和描述支持 Markdown
  5. 2020 年 7 月

    我们很高兴地宣布一系列新的改进

    • 📢 扩展第三方依赖规则
    • 🚀 建立未报告漏洞数据库
  6. 2020 年 6 月

    我们很高兴地宣布一系列新的改进

    • 💐 报告库和第三方依赖
    • 🔍 对 Android 原生库、iOS Frameworks、Cordova 插件、Javascript 库、Xamarin 库和 OpenSSL 进行指纹识别
    • 🚀 经过审核和增强的漏洞数据库,涵盖影响库和第三方依赖的所有已知漏洞
    • 🚀 支持索引 Maven Jar 和 AAR、Cocoapod podspec 以及 NPM 包
    • 🔍 检测对危险蓝牙 API 的调用
  7. 2020 年 5 月

    我们很高兴地宣布一系列新的改进

    • 📢 展示 CVSSv3 评分
    • 🤖 Alpha 版支持 UI Automation 规则
    • 🎁 将 Xamarin 反编译源代码添加到 Artifacts 列表中
    • 🔍 检测密钥(SSH 私钥、服务账号、Slack 令牌等)
    • 🔍 检测已弃用 TLS 协议的使用(SSLv2、SSLv3、TLSv1.0、TLSv1.1)
  8. 2020 年 4 月

    我们很高兴地宣布一系列新的改进

    • 📊 新增生成管理层摘要 PDF 报告
    • 📢 新增 Secure 风险评级,用于标示安全的实现
    • 📢 新增 Hardening 风险评级,用于区分实际漏洞与缺失的加固机制
    • 📢 新增对扫描归档的支持
    • 📢 新增对扫描导出的支持
    • 🔍 新增检测可导致不安全文件写入、不安全 TLS 和命令执行的新 sink 与 source
    • 🚀 提升污点分析的性能并扩大覆盖范围
    • 💐 改进污点信息的展示
    • 💐 改进动态分析中收集的堆栈跟踪的展示
    • ⚠ 修复风险评级中的不一致问题
    • 🪲 修复 iOS 中缺失 ARC 和 Stack Guard 保护检测的误报
  9. 2020 年 3 月

    我们很高兴地宣布一系列新的改进

    • 支持通过流式 API 创建和停止扫描
    • 订阅支持
    • 新增关于 Webview LoadURL 注入的知识库条目
    • 修复 JDWP Hook 引擎的 bug
    • 控制台更新,显示扫描计划
    • 支持停止和归档扫描
  10. 2020 年 2 月

    我们很高兴地宣布一系列新的改进

    • 调度规则 API
    • 迁移到 Kubernetes
    • 初步支持通过流式 API 创建扫描
  11. 2020 年 1 月

    我们很高兴地宣布一系列新的改进

    • 用于管理 Inventory(移动应用、URL、域名……)的 API
    • 用于列出、创建和更新 Inventory 与 Assets 的界面
    • CI/CD 流水线集成
    • 弃用旧版界面

  1. 2019 年 12 月

    我们很高兴地宣布一系列新的改进

    • 发布新报告前端的 Alpha 版本
    • 修正 API 命名
    • 修复测试凭据的提交
    • 新的 Google Play 客户端,支持直接从 Play Store 扫描
    • 多个新 API 迁移到 GraphQL(账户与密码管理、Artifacts)
    • 用于处理长时间运行任务的 Worker(PDF 生成和扫描导出)
  2. 2019 年 11 月

    我们很高兴地宣布一系列新的改进

    • 新报告前端的开发取得进展
    • 修复公共网站中的 bug
    • 简化所有 API 的分页支持
    • 用于创建 Web 扫描的实验性 API
  3. 2019 年 10 月

    我们很高兴地宣布一系列新的改进

    • 发布一款开源 Android 应用,用于对漏洞扫描器进行基准测试
    • 扩展 GraphQL API,新增对分页和漏洞搜索的支持,并将应用的传递方式从 Base64 改为 multi-part 上传
    • 新报告前端的开发取得进展
  4. 2019 年 9 月

    我们很高兴地宣布一系列新的改进

  5. 2019 年 8 月

    我们很高兴地宣布一系列新的改进

    • 将所有现有基础设施和数据大规模迁移到新的后端。
  6. 2019 年 6 月

    我们很高兴地宣布一系列新的改进

    • 将基础设施重构为微服务架构。
    • 拆分用户门户和公共网站,为迁移到无服务器(serverless)架构做准备。
    • 拆分后端并新增编排后端,为从 Swarm 迁移到 k8s 做准备。
  7. 2019 年 5 月

    我们很高兴地宣布一系列新的改进

    • 重构 API,新增对 GraphQL 的支持。
    • 将网站、用户门户和编排器迁移到 GraphQL。
  8. 2019 年 4 月

    我们很高兴地宣布一系列新的改进

    • 扩展漏洞测试平台。
    • 新增对 4 种新的 Java 模板引擎的模板注入支持。
    • 新增对 Ruby 代码注入检测的支持。
    • 新增对 Node.js 代码注入检测的支持。
  9. 2019 年 3 月

    我们很高兴地宣布一系列新的改进

    • 多项 bug 修复和性能改进。
    • 修复模板注入检测中的误报。
    • 新增对 Python 代码注入检测的支持。
    • 新增对 pickle 反序列化注入检测的支持。
  10. 2019 年 2 月

    我们很高兴地宣布一系列新的改进

    • 多项 bug 修复和性能改进。
    • 增强 XSS 检测,新增对多种回调向量的支持。
  11. 2019 年 1 月

    我们很高兴地宣布一系列新的改进

    • 新的 Alpha 系统,可根据以往收集的漏洞检测后端中的漏洞。
    • 搭建新的漏洞测试平台。

  1. 2018 年 12 月

    我们很高兴地宣布一系列新的改进

    • 新增对存储型 XSS 检测的支持。
    • 全面重构扫描身份验证模块。它运行良好,且发送的请求更少。
    • 全新的订阅菜单。
    • bug 清理季。
  2. 2018 年 11 月

    我们很高兴地宣布一系列新的改进

    • 新增对多步骤表单提交的支持。
    • 改进 CSRF 字段的自动检测和 CSRF 令牌的自动更新。
    • 指纹识别 Agent 的 Alpha 版本。
  3. 2018 年 10 月

    我们很高兴地宣布一系列新的改进

    • 大幅提升对 XSS 上下文的覆盖,Polyglot 攻击载荷万岁。
  4. 2018 年 9 月

    我们很高兴地宣布一系列新的改进

    • 增强 Web 扫描中的 CSRF 处理。
    • 新增扫描导出和导入功能,以支持本地部署(on-premise)扫描。
    • 实现 ADB Proxy Agent,以支持本地部署扫描。
    • 在动态分析期间收集屏幕截图和 logcat 流量。
    • 针对 Android Network Security Configuration 的新安全规则。
    • 修复使用静态污点分析的密码学规则中的误报。
    • 重新调整所有规则的格式。
    • 修复 PDF 生成,并新增代码高亮支持。
    • 新增对已知路径爬取的支持
    • 新增 Artifact 面板,用于存储提取的源代码、屏幕截图和流量日志。
    • 新增 Xamarin 源代码反编译。
    • 修复后端扫描器和 XSS 扫描器重复测试请求的问题。
    • 初步实现 CSRF 令牌的检测与生成,用于 POST 请求的模糊测试。
    • 新增在子路径中插入攻击载荷的支持。
  5. 2018 年 8 月

    我们很高兴地宣布一系列新的改进

    • 本月对所有核心组件进行了大量 bug 修复。
    • 增强扫描引擎的可测试性。
    • 增强报告功能。
  6. 2018 年 7 月

    我们很高兴地宣布一系列新的改进

    • 增强对模板注入漏洞的检测。
    • 用于检测 XSS 漏洞的新扫描器。
    • 增强对嵌套序列化格式的支持。
    • 大幅重构扫描调度引擎,以提高可扩展性。
  7. 2018 年 6 月

    我们很高兴地宣布一系列新的改进

    • 全新后端扫描引擎,Beta 版支持 SQL 注入和 XXE
    • 新增对 HTML 内容爬取的 Beta 支持。
  8. 2018 年 5 月

    我们很高兴地宣布一系列新的改进

    • 将免费扫描器的覆盖上限从 100 提高到 300。
    • 新增加密 IPA 检测器。
    • 修复检测弱加密的动态规则中的误报。
  9. 2018 年 4 月

    我们很高兴地宣布一系列新的改进

    • 将适用于 iOS 的 LLDB 移植到 Linux 上运行。
    • 全新后端扫描引擎。
    • 全新实验性爬虫。
  10. 2018 年 2 月

    我们很高兴地宣布一系列新的改进

    • 新增对经过身份验证的扫描的支持。
    • Java Hook 引擎最终版本,支持堆栈跟踪和完整的上下文检查。
    • 污点分析引擎重大改进,减少误报。
    • 多项 bug 修复,涉及 PDF 生成和误报声明。
    • 新增上报误报的功能,并可将误报从最终报告中移除。
    • 多条新的动态规则,用于跟踪敏感函数调用。
    • 新的 Agent,用于检测敏感材料文件,例如加密私钥。
  11. 2018 年 1 月

    我们很高兴地宣布一系列新的改进

    • 在扫描报告中展示静态污点分析的覆盖范围。

  1. 2017 年 12 月

    我们很高兴地宣布一系列新的改进

    • iOS 应用中不安全的 Transport App Security 设置将作为漏洞报告。
    • 性能增强,以支持大型 multidex 文件。
    • 修复 multidex 文件中方法交叉引用(xref)的 bug。
    • 改进漏洞去重。
    • 多项 iOS 扫描规则 bug 修复。
  2. 2017 年 11 月

    我们很高兴地宣布一系列新的改进

    • 用于检测 Android 和 iOS 中弱文件权限的高级选项。(OWASP Mobile Top 10 - M2)
    • 用于检测 Android 和 iOS 中个人身份信息(PII)泄露的高级选项。(OWASP Mobile Top 10 - M2)
    • 用于检测 Android 和 iOS 中明文流量的高级选项。(OWASP Mobile Top 10 - M3)
    • 用于检测 Android 和 iOS 中不安全 TLS/SSL 验证的高级选项。(OWASP Mobile Top 10 - M3)
    • 支持检测 iOS 中弱加密 API 调用的高级选项。(OWASP Mobile Top 10 - M5)
    • 支持下载 PDF 报告的高级选项。
  3. 2017 年 9 月

    我们很高兴地宣布一系列新的改进

    • 通过 bug 修复使无限扫描功能更加稳定。
    • 修正不安全加密模式(Insecure Encryption Mode)检测中的误报。
    • 修正 iOS 应用 ASLR 检测中的误报。
    • 迁移到集群架构,以支持不断增长的扫描负载。
    • 支持专用无限扫描的最终版本。
  4. 2017 年 8 月

    我们很高兴地宣布一系列新的改进

    • 新增支持专用扫描的功能。
    • 调整和更新用户界面,以支持快速上传。
  5. 2017 年 7 月

    我们很高兴地宣布一系列新的改进

    • 全新后端系统,以应对不断增加的负载。
    • 对所有 Agent 进行重大代码重构,以支持新的后端系统。
    • 多项 bug 修复。
  6. 2017 年 6 月

    我们很高兴地宣布一系列新的改进

    • 面向 Android 字节码的全新静态污点分析引擎。
    • 多项 bug 修复和性能调优。