
集成 CNIL 标准、支持 SARIF、增强 Copilot,以及更智能的漏洞分析。
此次发布新增了对 CNIL 标准的支持和 SARIF 导出,并通过漏洞位置和高级搜索提供更深入的漏洞洞察。Copilot 功能更强大,性能更快,资产和修复工作流也更加顺畅。
📈 报告与导出增强
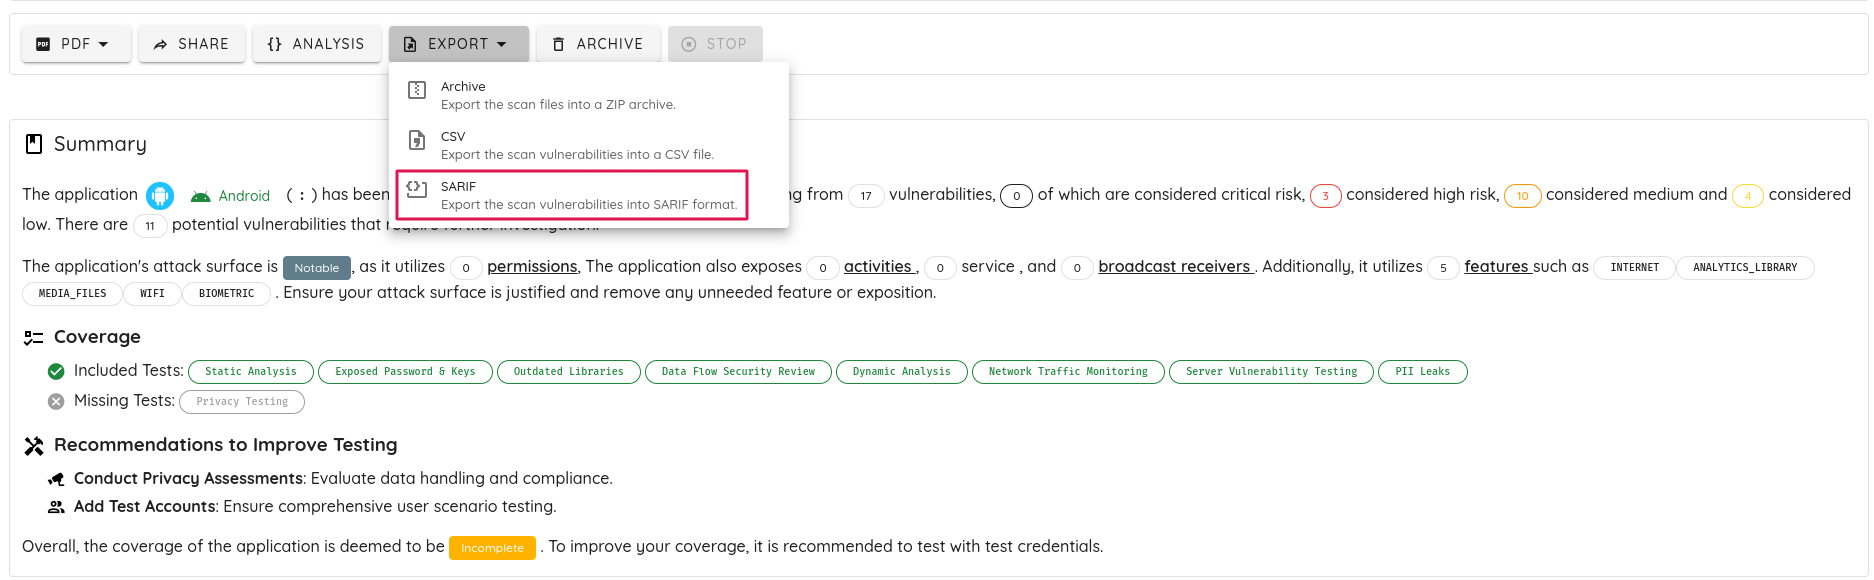
- 新增支持以静态分析结果交换格式(SARIF)导出扫描漏洞,便于与支持 SARIF 的安全工具集成。如需以 SARIF 格式导出,请进入扫描页面,选择 export,然后选择 SARIF。
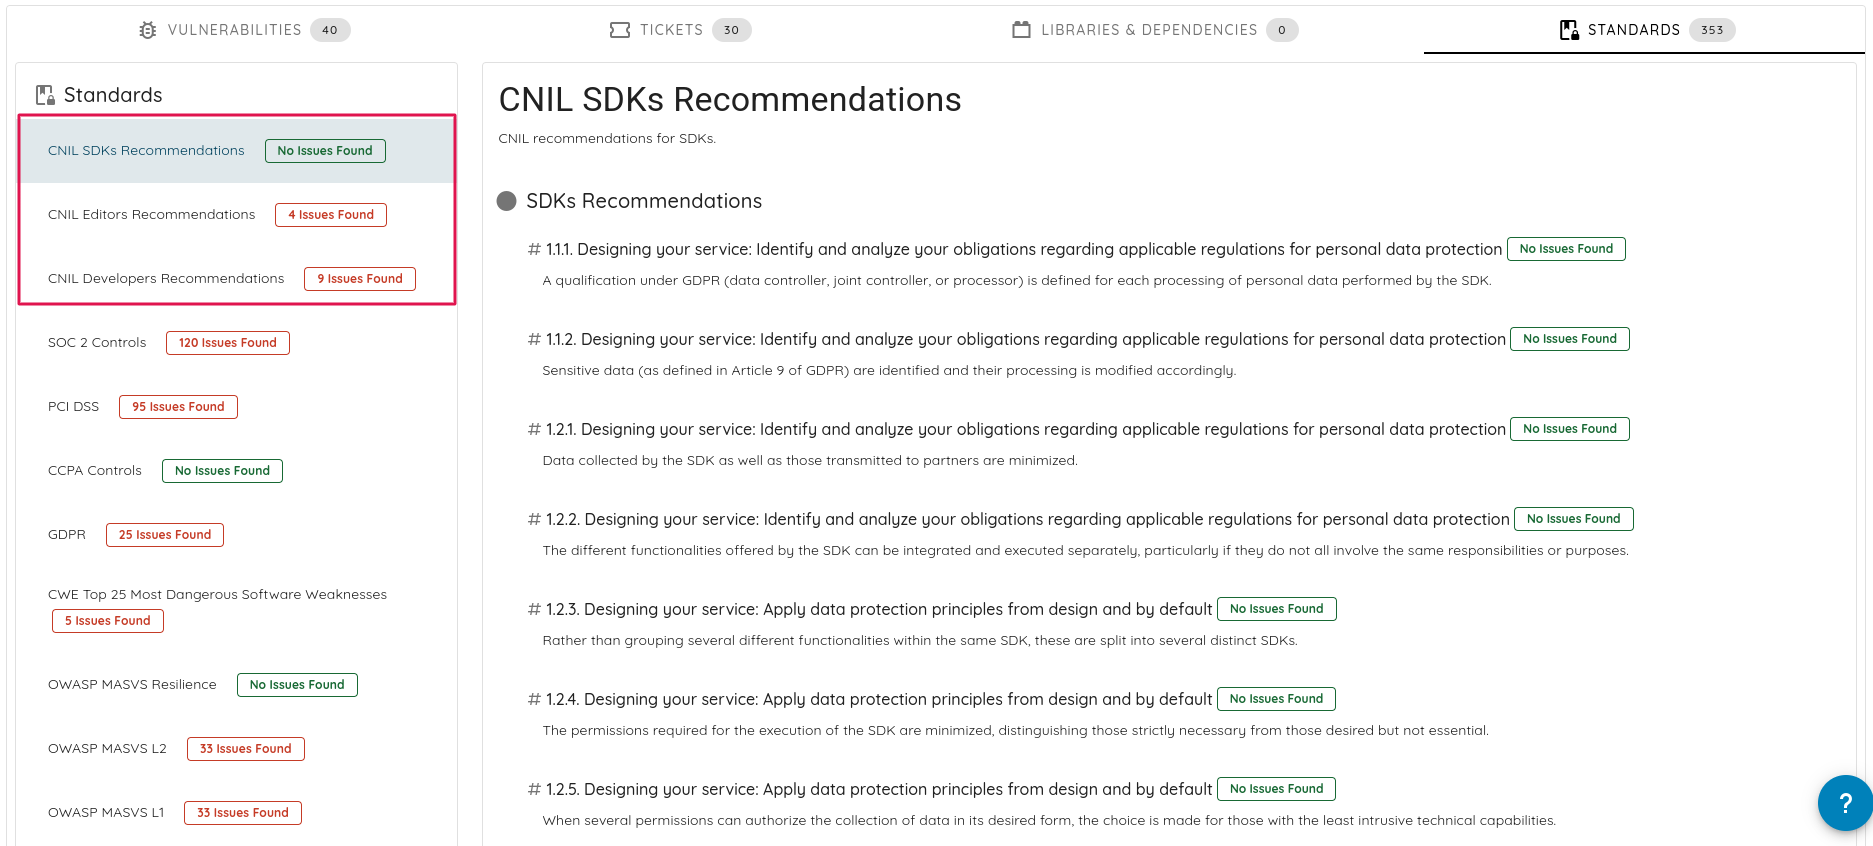
- 新增法国国家信息与自由委员会(Commission Nationale de l’Informatique et des Libertés,CNIL)标准,可在扫描页面的 Standards 部分找到。
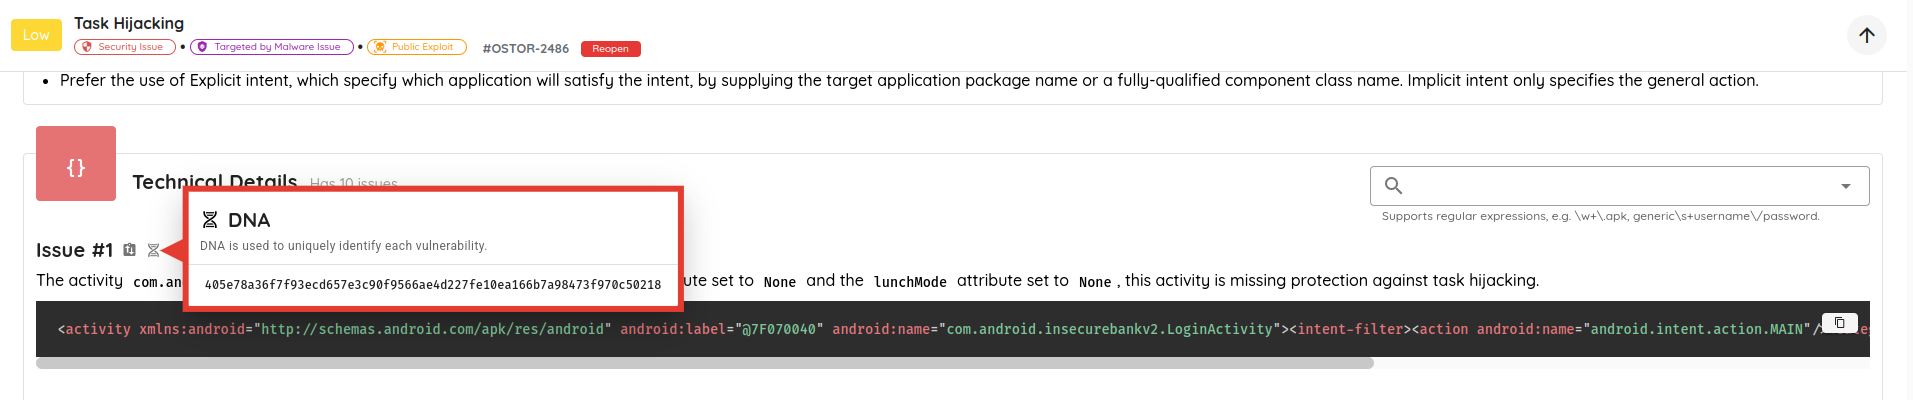
- 增强漏洞 DNA。DNA 用于唯一标识漏洞。此次增强提高了识别和分类漏洞的准确性,减少误报,并改进修复优先级排序。
- 新增支持使用纯文本和/或正则表达式搜索漏洞的技术详情、漏洞利用详情和后渗透利用详情,并高亮显示与搜索查询匹配的文本。
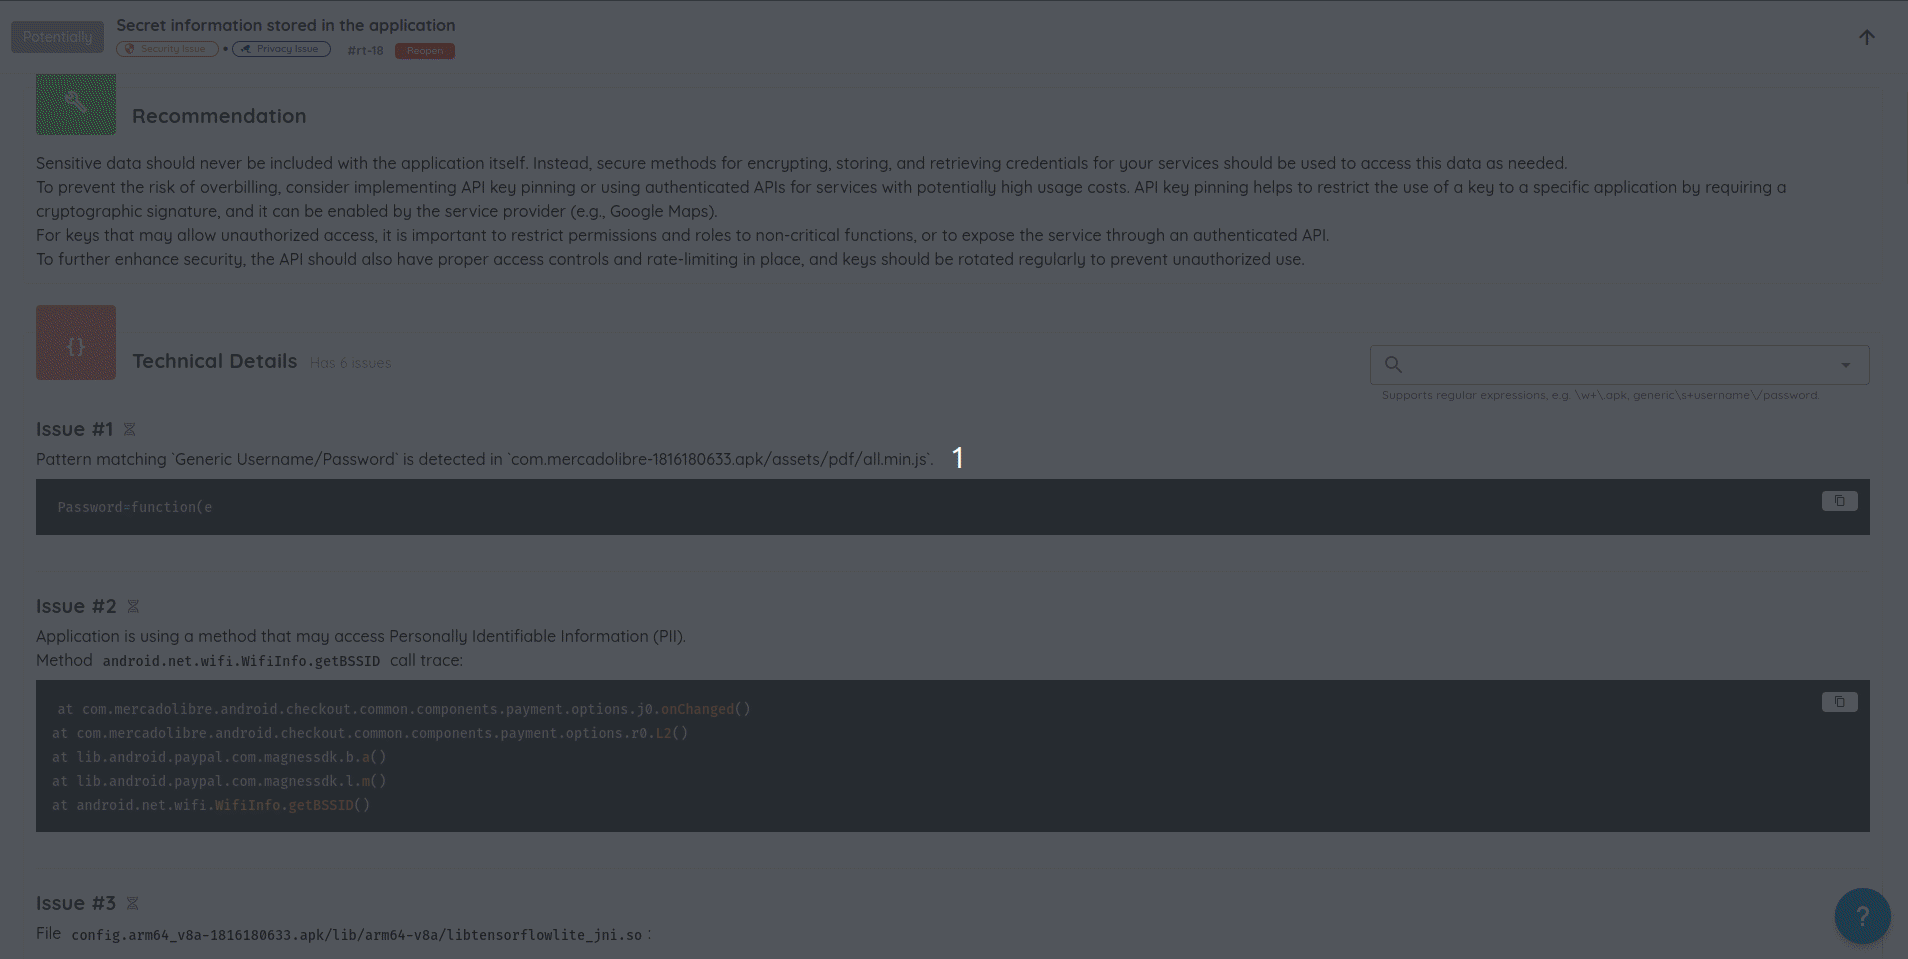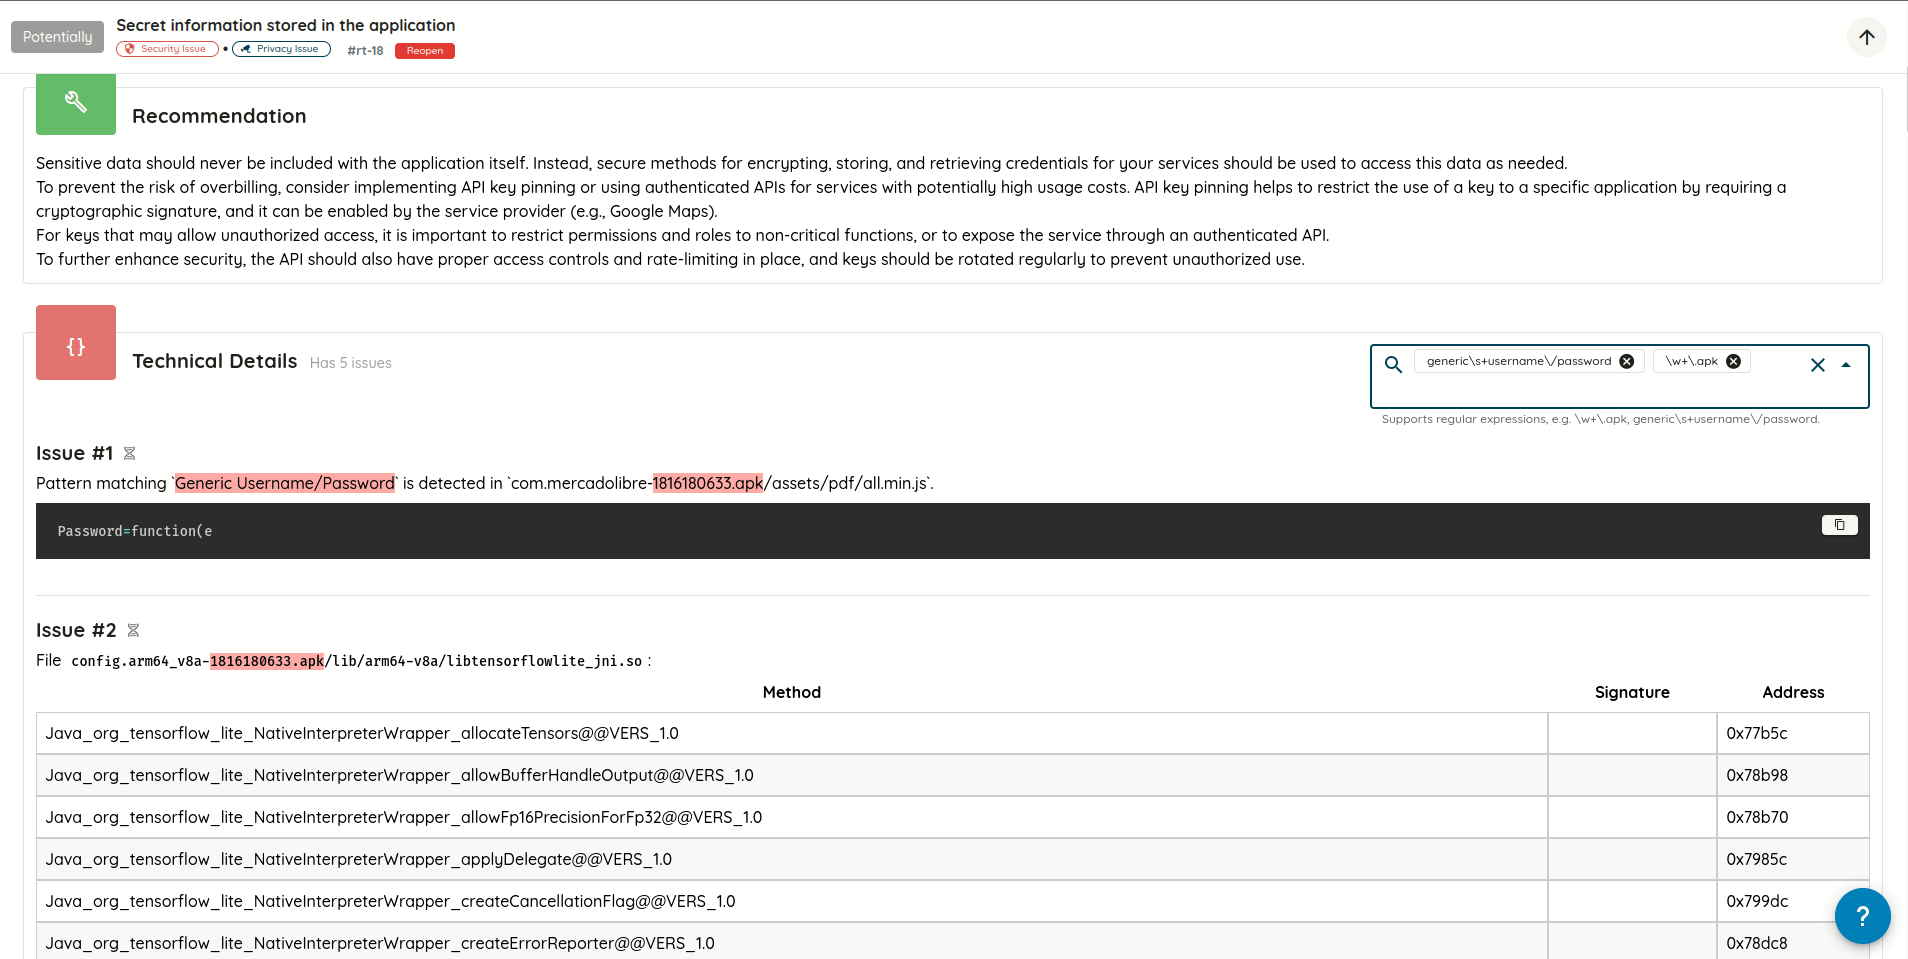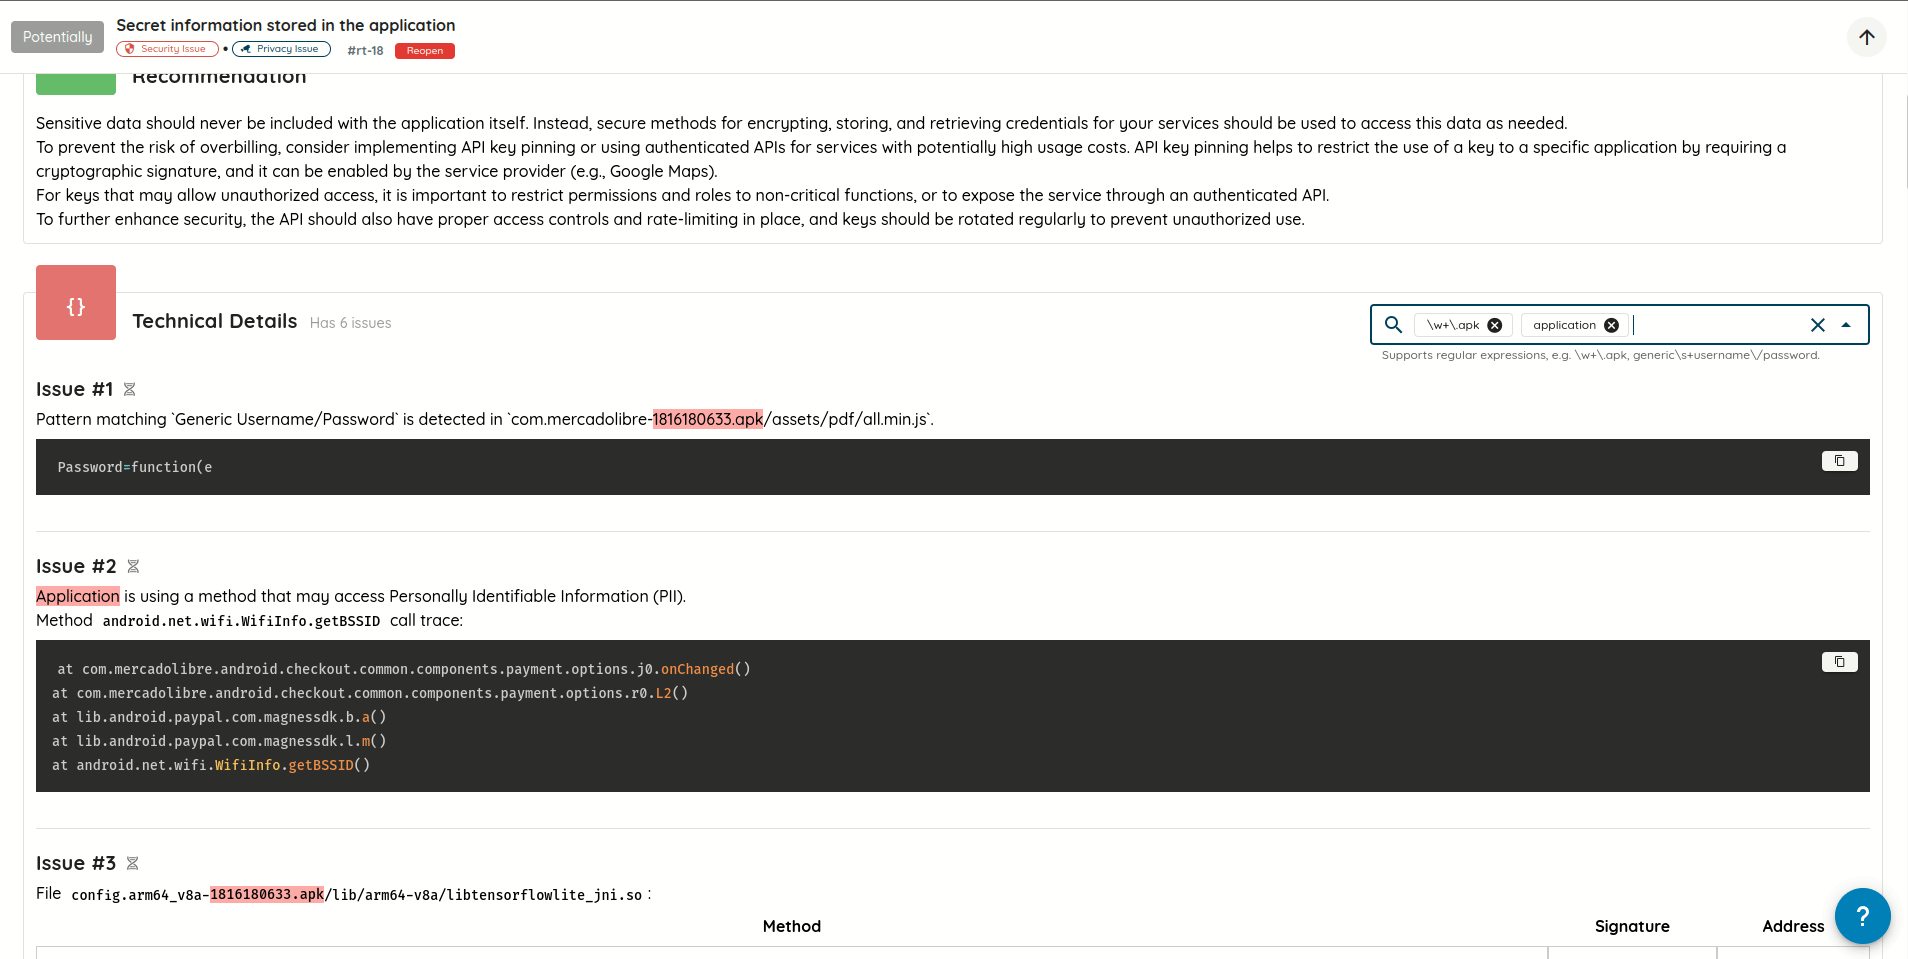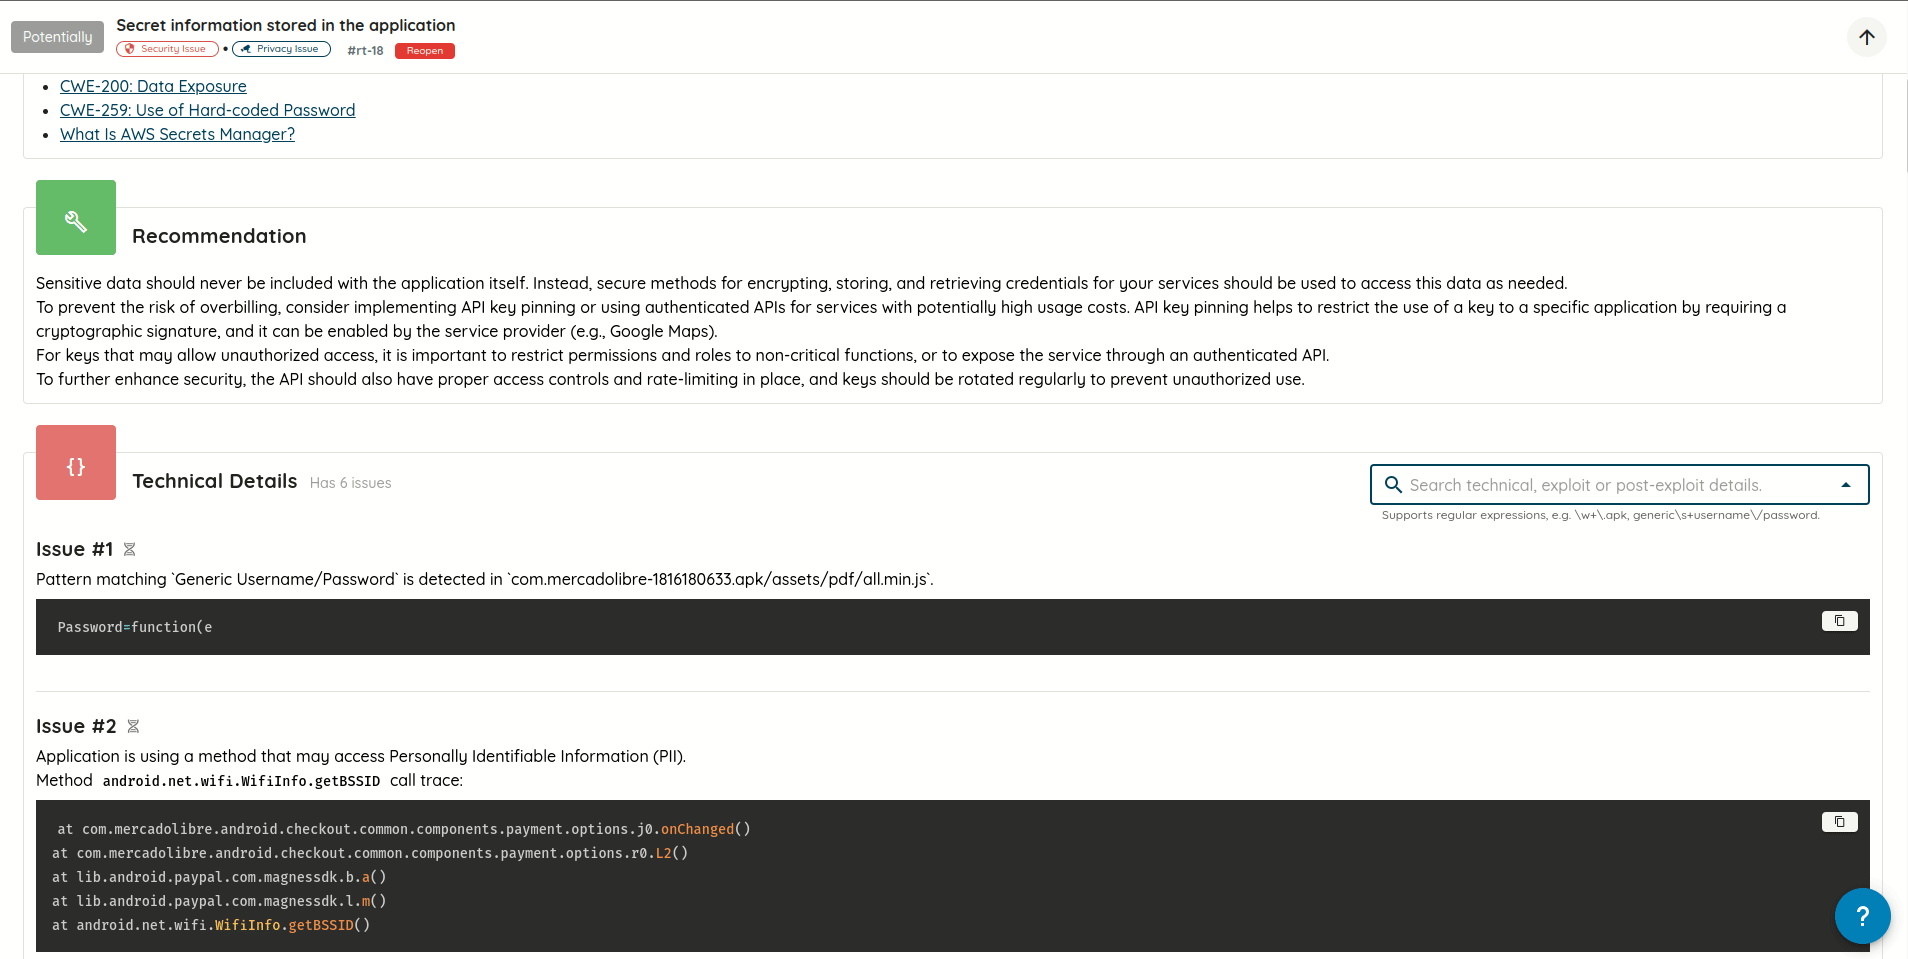
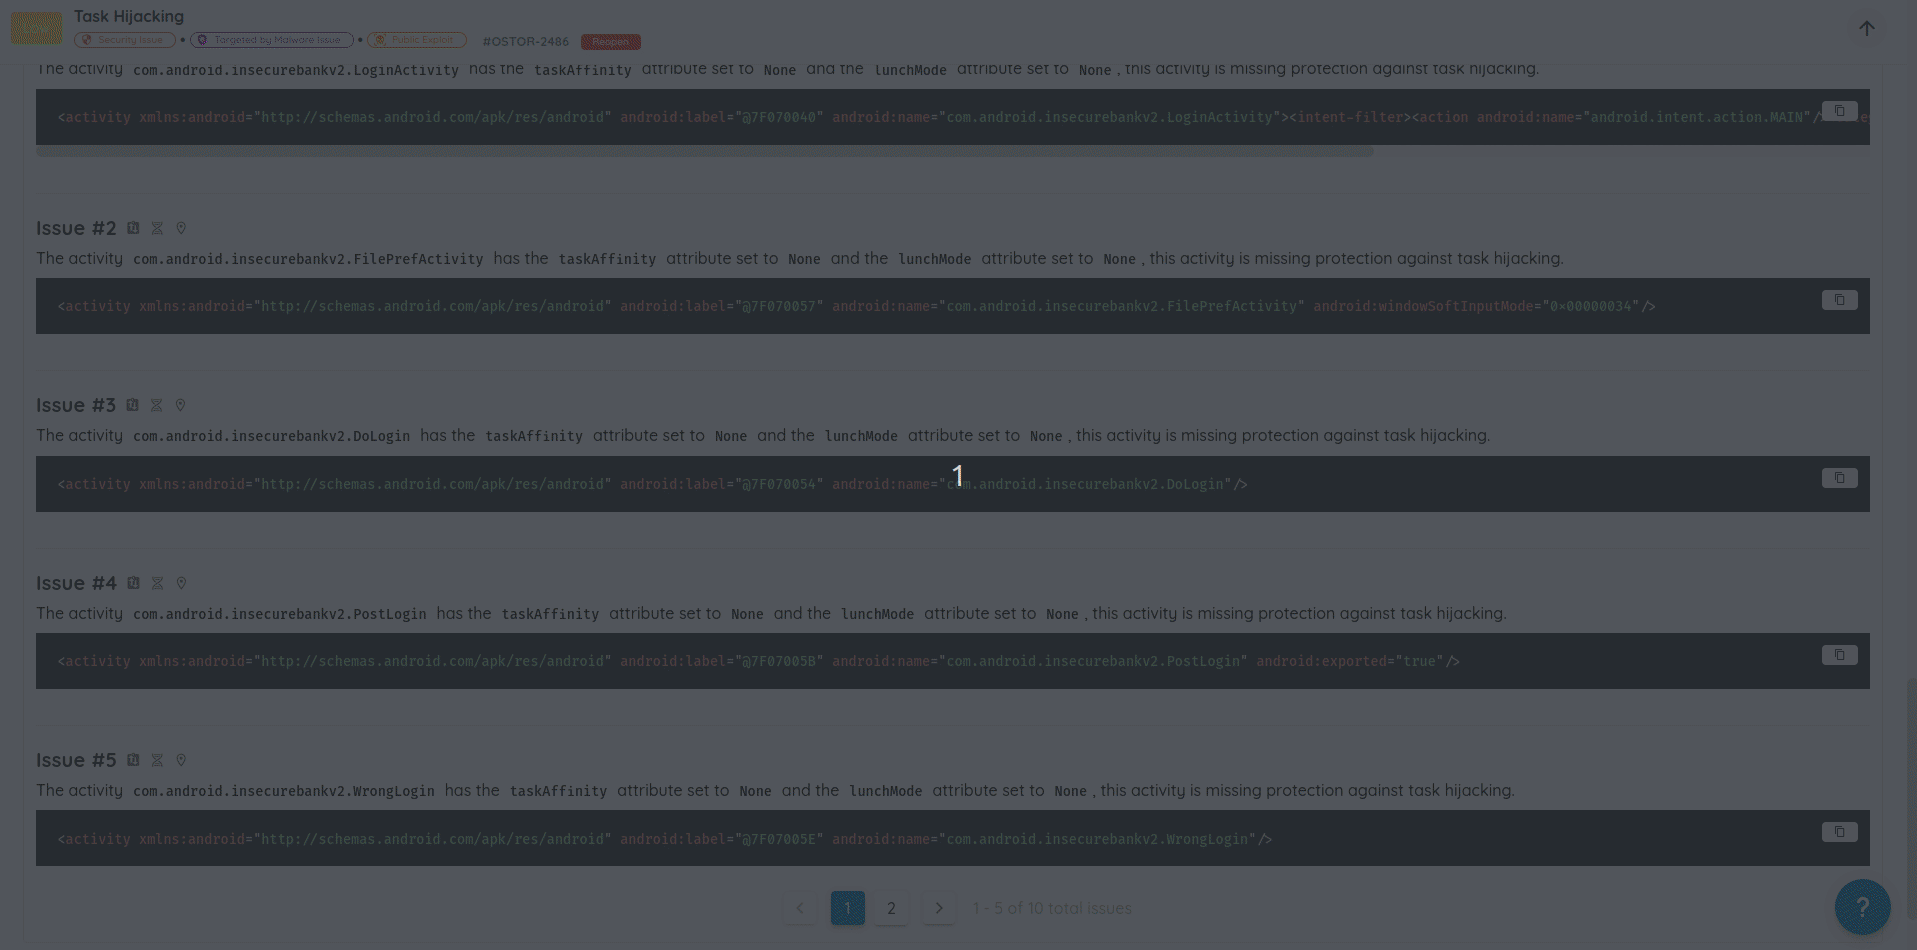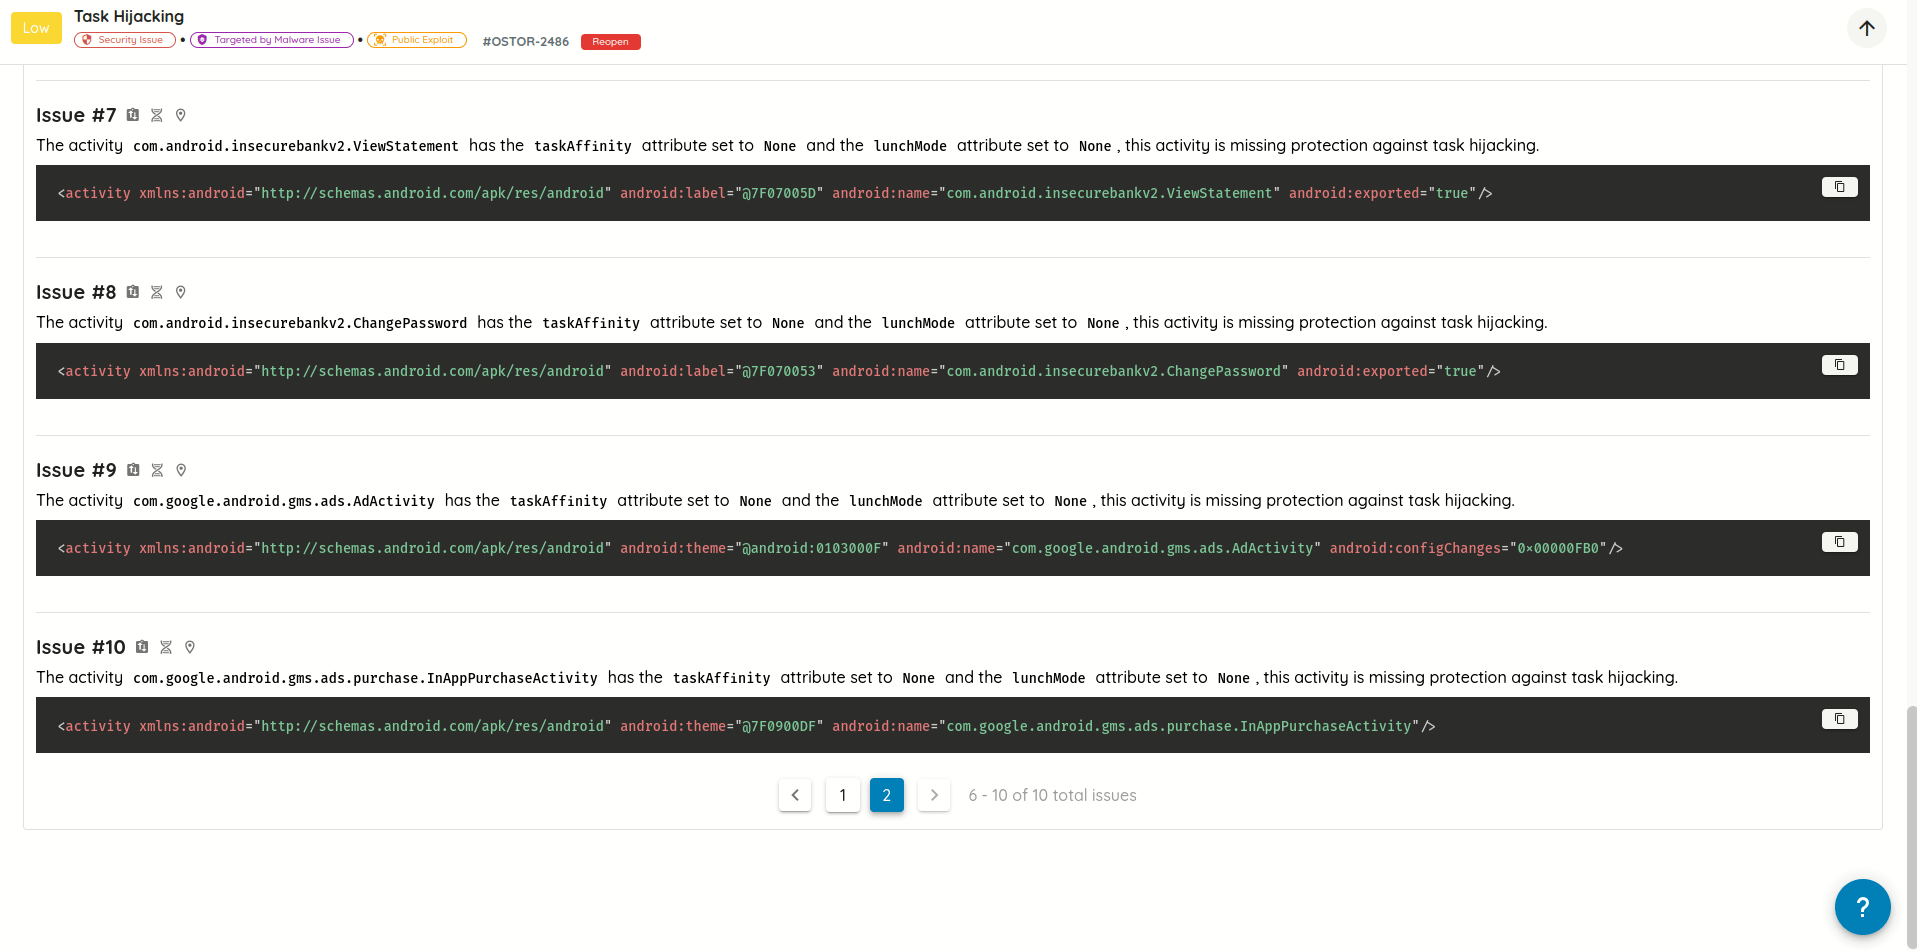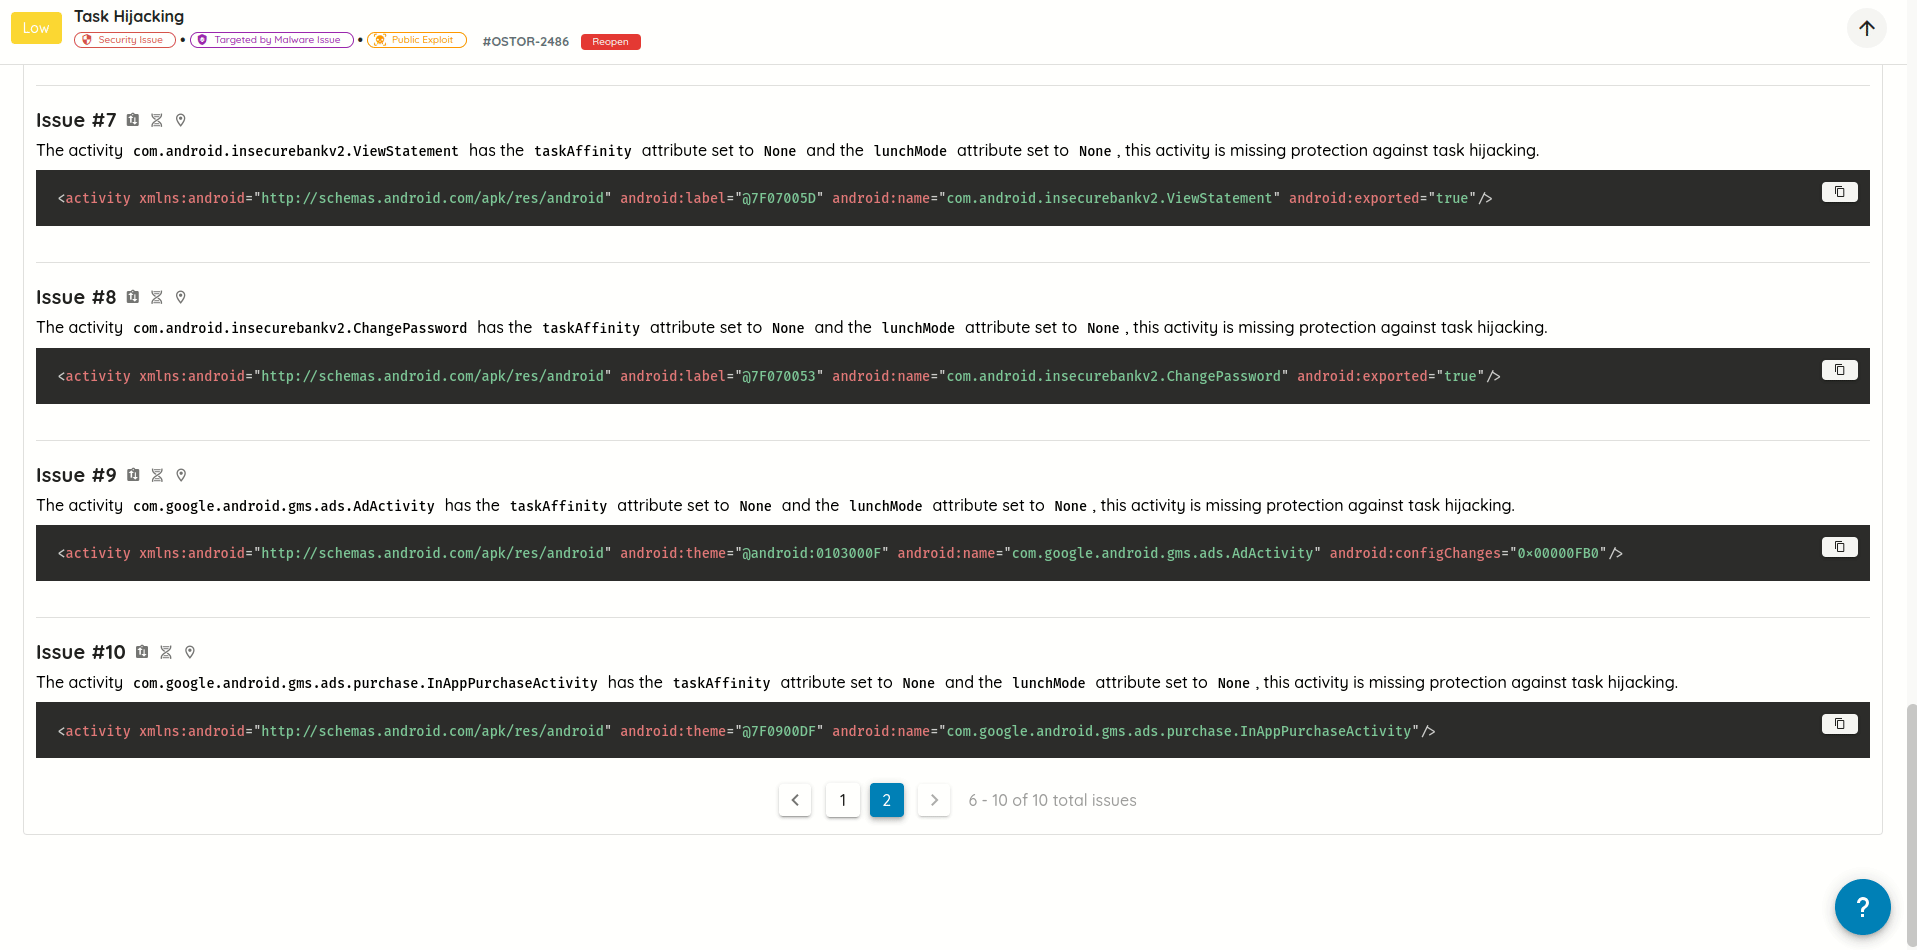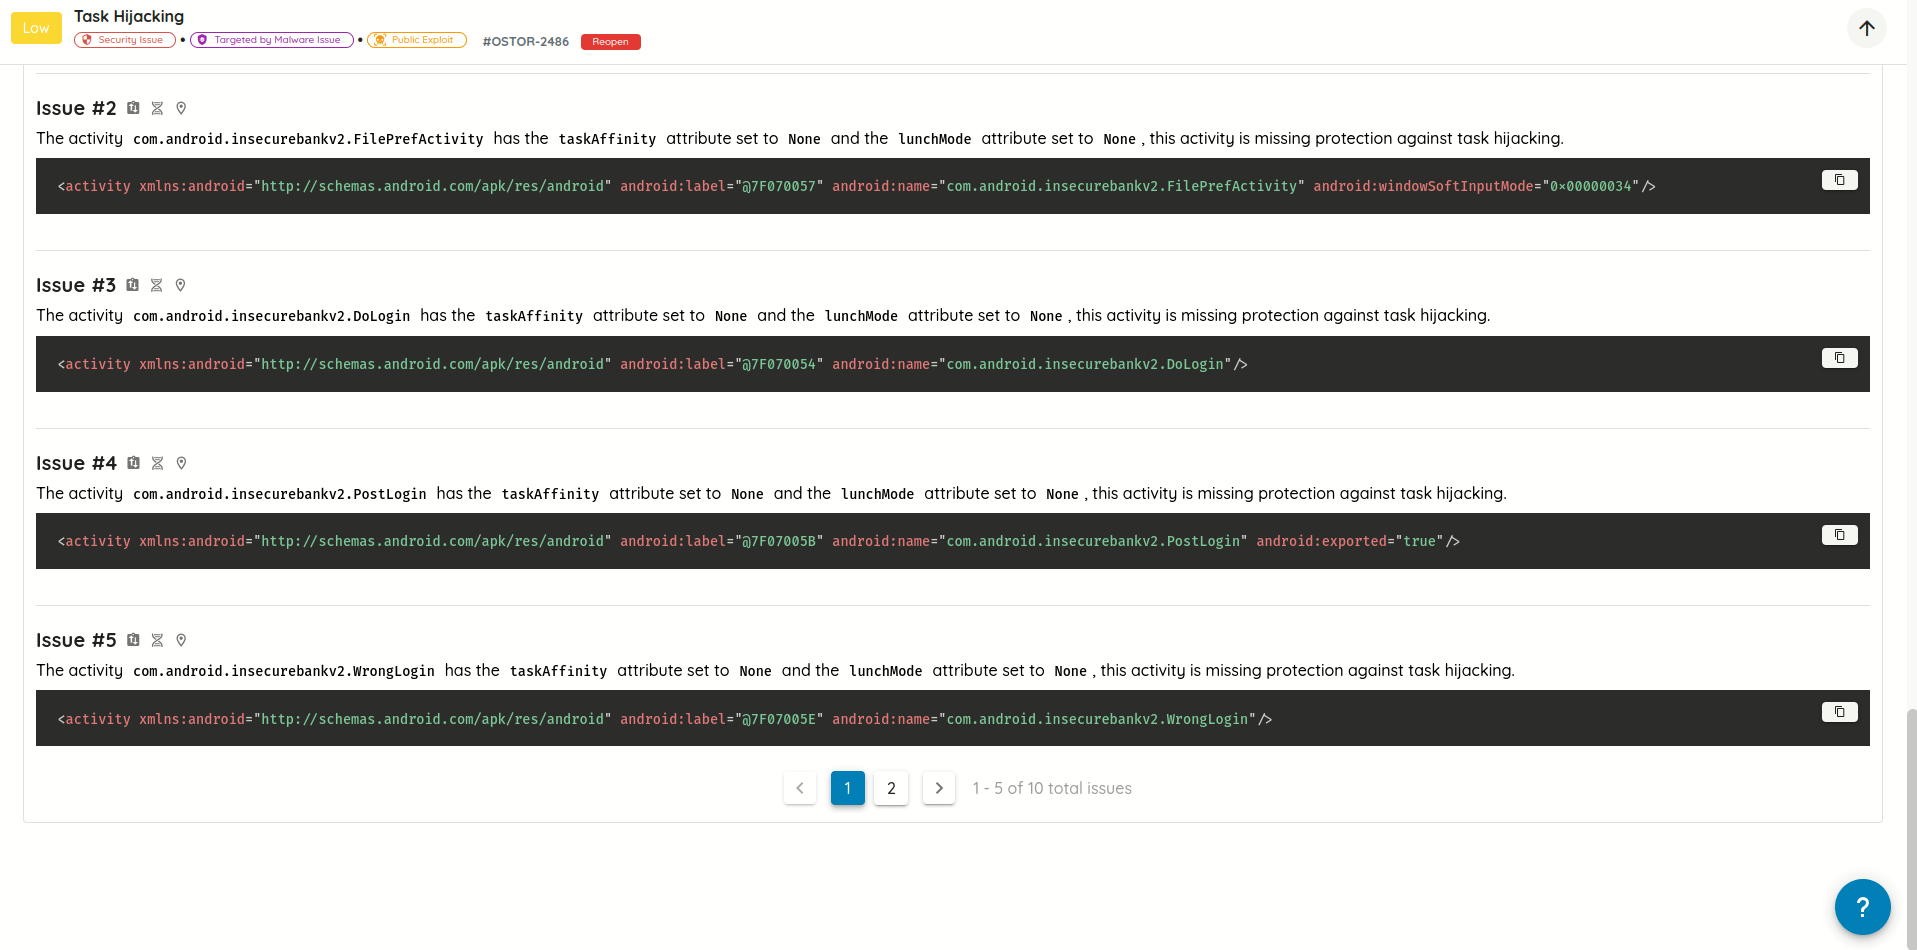
在漏洞的技术详情、漏洞利用详情和后渗透利用详情中搜索 - 将滚动分页替换为手动分页:在浏览大量漏洞详情时,提供更好的控制和性能。
🎫 修复
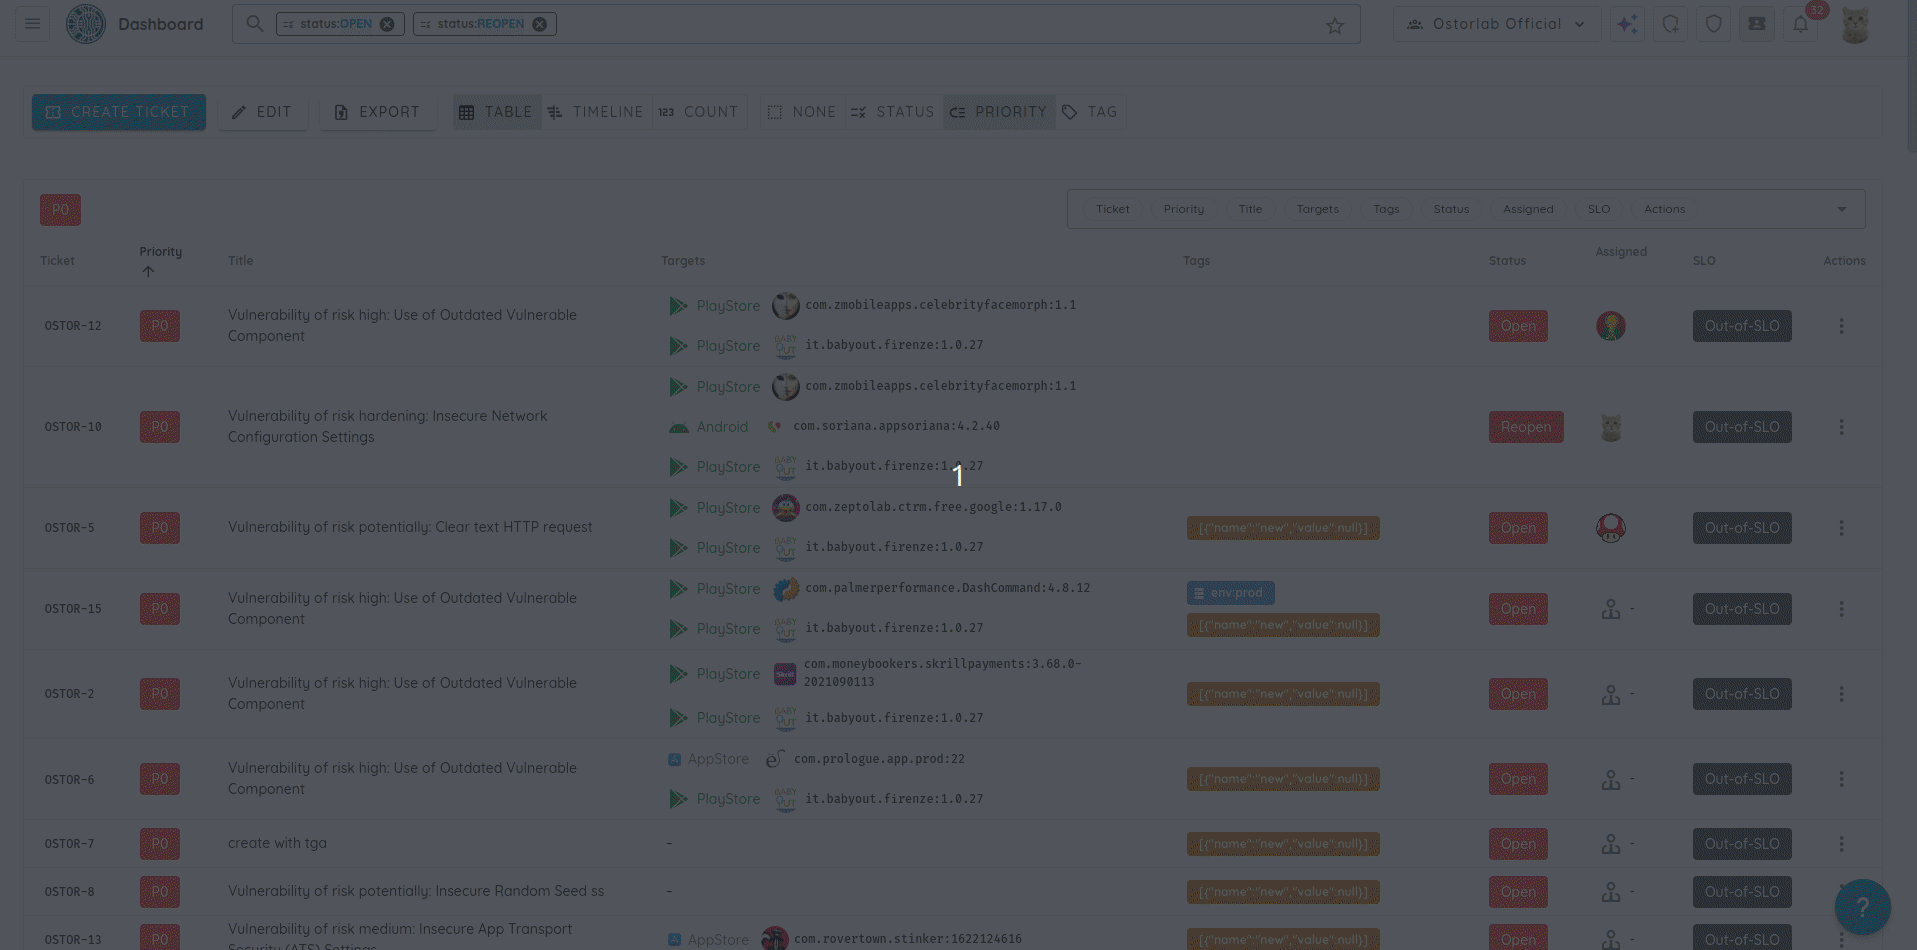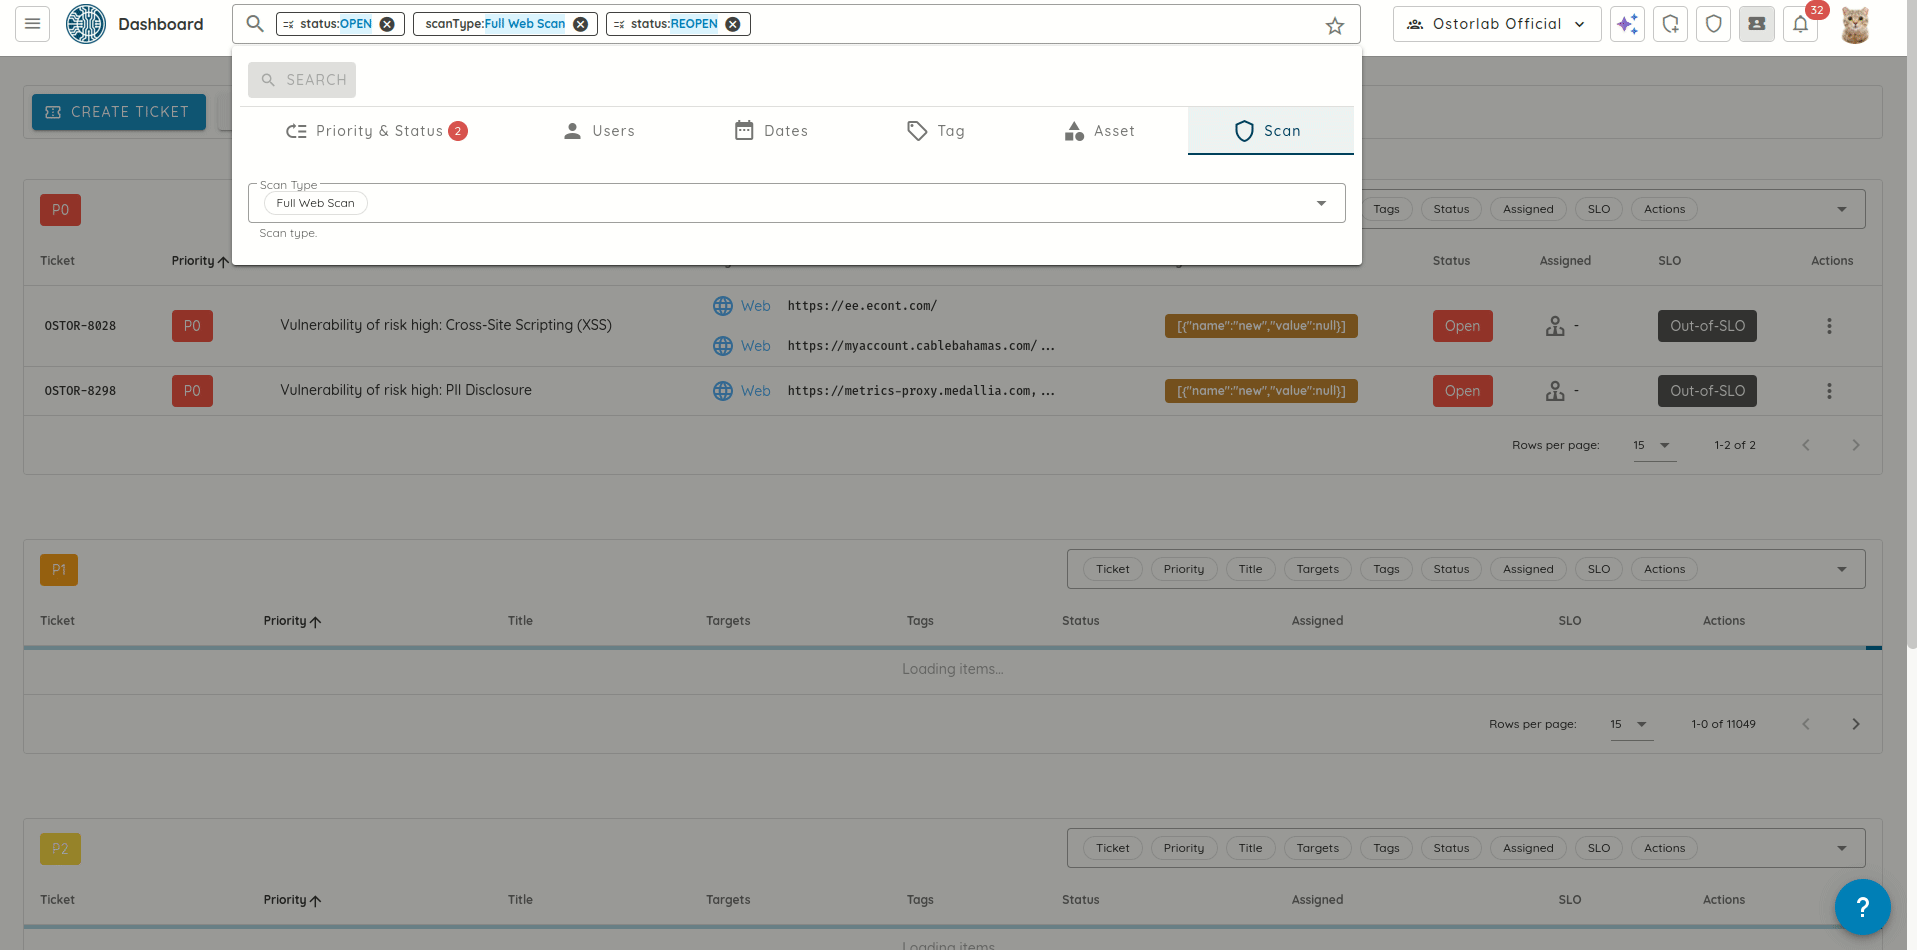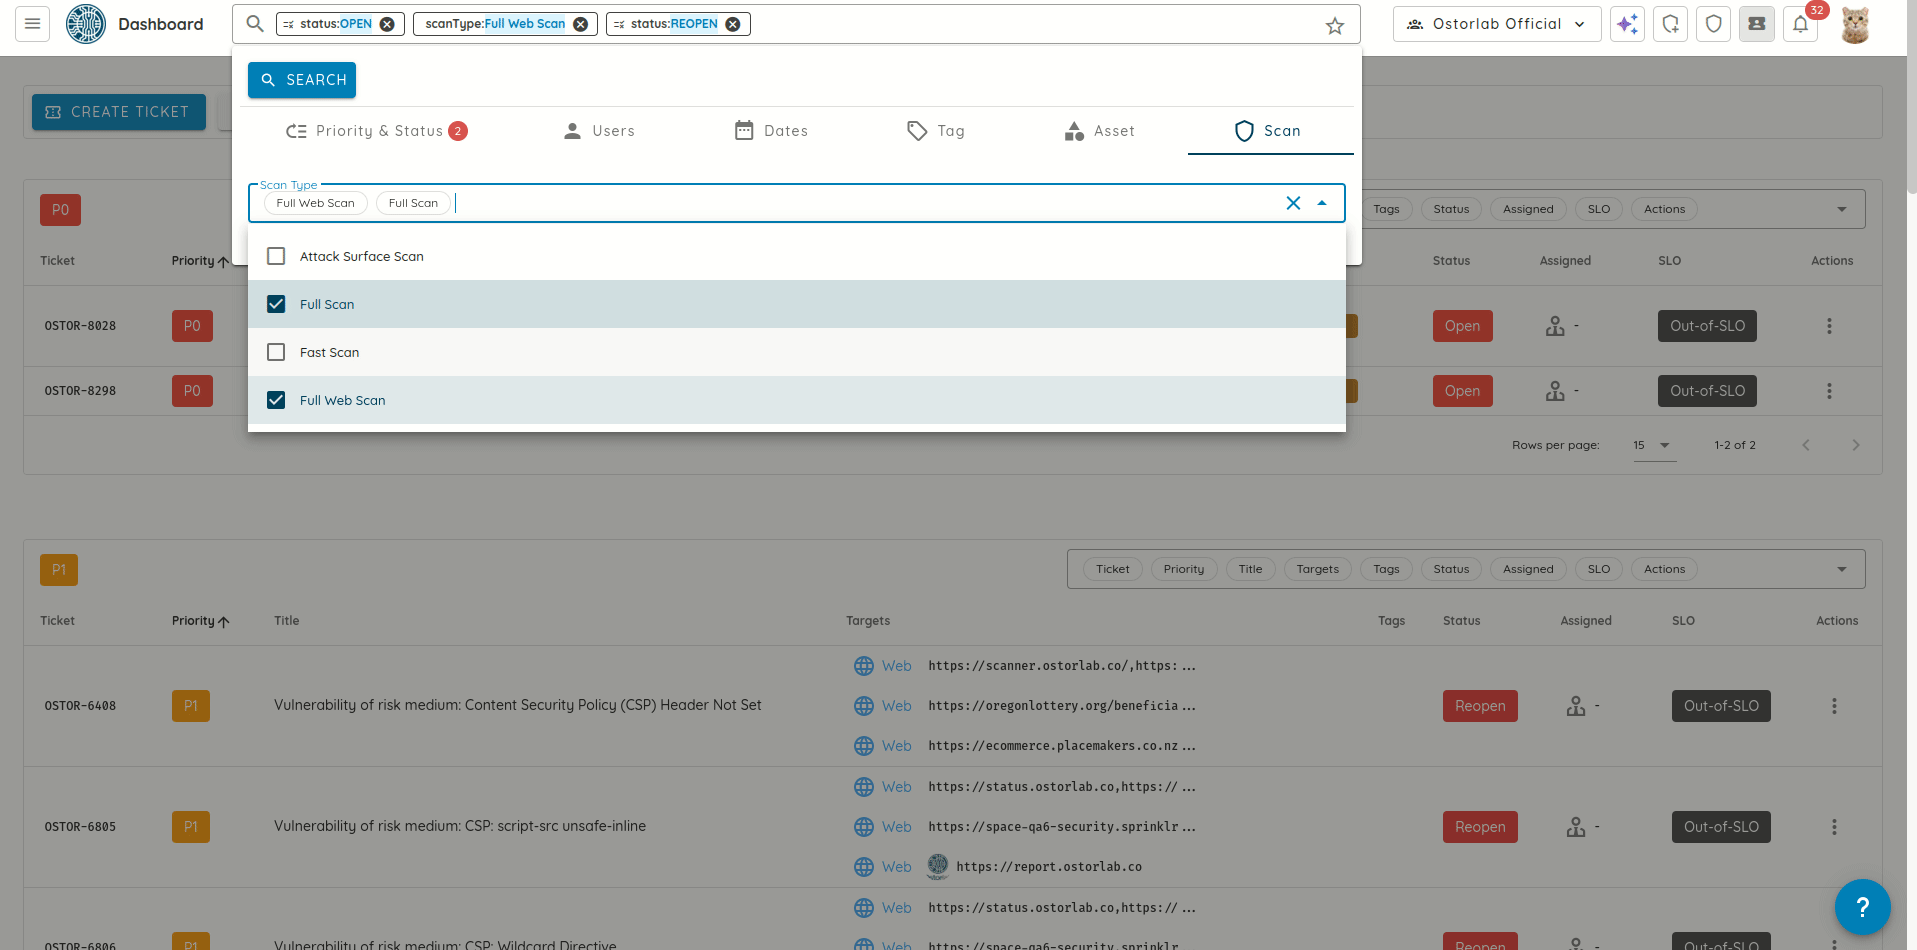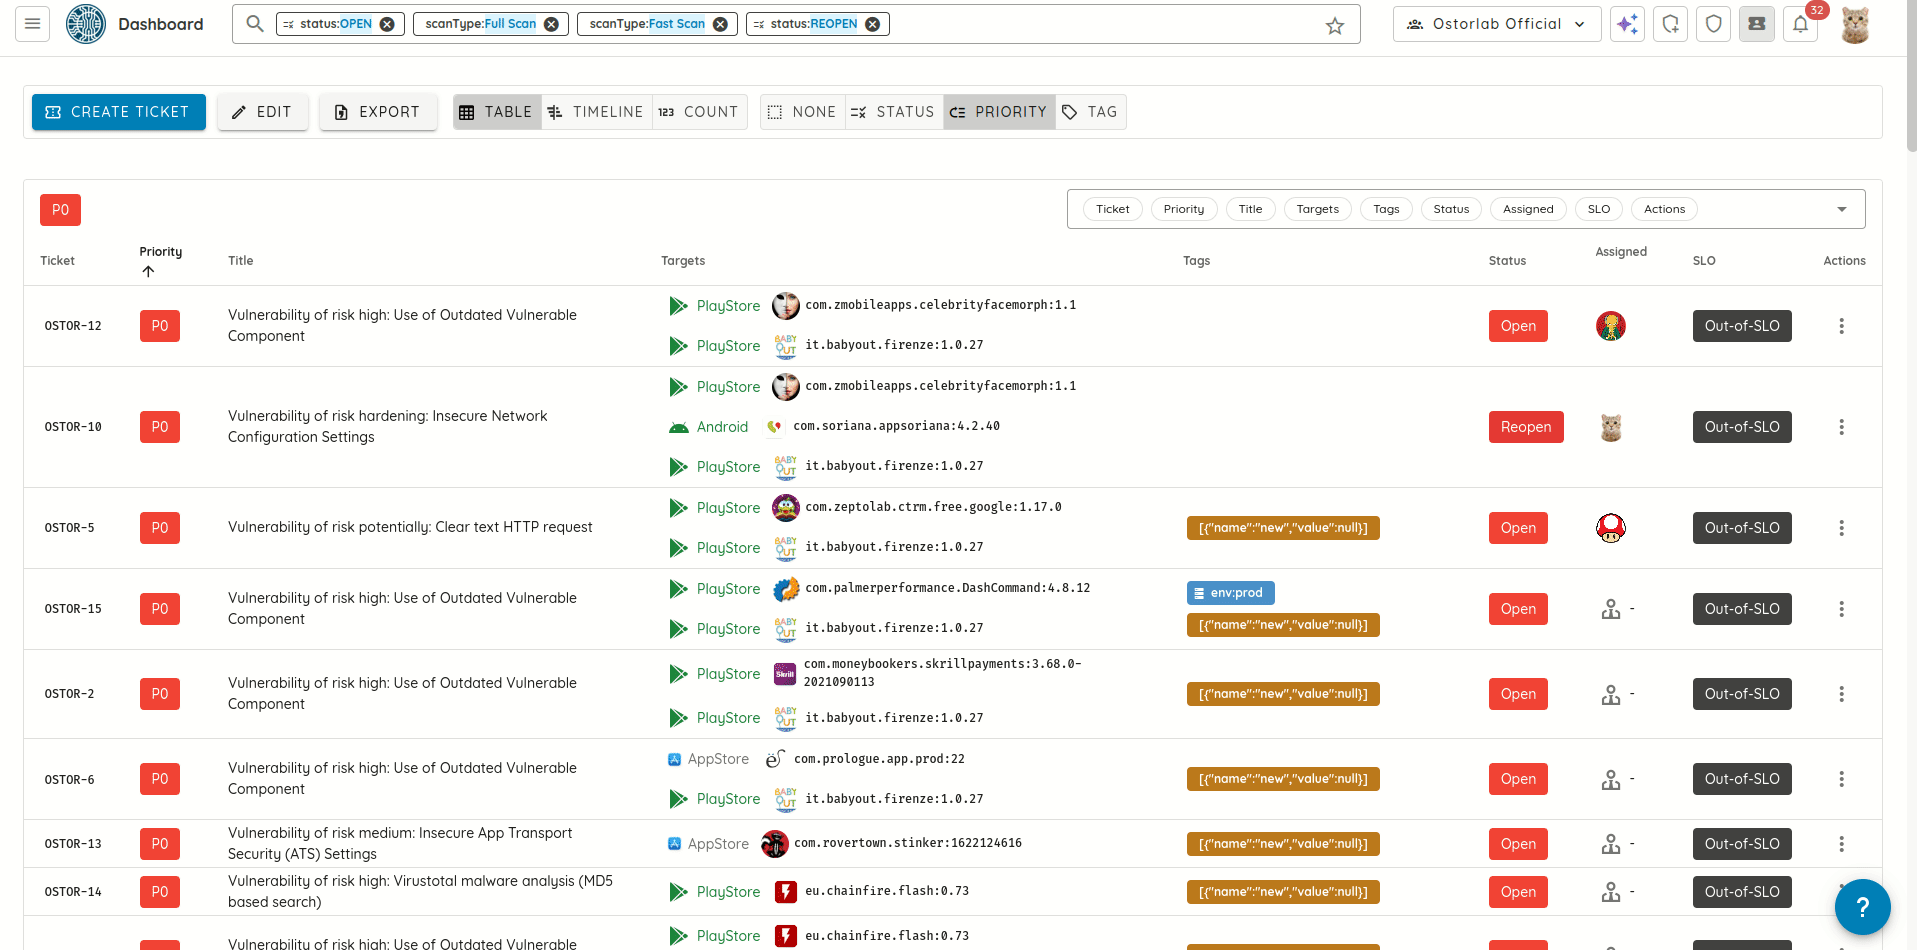
- 按扫描配置文件筛选工单,将工单范围缩小到特定的扫描上下文,从而更快地完成分级处理和解决。
- 将 Jira 基本身份验证替换为 Personal Access Tokens(PAT,个人访问令牌),确保与 Jira 集成的交互更安全、更稳健。
🛡️ 扫描
- 更新了漏洞报告,加入漏洞利用和后渗透利用的详细信息。可以使用
oxo vulnz describe -s <scan_id>查看这些详情。
- 在 Web 扫描中新增会话存储(session storage)身份验证的持久化,在整个扫描过程中提升 Web 扫描的稳定性和结果。
- 修复了在 Firefox 中无法添加脚本测试凭据的缺陷,从而提升浏览器兼容性,并确保在不同环境中行为一致。
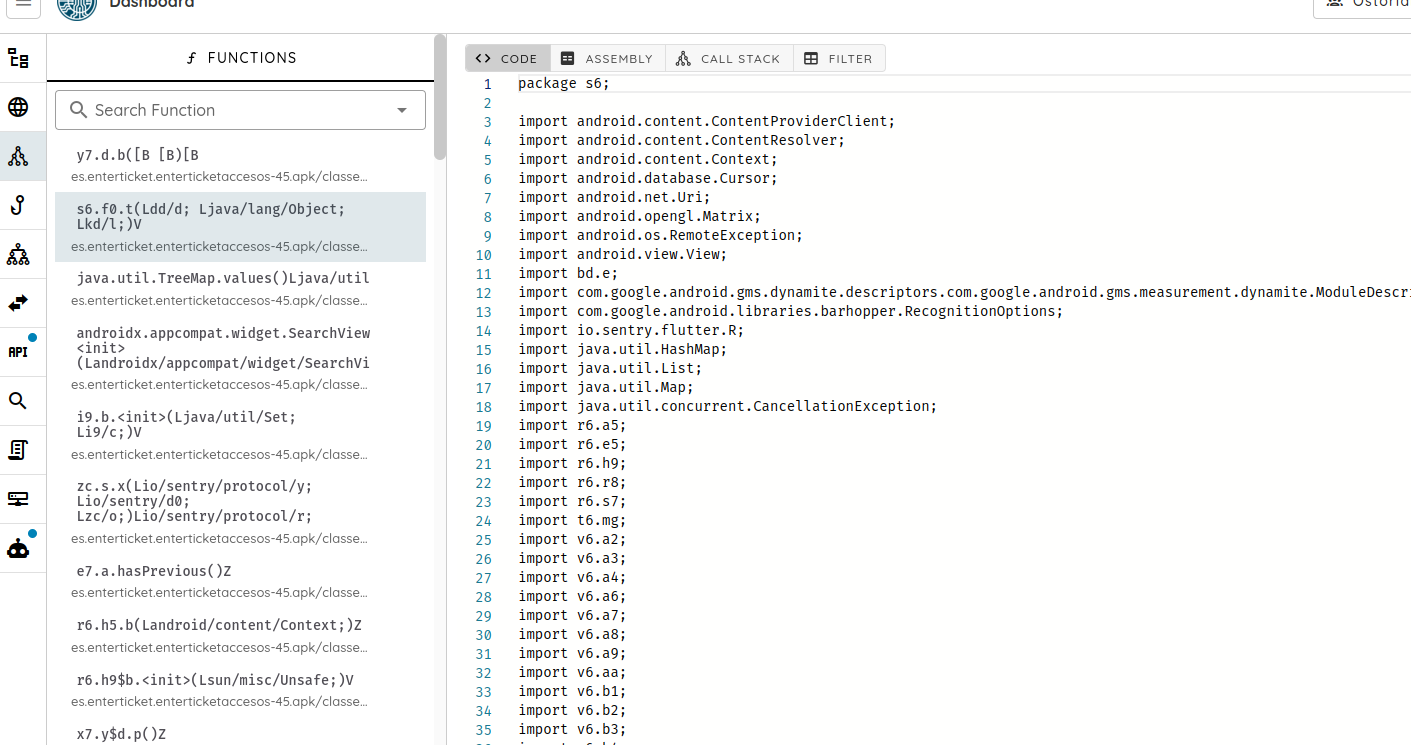
- 修复了导致 Smali 和格式化源代码无法在扫描分析环境中显示的缺陷,恢复了对重要逆向代码的访问,有助于深入的技术分析。
🐵 Monkey Tester
- 增强了 AI 逻辑以处理复杂的应用流程,从而提高扫描覆盖率。
- 改进了验证码处理,以支持更高级的测试策略。
🕸️ 攻击面
- 修复了确认或排除资产时,已确认资产表和已发现资产表不刷新的问题,确保资产状态的变化能够立即反映出来。
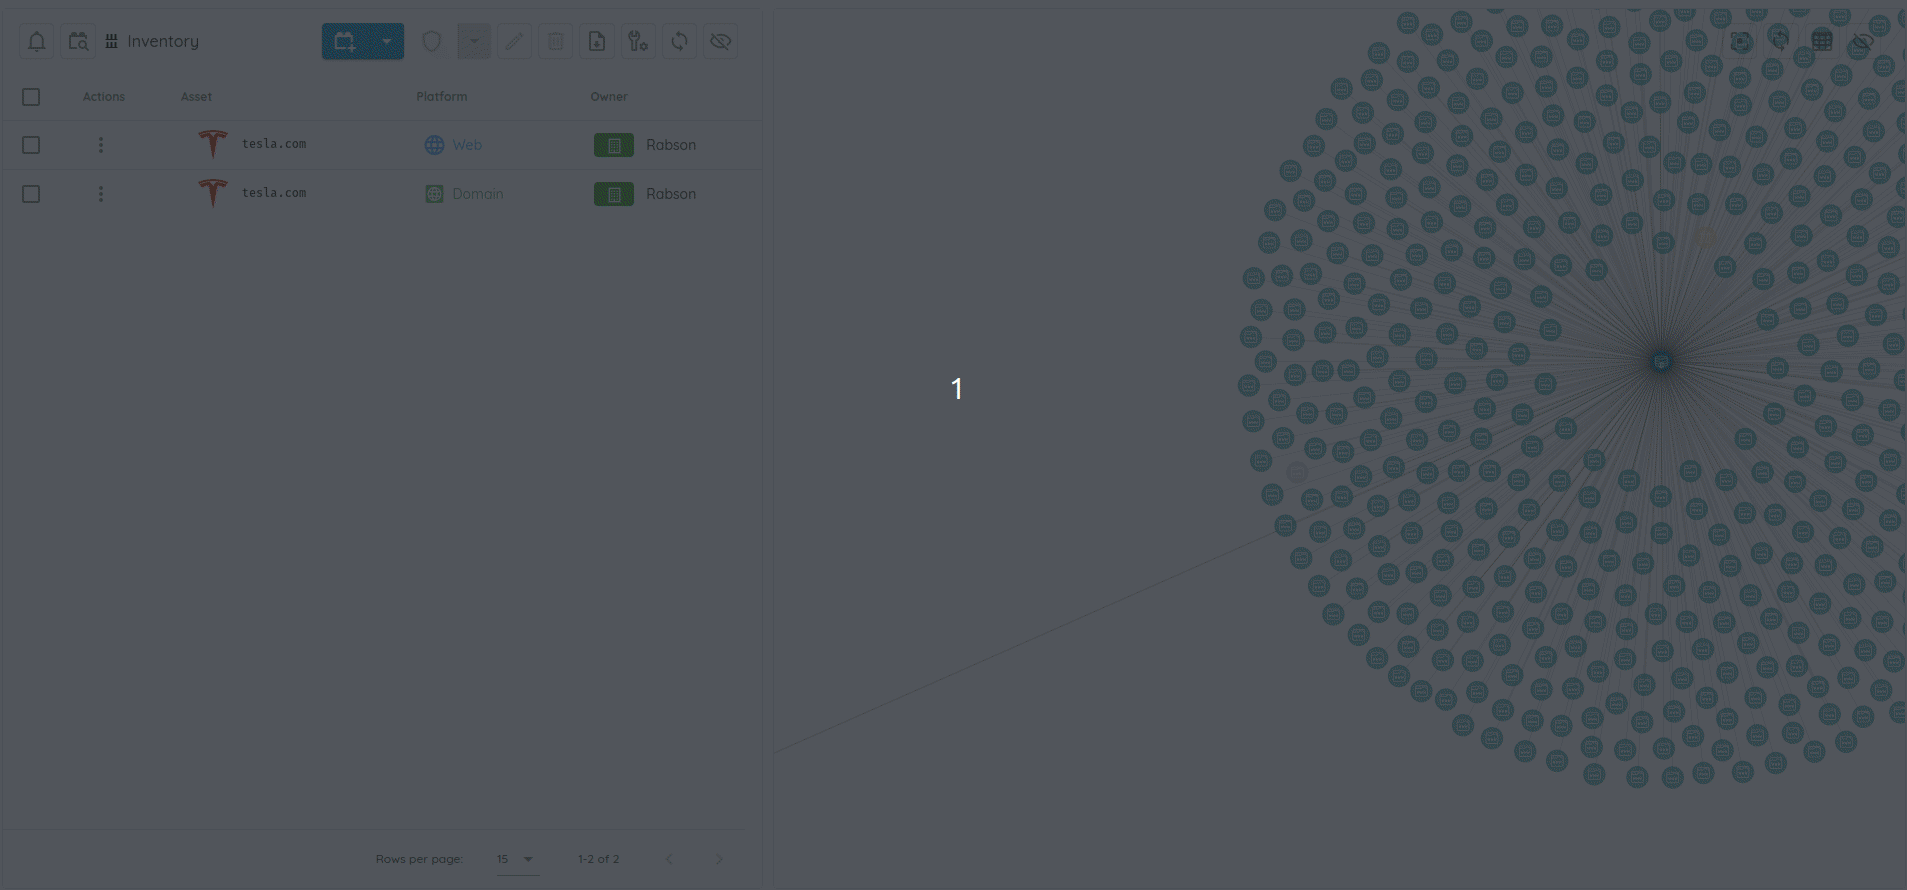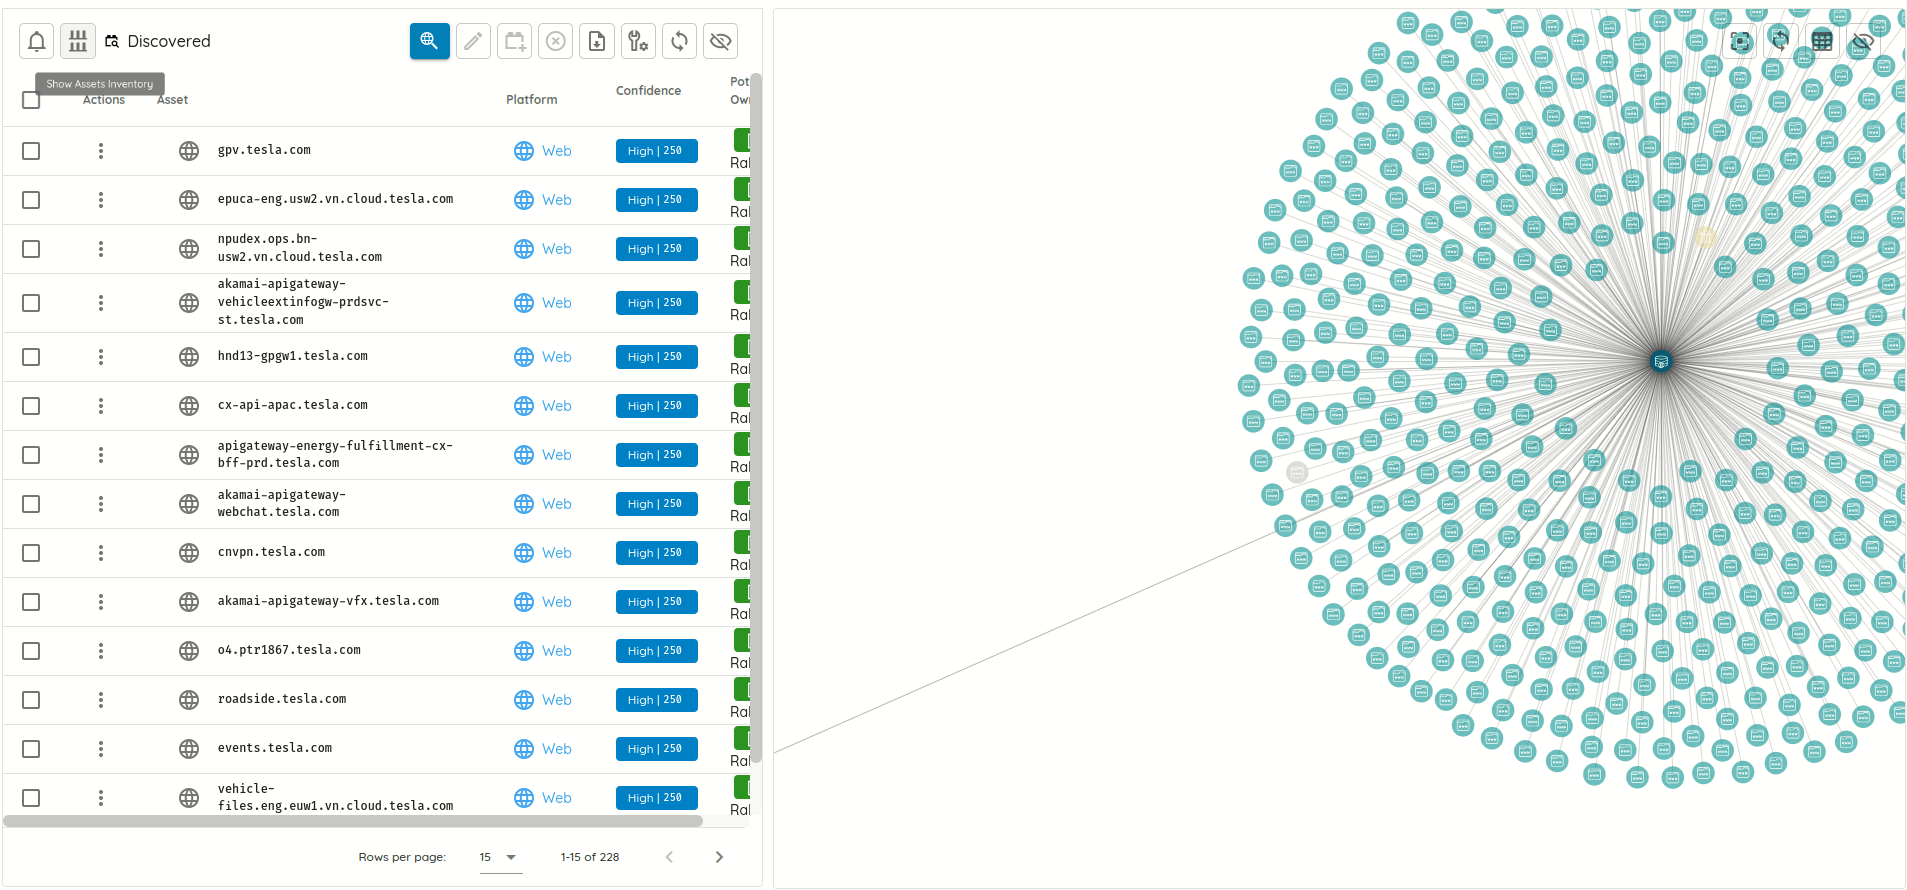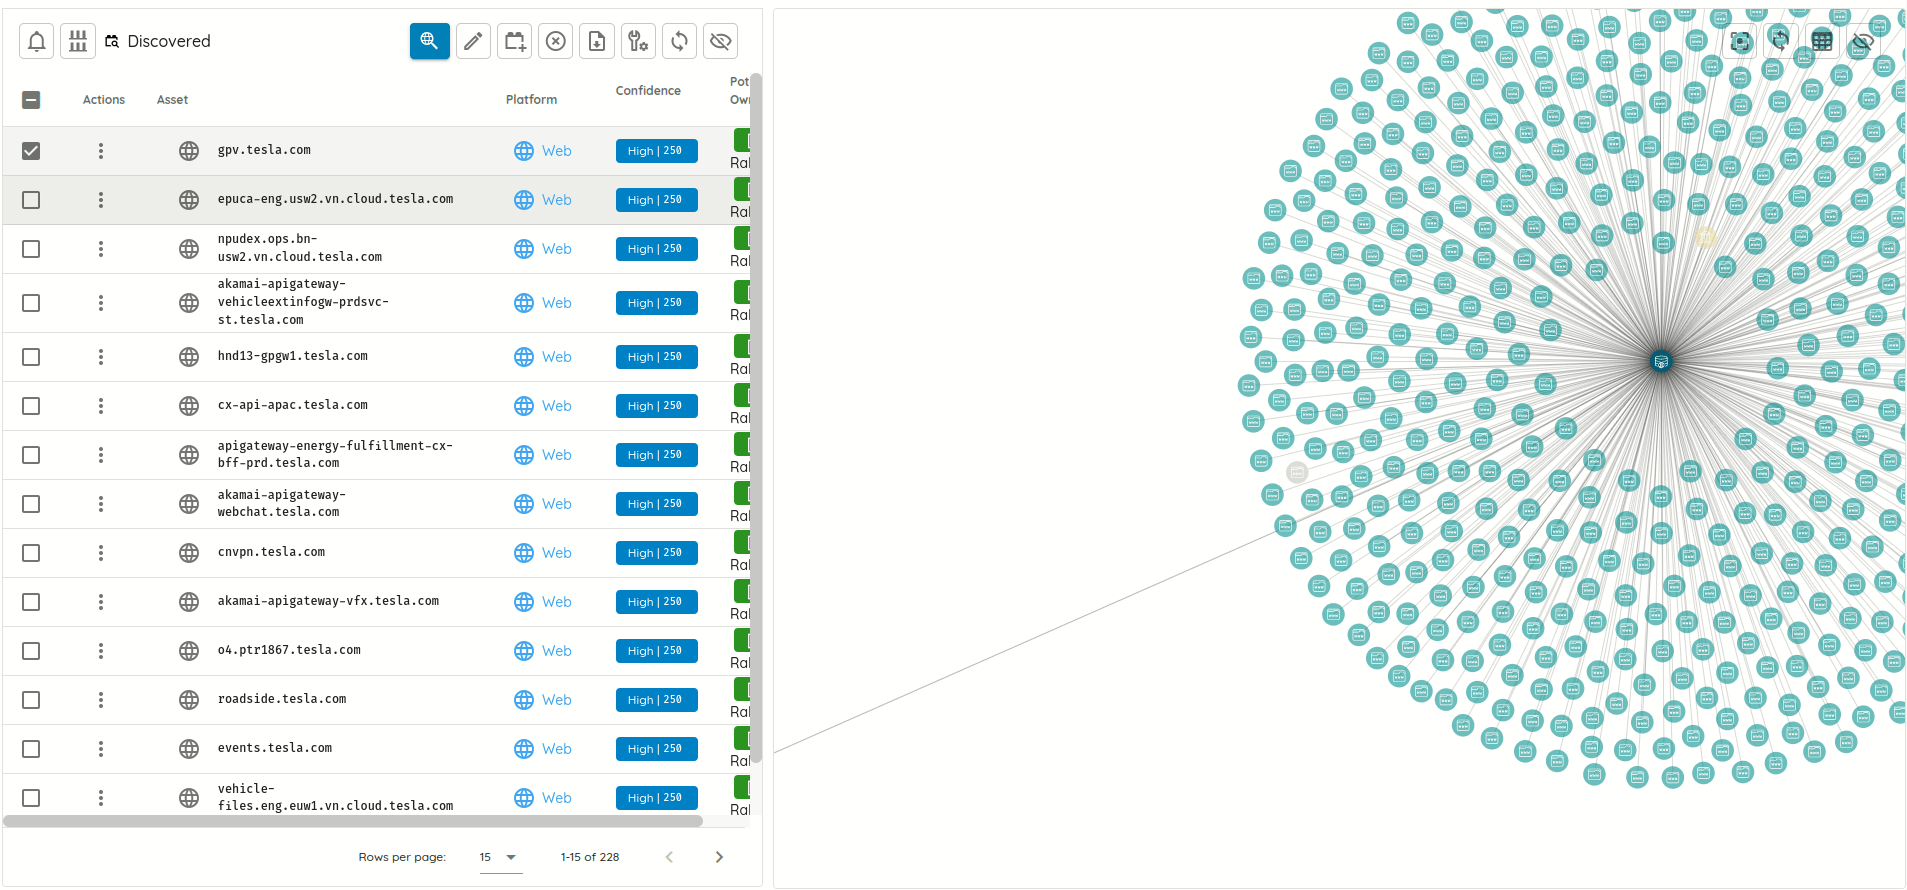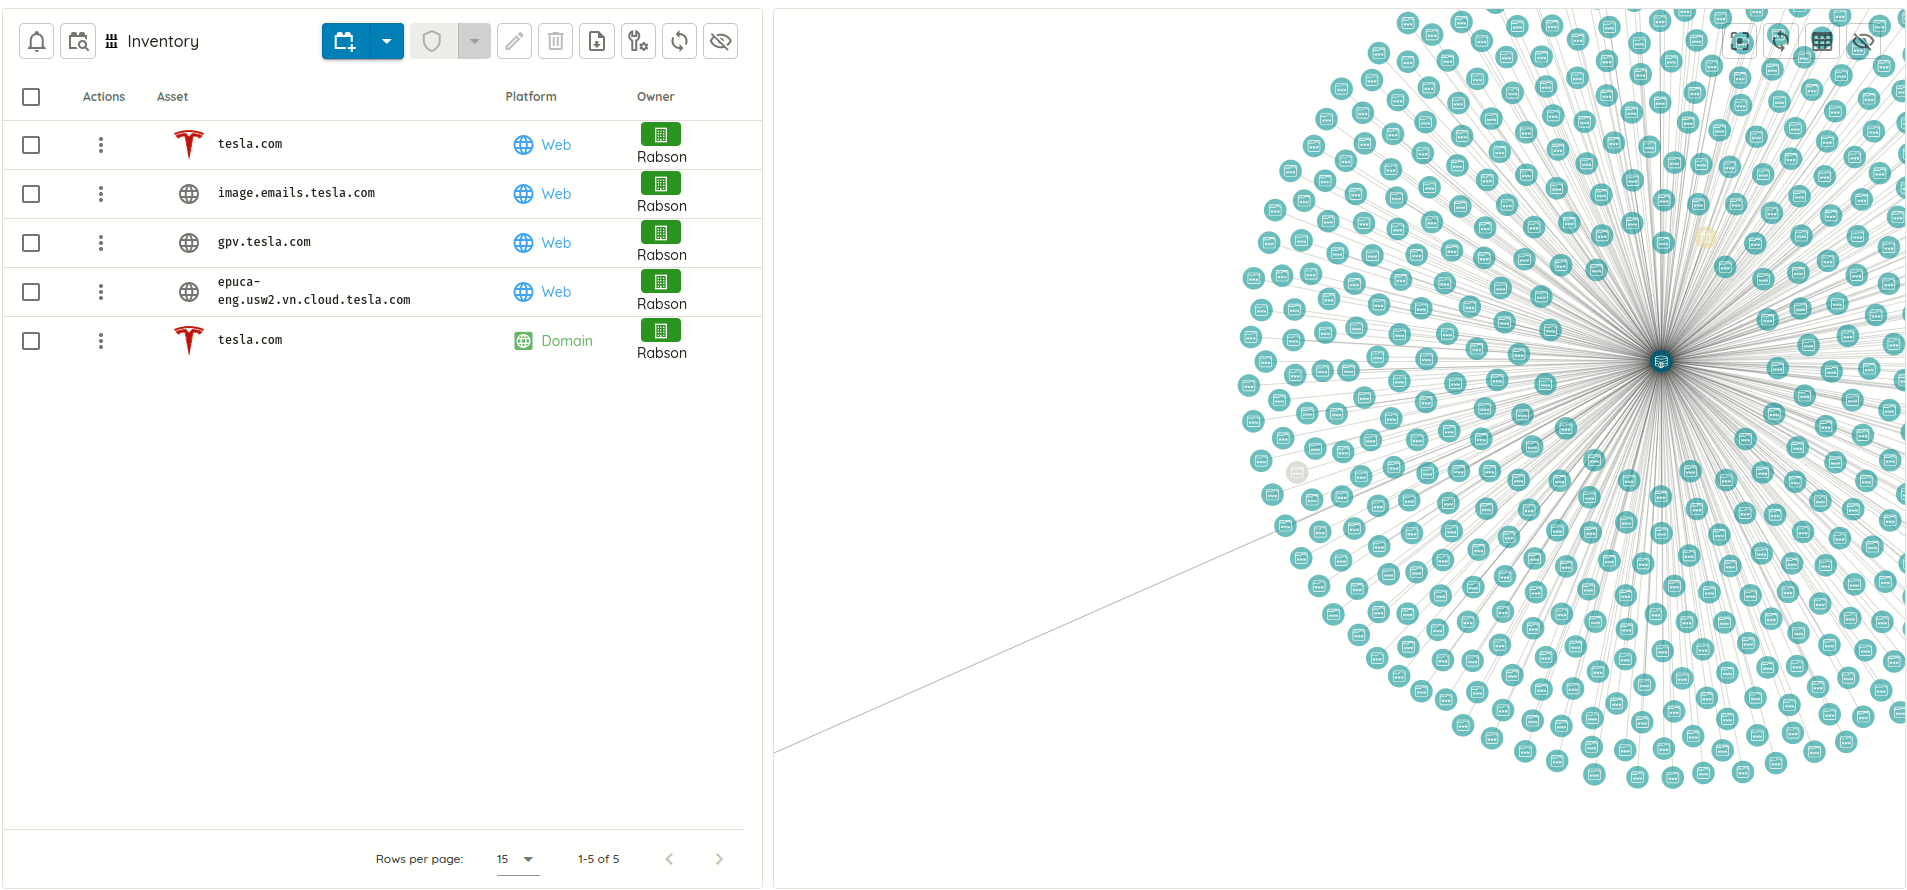
- 修复了网络搜索筛选器未显示所有 IP 地址的问题,提升网络资产的可见性。
🤖 Copilot
我们进行了一些改动以提升用户体验:
-
新增在 Copilot 中执行写入操作的支持,让用户不仅能分析,还能直接在 Copilot 中采取行动,实现工作流自动化并节省时间。
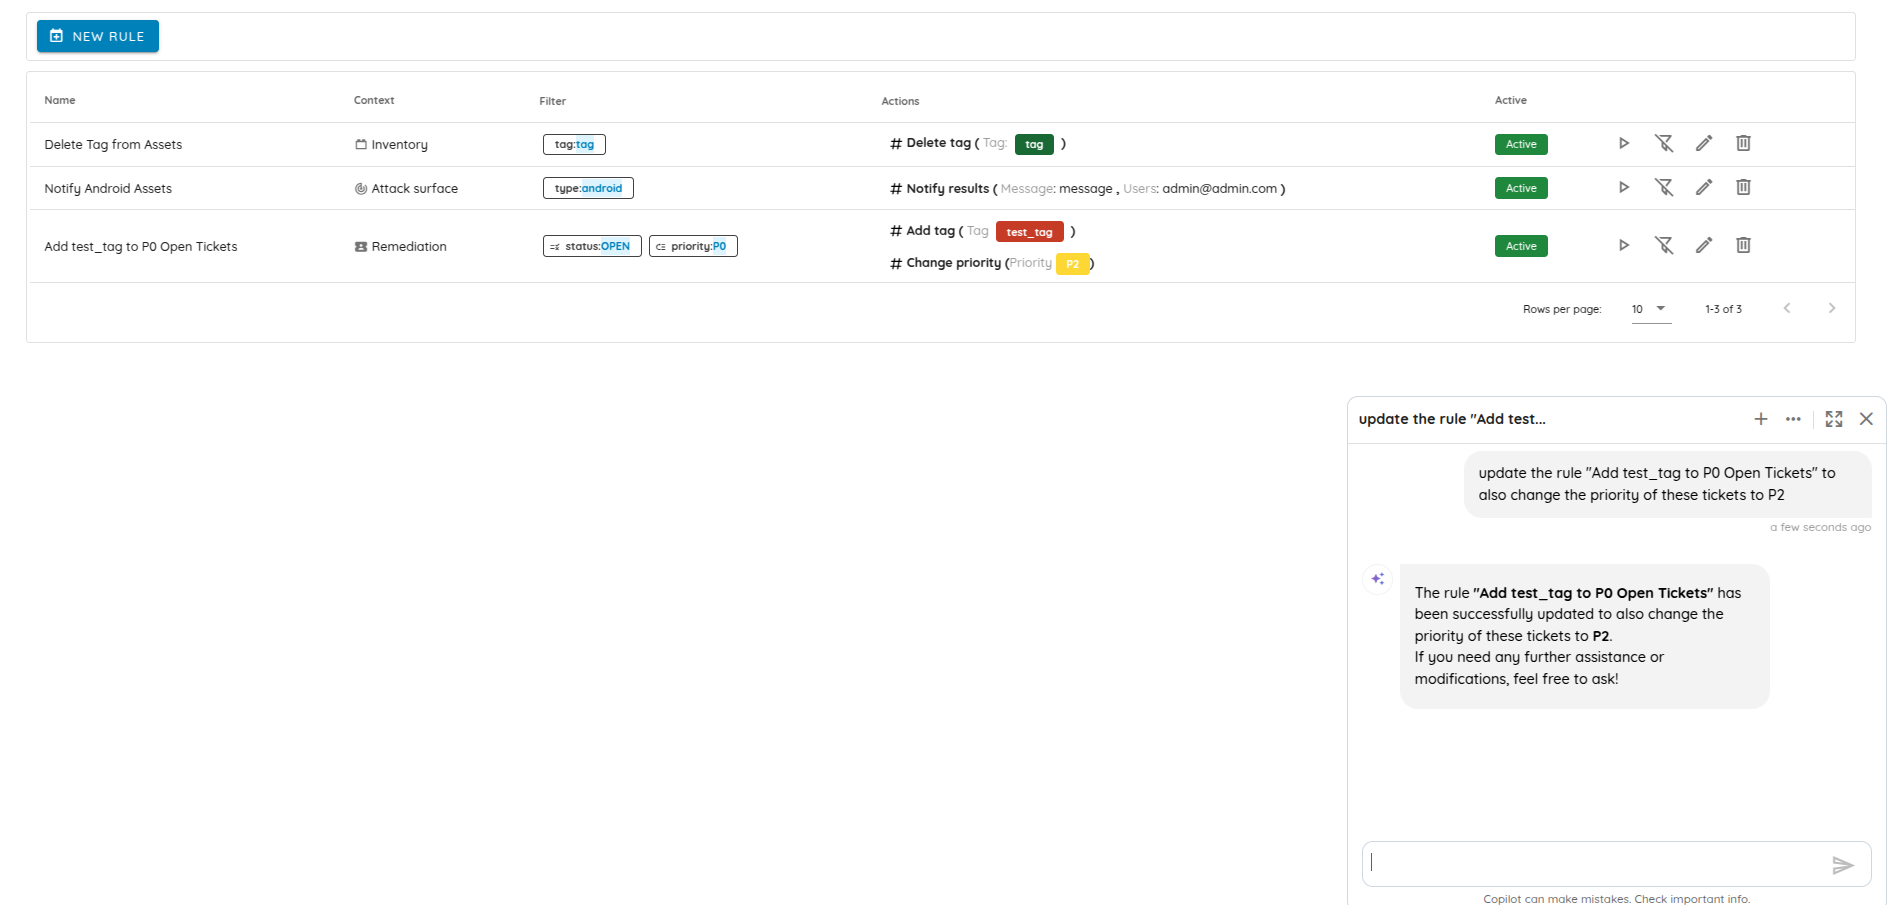
在 Copilot 中更新自动化规则 -
增强了 Copilot 的上下文和对话建议,提高建议的相关性和实用性,让 Copilot 更直观、更有帮助。
-
更新了 Copilot:当当前对话被删除时,自动转到一个新的 Copilot 对话,避免混淆,并确保在管理多个对话时导航顺畅。
-
修复了导致 Copilot 无法在 Attack Surface 页面打开的缺陷,确保 Copilot 在所有页面上功能完整。
🔍 检测
Threat Center
新增对多个 CVE 的支持:
-
CVE-2025-27364:MITRE Caldera Agent 动态编译 RCE——该漏洞利用针对 Caldera 中的动态编译功能,通过操纵 Go 链接器标志实现远程代码执行。
-
CVE-2024-12084:Rsync 堆缓冲区溢出——精心构造的 rsync 流量序列可触发 rsync 中的堆缓冲区溢出漏洞。具体方法是发送一个特制的 sum_struct 头部,其中的 s2length 值经过篡改。
-
CVE-2024-48248:NAKIVO Backup and Replication 解决方案——未经身份验证的任意文件读取(NAKIVO Backup & Replication 是一款数据保护解决方案,用于备份和恢复虚拟化及物理环境。在某些版本的 NAKIVO Backup & Replication 中发现了一个漏洞,允许未经身份验证的攻击者读取底层系统上的任意文件。
-
CVE-2025-1974:Ingress-Nginx Controller——远程代码执行——在 ingress-nginx 中发现了一个安全问题:可利用
auth-tls-match-cnIngress 注解向 nginx 注入配置。这可能导致在 ingress-nginx 控制器的上下文中执行任意代码,并泄露该控制器可访问的 Secrets。 -
CVE-2025-29927:Next.js 中间件绕过——Next.js 存在一个严重的中间件绕过漏洞,影响
11.1.4至15.2.2版本。该漏洞允许攻击者通过发送特制的“x-middleware-subrequest”头部绕过中间件的安全控制,从而可能导致授权绕过及其他安全控制被规避。 -
CVE-2025-24813:Apache Tomcat 路径等价——远程代码执行——Apache Tomcat 中的路径等价漏洞(
file.Name,内部点号),可能通过可写的会话文件导致远程代码执行、信息泄露或恶意内容注入。 -
CVE-2024-13160:Ivanti EPM——GetHashForWildcard 中的凭据强制获取漏洞——Ivanti Endpoint Manager(EPM)中的一个漏洞允许未经身份验证的攻击者通过 GetHashForWildcard 端点强制获取 EPM 机器账户凭据。该漏洞源于 wildcard 参数的输入验证不当,攻击者可以指定一个远程 UNC 路径来触发 NTLM 身份验证。
-
CVE-2025-27636 - CVE-2025-29891:Apache Camel Exec 组件命令注入与内部方法调用——Apache Camel 中的绕过/注入漏洞。这些问题影响以下 Apache Camel 版本:
4.10.0至 <=4.10.1、4.8.0至 <=4.8.4、3.10.0至 <=3.22.3。CVE-2025-27636: 不区分大小写的头部过滤可被绕过,从而覆盖静态命令。CVE-2025-29891: 操纵查询参数可执行任意命令。 -
CVE-2022-43939:Hitachi Vantara Pentaho Business Analytics Server——身份验证绕过与 RCE(Hitachi Vantara 的 Pentaho Business Analytics Server 在
9.4.0.1、9.3.0.2之前的版本以及所有8.3.x版本中,由于在授权决策时对非规范 URL 路径处理不当而存在漏洞。该缺陷已遭在野利用,攻击者不仅可以借此绕过安全限制,而且在与 CVE-2022-43769 组合利用时,还能在服务器上执行任意命令(RCE)。 -
CVE-2022-47945:Thinkphp Lang——本地文件包含——在启用语言包功能(lang_switch_on=true)时,
6.0.14之前的 ThinkPHP 框架允许通过 lang 参数进行本地文件包含。未经身份验证的远程攻击者可以利用这一点执行任意操作系统命令,例如通过包含pearcmd.php实现。