
Integración del estándar CNIL, compatibilidad con SARIF, mejoras de Copilot y un análisis de vulnerabilidades más inteligente.
Esta versión incorpora compatibilidad con el estándar CNIL, la exportación a SARIF y una mejor información sobre las vulnerabilidades, con ubicaciones y búsqueda avanzada. Copilot es más potente, el rendimiento es mayor y los flujos de trabajo de activos y de corrección son más fluidos.
📈 Mejoras de informes y exportación
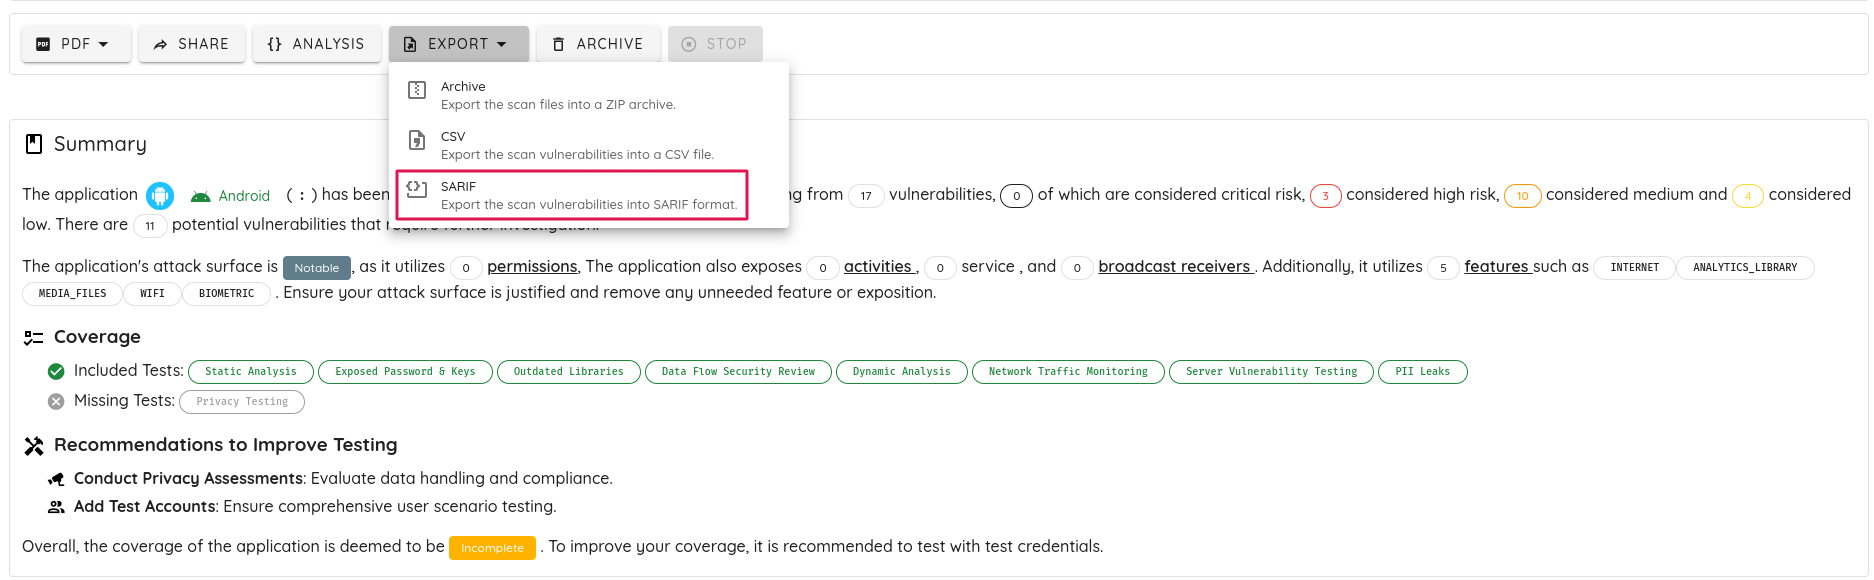
- Se añadió la exportación de las vulnerabilidades de un escaneo en el formato Static Analysis Results Interchange Format (SARIF), para integrarlas fácilmente con herramientas de seguridad compatibles con SARIF. Para exportar en formato SARIF, vaya a la página del escaneo, elija
export y, a continuación, SARIF.
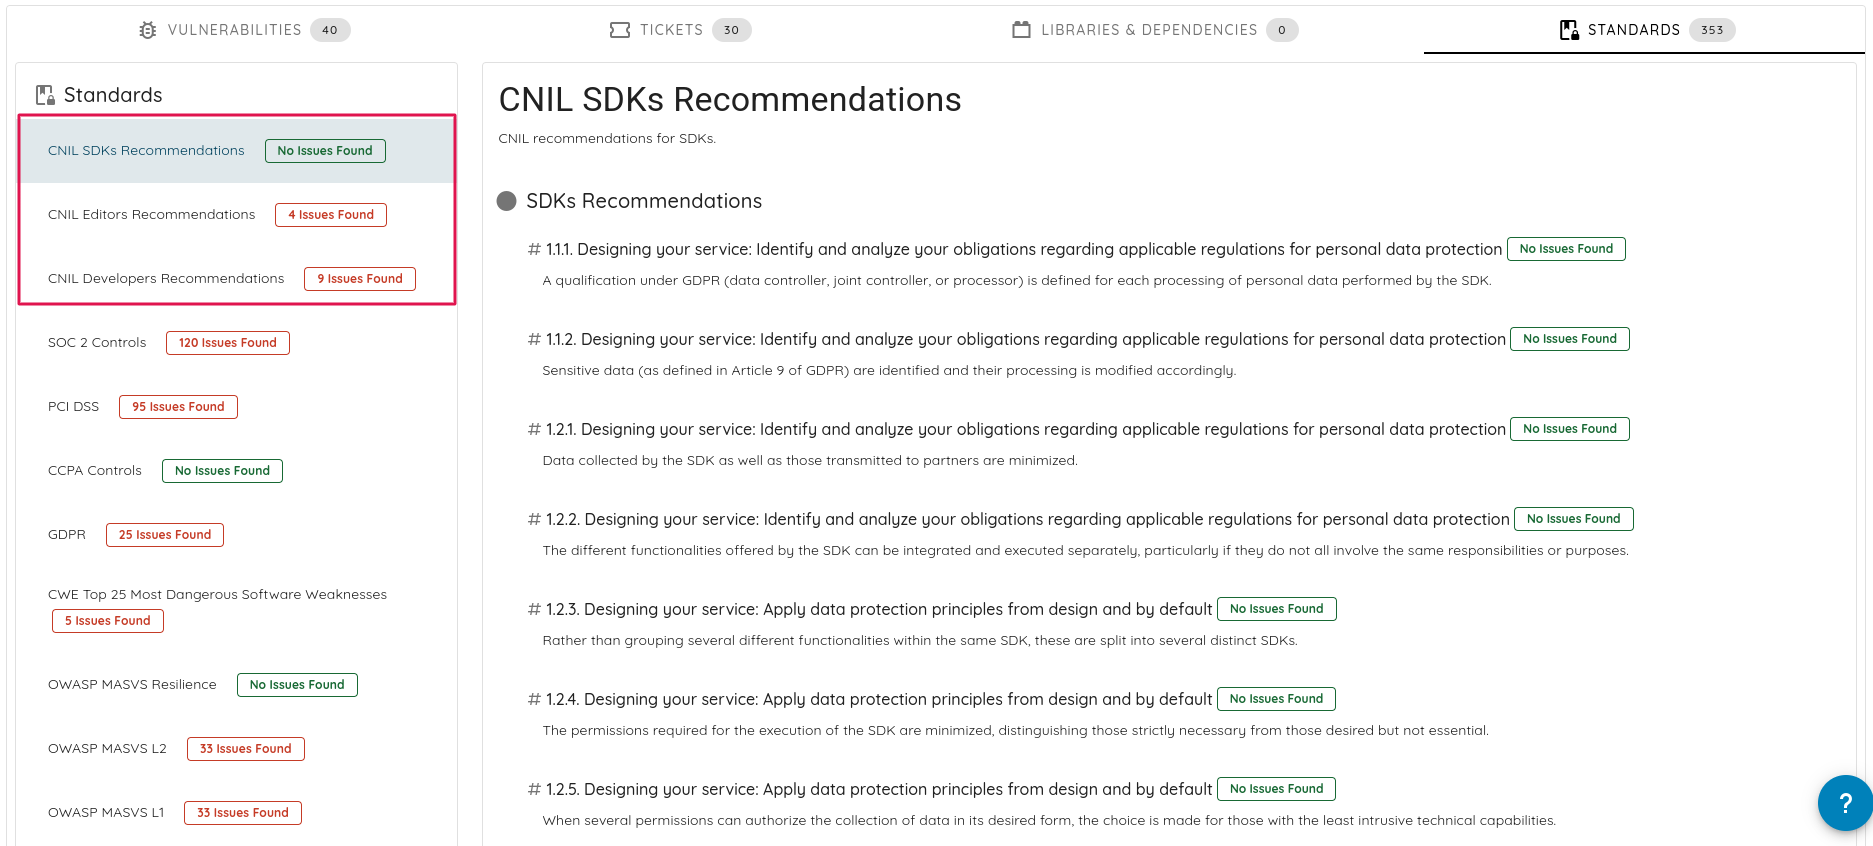
- Se añadió el estándar de la Commission Nationale de l’Informatique et des Libertés (CNIL), que se encuentra en la
sección Standards de la página del escaneo.
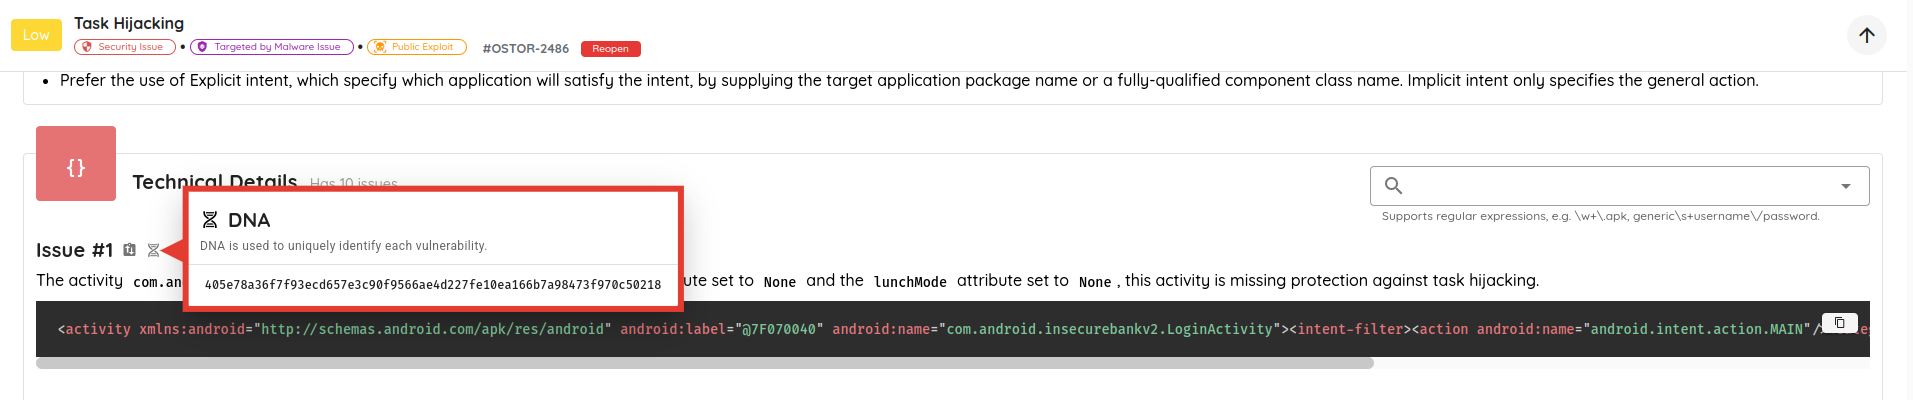
- ADN de vulnerabilidad mejorado. El ADN se utiliza para identificar de forma única las vulnerabilidades. Esta mejora aumenta la precisión
al identificar y clasificar las vulnerabilidades, reduce los falsos positivos y mejora la priorización de la corrección.
- Se añadió la búsqueda en los detalles técnicos, de explotación y de posexplotación de las vulnerabilidades mediante texto plano o expresiones
regulares, o ambos, con resaltado del texto que coincide con las consultas de búsqueda.
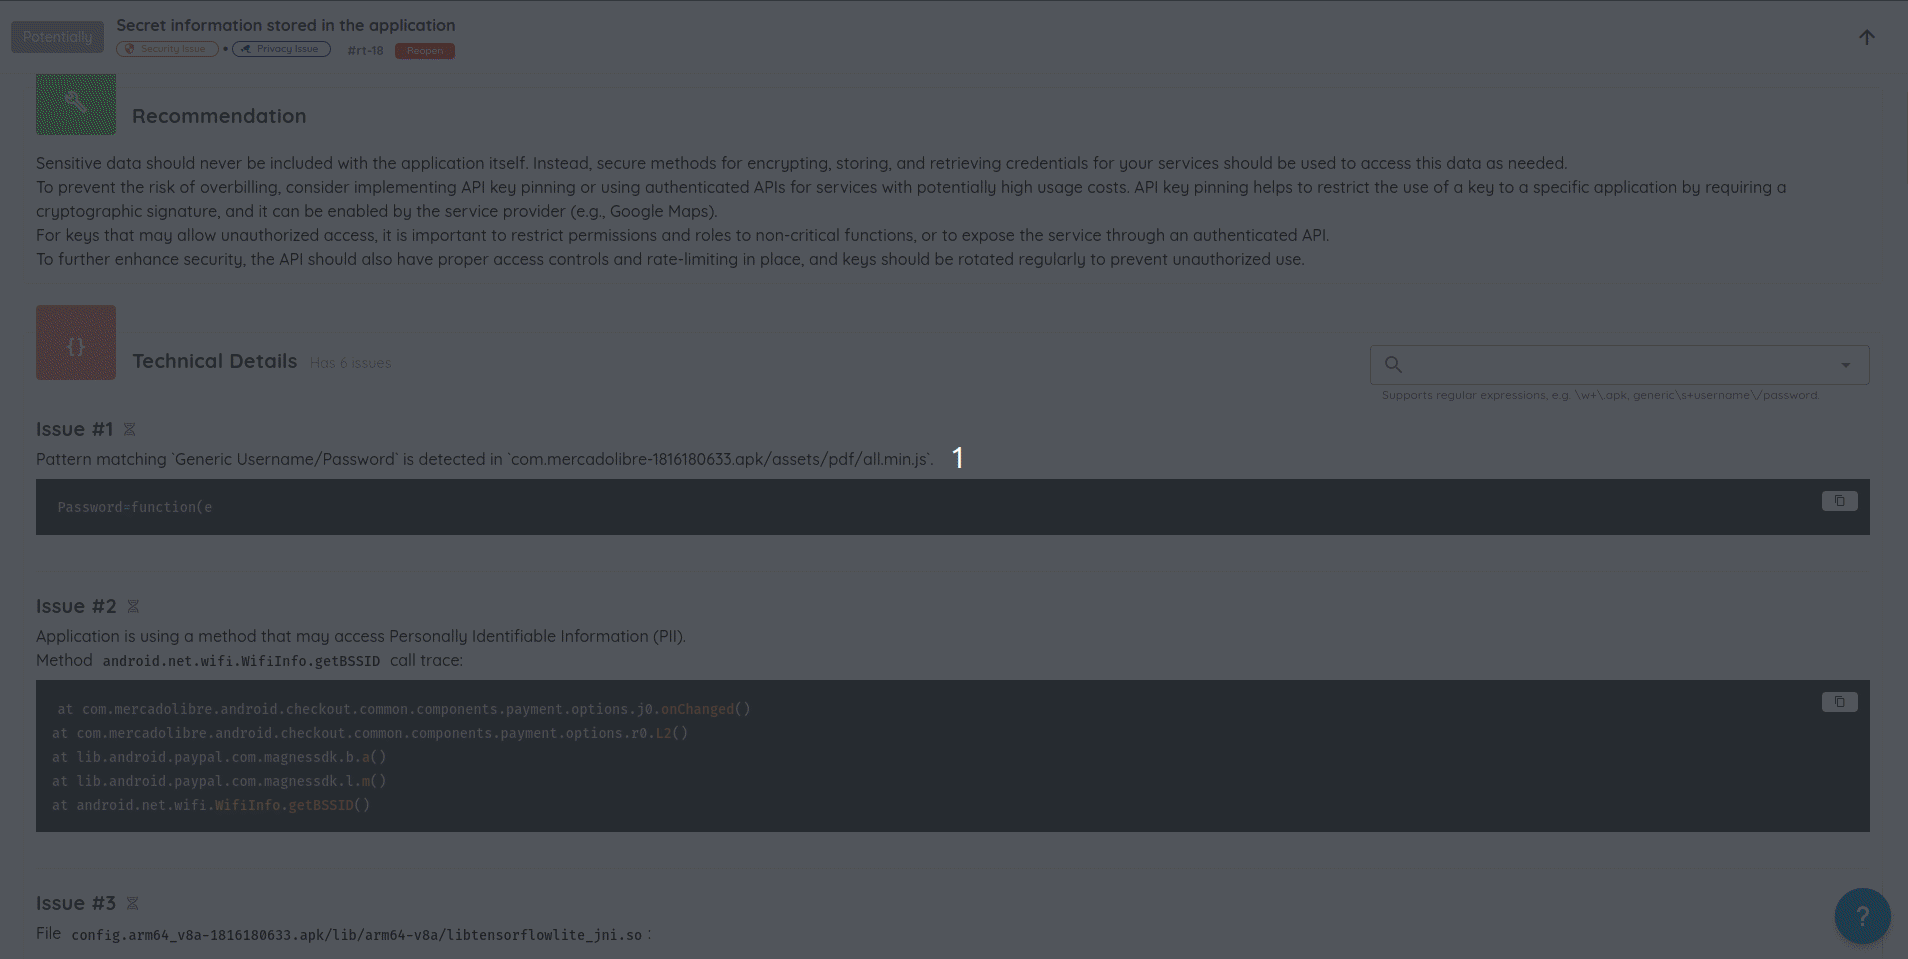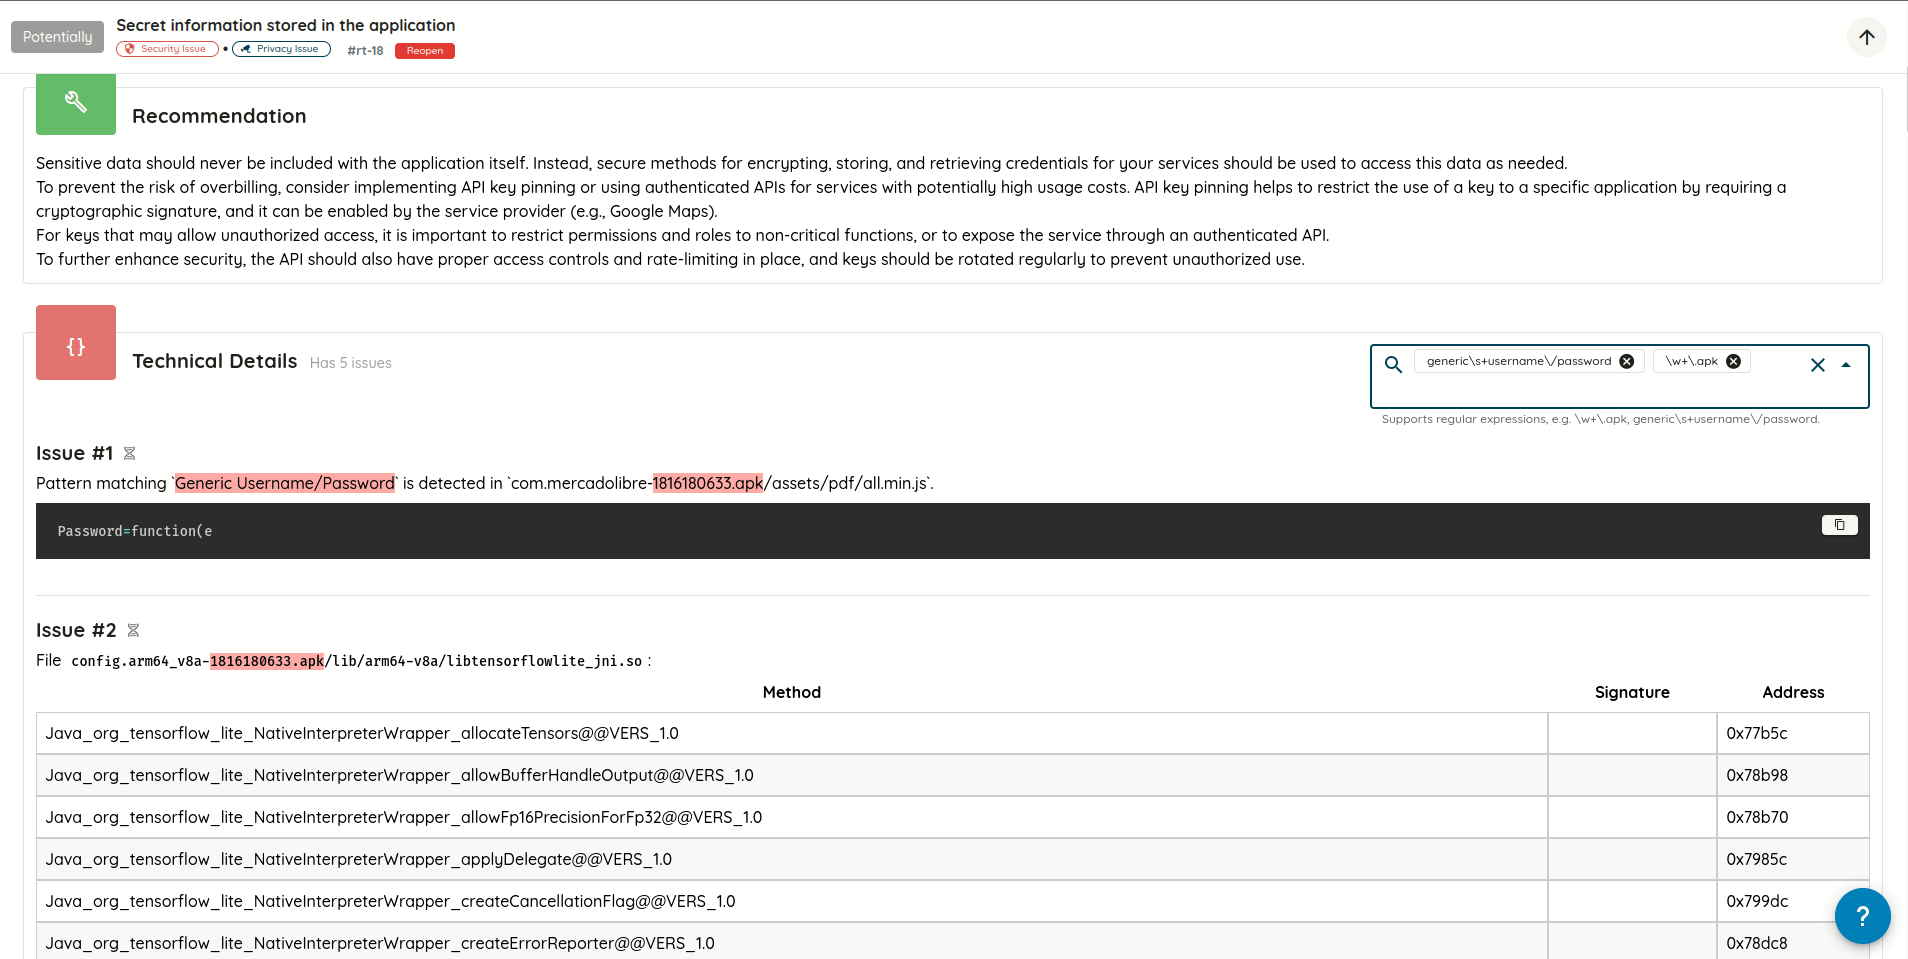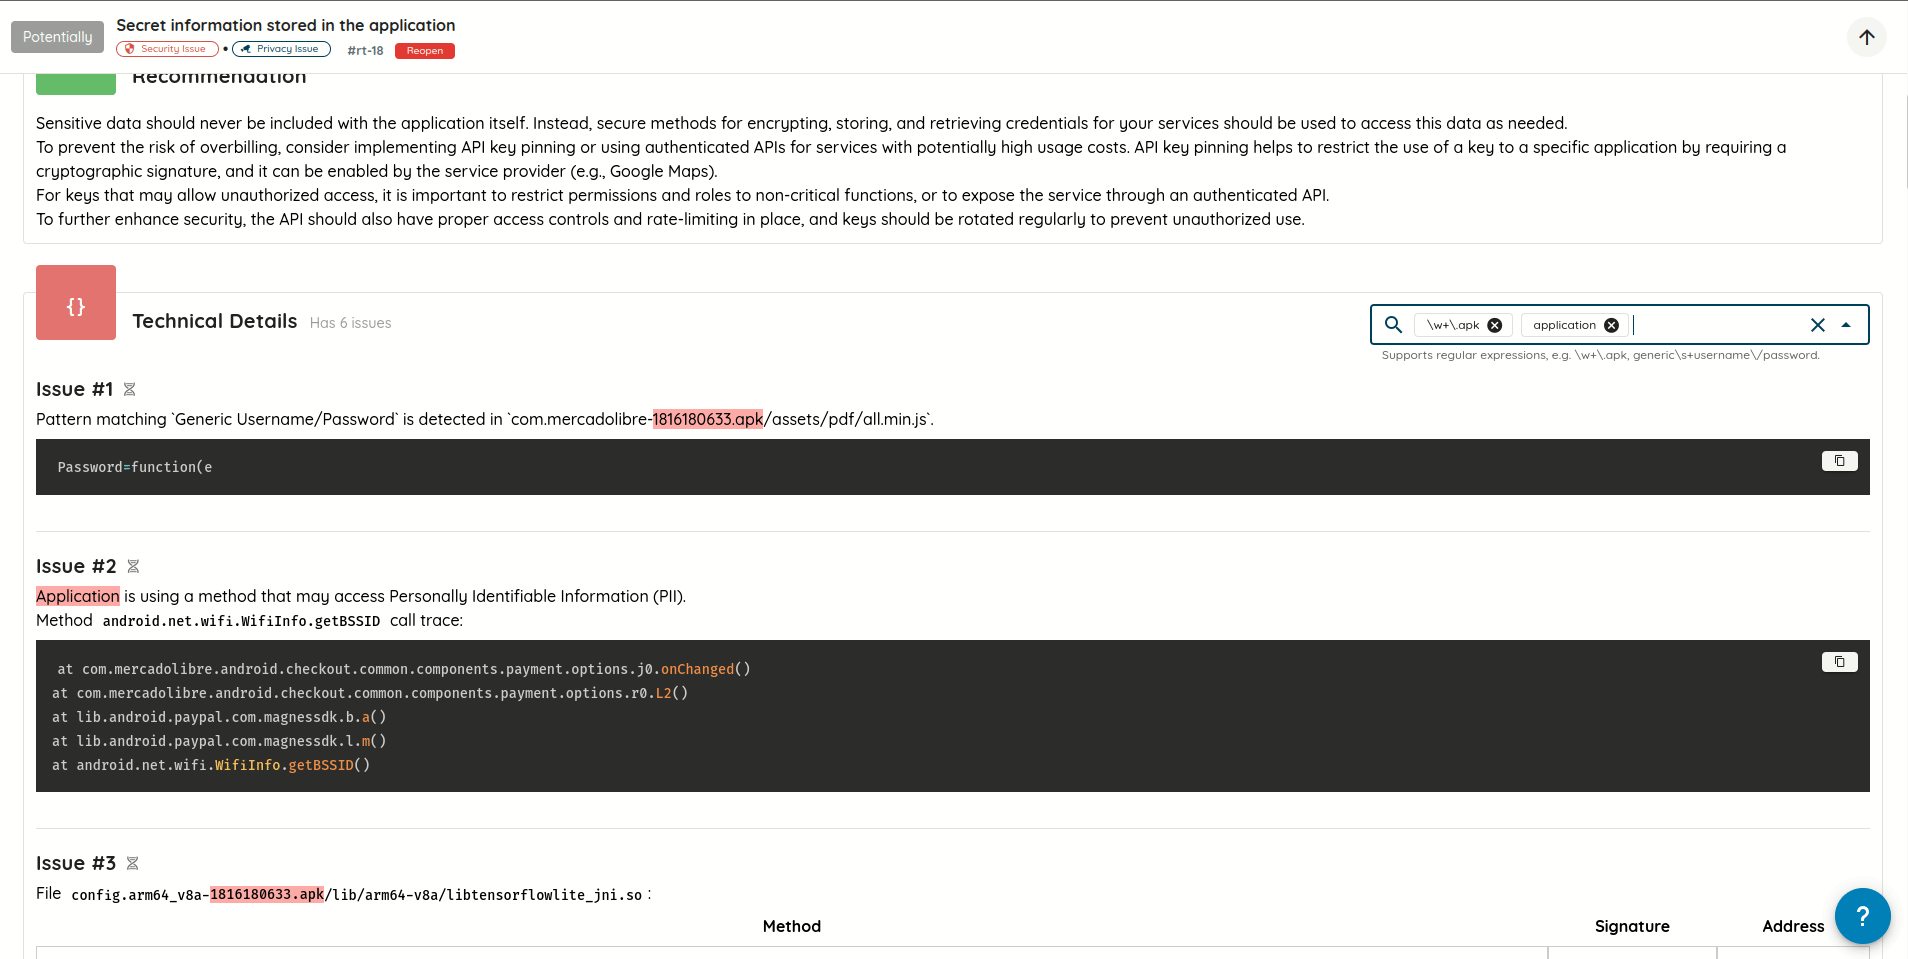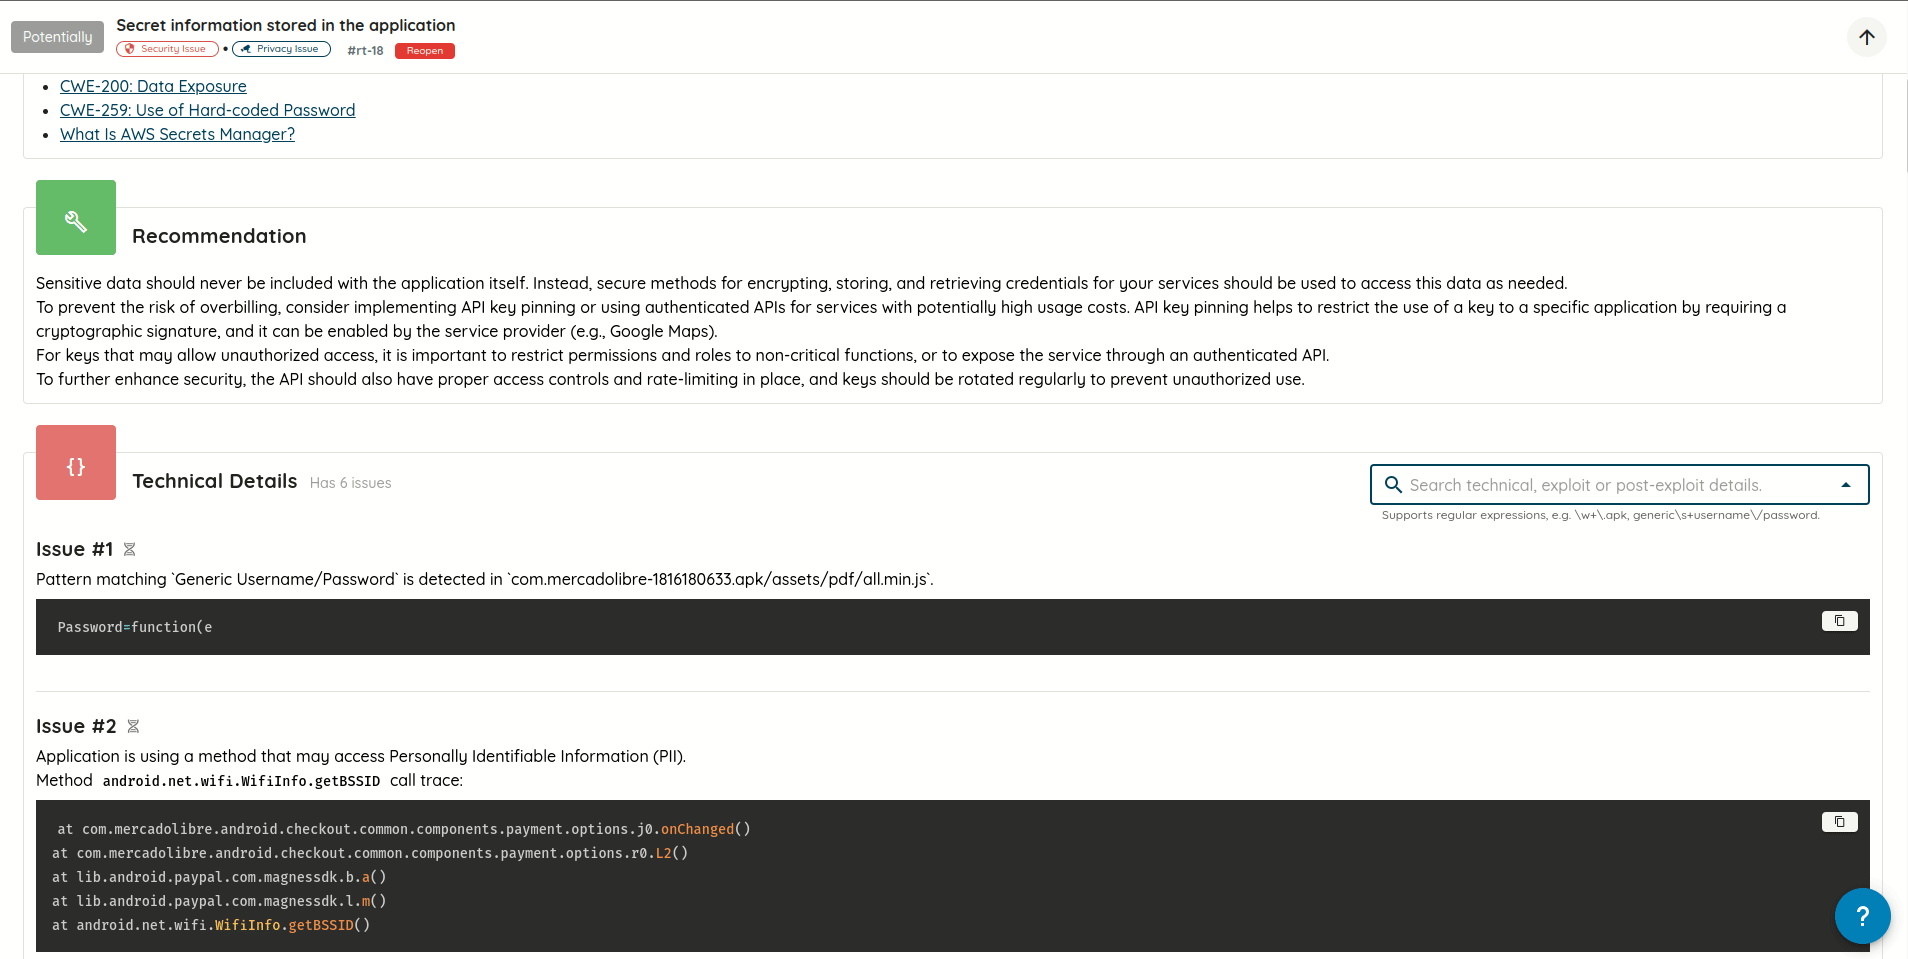
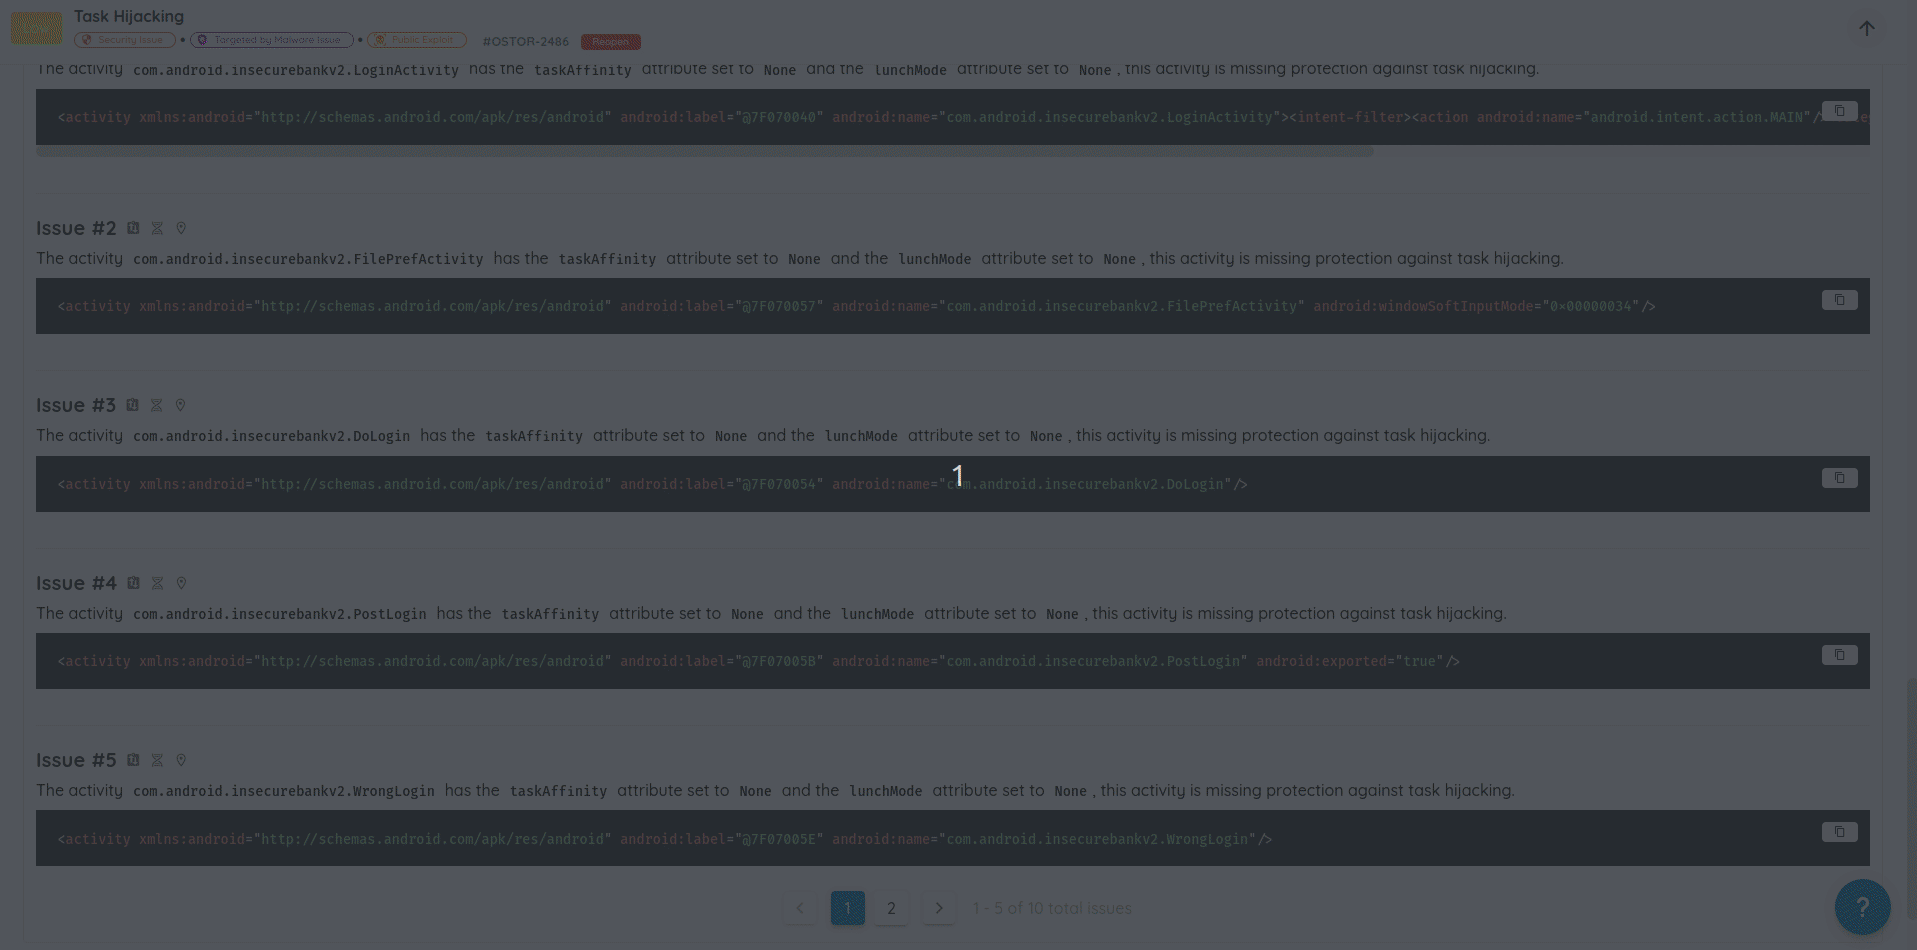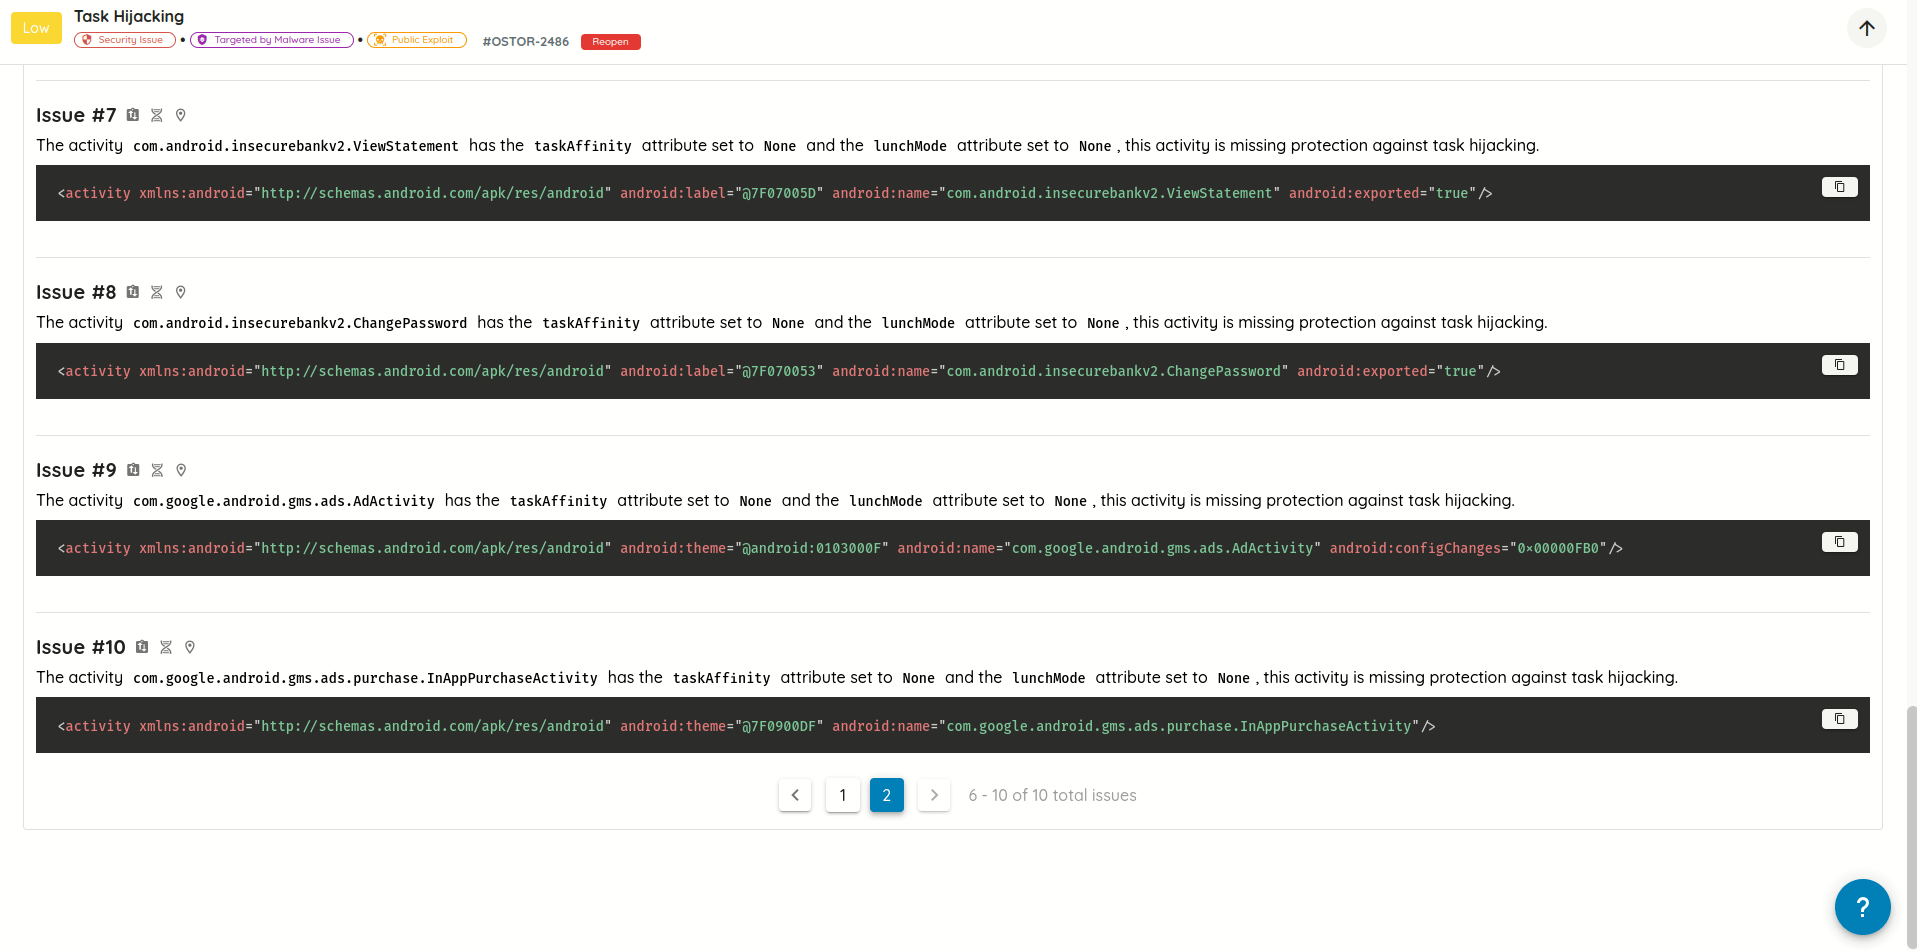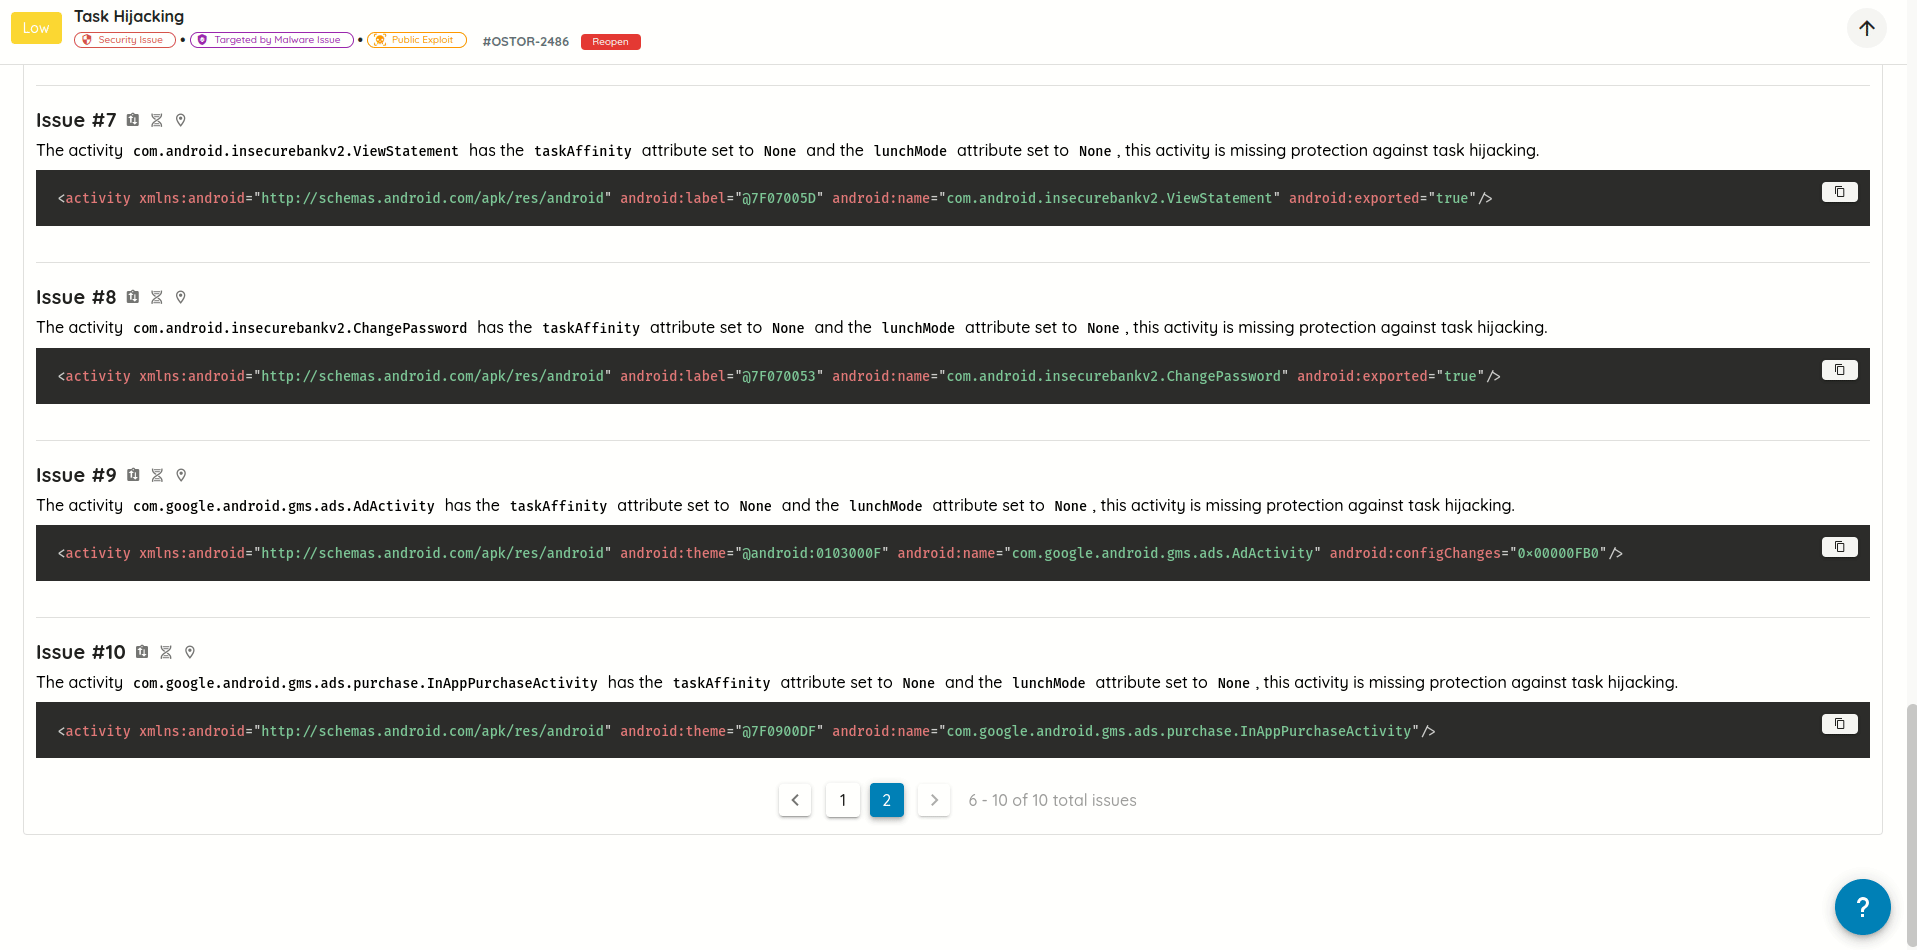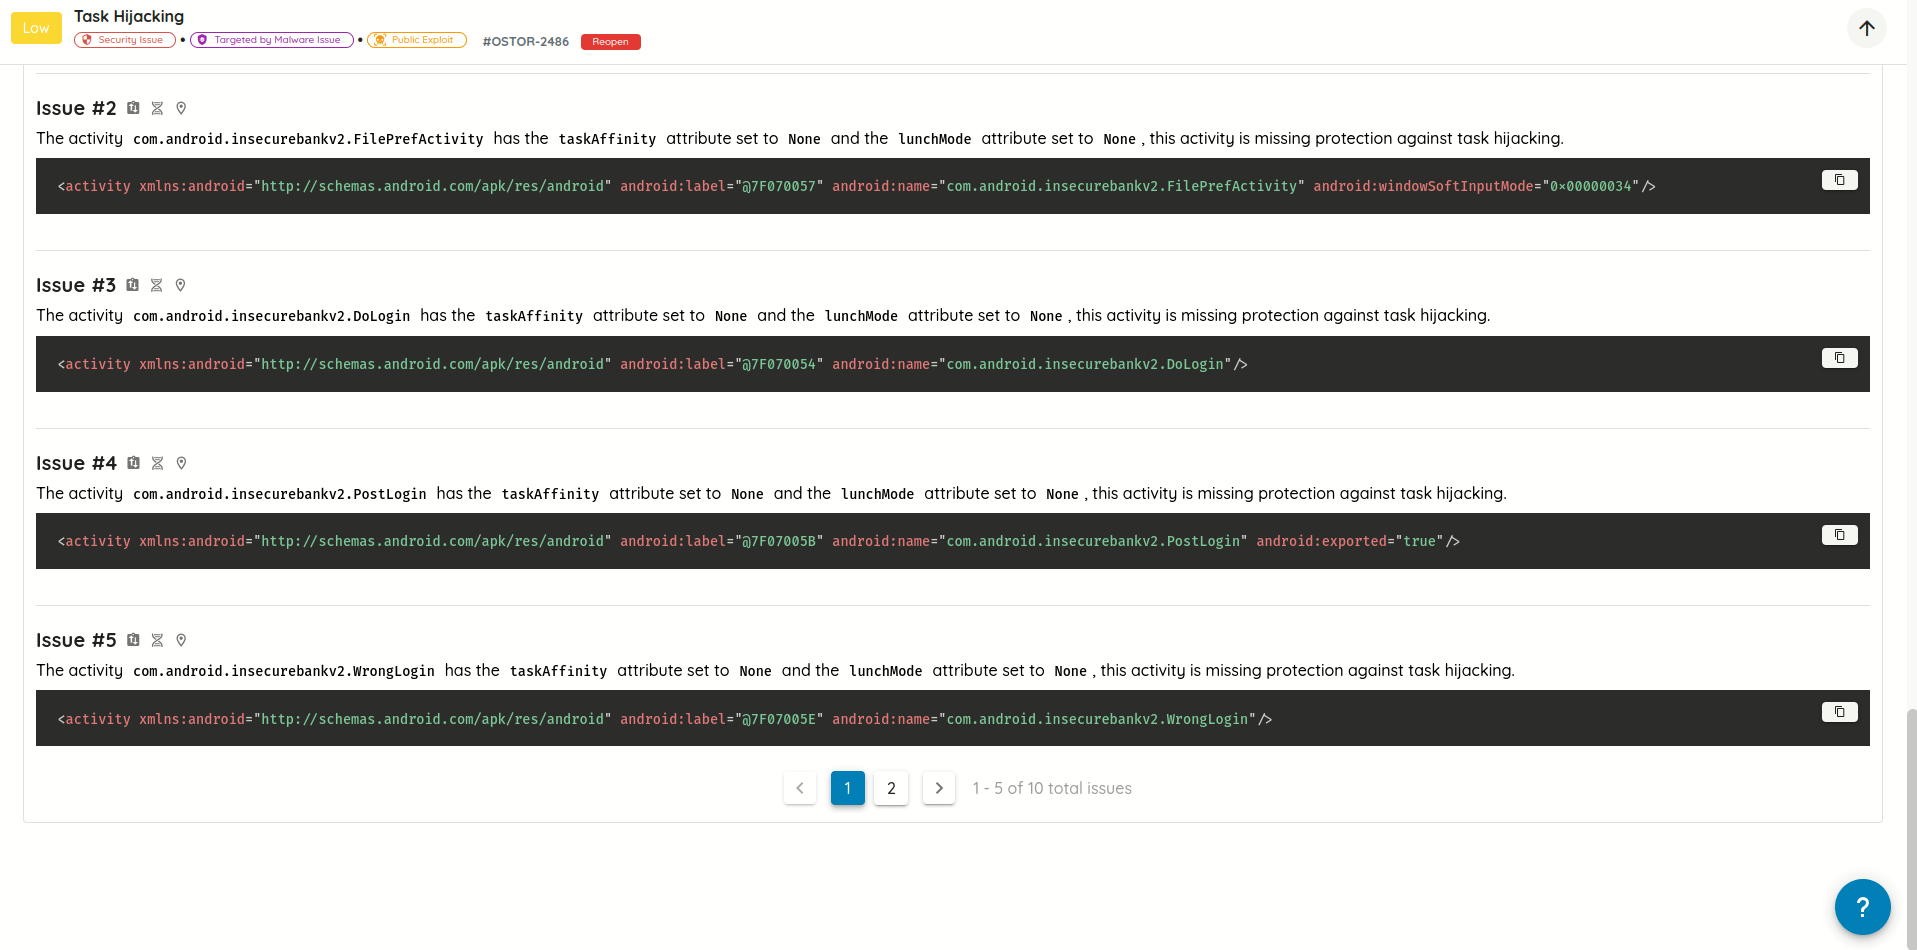
Búsqueda en los detalles técnicos, de explotación y de posexplotación de las vulnerabilidades - **Se sustituyó la paginación por desplazamiento por una paginación manual: **mejora el control y el rendimiento al navegar por una gran cantidad
de detalles de vulnerabilidades.
🎫 Corrección
- Filtrado de tickets por perfil de escaneo, lo que permite un triaje y una resolución más rápidos al acotar los tickets a un contexto de escaneo concreto.
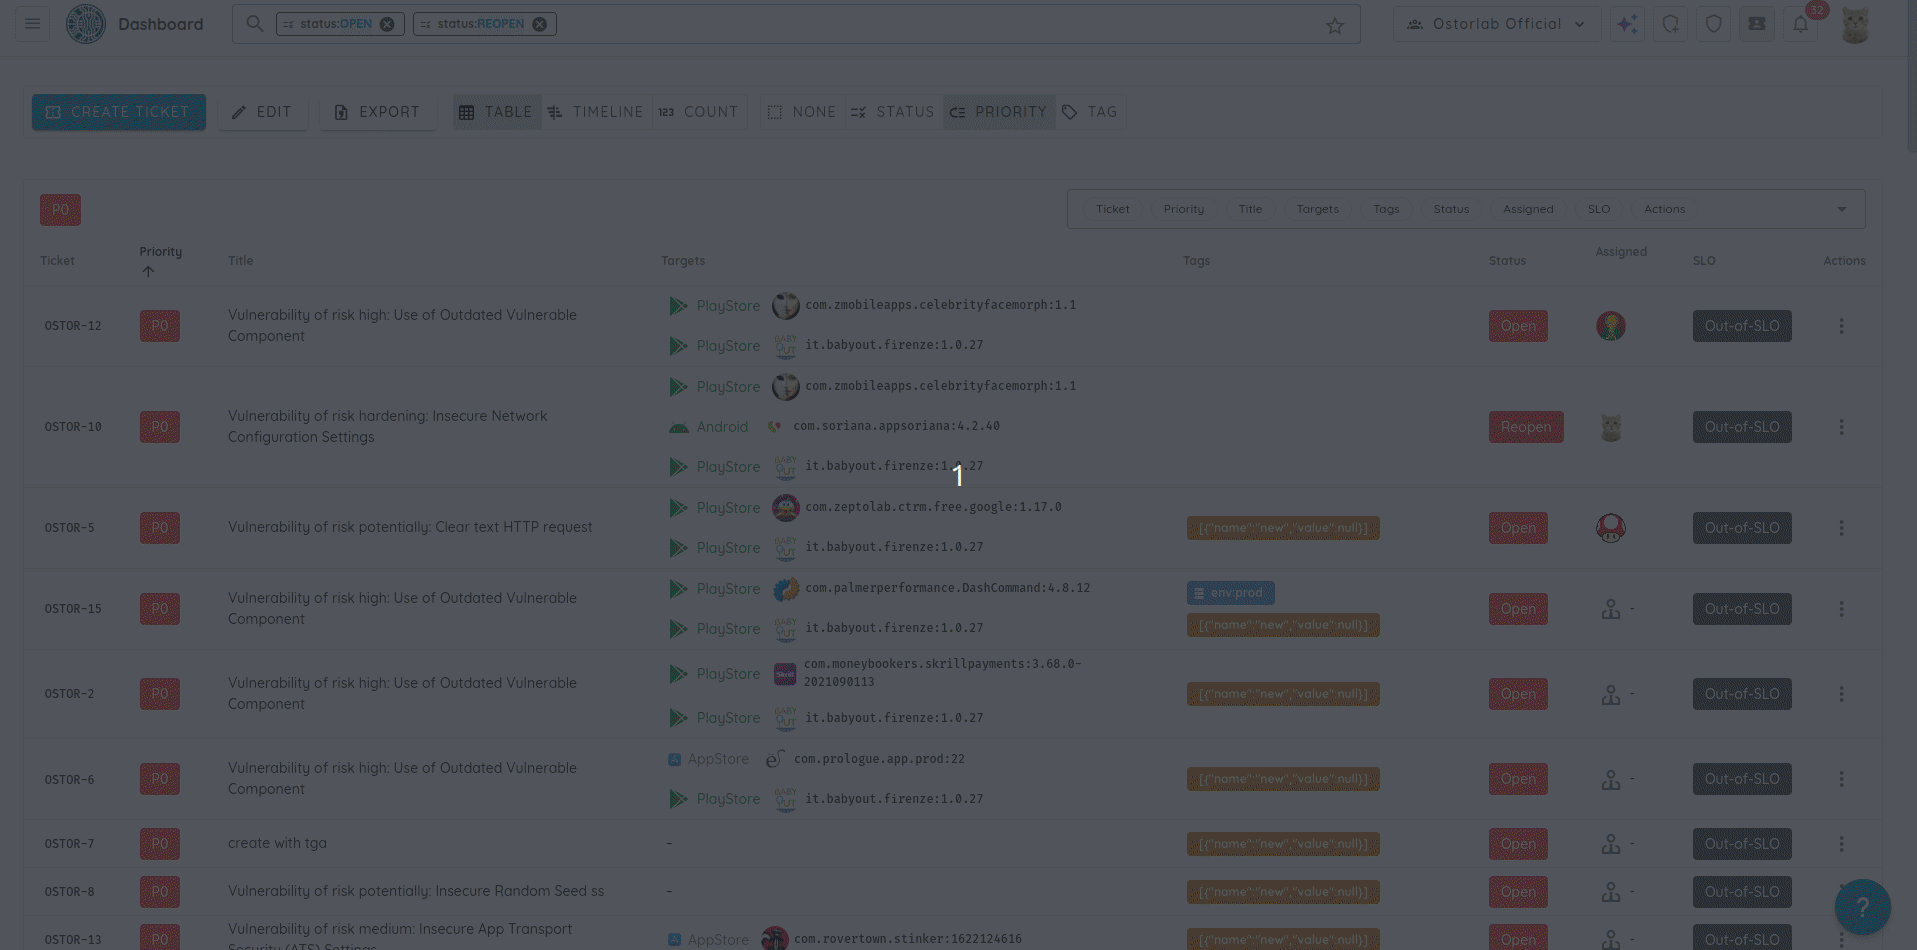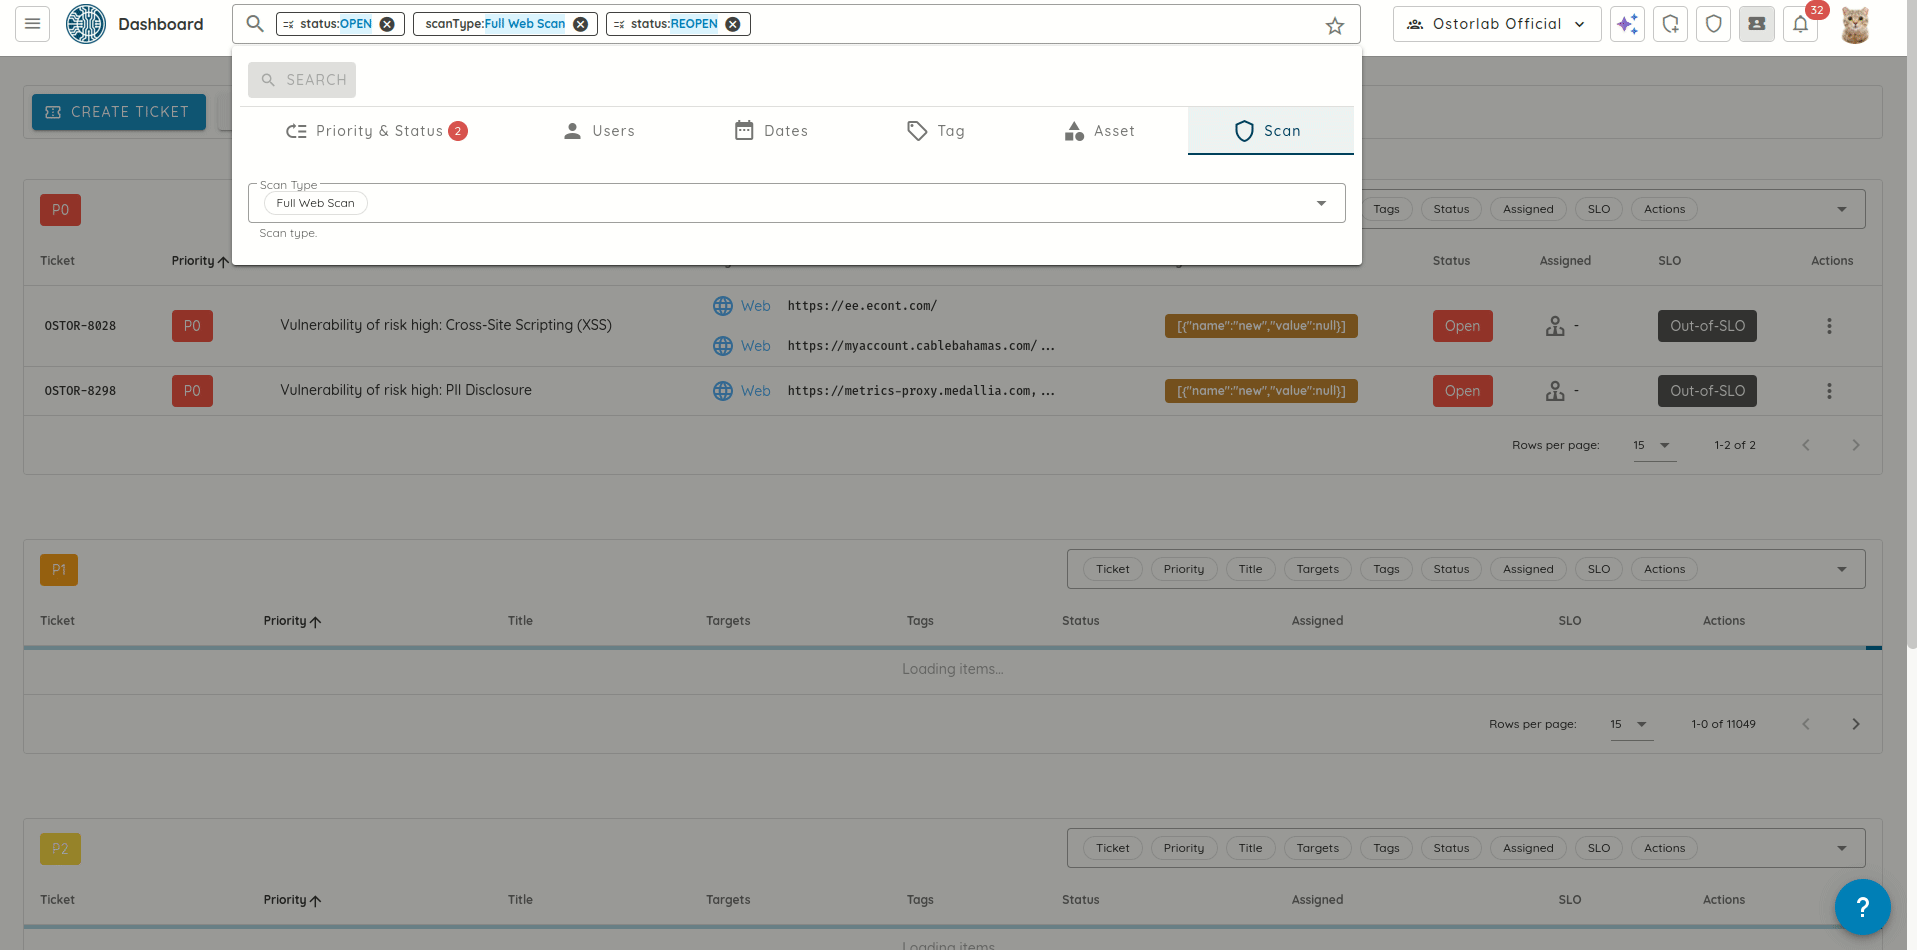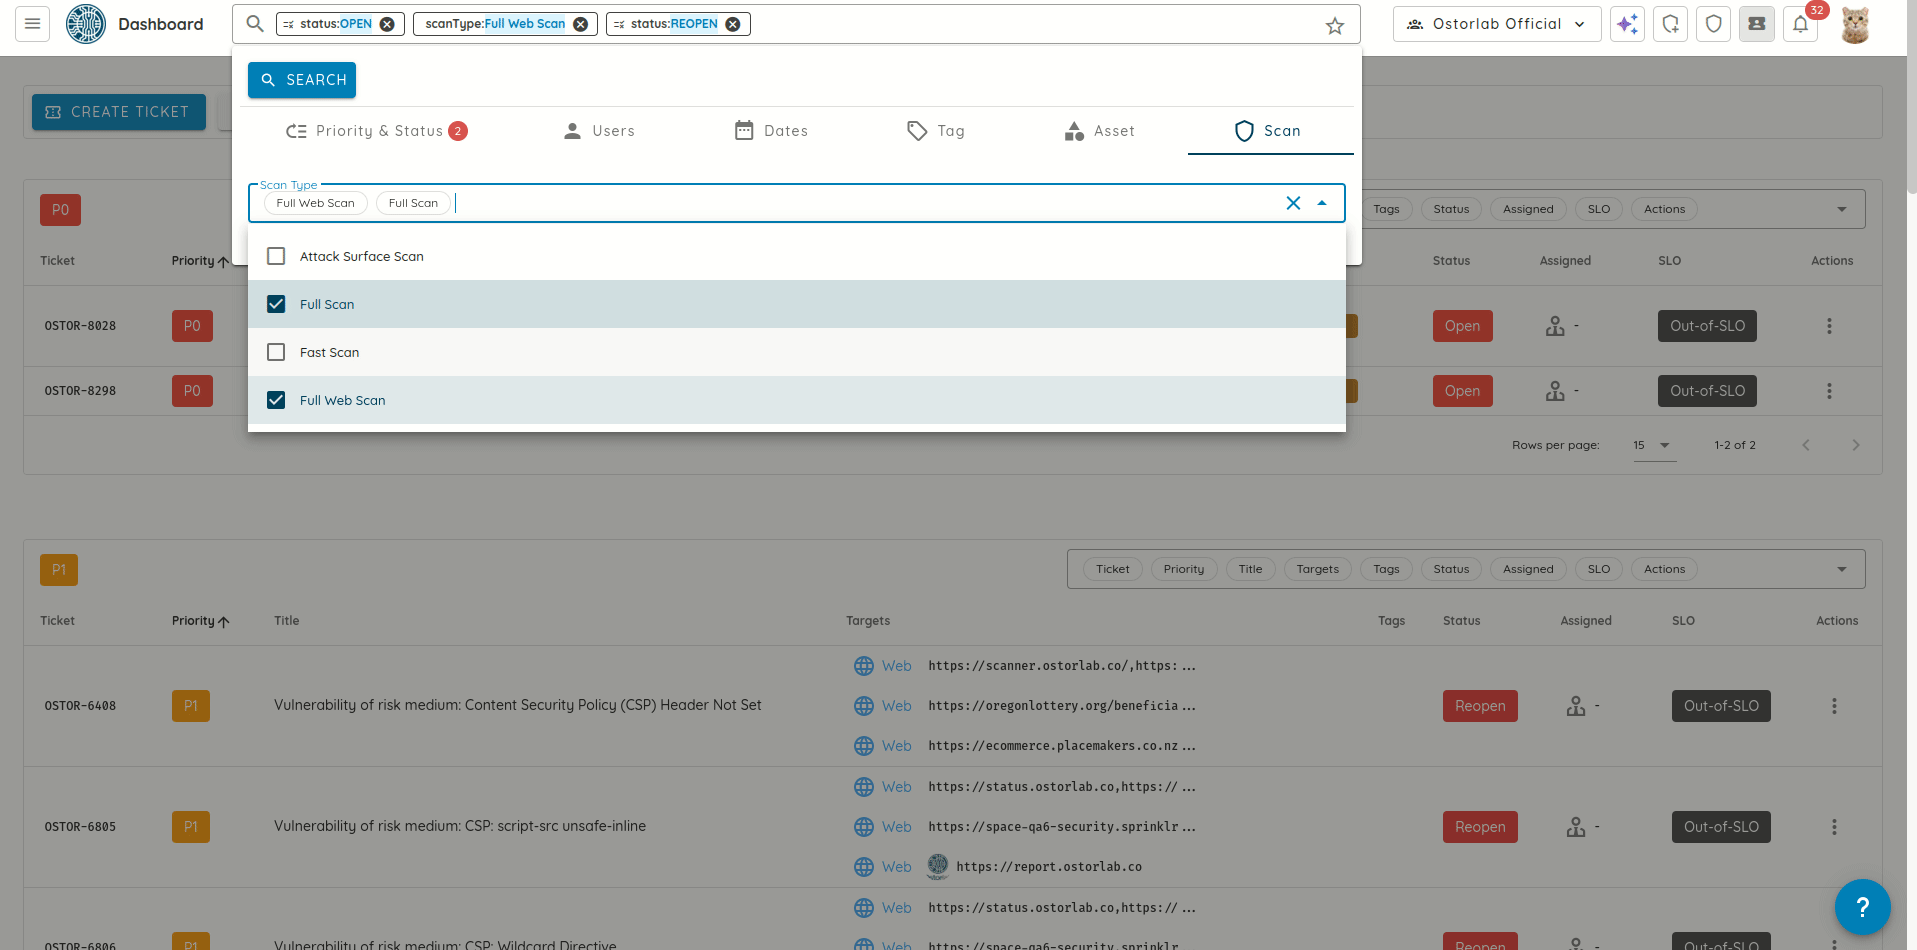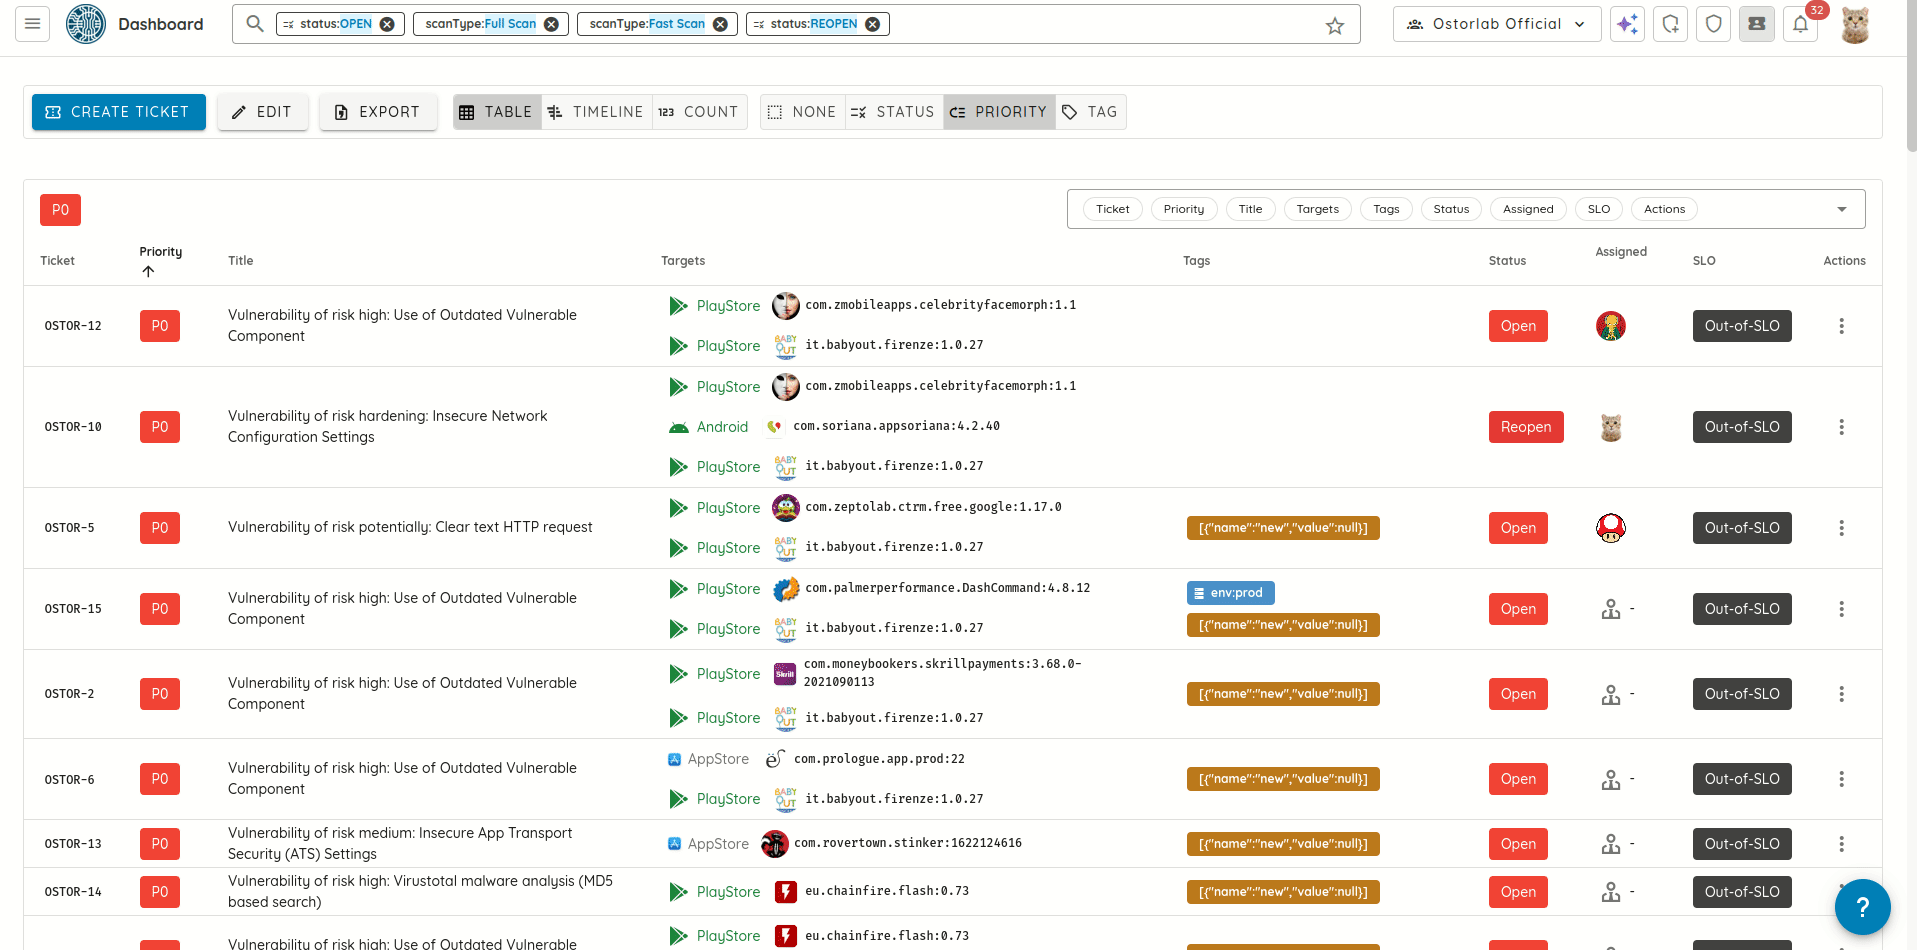
- Se sustituyó la autenticación básica de Jira por Personal Access Tokens (PAT) para lograr interacciones más seguras y robustas con la integración de Jira.
🛡️ Escaneo
- Se actualizó el informe de vulnerabilidades para incluir detalles de explotación y de posexplotación. Los detalles pueden consultarse con
oxo vulnz describe -s <scan_id>.
- Se añadió la persistencia de la autenticación en el almacenamiento de sesión en los escaneos web, lo que mejora la estabilidad y los resultados de los escaneos web durante todo el proceso de escaneo.
- Se corrigió un error que impedía añadir credenciales de prueba mediante script al usar Firefox, lo que mejora la compatibilidad con el navegador y garantiza un comportamiento coherente en todos los entornos.
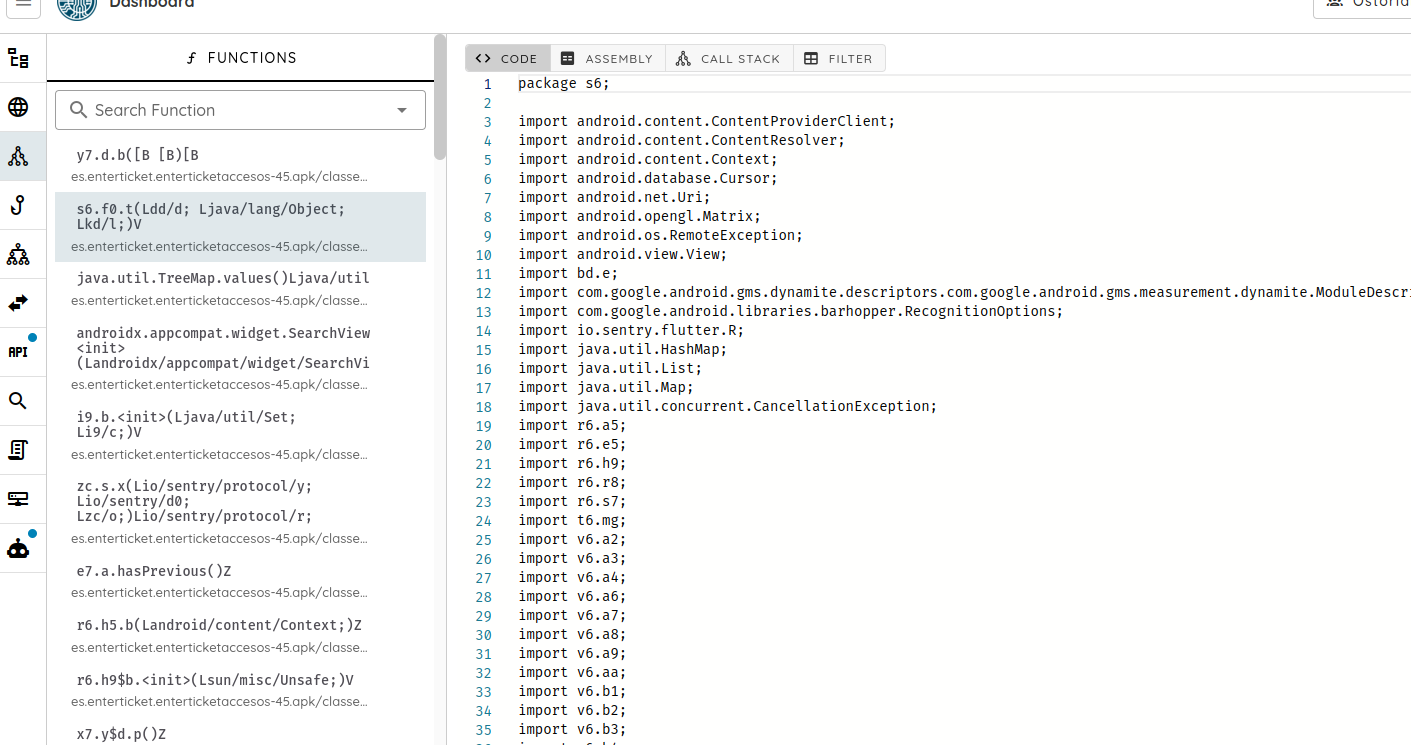
- Se corrigió un error que provocaba que Smali y el código fuente con formato no se mostraran en el entorno de análisis del escaneo, lo que restablece el acceso a
código importante obtenido por ingeniería inversa y facilita el análisis técnico en profundidad.
🐵 Monkey Tester
- Se mejoró la lógica de IA para gestionar flujos de aplicación complejos, lo que aumenta la cobertura de los escaneos.
- Se mejoró la gestión de captchas para admitir estrategias de prueba más avanzadas.
🕸️ Superficie de ataque
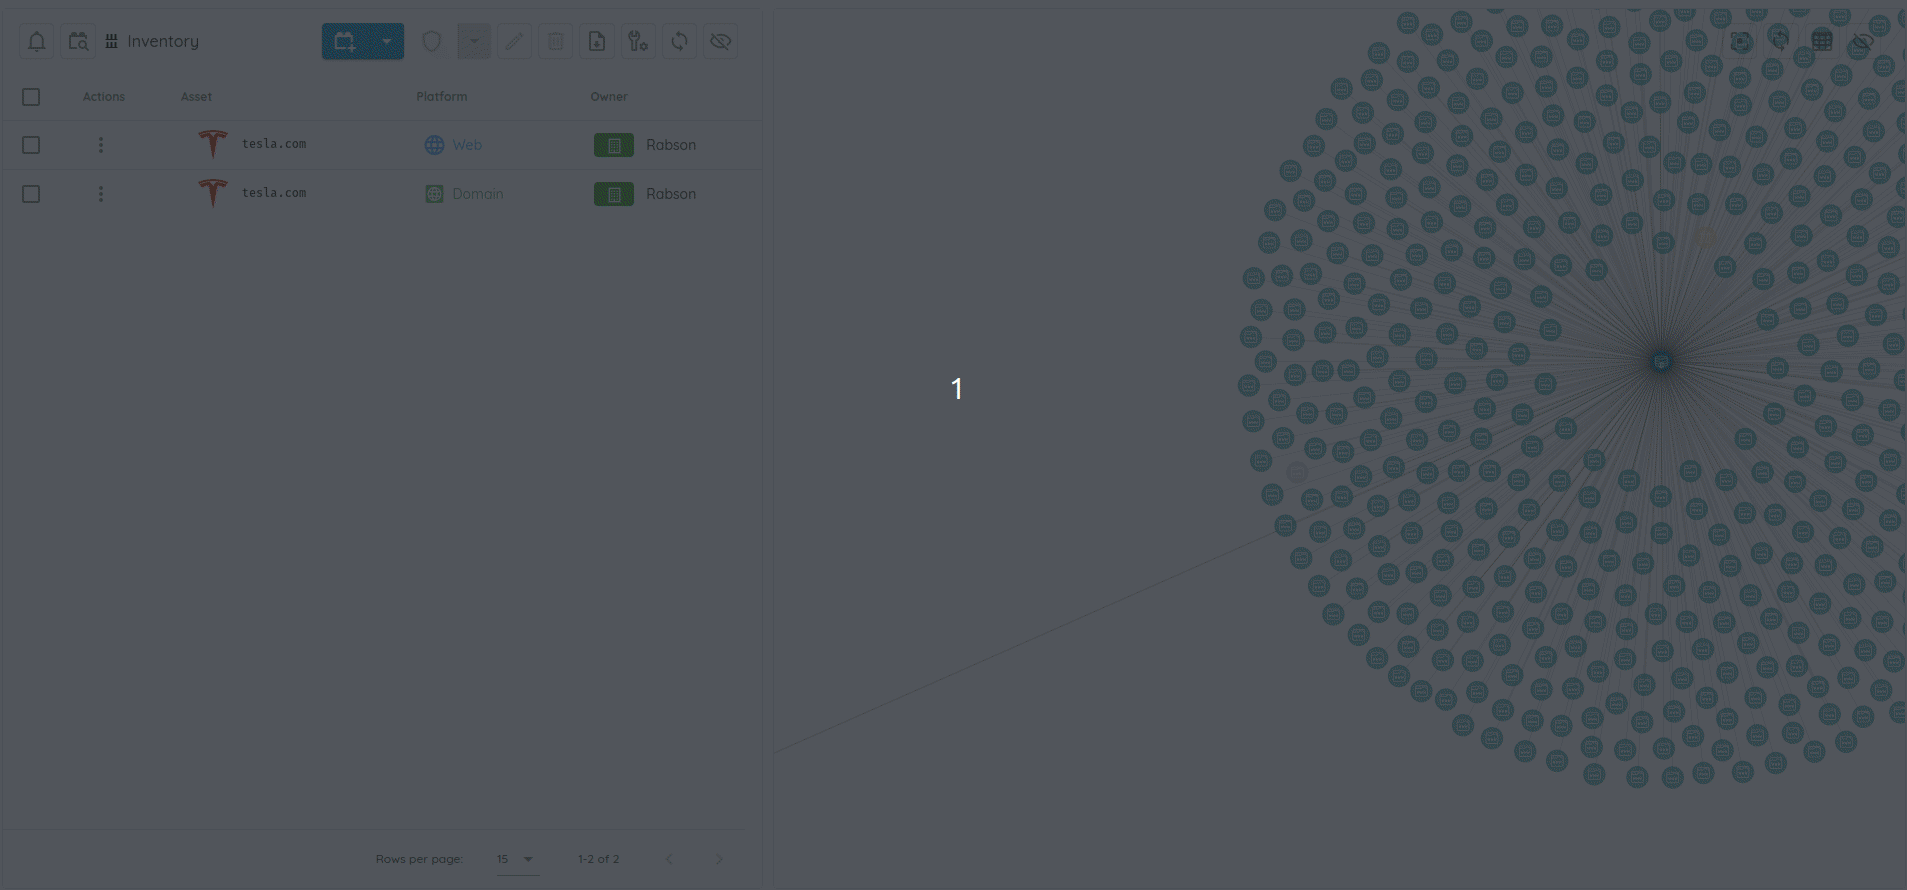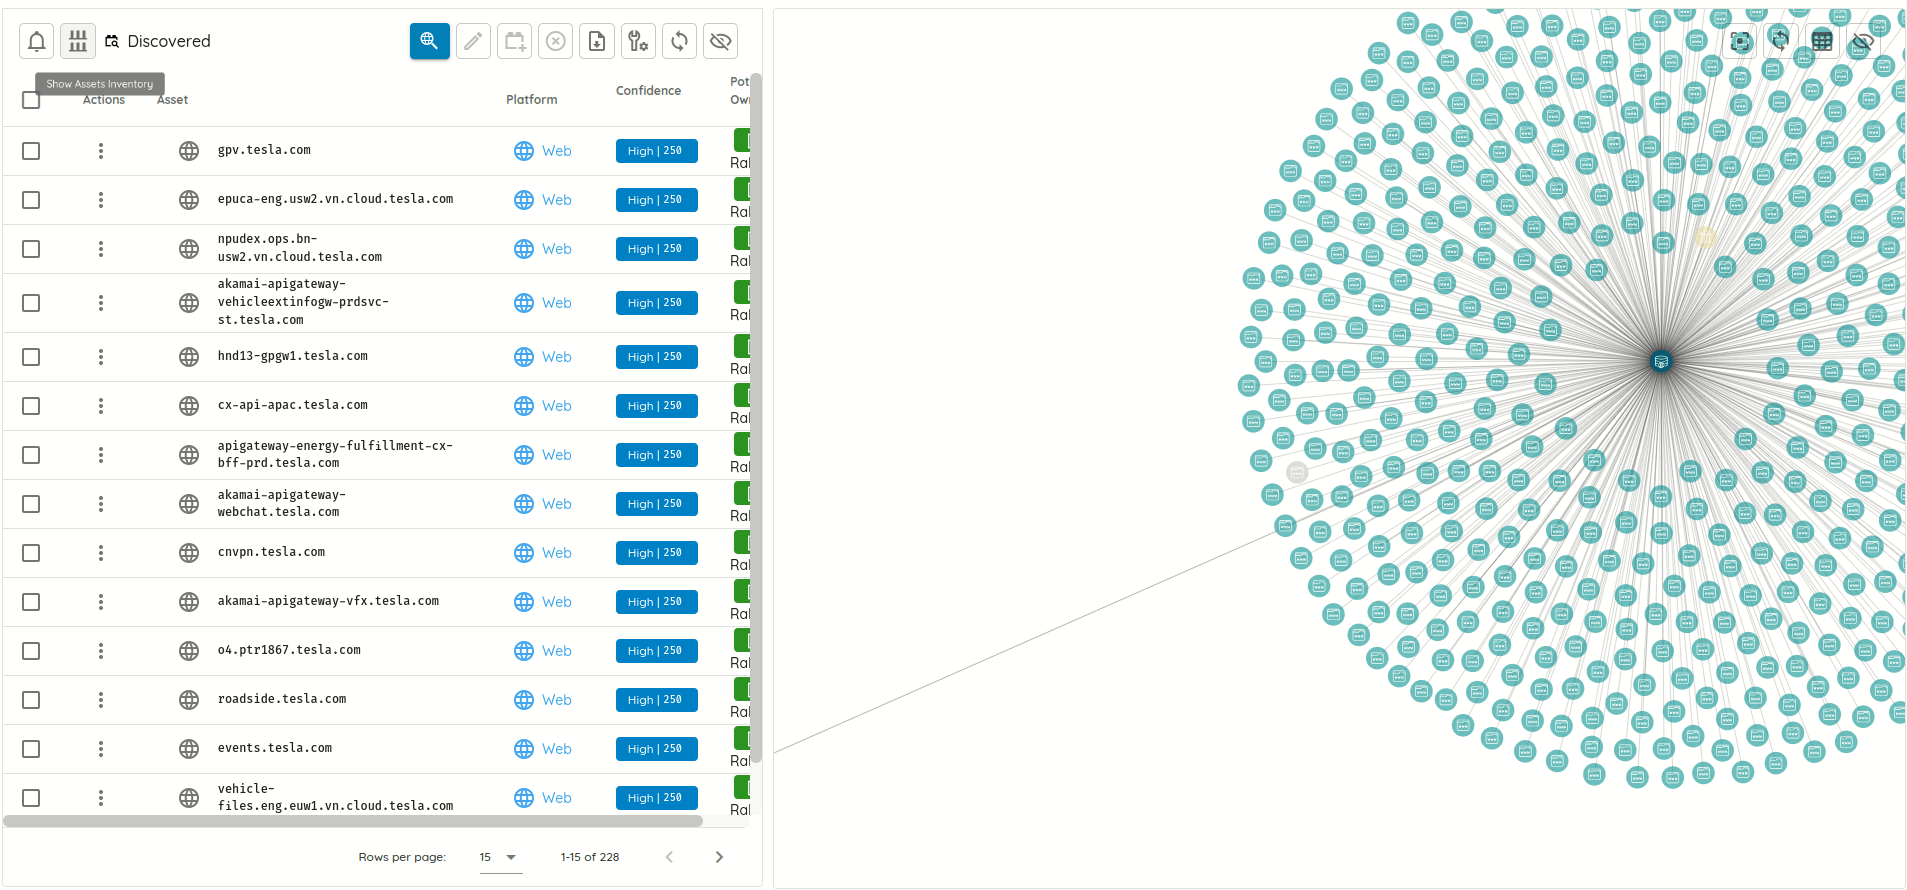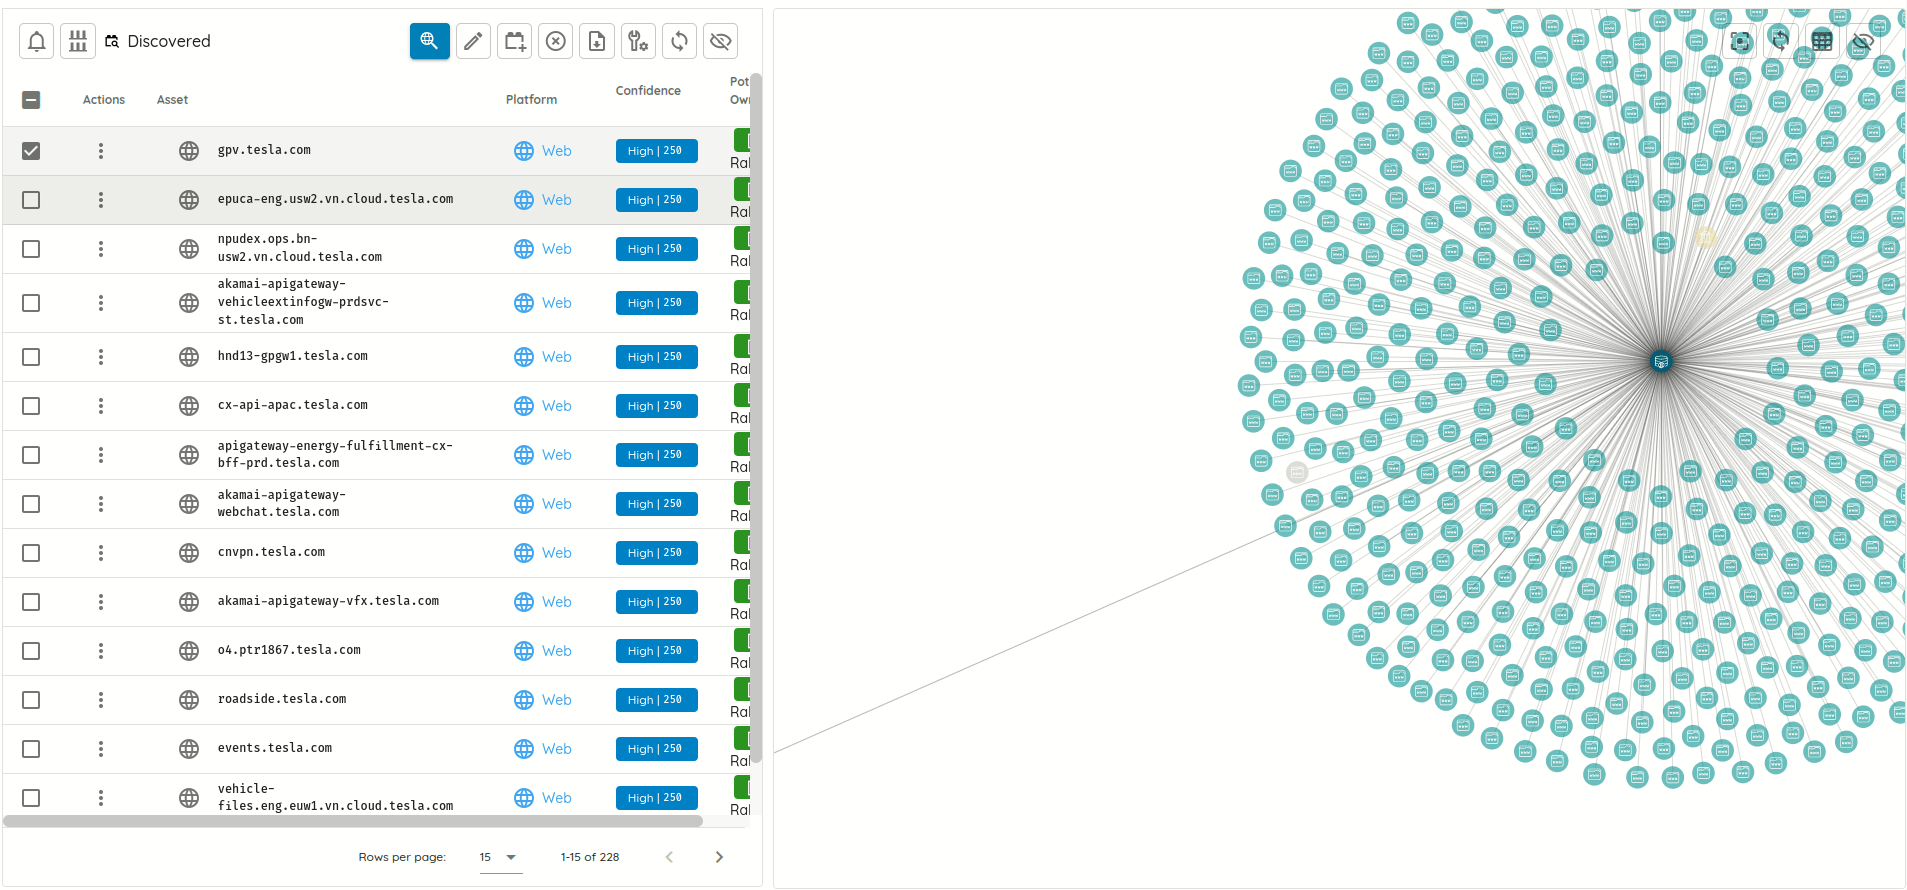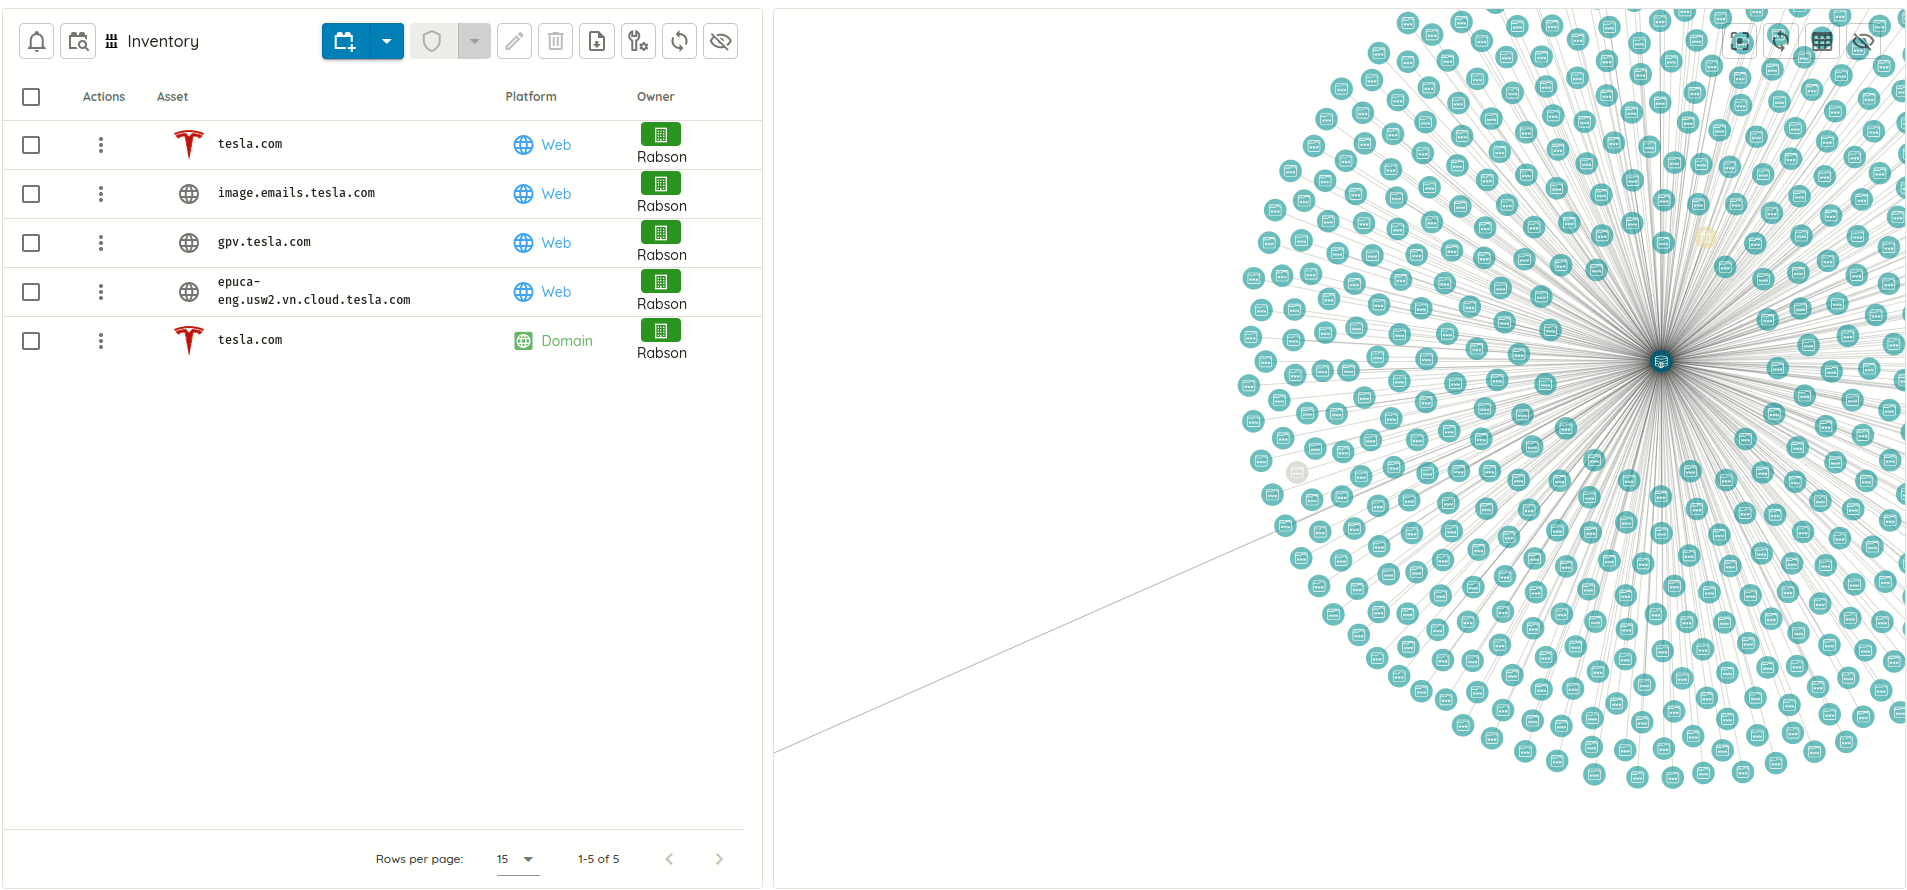
- Se corrigió que las tablas de activos confirmados y descubiertos no se actualizaran al confirmar o excluir activos, de modo que los cambios de estado de los activos
se reflejen de inmediato.
- Se corrigió el filtro de búsqueda de red, que no mostraba todas las direcciones IP, lo que mejora la visibilidad de sus activos de red.
🤖 Copilot
Se realizaron algunos cambios para mejorar la experiencia de usuario:
-
Se añadió la posibilidad de realizar acciones de escritura en Copilot, lo que permite a los usuarios no solo analizar, sino también actuar directamente desde Copilot, automatizando flujos de trabajo y ahorrando tiempo.
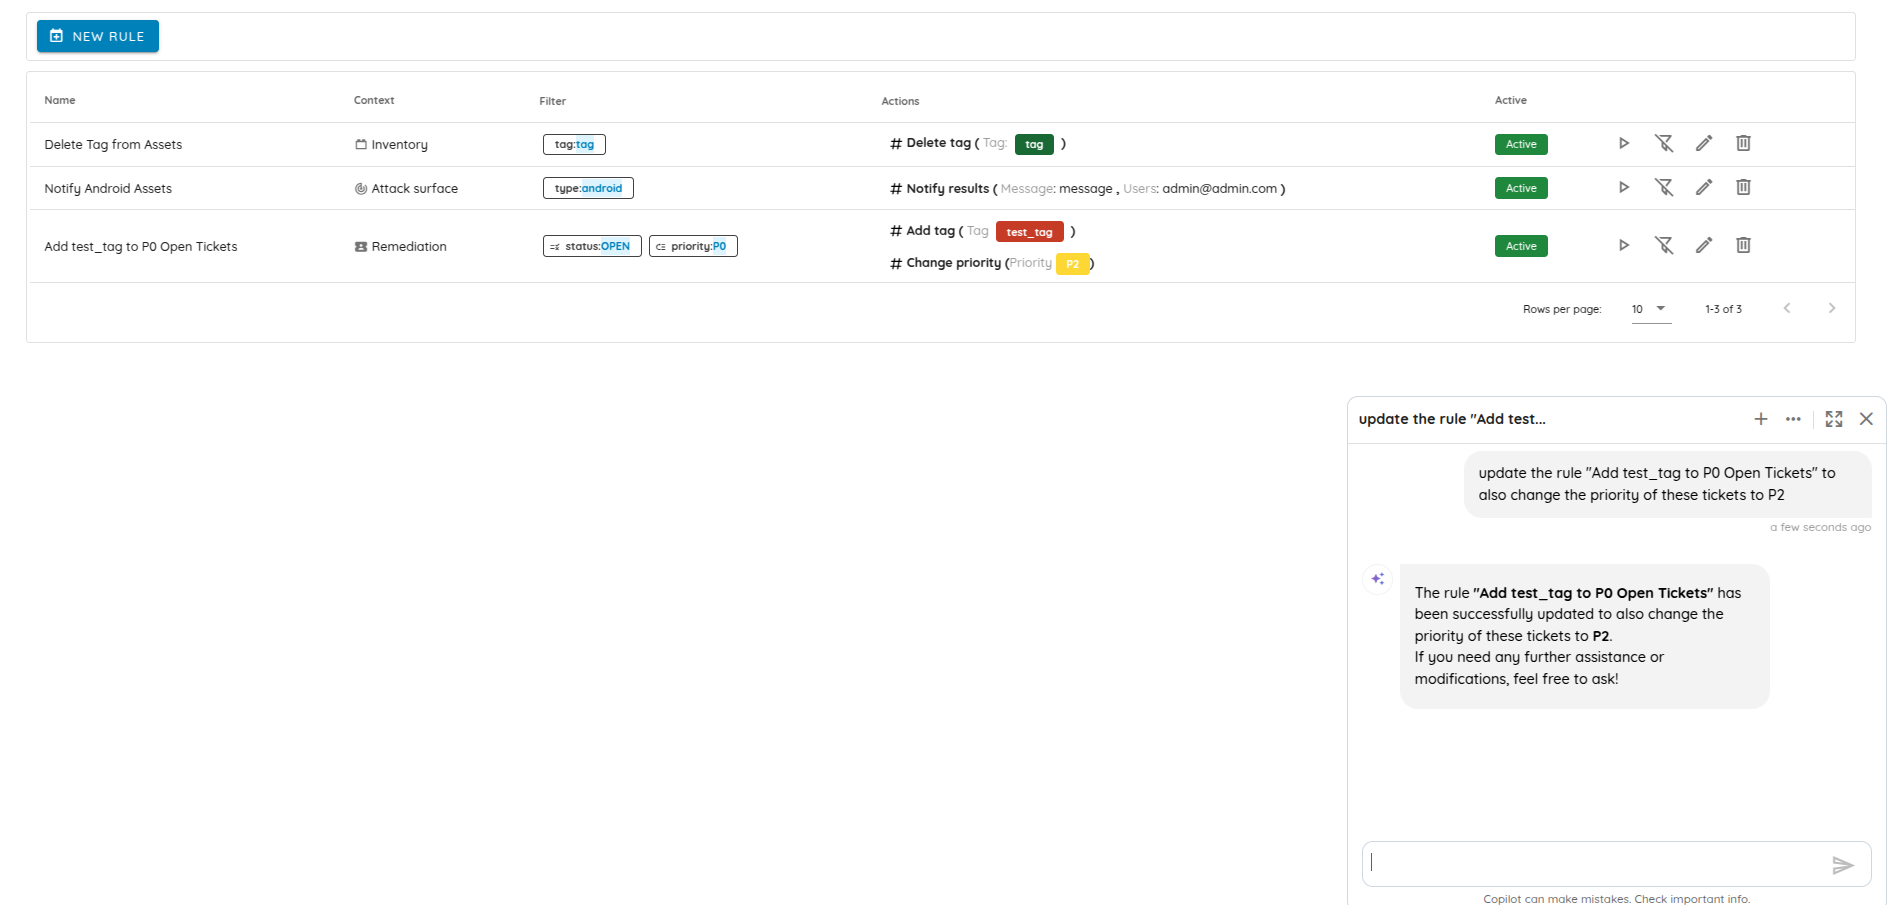
Actualización de una regla de automatización en Copilot -
Se mejoraron el contexto de Copilot y las sugerencias de conversación, lo que aumenta la relevancia y la utilidad de las recomendaciones y hace que Copilot sea más intuitivo y útil.
-
Se actualizó Copilot para que abra una nueva conversación cuando se elimina la conversación activa, lo que evita confusiones y garantiza una navegación fluida al gestionar varios hilos.
-
Se corrigió un error que impedía que Copilot se abriera en la página Attack Surface, lo que garantiza la funcionalidad completa de Copilot en todas las páginas.
🔍 Detección
Threat Center
Se añadió compatibilidad con varios CVE:
-
CVE-2025-27364: MITRE Caldera Agent Dynamic Compilation RCE - Este exploit apunta a la funcionalidad de compilación dinámica de Caldera para lograr la ejecución remota de código mediante la manipulación de las opciones del enlazador de Go.
-
CVE-2024-12084: Rsync Heap Buffer Overflow - Una secuencia de tráfico rsync especialmente diseñada puede desencadenar una vulnerabilidad de desbordamiento de búfer en el heap en rsync. Esto se logra enviando una cabecera sum_struct especialmente construida con un valor de s2length manipulado.
-
CVE-2024-48248: NAKIVO Backup and Replication Solution - Unauthenticated Arbitrary File Read (NAKIVO Backup & Replication es una solución de protección de datos que se utiliza para respaldar y restaurar entornos virtualizados y físicos. Se ha identificado una vulnerabilidad en determinadas versiones de NAKIVO Backup & Replication que permite a un atacante no autenticado leer archivos arbitrarios del sistema subyacente.
-
CVE-2025-1974: Ingress-Nginx Controller - Remote Code Execution - Se descubrió un problema de seguridad en ingress-nginx por el cual la anotación de Ingress
auth-tls-match-cnpuede utilizarse para inyectar configuración en nginx. Esto puede provocar la ejecución de código arbitrario en el contexto del controlador de ingress-nginx y la divulgación de los Secrets a los que tiene acceso el controlador. -
CVE-2025-29927: Next.js Middleware Bypass - Next.js contiene una vulnerabilidad crítica de elusión del middleware que afecta a las versiones
11.1.4a15.2.2. La vulnerabilidad permite a los atacantes eludir los controles de seguridad del middleware mediante el envío de una cabecera 'x-middleware-subrequest' especialmente diseñada, lo que puede provocar la elusión de la autorización y de otros controles de seguridad. -
CVE-2025-24813: Apache Tomcat Path Equivalence - Remote Code Execution - Vulnerabilidad de equivalencia de rutas (Path Equivalence) –
file.Name(Internal Dot) en Apache Tomcat que puede provocar la ejecución remota de código, la divulgación de información o la inyección de contenido malicioso mediante archivos de sesión con permiso de escritura. -
CVE-2024-13160: Ivanti EPM - Credential Coercion Vulnerability in GetHashForWildcard - Una vulnerabilidad en Ivanti Endpoint Manager (EPM) permite a un atacante no autenticado forzar la credencial de la cuenta de máquina de EPM a través del endpoint GetHashForWildcard. La vulnerabilidad existe debido a una validación de entrada incorrecta en el parámetro wildcard, lo que permite a un atacante especificar una ruta UNC remota que desencadena la autenticación NTLM.
-
CVE-2025-27636 - CVE-2025-29891: Apache Camel Exec Component Command Injection & Internal Method Invocation - Vulnerabilidades de elusión e inyección en Apache Camel. Estos problemas afectan a Apache Camel: desde
4.10.0hasta <=4.10.1, desde4.8.0hasta <=4.8.4, desde3.10.0hasta <=3.22.3. CVE-2025-27636: La elusión del filtrado de cabeceras sin distinción entre mayúsculas y minúsculas permite sobrescribir comandos estáticos. CVE-2025-29891: La manipulación de parámetros de consulta permite la ejecución de comandos arbitrarios. -
CVE-2022-43939: Hitachi Vantara Pentaho Business Analytics Server - Auth Bypass & RCE (las versiones de Hitachi Vantara Pentaho Business Analytics Server anteriores a
9.4.0.1,9.3.0.2y todas las8.3.xson vulnerables debido a un tratamiento incorrecto de las rutas URL no canónicas en las decisiones de autorización. Este fallo, que se explota activamente, permite a los atacantes no solo eludir las restricciones de seguridad sino también, encadenado con CVE-2022-43769, ejecutar comandos arbitrarios (RCE) en el servidor. -
CVE-2022-47945: Thinkphp Lang - Local File Inclusion - ThinkPHP Framework anterior a
6.0.14permite la inclusión de archivos locales mediante el parámetro lang cuando la funcionalidad de paquete de idioma está habilitada (lang_switch_on=true). Un atacante remoto no autenticado puede aprovechar esto para ejecutar comandos arbitrarios del sistema operativo, como se demostró al incluirpearcmd.php.