
CNIL標準への対応、SARIFサポート、Copilotの強化、よりスマートな脆弱性分析
今回のリリースでは、CNIL標準への対応とSARIFエクスポートを導入し、脆弱性の位置情報と高度な検索によって脆弱性に関する情報を充実させました。Copilotはより強力になり、パフォーマンスは高速化し、アセットと修復のワークフローもよりスムーズになりました。
📈 レポートとエクスポートの強化
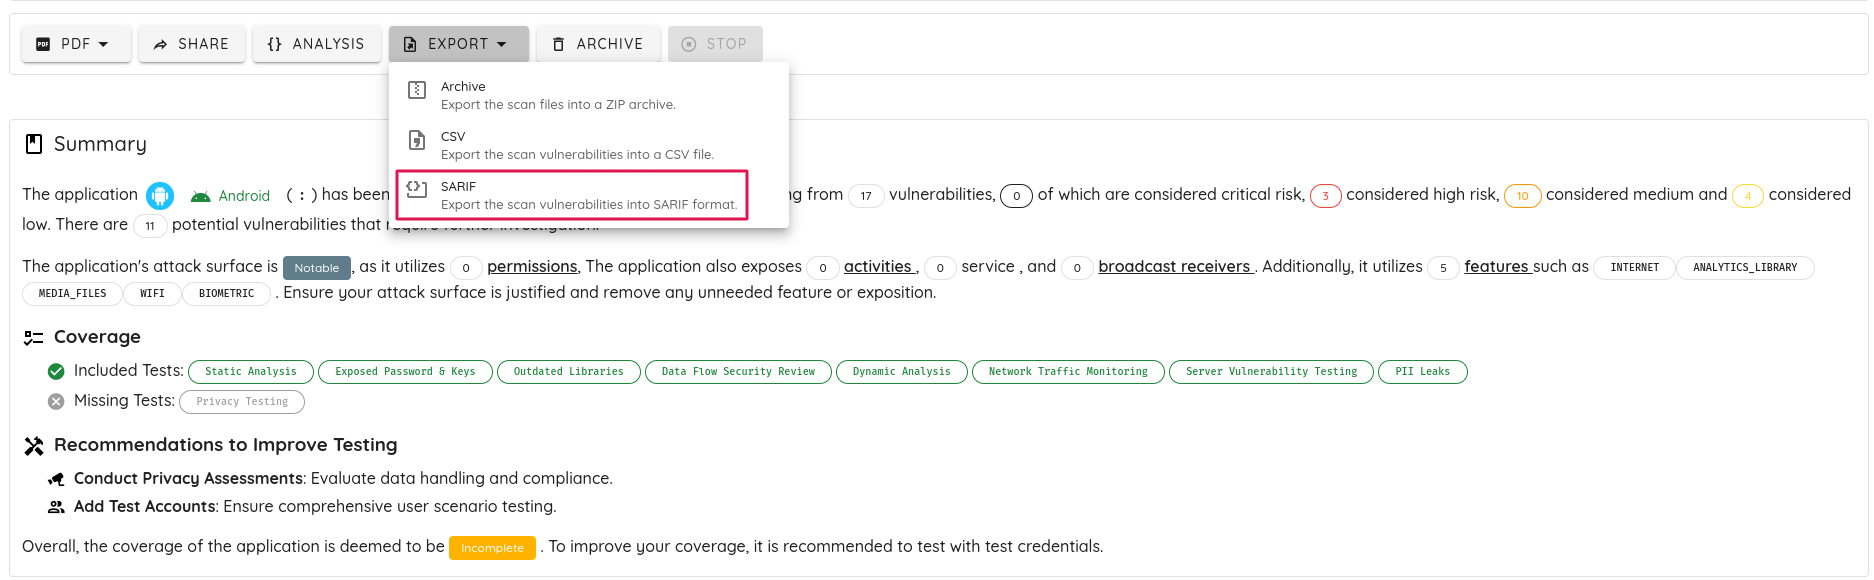
- スキャンの脆弱性をStatic Analysis Results Interchange Format(SARIF)形式でエクスポートする機能を追加し、SARIFに対応したセキュリティツールと簡単に連携できるようにしました。SARIF形式でエクスポートするには、スキャンページでエクスポートを選び、SARIFを選択します。
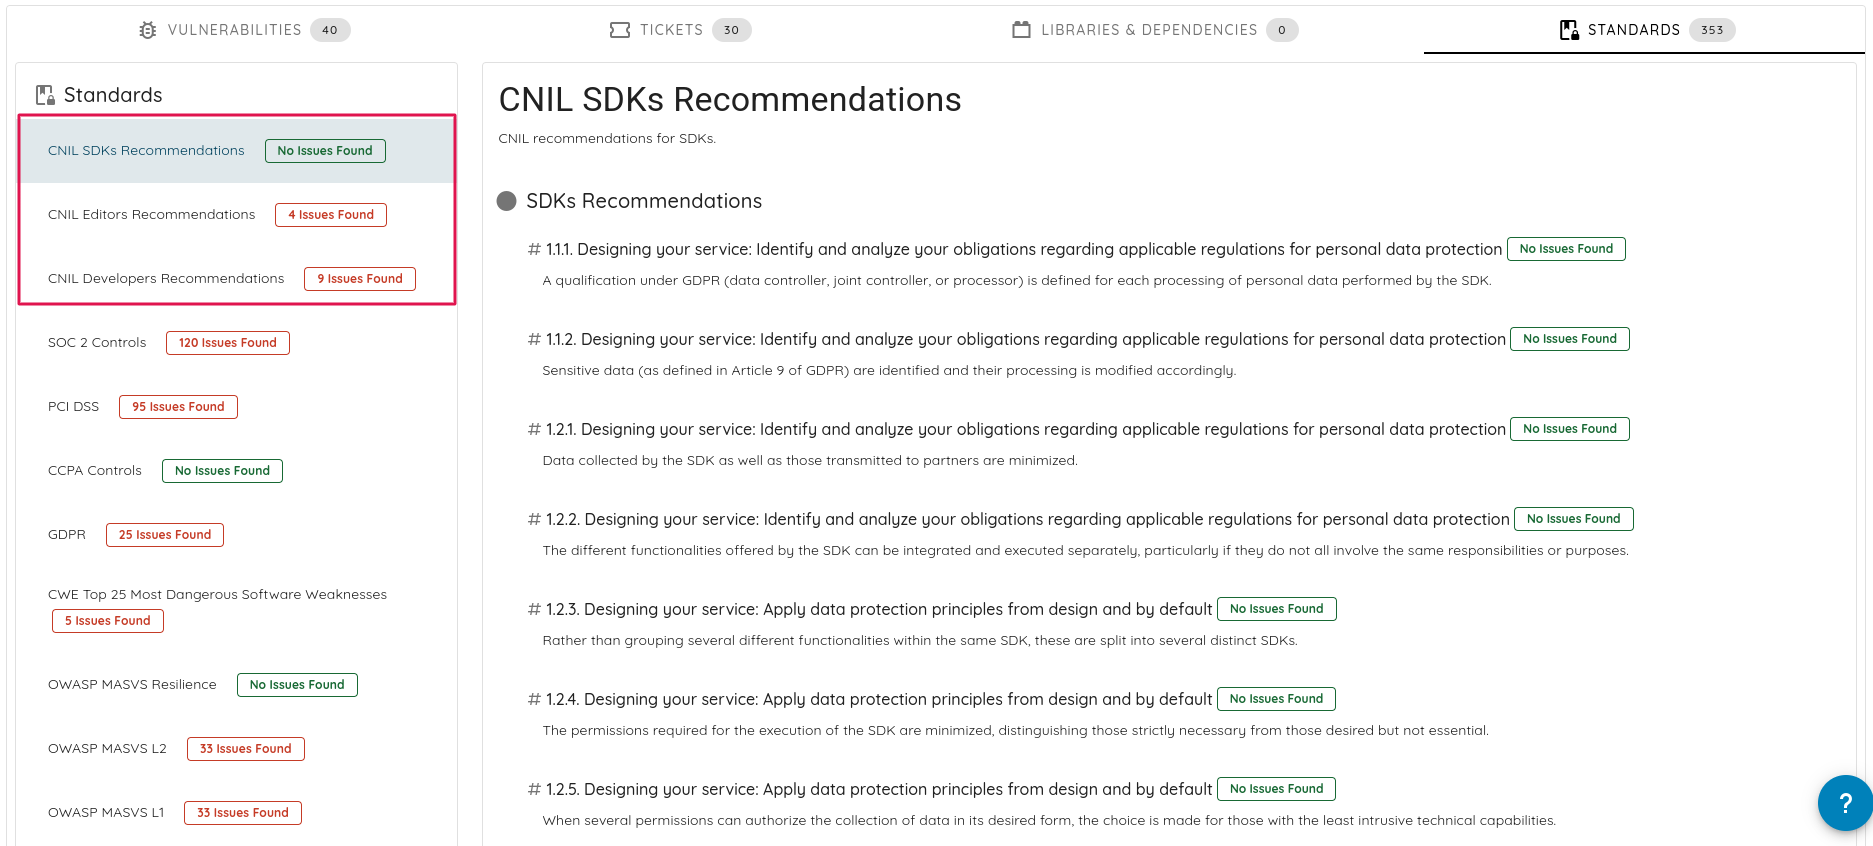
- Commission Nationale de l’Informatique et des Libertés(CNIL)の標準を追加しました。スキャンページのStandardsセクションで確認できます。
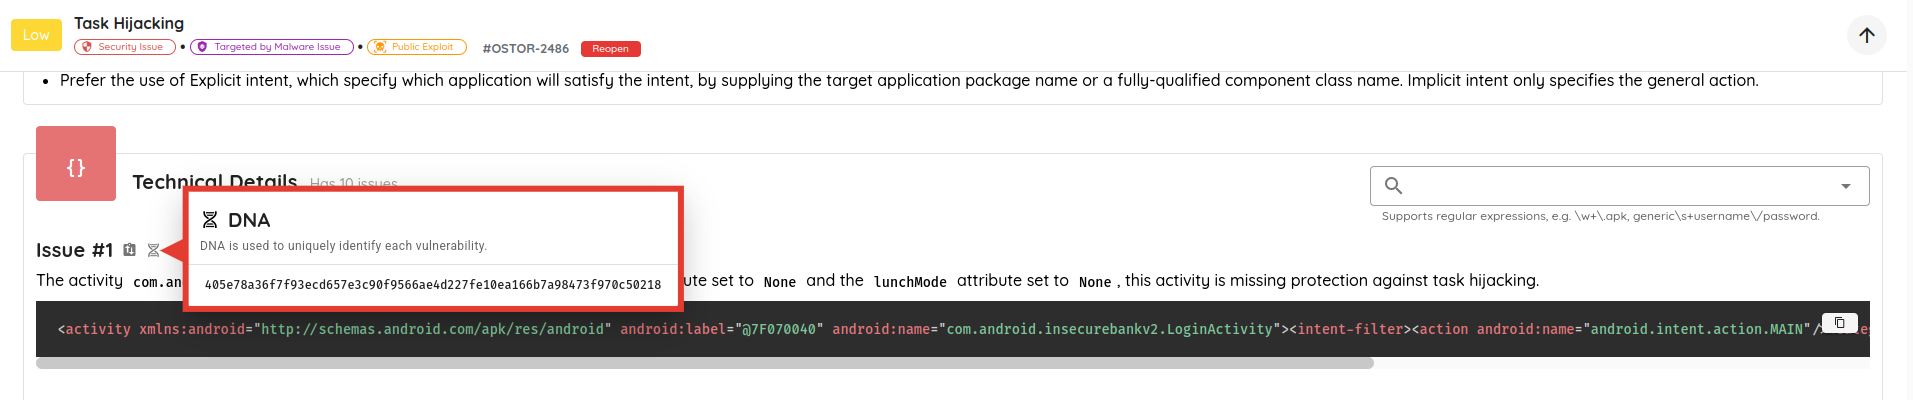
- 脆弱性DNAを強化しました。DNAは脆弱性を一意に識別するために使われます。この強化により、脆弱性の識別と分類の精度が高まり、誤検知(フォールスポジティブ)が減り、修復の優先順位付けが改善されます。
- 脆弱性の技術的な詳細、悪用の詳細、悪用後(ポストエクスプロイテーション)の詳細を、プレーンテキストや正規表現で検索する機能を追加しました。検索クエリに一致するテキストはハイライト表示されます。
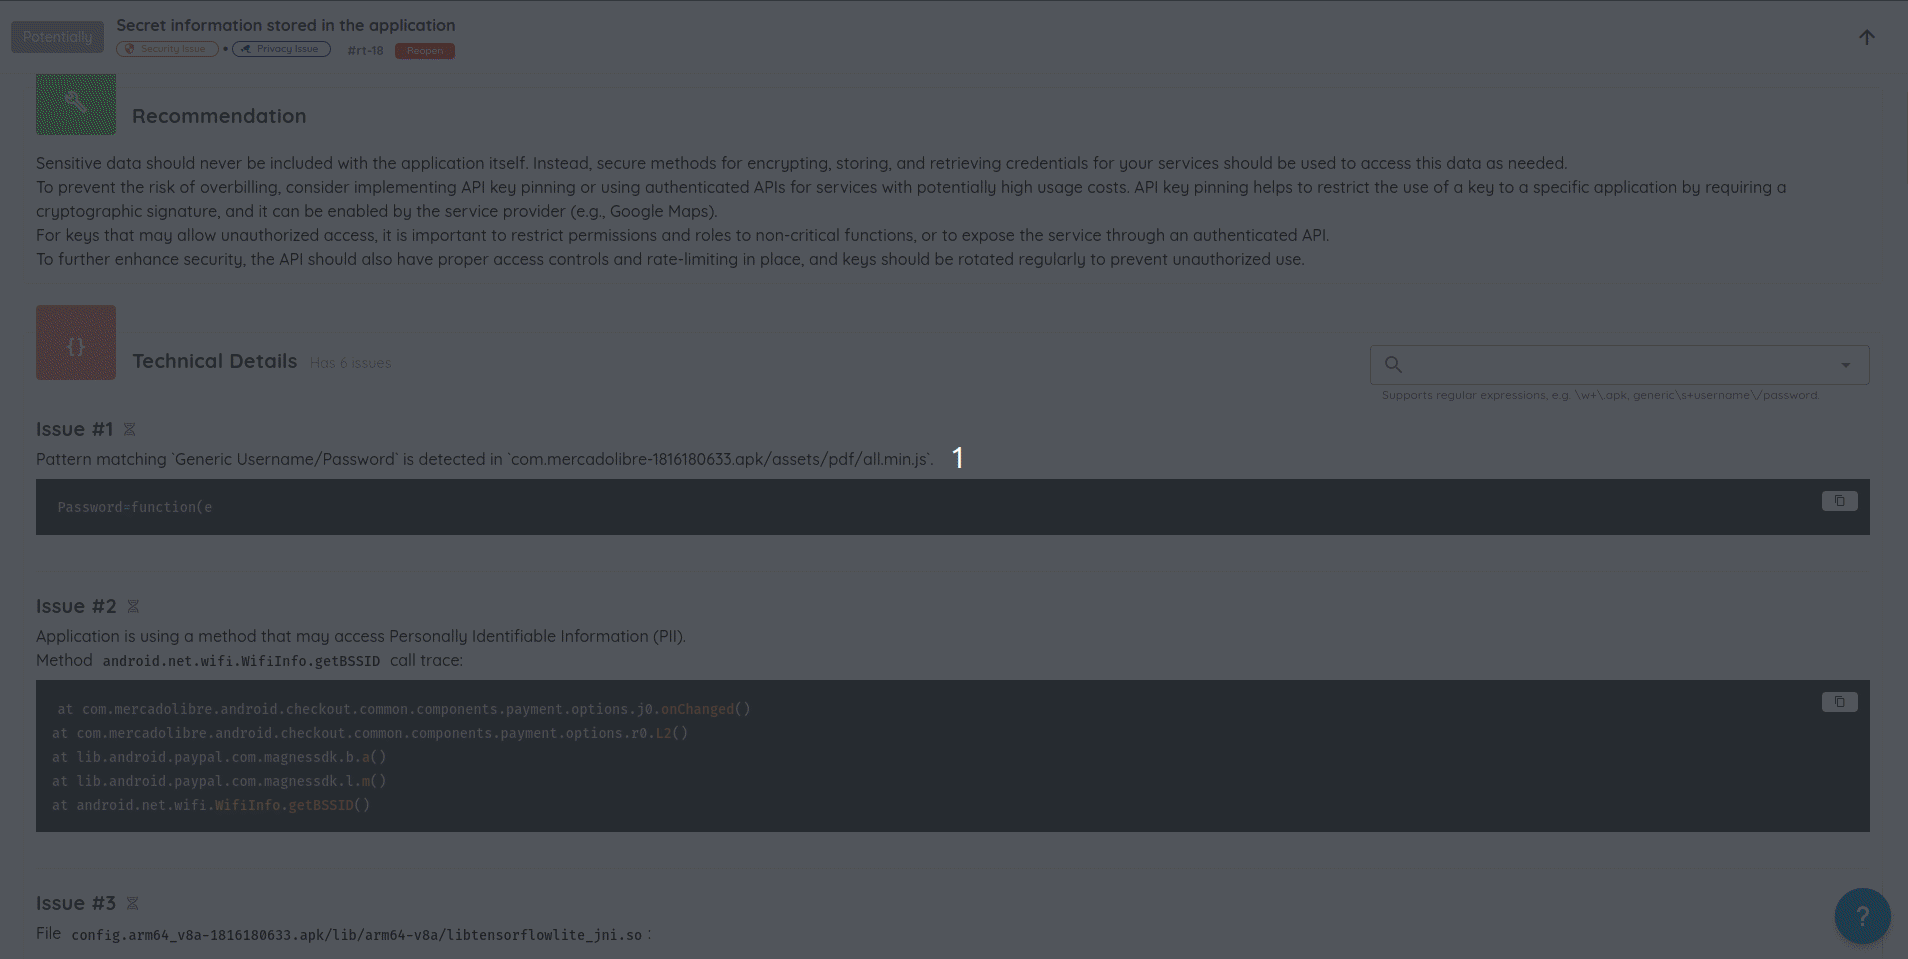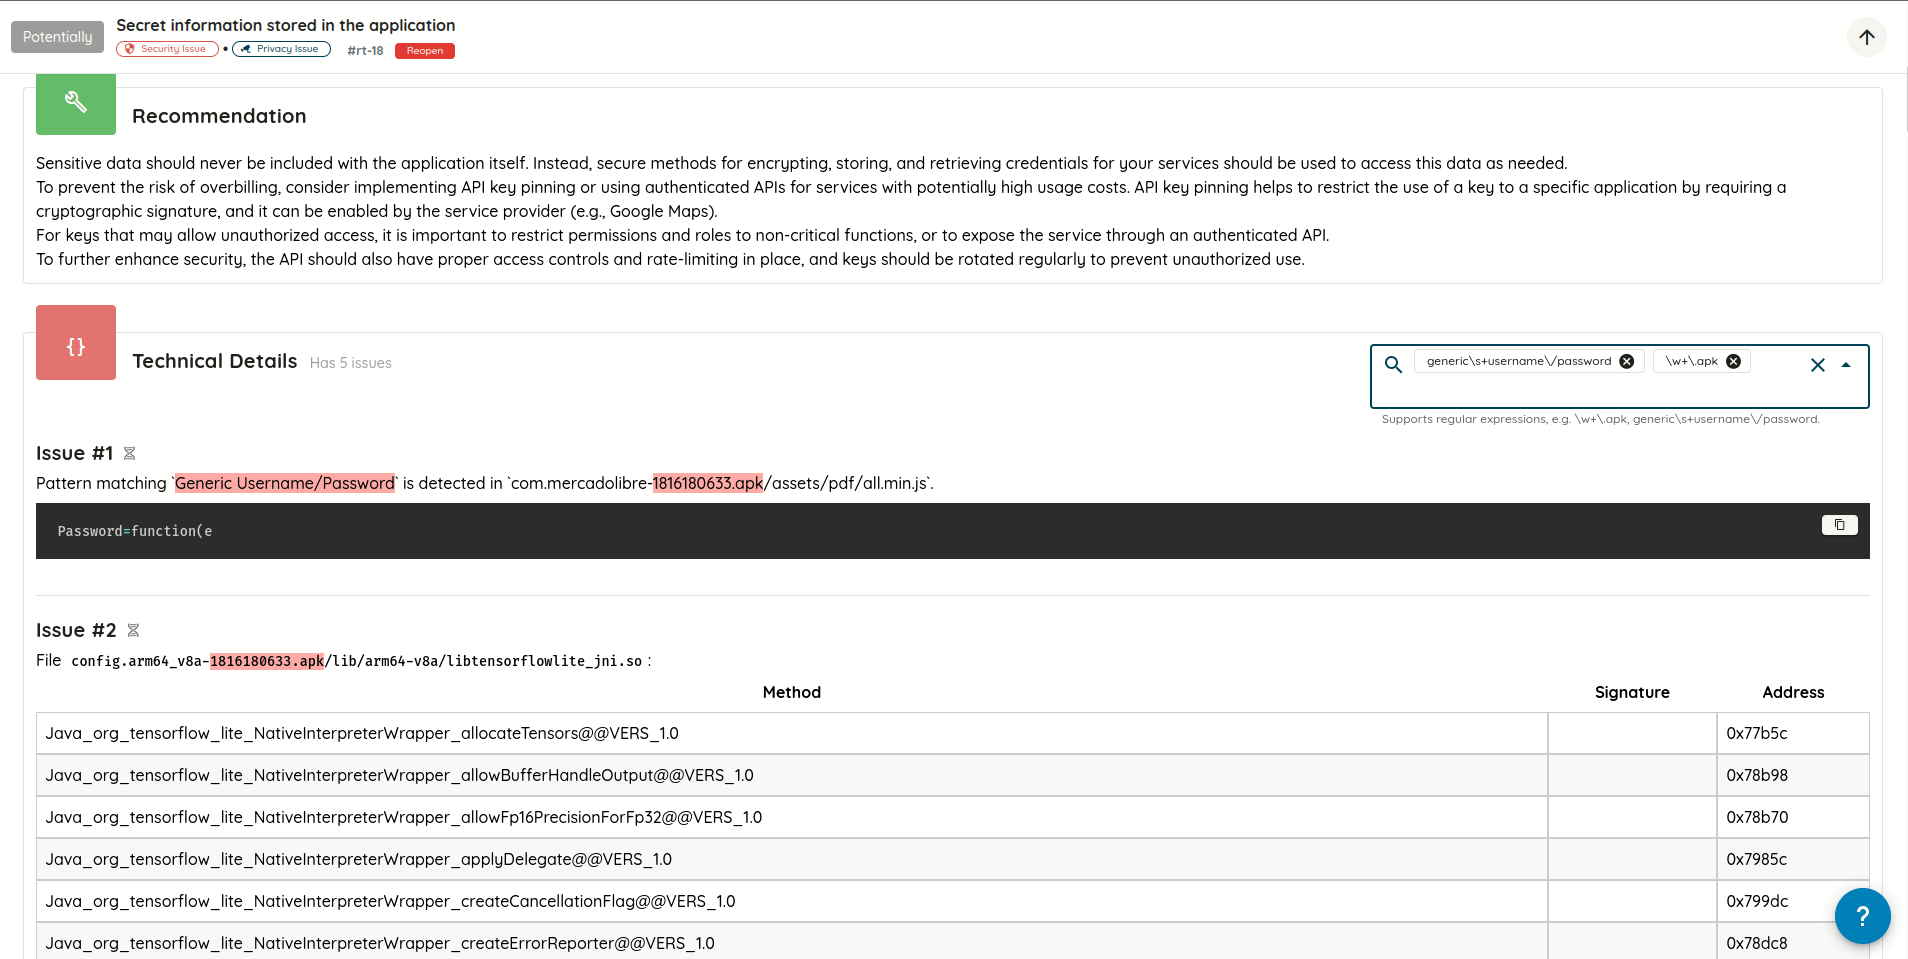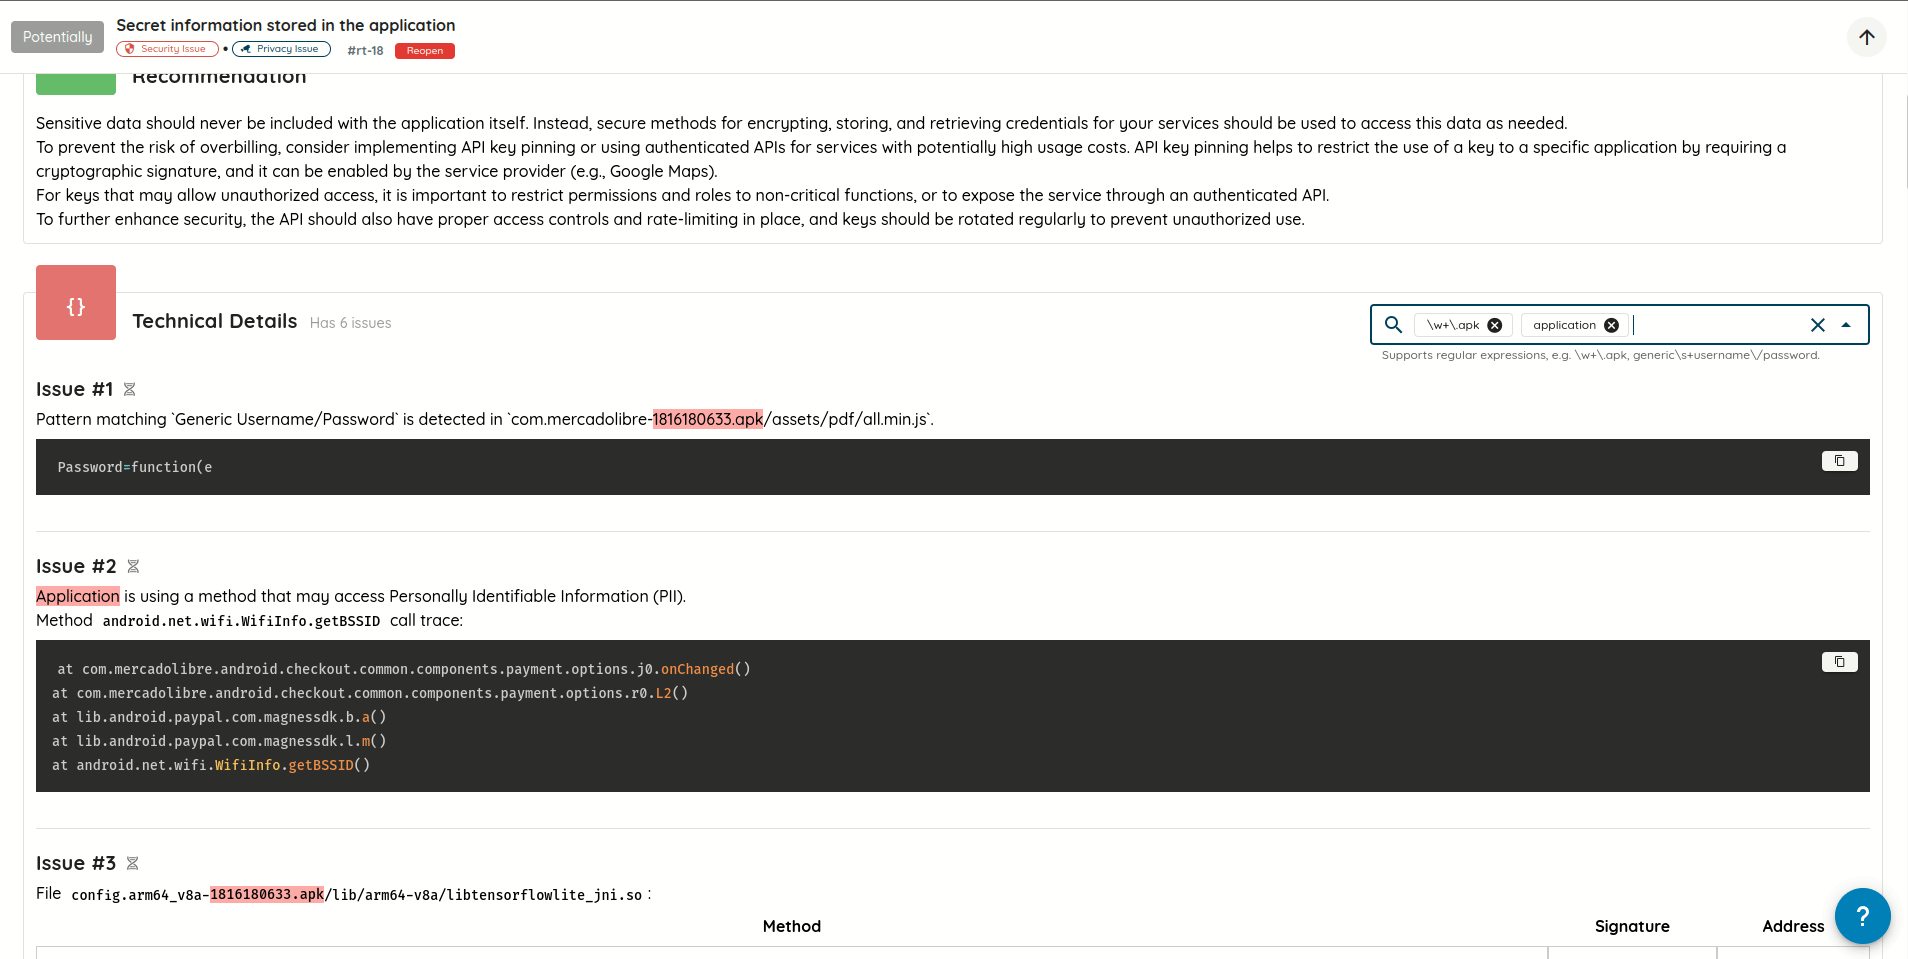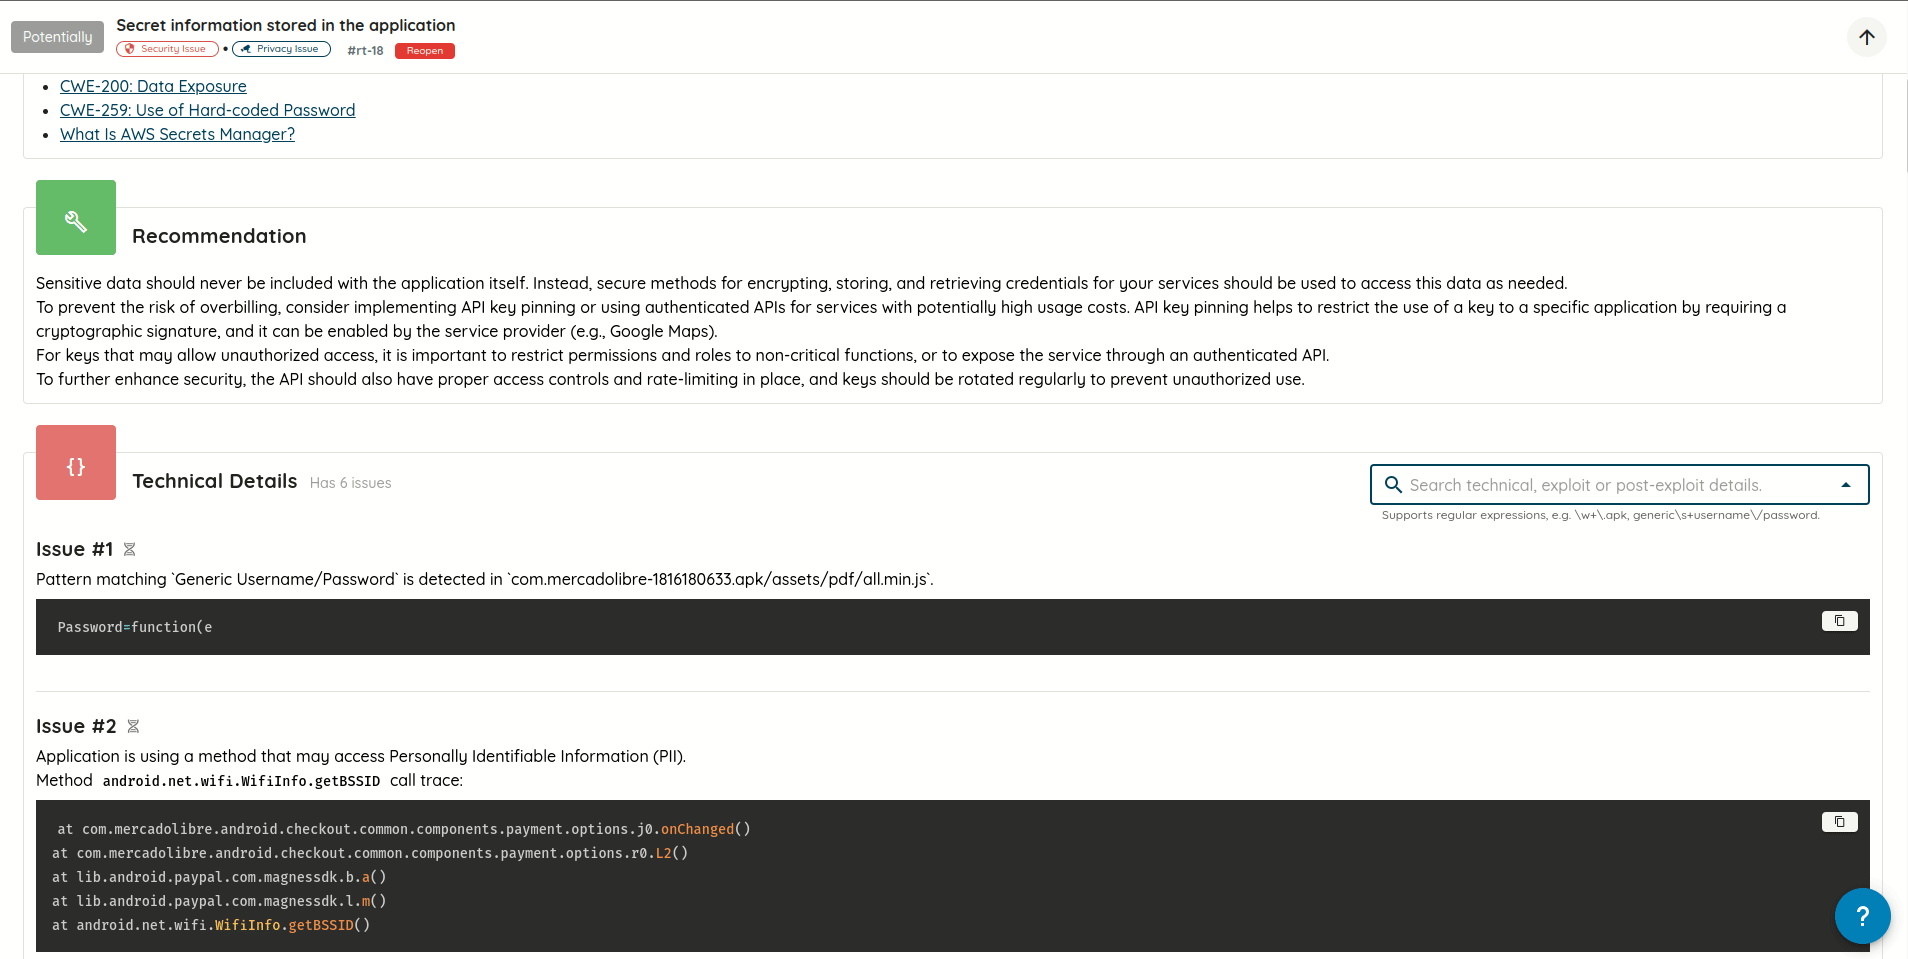
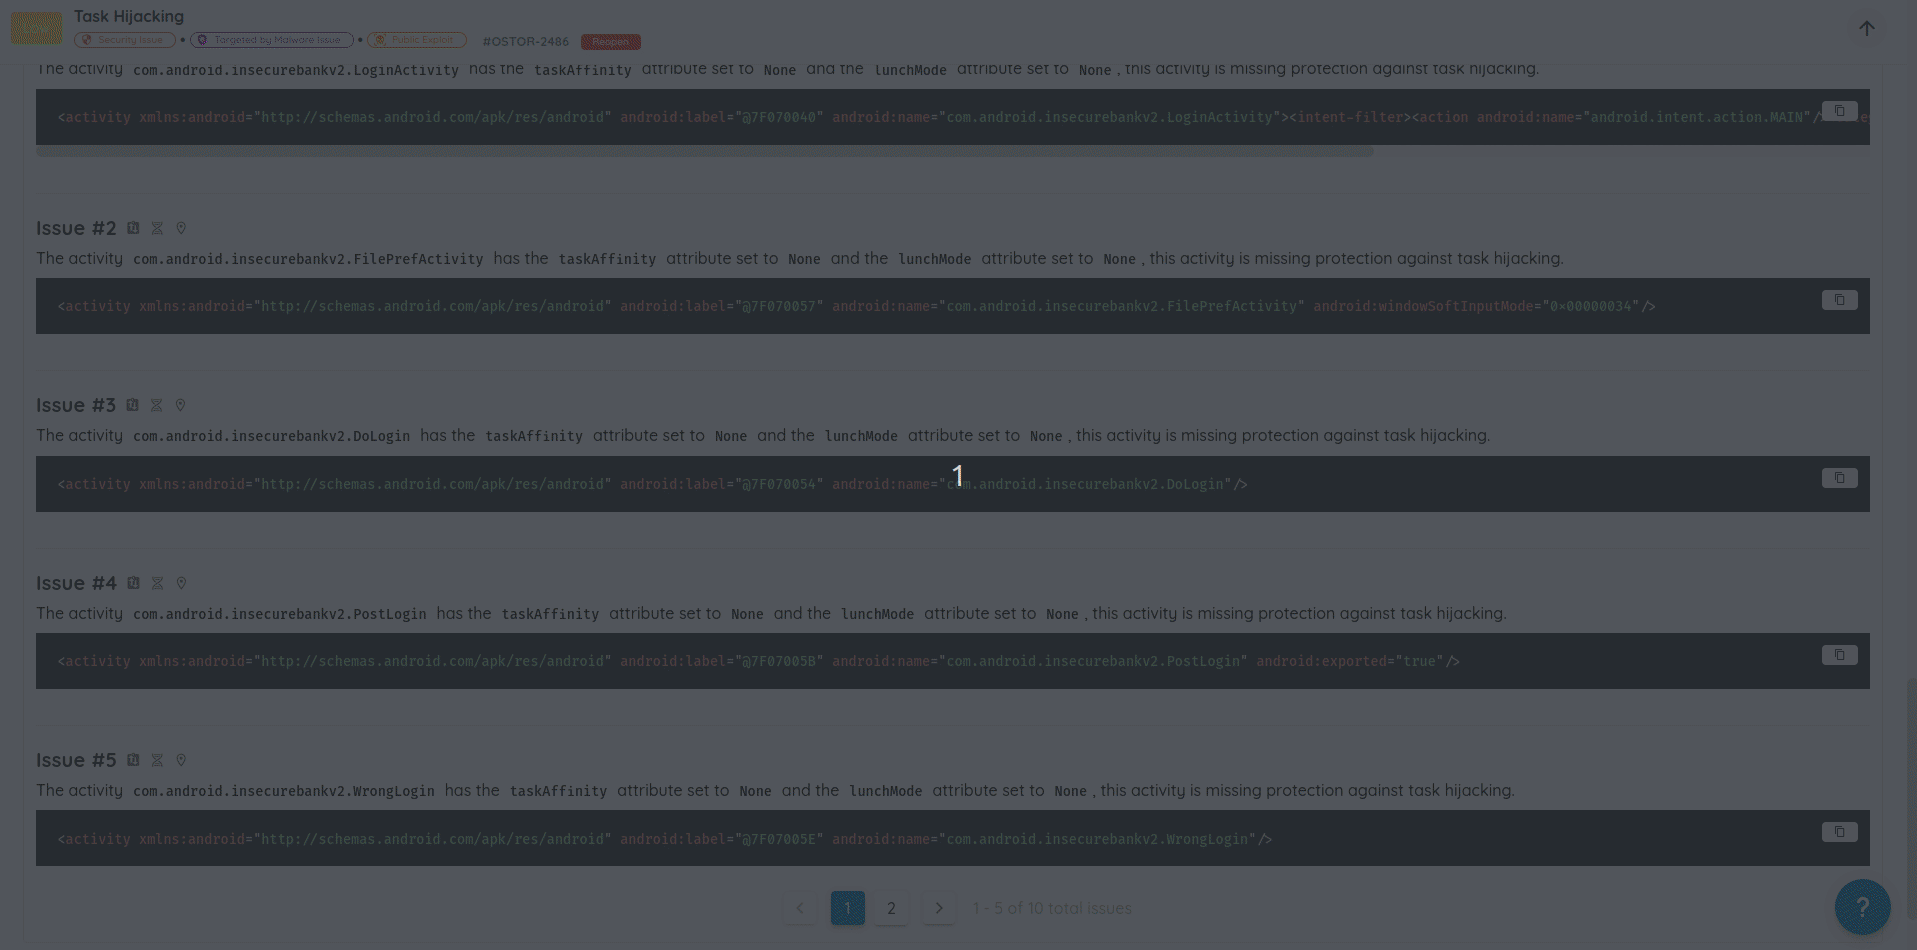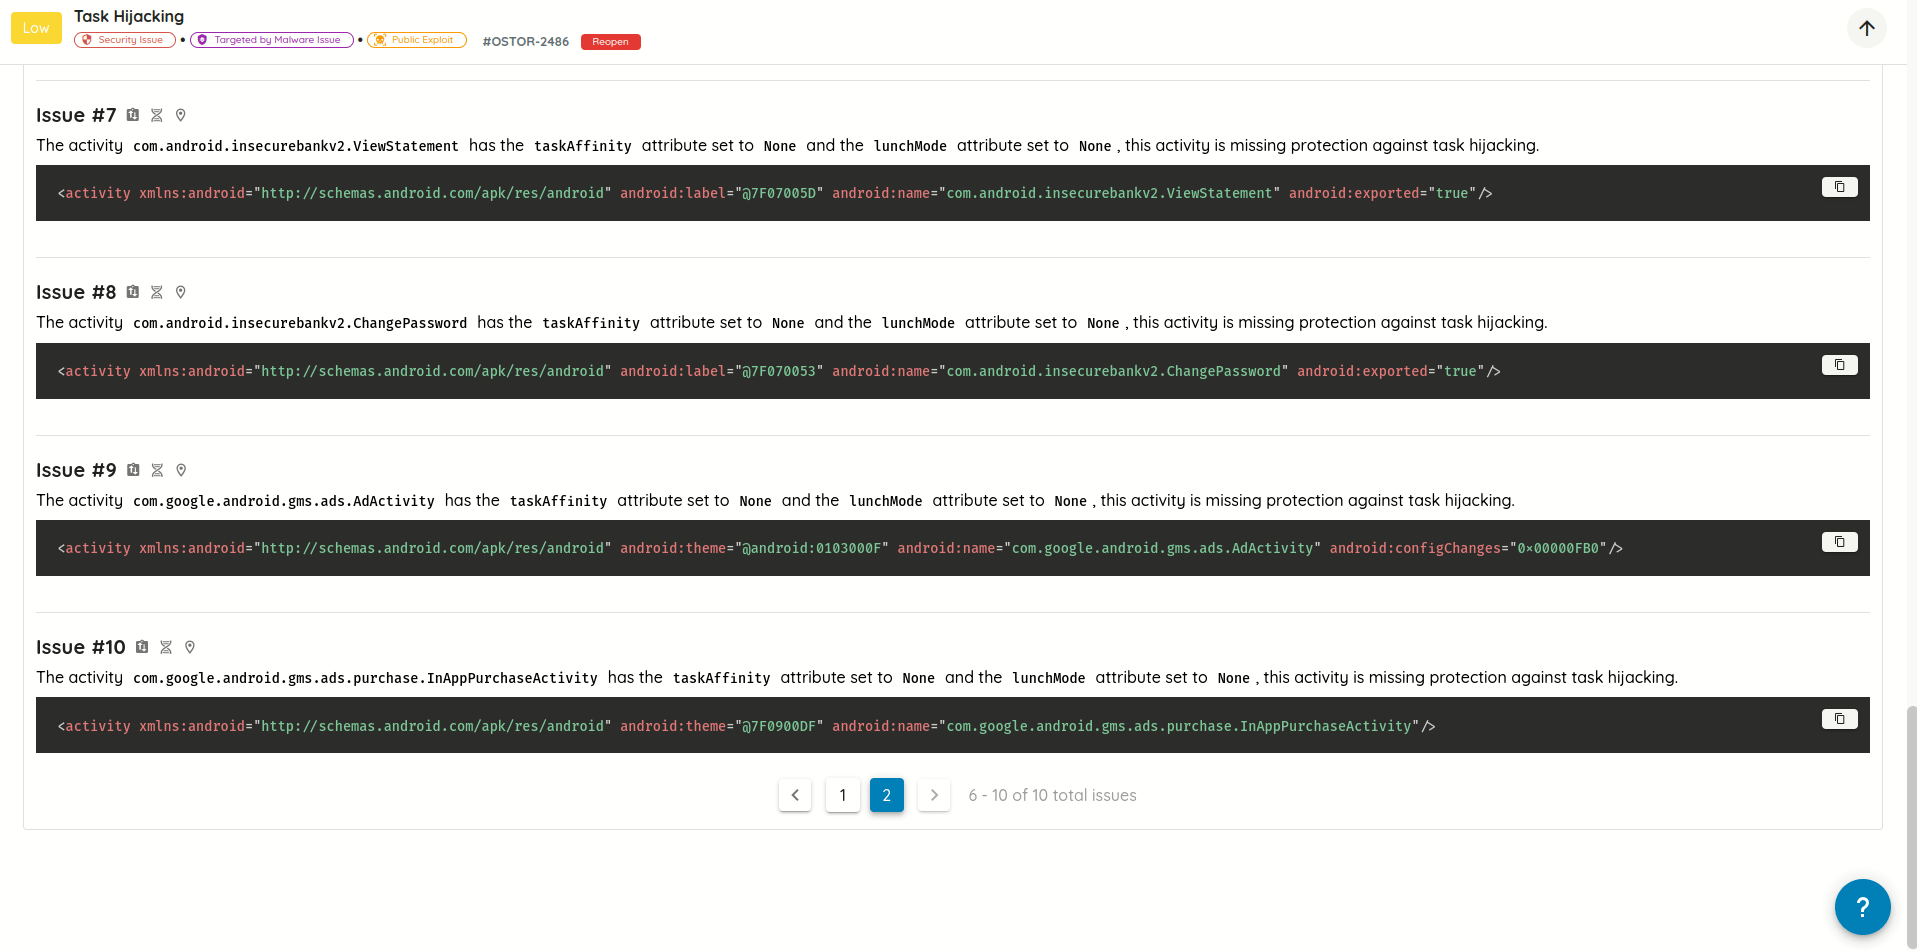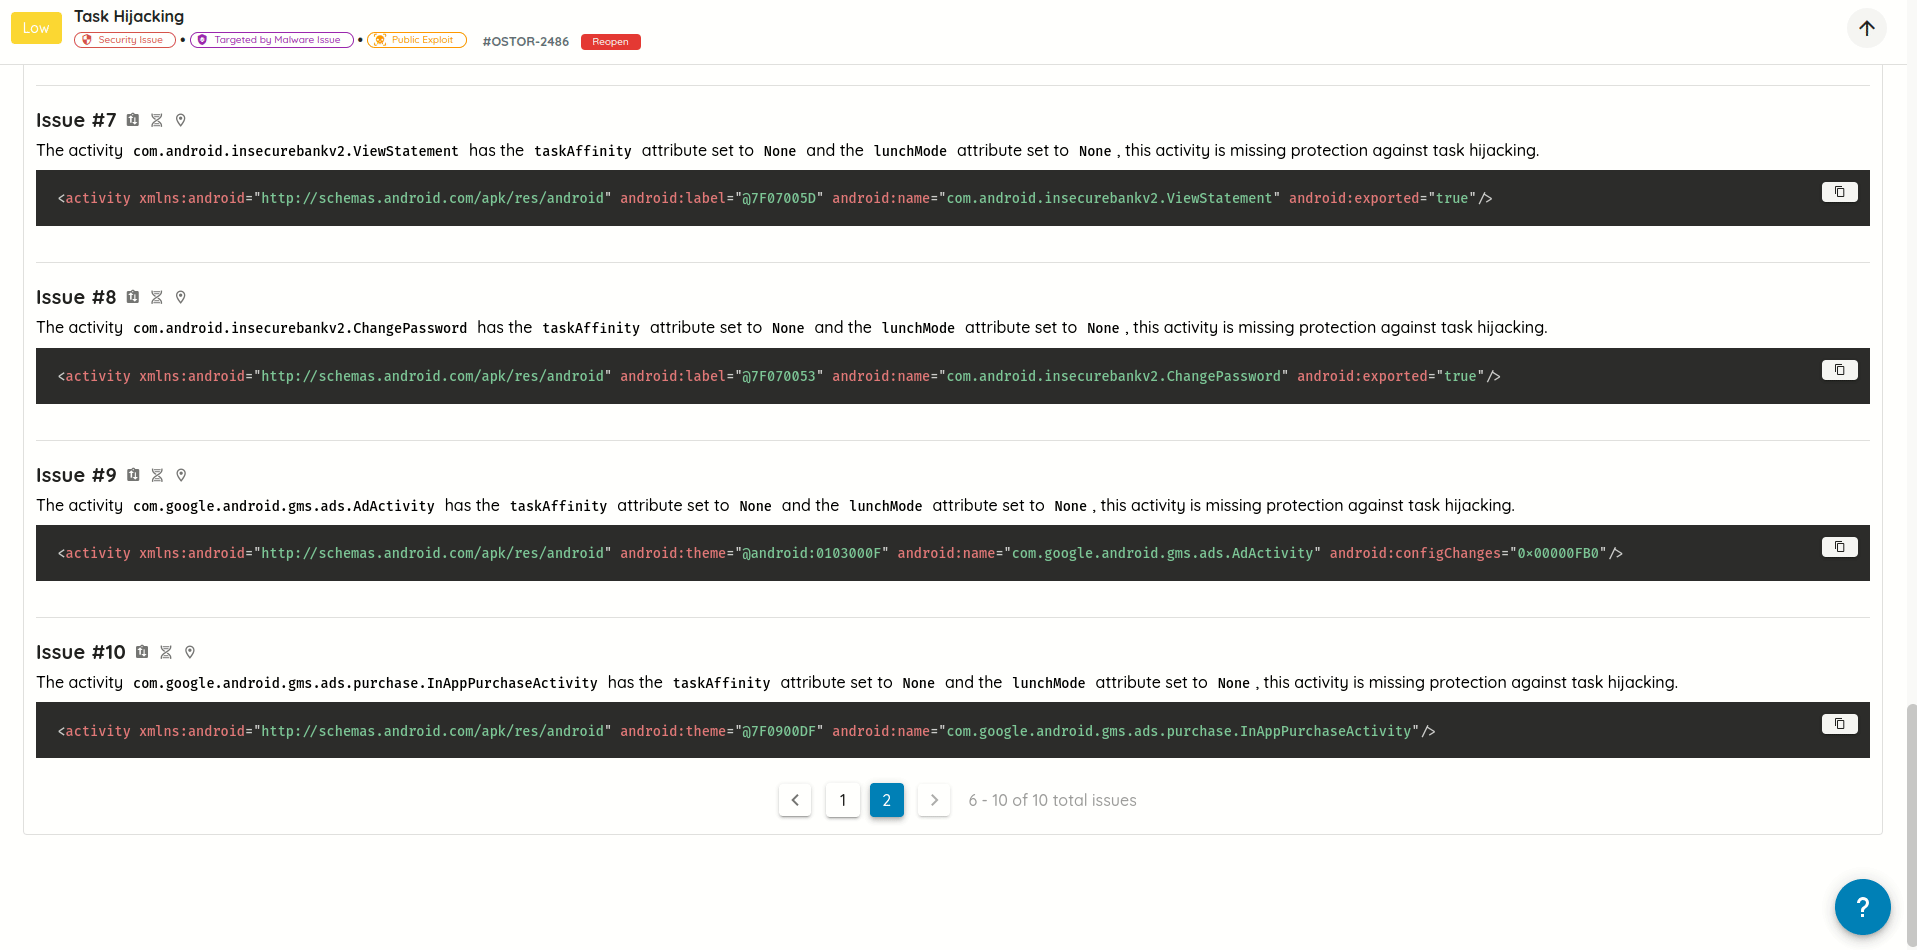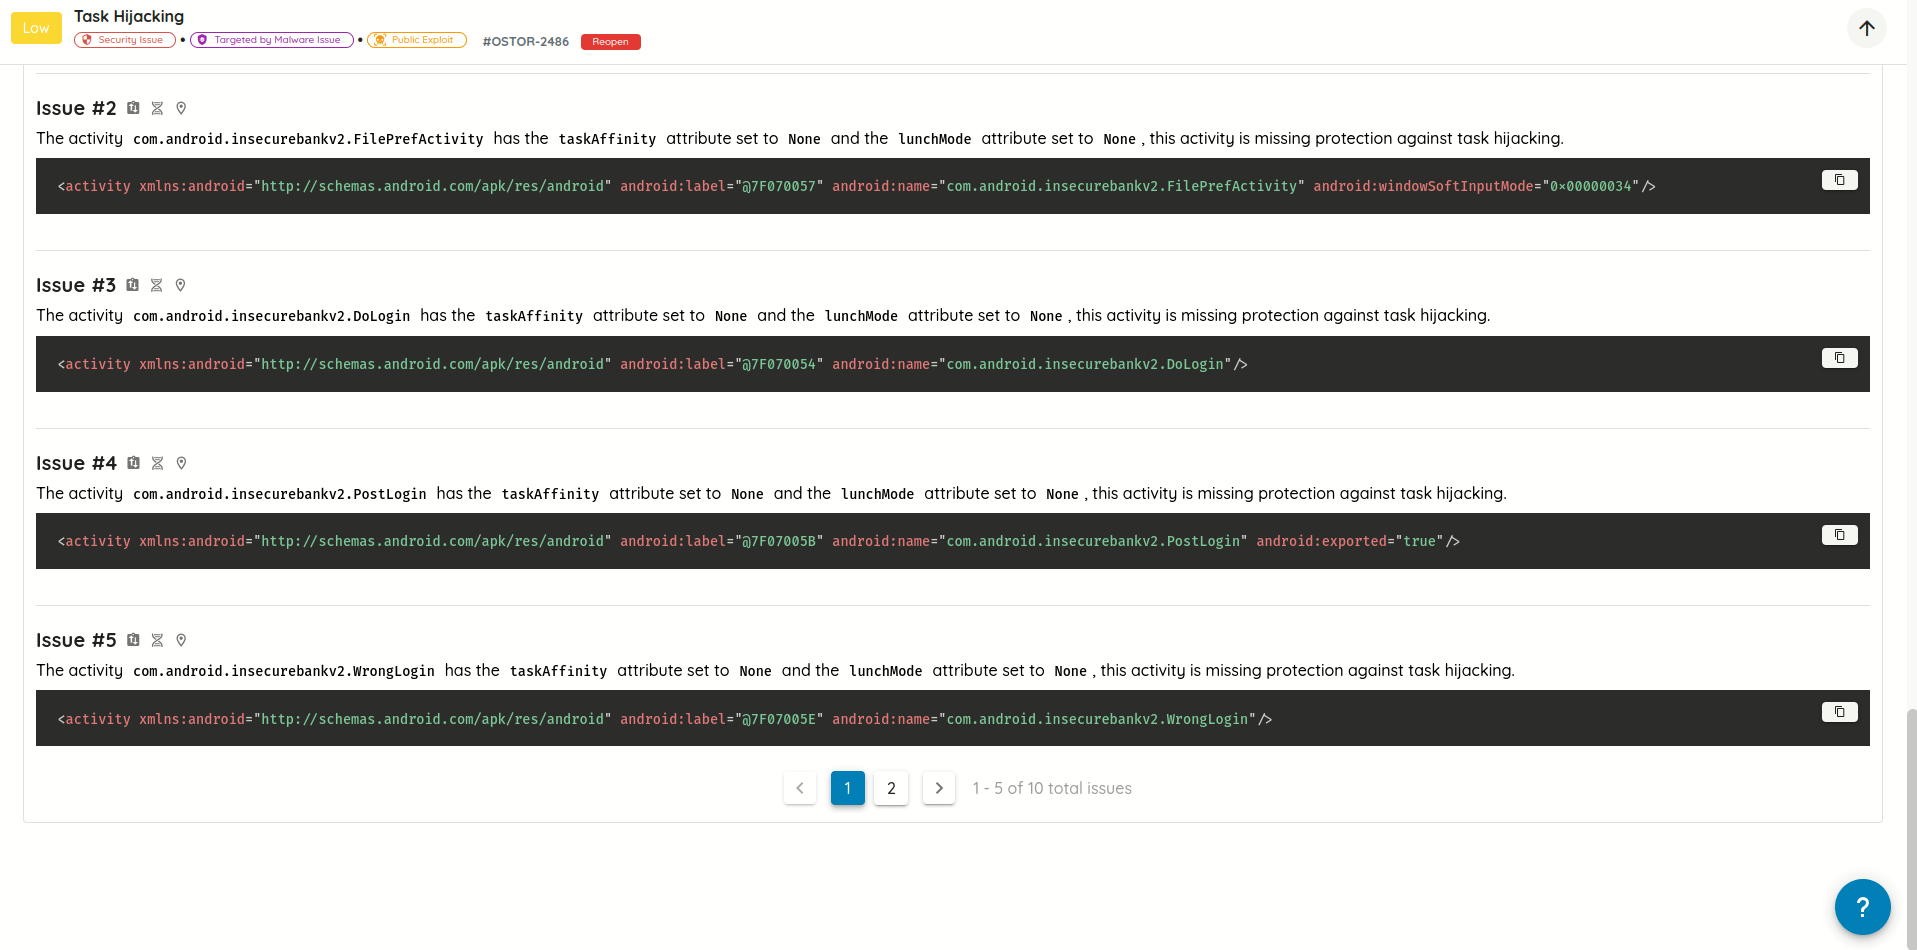
脆弱性の技術的な詳細、悪用の詳細、悪用後の詳細を検索 - スクロール式のページ送りを手動のページネーションに置き換え:大量の脆弱性の詳細を閲覧する際の操作性とパフォーマンスが向上します。
🎫 修復
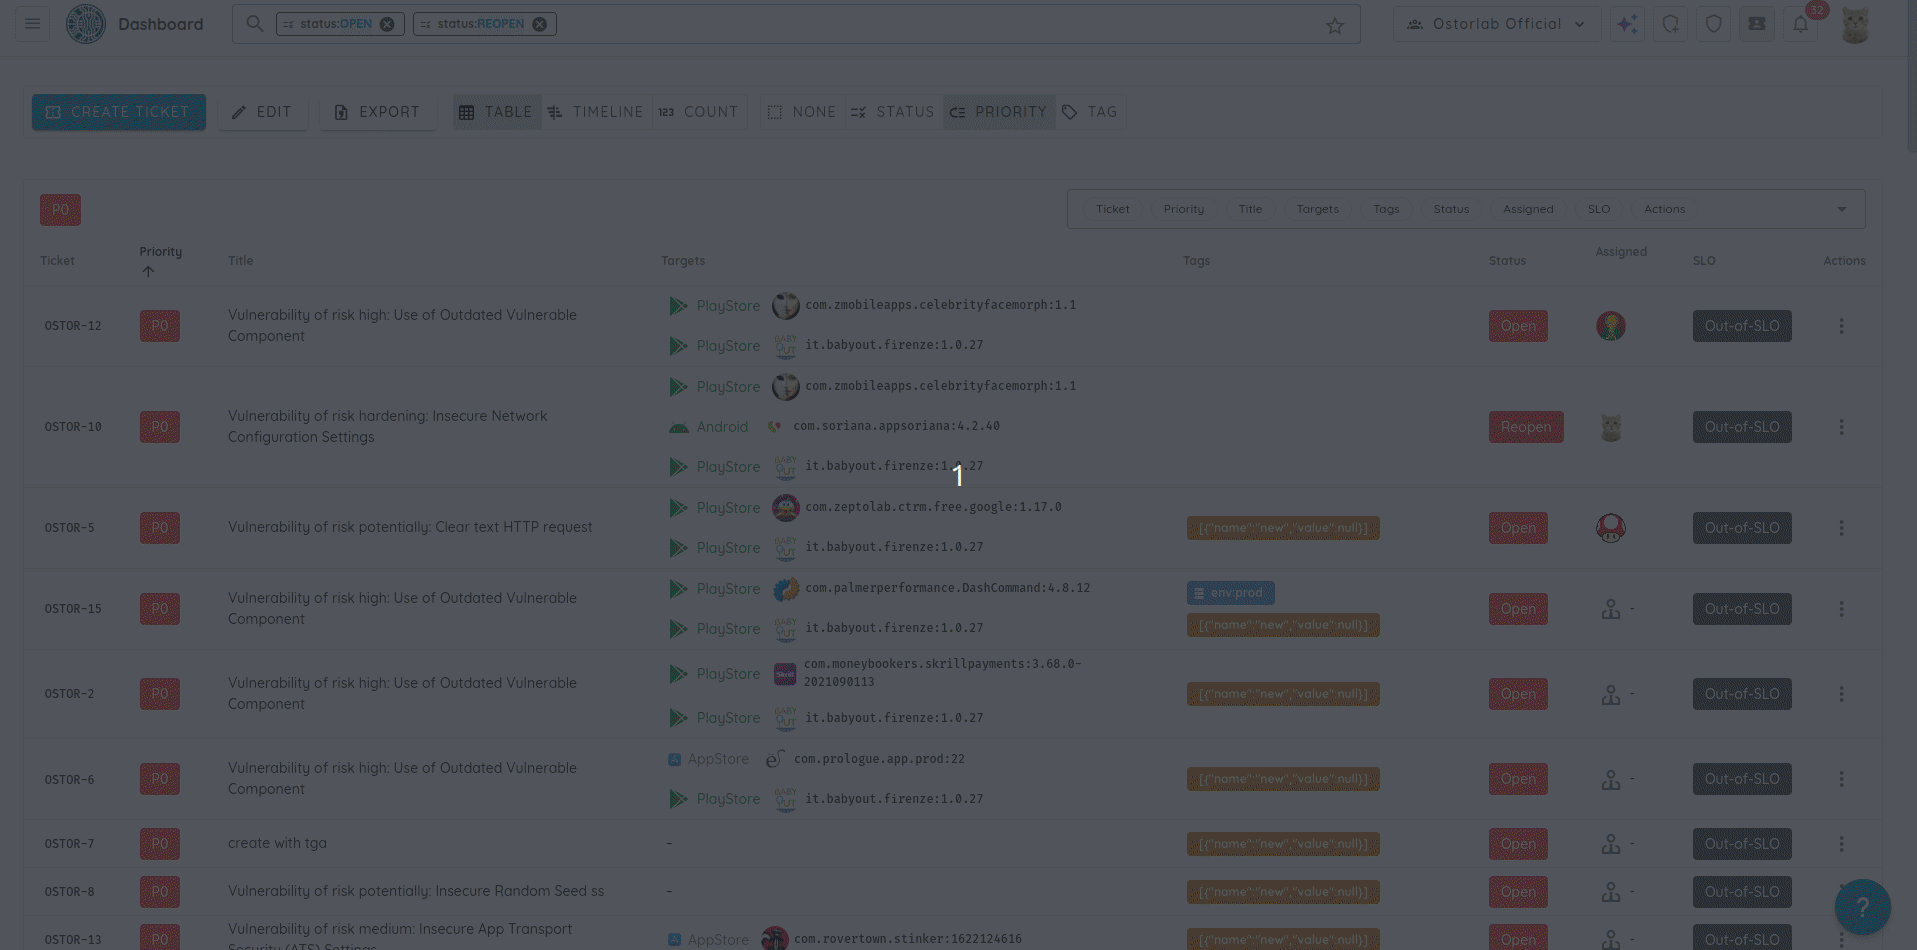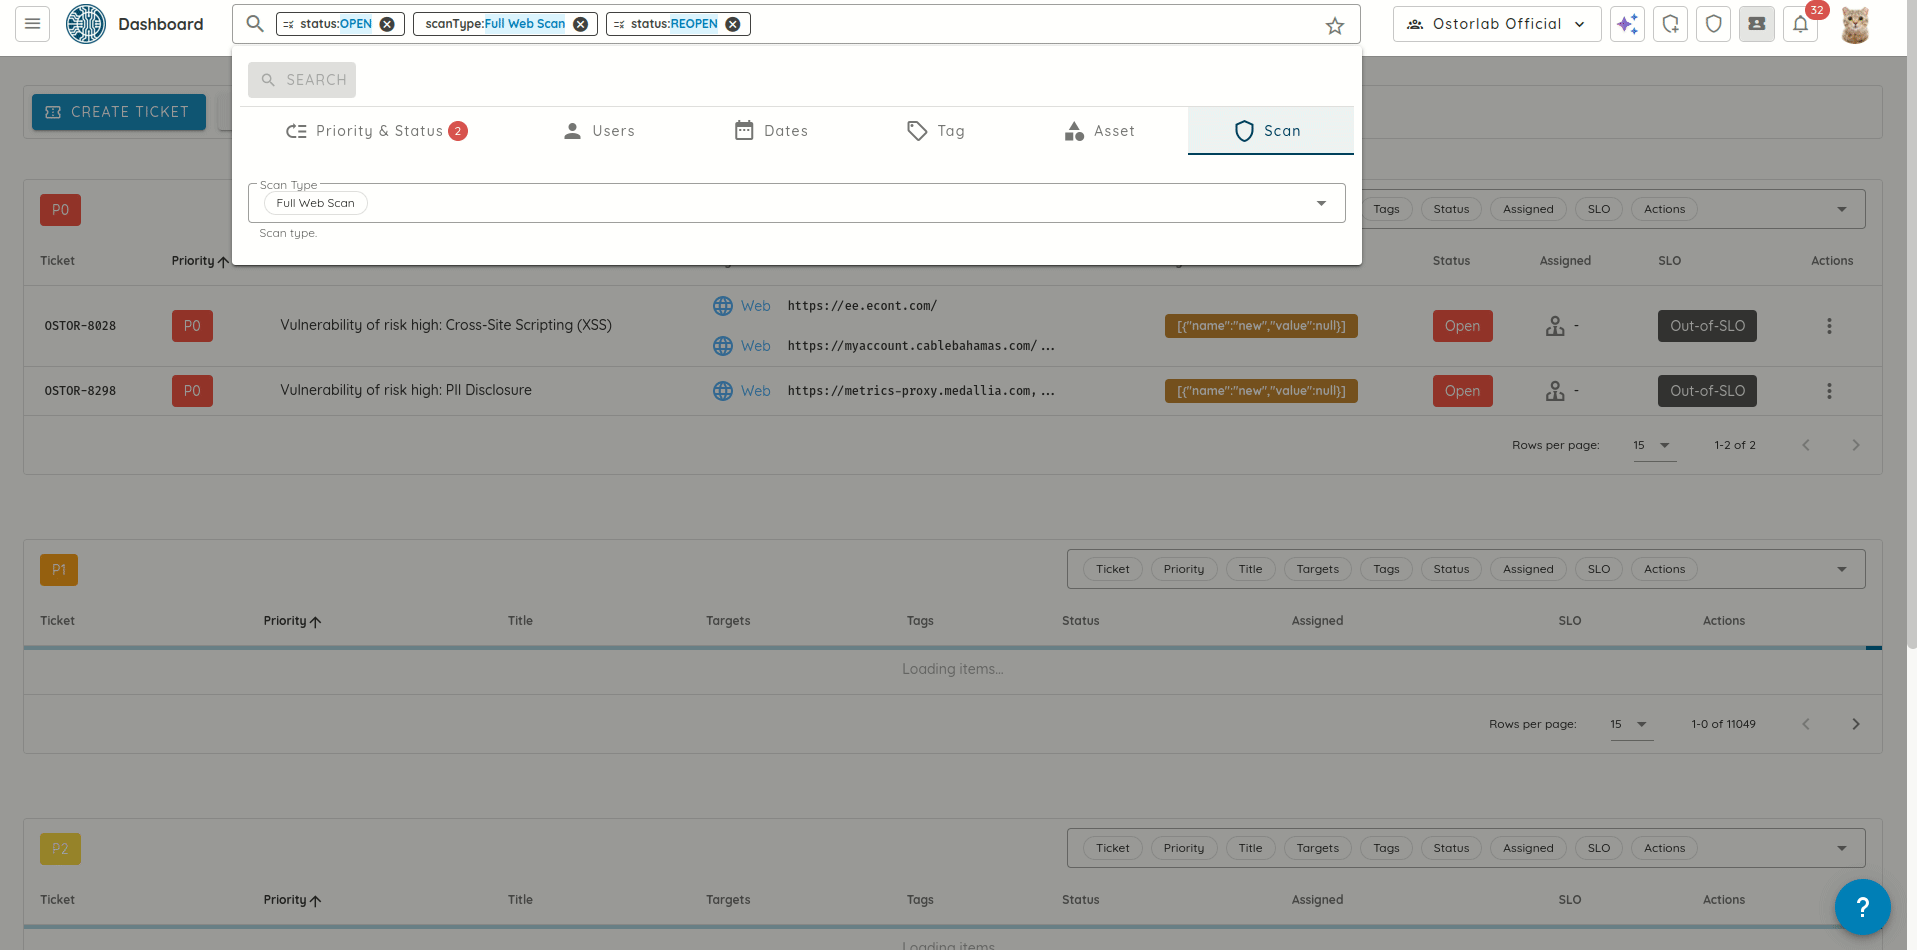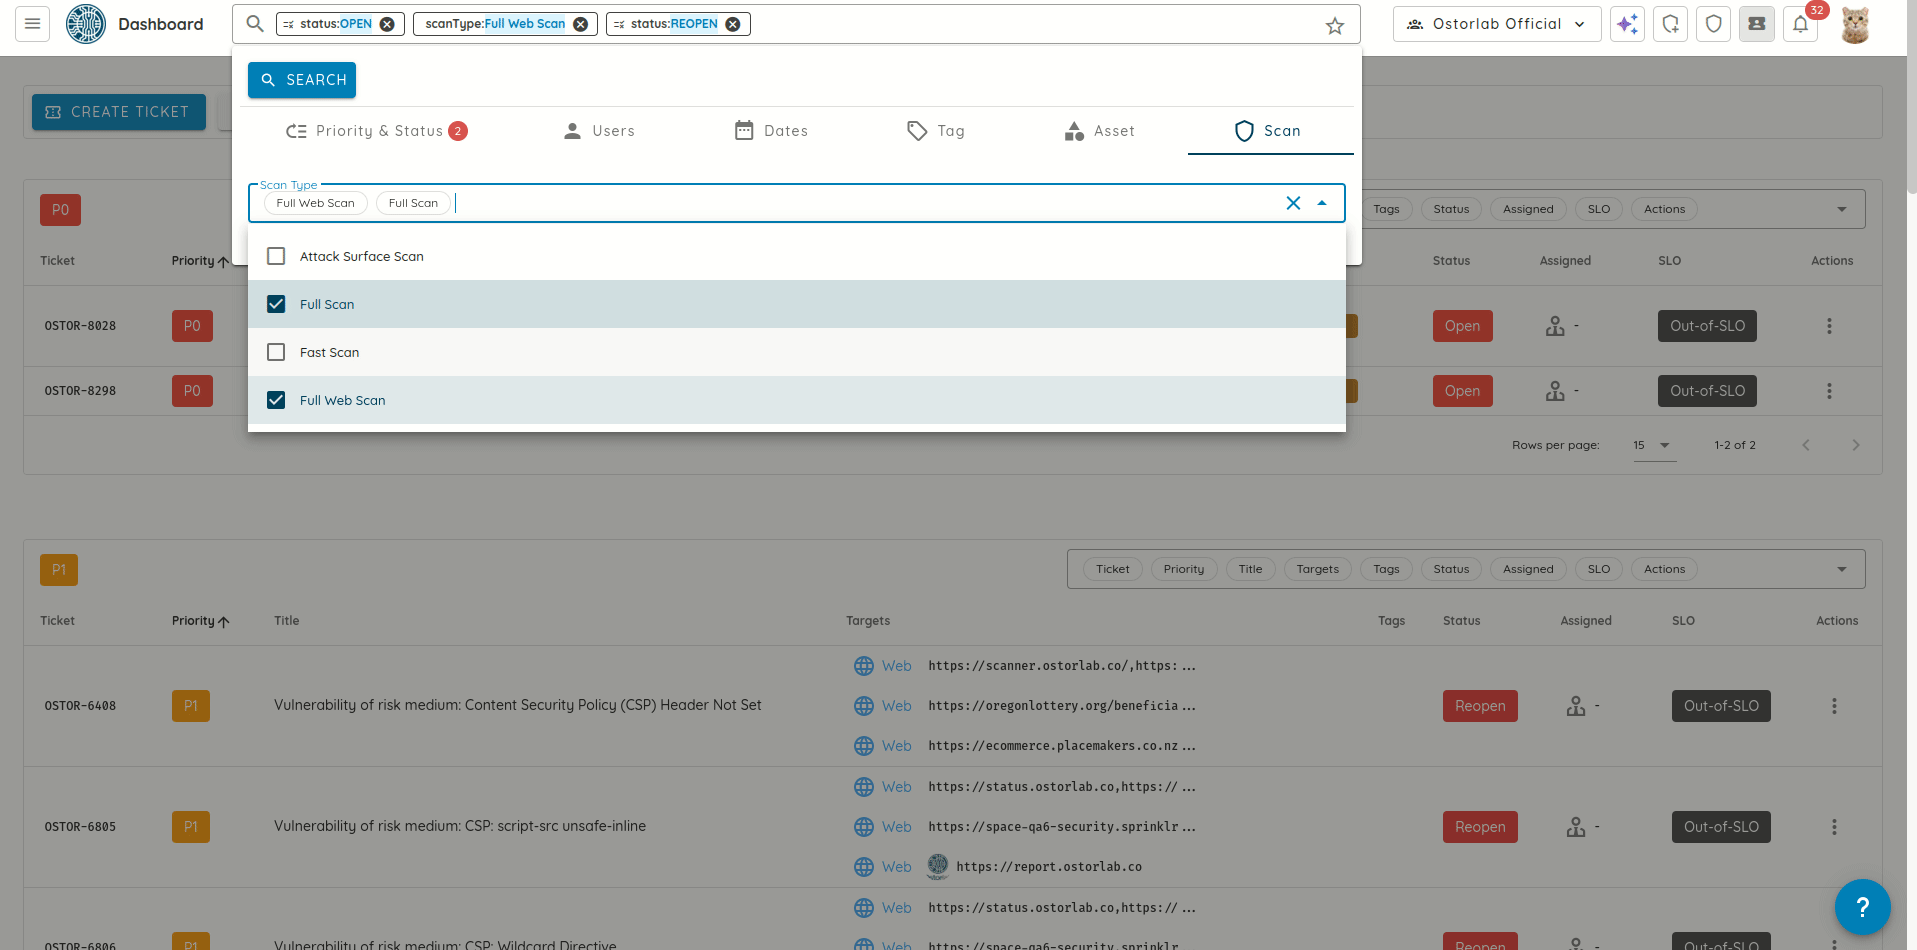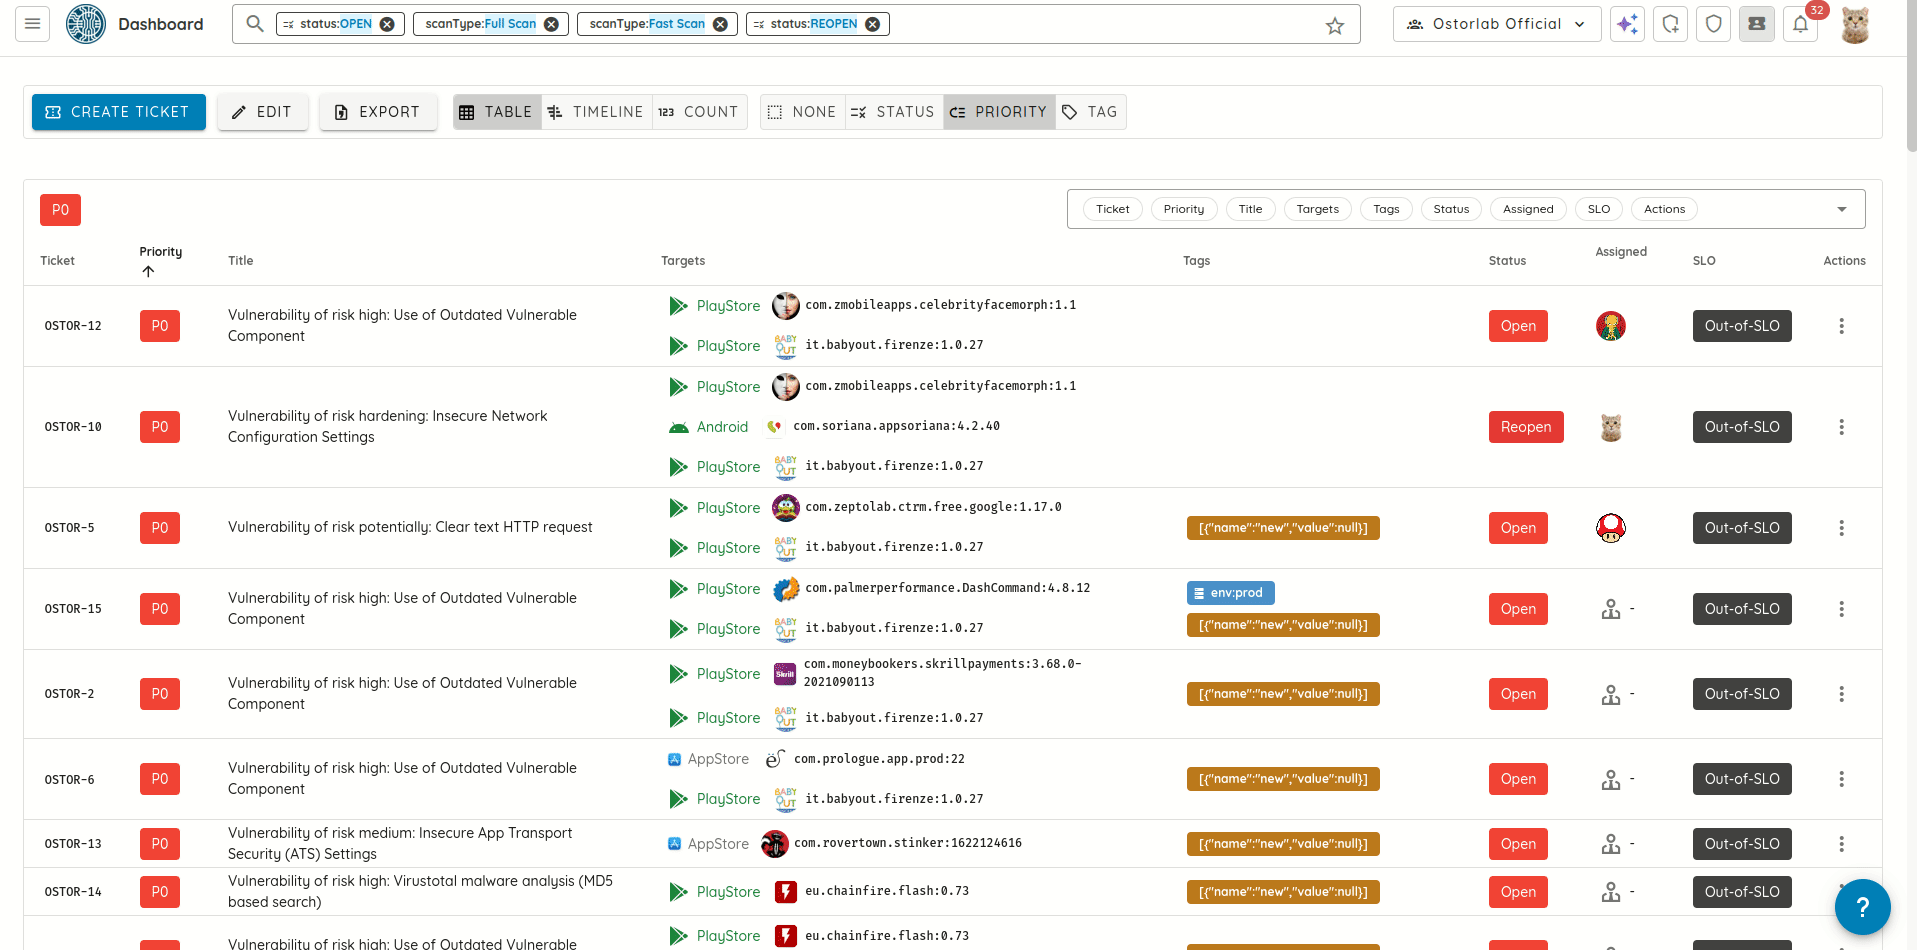
- スキャンプロファイルでチケットを絞り込めるようにしました。特定のスキャンのコンテキストに絞り込むことで、トリアージと解決を迅速化できます。
- JiraのBasic認証をPersonal Access Token(PAT)に置き換え、Jira連携とのやり取りをより安全かつ堅牢にしました。
🛡️ スキャン
- 脆弱性レポートを更新し、悪用と悪用後の詳細を含めるようにしました。詳細は
oxo vulnz describe -s <scan_id>で確認できます。
- Webスキャンでセッションストレージによる認証を保持するようにし、スキャンプロセス全体を通してWebスキャンの安定性と結果を改善しました。
- Firefoxの使用時にスクリプトのテスト認証情報を追加できなかったバグを修正しました。ブラウザーの互換性が向上し、環境間で一貫した動作が確保されます。
- スキャンの分析環境でSmaliと整形済みソースが表示されなかったバグを修正しました。リバースエンジニアリングされた重要なコードに再びアクセスでき、詳細な技術分析に役立ちます。
🐵 Monkey Tester
- AIのロジックを強化して複雑なアプリケーションフローに対応し、スキャンのカバレッジを向上
- CAPTCHAの処理を改善し、より高度なテスト戦略に対応
🕸️ Attack Surface
- アセットを確定または除外した際に、確定済みアセットと検出済みアセットのテーブルが更新されない問題に対処し、アセットの状態変更がすぐに反映されるようにしました。
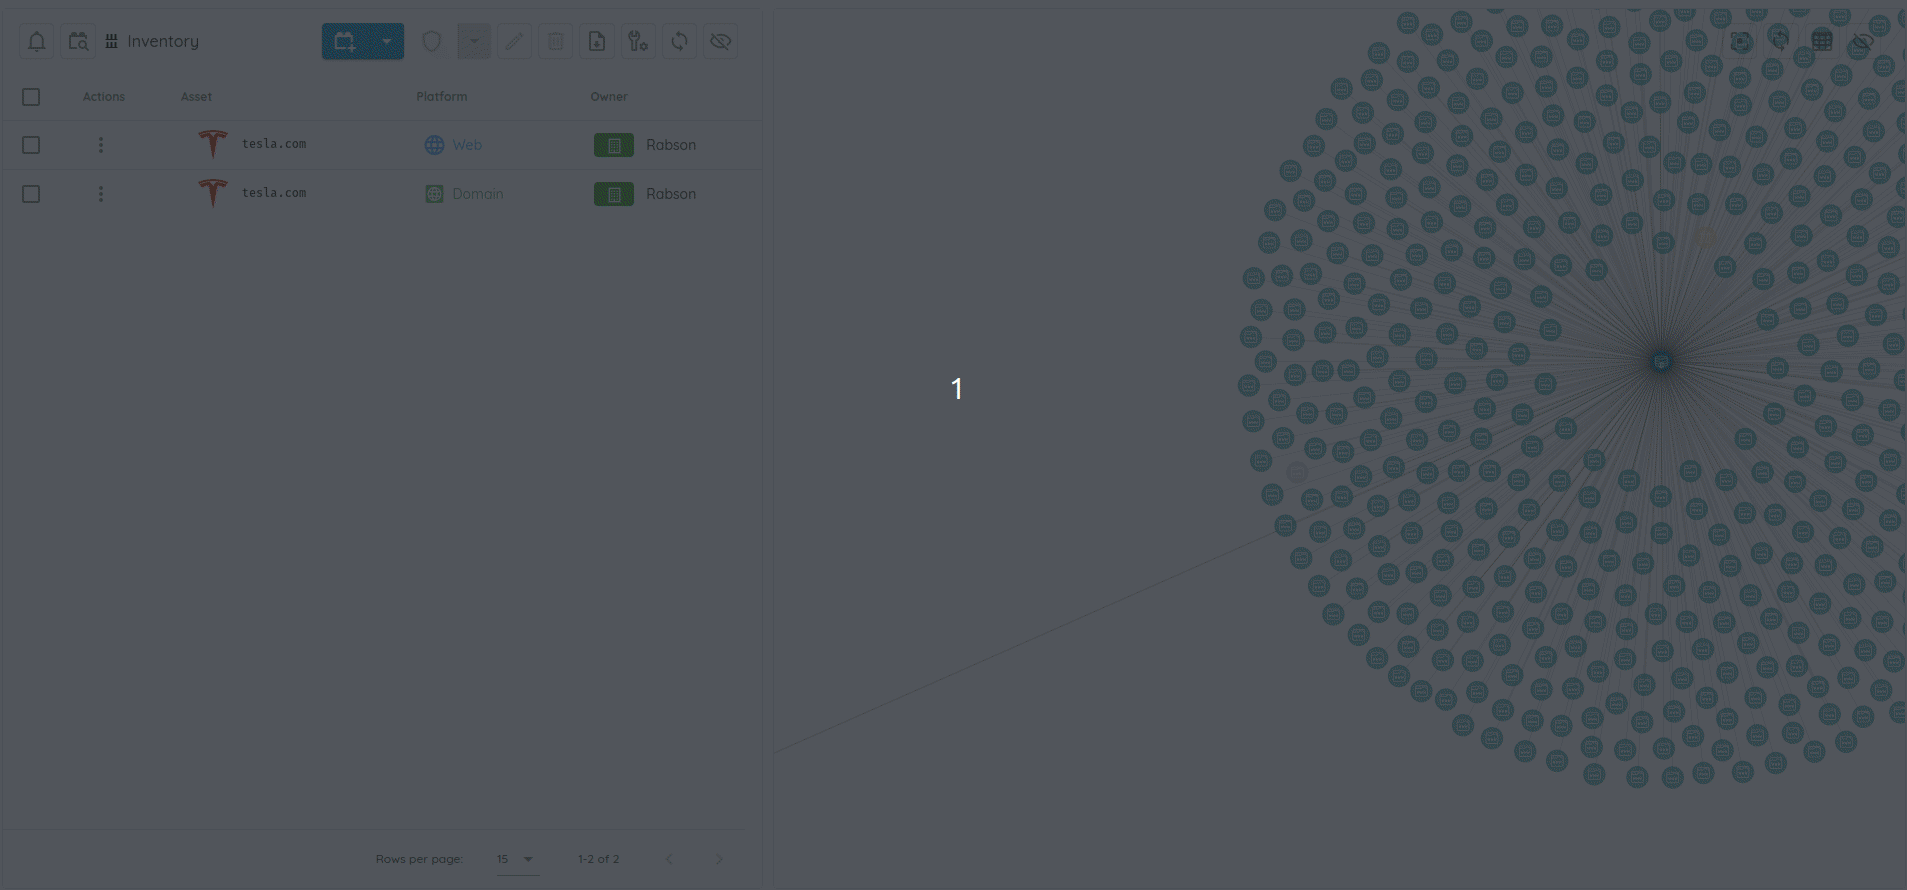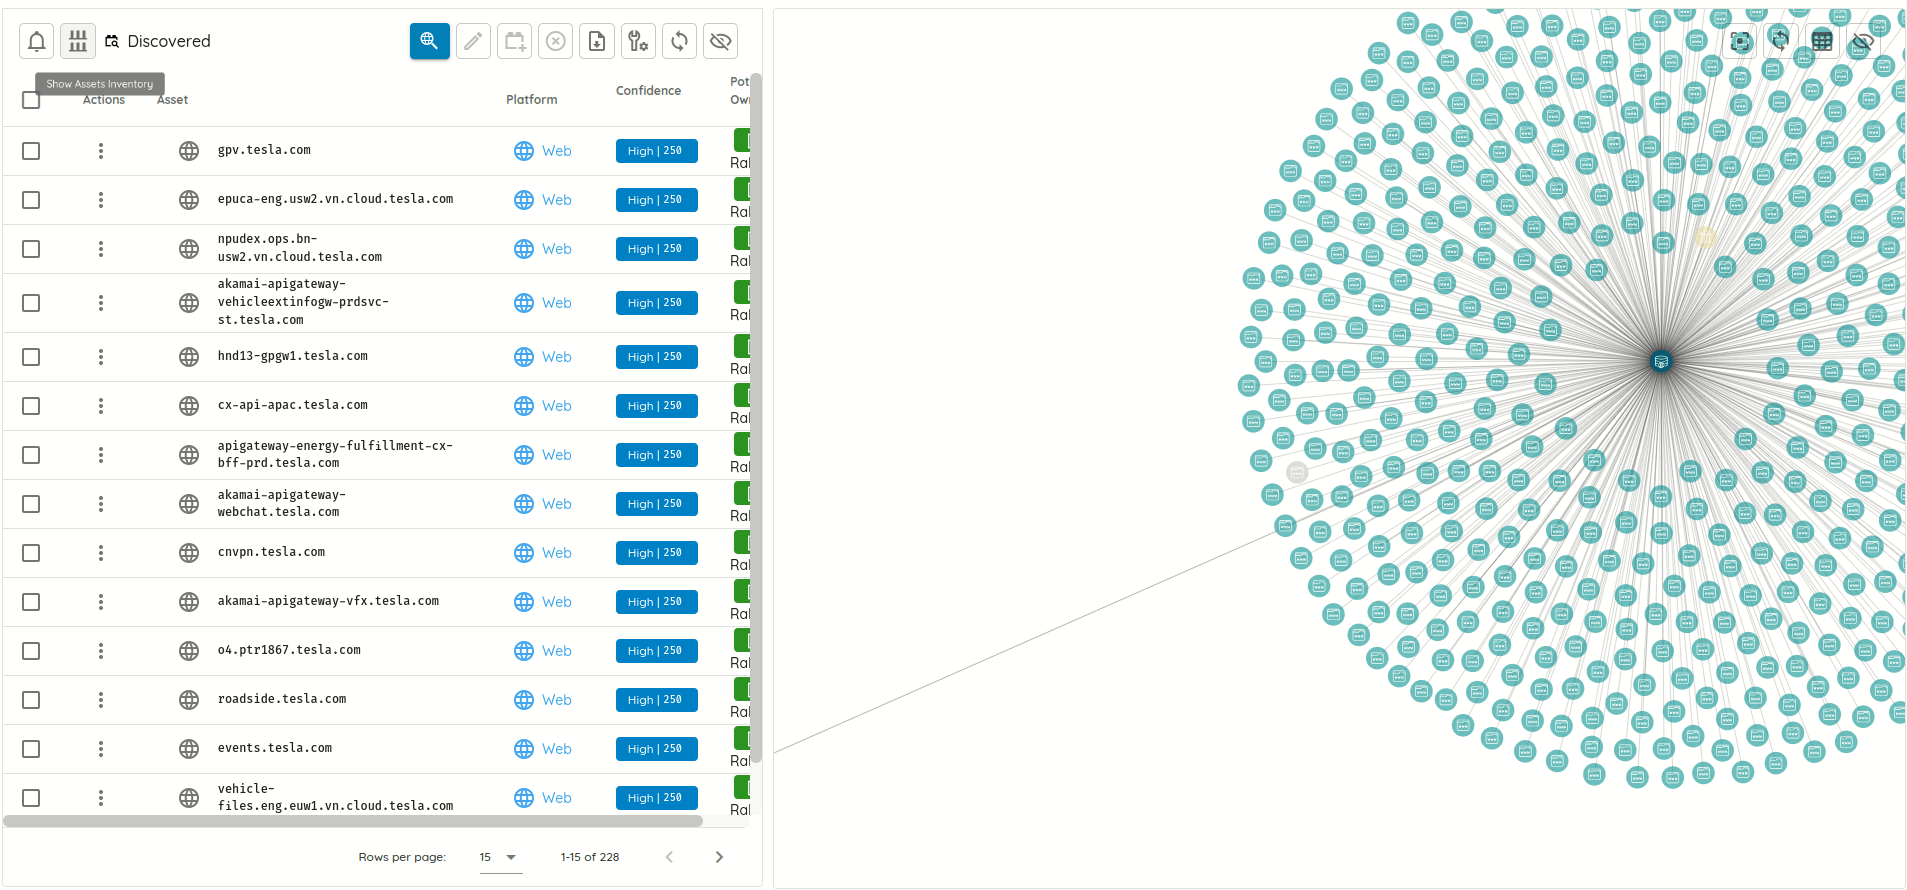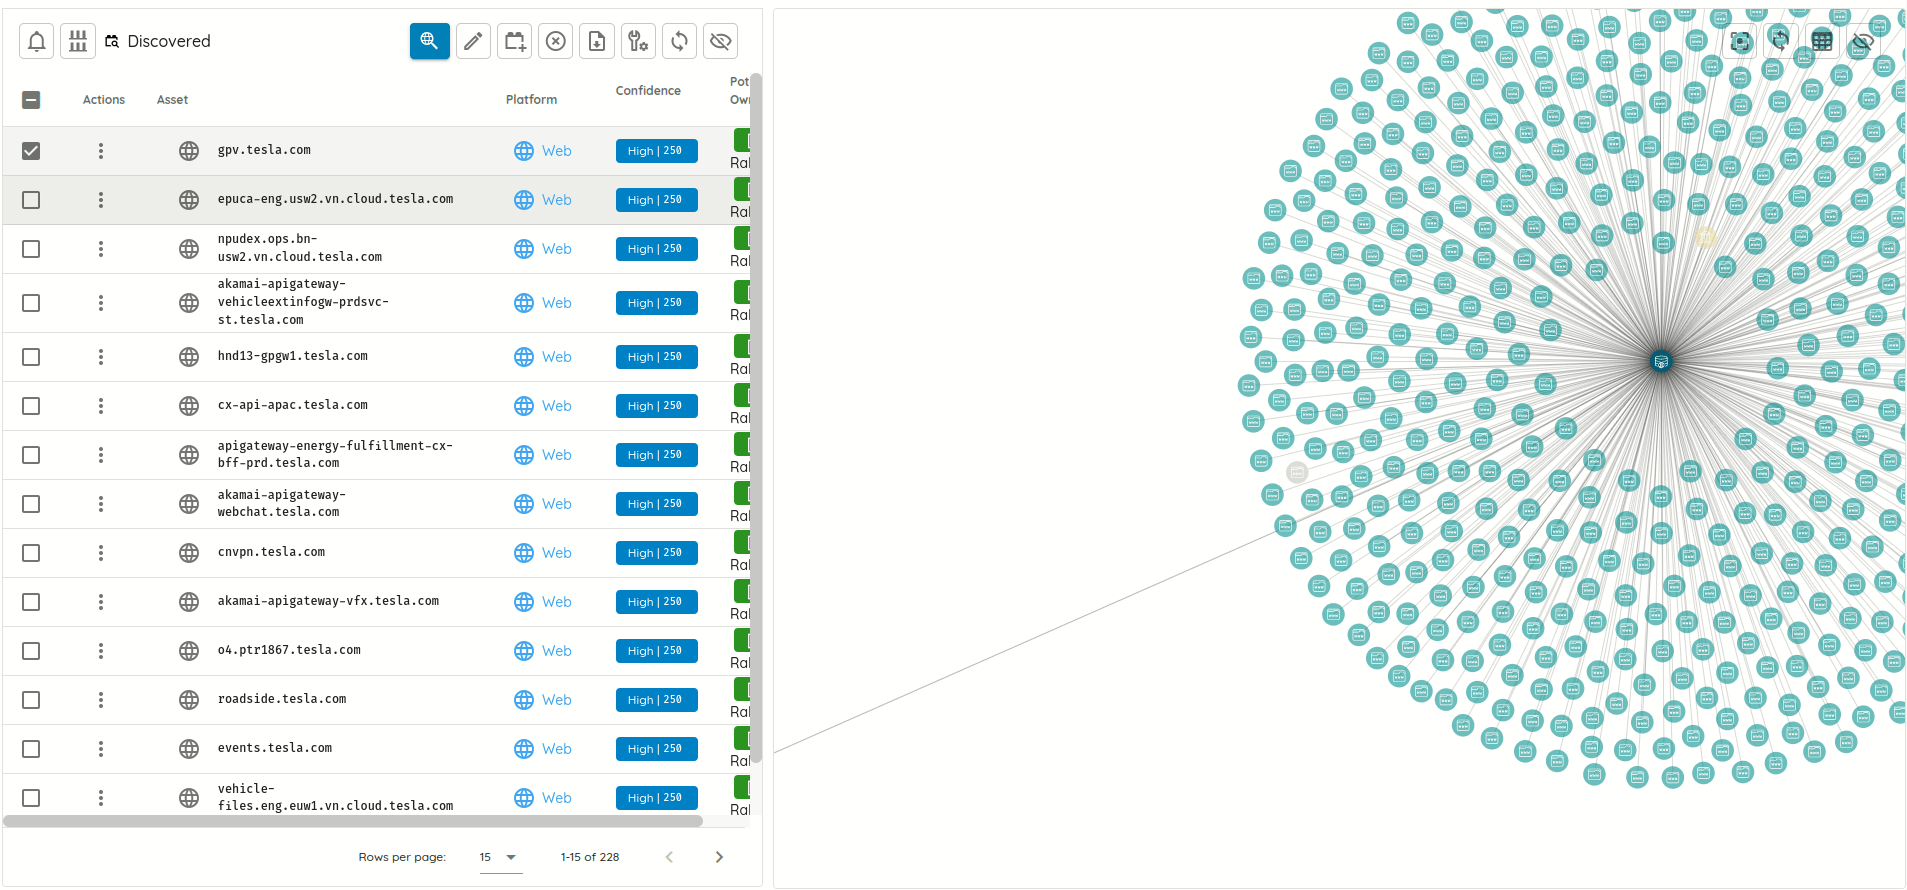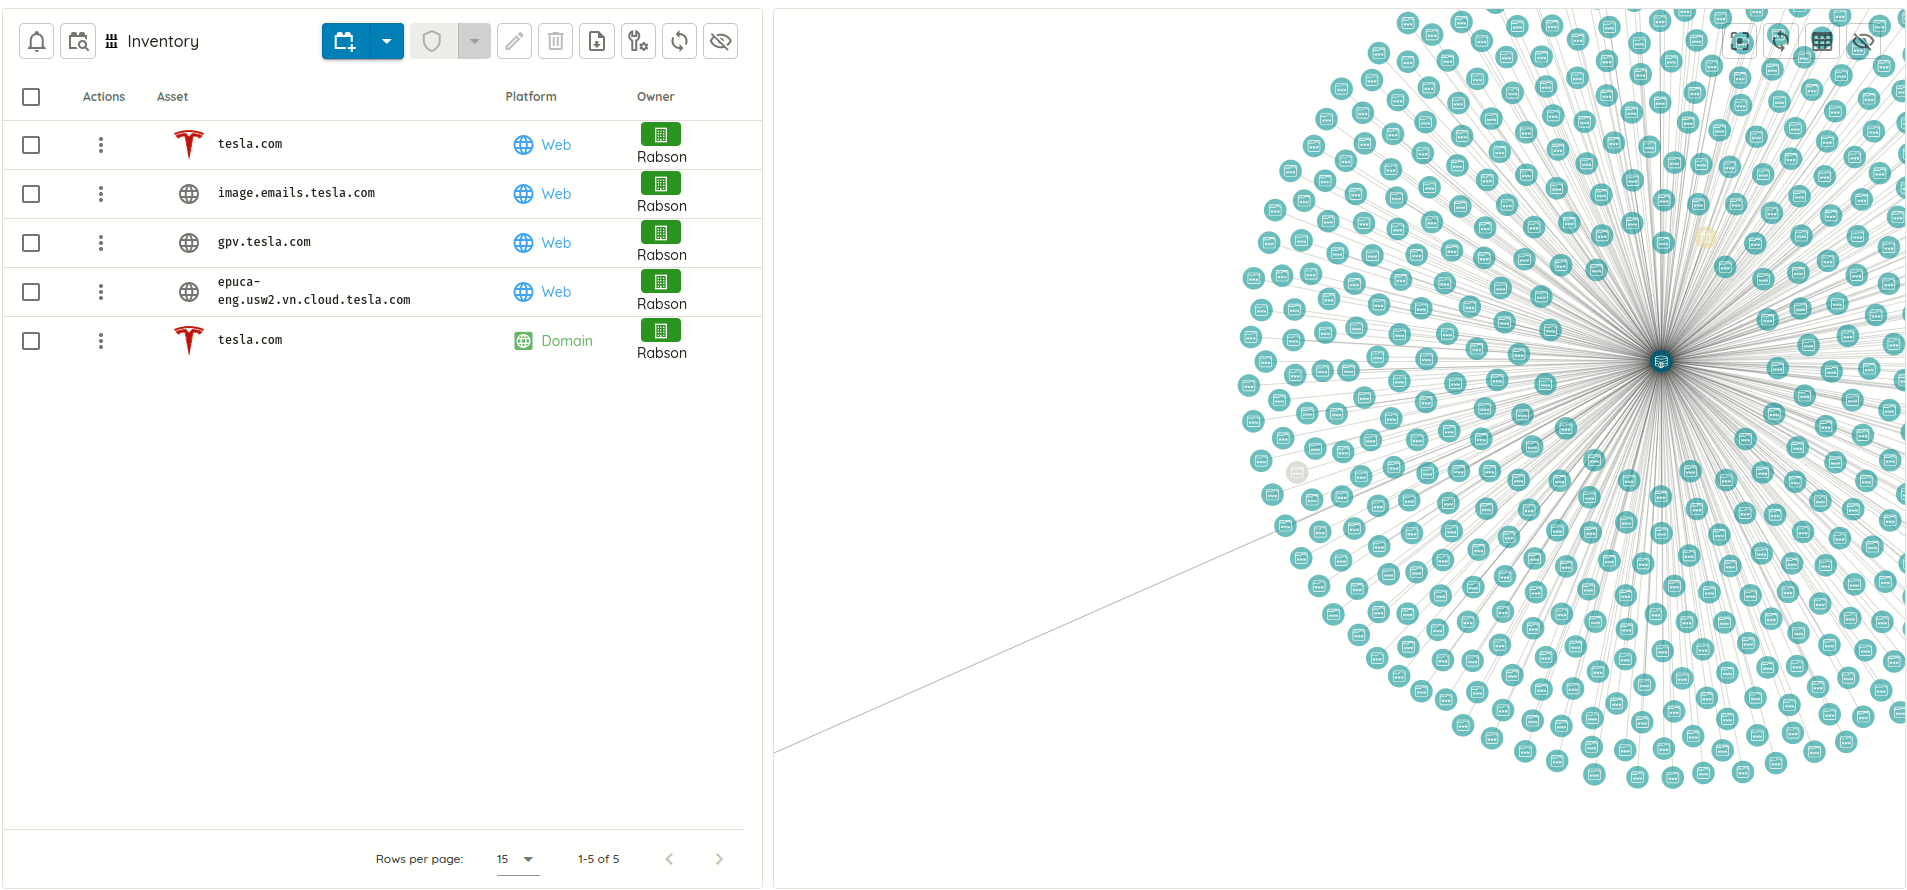
- ネットワーク検索フィルターですべてのIPアドレスが表示されない問題を修正し、ネットワークアセットの可視性を高めました。
🤖 Copilot
ユーザーエクスペリエンスを高めるため、いくつかの変更を加えました。
-
Copilotで書き込みアクションを実行できるようにしました。分析だけでなく、Copilotから直接操作を行えるため、ワークフローを自動化し、時間を節約できます。
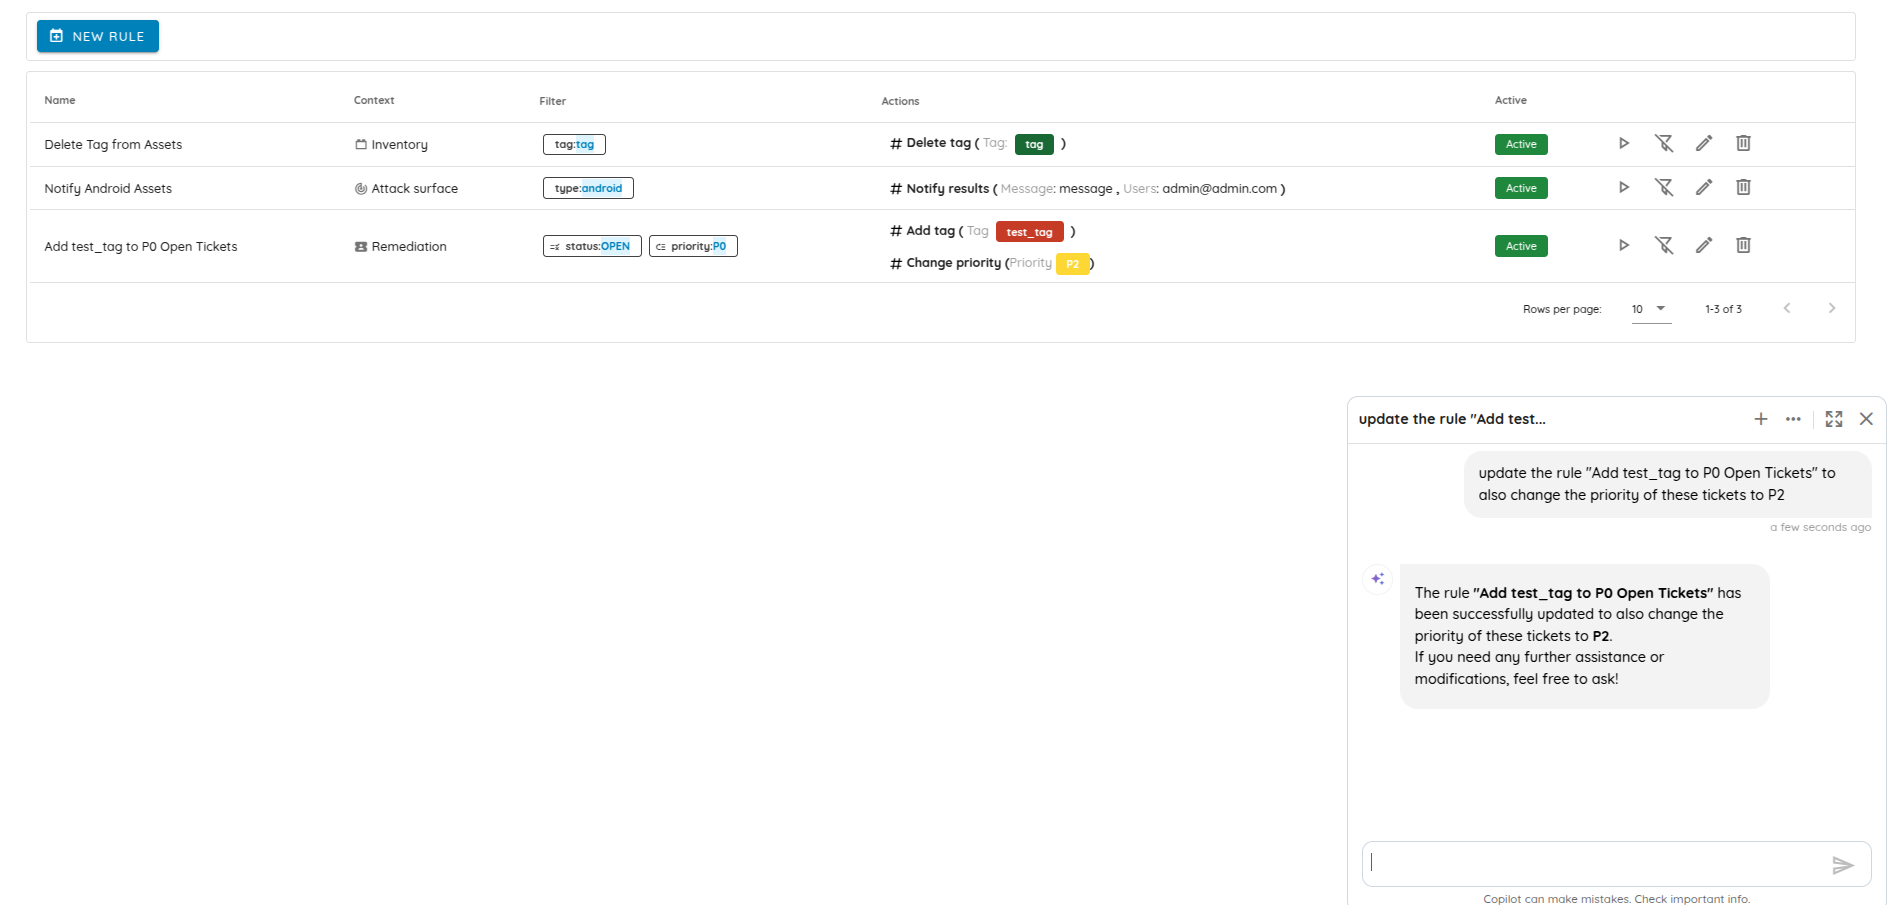
Copilotで自動化ルールを更新 -
Copilotのコンテキストと会話の提案を強化しました。推奨内容の関連性と有用性が高まり、Copilotがより直感的で役立つものになります。
-
アクティブな会話が削除されたときに新しいCopilotの会話へ移動するよう、Copilotを更新しました。複数のスレッドを管理する際の混乱を防ぎ、スムーズに操作できます。
-
Attack SurfaceページでCopilotが開かないバグを修正し、すべてのページでCopilotのすべての機能を使えるようにしました。
🔍 検出
Threat Center
複数のCVEへの対応を追加しました。
-
CVE-2025-27364:MITRE Caldera Agentの動的コンパイルによるRCE。Goのリンカーフラグを操作してCalderaの動的コンパイル機能を悪用し、リモートコード実行を実現するエクスプロイトです。
-
CVE-2024-12084:Rsyncのヒープバッファオーバーフロー。細工したrsyncの通信シーケンスにより、rsyncのヒープバッファオーバーフロー脆弱性を引き起こせます。これは、s2lengthの値を操作した特別な構造のsum_structヘッダーを送信することで実現されます。
-
CVE-2024-48248:NAKIVO Backup and Replication Solutionにおける認証不要の任意ファイル読み取り(NAKIVO Backup & Replicationは、仮想環境と物理環境のバックアップと復元に使われるデータ保護ソリューションです。NAKIVO Backup & Replicationの特定のバージョンに、認証されていない攻撃者が基盤となるシステム上の任意のファイルを読み取れる脆弱性が確認されています)。
-
CVE-2025-1974:Ingress-Nginx Controllerのリモートコード実行。ingress-nginxにおいて、Ingressアノテーション
auth-tls-match-cnを使ってnginxに設定を注入できるセキュリティ問題が発見されました。これにより、ingress-nginxコントローラーのコンテキストで任意のコードが実行され、コントローラーがアクセスできるSecretsが漏えいするおそれがあります。 -
CVE-2025-29927:Next.jsのミドルウェアバイパス。Next.jsには、バージョン
11.1.4から15.2.2に影響する重大なミドルウェアバイパス脆弱性があります。この脆弱性により、攻撃者は特別に細工した「x-middleware-subrequest」ヘッダーを送信してミドルウェアのセキュリティ制御をバイパスでき、認可のバイパスやその他のセキュリティ制御の回避につながるおそれがあります。 -
CVE-2025-24813:Apache Tomcatのパス同等性によるリモートコード実行。Apache Tomcatのパス同等性(
file.Name、内部ドット)の脆弱性で、書き込み可能なセッションファイルを介して、リモートコード実行、情報漏えい、悪意のあるコンテンツの注入につながるおそれがあります。 -
CVE-2024-13160:Ivanti EPMのGetHashForWildcardにおける認証情報の強制取得(Credential Coercion)の脆弱性。Ivanti Endpoint Manager(EPM)の脆弱性により、認証されていない攻撃者がGetHashForWildcardエンドポイントを介してEPMマシンアカウントの認証情報を強制的に取得できます。この脆弱性はwildcardパラメーターの不適切な入力検証に起因し、攻撃者はNTLM認証を発生させるリモートUNCパスを指定できます。
-
CVE-2025-27636 - CVE-2025-29891:Apache Camel Exec Componentのコマンドインジェクションと内部メソッド呼び出し。Apache Camelにおけるバイパスとインジェクションの脆弱性です。影響を受けるApache Camelのバージョンは、
4.10.0以上4.10.1以下、4.8.0以上4.8.4以下、3.10.0以上3.22.3以下です。CVE-2025-27636:大文字と小文字を区別しないヘッダーフィルタリングのバイパスにより、静的コマンドを上書きできる。CVE-2025-29891:クエリパラメーターの操作により、任意のコマンドを実行できる。 -
CVE-2022-43939:Hitachi Vantara Pentaho Business Analytics Serverの認証バイパスとRCE(Hitachi VantaraのPentaho Business Analytics Serverのうち、
9.4.0.1および9.3.0.2より前のバージョンと、すべての8.3.xは、認可の判断時に非正規のURLパスを適切に処理しないため脆弱です。実際の攻撃で悪用されているこの欠陥により、攻撃者はセキュリティ制限をバイパスできるだけでなく、CVE-2022-43769と組み合わせることでサーバー上で任意のコマンドを実行(RCE)できます)。 -
CVE-2022-47945:Thinkphp Langのローカルファイルインクルージョン。ThinkPHP Frameworkの
6.0.14より前のバージョンでは、言語パック機能が有効な場合(lang_switch_on=true)、langパラメーターを介したローカルファイルインクルージョンが可能です。認証されていないリモートの攻撃者はこれを悪用して任意のOSコマンドを実行できます。pearcmd.phpをインクルードする手法がその実例です。