新しいダッシュボードで、より深いインサイトを
数多くの新機能と変更を反映し、組織のセキュリティ態勢をより深く把握できる新しいダッシュボードをリリースしました。
Ostorlabが今年特に注力してきたことの一つは、インベントリ管理とアタックサーフェス検出の問題に取り組み、それにまつわるさまざまな課題に対処することです。アセットの所有者の管理、未知のアセットや不正なアセットの検出、あるいは何がいつ変わったのかを把握するためのアセットの変遷の履歴の記録などがそれにあたります。
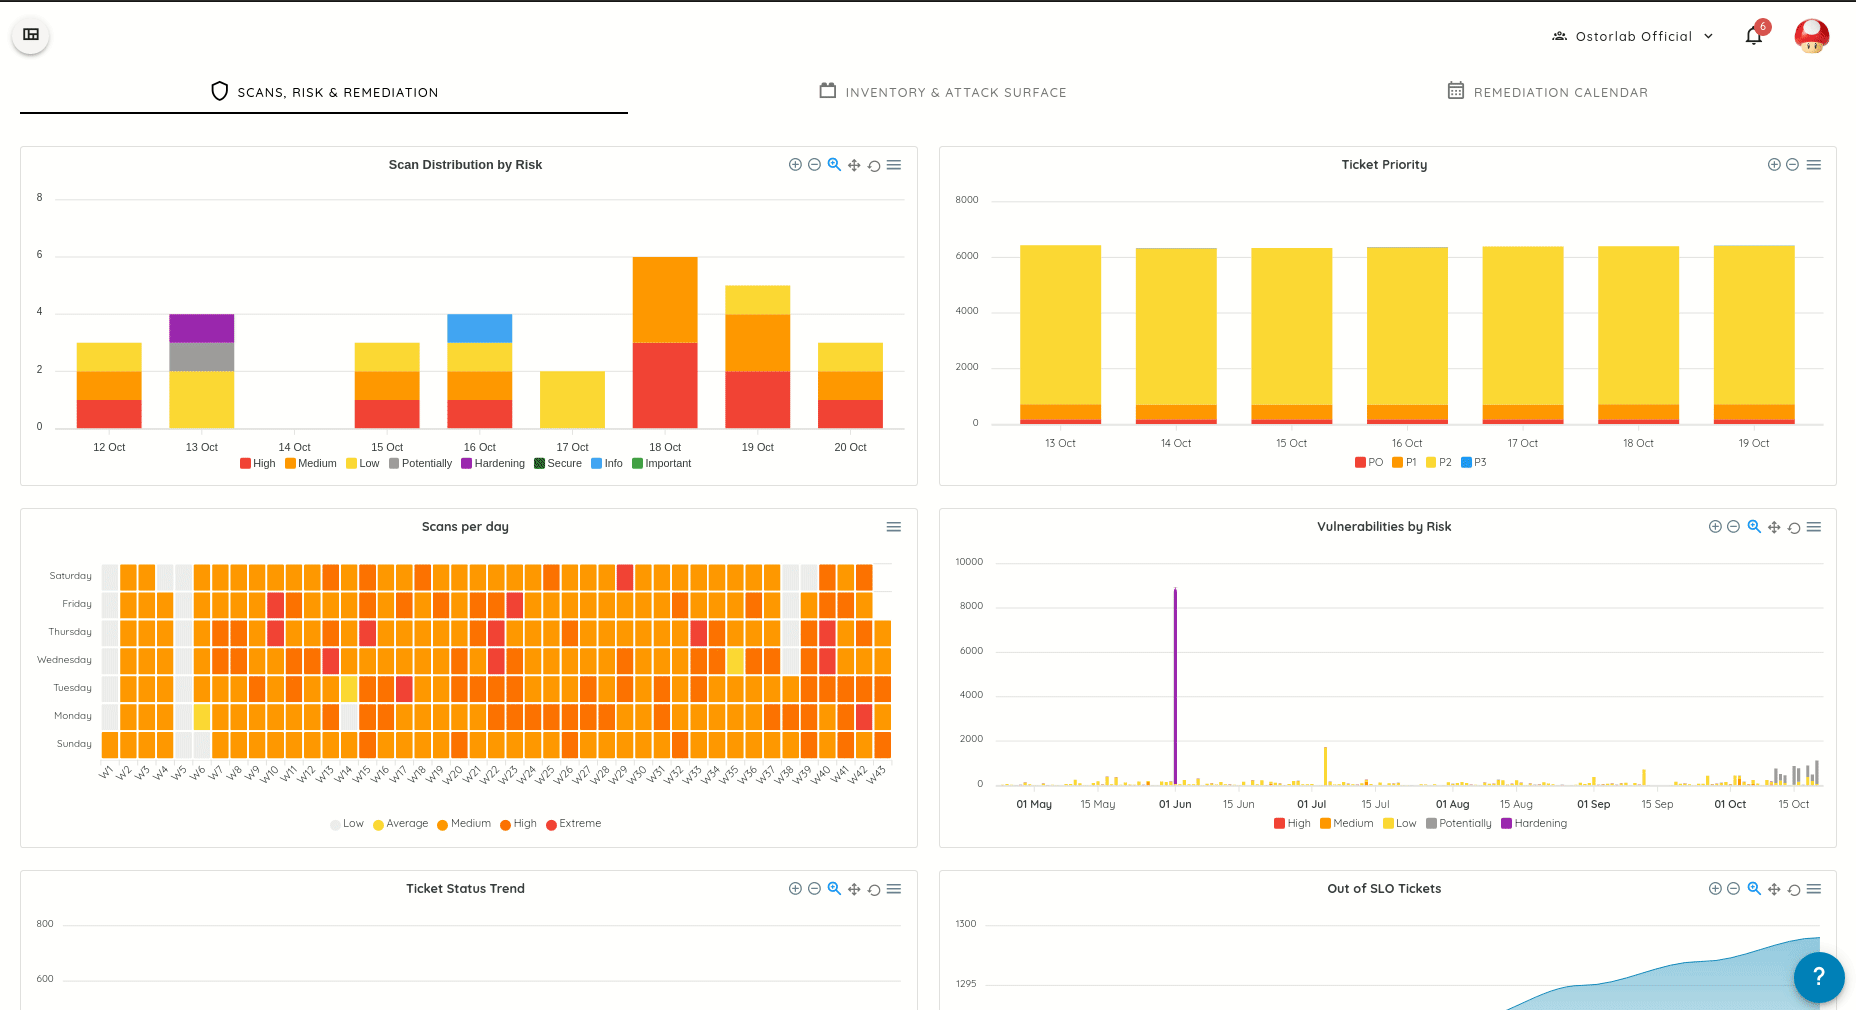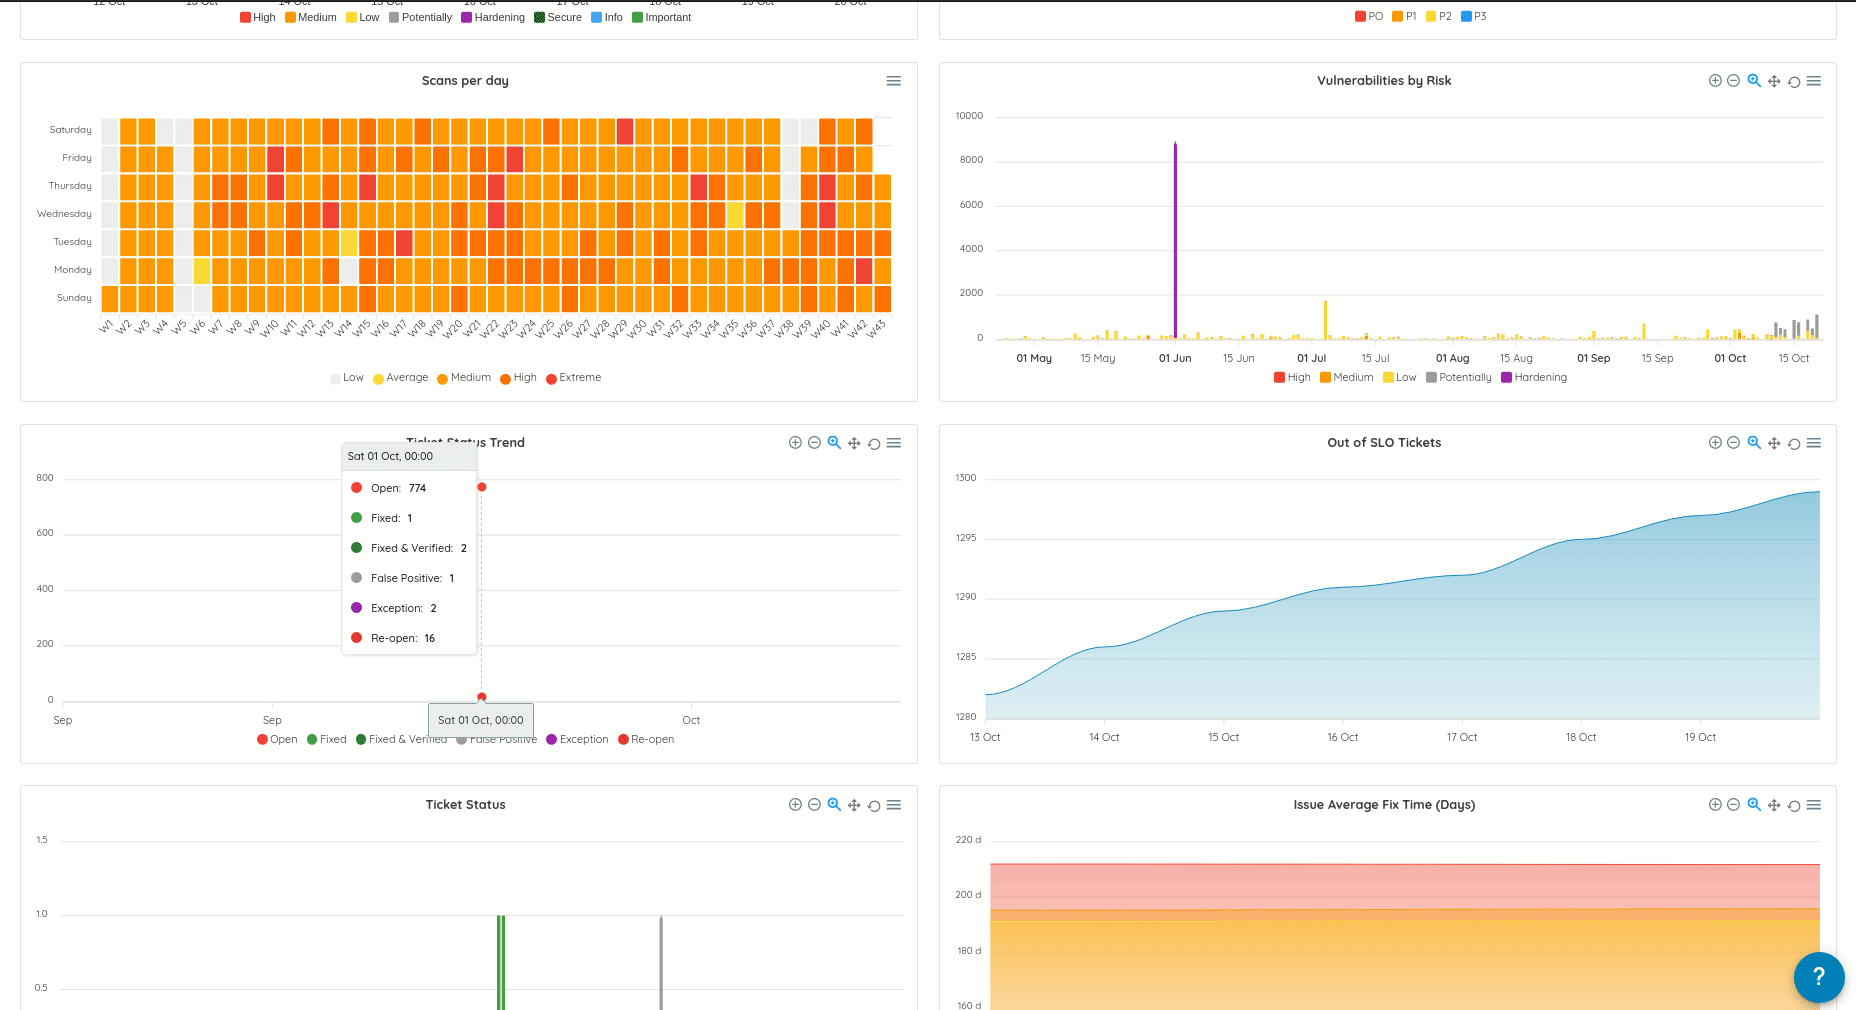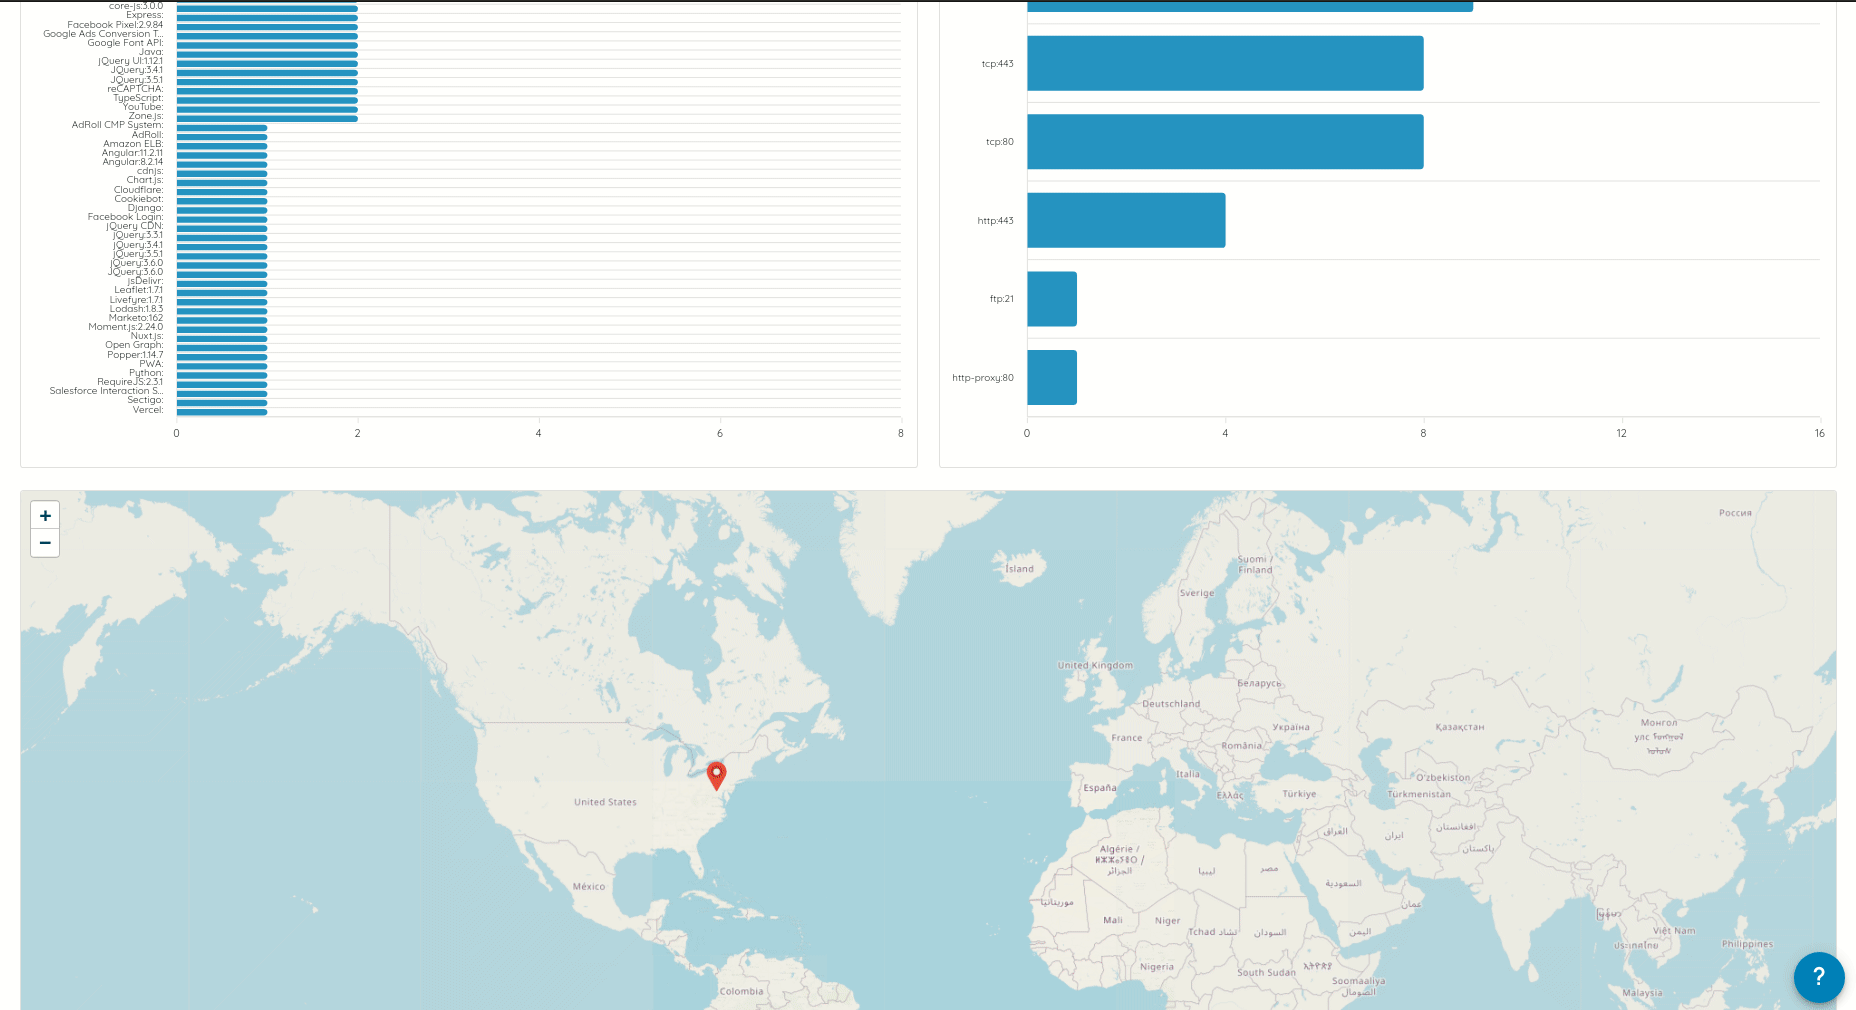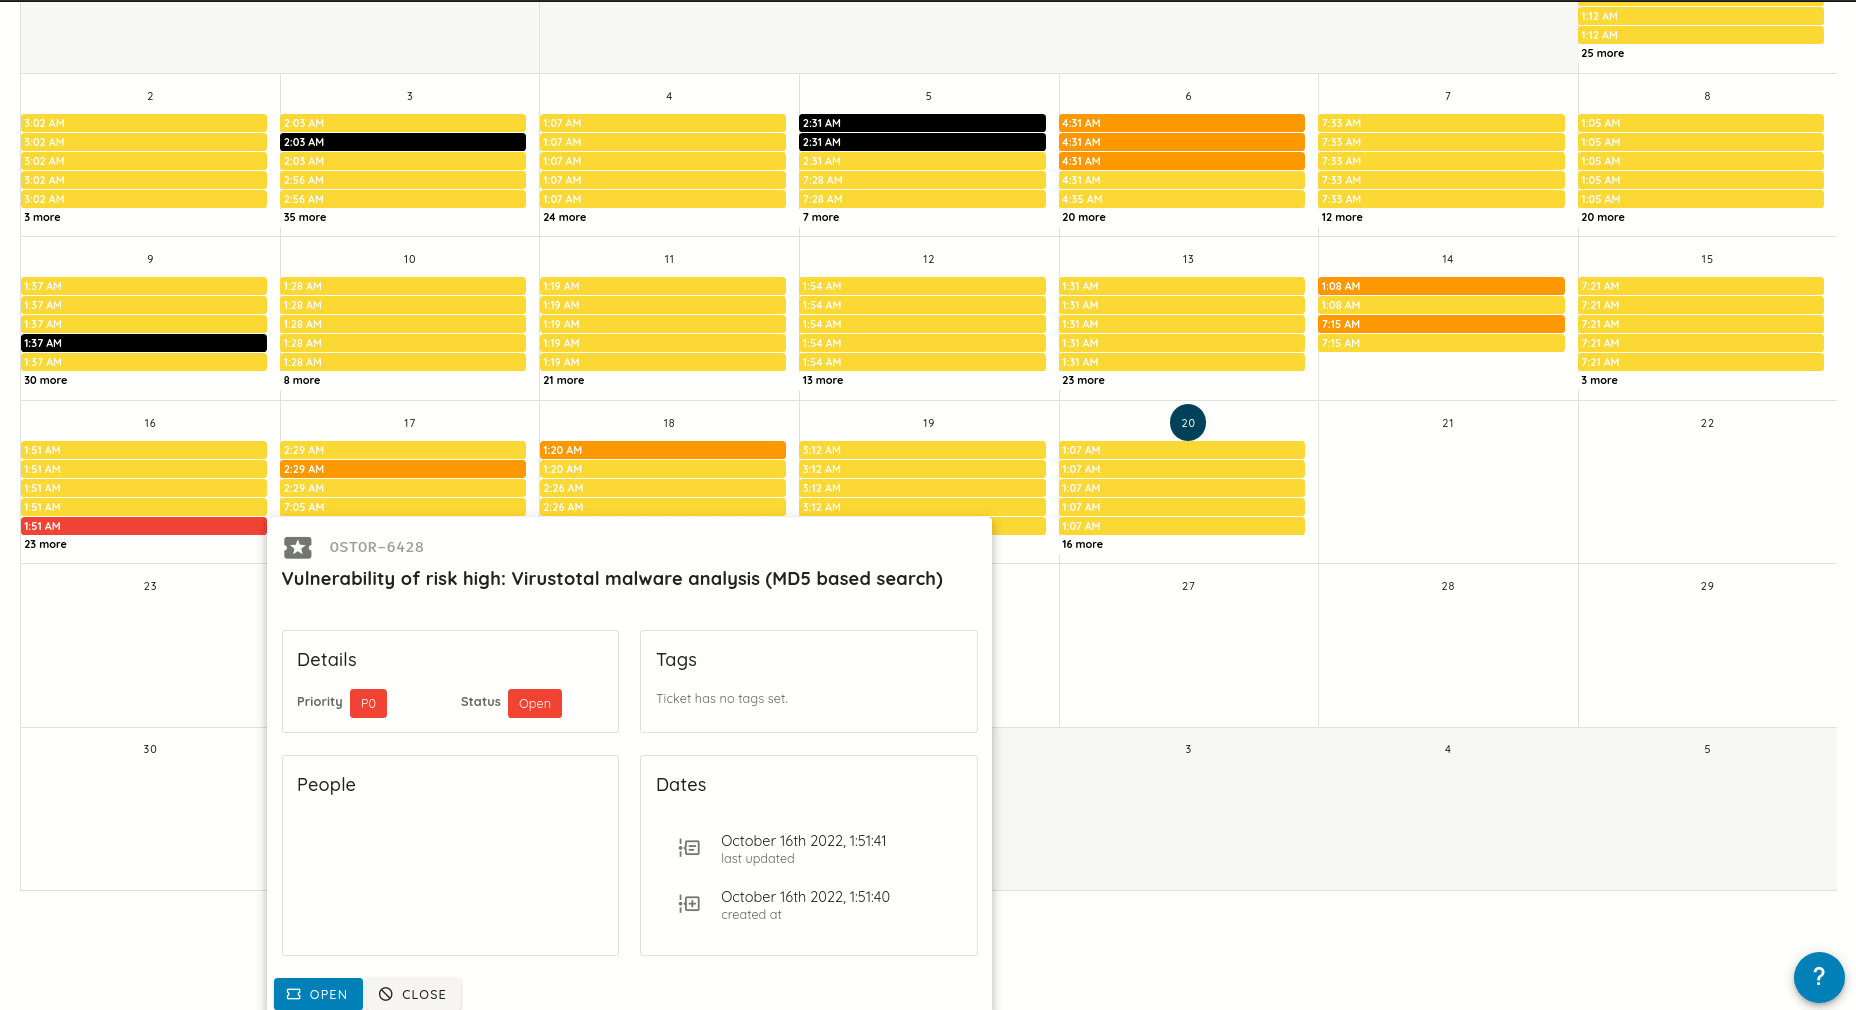
数多くの新機能と変更を反映し、組織のセキュリティ態勢をより深く把握できる新しいダッシュボードをリリースしました。
新しいダッシュボードでは、次のような問いに答えることができます。
- 自社のインフラストラクチャの規模はどれくらいか
- 対応が必要な潜在的アセットはいくつ検出されているか
- モニタリングのカバレッジはどれくらいか
- 所有者別のアセットの分布はどうなっているか
- 論理ロケーション別のアセットの分布はどうなっているか
- 他の組織と比べてどうか
- 最も多い技術スタックと、最も多く公開されているサービスは何か
- アセットは地理的にどこに配置されているか
- 最も脆弱なアセットはどれか
- 最も多く見られる脆弱性クラスは何か
- 脆弱性の修正はどれくらい遅れているか
- スキャンのスケジュールをどれくらい守れているか
- チームや組織の中で、誰が最も多くの問題を修正しているか
新しいダッシュボードは、リスク、インベントリ、修復の取り組みに関するデータを提示する強力な手段です。最も関連性の高い情報がひと目で理解できるよう、データを素早く簡単に把握できる形式で示すために再設計されています。
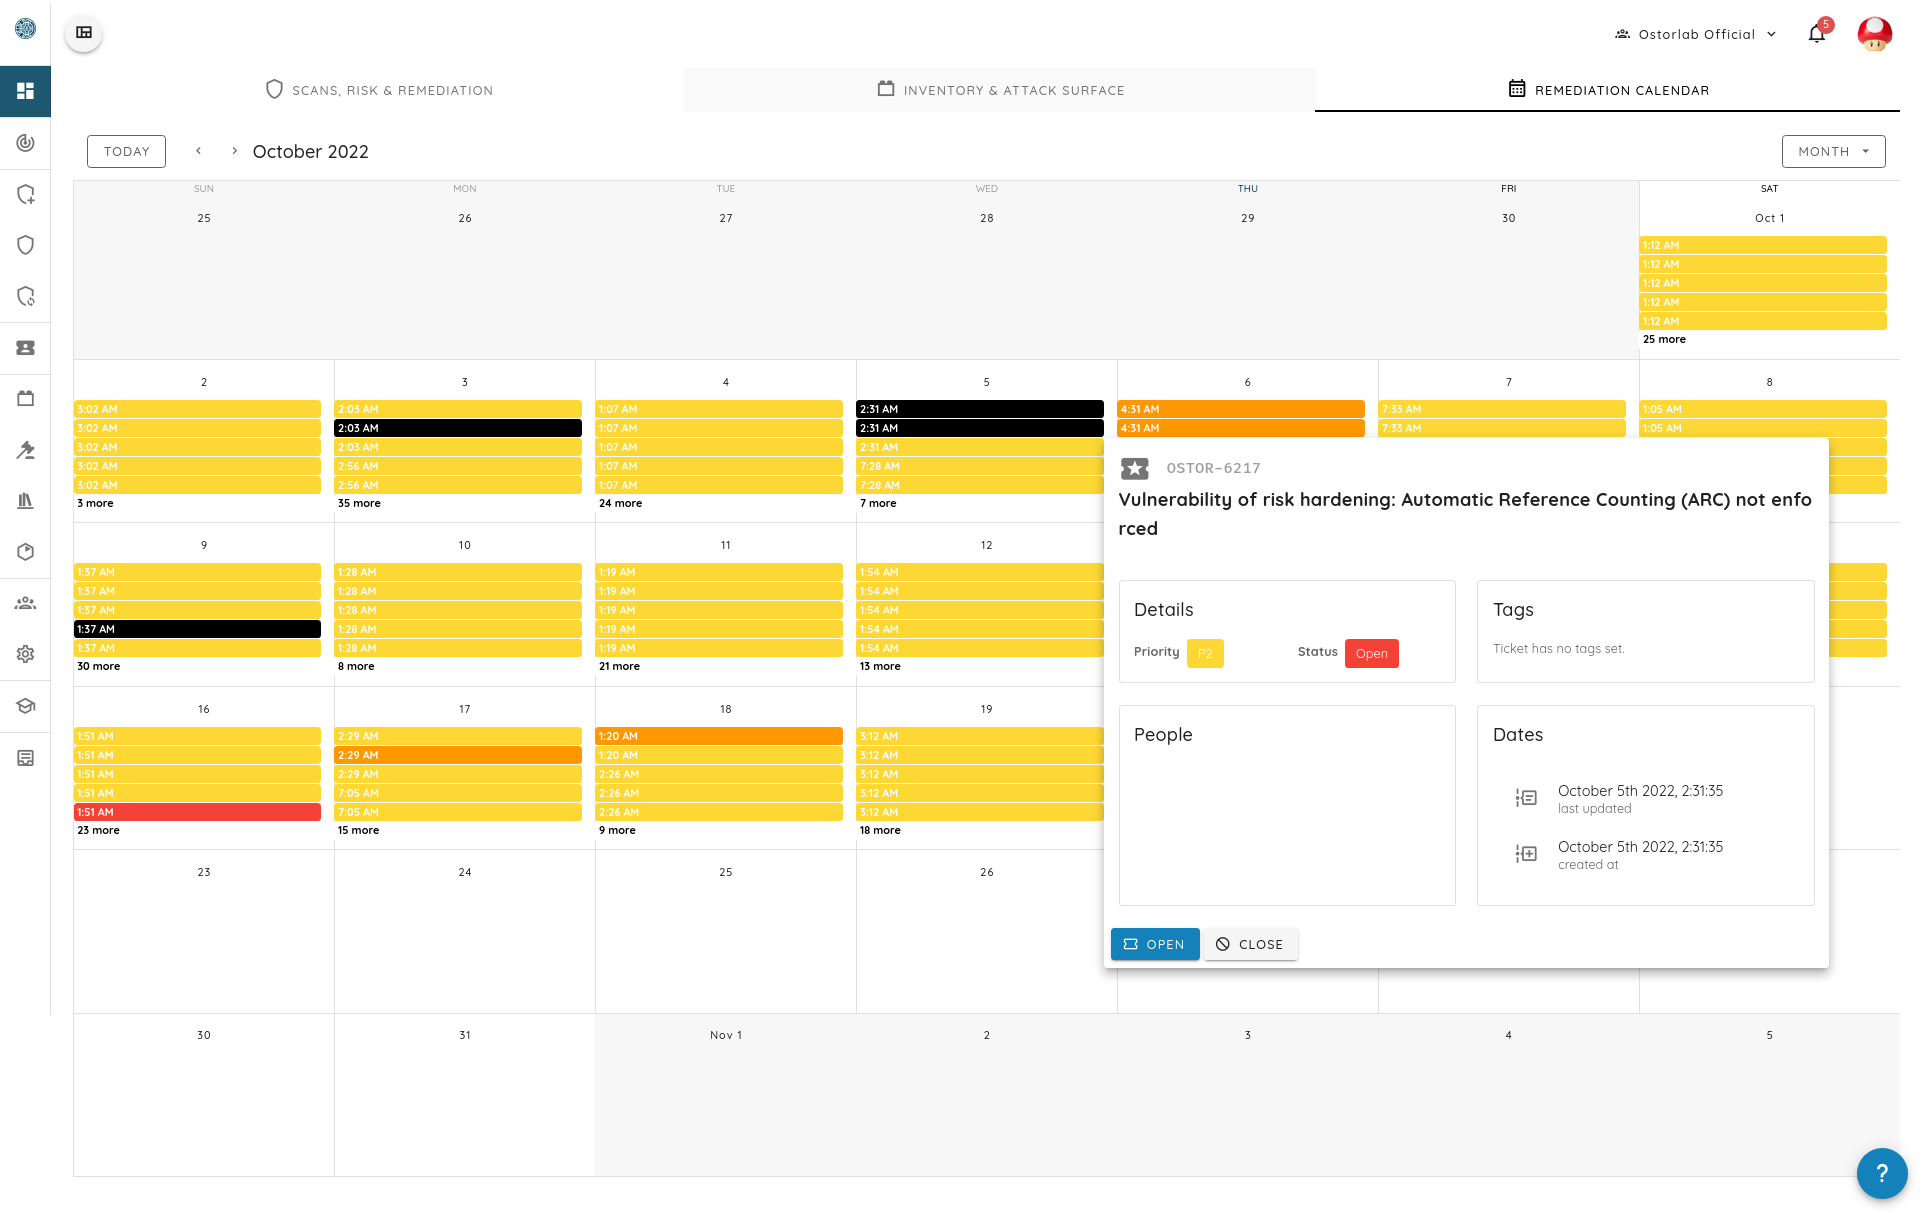
ダッシュボードは、「インベントリとアタックサーフェス」、「スキャン、リスク、修復」、そして最後に「修復カレンダー」という3つのセクションに分かれています。
すべての指標は論理的にグループ化されており、組織の態勢を簡単に評価できます。
旧ダッシュボード
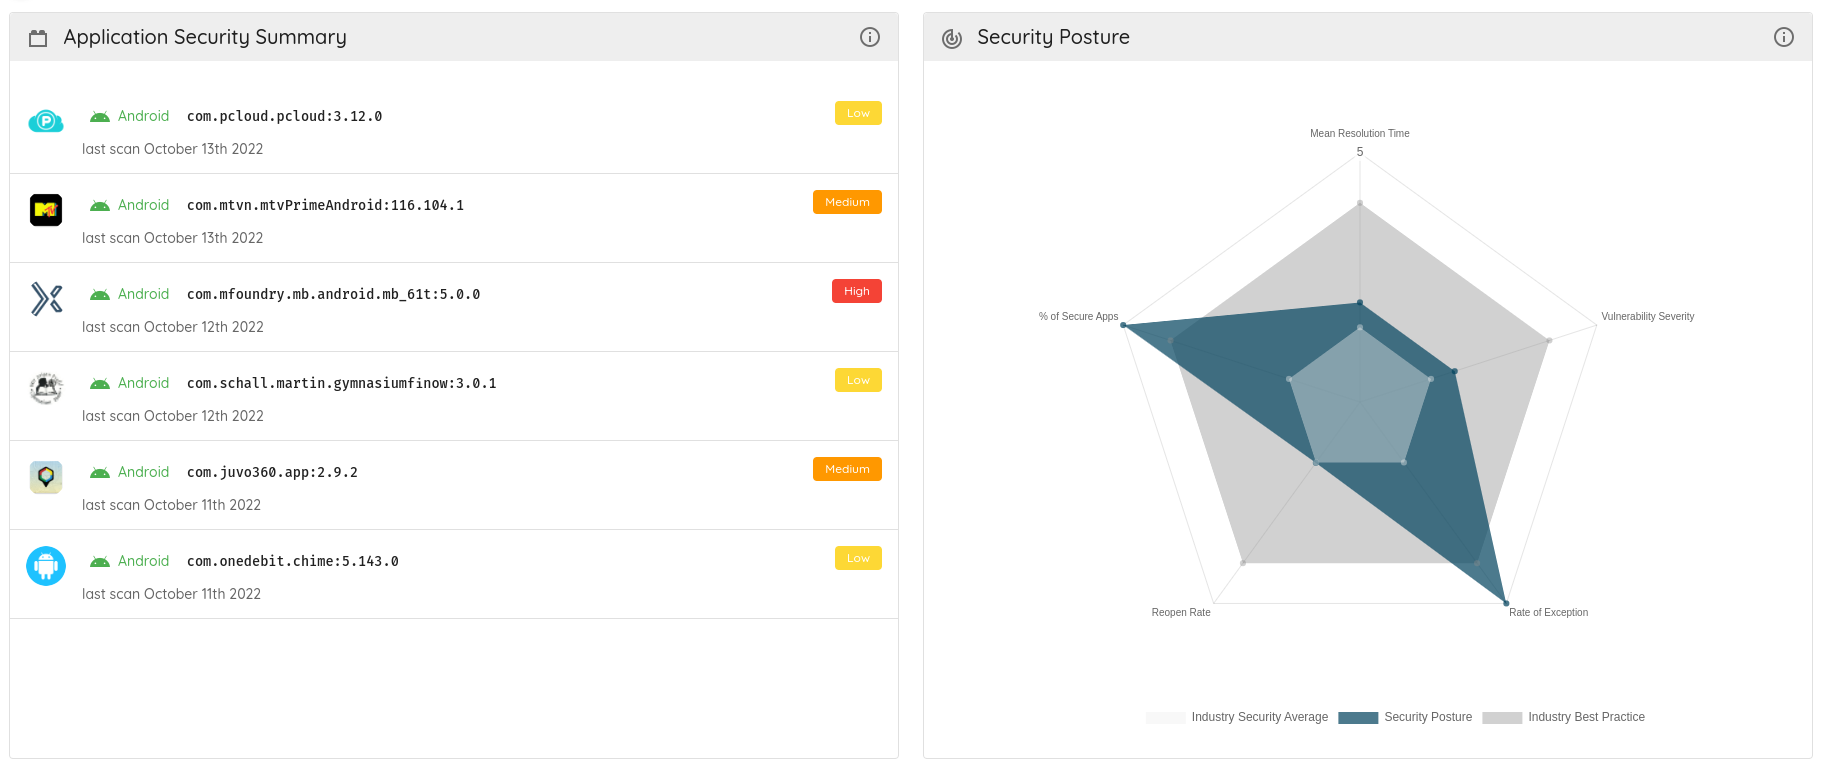
新ダッシュボード
インベントリとアタックサーフェス
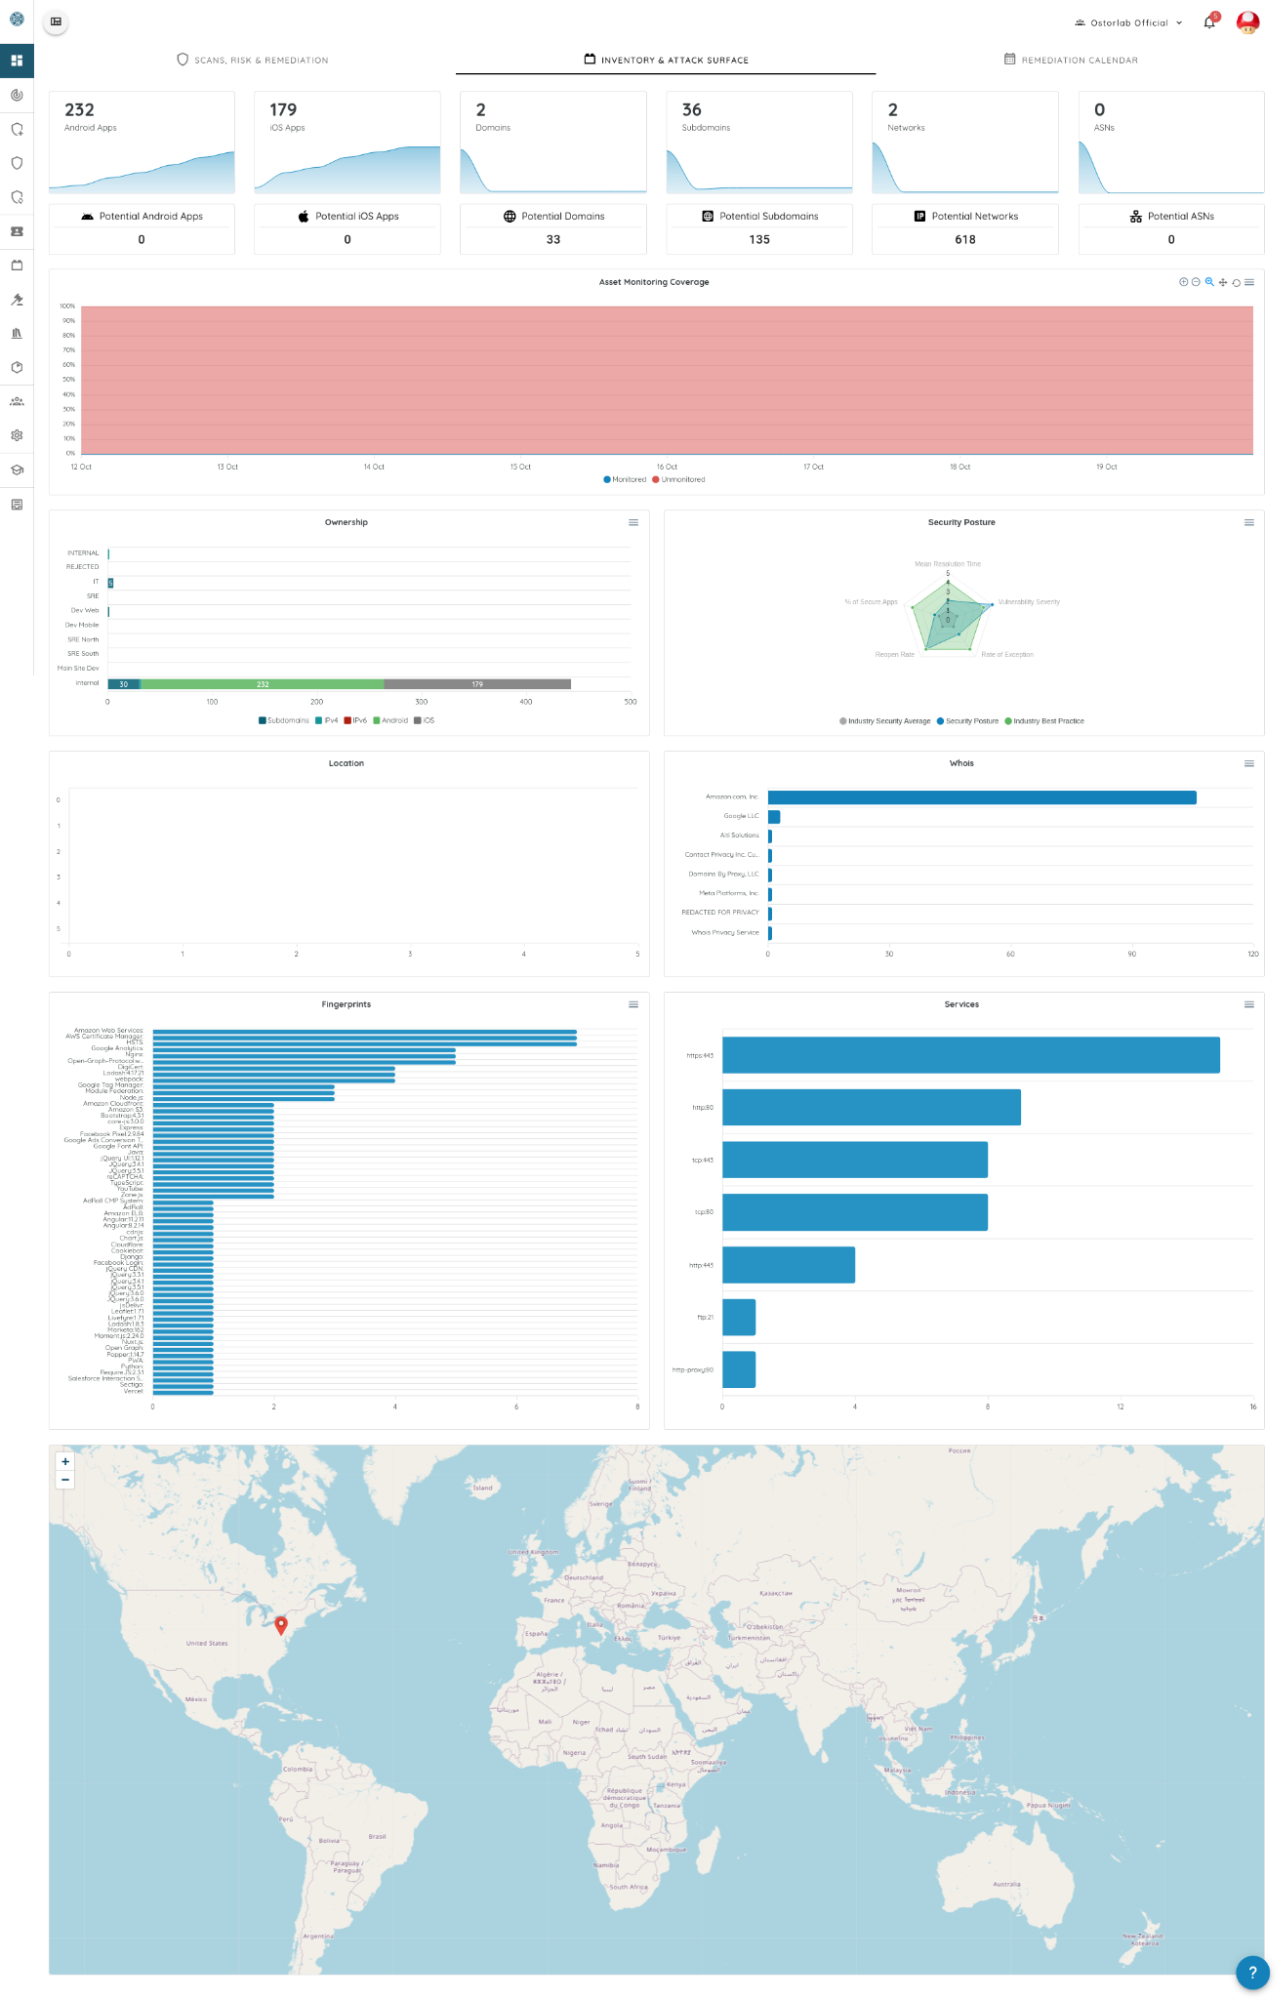
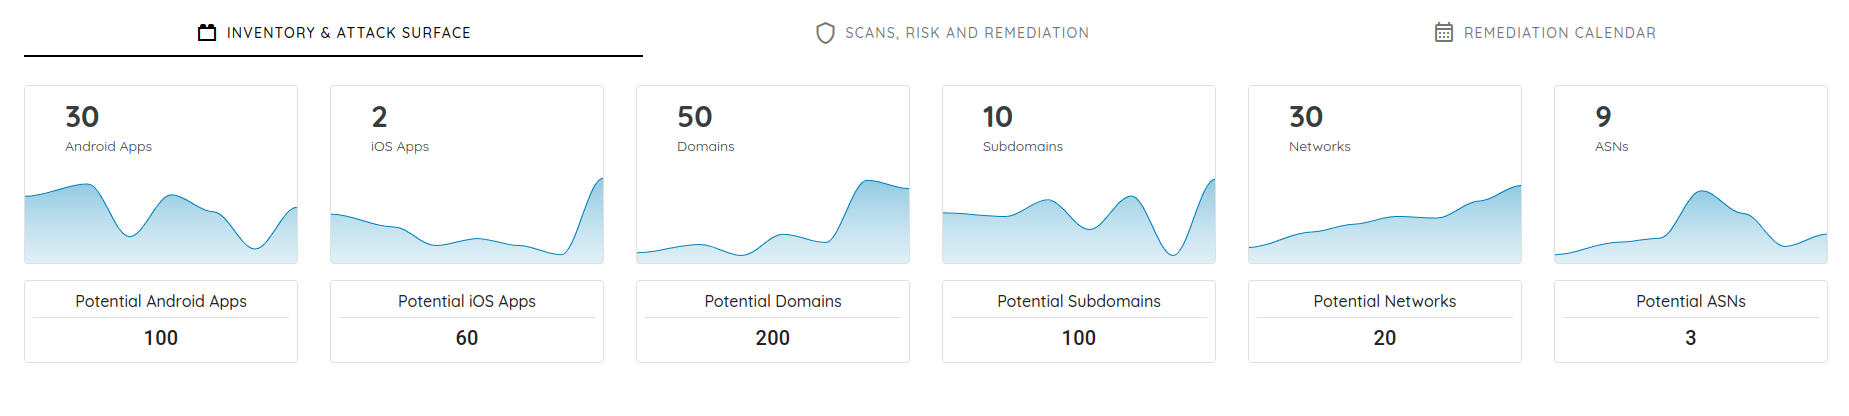
ダッシュボードのインベントリセクションには、組織に属する、または属する可能性のあるアセットに関連するすべての指標が表示されます。
アセットの推移
これらの指標は、組織のアセットの数(タイプ別)と、タイプ別の潜在的アセットの数を示します。アセットの推移は、組織のアセット数の経時的な変化を確認するのに役立ちます。また、インベントリから重要なものが漏れている場合に備えて、潜在的アセットの数にも簡単にアクセスできます。
アセットのモニタリング
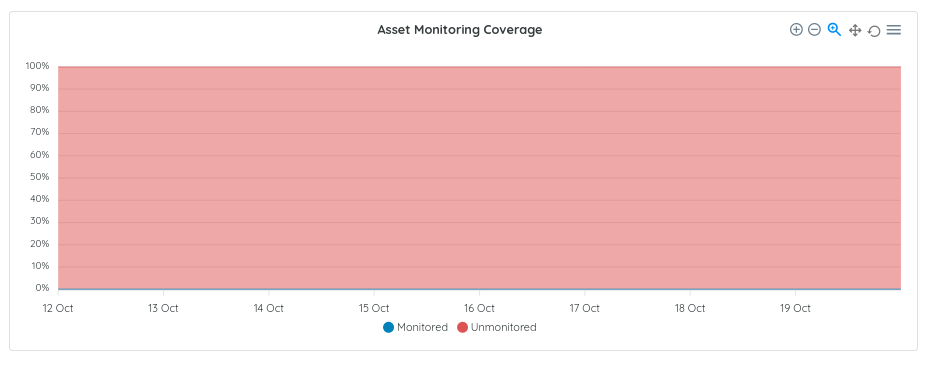
アセットのモニタリングは、モニタリングされているアセットの割合を示します。Ostorlabは継続的なモニタリングと時間ベースのモニタリングに対応しており、新しいリリースを検出して自動的に新しいスキャンを開始できます。
これらの指標は、どれだけがカバーされ、どれだけがまだ手動で行われているかを示します。
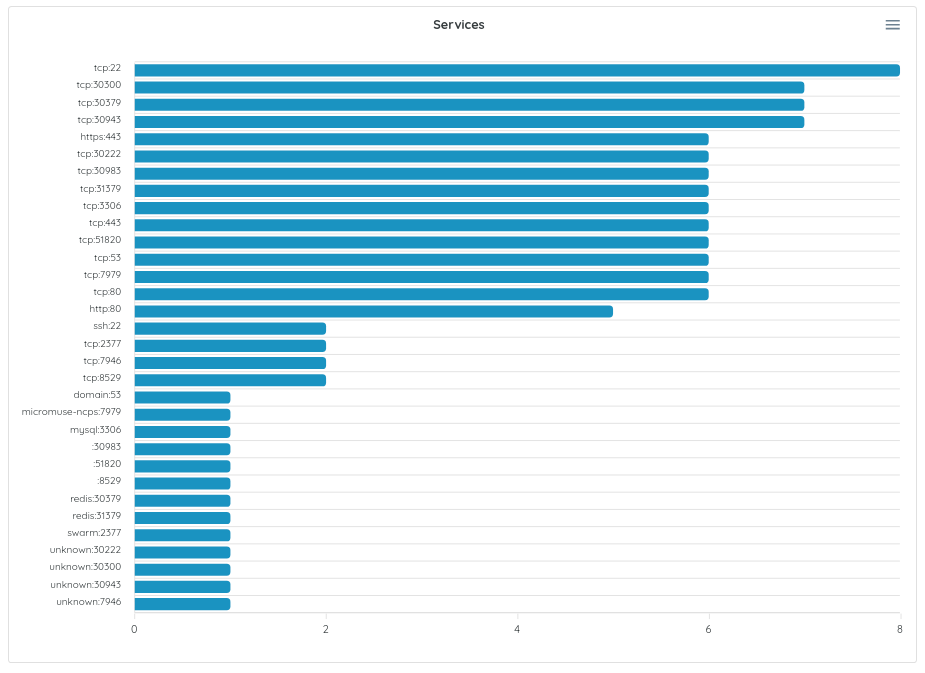
フィンガープリントとサービス
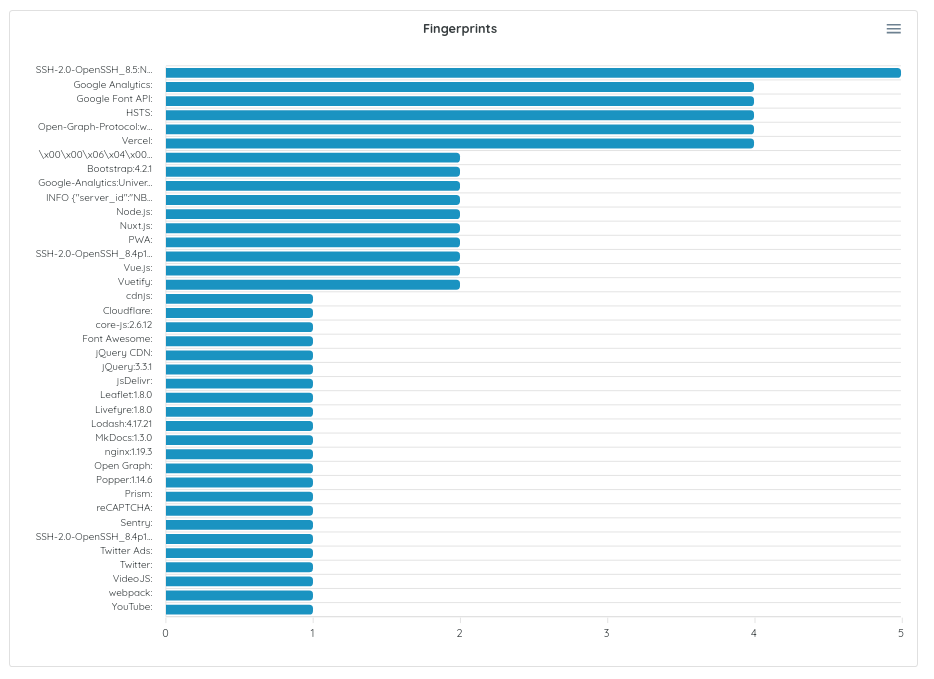
フィンガープリントとサービスの指標は、最も多い技術スタックと公開されているサービスの概要を示します。ハードニングの取り組みを優先順位付けしたり、最も影響の大きいスタックやサービスに手動レビューを集中させたりするのに最適です。
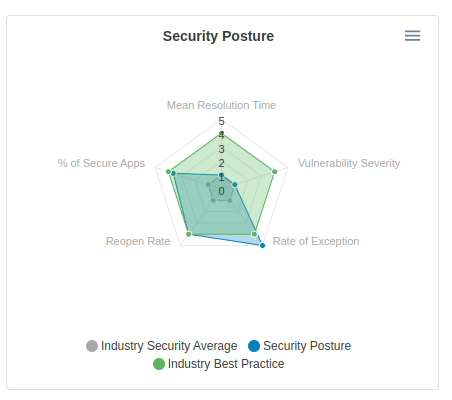
セキュリティ態勢
セキュリティ態勢では、他の組織や業界のベストプラクティスと比較して、自社の組織の強さとレジリエンスを把握できます。
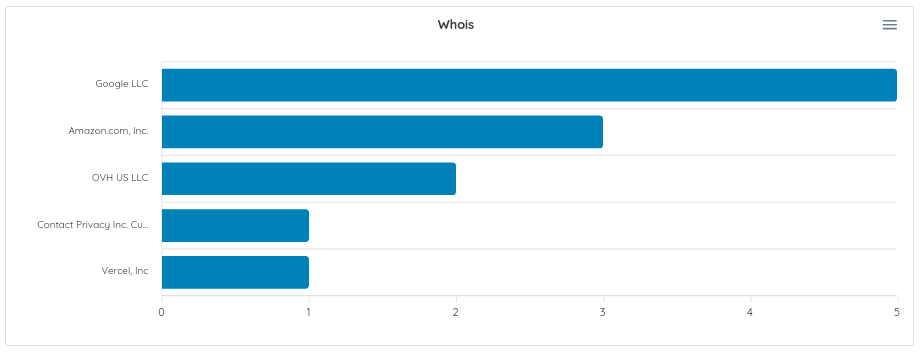
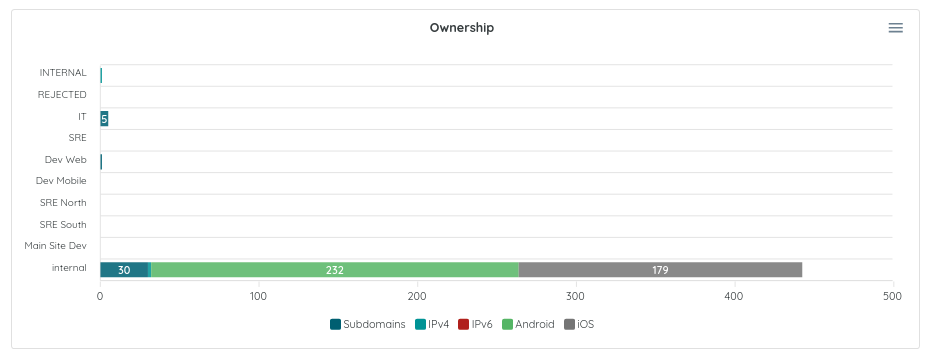
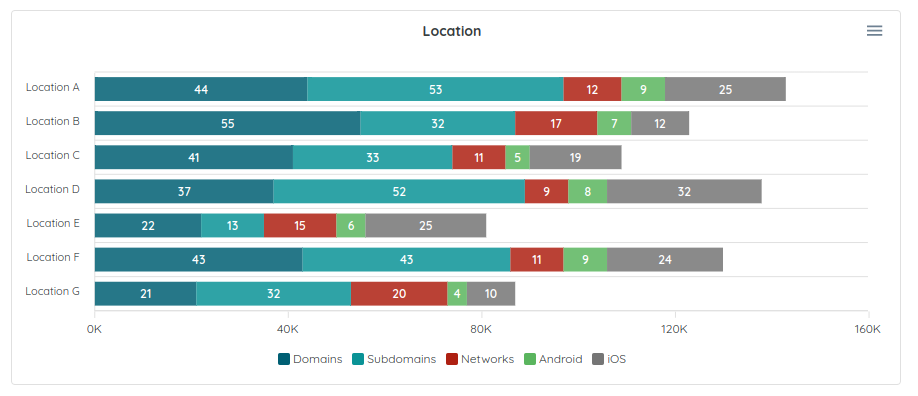
Whois、所有者、ロケーション
アセットはどこにあり、誰が所有しているのか。これらの指標は、所有者(誰が修正すべきか)、ロケーション(論理ロケーション)、whois情報(クラウドプロバイダー、Webホスティング事業者など)を示すことで、こうした問いに答えます。
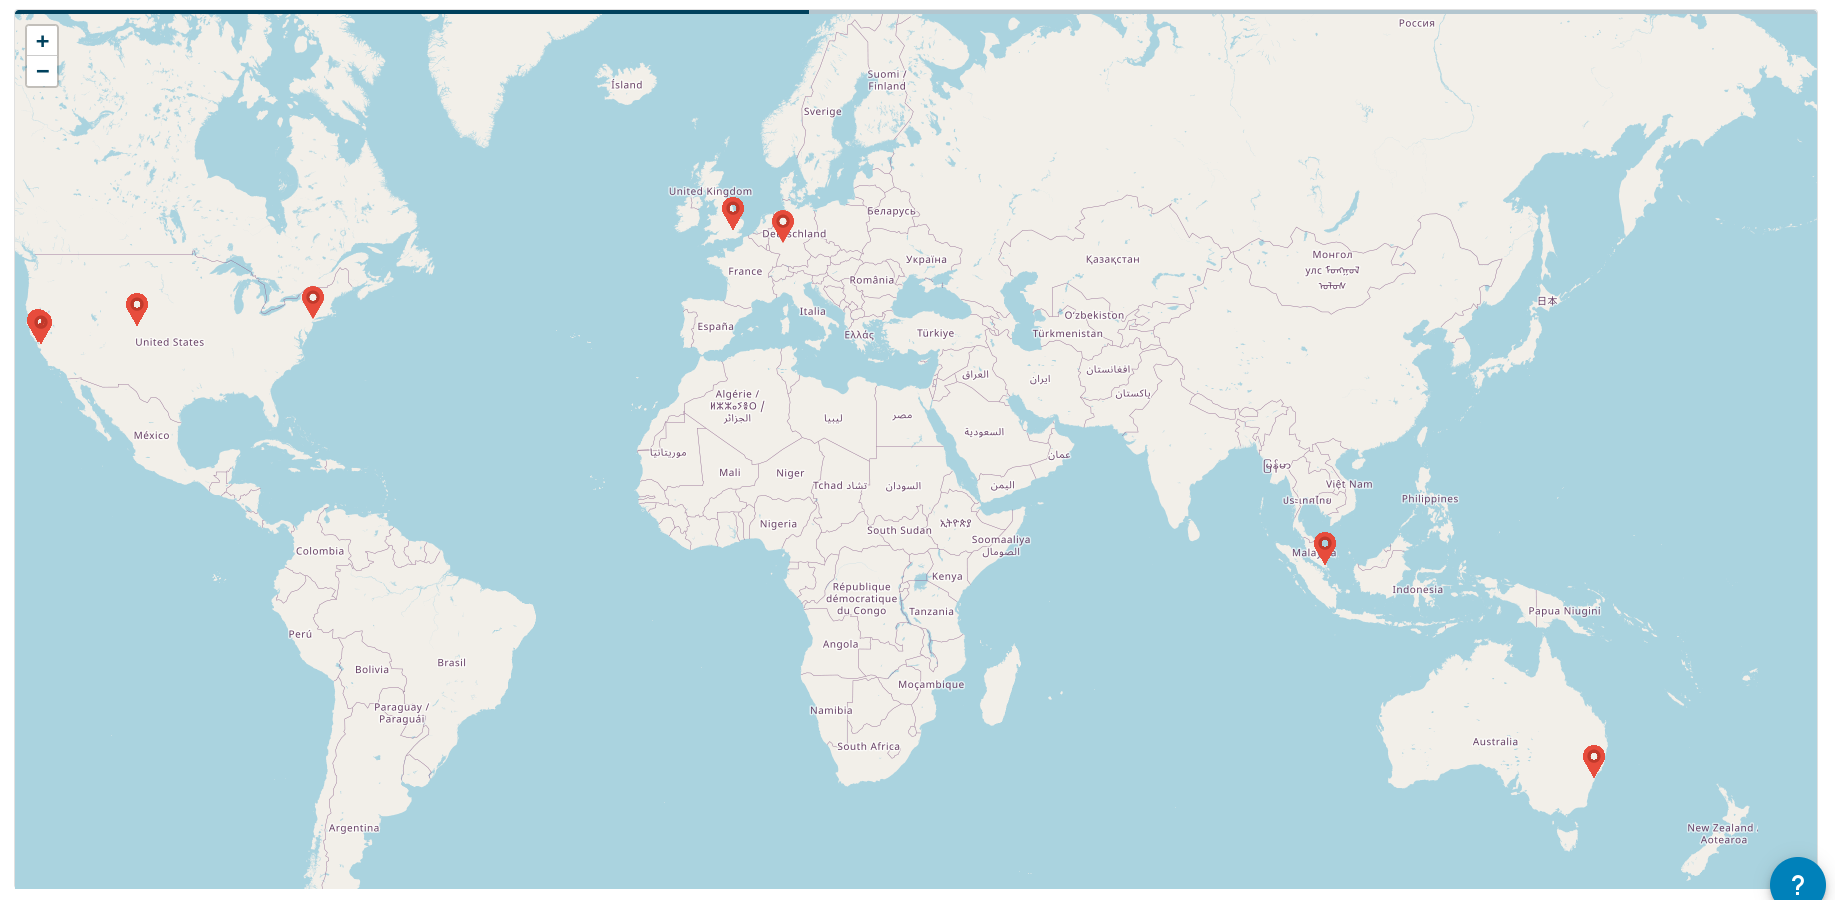
IP位置情報/世界地図ビュー
データがどこに送られ、その正確な地理的位置がどこかは、いくつかのコンプライアンス要件にとって極めて重要です。 世界地図ビューでは、すべてのアセットの地理的位置を確認できます。個々のアセットのロケーションは、インベントリメニューから確認できます。
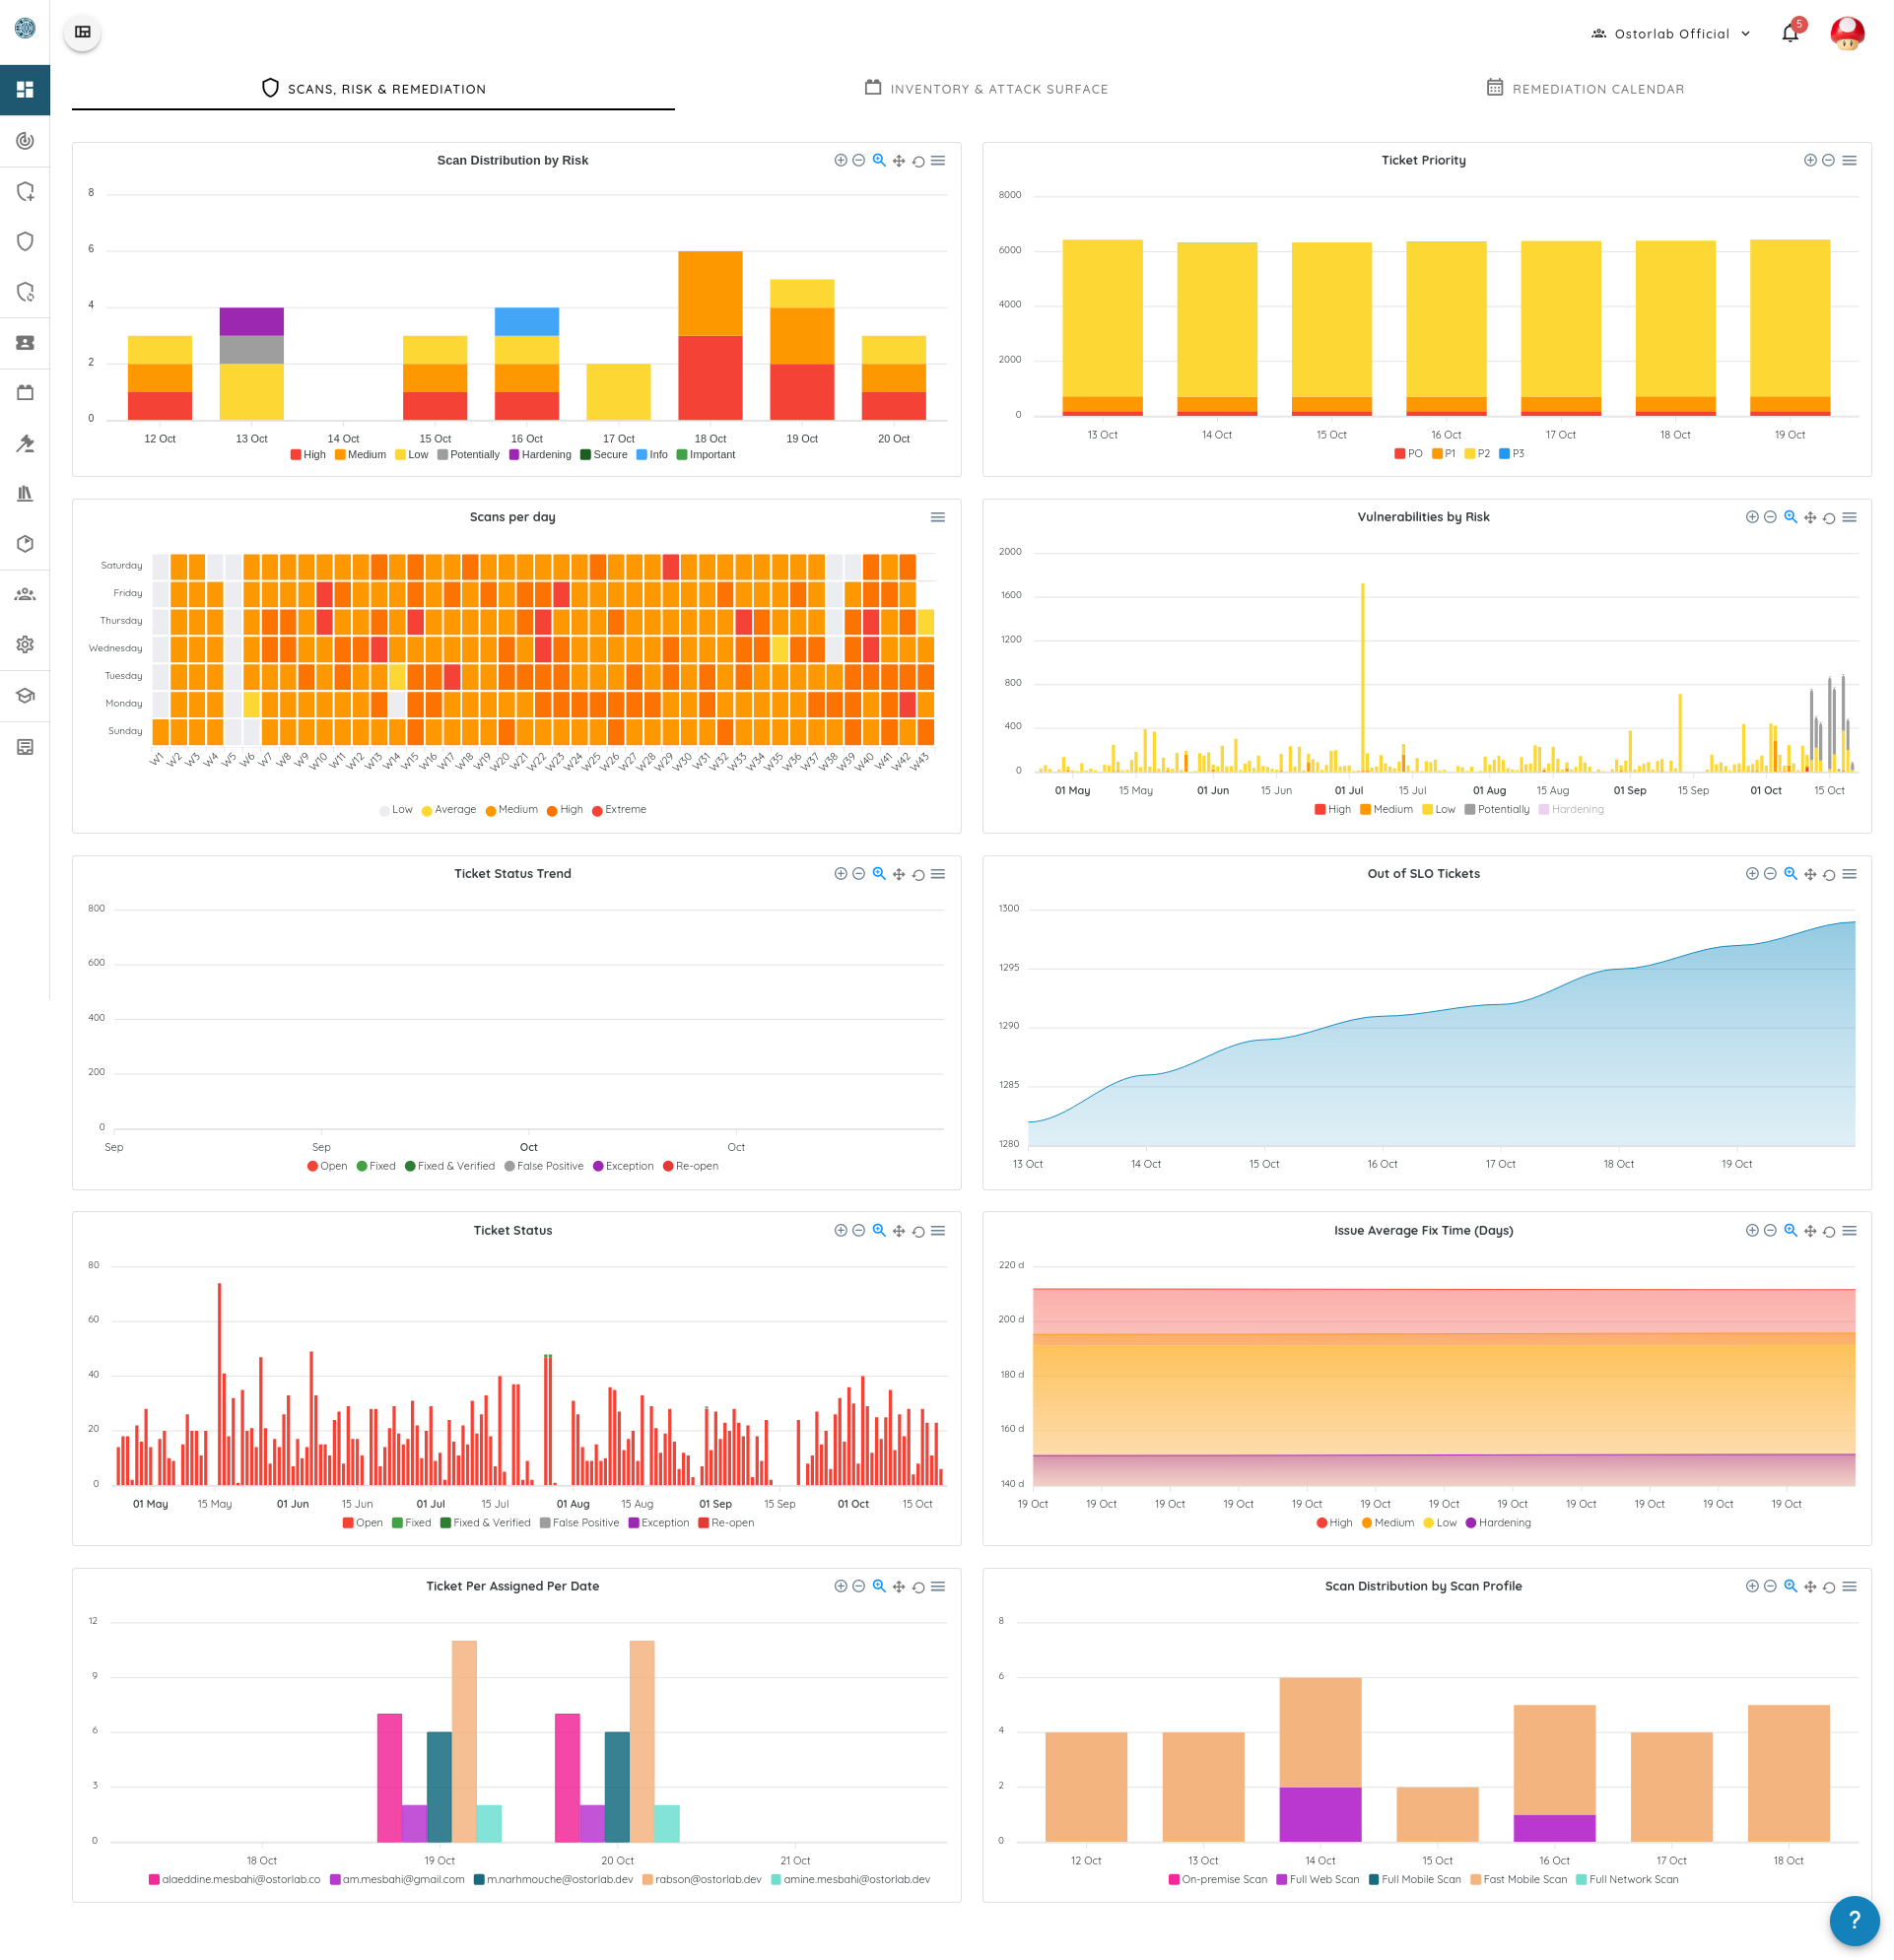
スキャン、リスク、修復
ダッシュボードのスキャンと修復のセクションには、チケット、スキャン、脆弱性に関連するすべての指標がまとめられています。
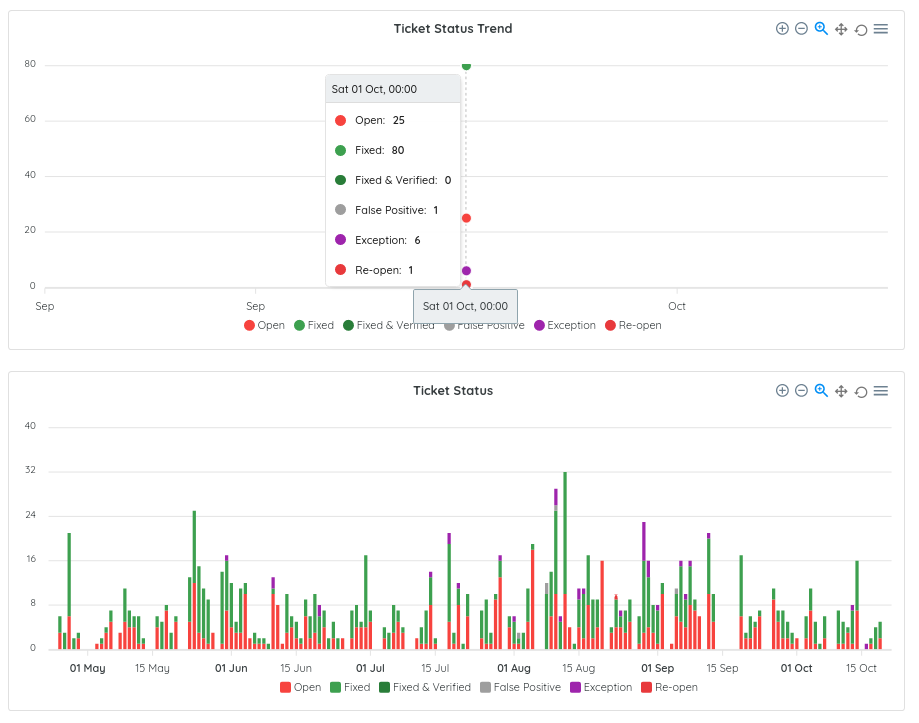
チケットのステータスの推移
チケットのステータスの推移は、オープン、再オープン、修正済み、検証済み、あるいは誤検知(フォールスポジティブ)や例外としてマークされたチケットの数の変化を示す、月次および日次の指標です。この指標は、チームがバグに対処し修正するスピードを反映します。
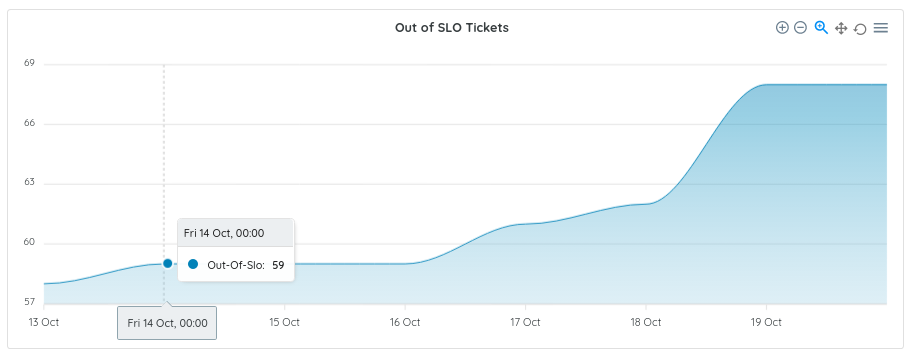
SLO超過チケット
SLO超過の指標は、設定したパッチ適用ポリシーを守れていないチケットの数を示します。Ostorlabでは、リスク評価またはチケットの優先度ごとにパッチ適用ポリシーを定義できます。この指標は、パッチ適用ポリシーが不適切であるか、特定された脆弱性の量と緊急度に対処するためにより多くのリソースが必要であるかのいずれかを示します。
リスク別・優先度別の脆弱性
脆弱性とチケットはリスク評価と優先度ごとにグループ化されており、脆弱性と未対応のチケットの数の日々の変化を確認できます。つまり、改善しているのかどうかという問いに答えるものです。
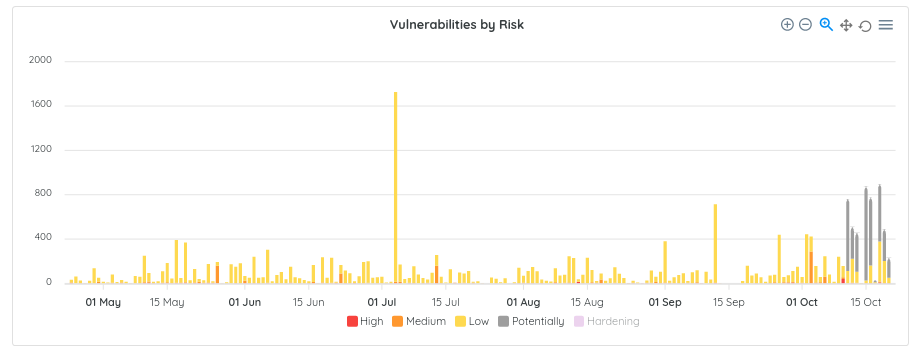
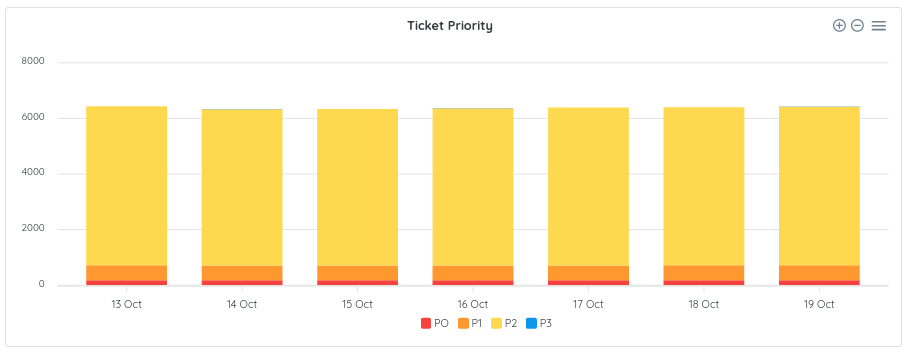
リスク別・日別のスキャンの分布
これらの指標は、高・中・低の問題を含むスキャンがいくつあるか、そしてどれくらいの頻度でスキャンを実行しているかを示します。PCI、Fedramp、HIPAAのようなコンプライアンス要件を遵守しなければならない場合、スキャンの頻度は重要です。
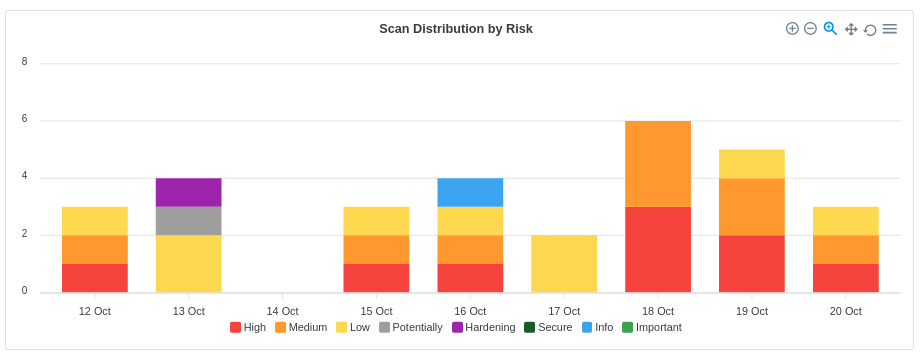
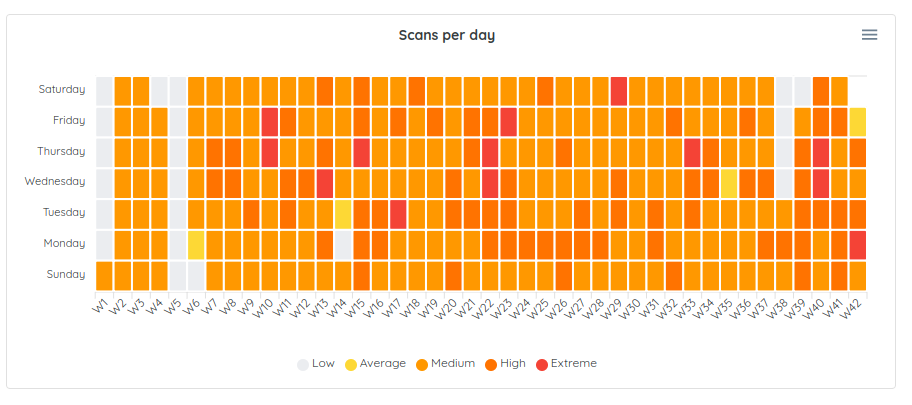
すべての指標にはダウンロードボタンがあり、データをPNG、SVG、CSVファイルとして取得したり、データを閲覧したりできます。
ダッシュボードは、より高性能で、有用で、使いやすいものにするために継続的に改善されています。追加してほしい指標があれば、メッセージをお送りください。必ず追加するようにします。