アタックサーフェス検出、モバイルおよびWebセキュリティスキャンの強化
アタックサーフェス、オープンソース、モバイルスキャン、Webスキャンの改善をはじめ、数多くの機能を盛り込んだ過去最大のリリースです。
このたび、過去最大となるリリースを発表できることを誇りに思います。オープンソース、モバイルスキャン、Webスキャンにわたる機能に加え、まったく新しい卓越したアタックサーフェス機能、Jira連携の改善、解析環境の検索、修復エンジン、大規模チーム向けのプラン管理を盛り込んでいます。
オープンソース:すぐに使える計装と検出器の追加
Ostorlabのオープンソースエンジンに、opentelemtryをベースとした、すぐに使える計装機能が追加されました。スキャン内部で何が起きているかを、これまでにない形で把握できます。
計装は--tracingという簡単なフラグを追加するだけで利用でき、最新バージョンでビルドされたすべてのエージェントでは、このフラグを渡すと自動的に計装が有効になります。
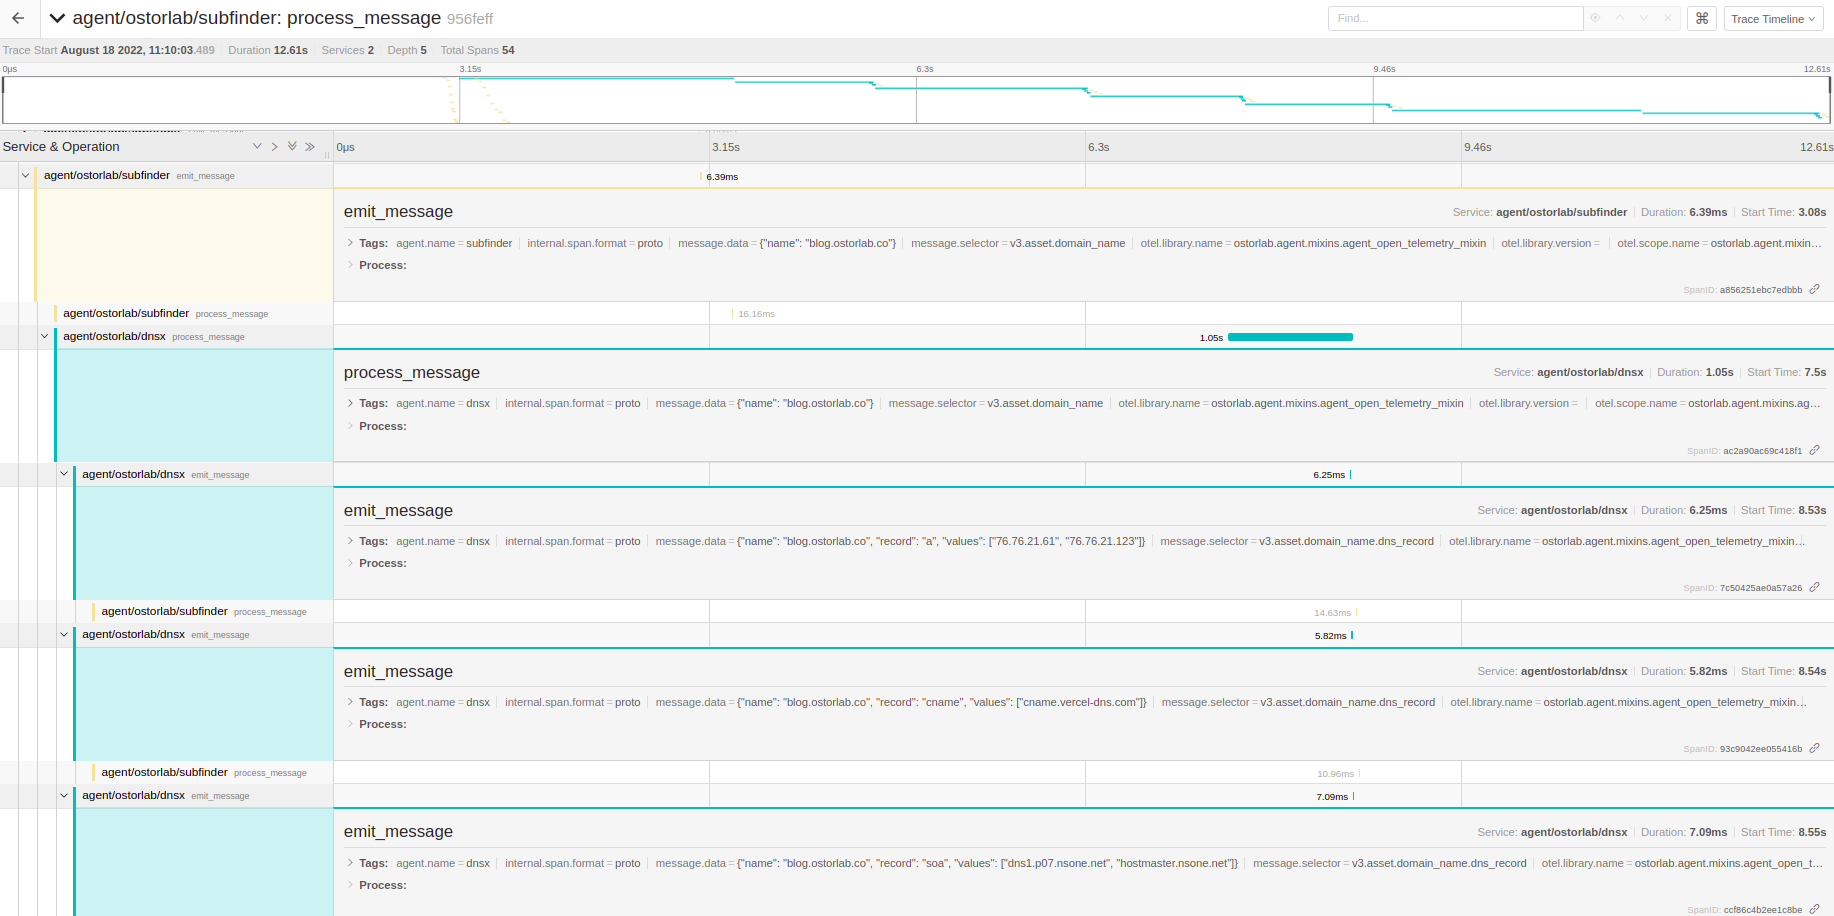
また、RabbitMQ UIの公開など、新しいエージェントの開発を支援する一連の機能を追加し、既存の--debugフラグや--follow <agent_key>フラグと組み合わせて使えるフィクスチャーも改善しました。
さらに、オープンソースのエージェントと検出器を新たに公開し、既存のものにもいくつかの改善を加えました。
たとえば、特定ドメインのすべてのサブドメインについてドメインハイジャックを検出したい場合、amassやsubfinderのようなサブドメインツールでサブドメインを列挙し、DNSxのようなDNSブルートフォースツールでさらに探索します。ostorlabを使えば、これらのツールの連携は次のように簡単です。
oxo scan run –agent agent/ostorlab/subfinder –agent agent/ostorlab/amass –agent agent/ostorlab/dnsx –agent agent/mohsinenar/subjack domain-name <target-domain>
OXOに馴染みがない場合は、こちらの最初のスキャンのチュートリアルをご覧ください:https://oxo.ostorlab.co/tutorials。
アタックサーフェス:未知のアセットを発見し、その変化を継続的に追跡
新たにリリースされたアタックサーフェスは驚くべき機能を備えており、追加料金なしで当社のすべてのお客様のプランに含まれています。
新しいアタックサーフェスでは、グラフベースのアルゴリズムを用いて新たな潜在的アセットを検出する、強力な外部アセット検出が可能になります。この新しいアプローチにより、より多くのアセットを検出できるだけでなく、あるアセットがインフラストラクチャの他の部分とどのようにつながっているかまで把握できます。

アタックサーフェスには、アセットの所有者を管理できる新しいインベントリシステムも導入されています。所有者を設定することで、修正を担当する個人やチームを特定しやすくなります。所有者は階層構造で表現され、社内の組織構造に合わせることができます。
アセットの所有者の定義に加え、脆弱性の評価を改善するためにアセットのリスク評価を定義することもできます。新しいリスク評価はCVSSv3標準に準拠しています。また、タグやメモの追加、グラフ上でのアセットの色のカスタマイズ、さらには階層的な論理ロケーションの定義も可能です。
これらの情報は、アセットに関するより多くのコンテキストを提供し、検索や追跡も容易にします。
アセットの履歴情報が保存され、検索用にインデックス化されるようになりました。また、DNS情報、whoisデータ、位置情報、開いているポートとサービス、フィンガープリント、証明書、スクリーンショットなど、何が変化したのかを把握できる強力なユーザーインターフェースも提供しています。

これらの情報は、次のような問いに答えるのに役立ちます。
- 最近443番ポートまたは80番ポートを開いたサービスはどれか
- 公開状態のJiraをホストしているドメインはどれか
- PHPのバージョンが4.5より古いサービスはどれか
すでに強力な機能を備えていますが、アタックサーフェスはまだ始まったばかりであり、今後追加していく機能のロードマップを用意しています。
モバイル:ストアの国別検索と証明書ベースの認証
Ostorlabはストアからのスキャンを改善し、国ごとに検索をカスタマイズできるようにしました。これにより、特定の国に限定されたアプリケーションをはるかに見つけやすくなります。

また、証明書ベースの認証にも対応しました。エンタープライズ向けアプリケーションでよく使われる機能として、スキャン開始前にPEM証明書をインストールできるようになりました。
Ostorlabの解析環境では、データのインデックス化の改善により、検索機能も大幅に向上しました。逆コンパイルされたコード、逆コンパイルされた設定、さらにはバイナリファイルの検索も、ミリ秒単位で高い精度で行えるようになりました。これにより、手動での解析作業が快適になります。
Web:スクリプトベースの認証と、クロールおよびHTTPリクエスト・レスポンスの表示
OstorlabのWebスキャナーも大幅に改善され、スクリプトベースの認証に対応しました。chrome recorderで操作フローを記録し、Ostorlabのスキャナーにアップロードできるようになりました。これにより、複雑な認証フローに対応でき、バグが多く保守しにくいテストスクリプトを書く手間を省けます。
また、解析のコールカバレッジメニューですべてのクロール動作を確認でき、APIコールメニューですべてのトラフィックを確認できるようになりました。これは、カバレッジの検証や、テスト中に認証が成功したことの確認に大いに役立ちます。

さらに、Cookieではなくローカルストレージで管理されるセッションの維持にも対応しました。セッションをローカルストレージに保存することは、JWTやトークンベースの認証では一般的な手法です。これは、javascriptからトークンにアクセスする必要があることや、開発者がCookieによってセッショントークンを自動的に送信することを避けたいと考えることによるものです。
Localstorageへの対応は、テスト中にアプリケーションの認証が必要な部分を確実にカバーするうえで不可欠です。
モニタリング:cronルールによる時間ベースのモニタリング
Ostorolabはこれまでモバイルストアからの継続的なモニタリングに対応していましたが、現在ではすべてのアセットタイプ(Webアプリ、IPアドレス)の継続的なモニタリングに対応し、スキャンを実行する頻度を定義できるcronベースのモニタリングも追加しました。
cronベースのモニタリングは柔軟かつシンプルで、特定の頻度でスキャンを実行するというコンプライアンス要件への対応にも役立ちます。
プラン:組織をまたいだ管理の改善
当社のプラットフォームを利用する大規模な組織が増え続けていることを受け、複数の組織にまたがるプランの管理を容易にするため、ご要望の多かった一連の機能を追加しました。プランを一元管理し、ある組織から別の組織へ移管できるようになりました。また、いつでも非常に簡単にプランを変更できます。
Jira連携:より簡単な設定とカスタマイズ
Jira連携には、設定とカスタマイズを容易にするための複数の改善が加えられました。新しく魅力的な機能をすべて説明するためにドキュメントを刷新しました。ドキュメントはこちらでご覧いただけます:https://docs.ostorlab.co/integrations/jira/

また、フィールドの同期を改善し、同期すべきリスク評価を定義できるようにしました。さらに、より分かりやすい設定によって、構成をテストし、うまく動作しない部分をデバッグできるようになりました。
修復:検索と編集の改善
修復エンジンにも小規模な改善が加えられました。フィールドの推奨を改善した検索の刷新から、変更点を見つけやすくするためのUIの変更まで含まれています。