攻击面发现、移动应用与 Web 安全扫描全面升级
我们迄今规模最大的一次版本发布,对攻击面、开源、移动应用和 Web 扫描等方面进行了改进,还有更多新功能。
我们很自豪地宣布迄今规模最大的一次版本发布,其中包含涉及开源、移动应用扫描、Web 扫描的大量功能,一项全新的出色攻击面能力,以及对 Jira 集成、分析环境搜索、修复引擎和面向大型团队的套餐管理的改进。
开源:开箱即用的插桩与更多检测器
Ostorlab 开源引擎新增了基于 opentelemtry 的开箱即用插桩能力,让您能够以前所未有的方式洞察扫描内部发生的一切。
只需添加一个简单的标志 --tracing 即可使用插桩功能,所有使用最新版本构建的 Agent 在传入该标志后都会自动启用插桩。
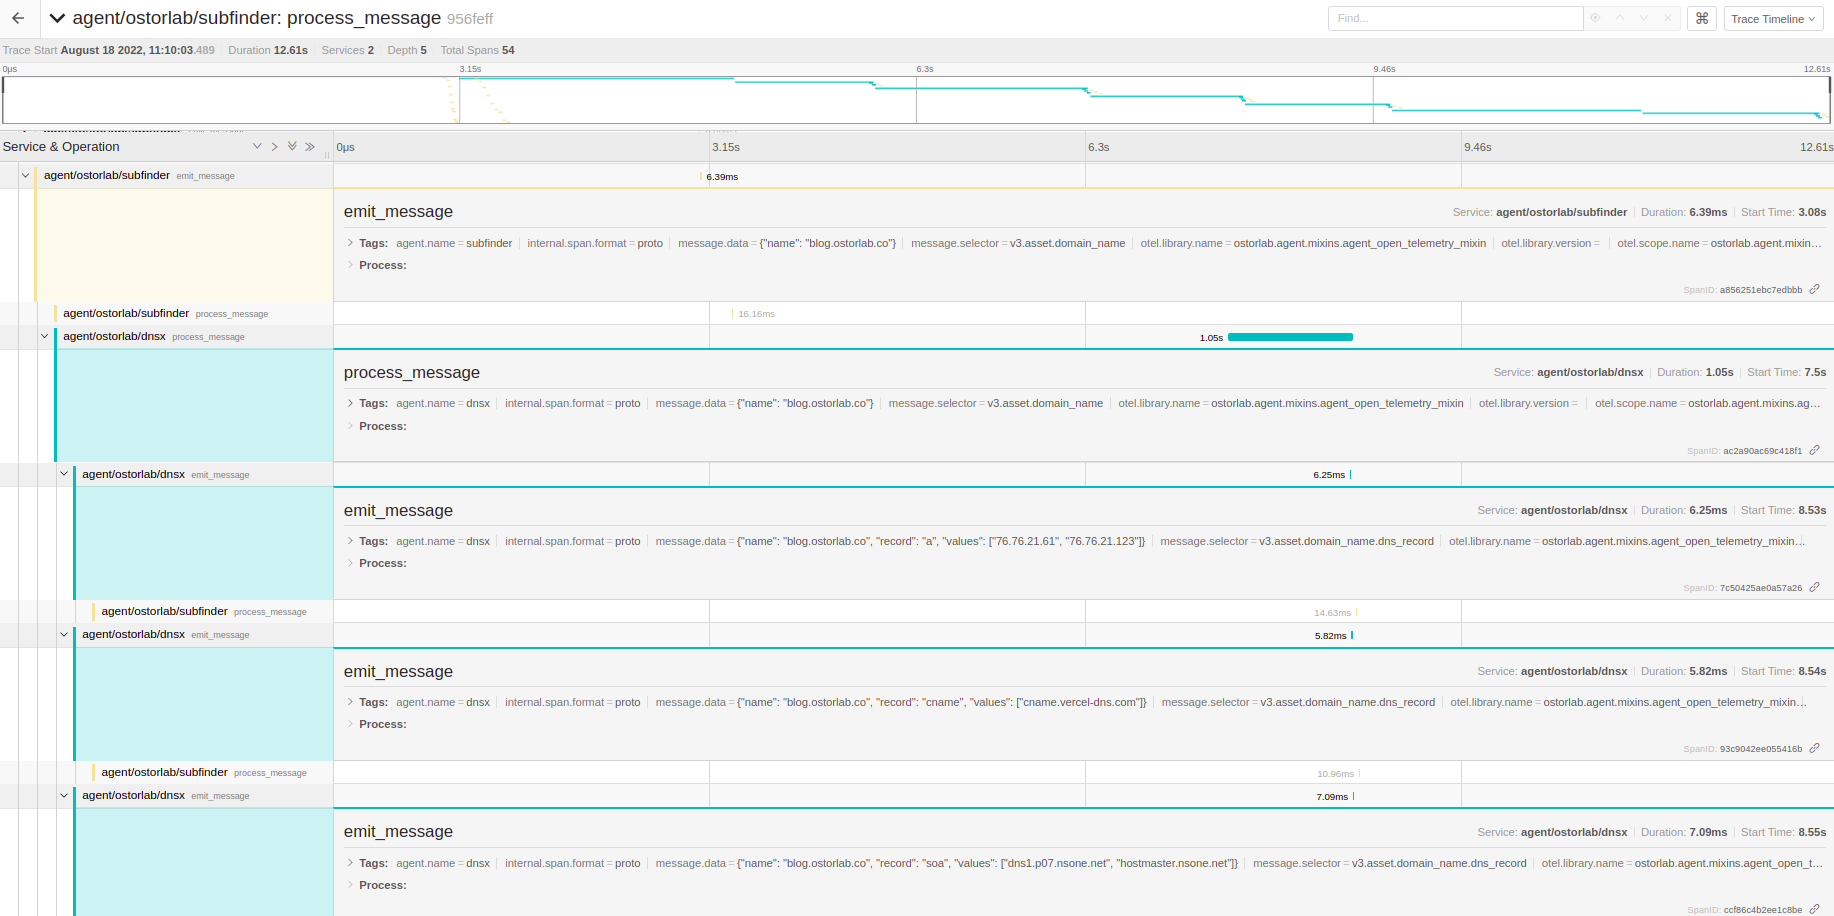
我们还新增了一系列帮助开发新 Agent 的功能,例如开放 RabbitMQ UI,并改进了可与现有 --debug 和 --follow <agent_key> 标志配合使用的测试夹具(fixtures)。
我们还发布了更多开源 Agent 和检测器,并对现有的 Agent 和检测器进行了多项改进。
假设您想检测某个特定域名下所有子域名的域名劫持问题:使用 amass 和 subfinder 等子域名工具列出子域名,再使用 DNSx 等 DNS 暴力枚举工具查找更多子域名。借助 Ostorlab,将这些工具串联起来非常简单:
oxo scan run –agent agent/ostorlab/subfinder –agent agent/ostorlab/amass –agent agent/ostorlab/dnsx –agent agent/mohsinenar/subjack domain-name <target-domain>
如果您还不熟悉 OXO,请查看第一次扫描的教程:https://oxo.ostorlab.co/tutorials。
攻击面:发现未知资产并跟踪其随时间的变化
新发布的攻击面功能具备强大的能力,并已包含在所有客户的套餐中,不收取任何额外费用。
新的攻击面功能基于图算法,能够进行强大的外部资产检测,以发现新的潜在资产。这种新方法可以检测到更多资产,甚至能够帮助您了解某个资产如何与基础设施的其余部分相连。

攻击面功能还引入了带有资产归属的全新资产清单系统。负责人(Owner)有助于确定负责处理修复的人员或团队。负责人采用层级结构表示,以便与内部组织结构保持一致。
除了指定资产负责人之外,您还可以定义资产风险等级,以改进漏洞评级。新的风险评级遵循 CVSSv3 标准。您还可以添加标签和备注、自定义资产在图中的颜色,甚至定义层级化的逻辑位置。
这些信息有助于为资产提供更多上下文,同时也便于搜索和跟踪。
现在,资产的历史信息会被存储并建立索引以供搜索,同时提供强大的用户界面,帮助您了解发生了哪些变化,无论是 DNS 信息、whois 数据、地理位置、开放端口和服务、指纹、证书、截图,还是更多其他信息。

这些信息可以帮助回答以下问题:
- 哪些服务最近开放了 443 或 80 端口?
- 哪些域名托管了开放访问的 Jira?
- 哪些服务的 PHP 版本低于 4.5?
尽管攻击面功能已经提供了强大的能力,但它仍处于起步阶段,我们还规划了一系列待添加的功能。
移动应用:按国家搜索应用商店与基于证书的身份验证
Ostorlab 改进了从应用商店发起的扫描,支持按国家自定义搜索。这让查找仅限特定国家/地区上架的应用变得容易得多。

我们还新增了对基于证书的身份验证的支持。现在可以在扫描开始前安装 PEM 证书,这是企业应用中常用的功能。
得益于数据索引的改进,Ostorlab 分析环境的搜索功能也有了重大提升。现在,在反编译代码、反编译后的配置甚至二进制文件中进行搜索只需几毫秒,而且准确度很高。这让手动分析工作成为一种愉快的体验。
Web:基于脚本的身份验证,以及查看爬取过程和 HTTP 请求与响应
Ostorlab Web 扫描器也有了重大改进,我们新增了对基于脚本的身份验证的支持。现在,您可以使用 Chrome 录制器录制操作流程,并将其上传到 Ostorlab 的扫描器。这有助于处理复杂的身份验证流程,并免去编写容易出错且难以维护的测试脚本的麻烦。
现在,您还可以在分析的调用覆盖率菜单中查看所有爬取操作,并在 API 调用菜单中查看所有流量。这对于验证覆盖率以及确认测试期间身份验证是否成功有很大帮助。

我们还新增了对通过本地存储(local storage)而非 Cookie 管理的会话的保持支持。对于基于 JWT 或令牌的身份验证,将会话存储在本地存储中是一种常见做法。这是因为需要从 JavaScript 访问令牌,而且开发人员倾向于避免通过 Cookie 自动发送会话令牌。
对本地存储的支持至关重要,它能确保应用中需要身份验证的部分在测试期间得到覆盖。
监控:基于 cron 规则的定时监控
Ostorlab 此前已支持对移动应用商店的持续监控,现在我们支持对所有资产类型(Web 应用、IP 地址)的持续监控,并新增了基于 cron 的监控,您可以借此定义运行扫描的频率。
基于 cron 的监控灵活而简单,有助于满足按特定频率运行扫描的合规要求。
套餐:改进跨组织管理
随着越来越多的大型组织加入我们的平台,我们新增了一系列用户所需的功能,以便于跨多个组织管理套餐。现在,您可以集中管理套餐,并将其从一个组织转移到另一个组织。您还可以随时非常轻松地更改套餐。
Jira 集成:更便捷的配置与自定义
Jira 集成经过了多项改进,以便于配置和自定义。我们重写了文档,介绍所有令人兴奋的新功能,您可以在此处查看:https://docs.ostorlab.co/integrations/jira/

我们还改进了字段同步,并支持定义必须同步的风险等级。现在,您还可以测试配置,并借助更清晰的设置排查无法正常工作的部分。
修复:改进的搜索与编辑
修复引擎也进行了一些小幅改进,包括重新设计的搜索功能和改进的字段推荐,以及便于快速发现变更的 UI 调整。