Découverte améliorée de la surface d'attaque, scan de sécurité mobile et web
La plus importante version à ce jour, avec des améliorations de la surface d'attaque, de l'open source, du scan mobile et web, et bien d'autres nouveautés.
Nous sommes fiers d'annoncer la plus importante version à ce jour, riche en fonctionnalités touchant l'open source, le scan mobile, le scan web, une toute nouvelle capacité exceptionnelle de surface d'attaque, des améliorations des intégrations Jira, la recherche dans l'environnement d'analyse, le moteur de remédiation et la gestion des offres pour les grandes équipes.
Open source : instrumentation prête à l'emploi et davantage de détecteurs
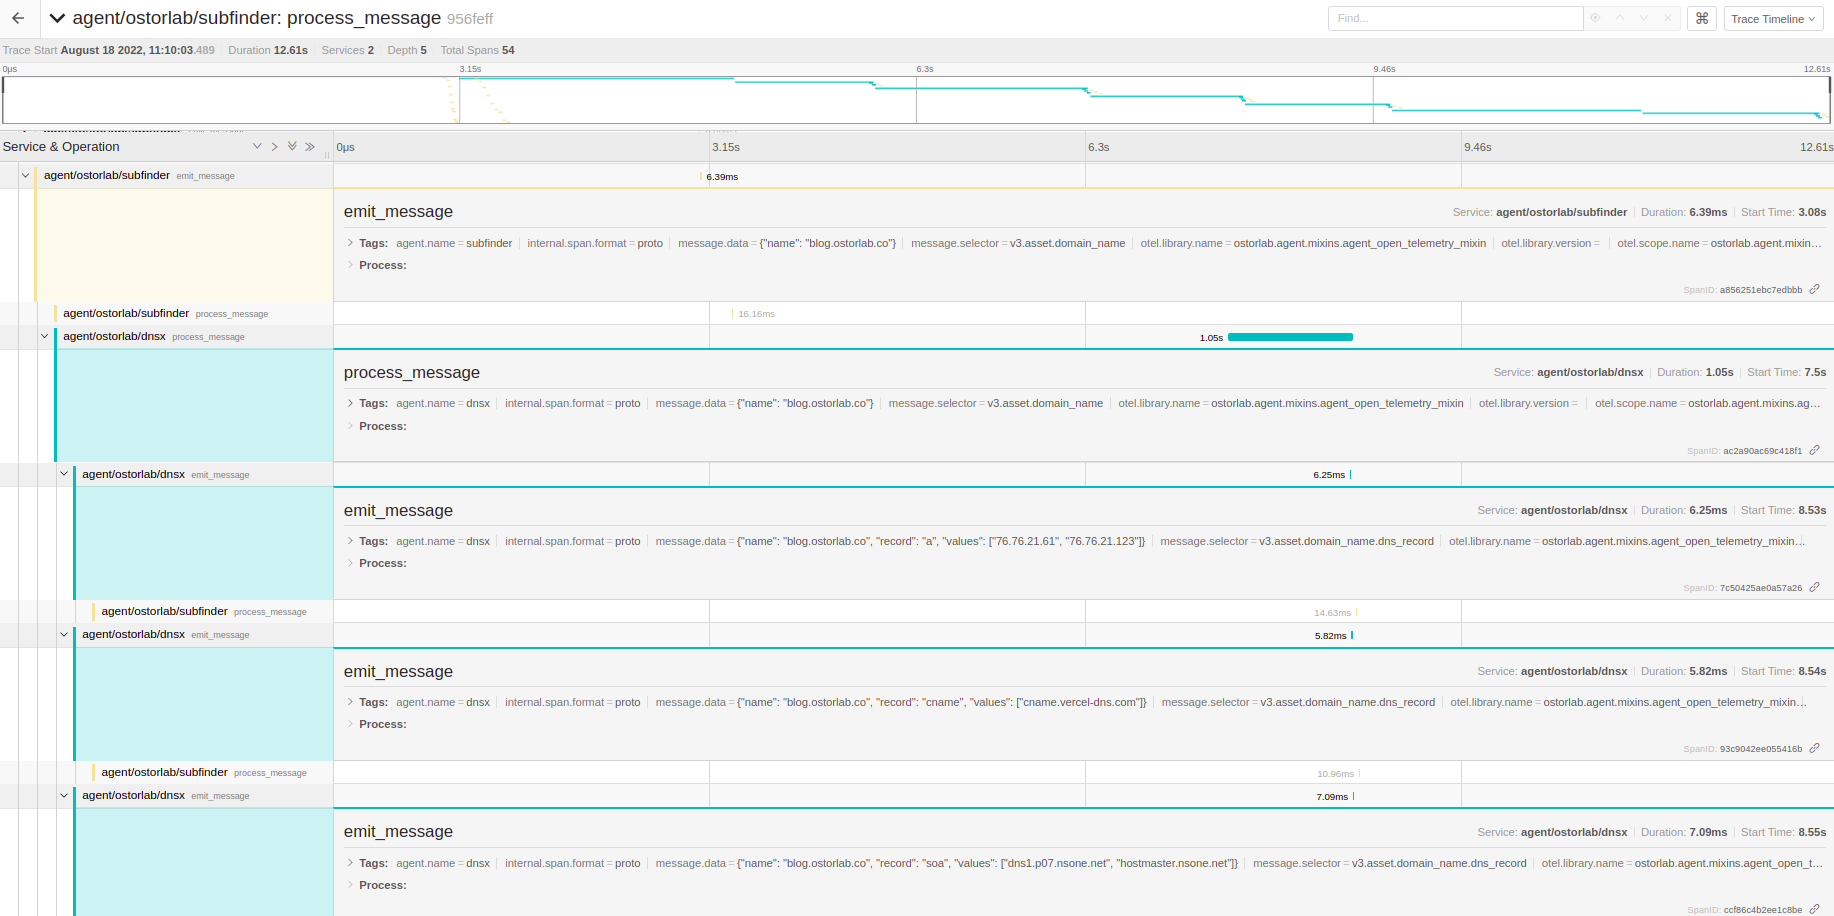
Le moteur open source d'Ostorlab a gagné une capacité d'instrumentation prête à l'emploi, basée sur OpenTelemetry, qui offre une visibilité inégalée sur ce qui se passe à l'intérieur d'un scan.
L'instrumentation est accessible en ajoutant un simple drapeau --tracing, et tous les agents construits avec la dernière version
activeront automatiquement l'instrumentation dès que ce drapeau est passé.
Nous avons également ajouté un ensemble de fonctionnalités pour aider à développer de nouveaux agents, comme l'exposition de l'UI de RabbitMQ et des fixtures améliorées
utilisables avec les drapeaux existants --debug et --follow <agent_key>.
Nous avons aussi publié davantage d'agents et de détecteurs open source, et apporté plusieurs améliorations à ceux qui existent déjà.
Supposons que vous souhaitiez détecter les détournements de domaine pour tous les sous-domaines d'un domaine donné : utilisez des outils de sous-domaines comme amass et subfinder pour les lister, et des outils de force brute DNS comme DNSx pour en trouver d'autres. Avec Ostorlab, enchaîner ces outils est aussi simple que :
oxo scan run –agent agent/ostorlab/subfinder –agent agent/ostorlab/amass –agent agent/ostorlab/dnsx –agent agent/mohsinenar/subjack domain-name <target-domain>
Si OXO ne vous est pas familier, consultez le tutoriel du premier scan ici : https://oxo.ostorlab.co/tutorials.
Surface d'attaque : trouvez les actifs inconnus et suivez leurs changements dans le temps
La surface d'attaque, tout juste publiée, offre des capacités remarquables, incluses dans toutes les offres de nos clients, sans aucun supplément.
La nouvelle surface d'attaque permet une puissante détection des actifs externes, reposant sur des algorithmes à base de graphes pour détecter de nouveaux actifs potentiels. Cette nouvelle approche permet de détecter davantage d'actifs et fournit même une compréhension de la façon dont un actif se connecte au reste de l'infrastructure.

La surface d'attaque introduit aussi un nouveau système d'inventaire avec propriété des actifs. Les propriétaires permettent d'identifier la personne ou l'équipe chargée de traiter les correctifs. Les propriétaires suivent une représentation hiérarchique, alignée sur les structures d'organisation internes.
En plus de définir un propriétaire d'actif, vous pouvez définir une évaluation du risque de l'actif pour affiner l'évaluation des vulnérabilités. La nouvelle évaluation du risque respecte le standard CVSSv3. Vous pouvez aussi ajouter des tags et des notes, personnaliser la couleur de l'actif dans le graphe, et même définir un emplacement logique hiérarchique.
Ces informations apportent plus de contexte sur l'actif et facilitent aussi la recherche et le suivi.
L'historique des actifs est désormais conservé et indexé pour la recherche, et offre une interface utilisateur puissante pour comprendre ce qui a changé : informations DNS, données whois, géolocalisation, ports et services ouverts, empreintes, certificats, captures d'écran, et bien plus encore.

Ces informations permettent de répondre à des questions comme :
- Quels services ont récemment ouvert le port 443 ou 80 ?
- Quels domaines hébergent un Jira ouvert ?
- Quels services ont une version de PHP antérieure à la 4.5 ?
Si elle offre déjà des fonctionnalités puissantes, la surface d'attaque en est encore à ses débuts, car nous avons une feuille de route de fonctionnalités à ajouter.
Mobile : recherche dans le store par pays et authentification par certificat
Ostorlab a amélioré le scan depuis le store, avec la possibilité de personnaliser votre recherche par pays. Cela facilite grandement la recherche d'applications limitées à un pays en particulier.

Nous avons également ajouté la prise en charge de l'authentification par certificat. Les certificats PEM peuvent désormais être installés avant le démarrage d'un scan, une fonctionnalité courante dans les applications d'entreprise.
L'environnement d'analyse d'Ostorlab a aussi connu une amélioration majeure de sa recherche grâce à une meilleure indexation des données. La recherche dans le code décompilé, la configuration décompilée ou même les fichiers binaires se fait désormais en quelques millisecondes et avec une grande précision. L'analyse manuelle devient ainsi un vrai plaisir.
Web : authentification par script et visualisation du crawling et des requêtes et réponses HTTP
Le scanner web d'Ostorlab a lui aussi connu d'importantes améliorations : nous avons ajouté la prise en charge de l'authentification par script. Vous pouvez désormais enregistrer votre parcours avec Chrome Recorder et le téléverser dans le scanner d'Ostorlab. Cela aide pour les parcours d'authentification complexes et évite la corvée d'écrire des scripts de test bogués et difficiles à maintenir.
Vous pouvez aussi désormais voir toutes les actions de crawling dans le menu de couverture des appels de l'analyse et tout le trafic dans le menu des appels d'API. Cela aide beaucoup à valider la couverture et à s'assurer que l'authentification a réussi pendant les tests.

Nous avons également ajouté la prise en charge du maintien des sessions gérées dans le stockage local plutôt que dans des cookies. Stocker les sessions dans le stockage local est une pratique courante pour l'authentification par JWT ou par jeton. Cela s'explique par la nécessité d'accéder au jeton depuis javascript, et par la préférence des développeurs pour éviter de l'envoyer automatiquement avec les cookies.
La prise en charge de localstorage est essentielle pour garantir que les parties authentifiées de l'application sont couvertes pendant les tests.
Monitoring : surveillance temporelle avec des règles cron
Ostorlab prenait en charge la surveillance continue depuis le store mobile ; nous la prenons désormais en charge pour tous les types d'actifs (applications web, adresses IP) et nous avons ajouté une surveillance basée sur cron pour définir la fréquence à laquelle vous souhaitez lancer vos scans.
La surveillance basée sur cron est flexible et simple, et aide à répondre aux exigences de conformité qui imposent de lancer des scans à une fréquence donnée.
Offres : gestion améliorée entre organisations
À mesure que nous intégrons de plus grandes organisations à notre plateforme, nous avons ajouté un ensemble de fonctionnalités demandées pour faciliter la gestion des offres entre plusieurs organisations. Vous pouvez désormais les gérer de façon centralisée et les transférer d'une organisation à l'autre. Vous pouvez aussi changer d'offre à tout moment avec une extrême facilité.
Intégration Jira : configuration et personnalisation simplifiées
L'intégration Jira a bénéficié de plusieurs améliorations pour faciliter sa configuration et sa personnalisation. Nous avons retravaillé la documentation pour expliquer toutes les nouvelles fonctionnalités passionnantes, que vous trouverez ici : https://docs.ostorlab.co/integrations/jira/

Nous avons également ajouté une meilleure synchronisation des champs et la possibilité de définir quelle évaluation du risque doit être synchronisée. Vous pouvez aussi désormais tester une configuration et déboguer ce qui ne fonctionne pas grâce à des paramètres plus clairs.
Remédiation : recherche et édition améliorées
Le moteur de remédiation a également reçu des améliorations mineures, d'une recherche retravaillée avec de meilleures recommandations de champs à des changements d'UI pour repérer facilement les modifications.