OWASP Mobile Application Security Verification Standardへの対応
Mobile Application Security Verification Standardは、安全なモバイルアプリケーションを構築するための重要な一歩です。Ostorlabは、L1、L2、Resilienceの各レベルに対応したコンプライアンスレポートの生成に対応しました。
Mobile Application Security Verification Standard(MASVS)は、Carlos Holguera(@grepharder)とSven Schleier(@bsd_daemon)による素晴らしい取り組みの成果であり、NowSecureの手厚い支援を受けているOWASPのプロジェクトです。
MASVSは、開発者やモバイルソフトウェアエンジニアがモバイルアプリを保護するために活用できる、モバイルアプリケーションセキュリティの標準として機能します。
セキュリティテスト担当者も、この標準を用いてテスト結果の一貫性と網羅性を検証できます。
これらの目標を通じて、MASVSはモバイルアプリケーションのセキュリティに関するベースラインと一定の信頼性を提供できます。
OWASPのセキュリティレベル
MASVSは、L1、L2、Resilienceという3つのコンプライアンスレベルを定義しています。
OWASP L1:標準的なセキュリティ
L1は、すべてのモバイルアプリケーションに対するモバイルセキュリティテストのベースラインです。 開発コストやユーザー体験への影響を妥当な範囲に抑えながら実践できる、セキュリティのベストプラクティスを列挙しています。 すべてのアプリケーションは、どのようなアプリであってもMASVS-L1の要件を適用しなければなりません。
OWASP L2:多層防御
MASVS-L2は、標準的な要件を超える高度なセキュリティ制御を導入します。MASVS-L2を満たすには、脅威モデルが存在し、セキュリティがアプリのアーキテクチャと設計に不可欠な要素となっている必要があります。脅威モデルに基づいて、適切なMASVS-L2のコントロールを選択し、確実に実装できます。このレベルは、モバイルバンキングアプリのように機密性の高いデータを扱うアプリに適しています。
OWASP Resilience:リバースエンジニアリングと改ざんへの耐性
最後のレベルはResilienceで、クライアント側の脅威に対する保護を確保します。知的財産の保護がビジネス上の目標となっているモバイルアプリで用いられます。MASVS-Rに列挙されている耐性のコントロールは、元のソースコードを入手するために必要な労力を増やし、改ざんやクラッキングを妨げるために使用できます。
OWASPのセキュリティ要件グループ:
MASVSは、要件をMSTG-IDの形で細分化しています。MSTG-IDは次のグループに分類されます。 アーキテクチャ設計と脅威モデリングの要件: この要件は、モバイルアプリのアーキテクチャを計画する段階でのセキュリティを扱います。目的は、すべての機能コンポーネントとセキュリティ上の役割を特定することです。 また、ほとんどのモバイルアプリケーションはリモートサービスのクライアントとして動作するため、この要件は、モバイルアプリを単独でテストするだけでは不十分であることを確実にします。
-
データストレージとプライバシーの要件: ユーザーの認証情報や個人情報などの機密データの保護は、モバイルセキュリティにおける重要な焦点です。第一に、IPCなどのオペレーティングシステムの仕組みが不適切に使用されると、同じ端末上で動作する他のアプリに機密データが意図せず露出する可能性があります。 データは、クラウドストレージ、バックアップ、キーボードキャッシュに意図せず漏えいすることもあります。モバイル端末は他のデバイスと比べて紛失や盗難に遭いやすいため、攻撃者が物理的なアクセスを得るシナリオはより起こりやすくなります。この要件は、機密データの取得をより困難にするための追加の保護が存在することを確実にします。
-
暗号の要件: 暗号は、モバイル端末に保存されたデータを保護するうえで不可欠な要素です。同時に、特に標準的な慣行に従わない場合に、深刻な問題が起こりうるカテゴリでもあります。この章のコントロールの目的は、検証対象のアプリケーションが業界のベストプラクティスに従って暗号を使用していることを確実にすることです。これには次のものが含まれます。 実績のある暗号ライブラリの使用 暗号プリミティブの適切な選択と設定
-
認証とセッション管理の要件: ほとんどの場合、ユーザーがリモートサービスにログインすることは、モバイルアプリのアーキテクチャ全体に不可欠な要素です。ロジックの大部分はエンドポイント側で処理されますが、MASVSはユーザーアカウントとセッションの管理方法について、いくつかの基本的な要件を定義しています。
-
ネットワーク通信の要件: このセクションの目的は、モバイルアプリとリモートサービスのエンドポイントとの間でやり取りされる情報の機密性と完全性を確保することです。少なくとも、モバイルアプリは、適切な設定のTLSプロトコルを用いて、ネットワーク通信のための安全な暗号化チャネルを確立しなければなりません。レベル2では、SSLピンニングなどの追加の多層防御策が列挙されています。
-
プラットフォームとの連携の要件: このグループのコントロールは、アプリがプラットフォームのAPIや標準コンポーネントを安全な方法で使用していることを確実にするもので、IPCを用いたアプリ間の通信も対象としています。
-
コード品質とビルド設定の要件: このコントロールの目的は、基本的なセキュアコーディングの慣行が守られ、コンパイラーが提供する「無償の」セキュリティ機能が有効になっていることを確実にすることです。
-
動的解析と改ざんの妨害: このセクションのコントロールは、アプリの不正な改ざんやコードのリバースエンジニアリングによって生じるリスクの評価に基づき、必要に応じて適用すべきものです。ビジネスリスクと関連する技術的脅威の一覧については、OWASPの文書「Technical Risks of Reverse Engineering and Unauthorized Code Modification Reverse Engineering and Code Modification Prevention」を参照してください。
-
デバイスバインディング: アプリは、端末固有の複数のプロパティから導出されたデバイスフィンガープリントを用いて、「デバイスバインディング」機能を実装します。
-
理解の妨害: アプリに属するすべての実行ファイルとライブラリは、ファイル単位で暗号化されているか、実行ファイル内の重要なコードとデータのセグメントが暗号化またはパックされているか、あるいはその両方です。単純な静的解析では、重要なコードやデータは明らかになりません。
OstorlabのMASVSスキャンのカバレッジ
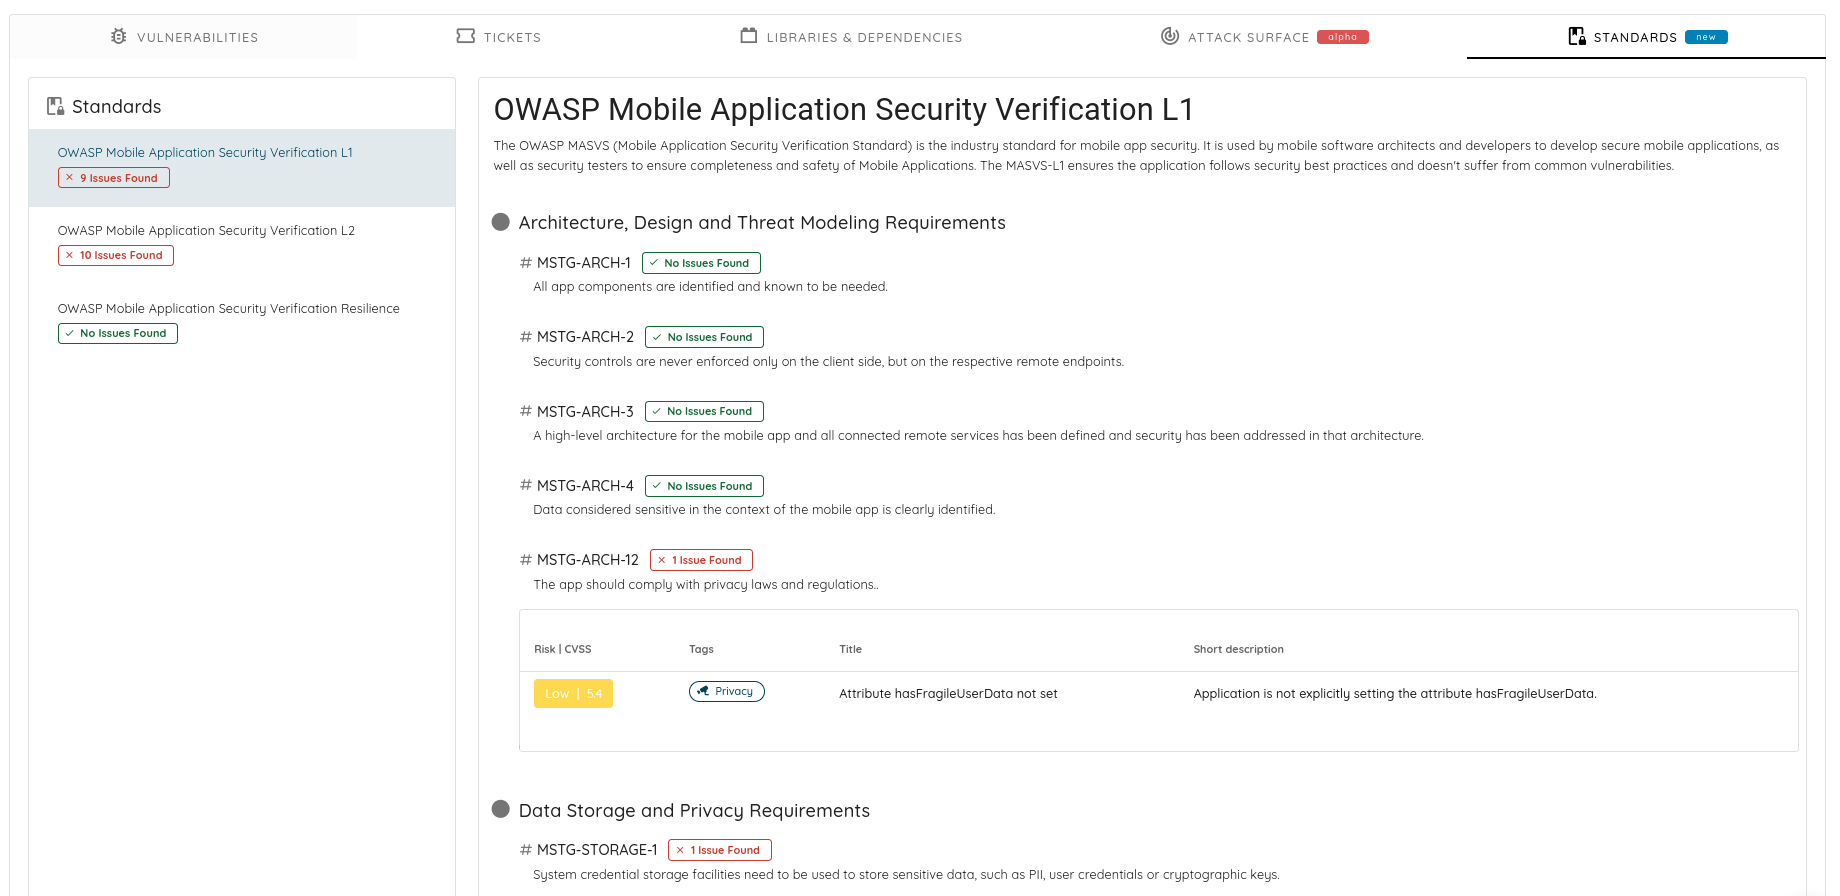
Ostorlabの新しい標準機能は、MASVS標準の各レベルを満たすうえでの問題点を示すレポートを自動的に生成します。
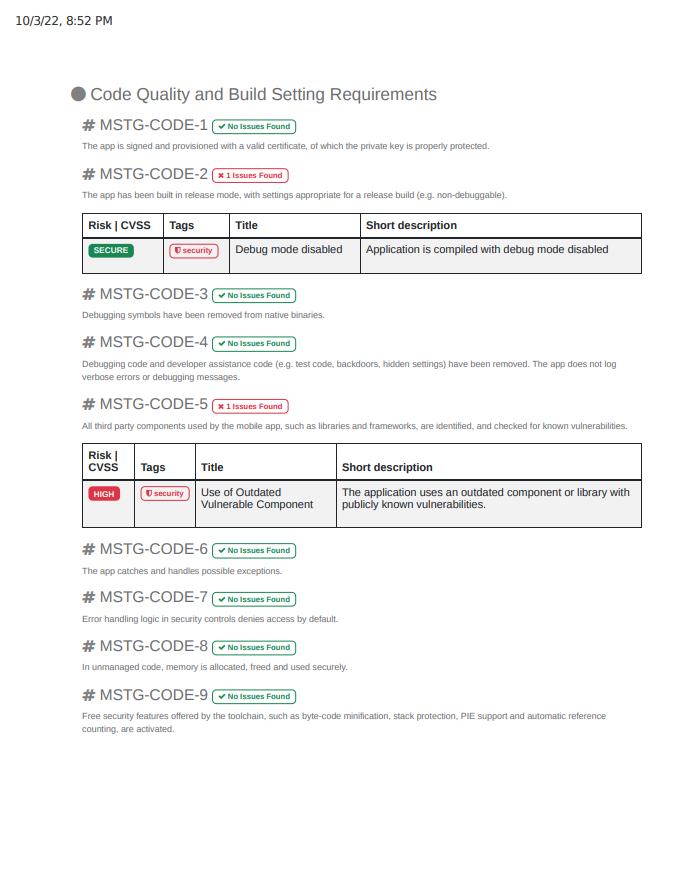
レポートには、スキャンレポートの標準タブに移動するだけで簡単にアクセスできます。レポート間は簡単に行き来できるため、技術的な目的に応じてレベルを切り替え、どのレベルに注力するかを優先順位付けできます。 各レベルには対応するカテゴリが説明とともに列挙され、見つかった問題、リスク評価・タグ・タイトル・説明を伴う検出結果の明確な表示、そして脆弱性そのものへの参照が含まれます。
各OWASPレベルの後には、見つかった問題の数が赤色で表示されます。問題がない場合は、問題が見つからなかったことを示すラベルが表示されます。
Ostorlabの無料のコミュニティスキャナーを使って、すでにレポートを生成し、さまざまなコンプライアンスレベルに影響する検出結果を一覧にすることができます。