Compatibilidad con el OWASP Mobile Application Verification Standard
El Mobile Application Security Verification Standard es un paso importante hacia la creación de aplicaciones móviles seguras. Ostorlab incorpora ahora la generación de informes de cumplimiento para los niveles L1, L2 y Resilience.
El Mobile Application Security Verification Standard (MASVS) es un proyecto de OWASP fruto del extraordinario trabajo de Carlos Holguera (@grepharder) y Sven Schleier (@bsd_daemon), con el generoso apoyo de NowSecure.
MASVS es un estándar de seguridad de aplicaciones móviles que los desarrolladores y los ingenieros de software móvil pueden utilizar para proteger las aplicaciones móviles.
Los analistas de seguridad también pueden utilizar el estándar para verificar la coherencia y la exhaustividad de los resultados de las pruebas.
Con estos objetivos, MASVS puede proporcionar una base de referencia y un nivel de confianza en la seguridad de una aplicación móvil.
Niveles de seguridad de OWASP
MASVS define tres niveles de cumplimiento: L1, L2 y Resilience.
OWASP L1: seguridad estándar
L1 es la base de referencia de las pruebas de seguridad móvil para todas las aplicaciones móviles. Enumera buenas prácticas de seguridad que pueden seguirse con un impacto razonable en el coste de desarrollo y la experiencia del usuario. Todas las aplicaciones deben aplicar los requisitos de MASVS-L1, sea cual sea la aplicación.
OWASP L2: defensa en profundidad
MASVS-L2 introduce controles de seguridad avanzados que van más allá de los requisitos estándar. Para cumplir MASVS-L2, debe existir un modelo de amenazas y la seguridad debe ser parte integral de la arquitectura y el diseño de la aplicación. A partir del modelo de amenazas, pueden seleccionarse e implementarse con éxito los controles MASVS-L2 adecuados. Este nivel es adecuado para aplicaciones que manejan datos muy sensibles, como las aplicaciones de banca móvil.
OWASP Resilience: resiliencia frente a la ingeniería inversa y la manipulación
El último nivel es Resilience, que garantiza la protección frente a amenazas del lado del cliente y se utiliza en aplicaciones móviles en las que la protección de la propiedad intelectual es un objetivo de negocio. Los controles de resiliencia enumerados en MASVS-R pueden utilizarse para aumentar el esfuerzo necesario para obtener el código fuente original y para dificultar la manipulación o el crackeo.
Grupos de requisitos de seguridad de OWASP:
MASVS ha desglosado sus requisitos en forma de MSTG-ID. Los MSTG-ID se agrupan en los siguientes grupos: Requisitos de diseño de arquitectura y modelado de amenazas: Este requisito aborda la seguridad en la planificación de la arquitectura de la aplicación móvil. El objetivo es identificar todos los componentes funcionales y los roles de seguridad. Además, dado que la mayoría de las aplicaciones móviles actúan como clientes de servicios remotos, este requisito garantiza que probar la aplicación móvil de forma aislada no es suficiente.
-
Requisitos de almacenamiento de datos y privacidad: La protección de los datos sensibles, como las credenciales de los usuarios y la información privada, es un aspecto crítico de la seguridad móvil. En primer lugar, los datos sensibles pueden quedar expuestos sin querer a otras aplicaciones que se ejecutan en el mismo dispositivo si los mecanismos del sistema operativo, como el IPC, se utilizan de forma incorrecta. Los datos también pueden filtrarse involuntariamente al almacenamiento en la nube, a las copias de seguridad o a la caché del teclado. Los dispositivos móviles pueden perderse o robarse con más facilidad que otros dispositivos, por lo que es más probable el escenario de un adversario con acceso físico. Este requisito garantiza la presencia de protecciones adicionales que dificulten la obtención de datos sensibles.
-
Requisitos de criptografía: La criptografía es un ingrediente esencial para proteger los datos almacenados en un dispositivo móvil. Es también una categoría en la que las cosas pueden salir terriblemente mal, sobre todo cuando no se siguen las convenciones estándar. El propósito de los controles de este capítulo es garantizar que la aplicación verificada utilice la criptografía de acuerdo con las mejores prácticas del sector, entre ellas: Uso de bibliotecas criptográficas probadas Elección y configuración adecuadas de las primitivas criptográficas
-
Requisitos de autenticación y gestión de sesiones: En la mayoría de los casos, el inicio de sesión de los usuarios en un servicio remoto es parte integral de la arquitectura general de la aplicación móvil. Aunque la mayor parte de la lógica se ejecuta en el endpoint, MASVS define algunos requisitos básicos sobre cómo deben gestionarse las cuentas de usuario y las sesiones.
-
Requisitos de comunicación de red: El propósito de esta sección es garantizar la confidencialidad y la integridad de la información intercambiada entre la aplicación móvil y los endpoints de los servicios remotos. Como mínimo, una aplicación móvil debe establecer un canal seguro y cifrado para la comunicación de red mediante el protocolo TLS con los ajustes adecuados. El nivel 2 enumera medidas adicionales de defensa en profundidad, como SSL pinning.
-
Requisitos de interacción con la plataforma: Los controles de este grupo garantizan que la aplicación utilice las API de la plataforma y los componentes estándar de forma segura, e incluyen la comunicación entre aplicaciones mediante IPC.
-
Requisitos de calidad del código y de ajustes de compilación: El objetivo de este control es garantizar que se sigan las prácticas básicas de codificación segura y que se activen las funciones de seguridad «gratuitas» que ofrece el compilador.
-
Dificultar el análisis dinámico y la manipulación: Los controles de esta sección deben aplicarse según sea necesario, a partir de una evaluación de los riesgos que provocan la manipulación no autorizada de la aplicación o la ingeniería inversa del código. Consulte el documento de OWASP «Technical Risks of Reverse Engineering and Unauthorized Code Modification Reverse Engineering and Code Modification Prevention» para ver una lista de riesgos de negocio y de las amenazas técnicas asociadas.
-
Vinculación al dispositivo: La aplicación implementa una funcionalidad de «vinculación al dispositivo» mediante una huella digital del dispositivo derivada de varias propiedades únicas del dispositivo.
-
Dificultar la comprensión: Todos los archivos ejecutables y bibliotecas de la aplicación están cifrados a nivel de archivo, o bien los segmentos importantes de código y datos dentro de los ejecutables están cifrados o empaquetados, o ambas cosas. El análisis estático trivial no revela código ni datos importantes.
Cobertura de escaneo MASVS de Ostorlab
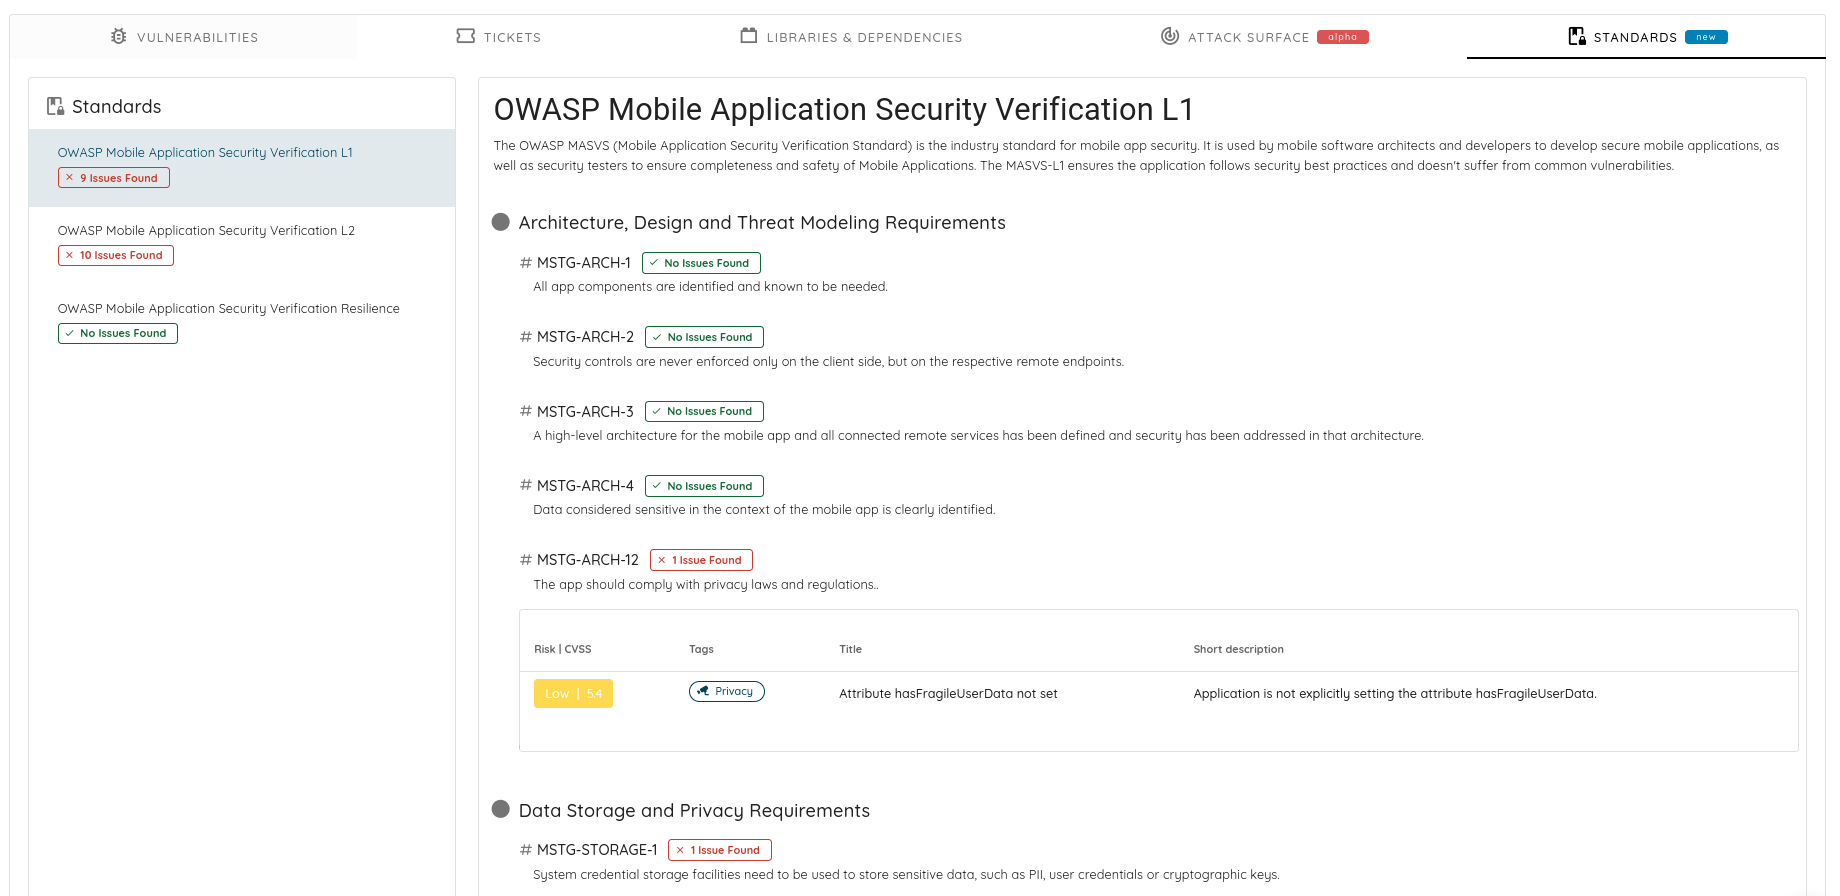
La nueva funcionalidad de estándares de Ostorlab generará automáticamente un informe que muestra los problemas para cumplir los niveles del estándar MASVS.
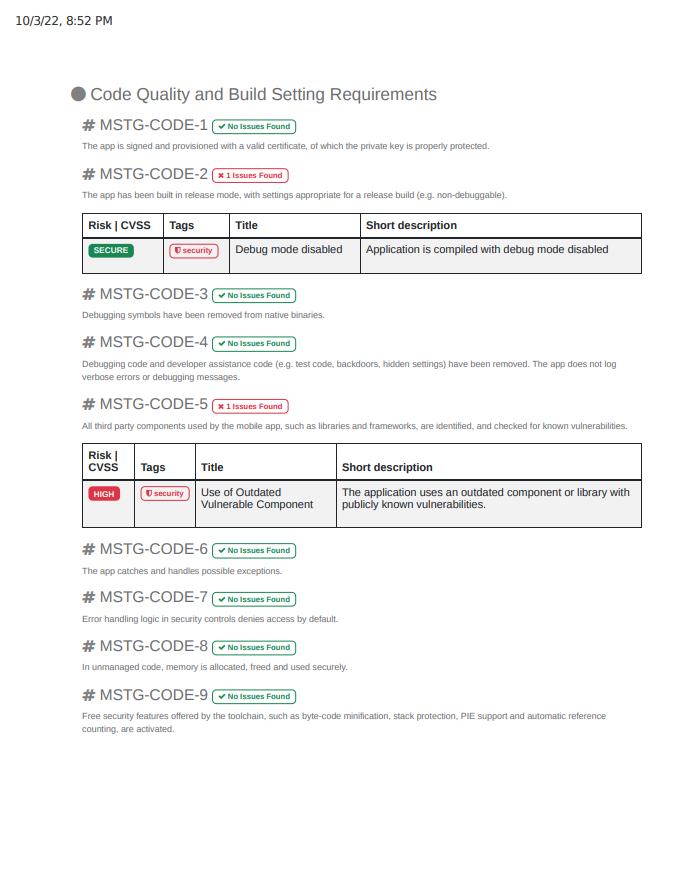
Se puede acceder fácilmente a los informes desde la pestaña de estándares del informe de escaneo. Puede moverse fácilmente entre ellos, es decir, cambiar de un nivel a otro según el objetivo técnico, de modo que pueda priorizar en qué nivel centrarse. Cada nivel enumerará las categorías correspondientes con una descripción que incluye los problemas encontrados, indicaciones claras de los hallazgos con sus calificaciones de riesgo, etiquetas, título, descripción y una referencia a la propia vulnerabilidad.
Cada nivel de OWASP va seguido del número de problemas encontrados, resaltado en rojo; en caso contrario, verá una etiqueta que indica que no se han encontrado problemas.
Ya puede generar su informe con el escáner comunitario gratuito de Ostorlab y listar los hallazgos que afectan a sus distintos niveles de cumplimiento.