
Intégration du standard CNIL, prise en charge de SARIF, améliorations de Copilot et analyse plus intelligente des vulnérabilités.
Cette version introduit la prise en charge du standard CNIL, l'export SARIF et de meilleures informations sur les vulnérabilités, avec leurs emplacements et une recherche avancée. Copilot gagne en puissance, les performances s'améliorent et les workflows liés aux actifs et à la remédiation sont plus fluides.
📈 Reporting & Export Enhancements
- Ajout de la prise en charge de l'export des vulnérabilités d'un scan au format Static Analysis Results Interchange Format (SARIF), pour une intégration facile avec les outils de sécurité compatibles SARIF. Pour exporter au format SARIF, ouvrez la page du scan, choisissez
export, puis SARIF.
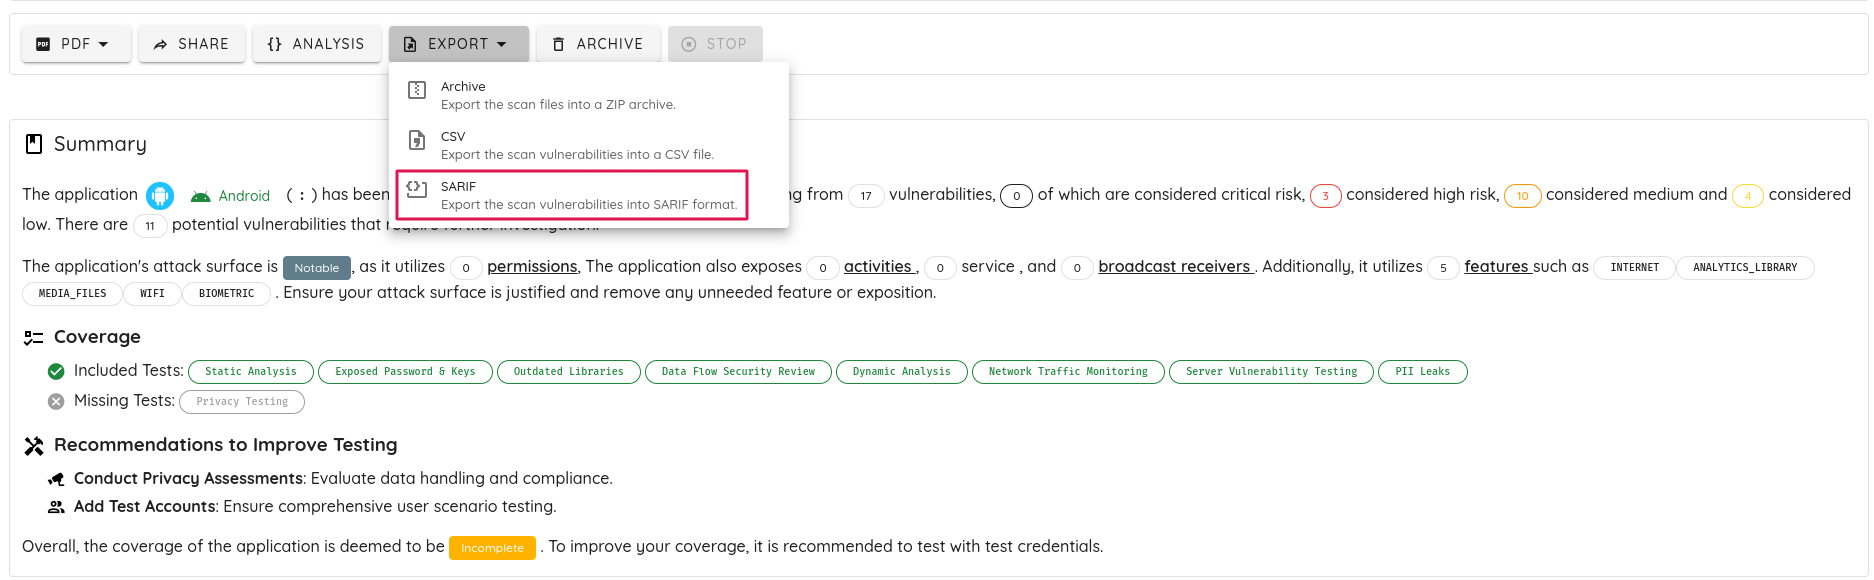
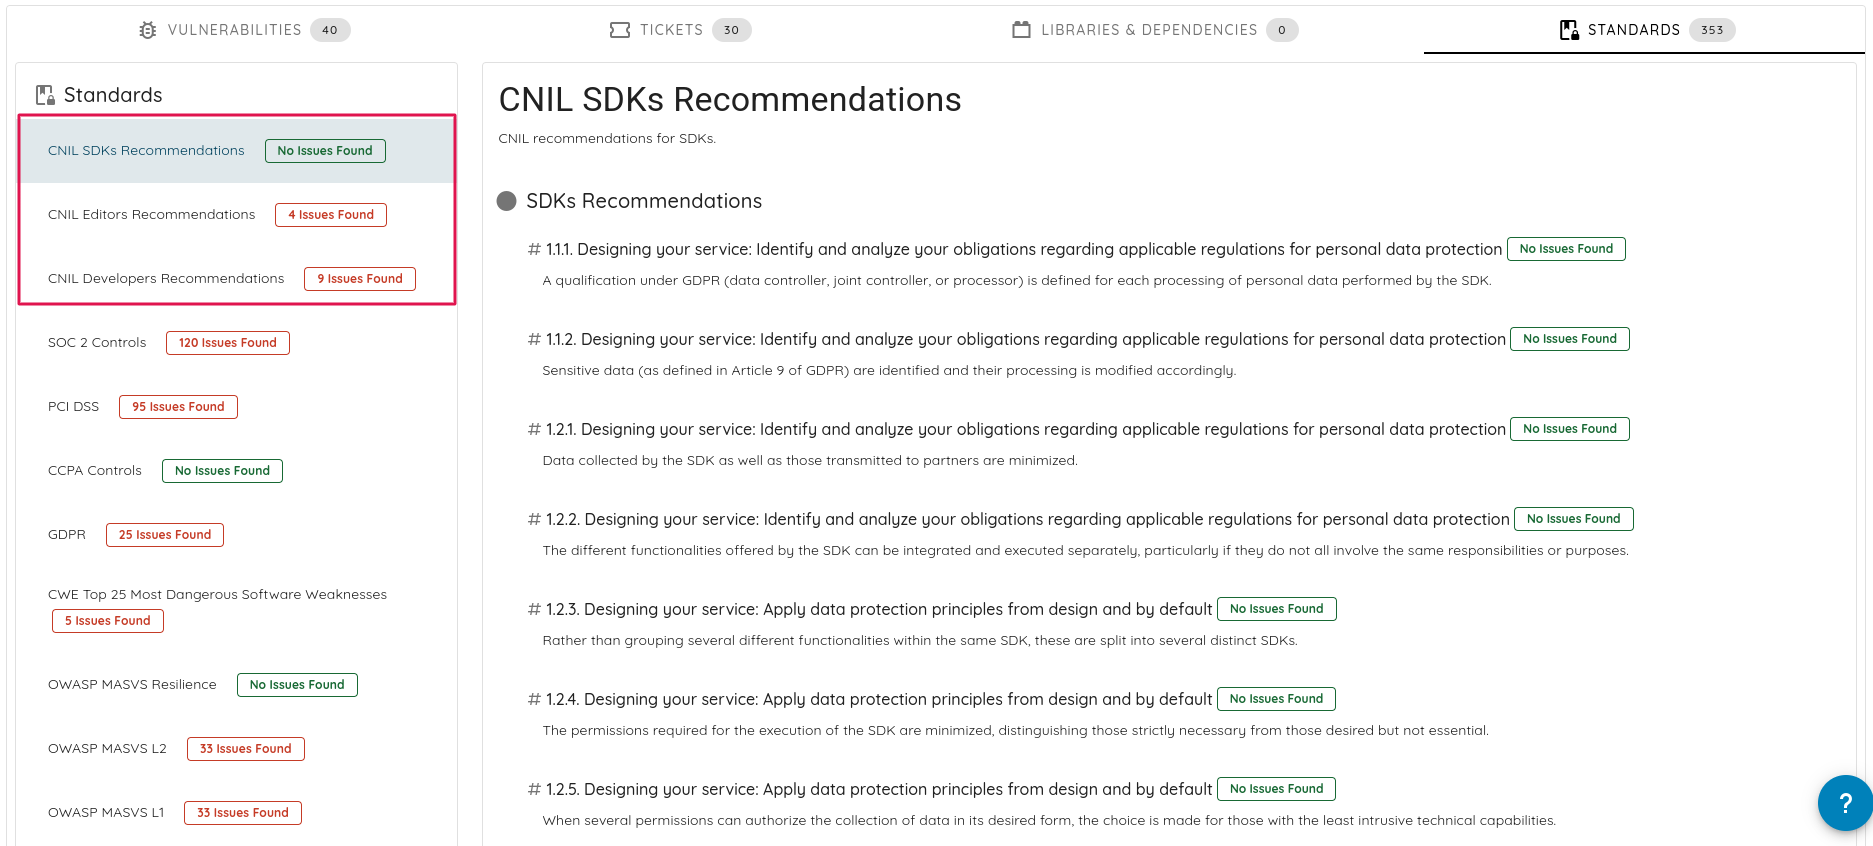
- Ajout du standard de la Commission Nationale de l’Informatique et des Libertés (CNIL), disponible dans la section
Standards de la page du scan.
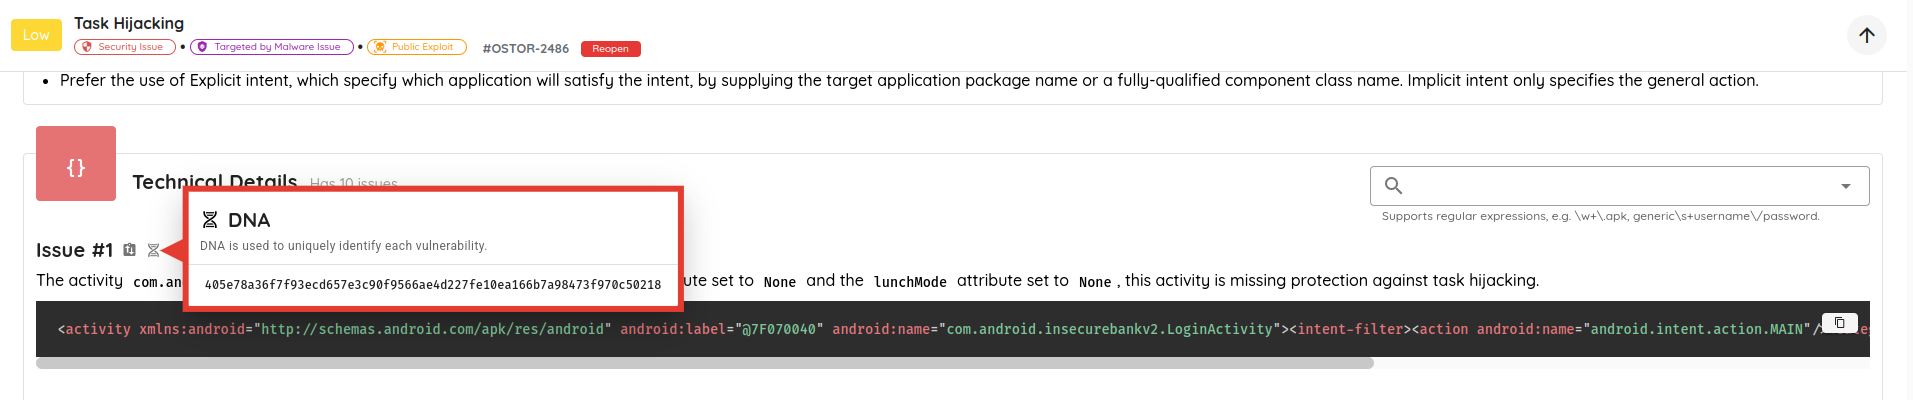
- Amélioration de l'ADN des vulnérabilités. L'ADN sert à identifier de manière unique les vulnérabilités. Cette amélioration renforce la précision
de l'identification et de la classification des vulnérabilités, réduit les faux positifs et améliore la priorisation de la remédiation.
- Ajout de la prise en charge de la recherche dans les détails techniques, d'exploitation et de post-exploitation des vulnérabilités, en texte brut et/ou
avec des expressions régulières, avec mise en surbrillance du texte correspondant aux requêtes de recherche.
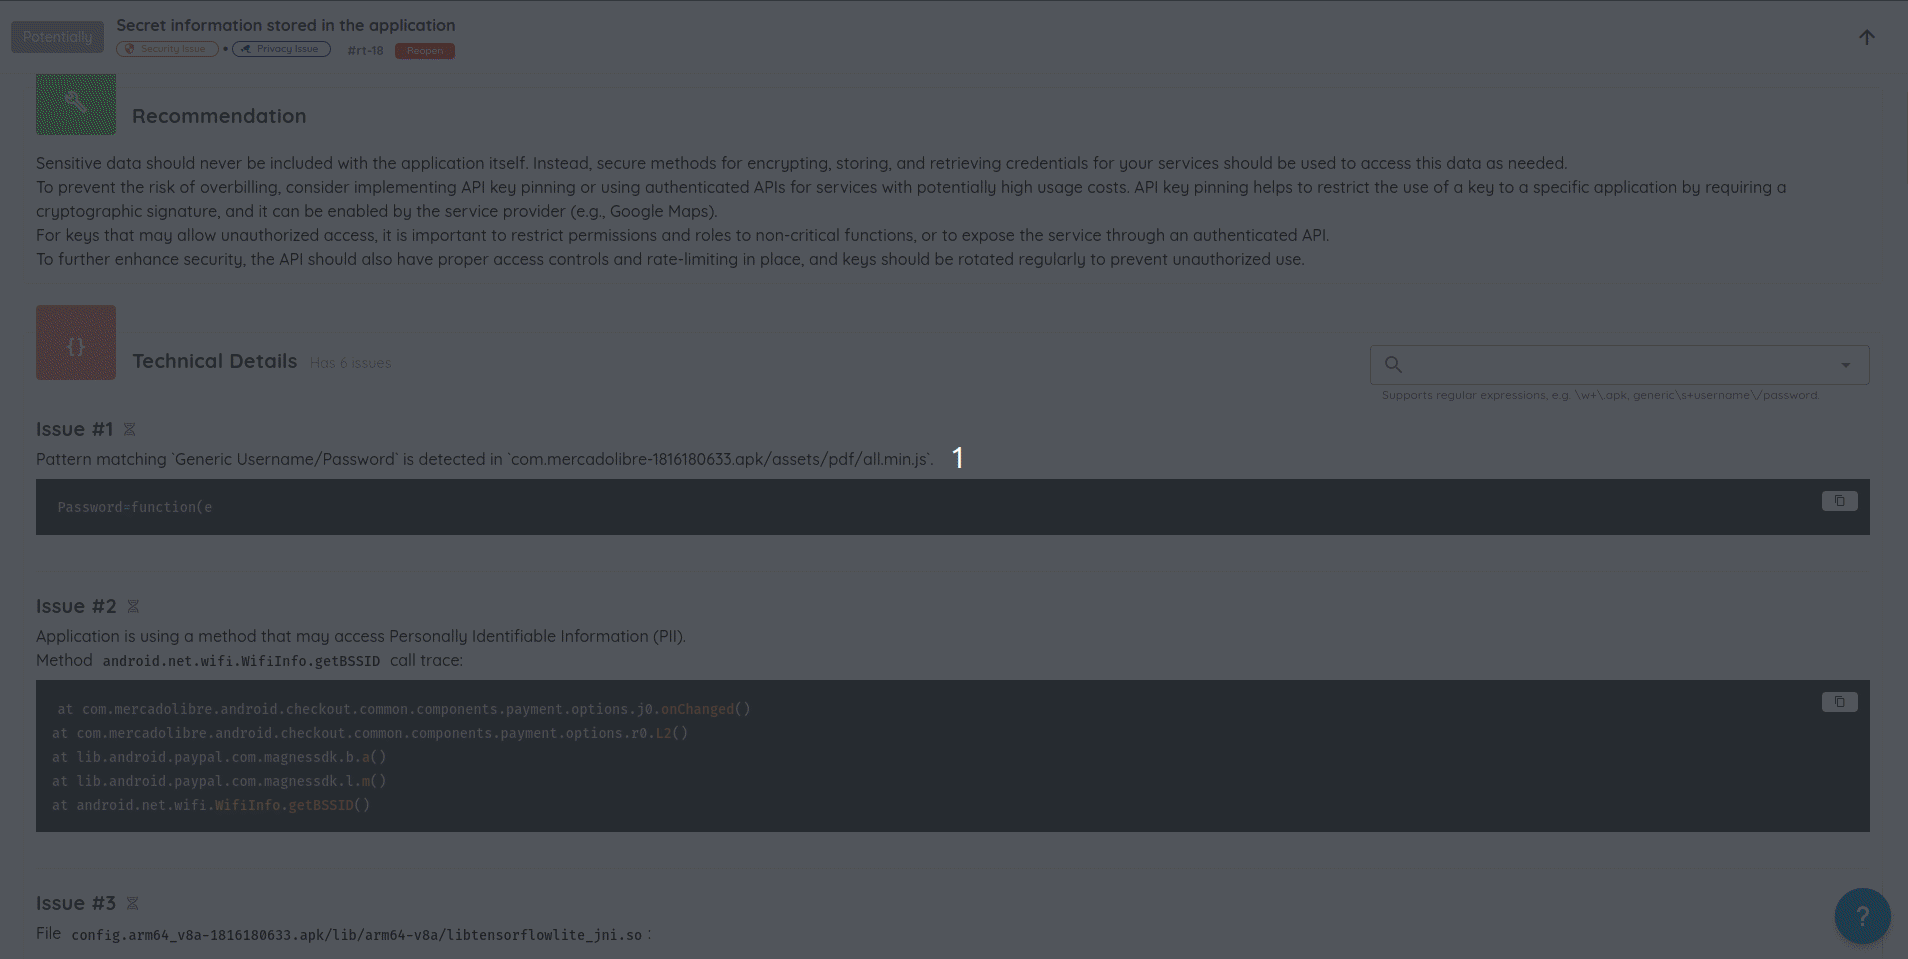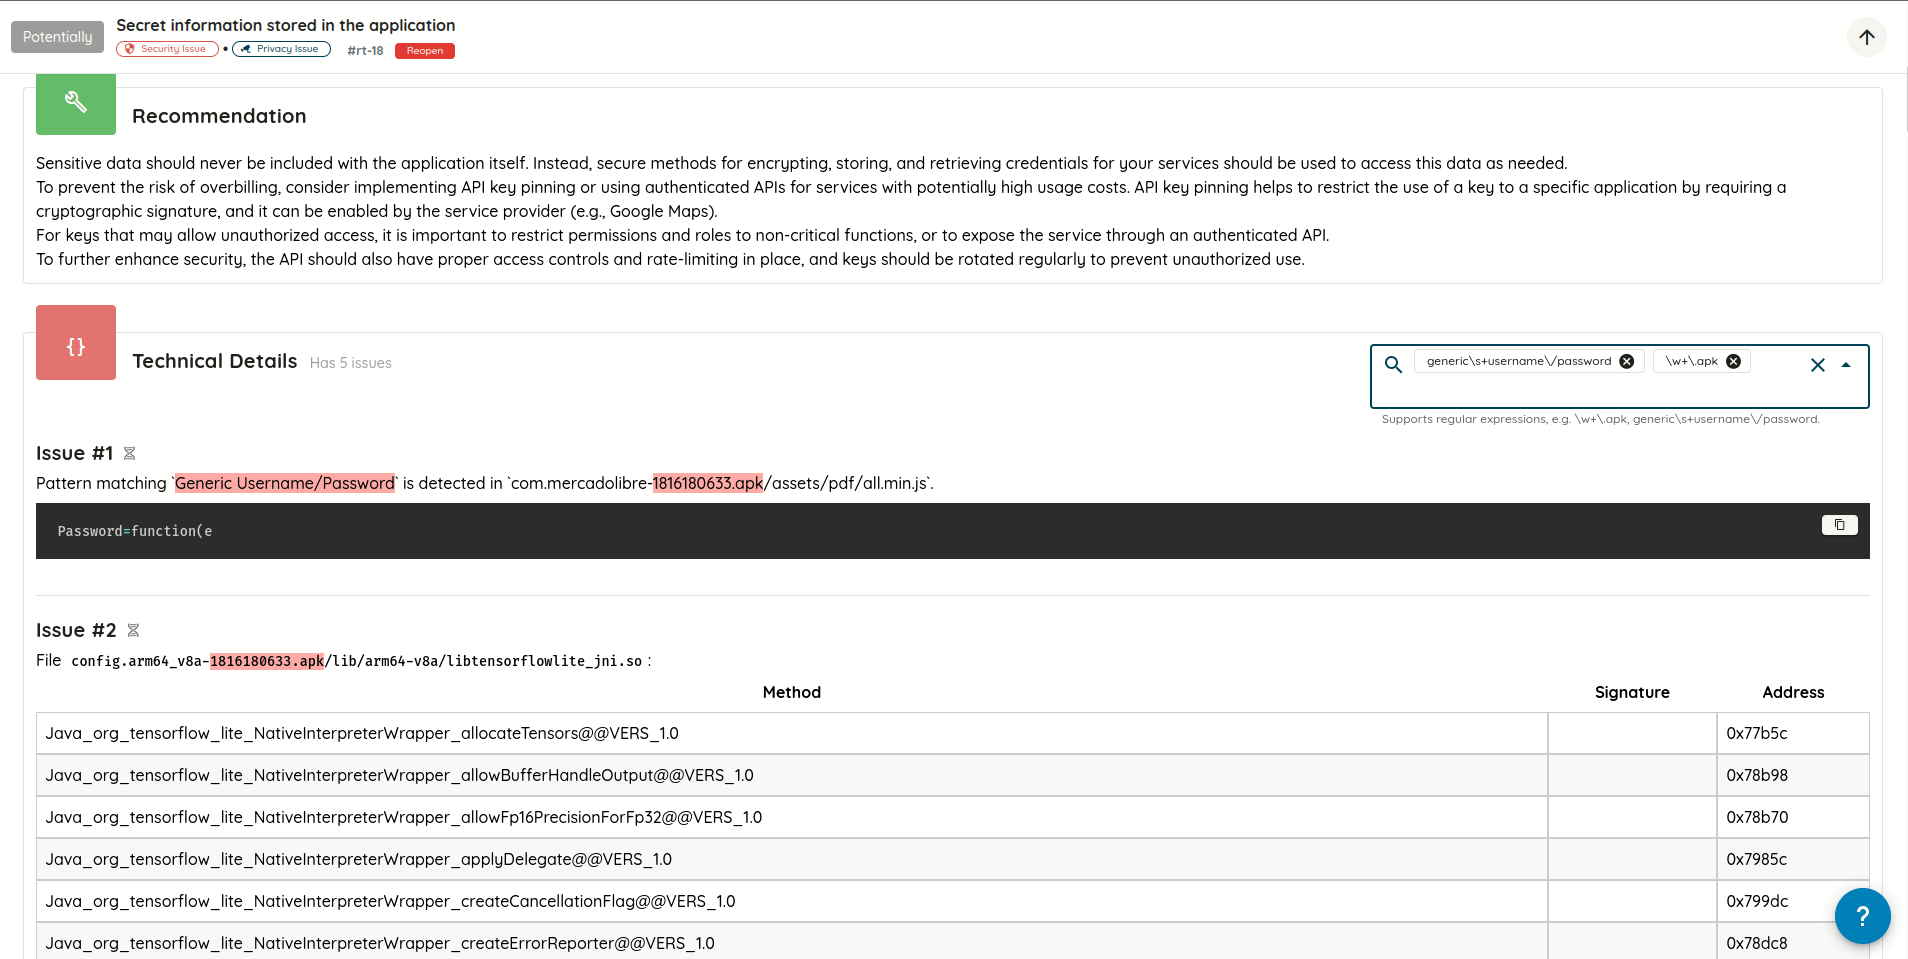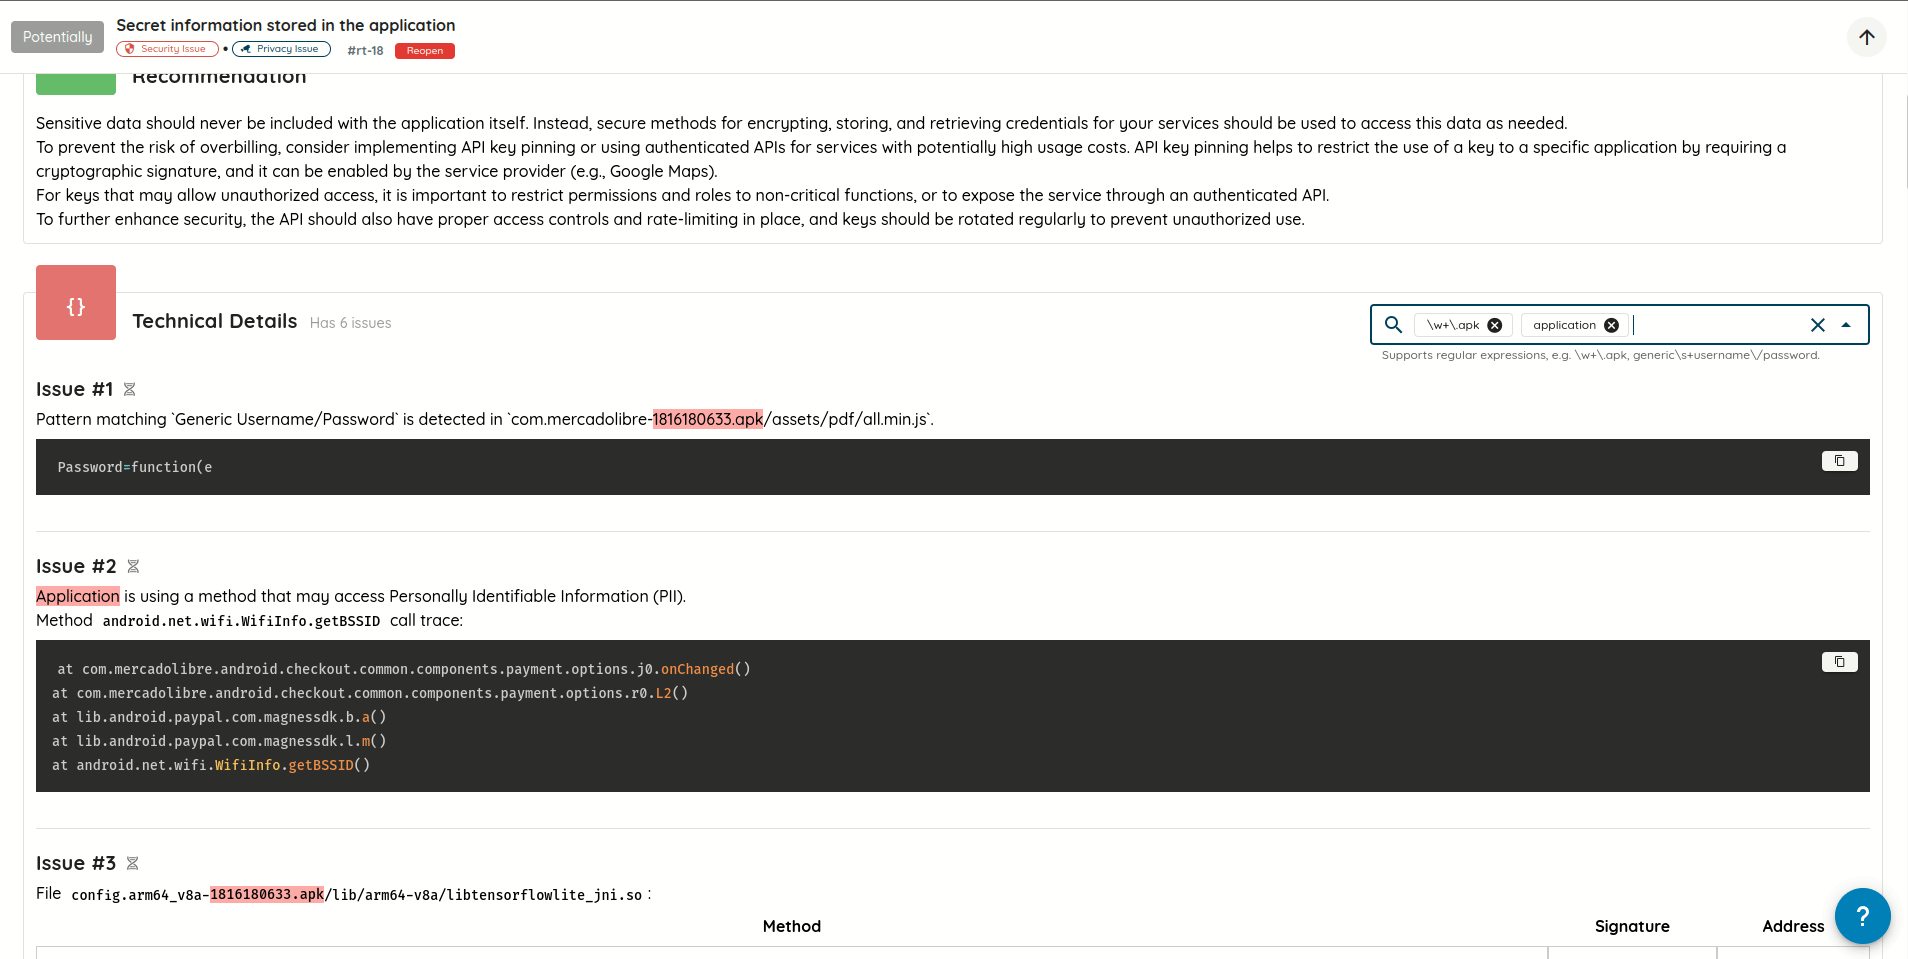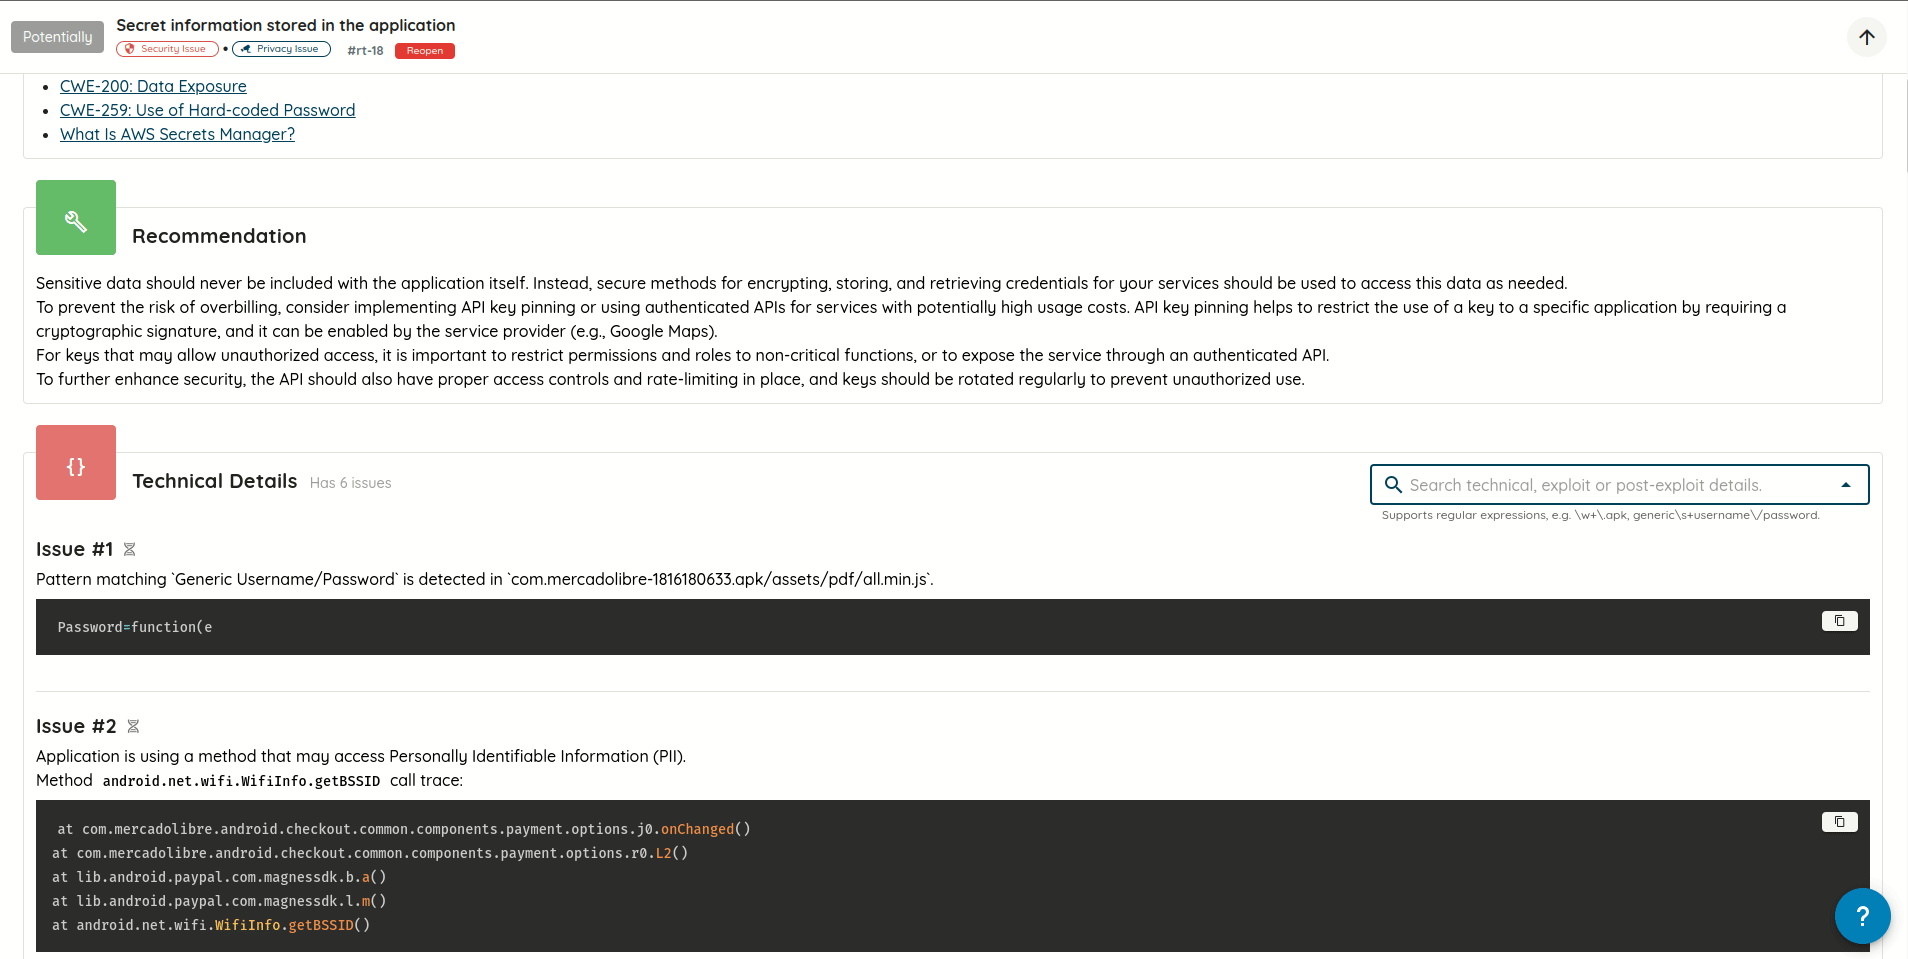
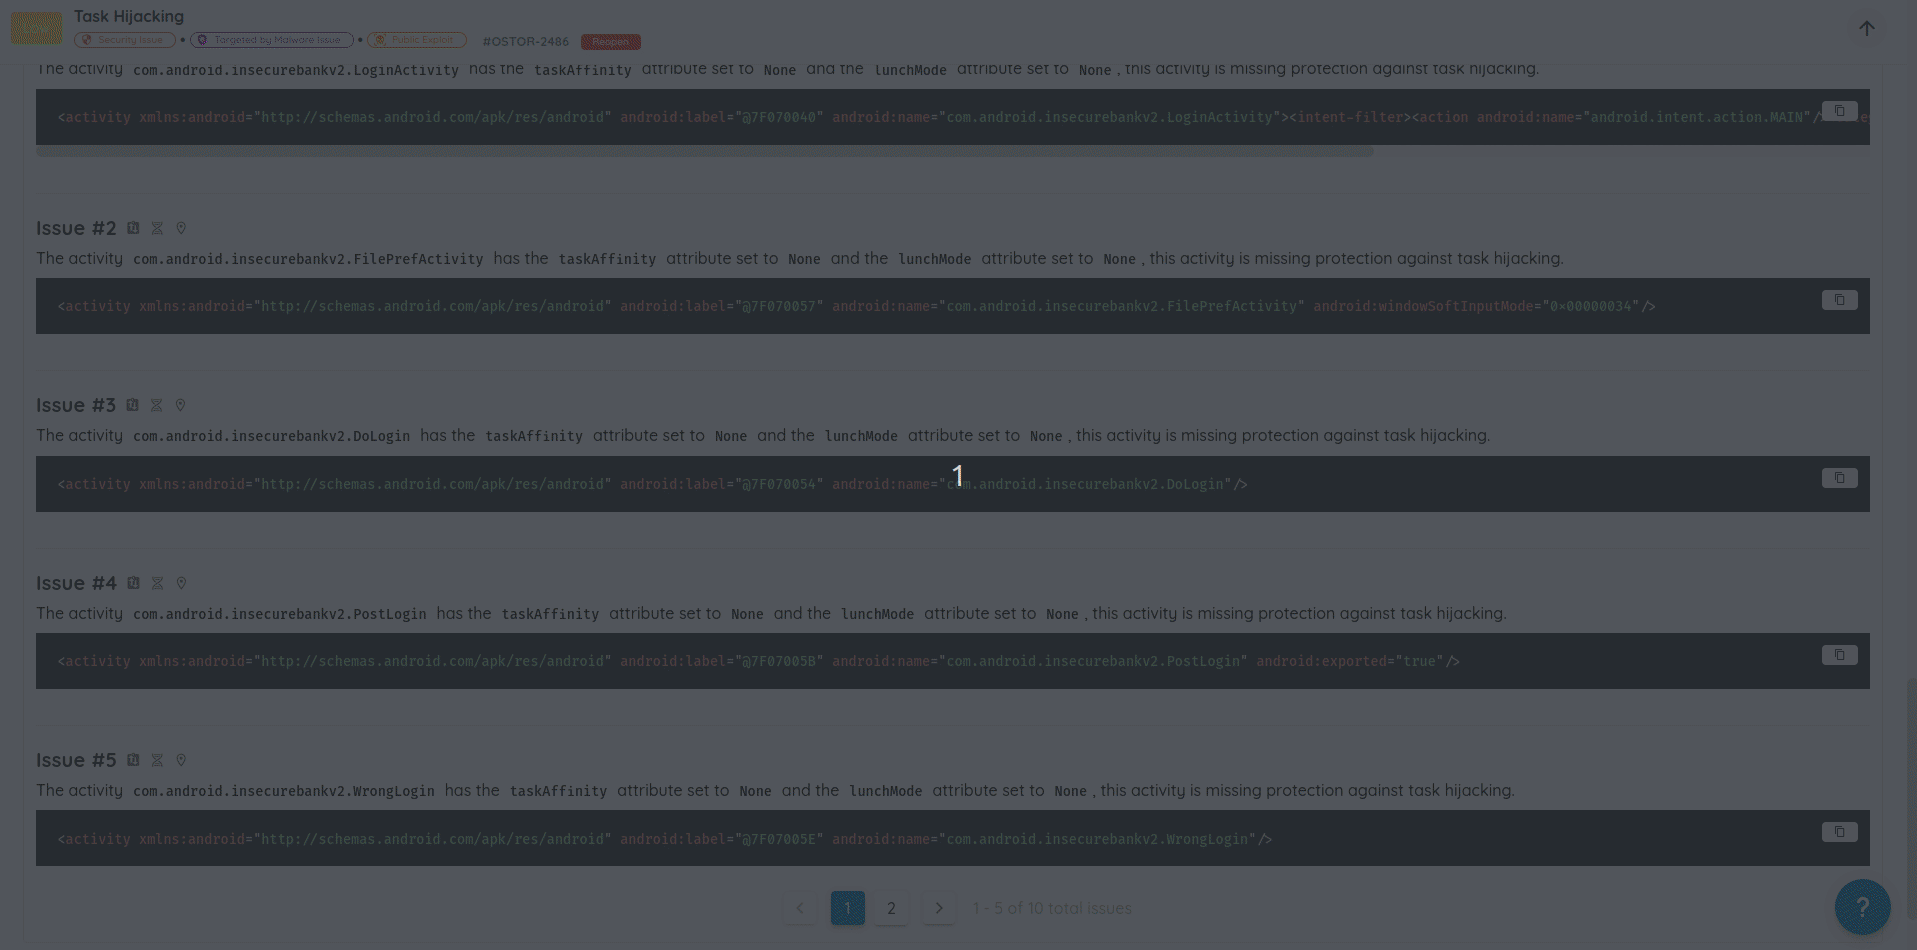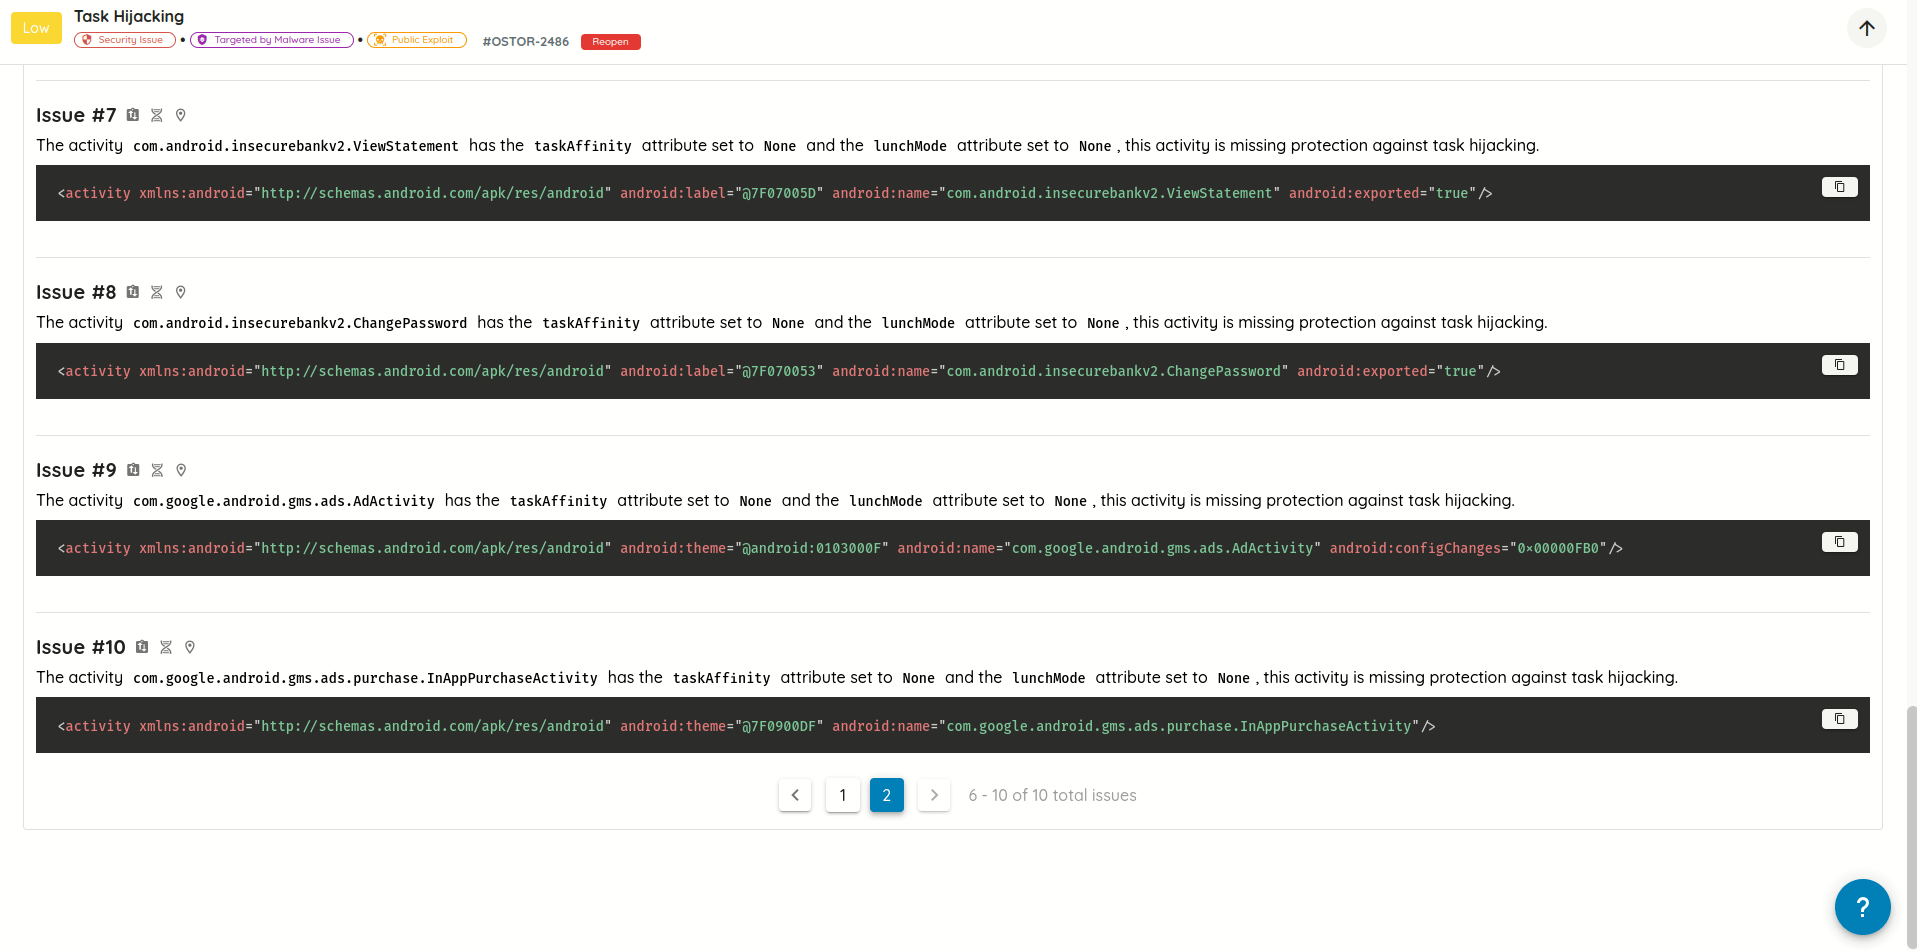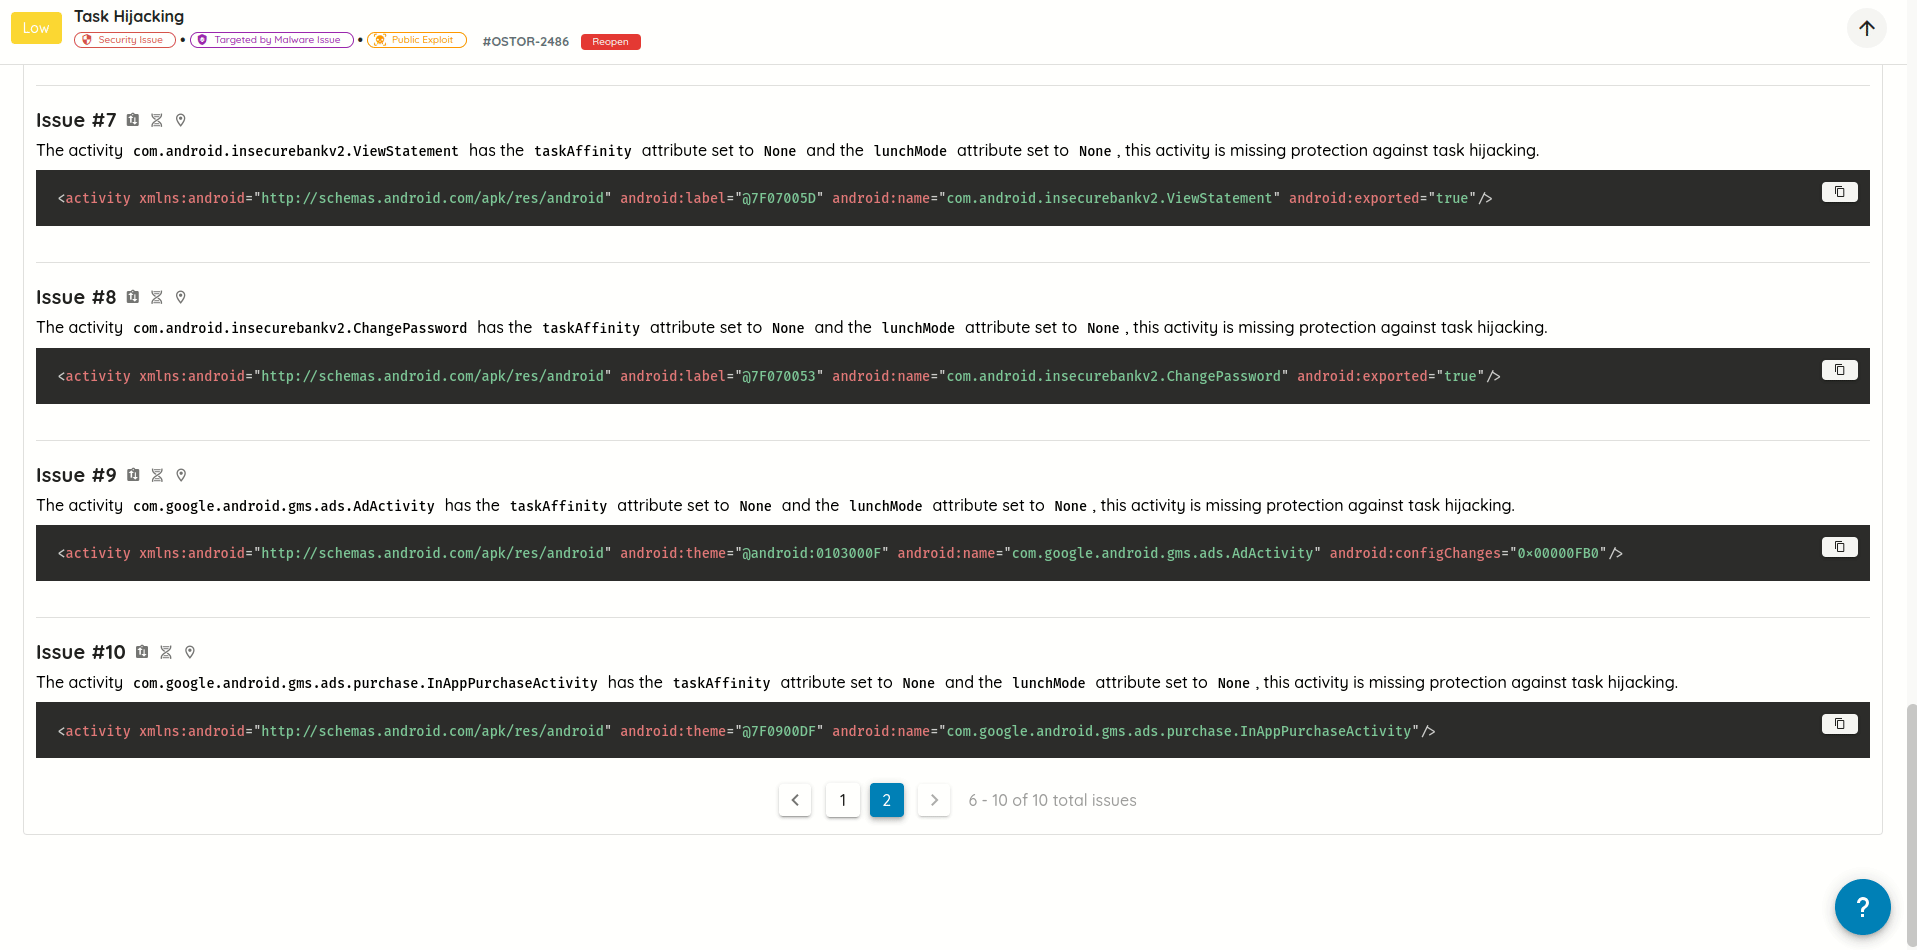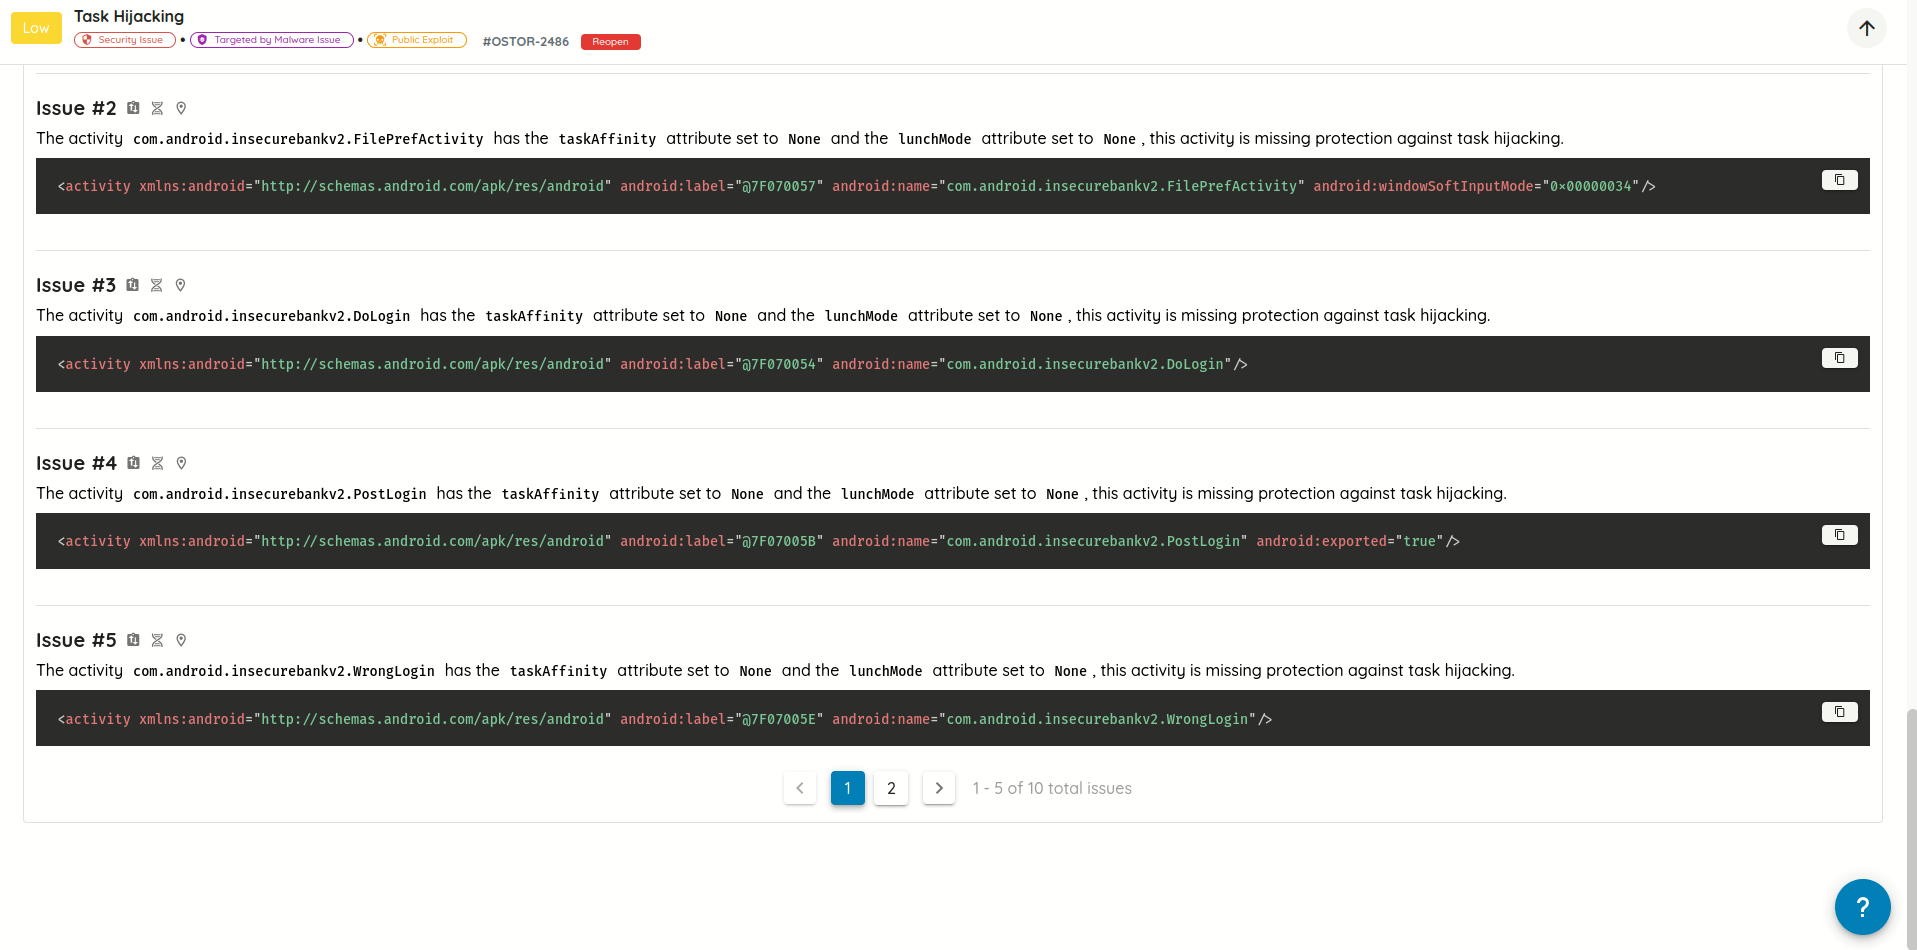
Recherche dans les détails techniques, d'exploitation et de post-exploitation des vulnérabilités - **Remplacement de la pagination par défilement par une pagination manuelle : **améliore le contrôle et les performances lors de la navigation dans un grand nombre
de détails de vulnérabilités.
🎫 Remediation
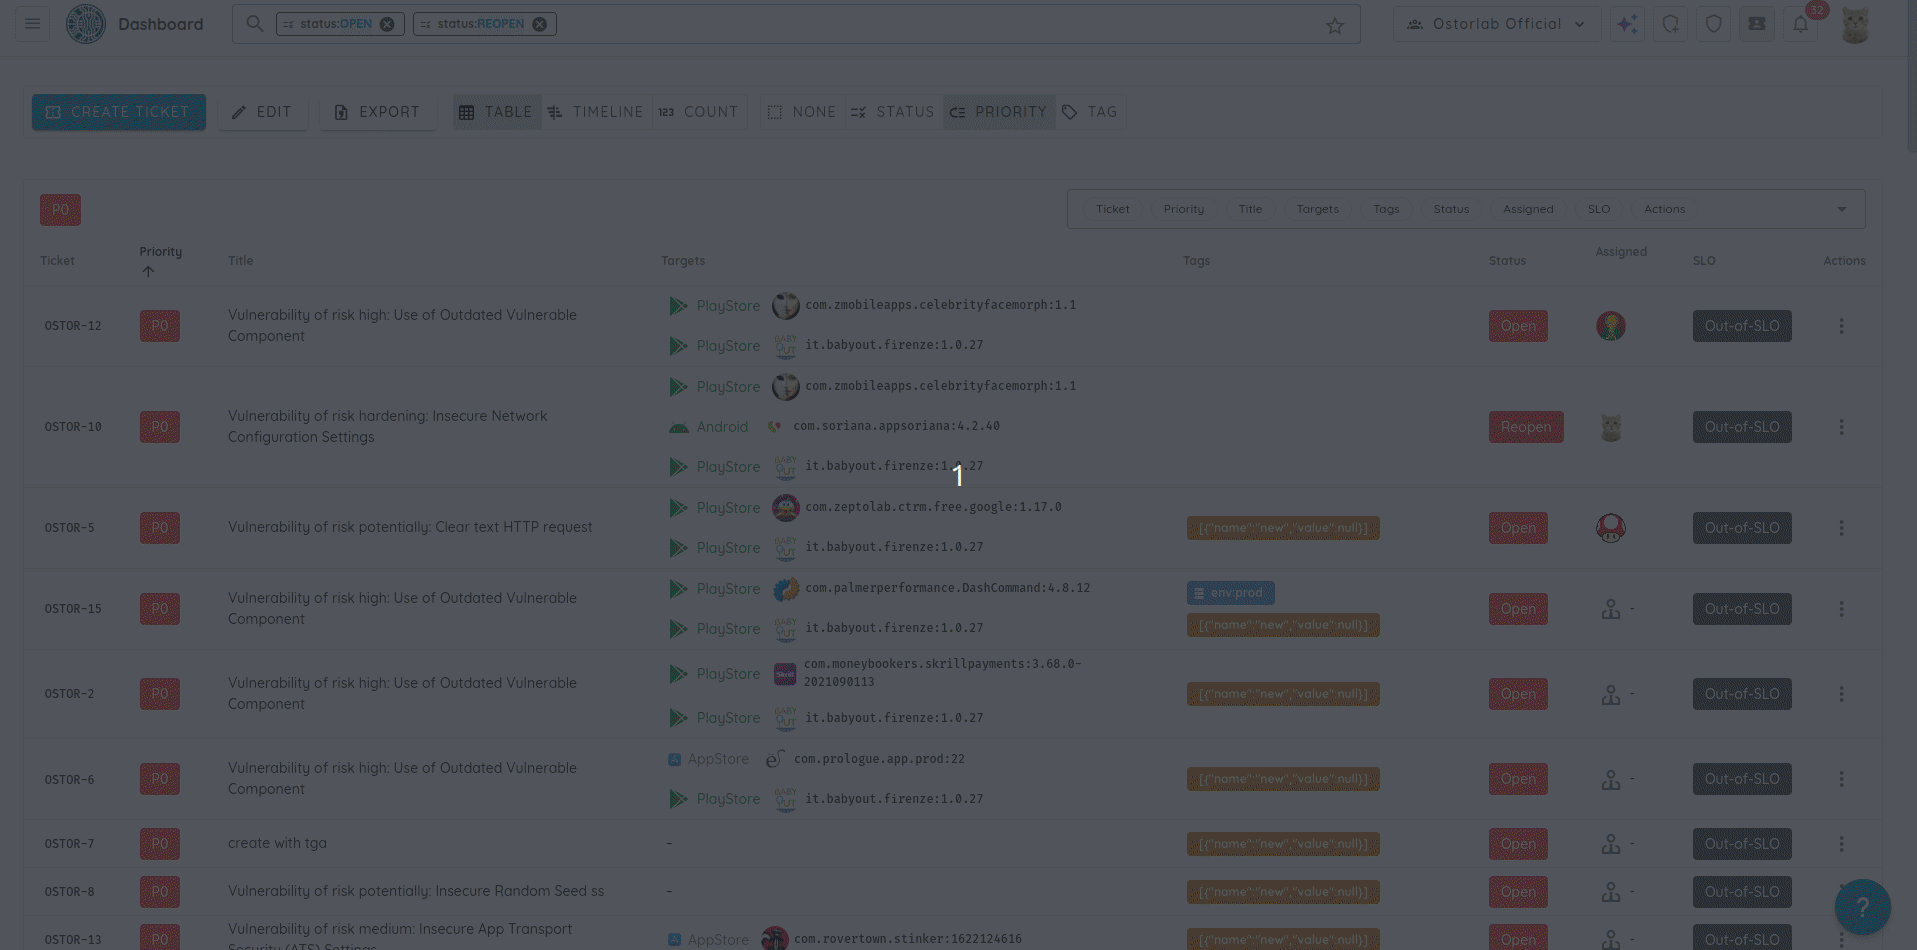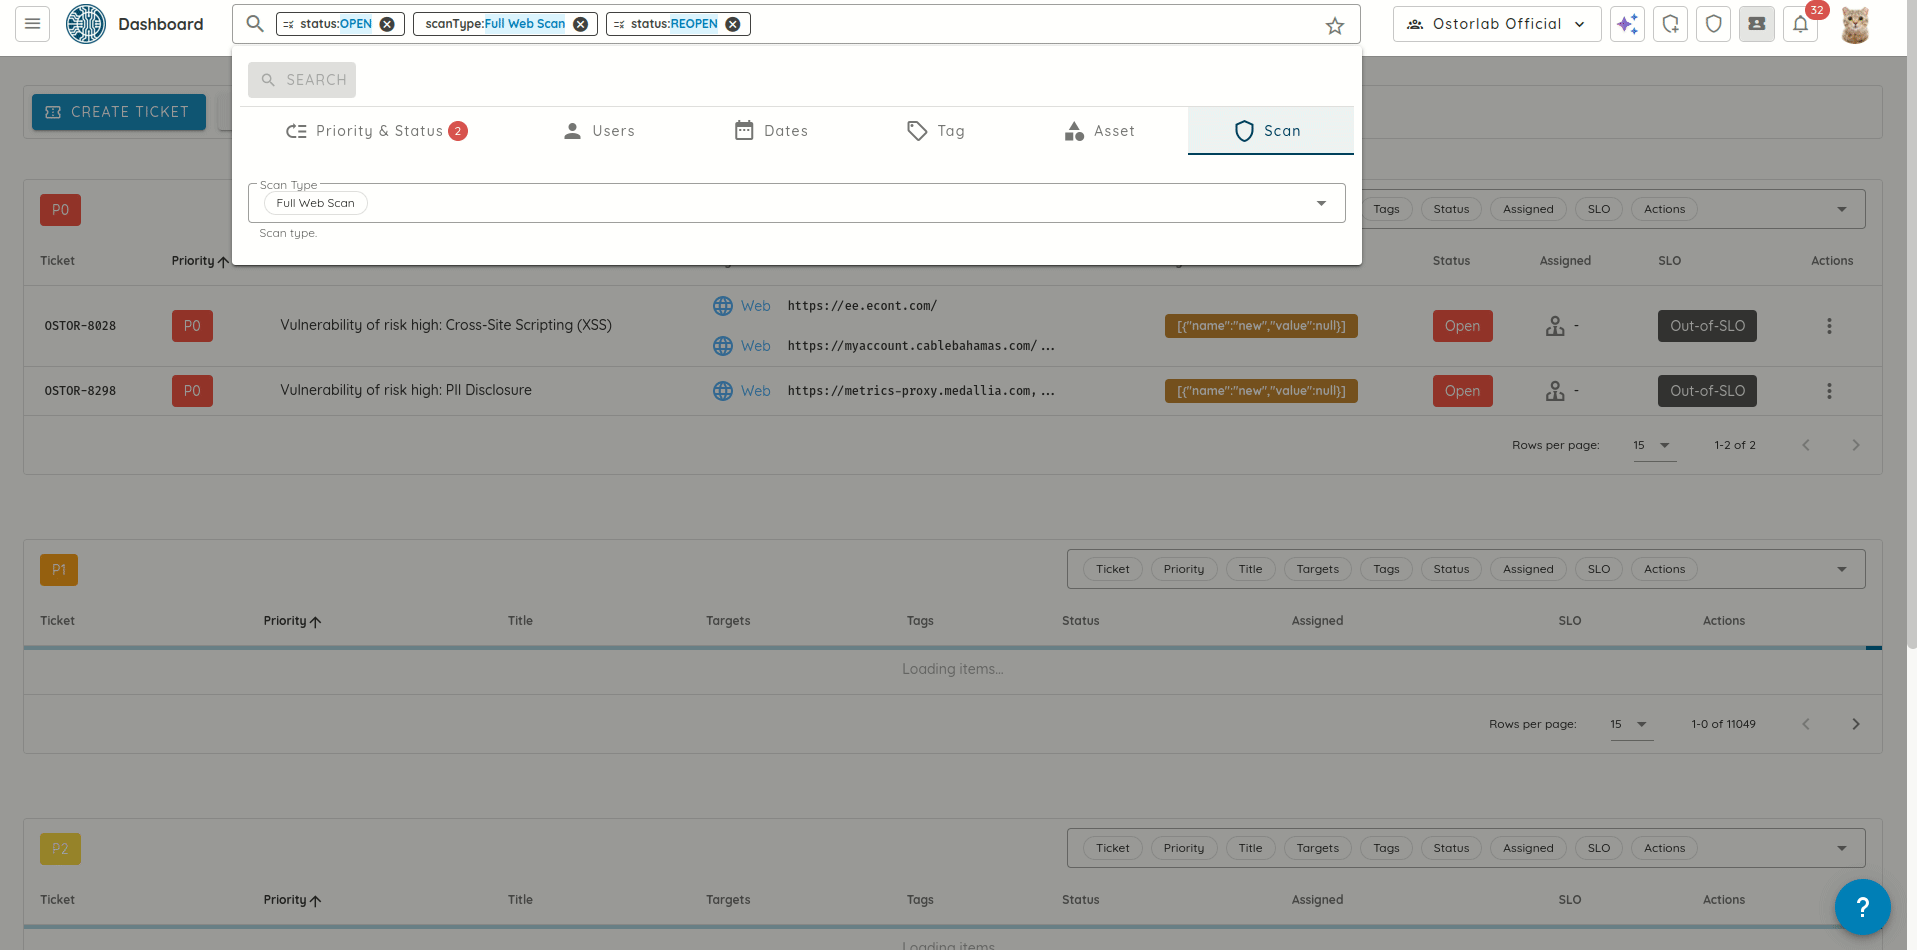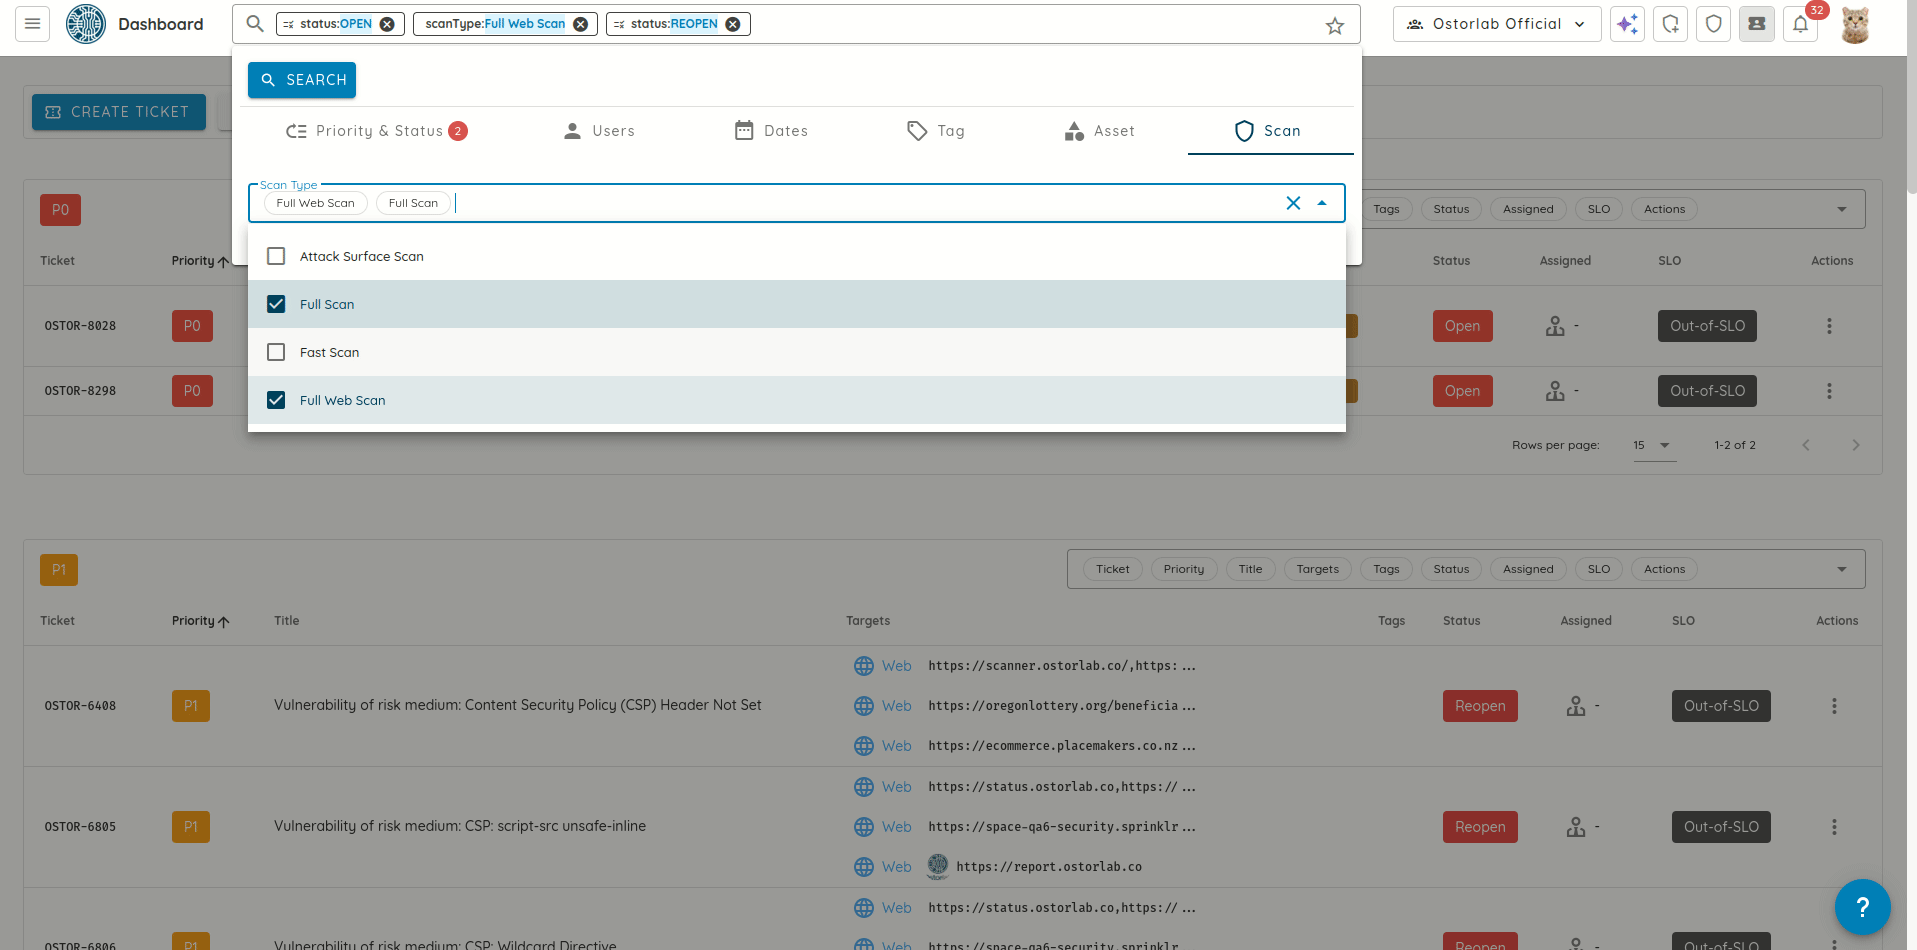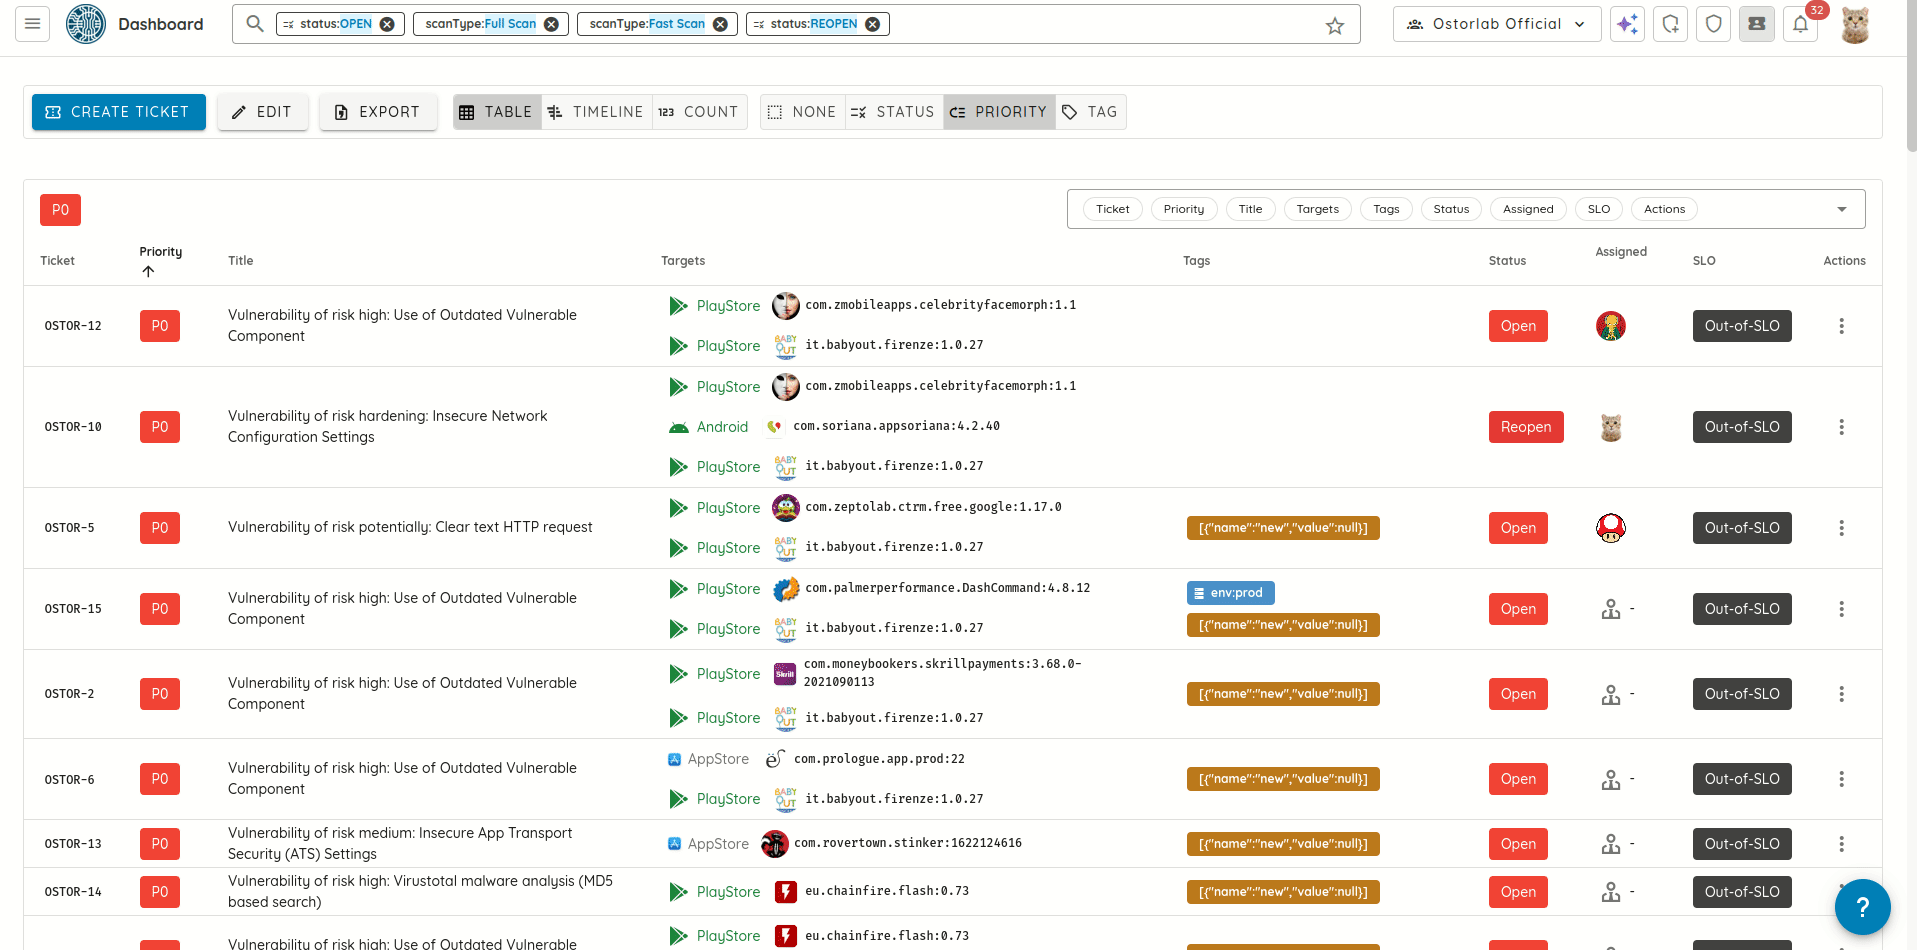
- Filtrage des tickets par profil de scan, pour un triage et une résolution plus rapides en limitant les tickets à un contexte de scan précis.
- Remplacement de l'authentification basique de Jira par des Personal Access Tokens (PAT) pour des interactions plus sûres et plus robustes avec l'intégration Jira.
🛡️ Scanning
- Mise à jour du reporting des vulnérabilités pour inclure les détails d'exploitation et de post-exploitation. Ces détails peuvent être consultés avec
oxo vulnz describe -s <scan_id>.
- Ajout de la persistance de l'authentification par session storage dans les scans web, ce qui améliore la stabilité et les résultats des scans web tout au long du processus d'analyse.
- Correction d'un bug qui empêchait d'ajouter des identifiants de test de type script avec Firefox, ce qui améliore la compatibilité avec les navigateurs et garantit un comportement cohérent d'un environnement à l'autre.
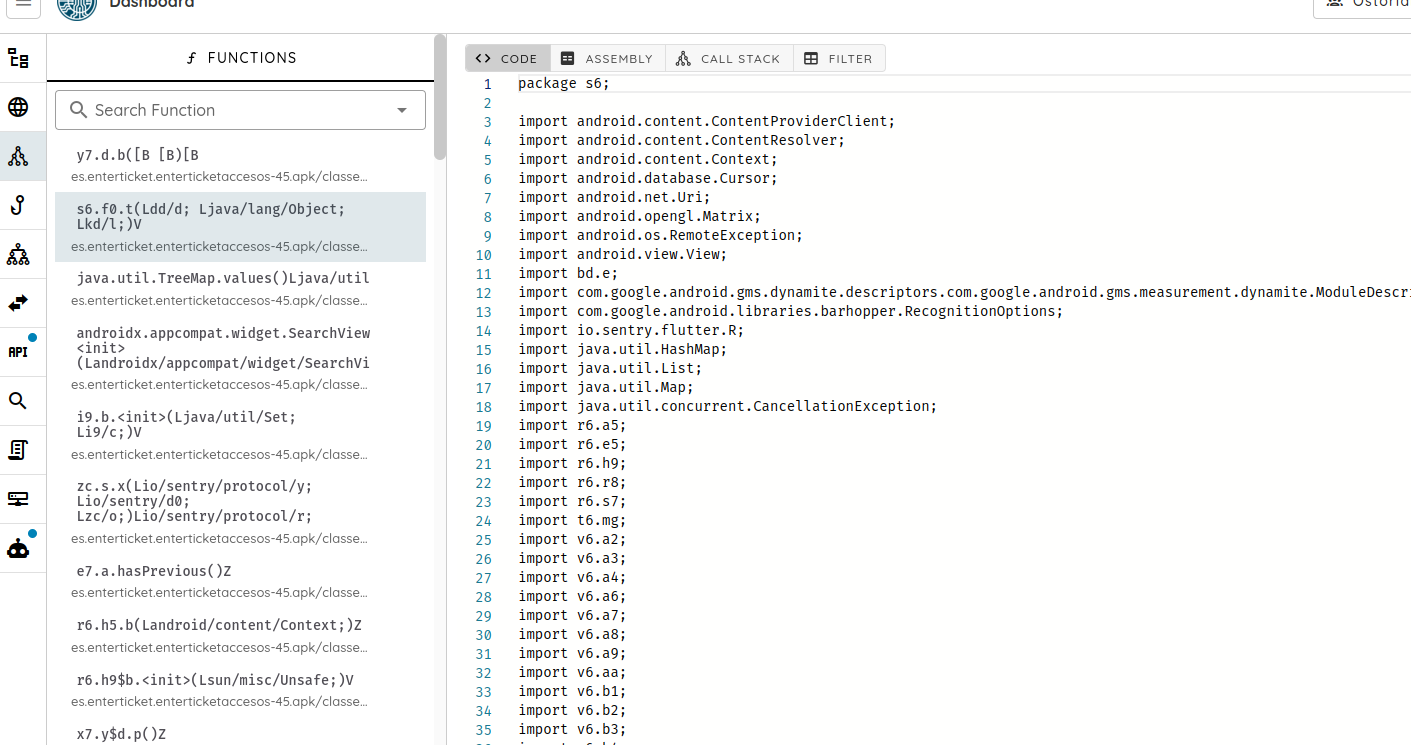
- Correction d'un bug qui empêchait l'affichage du Smali et du source formaté dans l'environnement d'analyse des scans, ce qui rétablit l'accès à du
code issu de la rétro-ingénierie, utile pour l'analyse technique approfondie.
🐵 Monkey Tester
- Amélioration de la logique d'IA pour gérer des flux applicatifs complexes, ce qui augmente la couverture des scans.
- Amélioration de la gestion des captchas pour prendre en charge des stratégies de test plus avancées.
🕸️ Attack Surface
- Correction des tableaux des actifs confirmés et découverts qui ne s'actualisaient pas lorsque des actifs étaient confirmés ou exclus, de sorte que les changements d'état des actifs soient immédiatement visibles.
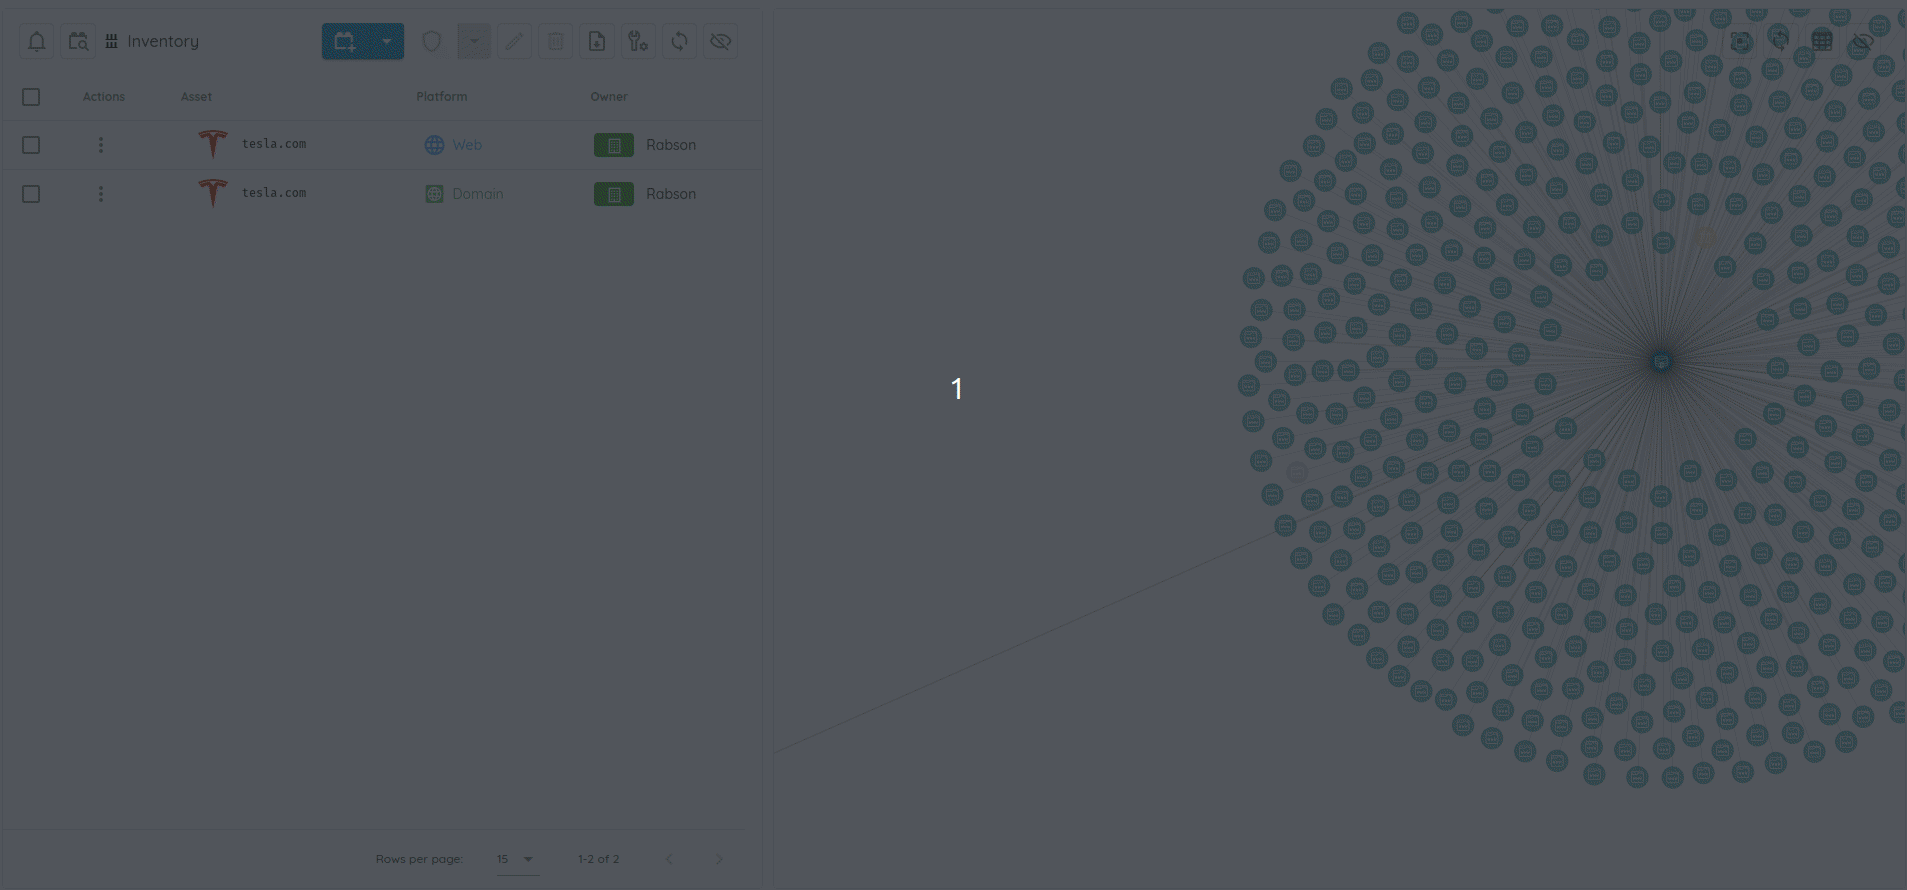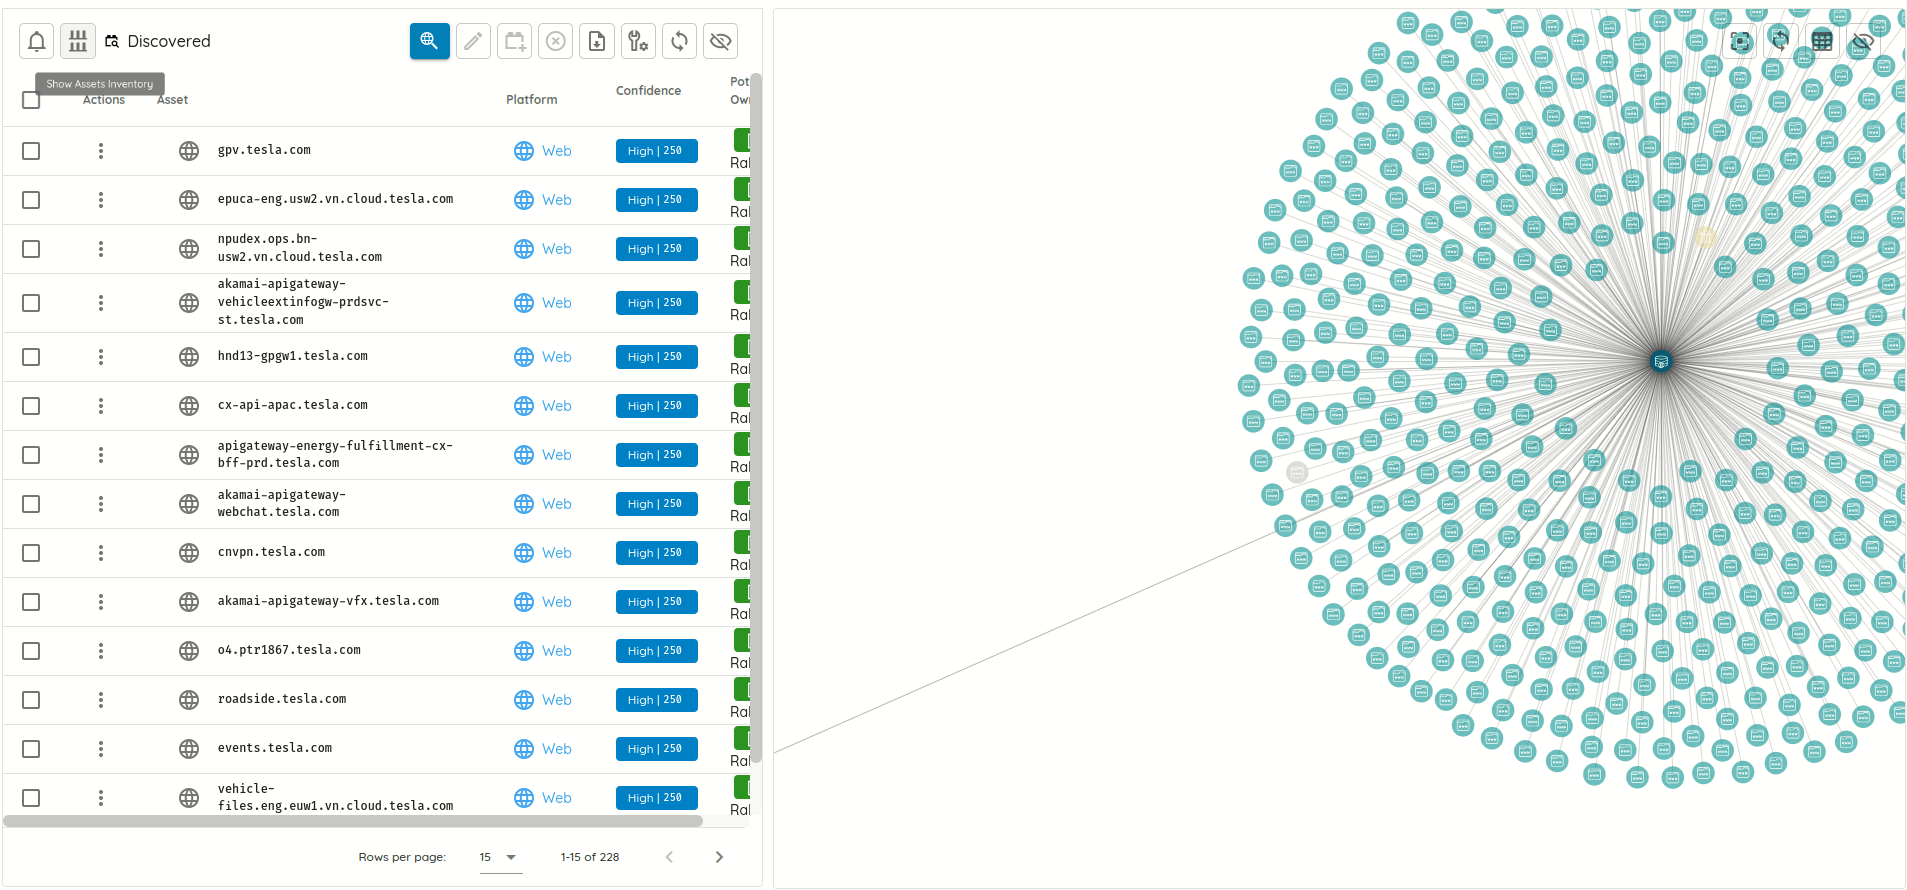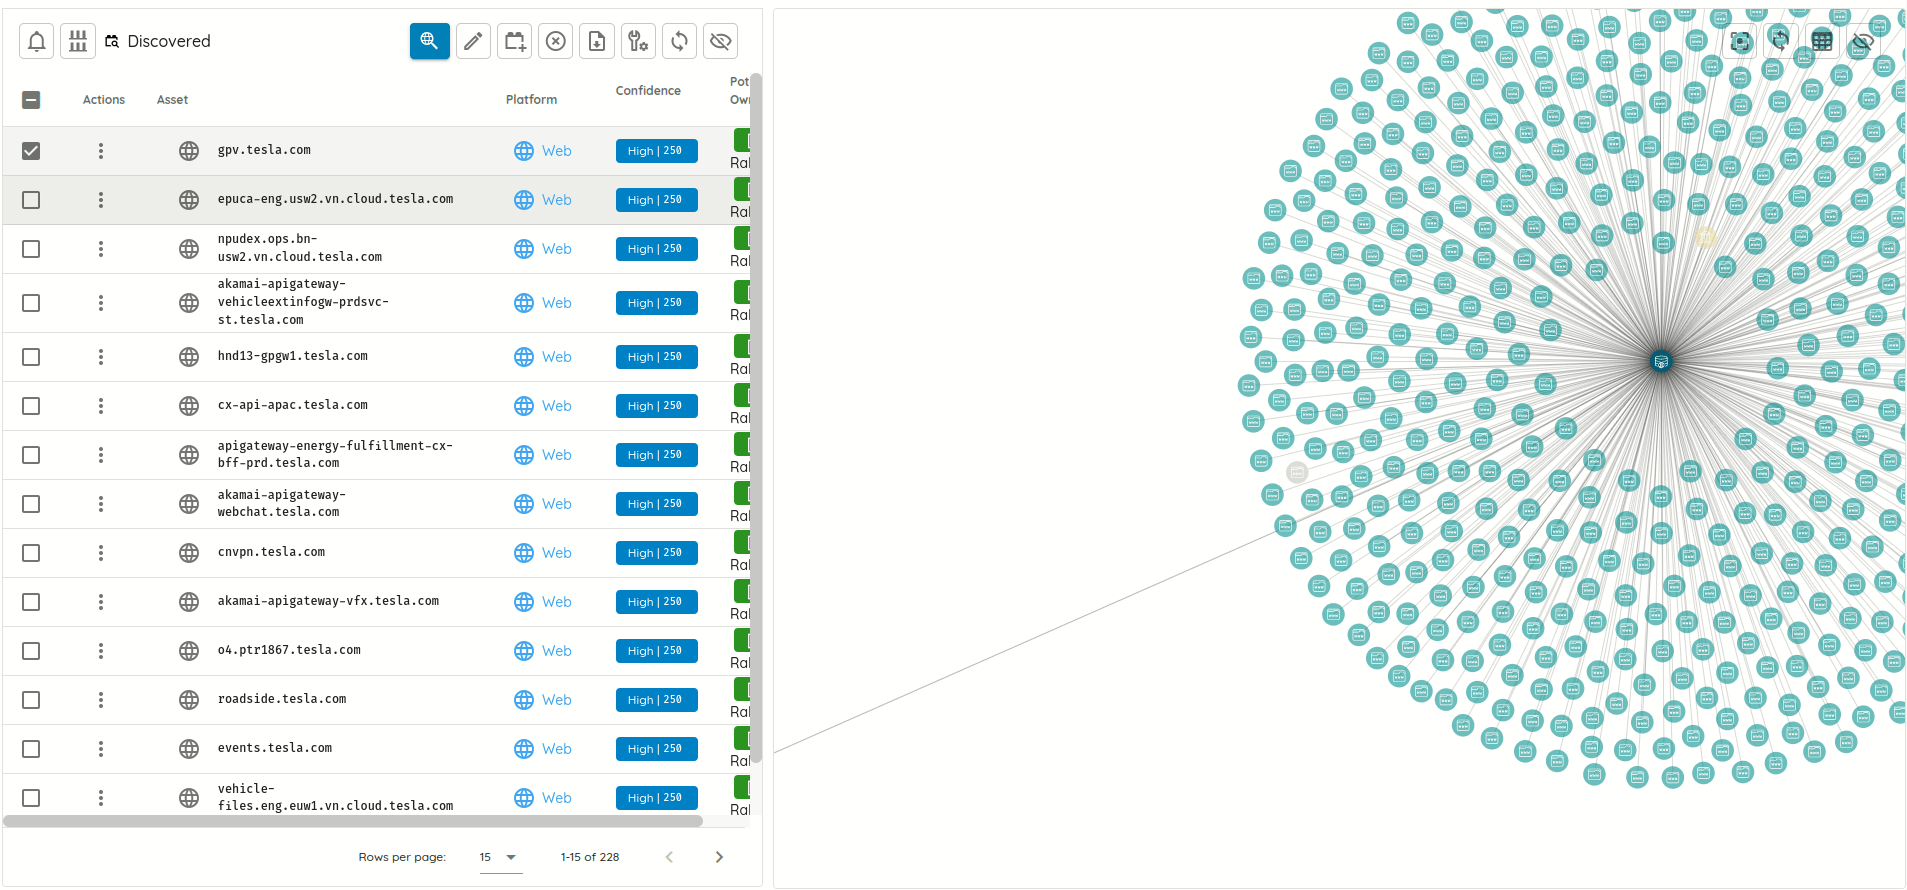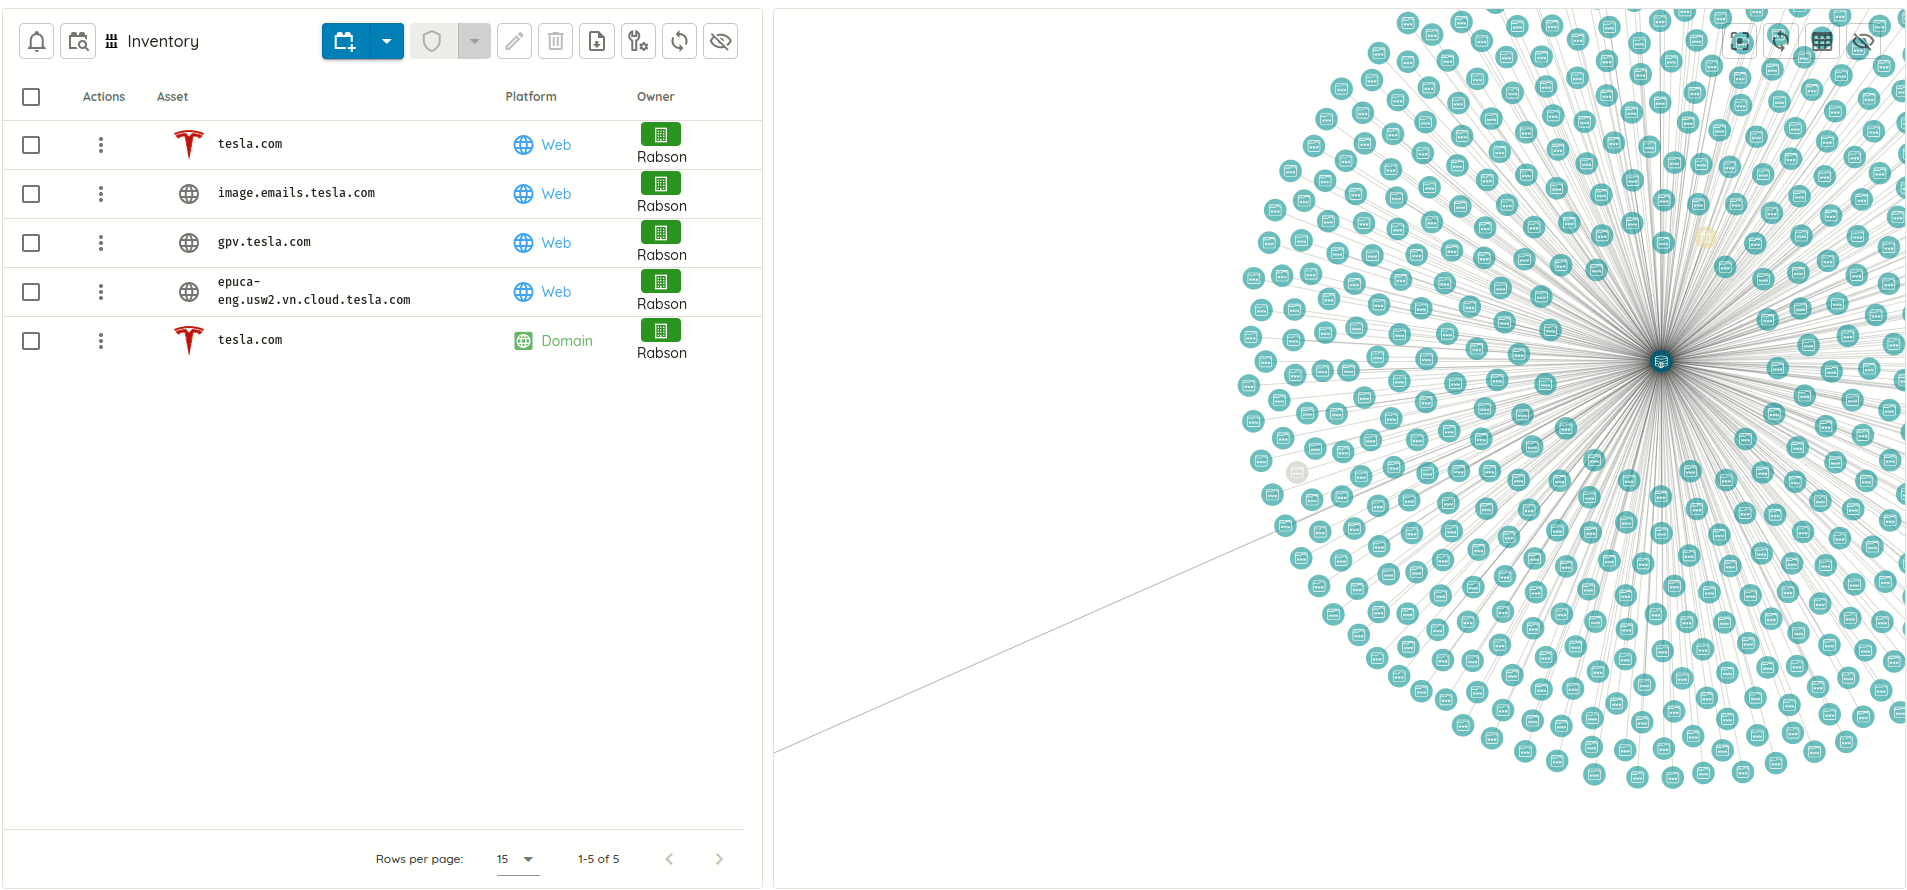
- Correction du filtre de recherche réseau qui n'affichait pas toutes les adresses IP, ce qui améliore la visibilité de vos actifs réseau.
🤖 Copilot
Plusieurs changements pour améliorer l'expérience utilisateur :
-
Ajout de la prise en charge des actions d'écriture dans Copilot, ce qui permet aux utilisateurs non seulement d'analyser mais aussi d'agir directement depuis Copilot, en automatisant les workflows et en gagnant du temps.
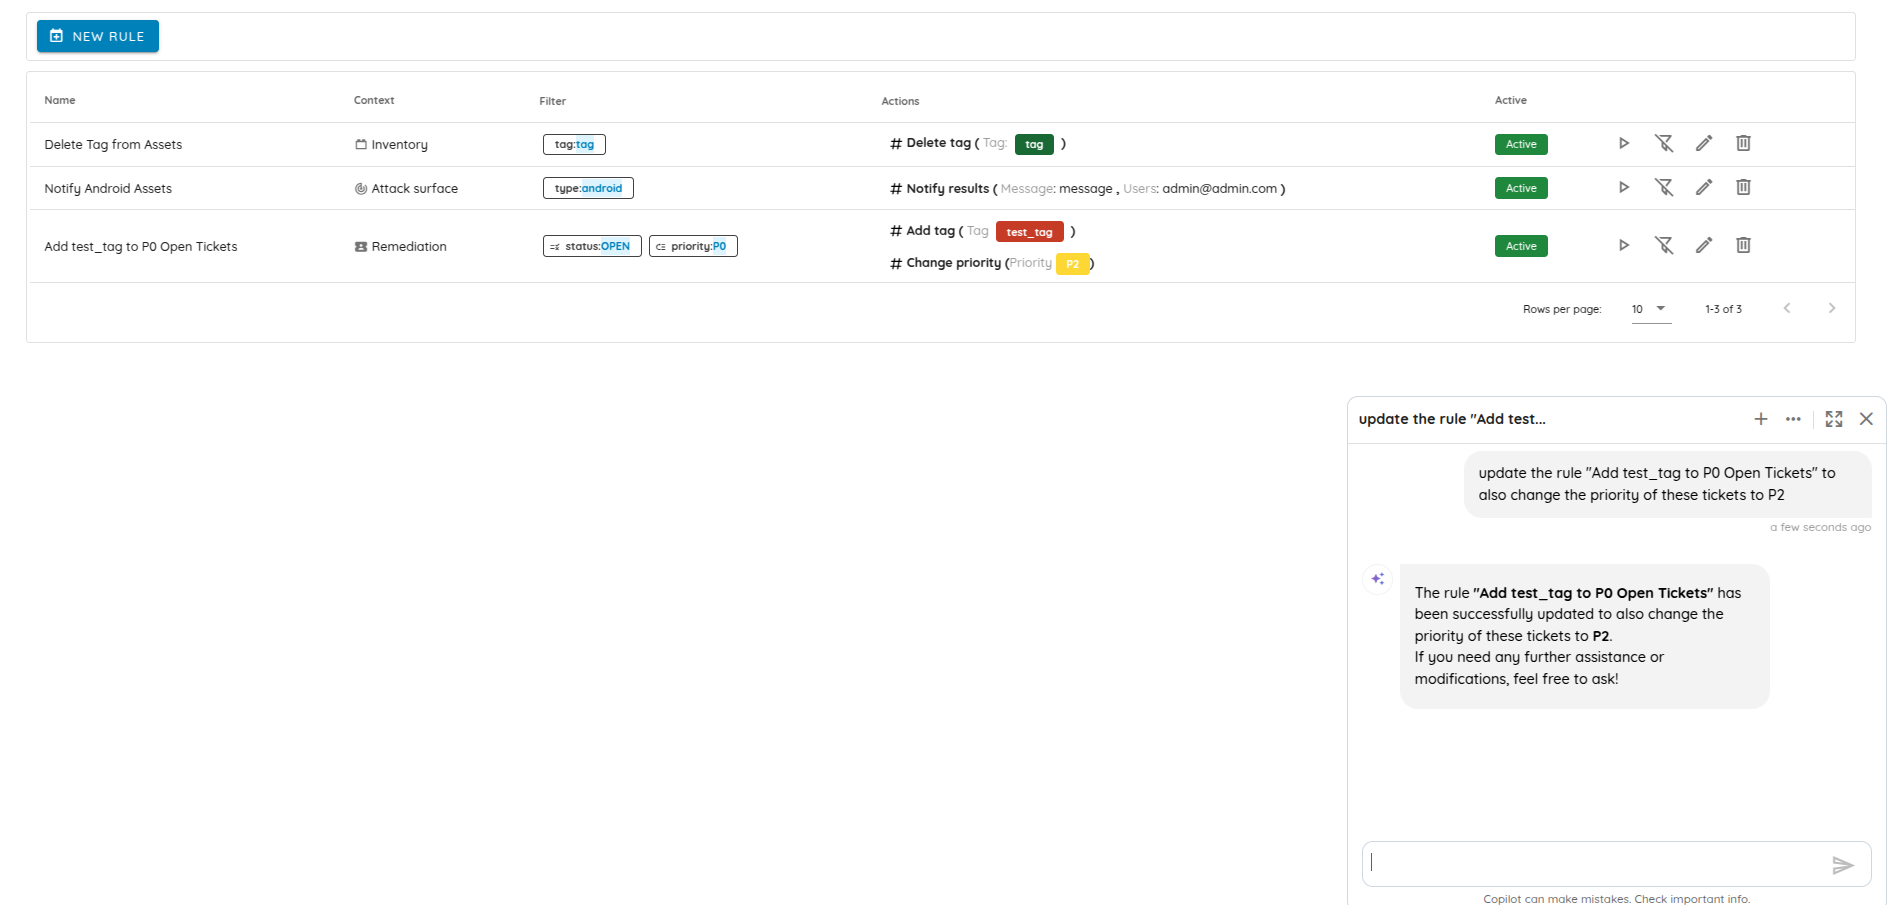
Mise à jour d'une règle d'automatisation dans Copilot -
Amélioration du contexte de Copilot et des suggestions de conversation, ce qui rend les recommandations plus pertinentes et plus utiles, et Copilot plus intuitif et plus efficace.
-
Mise à jour de Copilot pour ouvrir une nouvelle conversation lorsque la conversation active est supprimée, afin d'éviter toute confusion et de garantir une navigation fluide lors de la gestion de plusieurs fils de discussion.
-
Correction d'un bug qui empêchait Copilot de s'ouvrir dans la page Attack Surface, ce qui garantit un fonctionnement complet de Copilot sur toutes les pages.
🔍 Detection
Threat Center
Ajout de la prise en charge de plusieurs CVE :
-
CVE-2025-27364 : MITRE Caldera Agent Dynamic Compilation RCE - Cet exploit cible la fonctionnalité de compilation dynamique de Caldera pour obtenir une exécution de code à distance en manipulant les flags de l'éditeur de liens Go.
-
CVE-2024-12084 : Rsync Heap Buffer Overflow - Une séquence de trafic rsync spécialement conçue peut déclencher un dépassement de tampon de tas dans rsync. Pour cela, il suffit d'envoyer un en-tête sum_struct spécialement construit avec une valeur s2length manipulée.
-
CVE-2024-48248 : NAKIVO Backup and Replication Solution - Unauthenticated Arbitrary File Read (NAKIVO Backup & Replication est une solution de protection des données utilisée pour sauvegarder et restaurer des environnements virtualisés et physiques. Une vulnérabilité a été identifiée dans certaines versions de NAKIVO Backup & Replication ; elle permet à un attaquant non authentifié de lire des fichiers arbitraires sur le système sous-jacent.
-
CVE-2025-1974 : Ingress-Nginx Controller - Remote Code Execution - Un problème de sécurité a été découvert dans ingress-nginx : l'annotation Ingress
auth-tls-match-cnpeut servir à injecter de la configuration dans nginx. Cela peut conduire à une exécution de code arbitraire dans le contexte du contrôleur ingress-nginx, et à la divulgation des Secrets accessibles au contrôleur. -
CVE-2025-29927 : Next.js Middleware Bypass - Next.js contient une vulnérabilité critique de contournement du middleware, qui affecte les versions
11.1.4à15.2.2. Cette vulnérabilité permet à des attaquants de contourner les contrôles de sécurité du middleware en envoyant un en-tête 'x-middleware-subrequest' spécialement conçu, ce qui peut conduire à un contournement de l'autorisation et d'autres contournements des contrôles de sécurité. -
CVE-2025-24813 : Apache Tomcat Path Equivalence - Remote Code Execution - Vulnérabilité Path Equivalence –
file.Name(Internal Dot) dans Apache Tomcat, qui peut conduire à une exécution de code à distance, à la divulgation d'informations ou à l'injection de contenu malveillant via des fichiers de session accessibles en écriture. -
CVE-2024-13160 : Ivanti EPM - Credential Coercion Vulnerability in GetHashForWildcard - Une vulnérabilité d'Ivanti Endpoint Manager (EPM) permet à un attaquant non authentifié de contraindre le compte machine EPM à divulguer ses identifiants via le endpoint GetHashForWildcard. La vulnérabilité provient d'une validation insuffisante des entrées du paramètre wildcard, qui permet à un attaquant de spécifier un chemin UNC distant déclenchant une authentification NTLM.
-
CVE-2025-27636 - CVE-2025-29891 : Apache Camel Exec Component Command Injection & Internal Method Invocation - Vulnérabilités de contournement et d'injection dans Apache Camel. Ces problèmes affectent Apache Camel : de
4.10.0à <=4.10.1, de4.8.0à <=4.8.4, de3.10.0à <=3.22.3. CVE-2025-27636 : Un contournement du filtrage des en-têtes insensible à la casse permet de remplacer des commandes statiques. CVE-2025-29891 : La manipulation des paramètres de requête permet l'exécution de commandes arbitraires. -
CVE-2022-43939 : Hitachi Vantara Pentaho Business Analytics Server - Auth Bypass & RCE (les versions de Hitachi Vantara Pentaho Business Analytics Server antérieures à
9.4.0.1,9.3.0.2, ainsi que toutes les versions8.3.x, sont vulnérables en raison d'une gestion incorrecte des chemins d'URL non canoniques lors des décisions d'autorisation. Cette faille, activement exploitée dans la nature, permet aux attaquants non seulement de contourner les restrictions de sécurité mais aussi, lorsqu'elle est chaînée avec la CVE-2022-43769, d'exécuter des commandes arbitraires (RCE) sur le serveur. -
CVE-2022-47945 : Thinkphp Lang - Local File Inclusion - ThinkPHP Framework antérieur à
6.0.14permet l'inclusion de fichiers locaux via le paramètre lang lorsque la fonctionnalité de pack de langue est activée (lang_switch_on=true). Un attaquant distant non authentifié peut l'exploiter pour exécuter des commandes arbitraires du système d'exploitation, comme démontré en incluantpearcmd.php.