
CocoaPods 供应链漏洞检测、CCPA、SOC2 等更新
此次更新带来了新的检测能力、新的数据与隐私控制项、平台整体用户体验的改进,以及缺陷修复。
此次更新带来了新的检测能力、新的数据与隐私控制项、平台整体用户体验的改进,以及缺陷修复。
🛡️ 检测
- CocoaPods 供应链漏洞:我们新增了对 CocoaPods 中严重漏洞的检测。其中一个关键
漏洞是
CVE-2024-38368。该漏洞允许 攻击者认领无主的 CocoaPods 软件包并植入恶意代码。其可能造成的大范围危害 极为严重,既会影响个人开发者,也会影响依赖 CocoaPods 进行依赖管理的大型组织。 我们在近期的文章中深入分析了该漏洞。 CVE_2024_2194:我们新增了对 WordPress 的 WP Statistics 插件的检测, 该插件在 14.5 及之前的所有版本中,均存在通过 URL 搜索参数触发的存储型跨站脚本漏洞。- 不安全的加密模式:我们进行了修复,改进了用于检测不安全加密模式(Insecure Crypto Mode)的规则。
🤝 合规
- 《加州消费者隐私法案》控制项:新增对《加州消费者隐私法案》(CCPA)的支持。这是一部
全面的数据隐私法律,赋予加州居民关于其个人信息的新权利。
要检查您的应用是否符合 CCPA,请点击某次扫描,向下滚动,然后点击“Standards”标签页。
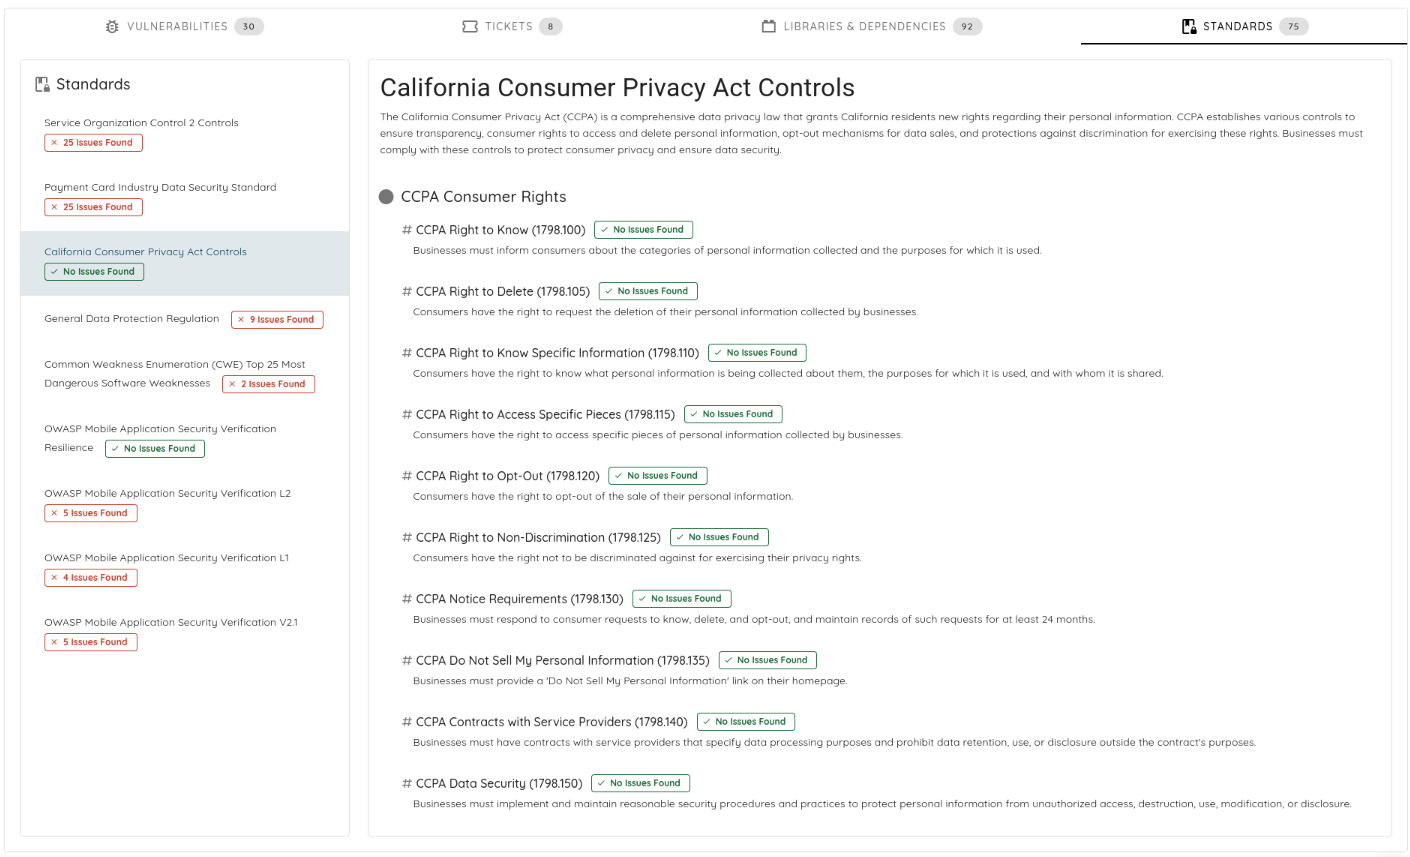
CCPA 标准报告 - 隐私安全发现:新增对隐私问题的报告支持,例如未经同意以不安全方式收集用户崩溃 日志、不当使用通讯录数据、未声明地收集用户健康信息等。
🙂 用户体验
- 搜索历史:现在,每次在页面之间切换或在同一页面中
前进/后退时,搜索栏都会保留搜索历史。
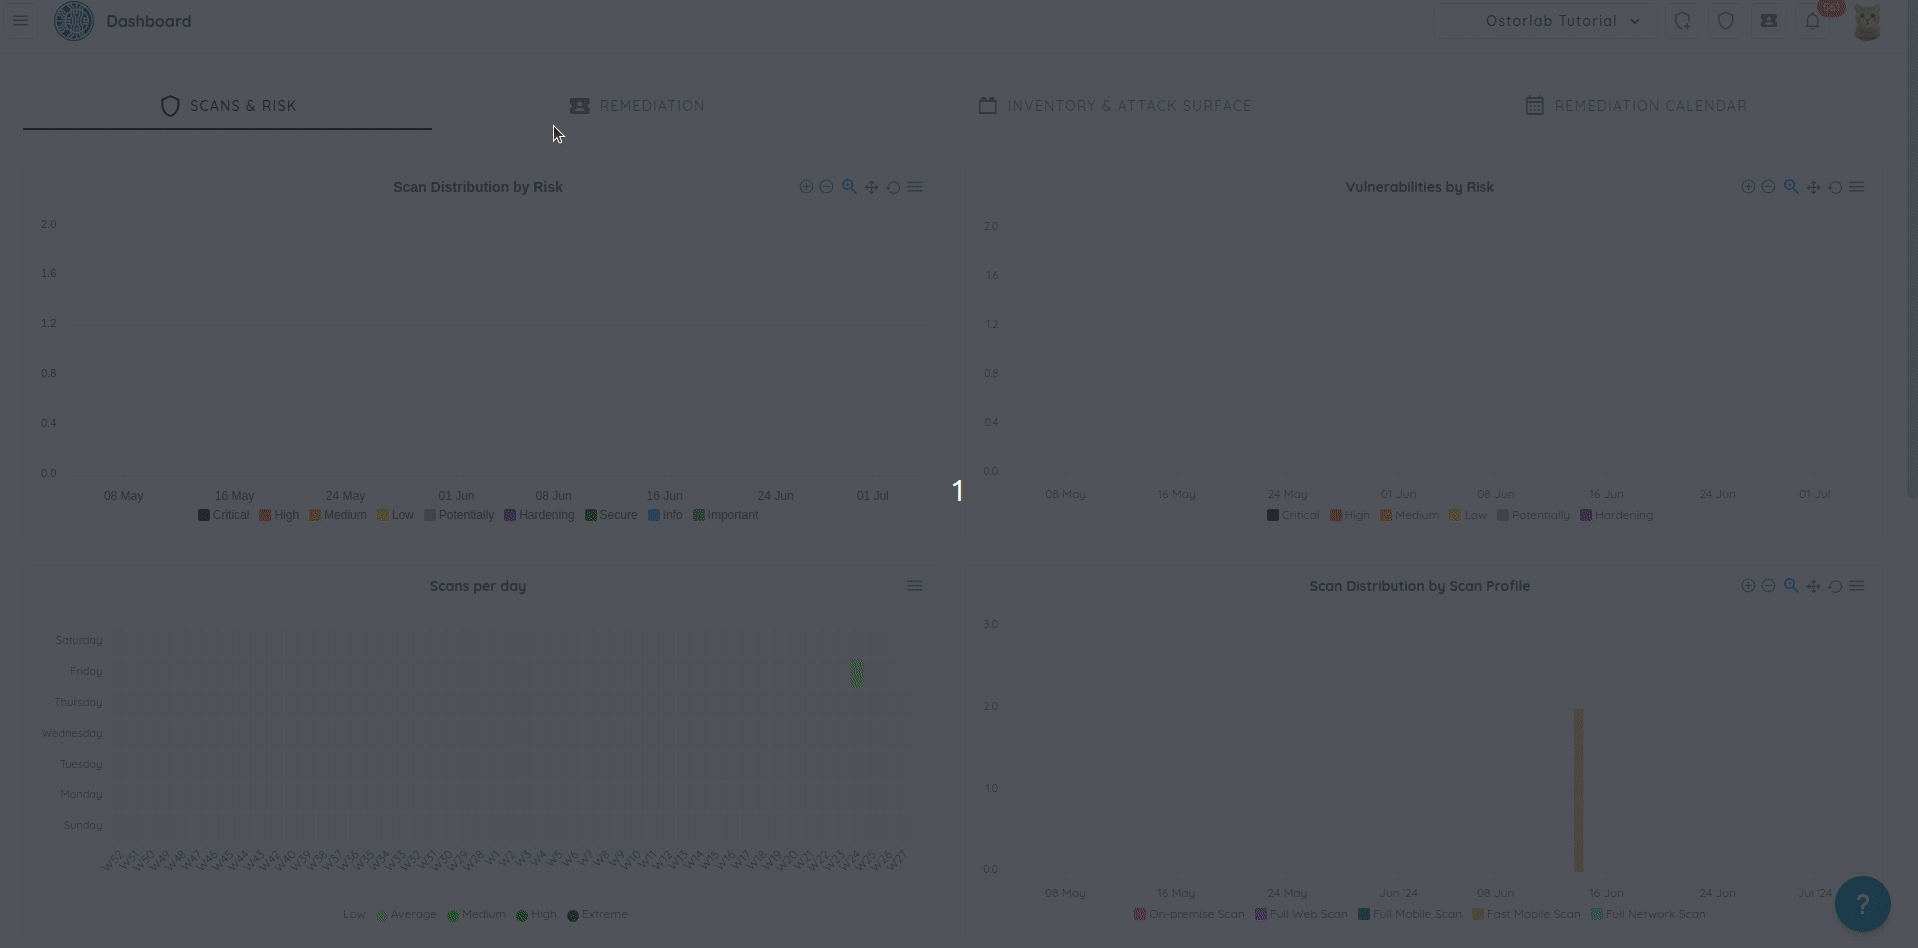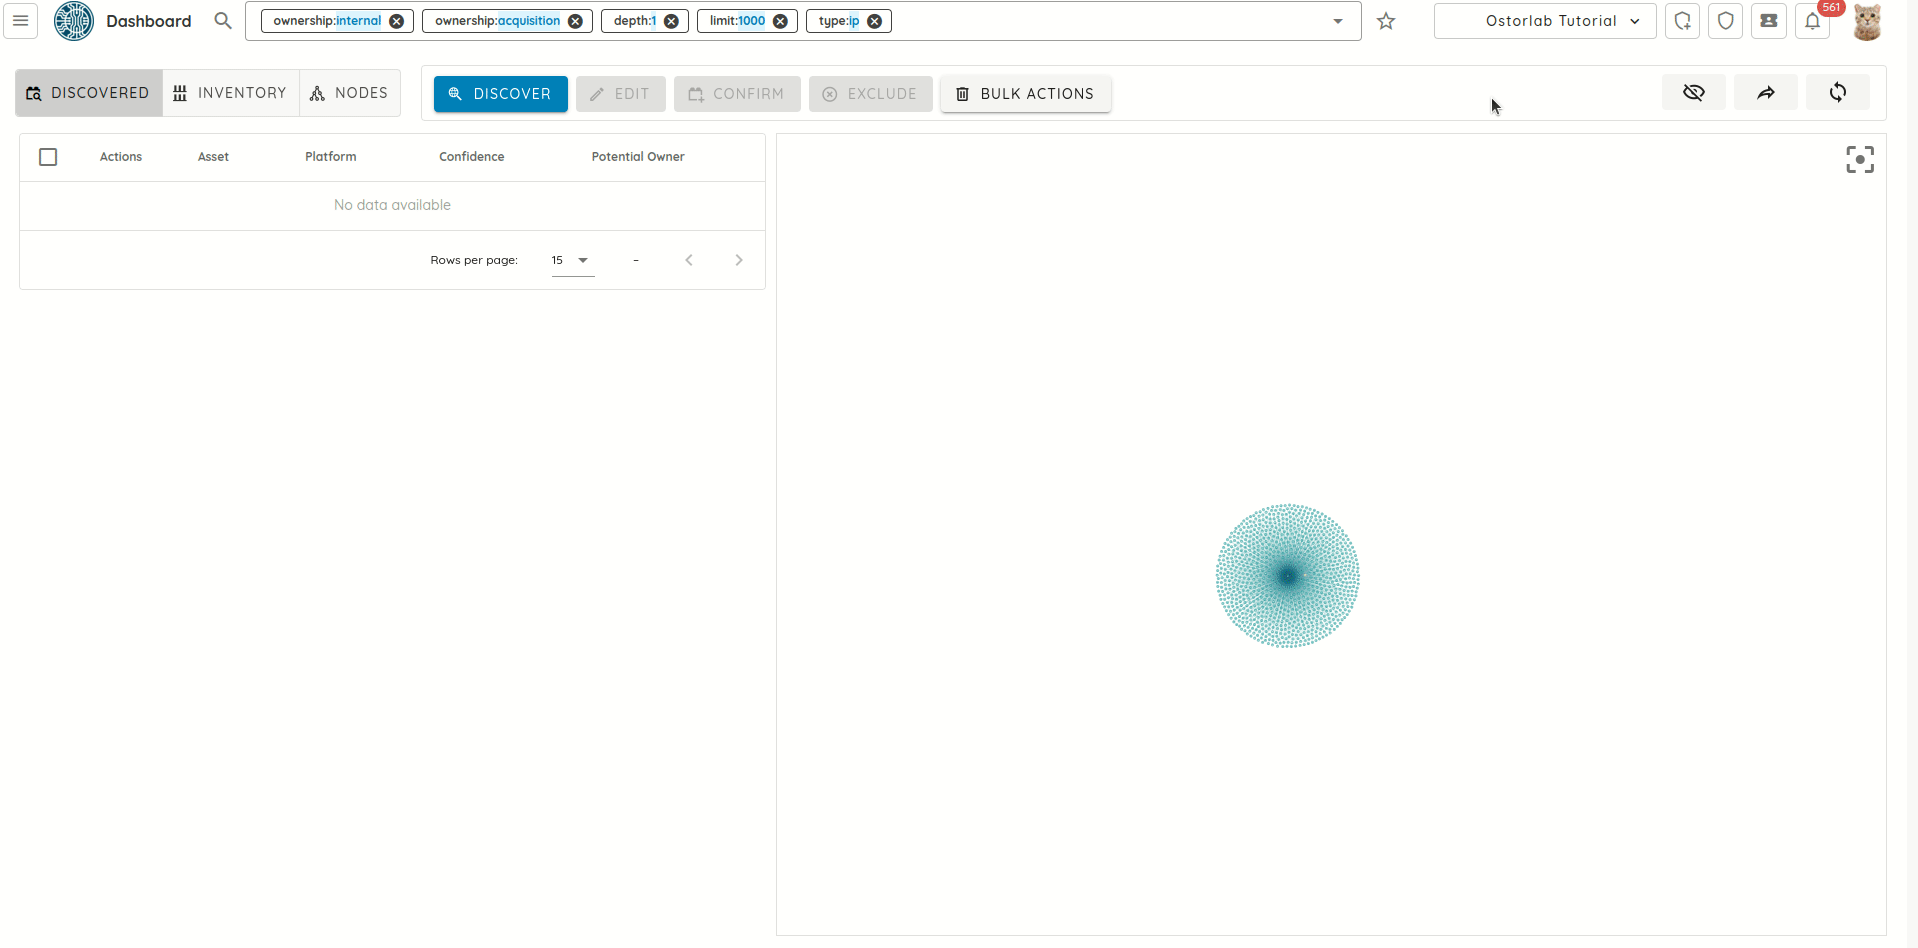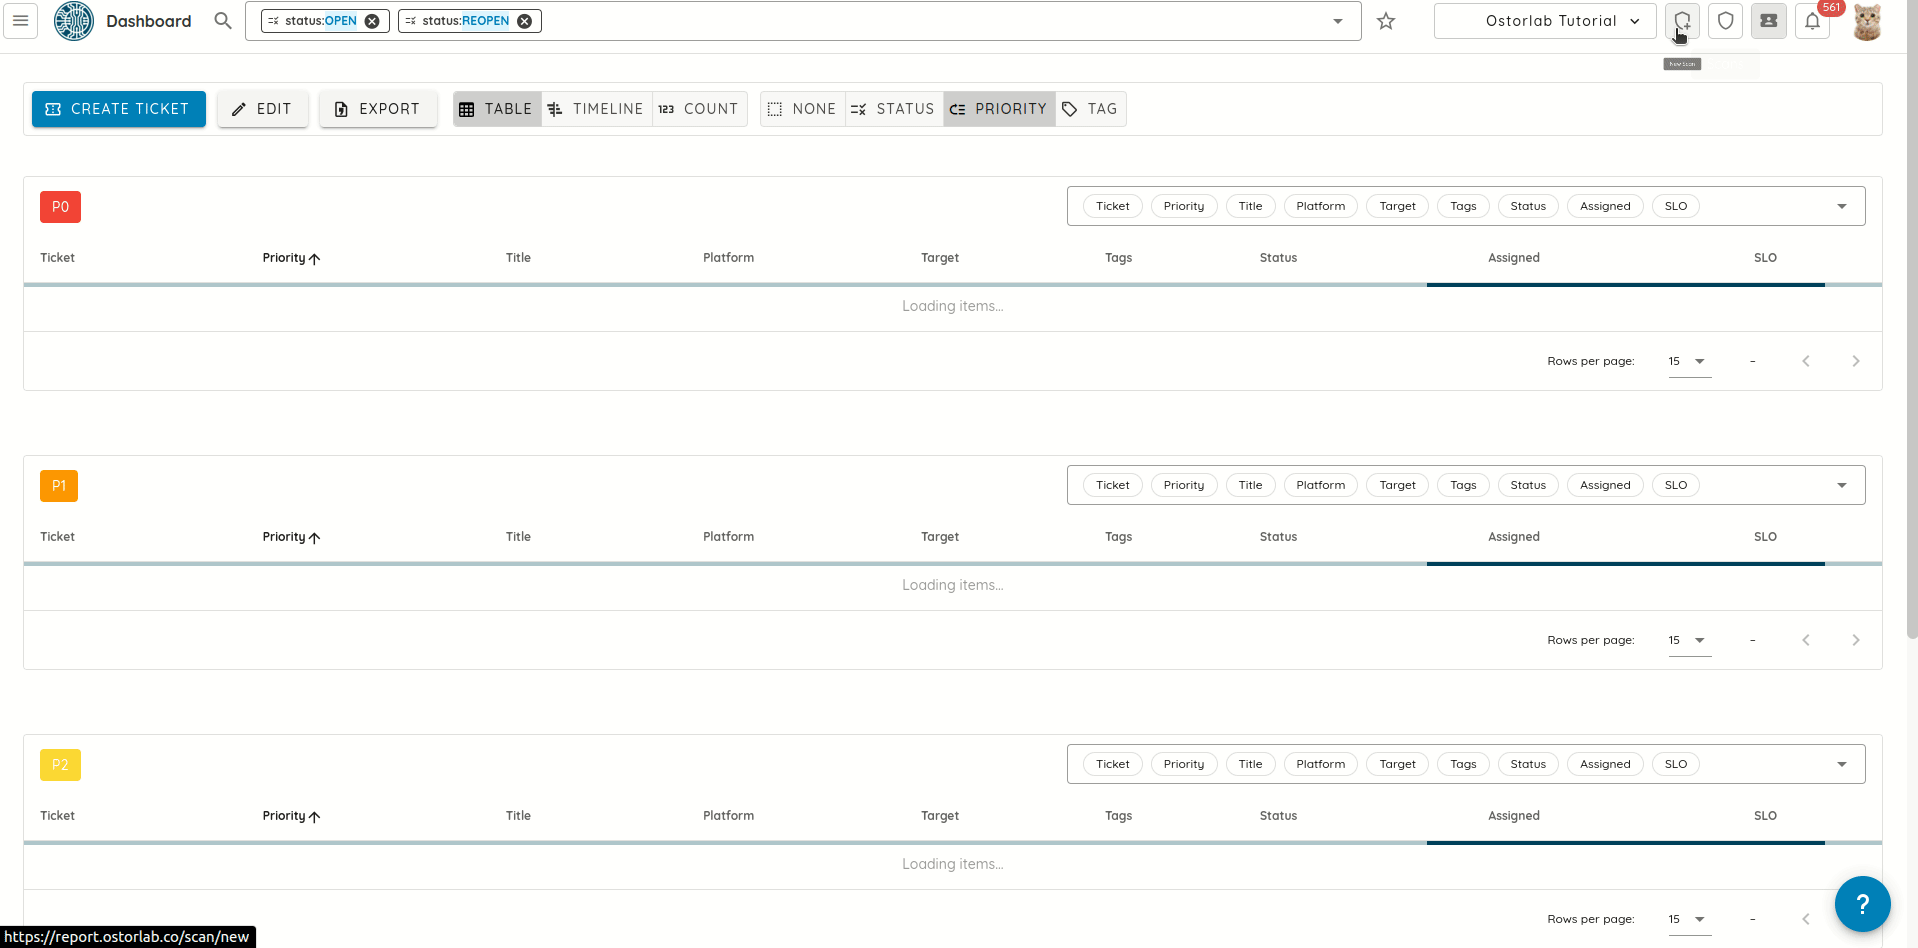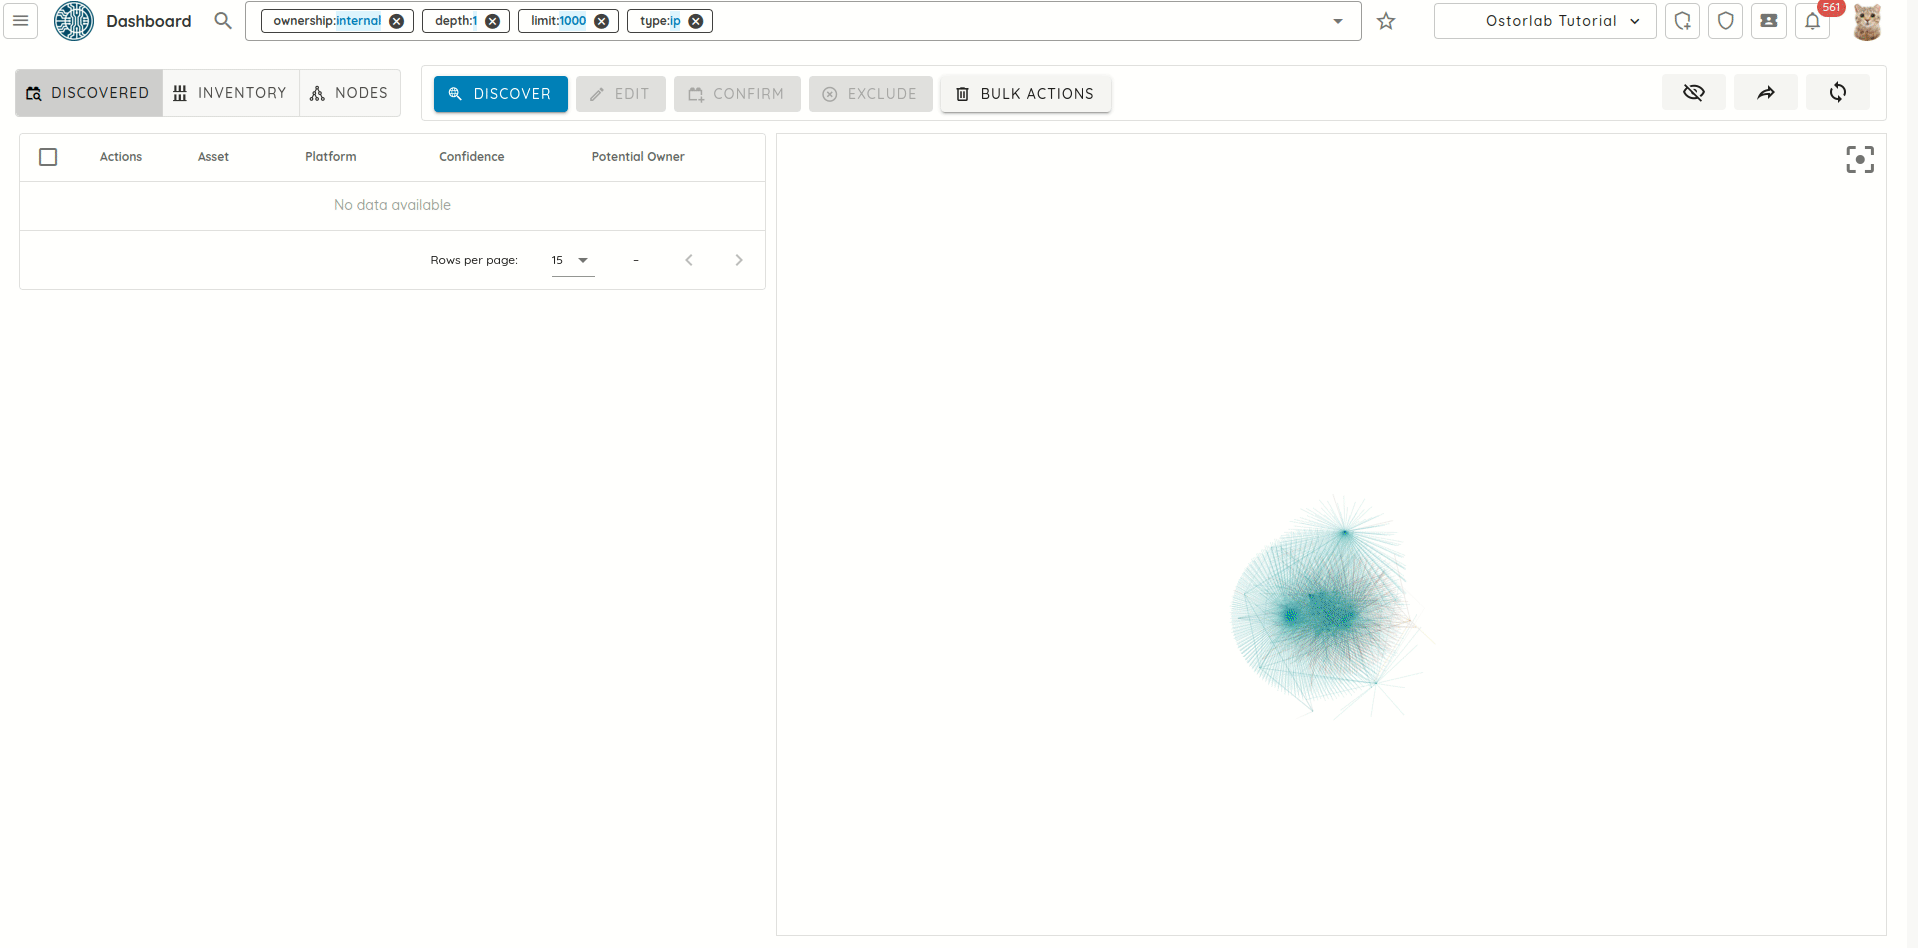
全平台的搜索历史
🕸️ 攻击面
- 批量操作:我们新增了直接从攻击面(Attack Surface)运行批量操作(自动化规则)的支持。
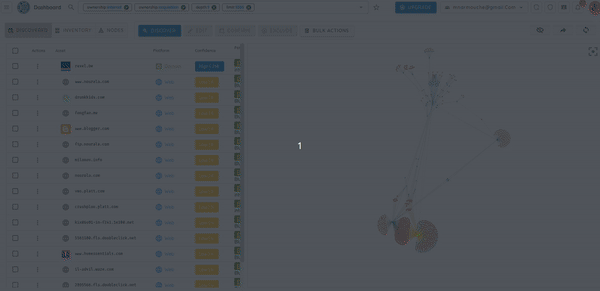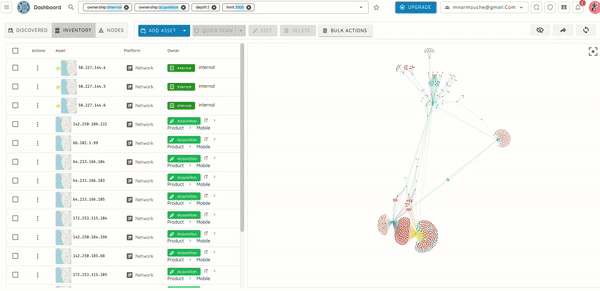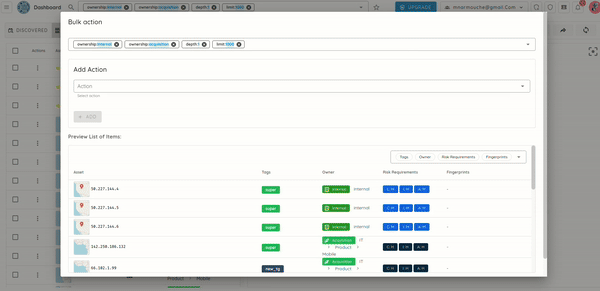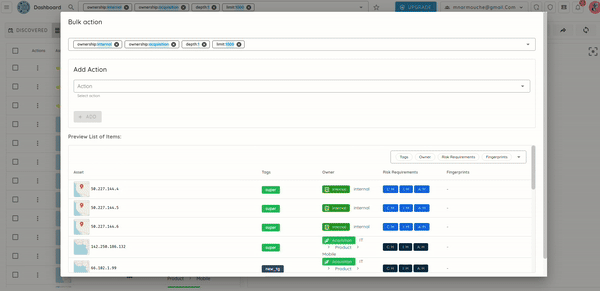
攻击面中的批量操作