
Détection de la vulnérabilité de chaîne d’approvisionnement de CocoaPods, CCPA, SOC2 et plus encore
Cette mise à jour introduit de nouvelles capacités de détection, de nouveaux contrôles de données et de confidentialité, une meilleure expérience utilisateur sur toute la plateforme et des corrections de bugs.
Cette mise à jour introduit de nouvelles capacités de détection, de nouveaux contrôles de données et de confidentialité, une meilleure expérience utilisateur sur toute la plateforme et des corrections de bugs.
🛡️ Détection
- Vulnérabilité de chaîne d’approvisionnement de CocoaPods : nous avons ajouté la détection de vulnérabilités critiques dans CocoaPods. L’une des principales
vulnérabilités est
CVE-2024-38368. Cette vulnérabilité permettait à des attaquants de revendiquer des paquets CocoaPods non réclamés et d’y insérer du code malveillant. Le potentiel de dégâts à grande échelle était immense, touchant aussi bien les développeurs individuels que les grandes organisations qui s’appuient sur CocoaPods pour gérer leurs dépendances. Nous analysons cette vulnérabilité en détail dans notre article récent. CVE_2024_2194: nous avons ajouté la détection du plugin WP Statistics pour WordPress, vulnérable au Cross-Site Scripting stocké via le paramètre de recherche d’URL dans toutes les versions jusqu’à la 14.5 incluse.- Mode de chiffrement non sécurisé : une correction a amélioré les règles utilisées pour détecter le mode de chiffrement non sécurisé.
🤝 Conformité
- Contrôles du California Consumer Privacy Act : nouvelle prise en charge du California Consumer Privacy Act (CCPA), une
loi complète sur la confidentialité des données qui accorde aux résidents de Californie de nouveaux droits sur leurs informations personnelles.
Pour vérifier la conformité de votre application au CCPA, cliquez sur un scan, faites défiler la page, puis cliquez sur l’onglet « Standards ».
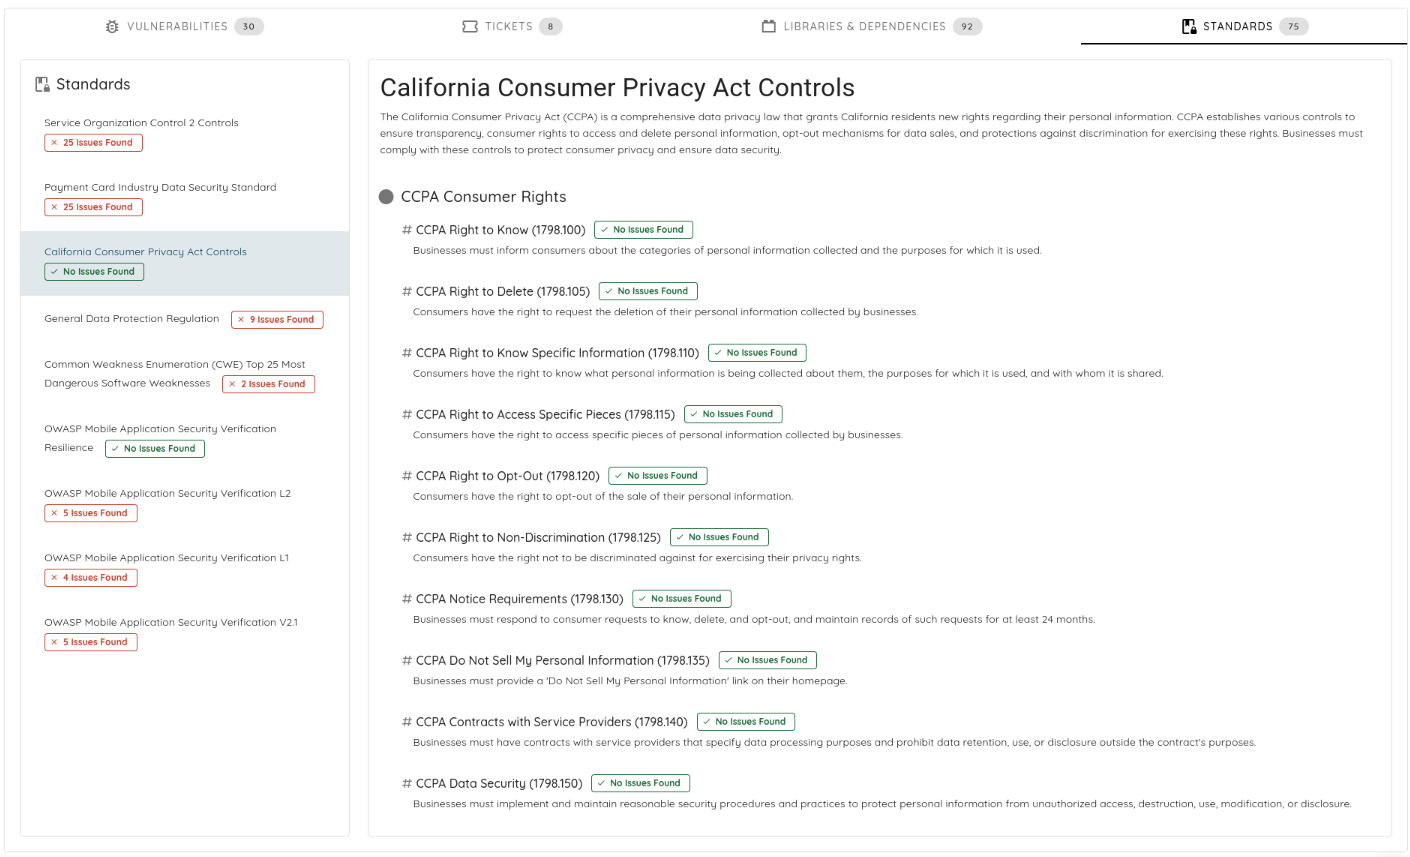
Rapport des standards CCPA - Vulnérabilités de confidentialité : ajout de la prise en charge du signalement de problèmes de confidentialité, comme la collecte non sécurisée des journaux de plantage des utilisateurs sans consentement, l’utilisation inappropriée des données de contacts, la collecte non déclarée d’informations de santé des utilisateurs, etc.
🙂 UX
- Historique de recherche : l’historique de recherche est désormais conservé dans la barre de recherche à chaque navigation entre les pages, ou
en avant/arrière sur une même page.
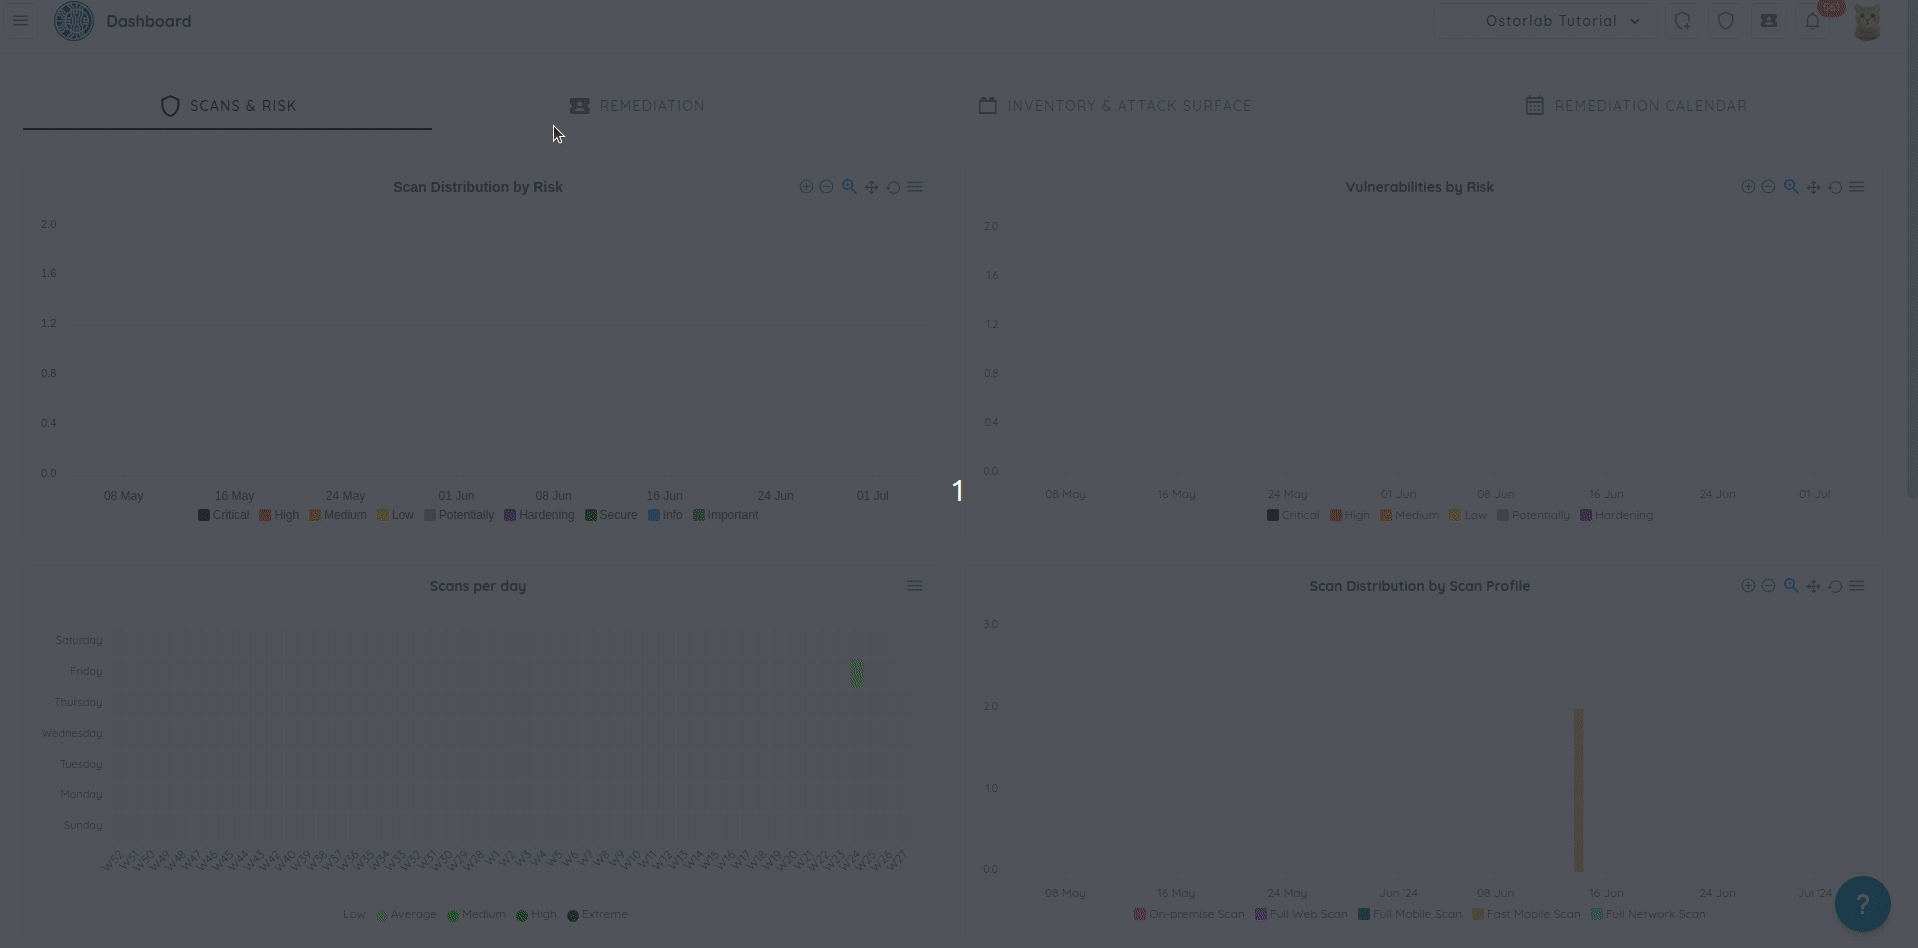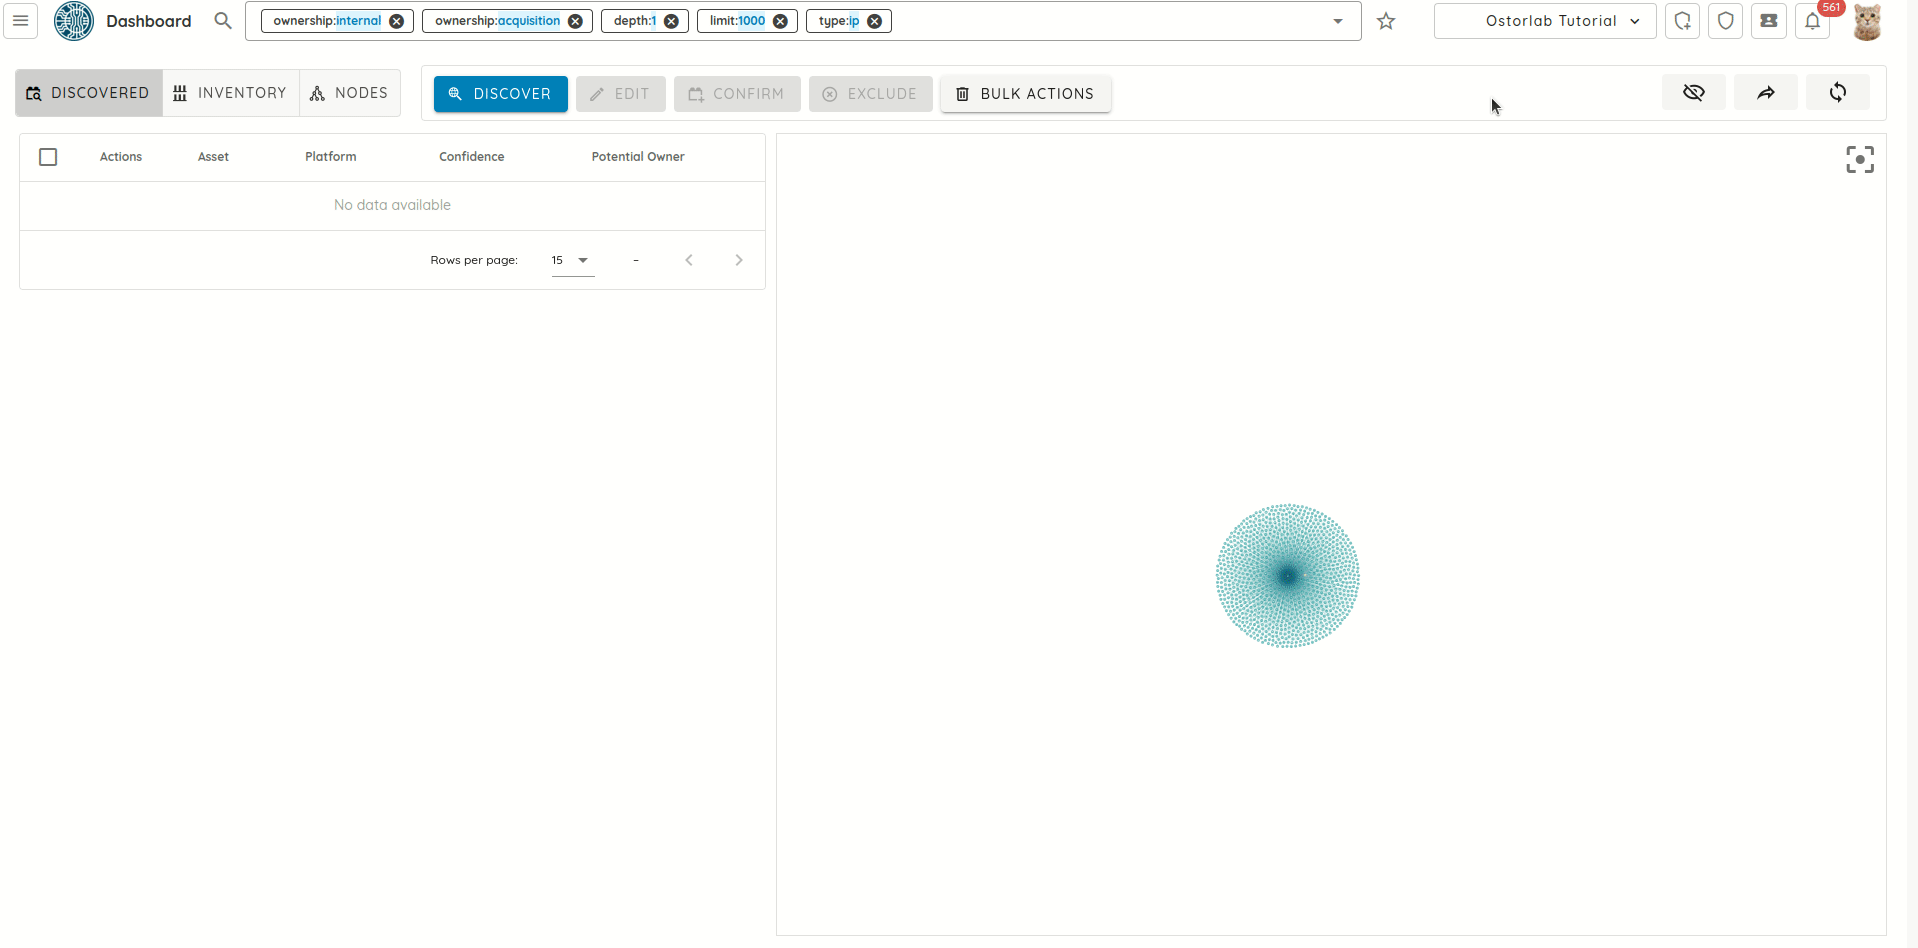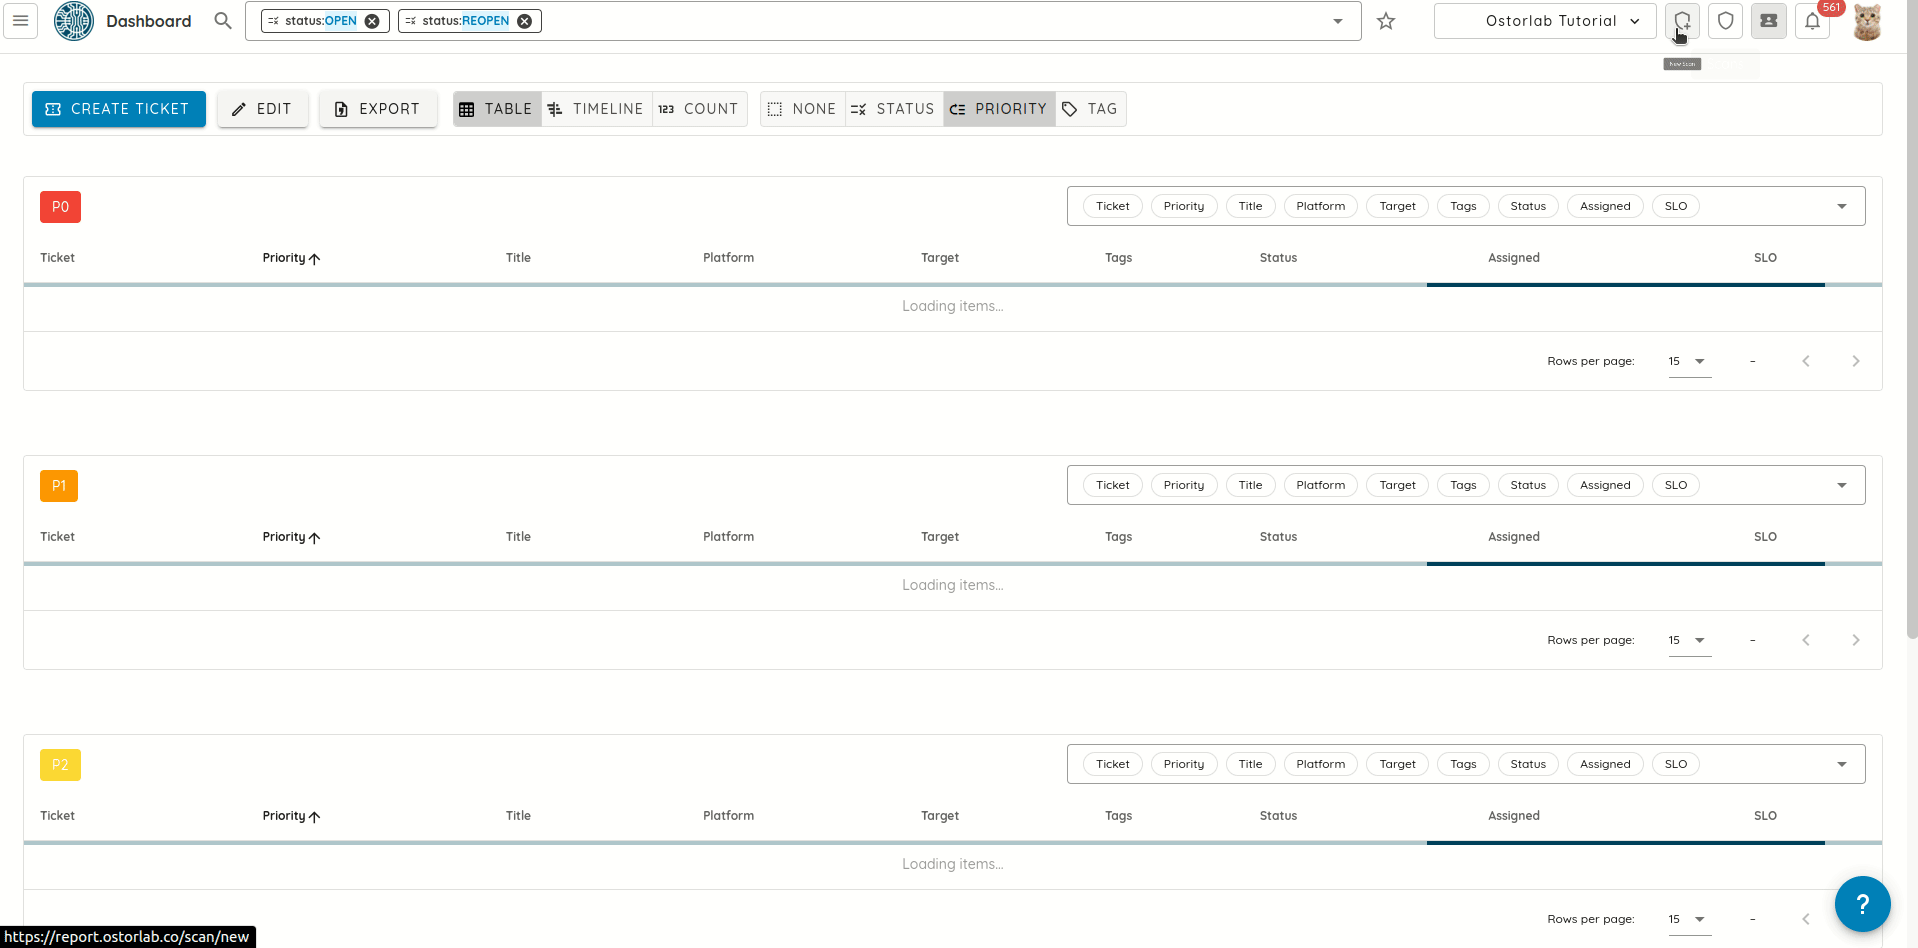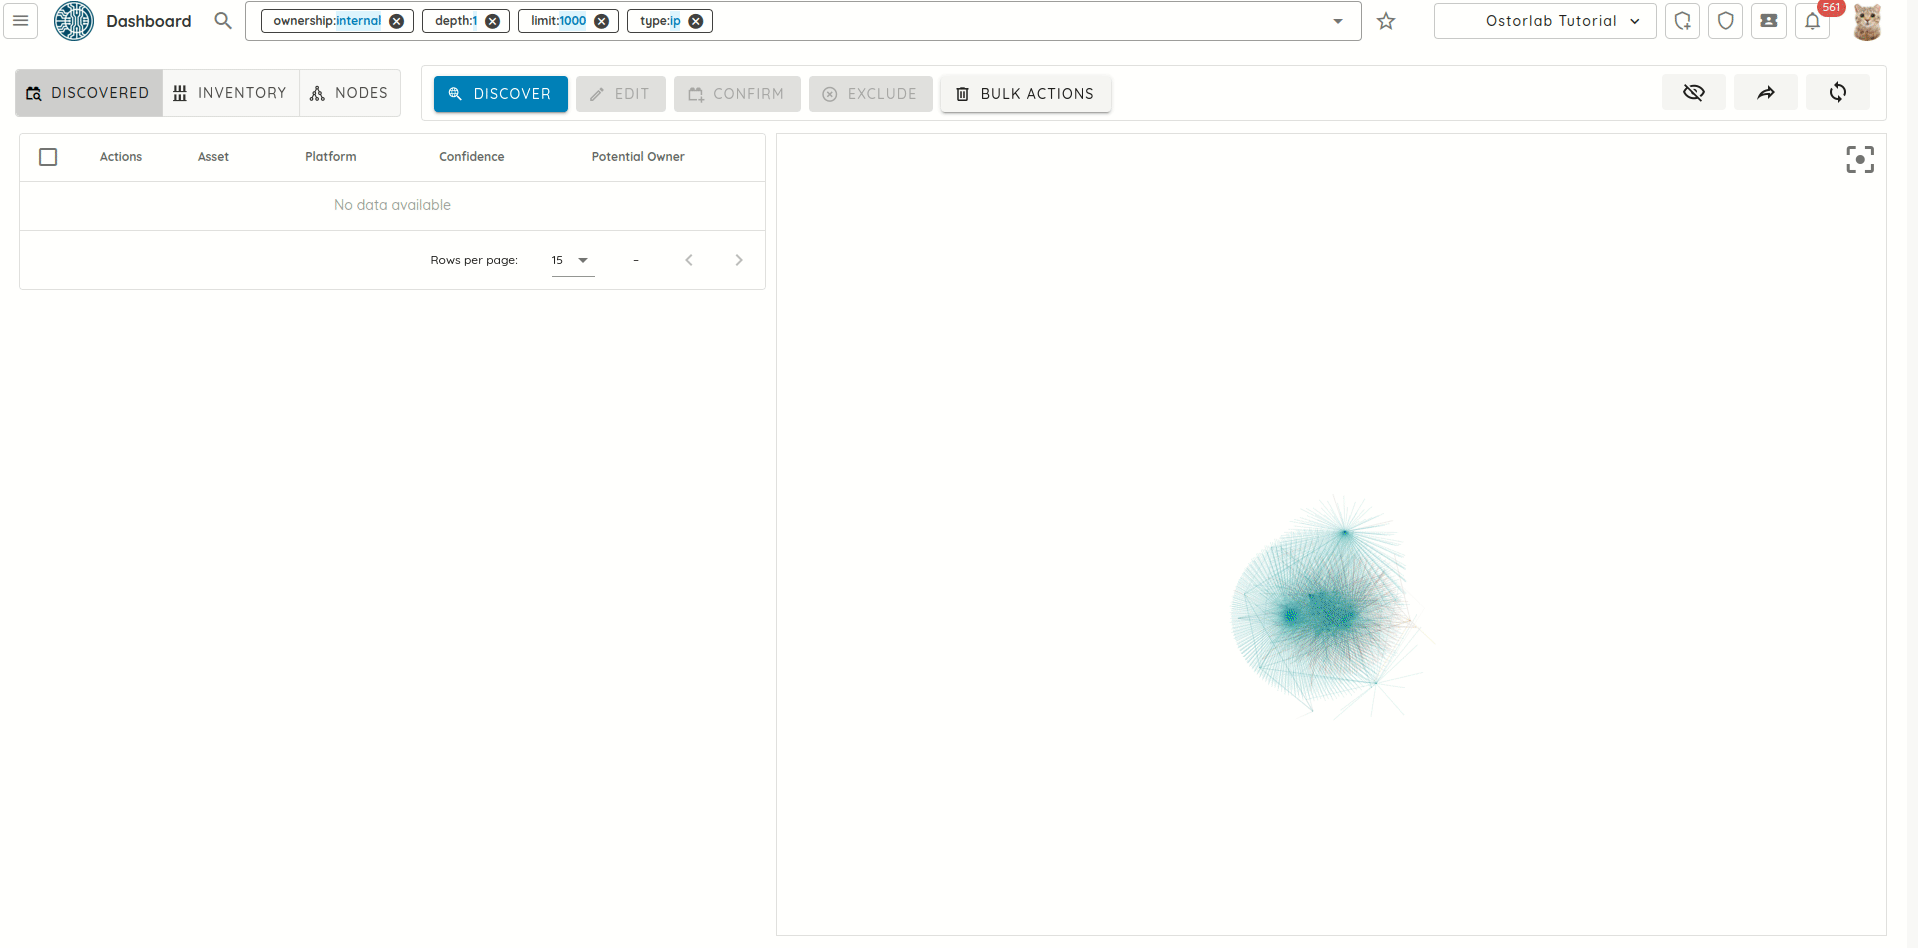
Historique de recherche sur toute la plateforme
🕸️ Surface d’attaque
- Actions groupées : nous avons ajouté la possibilité de lancer des actions groupées (règles d’automatisation) directement depuis Attack Surface.
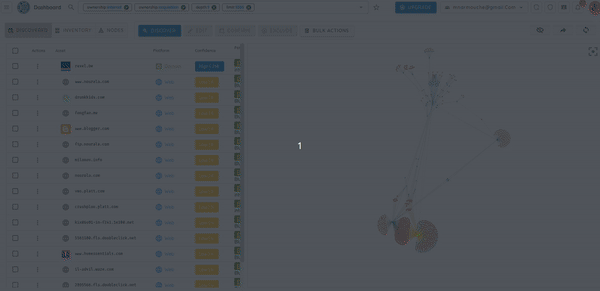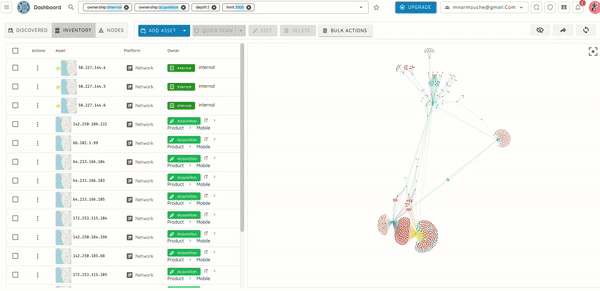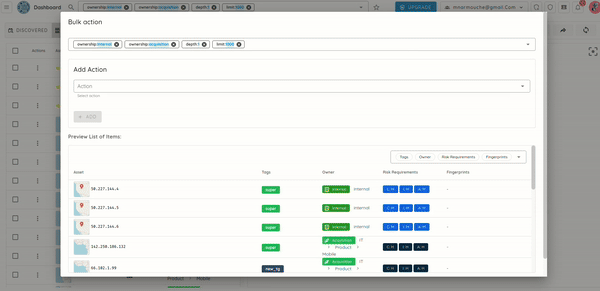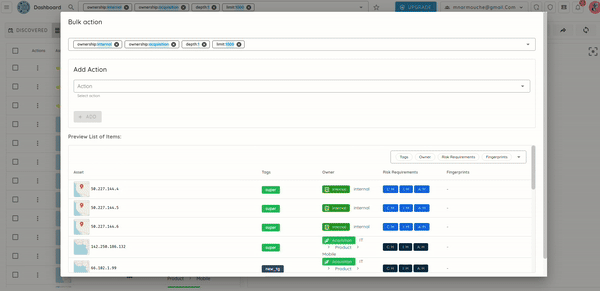
Actions groupées dans Attack Surface