Découvrir et surveiller la surface d'attaque des applications mobiles avec Ostorlab
L'article présente Ostorlab Attack Surface Discovery, une solution pour découvrir et surveiller en continu les applications mobiles, qui allège la charge manuelle des équipes sécurité. Il détaille les étapes pour ajouter des applications à un inventaire et configurer des règles de surveillance, et souligne la capacité de la plateforme à simplifier la gestion de la sécurité des applications mobiles.
Découvrir et surveiller la surface d'attaque des applications mobiles avec Ostorlab
Gérer la sécurité d'un portefeuille varié d'applications mobiles peut être écrasant, même pour des organisations disposant de moyens importants. La méthode traditionnelle, qui consiste à vérifier manuellement chaque application, à s'assurer que sa dernière version sur le store est analysée et à rechercher régulièrement des mises à jour ou des vulnérabilités, devient vite fastidieuse.
Ostorlab Attack Surface Discovery simplifie ce processus en automatisant l'identification et l'analyse des applications mobiles, ce qui réduit considérablement la charge des équipes sécurité et rend l'expérience agréable et sans douleur.
Préparer mon inventaire :
- Vous pouvez ajouter des applications mobiles depuis le menu Discovery de la surface d'attaque.
- Vous pouvez soit suivre les étapes de l'interface pour ajouter les différents actifs, soit importer un fichier CSV contenant les champs définis de vos applications mobiles.
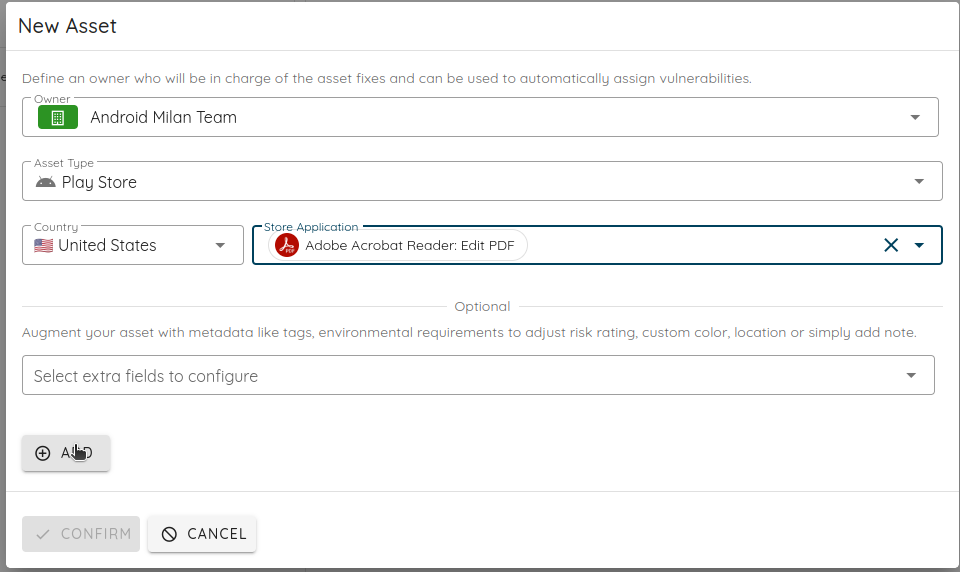
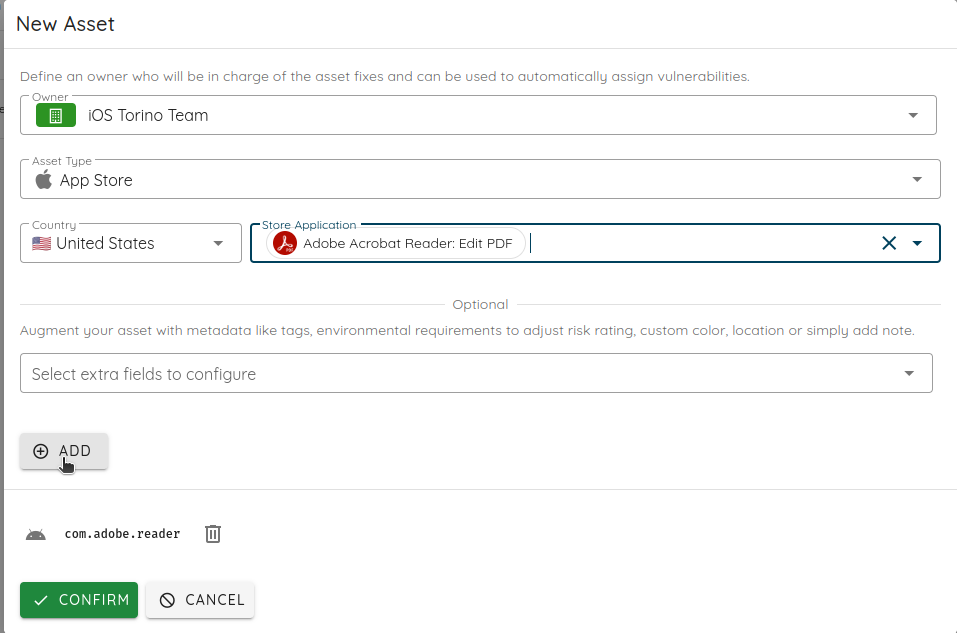
Pour le faire depuis l'interface, vous devez définir le propriétaire de l'actif. Il est utile d'avoir un point de contact pour signaler les vulnérabilités et pour définir les permissions et les métriques par propriétaire.
L'exemple ci-dessous ajoute l'application Adobe Acrobat Reader pour Android et iOS.
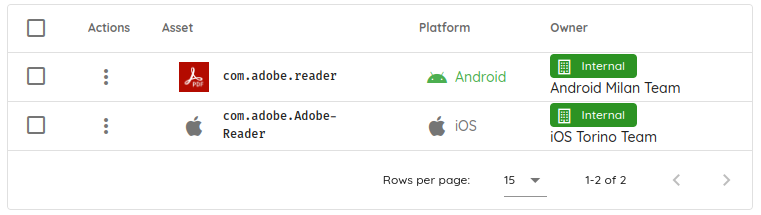
L'inventaire contient maintenant les deux applications mobiles.
Dans le graphe, vous pouvez voir les liens vers les applications. En arrière-plan, la plateforme commence à découvrir tous les actifs potentiels susceptibles d'appartenir au même propriétaire que les applications mobiles ajoutées.
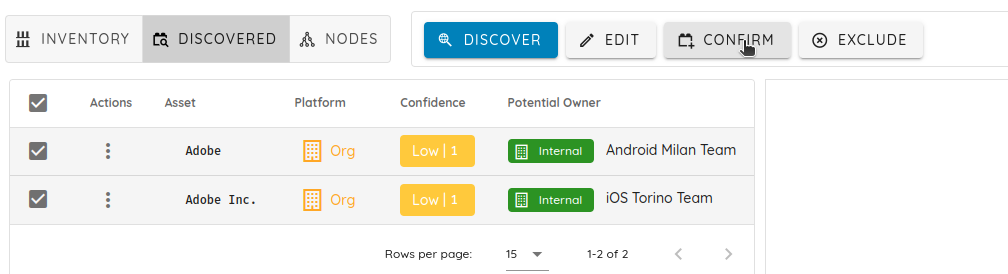
Vous obtiendrez le premier actif potentiel direct en cliquant sur le bouton Discover. Dans notre cas, nous pouvons voir les organisations qui possèdent les applications mobiles sur le Play Store et l'App Store.
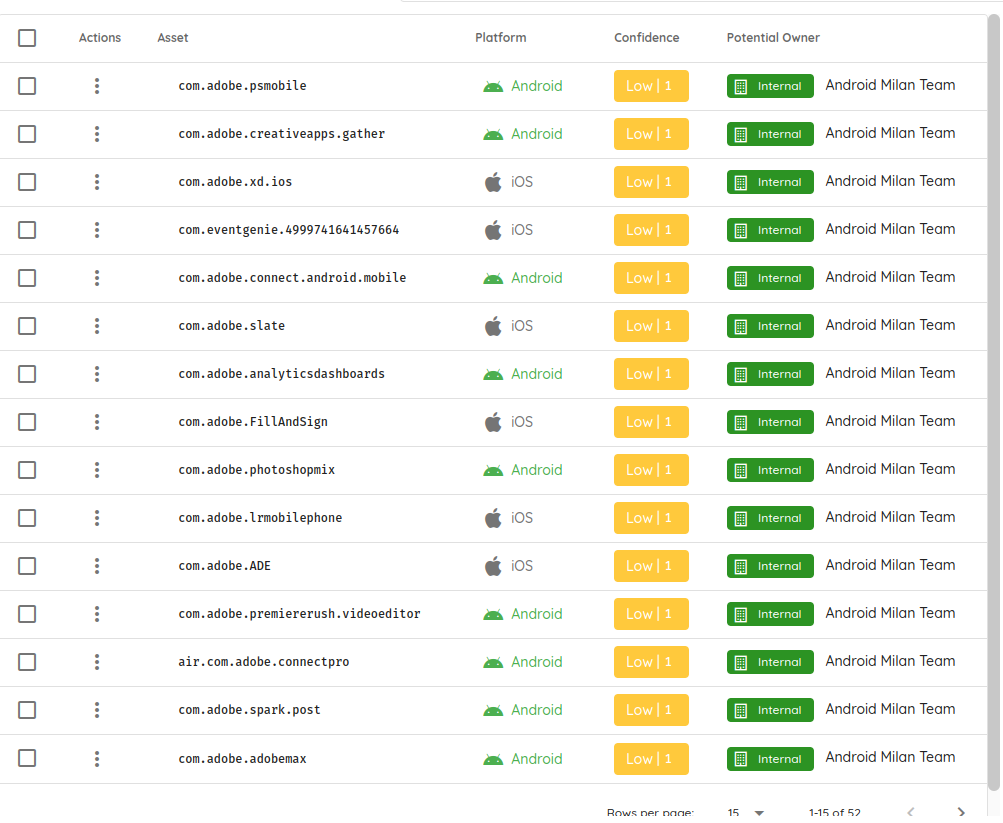
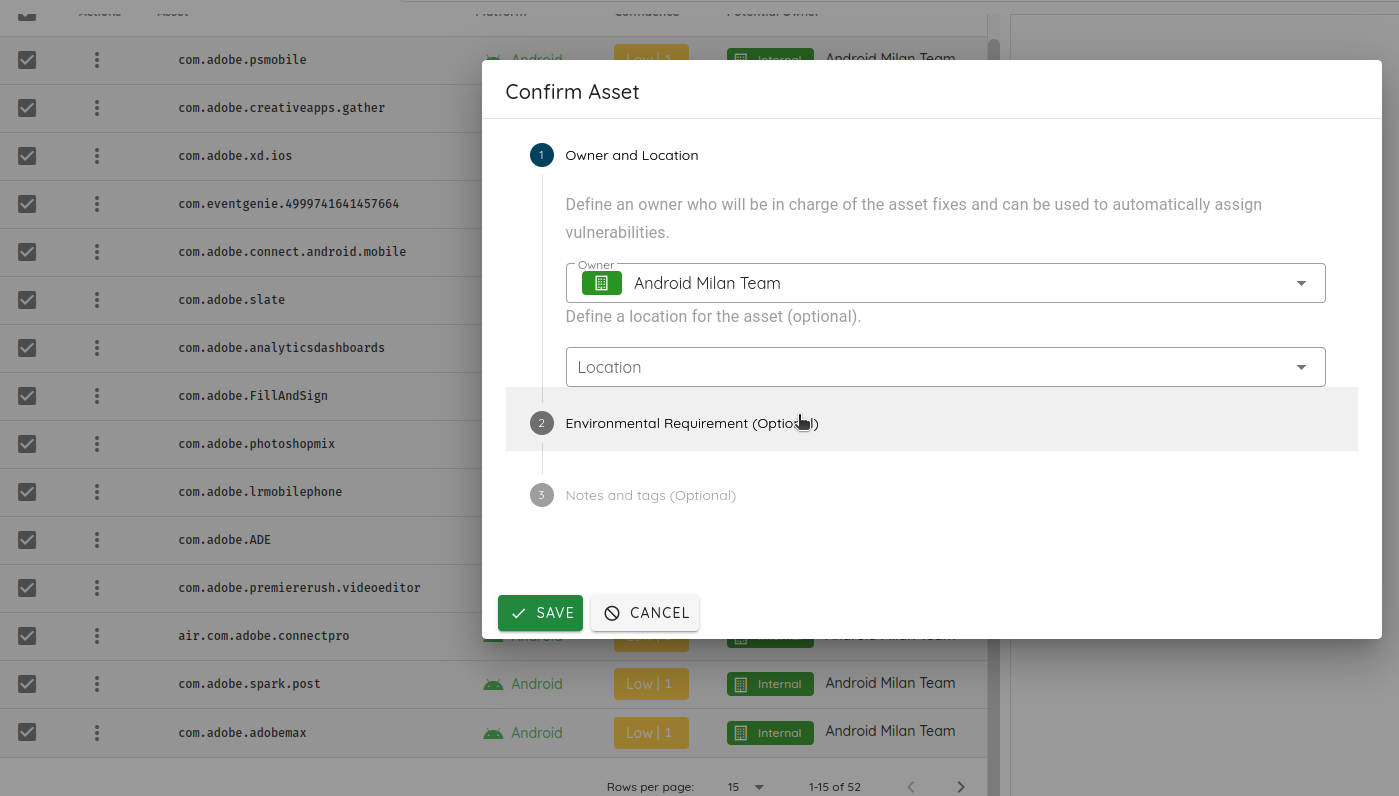
Je peux les confirmer en cliquant sur le bouton Confirm.
Dès que vous confirmez ces organisations, toutes les applications mobiles appartenant à ces deux organisations apparaissent dans le graphe, et les actifs découverts apparaissent après avoir cliqué sur Discover.
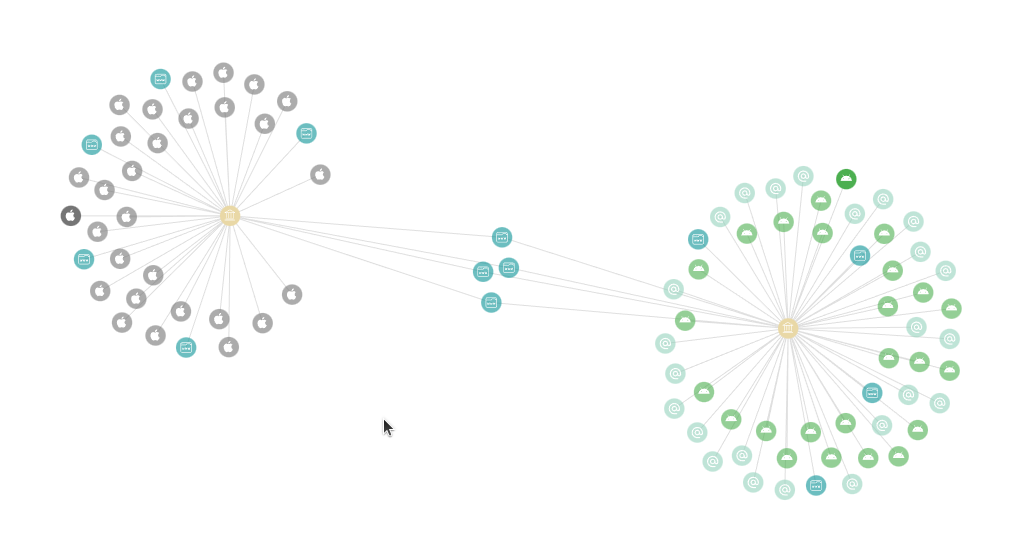
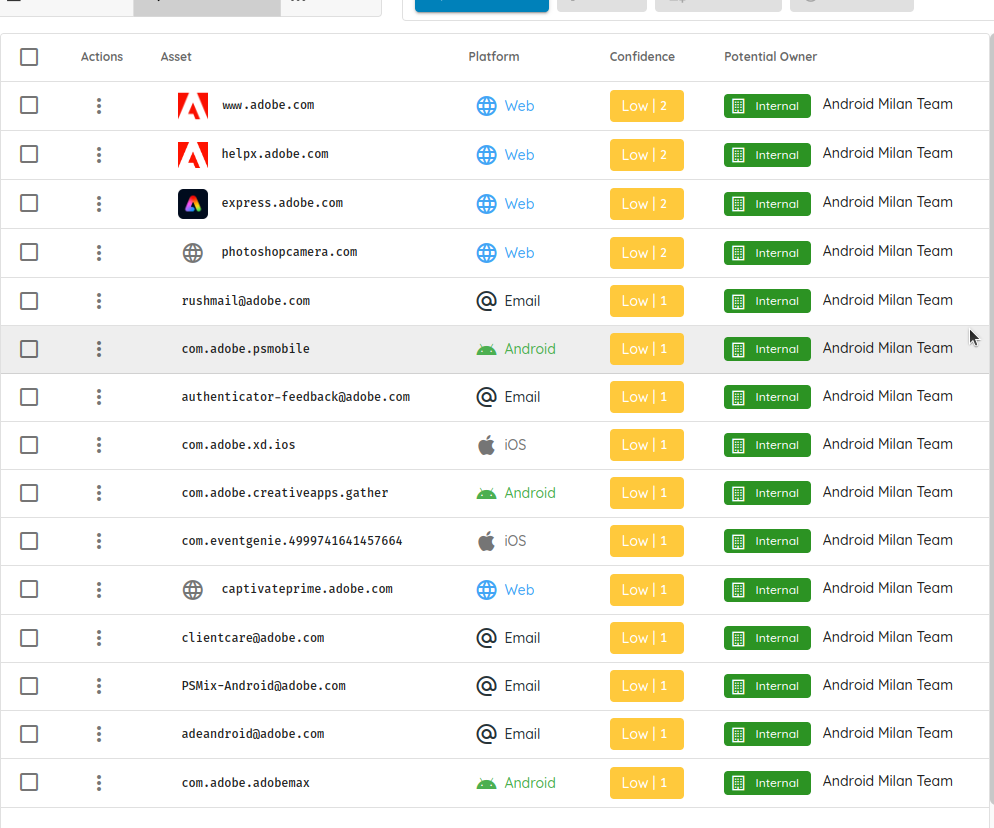
Nous voyons que la plateforme a aussi découvert d'autres domaines, e-mails, adresses IP, etc., mais nous nous concentrerons sur les applications mobiles dans ce tutoriel.
J'utiliserai la barre de recherche pour filtrer uniquement les applications mobiles.
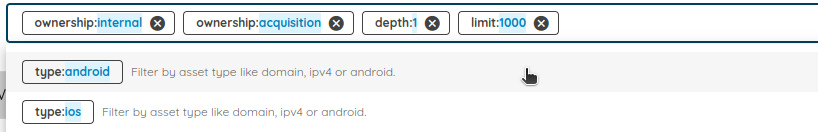
Voilà comment Ostorlab peut aider à lister et à ajouter toutes les applications mobiles à l'inventaire. Vous vérifiez et confirmez toutes celles que vous souhaitez ajouter.
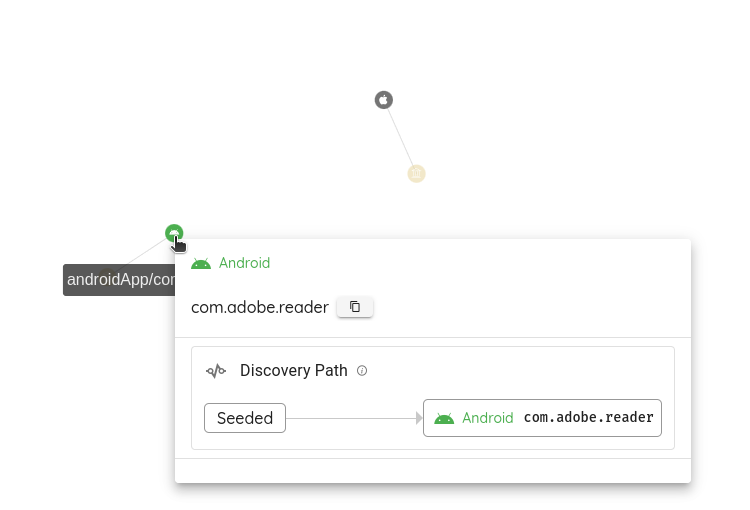
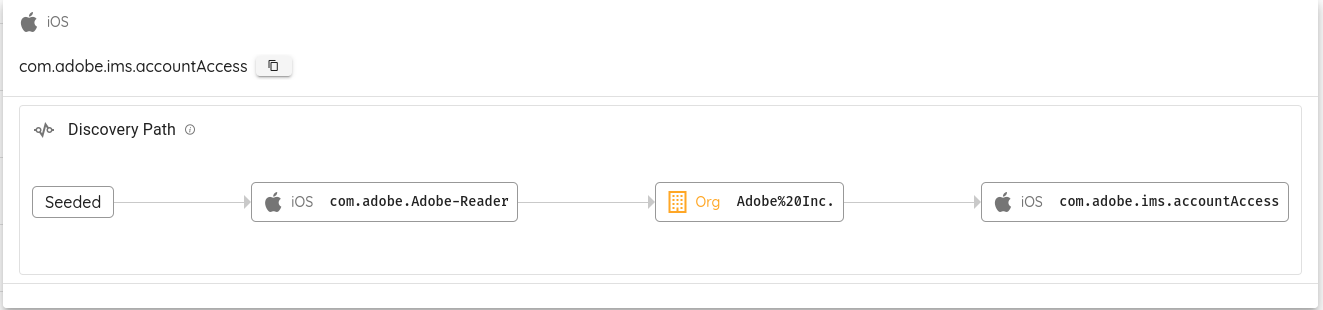
Si nous voulons identifier comment une application précise a été découverte, nous cliquons dessus dans le graphe et le chemin de découverte s'affiche.
Une fois toutes les applications confirmées, vous pouvez les consulter et les modifier dans la section Inventory.
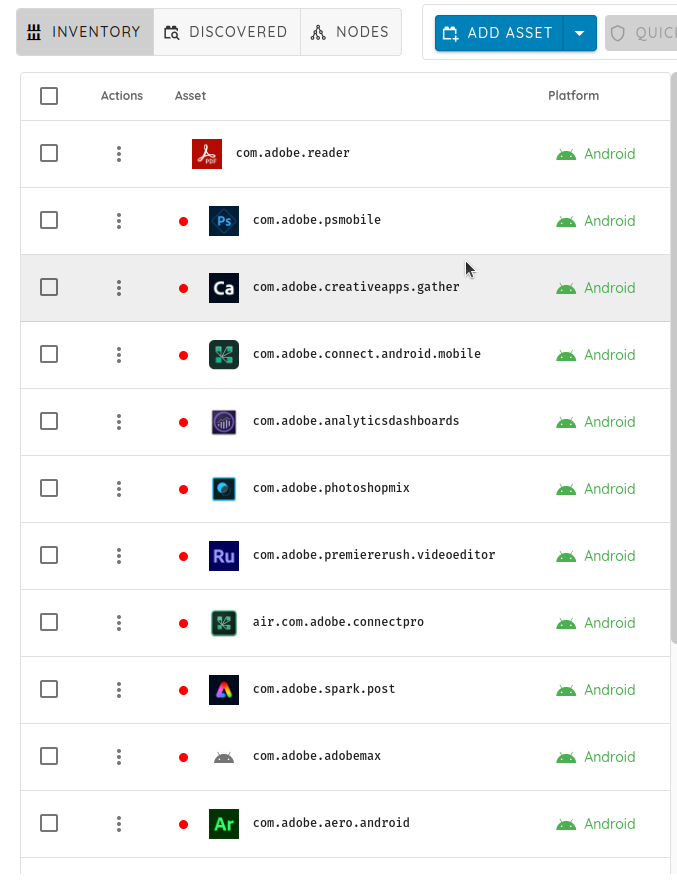
Vous pouvez aussi personnaliser une application et ajouter des tags à utiliser comme critères de recherche dans les sections des vulnérabilités ou des composants.
Surveiller mes actifs :
Une fois l'inventaire complet, je peux soit déclencher un scan ponctuel, soit configurer une surveillance continue pour déclencher un scan selon des critères précis.
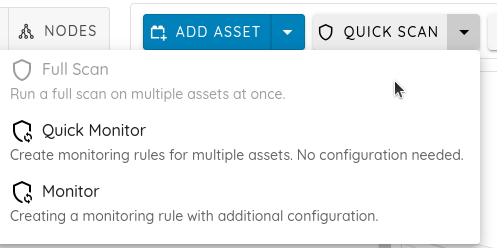
Cliquez sur le bouton Monitor pour configurer votre règle de surveillance pour les actifs définis. Vous pouvez créer une surveillance continue ou une règle CRON.
La surveillance continue suit les changements des actifs cibles sur le store et planifie un scan lorsqu'un changement est détecté. Cela inclut une nouvelle version de l'application mobile sur le store ou une nouvelle vulnérabilité connue dans ses bibliothèques devenues obsolètes.
La surveillance CRON planifie l'exécution périodique de scans à des heures, des dates ou des intervalles fixes.
Vous pouvez ensuite choisir le profil de scan pour exécuter une analyse statique ou une analyse complète comprenant les analyses statique, dynamique et backend.
Les scans seront créés automatiquement, et des notifications seront envoyées à la fin du scan.
Par défaut, les notifications sont des e-mails, et les notifications de la plateforme sont envoyées par e-mail aux membres de l'organisation. Vous pouvez aussi configurer la notification Slack pour publier dans un canal avec un contenu personnalisé.
Conclusion
En conclusion, gérer un portefeuille varié d'applications mobiles peut être décourageant, en particulier pour les organisations aux ressources limitées.
Heureusement, Ostorlab Attack Surface Discovery propose une solution qui automatise l'identification et l'analyse des applications mobiles. Grâce à son interface intuitive, les utilisateurs peuvent facilement ajouter des applications à leur inventaire, suivre leur propriété et lancer des scans en quelques clics. La fonction de surveillance continue de la plateforme simplifie encore le processus en planifiant automatiquement des scans chaque fois que des changements sont détectés sur le store, afin d'identifier de nouvelles vulnérabilités dans la base de code ou dans les bibliothèques tierces.