使用 Ostorlab 发现并监控移动应用攻击面
本文介绍 Ostorlab Attack Surface Discovery,这一解决方案可发现并持续监控移动应用,减轻安全团队的手动工作负担。文章概述了将应用添加到资产清单、配置监控规则的步骤,并重点介绍该平台在简化移动应用安全管理方面的能力。
使用 Ostorlab 发现并监控移动应用攻击面
管理一个多样化移动应用组合的安全,即使对于资源充足的组织来说也可能不堪重负。传统方法需要手动检查每一个应用,确保其在应用商店中的最新版本已经过扫描,并定期检查更新或漏洞,这很快就会变得繁琐乏味。
Ostorlab Attack Surface Discovery 通过自动识别和扫描移动应用简化了这一过程,大幅减轻了安全团队的负担,让整个过程变得轻松顺畅。
准备资产清单:
- 您可以通过攻击面中的 Discovery 菜单添加移动应用。
- 您既可以按照界面中的步骤添加不同的资产,也可以上传一个包含移动应用既定字段的 CSV 文件。
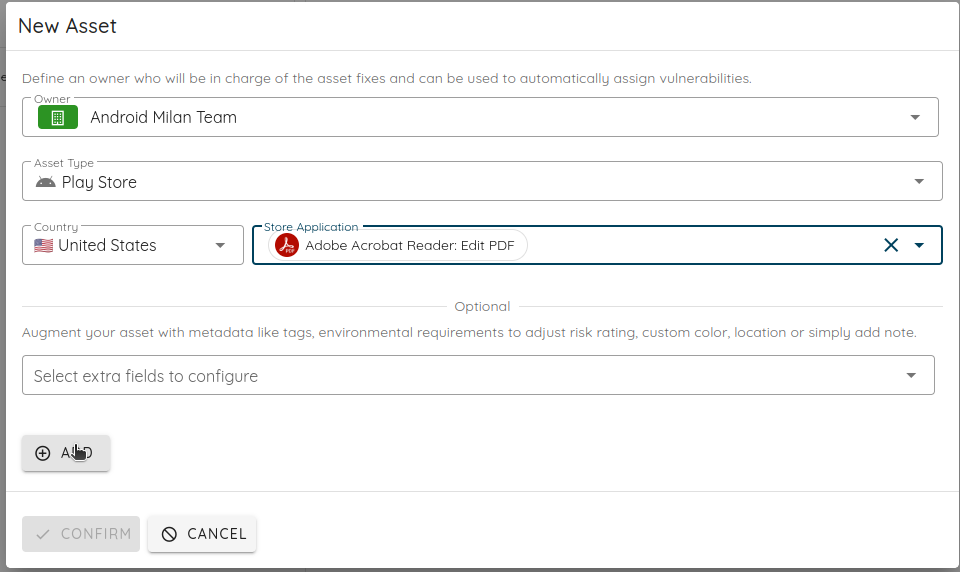
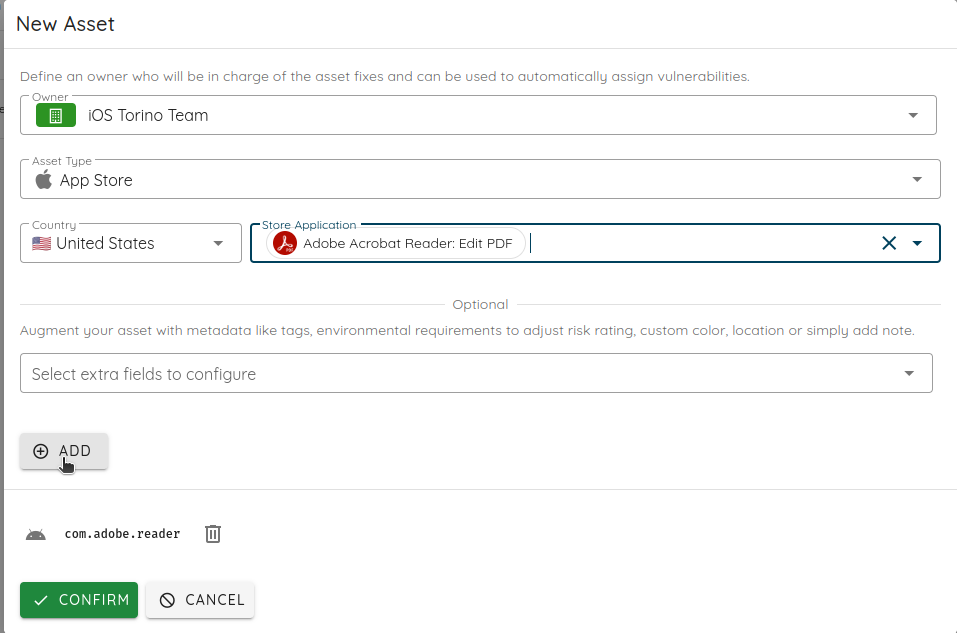
如果通过界面添加,您需要指定资产的负责人。这样就有了一个可用于报告漏洞的联系人,并可以按负责人定义权限和指标。
下面的示例将添加 Android 和 iOS 平台上的 Adobe Acrobat Reader 应用。
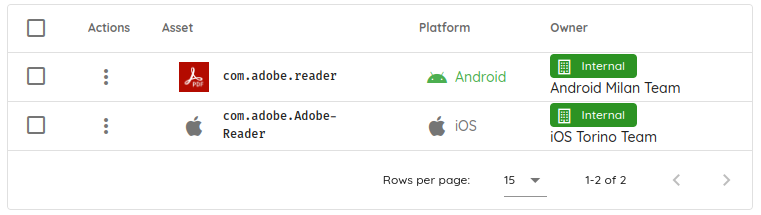
资产清单中现在有了这两个移动应用。
在关系图中,您可以看到与这些应用的关联。平台会在后台开始发现可能与所添加移动应用属于同一负责人的所有潜在资产。
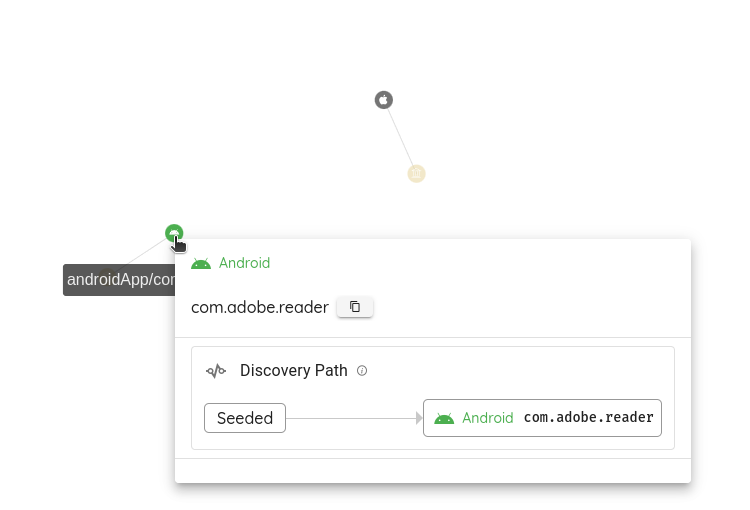
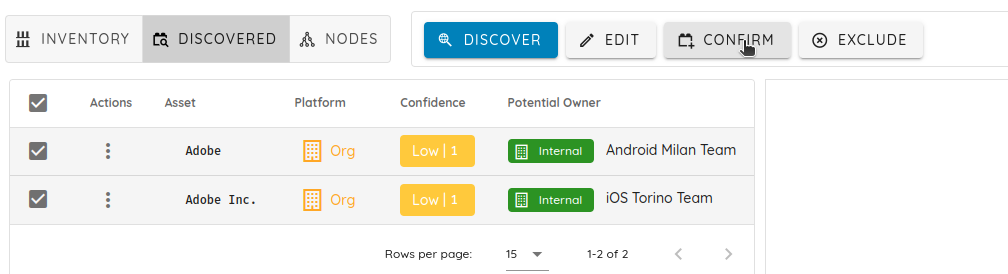
点击 Discover 按钮,您将获得第一个直接关联的潜在资产。 在本例中,我们可以看到在 Play 商店和 App Store 中拥有这些移动应用的组织。
我可以点击 Confirm 按钮确认它们。
一旦您确认了这些组织,属于这两个应用的所有移动应用都会出现在关系图中,点击 Discover 后,已发现的资产也会显示出来。
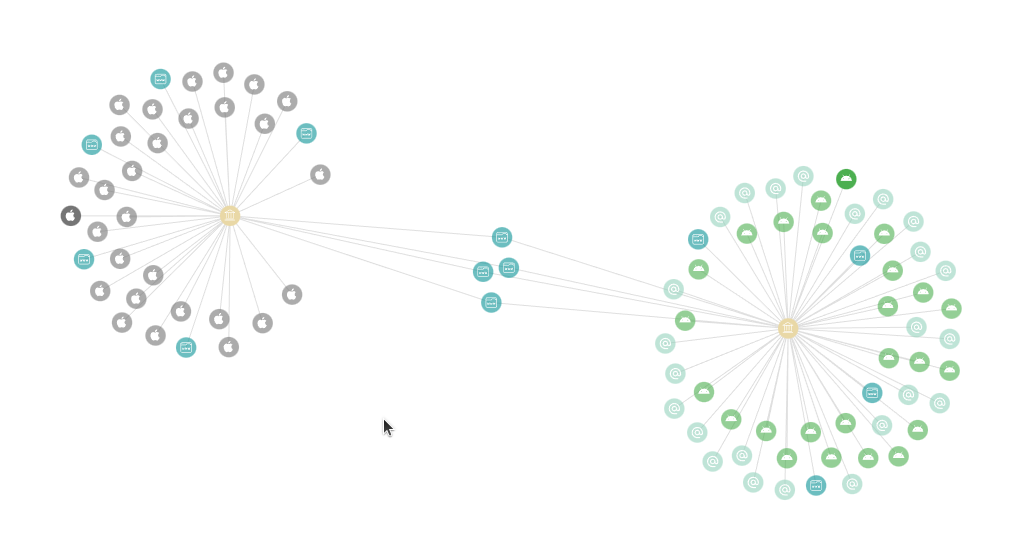
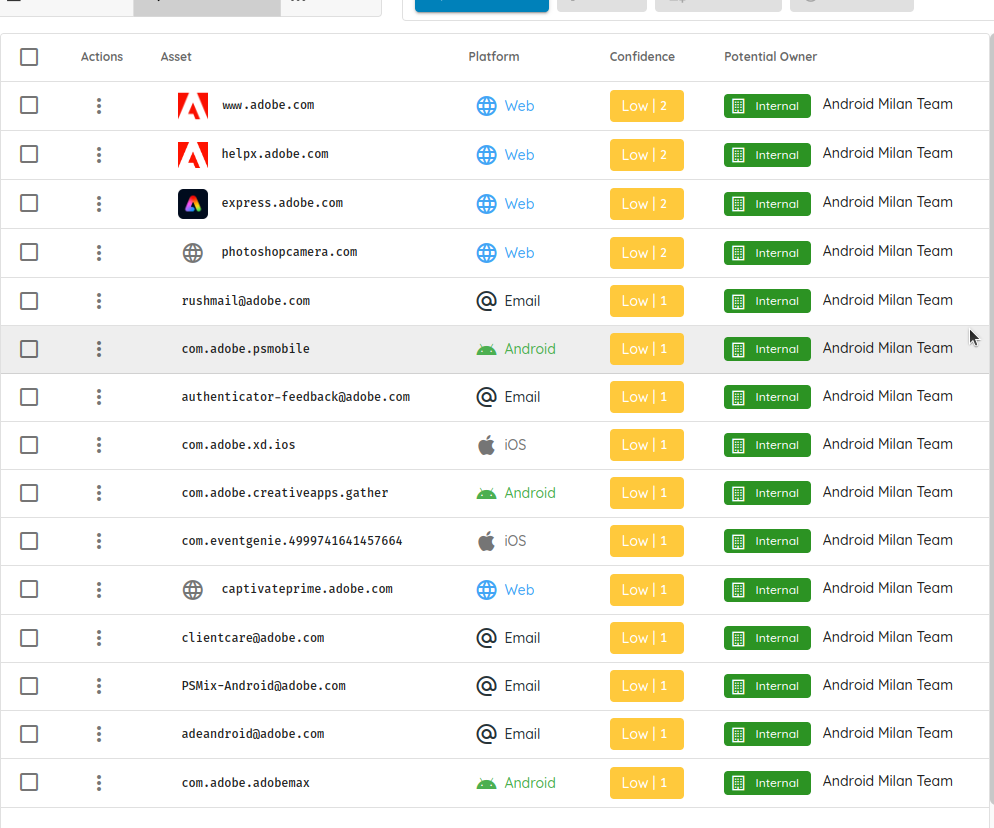
我们可以看到,平台还发现了其他域名、电子邮件地址、IP 地址等,但在本教程中我们将重点关注移动应用。
我将使用搜索栏仅筛选出移动应用。
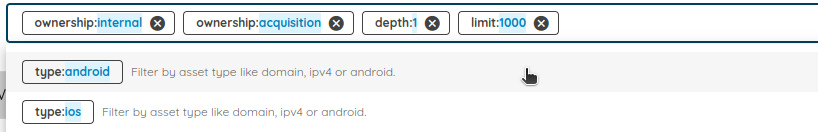
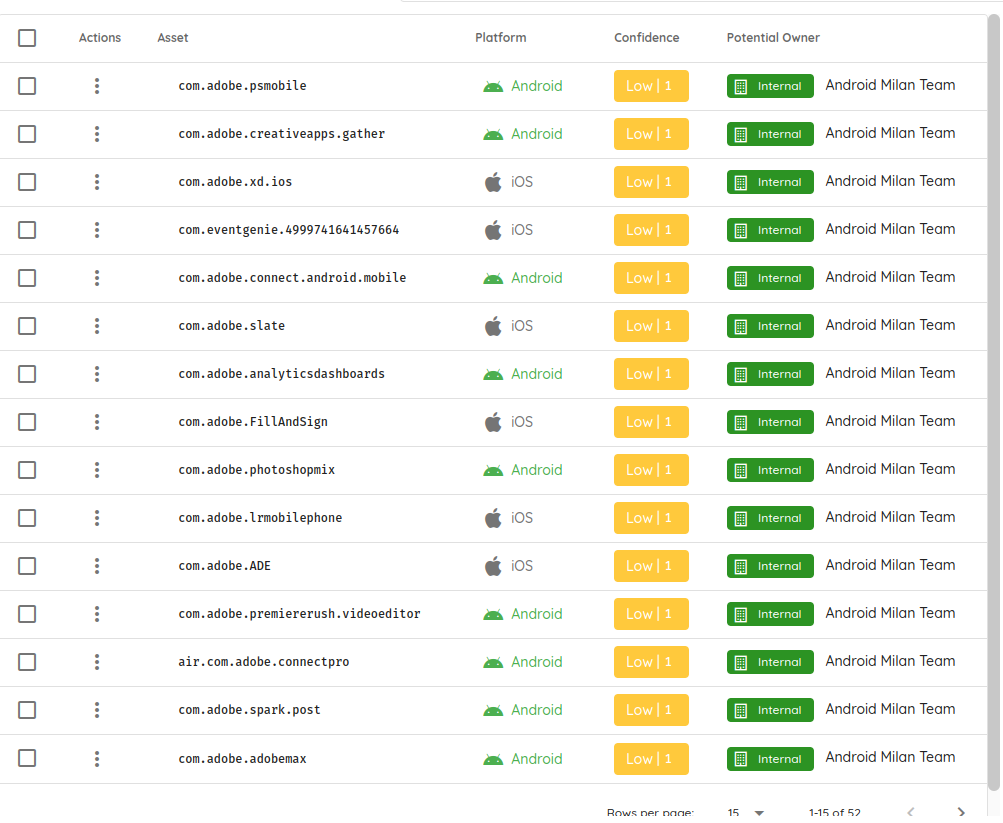
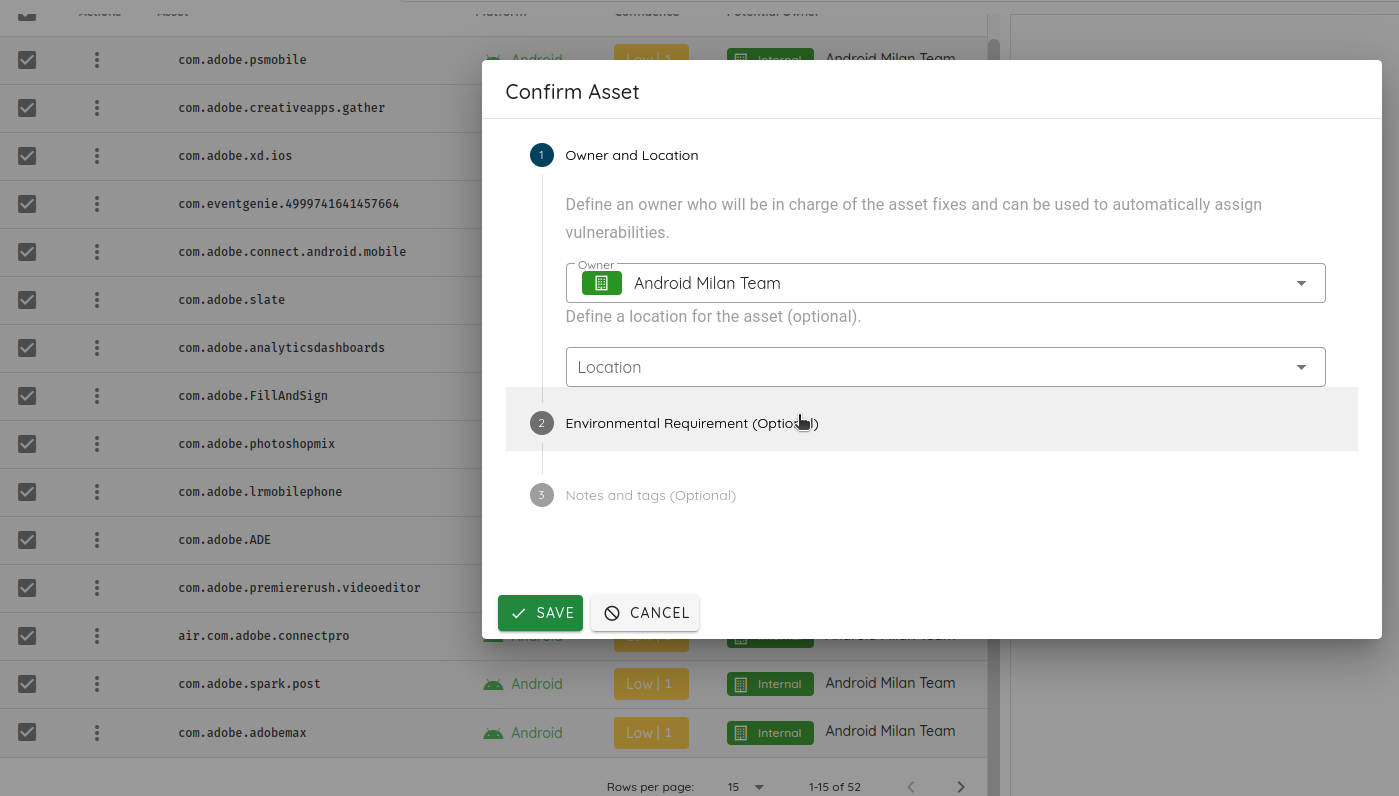
这就是 Ostorlab 帮助您列出所有移动应用并将其添加到资产清单的方式。您只需勾选并确认所有想要添加的应用。
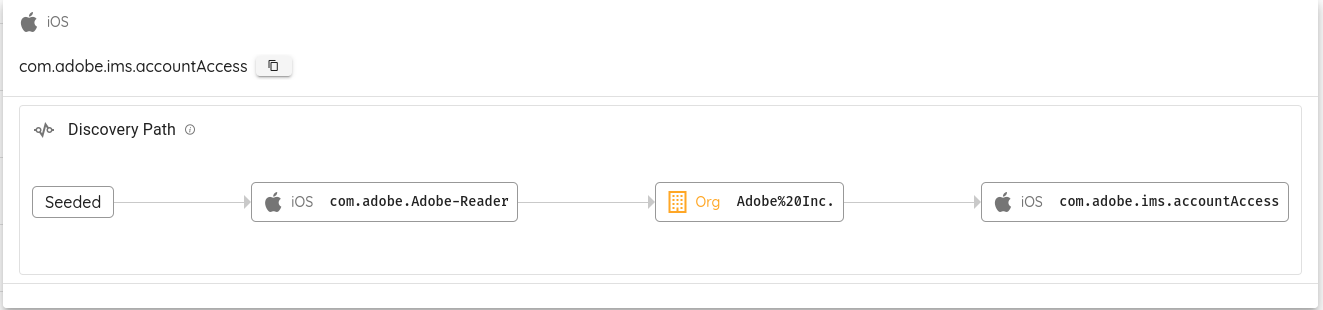
如果我们想了解某个特定应用是如何被发现的,只需在关系图中点击它,即可显示其发现路径。
所有应用确认完毕后,您可以在 Inventory 部分查看和编辑它们。
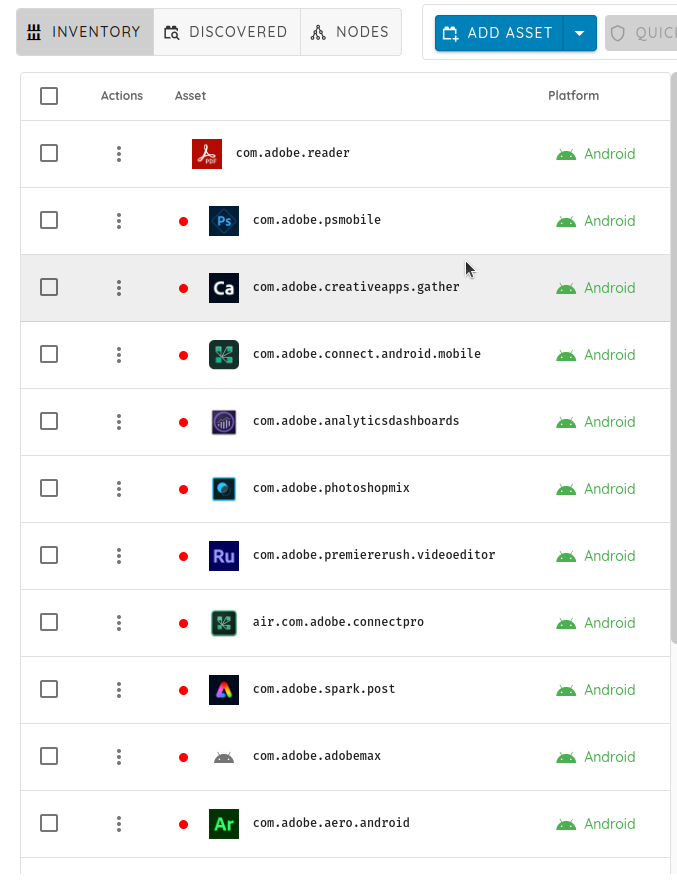
您还可以对应用进行自定义并添加标签,这些标签可以在漏洞或组件部分用作搜索条件。
监控资产:
资产清单完成后,我可以触发一次性扫描,也可以配置持续监控,按特定条件触发扫描。
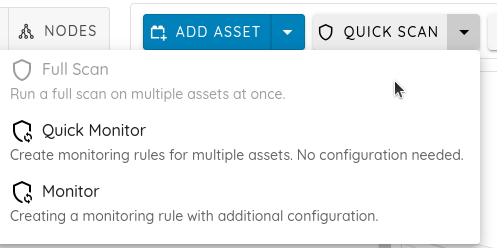
点击 Monitor 按钮,为已定义的资产配置监控规则。您可以创建持续监控规则或 CRON 规则。
持续监控会跟踪目标资产在应用商店中的变化,并在检测到变化时安排扫描。这包括应用商店中发布了新的移动应用版本,或其所用库中出现了新的过时组件漏洞。
CRON 监控则按固定的时间、日期或间隔定期安排扫描。
然后,您可以选择扫描配置文件,运行静态分析,或运行包含静态、动态和后端分析的完整分析。
扫描将自动创建,并在扫描结束时发送通知。
默认通知方式为电子邮件,平台通知会通过电子邮件发送给组织成员。您还可以配置 Slack 通知,将自定义内容发布到指定频道。
结语
总之,管理一个多样化的移动应用组合可能令人望而生畏,对于资源有限的组织而言尤其如此。
幸运的是,Ostorlab Attack Surface Discovery 提供了一种自动识别和扫描移动应用的解决方案。借助其直观的界面,用户只需点击几下,即可轻松将应用添加到资产清单、跟踪归属关系并发起扫描。该平台的持续监控功能进一步简化了这一过程:每当检测到应用商店中的变化时,它都会自动安排扫描,以识别代码库或第三方库中的新漏洞。