Ostorlabによるモバイルアプリケーションのアタックサーフェスの検出と監視
本稿では、モバイルアプリケーションを検出し継続的に監視するためのソリューションとしてOstorlab Attack Surface Discoveryを紹介し、セキュリティチームの手作業の負担を軽減します。アプリケーションをインベントリに追加する手順や監視ルールの設定方法を概説し、モバイルアプリケーションのセキュリティ管理を効率化するプラットフォームの能力を強調します。
Ostorlabによるモバイルアプリケーションのアタックサーフェスの検出と監視
多様なモバイルアプリケーションのポートフォリオのセキュリティを管理することは、潤沢なリソースを持つ組織にとっても手に負えなくなりがちです。各アプリケーションを手作業で確認し、ストア上の最新バージョンがスキャンされていることを確かめ、アップデートや脆弱性を定期的にチェックするという従来の方法は、すぐに煩雑になってしまいます。
Ostorlab Attack Surface Discoveryは、モバイルアプリケーションの特定とスキャンを自動化することでこのプロセスを簡素化し、セキュリティチームの負担を大幅に軽減して、全体として快適で手間のかからない体験にします。
インベントリを準備する
- アタックサーフェス上のDiscoveryメニューからモバイルアプリケーションを追加できます。
- UIの手順に従ってさまざまなアセットを追加するか、モバイルアプリケーションの定義済みフィールドを記入したCSVファイルをアップロードできます。
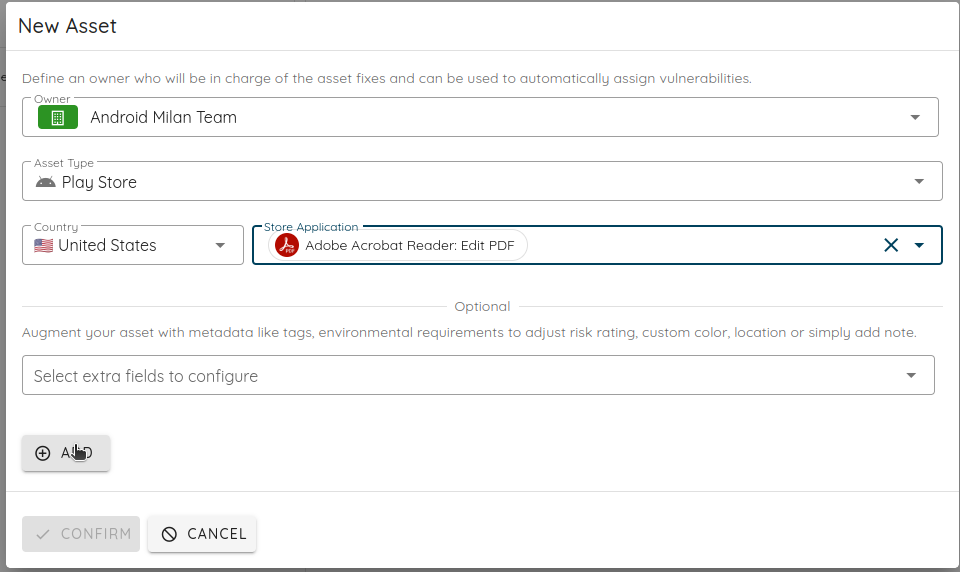
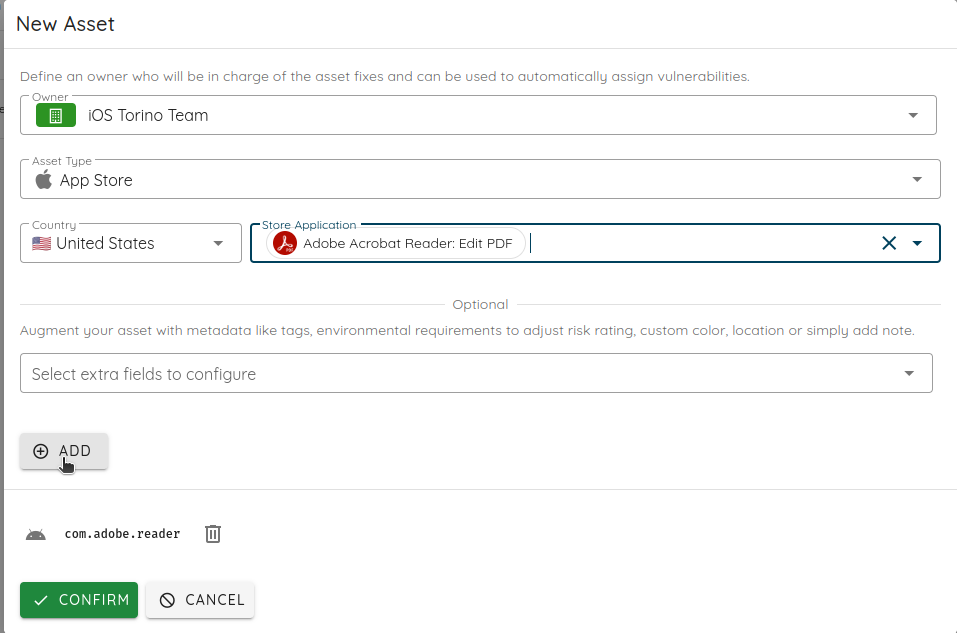
UIから行うには、アセットの所有者を定義する必要があります。脆弱性を報告する連絡先を用意し、所有者ごとに権限やメトリクスを定義できる点で有用です。
以下の例では、Android版とiOS版のAdobe Acrobat Readerアプリケーションを追加します。
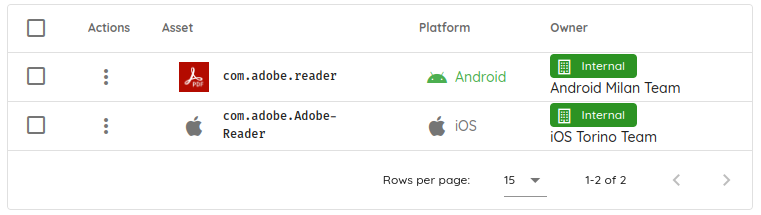
インベントリには、これで2つのモバイルアプリケーションが登録されました。
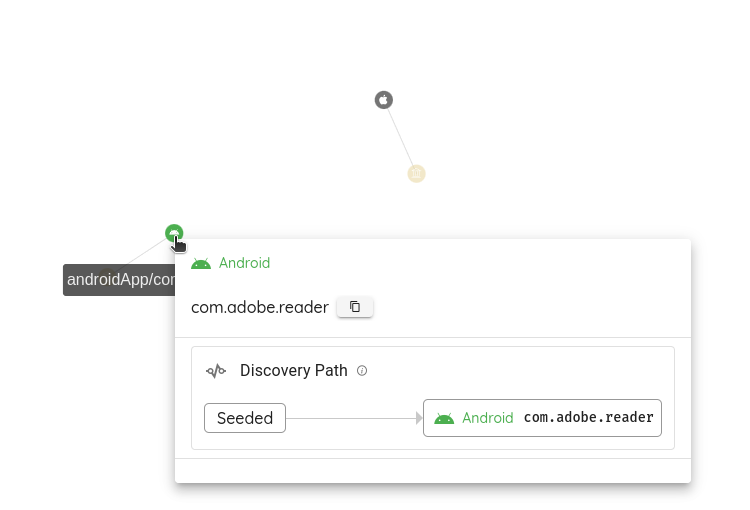
グラフでは、アプリケーションへのリンクを確認できます。バックグラウンドでは、追加されたモバイルアプリケーションと同じ所有者に属する可能性のあるすべての潜在的なアセットをプラットフォームが検出し始めます。
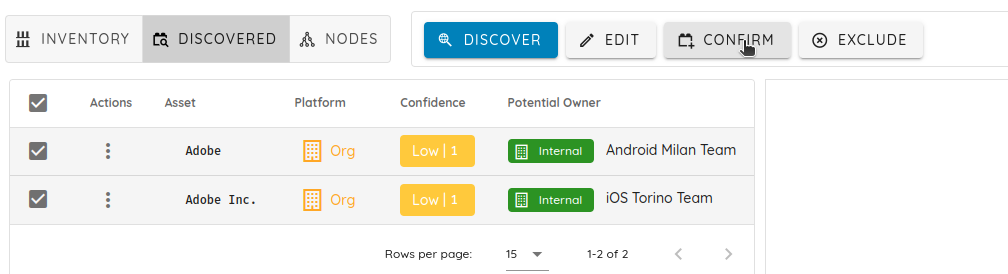
Discoverボタンをクリックすると、最初の直接的な潜在アセットが得られます。 この例では、Playストアとアプリストアでモバイルアプリケーションを所有している組織を確認できます。
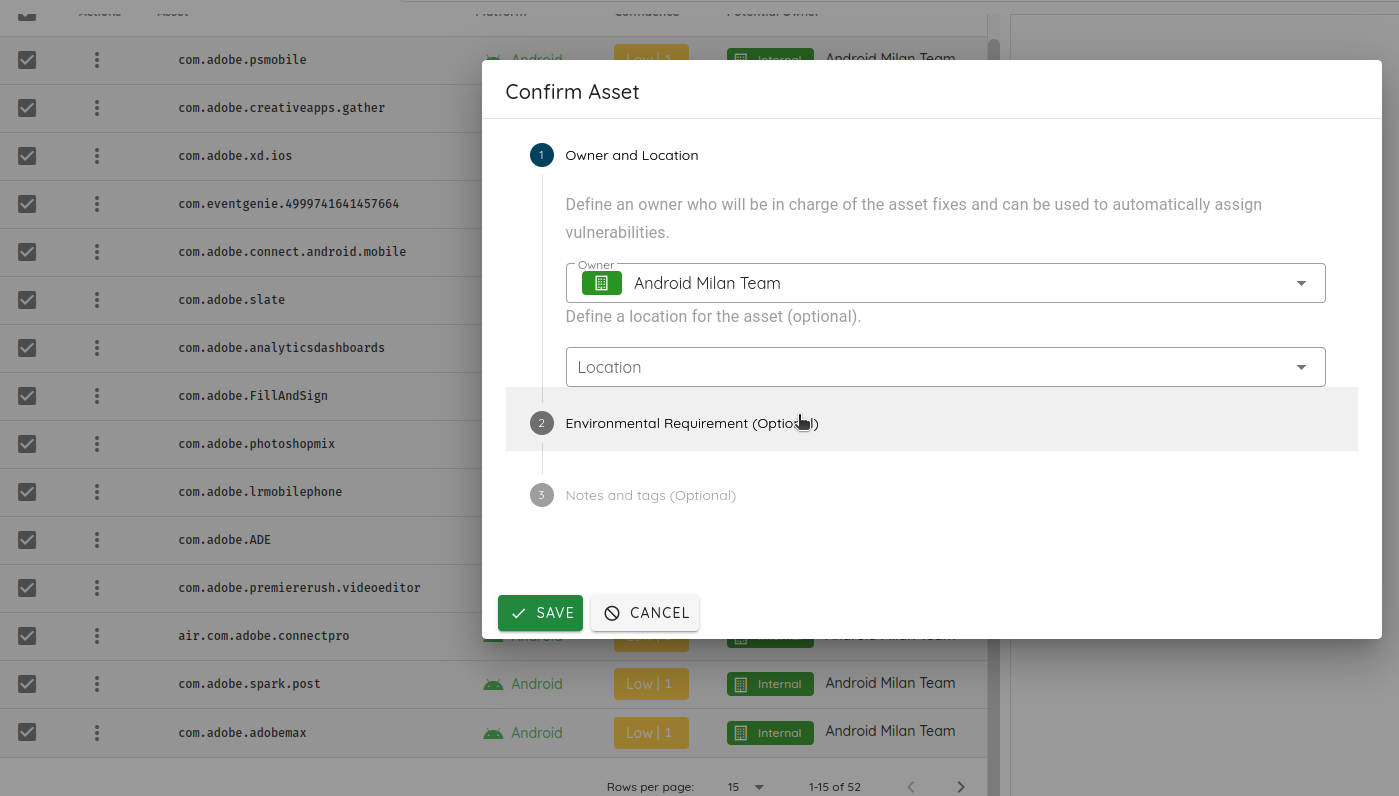
Confirmボタンをクリックすることで、それらを確定できます。
それらの組織を確定した瞬間、その2つのアプリケーションに属するすべてのモバイルアプリケーションがグラフに表示され、Discoverをクリックすると検出されたアセットが表示されます。
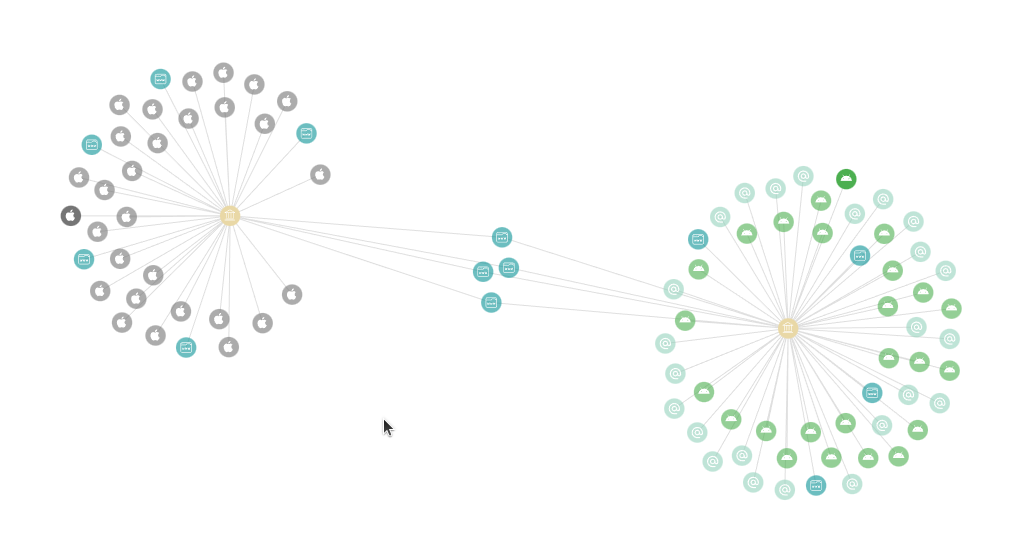
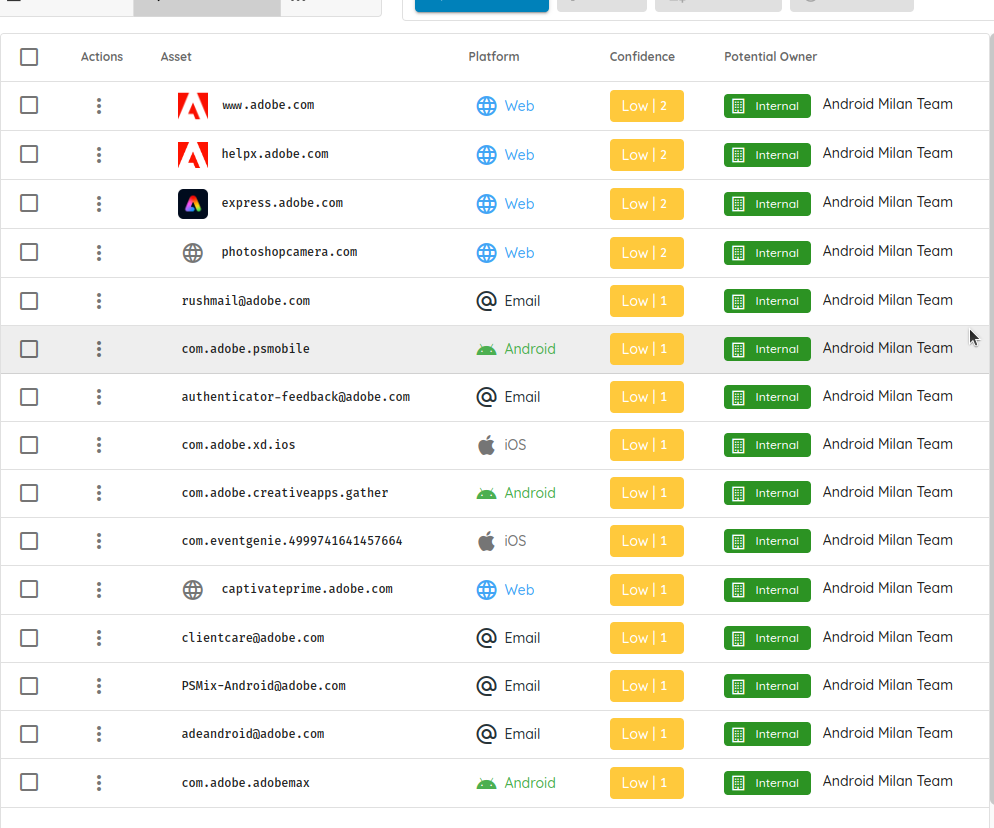
プラットフォームが他のドメイン、メール、IPアドレスなども検出していることが分かりますが、本チュートリアルではモバイルアプリケーションに焦点を当てます。
検索バーを使って、モバイルアプリケーションのみに絞り込みます。
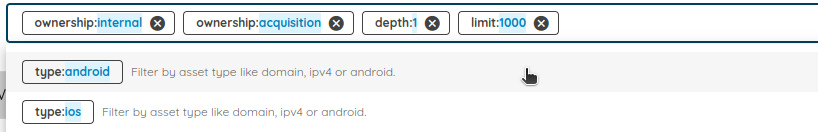
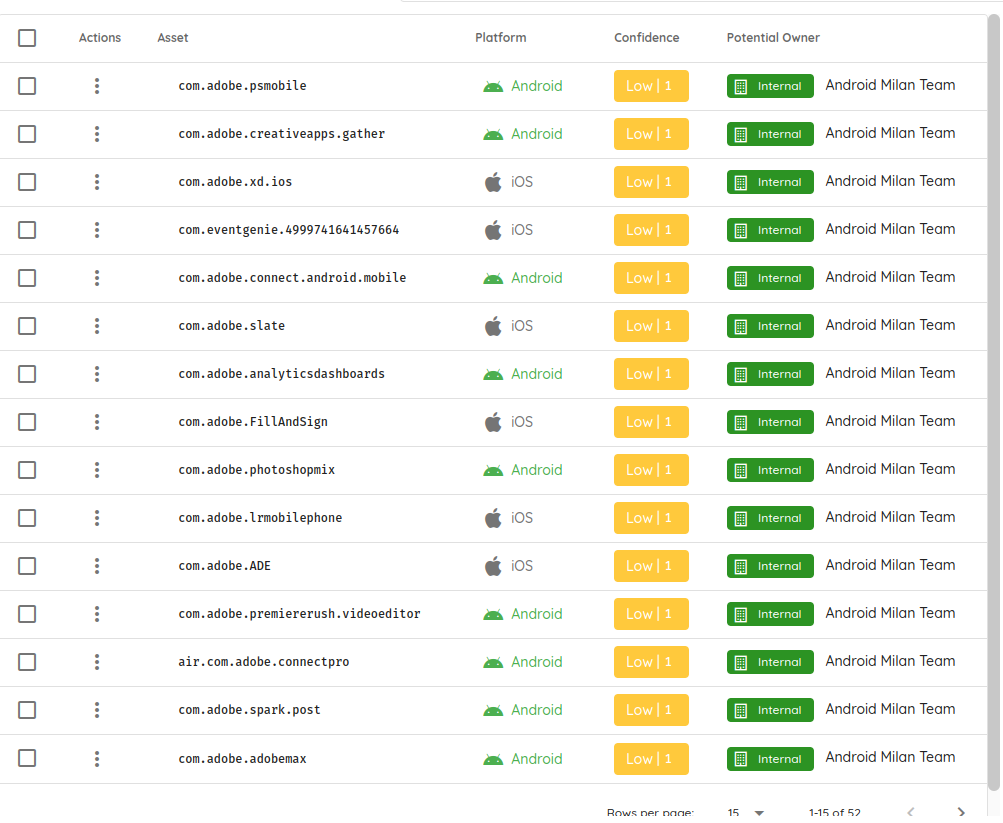
このようにして、Ostorlabはすべてのモバイルアプリケーションを一覧化しインベントリに追加するのを支援します。追加したいものをすべて確認して確定します。
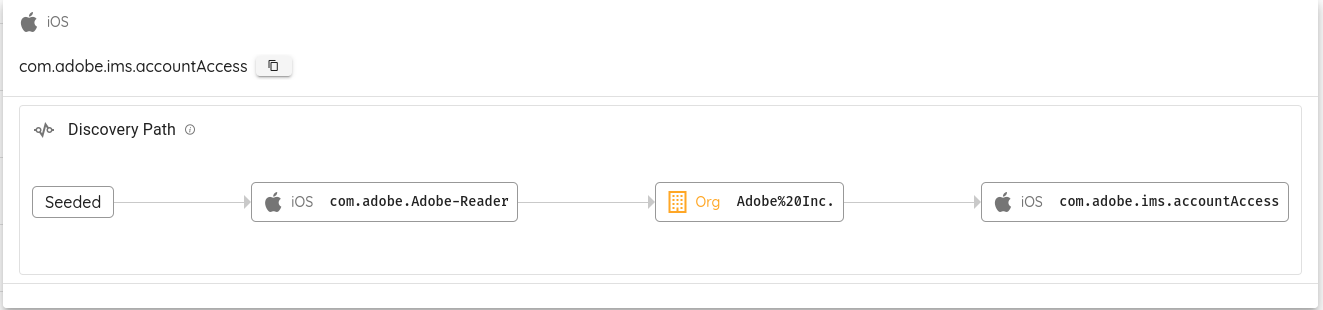
特定のアプリケーションがどのように検出されたかを確認したい場合は、グラフ内でそれをクリックすると、検出経路が表示されます。
すべてのアプリケーションを確定したら、Inventoryセクションでそれらを確認し編集できます。
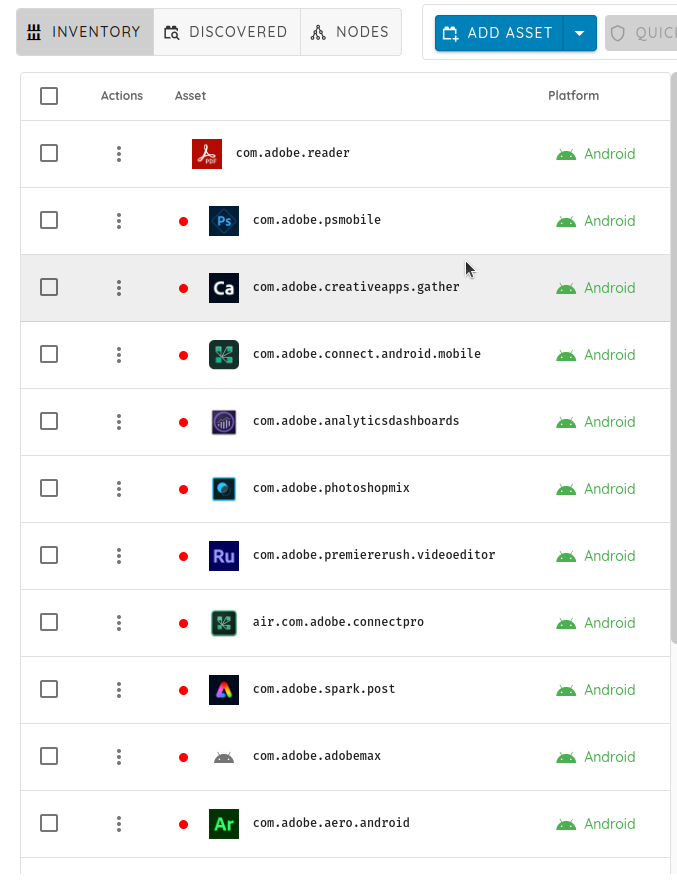
また、アプリケーションをカスタマイズし、脆弱性やコンポーネントのセクションで検索条件として使えるタグを追加することもできます。
アセットを監視する
インベントリが完成したら、一度限りのスキャンを実行するか、特定の条件でスキャンを起動する継続的な監視を設定できます。
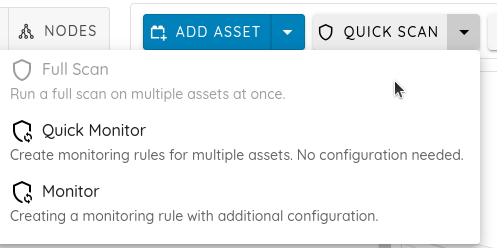
Monitorボタンをクリックして、定義したアセットに対する監視ルールを設定します。継続的な監視、またはCRONルールを作成できます。
継続的な監視は、ストア上の対象アセットの変更を追跡し、変更を検出したときにスキャンをスケジュールします。これには、ストアでの新しいモバイルアプリケーションのリリースや、そのライブラリにおける新たな未対応の脆弱性が含まれます。
CRON監視は、固定の時刻、日付、または間隔で定期的に実行されるようスキャンをスケジュールします。
その後、静的解析のみを実行するスキャンプロファイル、または静的・動的・バックエンド解析を含む完全な解析を実行するスキャンプロファイルを選択できます。
スキャンは自動的に作成され、スキャンの終了時に通知が送信されます。
デフォルトの通知はメールであり、プラットフォームの通知は組織のメンバーにメールで送信されます。また、Slack通知を設定して、カスタマイズした内容をチャンネルに投稿することもできます。
まとめ
結論として、多様なモバイルアプリケーションのポートフォリオを管理することは、特にリソースの限られた組織にとって困難です。
幸い、Ostorlab Attack Surface Discoveryは、モバイルアプリケーションの特定とスキャンを自動化するソリューションを提供します。直感的なインターフェースを活用することで、ユーザーはわずか数クリックでアプリケーションをインベントリに追加し、所有関係を追跡し、スキャンを開始できます。プラットフォームの継続的な監視機能は、ストアで変更が検出されるたびにスキャンを自動的にスケジュールすることでプロセスをさらに簡素化し、コードベースやサードパーティライブラリにおける新たな脆弱性を特定します。