Descubrimiento y monitoreo de la superficie de ataque de aplicaciones móviles con Ostorlab
El artículo presenta Ostorlab Attack Surface Discovery como una solución para descubrir y monitorear de forma continua aplicaciones móviles, aliviando la carga manual de los equipos de seguridad. Describe los pasos para añadir aplicaciones a un inventario y configurar reglas de monitoreo, y destaca la capacidad de la plataforma para agilizar la gestión de la seguridad de las aplicaciones móviles.
Descubrimiento y monitoreo de la superficie de ataque de aplicaciones móviles con Ostorlab
Gestionar la seguridad de un portafolio diverso de aplicaciones móviles puede resultar abrumador, incluso para organizaciones con grandes recursos. El método tradicional de comprobar manualmente cada aplicación, asegurarse de que se escanea su última versión en la tienda y revisar periódicamente si hay actualizaciones o vulnerabilidades puede volverse tedioso rápidamente.
Ostorlab Attack Surface Discovery simplifica este proceso al automatizar la identificación y el escaneo de aplicaciones móviles, lo que reduce de forma significativa la carga de los equipos de seguridad y hace que la experiencia en general sea agradable y sencilla.
Preparar mi inventario:
- Puede añadir aplicaciones móviles mediante el menú Discovery de la superficie de ataque.
- Puede seguir los pasos de la interfaz para añadir los distintos activos o subir un archivo CSV con los campos definidos de sus aplicaciones móviles.
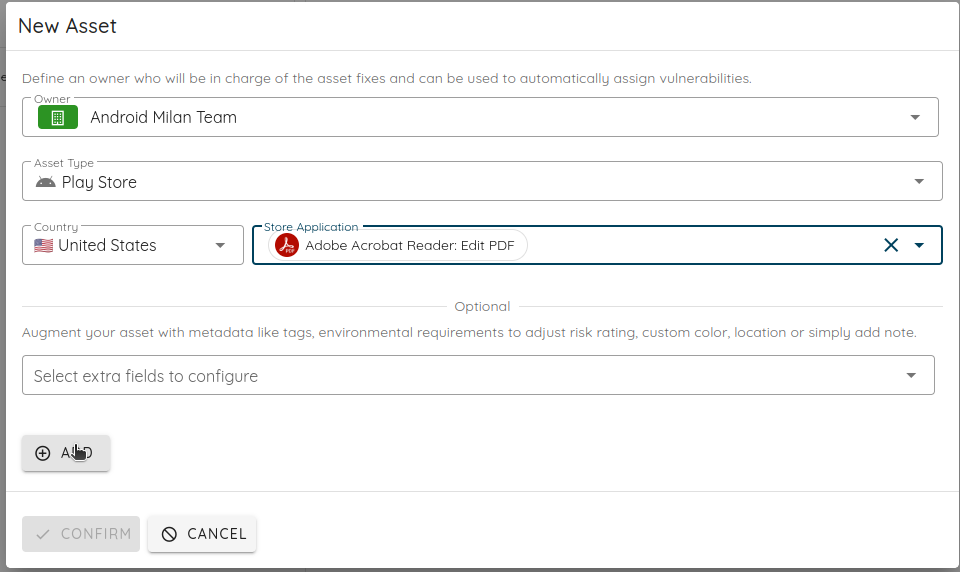
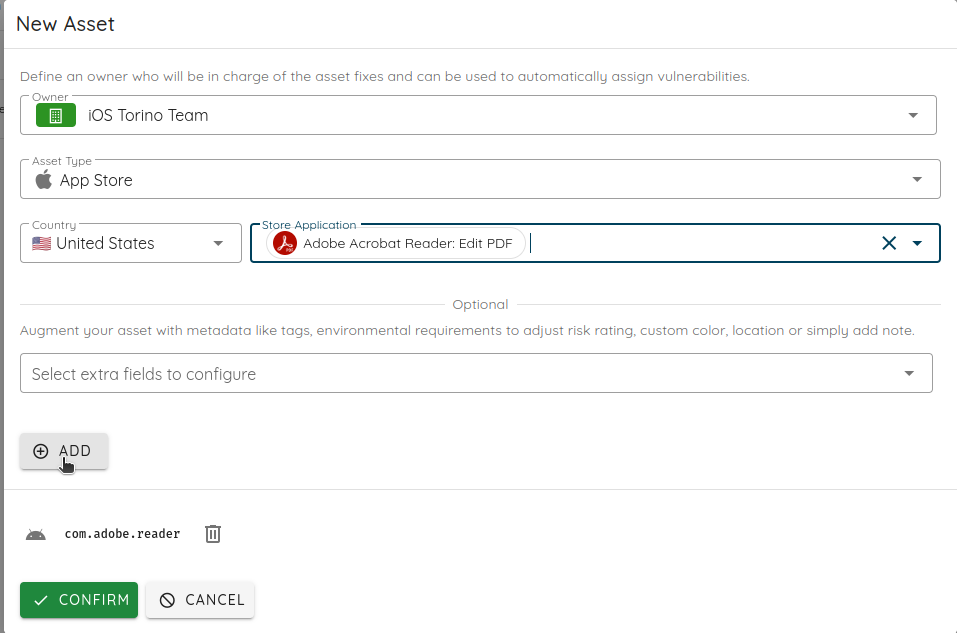
Para hacerlo desde la interfaz, debe definir el propietario del activo. Es útil contar con un punto de contacto al que reportar las vulnerabilidades y para definir permisos y métricas por propietario.
El siguiente ejemplo añadirá la aplicación Adobe Acrobat Reader para Android y iOS.
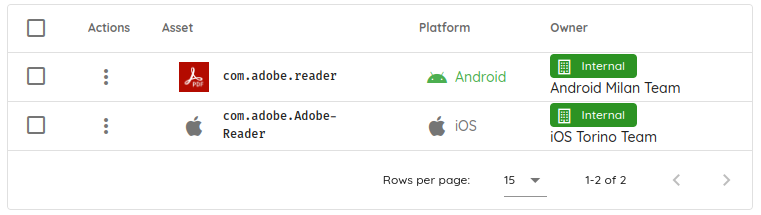
Ahora el inventario contiene las dos aplicaciones móviles.
En el grafo puede ver los vínculos con las aplicaciones. En segundo plano, la plataforma comienza a descubrir todos los activos potenciales que podrían pertenecer al mismo propietario de las aplicaciones móviles añadidas.
Obtendrá el primer activo potencial directo al hacer clic en el botón Discover. En nuestro caso, podemos ver las organizaciones propietarias de las aplicaciones móviles en las tiendas Play y App.
Puedo confirmarlas haciendo clic en el botón Confirm.
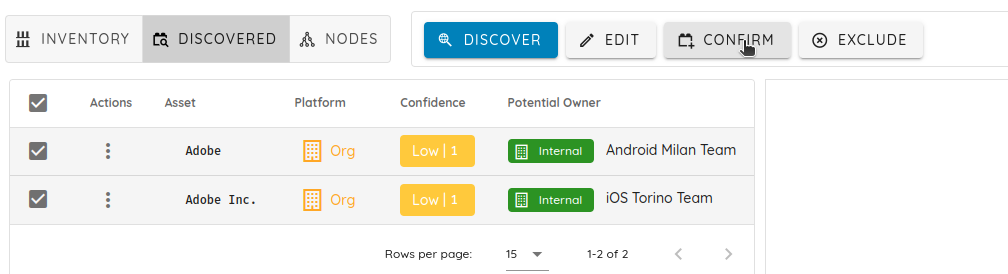
En el momento en que confirme esas organizaciones, todas las aplicaciones móviles pertenecientes a esas dos organizaciones aparecerán en el grafo, y los activos descubiertos aparecerán después de hacer clic en Discover.
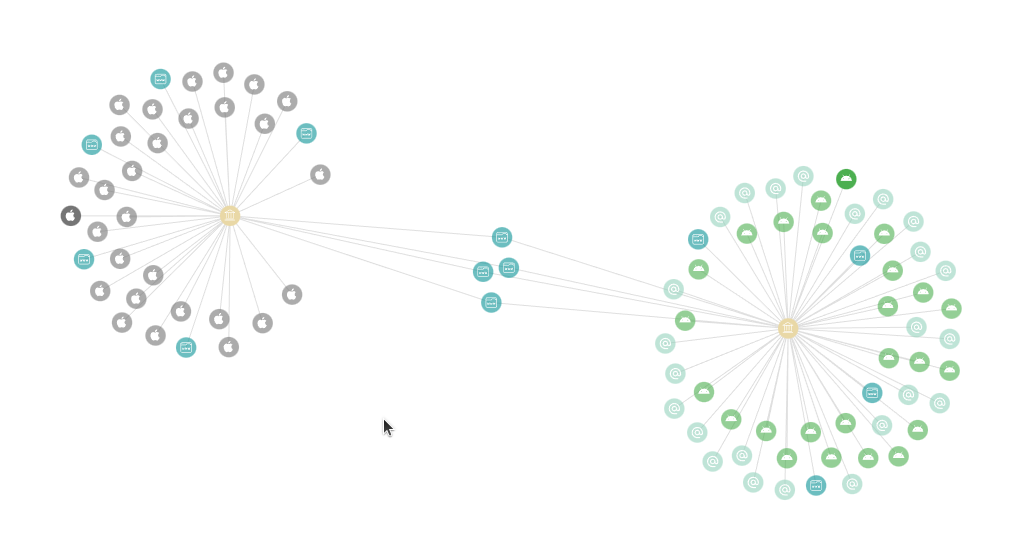
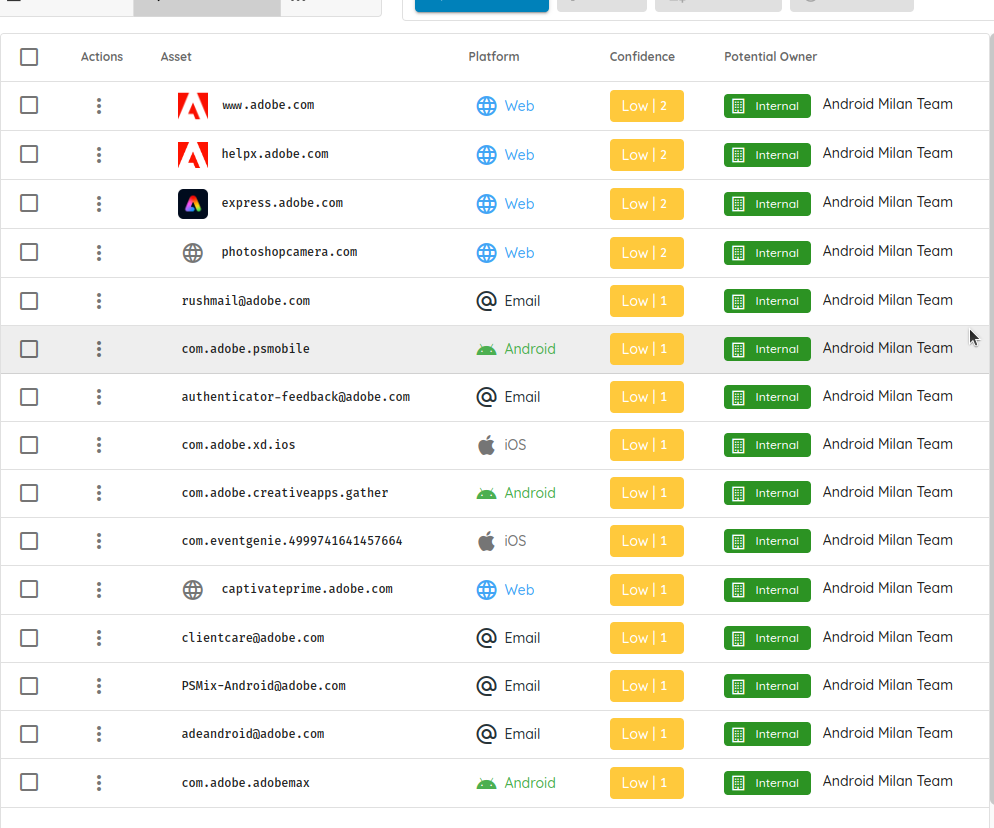
Podemos ver que la plataforma también descubrió otros dominios, correos electrónicos, direcciones IP, etc., pero en este tutorial nos centraremos en las aplicaciones móviles.
Usaré la barra de búsqueda para filtrar únicamente las aplicaciones móviles.
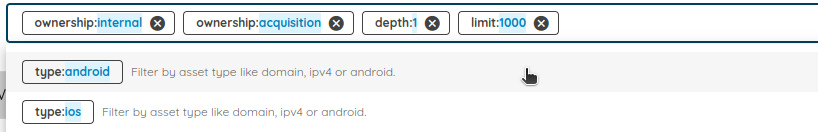
Así es como Ostorlab puede ayudar a listar y añadir todas las aplicaciones móviles al inventario. Usted revisa y confirma todas las que desee añadir.
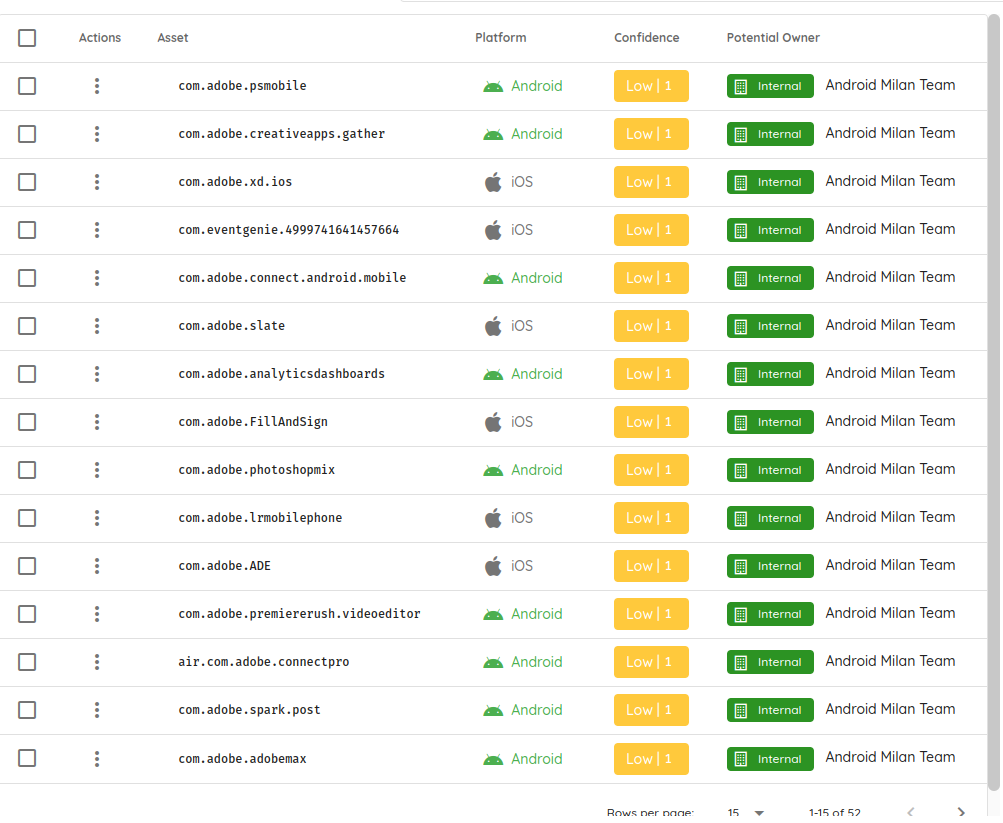
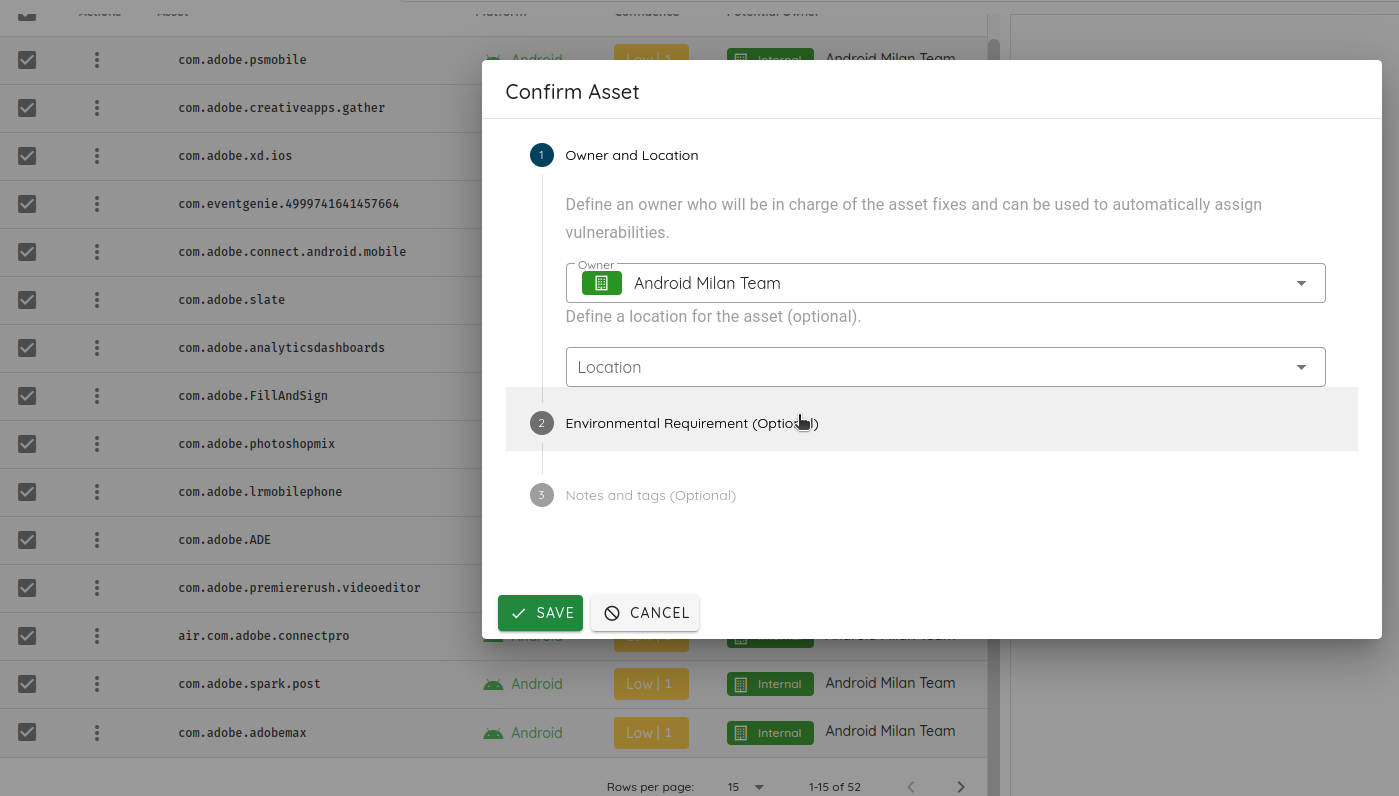
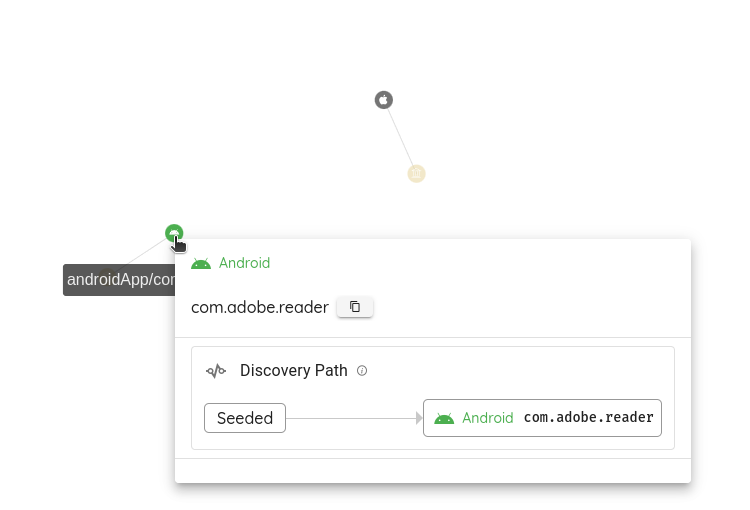
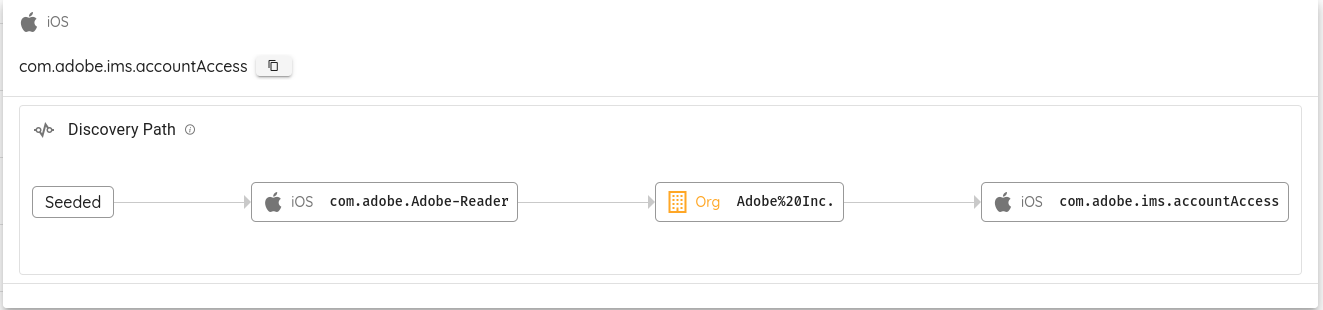
Si queremos identificar cómo se descubrió una aplicación concreta, hacemos clic en ella en el grafo y se mostrará la ruta de descubrimiento.
Una vez confirmadas todas las aplicaciones, puede revisarlas y editarlas en la sección Inventory.
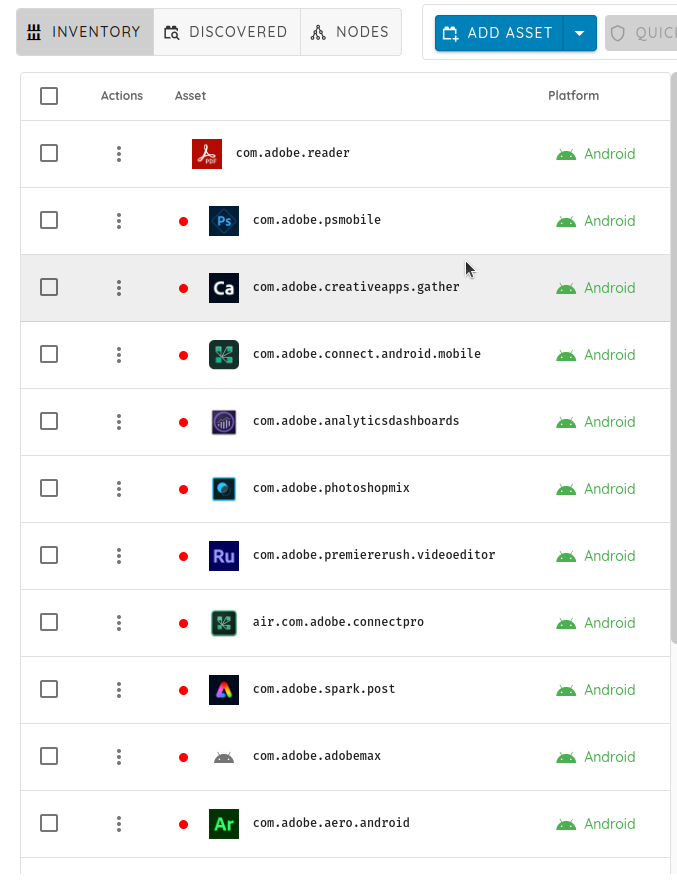
También puede personalizar una aplicación y añadir etiquetas que podrá usar como criterios de búsqueda en las secciones de vulnerabilidades o de componentes.
Monitorear mis activos:
Una vez completo el inventario, puedo lanzar un escaneo puntual o configurar un monitoreo continuo que active un escaneo según criterios específicos.
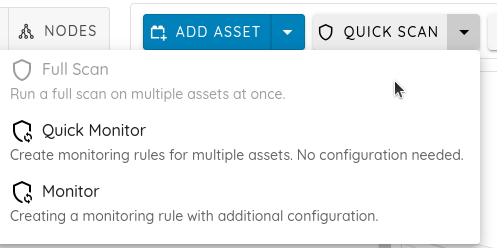
Haga clic en el botón Monitor para configurar su regla de monitoreo para los activos definidos. Puede crear una regla de monitoreo continuo o una regla CRON.
El monitoreo continuo realiza un seguimiento de los cambios en los activos objetivo en la tienda y programa un escaneo cuando detecta un cambio. Esto incluye una nueva versión de la aplicación móvil en la tienda o una nueva vulnerabilidad por componentes desactualizados en sus bibliotecas.
El monitoreo CRON programa los escaneos para que se ejecuten periódicamente en horas, fechas o intervalos fijos.
A continuación, puede elegir el perfil de escaneo para ejecutar un análisis estático o completo, con análisis estático, dinámico y de backend.
Los escaneos se crearán automáticamente y se enviarán notificaciones al finalizar el escaneo.
Las notificaciones predeterminadas son correos electrónicos, y las notificaciones de la plataforma se envían por correo a los miembros de la organización. También puede configurar la notificación de Slack para publicar en un canal con contenido personalizado.
Conclusión
En conclusión, gestionar un portafolio diverso de aplicaciones móviles puede ser una tarea abrumadora, en particular para organizaciones con recursos limitados.
Afortunadamente, Ostorlab Attack Surface Discovery ofrece una solución que automatiza la identificación y el escaneo de aplicaciones móviles. Gracias a su interfaz intuitiva, los usuarios pueden añadir fácilmente aplicaciones a su inventario, hacer un seguimiento de la propiedad e iniciar escaneos con solo unos clics. La función de monitoreo continuo de la plataforma simplifica aún más el proceso al programar escaneos automáticamente cada vez que se detectan cambios en la tienda, con el fin de identificar nuevas vulnerabilidades en la base de código o en las bibliotecas de terceros.