
CocoaPodsのサプライチェーン脆弱性の検出、CCPA、SOC2など
今回のアップデートでは、新しい検出機能、新しいデータとプライバシーのコントロール、プラットフォーム全体のユーザー体験の向上、バグ修正を導入しました。
今回のアップデートでは、新しい検出機能、新しいデータとプライバシーのコントロール、プラットフォーム全体のユーザー体験の向上、バグ修正を導入しました。
🛡️ 検出
- CocoaPodsのサプライチェーン脆弱性:CocoaPodsの重大な脆弱性の検出を追加しました。主要な
脆弱性の一つが
CVE-2024-38368です。この脆弱性により、 攻撃者は所有者のいないCocoaPodsパッケージを自分のものとして登録し、悪意のあるコードを挿入できました。広範囲に被害が及ぶ可能性は 非常に大きく、依存関係の管理にCocoaPodsを利用する個人の開発者と大規模な組織の両方に影響するものでした。 この脆弱性については、最近の記事で詳しく解説しています。 CVE_2024_2194:WordPress向けのWP Statisticsプラグインの検出を追加しました。 このプラグインは、14.5以前のすべてのバージョンで、URLの検索パラメーターを介した蓄積型クロスサイトスクリプティングに対して脆弱です。- 安全でない暗号モード:安全でない暗号モード(Insecure Crypto Mode)の検出に使うルールを改善する修正を行いました。
🤝 コンプライアンス
- カリフォルニア州消費者プライバシー法のコントロール:カリフォルニア州消費者プライバシー法(CCPA)を新たにサポートしました。CCPAは、
カリフォルニア州の住民に個人情報に関する新たな権利を与える包括的なデータプライバシー法です。
アプリのCCPAへの準拠を確認するには、スキャンをクリックして下にスクロールし、「Standards」タブをクリックします。
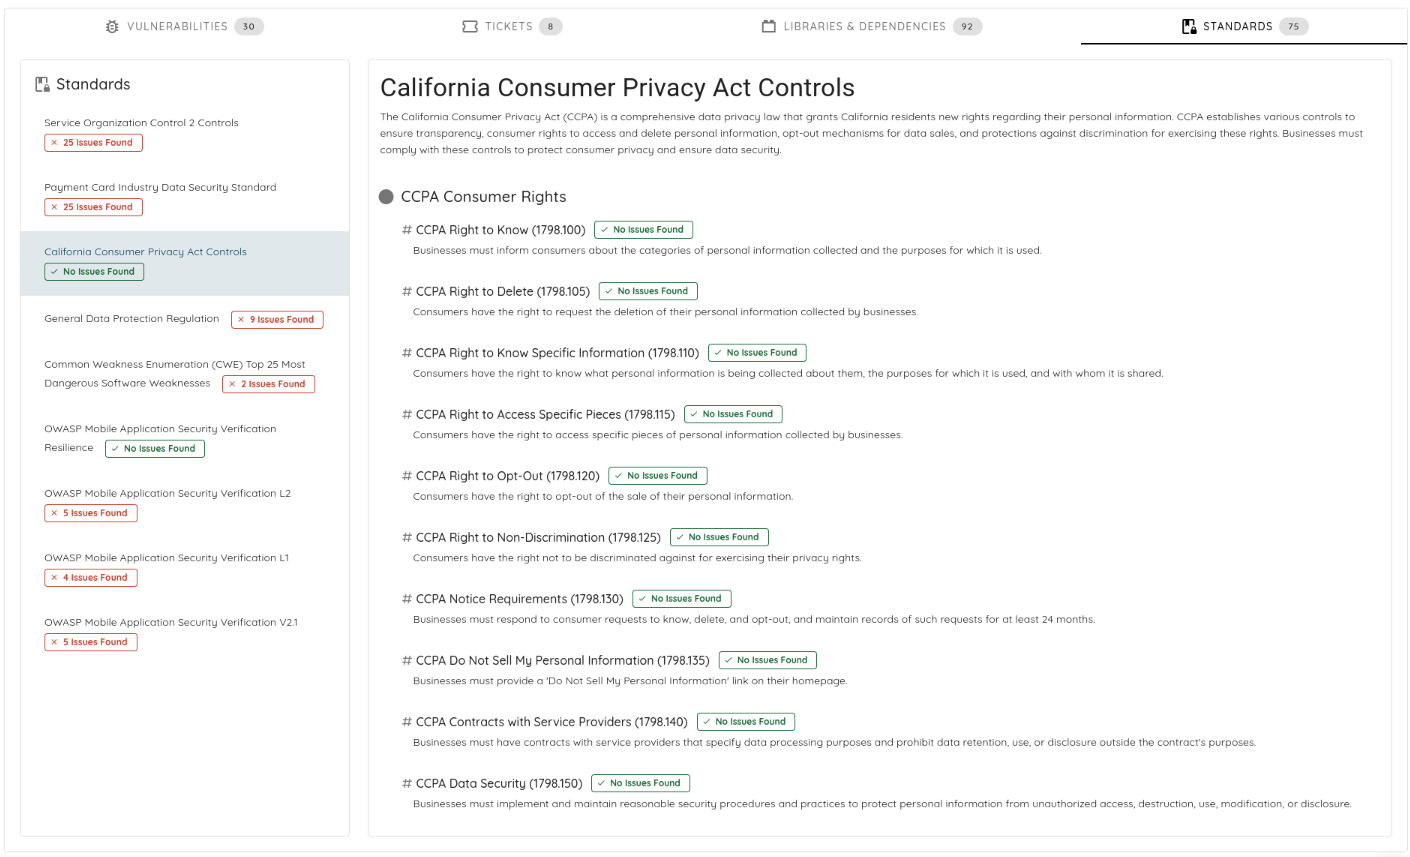
CCPAの標準レポート - プライバシーに関する検出結果:同意のないユーザーのクラッシュログの安全でない収集、連絡先データの不適切な使用、 申告のないユーザーの健康情報の収集など、プライバシーの問題を報告できるようにしました。
🙂 UX
- 検索履歴:ページ間を移動したときや、同じページで進む・戻るを行ったときにも、
検索バーに検索履歴が保持されるようになりました。
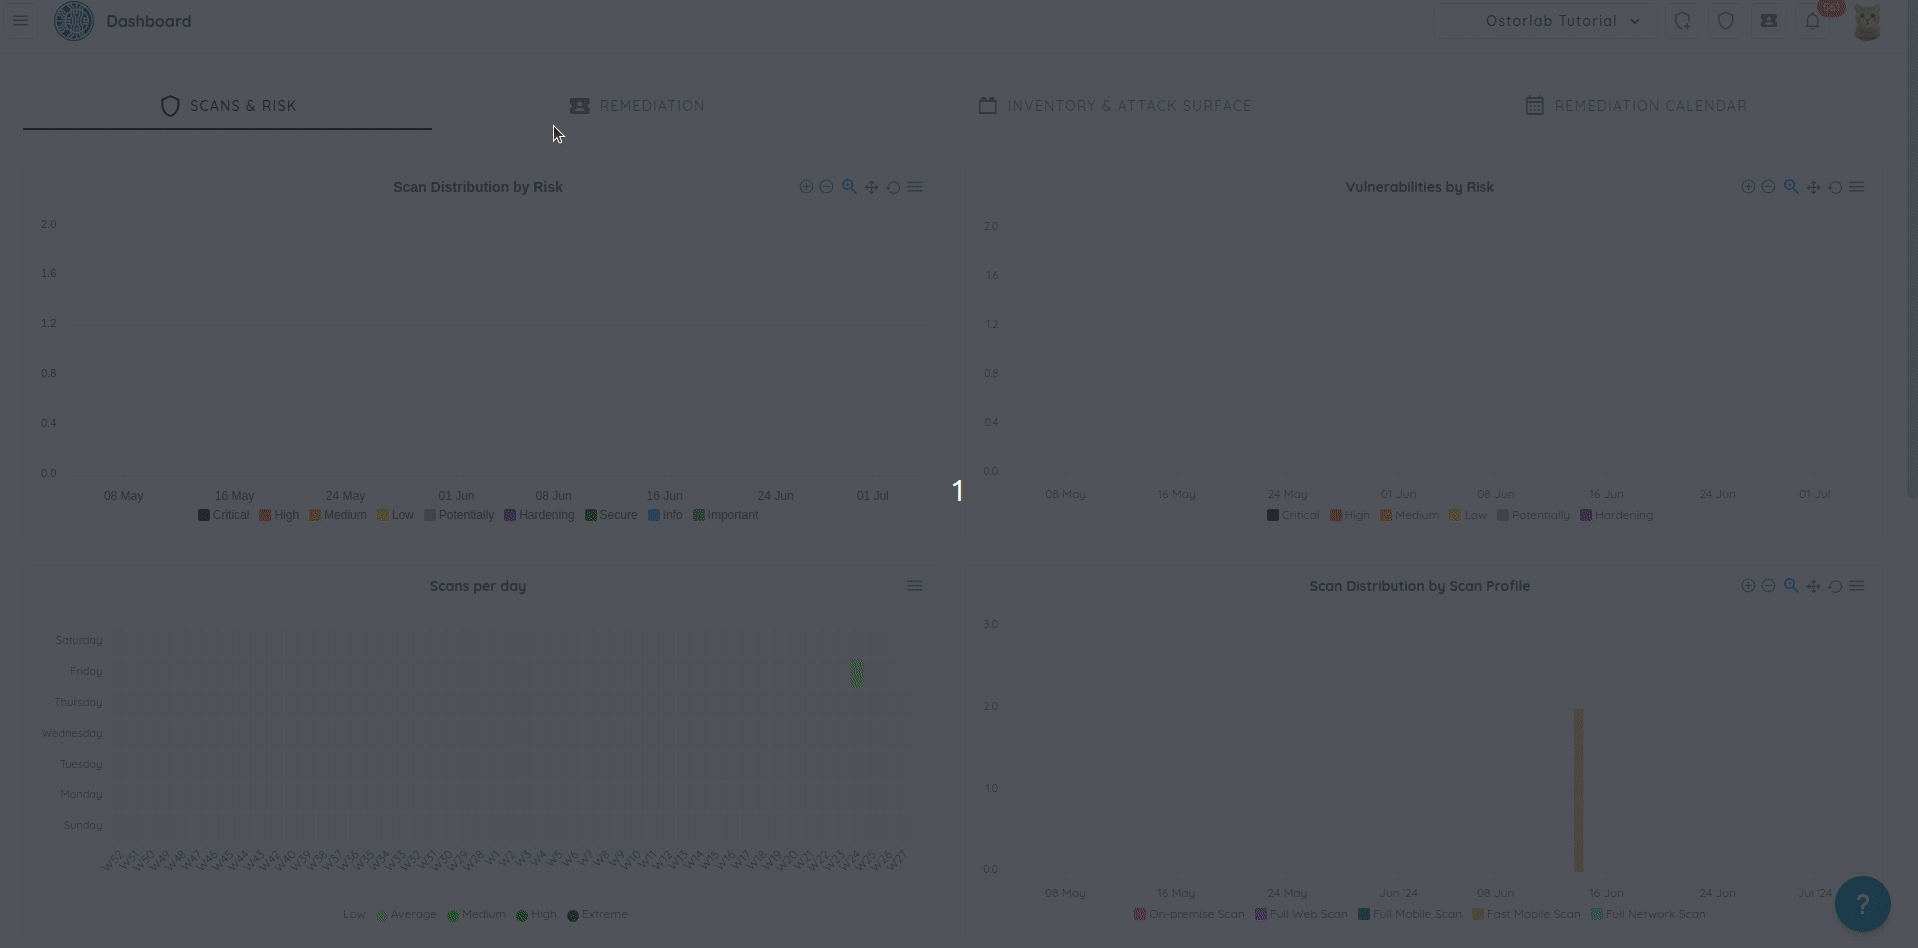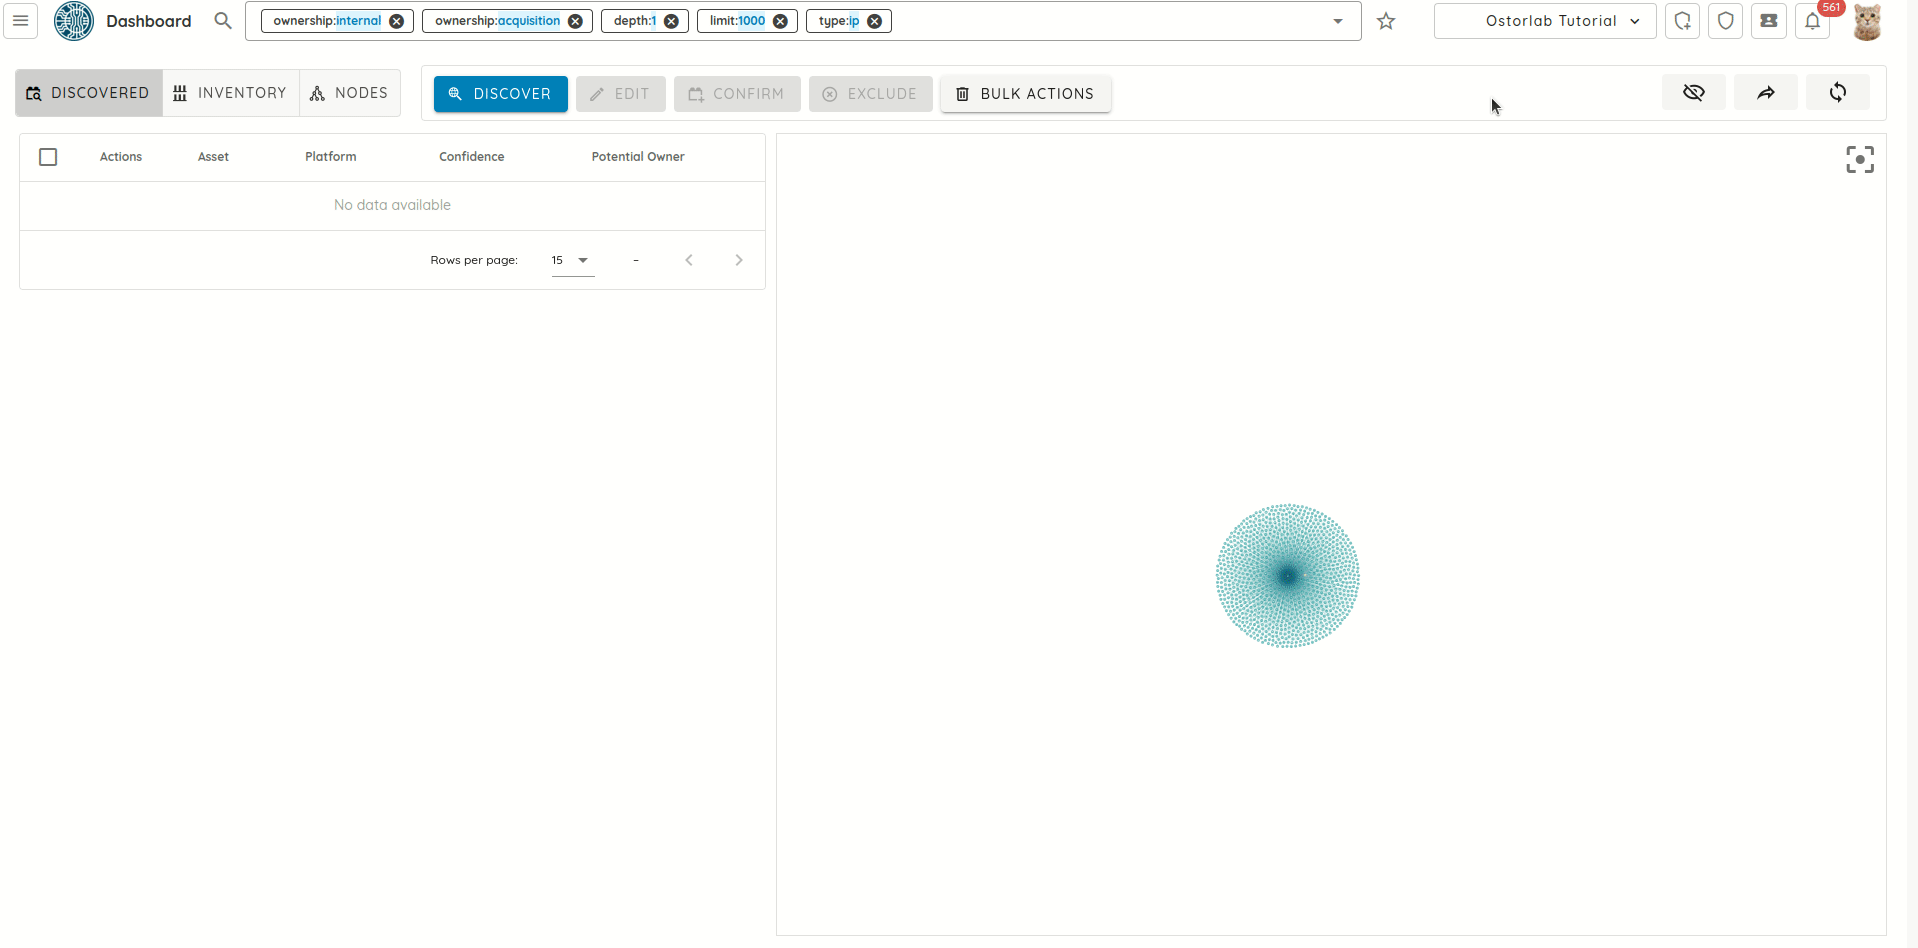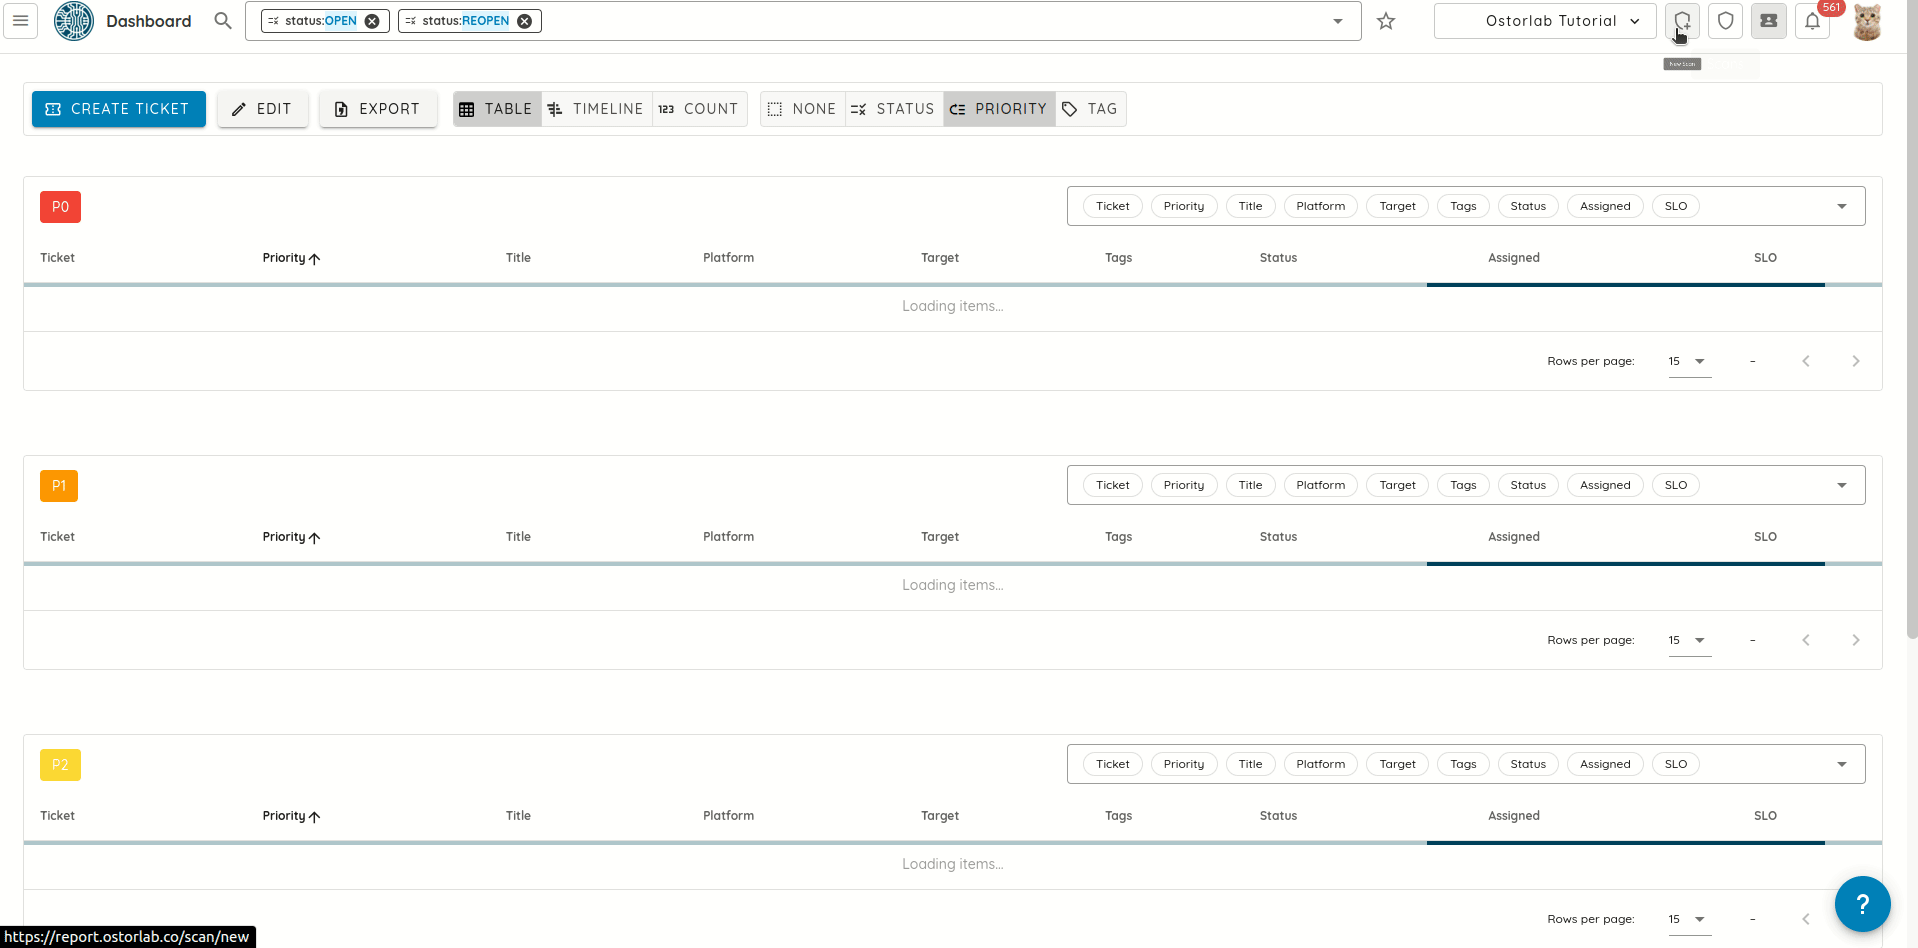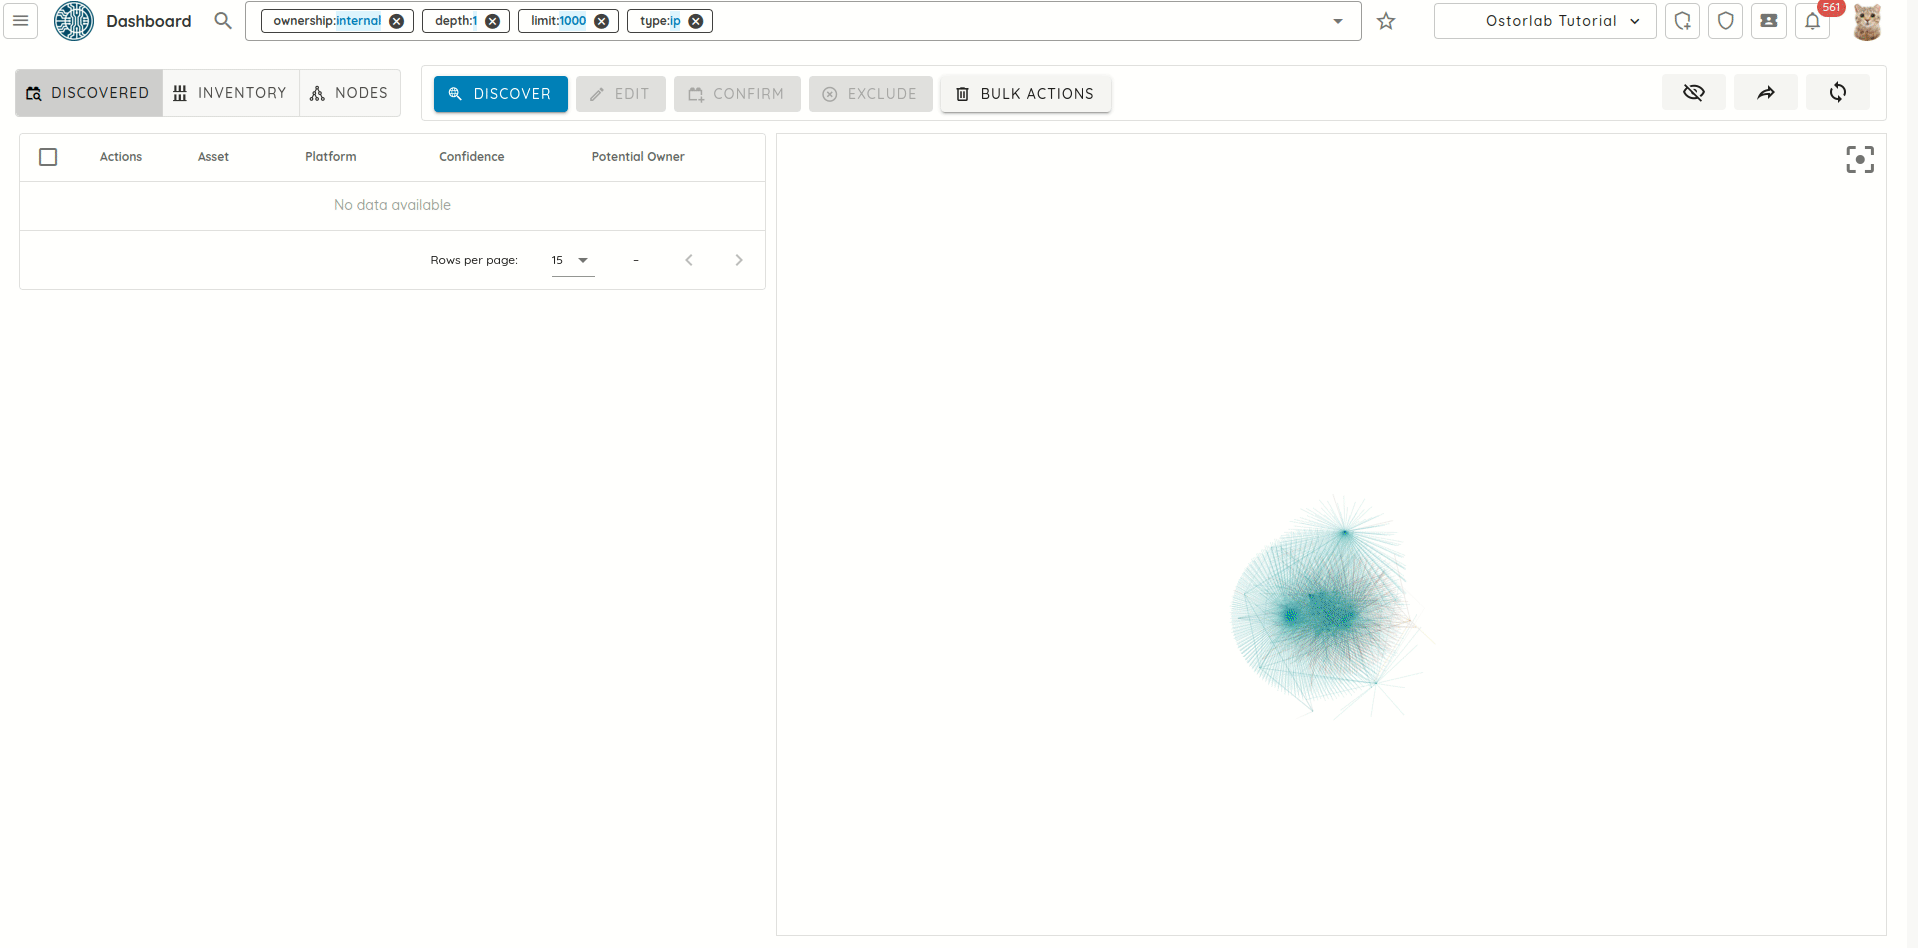
プラットフォーム全体での検索履歴
🕸️ アタックサーフェス
- 一括アクション:Attack Surfaceから一括アクション(自動化ルール)を直接実行できるようにしました。
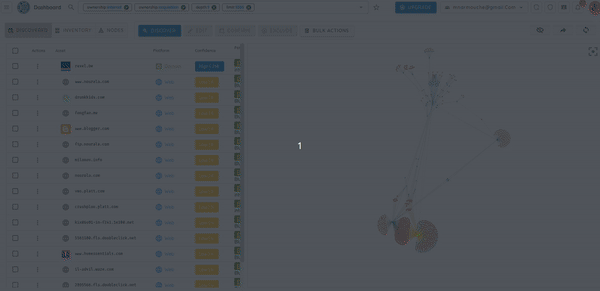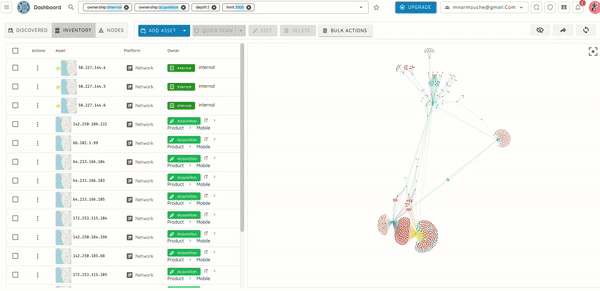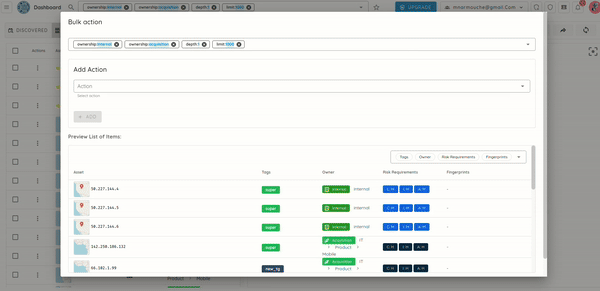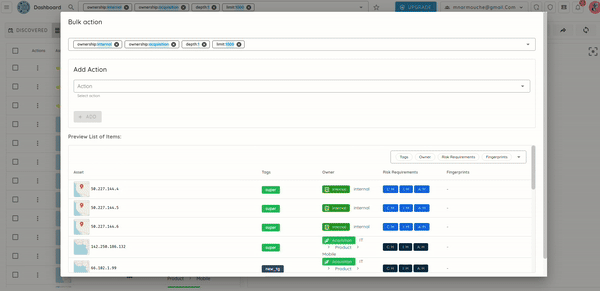
Attack Surfaceでの一括アクション