
增强的漏洞检测、功能扩展与关键修复
此次更新借助 AI 改进增强了漏洞检测,带来了新的界面功能,扩展了对资产类型的支持,升级了网络拦截,并扩大了 CVE 覆盖范围,同时在扫描、指纹识别和 GitHub Actions 方面进行了多项缺陷修复和优化。
🚀 用户界面:
- 新增触发发现阶段时的通知。这有助于让用户了解发现过程,该过程在大型组织中可能需要一些时间。
- 新的 Tags 菜单带有自动补全功能,便于浏览和集中管理。所有标签现在都汇总在同一个页面中,并可在所有工单或资产上集中编辑。
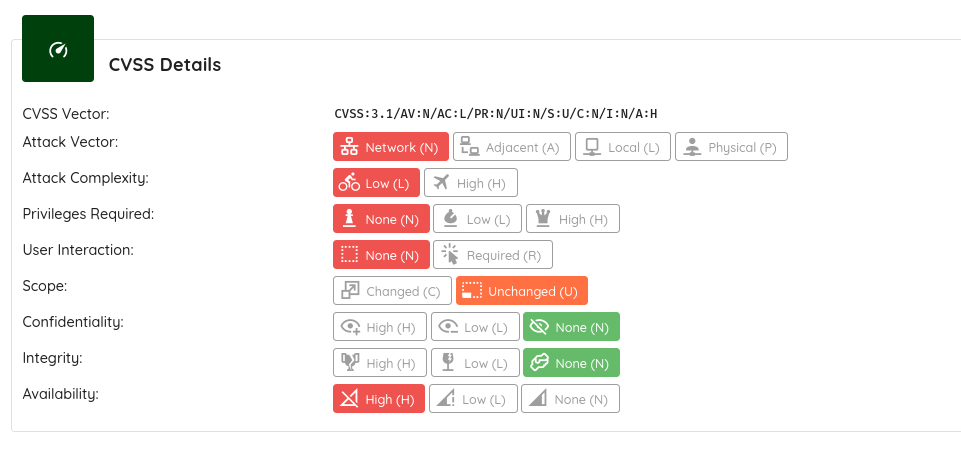
- PDF 导出支持 CVSSv4,更清晰地呈现漏洞。新的可视化方式让您更容易理解每个要素,从向量、复杂度到是否需要身份验证。
- 表格中的漏洞按风险评级分组,更容易区分同一类别中已确认的发现和潜在的发现。
- 提升了获取 Threat Center 受影响资产计数的速度。
🤖 AI:
- 改进了用于生成漏洞建议的 AI 模型。新的发现现在以更高的准确性进行报告。
🔍 API 自动发现:
- 新增对扫描 schema 文件的支持,包括
GraphQL、OpenAPI、WSDL和XML。
🛠️ OXO:
- 修复了新建 Agent 组与所有资产类型都不兼容的问题。
- 创建 Agent 组时可多选资产类型。
💻 Flutter:
- 新增对最新 Flutter 版本
3.24的支持。
🔐 网络拦截:
- 修复了多个缺陷,避免遗漏明文流量。
- 改进了对原生代码中
TLS流量的拦截。 - 修复了
HTTP/1.1流量的解码问题。
🛡️ Threat Center:
- 新增对以下 CVE 的覆盖:
CVE-2024-20439和CVE-2024-20440:Cisco Smart Licensing Utility 中的严重漏洞,可获取管理员访问权限。严重程度:9.8/10。CVE-2024-7593:Ivanti vTM 中的严重身份验证绕过漏洞。严重程度:9.8/10。CVE-2024-40766:SonicWall 防火墙中可导致未授权访问的严重漏洞。严重程度:9.3/10。CVE-2024-6386:WPML WordPress 插件中的严重 RCE 漏洞。严重程度:9.9/10。CVE-2024-39717:Versa Director 中可被用于安装 Web Shell 的严重漏洞。严重程度:9.8/10。CVE-2024-7029:AVTECH IP 摄像头中的高危命令注入漏洞。严重程度:8.7/10。CVE-2024-43399:Mobile Security Framework(MobSF)中的严重 Zip Slip 漏洞。严重程度:9.8/10。CVE-2024-6633:Fortra 的 FileCatalyst Workflow 中的严重漏洞。严重程度:9.8/10。
🧪 污点分析:
- 改进了代码可达性报告。
- 修复了错误的 StatFS 发现。
- 新增健康检测 API。
🔍 动态分析:
- 增强了服务器类发现的报告,对开放的本地端口会包含主机和端口号。
🔄 端口扫描:
- 更新了服务和操作系统检测机制。
- 修复了收集到空服务的问题。
🌐 Web 爬取:
- 新增身份验证后截图功能,便于调试。
🔍 指纹识别:
- 新增对存在活跃威胁的技术栈的指纹识别支持:
VigorConnect、Ivanti、MobSF、Avtech IP Camera、Versa、SonicWALL SonicOS。- 改进了识别到同一软件多个版本时的版本检测。
🌐 攻击面:
- 修复了 IP 地址段的处理,检测更加准确。
🔄 GitHub Actions:
- 从 Docker 迁移到复合操作(composite action),支持在
Windows和MacOS平台上运行工作流。