
脆弱性検出の強化、機能の拡張、重要な修正
今回のアップデートでは、AIの改善による脆弱性検出の強化、新しいUI機能、対応するアセットの種類の拡大、ネットワーク傍受のアップグレード、CVEのカバレッジの拡大を導入したほか、スキャン、フィンガープリント、GitHub Actionsのバグ修正と最適化を行いました。
🚀 ユーザーインターフェース
- 検出フェーズの開始時に通知を追加しました。大規模な組織では時間がかかることがある検出プロセスについて、ユーザーに知らせます。
- ナビゲーションと一元管理を容易にする、オートコンプリート機能付きの新しいTagsメニューを追加しました。すべてのタグが1つのページにまとめられ、すべてのチケットやアセットにわたって一元的に編集できます。
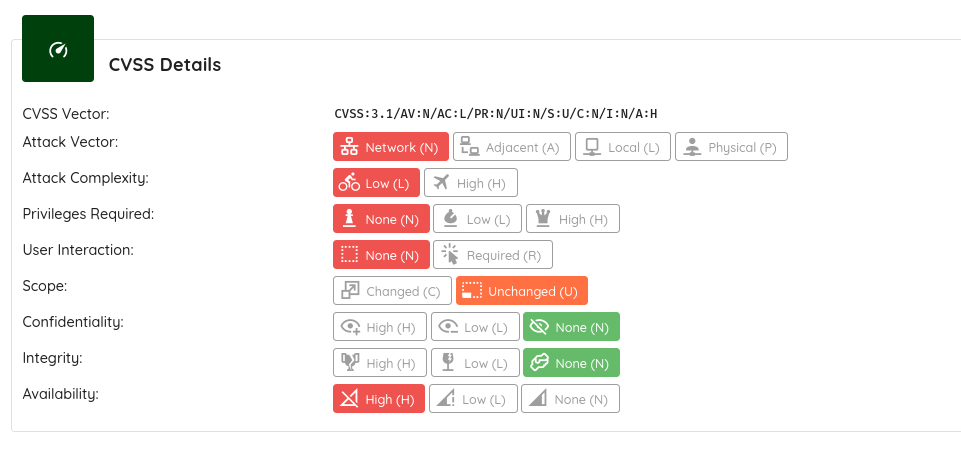
- PDFのエクスポートでCVSSv4をサポートし、脆弱性をよりわかりやすく表現できるようにしました。新しい可視化により、ベクトルから複雑さ、認証の要否まで、各要素を理解しやすくなりました。
- 表の中で脆弱性をリスクレーティング別にグループ化し、同じカテゴリの確定した検出結果と潜在的な検出結果を区別しやすくしました。
- 影響を受けるアセットについて、Threat Centerの件数の取得を高速化しました。
🤖 AI
- 脆弱性の推奨事項を生成するAIモデルを改善しました。新しい検出結果がより高い精度で報告されるようになりました。
🔍 APIのオートディスカバリー
GraphQL、OpenAPI、WSDL、XMLなどのスキーマファイルのスキャンをサポート
🛠️ OXO
- 新しいエージェントグループがすべての種類のアセットと互換性を持たない問題を修正
- エージェントグループの作成時に、アセットの種類を複数選択できるように
💻 Flutter
- Flutterの最新バージョン
3.24をサポート
🔐 ネットワーク傍受
- 暗号化されていないトラフィックの取りこぼしを防ぐため、複数のバグを修正
- ネイティブコードにおける
TLSトラフィックの傍受を改善 HTTP/1.1トラフィックのデコードの問題を修正
🛡️ Threat Center
- 次のCVEのカバレッジを追加
CVE-2024-20439とCVE-2024-20440:Cisco Smart Licensing Utilityの、管理者アクセスを許すクリティカルな脆弱性。重大度:9.8/10CVE-2024-7593:Ivanti vTMの、クリティカルな認証バイパスの脆弱性。重大度:9.8/10CVE-2024-40766:SonicWallのファイアウォールの、不正アクセスを可能にするクリティカルな脆弱性。重大度:9.3/10CVE-2024-6386:WordPressプラグインWPMLの、クリティカルなRCEの脆弱性。重大度:9.9/10CVE-2024-39717:Versa Directorの、Webシェルの設置を許すクリティカルな脆弱性。重大度:9.8/10CVE-2024-7029:AVTECHのIPカメラにおける、重大度の高いコマンドインジェクション。重大度:8.7/10CVE-2024-43399:Mobile Security Framework(MobSF)の、クリティカルなZip Slipの脆弱性。重大度:9.8/10CVE-2024-6633:FortraのFileCatalyst Workflowの、クリティカルな脆弱性。重大度:9.8/10
🧪 テイント解析
- コードの到達可能性のレポートを改善
- StatFSに関する誤った検出結果を修正
- ヘルス検出APIを追加
🔍 動的解析
- サーバーに関する検出結果のレポートを強化し、開いているローカルポートのホストとポート番号を含めるように
🔄 ポートスキャン
- サービスとOSの検出の仕組みを更新
- 空のサービスが収集される問題を修正
🌐 Webクロール
- デバッグしやすくするため、認証後のスクリーンショット機能を追加
🔍 フィンガープリント
- 活発な脅威のある技術スタックのフィンガープリントをサポート
VigorConnect、Ivanti、MobSF、Avtech IP Camera、Versa、SonicWALL SonicOS- 同じソフトウェアの複数のバージョンが識別された場合のバージョン検出を改善
🌐 アタックサーフェス
- より正確な検出のため、IP範囲の処理を修正
🔄 GitHub Actions
- Dockerからコンポジットアクションに移行し、
WindowsとMacOSのプラットフォームでのワークフローをサポート