
Detección de vulnerabilidades mejorada, funcionalidades ampliadas y correcciones críticas
Esta actualización introduce una detección de vulnerabilidades mejorada con avances en IA, nuevas funcionalidades de la interfaz, mayor compatibilidad con tipos de activos, una interceptación de red mejorada y una cobertura de CVE más amplia, junto con varias correcciones de errores y optimizaciones en el escaneo, la generación de huellas digitales y GitHub Actions.
🚀 Interfaz de usuario:
- Se añadió una notificación al activar la fase de descubrimiento. Esto informa a los usuarios sobre el proceso de descubrimiento, que puede tardar en organizaciones grandes.
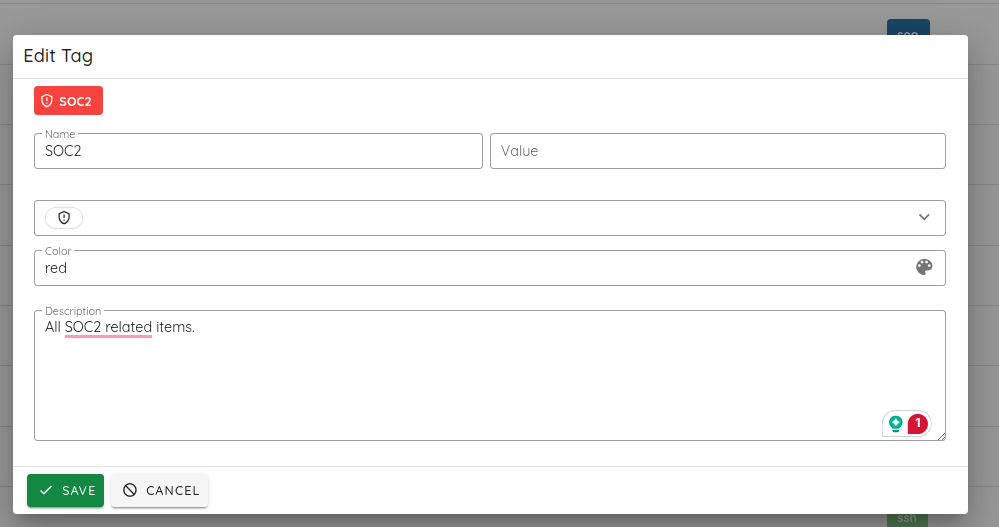
- Nuevo menú Tags con función de autocompletado para facilitar la navegación y la gestión centralizada. Ahora todas las etiquetas se agrupan en una sola página y se pueden editar de forma centralizada en todos los tickets o activos.
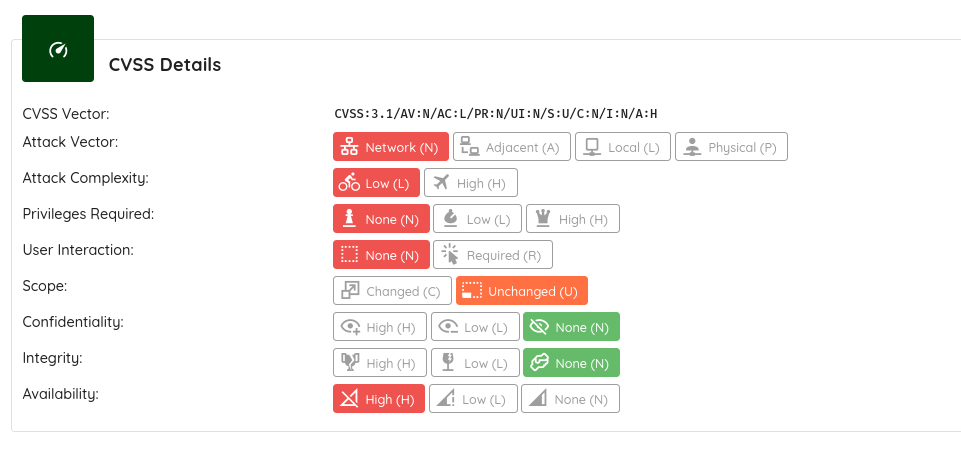
- Compatibilidad con CVSSv4 en las exportaciones a PDF para una representación más clara de las vulnerabilidades. La nueva visualización facilita la comprensión de cada elemento, desde el vector y la complejidad hasta la necesidad de autenticación.
- Las vulnerabilidades se agrupan por calificación de riesgo en las tablas, lo que facilita diferenciar entre los hallazgos confirmados y los potenciales de la misma categoría.
- Se mejoró la velocidad de obtención de los recuentos de Threat Center para los activos afectados.
🤖 IA:
- Se mejoró el modelo de IA que genera las recomendaciones para las vulnerabilidades. Los nuevos hallazgos ahora se notifican con mayor precisión.
🔍 Autodescubrimiento de API:
- Se añadió compatibilidad para escanear archivos de esquema, incluidos
GraphQL,OpenAPI,WSDLyXML.
🛠️ OXO:
- Se corrigió un problema por el cual los nuevos grupos de agentes no eran compatibles con todos los tipos de activos.
- Se añadió la selección múltiple de tipos de activos durante la creación de grupos de agentes.
💻 Flutter:
- Se añadió compatibilidad con la última versión de Flutter,
3.24.
🔐 Interceptación de red:
- Múltiples correcciones de errores para evitar que se pierda tráfico sin cifrar.
- Se mejoró la interceptación del tráfico
TLSen el código nativo. - Se corrigieron problemas de decodificación en el tráfico
HTTP/1.1.
🛡️ Threat Center:
- Se añadió cobertura de los siguientes CVE:
CVE-2024-20439yCVE-2024-20440: vulnerabilidad crítica en Cisco Smart Licensing Utility que permite el acceso administrativo. Severidad: 9.8/10.CVE-2024-7593: vulnerabilidad crítica de omisión de autenticación en Ivanti vTM. Severidad: 9.8/10.CVE-2024-40766: vulnerabilidad crítica en los firewalls de SonicWall que permite el acceso no autorizado. Severidad: 9.3/10.CVE-2024-6386: vulnerabilidad crítica de RCE en el plugin WPML de WordPress. Severidad: 9.9/10.CVE-2024-39717: vulnerabilidad crítica en Versa Director que permite la instalación de web shells. Severidad: 9.8/10.CVE-2024-7029: inyección de comandos de severidad alta en las cámaras IP de AVTECH. Severidad: 8.7/10.CVE-2024-43399: vulnerabilidad crítica de Zip Slip en Mobile Security Framework (MobSF). Severidad: 9.8/10.CVE-2024-6633: vulnerabilidad crítica en FileCatalyst Workflow de Fortra. Severidad: 9.8/10.
🧪 Taint Analysis:
- Se mejoró el informe de alcanzabilidad del código.
- Se corrigieron hallazgos incorrectos de StatFS.
- Se añadió una API de detección de estado.
🔍 Análisis dinámico:
- Se mejoró el informe de hallazgos del servidor, que ahora incluye el host y los números de puerto de los puertos locales abiertos.
🔄 Escaneo de puertos:
- Se actualizaron los mecanismos de detección de servicios y de sistemas operativos.
- Se corrigió un problema por el cual se recopilaban servicios vacíos.
🌐 Rastreo web:
- Se añadió la captura de pantalla posterior a la autenticación para facilitar la depuración.
🔍 Generación de huellas digitales:
- Se añadió compatibilidad para obtener las huellas digitales de stacks tecnológicos con amenazas activas:
VigorConnect,Ivanti,MobSF,Avtech IP Camera,Versa,SonicWALL SonicOS.- Se mejoró la detección de versiones cuando se identifican varias versiones del mismo software.
🌐 Superficie de ataque:
- Se corrigió el tratamiento de los rangos de IP para lograr una detección más precisa.
🔄 GitHub Actions:
- Se migró de Docker a una composite action, con compatibilidad con flujos de trabajo en las plataformas
WindowsyMacOS.