
Détection des vulnérabilités améliorée, fonctionnalités étendues et corrections critiques
Cette mise à jour introduit une détection des vulnérabilités améliorée grâce à l’IA, de nouvelles fonctionnalités d’interface, une prise en charge élargie des types d’actifs, une interception réseau renforcée et une couverture de CVE plus large, ainsi que plusieurs corrections de bugs et optimisations du scan, de la détection d’empreintes et de GitHub Actions.
🚀 Interface utilisateur :
- Ajout d’une notification au déclenchement de la phase de découverte. Elle informe les utilisateurs du processus de découverte, qui peut prendre du temps dans les grandes organisations.
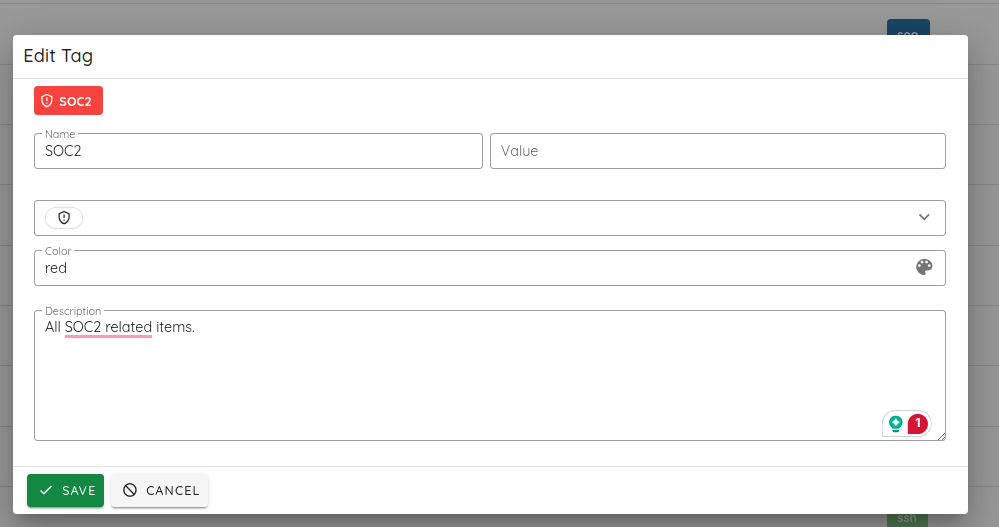
- Nouveau menu Tags avec saisie semi-automatique pour faciliter la navigation et centraliser la gestion. Tous les tags sont désormais regroupés dans une seule page et peuvent être modifiés de façon centralisée sur tous les tickets ou tous les actifs.
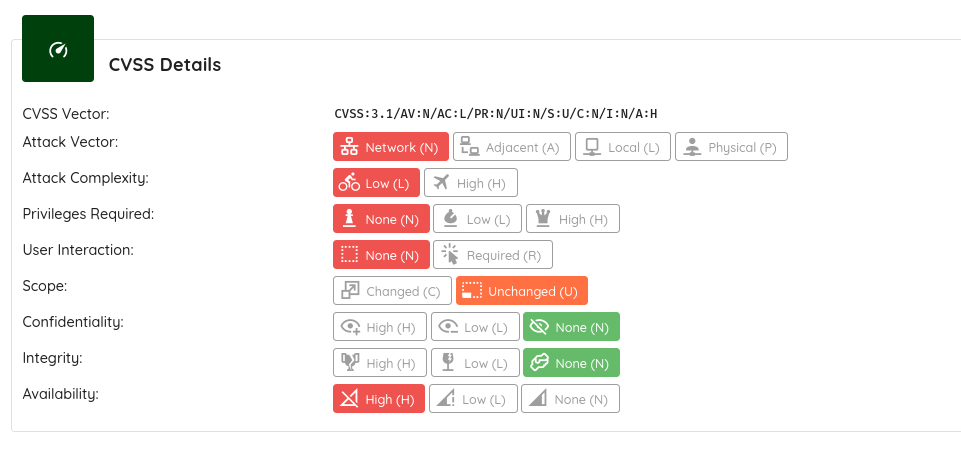
- Prise en charge de CVSSv4 dans les exports PDF pour une représentation plus claire des vulnérabilités. La nouvelle visualisation facilite la compréhension de chaque élément, du vecteur et de la complexité jusqu’à la nécessité d’une authentification.
- Regroupement des vulnérabilités par niveau de risque dans les tableaux, pour mieux distinguer les vulnérabilités confirmées des vulnérabilités potentielles d’une même catégorie.
- Récupération plus rapide des compteurs du Threat Center pour les actifs concernés.
🤖 IA :
- Amélioration du modèle d’IA qui génère les recommandations de vulnérabilités. Les nouvelles vulnérabilités sont désormais signalées avec plus de précision.
🔍 Autodiscovery d’API :
- Ajout de la prise en charge du scan des fichiers de schéma, notamment
GraphQL,OpenAPI,WSDLetXML.
🛠️ OXO :
- Correction d’un problème : les nouveaux groupes d’agents n’étaient pas compatibles avec tous les types d’actifs.
- Ajout d’une sélection multiple des types d’actifs lors de la création d’un groupe d’agents.
💻 Flutter :
- Ajout de la prise en charge de la dernière version de Flutter,
3.24.
🔐 Interception réseau :
- Plusieurs corrections de bugs pour éviter de manquer du trafic en clair.
- Amélioration de l’interception du trafic
TLSdans le code natif. - Correction de problèmes de décodage dans le trafic
HTTP/1.1.
🛡️ Threat Center :
- Ajout de la couverture des CVE :
CVE-2024-20439etCVE-2024-20440: vulnérabilité critique dans Cisco Smart Licensing Utility permettant un accès administrateur. Sévérité : 9,8/10.CVE-2024-7593: vulnérabilité critique de contournement de l’authentification dans Ivanti vTM. Sévérité : 9,8/10.CVE-2024-40766: vulnérabilité critique dans les pare-feu SonicWall permettant un accès non autorisé. Sévérité : 9,3/10.CVE-2024-6386: vulnérabilité critique d’exécution de code à distance (RCE) dans le plugin WordPress WPML. Sévérité : 9,9/10.CVE-2024-39717: vulnérabilité critique dans Versa Director permettant l’installation d’un web shell. Sévérité : 9,8/10.CVE-2024-7029: injection de commandes de sévérité élevée dans les caméras IP AVTECH. Sévérité : 8,7/10.CVE-2024-43399: vulnérabilité critique de Zip Slip dans Mobile Security Framework (MobSF). Sévérité : 9,8/10.CVE-2024-6633: vulnérabilité critique dans FileCatalyst Workflow de Fortra. Sévérité : 9,8/10.
🧪 Taint analysis :
- Amélioration du reporting de l’atteignabilité du code.
- Correction de résultats StatFS incorrects.
- Ajout d’une API de détection de l’état de santé.
🔍 Analyse dynamique :
- Amélioration du reporting des vulnérabilités côté serveur, avec notamment l’hôte et les numéros de port des ports locaux ouverts.
🔄 Scan de ports :
- Mise à jour des mécanismes de détection des services et de l’OS.
- Correction d’un problème de collecte de services vides.
🌐 Crawling web :
- Ajout d’une fonction de capture d’écran après l’authentification pour faciliter le débogage.
🔍 Détection d’empreintes :
- Ajout de la prise en charge de la détection d’empreintes des piles technologiques faisant l’objet de menaces actives :
VigorConnect,Ivanti,MobSF,Avtech IP Camera,Versa,SonicWALL SonicOS.- Amélioration de la détection de version lorsque plusieurs versions d’un même logiciel sont identifiées.
🌐 Surface d’attaque :
- Correction de la gestion des plages d’IP pour une détection plus précise.
🔄 GitHub Actions :
- Migration de Docker vers une composite action, avec prise en charge des workflows sur les plateformes
WindowsetMacOS.