AI 自动化攻击面、隐私分析、WordPress Agent 等多项更新。
Ostorlab 2025 年 1 月更新推出了 AI 驱动的攻击面发现功能,并提升了 IDE 的性能。此次发布扩展了检测能力,新增了密钥和隐私检查,加入了 WordPress 安全 Agent,并支持更多威胁指纹和 CVE。我们还推出了用于合规分析的全新 Privacy 配置文件,并改进了扫描选项和漏洞报告。这些更新旨在改进各类数字环境中的资产分析、安全评估和风险缓解。
攻击面与资产清单 🎯
AI-automated Attack Surface
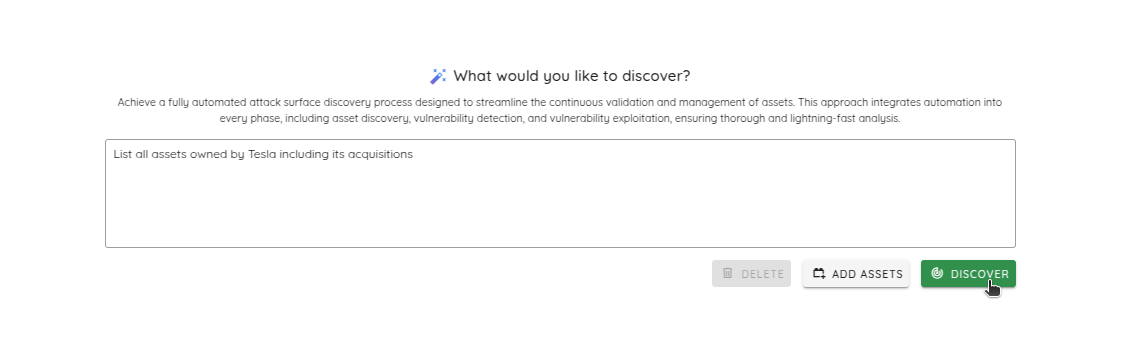
发布了 AI-automated Attack Surface 功能,借助人工智能实现更全面的资产发现与分析。
新的实现支持:
- 通过一条简单的提示词自动为攻击面发现提供初始种子,例如“Find all Microsoft and its acquisitions”。
- 根据潜在资产之间的关联及提取到的上下文,自动确认或排除这些资产。
- 允许用户重新配置初始提示词,以丰富已发现的资产。
扫描与 IDE
-
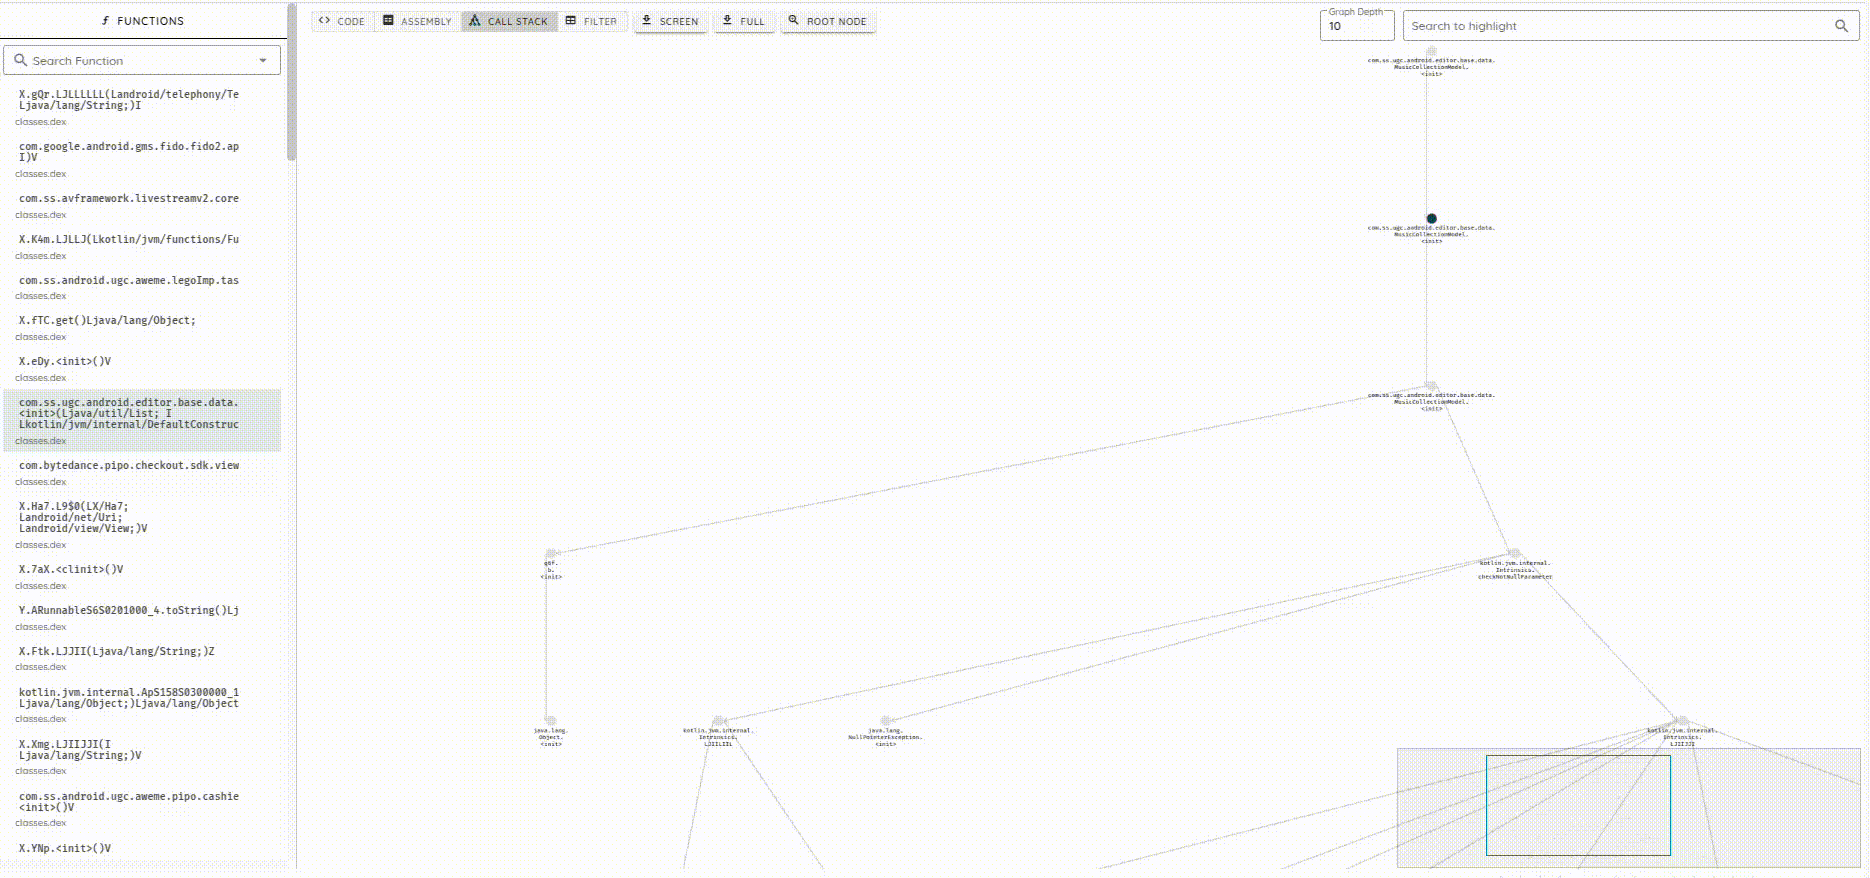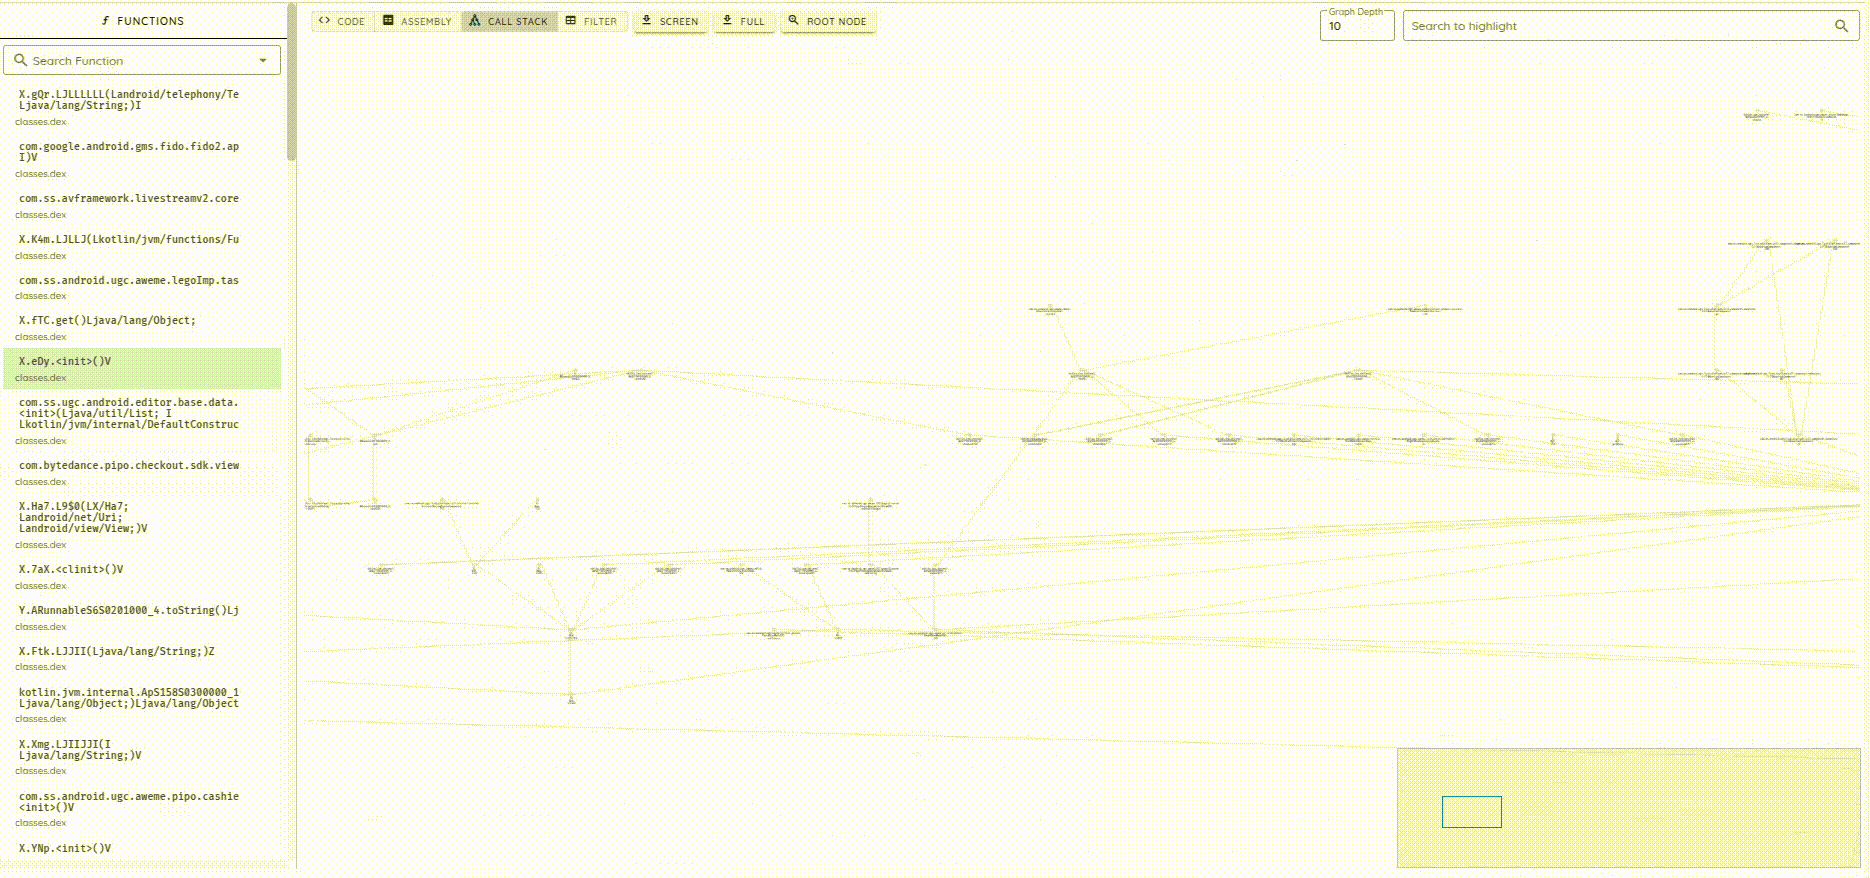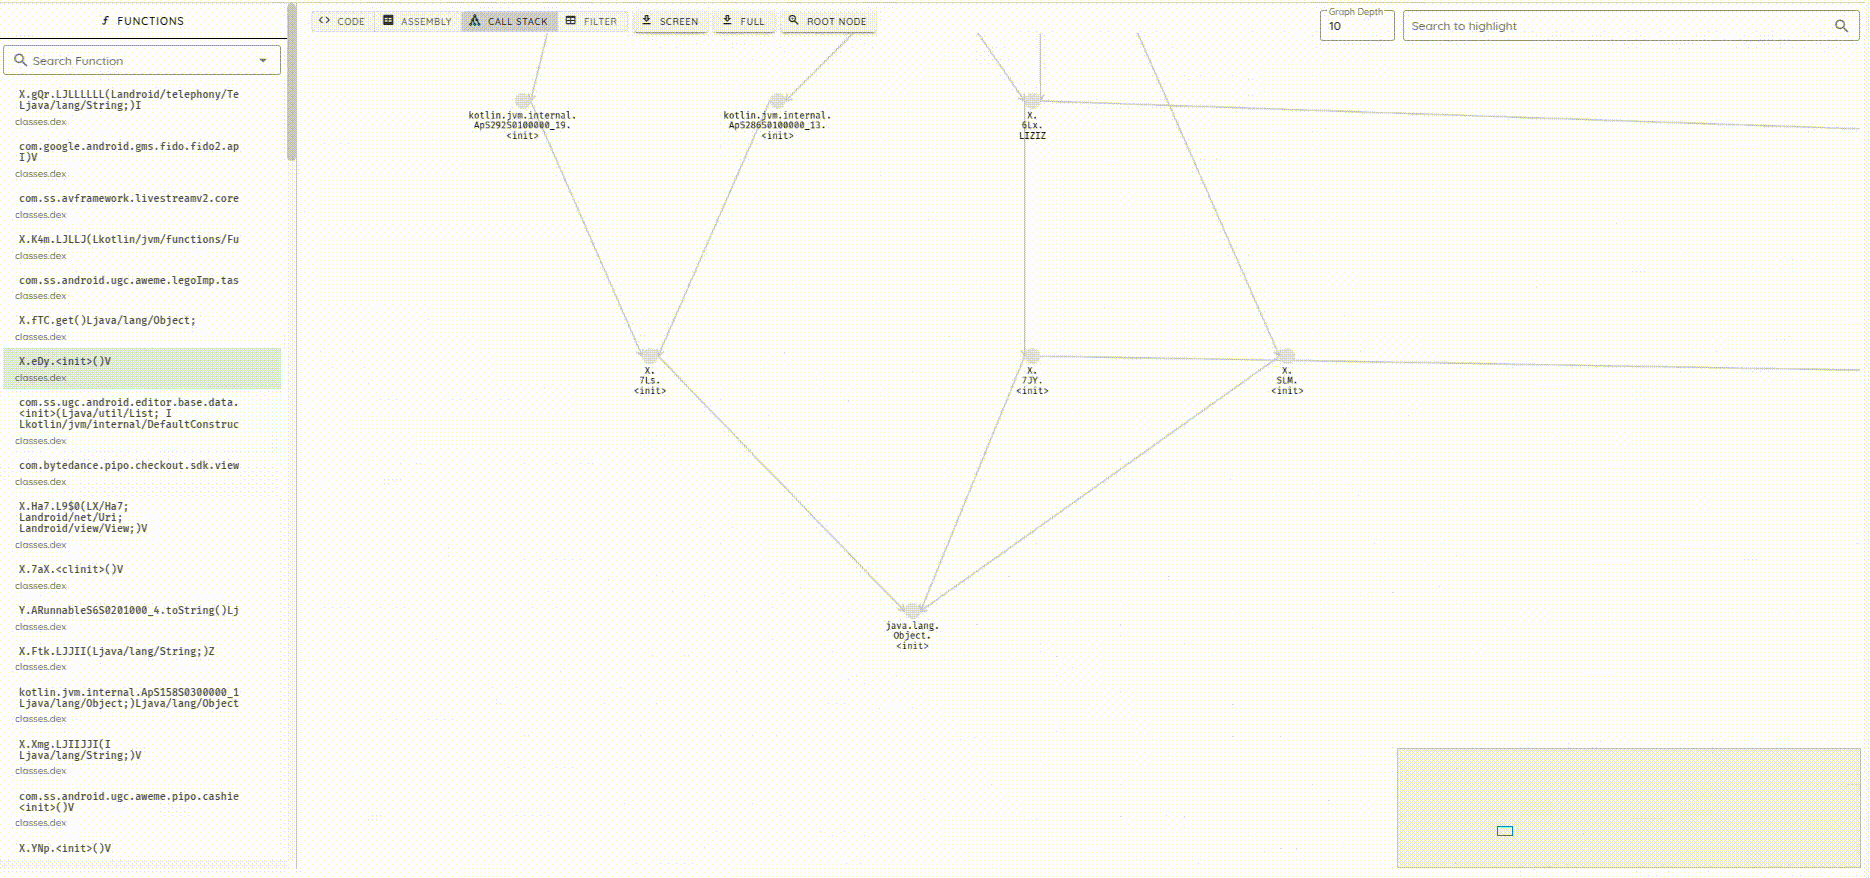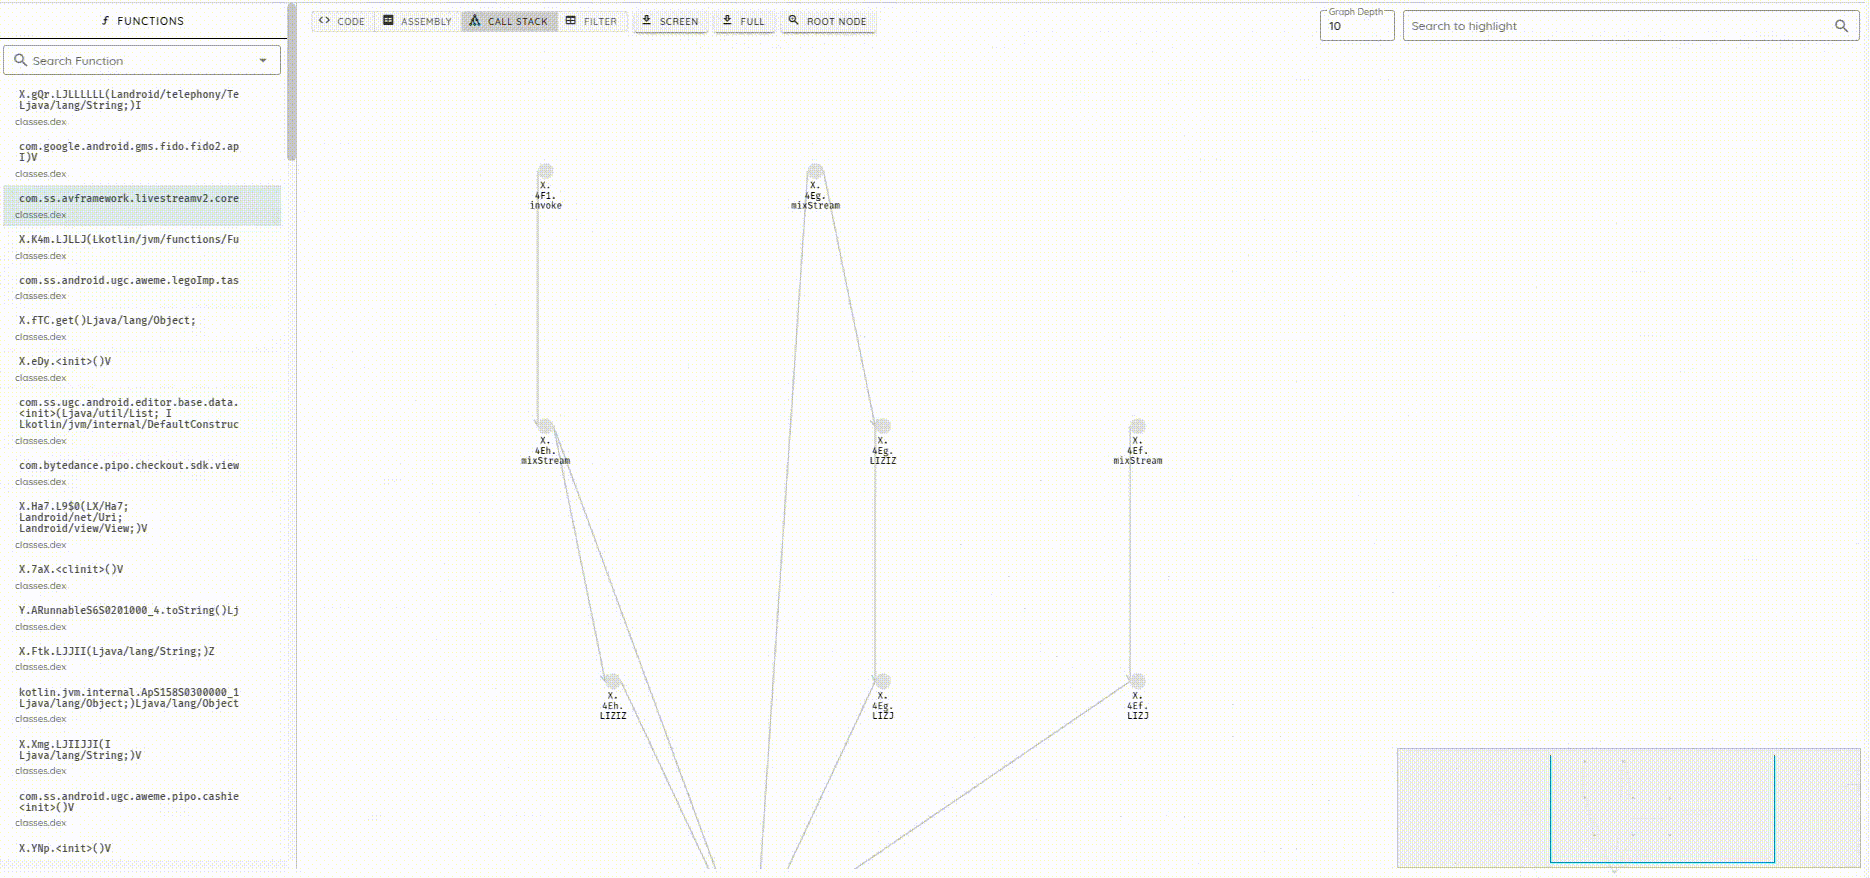
提升了分析环境中函数调用的性能,效率更高。 此次优化将函数调用的提取切换到图数据库,可在 200ms 内返回结果。
-
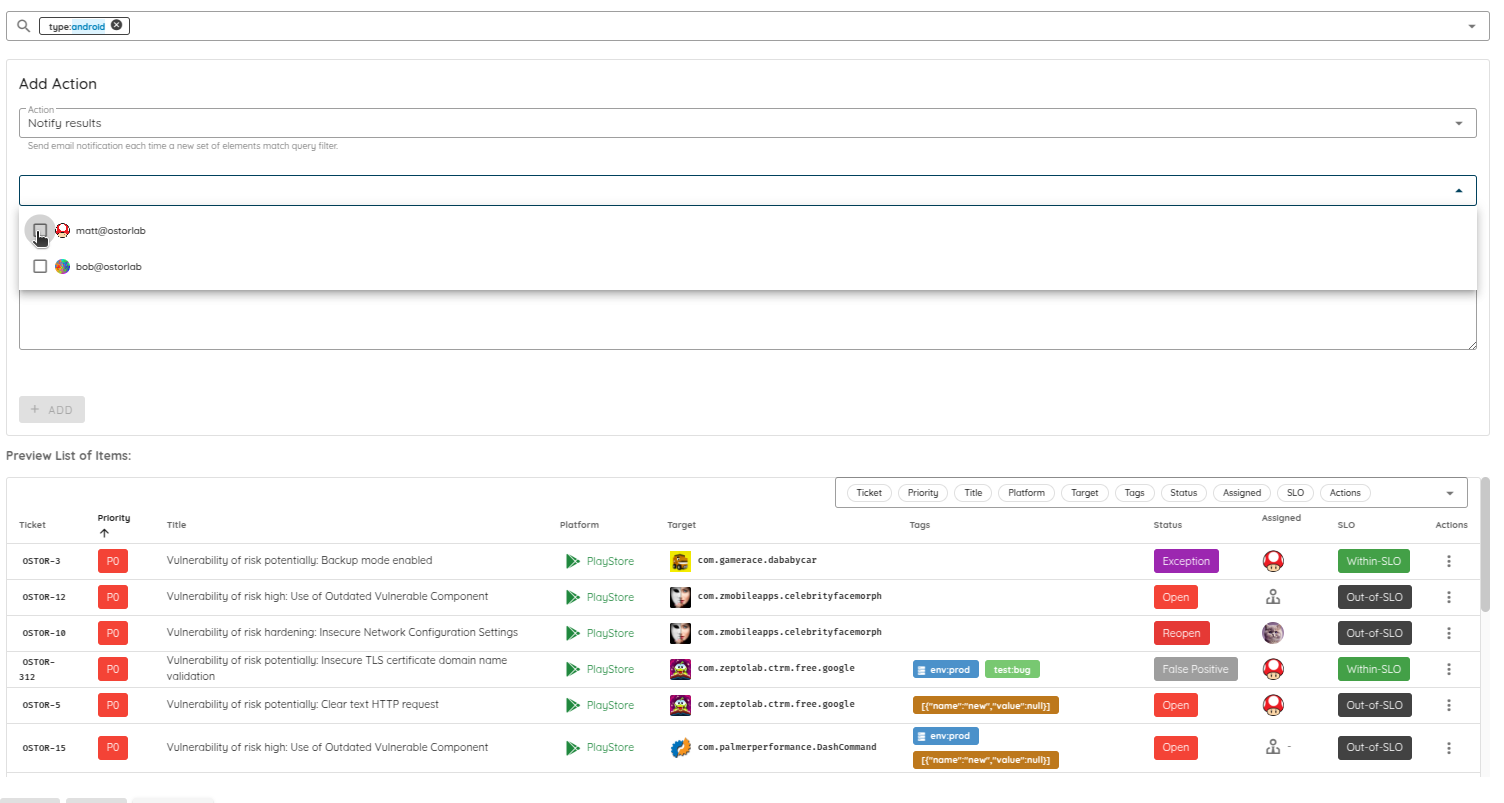
新增在出现新漏洞时通过电子邮件通知单个用户的功能。 自动化规则的操作现已支持在修复场景下通知指定用户。例如,它可以满足以下需求: Notify user X when there is a new vulnerability in asset Y.
OXO
- 新增在本地扫描中修改扫描超时时间的选项,为用户提供更大的灵活性。默认值为 48 小时。 使用自定义值运行的示例命令:
ostorlab scan --runtime=local run --install --agent=agent/ostorlab/nmap --timeout=3600 ip 8.8.8.8
- 更新了漏洞报告,加入漏洞利用和后渗透利用的详细信息,提供更全面的安全洞察。 漏洞报告将包含一个章节,介绍各项发现的漏洞利用和后渗透利用详情。
检测 🔍
密钥检测
- 新增对 Branch.io 密钥的检测
- 实现了 IMEI 检测,用于识别潜在的隐私问题。
- 新增检测使用不安全 UUID 版本的能力。
WordPress Agent
新增 WordPress Agent,对 WordPress 安装执行自动化安全检查,识别潜在的弱点和漏洞。 扫描覆盖 WordPress 版本、插件和主题中的已知漏洞。
Threat Center
新增对多个指纹的检测:
- Ivanti Connect Secure
- Netgear Routers
- Apache Tomcat
- Calibre
- Aviatrix Controller
- Next.js
- Siemens
- FortiWLM
- Cleo products
- QNAP Turbo NAS
- Apache ActiveMQ
- Mitel Micollab
- Solana
- ZYXEL
- Sitecore
- SailPoint IdentityIQ
新增对多个 CVE 的支持: [CVE-2024-55591, CVE-2024-55591, CVE-2024-12847, CVE-2025-0282, CVE-2024-50603, CVE-2024-12987, CVE-2024-52875, CVE-2024-6782, CVE-2024-43919, CVE-2024-50379, CVE-2024-56145, CVE-2023-34990, CVE-2024-51479, CVE-2024-36404, CVE-2024-38819, CVE-2024-11772, CVE-2024-55956, CVE-2024-11205, CVE-2024-11205, CVE-2024-11639, CVE-2024-50623, CVE-2024-54134, CVE-2024-35286, CVE-2024-41713, CVE-2023-45727, CVE-2024-10905]
隐私与合规
- 发布了 Privacy 配置文件,扩大了对隐私相关检测的访问范围。 Privacy 配置文件会从应用商店(Apple store 或 Play store)获取隐私政策,并分析以下内容:
- 隐私政策的内容及其对合规标准(GDPR、CCPA、CPRA、HIPAA、LGPD)的符合情况。
- 对应用进行静态分析,并根据隐私政策中的声明验证所使用的权限和方法。
- 对应用进行动态分析,并根据隐私政策中的声明验证所使用的权限和方法。
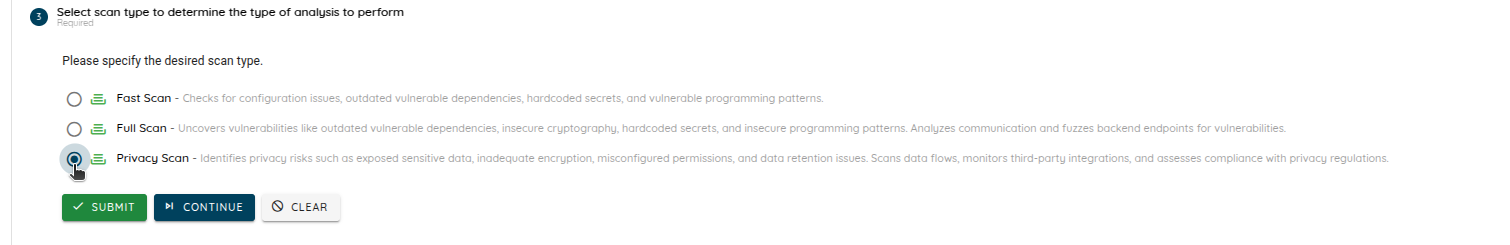
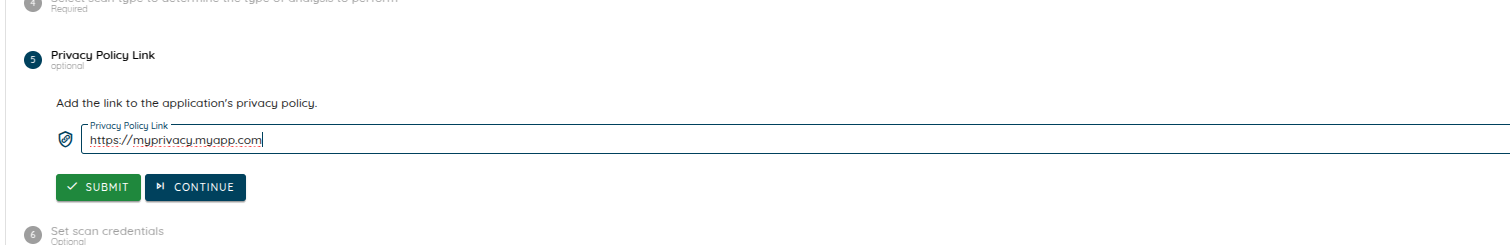
- 新增隐私链接,以支持未在应用商店上架的软件包,提升透明度。如果应用 ID 与应用商店中的不同,您可以设置在分析过程中要获取的隐私政策链接。