AIで自動化されたアタックサーフェス、プライバシー分析、WordPressエージェントなど
Ostorlabの2025年1月のアップデートでは、AIによるアタックサーフェス検出を導入し、IDEのパフォーマンスを向上させました。今回のリリースでは、新たなシークレットとプライバシーのチェックで検出機能を拡充し、WordPressのセキュリティエージェントを追加したほか、脅威のフィンガープリントとCVEへの対応も追加しました。コンプライアンス分析のための新しいPrivacyプロファイルを公開し、スキャンオプションと脆弱性レポートも改善しました。これらのアップデートは、さまざまなデジタル環境におけるアセット分析、セキュリティ評価、リスク緩和の向上を目的としています。
Attack Surfaceとインベントリ 🎯
AIで自動化されたアタックサーフェス
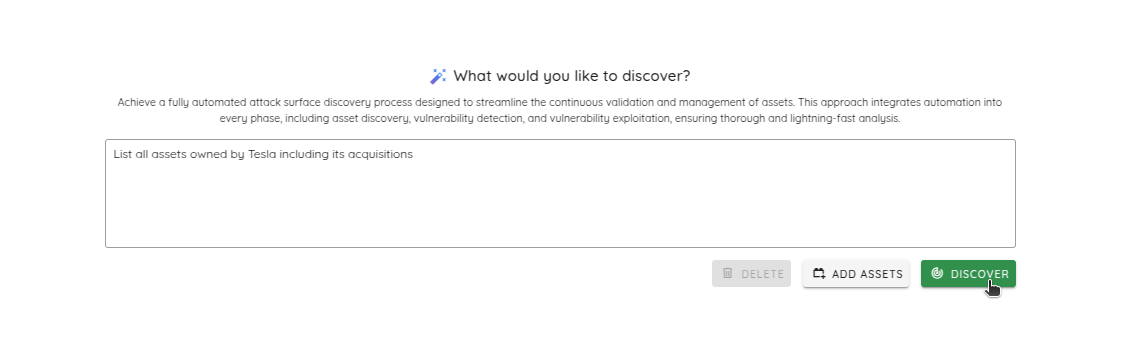
AIで自動化されたAttack Surface機能をリリースしました。人工知能を活用し、より包括的なアセットの検出と分析を実現します。
新しい実装では、次のことが可能です。
- 簡単なプロンプトで、アタックサーフェス検出の起点を自動的に設定。たとえば「Find all Microsoft and its acquisitions」(Microsoftとその買収企業をすべて探す)のようなプロンプトです。
- 接続関係と抽出したコンテキストに基づいて、候補アセットを自動的に確定または除外
- ユーザーが最初のプロンプトを再設定して、検出されたアセットを充実させることが可能
スキャンとIDE
-
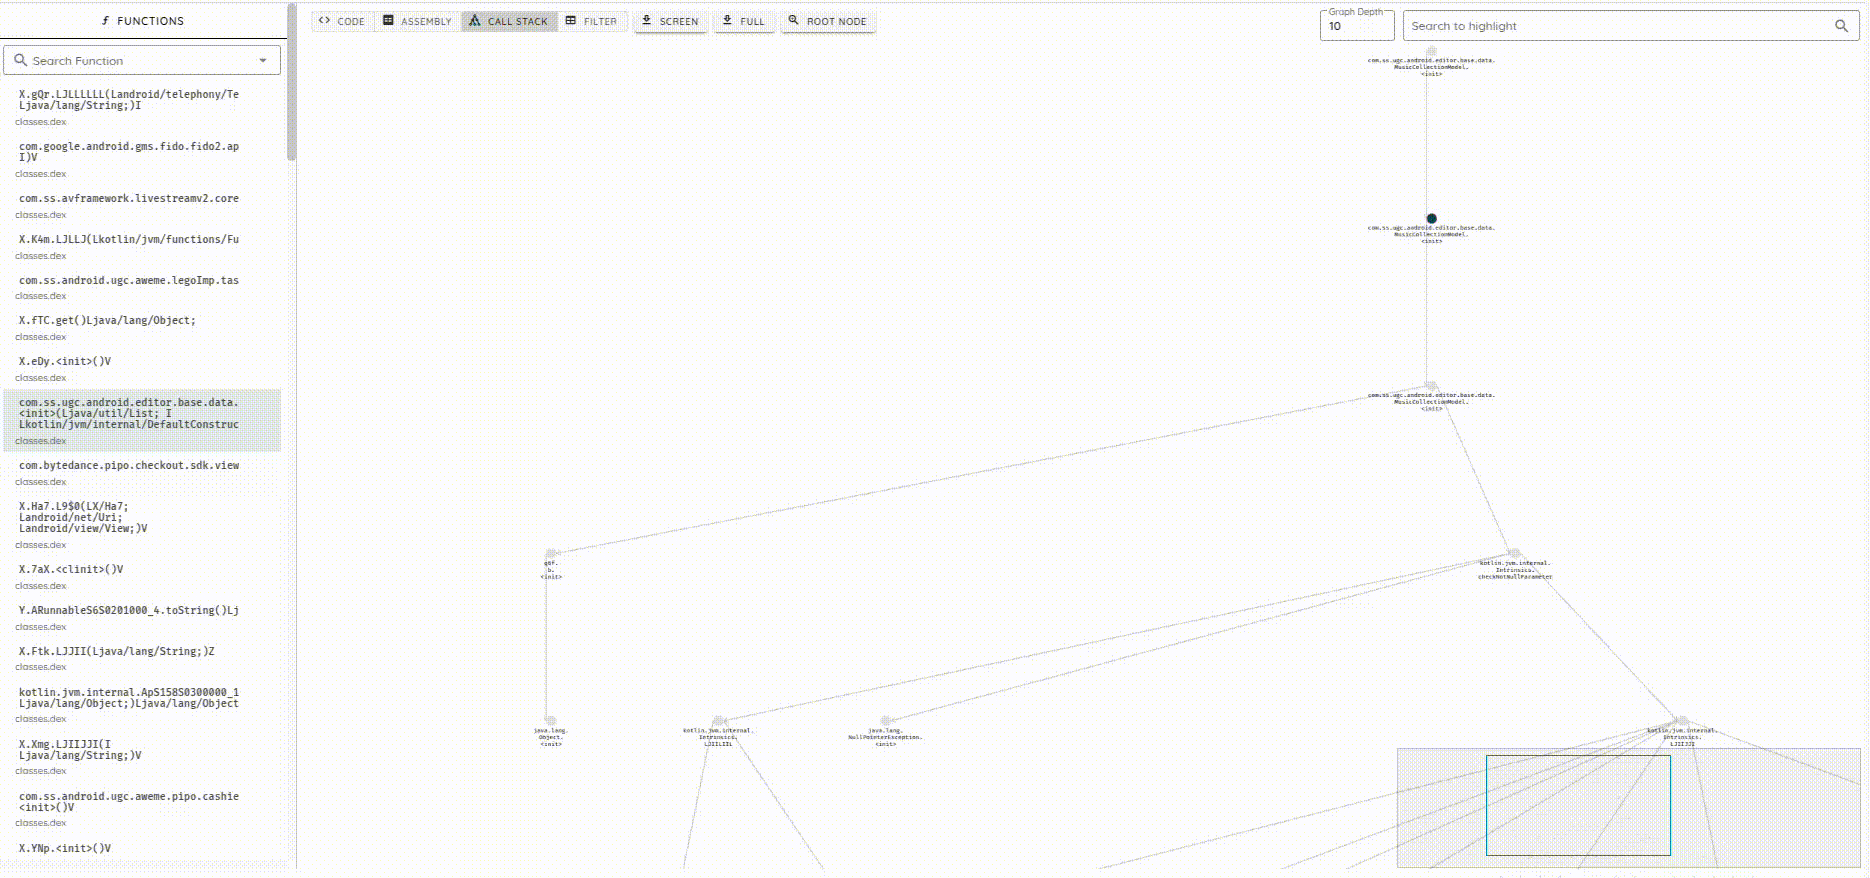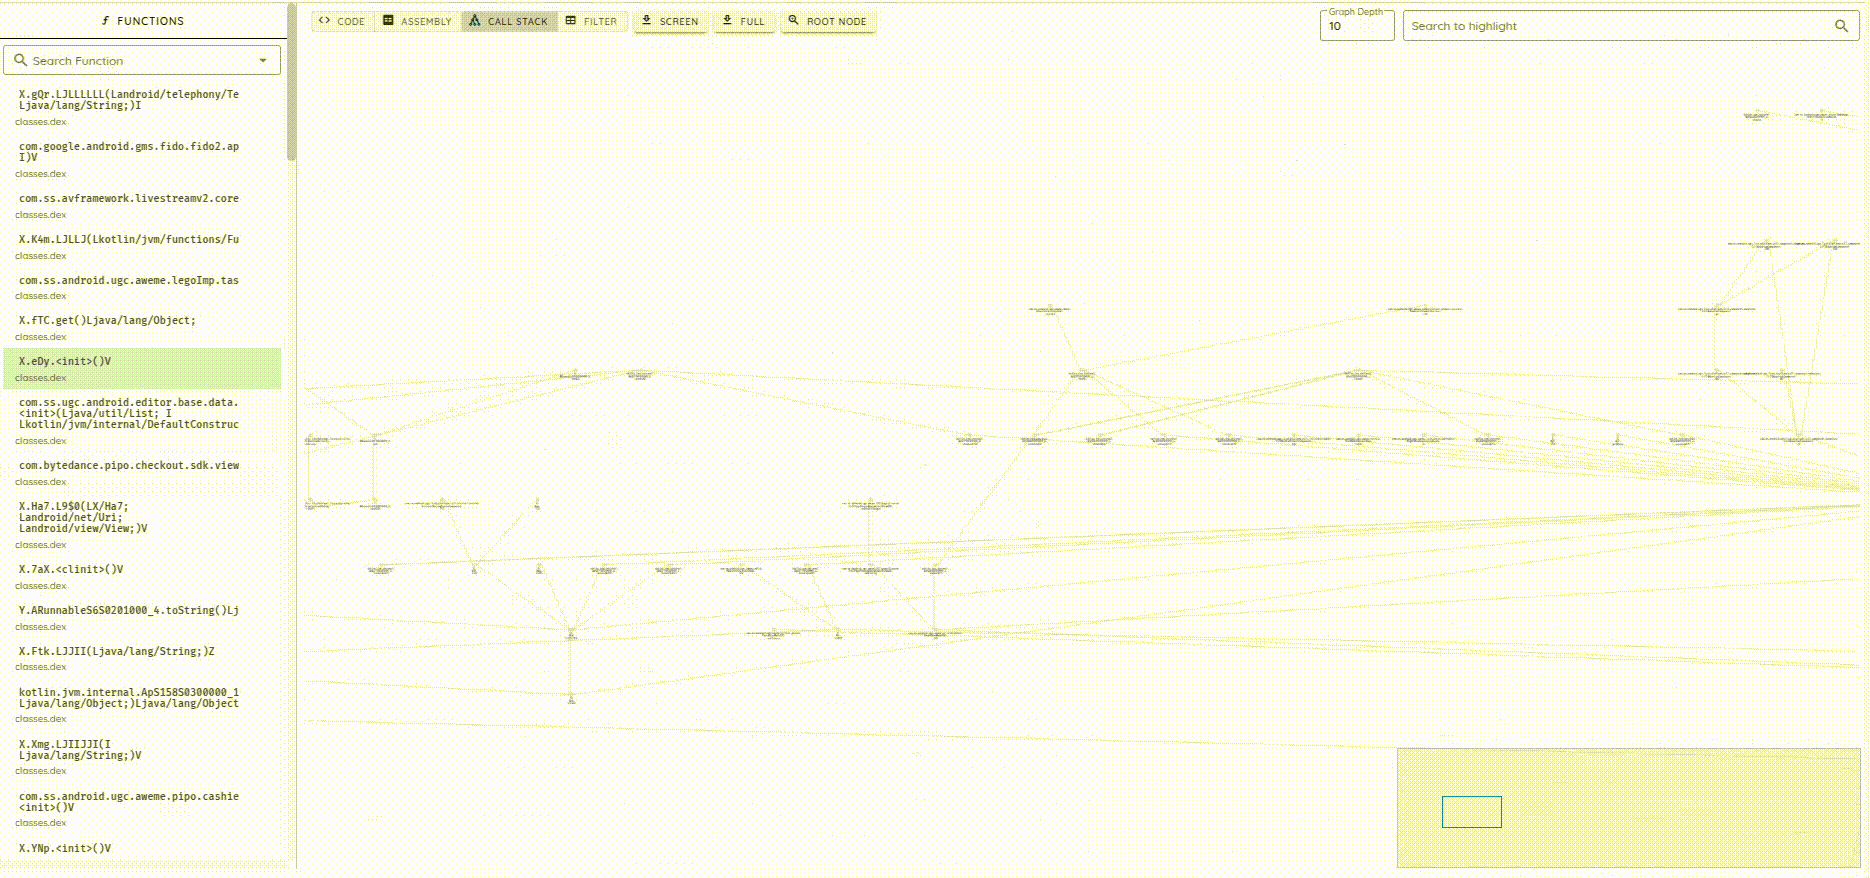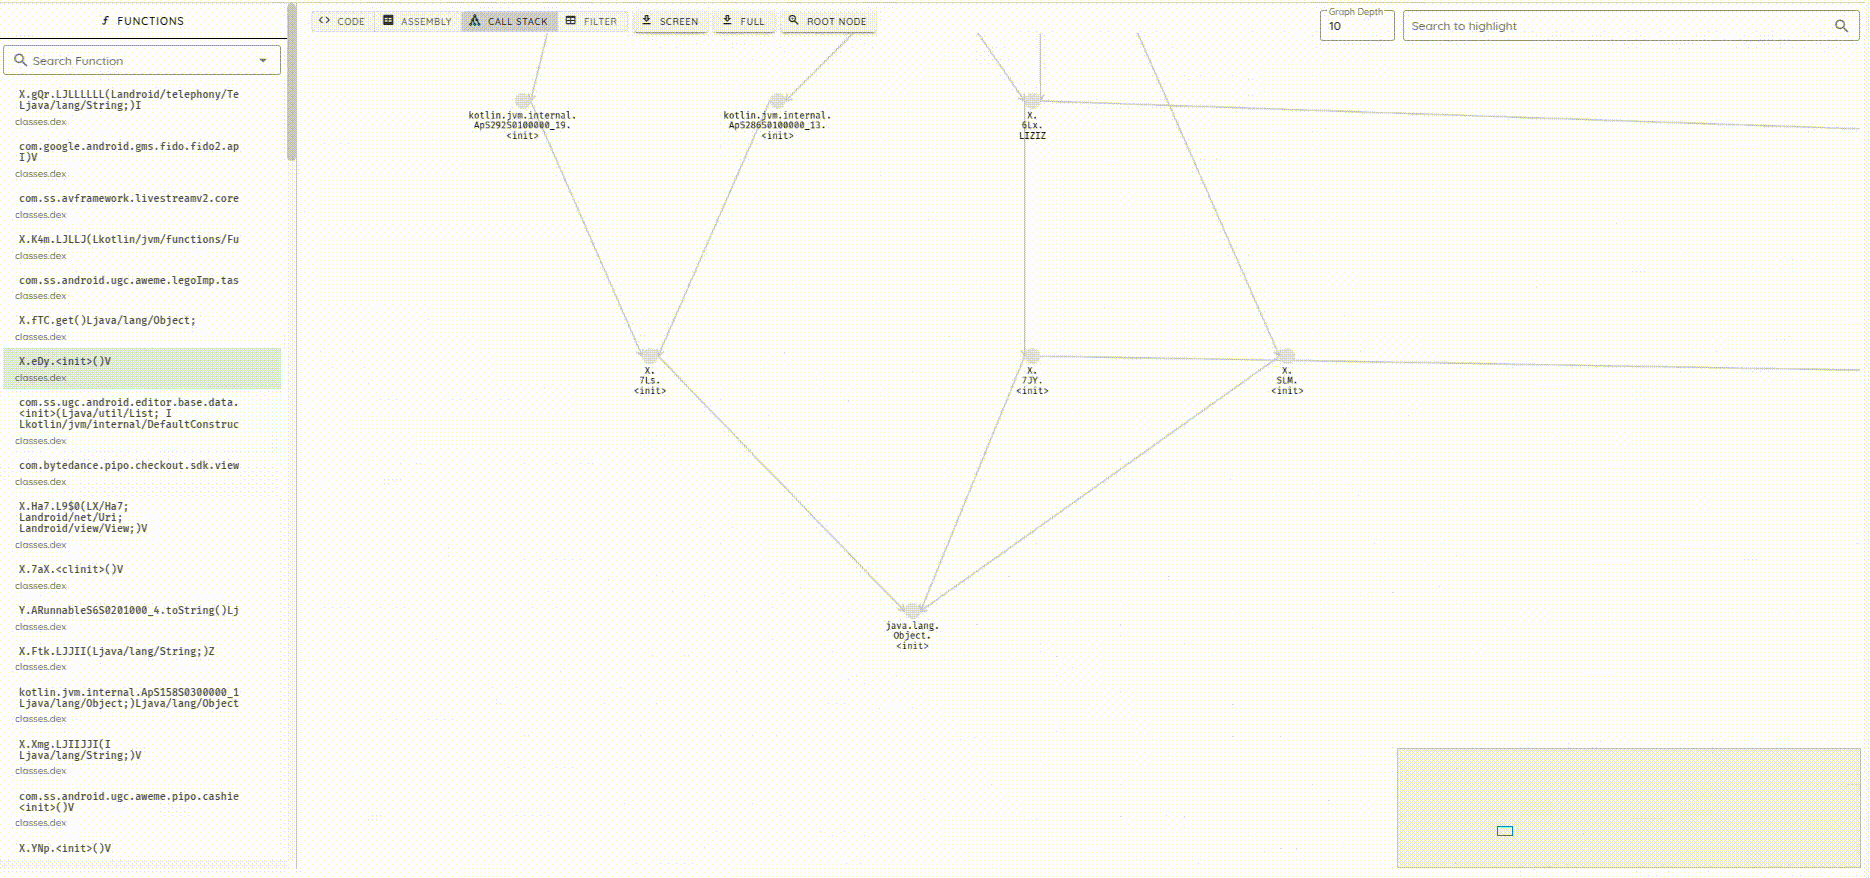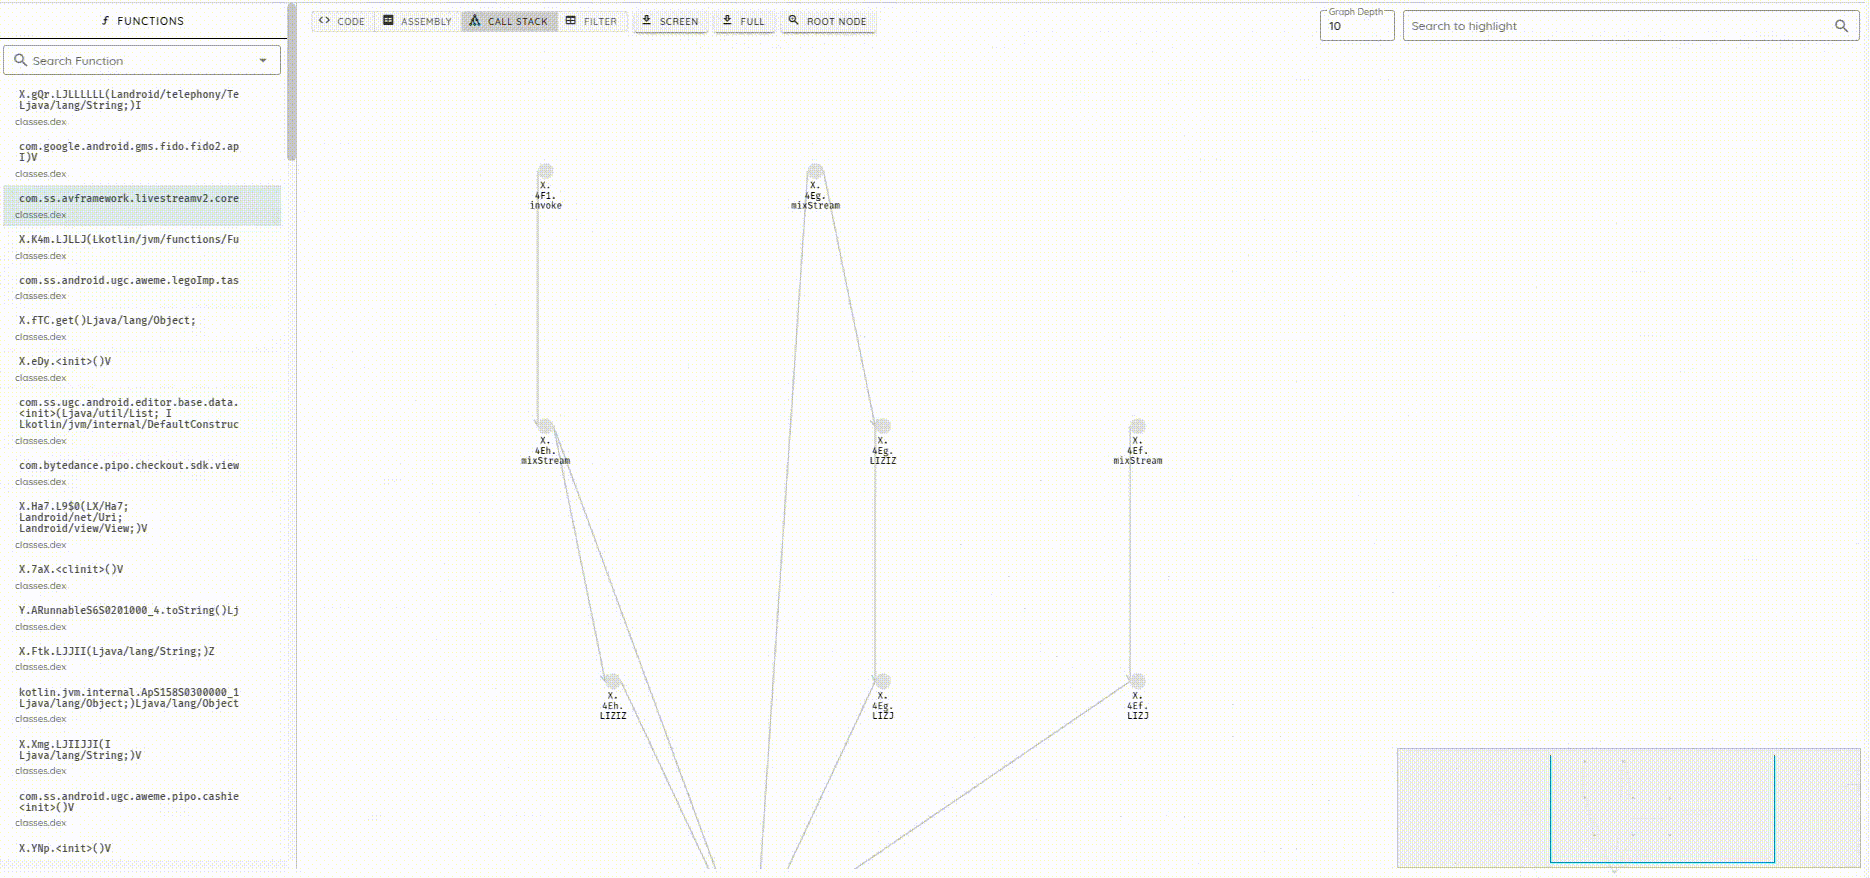
分析環境における関数呼び出しのパフォーマンスを向上させ、効率を改善しました。関数呼び出しの抽出をグラフデータベースに切り替えることで最適化し、結果を200ms未満で取得できるようになりました。
-
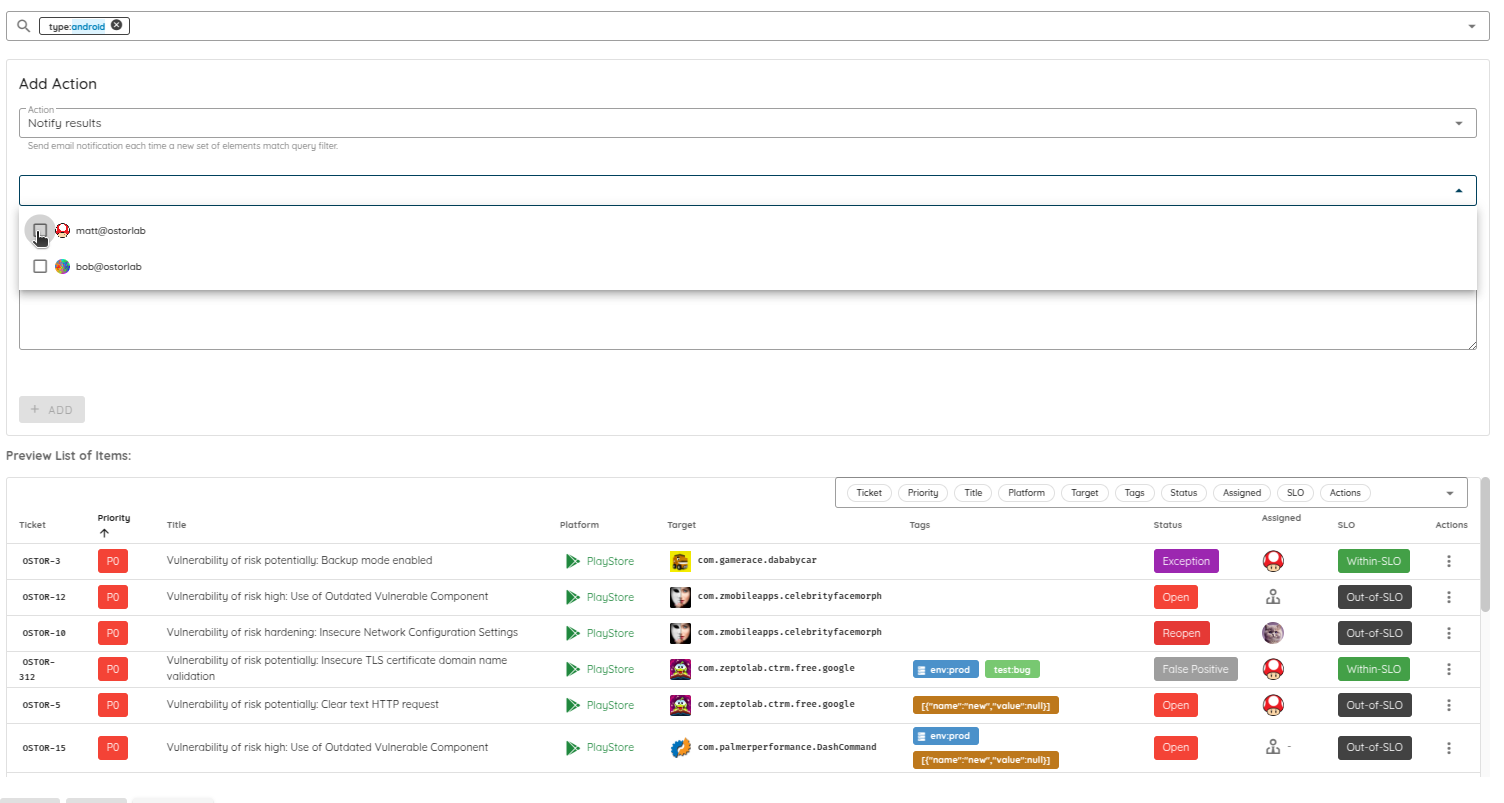
新しい脆弱性について、単一のユーザーにメールで通知する機能を追加しました。自動化ルールのアクションで、修復のコンテキストに応じて特定のユーザーへの通知に対応しました。これにより、たとえば次のような要望に応えられます。 「アセットYに新しい脆弱性が見つかったら、ユーザーXに通知する」
OXO
- ローカルスキャンでスキャンのタイムアウトを変更するオプションを追加し、ユーザーにとっての柔軟性を高めました。デフォルト値は48時間です。 カスタム値で実行するコマンドの例:
ostorlab scan --runtime=local run --install --agent=agent/ostorlab/nmap --timeout=3600 ip 8.8.8.8
- 脆弱性レポートを更新し、悪用と悪用後(ポストエクスプロイテーション)の詳細を含めるようにしました。セキュリティについて、より包括的な知見が得られます。脆弱性レポートには、検出結果の悪用と悪用後の詳細に関するセクションが含まれます。
検出 🔍
シークレット検出
- Branch.ioのシークレットの検出を追加
- プライバシー上の潜在的な懸念を特定するIMEI検出を実装
- 安全でないバージョンのUUIDの使用を検出する機能を追加
WordPressエージェント
WordPressのインストール環境に対して自動でセキュリティチェックを行うWordPress Agentを追加し、潜在的な弱点や脆弱性を特定できるようにしました。 スキャンは、WordPressのバージョン、プラグイン、テーマに存在する既知の脆弱性を対象とします。
Threat Center
複数のフィンガープリントの検出を追加しました。
- Ivanti Connect Secure
- Netgear Routers
- Apache Tomcat
- Calibre
- Aviatrix Controller
- Next.js
- Siemens
- FortiWLM
- Cleo products
- QNAP Turbo NAS
- Apache ActiveMQ
- Mitel Micollab
- Solana
- ZYXEL
- Sitecore
- SailPoint IdentityIQ
複数のCVEへの対応を追加しました。 [CVE-2024-55591, CVE-2024-55591, CVE-2024-12847, CVE-2025-0282, CVE-2024-50603, CVE-2024-12987, CVE-2024-52875, CVE-2024-6782, CVE-2024-43919, CVE-2024-50379, CVE-2024-56145, CVE-2023-34990, CVE-2024-51479, CVE-2024-36404, CVE-2024-38819, CVE-2024-11772, CVE-2024-55956, CVE-2024-11205, CVE-2024-11205, CVE-2024-11639, CVE-2024-50623, CVE-2024-54134, CVE-2024-35286, CVE-2024-41713, CVE-2023-45727, CVE-2024-10905]
プライバシーとコンプライアンス
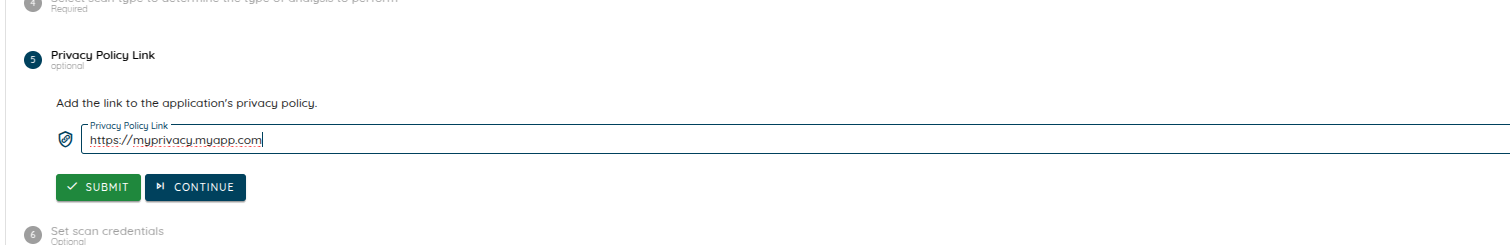
- Privacyプロファイルをリリースし、プライバシーに特化した検出をより幅広く利用できるようにしました。Privacyプロファイルは、ストア(Apple storeまたはPlay store)からプライバシーポリシーを取得し、次の項目を分析します。
- プライバシーポリシーの内容と、コンプライアンス標準(GDPR、CCPA、CPRA、HIPAA、LGPD)への適合性
- アプリケーションを静的に解析し、使用されている権限とメソッドをプライバシーポリシーの記載内容と照合して検証
- アプリケーションを動的に解析し、使用されている権限とメソッドをプライバシーポリシーの記載内容と照合して検証
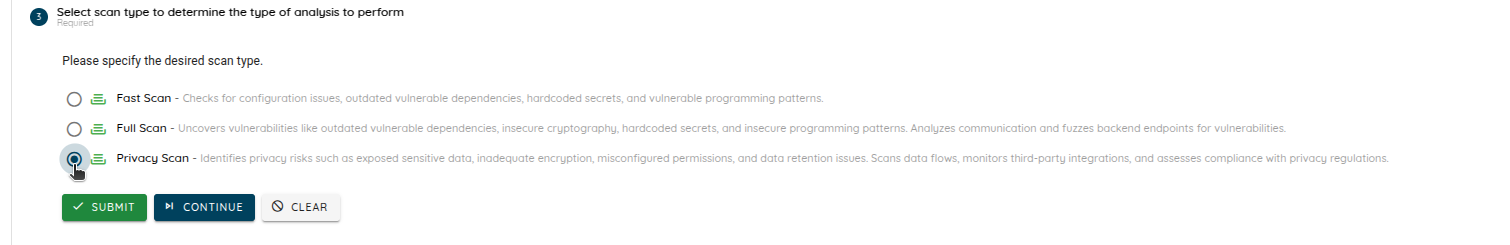
- ストアで公開されていないパッケージに対応するため、プライバシーリンク(Privacy link)を追加し、透明性を高めました。アプリケーションIDがストア上のものと異なる場合は、分析時に取得するプライバシーリンクを設定できます。